
AWS EC2への接続
(/ja-jp/citrix-daas/install-configure/connections.html)では、接続を作成するウィザードについて説明します。以下の情報では、AWSクラウド環境に固有の詳細について説明します。
前提条件
AWS EC2への接続を作成する前に、以下を実行してください。
-
AWSをリソースの場所として設定を完了します。(/ja-jp/citrix-daas/install-configure/resource-location/aws-host.html)を参照してください。
-
Citrixがお客様に代わってAWSリソースを管理するためのIAMユーザーまたはロールの(#define-iam-permissions)ポリシー。
IAM権限を定義する
ホスト接続を作成する前に、Citrixがお客様に代わってAWSアカウント内のリソースをプロビジョニングおよび管理するための適切な権限を付与するIAMユーザーまたはロールに対して、IAM権限ポリシーを適切に定義する必要があります。このセクションの情報を使用して、AWS上のCitrix DaaSのIAM権限を定義します。AmazonのIAMサービスでは、複数のユーザーを持つアカウントが許可されており、それらのユーザーはさらにグループに編成できます。これらのユーザーは、アカウントに関連付けられた操作を実行する能力を制御するために、異なる権限を持つことができます。IAM権限の詳細については、IAM JSON ポリシーリファレンスを参照してください。
新しいユーザーグループにIAM権限ポリシーを適用するには:
-
AWSマネジメントコンソールにログインし、ドロップダウンリストからIAMサービスを選択します。
-
新しいユーザーグループの作成を選択します。
-
新しいユーザーグループの名前を入力し、続行を選択します。
-
権限ページで、カスタムポリシーを選択し、次に選択を選択します。
-
権限ポリシーの名前を入力します。
-
ポリシー ドキュメントセクションで、関連する権限を入力します。
ポリシー情報を入力した後、続行を選択して、IAMアクセス許可ポリシーをユーザーグループに適用します。グループ内のユーザーには、Citrix DaaSに必要なアクションのみを実行するアクセス許可が付与されます。
重要:
この記事の例で提供されているポリシーテキストを使用して、Citrix DaaSがAWSアカウント内でアクションを実行するために使用するアクションを、特定のリソースに制限することなくリストします。Citrixは、テスト目的でこの例を使用することをお勧めします。本番環境では、リソースにさらなる制限を追加することを選択できます。
IAMアクセス許可を追加する
AWSマネジメントコンソールのIAMセクションでアクセス許可を追加します。
-
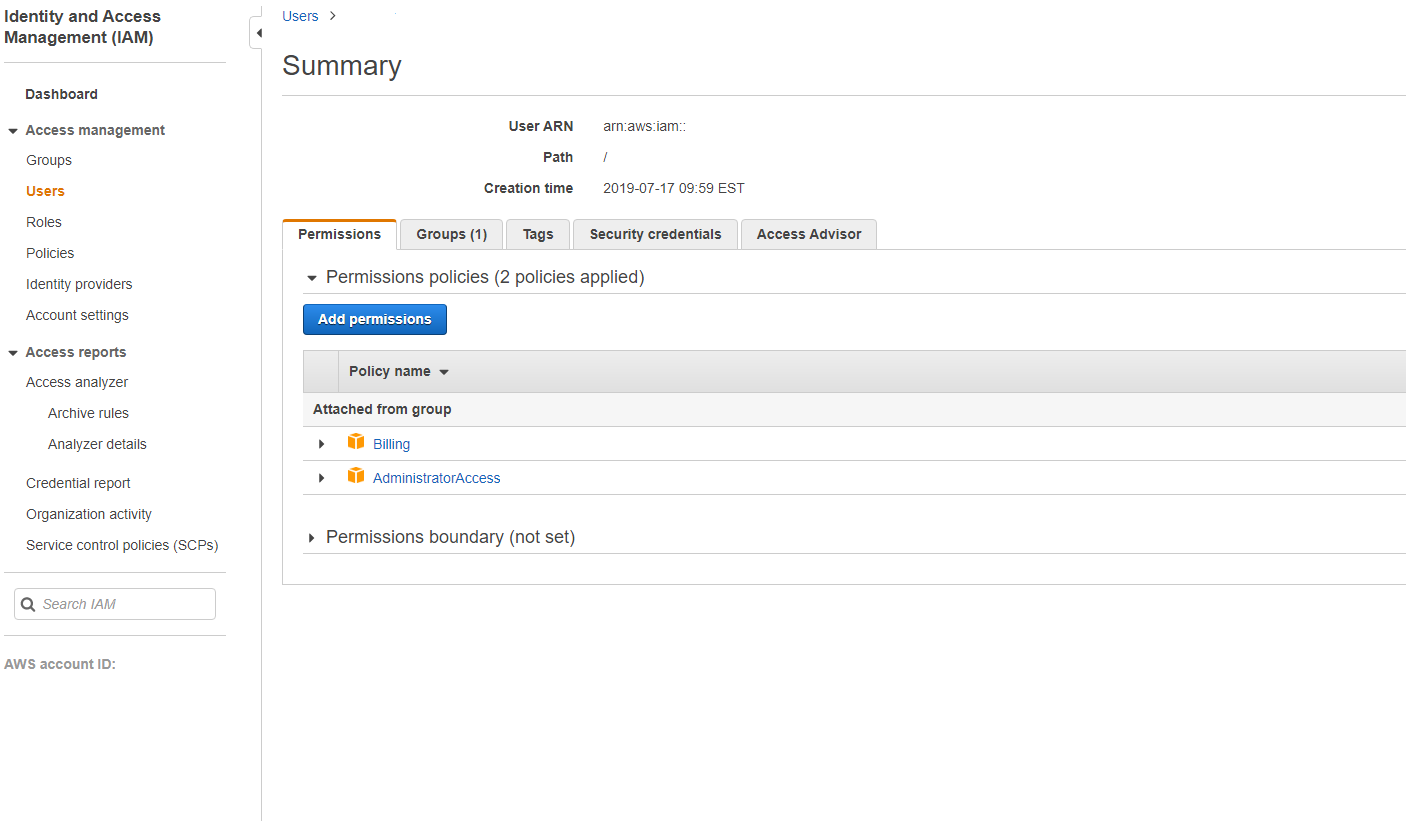
概要パネルで、アクセス許可タブを選択します。
-
アクセス許可の追加を選択します。
-
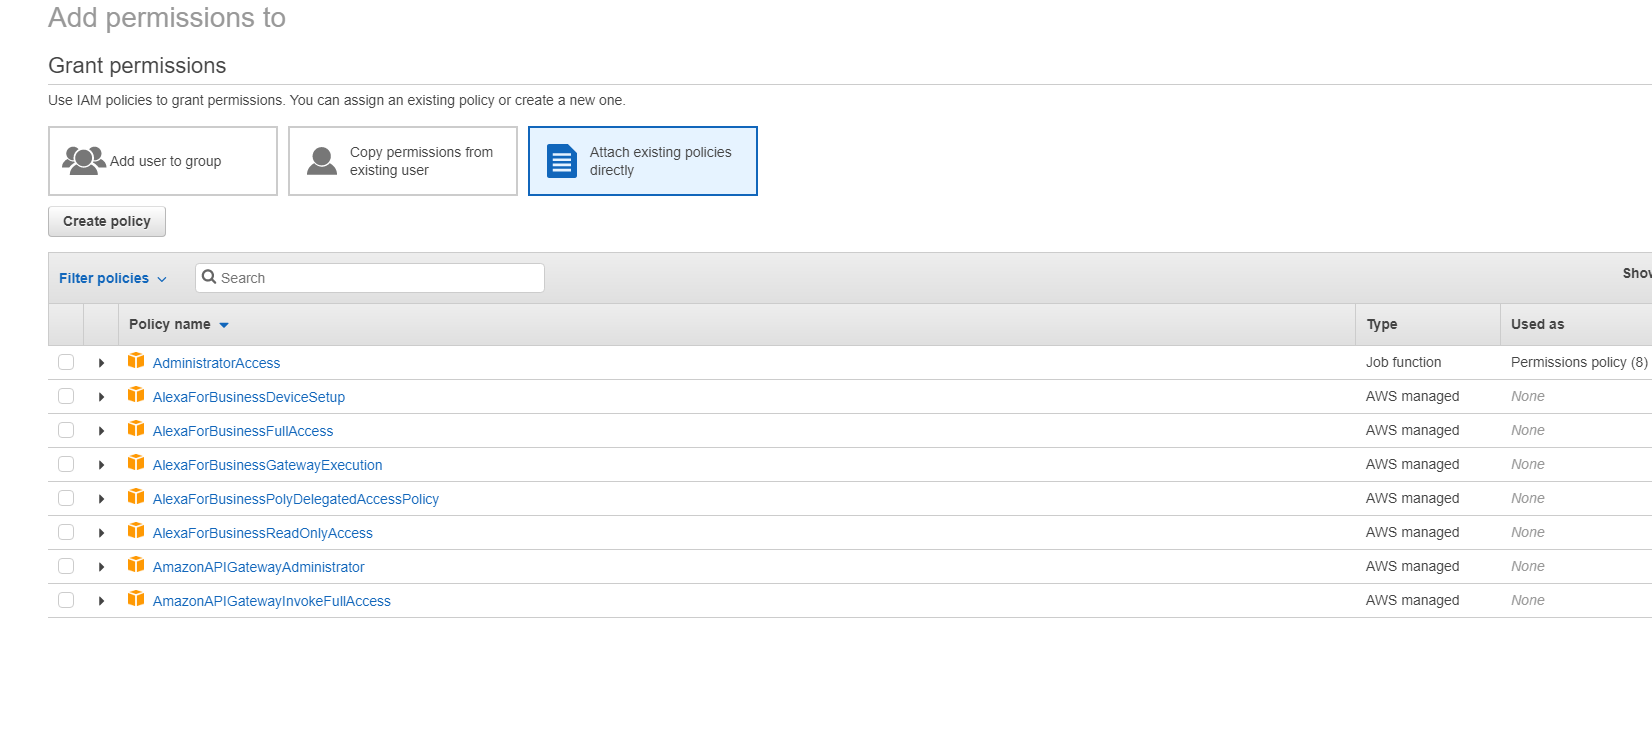
アクセス許可の追加先画面で、アクセス許可を付与します。
-
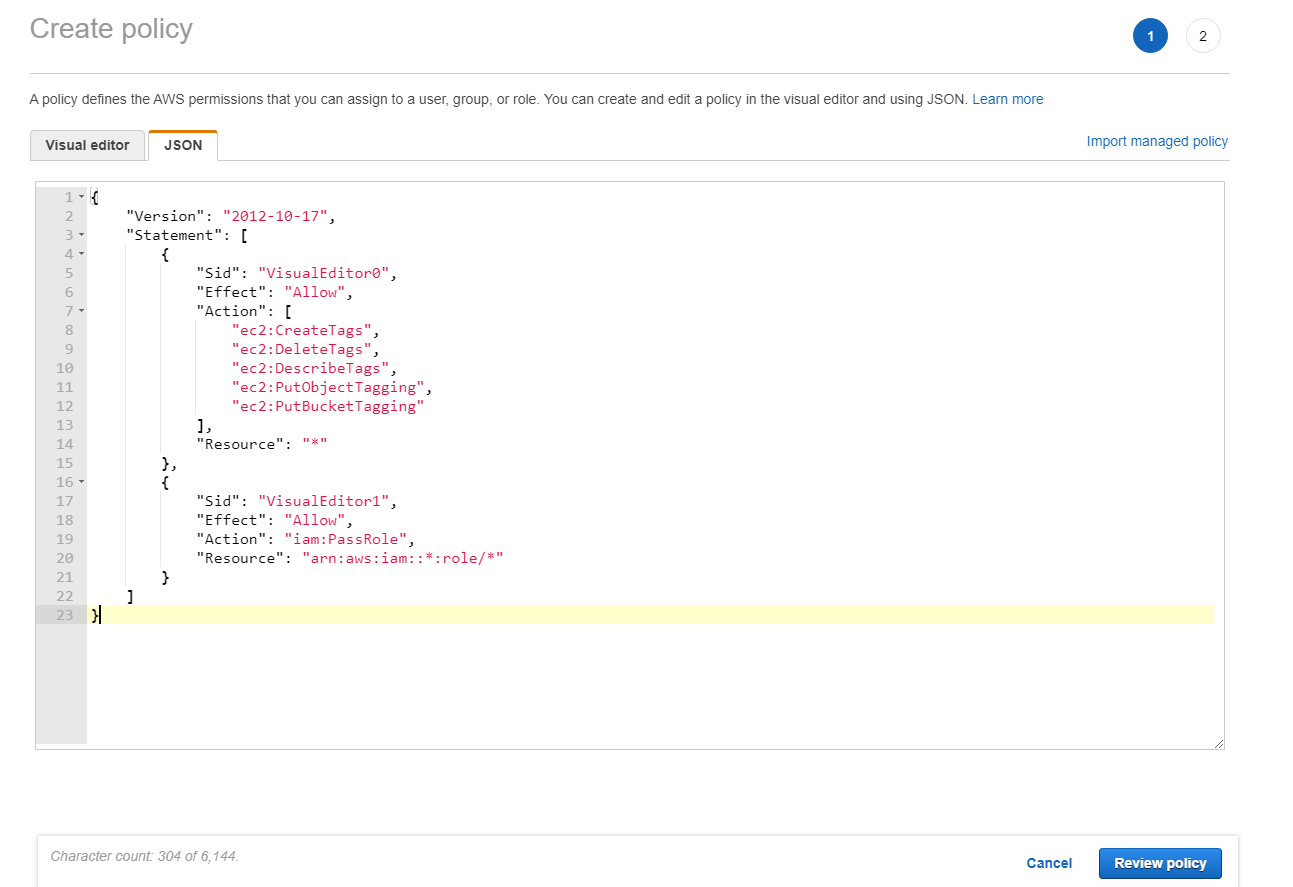
JSONセクションで、お使いの環境の必要なAWSアクセス許可を含めます。
接続を作成する
Amazon EC2への接続は、以下を使用して作成できます。
-
「PowerShell コマンド」(#create-a-connection-using-powershell)
注:
プロキシサーバーまたはファイアウォールの制限を確認し、次のアドレスに接続できることを確認してください:
https://*.amazonaws.com。また、Citrix Gateway service connectivity に記載されているすべてのアドレスに接続できることを確認してください。
これらのアドレスに接続できない場合、ホスト接続の作成または更新中に障害が発生する可能性があります。
Studio を使用して接続を作成する
-
Hosting > Add Connection and Resources ページに移動します。
-
Connection ページで、接続を構成するには、次の手順に従います。
-
新しい接続を作成を選択します。
-
ゾーンで、AWS 環境用に設定したリソースの場所を選択します。
-
接続タイプとして Amazon EC2 を選択します。
-
リソースをプロビジョニングする方法のいずれかを選択します。
-
この AWS アカウントを使用してリソースをプロビジョニングするを選択した場合、IAM ユーザーアクセスキーを使用するまたはIAM ロールを使用するを選択します。IAM ユーザーアクセスキーの場合は、Citrix が AWS アカウントのリソースを管理するための適切な IAM 権限ポリシーを持つ IAM ユーザーのAPI キーとシークレットキーを指定します。IAM ロールの場合は、Citrix が AWS アカウントのリソースを管理するための適切な IAM 権限ポリシーを持つ IAM ロールを割り当てた ことを Citrix Cloud Connector インスタンスに確認してください。詳細については、ロールベース認証ガイド を参照してください。
-
クロスアカウントアクセスを使用してリソースをプロビジョニングするを選択した場合、Account A の Cloud Connector (または Delivery Controller) が引き受けてプロビジョニング操作を実行する必要がある Account B の IAM ロールの ARN を指定します。
-
-
接続名を入力し、次へをクリックします。
-
-
仮想マシンの場所ページで、VM をプロビジョニングする場所を指定します。新しい VM を作成するためのクラウドリージョン、VPC、およびアベイラビリティゾーンまたはローカルゾーンを選択します。
-
「ネットワーク」ページで:
-
以前にアベイラビリティゾーンまたはローカルゾーンで選択したリソースの名前を入力します。
-
前のメニューで構成したVPC内のサブネットを1つ以上選択します。
-
-
残りのページを概要ページまでクリックして進みます。
-
完了をクリックして、Amazon EC2へのホスト接続を作成します。
重要な考慮事項
Studioを使用して接続を作成する場合:
-
CitrixがAWSリソースを管理するための適切なIAM権限を定義します。
-
CitrixがAWSリソースを管理するためにIAMユーザーアクセスキーを使用する場合、APIキーとシークレットキーの値を指定する必要があります。これらの値を含むキーファイルをAWSからエクスポートし、インポートできます。また、リージョン、アベイラビリティゾーン、VPC名、サブネットアドレス、ドメイン名、セキュリティグループ名、および資格情報も指定する必要があります。
-
CitrixがAWSリソースを管理するためにIAMロールを使用する場合、すべてのCloud Connectorに適切なIAM権限を持つロールを割り当てる必要があります。詳細については、ロールベース認証ガイドを参照してください。
-
ルートAWSアカウントの資格情報ファイル(AWSコンソールから取得)は、標準のAWSユーザー用にダウンロードされた資格情報ファイルと同じ形式ではありません。そのため、Citrix DaaSはこのファイルを使用してAPIキーとシークレットキーのフィールドに入力することはできません。AWS Identity Access Management (IAM) 資格情報ファイルを使用していることを確認してください。
-
ゾーンはアベイラビリティゾーンまたはローカルゾーンのいずれかです。
PowerShellを使用して接続を作成する
-
PowerShellウィンドウを開きます。
-
Citrix固有のPowerShellモジュールをロードするには、
asnp citrix*を実行します。 -
次のコマンドを実行します。以下に例を示します。
$connectionName = "demo-hostingconnection"
 $cloudRegion = "us-east-1"
 $apiKey = "aaaaaaaaaaaaaaaaaaaa"
 $apiSecret = “bbbbb”
 $secureKey = ConvertTo-SecureString -String $apiSecret
 $zoneUid = "00000000-0000-0000-0000-000000000000"
 $connectionPath = "XDHyp:\Connections\" + $connectionName

 $connection = New-Item -Path $connectionPath -ConnectionType "<name of the connection>" -HypervisorAddress " "@("https://ec2.cn-north-1.amazonaws.com.cn") -Persist -Scope @() -UserName $apiKey -SecurePassword $secureKey -ZoneUid $zoneUid

 New-BrokerHypervisorConnection -HypHypervisorConnectionUid $connection.HypervisorConnectionUid

 $hostingUnitName = "demo-hostingunit"
 $availabilityzone = "us-east-1a"
 $vpcName = "Default VPC"
 $jobGroup = [Guid]::NewGuid()
 $hostingUnitPath = "XDHyp:\HostingUnits\" + $HostingUnitName
 $rootPath = $connectionPath + "\" + $vpcName + ".virtualprivatecloud\"
 $availabilityZonePath = @($rootPath + $availabilityzone + ".availabilityzone")
 $networkPaths = (Get-ChildItem $availabilityZonePath[0] | Where ObjectType -eq "Network") | Select-Object -ExpandProperty FullPath # will select all the networks in the availability zone

 New-Item -Path $hostingUnitPath -AvailabilityZonePath $availabilityZonePath -HypervisorConnectionName $connectionName -JobGroup $jobGroup -PersonalvDiskStoragePath @() -RootPath $rootPath -NetworkPath $networkPaths
注:
ロールベース認証を使用して接続を作成するには、apiKey と apiSecret を
role_based_auth として指定します。
制限事項
AWS コンソールで AWS Virtual Private Cloud (VPC) の名前を変更すると、Citrix Cloud™ の既存のホスティングユニットが破損します。ホスティングユニットが破損すると、カタログを作成したり、既存のカタログにマシンを追加したりできなくなります。この問題を解決するには、AWS VPC の名前を元の名前に戻します。
AWS ホスト接続の強化されたプロキシ構成
PowerShell を使用してホスト接続を作成または更新する際に、カスタムプロパティ
UseSystemProxyForHypervisorTrafficOnConnectors を true に設定すると、AWS ホスト接続は Cloud Connector のインストール中に構成された WinHTTP システムプロキシ値を読み取ることができます。
利点
-
AWS ホスト接続のプロキシ構成を簡素化します。
-
サーバーとポート値の手動 PowerShell 構成の必要性を減らします。
-
Cloud Connector とホスト接続の間で一貫したプロキシ使用を保証します。
-
プロキシアクセスを必要とする API 呼び出しの成功率を向上させます。
-
プロキシ構成に関連するサポートリクエストを削減します。
前提条件
PowerShell を使用してホスト接続を作成する際にカスタムプロパティを設定する前に、Cloud Connector で WinHTTP プロキシを構成していることを確認してください。
自動プロキシで新しい接続を作成する
-
PowerShell を開きます。
-
Citrix スナップインを追加します。
Add-PSSnapin citrix* -
接続の変数を定義します。
$hypType = "AWS"

 ####################################################################################
 The following items need to be set based on the installed environment
 $customProperties is set to enable using the system proxy
 $customProperties = '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseSystemProxyForHypervisorTrafficOnConnectors" Value="True" /></CustomProperties>'

 $awsEndPoint is set to the desired region for the connection

 $awsEndPoint = "https://ec2.us-east-1.amazonaws.com"

 $hypConnName is set to the connection name to use

 $hypConnName = "ctx-test"

 $apiKey is set to the AWS API Key ID or "role_based_auth" if the Cloud Connector instance has an appropriate role

 $apiKey = "role_based_auth"

 $secretKey is set to the AWS API Key Secret or "role_based_auth" if the Cloud Connector instance has an appropriate role

 $secretKey = "role_based_auth"

 $resourceLocation is set to the connector resource location name

 $resourceLocation = "ctx-test"
 ####################################################################################

 $secureSecretKey = ConvertTo-SecureString -String $secretKey -AsPlainText -Force
$zoneUid = (Get-ConfigZone|Where-Object Name -EQ "$resourceLocation").Uid注:$customProperties、$awsEndPoint、$hypConnName、$apiKey、$secretKey、および$resourceLocation変数のプレースホルダー値を、お使いの環境に適した値に置き換えてください。 -
ハイパーバイザー接続を作成します。
$hypHc = New-Item -Path xdhyp:\Connections `
 -Name $hypConnName `
 -HypervisorAddress $awsEndPoint `
 -UserName $apiKey `
 -SecurePassword $secureSecretKey `
 -ConnectionType $hypType `
 -CustomProperties $customProperties `
 -Persist `
-ZoneUid $zoneUid -
Broker ハイパーバイザー接続を作成します。
$bhc = New-BrokerHypervisorConnection -HypHypervisorConnectionUid $hypHc.HypervisorConnectionUid
また、「自動プロキシで既存のホスト接続を更新する」も参照してください。
クロスアカウントプロビジョニング
Cloud Connector を別の AWS アカウント (共有サービスアカウントまたはサイトコンポーネントアカウント) に配置し、クロスアカウントアクセス (クロスアカウント IAM ロール) を持つ IAM ロールと、別のセカンダリ AWS アカウント (ワークロードアカウント) に MCS プロビジョニングされたマシンカタログを配置するユースケースがあります。この場合、別のアカウントに追加の Cloud Connector は必要ありません。このようなシナリオをサポートするために、この機能は VPC ピアリングと IAM ロールを使用したクロスアカウントアクセスを利用して、複数の AWS アカウントを管理する企業向けに異なる AWS アカウント間でのプロビジョニングを可能にします。
VPC ピアリング を使用すると、Cloud Connector と、異なるリージョンまたはアカウントにプロビジョニングされた VM が相互に通信できるようになります。
IAM ロールを使用したクロスアカウントアクセス を使用すると、プライマリアカウント (Cloud Connector アカウント) が IAM ロールを引き受けて、セカンダリアカウント (マシンカタログ VM) の AWS リソースにアクセスできるようになります。
Cloud Connector がセカンダリアカウントのリソースにアクセスできるようにするには、セカンダリアカウントから IAM ロールを引き受けた後にホスト接続を作成します。
前提条件
クロスアカウントプロビジョニング用のホスト接続を作成する前に、以下を設定してください。
-
VPCピアリングを設定し、両方のリージョンまたはアカウントでセキュリティグループを構成します。(#set-up-vpc-peering)を参照してください。
-
IAMロールを使用してクロスアカウントアクセスを委任します。(#delegate-cross-account-access-using-iam-roles)を参照してください。
VPCピアリングを設定する
VPC Aがプライマリアカウント(アカウントA)にあり、Cloud ConnectorsとActive Directoryを持っていると仮定します。VPC Bは、VMをプロビジョニングしたいセカンダリアカウント(アカウントB)にあります。
アカウントAとアカウントBの間でVPCピアリング接続を設定するには、次の手順を実行します。
-
VPCピアリング接続を作成します。参照:
-
VPC Aに移動し、パブリックサブネットに関連付けられているルートテーブルに移動します。
-
手順2と3を繰り返しますが、VPC AとVPC Bのプライベートサブネットを使用します(VPC AのCIDRブロックを追加します)。VPCピアリング接続のルートテーブルを更新するを参照してください。
-
VPC Aに関連付けられているプライベートセキュリティグループに移動します。
-
-
異なるリージョンの場合は、VPC B の CIDR ブロックを追加します。
-
異なるアカウントだが同じリージョンの場合は、VPC B のアカウント ID とプライベートセキュリティグループ ID をスラッシュで区切って追加します (例: 123456789012/sg-1a2b3c4d)。
-
-
ステップ 5 から 7 を繰り返しますが、VPC B のプライベートセキュリティグループを使用します (ただし、VPC A の CIDR ブロック、または同じリージョンだが異なるアカウントの VPC A のアカウント ID とプライベートセキュリティグループ ID を追加します)。ピアセキュリティグループを参照するようにセキュリティグループを更新するを参照してください。
注:
VPC ピアリング接続の作成に料金はかかりません。ただし、アベイラビリティーゾーン内の VPC ピアリングは無料ですが、VPC ピアリング接続を介したデータ転送が複数のアベイラビリティーゾーンやリージョンをまたいで行われる場合、料金が発生します。VPC ピアリング接続の料金を参照してください。
IAM ロールを使用してクロスアカウントアクセスを委任する
アカウント間で VPC ピアリングを設定した後、IAM ロールを使用してクロスアカウントアクセスを委任します。
IAM ロールを使用したクロスアカウントアクセスでは、プライマリアカウント (Cloud Connector アカウント) が IAM ロールを引き受けて、セカンダリアカウント (マシンカタログ VM) の AWS リソースにアクセスできるようにします。
クロスアカウントリソースにアクセスするには、次の手順を実行します。
注意:
想定として、VPC A はプライマリアカウント (アカウント A) にあり、Cloud Connector と Active Directory を持っています。VPC B はセカンダリアカウント (アカウント B) にあり、VM をプロビジョニングしたい場所です。
-
前述の手順で、アカウント間で VPC ピアリングを設定します。
-
最小限の Citrix IAM 権限を持つ IAM ロールとポリシーをアカウント B に作成します。IAM チュートリアル: IAM ロールを使用して AWS アカウント間でアクセスを委任するを参照してください。このロールの ARN は「arn:aws:iam::5678:role/citrix-role」であるとします。
-
ロール「arn:aws:iam::5678:role/citrix-role」に信頼ポリシーを追加し、アカウント A のロール「arn:aws:iam::1234:role/primary-account-citrix-role」からアクセスできるようにします。これは、IAM でのクロスアカウントリソースアクセスに従います。
-
アカウント A に、前述の名前「primary-account-citrix role」で IAM ロールとポリシーを作成します。これは、IAM ロールを引き受け、アカウント B からの IAM ロール (arn:aws:iam::5678:role/citrix-role) を渡すことができます。
-
Account A のすべての Cloud Connector に、ロール「arn:aws:iam::1234:role/primary-account-citrix-role」を割り当てます。
クラウドコネクタは、Account B のロール("arn:aws:iam::5678:role/citrix-role")を引き受けることができるようになりました。
クロスアカウントプロビジョニング用のホスト接続を作成する
VM をプロビジョニングするセカンダリアカウント (Account B) にホスト接続を作成します。これにより、Account A の Cloud Connector は、Account B からロールを引き受けた後、Account B のリソースにアクセスできるようになります。
PowerShell コマンドを使用してホスト接続を作成し、次の2つのカスタムプロパティを追加します。
-
CrossAccountRoleArn:CrossAccountRoleArnプロパティを指定しない場合、通常のホスト接続が作成されます。この場合、MaximumAssumeRoleDurationInSecondsが指定されていても無視されます。 -
MaximumAssumeRoleDurationInSeconds:DurationInSecondsは900秒から3600秒の間である必要があります。デフォルトは900秒です。3600を超える値を指定した場合、DurationInSecondsは3600に設定されます。
例:
$connectionName = "cross-account-conn"
 $cloudRegion = "us-east-1"
 $apiKey = "role_based_auth"
 $secretKey = "role_based_auth"
 $zoneUid = "xxxxxx"
 $secureKey = (ConvertTo-SecureString -String $secretKey -AsPlainText -Force)
 $connectionPath = "XDHyp:\Connections\" + $connectionName
 $customProperties = '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="CrossAccountRoleArn" Value="arn:aws:iam::5678:role/citrix-role" /><Property xsi:type="StringProperty" Name="MaximumAssumeRoleDurationInSeconds" Value="3600" />
 "</CustomProperties>'

 $connection = New-Item -Path $connectionPath -ConnectionType "AWS" -HypervisorAddress "https://ec2.$($cloudRegion).amazonaws.com" -Persist -Scope @() -UserName $apiKey -SecurePassword $secureKey -ZoneUid $zoneUid -CustomProperties $customProperties

 New-BrokerHypervisorConnection -HypHypervisorConnectionUid $connection.HypervisorConnectionUid
ホスト接続が作成されたら、Studio または PowerShell を使用してホスティングユニットを作成します。ただし、VPC とネットワークを選択してください。
接続を編集する
既存のホスト接続を編集して、次のことができます。
-
スコープを変更する。
-
既存のホスト接続を自動プロキシで更新(#update-an-existing-host-connection-with-automatic-proxy)
IAM権限を付与するためのオプションを編集する
-
既存のAmazon EC2接続を右クリックします。
-
接続プロパティページで、設定の編集をクリックします。
-
Citrixがリソースを管理するためのIAM権限を付与するオプションのいずれかを選択します。必要な詳細を入力し、保存をクリックします。
同時実行アクションの最大数を変更する
StudioでAmazon EC2のホスト接続を作成すると、次のデフォルト値が表示されます。
| オプション | 絶対値 | パーセンテージ |
|---|---|---|
| 同時実行アクション(すべての種類) | 125 | 100 |
| 1分あたりの新規アクションの最大数 | 150 | n/a |
| 最大同時プロビジョニング操作 | 100 | n/a |
MCS は、デフォルトで最大 100 の同時プロビジョニング操作をサポートしています。
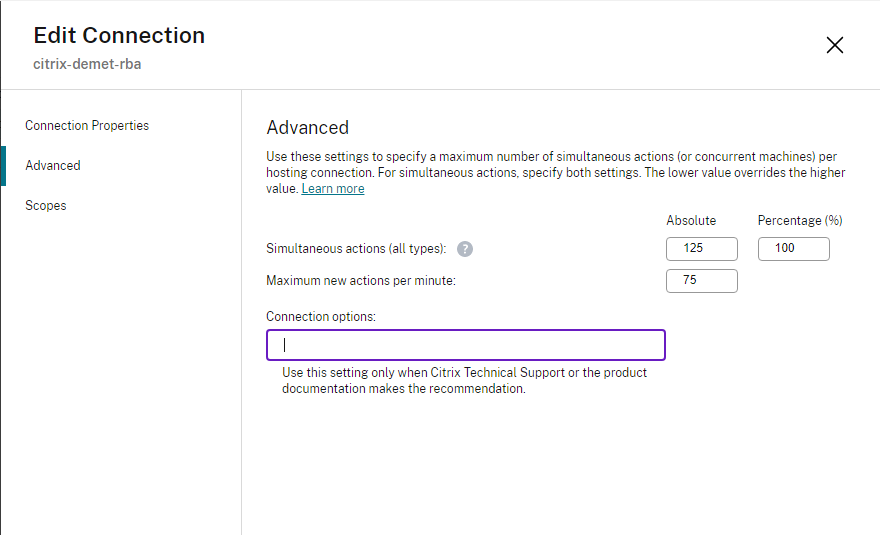
または、Remote PowerShell SDK を使用して、環境に応じた最適な設定のために同時操作の最大数を設定できます。
PowerShell のカスタムプロパティ
MaximumConcurrentProvisioningOperations を使用して、AWS の同時プロビジョニング操作の最大数を指定します。
構成する前に:
-
Cloud 用 PowerShell SDK がインストールされていることを確認してください。
-
MaximumConcurrentProvisioningOperationsのデフォルト値が 100 であることを理解してください。
MaximumConcurrentProvisioningOperations の値をカスタマイズするには、次の手順を実行します。
-
PowerShell ウィンドウを開きます。
-
Citrix 固有の PowerShell モジュールをロードするには、
asnp citrix*を実行します。 -
cd xdhyp:\Connections\を入力します。 -
接続を一覧表示するには、
dirを入力します。 -
カスタムプロパティ文字列を変更または初期化します:
-
カスタムプロパティ文字列に値がある場合は、カスタムプロパティをメモ帳にコピーします。次に、
MaximumConcurrentProvisioningOperationsプロパティを希望の値に変更します。1~1000の範囲の値を入力できます。 例:<Property xsi:type="IntProperty" Name="MaximumConcurrentProvisioningOperations" Value="xyz"/>。 -
カスタムプロパティ文字列が空またはnullの場合、スキーマと
MaximumConcurrentProvisioningOperationsプロパティの両方に適切な構文を入力して文字列を初期化する必要があります。
-
-
PowerShellウィンドウで、メモ帳から変更したカスタムプロパティを貼り付け、変更したカスタムプロパティに変数を割り当てます。カスタムプロパティを初期化した場合は、構文の後に次の行を追加します:
$customProperties = '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="IntProperty" Name="MaximumConcurrentProvisioningOperations" Value="100"/></CustomProperties>'。この文字列は、MaximumConcurrentProvisioningOperationsプロパティを100に設定します。カスタムプロパティ文字列では、MaximumConcurrentProvisioningOperationsプロパティをニーズに合った値に設定する必要があります。 -
Get-XDAuthenticationを入力すると、資格情報の入力を求められます。 -
$cred = Get-Credentialを実行します。これにより、パスワードのみ(または名前とパスワード)の入力を求められる場合があります。アプリケーションIDと関連するシークレットの入力を求められる場合もあります。ロールベース認証を使用する接続の場合、role_based_authは名前とパスワードの両方です。それ以外の場合は、AWS API IDとシークレットを入力します。 -
set-item -PSPath 'XDHyp:\Connections<connection-name>' -CustomProperties $customProperties -username $cred.username -Securepassword $cred.passwordを実行します。<connection-name>を接続の名前に設定する必要があります。 -
更新されたCustomProperties文字列を確認するには、
dirを入力します。
ネットワークインターフェースごとのセキュリティグループを構成する
ホスト接続を編集する際、PowerShellコマンドを使用して、エラスティックネットワークインターフェース (ENI) ごとに許可されるセキュリティグループの最大数を構成できるようになりました。AWSセキュリティグループのクォータ値については、セキュリティグループを参照してください。
ネットワークインターフェースごとにセキュリティグループを構成するには:
-
PowerShellウィンドウを開きます。
-
Citrix固有のPowerShellモジュールをロードするために
asnp citrix*を実行します。 -
cd xdhyp:\Connections\を実行します。 -
接続を一覧表示するために
dirを実行します。 -
ネットワークインターフェースごとにセキュリティグループを構成するには、次のPowerShellコマンドを実行します。
Set-HypHypervisorConnectionMetadata -HypervisorConnectionName aws -Name "Citrix_MachineManagement_Options" -Value " AwsMaxENISecurityGroupLimit=<number>"注:AwsMaxENISecurityGroupLimitに値を設定しない場合、デフォルト値の5が使用されます。
自動プロキシで既存のホスト接続を更新する
-
PowerShellウィンドウを開きます。
-
Citrix固有のPowerShellモジュールをロードするために
asnp citrix*を実行します。 -
cd xdhyp:\Connections\を入力します。 -
接続を一覧表示するために
dirを入力します。 -
CustomPropertiesをメモ帳にコピーし、プロパティ設定
<Property xsi:type="StringProperty" Name="UseSystemProxyForHypervisorTrafficOnConnectors" Value="True"を追加します。 -
PowerShellウィンドウで、メモ帳から変更されたCustom Propertiesを貼り付け、変更されたCustom Propertiesに変数を割り当てます。
-
Get-XDAuthenticationを入力すると、資格情報の入力を求められます。 -
$cred = Get-Credentialを実行します。パスワードのみ(または名前とパスワード)の入力を求められる場合があります。アプリケーションIDと関連するシークレットの入力を求められる場合もあります。ロールベース認証を使用する接続の場合、role\_based\_auth は名前とパスワードの両方です。それ以外の場合は、AWS API IDとシークレットを入力します。 -
set-item -PSPath 'XDHyp:\Connections<connection-name>' -CustomProperties $customProperties -username $cred.username -Securepassword $cred.passwordを実行します。\<connection-name\> を接続の名前に設定する必要があります。 -
更新されたCustomProperties文字列を確認するには、
dirを入力します。
サービスエンドポイントURL
標準ゾーンサービスエンドポイントURL
MCSを使用すると、APIキーとAPIシークレットを持つ新しいAWS接続が追加されます。この情報と認証済みアカウントを使用して、MCSはAWS DescribeRegions EC2 API呼び出しを使用して、サポートされているゾーンをAWSに照会します。クエリは、汎用EC2サービスエンドポイントURL
https://ec2.amazonaws.com/を使用して行われます。MCSを使用して、サポートされているゾーンのリストから接続のゾーンを選択します。優先されるAWSサービスエンドポイントURLは、そのゾーンに対して自動的に選択されます。ただし、サービスエンドポイントURLを作成した後、そのURLを設定または変更することはできません。
非標準サービスエンドポイントURL
接続に自動的に選択されたAWSサービスエンドポイントURLが必要ない場合があります。そのような場合は、Citrix Cloud SDKとPowerShellを使用して、非標準のサービスエンドポイントURLを持つ接続を作成できます。たとえば、サービスエンドポイントURL
https://ec2.cn-north-1.amazonaws.com.cnを使用して接続を作成するには、次の手順を実行します。
-
AWSでホストされているCloud Connectorをセットアップし、接続性があることを確認します。
-
Cloud Connectorのリストを表示するには、次のPowerShellコマンドを実行します。
PS C:\> asnp citrix.*
 PS C:\> Get-XDAuthentication
PS C:\> Get-ConfigEdgeServer -
新しく作成されたCloud ConnectorからZoneUidを見つけ、以下のPowerShellコマンドに入力します。斜体で示された項目をそれぞれの値に置き換えます。
PS C:\> $hyp= New-Item -Path xdhyp:\Connections -ZoneUid`*ZoneUid*`-Name`*"My New Connection”*`-ConnectionType "AWS" -HypervisorAddress @("https://ec2.cn-north-1.amazonaws.com.cn") -UserName`*"APIkey"* `-Password`*“API Secret”* `-Persist`
`PS C:\> New-BrokerHypervisorConnection -HypHypervisorConnectionUid $hyp. HypervisorConnectionUid -
EC2接続が作成されたことを確認するには、Hostingタブを更新します。
-
新しい接続を使用してリソースの場所を追加します。
必要なAWS権限
このセクションには、AWS権限の完全なリストが含まれています。機能が正しく動作するように、このセクションに記載されている権限の完全なセットを使用してください。
注:
iam:PassRole 権限は role_based_auth にのみ必要です。
ホスト接続の作成
AWSから取得した情報を使用して、新しいホスト接続が追加されます。
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Action": [
                 "ec2:DescribeAvailabilityZones",
                 "ec2:DescribeSubnets",
                 "ec2:DescribeVpcs",
                 "ec2:DescribeRegions"
             ],
             "Effect": "Allow",
             "Resource": "*"
         }
     ]
 }
VMの電源管理
VMの電源がオンまたはオフになります。
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Action": [
                 "ec2:DescribeInstances",
                 "ec2:StartInstances",
                 "ec2:StopInstances",
                 "ec2:RebootInstances",
                 "ec2:DescribeInstanceStatus"
             ],
             "Effect": "Allow",
             "Resource": "*"
         }
     ]
 }
VMの作成、更新、または削除
AWSインスタンスとしてプロビジョニングされたVMを使用して、マシンカタログが作成、更新、または削除されます。
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Action": [
                 "ec2:AttachVolume",
                 "ec2:AssociateIamInstanceProfile",
                 "ec2:AuthorizeSecurityGroupEgress",
                 "ec2:RevokeSecurityGroupEgress",
                 "ec2:AuthorizeSecurityGroupIngress",
                 "ec2:CreateImage",
                 "ec2:CreateLaunchTemplate",
                 "ec2:CreateSecurityGroup",
                 "ec2:CreateTags",
                 "ec2:CreateVolume",
                 "ec2:DeleteVolume",
                 "ec2:DescribeAccountAttributes",
                 "ec2:DescribeAvailabilityZones",
                 "ec2:DescribeIamInstanceProfileAssociations",
                 "ec2:DescribeImages",
                 "ec2:DescribeInstances",
                 "ec2:DescribeInstanceStatus",
                 "ec2:DescribeInstanceTypes",
                 "ec2:DescribeLaunchTemplates",
                 "ec2:DescribeLaunchTemplateVersions",
                 "ec2:DescribeNetworkInterfaces",
                 "ec2:DescribeRegions",
                 "ec2:DescribeSecurityGroups",
                 "ec2:DescribeSnapshots",
                 "ec2:DescribeSubnets",
                 "ec2:DescribeTags",
                 "ec2:DescribeSpotInstanceRequests",
                 "ec2:DescribeInstanceCreditSpecifications",
                 "ec2:DescribeInstanceAttribute",

                 "ec2:GetLaunchTemplateData",
                 "ec2:DescribeVolumes",
                 "ec2:DescribeVpcs",
                 "ec2:DetachVolume",
                 "ec2:DisassociateIamInstanceProfile",
                 "ec2:RunInstances",
                 "ec2:StartInstances",
                 "ec2:StopInstances",
                 "ec2:TerminateInstances"
             ],
             "Effect": "Allow",
             "Resource": "*"
         },
         {
             "Action": [
                 "ec2:CreateSecurityGroup",
                 "ec2:DeleteSecurityGroup"
             ],
             "Effect": "Allow",
             "Resource": "*"
         },
         {
             "Action": [
                 "ebs:StartSnapshot",
                 "ebs:GetSnapshotBlock",
                 "ebs:PutSnapshotBlock",
                 "ebs:CompleteSnapshot",
                 "ebs:ListSnapshotBlocks",
                 "ebs:ListChangedBlocks",
                 "ec2:CreateSnapshot"
             ],
             "Effect": "Allow",
             "Resource": "*"
         }
     ]
 }
注:
-
SecurityGroupsに関連するEC2セクションは、カタログ作成中に準備VM用に分離セキュリティグループを作成する必要がある場合にのみ必要です。これが完了すると、これらの権限は不要になります。
VMのインポート
VMをインポートしてマシンカタログを作成します。
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Action": [
                 "ec2:DescribeInstances",
                 "ec2:DescribeSecurityGroups",
                 "ec2:DescribeAvailabilityZones",
                 "ec2:DescribeSubnets",
                 "ec2:DescribeVolumes",
                 "ec2:DescribeSpotInstanceRequests"
             ],
             "Effect": "Allow",
             "Resource": "*"
         }
     ]
 }
注:
VMをインポートするAWSリージョンにスポットインスタンスがある場合にのみ、
ec2:DescribeSpotInstanceRequests が必要です。
ディスクの直接アップロードとダウンロード
直接ディスクアップロードは、マシンカタログプロビジョニングにおけるボリュームワーカーの要件を排除し、代わりにAWSが提供するパブリックAPIを使用します。この機能により、追加のストレージアカウントに関連するコストと、ボリュームワーカー操作を維持する複雑さが軽減されます。
注:
ボリュームワーカーのサポートは削除されました。マシンカタログプロビジョニングには、直接ディスクのアップロードおよびダウンロードの権限が必要です。
以下の権限をポリシーに追加する必要があります。
-
ebs:StartSnapshot -
ebs:GetSnapshotBlock -
ebs:PutSnapshotBlock -
ebs:CompleteSnapshot -
ebs:ListSnapshotBlocks -
ebs:ListChangedBlocks -
ec2:CreateSnapshot -
ec2:DeleteSnapshot -
ec2:DescribeLaunchTemplates
重要:
-
ボリュームワーカーAMIやボリュームワーカーVMなどのボリュームワーカーリソースなしで、既存のマシンカタログに新しいVMを追加できます。
-
以前にボリュームワーカーを使用していた既存のカタログを削除すると、ボリュームワーカーに関連するすべてのアーティファクトが削除されます。
作成されたボリュームのEBS暗号化
AMIが暗号化されている場合、またはEBSがすべての新しいボリュームを暗号化するように構成されている場合、EBSは新しく作成されたボリュームを自動的に暗号化できます。ただし、この機能を実装するには、IAMポリシーに次の権限を含める必要があります。
{
      "Version": "2012-10-17",
      "Statement": [
         {
             "Effect": "Allow",
             "Action": [
                  "kms:CreateGrant",
                  "kms:Decrypt",
                  "kms:DescribeKey",
                  "kms:GenerateDataKeyWithoutPlainText",
                  "kms:GenerateDataKey",
                  "kms:ReEncryptTo",
                  "kms:ReEncryptFrom"
             ],
             "Resource": "*"
         }
     ]
 }
注:
ユーザーの判断により、リソースと条件ブロックを含めることで、権限を特定のキーに限定できます。例:条件付きKMS権限:
{
      "Version": "2012-10-17",
      "Statement": [
         {
             "Effect": "Allow",
             "Action": [
                  "kms:CreateGrant",
                  "kms:Decrypt",
                  "kms:DescribeKey",
                  "kms:GenerateDataKeyWithoutPlainText",
                  "kms:GenerateDataKey",
                  "kms:ReEncryptTo",
                  "kms:ReEncryptFrom"
             ],
             "Resource": [
                 "arn:aws:kms:us-east-2:123456789012:key/abcd1234-a123-456d-a12b-a123b4cd56ef"
             ],
             "Condition": {
                 "Bool": {
                     "kms:GrantIsForAWSResource": true
                 }
             }
         }
     ]
 }
次のキーポリシーステートメントは、アカウントがIAMポリシーを使用してKMSキーに対するすべてのアクション (kms:*) の権限を委任できるようにするために必要な、KMSキーのデフォルトのキーポリシー全体です。
{
 "Sid": "Enable IAM policies",
 "Effect": "Allow",
 "Principal": {
 "AWS": "arn:aws:iam::111122223333:root"
 },
 "Action": "kms:",
 "Resource": ""
 }
詳細については、AWS Key Management Serviceの公式ドキュメントを参照してください。
IAMロールベース認証
ロールベース認証をサポートするために、次の権限が追加されます。
{
      "Version": "2012-10-17",
      "Statement": [
         {
             "Effect": "Allow",
             "Action": "iam:PassRole",
             "Resource": "arn:aws:iam::*:role/*"
         }
     ]
 }
最小限のIAM権限ポリシー
次のJSONは、現在サポートされているすべての機能に使用できます。このポリシーを使用すると、ホスト接続の作成、VMの作成、更新、削除、および電源管理を行うことができます。 このポリシーは、IAM権限の定義セクションで説明されているようにユーザーに適用することも、role_based_authセキュリティキーとシークレットキーを使用してロールベース認証を使用することもできます。
重要:
role_based_authを使用するには、まずクラウドコネクタのセットアップ時に、クラウドコネクタのEC2インスタンスで目的のIAMロールを構成します。Citrix Studioを使用して、ホスティング接続を追加し、認証キーとシークレットにrole_based_authを指定します。これらの設定を持つホスティング接続は、ロールベース認証を使用します。
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Action": [
                 "ec2:AttachVolume",
                 "ec2:AssociateIamInstanceProfile",
                 "ec2:AuthorizeSecurityGroupEgress",
                 "ec2:RevokeSecurityGroupEgress",
                 "ec2:AuthorizeSecurityGroupIngress",
                 "ec2:CreateImage",
                 "ec2:CreateLaunchTemplate",
                 "ec2:CreateNetworkInterface",
                 "ec2:CreateTags",
                 "ec2:CreateVolume",
                 "ec2:DeleteLaunchTemplate",
                 "ec2:DeleteNetworkInterface",
                 "ec2:DeleteSecurityGroup",
                 "ec2:DeleteSnapshot",
                 "ec2:DeleteTags",
                 "ec2:DeleteVolume",
                 "ec2:DeregisterImage",
                 "ec2:DescribeAccountAttributes",
                 "ec2:DescribeAvailabilityZones",
                 "ec2:DescribeIamInstanceProfileAssociations",
                 "ec2:DescribeImages",
                 "ec2:DescribeInstances",
                 "ec2:DescribeInstanceTypes",
                 "ec2:DescribeInstanceStatus",
                 "ec2:DescribeLaunchTemplates",
                 "ec2:DescribeLaunchTemplateVersions",
                 "ec2:DescribeNetworkInterfaces",
                 "ec2:DescribeRegions",
                 "ec2:DescribeSecurityGroups",
                 "ec2:DescribeSnapshots",
                 "ec2:DescribeSubnets",
                 "ec2:DescribeTags",
                 "ec2:DescribeSpotInstanceRequests",
                 "ec2:DescribeInstanceCreditSpecifications",
                 "ec2:DescribeInstanceAttribute",
                 "ec2:GetLaunchTemplateData",
                 "ec2:DescribeVolumes",
                 "ec2:DescribeVpcs",
                 "ec2:DetachVolume",
                 "ec2:DisassociateIamInstanceProfile",
                 "ec2:RebootInstances",
                 "ec2:RunInstances",
                 "ec2:StartInstances",
                 "ec2:StopInstances",
                 "ec2:TerminateInstances"
             ],
             "Effect": "Allow",
             "Resource": "*"
         },
         {
             "Action": [
                 "ec2:CreateSecurityGroup",
                 "ec2:DeleteSecurityGroup"
             ],
             "Effect": "Allow",
             "Resource": "*"
         },
         {
             "Action": [
                 "ebs:StartSnapshot",
                 "ebs:GetSnapshotBlock",
                 "ebs:PutSnapshotBlock",
                 "ebs:CompleteSnapshot",
                 "ebs:ListSnapshotBlocks",
                 "ebs:ListChangedBlocks",
                 "ec2:CreateSnapshot"
             ],
             "Effect": "Allow",
             "Resource": "*"
         },
         {
             "Effect": "Allow",
             "Action": [
                  "kms:CreateGrant",
                  "kms:Decrypt",
                  "kms:DescribeKey",
                  "kms:GenerateDataKeyWithoutPlainText",
                  "kms:GenerateDataKey",
                  "kms:ReEncryptTo",
                  "kms:ReEncryptFrom"
             ],
             "Resource": "*"
         },
         {
             "Effect": "Allow",
             "Action": "iam:PassRole",
             "Resource": "arn:aws:iam::*:role/*"
         }
     ]
 }
注:
-
SecurityGroupsに関連するEC2セクションは、カタログ作成時に準備VM用の分離セキュリティグループを作成する必要がある場合にのみ必要です。これが完了すると、これらの権限は不要になります。
-
KMSセクションは、EBSボリューム暗号化を使用する場合にのみ必要です。
-
iam:PassRole権限セクションは、role_based_auth の場合にのみ必要です。 -
要件と環境に基づいて、フルアクセスではなく特定のリソースレベルの権限を追加できます。詳細については、AWSドキュメントのDemystifying EC2 Resource-Level Permissions および Access management for AWS resources を参照してください。
-
ボリュームワーカー方式を使用している場合にのみ、
ec2:CreateNetworkInterfaceおよびec2:DeleteNetworkInterfaceの権限を使用してください。
ホスト接続の権限を検証する
ホスト接続の権限を検証して、MCSマシンカタログの作成と管理に関連するタスクを実行できます。この実装により、VMの作成、削除、更新、VMの電源管理、EBS暗号化など、さまざまなシナリオで必要な不足している権限を事前に特定できるため、重要な時期にブロックされるのを回避できます。
PowerShellコマンド
Test-HypHypervisorConnection を使用して、ホスト接続の権限を検証できます。コマンドの結果はリストとしてキャプチャされ、リスト内の各項目は3つのセクションに分かれています。
-
カテゴリ: ユーザーがMCSマシンカタログを作成および管理するために実行できるアクションまたはタスク。
-
修正措置: 管理者がユーザーの不足している権限の不一致を解決するために実行する必要がある手順。
-
不足している権限: カテゴリの不足している権限のリスト。
権限を検証するには、次の手順を実行します。
-
AWSへのホスト接続を作成します。
-
Delivery Controller™ ホストからPowerShellウィンドウを開きます。
-
Citrix固有のPowerShellモジュールをロードするには、
asnp citrix*を実行します。 -
権限を検索するために必要な権限があるかどうかを確認するには、次のコマンドを実行します。
Test-HypHypervisorConnection -LiteralPath "XDHyp:\Connections\AWSCon" -
権限の検索に必要な不足している権限を追加した後、次のコマンドを実行して、以下のカテゴリの権限があることを確認します。
-
作成、更新、削除
-
電源管理
-
EBS暗号化
Test-HypHypervisorConnection -LiteralPath "XDHyp:\Connections\AWSCon" [-SecurePassword -Password] "password" -UserName "" -CustomProperties "" -
権限の追加について詳しくは、「IAM権限の追加」を参照してください。
次のステップ
-
初期展開プロセス中の場合は、「マシンカタログの作成」を参照してください。
-
AWS固有の情報については、「AWS EC2カタログの作成」を参照してください。