电子邮件策略
从移动设备安全访问电子邮件是任何组织移动性管理计划背后的主要驱动力之一。确定适当的电子邮件策略通常是任何 Citrix Endpoint Management 设计的关键组成部分。Citrix Endpoint Management 提供了多种选项,可根据安全性、用户体验和集成要求来适应不同的用例。本文涵盖了典型的设计决策过程以及选择正确解决方案的注意事项,从客户端选择到邮件流量。
选择您的电子邮件客户端
客户端选择通常是整体电子邮件策略设计中的首要考虑因素。您可以从多种客户端中进行选择:Citrix Secure Mail、特定移动平台操作系统中包含的本机邮件,或通过公共应用商店提供的其他第三方客户端。根据您的需求,您可以使用单个(标准)客户端来支持用户社区,或者可能需要结合使用多种客户端。
下表概述了不同可用客户端选项的一些设计注意事项:
| 主题 | Citrix 安全邮件 | 本机(例如,iOS 邮件) | 第三方邮件 |
| 配置 | 通过 MDX 策略配置的 Exchange 帐户配置文件。 | 通过 MDM 策略配置的 Exchange 帐户配置文件。Android 支持仅限于:Android Enterprise。所有其他客户端均被视为第三方客户端。 | 通常需要用户手动配置。 |
| 安全性 | 设计安全,提供最高安全性。使用 MDX 策略和额外的数据加密级别。Citrix Secure Mail 是通过 MDX 策略完全管理的应用程序。通过 Citrix PIN 增加了一层身份验证。 | 基于供应商/应用功能集。提供更高的安全性。使用设备加密设置。依赖设备级身份验证来访问应用。 | 基于供应商/应用功能集。提供高安全性。 |
| 集成 | 默认情况下允许与托管 (MDX) 应用程序交互。使用 Citrix Secure Web 打开 Web URL。将文件保存到 Citrix Files 并从 Citrix Files 附加文件。直接加入 GoToMeeting 并拨入。 | 默认情况下只能与其他非托管(非 MDX)应用程序交互。 | 默认情况下只能与其他非托管(非 MDX)应用程序交互。 |
| 部署/许可 | 您可以通过 MDM 直接从公共应用商店推送 Citrix Secure Mail。包含在 Citrix Endpoint Management Advanced 和 Enterprise 许可中。 | 客户端应用程序随平台操作系统提供。无额外许可要求。 | 您可以通过 MDM 推送,作为企业应用或直接从公共应用商店推送。相关的许可模式/成本基于应用供应商。 |
| 支持 | 客户端和 EMM 解决方案(Citrix)的单一供应商支持。Citrix Secure Hub/应用调试日志记录功能中嵌入了支持联系信息。一个客户端需要支持。 | 供应商定义的支援(Apple/Google)。可能需要根据设备平台支持不同的客户端。 | 供应商定义的支援。一个客户端需要支持,前提是第三方客户端在所有托管设备平台上都受支持。 |
邮件流量流和筛选注意事项
本节讨论了 Citrix Endpoint Management 环境中邮件 (ActiveSync) 流量流动的三个主要场景和设计注意事项。
场景 1:暴露的 Exchange
支持外部客户端的环境通常会将 Exchange ActiveSync 服务暴露在互联网上。移动 ActiveSync 客户端通过反向代理(例如 NetScaler Gateway)或边缘服务器,经由这个面向外部的路径进行连接。此选项是使用本机或第三方邮件客户端所必需的,这使得这些客户端成为此场景的流行选择。尽管不常见,但您也可以在此场景中使用 Citrix Secure Mail 客户端。这样做,您将受益于使用 MDX 策略和应用程序管理所提供的安全功能。
场景 2:通过 NetScaler Gateway 隧道连接(微型 VPN 和 STA)
由于其微型 VPN 功能,此场景是使用 Citrix Secure Mail 客户端时的默认设置。在这种情况下,Citrix Secure Mail 客户端通过 NetScaler Gateway 建立到 ActiveSync 的安全连接。本质上,您可以将 Citrix Secure Mail 视为直接从内部网络连接到 ActiveSync 的客户端。Citrix 客户通常将 Citrix Secure Mail 统一为首选的移动 ActiveSync 客户端。这一决定是避免将 ActiveSync 服务暴露在互联网上(如第一个场景所述的暴露的 Exchange Server)的举措的一部分。
只有启用了 MAM SDK 或经过 MDX 封装的应用程序才能使用微型 VPN 功能。如果您使用 MDX 封装,此场景不适用于本机客户端。尽管可能可以使用 MDX 工具包封装第三方客户端,但这种做法并不常见。事实证明,使用设备级 VPN 客户端允许本机或第三方客户端进行隧道访问是繁琐且不可行的解决方案。
场景 3:云托管 Exchange 服务
云托管 Exchange 服务(例如 Microsoft Office 365)正变得越来越流行。在 Citrix Endpoint Management 的背景下,此场景可能与第一个场景以相同的方式处理,因为 ActiveSync 服务也暴露在互联网上。在这种情况下,云服务提供商的要求决定了客户端的选择。这些选择通常包括支持大多数 ActiveSync 客户端,例如 Citrix Secure Mail 以及其他本机或第三方客户端。
Citrix Endpoint Management 可以在此场景的三个方面增加价值:
-
使用 Citrix Secure Mail 的 MDX 策略和应用程序管理客户端
-
通过在受支持的本机电子邮件客户端上使用 MDM 策略进行客户端配置
-
通过使用 Citrix Endpoint Management for Exchange ActiveSync 连接器实现 ActiveSync 筛选选项
邮件流量筛选注意事项
与大多数暴露在互联网上的服务一样,您必须保护路径并为授权访问提供筛选。Citrix Endpoint Management 解决方案包含两个专门设计用于为本机和第三方客户端提供 ActiveSync 筛选功能的组件:NetScaler Gateway for Exchange ActiveSync 连接器和 Citrix Endpoint Management for Exchange ActiveSync 连接器。
NetScaler Gateway Exchange ActiveSync 连接器
NetScaler Gateway 的 Exchange ActiveSync 连接器通过使用 NetScaler Gateway 作为 ActiveSync 流量的代理,在边界提供 ActiveSync 过滤。因此,过滤组件位于邮件流量路径中,拦截进入或离开环境的邮件。Exchange ActiveSync 连接器充当 NetScaler Gateway 和 Citrix Endpoint Management 之间的中介。当设备通过 NetScaler Gateway 上的 ActiveSync 虚拟服务器与 Exchange 通信时,NetScaler Gateway 会向 Exchange ActiveSync 服务的连接器发出 HTTP 调用。然后,该服务会向 Citrix Endpoint Management 检查设备状态。根据设备状态,Exchange ActiveSync 连接器会回复 NetScaler Gateway 以允许或拒绝连接。您还可以配置静态规则,根据用户、代理和设备类型或 ID 过滤访问。
此设置允许将 Exchange ActiveSync 服务公开到互联网,并增加一层安全防护以防止未经授权的访问。设计注意事项包括:
-
Windows Server: Exchange ActiveSync 组件的连接器需要 Windows Server。
-
过滤规则集: Exchange ActiveSync 连接器旨在根据设备状态和信息进行过滤,而不是根据用户信息。尽管您可以配置静态规则按用户 ID 进行过滤,但例如,不存在基于 Active Directory 组成员身份进行过滤的选项。如果需要 Active Directory 组过滤,则可以使用 Citrix Endpoint Management 的 Exchange ActiveSync 连接器。
-
NetScaler Gateway 可扩展性: 鉴于需要通过 NetScaler Gateway 代理 ActiveSync 流量:NetScaler Gateway 实例的适当大小对于支持所有 ActiveSync SSL 连接的额外工作负载至关重要。
-
NetScaler Gateway 集成缓存: NetScaler Gateway 上的 Exchange ActiveSync 配置连接器使用集成缓存功能来缓存来自连接器的响应。由于此配置,NetScaler Gateway 无需为给定会话中的每个 ActiveSync 事务向连接器发出请求。此配置对于足够的性能和规模也至关重要。集成缓存适用于 NetScaler Gateway Platinum Edition。
-
自定义过滤策略: 您可能需要创建自定义 NetScaler Gateway 策略,以限制标准原生移动客户端之外的某些 ActiveSync 客户端。此配置需要了解 ActiveSync HTTP 请求和 NetScaler Gateway 响应程序策略的创建。
-
Citrix Secure Mail 客户端: Citrix Secure Mail 具有微型 VPN 功能,无需在边界进行过滤。通过 NetScaler Gateway 连接时,Citrix Secure Mail 客户端通常可以被视为内部(受信任的)ActiveSync 客户端。如果需要同时支持原生和第三方(使用 Exchange ActiveSync 连接器)以及 Citrix Secure Mail 客户端:Citrix 建议 Citrix Secure Mail 流量不要通过用于连接器的 NetScaler Gateway 虚拟服务器。您可以通过 DNS 实现此流量流,并防止连接器策略影响 Citrix Secure Mail 客户端。
有关 Citrix Endpoint Management 部署中 NetScaler Gateway 的 Exchange ActiveSync 连接器图,请参阅体系结构。
思杰端点管理 的 Exchange ActiveSync 连接器
Citrix Endpoint Management 的 Exchange ActiveSync 连接器是 Citrix Endpoint Management 的一个组件,它在 Exchange 服务级别提供 ActiveSync 过滤。因此,过滤仅在邮件到达 Exchange 服务时发生,而不是在邮件进入 Citrix Endpoint Management 环境时发生。邮件管理器使用 PowerShell 查询 Exchange ActiveSync 以获取设备伙伴关系信息,并通过设备隔离操作控制访问。这些操作根据 Citrix Endpoint Management 的 Exchange ActiveSync 连接器规则标准将设备移入和移出隔离区。
与 NetScaler Gateway 的 Exchange ActiveSync 连接器类似,Exchange ActiveSync 连接器会向 Citrix Endpoint Management 检查设备状态,以根据设备合规性过滤访问。您还可以配置静态规则,根据设备类型或 ID、代理版本和 Active Directory 组成员身份过滤访问。
此解决方案不需要使用 NetScaler Gateway。您可以部署 Exchange ActiveSync 连接器,而无需更改现有 ActiveSync 流量的路由。设计注意事项包括:
-
Windows Server: Exchange ActiveSync 连接器要求您部署 Windows Server。
-
过滤规则集: 与 NetScaler Gateway 的 Exchange ActiveSync 连接器一样,Exchange ActiveSync 连接器包含用于评估设备状态的过滤规则。此外,Exchange ActiveSync 连接器还支持基于 Active Directory 组成员身份进行过滤的静态规则。
-
Exchange 集成: Exchange ActiveSync 连接器需要直接访问托管 ActiveSync 角色的 Exchange 客户端访问服务器 (CAS),并控制设备隔离操作。此要求可能会根据环境架构和安全状况带来挑战。您必须预先评估此技术要求。
-
其他 ActiveSync 客户端: 由于 Exchange ActiveSync 连接器在 ActiveSync 服务级别进行筛选,因此请考虑 Citrix Endpoint Management 环境之外的其他 ActiveSync 客户端。您可以配置 Exchange ActiveSync 连接器静态规则,以避免对其他 ActiveSync 客户端造成意外影响。
-
扩展的 Exchange 功能: 通过与 Exchange ActiveSync 直接集成,Exchange ActiveSync 连接器使 Citrix Endpoint Management 能够在移动设备上执行 Exchange ActiveSync 擦除。Exchange ActiveSync 连接器还允许 Citrix Endpoint Management 访问有关 Blackberry 设备的信息并执行其他控制操作。
有关 Citrix Endpoint Management 部署中 Citrix Endpoint Management 的 Exchange ActiveSync 连接器的图示,请参阅体系结构。
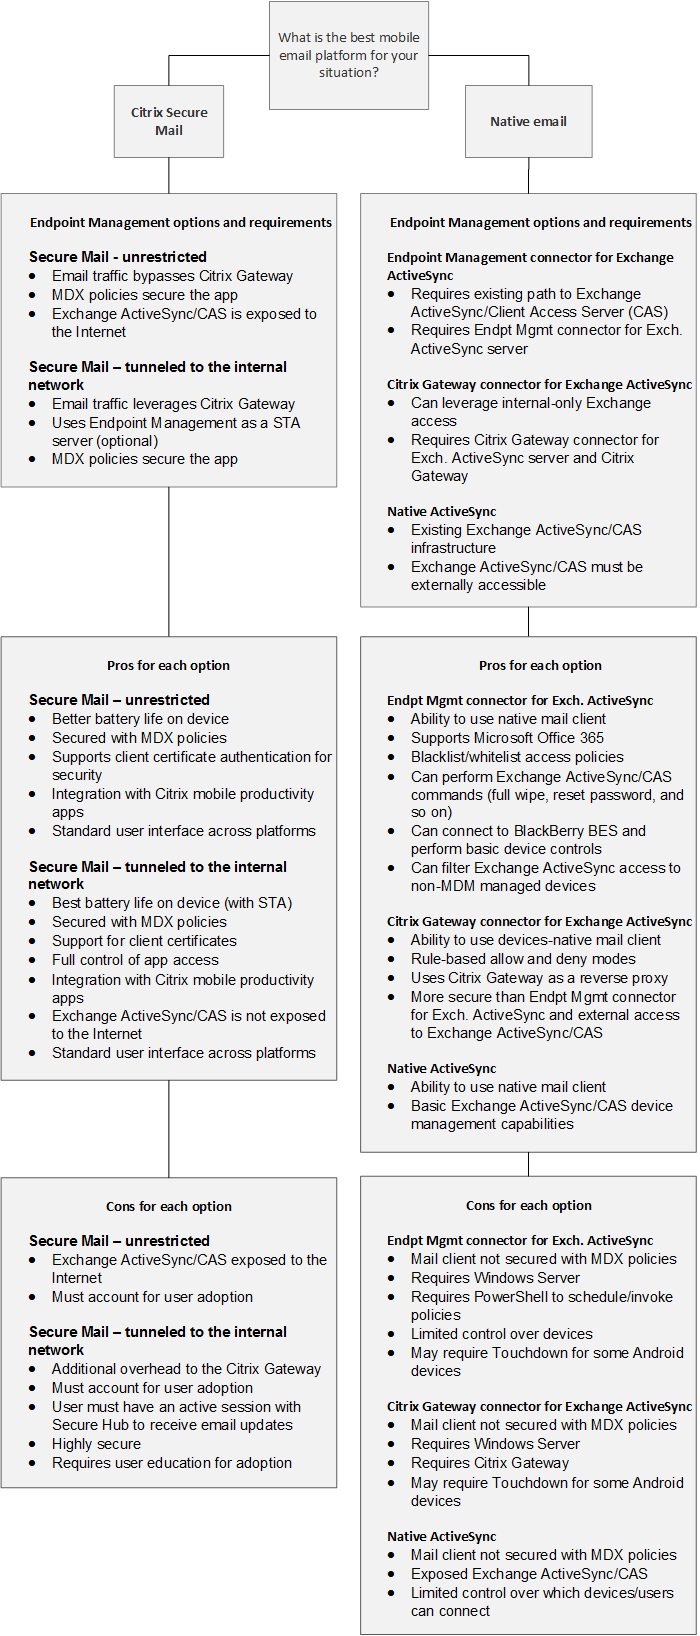
电子邮件平台决策树
下图可帮助您区分在 Citrix Endpoint Management 部署中使用本机电子邮件或 Citrix Secure Mail 解决方案的优缺点。每个选择都允许相关的 Citrix Endpoint Management 选项和要求,以启用服务器、网络和数据库访问。优缺点包括有关安全性、策略和用户界面注意事项的详细信息。