
NetScaler 网关和 Citrix 端点管理
与 Citrix Endpoint Management 集成后,NetScaler Gateway 可为您的内部网络和资源提供远程设备访问。Citrix Endpoint Management 会在设备上的应用程序与 NetScaler Gateway 之间创建微型 VPN。
您可以使用 Citrix Gateway 服务(预览版)或本地 NetScaler Gateway(也称为 NetScaler Gateway)。有关这两种 NetScaler Gateway 解决方案的概述,请参阅配置 NetScaler Gateway 与 Citrix Endpoint Management 配合使用。
配置远程设备访问内部网络的身份验证
-
在 Citrix Endpoint Management 控制台中,单击控制台右上角的齿轮图标。此时将显示“设置”页面。
-
在“服务器”下,单击“NetScaler Gateway”。此时将显示“NetScaler Gateway”页面。在以下示例中,存在一个 NetScaler Gateway 实例。

-
配置以下设置:
-
身份验证: 选择是否启用身份验证。默认值为“开”。
-
交付用户证书以进行身份验证: 选择是否希望 Citrix Endpoint Management 与 Citrix Secure Hub 共享身份验证证书。共享证书可使 NetScaler Gateway 处理客户端证书身份验证。默认值为“关”。
-
凭据提供程序: 单击下拉列表中的凭据提供程序。有关详细信息,请参阅凭据提供程序。
-
-
点击 保存。
添加 Citrix Gateway 服务实例(预览版)
保存身份验证设置后,将 NetScaler Gateway 实例添加到 Citrix Endpoint Management。
-
在 Citrix Endpoint Management 控制台中,单击右上角的齿轮图标。此时将打开“设置”页面。
-
在“设置”页面上,滚动到 NetScaler Gateway 磁贴,然后单击“开始设置”。此时将显示“NetScaler Gateway”页面。
-
选择 Citrix Gateway 服务(云) 并指定 Gateway 服务的资源位置。NetScaler Gateway 配置屏幕(/en-us/citrix-endpoint-management/media/settings-add-gateway-service.png)
-
Gateway 服务的资源位置: 如果您使用 Citrix Secure Mail,则需要此项。指定 STA 服务的资源位置。资源位置必须包含已配置的 NetScaler Gateway。如果您以后想删除为 Gateway 服务配置的资源位置,请更新此设置。
完成这些设置后,单击“连接”以建立连接。新的 NetScaler Gateway 已添加。“Citrix Gateway 服务(云)”磁贴将显示在“设置”页面上。要编辑实例,请单击“查看更多”。如果所选资源位置中没有可用的 Gateway Connector,请单击“添加 Gateway Connector”。按照屏幕上的指导安装 Gateway Connector。您也可以稍后添加 Gateway Connector。 -
-
单击“保存并导出脚本”。
-
保存并导出脚本。单击此按钮可保存您的设置并导出配置包。您可以将包中的脚本上传到 NetScaler Gateway,以使用 Citrix Endpoint Management 设置对其进行配置。有关信息,请参阅这些步骤之后的“配置本地 NetScaler Gateway 以与 Citrix Endpoint Management 结合使用”。
您已添加新的 NetScaler Gateway。“NetScaler Gateway”磁贴将显示在“设置”页面上。要编辑实例,请单击“查看更多”。 -
配置本地 NetScaler Gateway 以与 Citrix Endpoint Management 结合使用
要配置本地 NetScaler Gateway 以与 Citrix Endpoint Management 结合使用,请按照以下部分中详述的以下常规步骤操作。
-
验证您的环境是否满足先决条件。
-
从 Citrix Endpoint Management 控制台导出脚本包。
-
从包中提取文件。如果您仅在 NetScaler Gateway 上使用经典策略,并且运行的是 Citrix ADC 13.0 或更早版本,请使用文件名中包含“Classic”的脚本。如果您使用任何高级策略,或者运行的是 Citrix ADC 13.1 或更高版本,请使用文件名中包含“Advanced”的脚本。
-
在 NetScaler Gateway 上运行相应的脚本。有关最新的详细说明,请参阅脚本随附的 readme 文件。
-
测试配置。
脚本配置 Citrix Endpoint Management 所需的以下 NetScaler Gateway 设置:
-
MDM 和 MAM 所需的 NetScaler Gateway 虚拟服务器
-
NetScaler Gateway 虚拟服务器的会话策略
-
Citrix Endpoint Management 服务器详细信息
-
用于证书验证的代理负载平衡器
-
NetScaler Gateway 虚拟服务器的身份验证策略和操作。脚本描述了 LDAP 配置设置。
-
代理服务器的流量操作和策略
-
无客户端访问配置文件
-
NetScaler Gateway 上的静态本地 DNS 记录
-
其他绑定:服务策略、CA 证书
脚本不处理以下配置:
-
Exchange 负载平衡
-
Citrix Files 负载平衡
-
ICA® 代理配置
-
SSL 卸载
使用 NetScaler Gateway 配置脚本的先决条件
思杰端点管理要求:
-
在导出脚本包之前,请在 Citrix Endpoint Management 中完成 LDAP 和 NetScaler Gateway 配置。如果更改设置,请再次导出脚本包。
NetScaler Gateway 要求:
-
当在 NetScaler Gateway 上使用基于证书的身份验证时,您必须在 Citrix ADC 设备上创建 SSL 证书。请参阅 在 Citrix ADC 设备上创建和使用 SSL 证书。
-
NetScaler Gateway(最低版本 11.0,内部版本 70.12)。
-
NetScaler Gateway IP 地址已配置并已连接到 LDAP 服务器,除非 LDAP 已进行负载平衡。
-
NetScaler Gateway 子网 (SNIP) IP 地址已配置,已连接到必要的后端服务器,并通过端口 8443/TCP 具有公共网络访问权限。
-
DNS 可以解析公共域。
-
NetScaler Gateway 需使用平台/通用或试用许可证。有关详细信息,请参阅
<https://support.citrix.com/article/CTX126049>。
从 Citrix Endpoint Management 导出脚本包
保存身份验证设置后,您将 NetScaler Gateway 实例添加到 Citrix Endpoint Management。
-
在 Citrix Endpoint Management 控制台中,单击右上角的齿轮图标。设置页面随即打开。
-
在设置页面上,滚动到 NetScaler Gateway 磁贴,然后单击开始设置。NetScaler Gateway页面随即显示。
-
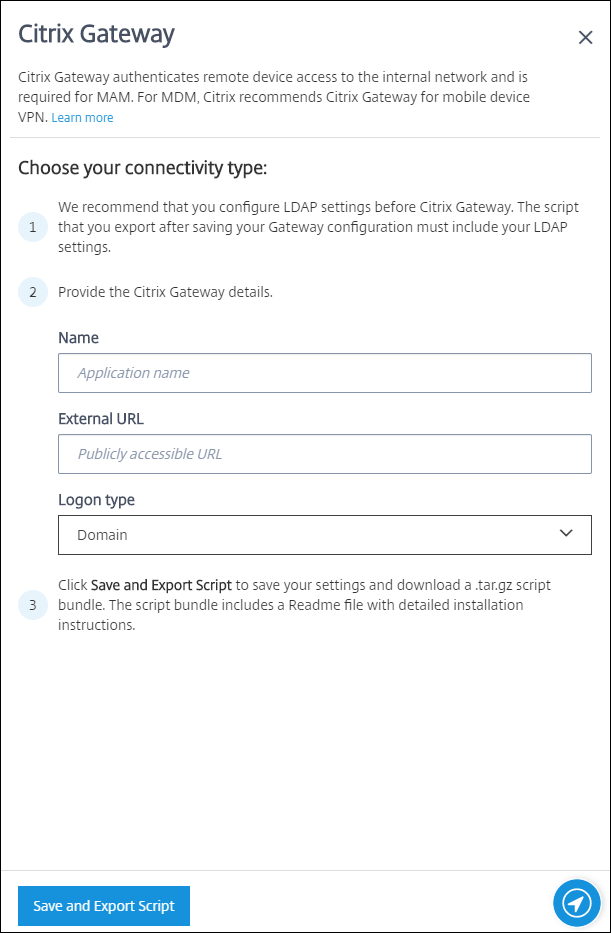
选择 NetScaler Gateway (本地) 并配置以下设置:
-
名称: 键入 NetScaler Gateway 实例的名称。
-
外部 URL: 键入 NetScaler Gateway 的公共可访问 URL。例如,
https://receiver.com。 -
登录类型: 选择登录类型。类型包括:域、仅安全令牌、域和安全令牌、证书、证书和域以及证书和安全令牌。默认值为域。
如果您有多个域,请使用证书和域。有关详细信息,请参阅配置多个域的身份验证。NetScaler Gateway 上的基于证书的身份验证需要额外配置。例如,您必须将根 CA 证书上传到 Citrix ADC 设备。请参阅在 Citrix ADC 设备上创建和使用 SSL 证书。有关详细信息,请参阅部署手册中的身份验证。 -
-
单击保存并导出脚本。
-
保存并导出脚本。单击此按钮可保存您的设置并导出配置包。您可以将包中的脚本上传到 NetScaler Gateway,以使用 Citrix Endpoint Management 设置对其进行配置。有关信息,请在完成这些步骤后参阅“配置本地 NetScaler Gateway 以与 Citrix Endpoint Management 结合使用”。
您已添加新的 NetScaler Gateway。NetScaler Gateway 磁贴将显示在设置页面上。要编辑实例,请单击查看更多。 -
在您的环境中安装脚本
脚本包包括以下内容。
-
包含详细说明的 Readme 文件
-
包含用于在 NetScaler 中配置所需组件的 NetScaler® CLI 命令的脚本
-
公共根 CA 证书和中间 CA 证书
-
包含用于删除 NetScaler 配置的 NetScaler CLI 命令的脚本
-
将证书文件(在脚本包中提供)上传并安装到 Citrix ADC 设备上的 /nsconfig/ssl/ 目录中。请参阅在 Citrix ADC 设备上创建和使用 SSL 证书。NetScaler Gateway 配置屏幕(/en-us/citrix-endpoint-management/media/install-certificates-on-netscaler-gateway.png)以下示例显示了如何安装根证书。NetScaler Gateway 配置屏幕(/en-us/citrix-endpoint-management/media/install-certificates-detail-on-netscaler-gateway.png)NetScaler Gateway 配置屏幕(/en-us/citrix-endpoint-management/media/nsgconfigbundle-folder.png)NetScaler Gateway 配置屏幕(/en-us/citrix-endpoint-management/media/install-certificates-detail-filled-on-netscaler-gateway.png)NetScaler Gateway 配置屏幕(/en-us/citrix-endpoint-management/media/certificates-list-netscaler-gateway.png)确保同时安装根证书和中间证书。
-
编辑脚本 (ConfigureCitrixGatewayScript_Classic.txt 或 ConfigureCitrixGatewayScript_Advanced.txt),将所有占位符替换为您的环境中的详细信息。NetScaler Gateway 配置屏幕(/en-us/citrix-endpoint-management/media/script-placeholders-netscaler-gateway.png)
-
在 NetScaler bash shell 中运行您编辑的脚本,如脚本包中包含的自述文件所述。例如:
/netscaler/nscli -U :<NetScaler Management Username>:<NetScaler Management Password> batch -f "/var/OfflineNSGConfigtBundle_CREATESCRIPT.txt"NetScaler Gateway 配置屏幕(/en-us/citrix-endpoint-management/media/run-script-for-netscaler-gateway.png)脚本完成后,将显示以下行。NetScaler Gateway 成功屏幕(/en-us/citrix-endpoint-management/media/script-success-netscaler-gateway.png)
测试配置
要验证配置:
-
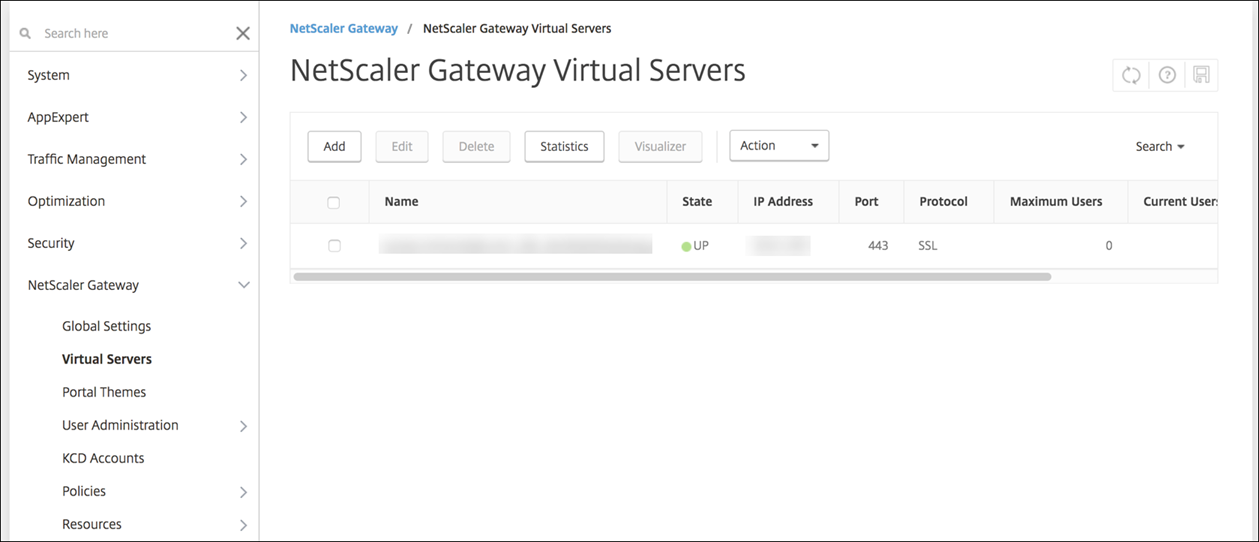
验证 NetScaler Gateway 虚拟服务器的状态显示为 UP。
-
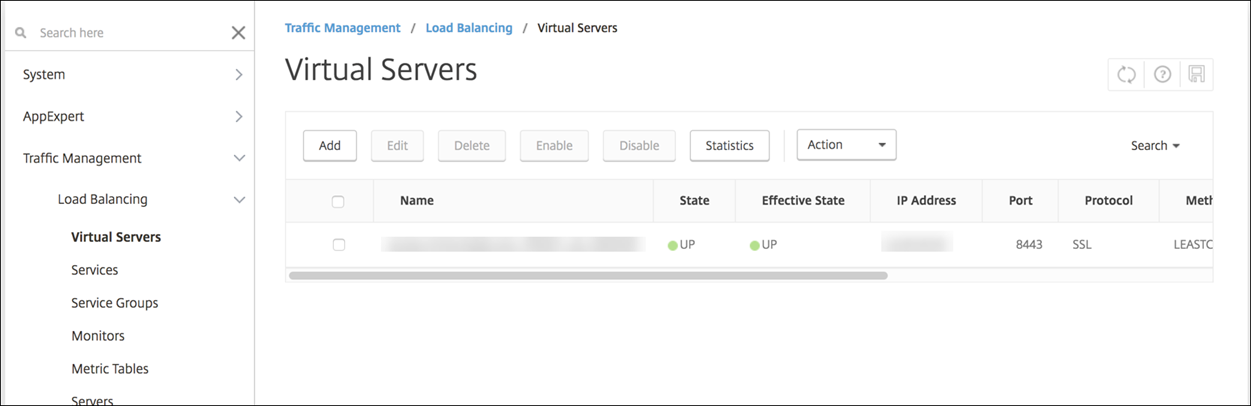
验证代理负载平衡虚拟服务器的状态显示为 UP。
-
打开 Web 浏览器,连接到 NetScaler Gateway URL,然后尝试进行身份验证。如果身份验证成功,您将被重定向到“HTTP 状态 404 - 未找到”消息。
-
注册设备,并确保它同时获得 MDM 和 MAM 注册。
为多个域配置身份验证
如果您有多个 Citrix Endpoint Management 实例(例如用于测试、开发和生产环境),则需要手动为其他环境配置 NetScaler Gateway。(NetScaler for XenMobile 向导只能使用一次。)
NetScaler Gateway 配置
要为多域环境配置 NetScaler Gateway 身份验证策略和会话策略,请执行以下操作:
-
在 NetScaler Gateway 配置实用程序中,在“Configuration”(配置)选项卡上,展开“NetScaler Gateway > Policies > Authentication”(NetScaler Gateway > 策略 > 身份验证)。
-
在导航窗格中,单击“LDAP”。
-
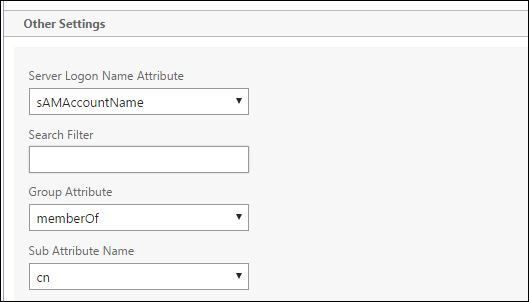
单击以编辑 LDAP 配置文件。将“Server Logon Name Attribute”(服务器登录名属性)更改为 userPrincipalName 或您要用于搜索的属性。记下您指定的属性。在 Citrix Endpoint Management 控制台中配置 LDAP 设置时,您将提供此属性。
-
为每个 LDAP 策略重复这些步骤。每个域都需要一个单独的 LDAP 策略。
-
在绑定到 NetScaler Gateway 虚拟服务器的会话策略中,导航到 编辑会话配置文件 > 已发布的应用程序。确保 单点登录域 为空。
思杰端点管理配置
要在多域环境中配置 Citrix Endpoint Management LDAP:
-
在 Citrix Endpoint Management 控制台中,转到 设置 > LDAP 并添加或编辑目录。
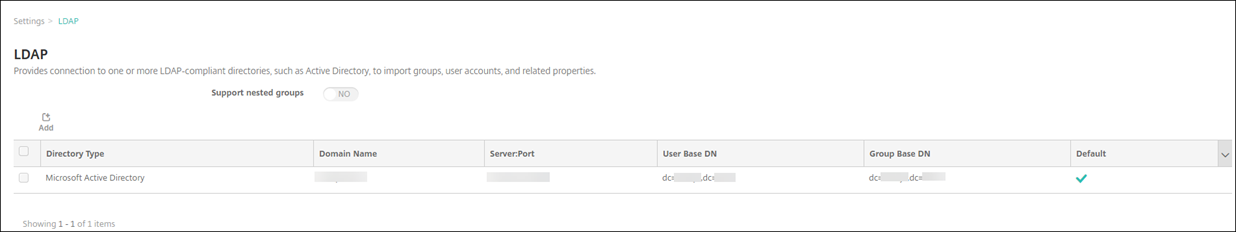
-
提供信息。
-
在 域别名 中,指定用于用户身份验证的每个域。使用逗号分隔域,并且域之间不要使用空格。例如:domain1.com,domain2.com,domain3.com
-
确保 用户搜索依据 字段与 NetScaler Gateway LDAP 策略中指定的 服务器登录名属性 匹配。
Citrix 端点管理 LDAP 设置屏幕(/en-us/citrix-endpoint-management/media/ldap-settings-multiple-domains2.png) -
丢弃到特定 URL 的入站连接请求
如果您的环境中 NetScaler Gateway 配置为 SSL 卸载,您可能希望网关丢弃针对特定 URL 的入站连接请求。如果您需要额外的安全性,请联系 Citrix Cloud Operations 并请求他们允许您的 IP 访问您的本地数据中心。