
新增功能历史记录
我们将有关旧版 Citrix Endpoint Management 的部分从 新增功能 移至本文。
思杰端点管理 23.9.0
注意:
由于产品版本回滚,Citrix Endpoint Management 23.9.0 的文档更新已回滚。
思杰端点管理 23.7.0
-
Play Integrity API: Play Integrity API 将取代 Google 即将弃用的 SafetyNet Attestation API,具体请参阅 弃用时间表。有关启用此 API 的更多信息和步骤,请参阅 启用 Play Integrity API。
-
支持 iOS 设备上的 eSIM 和双 SIM 卡功能: Citrix Endpoint Management 现在支持 iOS 设备上的 eSIM 和双 SIM 卡功能。eSIM 支持允许您从 iOS 设备检索电话号码、IMEI、ICCID 等信息,并在 Citrix Endpoint Management UI 上显示。有关设备属性的更多信息,请参阅 设备属性名称和值。
思杰端点管理 23.6.0
支持 macOS 14 设备: Citrix Endpoint Management 现在支持使用 macOS 14 的 Apple 设备。有关详细信息,请参阅 操作系统支持列表。
此版本解决了若干问题,有助于提高整体性能和稳定性。
思杰端点管理 23.4.0
此版本解决了若干问题,有助于提高整体性能和稳定性。未添加任何新功能。
思杰端点管理 23.2.0
此版本解决了若干问题,有助于提高整体性能和稳定性。未添加任何新功能。
思杰端点管理 23.1.0
此版本解决了若干问题,有助于提高整体性能和稳定性。未添加任何新功能。
Citrix 端点管理 22.12.0
此版本解决了若干问题,有助于提高整体性能和稳定性。未添加任何新功能。
Citrix 端点管理 22.10.0
以下功能现已向商业客户推出。面向美国政府客户的版本将在三个月内开始发布。有关商业版和美国政府版产品之间的功能差异,请参阅 Citrix Endpoint Management service for US Government。
Windows 信息保护策略已删除。 有关详细信息,请参阅 Deprecation。
支持 Windows 11 22H2。 Citrix Endpoint Management 现在允许 IT 管理员使用现有 MDM 功能将 Windows 11 22H2 设备注册到 CEM。有关注册 Windows 设备的更多信息,请参阅 Windows Desktop and Tablet。
现已支持 macOS 13。 Citrix Endpoint Management 现在支持使用 macOS 版本 13 的 Apple 设备。
此版本还解决了各种问题,有助于提高整体性能和稳定性。
Citrix 端点管理 22.9.0
支持 Android 13 和 iOS 16。 Citrix Endpoint Management 现在支持 Android 13 和 iOS 16。
处理器类型和处理器架构。 CEM 控制台上的 Windows 设备现在还会显示每个设备的处理器类型和处理器架构。
此版本还解决了各种问题,有助于提高整体性能和稳定性。
Citrix 端点管理 22.7.0
此版本解决了各种问题,有助于提高整体性能和稳定性。未添加任何新功能。
思杰端点管理 22.6.0
添加了新的限制策略,以允许设备上所有配置文件使用非 Google Play 应用程序。 有关更多详细信息,请参阅 限制设备策略。
弃用了对移动服务提供商 (MSP) 接口的支持。 添加了一个新的服务器属性,可从控制台中删除 MSP 接口。有关详细信息,请参阅 服务器属性。
弃用了对 Nexmo SMS 网关的支持。 通过添加名为 deprecate.carrier.sms.gateway 的服务器属性(默认设置为 True),弃用了对 Nexmo SMS 的支持。Nexmo SMS 也已在自助服务门户中弃用。有关详细信息,请参阅 通知。
现在,所选应用程序可以在 Android Enterprise 的工作和个人配置文件之间进行通信。 Android Enterprise 的限制策略中提供了一个名为“启用连接的应用程序”的新切换开关,允许所选应用程序同时使用工作和个人数据。有关详细信息,请参阅 限制策略。
Google 正在弃用 Citrix Endpoint Management 中用于应用程序类别和许可证的多个 API:
-
现在,您可以选择要添加的应用程序,而不是批准它们。请参阅 托管应用商店应用程序。
-
现在,您可以将应用程序组织到集合中,而不是 Android Enterprise 的类别中。请参阅 组织应用程序 (Android Enterprise)。
-
您不再需要批准 MDX 应用程序。请参阅 添加 MDX 应用程序。
-
您不能再将应用程序许可证与用户解除关联。请参阅 添加应用程序。
思杰端点管理 22.5.0
已删除对 Windows 10 设备“允许自动连接到 WiFi Sense 热点”限制策略的支持。 有关详细信息,请参阅 Windows 桌面/平板电脑设置。
本次发布还解决了许多有助于提高整体性能和稳定性的问题。
思杰 端点管理 22.4.0
在操作系统更新设备策略中添加了一个新选项,用于设置冻结期,在此期间无法安装操作系统更新。 有关详细信息,请参阅 操作系统更新设备策略。
本次发布还解决了许多有助于提高整体性能和稳定性的问题。
思杰 端点管理 22.3.0
现在可以自动删除在设定时间内处于非活动状态的设备。(预览版) 添加了一个新的预览版服务器属性,名为 允许删除在指定时间内标记为非活动状态的设备,该属性将运行一个后台作业来删除在指定时间(天)内处于非活动状态的设备。有关详细信息,请参阅 服务器属性。
本次发布还解决了许多有助于提高整体性能和稳定性的问题。
思杰 端点管理 22.2.0
在应用程序清单设备策略中添加了一条注释,指出在使用 Windows 11 设备时,必须等待 24 小时才能显示清单结果。 有关详细信息,请参阅 应用程序清单设备策略。
为 Android Enterprise 的“系统更新策略”添加了“默认”选项,允许管理员将系统更新策略恢复为其默认值。 有关详细信息,请参阅 操作系统更新设备策略。
添加了新的限制策略,以允许设备上所有配置文件使用非 Google Play 应用程序。 有关详细信息,请参阅 限制设备策略。
已删除对以下功能的支持:
-
RBAC 角色 - 共享和 COSU 设备注册器
-
安卓 - 索尼 和 宏达电
-
高安全性注册模式
-
派生凭据
-
SEAMS
-
Windows Phone 设备 有关详细信息,请参阅弃用。
添加了新的限制策略,以限制从个人配置文件复制、粘贴和导入文件到工作配置文件。 有关详细信息,请参阅限制设备策略。
Citrix 端点管理 22.1.0
此版本解决了许多有助于提高整体性能和稳定性的问题。未添加任何新功能。
Citrix 端点管理 21.12.0
支持使用 Citrix Identity Provider 注册已启用 Apple 部署计划的 iOS 设备。 通过 Apple 部署计划部署 iOS 设备时,您现在可以启用 Apple Business Manager 用户使用 Citrix Identity Provider 作为身份提供程序来注册其设备。此功能支持通过 Citrix Cloud 使用 Azure Active Directory 和 Okta 进行身份验证。有关详细信息,请参阅通过 Apple 部署计划部署设备。
默认情况下允许用户在 iOS 上配置和使用代理。 拥有 iOS 设备的用户现在可以默认使用其设备上配置的代理。要阻止使用客户端代理,请将此功能的客户端属性更改为 false。有关此设置的详细信息,请参阅客户端属性。
为 iOS 设备添加了蓝牙设备策略。 您现在可以配置蓝牙设备策略,以在受监管的 iOS 设备上启用或禁用蓝牙。有关此设置的详细信息,请参阅蓝牙设备策略。
Citrix 端点管理 21.11.0
为自动更新 Android Enterprise 托管应用配置优先级。 您现在可以指定 Android Enterprise 托管应用是以低优先级还是高优先级自动更新。您还可以推迟自动更新。有关详细信息,请参阅自动更新托管应用设备策略。
应用通知设备策略支持分组类型和预览类型设置。 通过这两个设置,您可以控制应用通知在受监管的 iOS 设备上的分组和预览方式。有关详细信息,请参阅应用通知设备策略。
应用程序属性设备策略支持更多 iOS 应用程序属性。 您现在可以为安装在 iOS 设备上的应用程序指定以下属性:
-
可移除应用程序: 指定当应用程序是托管应用程序时,用户是否可以移除它。适用于 iOS 14 及更高版本。
关联域功能的属性:
-
关联域: 指定要添加到应用程序的关联域。适用于 iOS 13 及更高版本。
-
启用关联域直接下载: 指定是否直接在域上启用声明的站点关联验证。适用于 iOS 14 及更高版本。
有关详细信息,请参阅 应用程序属性设备策略。
思杰端点管理 21.10.1
延长不活动后锁定设备的时间。 设备锁定前最长不活动时间已增加到 15 分钟。有关详细信息,请参阅 密码设备策略。
添加了从 iOS 应用程序粘贴内容的限制设置。 限制设备策略现在支持 iOS 的“要求托管粘贴板”功能。通过此限制设置,您可以阻止或允许将内容从托管应用程序粘贴到非托管应用程序,反之亦然。
此设置适用于 iOS 15 及更高版本。有关详细信息,请参阅 iOS 限制设备策略。
思杰端点管理 21.10.0
在 Citrix Cloud 中为云管理员分配自定义角色。 在 October 4, 2021 之后加入的 Citrix Endpoint Management 新客户现在可以在 Citrix Cloud 中为云管理员分配自定义角色。以前,您必须在 Citrix Endpoint Management 中分配自定义角色。此功能允许您执行与管理员相关的自定义,而无需在 Citrix Cloud 和 Citrix Endpoint Management 之间切换。此外,COSU devices enroller 和 Shared devices enroller 模板已从 Citrix Endpoint Management 中删除。COSU devices enroller 现在通过注册配置文件处理,Shared devices enroller 在平台级别通过自助服务终端模式或 Citrix Launcher 处理。
支持 Windows 11 设备。 您现在可以使用 Citrix Endpoint Management 管理 Windows 11 设备。有关详细信息,请参阅操作系统支持列表。
iOS 用户注册模式现已作为公共预览版提供。 您现在可以在 iOS 和 iPadOS 设备上利用 Apple 用户注册功能。用户注册集成了托管 Apple ID,以在设备上创建用户身份。有关用户注册的更多信息,请参阅托管 Apple ID。
更新了跟踪 iOS 设备位置的最大值。 您现在可以将位置策略配置为跟踪 iOS 设备的位置长达 10 小时。请参阅位置设备策略。
Citrix 端点管理 21.9.1
将 Azure AD 或 Okta 配置为身份提供程序,以在没有 Cloud Connector 的情况下注册和管理用户设备(预览版)。 如果您通过 Citrix Cloud 配置身份提供程序,则无需 Cloud Connector 即可在 Citrix Endpoint Management 和 Citrix Cloud 之间建立通信。Citrix Endpoint Management 仍需要 Cloud Connector 来实现以下功能:
-
LDAP
-
PKI 服务器
-
内部 DNS 查询
-
Citrix 虚拟应用™
有关此功能的更多信息,请参阅身份提供程序身份验证。
支持 iOS 15 和 macOS 12 设备。 您现在可以使用 Citrix Endpoint Management 管理 iOS 15 和 macOS 12 设备。有关详细信息,请参阅操作系统支持列表。
适用于 Android Enterprise 的始终开启 VPN。 您现在可以为 Android Enterprise 设备启用始终开启 VPN。您还可以选择启用锁定功能。除非您将应用程序从锁定中排除,否则它们需要 VPN 连接才能访问网络。有关详细信息,请参阅VPN 设备策略。
完全托管的 Android 11+ 设备在企业自有设备模式下注册工作配置文件。 新模式进一步分离了设备上的个人配置文件和工作配置文件。此更改为组织提供了对托管配置文件的更大控制权,并为用户提供了对其个人配置文件的更多隐私。有关详细信息,请参阅 Android Enterprise。
能够为客户端应用程序设置全局同意。 您现在可以设置全局同意,这样用户就不需要在每台设备上提供同意。有关详细信息,请参阅 为 Azure AD 合规性管理配置 Citrix Endpoint Management。
现在可检测到 Azure AD 权限更改。 当 Azure AD 权限发生更改时,Citrix Endpoint Management 现在会自动发出警告,以便您可以使用 Azure AD 合规性管理设置批准更改。按照同意链接并单击批准以接受更改。以前,您必须手动启动此批准。有关详细信息,请参阅 为 Azure AD 合规性管理配置 Citrix Endpoint Management。
Citrix Endpoint Management 21.9.1 中已修复的问题
Citrix Endpoint Management 的“导出数据”功能无法导出完整的数据集。请使用以下变通方法检索有关托管设备的数据:
-
通过导航到 分析 > 报告 > 设备注册 从控制台导出数据。
Citrix 端点管理 21.9.0
Chrome OS 凭据策略设置(预览版)。 凭据策略设置现已可用于 Chrome OS。Chromebook 设备可以使用凭据策略来利用 Chrome 操作系统内置的证书管理功能。管理员可以上传证书颁发机构的私有证书,用于签署和颁发客户端证书。此证书允许 Citrix Endpoint Management 创建证书并将其推送到 Chromebook 设备。有关详细信息,请参阅 凭据设备策略。
Citrix 端点管理 21.8.0
支持 Android 12。 Citrix Endpoint Management 现在支持 Android Enterprise 设备更新到 Android 12。有关安全和隐私优势的摘要,请参阅 Android 文档。
支持在为 Android Enterprise 注册生成 QR 码时编辑 JSON 输出。 在为 Android Enterprise 注册生成 QR 码时,您现在可以通过直接编辑 JSON 输出将注册信息添加到 QR 码。有关详细信息,请参阅 Android Enterprise。
自动更新托管的可选应用程序。 托管的可选应用程序现在会自动接收更新。此功能包括可选企业应用程序、可选批量采购应用程序和可选公共应用程序。有关批量采购应用程序的信息,请参阅 添加 Apple 批量采购帐户。
当用户将其 macOS 设备连接到 Wi-Fi 网络时,使用 Active Directory 对用户进行身份验证。 Citrix Endpoint Management 现在支持 macOS 设备每次连接到配置的 Wi-Fi 网络时使用 Active Directory 进行身份验证。此功能仅适用于以下安全类型:
-
WEP 企业版
-
WPA 企业版
-
WPA2 企业版
-
任何 (企业版)
有关详细信息,请参阅 网络设备策略。
克隆交付组以用作新交付组的基础。 此功能允许您复制包含多个策略、应用程序和操作的复杂交付组。然后,您可以编辑副本,例如添加注册配置文件或一组新的 Active Directory 用户。有关详细信息,请参阅 克隆交付组。
Azure AD 设备合规性正式发布。 Citrix Endpoint Management 现在通过 Azure AD 条件访问策略支持 Azure AD 设备合规性。有关此功能的详细信息,请参阅 与 Azure AD 条件访问集成。
Citrix 端点管理 21.7.1
此版本包含有助于提高整体性能和稳定性的增强功能。
Citrix 端点管理 21.7.0
**如果您通过 Citrix Cloud 使用 Azure Active Directory 或 Okta 进行身份验证,您现在可以为 iOS 和 Android 设备创建不同的注册配置文件。**当您通过 Citrix Cloud 将 Azure Active Directory 或 Okta 配置为身份验证方法时,Citrix Endpoint Management 支持多种具有不同注册类型的注册配置文件。有关详细信息,请参阅 注册配置文件。
**按设备类型和注册模式自动标记设备。**如果您启用服务器属性
enable.device.tagging,Citrix Endpoint Management 会标记任何新注册的设备。您可以使用设备标签来部署策略和应用程序或配置交付组。Citrix Endpoint Management 会为以下设备应用标签:
-
BYOD 标签
-
iOS 用户注册
-
Android Enterprise 工作配置文件
-
-
公司标签
-
Android Enterprise 完全托管的公司设备
-
批量注册
-
Apple 商务管理设备
-
Apple 校园教务管理设备
-
Windows AutoPilot 设备
-
Android Enterprise 批量注册
-
-
有关详细信息,请参阅 服务器属性
对于启用了工作区体验的 Citrix Endpoint Management 客户: Citrix Endpoint Management 支持通过 Citrix Workspace 应用程序注册 MDM 的用户使用 Azure Active Directory、Okta 和本地 NetScaler Gateway 进行身份验证。有关详细信息,请参阅通过 Citrix Cloud 使用 Azure Active Directory 进行身份验证、通过 Citrix Cloud 使用 Okta 进行身份验证 和通过 Citrix Cloud 使用本地 NetScaler Gateway 进行身份验证。
思杰端点管理 21.6.0
将 Wi-Fi 设备策略重命名为网络设备策略。我们将 Wi-Fi 设备策略重命名为“网络设备策略”,以支持 macOS 的以太网。 对于 macOS,除了 Wi-Fi 选项之外,您现在还具有以下以太网选项:
-
全局以太网
-
第一个活动以太网
-
第二个活动以太网
-
第三个活动以太网
-
第一个以太网
-
第二个以太网
-
第三个以太网
有关详细信息,请参阅网络设备策略。
Apple Business Manager (ABM) 和共享 iPad 的“删除所有用户”支持。 用户现在可以使用 ABM 帐户登录共享 iPad。“删除所有用户”安全操作也适用于共享 iPad。有关详细信息,请参阅共享 iPad。
使用 Citrix Endpoint Management REST API 批量将证书上传到 iOS 设备。 如果逐个上传证书不切实际,请使用 Citrix Endpoint Management Server REST API 批量将证书上传到 iOS 设备。
-
配置连接类型为始终开启 IKEv2 的 iOS VPN 设备策略。
-
选择基于设备身份的设备证书作为设备身份验证方法。
-
选择要使用的设备身份类型。
-
使用 REST API 批量导入设备证书。
有关配置 VPN 设备策略的信息,请参阅VPN 设备策略。有关批量导入证书的信息,请参阅使用 REST API 批量将证书上载到 iOS 设备。
iOS 应用程序的全隧道模式已弃用。 从此版本开始,MDX 不再支持 Citrix iOS 移动生产力应用程序中的全隧道模式。以下选项已从“网络访问应用程序策略”中删除:
-
使用以前的设置
-
隧道 - 完全 VPN
-
隧道 - 完全 VPN 和 Web SSO
如果您正在使用隧道 - 完全 VPN 或隧道 - 完全 VPN 和 Web SSO 策略,则必须切换到隧道 - Web SSO 策略。如果您继续使用已弃用的策略,您的电子邮件将无法同步。有关详细信息,请参阅MDX 应用程序的 SSO 和代理注意事项。
更具信息量的证书选择。 配置 Microsoft PKI、通用 PKI、凭据策略或凭据提供程序时,证书菜单会提供更多有用的信息来区分证书。此信息包括:
-
证书名称
-
证书的生效日期
-
证书的失效日期
-
证书序列号
Citrix 端点管理 21.5.1
此版本包含有助于提高整体性能和稳定性的增强功能。
思杰端点管理 21.5.0
Citrix Secure Hub APNs 证书续订。 Citrix Endpoint Management 的 Citrix Secure Hub Apple 推送通知服务 (APNs) 证书将于 June 17, 2021 到期。此更新将续订 Citrix Secure Hub APNs 证书,该证书将于 May 7, 2022 到期。
FIPS 140-2 合规性。 Citrix Endpoint Management 服务器端组件现已符合 FIPS 140-2 标准。有关详细信息,请参阅 FIPS 14-2 合规性。
Citrix Endpoint Management 21.5.0 中的修复问题
我们提供了一个新的“Get Devices by Filters”API,它解决了以前“Get Devices by Filters”API 中的问题,并一次返回最多 100 台设备的分页结果。请参阅 Public API for REST Services PDF 中的“3.16.3 Get Devices by Filters”部分。
思杰端点管理 21.4.0
Citrix 已获得 Google Android Enterprise 高级管理解决方案集的验证。请参阅 Citrix Endpoint Management 获得新的 Android Enterprise 验证。
与 Azure AD 条件访问集成(预览版)。 您现在可以配置 Citrix Endpoint Management,以将 Azure AD 条件访问支持应用于 Office 365 应用程序。此功能现已推出预览版,可让您在部署 Office 365 应用程序时向设备用户部署零信任方法。您可以使用设备状态、风险评分、位置和设备保护来定义对托管 Android Enterprise 和 iOS 设备上的 Office 365 应用程序的访问权限。有关信息,请参阅 与 Azure AD 条件访问集成。
使用 Android 设备属性规则管理向 Android Enterprise 设备部署交付组。 如果您将多个 Android Enterprise 设备注册到同一用户,您现在可以根据设备注册配置文件或应用程序包 ID 部署交付组资源。在交付组中,使用 Android 平台的设备属性为新的或现有的 Android Enterprise 设备创建高级规则。有关详细信息,请参阅 添加交付组。
支持轮换通过 Apple Deployment Program 注册的 macOS 设备的管理员密码。 将 Apple Business Manager 帐户添加到 Citrix Endpoint Management 时,您可以指定设置以在 macOS 设备上创建管理员帐户。Citrix Endpoint Management 在“设置助理”工作流期间自动在设备上创建管理员帐户。然后,用户使用指定的信息登录其 macOS 设备。Citrix Endpoint Management 现在支持轮换该管理员帐户的密码,以增强安全性。有关详细信息,请参阅 通过 Apple Deployment Program 部署设备。
通过 Citrix Cloud 配置新的 AutoDiscovery 服务。 AutoDiscovery 服务现已托管在 Citrix Cloud 中。Citrix 迁移了所有现有的 AutoDiscovery 服务配置,且服务未中断。要访问新的 AutoDiscovery 服务或更改配置,请转到
https://adsui.cloud.com(商业版)或 https://adsui.cem.cloud.us/(政府版)。有关详细信息,请参阅 为 Citrix Endpoint Management 设置 AutoDiscovery 服务。
在新的 AutoDiscovery 服务配置中,使用 MAM 端口 设置而不是 NetScaler Gateway FQDN 将 MAM 流量定向到您的数据中心。如果您输入完全限定域名以及 NetScaler Gateway 的端口,客户端设备将使用 MAM 端口 设置中的配置。
当您转到
https://adsui.cloud.com(商业版)或 https://adsui.cem.cloud.us/(政府版)访问新的 AutoDiscovery 服务用户界面时,广告拦截器可能会阻止网站打开。要访问 AutoDiscovery 服务,请禁用整个网站的广告拦截器。
向 Android Enterprise 限制添加了设置。 我们向所有注册模式添加了两个设置,以更紧密地与 Google 设置保持一致并简化配置。
-
允许蓝牙共享: 如果未选中,用户无法在其设备上建立传出蓝牙共享。
-
允许应用卸载: 允许用户从托管的 Google Play 商店中卸载应用。
此外,我们将允许无线升级设置从限制策略移至操作系统更新策略。
有关这些更改的更多信息,请参阅限制设备策略和操作系统更新设备策略。
支持通过内容分发网络 (CDN) 交付 MDX 应用程序。 MDX 应用程序现已支持 CDN。为了加快应用程序下载速度,CDN 会将这些 MDX 应用程序发送到位于 Citrix Endpoint Management 服务器附近的用户设备。使用 CDN 可以缩短应用程序下载时间。要开始使用,请参阅通过 Citrix CDN 交付 MDX 应用程序。
Citrix 端点管理 21.3.0
将 Android Enterprise 应用程序添加到 Intune 托管环境的简化流程。 您现在可以同时将 Android Enterprise 应用程序添加到 Citrix Endpoint Management 控制台和 Intune 控制台。有关此工作流的更多信息,请参阅将 Android Enterprise 应用程序添加到 Citrix Cloud Library。
为 Android Enterprise 注册生成二维码。 Citrix Endpoint Management 现在可以为 Android Enterprise 注册生成二维码。通过使用 Citrix Endpoint Management 控制台生成注册二维码,您可以避免可能存在恶意行为的外部站点。有关生成二维码的更多信息,请参阅创建二维码。
macOS 设备引导令牌支持。 Citrix Endpoint Management 现在支持为 macOS 设备托管引导令牌。引导令牌在设置助理工作流期间生成。通过 Citrix Endpoint Management 托管引导令牌的一个好处是,可以为 FileVault 启用远程帐户,并能够解锁 FileVault 卷。有关更多信息,请参阅引导令牌。
Citrix 端点管理 21.2.0
更新的 Citrix Launcher 应用程序允许您限制用户在 Android Enterprise 设备上访问一个或一小组应用程序。 您还可以选择为 Citrix Launcher 图标上传自定义徽标图像,并指定用户必须输入才能退出应用程序的密码。有关更多信息,请参阅Citrix Launcher。
iOS 和 macOS 的新设置助理选项。 您现在可以指定在用户设置 iOS 或 macOS 设备时跳过更多设置屏幕。
-
iOS
-
恢复完成: 防止用户在设置过程中看到恢复是否完成。适用于 iOS 14.0 及更高版本。
-
更新完成: 阻止用户在设置过程中查看软件更新是否完成。适用于 iOS 14.0 及更高版本。
-
-
macOS
-
辅助功能: 阻止用户自动听到旁白。仅当设备连接到以太网时可用。适用于 macOS 11 及更高版本。
-
生物识别: 阻止用户设置触控 ID 和面容 ID。适用于 macOS 10.12.4 及更高版本。
-
原彩显示: 阻止用户设置四通道传感器以动态调整显示器的白平衡。适用于 macOS 10.13.6 及更高版本。
-
Apple Pay: 阻止用户设置 Apple Pay。如果此设置被清除,用户必须设置触控 ID 和 Apple ID。请确保 Apple ID 和 生物识别 设置已清除。
-
屏幕使用时间: 阻止用户启用屏幕使用时间。适用于 macOS 10.15 及更高版本。
-
有关配置设置选项的更多信息,请参阅通过 Apple 部署计划部署设备。
macOS PKG 文件上传现在受上传时间而非文件大小限制。 您现在可以上传更大的 PKG 文件,例如适用于 macOS 设备的 Microsoft Office。Citrix Endpoint Management 已取消之前 0.5 GB 的文件大小限制,转而限制文件上传时间。默认情况下,您必须在 100 秒内完成上传。有关更多信息,请参阅添加企业应用。
Citrix Endpoint Management 不再支持用于基于证书的身份验证的弱加密算法。 在 Citrix Endpoint Management 控制台中为凭据提供程序创建证书签名请求时,请选择更强的密码。有关已删除的签名算法列表,请参阅弃用。
Citrix 端点管理 21.1.1
注意:
由于中断,您的交付组历史记录可能已被删除。交付组历史记录收集已恢复。
全新外观。 Citrix 已使用新颜色、字体、切换开关和其他格式更改更新了 Citrix Endpoint Management 控制台。某些新的 UI 元素可能无法正确加载,直到您清除浏览器缓存并刷新。
macOS 现已提供应用程序卸载策略。 您现在可以使用应用程序卸载策略从 macOS 设备中删除托管应用程序。有关详细信息,请参阅应用程序卸载设备策略。
交付组增强功能。 您现在可以使用设备属性规则以及现有用户属性规则来管理交付组的部署。如果您为同一用户注册多个设备,您现在可以根据唯一的设备属性(例如设备所有权、型号、操作系统版本、合规性等)在交付组中创建高级筛选器。有关详细信息,请参阅添加交付组。
现在可用于创建报告的 API。 报告 API 是使用 JSON 作为查询语言的只读 API。这些 API 允许您执行以下操作:
-
创建关于应用程序版本控制、设备操作系统修补、Android DA(旧版)到 Android Enterprise 迁移进度等方面的强大合规性报告。
-
以安全的方式对您的云数据库发出自定义查询。
-
导出有关您的云服务的数据,例如应用程序、设备、用户、注册和软件列表。
-
以 JSON 或 CSV 格式保存信息。
这些 API 相当于在云中访问本地数据库并运行自定义 SQL 查询。要了解有关报告 API 的更多信息,请参阅 Citrix Developer portal 上的文档。
Citrix 端点管理 21.1.0
使用 Citrix Cloud API 密钥对 REST API 进行身份验证。 您现在可以生成唯一的客户端 ID 和客户端密钥,以使用您的 Citrix Cloud 帐户访问 REST API。有关详细信息,请参阅 REST API。
Android Enterprise 限制的重组。 Android Enterprise 的限制设置已重新组织以提高清晰度。有时,设置名称会进行细微更改。有关重组的更多信息,请参阅 Android Enterprise 设置。
Citrix 端点管理 20.12.0
此版本包含有助于提高整体性能和稳定性的增强功能。
在注册 Android Enterprise 设备时使用 Azure Active Directory (AAD) 或 Okta 进行身份验证(预览版)。 在注册 Android Enterprise 设备时使用 AAD 或 Okta 作为身份验证方法的功能现已作为预览版提供。此功能除了支持增强型注册配置文件外,还支持 BYOD 和完全托管模式。有关使用 Okta 进行单点登录的更多信息,请参阅通过 Citrix Cloud 使用 Okta 进行身份验证。有关使用 AAD 进行单点登录的更多信息,请参阅通过 Citrix Cloud 使用 Azure Active Directory 进行身份验证。
Citrix Endpoint Management 20.12.0 中已修复的问题
Citrix 端点管理 20.11.0
移除对 Android TouchDown 的支持。 DigiCert 已于 July 2, 2018 停止支持 Android TouchDown。所有 Android TouchDown 选项已从 Citrix Endpoint Management 控制台中移除。
Citrix 端点管理 20.10.1
限制访问 REST API 的方法。 通过联系 Citrix 支持,您可以确保只有 Citrix Cloud 帐户才能访问 REST API。启用此功能后,本地管理员帐户无法访问 API。请参阅REST API。
Citrix 端点管理 20.10.0
允许静态或动态 MAC 地址。 作为网络策略的一部分,iOS 和 iPadOS 设备现在每次连接到配置的 Wi-Fi 网络时都可以使用不同的 MAC 地址。您也可以选择让 MAC 地址保持静态。但是,使用动态 MAC 地址会使设备难以持续识别,从而增强隐私。请参阅网络策略。
使用 Azure Active Directory (AAD) 或 Okta 作为身份平台。 将 AAD 或 Okta 用作身份平台的功能现已作为公共预览版提供。通过 Citrix Secure Hub 注册的用户可以使用其 AAD 或 Okta 凭据。要使用这些方法之一进行单点登录,请为基于证书的身份验证配置 NetScaler Gateway。有关使用 Okta 进行单点登录的详细信息,请参阅通过 Citrix Cloud 使用 Okta 进行身份验证。有关使用 AAD 进行单点登录的详细信息,请参阅通过 Citrix Cloud 使用 Azure Active Directory 进行身份验证。
使用 UPN 或电子邮件进行 Okta 身份验证。 将 Okta 设置为身份平台时,您可以允许用户使用其 UPN 或电子邮件地址登录。请参阅使用 Okta 进行单点登录。
思杰端点管理 20.9.1
将分配的策略重新部署到 iOS 和 Android 设备。 如果用户删除了策略,您现在可以将策略重新部署到 iOS 和 Android 设备。转至管理 > 设备 > 分配的策略,选择策略,然后单击重置状态以将部署状态更改为待定。有关详细信息,请参阅iOS 支持的注册方法和Android 设备支持的注册方法。
FileVault 设备策略现在允许密钥存储和轮换。 使用 FileVault 设备策略,您现在可以将个人恢复密钥存储在 Citrix Endpoint Management 中。最终用户可以使用自助服务门户请求其恢复密钥,管理员可以使用安全操作轮换个人恢复密钥。有关新功能的详细信息,请参阅FileVault 设备策略。
对 macOS 更新选项进行更精细的控制。 OS 更新设备策略现在允许您控制 macOS 设备检查、下载和安装更新的方式。您还可以配置允许的软件更新类型。有关新设置的详细信息,请参阅OS 更新设备策略。
思杰端点管理 20.9.0
此版本包含有助于提高整体性能和稳定性的增强功能。
Citrix 端点管理 20.8.0
密码设备策略允许您在不合规的 Android Enterprise 设备上显示应用程序和快捷方式。 适用于 Android Enterprise 的密码设备策略新增了一个设置:当密码不合规时显示应用程序和快捷方式。启用此设置可在设备密码不再合规时使应用程序和快捷方式保持可见。Citrix 建议您创建自动化操作,以便在密码不合规时将设备标记为不合规。请参阅密码设备策略。
控制 Android Enterprise 设备上的“使用一个锁”设置。 “密码”设备策略中的新设置“启用统一密码”可让您控制设备是否需要为设备和工作配置文件设置单独的密码。在此设置之前,用户通过设备上的“使用一个锁”设置来控制此行为。当“启用统一密码”设置为“开”时,用户可以为设备和工作配置文件使用相同的密码。如果“启用统一密码”设置为“关”,则用户不能为设备和工作配置文件使用相同的密码。默认设置为“关”。“启用统一锁”设置适用于运行 Android 9.0 或更高版本的 Android Enterprise 设备。请参阅密码设备策略。
Citrix 端点管理 20.7.1
将注册屏幕中的配置文件名称更改为 Citrix Workspace。 当用户将其设备注册到 Citrix Endpoint Management 时,显示的配置文件名称现在是 Citrix Workspace。您可以自定义此名称并显示您的组织名称。要自定义名称,请更改新服务器属性
apple.mdm.enrollment.profile.organization.name 的值。请参阅服务器属性。
Citrix 端点管理 20.7.0
Citrix Endpoint Management 支持使用本地 NetScaler Gateway 进行身份验证(预览功能)。 您现在可以将本地 NetScaler Gateway 配置为通过 Citrix Secure Hub 注册的用户的身份提供程序。有关详细信息,请参阅通过 Citrix Cloud 使用本地 NetScaler Gateway 进行身份验证(预览)。
自定义可选的 Active Directory 用户属性列表。 新的服务器属性
optional.user.identity.attributes 使您能够删除和恢复 Citrix Endpoint Management 用于识别 Active Directory 中用户帐户的可选属性。有关详细信息,请参阅自定义 Active Directory 用户属性。
思杰端点管理 20.6.0
如果您在 19.8.0 版本(August 1, 2019)之后加入了 Citrix Endpoint Management,请登录 Citrix Cloud 并单击 Citrix Endpoint Management 服务磁贴以访问控制台。所有在 19.8.0 之前加入的客户将很快过渡到 Citrix Cloud 登录。为了增强安全性,Citrix 建议您配置单点登录。如需帮助,请联系 Citrix 技术支持。
Citrix Endpoint Management 的 Citrix Secure Hub Apple 推送通知服务 (APNs) 证书将于 July 12, 2020 到期。因此,代理通知将失败,并且应用程序推送可能会在 iOS 设备上延迟。此更新将续订 Citrix Secure Hub APNs 证书,该证书将于 June 18, 2021 到期。
禁用在 Android Enterprise 工作配置文件或完全托管设备上打印的功能。 在“限制”设备策略中,“不允许打印”设置允许您指定用户是否可以打印到可从 Android Enterprise 设备访问的任何打印机。有关详细信息,请参阅Android Enterprise 设置。
配置 macOS 的连接模式和网络优先级。 在网络设备策略中,为 macOS 设备启用“连接模式”设置,以选择用户如何加入网络。设备可以使用系统凭据或在登录窗口输入的凭据来验证用户。如果您有多个网络,请在“优先级”字段中键入一个数字以设置网络连接的优先级。设备将选择数字最小的网络。有关详细信息,请参阅网络设备策略中的 macOS 设置。
启用在 iOS 设备上配置的代理。 如果您希望允许 iOS 用户使用他们在“设置 > 网络”中配置的代理服务器,Citrix Endpoint Management 现在要求您启用新的客户端属性
ALLOW_CLIENTSIDE_PROXY。有关详细信息,请参阅客户端属性参考中的 ALLOW_CLIENTSIDE_PROXY。
自动更新托管 Google Play 应用的托管应用策略。 此新策略允许您限制用户在 Android Enterprise 设备上为托管 Google Play 应用配置自动应用更新的功能。您可以允许用户配置策略。或者,您可以指定自动更新始终应用、从不应用或仅在设备连接到 Wi-Fi 时应用。
Citrix 端点管理 20.5.0
使用 Citrix Endpoint Management 与 Microsoft Endpoint Manager 集成时,简化了 Intune 托管应用程序的配置。 配置 Intune 托管应用程序时,您不再在 Citrix Endpoint Management 控制台中设置强制应用程序受管选项。您现在在 EMS 控制台中设置该选项。
支持使用 Citrix Endpoint Management 与 Microsoft Endpoint Manager 集成,限制通过 Microsoft Edge 发布的 Intune 托管应用程序的 Web 内容传输。 Citrix Endpoint Management 与 Microsoft Endpoint Manager 集成支持 EMS 控制台中 Microsoft Edge 的新托管浏览器策略限制与其他应用程序的 Web 内容传输。
Citrix 内容分发网络 (CDN) 现在为 macOS (MDM 注册) 交付企业应用程序。 为了加快应用程序下载的交付速度,CDN 将 macOS 应用程序发送到全球 Citrix Endpoint Management 服务器附近的用户设备。有关详细信息,请参阅从 Citrix CDN 交付企业应用程序。
Citrix 端点管理 20.4.1
支持最新的基于 HTTP/2 的 APNs 提供程序 API。 Apple 对 Apple 推送通知服务旧版二进制协议的支持将于 March 31, 2021 结束。Apple 建议您改用基于 HTTP/2 的 APNs 提供程序 API。Citrix Endpoint Management 现在支持基于 HTTP/2 的 API。有关详细信息,请参阅
<https://developer.apple.com/> 中的新闻更新“Apple 推送通知服务更新”。有关检查 APNs 连接的帮助,请参阅连接性检查。
本地用户帐户的密码要求。 在 Citrix Endpoint Management 控制台中添加或编辑本地用户帐户时,请确保遵循最新的密码要求。有关详细信息,请参阅添加本地用户帐户。
使用应用程序捆绑包 ID 号将应用程序添加到应用程序通知设备策略。 单击添加新项并在出现的字段中键入应用程序捆绑包 ID。有关详细信息,请参阅应用程序通知设备策略。
iOS 13 的设备策略更新。 iOS 13 的设备策略现在具有以下功能:
思杰端点管理 20.4.0
在 Citrix Endpoint Management 控制台中发布 Android Enterprise Web 应用程序。您不再需要前往托管 Google Play 或 Google 开发者门户来为 Citrix Endpoint Management 发布 Android Enterprise Web 应用程序。当您在配置 > 应用程序 > Web 链接中单击上载时,将打开一个托管 Google Play 商店 UI,供您上载和保存文件。应用程序审批和发布大约需要 10 分钟。有关详细信息,请参阅添加 Web 链接。
iOS 13 的设备策略更新。 iOS 13 的设备策略现在具有以下功能:
-
应用程序锁定策略: 您可以启用语音控制并允许用户访问语音控制调整。请参阅应用程序锁定设备策略。
-
Exchange 策略: 您可以启用或禁用日历、联系人、邮件、备忘录和提醒的同步。请参阅Exchange 设备策略。
-
配置文件删除策略: 已删除允许在 iOS 设备上删除策略的设置,因为 iOS 不再支持该功能。请参阅配置文件删除设备策略。
-
VPN 策略: 对于以下连接协议,您现在可以包含所有网络流量或从 VPN 中排除本地网络:对于以下连接协议,当 Wi-Fi 助理从 Wi-Fi 切换时,您现在可以允许流量通过蜂窝 VPN 隧道:
-
网络策略: 您现在可以使用 WPA3 Personal 和 WPA3 Enterprise 作为安全类型选项。请参阅 网络设备策略。
思杰端点管理 20.3.0
增强型注册配置文件已为所有客户启用
此版本为所有客户启用了在 Citrix Endpoint Management 20.2.1 中向部分客户发布的增强型注册配置文件功能。有关此功能的信息,请参阅 在单个环境中配置多种设备和应用程序管理模式。
Android 设备默认注册到 Android Enterprise
从本版本开始,Android Enterprise 是 Android 设备的默认注册选项。如果您的 Citrix Endpoint Management 部署启用了 Android Enterprise,所有新注册或重新注册的 Android 设备都将默认注册为 Android Enterprise 设备。
此更改支持 Google 对 Android 所做的更改。Google 已弃用设备管理器的设备管理模式,并鼓励客户使用 Android Enterprise 管理所有 Android 设备。(请参阅 Google Android Enterprise 开发者指南中的 设备管理员弃用。)
从 Citrix Endpoint Management 19.11.0 开始,Citrix 传达了将所有 Android 设备迁移到 Android Enterprise 所需的操作。有关 Citrix Endpoint Management 支持过渡到 Android Enterprise 的更多信息,请参阅博客 Android Enterprise 作为 Citrix Endpoint Management 服务的默认设置。
如果您的 Citrix Endpoint Management 部署包含必须继续以设备管理员模式管理的设备,请为这些旧设备创建注册配置文件。
要为旧设备创建注册配置文件:
-
在 Citrix Endpoint Management 控制台中,转至 配置 > 注册配置文件。
-
要添加注册配置文件,请单击 添加。在“注册信息”页面中,键入注册配置文件的名称。
-
单击 下一步 或在 平台 下选择 Android。“注册配置”页面随即显示。
-
将 管理 设置为 旧版设备管理(不推荐)。单击 下一步。
-
选择 分配(选项)。“交付组分配”屏幕随即显示。
-
选择包含注册专用设备的管理员的交付组或多个交付组。然后单击 保存。
要继续在设备管理员模式下管理旧版设备,请使用此配置文件注册或重新注册它们。您可以通过让用户下载 Citrix Secure Hub 并提供注册服务器 URL 来注册设备管理员设备,这与工作配置文件设备类似。
Citrix Endpoint Management 20.3.0 中已修复的问题
对于使用 Amazon Web Services 和新的 Citrix 增强型注册配置文件的客户:iOS 设备无法注册。作为一种解决方法,请创建一个包含所有交付组的默认注册配置文件。请参阅 创建注册配置文件。
思杰终端管理 20.2.1
在单个环境中配置多种设备和应用程序管理模式
关于此功能:
增强型注册配置文件支持将分两个版本推出。Citrix® 会发送有关即将发布的版本的通知。
在为您启用增强型注册配置文件功能之前,注册配置文件仅限制用户可以注册的设备数量。
您现在可以配置单个 Citrix Endpoint Management 站点以支持多种注册配置。注册配置文件的作用已扩展,以包含设备和应用程序管理的注册设置。
注册配置文件在单个 Citrix Endpoint Management 控制台中支持多种用例和设备迁移路径。用例包括:
-
移动设备管理 (仅 MDM)
-
MDM+移动应用程序管理 (MAM)
-
仅 MAM
-
公司拥有的注册
-
BYOD 注册(选择退出 MDM 注册的能力)
-
将 Android 设备管理员注册迁移到 Android Enterprise 注册(完全托管、工作资料、专用设备)
注册配置文件取代了现已弃用的服务器属性
xms.server.mode。此更改不会影响您现有的交付组和已注册设备。
下表显示了从现有服务器属性模式到新注册配置文件功能的自动迁移路径:
| 现有服务器属性 | 新管理模式 |
|---|---|
| ENT 模式 (iOS) | 通过 Citrix MAM 进行 Apple 设备注册 |
| ENT 模式 (Android) | 传统设备管理员结合 Citrix MAM |
| ENT 模式 (安卓企业版) | 完全托管设备上的工作配置文件,结合 Citrix MAM |
| MAM 模式 (iOS 和 Android) | 思杰 MAM |
| MDM 模式 (iOS) | Apple 设备注册 |
| MDM 模式 (Android) | 传统设备管理员 |
| MDM 模式 (安卓企业版) | 完全托管设备上的工作配置文件 |
创建交付组时,可以将注册配置文件附加到该组。如果不附加注册配置文件,Citrix Endpoint Management 将附加全局注册配置文件。
注册配置文件提供以下设备管理功能:
-
从 Android 设备管理员 (DA) 模式迁移到 Android Enterprise 更轻松。 对于 Android Enterprise 设备,设置包括设备所有者模式,例如:完全托管、完全托管设备上的工作配置文件或专用。有关详细信息,请参阅 Android Enterprise。
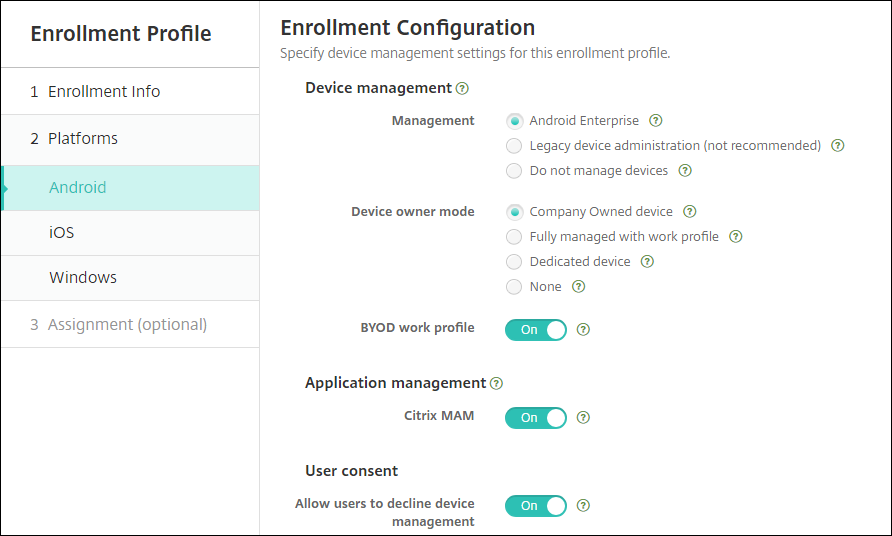 对于本次升级,您当前的 Citrix Endpoint Management 服务器模式和 设置 > Android Enterprise 配置将映射到新的注册配置文件设置,如下所示。
当前配置 管理设置 设备所有者模式设置 Citrix MAM 设置 移动设备管理;托管 Google Play (Android Enterprise) 安卓企业版 完全托管设备上的工作配置文件 关 MDM;Google Workspace(旧版设备管理员) 旧版 DA 不适用 关 MAM 不管理设备 不适用 开 MDM+MAM;托管式 Google Play (安卓企业版) 安卓企业版* 完全托管设备上的工作资料 开 MDM+MAM;谷歌工作区 (旧版 DA) 旧版 DA* 不适用 开 * 如果需要注册,则允许用户拒绝设备管理为关。升级后,您当前的注册配置文件将反映这些映射。请考虑是否要创建其他注册配置文件,以在您从旧版 DA 迁移时处理任何新的用例。如果您加入 Citrix Endpoint Management 19.12.0 或更高版本,则全局注册配置文件具有这些预定义设置。 -
**更轻松的 iOS 管理。**对于 iOS 设备,设置包括选择将设备注册为托管或非托管。
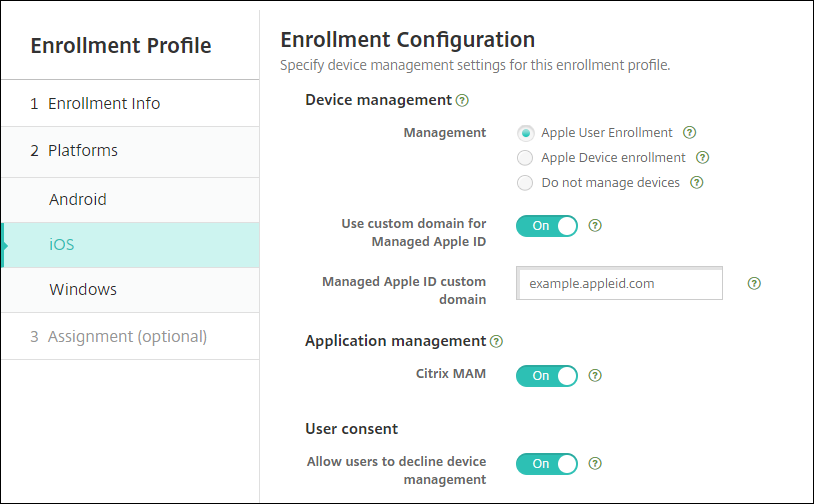 对于此次升级,您之前的配置将按如下方式映射到新的注册配置文件设置。
服务器模式 管理设置 Citrix MAM 设置 MDM 设备注册 关 MAM 不管理设备 开 MDM+MAM 设备注册 开 如果需要注册,则允许用户拒绝设备管理为关。如果您加入 Citrix Endpoint Management 19.12.0 或更高版本,全局注册配置文件将具有这些预定义设置。iOS 的注册配置文件页面(/en-us/citrix-endpoint-management/media/enrollment-profile-ios.png) -
允许 Windows 10 设备自动注册到 Citrix Workspace 应用程序。Windows 的注册配置文件页面(/en-us/citrix-endpoint-management/media/enrollment-profile-windows.png)对于此升级,您之前的 MDM 配置将映射到新的注册配置文件设置 完全托管。如果您加入 Citrix Endpoint Management 19.12.0 或更高版本,全局注册配置文件将具有这些预定义设置。Windows 的注册配置文件页面(/en-us/citrix-endpoint-management/media/enrollment-profile-windows.png)
增强型注册配置文件存在以下限制:
-
当 Citrix Endpoint Management 与 Citrix Workspace 集成时,增强型注册配置文件功能不适用于 iOS 和 Android 设备。
-
增强型注册配置文件功能不适用于一次性 PIN 或双因素身份验证注册邀请。
有关详细信息,请参阅注册配置文件。
Citrix Endpoint Management 20.2.1 中的其他更新
-
简化专用 Android Enterprise (COSU) 设备的注册。 Citrix Endpoint Management 现在允许您通过创建注册配置文件来注册专用 Android Enterprise 设备(也称为 COSU 设备)。您不再需要为注册专用设备创建基于角色的访问控制 (RBAC) 角色。请参阅预配专用 Android Enterprise 设备。
-
使用 Keyguard 管理策略禁用 Android 设备上的生物识别身份验证。 Keyguard 管理设备策略现在允许您禁用运行 Android 9.0 及更高版本的设备的指纹解锁、面部身份验证、虹膜身份验证或所有生物识别身份验证。
-
在资源中心获取指导。 使用资源中心访问产品内数据。要从仪表板获取指导,请单击右下角的图标。

思杰端点管理 20.1.0
-
支持 Android Enterprise COPE 设备。 Citrix Endpoint Management 支持具有工作资料的 Android Enterprise 完全托管设备。Google 以前将这些设备称为 COPE(公司拥有个人启用)设备。Android Enterprise 完全托管设备具有设备配置文件和工作配置文件。您可以将单独的策略设置应用于设备和工作配置文件。在此版本中:
-
您可以将位置设备策略的位置模式设置应用于 COPE 设备本身,但不能应用于 COPE 设备的工作配置文件。位置设备策略中的其他设置不适用于 COPE 设备。请参阅 位置设备策略。
-
您可以单独将锁定安全操作应用于设备或工作配置文件。
-
通过 Citrix Workspace 应用程序自动注册 Windows 10 设备。 Citrix Endpoint Management 现在可以使用 Citrix Workspace 应用程序自动注册 Windows 10 桌面和平板电脑。
思杰端点管理 19.12.0
现在,您可以根据设备属性为 Windows 设备配置交付组。(预览版) 配置交付组时,现在可以根据设备属性配置组。此功能仅适用于 Windows 台式机和平板电脑。要请求访问此预览功能,请联系您的 Citrix 销售或支持代表。有关此功能的更多信息,请参阅添加交付组 (预览版)。
将组策略对象 (GPO) 导入 Citrix Endpoint Management 并将其直接部署到 Windows 10 设备。 您可以通过 Citrix Endpoint Management 控制台导入和部署 GPO,而无需依赖 AD 管理员从组策略管理控制台部署 GPO。请参阅Windows GPO 配置设备策略。
为 Windows 台式机和平板电脑安装 EXE 应用程序。 您现在可以将 EXE 应用程序作为企业应用程序上传到 Windows 台式机和平板电脑。有关详细信息,请参阅将 Win32 应用程序添加为企业应用程序。
思杰端点管理 19.11.0
Apple 大宗采购计划迁移到 Apple 商务管理 (ABM) 和 Apple 教育管理 (ASM)
使用 Apple 大宗采购计划 (VPP) 的公司和机构需要在 December 1, 2019 之前迁移到 Apple 商务管理或 Apple 教育管理中的“应用和图书”。
在 Citrix Endpoint Management 中迁移 VPP 帐户之前,请参阅此Apple 支持文章。
如果您的组织或学校仅使用大宗采购计划 (VPP),则可以注册 ABM/ASM,然后邀请现有 VPP 购买者加入您的新 ABM/ASM 帐户。对于 ASM,请导航到
<https://school.apple.com>。对于 ABM,请导航到 <https://business.apple.com>。
要更新您在 Citrix Endpoint Management 上的大宗采购(以前称为 VPP)帐户,请执行以下操作:
-
在 Citrix Endpoint Management 控制台中,单击右上角的齿轮图标。将显示“设置”页面。
-
点击 批量采购。批量采购 配置页面随即出现。
-
确保您的 ABM 或 ASM 帐户具有与您之前的 VPP 帐户相同的应用程序配置。
-
在 ABM 或 ASM 门户中,下载更新的令牌。
-
在 Citrix Endpoint Management 控制台中,执行以下操作:
-
使用该位置的更新令牌信息编辑现有批量采购帐户。
-
编辑您的 ABM 或 ASM 凭据。不要更改后缀。
-
点击两次“保存”。
-
有关详细信息,请参阅:
注册配置文件控制 Android 设备的注册选项
如果您的 Citrix Endpoint Management 部署启用了 Android Enterprise,则注册配置文件现在控制 Android 设备的注册方式。注册配置文件确定 Android 设备是以默认的 Android Enterprise 模式(完全托管或工作配置文件)还是以旧版(设备管理员)模式注册。
默认情况下,全局注册配置文件将新的和恢复出厂设置的 Android Enterprise 设备注册为完全托管设备,并将 BYOD Android Enterprise 设备注册为工作配置文件设备。有关详细信息,请参阅 Android Enterprise。
将旧版 Android 设备准备为 Android Enterprise 默认注册
Google 正在弃用设备管理的设备管理员模式,并鼓励客户以设备所有者模式或配置文件所有者模式管理所有 Android 设备。(请参阅 Google Android Enterprise 开发者指南中的 设备管理员弃用。)为支持此更改,Citrix 将 Android Enterprise 作为 Android 设备的默认注册选项。
此更改意味着,如果您的 Citrix Endpoint Management 部署启用了 Android Enterprise,则所有新注册或重新注册的 Android 设备都将注册为 Android Enterprise 设备。
为了让您为这一更改做好准备,Citrix Endpoint Management 现在允许您创建注册配置文件,以控制 Android 设备的注册方式。
您的组织可能尚未准备好以设备所有者模式或配置文件所有者模式开始管理旧版 Android 设备。在这种情况下,您可以继续以设备管理员模式管理它们。为旧版设备创建注册配置文件,并重新注册所有已注册的旧版设备。
要为旧版设备创建注册配置文件,请执行以下操作:
-
在 Citrix Endpoint Management 控制台中,转至配置 > 注册配置文件。
-
要添加注册配置文件,请单击添加。在“注册信息”页面中,键入注册配置文件的名称。
-
单击下一步或在平台下选择 Android。“注册配置”页面随即显示。
-
将管理设置为旧版设备管理(不推荐)。单击下一步。
-
选择分配(选项)。“交付组分配”屏幕随即显示。
-
选择包含注册专用设备的管理员的交付组。然后单击保存。
要继续以设备管理员模式管理旧版设备,请使用此配置文件注册或重新注册它们。您可以通过让用户下载 Citrix Secure Hub 并提供注册服务器 URL 来注册设备管理员设备,这与工作配置文件设备类似。
有关 Citrix Endpoint Management 对过渡到 Android Enterprise 的支持的详细信息,请参阅博客:Android Enterprise 作为 Citrix Endpoint Management 服务的默认设置。
Citrix 端点管理 19.10.0
扩展了对 Zebra OEMConfig 的支持。 Citrix Endpoint Management 现在支持使用 Zebra Technologies 管理工具 Zebra OEMConfig 管理 Zebra 设备。(有关信息,请参阅 Zebra Technologies 网站。)要使用 Zebra OEMConfig 应用程序管理设备,请发布该应用程序并配置 托管配置设备策略。
Windows 应用程序的内容分发网络 (CDN) 可用性。 您现在可以使用内容分发网络部署 Windows 应用程序。请参阅 从 Citrix CDN 交付企业应用程序。
支持名称中包含特殊字符的用户的组邀请。 当您选择一个组来接收注册邀请时,Citrix Endpoint Management 现在会从 Active Directory 获取用户列表。该列表包括名称中包含特殊字符的用户。请参阅 注册邀请。
Citrix 端点管理 19.9.1
-
支持 iOS 和 Android 的加密管理。 注意:此功能已于 2021 年 3 月起弃用。Citrix Endpoint Management 转而使用 iOS 和 Android 平台提供的设备加密。Citrix Endpoint Management 通过 Citrix MAM SDK 提供的合规性检查等功能补充基于平台的加密。
-
支持 iPadOS。 Citrix Endpoint Management 支持 iPadOS 13.x。适用于 iOS 的设备策略适用于运行 iPadOS 的设备。
-
简化了 Android Enterprise 的应用程序管理。 您不再需要前往托管 Google Play 或 Google Developer 门户来批准或发布适用于 Citrix Endpoint Management 的应用程序。因此,应用程序的批准和发布大约需要 10 分钟,而不是数小时。
-
在 Citrix Endpoint Management 控制台中批准适用于公共应用商店的 Android Enterprise 应用程序。 您现在无需离开 Citrix Endpoint Management 控制台即可批准托管 Google Play 商店应用程序。在搜索字段中输入应用程序名称后,托管 Google Play 商店 UI 将打开,其中包含批准和保存应用程序的说明。然后,您的应用程序将填充到结果中,允许您配置其详细信息。请参阅 添加公共应用商店应用程序。
-
在 Citrix Endpoint Management 控制台中批准适用于 Android Enterprise 的 MDX 应用程序。 您现在无需离开 Citrix Endpoint Management 控制台即可批准适用于 Android Enterprise 的托管 Google Play 商店应用程序。上传 MDX 文件后,托管 Google Play 商店 UI 将打开,其中包含批准和保存应用程序的说明。请参阅 添加 MDX 应用程序。
-
在 Citrix Endpoint Management 控制台中发布 Android Enterprise 企业应用。 添加 Android Enterprise 私有应用时,您不再需要注册 Google Play 开发者帐户。Citrix Endpoint Management 控制台会打开一个托管的 Google Play 商店 UI,供您上传和发布 APK 文件。请参阅添加企业应用。
-
-
适用于工作配置文件模式或完全托管模式下的 Android Enterprise 设备的更多证书管理功能。 除了在托管密钥库中安装证书颁发机构外,您现在还可以管理以下功能:
-
位置设备策略现已适用于 Android Enterprise。 您可以为处于托管模式或托管配置文件模式下运行的 Android Enterprise 设备定义位置设置。Android 位置跟踪需要 Android 8.5 及更高版本。请参阅位置设备策略。
-
轻松访问 BitLocker 恢复密钥。 如果用户丢失了 BitLocker 恢复密钥,解锁设备可能会很困难。Citrix Endpoint Management 现在在设备详细信息下显示 Windows 桌面和平板电脑的 BitLocker 恢复密钥。请参阅BitLocker 恢复密钥。
Citrix 端点管理 19.9.0
-
管理 Android Enterprise 工作配置文件和完全托管设备的锁屏功能。 Android 锁屏管理设备和工作挑战锁屏。使用“锁屏管理”设备策略控制:
-
工作配置文件设备上的锁屏管理。您可以指定用户在解锁设备锁屏和工作挑战锁屏之前可用的功能。例如,默认情况下,用户可以使用指纹解锁并在锁屏上查看未编辑的通知。
-
完全托管和专用设备上的锁屏管理。您可以在用户解锁锁屏界面之前,指定可用功能,例如信任代理和安全摄像头。或者,您可以选择禁用所有锁屏功能。
请参阅锁屏管理设备策略。 -
-
Samsung Knox 容器密码重置。 容器密码重置安全操作不再适用于 Android Enterprise Samsung Knox 设备。使用容器锁定安全操作重置 Samsung Knox 容器的密码。容器密码重置安全操作仍适用于设备管理员模式下的 Samsung 设备。
-
为您的 Android Enterprise 应用程序配置产品轨道。 为 Android Enterprise 添加公共商店应用程序或 MDX 应用程序时,配置要推送到用户设备的产品轨道。例如,如果您有一个专为测试设计的轨道,则可以将其选择并分配给特定的交付组。要了解有关发布版本的更多信息,请参阅 Google Play 帮助中心。有关配置产品轨道的信息,请参阅添加 MDX 应用程序 或添加公共应用商店应用程序。
-
Windows GPO 配置策略自动启用。 如果您在 Citrix Cloud 中预配 Citrix Workspace Environment Management 站点,Windows GPO 配置策略将自动启用。有关详细信息,请参阅Windows GPO 配置设备策略。
-
移动设备管理 (MDM) 和 Workspace Environment Management (WEM) 托管设备在控制台中合并。 如果设备同时受 MDM 和 WEM 管理,则现在在 Citrix Endpoint Management 控制台中显示为一个设备。控制台中的设备标签为 MDM, WEM。以前,设备会显示为两个不同的设备。您现在还可以删除受 MDM 和 WEM 管理的设备。
Citrix 端点管理 19.8.0
-
对于现有客户:限制对 Citrix Endpoint Management 控制台和自助服务门户的端口访问:对于在 Citrix Endpoint Management 19.8.0 (August 1, 2019) 之前加入的客户:
-
您可以要求管理员登录 Citrix Cloud 控制台,以通过 SSO 访问 Citrix Endpoint Management 控制台。Citrix 强烈建议所有控制台访问都通过 Citrix Cloud 进行。将新服务器属性
enable.cloud.console.sso设置为 True,这意味着您无法直接访问 Citrix Endpoint Management 控制台。尝试直接通过端口 4443 访问 Citrix Endpoint Management 控制台将导致 500 错误。 -
自助服务门户仅可通过端口 443 访问。现在,尝试通过端口 4443 访问将导致“访问被拒绝”消息。
-
-
对于从 Citrix Endpoint Management 19.8.0 (August 1, 2019) 开始加入的客户:
-
新客户登录 Citrix Cloud 控制台,以通过 SSO 访问 Citrix Endpoint Management 控制台。
-
访问自助服务门户需要更改服务器属性。默认情况下,新客户无法访问自助服务门户。要授予用户访问自助服务门户的权限,请将
shp.console.enable更新为 True。
-
思杰端点管理 19.7.1
-
访问托管 Google Play 商店中的所有 Google Play 应用程序。“访问托管 Google Play 商店中的所有应用程序”服务器属性使公共 Google Play 商店中的所有应用程序都可以从托管 Google Play 商店访问。将此属性设置为 true 允许所有 Android Enterprise 用户使用公共 Google Play 商店应用程序。管理员随后可以使用限制设备策略 来控制对这些应用程序的访问。
Citrix Endpoint Management 19.7.1 中已修复的问题
Citrix 端点管理 19.6.1
-
位置设备策略现在支持 Android 设备跟踪。 您现在可以启用设备跟踪,以您定义的频率轮询特定设备。您可以使用此策略跟踪送货人员以获得更准确的送货估算,跟踪丢失或被盗的设备,或强制执行地理边界。有关详细信息,请参阅位置设备策略。
Citrix Endpoint Management 19.6.1 中的已修复问题
Citrix 端点管理 19.6.0
-
Apple 批量购买应用程序的自动更新。 添加批量购买帐户(设置 > iOS 设置)后,您现在可以为所有 iOS 应用程序启用自动更新。请参阅Apple 批量购买 中的应用程序自动更新设置。
Citrix Endpoint Management 19.6.0 中的已修复问题
如果注册表值的长度超过 2048 个字符,则在将注册表项添加到 Windows Embedded Compact 策略时会显示以下错误:
Console error: could not execute statement; SQL [n/a]; nested exception is org.hibernate.exception.DataException: could not execute statement。
当 Azure AD 用户登录到配置为信息亭的某些 Windows 10 Azure AD 加入设备时,信息亭模式不会激活。如果您以
azuread\user 格式输入 Azure AD 用户名,则不会出现此问题。有关详细信息,请参阅 信息亭设备策略。
Citrix 端点管理 19.5.0
-
iOS MDM 注册工作流更改。 为了通过减少误导性配置文件安装来提高平台安全性,Apple 发布了一个新的工作流,用于手动将设备注册到 MDM。此新工作流会影响所有 MDM 解决方案,包括 Citrix Endpoint Management。对于注册到 Apple Business Manager 或 Apple School Manager 中分配的服务器的 MDM 注册,没有变化。工作流更改仅适用于 MDM 中的手动注册。Citrix 还简化了注册过程。以前,iOS 设备用户在注册期间会收到两个提示:一个用于根 CA,一个用于 MDM 设备证书。Citrix 安装了根 CA,以便灵活使用未签名和已签名证书。由于所有 Citrix Cloud 部署都使用受信任的证书,因此不再需要根 CA。iOS 设备用户在注册期间只会收到 MDM 设备证书提示。该提示标记为“XenMobile Profile Service”。为支持此更改,Citrix 将服务器属性
ios.mdm.enrollment.installRootCaIfRequired的值更改为false。在 MDM 注册期间会打开一个 Safari 窗口,以简化用户的配置文件安装。有关详细信息,请参阅 注册 iOS 设备 和以下 YouTube 视频:
-
Citrix Endpoint Management 新客户的更改:
-
Workspace 体验部署。 您可以创建一个名为 Workspace 的单独交付组,以开始将 Workspace 体验部署到新设备。通过使用 Workspace 交付组,您可以将 Workspace 体验交付给一小部分用户,而不会干扰所有用户。
-
Citrix Endpoint Management 19.5.0 及更高版本新客户的预配置策略和应用程序。 如果您从 Citrix Endpoint Management 19.5.0 或更高版本开始使用,我们将预配置一些设备策略和移动生产力应用程序。此配置使您能够立即向设备用户部署基本功能。请参阅 默认设备策略和移动生产力应用程序。
-
-
适用于 Android Enterprise 的 Knox Platform for Enterprise 设备策略(已弃用)。 您现在可以为运行 Knox 3.0 或更高版本的 Android Enterprise 设备输入 KPE Premium 和 Standard 许可证密钥。
-
Chrome OS 的公共会话设备策略。 您现在可以配置 Chrome OS 设备以支持访客会话。有关配置此策略的信息,请参阅公共会话设备策略。
-
RBAC 权限更改。 RBAC 权限“添加/删除本地用户”现在分为两个权限:“添加本地用户”和“删除本地用户”。
思杰端点管理 19.4.1
-
通过 Workspace Environment Management (WEM) 与 Citrix Endpoint Management 集成,您可以管理所有受支持的已加入域的 Windows 设备。 此集成提供以下优势和功能:
-
仅使用 WEM 无法进行 MDM 部署。仅使用 Citrix Endpoint Management,您只能管理 Windows 10 设备。通过集成这两种产品,您可以:
-
WEM 可以访问 MDM 功能
-
通过 Citrix Endpoint Management 管理更广泛的 Windows 操作系统
-
-
这种管理形式是配置 Windows GPO。目前,管理员将 ADMX 文件导入 Citrix Endpoint Management 并将其推送到 Windows 10 桌面和平板电脑以配置特定应用程序。使用 Windows GPO 配置设备策略,您可以配置 GPO 并将更改推送到 WEM 服务。然后,WEM 代理将 GPO 应用到设备及其应用程序。
-
MDM 管理不是 WEM 集成的要求。WEM 支持的任何设备都可以接收 GPO 配置,即使 Citrix Endpoint Management 不原生支持该设备。
-
有关支持的设备列表,请参阅操作系统要求。
-
接收 Windows GPO 配置设备策略的设备以名为 WEM 的新 Citrix Endpoint Management 模式运行。在已注册设备的“管理 > 设备”列表中,WEM 管理设备的“模式”列显示“WEM”。
有关详细信息,请参阅Windows GPO 配置设备策略。 -
-
对于 Citrix Endpoint Management 19.4.1 的新多租户客户,企业应用程序的 CDN 交付现在是默认设置。 如果您是亚太地区的新客户,请联系您的 Citrix 支持代表以启用 CDN 交付。在所有区域,希望使用 CDN 交付企业应用程序的现有客户必须在启用该功能后重新上传现有应用程序。请参阅 从 Citrix CDN 交付企业应用程序。
-
支持 Android Enterprise 的 Web 和 SaaS 应用程序以及 Web 链接。 Citrix Endpoint Management 现在支持向 Android Enterprise 设备交付 Web 或 SaaS 应用程序的链接以及 Web 链接。Web 和 SaaS 应用程序以及 Web 链接的添加方式与为其他平台添加的方式相同。请参阅 添加 Web 或 SaaS 应用程序 和 添加 Web 链接。
-
Chrome OS 设备的更多限制:
-
在禁用设备上显示说明。 您现在可以添加自定义消息以在禁用的 Chrome OS 设备上显示。
-
允许用户安装特定的扩展程序、应用程序和主题。 输入允许从这些源下载的 URL 列表。
有关详细信息,请参阅 Chrome OS 设置。 -
Citrix Endpoint Management 19.4.1 中已修复的问题
思杰端点管理 19.3.1
思杰端点管理 19.3.0
-
支持 Android Enterprise 策略统一中的 Samsung Knox。 对于运行 Samsung Knox 3.0 或更高版本以及 Android 8.0 或更高版本的 Android Enterprise 设备:Knox 和 Android Enterprise 组合成一个统一的设备和配置文件管理解决方案。在以下设备策略的 Android Enterprise 页面上配置 Knox 设置:
-
操作系统更新设备策略。 控制 Samsung Enterprise FOTA 更新。请参阅 操作系统更新设备策略。
-
密码设备策略。 请参阅 密码设备策略。
-
限制设备策略。 请参阅 限制设备策略。
-
Samsung MDM 许可证密钥设备策略(已弃用)。 配置 Knox 许可证密钥。
-
-
适用于 Android Enterprise 的应用程序清单设备策略。 您现在可以收集托管设备上 Android Enterprise 应用程序的清单。有关详细信息,请参阅 应用程序清单设备策略。
-
适用于 Android Enterprise 的文件设备策略。 您现在可以将脚本文件添加到 Citrix Endpoint Management,以便在 Android Enterprise 设备上执行功能。请参阅 文件设备策略。
-
锁定并重置 Android Enterprise 的密码。 Citrix Endpoint Management 现在支持对在工作配置文件模式下运行 Android 8.0 及更高版本的 Android Enterprise 设备执行“锁定并重置密码”安全操作。请参阅 安全操作。
-
Windows 10 桌面和平板电脑设备上的自助服务终端支持 Azure Active Directory。 您现在可以在自助服务终端模式下添加已加入域的 Azure AD 设备。请参阅 自助服务终端设备策略。
-
对于启用了工作区体验的 Citrix Endpoint Management 客户:Citrix Endpoint Management 支持通过 iOS 和 Android 上的 Citrix Workspace 应用程序进行联合身份验证。 此功能不支持 Azure Active Directory。有关信息,请参阅 选择或更改身份验证方法。
-
公共 REST API 更改。 Citrix Endpoint Management REST 服务公共 API 现在包含一个用于编辑 MDX 应用程序容器内平台详细信息的 API。请参阅 PDF 中的“3.15.2.4 更新 MDX 应用程序容器内的平台详细信息”部分,REST 服务公共 API。
TLS 版本弃用
为提高 Citrix Endpoint Management 服务的安全性,Citrix 现已阻止通过传输层安全性 (TLS) 1.0 和 1.1 进行的任何通信。由于其安全性减弱,PCI 理事会正在弃用 TLS 1.0。
此更改如何影响您
如果您通过本地 NetScaler Gateway (NetScaler Gateway) 使用移动应用程序管理,则必须更新负载均衡器服务以启用 TLS 1.2。
以下连接器的旧版本仅支持 TLS 1.0:
-
适用于 Exchange ActiveSync 的 Citrix Endpoint Management 连接器
-
适用于 Exchange ActiveSync 的 NetScaler Gateway 连接器
按如下方式升级您的连接器:
-
如果您使用的是适用于 Exchange ActiveSync 的 Citrix Endpoint Management 连接器版本 10.1.3 或更低版本,请升级到版本 10.1.4 或更高版本。
-
如果您使用的是适用于 Exchange ActiveSync 的 NetScaler Gateway 连接器版本 8.5.0 或更低版本,请升级到版本 8.5.1.11 或更高版本。
操作方法
如果您使用本地 NetScaler Gateway (NetScaler Gateway),请在负载均衡器服务上启用 TLS 1.2。有关信息,请参阅
<https://support.citrix.com/article/CTX247095>。
要下载 Exchange ActiveSync 的任一连接器:
1.  Go to `<https://www.citrix.com/downloads>`.
 1.  Navigate to **Citrix Endpoint Management (and Citrix XenMobile Server) > XenMobile Server (on-premises) > Product Software > XenMobile Server 10 > Server Components**.
 1.  Locate the connector tile and then click **Download File**.
思杰端点管理 19.2.1
-
在 Chrome 设备上的自助服务终端中运行多个应用程序。 您现在可以将多个应用程序添加到 Chrome OS 的自助服务终端策略。您可以选择在用户启动设备时自动启动应用程序。请参阅 自助服务终端设备策略。
思杰端点管理 19.2.0
-
通过内容分发网络 (CDN) 交付企业应用程序。 当用户不在 Citrix Endpoint Management 服务器附近时,企业应用程序交付可能需要一段时间。为了加快应用程序下载速度,您可以改为通过全球内容分发网络 (CDN) 位置交付企业应用程序。企业应用程序的 CDN 支持适用于 iOS 应用程序(MDM 或 MAM 注册)和 Android 应用程序(MDM 或 MAM 注册)。企业应用程序的 CDN 支持不适用于 Windows 应用程序。要开始使用,请参阅 通过 Citrix CDN 交付企业应用程序。
-
Citrix Workspace 的 DEP 设备注册更改。 如果 Citrix Endpoint Management 与 Citrix Workspace 集成,则 Citrix Workspace 应用程序将作为必需应用程序包含在 DEP 部署包中。此功能要求您将 iOS 的 DEP 帐户设置配置为关闭所需凭据。Citrix Secure Hub 会提示用户在注册 Citrix Endpoint Management 之前将设备注册到 Citrix Workspace。
-
服务器属性 ios.mdm.enrollment.installRootCaIfRequired 现已设置为 false。 Citrix Endpoint Management 使用公开信任的证书链,因此无需将根 CA 推送到设备。因此,iOS 设备用户在注册期间不再收到安装根 CA 的提示。
-
位置设备策略现已适用于 Android Enterprise。 您可以为处于托管模式或运行在托管配置文件模式下的 Android Enterprise 设备定义位置设置。请参阅 位置设备策略。
-
增强了对 Alexa for Business 的支持。 Citrix Endpoint Management 现在支持 Alexa for Business 会议、向您的组织添加 Alexa 技能、编辑技能组。请参阅 Alexa for Business。
-
Windows 代理策略的自动化操作。 使用 Windows 代理策略,您可以根据注册表值自动执行在 Windows 桌面和平板电脑上运行的操作。有关详细信息,请参阅 Windows 代理设备策略 和 自动化操作 文章。
-
对于 Android Enterprise,密码中所需字符的“无限制”选项现已弃用。 运行 Android 7 或更高版本的 Android Enterprise 设备不再支持创建没有字符限制的密码。如果您之前将所需字符设置为无限制,则此更新会将该值更改为仅数字。此更改不影响当前用户登录体验。有关详细信息,请参阅 Android Enterprise 设置。
思杰端点管理 19.1.2
-
文件设备策略现已可用于 Android Enterprise。 您可以将脚本文件添加到 Citrix Endpoint Management,以在 Android Enterprise 设备上执行功能。请参阅文件设备策略。
-
为 Chrome OS 设备配置时区设置。 您现在可以为 Chrome 设备选择时区并指定如何检测时区。有关详细信息,请参阅限制设备策略。
-
RBAC 管理员的组权限现在限制了“用户”和“注册邀请”页面上显示的用户信息。 以前,Citrix Endpoint Management 控制台在管理 > 用户和管理 > 注册邀请页面上包含所有本地用户和域用户的信息。要指定 RBAC 管理员有权查看和管理哪些用户组,请编辑管理员角色并指定用户组。有关详细信息,请参阅使用 RBAC 配置角色。
-
从 Citrix Workspace 应用程序启动第三方应用程序。 对于已启用 Citrix Workspace 的客户:在向用户部署新应用程序之前,您可以添加一个逗号分隔的 URL 列表,以从 Citrix Workspace 应用程序启动这些应用程序。有关详细信息,请参阅添加应用程序。