メール戦略
モバイルデバイスからのメールへのセキュアなアクセスは、あらゆる組織のモビリティ管理イニシアチブの主要な推進要因の1つです。適切なメール戦略を決定することは、Citrix Endpoint Managementの設計において重要な要素となることがよくあります。Citrix Endpoint Managementは、セキュリティ、ユーザーエクスペリエンス、統合要件に基づいて、さまざまなユースケースに対応するためのいくつかのオプションを提供します。この記事では、クライアントの選択からメールトラフィックフローまで、適切なソリューションを選択するための一般的な設計決定プロセスと考慮事項について説明します。
メールクライアントの選択
クライアントの選択は、通常、全体的なメール戦略設計において最優先事項です。Citrix Secure Mail、特定のモバイルプラットフォームのオペレーティングシステムに付属するネイティブメール、または公開アプリストアを通じて利用可能なその他のサードパーティクライアントなど、いくつかのクライアントから選択できます。ニーズに応じて、単一の(標準)クライアントでユーザーコミュニティをサポートすることも、複数のクライアントを組み合わせて使用する必要がある場合もあります。
次の表は、利用可能なさまざまなクライアントオプションに関する設計上の考慮事項の概要を示しています。
| トピック | シトリックス セキュア メール | ネイティブ (例: iOSメール) | サードパーティメール |
| 構成 | MDXポリシーを介して構成されたExchangeアカウントプロファイル。 | MDMポリシーを介して構成されたExchangeアカウントプロファイル。AndroidのサポートはAndroid Enterpriseに限定されます。その他のすべてのクライアントはサードパーティクライアントと見なされます。 | 通常、ユーザーによる手動構成が必要です。 |
| セキュリティ | 設計上セキュアであり、最高のセキュリティを提供します。データ暗号化レベルが追加されたMDXポリシーを使用します。Citrix Secure Mailは、MDXポリシーを介して完全に管理されるアプリです。Citrix PINによる認証の追加レイヤーがあります。 | ベンダー/アプリの機能セットに基づく。より高いセキュリティを提供する。デバイスの暗号化設定を使用する。アプリへのアクセスにはデバイスレベルの認証に依存する。 | ベンダー/アプリの機能セットに基づく。高いセキュリティを提供する。 |
| 統合 | デフォルトで管理対象 (MDX) アプリとの連携を可能にする。Citrix Secure Web で Web URL を開く。Citrix Files にファイルを保存したり、Citrix Files からファイルを添付したりする。GoToMeeting に直接参加したり、ダイヤルインしたりする。 | デフォルトでは、他の非管理対象 (非MDX) アプリとのみ連携できる。 | デフォルトでは、他の非管理対象 (非MDX) アプリとのみ連携できる。 |
| 展開/ライセンス | Citrix Secure Mail は、MDM を介して、またはパブリックアプリストアから直接プッシュできます。Citrix Endpoint Management Advanced および Enterprise ライセンスに含まれています。 | プラットフォームのオペレーティングシステムに含まれるクライアントアプリ。追加のライセンス要件なし。 | MDM を介して、エンタープライズアプリとして、またはパブリックアプリストアから直接プッシュできます。関連するライセンスモデル/コストはアプリベンダーに基づきます。 |
| サポート | クライアントとEMMソリューション(Citrix)に対する単一ベンダーサポート。Citrix Secure Hub/アプリデバッグログ機能にサポート連絡先情報が埋め込まれている。サポートするクライアントは1つ。 | ベンダー定義のサポート(Apple/Google)。デバイスプラットフォームに基づいて異なるクライアントをサポートする必要がある場合があります。 | ベンダー定義のサポート。サードパーティ製クライアントがすべての管理対象デバイスプラットフォームでサポートされていると仮定した場合、サポートするクライアントは1つ。 |
メールトラフィックフローとフィルタリングに関する考慮事項
このセクションでは、Citrix Endpoint Management のコンテキストにおけるメール (ActiveSync) トラフィックの流れに関する3つの主要なシナリオと設計上の考慮事項について説明します。
シナリオ1:公開されたExchange
外部クライアントをサポートする環境では、通常、Exchange ActiveSyncサービスがインターネットに公開されています。モバイルActiveSyncクライアントは、リバースプロキシ(例:NetScaler Gateway)またはEdge Serverを介して、この外部に面したパス経由で接続します。このオプションは、ネイティブまたはサードパーティのメールクライアントを使用するために必要であり、これらのクライアントがこのシナリオで一般的な選択肢となっています。一般的な方法ではありませんが、このシナリオでCitrix Secure Mailクライアントを使用することもできます。そうすることで、MDXポリシーの使用とアプリの管理によって提供されるセキュリティ機能の恩恵を受けることができます。
シナリオ2:NetScaler Gateway経由のトンネル接続(マイクロVPNおよびSTA)
このシナリオは、Citrix Secure Mailクライアントを使用する場合のデフォルトです。これは、そのマイクロVPN機能によるものです。この場合、Citrix Secure MailクライアントはNetScaler Gatewayを介してActiveSyncへのセキュアな接続を確立します。本質的に、Citrix Secure Mailは内部ネットワークからActiveSyncに直接接続するクライアントと見なすことができます。Citrixのお客様は、モバイルActiveSyncクライアントとしてCitrix Secure Mailを標準化することがよくあります。この決定は、最初のシナリオで説明したように、公開されたExchange Server上でActiveSyncサービスをインターネットに公開することを避けるための取り組みの一部です。
MAM SDKが有効になっているアプリ、またはMDXでラップされたアプリのみがマイクロVPN機能を使用できます。MDXラッピングを使用する場合、このシナリオはネイティブクライアントには適用されません。MDX Toolkitでサードパーティクライアントをラップすることは可能かもしれませんが、この方法は一般的ではありません。ネイティブまたはサードパーティクライアントのトンネルアクセスを許可するためにデバイスレベルのVPNクライアントを使用することは、煩雑であり、実現可能なソリューションではないことが証明されています。
シナリオ3:クラウドホスト型Exchangeサービス
Microsoft Office 365などのクラウドホスト型Exchangeサービスは、ますます普及しています。Citrix Endpoint Managementのコンテキストでは、ActiveSyncサービスもインターネットに公開されているため、このシナリオは最初のシナリオと同じように扱われる可能性があります。この場合、クラウドサービスプロバイダーの要件がクライアントの選択を決定します。選択肢には通常、Citrix Secure Mailやその他のネイティブまたはサードパーティクライアントなど、ほとんどのActiveSyncクライアントのサポートが含まれます。
このシナリオにおいて、Citrix Endpoint Managementは3つの領域で価値を付加できます。
-
MDXポリシーとCitrix Secure Mailによるアプリ管理を備えたクライアント
-
サポートされているネイティブメールクライアントでのMDMポリシーを使用したクライアント構成
-
Exchange ActiveSync用Citrix Endpoint Managementコネクタを使用したActiveSyncフィルタリングオプション
メールトラフィックフィルタリングの考慮事項
インターネットに公開されるほとんどのサービスと同様に、パスを保護し、認証されたアクセスに対してフィルタリングを提供する必要があります。Citrix Endpoint Managementソリューションには、ネイティブおよびサードパーティクライアント向けのActiveSyncフィルタリング機能を提供するために特別に設計された2つのコンポーネントが含まれています。それは、Exchange ActiveSync用NetScaler GatewayコネクタとExchange ActiveSync用Citrix Endpoint Managementコネクタです。
エクスチェンジ アクティブシンク用ネットスケーラー ゲートウェイ コネクタ
NetScaler GatewayのExchange ActiveSync用コネクタは、NetScaler GatewayをActiveSyncトラフィックのプロキシとして使用することで、境界でのActiveSyncフィルタリングを提供します。その結果、フィルタリングコンポーネントはメールトラフィックフローの経路に位置し、メールが環境に出入りする際に傍受します。Exchange ActiveSync用コネクタは、NetScaler GatewayとCitrix Endpoint Management間の仲介役として機能します。デバイスがNetScaler Gateway上のActiveSync仮想サーバーを介してExchangeと通信すると、NetScaler GatewayはExchange ActiveSyncサービス用コネクタにHTTPコールアウトを実行します。そのサービスは、Citrix Endpoint Managementでデバイスのステータスを確認します。デバイスのステータスに基づいて、Exchange ActiveSync用コネクタはNetScaler Gatewayに接続を許可するか拒否するかを応答します。ユーザー、エージェント、デバイスの種類、またはIDに基づいてアクセスをフィルタリングするための静的ルールを設定することもできます。
この設定により、Exchange ActiveSyncサービスをインターネットに公開し、不正アクセスを防ぐためのセキュリティ層を追加できます。設計上の考慮事項は次のとおりです。
-
Windows Server: Exchange ActiveSyncコンポーネント用コネクタにはWindows Serverが必要です。
-
フィルタリングルールセット: Exchange ActiveSync用コネクタは、ユーザー情報ではなく、デバイスの状態と情報に基づいてフィルタリングするように設計されています。ユーザーIDでフィルタリングするための静的ルールを設定することはできますが、たとえばActive Directoryグループメンバーシップに基づいてフィルタリングするオプションはありません。Active Directoryグループフィルタリングの要件がある場合は、代わりにCitrix Endpoint ManagementのExchange ActiveSync用コネクタを使用できます。
-
NetScaler Gatewayのスケーラビリティ: NetScaler Gatewayを介してActiveSyncトラフィックをプロキシする必要があるため、すべてのActiveSync SSL接続の追加ワークロードをサポートするには、NetScaler Gatewayインスタンスの適切なサイジングが不可欠です。
-
NetScaler Gateway統合キャッシュ: NetScaler Gateway上のExchange ActiveSync構成用コネクタは、統合キャッシュ機能を使用してコネクタからの応答をキャッシュします。この構成により、NetScaler Gatewayは特定のセッション内のすべてのActiveSyncトランザクションに対してコネクタにリクエストを発行する必要がありません。この構成は、適切なパフォーマンスと拡張性のためにも重要です。統合キャッシュはNetScaler Gateway Platinum Editionで利用可能です。
-
カスタムフィルタリングポリシー: 標準のネイティブモバイルクライアント以外の特定のActiveSyncクライアントを制限するために、カスタムのNetScaler Gatewayポリシーを作成する必要がある場合があります。この構成には、ActiveSync HTTPリクエストとNetScaler Gatewayレスポンダーポリシーの作成に関する知識が必要です。
-
Citrix Secure Mailクライアント: Citrix Secure MailにはマイクロVPN機能があり、境界でのフィルタリングの必要がありません。Citrix Secure Mailクライアントは、NetScaler Gatewayを介して接続されている場合、一般的に内部(信頼された)ActiveSyncクライアントとして扱われることがあります。ネイティブクライアントとサードパーティクライアント(Exchange ActiveSync用コネクタを使用)、およびCitrix Secure Mailクライアントの両方のサポートが必要な場合、CitrixはCitrix Secure Mailトラフィックがコネクタに使用されるNetScaler Gateway仮想サーバーを介して流れないようにすることを推奨します。このトラフィックフローはDNSを介して実現でき、コネクタポリシーがCitrix Secure Mailクライアントに影響を与えないようにすることができます。
Citrix Endpoint Management展開におけるNetScaler GatewayのExchange ActiveSync用コネクタの図については、アーキテクチャを参照してください。
シトリックス エンドポイント マネジメントのExchange ActiveSync用コネクタ
Citrix Endpoint ManagementのExchange ActiveSync用コネクタは、ExchangeサービスレベルでActiveSyncフィルタリングを提供するCitrix Endpoint Managementコンポーネントです。その結果、フィルタリングはメールがCitrix Endpoint Management環境に入る時ではなく、Exchangeサービスに到達した後にのみ行われます。Mail ManagerはPowerShellを使用してExchange ActiveSyncからデバイスのパートナーシップ情報を照会し、デバイスの隔離アクションを通じてアクセスを制御します。これらのアクションは、Citrix Endpoint ManagementのExchange ActiveSync用コネクタのルール基準に基づいてデバイスを隔離したり、隔離から解除したりします。
NetScaler GatewayのExchange ActiveSync用コネクタと同様に、Exchange ActiveSync用コネクタはCitrix Endpoint Managementでデバイスのステータスを確認し、デバイスのコンプライアンスに基づいてアクセスをフィルタリングします。デバイスの種類またはID、エージェントバージョン、およびActive Directoryグループメンバーシップに基づいてアクセスをフィルタリングするための静的ルールを設定することもできます。
このソリューションはNetScaler Gatewayの使用を必要としません。既存のActiveSyncトラフィックのルーティングを変更することなく、Exchange ActiveSync用コネクタを展開できます。設計上の考慮事項は次のとおりです。
-
Windows Server: Exchange ActiveSync用コネクタを展開するにはWindows Serverが必要です。
-
フィルタリングルールセット: NetScaler GatewayのExchange ActiveSync用コネクタと同様に、Exchange ActiveSync用コネクタにはデバイスの状態を評価するためのフィルタリングルールが含まれています。また、Exchange ActiveSync用コネクタは、Active Directoryグループメンバーシップに基づいてフィルタリングするための静的ルールもサポートしています。
-
Exchange の統合: Exchange ActiveSync 用コネクタは、ActiveSync ロールをホストする Exchange クライアントアクセスサーバー (CAS) への直接アクセスと、デバイスの隔離アクションの制御を必要とします。この要件は、環境のアーキテクチャとセキュリティ体制によっては課題となる可能性があります。この技術要件を事前に評価することが重要です。
-
その他の ActiveSync クライアント: Exchange ActiveSync 用コネクタは ActiveSync サービスレベルでフィルタリングを行うため、Citrix Endpoint Management 環境外の他の ActiveSync クライアントを考慮してください。Exchange ActiveSync 用コネクタの静的ルールを構成して、他の ActiveSync クライアントへの意図しない影響を回避できます。
-
拡張された Exchange 機能: Exchange ActiveSync との直接統合により、Exchange ActiveSync 用コネクタは、Citrix Endpoint Management がモバイルデバイスで Exchange ActiveSync ワイプを実行する機能を提供します。Exchange ActiveSync 用コネクタは、Citrix Endpoint Management が Blackberry デバイスに関する情報にアクセスし、その他の制御操作を実行することも可能にします。
Citrix Endpoint Management 展開における Exchange ActiveSync 用 Citrix Endpoint Management コネクタの図については、「アーキテクチャ」を参照してください。
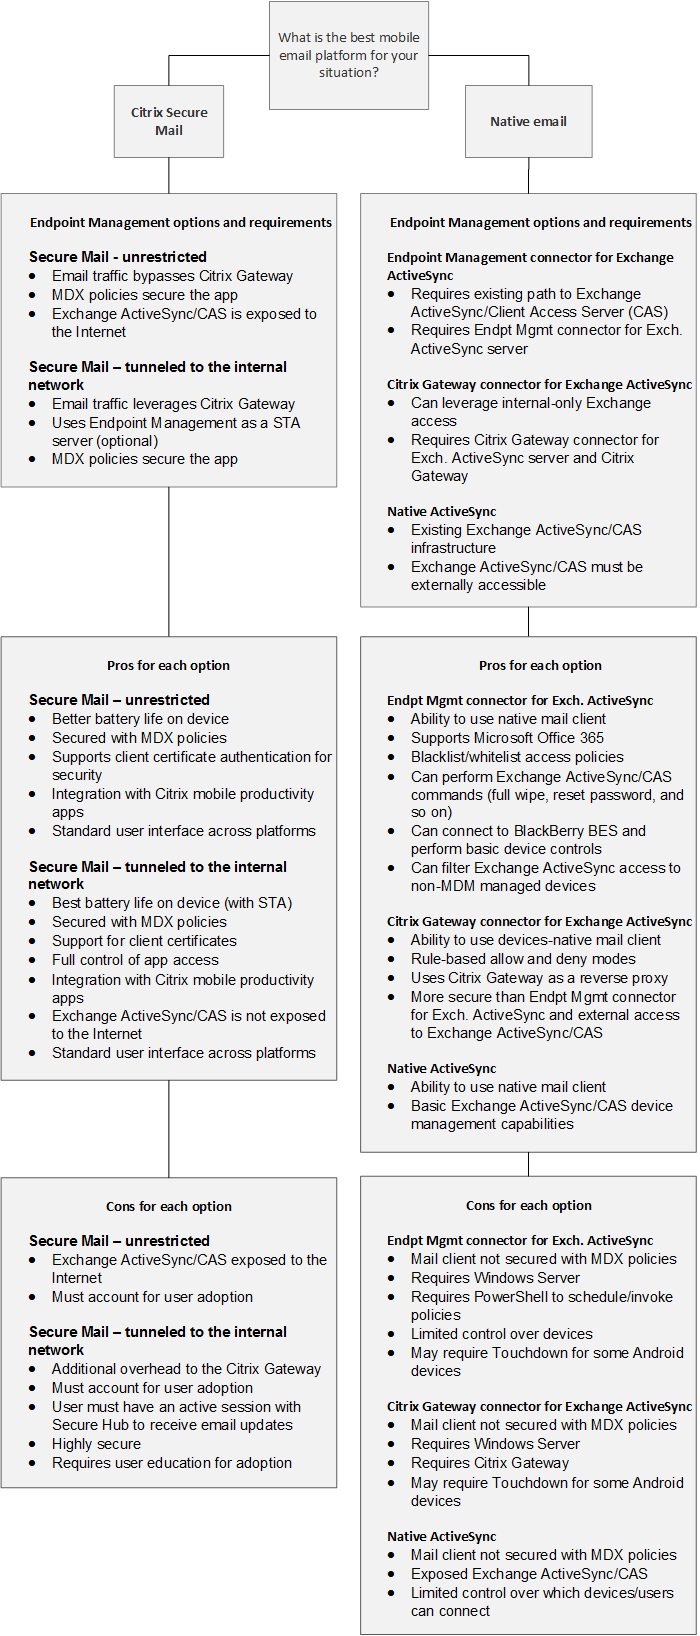
メールプラットフォームの意思決定ツリー
次の図は、Citrix Endpoint Management 展開でネイティブメールソリューションと Citrix Secure Mail ソリューションのどちらを使用するかについて、それぞれの長所と短所を区別するのに役立ちます。各選択肢では、サーバー、ネットワーク、データベースへのアクセスを可能にするための関連する Citrix Endpoint Management オプションと要件が考慮されます。長所と短所には、セキュリティ、ポリシー、ユーザーインターフェイスに関する考慮事項が含まれます。