
nFactor 身份验证
nFactor 身份验证允许您在使用 Citrix Secure Hub 时,使用 NetScaler 当前支持的所有身份验证模式。它通过要求用户提供更多身份证明才能获得访问权限,从而增强了应用程序的安全性。有关 nFactor 身份验证的更多信息,请参阅 nFactor 身份验证。
此外,有关不同的身份验证和授权方法以及如何配置它们的更多信息,请参阅 身份验证和授权。
Citrix Endpoint Management 支持以下 nFactor 身份验证类型:
-
本地
-
轻型目录访问协议 (LDAP)
-
RADIUS
-
SAML
-
客户端证书身份验证
先决条件
要将 Citrix Endpoint Management 配置为使用 nFactor 身份验证,请确保满足以下先决条件:
-
确保您使用的是 NetScaler 13.0 或更高版本。
-
确保您已在 NetScaler® 中为您的 Android 和 iOS 设备配置了以下模式集设置:
-
Ns_vpn_client_useragents
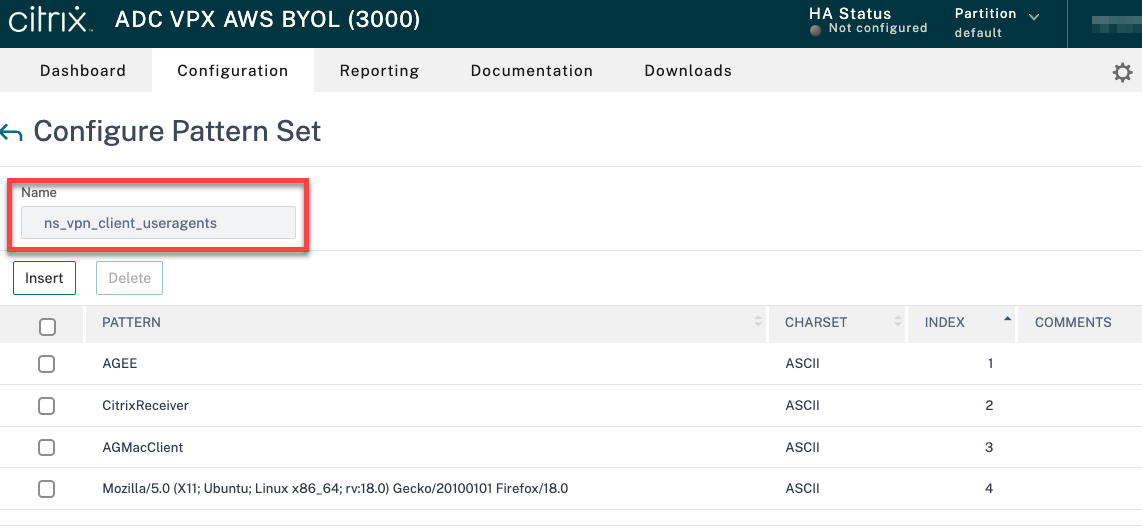
-
Ns_aaa_relaystate_param_whitelist
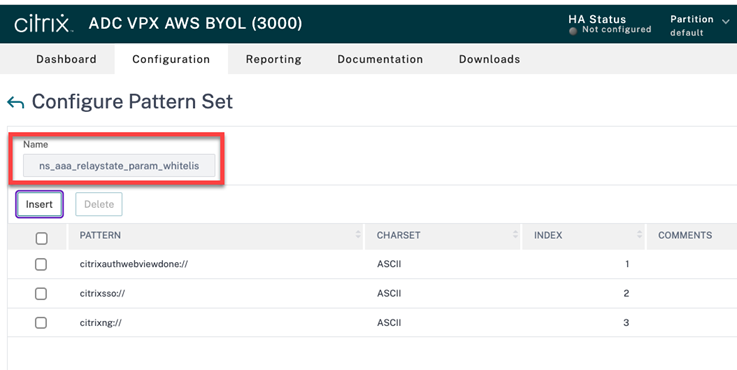
-
-
确保您已从 Apple 或 Google Play 安装了最新版本的 Citrix Secure Hub。
-
确保您在 NetScaler Gateway 中使用高级身份验证策略。
-
确保将客户端属性 ENABLE_MAM_NFACTOR_SSO 设置为 True,无论是在本地还是在云中。有关 ENABLE_MAM_NFACTOR_SSO 属性的更多信息,请参阅客户端属性参考。注意:如果客户端属性 Enable nFactor SSO 设置为 False,请确保经典身份验证策略已绑定到 NetScaler Gateway。
配置 nFactor 身份验证
根据您的 NetScaler Gateway 设置方式,为 Citrix Endpoint Management 配置 nFactor 身份验证,具体如下:
-
Citrix Endpoint Management 已使用经典身份验证策略与 NetScaler Gateway 设置完毕。有关更多信息,请参阅在现有 NetScaler Gateway 中将经典策略更新为高级身份验证策略。
-
Citrix Endpoint Management 使用高级身份验证策略与 NetScaler Gateway 设置完毕。有关更多信息,请参阅使用高级策略配置 NetScaler Gateway 设置。
在现有 NetScaler Gateway 中将经典策略更新为高级身份验证策略
如果您的 Citrix Endpoint Management 已在 NetScaler Gateway 中使用经典身份验证策略进行设置,则必须使用以下方法之一将经典身份验证策略更新为高级身份验证策略:
-
创建高级身份验证策略,并将网关配置更改为使用高级身份验证策略。有关更多信息,请参阅身份验证策略。
-
将经典身份验证策略更新为高级身份验证策略。有关更多信息,请参阅使用 NSPEPI 工具转换策略表达式。
使用高级策略配置 NetScaler Gateway 设置
要在 NetScaler Gateway 中使用高级身份验证策略为 Citrix Endpoint Management 配置 nFactor 身份验证,请参阅配置 nFactor 身份验证。
注意:
-
您可以从支持的身份验证类型中选择相关的身份验证类型。
-
如果您使用的是 SAML 身份验证类型,则可以使用以下方法之一通过 MAM IdP 配置 SAML:
-
要使用 Azure Active Directory 进行配置,请参阅通过 NetScaler Gateway 使用 Azure Active Directory 进行 MAM 注册的身份验证。
-
要使用 Okta 进行配置,请参阅通过 NetScaler Gateway 使用 Okta 进行 MAM 注册的身份验证。
-