
使用 RBAC 配置角色
Citrix Endpoint Management 中的基于角色的访问控制 (RBAC) 功能允许您将角色分配给用户和组。角色是控制用户对系统功能访问级别的权限集。
Citrix Endpoint Management 附带以下默认用户角色。您可以将默认角色用作模板,自定义这些模板以创建自己的用户角色。
-
管理员: 授予完整的系统访问权限。
-
用户: 允许用户注册设备并访问自助服务门户。
您可以使用 Citrix Endpoint Management 中的 RBAC 功能执行以下操作:
使用 RBAC 功能
您可以将角色分配给本地用户、云管理员(在 Citrix Cloud 中)以及本地用户组和 Active Directory 组。
-
本地用户: 使用 管理 > 用户 将角色分配给本地用户。您只能为本地用户分配一个角色。要更改角色,您可以手动编辑用户帐户。或者,您可以为本地用户创建一个组,并将角色分配给该组。
-
云管理员: 云管理员是 Citrix Cloud 在将管理员添加到您的 Citrix Cloud 客户帐户时创建的特殊用户帐户。云管理员帐户使用与 Citrix Cloud 上的管理员帐户相同的用户名。在 Citrix Endpoint Management 控制台中创建 RBAC 角色,并通过 Citrix Cloud 中的 身份和访问管理 > 管理员 将角色分配给这些用户。
-
Active Directory 组: Active Directory 组中的所有用户都具有相同的权限。如果用户属于多个 Active Directory 组,则所有权限将合并以定义该用户的权限。例如,假设 ADGroupA 用户可以定位经理设备,而 ADGroupB 用户可以擦除员工设备。属于这两个组的用户可以定位和擦除经理和员工的设备。如果用户属于具有冲突权限的组,则允许的权限优先。
有关详细信息,请参阅 关于用户帐户。
创建或编辑角色
-
在 Citrix Endpoint Management 控制台中,要访问“设置”页面,请单击右上角的齿轮图标。
-
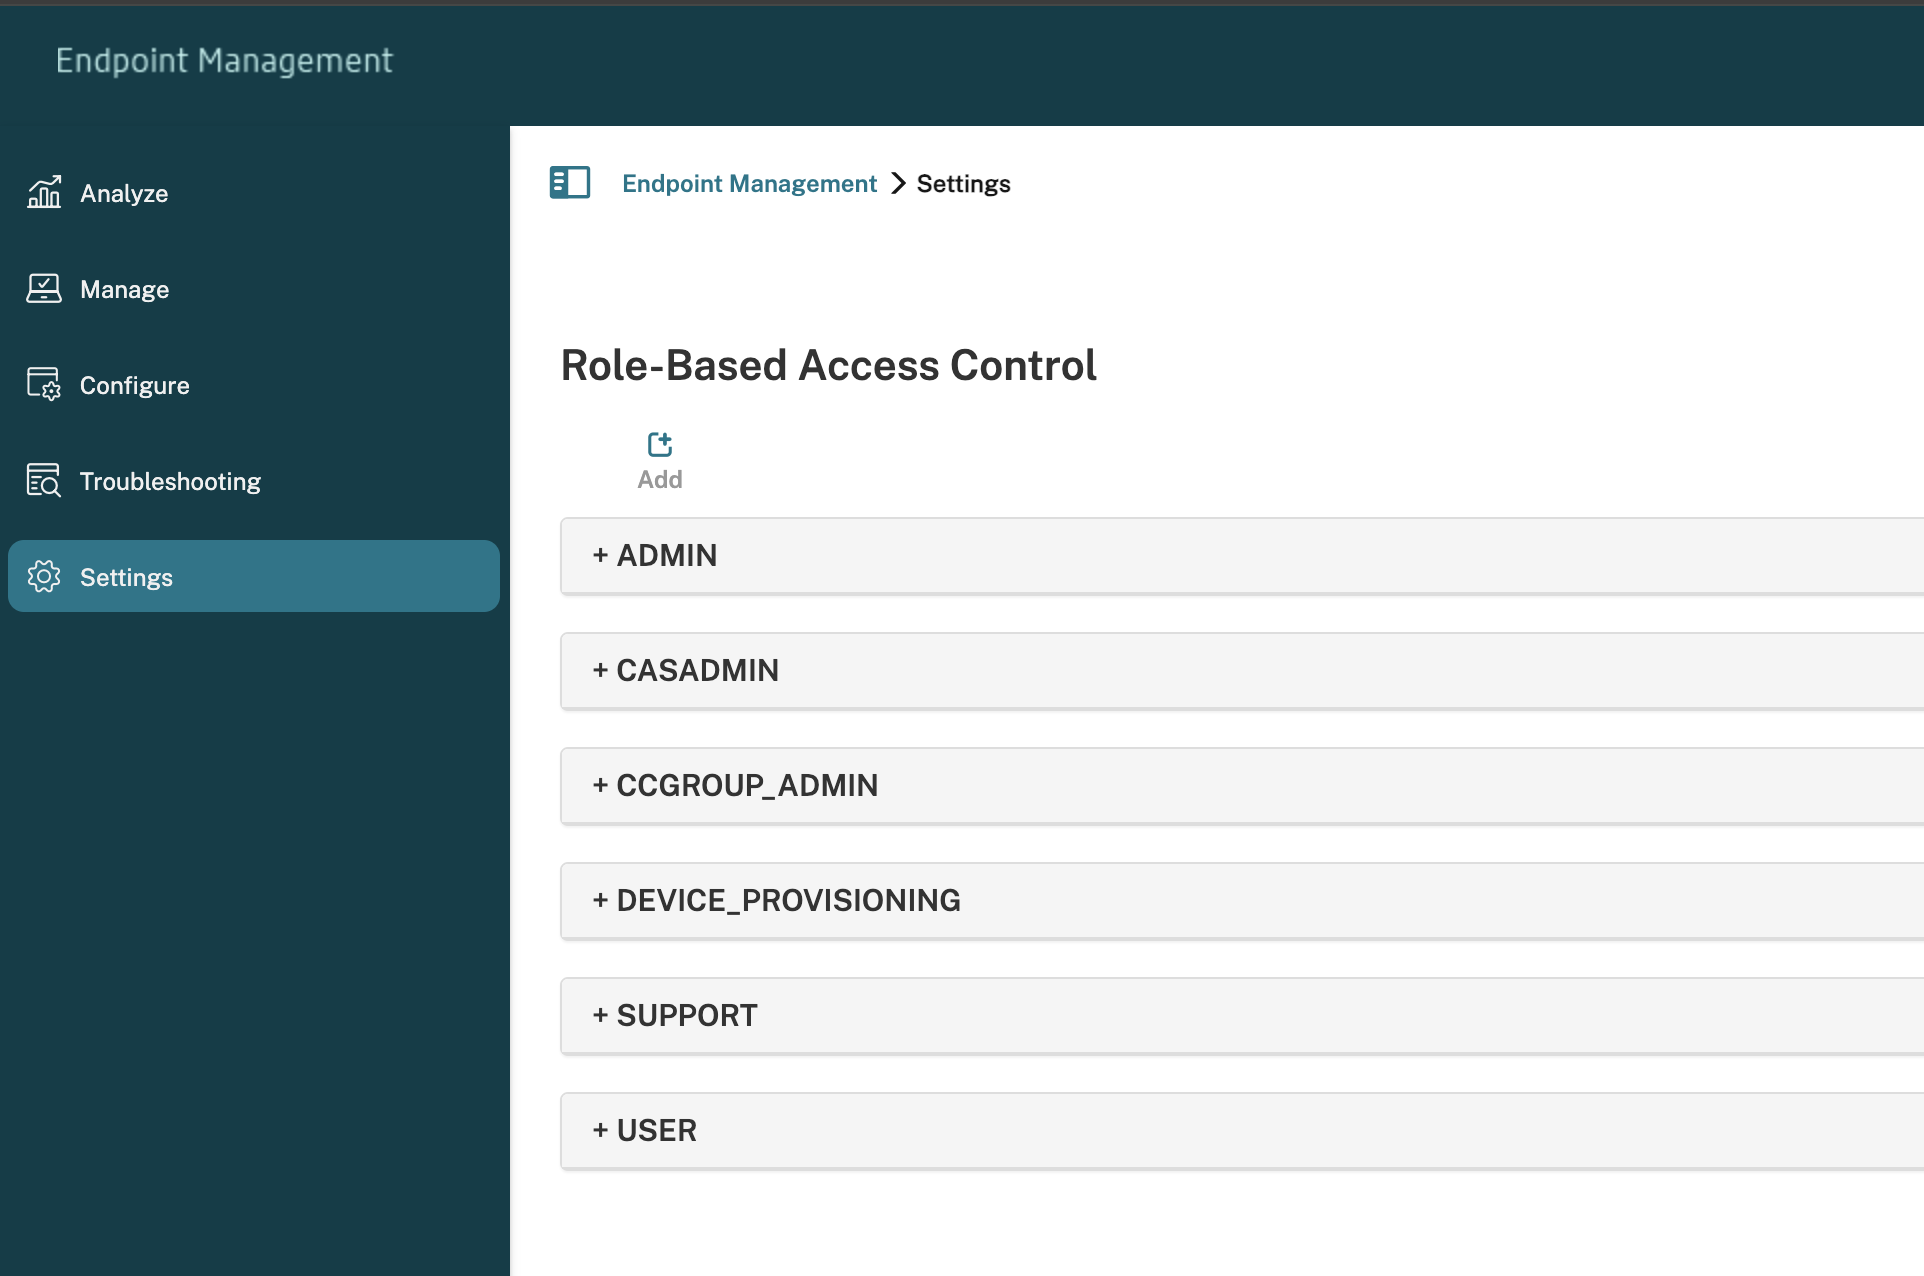
单击“基于角色的访问控制”。“基于角色的访问控制”页面显示默认用户角色以及您添加的任何角色。单击角色旁边的加号 (+) 可查看该角色的所有权限。
-
要添加角色,请单击“添加”。或者,要编辑角色,请单击现有角色右侧的笔形图标。注意:您可以通过单击已定义角色右侧的垃圾桶图标来删除该角色。您无法删除默认用户角色。
-
在“添加角色”页面上,输入以下信息:
-
RBAC 名称: 为新用户角色输入一个描述性名称。您无法更改现有角色的名称。
-
RBAC 模板: (可选)选择一个模板作为新角色的起点。(编辑角色时,您无法选择或更改模板。)RBAC 模板是定义系统功能访问权限的默认用户角色。
单击“应用”按钮以填充“授权访问”和“控制台功能”复选框。Citrix Endpoint Management 会使用所选模板的预定义访问和功能权限填充这些字段。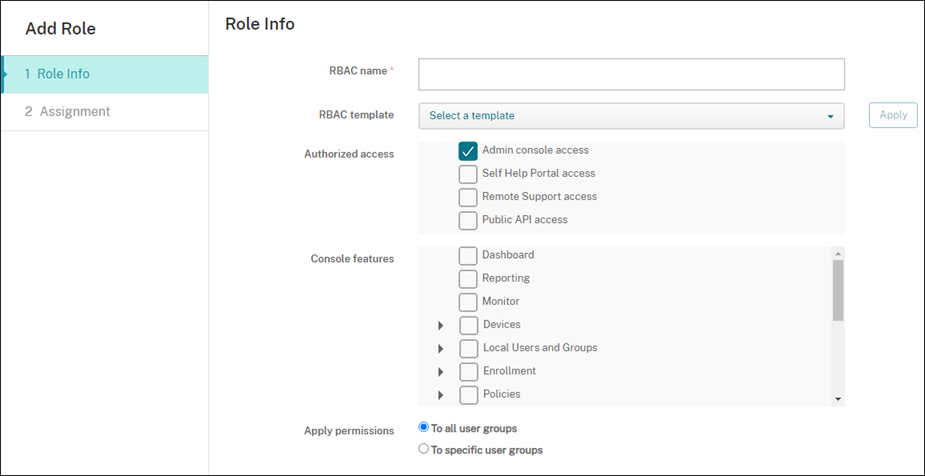
-
-
要自定义角色,请在“授权访问”和“控制台功能”中选择或清除复选框。单击控制台功能旁边的三角形可显示并选择该功能特有的权限。单击顶级复选框不会选择单个权限。展开顶级权限后,选择各个选项。
-
应用权限: 单击“到特定用户组”以将权限应用于您选择的组。例如,如果 RBAC 管理员拥有 ActiveDirectory 用户组的权限:
-
该管理员只能访问属于 ActiveDirectory 组的用户的相关信息。
-
该管理员无法查看任何其他本地或 AD 用户。该管理员可以查看属于这些组的任何子组的成员用户。
-
该管理员可以向以下对象发送邀请:
-
权限组及其子组
-
属于权限组及其子组的用户
-
思杰端点管理 RBAC 配置(/en-us/citrix-endpoint-management/media/rbac-apply-permissions.png) -
-
单击“下一步”并输入以下信息,以将角色分配给用户组。思杰端点管理 RBAC 配置(/en-us/citrix-endpoint-management/media/rbac-assignment-page.png)
-
**选择域:**从列表中选择一个域。
-
**搜索用户组:**单击“搜索”以查看所有可用组的列表。键入完整或部分组名称以缩小搜索范围。
-
**包括用户组:**在出现的列表中,选择要为其分配角色的用户组。
-
-
点击 保存。
将角色添加到 Citrix Cloud 管理员
无需通过 Citrix Endpoint Management 控制台将 RBAC 角色分配给 Citrix Cloud 管理员,而是从 Citrix Cloud 控制台分配角色。
-
在 Citrix Cloud 控制台中,导航到“身份和访问管理 > 管理员”。
-
选择身份提供程序,然后键入电子邮件地址以添加管理员。单击 邀请。单击现有管理员行末尾的 ... 以编辑这些权限。
-
单击 自定义访问。为管理员分配权限时,您可以选择在 Citrix Endpoint Management 控制台中创建的 RBAC 角色。Citrix Cloud 中的 RBAC 角色(/en-us/citrix-endpoint-management/media/rbac-roles-citrix-cloud.png)
-
单击 发送邀请 以向新管理员发送邀请,或单击 保存 以完成管理员编辑。
预定义角色
每个预定义的 RBAC 角色都具有某些关联的访问和功能权限。下表描述了管理员角色和用户角色的每个权限。您不能删除或编辑预定义角色。
-
有关每个内置角色的默认权限的完整列表,请下载 基于角色的访问控制默认值
-
有关 Citrix Endpoint Management 用户帐户的信息,请参阅 关于用户帐户。
重要提示:
在“设置”权限下,RBAC 权限授予管理员用户完全访问权限,包括分配其自身权限的能力。仅将此访问权限授予您打算授予其操作 Citrix Endpoint Management 系统中所有内容的权限的用户。
管理员角色
预定义的管理员角色在 Citrix Endpoint Management 中提供特定访问权限。默认情况下,授权访问(自助服务门户除外)、控制台功能 和 应用权限 处于启用状态。
您可以使用 管理 > 用户 更改分配有管理员角色的本地用户的角色。对于具有管理员角色的云用户,请使用 Citrix Cloud 控制台更改角色。默认情况下,具有管理员角色的云用户和本地用户拥有完全访问权限。
管理员的授权访问
| 管理员控制台访问权限 | 管理员可以访问 Citrix Endpoint Management 控制台上的所有功能。 |
| 自助服务门户访问 | 默认情况下,管理员无法访问自助服务门户。(具有 用户角色 的用户只能访问自助服务门户。) |
| 远程支持访问 | 管理员可以访问远程支持功能。 |
| 公共 API 访问 | 管理员可以访问公共 API,以编程方式执行 Citrix Endpoint Management 控制台上可用的操作。这些操作包括管理证书、应用程序、设备、交付组和本地用户。 |
适用于管理员的控制台功能
管理员对 Citrix Endpoint Management 控制台拥有不受限制的访问权限。
| 仪表板 | 仪表板是管理员登录 Citrix Endpoint Management 控制台后看到的第一个页面。仪表板显示有关通知和设备的基本信息。 |
| 报告 | 分析 > 报告页面提供预定义报告,可用于分析您的应用程序和设备部署。 |
| 设备 | 管理 > 设备页面是您管理用户设备的地方。您可以在此页面上添加单个设备,或导入设备预配文件以一次性添加多个设备。 |
| 本地用户和组 | “管理 > 用户”页面是您添加、编辑或删除本地用户和本地用户组的位置。 |
| 注册 | “管理 > 注册邀请”页面是您管理如何邀请用户将其设备注册到 Citrix Endpoint Management 的位置。 |
| 策略 | “配置 > 设备策略”页面是您管理设备策略(例如 VPN 和网络)的位置。 |
| 应用程序 | “配置 > 应用程序”页面是您管理用户可以在其设备上安装的各种应用程序的位置。 |
| 媒体 | “配置 > 媒体”页面是您管理用户可以在其设备上安装的各种媒体的位置。 |
| 操作 | “配置 > 操作”页面是您管理对触发事件的响应的位置。 |
| 交付组 | “配置 > 交付组”页面是您管理交付组及其关联资源的位置。 |
| 注册配置文件 | “配置 > 注册配置文件”页面是您指定用户如何注册其设备的位置。 |
| 适用于企业的 Alexa | “设置”页面是您管理适用于企业的 Alexa 配置文件的位置。 |
| 设置 | “设置”页面是您管理系统设置(例如客户端和服务器属性、证书和凭据提供程序)的位置。重要提示:这些设置包括 RBAC 权限。RBAC 权限授予管理员完全访问权限,包括分配其自身权限的能力。仅向您打算授予操作 Citrix Endpoint Management 系统中所有内容的权限的用户授予此访问权限。 |
| 支持 | “故障排除和支持”页面是您执行故障排除活动(例如运行诊断和生成日志)的地方。 |
管理员的设备限制
管理员通过设置设备限制、设置并向设备发送通知、管理设备上的应用程序等方式,在整个控制台中访问设备功能。
| 完全擦除设备 | 擦除设备上的所有数据和应用程序,包括设备上的存储卡(如果有)。 |
| 清除限制 | 移除一个或多个设备限制。 |
| 选择性擦除设备 | 擦除设备上的所有企业数据和应用程序,保留个人数据和应用程序。 |
| 查看位置 | 查看设备位置并设置地理限制。包括:定位设备、跟踪设备。 |
| 锁定设备 | 远程锁定设备,以便用户无法使用该设备。 |
| 解锁设备 | 远程解锁设备,以便用户可以使用该设备。 |
| 锁定容器 | 远程锁定设备上的企业容器。 |
| 解锁容器 | 远程解锁设备上的企业容器。 |
| 重置容器密码 | 重置企业容器密码。 |
| 启用 ASM/绕过激活锁 | 在启用激活锁时,在受监管的 iOS 设备上存储旁路代码。要擦除设备,请使用此代码自动清除激活锁。 |
| 获取常驻用户 | 列出当前设备上具有活动帐户的用户。此操作会强制设备与 Citrix Endpoint Management 控制台之间进行同步。 |
| 注销常驻用户 | 强制注销当前用户。 |
| 删除常驻用户 | 删除特定用户的当前会话。用户可以再次登录。 |
| 响铃设备 | 远程以最大音量响铃 Windows 设备 5 分钟。 |
| 重新启动设备 | 从 Citrix Endpoint Management 控制台重新启动 Windows 设备。 |
| 部署到设备 | 将应用程序、通知、限制和其他资源发送到设备。 |
| 编辑设备 | 更改设备上的设置。 |
| 设备通知 | 向设备发送通知。 |
| 添加/删除设备 | 从 Citrix Endpoint Management 添加或删除设备。 |
| 设备导入 | 将一组设备从文件导入到 Citrix Endpoint Management。 |
| 导出设备表 | 从“设备”页面收集设备信息并将其导出到 .csv 文件。 |
| 吊销设备 | 禁止设备连接到 Citrix Endpoint Management。 |
| 应用程序锁定 | 拒绝访问设备上的所有应用程序。在 Android 上,此限制会阻止用户登录 Citrix Endpoint Management。在 iOS 上,用户可以登录,但无法访问应用程序。 |
| 应用程序擦除 | 在 Android 上,此限制会删除用户的 Citrix Endpoint Management 帐户。在 iOS 上,此限制会删除用户访问 Citrix Endpoint Management 功能所需的加密密钥。 |
| 查看软件清单 | 查看设备上安装了哪些软件。 |
| 请求 AirPlay 镜像 | 请求开始 AirPlay 流式传输。 |
| 停止 AirPlay 镜像 | 停止 AirPlay 流式传输。 |
| 启用丢失模式 | 在 管理 > 设备 页面上,您可以将受监管设备置于丢失模式,以在锁定屏幕上阻止受监管设备。然后,当设备丢失或被盗时,您可以定位该设备。 |
| 禁用丢失模式 | 在 管理 > 设备 页面上,您可以为已设置为丢失模式的设备禁用丢失模式。 |
| 更新设备操作系统 | 您可以将操作系统更新设备策略部署到设备。 |
| 关闭设备 | 从 Citrix Endpoint Management 控制台关闭 iOS 设备。 |
| 重新启动设备 | 从 Citrix Endpoint Management 控制台重新启动 iOS 设备。 |
| 续订设备注册证书 | 续订设备 CA 证书。 |
本地用户和组
管理员在 Citrix Endpoint Management 的管理 > 用户页面上管理本地用户和本地用户组。
| 添加本地用户 |
| 删除本地用户 |
| 编辑本地用户 |
| 导入本地用户 |
| 导出本地用户 |
| 本地用户组 |
| 获取本地用户锁定 ID |
| 删除本地用户锁定 |
注册
管理员可以添加和删除注册邀请、向用户发送通知,并将注册表导出为 .csv 文件。
| 添加/删除注册 | 向单个用户或用户组添加或删除注册邀请。 |
| 通知用户 | 向单个用户或用户组发送注册邀请。 |
| 导出注册邀请表 | 从“注册”页面收集注册信息并将其导出为 .csv 文件。 |
策略
| 添加/删除策略 | 添加或删除设备或应用程序策略。 |
| 编辑策略 | 更改设备或应用程序策略。 |
| 上传策略 | 上传设备或应用程序策略。 |
| 克隆策略 | 复制设备或应用程序策略。 |
| 禁用策略 | 禁用现有应用程序策略。 |
| 导出策略 | 从“设备策略”页面收集设备策略信息并将其导出到 .csv 文件。 |
| 分配策略 | 将设备策略分配给一个或多个交付组。 |
应用程序
管理员在 Citrix Endpoint Management 的“配置 > 应用程序”页面上管理应用程序。
| 添加/删除应用商店或企业应用程序 | 添加或删除公共应用商店应用程序或企业应用程序(未启用 MDX)。 |
| 编辑应用商店或企业应用程序 | 更改公共应用商店应用程序或企业应用程序(未启用 MDX)。 |
| 添加/删除 MDX、Web 和 SaaS 应用程序 | 向 Citrix Endpoint Management 添加或删除 MDX 应用程序、内部网络应用程序 (Web 应用程序) 或公共网络应用程序 (SaaS)。 |
| 编辑 MDX、Web 和 SaaS 应用程序 | 更改 Citrix Endpoint Management 中的 MDX 应用程序、内部网络应用程序 (Web 应用程序) 或公共网络应用程序 (SaaS)。 |
| 添加/删除类别 | 添加或删除应用程序可在应用商店中显示的类别。 |
| 将公共/企业应用程序分配到交付组 | 将公共应用商店应用程序或 MDX 应用程序分配到交付组以进行部署。 |
| 将 MDX/WebLink/SaaS 应用程序分配到交付组 | 将 MDX 应用程序、不需要单点登录的应用程序 (WebLink) 或来自公共网络 (SaaS) 的应用程序分配到交付组。 |
| 导出应用程序表 | 从“应用程序”页面收集应用程序信息并将其导出到 .csv 文件。 |
媒体
管理来自公共应用商店或批量采购许可证的媒体。
| 添加/删除应用商店或企业图书 |
| 将公共/企业书籍分配给交付组 |
| 编辑应用商店或企业书籍 |
操作
| 添加/删除操作 | 添加或删除由触发器和关联响应定义的操作。触发器可以是事件、设备或用户属性,或已安装的应用程序名称。 |
| 编辑操作 | 更改由触发器和关联响应定义的操作。触发器可以是事件、设备或用户属性,或已安装的应用程序名称。 |
| 将操作分配给交付组 | 将操作分配给交付组,以便部署到用户设备。 |
| 导出操作 | 从“操作”页面收集操作信息并将其导出到 .csv 文件。 |
交付组
管理员从配置 > 交付组页面管理交付组。
| 添加/删除交付组 | 创建或删除交付组,该操作会添加指定用户以及可选策略、应用程序和操作。 |
| 编辑交付组 | 更改现有交付组,这会修改用户和可选策略、应用程序和操作。 |
| 部署交付组 | 使交付组可供使用。 |
| 导出交付组 | 从“交付组”页面收集交付组信息并将其导出到 .csv 文件。 |
注册配置文件
管理注册配置文件。
| 添加/删除注册配置文件 |
| 编辑注册配置文件 |
| 将注册配置文件分配给交付组 |
适用于企业的 Alexa
管理适用于企业的 Alexa 配置文件。
| 添加/删除/编辑会议室 |
| 添加/删除/编辑会议室配置文件 |
| 添加/删除/编辑技能组 |
管理员设置
管理员在设置页面上配置各种设置。
| RBAC | RBAC 分配。重要提示:此权限授予管理员完全访问权限,包括分配其自身权限的能力。仅将此访问权限授予您打算授予其操作 Citrix Endpoint Management 系统中所有内容的权限的用户。 |
| LDAP | 管理一个或多个符合 LDAP 的目录(例如 Active Directory),以导入组、用户帐户和相关属性。 |
| 注册 | 为用户和自助服务门户启用注册安全模式。 |
| 版本管理 | 查看当前安装的版本。包括:版本管理更新 |
| 证书 | 编辑 APNS 证书 |
| 通知模板 | 创建通知模板,用于自动化操作、注册以及向用户发送标准通知消息。 |
| 工作流 | 管理用户帐户的创建、批准和删除,以用于应用程序配置。 |
| 凭据提供程序 | 添加一个或多个有权颁发设备证书的凭据提供程序。凭据提供程序控制证书格式以及续订或吊销证书的条件。 |
| PKI 实体 | 管理公钥基础结构实体(通用、Microsoft 证书服务或自由裁量 CA)。 |
| 测试 PKI 连接 | 使用“设置 > PKI 实体”页面上的“测试连接”按钮,确保服务器可访问。 |
| 客户端属性 | 管理用户设备上的各种属性,例如密码类型、强度和过期时间。 |
| 客户端支持 | 设置用户联系支持服务的方式(电子邮件、电话或支持工单电子邮件)。 |
| 客户端品牌 | 为应用商店创建自定义商店名称和默认商店视图。添加显示在应用商店或 Citrix Secure Hub 中的自定义徽标。 |
| 运营商短信网关 | 设置运营商短信网关,以配置 Citrix Endpoint Management 通过运营商短信网关发送的通知。 |
| 通知服务器 | 设置 SMTP 网关服务器以向用户发送电子邮件。 |
| ActiveSync 网关 | 通过规则和属性管理用户对用户和设备的访问。 |
| 谷歌浏览器 | 配置 Citrix Endpoint Management 以与您的 Google Workspace 帐户通信。 |
| Apple 部署计划 | 将 Apple 部署计划帐户添加到 Citrix Endpoint Management。 |
| Apple Configurator 设备注册 | 在 Citrix Endpoint Management 控制台中配置 Apple Configurator 设置。 |
| iOS/批量购买设置 | 添加 Apple 批量购买帐户。 |
| NetScaler 网关 | 在 Citrix Endpoint Management 中配置 NetScaler Gateway(现已更名为 NetScaler Gateway)设置。 |
| 网络访问控制 | 设置确定设备不合规的条件,使其无法访问网络。 |
| 服务器属性 | 添加或修改服务器属性。需要重新启动所有节点上的 Citrix Endpoint Management。 |
| 虚拟应用和桌面 | 允许用户通过 Citrix Workspace 应用程序添加 Citrix Virtual Apps and Desktops。 |
| Citrix 文件 | 将 Citrix Endpoint Management 与企业帐户配合使用时:配置设置以连接到 ShareFile 和管理员服务帐户以进行用户帐户管理。需要现有的 Citrix Files 域和管理员凭据。将 Citrix Endpoint Management 与存储区域连接器配合使用时:配置 Citrix Endpoint Management 以指向存储区域连接器中定义的网络共享和 SharePoint 位置。 |
| 安卓企业版 | 配置 Android Enterprise 服务器设置。 |
| 身份提供程序 (IdP) | 配置身份提供程序。 |
| 思杰端点管理工具 | 访问 Citrix Endpoint Management 工具页面。 |
| Windows 批量注册 | 配置 Windows 批量注册设置。 |
支持
管理员可以执行各种支持任务。
| NetScaler® Gateway 连接性检查 | 通过 IP 地址对 NetScaler Gateway 执行各种连接性检查。需要用户名和密码。 |
| Citrix Endpoint Management 连接性检查 | 对选定的 Citrix Endpoint Management 功能(例如数据库、DNS 和 Google Plan)执行连接性检查。 |
| Citrix 产品文档 | 访问公共 Citrix Endpoint Management 文档站点。 |
| Citrix 知识中心 | 访问 Citrix 支持站点以搜索知识库文章。 |
| 日志 | 查看和下载日志文件。 |
| 宏 | 在配置文件、策略、通知或注册模板的文本字段中填充用户或设备属性数据。配置单个策略,将其部署到大量用户,并让每个目标用户显示用户特定的值。 |
| PKI 配置 | 导入和导出 PKI 配置信息。 |
| APNS 签名实用程序 | 提交 Apple 推送网络签名 (APNs) 证书请求,或上传适用于 iOS 的 Citrix Secure Mail APNs 证书。 |
| Citrix 洞察服务 | 将日志上传到 Citrix Insight Services (CIS),以获取各种问题的帮助。 |
| 用于 Exchange ActiveSync 状态的设备 NetScaler Gateway 连接器 | 查询 Citrix Endpoint Management,以获取发送到 Exchange ActiveSync 连接器的设备状态。查询基于设备 ActiveSync ID。 |
限制组访问
管理员用户可以将权限应用于所有用户组。
用于设备预配的控制台功能
设备预配用户对 Citrix Endpoint Management 控制台具有以下受限访问权限。默认情况下,以下每个功能都已启用。
设备限制
| 编辑设备 | 更改设备上的设置。 |
| 添加/删除设备 | 从 Citrix Endpoint Management 添加或删除设备。 |
设备预配设置
设备预配用户可以访问“设置”页面,但无权配置这些功能。
用户角色
具有用户角色的用户对 Citrix Endpoint Management 具有以下受限访问权限。
供用户使用的授权访问
| 自助服务门户 | 仅向用户提供对 Citrix Endpoint Management 中的自助服务门户的访问权限。 |
供用户使用的控制台功能
用户对 Citrix Endpoint Management 控制台具有以下受限访问权限。
供用户使用的设备受限访问
| 完全擦除设备 | 擦除设备上的所有数据和应用程序,包括设备上的存储卡(如果有)。 |
| 选择性擦除设备 | 擦除设备上的所有公司数据和应用程序,保留个人数据和应用程序。 |
| 查看位置 | 查看设备位置并设置地理限制。包括:定位设备、查看设备位置、跟踪设备、跟踪设备位置随时间的变化 |
| 锁定设备 | 远程锁定设备,使其无法使用。 |
| 解锁设备 | 远程解锁设备,使其可以使用。 |
| 锁定容器 | 远程锁定设备上的企业容器。 |
| 解锁容器 | 远程解锁设备上的企业容器。 |
| 重置容器密码 | 重置企业容器密码。 |
| 启用 ASM/绕过激活锁 | 在启用激活锁时,在受监管的 iOS 设备上存储绕过代码。要擦除设备,请使用此代码自动清除激活锁。 |
| 获取常驻用户 | 列出当前设备上具有活动帐户的用户。此操作会强制设备与 Citrix Endpoint Management 控制台之间进行同步。 |
| 注销常驻用户 | 强制注销当前用户。 |
| 删除常驻用户 | 删除特定用户的当前会话。用户可以再次登录。 |
| 响铃设备 | 远程使 Windows 设备以最大音量响铃 5 分钟。 |
| 重启设备 | 重启 Windows 设备。 |
| 应用程序锁定 | 拒绝访问设备上的所有应用程序。在 Android 上,用户无法登录 Citrix Endpoint Management。在 iOS 上,用户可以登录,但无法访问应用程序。 |
| 应用程序擦除 | 在 Android 上,此限制会删除用户的 Citrix Endpoint Management 帐户。在 iOS 上,此限制会删除用户访问 Citrix Endpoint Management 功能所需的加密密钥。 |
| 查看软件清单 | 查看设备上安装了哪些软件。 |
用户的注册限制
| 添加/删除注册 | 添加或删除针对一个用户或一组用户的注册邀请。 |
| 通知用户 | 向一个用户或一组用户发送注册邀请。 |
限制所有角色的组访问
对于默认角色,此权限默认已设置,并可应用于所有用户组。您无法编辑此角色。