
域或域加安全令牌身份验证
Citrix Endpoint Management 支持针对一个或多个符合轻量级目录访问协议 (LDAP) 的目录进行基于域的身份验证。您可以在 Citrix Endpoint Management 中配置与一个或多个目录的连接。Citrix Endpoint Management 使用 LDAP 配置来导入组、用户帐户和相关属性。
重要提示:
在用户将设备注册到 Citrix Endpoint Management 后,Citrix Endpoint Management 不支持将身份验证模式从一种类型更改为另一种类型。例如,在用户注册后,您无法将身份验证模式从 域身份验证 更改为 域 + 证书。
关于 LDAP
LDAP 是一种开源、与供应商无关的应用程序协议,用于通过 Internet 协议 (IP) 网络访问和维护分布式目录信息服务。目录信息服务用于共享有关整个网络中可用的用户、系统、网络、服务和应用程序的信息。
LDAP 的常见用途是为用户提供单点登录 (SSO),其中单个密码(每个用户)在许多服务之间共享。单点登录使用户能够一次登录公司网站,以进行对公司内网的身份验证访问。
客户端通过连接到 LDAP 服务器(称为目录系统代理 (DSA))来启动 LDAP 会话。然后,客户端向服务器发送操作请求,服务器使用相应的身份验证进行响应。
在 Citrix Endpoint Management 中添加或编辑 LDAP 连接
通常,在加入 Citrix Endpoint Management 时配置 LDAP 连接,如 配置 LDAP 中所述。如果您在该部分中显示的屏幕可用之前已加入,请使用本部分中的信息添加 LDAP 连接。
-
在 Citrix Endpoint Management 控制台中,转到 设置 > LDAP。
-
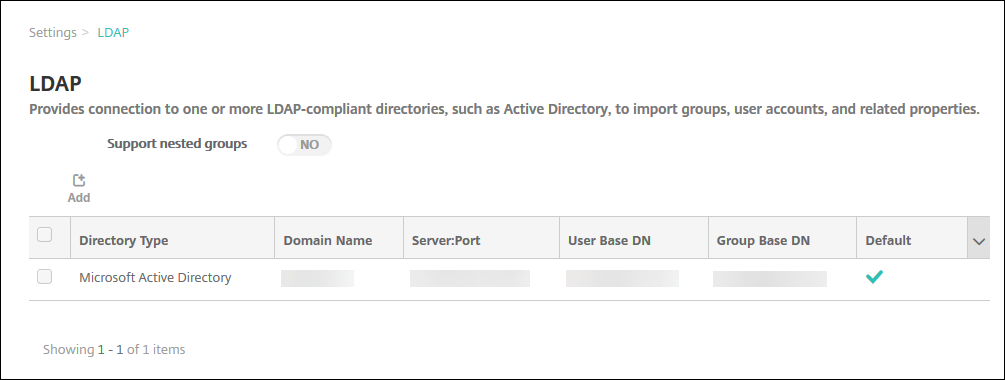
在 服务器 下,单击 LDAP。LDAP 页面随即显示。
-
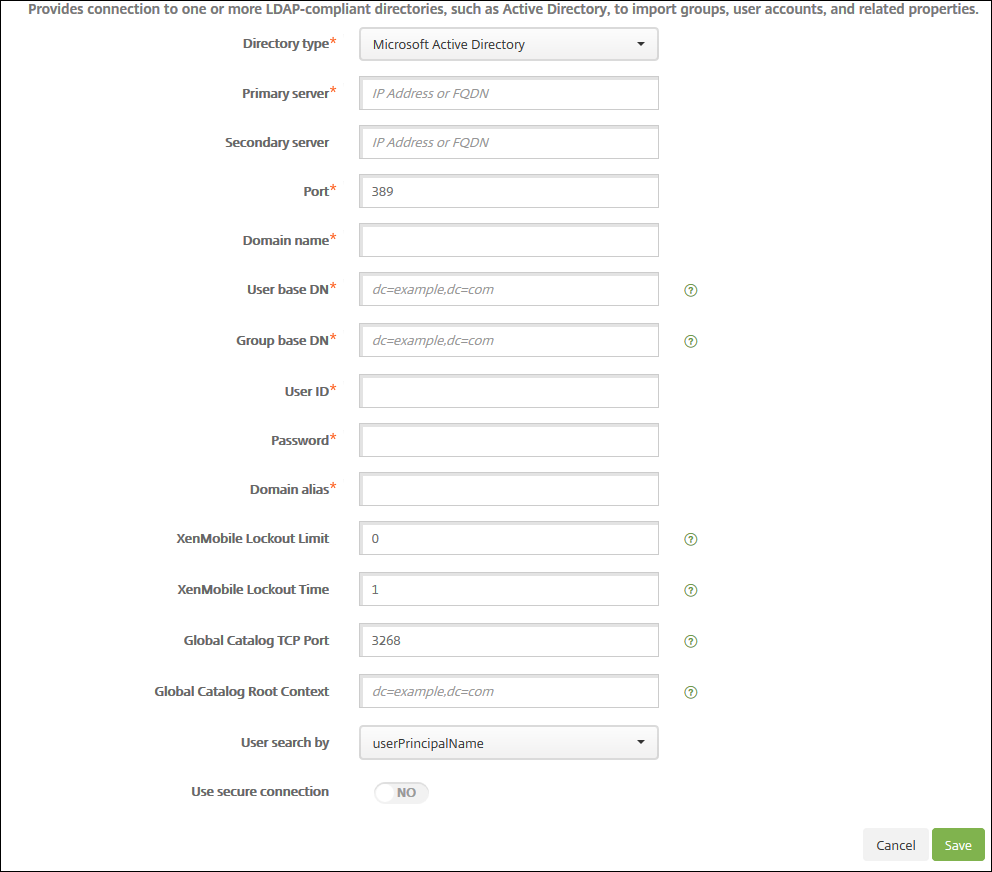
在 LDAP 页面上,单击 添加 或 编辑。添加 LDAP 或 编辑 LDAP 页面随即显示。
-
配置以下设置:
-
目录类型: 在下拉列表中单击相应的目录类型。默认值为 Microsoft Active Directory。
-
主服务器: 键入用于 LDAP 的主服务器;可以输入 IP 地址或完全限定域名 (FQDN)。
-
辅助服务器: (可选)如果已配置辅助服务器,请输入辅助服务器的 IP 地址或 FQDN。如果无法访问主服务器,此服务器将用作故障转移服务器。
-
端口: 键入 LDAP 服务器使用的端口号。默认情况下,未加密 LDAP 连接的端口号设置为 389。安全 LDAP 连接使用端口号 636,Microsoft 未加密 LDAP 连接使用 3268,Microsoft 安全 LDAP 连接使用 3269。
-
域名: 键入域名。
-
用户基本 DN: 通过唯一标识符键入 Active Directory 中用户的位置。语法示例包括:
ou=users、dc=example或dc=com。 -
组基本 DN: 键入 Active Directory 中组的位置。例如,
cn=users, dc=domain, dc=net,其中cn=users表示组的容器名称,dc表示 Active Directory 的域组件。 -
用户 ID: 键入与 Active Directory 帐户关联的用户 ID。
-
密码: 键入与用户关联的密码。
-
域别名: 键入域名的别名。如果在注册后更改域别名设置,用户必须重新注册。
-
Citrix Endpoint Management 锁定限制: 键入一个介于 0 到 999 之间的数字,表示失败登录尝试的次数。值为 0 表示 Citrix Endpoint Management 永远不会根据失败的登录尝试锁定用户。默认值为 0。请考虑将此锁定限制设置为低于 LDAP 锁定策略的值。这样做有助于防止在 Citrix Endpoint Management 无法向 LDAP 服务器进行身份验证时用户被锁定。例如,如果 LDAP 锁定策略为 5 次尝试,请将此锁定限制配置为 4 或更低。
-
Citrix Endpoint Management 锁定时间: 键入一个介于 0 到 99999 之间的数字,表示用户超出锁定限制后必须等待的分钟数。值为 0 表示用户在锁定后无需强制等待。默认值为 1。
-
全局编录 TCP 端口: 键入全局编录服务器的 TCP 端口号。默认情况下,TCP 端口号设置为 3268;对于 SSL 连接,请使用端口号 3269。
-
全局编录根上下文: (可选)键入用于在 Active Directory 中启用全局编录搜索的全局根上下文值。此搜索是对标准 LDAP 搜索的补充,可在任何域中进行,无需指定实际域名。
-
用户搜索方式: 选择 Citrix Endpoint Management 在此目录中搜索用户时使用的用户名或用户 ID 格式。用户在注册时以这种格式输入其用户名或用户 ID。如果在注册后更改“用户搜索方式”设置,用户必须重新注册。如果选择“userPrincipalName”,用户将以以下格式输入用户主体名称 (UPN):
-
*username*@*domain*
如果选择“sAMAccountName”,用户将以以下格式之一输入安全帐户管理器 (SAM) 名称:-
*username*@*domain* -
*domain\username*
-
-
使用安全连接: 选择是否使用安全连接。默认值为“否”。
-
-
点击 保存。
删除符合 LDAP 的目录
-
在“LDAP”表中,选择要删除的目录。您可以选择多个要删除的属性,方法是选中每个属性旁边的复选框。
-
单击“删除”。此时将显示确认对话框。再次单击“删除”。
配置域加安全令牌身份验证
您可以将 Citrix Endpoint Management 配置为要求用户使用其 LDAP 凭据加一次性密码通过 RADIUS 协议进行身份验证。
为了获得最佳可用性,您可以将此配置与 Citrix PIN 和 Active Directory 密码缓存结合使用。通过该配置,用户无需重复输入其 LDAP 用户名和密码。用户输入用户名和密码以进行注册、密码过期和帐户锁定。
配置 LDAP 设置
使用 LDAP 进行身份验证要求您在 Citrix Endpoint Management 上安装来自证书颁发机构的 SSL 证书。有关详细信息,请参阅上载证书。
-
在“设置”中,单击“LDAP”。
-
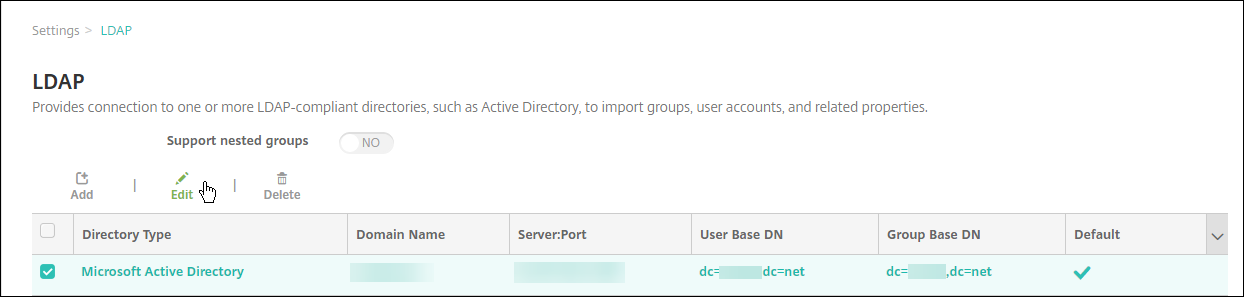
选择“Microsoft Active Directory”,然后单击“编辑”。
-
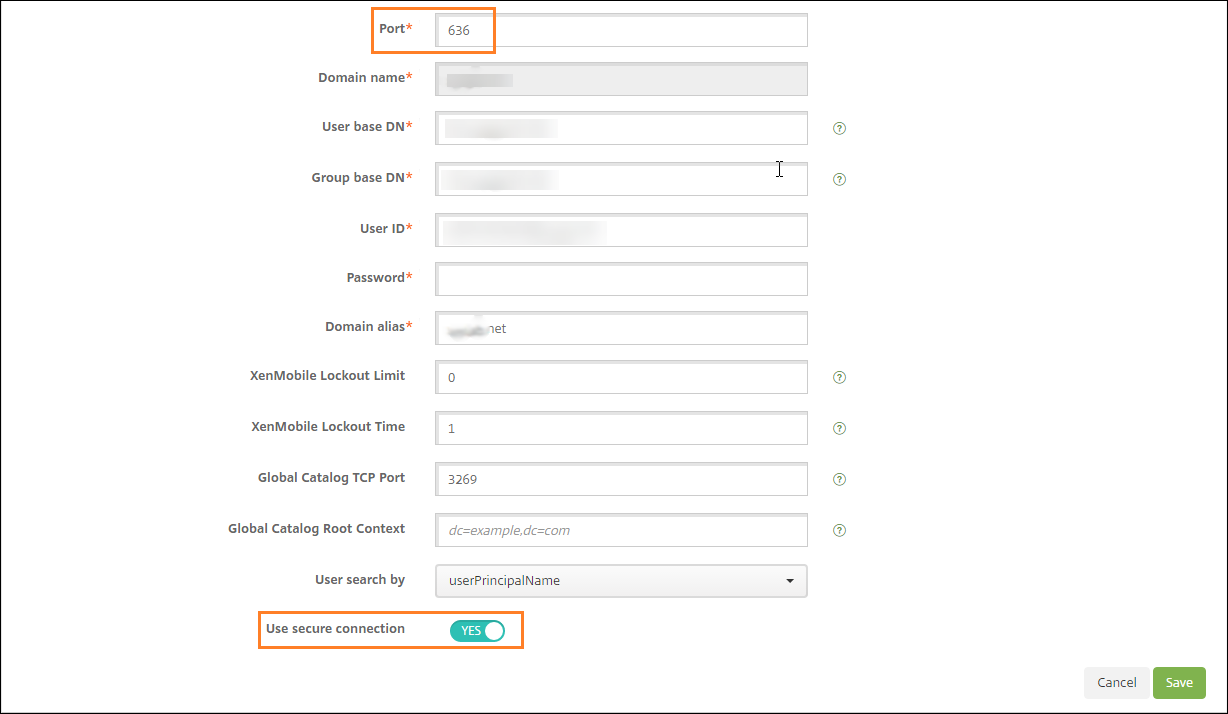
验证端口是否为 636(用于安全 LDAP 连接)或 3269(用于 Microsoft 安全 LDAP 连接)。
-
将“使用安全连接”更改为“是”。
配置 NetScaler Gateway 设置
以下步骤假定您已将 NetScaler Gateway 实例添加到 Citrix Endpoint Management。要添加 NetScaler Gateway 实例,请参阅NetScaler Gateway 和 Citrix Endpoint Management。
-
在“设置”中,单击“NetScaler Gateway”。
-
选择 NetScaler Gateway,然后单击“编辑”。
-
从“登录类型”中,选择“域和安全令牌”。
启用 Citrix PIN 和用户密码缓存
要启用 Citrix PIN 和用户密码缓存,请转至“设置 > 客户端属性”并选中以下复选框:“启用 Citrix PIN 身份验证”和“启用用户密码缓存”。有关详细信息,请参阅客户端属性。
为域和安全令牌身份验证配置 NetScaler Gateway
为与 Citrix Endpoint Management 结合使用的虚拟服务器配置 NetScaler Gateway 会话配置文件和策略。有关信息,请参阅 NetScaler Gateway 文档。