
设备策略
您可以通过创建策略来配置 Citrix Endpoint Management 如何与您的设备交互。尽管许多策略对所有设备都通用,但每台设备都有一组特定于其操作系统的策略。因此,您可能会发现不同平台之间,甚至不同 Android 设备制造商之间存在差异。
要查看每个平台可用的策略:
-
在 Citrix Endpoint Management 控制台中,转到 配置 > 设备策略。
-
单击 添加。
-
每个设备平台都会显示在“策略平台”窗格的列表中。如果该窗格未打开,请单击“显示筛选器”。
-
要查看某个平台可用的所有策略列表,请选择该平台。要查看适用于多个平台的策略列表,请选择每个平台。只有当策略适用于所选的每个平台时,它才会显示在列表中。
筛选后的设备策略配置屏幕(/en-us/citrix-endpoint-management/media/policies-list-filtered.png)
有关每个设备策略的摘要说明,请参阅本文中的设备策略摘要。
注意:
如果您的环境配置了组策略对象 (GPO):
为 Windows 10 和 Windows 11 配置 Citrix Endpoint Management 设备策略时,请记住以下规则。如果一个或多个已注册设备上的策略发生冲突,则与 GPO 对齐的策略优先。
要查看 Android Enterprise 容器支持哪些策略,请参阅 Android Enterprise。
先决条件
-
创建您计划使用的任何交付组。
-
安装所有必需的 CA 证书。
添加设备策略
创建设备策略的基本步骤如下:
-
命名并描述策略。重要提示:请勿在策略名称中使用正斜杠 (/)。否则,以后编辑策略时可能会发生错误。
-
为一个或多个平台配置策略。
-
创建部署规则(可选)。
-
将策略分配给交付组。
-
配置部署计划(可选)。
要创建和管理设备策略,请转至 配置 > 设备策略。
设备策略配置屏幕(/en-us/citrix-endpoint-management/media/configure-device-policies-unfiltered.png)
要添加策略:
-
在 设备策略 页面上,单击 添加。此时将显示 添加新策略 页面。设备策略配置屏幕(/en-us/citrix-endpoint-management/media/configure-device-policies-add.png)
-
单击一个或多个平台以查看所选平台的设备策略列表。单击策略名称以继续添加策略。设备策略配置屏幕(/en-us/citrix-endpoint-management/media/configure-device-policies-add-filtered.png)您也可以在搜索框中键入策略名称。键入时,将显示潜在匹配项。如果您的策略在列表中,请单击它。只有您选择的策略会保留在结果中。单击它以打开该策略的 策略信息 页面。
-
选择要包含在策略中的平台。所选平台的配置页面将显示在步骤 5 中。
-
完成策略信息页面,然后单击下一步。策略信息页面收集策略名称等信息,以帮助您识别和跟踪策略。此页面对所有策略都类似。
-
完成平台页面。平台页面会显示您在步骤 3 中选择的每个平台。这些页面因策略而异。策略在不同平台之间可能有所不同。并非所有策略都适用于所有平台。某些页面包含项目表。要删除现有项目,请将鼠标悬停在包含该列表的行上,然后单击右侧的垃圾桶图标。在确认对话框中,单击删除。要编辑现有项目,请将鼠标悬停在包含该列表的行上,然后单击右侧的笔形图标。
配置部署规则、分配和计划
有关配置部署规则的更多信息,请参阅部署资源。
-
在平台页面上,展开部署规则,然后配置以下设置。默认显示基本选项卡。
-
在列表中,单击选项以指定部署条件。您可以选择在满足所有条件时或满足任何条件时部署策略。默认选项设置为所有。
-
单击新建规则以定义条件。
-
在列表中,单击条件,例如设备所有权和BYOD。
-
如果要添加更多条件,请再次单击新建规则。您可以添加任意数量的条件。
-
-
单击高级选项卡以使用布尔选项组合规则。您在基本选项卡上选择的条件将显示。
-
您可以使用更高级的布尔逻辑来组合、编辑或添加规则。
-
单击与、或或非。
-
在列表中,选择要添加到规则的条件。然后,单击右侧的加号 (+) 将条件添加到规则。随时可以单击以选择条件,然后单击“编辑”或“删除”。
-
单击“新建规则”以添加另一个条件。
-
-
单击“下一步”以转到下一个平台页面,或者在所有平台页面都完成后,转到“分配”页面。
-
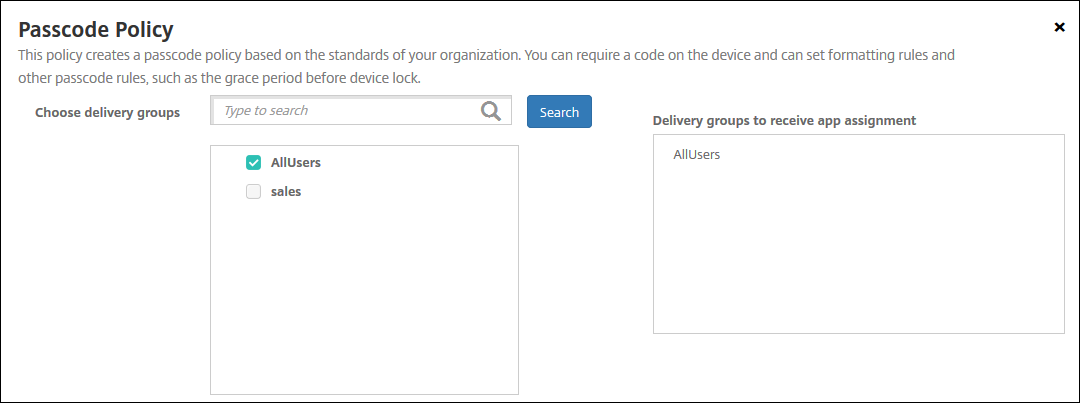
在“分配”页面上,选择要应用策略的交付组。如果单击某个交付组,该组将显示在“接收应用程序分配的交付组”框中。只有在选择交付组后,“接收应用程序分配的交付组”才会显示。
-
在“分配”页面上,展开“部署计划”,然后配置以下设置:
-
在“部署”旁边,单击“开”以计划部署,或单击“关”以阻止部署。默认选项设置为“开”。
-
在“部署计划”旁边,单击“立即”或“稍后”。默认选项设置为“立即”。
-
如果单击“稍后”,请单击日历图标,然后选择部署的日期和时间。
-
在“部署条件”旁边,单击“每次连接时”或“仅当上次部署失败时”。默认选项设置为“每次连接时”。
-
在“为始终连接部署”旁边,单击“开”或“关”。默认选项设置为“关”。注意:当您在“设置 > 服务器属性”中配置了计划后台部署密钥时,此选项适用。始终连接选项:
-
不适用于 iOS 设备
-
不适用于从版本 10.18.19 或更高版本开始使用 Citrix Endpoint Management 的 Android 和 Android Enterprise 客户
-
不建议从版本 10.18.19 之前开始使用 Citrix Endpoint Management 的 Android 和 Android Enterprise 客户使用 您配置的部署计划对所有平台都相同。您所做的任何更改都适用于所有平台,但部署用于始终在线连接除外。
-
设备策略配置屏幕(/en-us/citrix-endpoint-management/media/deployment-schedule.png) -
-
点击 保存。该策略显示在设备策略表中。
从设备中删除设备策略
从设备中删除设备策略的步骤取决于平台。
-
安卓要从 Android 设备中删除设备策略,请使用 Citrix Endpoint Management 卸载设备策略。有关信息,请参阅Citrix Endpoint Management 卸载设备策略。
-
iOS 和 macOS要从 iOS 或 macOS 设备中删除设备策略,请使用配置文件删除设备策略。在 iOS 和 macOS 设备上,所有策略都是 MDM 配置文件的一部分。因此,您可以为要删除的策略创建配置文件删除设备策略。其余策略和配置文件将保留在设备上。有关详细信息,请参阅配置文件删除设备策略。
-
Windows 10 系统和 Windows 11 系统您无法直接从 Windows 桌面或平板电脑设备中删除设备策略。但是,您可以使用以下任一方法:
-
取消注册设备,然后将一组新策略推送到设备。用户随后重新注册以继续。
-
推送安全操作以选择性擦除特定设备。该操作将从设备中删除所有公司应用程序和数据。然后,从仅包含该设备的交付组中删除设备策略,并将该交付组推送到设备。用户随后重新注册以继续。
-
编辑设备策略
要编辑策略,请选择策略旁边的复选框。选项菜单将显示在策略列表上方。或者,单击列表中的策略以显示更多控件。
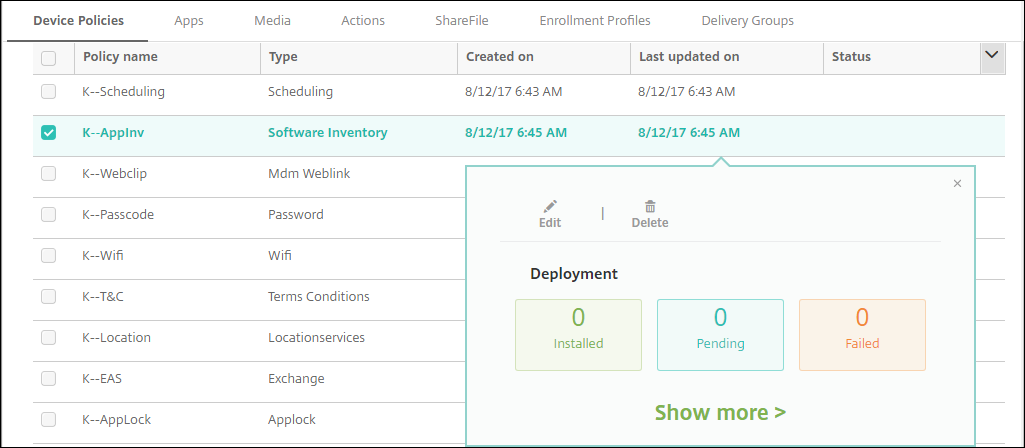
要查看策略详细信息,请单击“显示更多”。
要编辑设备策略的所有设置,请单击“编辑”。
如果单击“删除”,将显示确认对话框。再次单击“删除”以删除策略。
检查策略部署状态
在“配置 > 设备策略”页面上单击策略行以检查其部署状态。
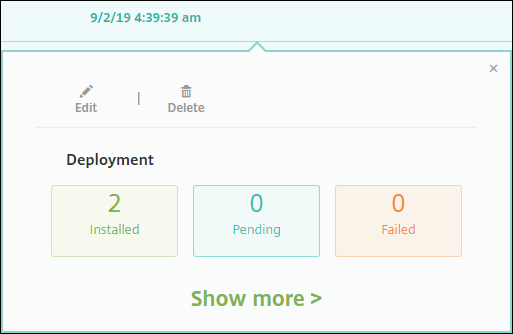
当策略部署处于待定状态时,用户可以通过点击“首选项 > 设备信息 > 刷新策略”从 Citrix Secure Hub 刷新策略。
筛选已添加的设备策略列表
您可以按策略类型、平台和关联的交付组筛选已添加的策略列表。在“配置 > 设备策略”页面上,单击“显示筛选器”。在列表中,选择要查看的项目的复选框。
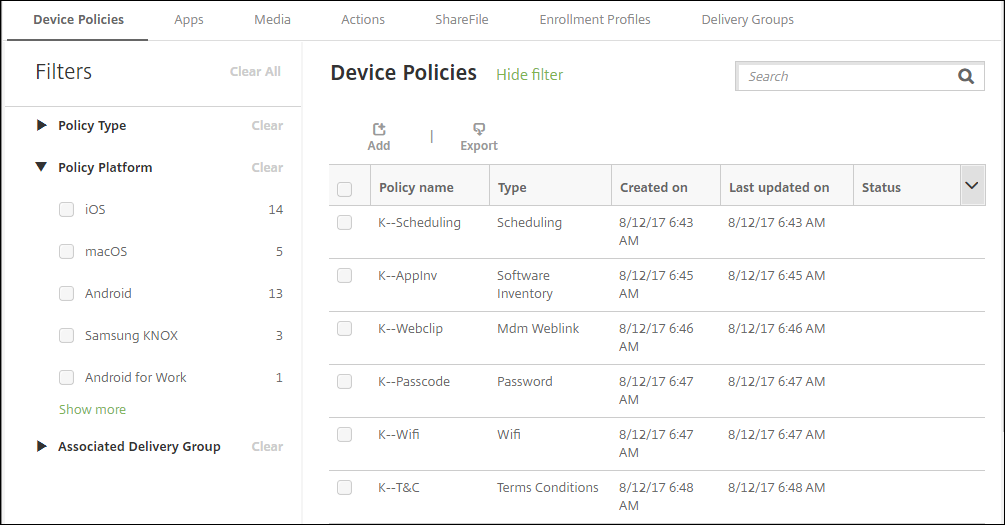
单击“保存此视图”以保存筛选器。筛选器的名称将显示在“保存此视图”按钮下方的按钮中。
设备策略摘要
| 设备策略名称 | 设备策略描述 |
|---|---|
| AirPlay 镜像 | 将特定的 AirPlay 设备(例如 Apple TV 或另一台 Mac 电脑)添加到 iOS 设备。您还可以将设备添加到受监管设备的允许列表中。该选项将用户限制为只能使用允许列表中的 AirPlay 设备。 |
| AirPrint | 将 AirPrint 打印机添加到 iOS 设备上的 AirPrint 打印机列表。此策略使得在打印机和设备位于不同子网的环境中提供支持变得更加容易。 |
| APN | 确定用于将设备连接到特定电话运营商的通用分组无线服务 (GPRS) 的设置。大多数新手机中已定义此设置。如果您的组织不使用消费者 APN 从移动设备连接到互联网,请使用此策略。 |
| 应用程序访问 | 定义设备上必需、可选或禁止的应用程序列表。然后,您可以创建自动化操作,以响应设备对该应用程序列表的合规性。 |
| 应用程序属性 | 为 iOS 设备指定属性,例如托管应用程序捆绑包 ID 或每应用 VPN 标识符。 |
| 应用程序配置 | 远程配置支持托管配置的应用程序的各种设置和行为。为此,您可以将 XML 配置文件(称为属性列表或 plist)部署到 iOS 设备。或者,您可以将键/值对部署到 Windows 10 桌面或平板设备。 |
| 应用程序清单 | 收集托管设备上的应用程序清单。Citrix Endpoint Management 然后将该清单与部署到这些设备的任何应用程序访问策略进行比较。通过这种方式,您可以检测应用程序访问允许列表或阻止列表中的应用程序,然后采取正确的措施。 |
| 应用程序锁定 | 定义用户可以在 iOS 或某些 Android 设备上运行或无法运行的应用程序列表。可以将 iPad 变成信息亭。 |
| 应用程序权限 | 配置工作配置文件中对 Android Enterprise 应用程序的请求如何处理 Google 所谓的“危险”权限。 |
| 应用程序卸载 | 从用户设备中删除应用程序。 |
| 应用程序卸载限制 | 指定用户可以或无法卸载的应用程序。 |
| 应用程序防护 | 仅适用于 Microsoft Edge 浏览器,此策略指定 Windows Defender 应用程序防护设置。这些设置包括是否阻止企业站点上的外部内容。 |
| 应用程序通知 | 控制 iOS 用户如何接收来自指定应用程序的通知。 |
| 自动更新托管应用程序 | 控制已安装的托管应用程序如何在 Android Enterprise 设备上更新。 |
| BitLocker | 配置 Windows 10 和 Windows 11 设备上 BitLocker 界面中可用的设置。 |
| 蓝牙 | 启用或禁用 iOS 设备上的蓝牙。 |
| 浏览器 | 定义用户设备是否可以使用浏览器,或者设备可以使用哪些浏览器功能。 |
| 日历 (CalDAV) | 将日历 (CalDAV) 帐户添加到 iOS 或 macOS 设备。CalDAV 帐户使用户能够将日程安排数据与任何支持 CalDAV 的服务器同步。 |
| 蜂窝网络 | 配置蜂窝网络设置。 |
| 连接计划 | Android 设备连接回 Citrix Endpoint Management 以进行 MDM 管理、应用程序推送和策略部署所需。如果您不将此策略发送到设备且不启用 Google FCM,则设备无法连接回服务器。 |
| 联系人 (CardDAV) | 将 iOS 联系人 (CardDAV) 帐户添加到 iOS 或 macOS 设备。CardDAV 帐户使用户能够将联系人数据与任何支持 CardDAV 的服务器同步。 |
| 凭据 | 在 Citrix Endpoint Management 中启用与 PKI 配置的集成身份验证。例如,使用 PKI 实体、密钥库、凭据提供程序或服务器证书。 |
| 自定义 XML | 自定义功能,例如预配设备、启用设备功能、配置设备和管理故障。 |
| 防御者 | 配置 Windows 10 和 Windows 11 桌面版及平板电脑版的 Windows Defender 设置。 |
| 设备防护 | 启用安全功能,例如安全启动、UEFI 锁定和虚拟化。 |
| 设备健康证明 | 要求 Windows 10 和 Windows 11 设备报告其健康状况。为此,它们会将特定数据和运行时信息发送到健康证明服务 (HAS) 进行分析。HAS 会创建并返回一个健康证明证书,设备随后会将其发送到 Citrix Endpoint Management。当 Citrix Endpoint Management 收到健康证明证书时,它会根据该证书的内容部署您配置的自动操作。 |
| 设备名称 | 设置 iOS 和 macOS 设备上的名称,以便您可以识别这些设备。您可以使用宏、文本或两者的组合来定义设备名称。 |
| 教育配置 | 配置教师和学生设备以与 Apple Education 配合使用。如果教师使用 Classroom 应用,则需要教育配置设备策略。支持 iOS (iPadOS) 设备。 |
| 思杰端点管理选项 | 配置从 Android 设备连接到 Citrix Endpoint Management 时 Citrix Secure Hub 的行为。 |
| Citrix 端点管理 卸载 | 从 Android 设备卸载 Citrix Endpoint Management。部署后,此策略会从部署组中的所有设备中移除 Citrix Endpoint Management。 |
| Exchange 策略 | 为设备上的本机电子邮件客户端启用 ActiveSync 电子邮件。 |
| 文件 | 将脚本文件添加到 Citrix Endpoint Management,这些文件为用户执行特定功能。或者,您可以添加文档文件,供 Android 设备用户在其设备上访问。添加文件时,您还可以指定希望文件存储在设备上的目录。 |
| FileVault | 此策略允许您在已注册的 macOS 设备上启用 FileVault 设备加密。您还可以控制用户在登录期间跳过 FileVault 设置的次数。适用于 macOS 10.7 或更高版本。 |
| 防火墙 | 配置防火墙设置。您提供要在设备上允许或阻止的 IP 地址、端口和主机名。您还可以配置代理和代理重新路由设置。 |
| 字体 | 将字体添加到 iOS 和 macOS 设备。字体必须是 TrueType (.TTF) 或 OpenType (.OFT) 字体。Citrix Endpoint Management 不支持字体集合 (.TTC, .OTC)。 |
| 主屏幕布局 | 指定受监管 iOS 设备上 iOS 主屏幕的应用程序和文件夹布局。 |
| 导入 iOS 和 macOS 配置文件 | 将 iOS 和 macOS 设备的设备配置 XML 文件导入 Citrix Endpoint Management。该文件包含您使用 Apple Configurator 准备的设备安全策略和限制。 |
| 键盘锁管理 | 控制用户在解锁设备键盘锁和工作挑战键盘锁之前可用的功能。您还可以控制完全托管和专用设备的设备键盘锁功能。例如,您可以禁用锁屏功能,如指纹解锁、信任代理和通知。 |
| 诺克斯企业平台密钥 | 允许您提供所需的 Samsung Knox Platform for Enterprise (KPE) 许可证信息。 |
| 启动器配置 | 指定 Android 设备上 Citrix Launcher 的设置,例如允许的应用程序和启动器图标的自定义徽标图像。 |
| LDAP | 提供用于 iOS 设备的 LDAP 服务器信息,包括任何必要的帐户信息,例如 LDAP 服务器主机名。此策略还提供一组在查询 LDAP 服务器时使用的 LDAP 搜索策略。 |
| 位置 | 允许您在地图上对设备进行地理定位,前提是设备已为 Citrix Secure Hub 启用 GPS。将此策略部署到设备后,您可以从 Citrix Endpoint Management 发送定位命令。然后,设备会响应其位置坐标。Citrix Endpoint Management 还支持地理围栏和跟踪策略。 |
| 锁屏消息 | 设置在以下设备丢失时显示的消息:共享 iPad 的登录窗口和受监督 iOS 设备的锁屏。 |
| 邮件 | 在 iOS 或 macOS 设备上配置电子邮件帐户。 |
| 托管配置 | 控制 Android Enterprise 设备的各种应用程序配置选项和应用程序限制。 |
| 托管域 | 定义适用于电子邮件和 Safari 浏览器的托管域。托管域通过控制哪些应用程序可以打开使用 Safari 从域下载的文档来帮助您保护公司数据。对于受监督的 iOS 设备,您可以指定 URL 或子域来控制用户如何从浏览器打开文档、附件和下载。 |
| 最大常驻用户数 | 指定共享 iPad 的最大用户数。支持 iOS 和 iPadOS 设备。 |
| MDM 选项 | 管理受监管 iOS 设备上的“查找我的 iPhone”和 iPad 激活锁。 |
| 网络 | 允许管理员将 Wi-Fi 路由器详细信息部署到托管设备。路由器详细信息包括 SSID、身份验证数据和配置数据。 |
| 网络使用情况 | 设置网络使用规则,以指定托管应用如何在 iOS 设备上使用网络(例如蜂窝数据网络)。这些规则仅适用于托管应用。托管应用是通过 Citrix Endpoint Management 部署到用户设备的应用。 |
| 办公 | 将 Microsoft Office 应用部署到运行 Windows 10(版本 1709 或更高版本)或 Windows 11 的任何设备。 |
| 组织信息 | 指定 Citrix Endpoint Management 部署到 iOS 设备的警报消息的组织信息。 |
| 操作系统更新 | 将最新的操作系统更新部署到受支持和受监管的设备。 |
| 密码 | 在托管设备上强制执行 PIN 码或密码。您可以设置设备上密码的复杂性和超时。 |
| 密码锁定宽限期 | 指定共享 iPad 屏幕在用户必须输入密码才能解锁屏幕之前保持锁定的分钟数。支持 iOS 和 iPadOS 设备。 |
| 个人热点 | 允许用户在不在 Wi-Fi 网络范围内时连接到互联网。用户通过其 iOS 设备上的蜂窝数据连接,使用个人热点功能进行连接。 |
| 配置文件移除 | 从 macOS 设备中移除应用程序配置文件。 |
| 预置配置文件 | 指定要发送到设备的企业分发预置配置文件。当您开发和代码签名 iOS 企业应用程序时,通常会包含一个预置配置文件。Apple 要求该配置文件才能使应用程序在 iOS 设备上运行。如果预置配置文件丢失或已过期,则当用户点击打开应用程序时,应用程序会崩溃。 |
| 预置配置文件移除 | 移除 iOS 预置配置文件。 |
| 代理 | 指定运行 iOS 的设备的全局 HTTP 代理设置。每台设备只能部署一个全局 HTTP 代理策略。 |
| 限制 | 提供数百种选项来锁定和控制托管设备上的功能。限制选项的示例包括:禁用摄像头或麦克风、强制执行漫游规则以及强制访问第三方服务(例如应用商店)。 |
| 漫游 | 配置是否允许 iOS 设备上的语音和数据漫游。如果禁用语音漫游,则数据漫游会自动禁用。 |
| Samsung MDM 许可证密钥 | 指定必须部署到设备的内置 Samsung 企业许可证管理 (ELM) 密钥。Citrix Endpoint Management 还支持 Samsung 企业空中固件 (E-FOTA) 服务。 |
| SCEP | 配置 iOS 和 macOS 设备以从外部 SCEP 服务器检索证书。您还可以使用 SCEP 从连接到 Citrix Endpoint Management 的 PKI 向设备交付证书。为此,请在分布式模式下创建 PKI 实体和 PKI 提供程序。 |
| 单点登录 (SSO) 帐户 | 创建 SSO 帐户,以便用户只需登录一次即可访问 Citrix Endpoint Management 和您的内部公司资源。用户无需在设备上存储任何凭据。Citrix Endpoint Management 将企业用户凭据用于跨应用程序(包括 App Store 中的应用程序)的 SSO 帐户。此策略与 Kerberos 身份验证兼容。适用于 iOS。 |
| 存储加密 | 加密内部和外部存储。对于某些设备,此策略会阻止用户在其设备上使用存储卡。 |
| 商店 | 指定应用程序商店 Web 剪辑是否显示在用户设备的主屏幕上。 |
| 订阅的日历 | 将订阅的日历添加到 iOS 设备上的日历列表。请确保在将其添加到用户设备上的订阅日历列表之前订阅日历。 |
| 条款和条件 | 要求用户接受贵公司管理公司网络连接的特定策略。当用户使用 Citrix Endpoint Management 注册其设备时,他们必须接受条款和条件才能注册其设备。拒绝条款和条件将取消注册过程。 |
| 隧道 | 定义任何移动设备应用程序的客户端组件与应用程序服务器组件之间的代理参数。 |
| VPN | 提供对使用传统 VPN 网关技术的后端系统的访问。此策略提供可部署到设备的 VPN 网关连接详细信息。Citrix Endpoint Management 支持多种 VPN 提供商,包括 Cisco AnyConnect、Juniper 和 Citrix VPN。如果您的 VPN 网关支持此选项,您可以将此策略链接到 CA 并启用按需 VPN。 |
| 壁纸 | 添加 .png 或 .jpg 文件以在 iOS 设备的锁定屏幕、主屏幕或两者上设置壁纸。要在 iPad 和 iPhone 上使用不同的壁纸,请创建不同的壁纸策略并将其部署给相应的用户。 |
| Web 剪辑 | 将网站快捷方式或 Web 剪辑放置在用户设备上,使其与应用程序一起显示。您可以为 iOS、macOS 和 Android 设备的 Web 剪辑指定自己的图标。Windows 平板电脑仅需要标签和 URL。 |
| Web 内容筛选器 | 筛选 iOS 设备上的 Web 内容。Citrix Endpoint Management 使用 Apple 自动筛选功能以及您添加到允许列表和阻止列表的站点。仅适用于受监管的 iOS 设备。 |
| Windows 代理 | 启用此策略可在 Windows 台式机和平板电脑上运行上传的 PowerShell 脚本。 |
| Windows GPO 配置 | 为 Citrix Workspace Environment Management 支持的任何 Windows 设备配置组策略对象 (GPO)。 |
| 适用于企业的 Windows Hello | 启用此 Windows 功能,以便用户可以在其设备上预配适用于企业的 Windows Hello。此策略还允许您配置密码限制和其他安全功能。 |
按平台划分的设备策略
| 策略 | iOS | macOS | Android 企业版 | Android (旧版设备管理员) | Windows 桌面电脑和平板电脑 | 其他 |
|---|---|---|---|---|---|---|
| AirPlay 镜像设备策略 | X | X | ||||
| AirPrint 设备策略 | X | |||||
| APN 设备策略 | X | X | ||||
| 应用访问设备策略 | X | X | ||||
| 应用属性设备策略 | X | |||||
| 应用配置设备策略 | X | X | ||||
| 应用清单设备策略 | X | X | X | X | X | |
| 应用锁定设备策略 | X | X | X | |||
| 应用权限设备策略 | X | |||||
| 应用卸载设备策略 | X | X | X | X | ||
| 应用卸载限制设备策略 | X | |||||
| 应用程序防护设备策略 | X | |||||
| 应用通知设备策略 | X | |||||
| 自动更新托管应用 | X | |||||
| BitLocker 设备策略 | X | |||||
| 蓝牙设备策略 | X | |||||
| 浏览器设备策略 | X | |||||
| 日历 (CalDav) 设备策略 | X | X | ||||
| 蜂窝设备策略 | X | |||||
| 连接计划设备策略 | X | X | ||||
| 联系人 (CardDAV) 设备策略 | X | X | ||||
| 将应用复制到 Samsung 容器设备策略 | X | |||||
| 凭据设备策略 | X | X | X | X | X | |
| 自定义 XML 设备策略 | X | X | ||||
| Defender 设备策略 | X | |||||
| 设备防护设备策略 | X | |||||
| 设备健康证明设备策略 | X | |||||
| 设备名称设备策略 | X | X | ||||
| 教育配置设备策略 | X | |||||
| Citrix Endpoint Management 选项设备策略 | X | X | ||||
| Citrix Endpoint Management 卸载设备策略 | X | |||||
| Exchange 设备策略 | X | X | X | X | X | |
| 文件设备策略 | X | X | ||||
| FileVault 设备策略 | X | |||||
| 防火墙设备策略 | X | X | ||||
| 字体设备策略 | X | X | ||||
| 主屏幕布局设备策略 | X | |||||
| 导入设备配置设备策略 | X | |||||
| 导入 iOS 和 macOS 配置文件设备策略 | X | X | ||||
| 锁屏管理设备策略 | X | |||||
| 自助服务终端设备策略 | X | X | ||||
| 启动器配置设备策略 | X | X | ||||
| LDAP 设备策略 | X | X | ||||
| 位置设备策略 | X | X | X | |||
| 锁屏消息设备策略 | X | |||||
| 邮件设备策略 | X | X | ||||
| 托管配置设备策略 | X | |||||
| 托管域设备策略 | X | |||||
| 最大驻留用户设备策略 | X | |||||
| MDM 选项设备策略 | X | |||||
| 网络设备策略 | X | X | X | |||
| 网络使用设备策略 | X | |||||
| Office 设备策略 | X | |||||
| 组织信息设备策略 | X | |||||
| 操作系统更新设备策略 | X | X | X | X | ||
| 密码设备策略 | X | X | X | X | X | |
| 密码锁定宽限期设备策略 | X | |||||
| 个人热点设备策略 | X | |||||
| 配置文件删除设备策略 | X | X | ||||
| 预置配置文件设备策略 | X | |||||
| 预置配置文件删除设备策略 | X | |||||
| 代理设备策略 | X | |||||
| 限制设备策略 | X | X | X | X | ||
| 漫游设备策略 | X | |||||
| Samsung MDM 许可证密钥设备策略 | X | |||||
| SCEP 设备策略 | X | X | ||||
| Siri 和听写策略 | X | |||||
| SSO 帐户设备策略 | X | |||||
| 存储加密设备策略 | ||||||
| 应用商店设备策略 | X | X | X | |||
| 订阅日历设备策略 | X | |||||
| 条款和条件设备策略 | X | X | X | |||
| 隧道设备策略 | X | |||||
| VPN设备策略 | X | X | X | X | ||
| 壁纸设备策略 | X | |||||
| Web剪辑设备策略 | X | X | X | X | ||
| Web内容筛选器设备策略 | X | |||||
| Windows代理设备策略 | X | |||||
| Windows GPO配置设备策略 | X | |||||
| 适用于企业的Windows Hello设备策略 | X |