
デバイスポリシー
ポリシーを作成することで、Citrix Endpoint Managementがデバイスとどのように連携するかを設定できます。多くのポリシーはすべてのデバイスに共通していますが、各デバイスにはそのオペレーティングシステムに固有のポリシーセットがあります。そのため、プラットフォーム間、さらにはAndroidデバイスの異なるメーカー間でも違いが見られる場合があります。
プラットフォームごとに利用可能なポリシーを表示するには:
-
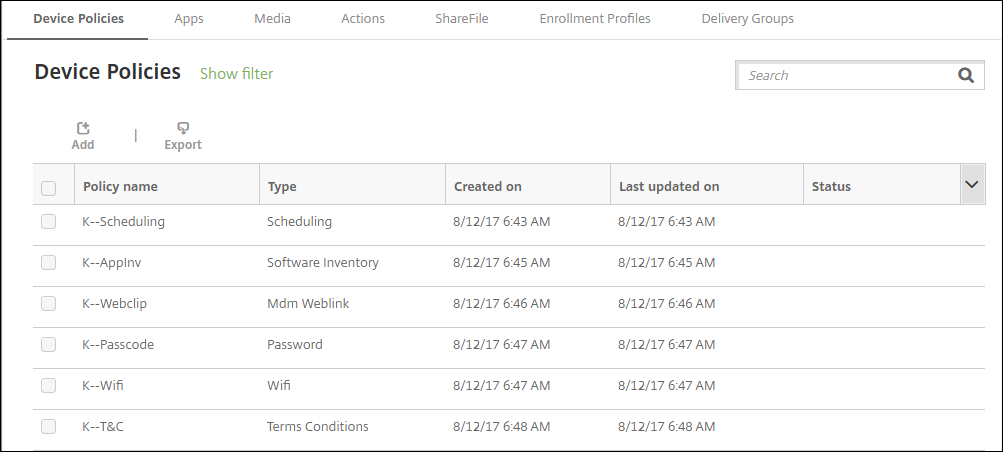
Citrix Endpoint Managementコンソールで、**[構成]>[デバイスポリシー]**の順に移動します。
-
[追加]をクリックします。
-
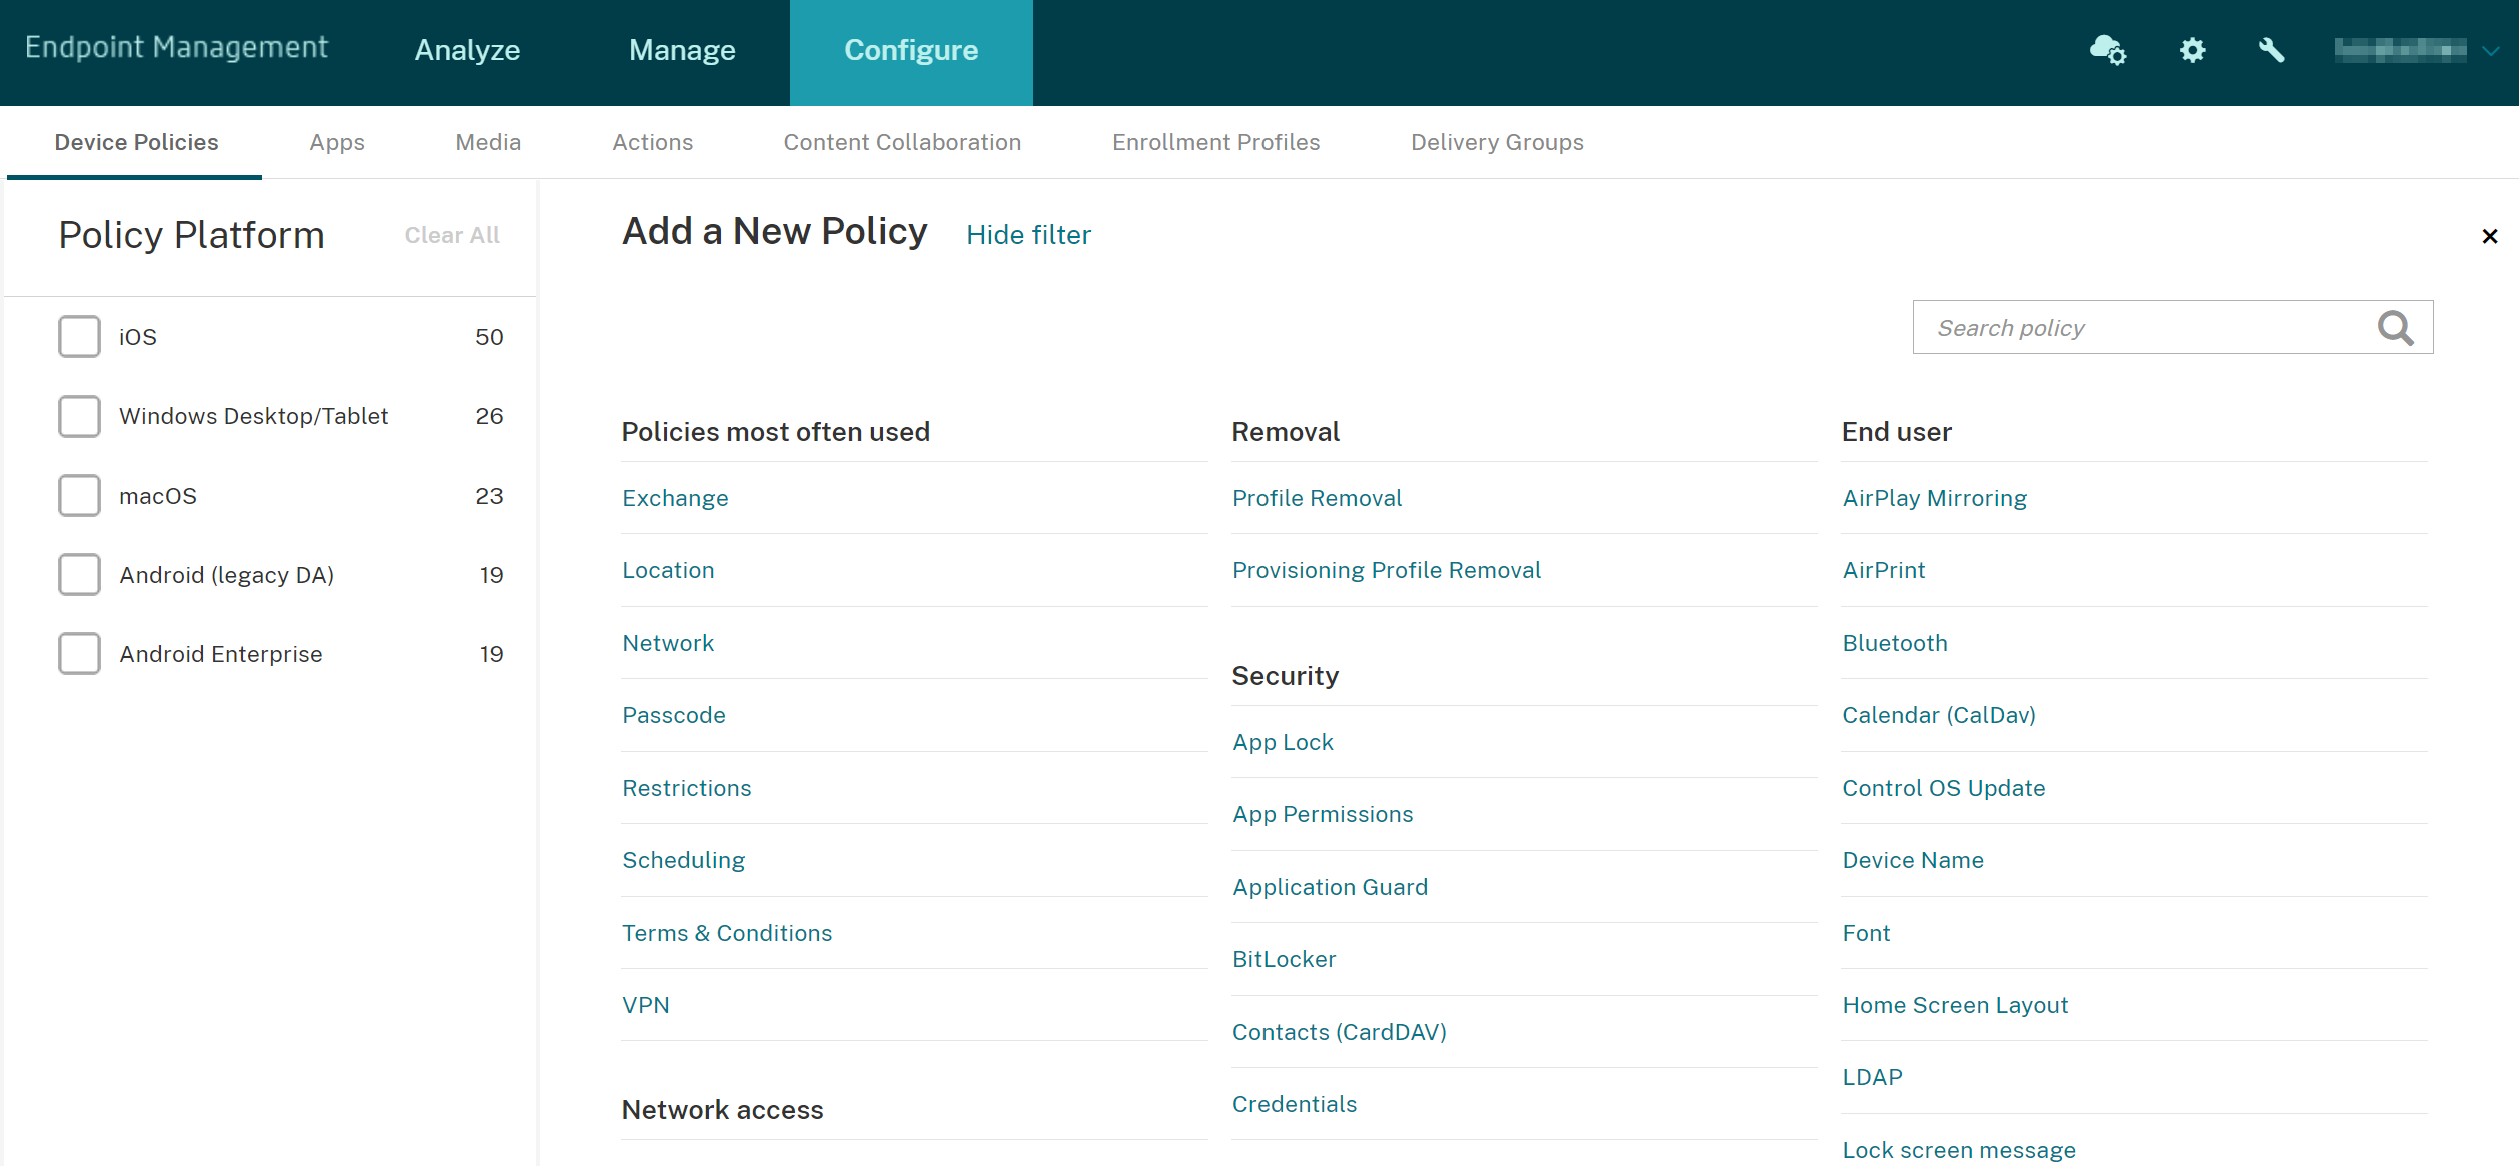
各デバイスプラットフォームは、**[ポリシープラットフォーム]ペインのリストに表示されます。このペインが開いていない場合は、[フィルターの表示]**をクリックします。
-
プラットフォームで利用可能なすべてのポリシーのリストを表示するには、そのプラットフォームを選択します。複数のプラットフォームで利用可能なポリシーのリストを表示するには、それらのプラットフォームをそれぞれ選択します。ポリシーは、選択した各プラットフォームに適用される場合にのみリストに表示されます。

各デバイスポリシーの概要については、この記事の「デバイスポリシーの概要」を参照してください。
注:
環境がグループポリシーオブジェクト(GPO)で構成されている場合:
Windows 10およびWindows 11向けにCitrix Endpoint Managementデバイスポリシーを構成する際は、以下の規則に留意してください。1つ以上の登録済みデバイスでポリシーが競合する場合、GPOに準拠したポリシーが優先されます。
Android Enterpriseコンテナがサポートするポリシーについては、「Android Enterprise」を参照してください。
前提条件
-
使用する予定のデリバリーグループを作成します。
-
必要なCA証明書をインストールします。
デバイスポリシーを追加する
デバイスポリシーを作成する基本的な手順は次のとおりです。
-
ポリシーに名前を付けて説明します。重要:ポリシー名にスラッシュ (/) を使用しないでください。使用すると、後でポリシーを編集するときにエラーが発生する可能性があります。
-
1つ以上のプラットフォームに対してポリシーを構成します。
-
展開ルールを作成します (オプション)。
-
デリバリーグループにポリシーを割り当てます。
-
展開スケジュールを構成します (オプション)。
ポリシーを追加するには:
-
-
1つ以上のプラットフォームをクリックして、選択したプラットフォームのデバイスポリシーのリストを表示します。ポリシーの追加を続行するには、ポリシー名をクリックします。
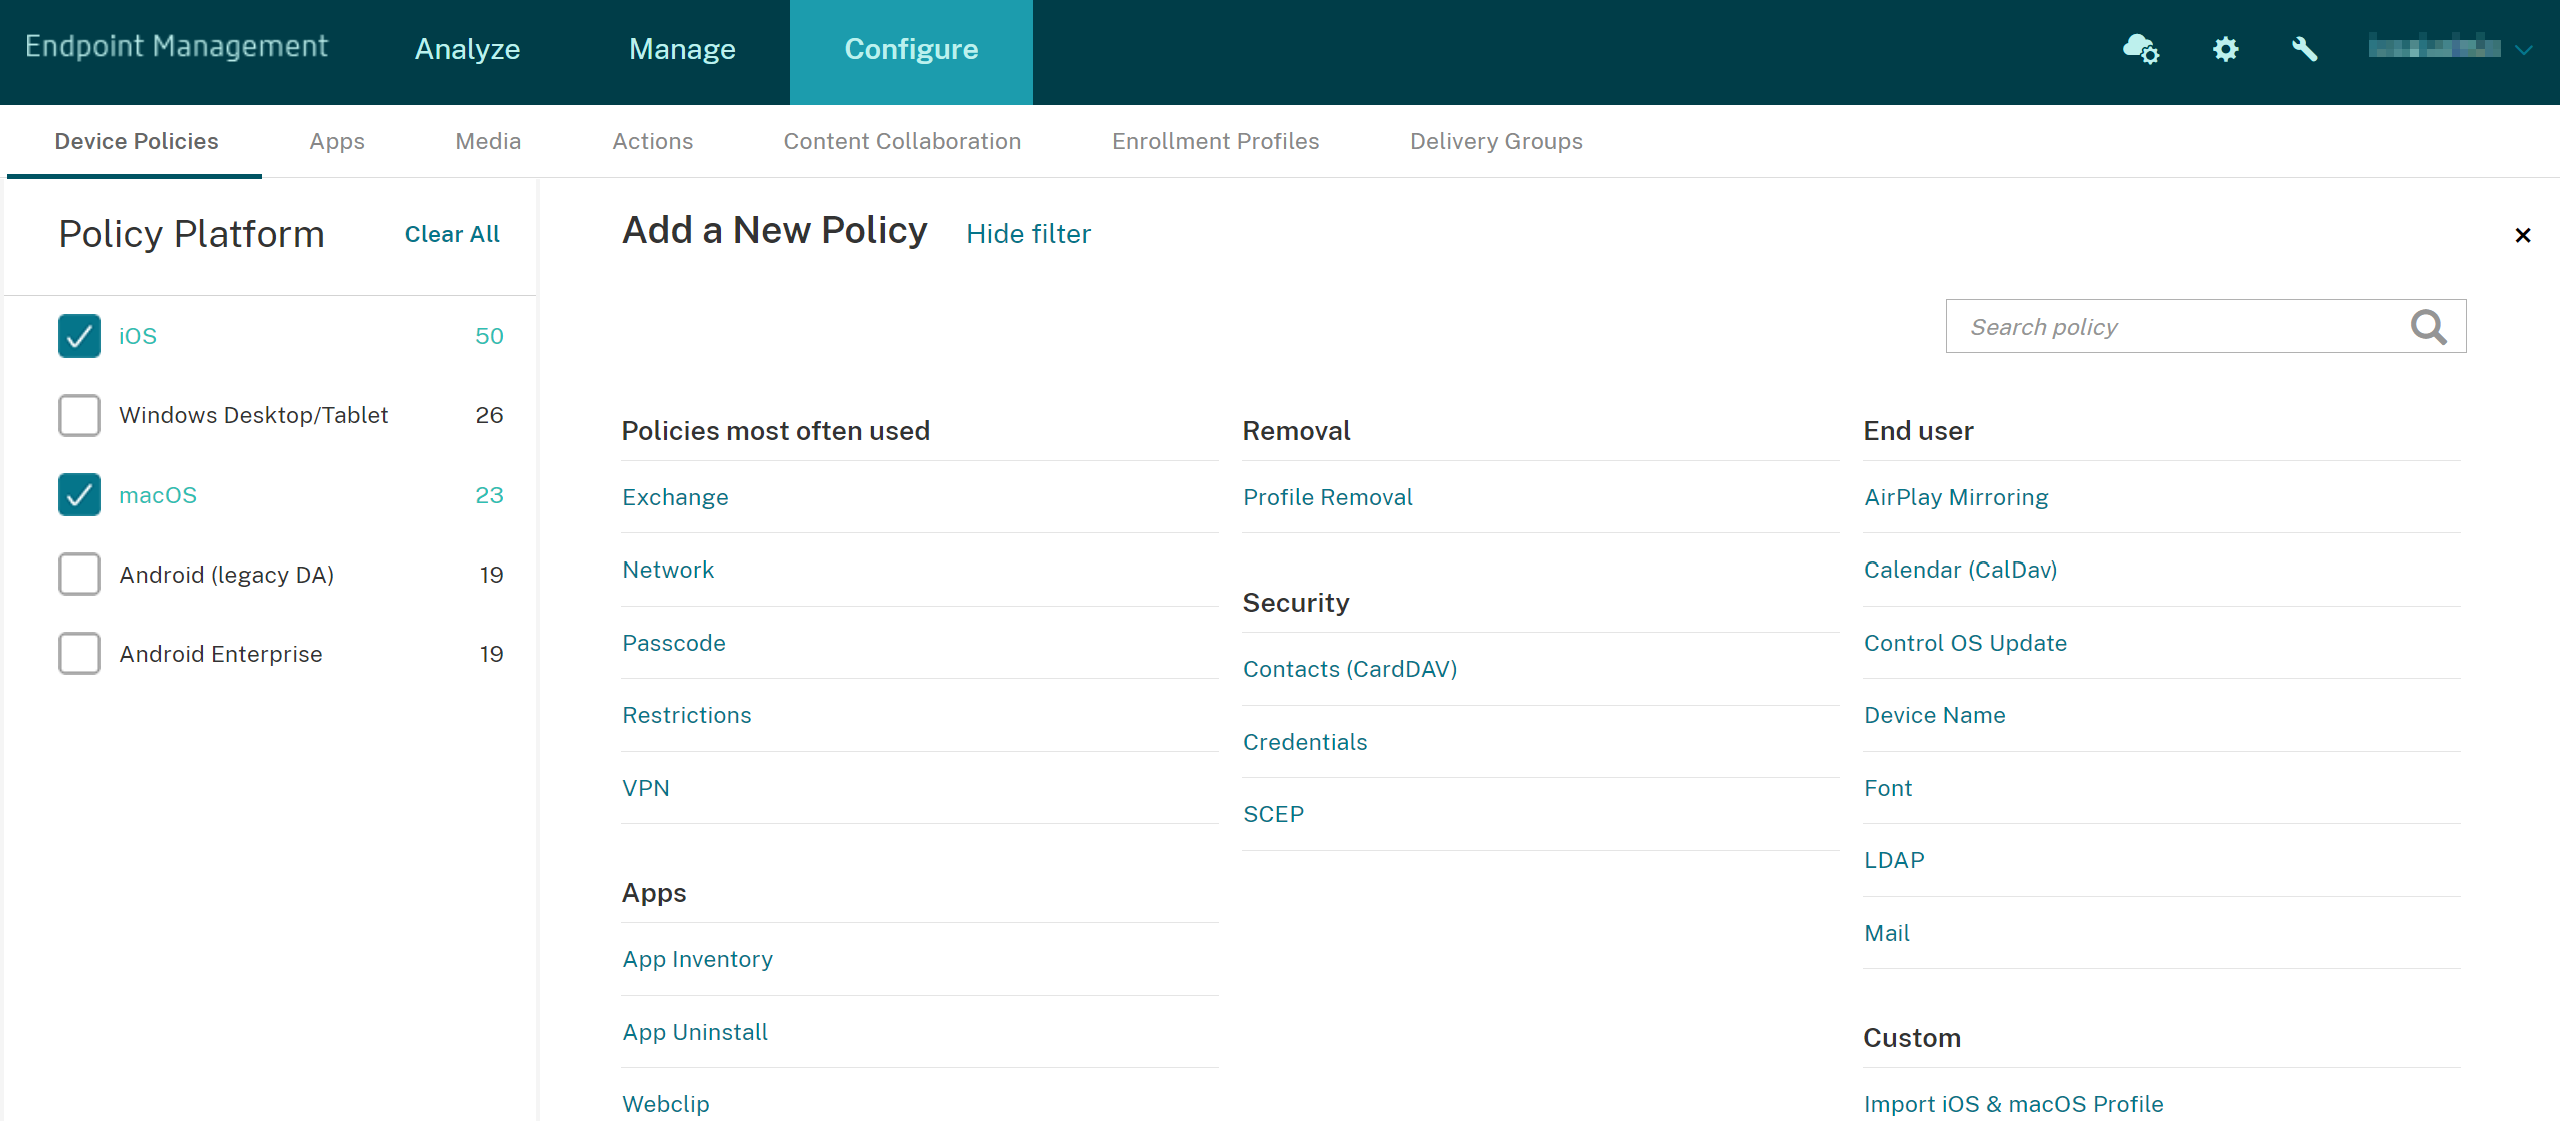 検索ボックスにポリシー名を入力することもできます。入力すると、一致する可能性のある項目が表示されます。ポリシーがリストにある場合は、それをクリックします。選択したポリシーのみが結果に残ります。それをクリックして、そのポリシーのポリシー情報ページを開きます。
-
ポリシーに含めるプラットフォームを選択します。選択したプラットフォームの構成ページは、手順5に表示されます。
-
ポリシー情報ページを完了し、次へをクリックします。ポリシー情報ページでは、ポリシー名などの情報を収集して、ポリシーを識別および追跡するのに役立ちます。このページは、すべてのポリシーで同様です。
-
プラットフォームページを完了します。手順3で選択した各プラットフォームのプラットフォームページが表示されます。これらのページは、ポリシーごとに異なります。ポリシーはプラットフォームによって異なる場合があります。すべてのポリシーがすべてのプラットフォームに適用されるわけではありません。一部のページには、項目のテーブルが含まれています。既存の項目を削除するには、リストがある行にカーソルを合わせ、右側にあるごみ箱アイコンをクリックします。確認ダイアログで、削除をクリックします。既存の項目を編集するには、リストがある行にカーソルを合わせ、右側にあるペンアイコンをクリックします。
展開ルール、割り当て、およびスケジュールを構成するには
展開ルールの構成について詳しくは、リソースの展開を参照してください。
-
プラットフォームページで、展開ルールを展開し、次の設定を構成します。基本タブがデフォルトで表示されます。
-
リストでオプションをクリックして、展開条件を指定します。すべての条件が満たされた場合、またはいずれかの条件が満たされた場合にポリシーを展開することを選択できます。デフォルトのオプションはすべてに設定されています。
-
新しいルールをクリックして条件を定義します。
-
リストで、デバイスの所有権やBYODなどの条件をクリックします。
-
さらに条件を追加する場合は、もう一度新しいルールをクリックします。必要な数の条件を追加できます。
-
-
ルールをブールオプションと組み合わせるには、「Advanced」タブをクリックします。「Base」タブで選択した条件が表示されます。
-
より高度なブール論理を使用して、ルールを結合、編集、または追加できます。
-
「AND」、「OR」、または「NOT」をクリックします。
-
リストで、ルールに追加する条件を選択します。次に、右側にあるプラス記号(+)をクリックして、その条件をルールに追加します。いつでも条件をクリックして選択し、その後「EDIT」または「Delete」をクリックできます。
-
別の条件を追加するには、「New Rule」をクリックします。
-
-
次のプラットフォームページに移動するには、「Next」をクリックします。すべてのプラットフォームページが完了したら、「Assignments」ページに移動します。
-
「Assignments」ページで、ポリシーを適用するデリバリーグループを選択します。デリバリーグループをクリックすると、そのグループが「Delivery groups to receive app assignment」ボックスに表示されます。「Delivery groups to receive app assignment」は、デリバリーグループを選択するまで表示されません。デバイスポリシー構成画面(/en-us/citrix-endpoint-management/media/device-policies-assignment.png)
-
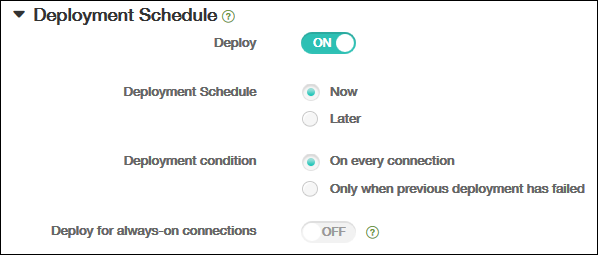
「Assignments」ページで、「Deployment Schedule」を展開し、以下の設定を構成します。
-
「Deploy」の横で、「On」をクリックして展開をスケジュールするか、「Off」をクリックして展開を防止します。デフォルトのオプションは「On」に設定されています。
-
「Deployment schedule」の横で、「Now」または「Later」をクリックします。デフォルトのオプションは「Now」に設定されています。
-
「Later」をクリックした場合は、カレンダーアイコンをクリックし、展開の日付と時刻を選択します。
-
「Deployment condition」の横で、「On every connection」または「Only when previous deployment has failed」をクリックします。デフォルトのオプションは「On every connection」に設定されています。
-
「常時接続の展開」の横にある「オン」または「オフ」をクリックします。デフォルトオプションは「オフ」に設定されています。注:このオプションは、「設定 > サーバープロパティ」でスケジューリングバックグラウンド展開キーを構成した場合に適用されます。常時接続オプション:
-
iOSデバイスでは利用できません
-
バージョン10.18.19以降でCitrix Endpoint Managementの使用を開始したAndroidおよびAndroid Enterpriseのお客様は利用できません
-
バージョン10.18.19より前にCitrix Endpoint Managementの使用を開始したAndroidおよびAndroid Enterpriseのお客様には推奨されません 構成する展開スケジュールは、すべてのプラットフォームで同じです。「常時接続の展開」を除き、行った変更はすべてのプラットフォームに適用されます。
-
-
-
「保存」をクリックします。ポリシーは「デバイスポリシー」テーブルに表示されます。
デバイスからデバイスポリシーを削除する
デバイスからデバイスポリシーを削除する手順は、プラットフォームによって異なります。
-
アンドロイドAndroidデバイスからデバイスポリシーを削除するには、Citrix Endpoint Managementアンインストールデバイスポリシーを使用します。詳細については、「Citrix Endpoint Managementアンインストールデバイスポリシー」を参照してください。
-
iOSおよびmacOSiOSまたはmacOSデバイスからデバイスポリシーを削除するには、プロファイル削除デバイスポリシーを使用します。iOSおよびmacOSデバイスでは、すべてのポリシーがMDMプロファイルの一部です。そのため、削除したいポリシーのみを対象としたプロファイル削除デバイスポリシーを作成できます。残りのポリシーとプロファイルはデバイスに残ります。詳細については、「プロファイル削除デバイスポリシー」を参照してください。
-
Windows 10およびWindows 11Windowsデスクトップまたはタブレットデバイスからデバイスポリシーを直接削除することはできません。ただし、次のいずれかの方法を使用できます。
-
デバイスの登録を解除し、新しいポリシーセットをデバイスにプッシュします。ユーザーは続行するために再登録します。
-
特定のデバイスを選択的にワイプするセキュリティアクションをプッシュします。このアクションにより、すべての企業アプリとデータがデバイスから削除されます。その後、そのデバイスのみを含む配信グループからデバイスポリシーを削除し、その配信グループをデバイスにプッシュします。ユーザーは続行するために再登録します。
-
デバイスポリシーを編集する
ポリシーを編集するには、ポリシーの横にあるチェックボックスを選択します。オプションメニューがポリシーリストの上に表示されます。または、リスト内のポリシーをクリックして、より多くのコントロールを表示します。
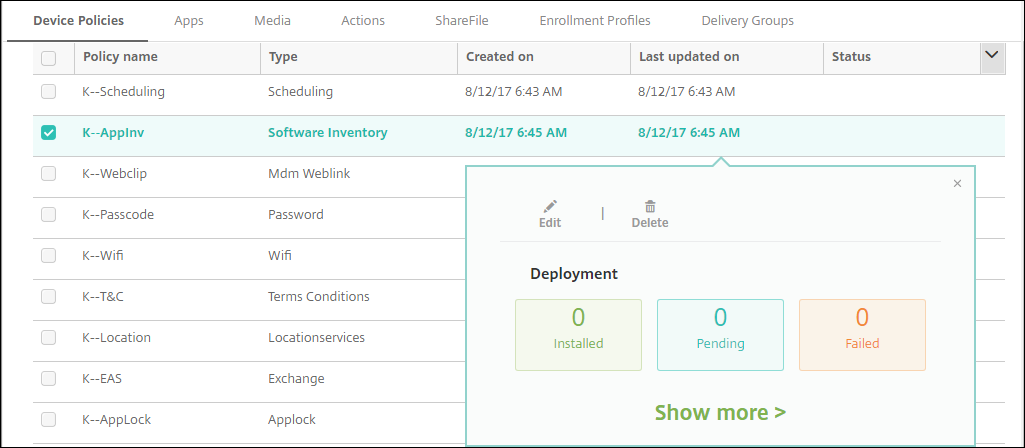
ポリシーの詳細を表示するには、Show moreをクリックします。
デバイスポリシーのすべての設定を編集するには、Editをクリックします。
Deleteをクリックすると、確認ダイアログボックスが表示されます。ポリシーを削除するには、もう一度Deleteをクリックします。
ポリシー展開ステータスを確認する
Configure > Device Policiesページでポリシー行をクリックすると、その展開ステータスを確認できます。
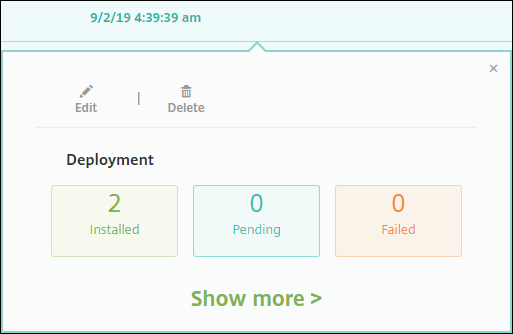
ポリシーの展開が保留中の場合、ユーザーはPreferences > Device Information > Refresh policyをタップしてCitrix Secure Hubからポリシーを更新できます。
追加されたデバイスポリシーのリストをフィルターする
追加されたポリシーのリストを、ポリシーの種類、プラットフォーム、および関連付けられたデリバリーグループでフィルターできます。Configure > Device Policiesページで、Show filterをクリックします。リストで、表示したい項目のチェックボックスを選択します。
デバイスポリシー構成画面(/en-us/citrix-endpoint-management/media/configure-device-policies-filtered.png)
フィルターを保存するには、SAVE THIS VIEWをクリックします。フィルターの名前は、SAVE THIS VIEWボタンの下にあるボタンに表示されます。
デバイスポリシーの概要
| デバイスポリシー名 | デバイスポリシーの説明 |
|---|---|
| AirPlayミラーリング | 特定のAirPlayデバイス(Apple TVや別のMacコンピュータなど)をiOSデバイスに追加します。監視対象デバイスの許可リストにデバイスを追加することもできます。このオプションは、ユーザーを許可リスト上のAirPlayデバイスのみに制限します。 |
| AirPrint | AirPrintプリンターをiOSデバイスのAirPrintプリンターリストに追加します。このポリシーにより、プリンターとデバイスが異なるサブネットにある環境をサポートしやすくなります。 |
| APN | 特定の電話会社が提供するGPRS(General Packet Radio Service)にデバイスを接続するために使用される設定を決定します。この設定は、ほとんどの新しい電話で既に定義されています。組織がモバイルデバイスからインターネットに接続するために消費者向けAPNを使用しない場合は、このポリシーを使用します。 |
| アプリアクセス | デバイスで必須、オプション、または禁止されているアプリのリストを定義します。その後、そのアプリのリストに対するデバイスのコンプライアンスに対応する自動アクションを作成できます。 |
| アプリの属性 | iOSデバイスの管理対象アプリバンドルIDやアプリごとのVPN識別子などの属性を指定します。 |
| アプリの構成 | 管理対象構成をサポートするアプリのさまざまな設定と動作をリモートで構成します。そのためには、XML構成ファイル(プロパティリスト、またはplistと呼ばれる)をiOSデバイスに展開します。または、キー/値のペアをWindows 10デスクトップまたはタブレットデバイスに展開します。 |
| アプリのインベントリ | 管理対象デバイス上のアプリのインベントリを収集します。Citrix Endpoint Managementは、そのインベントリをそれらのデバイスに展開されているアプリアクセスポリシーと比較します。これにより、アプリアクセスの許可リストまたはブロックリストにあるアプリを検出し、適切に対応できます。 |
| アプリロック | ユーザーがiOSまたは特定のAndroidデバイスで実行できる、または実行できないアプリのリストを定義します。iPadをキオスクに変えることができます。 |
| アプリの権限 | ワークプロファイル内のAndroid Enterpriseアプリへの要求が、Googleが「危険」と呼ぶ権限をどのように処理するかを構成します。 |
| アプリのアンインストール | ユーザーデバイスからアプリを削除します。 |
| アプリのアンインストール制限 | ユーザーがアンインストールできる、またはできないアプリを指定します。 |
| アプリケーションガード | Microsoft Edgeブラウザのみを対象として、このポリシーはWindows Defender Application Guardの設定を指定します。この設定には、エンタープライズサイトでの外部コンテンツのブロックの有無が含まれます。 |
| アプリの通知 | iOSユーザーが指定されたアプリから通知を受け取る方法を制御します。 |
| 管理対象アプリを自動的に更新 | Android Enterpriseデバイスで、インストールされている管理対象アプリが更新される方法を制御します。 |
| BitLocker | Windows 10およびWindows 11デバイスのBitLockerインターフェースで利用可能な設定を構成します。 |
| ブルートゥース | iOSデバイスでBluetoothを有効または無効にします。 |
| ブラウザ | ユーザーデバイスがブラウザを使用できるかどうか、またはデバイスがどのブラウザ機能を使用できるかを定義します。 |
| カレンダー (CalDAV) | iOSまたはmacOSデバイスにカレンダー (CalDAV) アカウントを追加します。CalDAVアカウントにより、ユーザーはCalDAVをサポートする任意のサーバーとスケジュールデータを同期できます。 |
| モバイルデータ通信 | 携帯ネットワーク設定を構成します。 |
| 接続スケジューリング | AndroidデバイスがMDM管理、アプリプッシュ、ポリシー展開のためにCitrix Endpoint Managementに接続し直すために必要です。このポリシーをデバイスに送信せず、Google FCMを有効にしない場合、デバイスはサーバーに接続し直すことができません。 |
| 連絡先 (CardDAV) | iOSまたはmacOSデバイスにiOS連絡先 (CardDAV) アカウントを追加します。CardDAVアカウントを使用すると、ユーザーはCardDAVをサポートする任意のサーバーと連絡先データを同期できます。 |
| 資格情報 | Citrix Endpoint ManagementのPKI構成との統合認証を有効にします。たとえば、PKIエンティティ、キーストア、資格情報プロバイダー、またはサーバー証明書を使用します。 |
| カスタムXML | デバイスのプロビジョニング、デバイス機能の有効化、デバイスの構成、障害管理などの機能をカスタマイズします。 |
| ディフェンダー | デスクトップおよびタブレット用のWindows 10およびWindows 11のWindows Defender設定を構成します。 |
| デバイスガード | セキュアブート、UEFIロック、仮想化などのセキュリティ機能を有効にします。 |
| デバイス正常性構成証明 | Windows 10およびWindows 11デバイスがその正常性の状態を報告することを要求します。そのためには、特定のデータとランタイム情報を分析のためにHealth Attestation Service (HAS) に送信します。HASは、デバイスがCitrix Endpoint Managementに送信するHealth Attestation Certificateを作成して返します。Citrix Endpoint ManagementはHealth Attestation Certificateを受信すると、その証明書の内容に基づいて、構成した自動アクションを展開できます。 |
| デバイス名 | iOSおよびmacOSデバイスの名前を設定して、デバイスを識別できるようにします。マクロ、テキスト、またはその両方の組み合わせを使用して、デバイス名を定義できます。 |
| 教育構成 | Apple Educationで使用するために、教師用デバイスと生徒用デバイスを構成します。教師がClassroomアプリを使用する場合、教育構成デバイスポリシーが必要です。iOS (iPadOS) デバイスでサポートされています。 |
| Citrix Endpoint Managementオプション | AndroidデバイスからCitrix Endpoint Managementに接続する際のCitrix Secure Hubの動作を構成します。 |
| Citrix Endpoint Managementのアンインストール | AndroidデバイスからCitrix Endpoint Managementをアンインストールします。展開すると、このポリシーは展開グループ内のすべてのデバイスからCitrix Endpoint Managementを削除します。 |
| エクスチェンジ | デバイス上のネイティブメールクライアントでActiveSyncメールを有効にします。 |
| ファイル | ユーザーのために特定の機能を実行するスクリプトファイルをCitrix Endpoint Managementに追加します。または、Androidデバイスユーザーがデバイスでアクセスできるようにしたいドキュメントファイルを追加することもできます。ファイルを追加する際に、デバイスにファイルを保存するディレクトリも指定できます。 |
| FileVault | このポリシーを使用すると、登録済みのmacOSデバイスでFileVaultデバイス暗号化を有効にできます。また、ユーザーがログイン中にFileVaultのセットアップをスキップできる回数を制御することもできます。macOS 10.7以降で利用可能です。 |
| ファイアウォール | ファイアウォール設定を構成します。デバイスで許可またはブロックするIPアドレス、ポート、ホスト名を提供します。プロキシおよびプロキシの再ルーティング設定も構成できます。 |
| フォント | iOSおよびmacOSデバイスにフォントを追加します。フォントはTrueType (.TTF) またはOpenType (.OFT) フォントである必要があります。Citrix Endpoint Managementはフォントコレクション (.TTC、.OTC) をサポートしていません。 |
| ホーム画面のレイアウト | 監視対象のiOSデバイスで、iOSホーム画面のアプリとフォルダーのレイアウトを指定します。 |
| iOSおよびmacOSプロファイルのインポート | iOSおよびmacOSデバイスのデバイス構成XMLファイルをCitrix Endpoint Managementにインポートします。このファイルには、Apple Configuratorを使用して準備したデバイスセキュリティポリシーと制限が含まれています。 |
| キーガード管理 | ユーザーがデバイスキーガードとワークチャレンジキーガードを解除する前に利用できる機能を制御します。完全に管理された専用デバイスのデバイスキーガード機能も制御できます。たとえば、指紋認証によるロック解除、信頼エージェント、通知などのロック画面機能を無効にできます。 |
| ノックス プラットフォーム フォー エンタープライズ キー | 必要なSamsung Knox Platform for Enterprise (KPE) ライセンス情報を提供できます。 |
| ランチャー構成 | Androidデバイス上のCitrix Launcherの設定を指定します。たとえば、許可されるアプリや、Launcherアイコンのカスタムロゴ画像などです。 |
| LDAP | iOSデバイスで使用するLDAPサーバーに関する情報を提供します。これには、LDAPサーバーのホスト名などの必要なアカウント情報が含まれます。このポリシーは、LDAPサーバーをクエリする際に使用する一連のLDAP検索ポリシーも提供します。 |
| 位置情報 | デバイスでCitrix Secure HubのGPSが有効になっている場合、マップ上でデバイスの地理的位置を特定できます。このポリシーをデバイスに展開した後、Citrix Endpoint Managementから位置特定コマンドを送信できます。デバイスは位置座標で応答します。Citrix Endpoint Managementは、ジオフェンシングおよび追跡ポリシーもサポートしています。 |
| ロック画面メッセージ | 紛失時に以下のデバイスに表示されるメッセージを設定します。共有iPadのログインウィンドウと、監視対象iOSデバイスのロック画面。 |
| メール | iOSまたはmacOSデバイスでメールアカウントを構成します。 |
| 管理対象構成 | Android Enterpriseデバイスのさまざまなアプリ構成オプションとアプリ制限を制御します。 |
| 管理対象ドメイン | メールおよびSafariブラウザーに適用される管理対象ドメインを定義します。管理対象ドメインは、Safariを使用してドメインからダウンロードされたドキュメントを開くことができるアプリを制御することで、企業データを保護するのに役立ちます。iOS監視対象デバイスの場合、ユーザーがブラウザーからドキュメント、添付ファイル、ダウンロードを開く方法を制御するために、URLまたはサブドメインを指定できます。 |
| 最大常駐ユーザー数 | 共有iPadの最大ユーザー数を指定します。iOSおよびiPadOSデバイスでサポートされています。 |
| MDMオプション | 監視対象iOSデバイスで「iPhoneを探す」とiPadアクティベーションロックを管理します。 |
| ネットワーク | 管理者が管理対象デバイスにWi-Fiルーターの詳細を展開できるようにします。ルーターの詳細には、SSID、認証データ、および構成データが含まれます。 |
| ネットワーク使用状況 | iOSデバイスで、管理対象アプリが携帯データネットワークなどのネットワークをどのように使用するかを指定するネットワーク使用ルールを設定します。このルールは管理対象アプリにのみ適用されます。管理対象アプリとは、Citrix Endpoint Management を介してユーザーデバイスに展開するアプリのことです。 |
| オフィス | Windows 10 (バージョン 1709 以降) または Windows 11 を実行している任意のデバイスに Microsoft Office アプリを展開します。 |
| 組織情報 | Citrix Endpoint Management が iOS デバイスに展開するアラートメッセージの組織情報を指定します。 |
| OSアップデート | サポートされ、監視されているデバイスに最新のOSアップデートを展開します。 |
| パスコード | 管理対象デバイスにPINコードまたはパスワードを強制します。デバイスのパスコードの複雑さとタイムアウトを設定できます。 |
| パスコードロック猶予期間 | ユーザーが画面のロックを解除するためにパスコードを入力する必要があるまでに、共有iPadの画面がロックされたままになる分数を示します。iOSおよびiPadOSデバイスでサポートされています。 |
| インターネット共有 | ユーザーがWi-Fiネットワークの範囲外にいるときにインターネットに接続できるようにします。ユーザーは、iOSデバイスの携帯データ接続を介して、インターネット共有機能を使用して接続します。 |
| プロファイルの削除 | macOSデバイスからアプリプロファイルを削除します。 |
| プロビジョニングプロファイル | デバイスに送信するエンタープライズ配布プロビジョニングプロファイルを指定します。iOSエンタープライズアプリを開発してコード署名する場合、通常はプロビジョニングプロファイルを含めます。Appleは、アプリがiOSデバイスで実行されるためにプロファイルを必要とします。プロビジョニングプロファイルが見つからないか期限切れの場合、ユーザーがアプリを開こうとタップすると、アプリがクラッシュします。 |
| プロビジョニングプロファイルの削除 | iOSプロビジョニングプロファイルを削除します。 |
| プロキシ | iOSを実行しているデバイスのグローバルHTTPプロキシ設定を指定します。デバイスごとに展開できるグローバルHTTPプロキシポリシーは1つだけです。 |
| 制限 | 管理対象デバイスの機能と機能をロックダウンおよび制御するための何百ものオプションを提供します。制限オプションの例:カメラまたはマイクの無効化、ローミングルールの適用、アプリストアなどのサードパーティサービスへのアクセスの適用。 |
| ローミング | iOSデバイスで音声およびデータローミングを許可するかどうかを設定します。音声ローミングが無効になっている場合、データローミングは自動的に無効になります。 |
| Samsung MDMライセンスキー | デバイスに展開する必要がある組み込みのSamsung Enterprise License Management (ELM) キーを指定します。Citrix Endpoint Managementは、Samsung Enterprise Firmware-Over-The-Air (E-FOTA) サービスもサポートしています。 |
| SCEP | iOSおよびmacOSデバイスが外部SCEPサーバーから証明書を取得するように構成します。Citrix Endpoint Managementに接続されているPKIからSCEPを使用してデバイスに証明書を配信することもできます。そのためには、分散モードでPKIエンティティとPKIプロバイダーを作成します。 |
| シングルサインオン (SSO) アカウント | ユーザーがCitrix Endpoint Managementおよび社内リソースにアクセスするために1回だけサインオンするSSOアカウントを作成します。ユーザーはデバイスに資格情報を保存する必要はありません。Citrix Endpoint Managementは、App Storeのアプリを含む、すべてのアプリでSSOアカウントのエンタープライズユーザー資格情報を使用します。このポリシーはKerberos認証と互換性があります。iOSで利用可能です。 |
| ストレージ暗号化 | 内部および外部ストレージを暗号化します。一部のデバイスでは、このポリシーにより、ユーザーはデバイスでストレージカードを使用できなくなります。 |
| ストア | アプリストアのWebクリップがユーザーデバイスのホーム画面に表示されるかどうかを指定します。 |
| 購読済みカレンダー | iOSデバイスの予定表リストに購読済みカレンダーを追加します。ユーザーデバイスの購読済みカレンダーリストに追加する前に、カレンダーを購読していることを確認してください。 |
| 利用規約 | 企業ネットワークへの接続を管理する会社の特定のポリシーをユーザーが承諾することを要求します。ユーザーがCitrix Endpoint Managementにデバイスを登録する際、デバイスを登録するには利用規約に同意する必要があります。利用規約を拒否すると、登録プロセスはキャンセルされます。 |
| トンネル | あらゆるモバイルデバイスアプリのクライアントコンポーネントとアプリサーバーコンポーネント間のプロキシパラメーターを定義します。 |
| VPN | レガシーVPNゲートウェイテクノロジーを使用するバックエンドシステムへのアクセスを提供します。このポリシーは、デバイスに展開できるVPNゲートウェイ接続の詳細を提供します。Citrix Endpoint Managementは、Cisco AnyConnect、Juniper、Citrix VPNなど、いくつかのVPNプロバイダーをサポートしています。VPNゲートウェイがこのオプションをサポートしている場合、このポリシーをCAにリンクして、オンデマンドVPNを有効にすることができます。 |
| 壁紙 | iOSデバイスのロック画面、ホーム画面、またはその両方に壁紙を設定するために、.pngまたは.jpgファイルを追加します。iPadとiPhoneで異なる壁紙を使用するには、異なる壁紙ポリシーを作成し、適切なユーザーに展開します。 |
| Webクリップ | ユーザーデバイス上のアプリと並んで表示されるように、Webサイトへのショートカット(Webクリップ)を配置します。iOS、macOS、Androidデバイス用のWebクリップを表す独自のアイコンを指定できます。Windowsタブレットでは、ラベルとURLのみが必要です。 |
| Webコンテンツフィルター | iOSデバイス上のWebコンテンツをフィルタリングします。Citrix Endpoint Managementは、Appleの自動フィルター機能と、許可リストおよびブロックリストに追加したサイトを使用します。iOS監視対象デバイスでのみ利用可能です。 |
| Windowsエージェント | このポリシーを有効にすると、アップロードされたPowerShellスクリプトをWindowsデスクトップおよびタブレットで実行できます。 |
| Windows GPO構成 | Citrix Workspace Environment Managementでサポートされている任意のWindowsデバイスに対して、グループポリシーオブジェクト (GPO) を構成します。 |
| ビジネス向け Windows Hello | ユーザーがデバイスでWindows Hello for Businessをプロビジョニングできるように、Windows機能を有効にします。このポリシーでは、パスコードの制限やその他のセキュリティ機能も構成できます。 |
プラットフォーム別のデバイスポリシー
| ポリシー | iOS | macOS | アンドロイド エンタープライズ | Android (レガシーDA) | ウィンドウズ デスクトップ/タブレット | その他 |
|---|---|---|---|---|---|---|
| AirPlayミラーリングデバイスポリシー | X | X | ||||
| AirPrintデバイスポリシー | X | |||||
| APNデバイスポリシー | X | X | ||||
| アプリアクセスデバイスポリシー | X | X | ||||
| アプリ属性デバイスポリシー | X | |||||
| アプリ構成デバイスポリシー | X | X | ||||
| アプリインベントリデバイスポリシー | X | X | X | X | X | |
| アプリロックデバイスポリシー | X | X | X | |||
| アプリのアクセス許可デバイスポリシー | X | |||||
| アプリのアンインストールデバイスポリシー | X | X | X | X | ||
| アプリのアンインストール制限デバイスポリシー | X | |||||
| Application Guard デバイスポリシー | X | |||||
| アプリの通知デバイスポリシー | X | |||||
| 管理対象アプリを自動的に更新 | X | |||||
| BitLockerデバイスポリシー | X | |||||
| Bluetoothデバイスポリシー | X | |||||
| ブラウザデバイスポリシー | X | |||||
| カレンダー (CalDav) デバイスポリシー | X | X | ||||
| セルラーデバイスポリシー | X | |||||
| 接続スケジューリングデバイスポリシー | X | X | ||||
| 連絡先 (CardDAV) デバイスポリシー | X | X | ||||
| Samsungコンテナにアプリをコピーするデバイスポリシー | X | |||||
| 資格情報デバイスポリシー | X | X | X | X | X | |
| カスタムXMLデバイスポリシー | X | X | ||||
| Defenderデバイスポリシー | X | |||||
| Device Guard デバイスポリシー | X | |||||
| Device Health Attestation デバイスポリシー | X | |||||
| デバイス名デバイスポリシー | X | X | ||||
| Education Configuration デバイスポリシー | X | |||||
| Citrix Endpoint Management オプションデバイスポリシー | X | X | ||||
| Citrix Endpoint Management アンインストールデバイスポリシー | X | |||||
| Exchange デバイスポリシー | X | X | X | X | X | |
| ファイルデバイスポリシー | X | X | ||||
| FileVault デバイスポリシー | X | |||||
| ファイアウォールデバイスポリシー | X | X | ||||
| フォントデバイスポリシー | X | X | ||||
| ホーム画面レイアウトデバイスポリシー | X | |||||
| デバイス構成のインポートデバイスポリシー | X | |||||
| iOSおよびmacOSプロファイルのインポートデバイスポリシー | X | X | ||||
| キーガード管理デバイスポリシー | X | |||||
| キオスクデバイスポリシー | X | X | ||||
| ランチャー構成デバイスポリシー | X | X | ||||
| LDAPデバイスポリシー | X | X | ||||
| 位置情報デバイスポリシー | X | X | X | |||
| ロック画面メッセージデバイスポリシー | X | |||||
| メールデバイスポリシー | X | X | ||||
| 管理対象構成デバイスポリシー | X | |||||
| 管理対象ドメインデバイスポリシー | X | |||||
| 最大常駐ユーザーデバイスポリシー | X | |||||
| MDMオプションデバイスポリシー | X | |||||
| ネットワークデバイスポリシー | X | X | X | |||
| ネットワーク使用状況デバイスポリシー | X | |||||
| Officeデバイスポリシー | X | |||||
| 組織情報デバイスポリシー | X | |||||
| OSアップデートデバイスポリシー | X | X | X | X | ||
| パスコードデバイスポリシー | X | X | X | X | X | |
| パスコードロック猶予期間デバイスポリシー | X | |||||
| パーソナルホットスポットデバイスポリシー | X | |||||
| プロファイル削除デバイスポリシー | X | X | ||||
| プロビジョニングプロファイルデバイスポリシー | X | |||||
| プロビジョニングプロファイル削除デバイスポリシー | X | |||||
| プロキシデバイスポリシー | X | |||||
| 制限デバイスポリシー | X | X | X | X | ||
| ローミングデバイスポリシー | X | |||||
| Samsung MDMライセンスキーデバイスポリシー | X | |||||
| SCEPデバイスポリシー | X | X | ||||
| Siriおよび音声入力ポリシー | X | |||||
| SSOアカウントデバイスポリシー | X | |||||
| ストレージ暗号化デバイスポリシー | ||||||
| ストアデバイスポリシー | X | X | X | |||
| 購読済みカレンダーデバイスポリシー | X | |||||
| 利用規約デバイスポリシー | X | X | X | |||
| トンネルデバイスポリシー | X | |||||
| VPNデバイスポリシー | X | X | X | X | ||
| 壁紙デバイスポリシー | X | |||||
| Webクリップデバイスポリシー | X | X | X | X | ||
| Webコンテンツフィルターデバイスポリシー | X | |||||
| Windowsエージェントデバイスポリシー | X | |||||
| Windows GPO構成デバイスポリシー | X | |||||
| Windows Hello for Businessデバイスポリシー | X |