
RBACでロールを構成する
Citrix Endpoint Managementのロールベースのアクセス制御 (RBAC) 機能を使用すると、ユーザーとグループにロールを割り当てることができます。ロールは、ユーザーがシステム機能にアクセスできるレベルを制御する一連の権限です。
Citrix Endpoint Managementには、以下のデフォルトのユーザーロールが付属しています。デフォルトのロールをテンプレートとして使用し、カスタマイズして独自のユーザーロールを作成できます。
-
管理者: システムへのフルアクセスを許可します。
-
ユーザー: ユーザーがデバイスを登録し、セルフヘルプポータルにアクセスできるようにします。
Citrix Endpoint ManagementのRBAC機能を使用して、次のことができます。
RBAC機能を使用する
ローカルユーザー、クラウド管理者 (Citrix Cloud内)、ローカルユーザーグループ、およびActive Directoryグループにロールを割り当てることができます。
-
ローカルユーザー: 管理 > ユーザーを使用して、ローカルユーザーにロールを割り当てます。ローカルユーザーには1つのロールのみを割り当てることができます。ロールを変更するには、ユーザーアカウントを手動で編集します。または、ローカルユーザーのグループを作成し、そのグループにロールを割り当てることもできます。
-
クラウド管理者: クラウド管理者は、管理者がCitrix Cloudのお客様アカウントに追加されたときにCitrix Cloudが作成する特別なユーザーアカウントです。クラウド管理者アカウントは、Citrix Cloud上の管理者アカウントと同じユーザー名を使用します。Citrix Endpoint ManagementコンソールでRBACロールを作成し、Citrix CloudのIDおよびアクセス管理 > 管理者を通じてこれらのユーザーにロールを割り当てます。
-
Active Directoryグループ: Active Directoryグループ内のすべてのユーザーは同じ権限を持ちます。ユーザーが複数のActive Directoryグループに属している場合、すべての権限が結合されてそのユーザーの権限が定義されます。たとえば、ADGroupAのユーザーがマネージャーのデバイスを特定でき、ADGroupBのユーザーが従業員のデバイスをワイプできるとします。両方のグループに属するユーザーは、マネージャーと従業員の両方のデバイスを特定およびワイプできます。競合する権限を持つグループにユーザーが属している場合、許可された権限が優先されます。
詳細については、「ユーザーアカウントについて」を参照してください。
役割の作成または編集
-
Citrix Endpoint Managementコンソールで、設定ページにアクセスするには、右上隅にある歯車アイコンをクリックします。
-
役割ベースのアクセス制御をクリックします。役割ベースのアクセス制御ページには、デフォルトのユーザー役割と追加した役割が表示されます。役割の横にあるプラス記号(+)をクリックすると、その役割のすべての権限が表示されます。
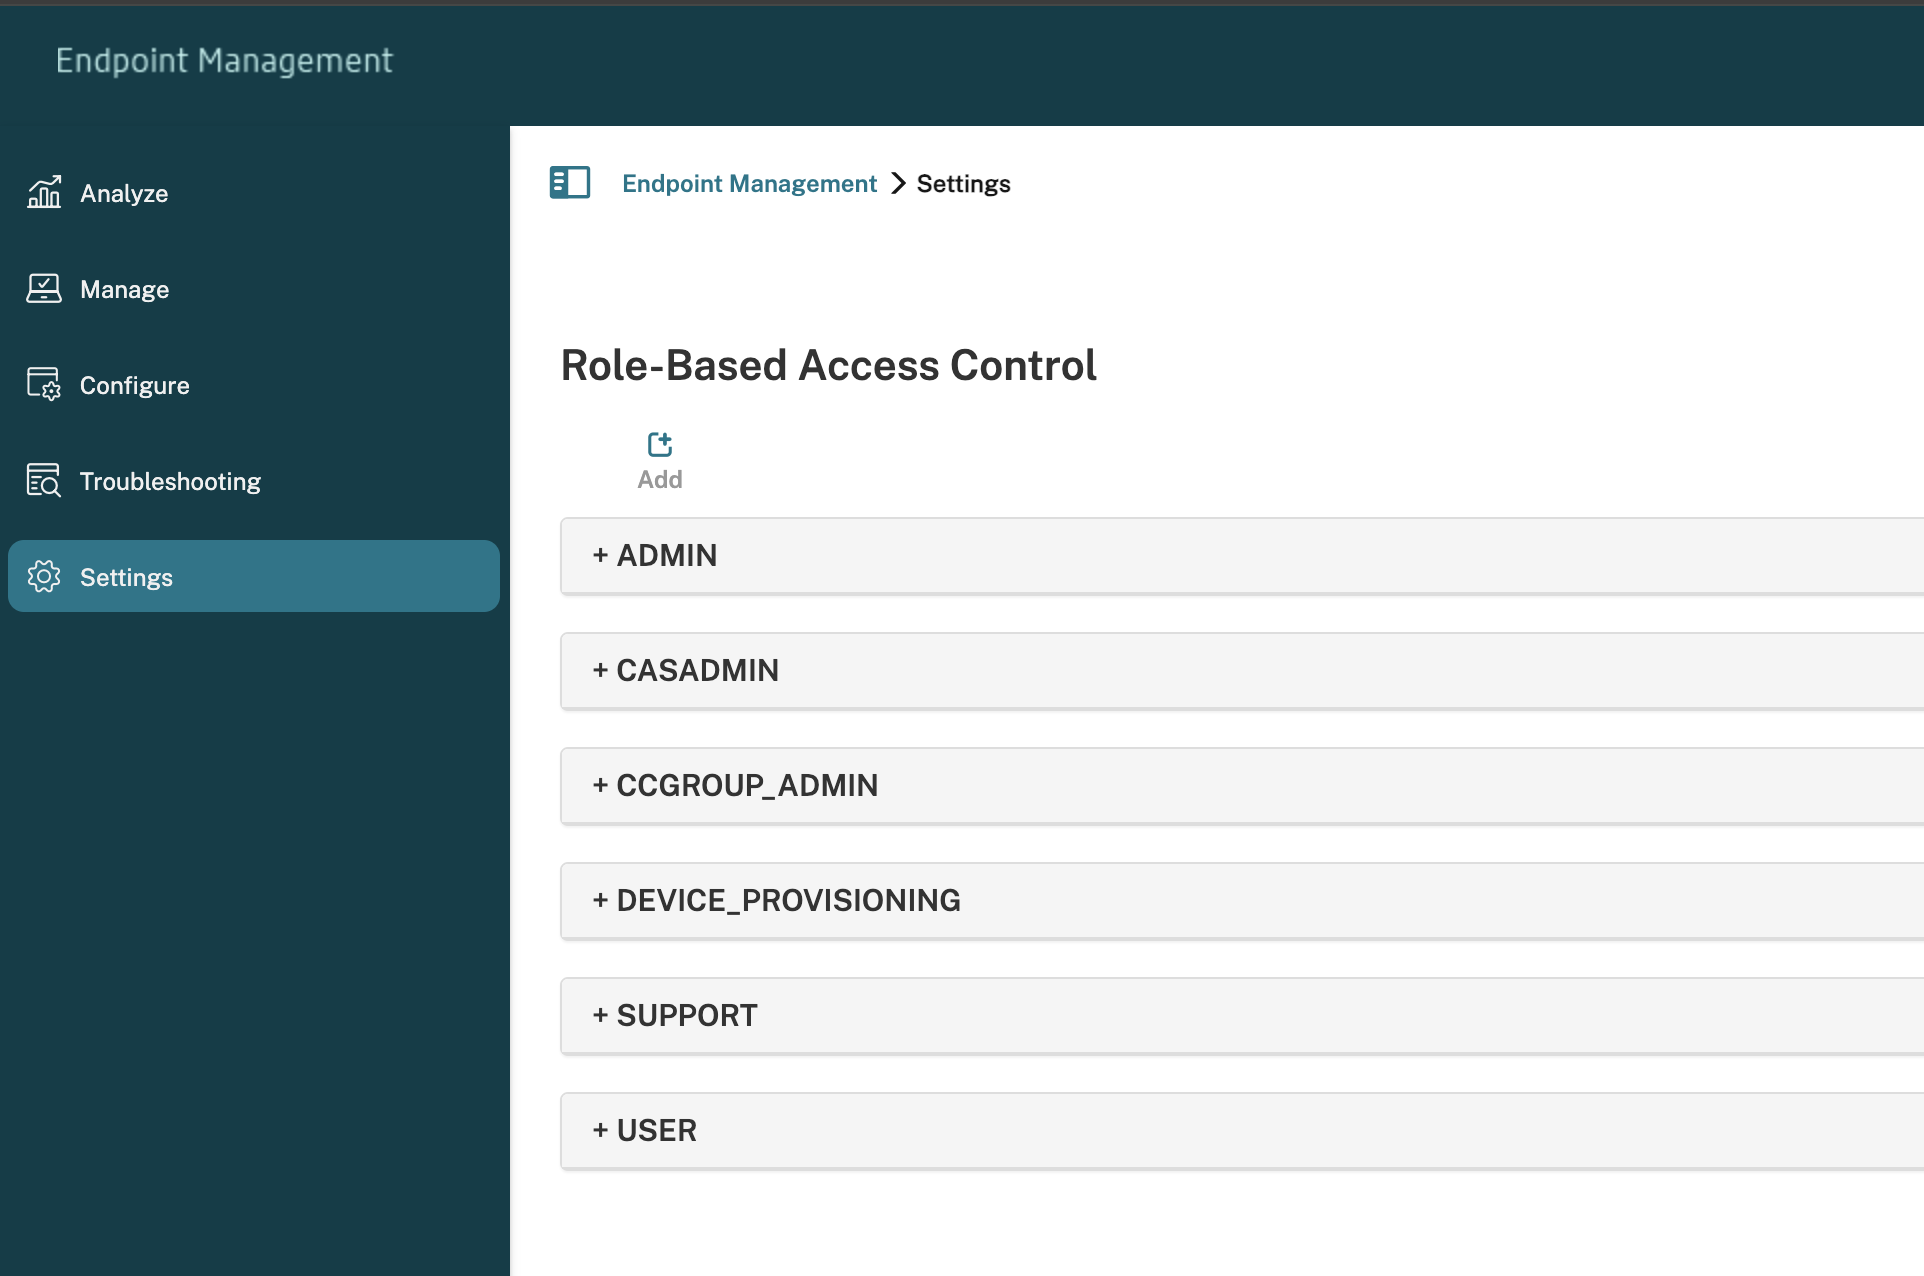
-
役割を追加するには、追加をクリックします。または、役割を編集するには、既存の役割の右側にあるペンアイコンをクリックします。注:定義した役割の右側にあるゴミ箱アイコンをクリックすると、役割を削除できます。デフォルトのユーザー役割は削除できません。
-
役割の追加ページで、次の情報を入力します。
-
RBAC名: 新しいユーザー役割のわかりやすい名前を入力します。既存の役割の名前は変更できません。
-
RBACテンプレート: オプションで、新しい役割の開始点としてテンプレートを選択します。(役割を編集している場合、テンプレートを選択または変更することはできません。)RBACテンプレートは、システム機能へのアクセスを定義するデフォルトのユーザー役割です。
適用ボタンをクリックして、承認済みアクセスとコンソール機能のチェックボックスに情報を入力します。Citrix Endpoint Managementは、選択したテンプレートの事前定義されたアクセス権と機能権限でこれらのフィールドを埋めます。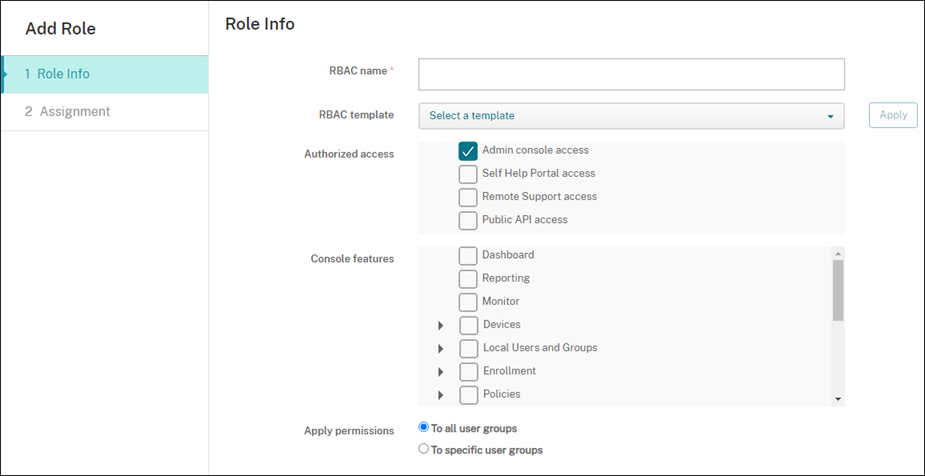
-
-
役割をカスタマイズするには、承認済みアクセスとコンソール機能のチェックボックスを選択またはクリアします。コンソール機能の横にある三角形をクリックすると、その機能に固有の権限が表示され、選択できます。トップレベルのチェックボックスをクリックしても、個々の権限は選択されません。トップレベルの権限を展開した後、個々のオプションを選択してください。
-
権限を適用: 「特定のユーザーグループに」をクリックして、選択したグループに権限を適用します。例えば、RBAC管理者がActiveDirectoryユーザーグループへの権限を持っている場合:
-
管理者は、ActiveDirectoryグループに属しているユーザーの情報のみにアクセスできます。
-
管理者は、他のローカルユーザーやADユーザーを表示できません。管理者は、それらのグループのいずれかの子グループのメンバーであるユーザーを表示できます。
-
管理者は、次の宛先に招待を送信できます。
-
権限グループとその子グループ
-
権限グループとその子グループのメンバーであるユーザー
-
シトリックス エンドポイント マネジメント RBAC 構成(/en-us/citrix-endpoint-management/media/rbac-apply-permissions.png) -
-
「次へ」をクリックし、以下の情報を入力してユーザーグループに役割を割り当てます。シトリックス エンドポイント マネジメント RBAC 構成(/en-us/citrix-endpoint-management/media/rbac-assignment-page.png)
-
ドメインの選択: リストからドメインを選択します。
-
ユーザーグループの検索: 「検索」をクリックして、利用可能なすべてのグループのリストを表示します。検索を絞り込むには、グループ名の全部または一部を入力します。
-
ユーザーグループを含める: 表示されるリストで、役割を割り当てるユーザーグループを選択します。
-
-
「保存」をクリックします。
Citrix Cloud管理者への役割の追加
Citrix Endpoint Managementコンソールを介してCitrix Cloud管理者にRBACロールを割り当てる代わりに、Citrix Cloudコンソールからロールを割り当てます。
-
Citrix CloudのRBACロール(/en-us/citrix-endpoint-management/media/rbac-roles-citrix-cloud.png)
事前定義されたロール
各事前定義されたRBACロールには、特定の関連するアクセス権と機能権限があります。以下の表では、管理者ロールとユーザーロールの各権限について説明します。事前定義されたロールを削除または編集することはできません。
-
各組み込みロールのデフォルト権限の完全なリストについては、ロールベースのアクセス制御のデフォルト をダウンロードしてください。
-
Citrix Endpoint Managementユーザーアカウントの詳細については、ユーザーアカウントについて を参照してください。
重要:
設定権限の下で、RBAC権限は管理者ユーザーに、自身の権限を割り当てる機能を含む完全なアクセス権を与えます。このアクセス権は、Citrix Endpoint Managementシステム内のすべてを操作する能力を与えることを意図しているユーザーにのみ付与してください。
管理者ロール
「管理 > ユーザー」を使用して、管理者ロールが割り当てられているローカルユーザーのロールを変更できます。管理者ロールを持つクラウドユーザーの場合は、Citrix Cloudコンソールを使用してロールを変更します。デフォルトでは、管理者ロールを持つクラウドユーザーとローカルユーザーはフルアクセス権を持っています。
管理者向けの承認済みアクセス
| 管理コンソールへのアクセス | 管理者は、Citrix Endpoint Managementコンソールのすべての機能にアクセスできます。 |
| セルフヘルプポータルへのアクセス | デフォルトでは、管理者はセルフヘルプポータルにアクセスできません。((/ja-jp/citrix-endpoint-management/users/rbac-roles-and-permissions.html#user-role)を持つユーザーは、セルフヘルプポータルのみにアクセスできます。) |
| リモートサポートへのアクセス | 管理者はリモートサポート機能にアクセスできます。 |
| パブリックAPIへのアクセス | 管理者は、Citrix Endpoint Managementコンソールで利用可能なアクションをプログラムで実行するために、パブリックAPIにアクセスできます。これらのアクションには、証明書、アプリ、デバイス、デリバリーグループ、およびローカルユーザーの管理が含まれます。 |
管理者向けのコンソール機能
管理者は、Citrix Endpoint Managementコンソールへの無制限のアクセス権を持っています。
| ダッシュボード | ダッシュボードは、管理者がCitrix Endpoint Managementコンソールにログオンした後に最初に表示されるページです。ダッシュボードには、通知とデバイスに関する基本情報が表示されます。 |
| レポート | 「分析 > レポート」ページでは、アプリとデバイスの展開を分析できる事前定義レポートが提供されます。 |
| デバイス | 「管理 > デバイス」ページでは、ユーザーデバイスを管理します。このページで個々のデバイスを追加したり、デバイスプロビジョニングファイルをインポートして複数のデバイスを一度に追加したりできます。 |
| ローカルユーザーとグループ | 「管理 > ユーザー」ページでは、ローカルユーザーとローカルユーザーグループを追加、編集、または削除できます。 |
| 登録 | 「管理 > 登録招待」ページでは、ユーザーがCitrix Endpoint Managementにデバイスを登録するよう招待する方法を管理します。 |
| ポリシー | 「構成 > デバイスポリシー」ページでは、VPNやネットワークなどのデバイスポリシーを管理します。 |
| アプリ | 「構成 > アプリ」ページでは、ユーザーがデバイスにインストールできるさまざまなアプリを管理します。 |
| メディア | 「構成 > メディア」ページでは、ユーザーがデバイスにインストールできるさまざまなメディアを管理します。 |
| アクション | 「構成 > アクション」ページでは、トリガーイベントへの応答を管理します。 |
| デリバリーグループ | [構成] > [デリバリーグループ] ページでは、デリバリーグループとそれに関連付けられているリソースを管理します。 |
| 登録プロファイル | [構成] > [登録プロファイル] ページでは、ユーザーがデバイスを登録する方法を指定します。 |
| ビジネス向けAlexa | [設定] ページでは、Alexa for Business プロファイルを管理します。 |
| 設定 | [設定] ページでは、クライアントおよびサーバーのプロパティ、証明書、資格情報プロバイダーなどのシステム設定を管理します。重要: これらの設定には、RBAC 権限が含まれます。RBAC 権限は、管理者自身に権限を割り当てる機能を含め、管理者へのフルアクセスを許可します。このアクセスは、Citrix Endpoint Management システム内のすべてを操作する権限を付与する意図のあるユーザーにのみ付与してください。 |
| サポート | [トラブルシューティングとサポート] ページでは、診断の実行やログの生成などのトラブルシューティング活動を行います。 |
管理者向けのデバイス制限
管理者は、デバイス制限の設定、デバイスへの通知の設定と送信、デバイス上のアプリの管理などによって、コンソール全体でデバイス機能にアクセスします。
| デバイスの完全ワイプ | デバイスからすべてのデータとアプリを消去します。デバイスにメモリカードがある場合は、メモリカードも消去されます。 |
| 制限のクリア | 1つ以上のデバイス制限を削除します。 |
| デバイスの選択的ワイプ | デバイスからすべての企業データとアプリを消去し、個人データとアプリはそのまま残します。 |
| 位置の表示 | デバイスの位置を確認し、地理的制限を設定します。含まれるもの: デバイスの検索、デバイスの追跡。 |
| デバイスのロック | ユーザーがデバイスを使用できないように、デバイスをリモートでロックします。 |
| デバイスのロック解除 | ユーザーがデバイスを使用できるように、デバイスをリモートでロック解除します。 |
| コンテナのロック | デバイス上の企業コンテナをリモートでロックします。 |
| コンテナのロック解除 | デバイス上の企業コンテナをリモートでロック解除します。 |
| コンテナパスワードのリセット | 企業コンテナのパスワードをリセットします。 |
| ASM/アクティベーションロックのバイパスを有効にする | アクティベーションロックが有効になっている監視対象のiOSデバイスにバイパスコードを保存します。デバイスを消去するには、このコードを使用してアクティベーションロックを自動的に解除します。 |
| 常駐ユーザーの取得 | 現在のデバイスでアクティブなアカウントを持つユーザーを一覧表示します。この操作により、デバイスとCitrix Endpoint Managementコンソールの間で強制的に同期が行われます。 |
| 常駐ユーザーのログアウト | 現在のユーザーを強制的にログアウトします。 |
| 常駐ユーザーの削除 | 特定のユーザーの現在のセッションを削除します。ユーザーは再度サインインできます。 |
| デバイスを鳴らす | Windowsデバイスをリモートで5分間、最大音量で鳴らします。 |
| デバイスの再起動 | Citrix Endpoint ManagementコンソールからWindowsデバイスを再起動します。 |
| デバイスへの展開 | アプリ、通知、制限、その他のリソースをデバイスに送信します。 |
| デバイスの編集 | デバイスの設定を変更します。 |
| デバイスへの通知 | デバイスに通知を送信します。 |
| デバイスの追加/削除 | Citrix Endpoint Managementからデバイスを追加または削除します。 |
| デバイスのインポート | ファイルからデバイスのグループをCitrix Endpoint Managementにインポートします。 |
| デバイステーブルのエクスポート | デバイスページからデバイス情報を収集し、.csvファイルにエクスポートします。 |
| デバイスの取り消し | デバイスがCitrix Endpoint Managementに接続するのを禁止します。 |
| アプリロック | デバイス上のすべてのアプリへのアクセスを拒否します。Androidでは、この制限によりユーザーはCitrix Endpoint Managementにサインインできません。iOSでは、ユーザーはサインインできますが、アプリにアクセスできません。 |
| アプリのワイプ | Androidでは、この制限によりユーザーのCitrix Endpoint Managementアカウントが削除されます。iOSでは、この制限によりユーザーがCitrix Endpoint Management機能にアクセスするために必要な暗号化キーが削除されます。 |
| ソフトウェアインベントリの表示 | デバイスにインストールされているソフトウェアを確認します。 |
| AirPlayミラーリングを要求 | AirPlayストリーミングの開始を要求します。 |
| AirPlayミラーリングを停止 | AirPlayストリーミングを停止します。 |
| 紛失モードを有効にする | 管理 > デバイスページで、監視対象デバイスを紛失モードに設定して、ロック画面で監視対象デバイスをブロックできます。これにより、デバイスが紛失または盗難されたときにデバイスを特定できます。 |
| 紛失モードを無効にする | 管理 > デバイスページで、紛失モードに設定されているデバイスの紛失モードを無効にできます。 |
| OSアップデートデバイス | デバイスにOSアップデートデバイスポリシーを展開できます。 |
| デバイスのシャットダウン | Citrix Endpoint ManagementコンソールからiOSデバイスをシャットダウンします。 |
| デバイスの再起動 | Citrix Endpoint Management コンソールからiOSデバイスを再起動します。 |
| デバイス登録証明書の更新 | デバイスCA証明書を更新します。 |
ローカルユーザーとグループ
登録
管理者は、登録招待の追加と削除、ユーザーへの通知の送信、登録テーブルの.csvファイルへのエクスポートを行うことができます。
| 登録の追加/削除 | ユーザーまたはユーザーグループへの登録招待を追加または削除します。 |
| ユーザーに通知 | ユーザーまたはユーザーグループに登録招待を送信します。 |
| 登録招待テーブルのエクスポート | 登録ページから登録情報を収集し、.csvファイルにエクスポートします。 |
ポリシー
| ポリシーの追加/削除 | デバイスまたはアプリのポリシーを追加または削除します。 |
| ポリシーの編集 | デバイスまたはアプリのポリシーを変更します。 |
| ポリシーのアップロード | デバイスまたはアプリのポリシーをアップロードします。 |
| ポリシーのクローン作成 | デバイスまたはアプリのポリシーをコピーします。 |
| ポリシーの無効化 | 既存のアプリポリシーを無効にします。 |
| ポリシーのエクスポート | デバイスポリシーページからデバイスポリシー情報を収集し、.csvファイルにエクスポートします。 |
| ポリシーの割り当て | 1つ以上のデリバリーグループにデバイスポリシーを割り当てます。 |
アプリ
管理者は、Citrix Endpoint Managementの構成 > アプリページでアプリを管理します。
| アプリストアまたはエンタープライズアプリの追加/削除 | パブリックアプリストアアプリまたはエンタープライズアプリ(MDX対応ではないもの)を追加または削除します。 |
| アプリストアまたはエンタープライズアプリの編集 | パブリックアプリストアアプリまたはエンタープライズアプリ(MDX対応ではないもの)を変更します。 |
| MDX、Web、およびSaaSアプリの追加/削除 | MDX対応アプリ、社内ネットワークからのアプリ(Webアプリ)、またはパブリックネットワークからのアプリ(SaaS)をCitrix Endpoint Managementに追加または削除します。 |
| MDX、Web、およびSaaSアプリの編集 | MDX対応アプリ、社内ネットワークのアプリ(Webアプリ)、またはパブリックネットワークのアプリ(SaaS)をCitrix Endpoint Managementに変更します。 |
| カテゴリの追加/削除 | アプリがアプリストアに表示されるカテゴリを追加または削除します。 |
| パブリック/エンタープライズアプリをデリバリーグループに割り当てる | パブリックアプリストアのアプリまたはMDX対応アプリを、展開のためにデリバリーグループに割り当てます。 |
| MDX/WebLink/SaaSアプリをデリバリーグループに割り当てる | MDX対応、シングルサインオン不要(WebLink)、またはパブリックネットワーク(SaaS)のアプリをデリバリーグループに割り当てます。 |
| アプリテーブルのエクスポート | アプリページからアプリ情報を収集し、.csvファイルにエクスポートします。 |
メディア
パブリックアプリストアまたはボリューム購入ライセンスからのメディアを管理します。
| アプリストアまたはエンタープライズブックの追加/削除 |
| パブリック/エンタープライズブックをデリバリーグループに割り当てる |
| アプリストアまたはエンタープライズブックの編集 |
アクション
| アクションの追加/削除 | トリガーと関連する応答によって定義されたアクションを追加または削除します。トリガーとは、イベント、デバイスまたはユーザーのプロパティ、あるいはインストールされているアプリ名のことです。 |
| アクションの編集 | トリガーと関連する応答によって定義されたアクションを変更します。トリガーとは、イベント、デバイスまたはユーザーのプロパティ、あるいはインストールされているアプリ名のことです。 |
| アクションをデリバリーグループに割り当てる | ユーザーデバイスに展開するために、アクションをデリバリーグループに割り当てます。 |
| アクションのエクスポート | [アクション] ページからアクション情報を収集し、.csv ファイルにエクスポートします。 |
デリバリーグループ
登録プロファイル
登録プロファイルを管理します。
| 登録プロファイルの追加/削除 |
| 登録プロファイルの編集 |
| 登録プロファイルをデリバリーグループに割り当てる |
ビジネス向けAlexa
Alexa for Businessプロファイルを管理します。
| ルームの追加/削除/編集 |
| ルームプロファイルの追加/削除/編集 |
| スキルグループの追加/削除/編集 |
管理者向け設定
管理者は、設定ページでさまざまな設定を構成します。
| RBAC | RBAC割り当て。重要: この権限は、管理者自身に権限を割り当てる機能を含め、管理者に対してフルアクセスを許可します。このアクセスは、Citrix Endpoint Managementシステム内のすべてを操作する権限を与えることを意図しているユーザーにのみ付与してください。 |
| LDAP | Active DirectoryなどのLDAP準拠ディレクトリを1つ以上管理し、グループ、ユーザーアカウント、および関連プロパティをインポートします。 |
| 登録 | ユーザーおよびセルフヘルプポータル向けに登録セキュリティモードを有効にします。 |
| リリース管理 | 現在インストールされているリリースを表示します。含まれるもの: リリース管理の更新 |
| 証明書 | APNS証明書の編集 |
| 通知テンプレート | 自動アクション、登録、およびユーザーへの標準通知メッセージ配信で使用する通知テンプレートを作成します。 |
| ワークフロー | アプリ構成で使用するユーザーアカウントの作成、承認、および削除を管理します。 |
| 資格情報プロバイダー | デバイス証明書の発行を許可された1つ以上の資格情報プロバイダーを追加します。資格情報プロバイダーは、証明書の形式と、証明書の更新または失効の条件を制御します。 |
| PKIエンティティ | 公開キーインフラストラクチャエンティティ(汎用、Microsoft Certificate Services、または裁量CA)を管理します。 |
| PKI接続のテスト | 設定 > PKIエンティティページで接続のテストボタンを使用して、サーバーにアクセスできることを確認します。 |
| クライアントプロパティ | パスコードの種類、強度、有効期限など、ユーザーデバイス上のさまざまなプロパティを管理します。 |
| クライアントサポート | ユーザーがサポートサービスに連絡する方法(メール、電話、またはサポートチケットメール)を設定します。 |
| クライアントブランディング | アプリストアのカスタムストア名とデフォルトストアビューを作成します。アプリストアまたはCitrix Secure Hubに表示されるカスタムロゴを追加します。 |
| キャリアSMSゲートウェイ | キャリアSMSゲートウェイを設定して、Citrix Endpoint ManagementがキャリアSMSゲートウェイを介して送信する通知を構成します。 |
| 通知サーバー | SMTPゲートウェイサーバーを設定して、ユーザーにメールを送信します。 |
| ActiveSync ゲートウェイ | ルールとプロパティを通じて、ユーザーとデバイスへのユーザーアクセスを管理します。 |
| グーグル クローム | Citrix Endpoint ManagementがGoogle Workspaceアカウントと通信するように構成します。 |
| Apple デプロイメントプログラム | Citrix Endpoint ManagementにApple Deployment Programアカウントを追加します。 |
| Apple Configuratorデバイス登録 | Citrix Endpoint ManagementコンソールでApple Configuratorの設定を構成します。 |
| iOS/ボリューム購入設定 | Apple Volume Purchaseアカウントを追加します。 |
| ネットスケーラー ゲートウェイ | Citrix Endpoint ManagementでNetScaler Gateway(現在はNetScaler Gatewayに名称変更)の設定を構成します。 |
| ネットワークアクセスコントロール | デバイスが非準拠であると判断され、ネットワークにアクセスできないようにする条件を設定します。 |
| サーバープロパティ | サーバープロパティを追加または変更します。すべてのノードでCitrix Endpoint Managementを再起動する必要があります。 |
| バーチャル アプリおよびデスクトップ | ユーザーがCitrix Workspaceアプリを介してCitrix Virtual Apps and Desktopsを追加できるようにします。 |
| シトリックス ファイル | EnterpriseアカウントでCitrix Endpoint Managementを使用する場合: ユーザーアカウント管理のためにShareFileおよび管理者サービスアカウントに接続する設定を構成します。既存のCitrix Filesドメインと管理者資格情報が必要です。ストレージゾーンコネクタでCitrix Endpoint Managementを使用する場合: ストレージゾーンコネクタで定義されているネットワーク共有とSharePointの場所にCitrix Endpoint Managementが接続するように構成します。 |
| アンドロイド エンタープライズ | Android Enterpriseサーバー設定を構成します。 |
| IDプロバイダー (IdP) | IDプロバイダーを構成します。 |
| シトリックス エンドポイント マネジメント ツール | Citrix Endpoint Managementツールページにアクセスします。 |
| Windows一括登録 | Windows一括登録設定を構成します。 |
サポート
管理者はさまざまなサポートタスクを実行できます。
| NetScaler® Gateway 接続チェック | IPアドレスでNetScaler Gatewayの様々な接続チェックを実行します。ユーザー名とパスワードが必要です。 |
| Citrix Endpoint Management 接続チェック | データベース、DNS、Google Planなど、選択したCitrix Endpoint Management機能の接続チェックを実行します。 |
| Citrix製品ドキュメント | 公開されているCitrix Endpoint Managementドキュメントサイトにアクセスします。 |
| Citrix ナレッジセンター | Citrixサポートサイトにアクセスして、ナレッジベース記事を検索します。 |
| ログ | ログファイルを表示およびダウンロードします。 |
| マクロ | プロファイル、ポリシー、通知、または登録テンプレートのテキストフィールドに、ユーザーまたはデバイスのプロパティデータを入力します。単一のポリシーを構成し、そのポリシーを大規模なユーザーベースに展開し、ターゲットとなる各ユーザーにユーザー固有の値を表示させます。 |
| PKI構成 | PKI構成情報をインポートおよびエクスポートします。 |
| APNS署名ユーティリティ | Apple Push Network signing (APNs) 証明書のリクエストを送信するか、iOS 用の Citrix Secure Mail APNs 証明書をアップロードします。 |
| シトリックス インサイト サービス | さまざまな問題の解決を支援するために、ログを Citrix Insight Services (CIS) にアップロードします。 |
| Exchange ActiveSync ステータス用デバイス NetScaler Gateway コネクタ | Exchange ActiveSync 用コネクタに送信されたデバイスのステータスについて、Citrix Endpoint Management にクエリを実行します。クエリはデバイスの ActiveSync ID に基づいています。 |
グループアクセスを制限する
管理者ユーザーは、すべてのユーザーグループに権限を適用できます。
デバイスプロビジョニングのコンソール機能
デバイスプロビジョニングユーザーは、Citrix Endpoint Management コンソールへのアクセスが次のように制限されています。デフォルトでは、以下の各機能が有効になっています。
デバイスの制限
| デバイスの編集 | デバイスの設定を変更します。 |
| デバイスの追加/削除 | Citrix Endpoint Management からデバイスを追加または削除します。 |
デバイスプロビジョニングの設定
デバイスプロビジョニングユーザーは設定ページにアクセスできますが、機能を構成する権限はありません。
ユーザーロール
ユーザーロールを持つユーザーは、Citrix Endpoint Managementへのアクセスが次のように制限されています。
ユーザーの承認済みアクセス
| セルフヘルプポータル | Citrix Endpoint Managementで、ユーザーにセルフヘルプポータルのみへのアクセスを提供します。 |
ユーザー向けのコンソール機能
ユーザーはCitrix Endpoint Managementコンソールへの次の制限付きアクセス権を持っています。
ユーザーのデバイス制限付きアクセス
| デバイスの完全ワイプ | デバイスからすべてのデータとアプリを消去します。デバイスにメモリカードがある場合は、それらも含まれます。 |
| デバイスの選択的ワイプ | デバイスからすべての企業データとアプリを消去し、個人データとアプリはそのまま残します。 |
| 位置の表示 | デバイスの位置を確認し、地理的制限を設定します。含まれるもの: デバイスの検索、デバイスの位置の確認、デバイスの追跡、デバイスの位置の経時的な追跡 |
| デバイスをロック | デバイスが使用できないように、リモートでロックします。 |
| デバイスのロックを解除 | デバイスが使用できるように、リモートでロックを解除します。 |
| コンテナをロック | デバイス上の企業コンテナをリモートでロックします。 |
| コンテナのロックを解除 | デバイス上の企業コンテナをリモートでロック解除します。 |
| コンテナパスワードをリセット | 企業コンテナのパスワードをリセットします。 |
| ASMを有効にする/アクティベーションロックをバイパス | アクティベーションロックが有効になっている監視対象のiOSデバイスにバイパスコードを保存します。デバイスを消去するには、このコードを使用してアクティベーションロックを自動的に解除します。 |
| 常駐ユーザーを取得 | 現在のデバイスでアクティブなアカウントを持つユーザーを一覧表示します。このアクションにより、デバイスとCitrix Endpoint Managementコンソール間の同期が強制されます。 |
| 常駐ユーザーをログアウト | 現在のユーザーを強制的にログアウトさせます。 |
| 常駐ユーザーの削除 | 特定のユーザーの現在のセッションを削除します。ユーザーは再度サインインできます。 |
| デバイスを鳴らす | Windowsデバイスを5分間、最大音量でリモートで鳴らします。 |
| デバイスを再起動する | Windowsデバイスを再起動します。 |
| アプリロック | デバイス上のすべてのアプリへのアクセスを拒否します。Androidでは、ユーザーはCitrix Endpoint Managementにサインインできません。iOSでは、ユーザーはサインインできますが、アプリにアクセスできません。 |
| アプリワイプ | Androidでは、この制限によりユーザーのCitrix Endpoint Managementアカウントが削除されます。iOSでは、この制限により、ユーザーがCitrix Endpoint Management機能にアクセスするために必要な暗号化キーが削除されます。 |
| ソフトウェアインベントリの表示 | デバイスにインストールされているソフトウェアを確認します。 |
ユーザーの登録制限
| 登録の追加/削除 | ユーザーまたはユーザーグループへの登録招待を追加または削除します。 |
| ユーザーに通知 | ユーザーまたはユーザーグループに登録招待を送信します。 |
すべての役割のグループアクセスを制限する
デフォルトの役割の場合、この権限はデフォルトで設定されており、すべてのユーザーグループに適用できます。役割を編集することはできません。