
新機能の履歴
以前のCitrix Endpoint Managementリリースに関するセクションを、新機能からこの記事に移動しました。
シトリックス エンドポイント マネジメント 23.9.0
注:
製品リリースのロールバックにより、Citrix Endpoint Management 23.9.0のドキュメント更新はロールバックされました。
シトリックス エンドポイント マネジメント 23.7.0
-
Play Integrity API: Play Integrity APIは、Googleによる非推奨のタイムラインに従い、間もなく非推奨となるSafetyNet Attestation APIに代わるものです。このAPIを有効にするための詳細と手順については、Play Integrity APIを有効にするを参照してください。
-
iOSデバイスでのeSIMおよびデュアルSIM機能のサポート: Citrix Endpoint Managementは、iOSデバイスでのeSIMおよびデュアルSIM機能をサポートするようになりました。eSIMサポートにより、iOSデバイスから電話番号、IMEI、ICCIDなどの情報を取得し、Citrix Endpoint Management UIに表示できます。デバイスのプロパティの詳細については、デバイスプロパティ名と値を参照してください。
シトリックス エンドポイント管理 23.6.0
macOS 14デバイスのサポート: Citrix Endpoint Managementは、macOS 14を使用しているAppleデバイスをサポートするようになりました。詳細については、オペレーティングシステムのサポートリストを参照してください。
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題が解決されています。
シトリックス エンドポイント管理 23.4.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題が解決されています。新機能は追加されていません。
シトリックス エンドポイント マネジメント 23.2.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題が解決されています。新機能は追加されていません。
シトリックス エンドポイント マネジメント 23.1.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題が解決されています。新機能は追加されていません。
シトリックス エンドポイント マネジメント 22.12.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立ついくつかの問題が解決されています。新機能は追加されていません。
シトリックス エンドポイント マネジメント 22.10.0
以下の機能は現在、商用顧客向けに展開されています。米国政府機関の顧客へのリリースは3か月以内に開始されます。商用版と米国政府機関向け版の機能の違いについては、「Citrix Endpoint Management service for US Government」を参照してください。
**Windows Information Protectionポリシーは削除されました。**詳細については、「Deprecation」を参照してください。
**Windows 11 22H2のサポート。**Citrix Endpoint Managementでは、IT管理者が既存のMDM機能を使用してWindows 11 22H2デバイスをCEMに登録できるようになりました。Windowsデバイスの登録の詳細については、「Windows Desktop and Tablet」を参照してください。
**macOS 13がサポートされるようになりました。**Citrix Endpoint Managementは、macOSバージョン13を使用するAppleデバイスをサポートするようになりました。
このリリースでは、全体的なパフォーマンスと安定性の向上に役立つさまざまな問題も解決されています。
シトリックス エンドポイント マネジメント 22.9.0
**Android 13およびiOS 16のサポート。**Citrix Endpoint Managementは、Android 13およびiOS 16をサポートするようになりました。
**プロセッサの種類とプロセッサアーキテクチャ。**CEMコンソールのWindowsデバイスには、各デバイスのプロセッサの種類とプロセッサアーキテクチャも表示されるようになりました。
このリリースでは、全体的なパフォーマンスと安定性の向上に役立つさまざまな問題も解決されています。
シトリックス エンドポイント マネジメント 22.7.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立つさまざまな問題が解決されています。新機能は追加されていません。
シトリックス エンドポイントマネージメント 22.6.0
**デバイス上のすべてのプロファイルでGoogle Play以外のアプリを許可する新しい制限ポリシーを追加しました。**詳細については、「制限デバイスポリシー」を参照してください。
**モバイルサービスプロバイダー(MSP)インターフェイスのサポートを非推奨にしました。**コンソールからMSPインターフェイスを削除する新しいサーバープロパティを追加しました。詳細については、「サーバープロパティ」を参照してください。
**Nexmo SMSゲートウェイのサポートを非推奨にしました。**Nexmo SMSのサポートは、デフォルトでTrueに設定されているdeprecate.carrier.sms.gatewayというサーバープロパティを追加することで非推奨になりました。Nexmo SMSはセルフヘルプポータルでも非推奨になりました。詳細については、「通知」を参照してください。
**Android Enterpriseの仕事用プロファイルと個人用プロファイル間で、選択したアプリが通信できるようになりました。**Android Enterpriseの制限ポリシーに「接続済みアプリを有効にする」という新しいトグルが追加され、選択したアプリが仕事用データと個人用データの両方を使用できるようになりました。詳細については、「制限ポリシー」を参照してください。
Googleは、Citrix Endpoint Managementでアプリのカテゴリとライセンスに使用されるいくつかのAPIを非推奨にしています。
-
アプリを承認するのではなく、追加するアプリを選択するようになりました。詳細については、「管理対象アプリストアアプリ」を参照してください。
-
Android Enterpriseでは、アプリをカテゴリではなくコレクションに整理するようになりました。詳細については、「アプリの整理(Android Enterprise)」を参照してください。
-
MDXアプリを承認する必要がなくなりました。詳細については、「MDXアプリの追加」を参照してください。
-
アプリライセンスをユーザーから関連付け解除できなくなりました。詳細については、「アプリの追加」を参照してください。
シトリックス エンドポイントマネージメント 22.5.0
**Windows 10デバイス向けの「WiFi Senseホットスポットへの自動接続を許可する」制限ポリシーのサポートが削除されました。**詳細については、Windowsデスクトップ/タブレット設定を参照してください。
このリリースでは、全体的なパフォーマンスと安定性の向上に役立つ多くの問題も解決されています。
シトリックス エンドポイント マネジメント 22.4.0
**OSアップデートデバイスポリシーに、OSアップデートをインストールできないフリーズ期間を設定する新しいオプションが追加されました。**詳細については、OSアップデートデバイスポリシーを参照してください。
このリリースでは、全体的なパフォーマンスと安定性の向上に役立つ多くの問題も解決されています。
シトリックス エンドポイント マネジメント 22.3.0
一定期間非アクティブだったデバイスを自動的に削除できるようになりました。(プレビュー) プレビューとして、指定された期間非アクティブとしてマークされたデバイスの削除を許可するという新しいサーバープロパティが追加されました。これは、指定された期間(日数)非アクティブだったデバイスを削除するバックグラウンドジョブを実行します。詳細については、サーバープロパティを参照してください。
このリリースでは、全体的なパフォーマンスと安定性の向上に役立つ多くの問題も解決されています。
シトリックス エンドポイント マネジメント 22.2.0
**Windows 11デバイスを使用する場合、インベントリ結果が表示されるまでに24時間待つ必要があるという注意書きが、アプリインベントリデバイスポリシーに追加されました。**詳細については、アプリインベントリデバイスポリシーを参照してください。
**Android Enterpriseの「システムアップデートポリシー」に「デフォルト」オプションが追加され、管理者がシステムアップデートポリシーをデフォルト値に復元できるようになりました。**詳細については、OSアップデートデバイスポリシーを参照してください。
**デバイス上のすべてのプロファイルでGoogle Play以外のアプリを許可する新しい制限ポリシーが追加されました。**詳細については、制限デバイスポリシーを参照してください。
以下の機能のサポートは削除されました。
-
RBACロール - 共有デバイスおよびCOSUデバイス登録者
-
Android - Sony および HTC
-
高セキュリティ登録モード
-
派生資格情報
-
SEAMS
-
Windows Phoneデバイス 詳細については、廃止を参照してください。
**個人プロファイルから仕事用プロファイルへのファイルのコピー、貼り付け、インポートを制限する新しい制限ポリシーを追加しました。**詳細については、「制限デバイスポリシー」を参照してください。
シトリックス エンドポイント マネジメント 22.1.0
このリリースでは、全体的なパフォーマンスと安定性の向上に役立つ多数の問題が解決されています。新機能は追加されていません。
シトリックス エンドポイント管理 21.12.0
**Citrix Identity Providerを使用したApple Deployment Program対応iOSデバイスの登録のサポート。**Apple Deployment Programを通じてiOSデバイスを展開する場合、Apple Business ManagerユーザーがCitrix Identity ProviderをIDプロバイダーとして使用してデバイスを登録できるようになりました。この機能は、Citrix Cloudを介したAzure Active DirectoryおよびOktaとの認証をサポートします。詳細については、「Apple Deployment Programによるデバイスの展開」を参照してください。
iOSでユーザーがデフォルトでプロキシを構成および使用できるようにする。iOSデバイスのユーザーは、デバイスで構成したプロキシをデフォルトで使用できるようになりました。クライアント側プロキシの使用を防止するには、この機能のクライアントプロパティをfalseに変更します。この設定の詳細については、「クライアントプロパティ」を参照してください。
**iOSデバイスにBluetoothデバイスポリシーを追加。**監視対象のiOSデバイスでBluetoothを有効または無効にするBluetoothデバイスポリシーを構成できるようになりました。この設定の詳細については、「Bluetoothデバイスポリシー」を参照してください。
シトリックス エンドポイント管理 21.11.0
Android Enterprise管理対象アプリの自動更新の優先度を構成します。 Android Enterprise管理対象アプリを低優先度または高優先度で自動更新するかどうかを指定できるようになりました。自動更新を延期することもできます。詳細については、「管理対象アプリの自動更新デバイスポリシー」を参照してください。
グループ化タイプとプレビュータイプの設定に対するアプリ通知デバイスポリシーのサポート。 これらの2つの設定により、監視対象のiOSデバイスでアプリ通知がどのようにグループ化され、プレビューされるかを制御できます。詳細については、「アプリ通知デバイスポリシー」を参照してください。
アプリ属性デバイスポリシーがより多くのiOSアプリ属性をサポート。 iOSデバイスにインストールされているアプリに対して、次の属性を指定できるようになりました。
-
削除可能なアプリ: 管理対象アプリである場合に、ユーザーがアプリを削除できるかどうかを指定します。iOS 14以降に適用されます。
関連ドメイン機能の属性:
-
関連ドメイン: アプリに追加する関連ドメインを指定します。iOS 13以降に適用されます。
-
関連ドメインの直接ダウンロードを有効にする: 要求されたサイト関連付けの検証をドメインで直接有効にするかどうかを指定します。iOS 14以降に適用されます。
詳細については、「アプリ属性デバイスポリシー」を参照してください。
シトリックス エンドポイント マネジメント 21.10.1
非アクティブ後のデバイスロックの延長。 デバイスがロックされるまでの最大非アクティブ時間が15分に延長されました。詳細については、「パスコードデバイスポリシー」を参照してください。
iOSアプリからのコンテンツの貼り付けに関する制限設定を追加。 制限デバイスポリシーがiOSの**[管理対象ペーストボードを要求]**をサポートするようになりました。この制限設定により、管理対象アプリから非管理対象アプリへのコンテンツの貼り付け、およびその逆をブロックまたは許可できます。
この設定はiOS 15以降に適用されます。詳細については、「iOS用制限デバイスポリシー」を参照してください。
シトリックス エンドポイント マネジメント 21.10.0
Citrix Cloudでクラウド管理者用のカスタムロールを割り当てる。 October 4, 2021以降にオンボーディングされた新規のCitrix Endpoint Managementのお客様は、Citrix Cloudでクラウド管理者にカスタムロールを割り当てることができるようになりました。以前は、Citrix Endpoint Managementでカスタムロールを割り当てる必要がありました。この機能により、Citrix CloudとCitrix Endpoint Managementを切り替えることなく、管理者関連のカスタマイズを実行できます。さらに、COSUデバイス登録者および共有デバイス登録者テンプレートはCitrix Endpoint Managementから削除されました。COSUデバイス登録者は登録プロファイルを通じて処理されるようになり、共有デバイス登録者はキオスクモードまたはCitrix Launcherを使用してプラットフォームレベルで処理されます。
Windows 11デバイスのサポート。 Citrix Endpoint Managementを使用してWindows 11デバイスを管理できるようになりました。詳しくは、オペレーティングシステムサポートリストを参照してください。
iOSユーザー登録モードがパブリックプレビューとして利用可能になりました。 iOSおよびiPadOSデバイスでAppleユーザー登録機能を利用できるようになりました。ユーザー登録は、管理対象Apple IDを統合してデバイス上にユーザーIDを作成します。ユーザー登録の詳細については、管理対象Apple IDを参照してください。
iOSデバイスの位置追跡の最大値が更新されました。 位置情報ポリシーを構成して、iOSデバイスの位置を最大10時間追跡できるようになりました。位置情報デバイスポリシーを参照してください。
Citrix Endpoint Management 21.10.0で修正された問題
シトリックス エンドポイント マネジメント 21.9.1
Cloud Connectorなしでユーザーデバイスを登録および管理するためのIDプロバイダーとしてAzure ADまたはOktaを構成する(プレビュー)。 Citrix Cloudを通じてIDプロバイダーを構成する場合、Citrix Endpoint ManagementとCitrix Cloud間の通信を確立するためにCloud Connectorは必要ありません。Citrix Endpoint Managementでは、以下の目的でCloud Connectorが引き続き必要です。
-
LDAP
-
PKIサーバー
-
内部DNSクエリ
-
シトリックス バーチャル アプリ™
この機能の詳細については、「IDプロバイダー認証」を参照してください。
iOS 15およびmacOS 12デバイスのサポート。 Citrix Endpoint Managementを使用して、iOS 15およびmacOS 12デバイスを管理できるようになりました。詳細については、「オペレーティングシステムのサポートリスト」を参照してください。
Android Enterprise向け常時接続VPN。 Android Enterpriseデバイスで常時接続VPNを有効にできるようになりました。ロックダウン機能を有効にすることもできます。ロックダウンから除外しない限り、アプリがネットワークにアクセスするにはVPN接続が必要です。詳細については、「VPNデバイスポリシー」を参照してください。
完全に管理されたAndroid 11以降のデバイスが、企業所有デバイスモードで仕事用プロファイルに登録されるようになりました。 この新しいモードでは、デバイス上の個人用プロファイルと仕事用プロファイルがさらに分離されます。この変更により、組織は管理対象プロファイルをより詳細に制御できるようになり、ユーザーは個人用プロファイルのプライバシーをより保護できるようになります。詳細については、「Android Enterprise」を参照してください。
クライアントアプリのグローバル同意を設定する機能。 グローバル同意を設定できるようになり、ユーザーは各デバイスで同意を提供する必要がなくなりました。詳細については、「Azure ADコンプライアンス管理のためにCitrix Endpoint Managementを構成する」を参照してください。
Azure ADの権限変更が検出されるようになりました。 Azure ADの権限に変更が発生すると、Citrix Endpoint Managementは自動的にその変更について警告し、Azure ADコンプライアンス管理設定を使用して承認できるようになりました。同意リンクに従って承認をクリックし、変更を受け入れます。以前は、この承認を手動で開始する必要がありました。詳細については、「Azure ADコンプライアンス管理のためにCitrix Endpoint Managementを構成する」を参照してください。
Citrix Endpoint Management 21.9.1で修正された問題
Citrix Endpoint Managementのデータエクスポート機能では、完全なデータセットがエクスポートされません。管理対象デバイスに関するデータを取得するには、以下の回避策を使用してください。
-
コンソールからAnalyze > Reporting > Device Enrollmentに移動してデータをエクスポートします。
シトリックス エンドポイント マネジメント 21.9.0
Chrome OS資格情報ポリシー設定(プレビュー)。 Chrome OSで資格情報ポリシー設定が利用可能になりました。Chromebookデバイスは、資格情報ポリシーを使用して、Chromeオペレーティングシステムの組み込み証明書管理を活用できます。管理者は、クライアント証明書の署名と発行のために、証明機関の秘密証明書をアップロードできます。この証明書により、Citrix Endpoint ManagementはChromebookデバイスに証明書を作成してプッシュできます。詳細については、「資格情報デバイスポリシー」を参照してください。
シトリックス エンドポイント マネジメント 21.8.0
Android 12 のサポート。 Citrix Endpoint Management は、Android Enterprise デバイスの Android 12 への更新をサポートするようになりました。セキュリティとプライバシーの利点の概要については、Android ドキュメント を参照してください。
Android Enterprise 登録用の QR コードを生成する際の JSON 出力編集のサポート。 Android Enterprise 登録用の QR コードを生成する際に、JSON 出力を直接編集することで、登録情報を QR コードに追加できるようになりました。詳細については、Android Enterprise を参照してください。
管理対象のオプションアプリを自動的に更新。 管理対象のオプションアプリは自動的に更新されるようになりました。この機能には、オプションのエンタープライズアプリ、オプションのボリューム購入アプリ、およびオプションのパブリックアプリが含まれます。ボリューム購入アプリの詳細については、Apple ボリューム購入アカウントの追加 を参照してください。
macOS デバイスを Wi-Fi ネットワークに接続する際に Active Directory を使用してユーザーを認証。 Citrix Endpoint Management は、macOS デバイスが構成された Wi-Fi ネットワークに接続するたびに Active Directory を使用した認証をサポートするようになりました。この機能は、以下のセキュリティタイプにのみ適用されます。
-
WEP エンタープライズ
-
WPA エンタープライズ
-
WPA2 エンタープライズ
-
任意 (エンタープライズ)
詳細については、ネットワークデバイスポリシー を参照してください。
新しいデリバリーグループのベースとしてデリバリーグループを複製。 この機能を使用すると、複数のポリシー、アプリ、およびアクションを含む複雑なデリバリーグループをコピーできます。その後、登録プロファイルや新しい Active Directory ユーザーセットの追加など、コピーを編集できます。詳細については、デリバリーグループの複製 を参照してください。
Azure AD デバイスコンプライアンスの一般提供。 Citrix Endpoint Management は、Azure AD 条件付きアクセスポリシーを介した Azure AD デバイスコンプライアンスをサポートするようになりました。この機能の詳細については、Azure AD 条件付きアクセスとの統合 を参照してください。
シトリックス エンドポイント マネジメント 21.7.1
このリリースには、全体的なパフォーマンスと安定性の改善に役立つ機能強化が含まれています。
シトリックス エンドポイント マネジメント 21.7.0
Citrix Cloud を介して Azure Active Directory または Okta で認証する場合、iOS および Android デバイス用に異なる登録プロファイルを作成できるようになりました。 Citrix Cloud を介して Azure Active Directory または Okta を認証方法として構成すると、Citrix Endpoint Management は、さまざまな登録タイプの複数の登録プロファイルをサポートします。詳細については、登録プロファイルを参照してください。
デバイスの種類と登録モードに基づいてデバイスを自動的にタグ付けします。 サーバープロパティ
enable.device.tagging を有効にすると、Citrix Endpoint Management は、新しく登録されたすべてのデバイスにタグを付けます。デバイスタグを使用して、ポリシーとアプリを展開したり、デリバリーグループを構成したりできます。Citrix Endpoint Management は、以下のデバイスにタグを適用します。
-
BYOD タグ
-
iOS ユーザー登録
-
Android Enterprise ワークプロファイル
-
-
企業タグ
-
Android Enterprise の完全に管理された企業デバイス
-
一括登録
-
Apple Business Manager デバイス
-
Apple School Manager デバイス
-
Windows AutoPilot デバイス
-
Android Enterprise 一括登録
-
-
詳細については、「サーバープロパティ」を参照してください。
ワークスペースエクスペリエンスが有効なCitrix Endpoint Managementのお客様向け: Citrix Endpoint Managementは、Citrix Workspaceアプリを介してMDMに登録するユーザー向けに、Azure Active Directory、Okta、およびオンプレミスのNetScaler Gatewayによる認証をサポートしています。詳細については、「Citrix Cloudを介したAzure Active Directoryによる認証」、「Citrix Cloudを介したOktaによる認証」、および「Citrix Cloudを介したオンプレミスのNetScaler Gatewayによる認証」を参照してください。
シトリックス エンドポイント マネジメント 21.6.0
Wi-Fiデバイスポリシーをネットワークデバイスポリシーに名称変更しました。macOSのイーサネットサポートに対応するため、Wi-Fiデバイスポリシーを「ネットワークデバイスポリシー」に名称変更しました。 macOSでは、Wi-Fiオプションに加えて、以下のイーサネットオプションが利用できるようになりました。
-
グローバルイーサネット
-
最初の有効なイーサネット
-
2番目の有効なイーサネット
-
3番目の有効なイーサネット
-
最初のイーサネット
-
2番目のイーサネット
-
3番目のイーサネット
詳細については、「ネットワークデバイスポリシー」を参照してください。
Shared iPadでのApple Business Manager (ABM) およびすべてのユーザーの削除のサポート。 ユーザーはABMアカウントを使用してShared iPadにサインインできるようになりました。「すべてのユーザーの削除」セキュリティアクションもShared iPadで利用できます。詳細については、「Shared iPad」を参照してください。
Citrix Endpoint Management REST APIを使用して、iOSデバイスに証明書を一括アップロードします。 証明書を1つずつアップロードするのが実用的でない場合は、Citrix Endpoint Management Server REST APIを使用して、iOSデバイスに証明書を一括アップロードします。
-
接続タイプをAlways on IKEv2としてiOS VPNデバイスポリシーを構成します。
-
デバイス認証方法としてデバイスIDに基づくデバイス証明書を選択します。
-
使用するデバイスIDタイプを選択します。
-
REST APIを使用してデバイス証明書を一括インポートします。
VPNデバイスポリシーの構成については、「VPNデバイスポリシー」を参照してください。証明書の一括インポートについては、「REST APIを使用してiOSデバイスに証明書を一括アップロードする」を参照してください。
iOSアプリのフルトンネルモードの廃止。 このリリース以降、MDXはiOS向けCitrixモバイル生産性向上アプリのフルトンネルモードをサポートしなくなりました。ネットワークアクセスアプリポリシーから以下のオプションが削除されました。
-
以前の設定を使用
-
トンネル化 - フルVPN
-
トンネル化 - フルVPNおよびWeb SSO
トンネル化 - フルVPNまたはトンネル化 - フルVPNおよびWeb SSOポリシーを使用している場合は、トンネル化 - Web SSOポリシーに切り替える必要があります。廃止されたポリシーを使い続けると、メールは同期されません。詳細については、「MDXアプリのSSOとプロキシに関する考慮事項」を参照してください。
より詳細な証明書選択。 Microsoft PKI、汎用PKI、資格情報ポリシー、または資格情報プロバイダーを構成する場合、証明書メニューは証明書を区別するためのより役立つ情報を提供します。この情報には以下が含まれます:
-
証明書名
-
証明書が有効になる日付
-
証明書が有効な期限日
-
証明書のシリアル番号
シトリックス エンドポイント マネジメント 21.5.1
このリリースには、全体的なパフォーマンスと安定性の向上に役立つ機能強化が含まれています。
シトリックス エンドポイント マネジメント 21.5.0
Citrix Secure Hub APNs証明書の更新。 Citrix Endpoint Management 用のCitrix Secure Hub Apple Push Notification Service (APNs) 証明書は、June 17, 2021に期限切れになります。このアップデートにより、May 7, 2022に期限切れとなるCitrix Secure Hub APNs証明書が更新されます。
FIPS 140-2準拠。 Citrix Endpoint Managementのサーバー側コンポーネントは、FIPS 140-2に準拠するようになりました。詳細については、「FIPS 140-2準拠」を参照してください。
Citrix Endpoint Management 21.5.0で修正された問題
以前の「Get Devices by Filters」APIの問題を解決し、一度に最大100台のデバイスに対してページ分割された結果を返す新しい「Get Devices by Filters」APIが追加されました。詳細については、Public API for REST Services PDFの「3.16.3 Get Devices by Filters」セクションを参照してください。
シトリックス エンドポイント マネジメント 21.4.0
Citrixは、Google Android Enterprise Advanced Management Solution Setの検証を受けました。詳細については、「Citrix Endpoint Management earns new Android Enterprise verification」を参照してください。
Azure AD条件付きアクセスとの統合 (プレビュー)。 Citrix Endpoint Managementを構成して、Office 365アプリケーションにAzure AD条件付きアクセスサポートを適用できるようになりました。この機能は現在プレビュー版であり、Office 365アプリケーションを展開する際に、デバイスユーザーにゼロトラスト手法を展開できます。管理対象のAndroid EnterpriseおよびiOSデバイス上のOffice 365アプリケーションへのアクセスを定義するために、デバイスの状態、リスクスコア、場所、およびデバイス保護を使用できます。詳細については、「Integrate with Azure AD Conditional Access」を参照してください。
Androidデバイスプロパティルールを使用して、デリバリーグループのAndroid Enterpriseデバイスへの展開を管理する。 複数のAndroid Enterpriseデバイスを同じユーザーに登録する場合、デバイス登録プロファイルまたはアプリケーションパッケージIDに基づいてデリバリーグループリソースを展開できるようになりました。デリバリーグループ内で、Androidプラットフォームのデバイスプロパティを使用して、新規または既存のAndroid Enterpriseデバイスの高度なルールを作成します。詳細については、「Add a delivery group」を参照してください。
Apple Deployment Programを通じて登録されたmacOSデバイスの管理者パスワードのローテーションのサポート。 Apple Business ManagerアカウントをCitrix Endpoint Managementに追加する際に、macOSデバイスに管理者アカウントを作成するための設定を指定できます。Citrix Endpoint Managementは、セットアップアシスタントのワークフロー中にデバイス上に管理者アカウントを自動的に作成します。ユーザーは、指定された情報を使用してmacOSデバイスにサインインします。Citrix Endpoint Managementは、セキュリティ強化のために、その管理者アカウントのパスワードのローテーションをサポートするようになりました。詳細については、「Deploy devices through the Apple Deployment Program」を参照してください。
Citrix Cloudを介した新しいAutoDiscoveryサービス構成。 AutoDiscoveryサービスは現在Citrix Cloudでホストされています。Citrixは、既存のすべてのAutoDiscoveryサービス構成をサービス中断なしで移行しました。新しいAutoDiscoveryサービスにアクセスするか、構成を変更するには、
https://adsui.cloud.com (商用) または https://adsui.cem.cloud.us/ (政府機関向け) にアクセスしてください。詳細については、「Set up the AutoDiscovery service for Citrix Endpoint Management」を参照してください。
新しいAutoDiscoveryサービス構成では、MAMトラフィックをデータセンターに誘導するために、NetScaler Gateway FQDNの代わりにMAM Port設定を使用します。NetScaler Gatewayのポートとともに完全修飾ドメイン名を入力すると、クライアントデバイスはMAM Port設定の構成を使用します。
新しいAutoDiscoveryサービスユーザーインターフェイスにアクセスするために
https://adsui.cloud.com (商用) またはhttps://adsui.cem.cloud.us/ (政府機関向け) に移動すると、広告ブロッカーによってサイトが開かない場合があります。AutoDiscoveryサービスにアクセスするには、ウェブサイト全体で広告ブロッカーを無効にしてください。
Android Enterpriseの制限に設定を追加しました。 Googleの設定との整合性を高め、構成を簡素化するために、すべての登録モードに2つの設定を追加しました。
-
Bluetooth共有を許可: 選択されていない場合、ユーザーはデバイスでBluetoothによる発信共有を確立できません。
-
アプリのアンインストールを許可: ユーザーがManaged Google Playストア内からアプリをアンインストールできるようにします。
また、無線でのアップグレードを許可設定を制限ポリシーからOSアップデートポリシーに移動しました。
これらの変更の詳細については、「制限デバイスポリシー」および「OSアップデートデバイスポリシー」を参照してください。
コンテンツ配信ネットワーク (CDN) からのMDXアプリ配信のサポート。 MDXアプリでCDNサポートが利用可能になりました。アプリのダウンロードを高速化するために、CDNはCitrix Endpoint Managementサーバーの近くにあるユーザーデバイスにMDXアプリを送信します。CDNを使用することで、アプリのダウンロード時間が短縮されます。開始するには、「Citrix CDNからMDXアプリを配信する」を参照してください。
シトリックス エンドポイント マネジメント 21.3.0
Intune管理環境にAndroid Enterpriseアプリを追加するフローを合理化しました。 Android EnterpriseアプリをCitrix Endpoint ManagementコンソールとIntuneコンソールに同時に追加できるようになりました。このワークフローの詳細については、「Citrix Cloud LibraryにAndroid Enterpriseアプリを追加する」を参照してください。
Android Enterprise登録用のQRコードを生成します。 Citrix Endpoint Managementは、Android Enterprise登録用のQRコードを生成できるようになりました。Citrix Endpoint Managementコンソールを使用して登録用のQRコードを生成することで、悪意のある外部サイトを回避できます。QRコードの生成の詳細については、「QRコードを作成する」を参照してください。
macOSデバイスのブートストラップトークンサポート。 Citrix Endpoint Managementは、macOSデバイスのブートストラップトークンのエスクローをサポートするようになりました。ブートストラップトークンは、セットアップアシスタントワークフロー中に生成されます。Citrix Endpoint Managementでブートストラップトークンをエスクローする利点の1つは、リモートアカウントでFileVaultを有効にし、FileVaultボリュームのロックを解除できることです。詳細については、「ブートストラップトークン」を参照してください。
シトリックス エンドポイント マネジメント 21.2.0
更新されたCitrix Launcherアプリでは、Android Enterpriseデバイスでユーザーアクセスを1つのアプリまたは少数のアプリに制限できます。 また、オプションでCitrix Launcherアイコンのカスタムロゴ画像をアップロードし、ユーザーがアプリを終了するために必要なパスワードを指定することもできます。詳細については、Citrix Launcherを参照してください。
iOSおよびmacOS用の新しい設定アシスタントオプション。 ユーザーがiOSまたはmacOSデバイスを設定する際にスキップする設定画面をさらに指定できるようになりました。
-
iOS
-
復元完了: セットアップ中に復元が完了したかどうかをユーザーが見るのを防ぎます。iOS 14.0以降の場合。
-
アップデート完了: セットアップ中にソフトウェアアップデートが完了したかどうかをユーザーが見るのを防ぎます。iOS 14.0以降の場合。
-
-
macOS
-
アクセシビリティ: ユーザーがVoice Overを自動的に聞くのを防ぎます。デバイスがイーサネットに接続されている場合にのみ利用可能です。macOS 11以降の場合。
-
生体認証: ユーザーがTouch IDとFace IDを設定するのを防ぎます。macOS 10.12.4以降の場合。
-
True Tone: ユーザーがディスプレイのホワイトバランスを動的に調整するための4チャンネルセンサーを設定するのを防ぎます。macOS 10.13.6以降の場合。
-
Apple Pay: ユーザーがApple Payを設定するのを防ぎます。この設定がクリアされている場合、ユーザーはTouch IDとApple IDを設定する必要があります。Apple IDと生体認証の設定がクリアされていることを確認してください。
-
スクリーンタイム: ユーザーがスクリーンタイムを有効にするのを防ぎます。macOS 10.15以降の場合。
-
セットアップオプションの構成の詳細については、Apple Deployment Programを介したデバイスの展開を参照してください。
macOS PKGファイルのアップロードが、ファイルサイズではなくアップロード時間によって制限されるようになりました。 これにより、macOSデバイス用のMicrosoft Officeなどのより大きなPKGファイルをアップロードできるようになります。Citrix Endpoint Managementは、以前のファイルサイズ制限0.5 GBを撤廃し、代わりにファイルアップロード時間を制限します。デフォルトでは、アップロードは100秒以内に完了する必要があります。詳細については、エンタープライズアプリの追加を参照してください。
Citrix Endpoint Managementは、証明書ベースの認証における脆弱な暗号化アルゴリズムをサポートしなくなりました。 Citrix Endpoint Managementコンソールで資格情報プロバイダーの証明書署名要求を作成する際は、より強力な暗号を選択してください。削除された署名アルゴリズムのリストについては、非推奨を参照してください。
Citrix Endpoint Management 21.2.0で修正された問題
シトリックス エンドポイント マネジメント 21.1.1
注:
障害の結果、デリバリーグループの履歴が削除された可能性があります。デリバリーグループの履歴収集は再開されました。
新しいルックアンドフィール。 Citrixは、Citrix Endpoint Managementコンソールを新しい色、フォント、トグル、その他の書式設定の変更で更新しました。ブラウザのキャッシュをクリアして更新するまで、一部の新しいUI要素が正しく読み込まれない場合があります。
macOSでアプリのアンインストールポリシーが利用可能になりました。 アプリのアンインストールポリシーを使用して、macOSデバイスから管理対象アプリを削除できるようになりました。詳細については、アプリのアンインストールデバイスポリシーを参照してください。
デリバリーグループの機能強化。 既存のユーザープロパティルールに加えて、デバイスプロパティルールを使用してデリバリーグループの展開を管理できるようになりました。同じユーザーに複数のデバイスを登録する場合、デバイスの所有権、モデル、OSバージョン、コンプライアンスなどの固有のデバイスプロパティに基づいて、デリバリーグループ内に高度なフィルターを作成できるようになりました。詳細については、デリバリーグループの追加を参照してください。
レポート作成用のAPIが利用可能になりました。 レポートAPIは、クエリ言語としてJSONを使用する読み取り専用APIです。APIを使用すると、次のことができます。
-
アプリケーションのバージョン管理、デバイスOSのパッチ適用、Android DA (レガシー) からAndroid Enterpriseへの移行の進捗状況などに関する堅牢なコンプライアンスレポートを作成します。
-
クラウドデータベースに対してカスタムクエリを安全に発行します。
-
アプリケーション、デバイス、ユーザー、登録、ソフトウェアのリストなど、クラウドサービスに関するデータをエクスポートします。
-
情報をJSONまたはCSV形式で保存します。
これらのAPIは、オンプレミスデータベースにアクセスしてカスタムSQLクエリを実行することに相当するクラウド機能です。レポートAPIの詳細については、Citrix Developer portalのドキュメントを参照してください。
シトリックス エンドポイント マネジメント 21.1.0
Citrix Cloud APIキーを使用してREST APIに認証します。 Citrix Cloudアカウントを使用して、REST APIにアクセスするための固有のクライアントIDとクライアントシークレットを生成できるようになりました。詳細については、REST APIを参照してください。
Android Enterpriseの制限の再編成。 Android Enterpriseの制限設定が、わかりやすさのために再編成されました。設定名に軽微な変更が加えられている場合があります。再編成の詳細については、Android Enterprise設定を参照してください。
シトリックス エンドポイント マネジメント 20.12.0
このリリースには、全体的なパフォーマンスと安定性の向上に役立つ機能強化が含まれています。
Android Enterpriseデバイスの登録時にAzure Active Directory (AAD) またはOktaを使用して認証します (プレビュー)。 Android Enterpriseデバイスの登録時にAADまたはOktaを認証方法として使用する機能が、プレビューとして利用可能になりました。この機能は、拡張された登録プロファイルに加えて、BYODおよび完全に管理されたモードをサポートします。Oktaを使用したシングルサインオンの詳細については、Citrix Cloudを介したOktaによる認証を参照してください。AADを使用したシングルサインオンの詳細については、Citrix Cloudを介したAzure Active Directoryによる認証を参照してください。
エンタープライズアプリとボリューム購入アプリをmacOSデバイスに管理対象アプリとしてインストールする。 アプリを管理対象にする設定がmacOSで利用可能になりました。インストール済みだがまだ管理されていないアプリを管理したい場合は、そのアプリの設定をオンにしてデバイスに展開します。アプリは自動的に管理対象アプリとしてインストールされます。ユーザーにはプロンプトが表示されません。アプリが存在しないデバイスにアプリを展開した場合、設定の状態に関係なく、アプリは管理対象アプリとしてインストールされます。詳細については、エンタープライズアプリの追加とボリューム購入アプリの構成を参照してください。
Citrix Endpoint Management 20.12.0で修正された問題
シトリックス エンドポイント マネジメント 20.11.0
Android TouchDownサポートの削除。 DigiCertはJuly 2, 2018をもってAndroid TouchDownのサポートを終了しました。Citrix Endpoint ManagementコンソールからすべてのAndroid TouchDownオプションが削除されました。
シトリックス エンドポイント マネジメント 20.10.1
REST APIへのアクセス方法を制限します。 Citrixサポートに連絡することで、Citrix CloudアカウントのみがREST APIにアクセスできるようにすることができます。この機能が有効になっている場合、ローカル管理者アカウントはAPIにアクセスできません。詳細については、REST APIを参照してください。
シトリックス エンドポイント マネジメント 20.10.0
静的または動的MACアドレスを許可します。 ネットワークポリシーの一部として、iOSおよびiPadOSデバイスは、設定されたWi-Fiネットワークに接続するたびに異なるMACアドレスを使用できるようになりました。MACアドレスを静的に保つことも選択できます。ただし、動的MACアドレスを使用すると、デバイスを一貫して識別することがより困難になり、プライバシーが強化されます。詳細については、ネットワークポリシーを参照してください。
Azure Active Directory (AAD) またはOktaをIDプラットフォームとして使用します。 AADまたはOktaをIDプラットフォームとして使用する機能が、パブリックプレビューとして利用可能になりました。Citrix Secure Hubを介して登録するユーザーは、AADまたはOktaの資格情報を使用できます。これらの方法のいずれかをシングルサインオンに使用するには、NetScaler Gatewayを証明書ベースの認証用に構成します。Oktaを使用したシングルサインオンの詳細については、Citrix Cloudを介したOktaによる認証を参照してください。AADを使用したシングルサインオンの詳細については、Citrix Cloudを介したAzure Active Directoryによる認証を参照してください。
Okta認証にUPNまたはメールを使用します。 OktaをIDプラットフォームとして設定すると、ユーザーはUPNまたはメールアドレスでログインできるようになります。詳細については、Oktaによるシングルサインオンを参照してください。
Citrix エンドポイント管理 20.9.1
割り当てられたポリシーをiOSおよびAndroidデバイスに再展開します。 ユーザーがポリシーを削除した場合、そのポリシーをiOSおよびAndroidデバイスに再展開できるようになりました。管理 > デバイス > 割り当てられたポリシーに移動し、ポリシーを選択して、ステータスのリセットをクリックして展開ステータスを保留中に変更します。詳細については、iOSでサポートされている登録方法およびAndroidデバイスでサポートされている登録方法を参照してください。
FileVaultデバイスポリシーでキーの保存とローテーションが可能になりました。 FileVaultデバイスポリシーを使用すると、Citrix Endpoint Management内に個人用回復キーを保存できるようになりました。エンドユーザーはセルフヘルプポータルを使用して回復キーを要求でき、管理者はセキュリティアクションを使用して個人用回復キーをローテーションできます。新機能の詳細については、FileVaultデバイスポリシーを参照してください。
macOSアップデートオプションのより詳細な制御。 OSアップデートデバイスポリシーにより、macOSデバイスがアップデートをチェック、ダウンロード、インストールする方法を制御できるようになりました。許可されるソフトウェアアップデートの種類も構成できます。新しい設定の詳細については、OSアップデートデバイスポリシーを参照してください。
Citrix エンドポイント管理 20.9.0
このリリースには、全体的なパフォーマンスと安定性の向上に役立つ機能強化が含まれています。
Citrix Endpoint Management 20.9.0で修正された問題
シトリックス エンドポイント管理 20.8.0
管理対象構成での証明書エイリアスの使用がより簡単に。 資格情報デバイスポリシーの新しい証明書エイリアス設定を、Android Enterprise管理対象構成デバイスポリシーと組み合わせて使用します。これにより、ユーザーの操作なしでアプリがVPNで認証できるようになります。アプリログで資格情報エイリアスを見つける代わりに、資格情報エイリアスを作成します。Android Enterprise管理対象構成デバイスポリシーの証明書エイリアスフィールドに入力してエイリアスを作成します。次に、資格情報デバイスポリシーの証明書エイリアス設定に同じ証明書エイリアスを入力します。管理対象構成ポリシーおよび資格情報デバイスポリシーを参照してください。
パスコードデバイスポリシーにより、コンプライアンスに準拠していないAndroid Enterpriseデバイスでアプリとショートカットを表示できます。 Android Enterpriseのパスコードデバイスポリシーに、新しい設定パスコードがコンプライアンスに準拠していないときにアプリとショートカットを表示するが追加されました。この設定を有効にすると、デバイスのパスコードが準拠しなくなった場合でも、アプリとショートカットが表示されたままになります。Citrixは、パスコードが準拠していない場合にデバイスを非準拠としてマークする自動アクションを作成することをお勧めします。パスコードデバイスポリシーを参照してください。
Android Enterpriseデバイスでの「1つのロックを使用」設定の制御。 パスコードデバイスポリシーの新しい統合パスコードを有効にする設定により、デバイスとワークプロファイルに個別のパスコードが必要かどうかを制御できます。この設定が導入される前は、ユーザーはデバイスの1つのロックを使用設定でこの動作を制御していました。統合パスコードを有効にするがオンの場合、ユーザーはデバイスとワークプロファイルに同じパスコードを使用できます。統合パスコードを有効にするがオフの場合、ユーザーはデバイスとワークプロファイルに同じパスコードを使用できません。デフォルトはオフです。統合ロックを有効にする設定は、Android 9.0以降を実行しているAndroid Enterpriseデバイスで利用できます。パスコードデバイスポリシーを参照してください。
Citrix Endpoint Management 20.8.0で修正された問題
シトリックス エンドポイント管理 20.7.1
登録画面のプロファイル名をCitrix Workspaceに変更しました。 ユーザーがデバイスをCitrix Endpoint Managementに登録すると、表示されるプロファイル名がCitrix Workspaceになりました。この名前をカスタマイズして、代わりに組織名を表示できます。名前をカスタマイズするには、新しいサーバープロパティ
apple.mdm.enrollment.profile.organization.nameの値を変更します。サーバープロパティを参照してください。
シトリックス エンドポイント マネジメント 20.7.0
Citrix Endpoint Management は、プレビュー機能としてオンプレミスの NetScaler Gateway を使用した認証をサポートします。 Citrix Secure Hub を介して登録するユーザーの ID プロバイダーとして、オンプレミスの NetScaler Gateway を構成できるようになりました。詳しくは、「Citrix Cloud を介したオンプレミスの NetScaler Gateway を使用した認証 (プレビュー)」を参照してください。
オプションの Active Directory ユーザー属性のリストをカスタマイズします。 新しいサーバープロパティ
optional.user.identity.attributes を使用すると、Citrix Endpoint Management が Active Directory でユーザーアカウントを識別するために使用するオプションの属性を削除および復元できます。詳しくは、「Active Directory ユーザー属性のカスタマイズ」を参照してください。
Citrix Endpoint Management 20.7.0 で修正された問題
シトリックス エンドポイント マネジメント 20.6.0
19.8.0 リリース (August 1, 2019) 以降に Citrix Endpoint Management をオンボーディングした場合は、Citrix Cloud にサインインし、Citrix Endpoint Management サービスタイルをクリックしてコンソールにアクセスしてください。19.8.0 以前にオンボーディングしたすべてのお客様は、まもなく Citrix Cloud サインインに移行します。セキュリティを強化するために、Citrix はシングルサインオンを構成することをお勧めします。サポートが必要な場合は、Citrix テクニカルサポートにお問い合わせください。
Citrix Endpoint Management 用の Citrix Secure Hub Apple Push Notification Service (APNs) 証明書は July 12, 2020 に期限切れになります。その結果、エージェント通知が失敗し、iOS デバイスでのアプリケーションプッシュが遅延する可能性があります。この更新プログラムは、June 18, 2021 に期限切れになる Citrix Secure Hub APNs 証明書を更新します。
Android Enterprise のワークプロファイルまたは完全に管理されたデバイスでの印刷機能を無効にします。 制限デバイスポリシーの 設定を使用すると、ユーザーが Android Enterprise デバイスからアクセスできるプリンターに印刷できるかどうかを指定できます。詳しくは、「Android Enterprise の設定」を参照してください。
macOS の接続モードとネットワーク優先度を構成します。 ネットワークデバイスポリシーで、macOS デバイスの 設定を有効にして、ユーザーがネットワークに参加する方法を選択します。デバイスは、システム資格情報またはログインウィンドウで入力された資格情報を使用してユーザーを認証できます。複数のネットワークがある場合は、 フィールドに数値を入力して、ネットワーク接続の優先度を設定します。デバイスは、最も小さい番号のネットワークを選択します。詳しくは、「ネットワークデバイスポリシー」の macOS 設定を参照してください。
iOSデバイスで構成されたプロキシを有効にする。 Citrix Endpoint Managementでは、iOSユーザーが設定 > ネットワークで構成したプロキシサーバーを使用できるようにする場合、新しいクライアントプロパティ
ALLOW_CLIENTSIDE_PROXYを有効にする必要があります。詳細については、クライアントプロパティリファレンスのALLOW_CLIENTSIDE_PROXYを参照してください。
管理対象Google Playアプリの管理対象アプリポリシーを自動的に更新する。 この新しいポリシーにより、Android Enterpriseデバイス上の管理対象Google Playアプリについて、ユーザーがアプリの自動更新を構成する機能を制限できます。ユーザーがポリシーを構成できるようにすることも、自動更新を常に適用するか、決して適用しないか、またはデバイスがWi-Fiに接続されている場合にのみ適用するかを指定することもできます。
シトリックス エンドポイント マネジメント 20.5.0
Citrix Endpoint ManagementとMicrosoft Endpoint Managerの統合を使用する際のIntune管理対象アプリの構成を簡素化。 Intune管理対象アプリを構成する際、Citrix Endpoint Managementコンソールでアプリの管理を強制するオプションを設定する必要がなくなりました。このオプションはEMSコンソールで設定するようになりました。
Citrix Endpoint ManagementとMicrosoft Endpoint Managerの統合を使用してMicrosoft Edge経由で公開されたIntune管理対象アプリのWebコンテンツ転送制限をサポート。 Citrix Endpoint ManagementとMicrosoft Endpoint Managerの統合は、EMSコンソールでMicrosoft Edgeの新しい管理対象ブラウザポリシー他のアプリとのWebコンテンツ転送を制限するをサポートします。
ローカルユーザーアカウントのロック解除。 ユーザーが連続して無効なログイン試行の最大数に達すると、ローカルユーザーアカウントは30分間ロックされます。ロックアウト期間が終了するまで、それ以降のすべての認証試行は拒否されます。Citrix Endpoint Managementコンソールでアカウントのロックを解除するには、管理 > ユーザーに移動し、ユーザーアカウントを選択して、ローカルユーザーのロック解除をクリックします。詳細については、ローカルユーザーアカウントのロックを解除するにはを参照してください。失敗したログイン試行回数とロックアウト時間を変更するには、local.user.account.lockout.timeおよびlocal.user.account.lockout.limitサーバープロパティを更新します。詳細については、サーバープロパティを参照してください。
Citrix Content Delivery Network (CDN) がmacOS向けエンタープライズアプリ (MDM登録) を配信するようになりました。 アプリのダウンロード速度を向上させるため、CDNは世界中のCitrix Endpoint Managementサーバーの近くにあるユーザーデバイスにmacOSアプリを送信します。詳細については、Citrix CDNからエンタープライズアプリを配信するを参照してください。
Citrix Endpoint Management 20.5.0で修正された問題
シトリックス エンドポイント マネジメント 20.4.1
最新のHTTP/2ベースのAPNsプロバイダーAPIのサポート。 Apple Push Notificationサービスレガシーバイナリプロトコルに対するAppleのサポートは、March 31, 2021をもって終了します。Appleは、代わりにHTTP/2ベースのAPNsプロバイダーAPIを使用することを推奨しています。Citrix Endpoint Managementは、HTTP/2ベースのAPIをサポートするようになりました。詳細については、
<https://developer.apple.com/>のニュース更新「Apple Push Notification Service Update」を参照してください。APNsへの接続確認については、Connectivity checksを参照してください。
ローカルユーザーアカウントのパスワード要件。 Citrix Endpoint Managementコンソールでローカルユーザーアカウントを追加または編集する際は、最新のパスワード要件に従っていることを確認してください。詳細については、To add a local user accountを参照してください。
アプリバンドルID番号を使用して、アプリをアプリ通知デバイスポリシーに追加します。 Add newをクリックし、表示されるフィールドにアプリバンドルIDを入力します。詳細については、Apps notifications device policyを参照してください。
iOS 13向けデバイスポリシーの更新。 iOS 13向けデバイスポリシーには、以下の機能が追加されました。
-
ネットワーク使用状況ポリシー: アプリネットワーク使用状況ポリシーに機能を追加し、ネットワーク使用状況ポリシーに名称変更しました。iOS 13デバイスでは、SIM ICCIDに基づいてネットワーク使用状況ルールを設定することもできるようになりました。Network usage device policyを参照してください。
-
制限ポリシー: 共有デバイスの一時セッション、eSIMの変更、iPhoneを探すなどを制限できるようになりました。詳細については、Restrictions device policyのiOS設定セクションを参照してください。
シトリックス エンドポイント マネジメント 20.4.0
Citrix Endpoint ManagementコンソールでAndroid Enterprise向けWebアプリを公開。 Citrix Endpoint Management向けAndroid Enterprise Webアプリを公開するために、管理対象Google PlayまたはGoogle Developerポータルにアクセスする必要がなくなりました。Configure > Apps > Web linkでUploadをクリックすると、管理対象Google PlayストアのUIが開き、ファイルをアップロードして保存できます。アプリの承認と公開には約10分かかります。詳細については、Add a Web linkを参照してください。
iOS 13向けデバイスポリシーの更新。 iOS 13向けデバイスポリシーには、以下の機能が追加されました。
-
アプリロックポリシー: 音声コントロールを有効にし、ユーザーに音声コントロール調整へのアクセスを許可できます。App lock device policyを参照してください。
-
Exchangeポリシー: カレンダー、連絡先、メール、メモ、リマインダーの同期を有効または無効にできます。Exchange device policyを参照してください。
-
プロファイル削除ポリシー: iOSデバイスでのポリシー削除を許可する設定は、iOSがその機能をサポートしなくなったため削除されました。Profile Removal device policyを参照してください。
-
VPNポリシー: 以下の接続プロトコルについて、すべてのネットワークトラフィックを含めるか、ローカルネットワークをVPNから除外できるようになりました。Wi-FiアシストがWi-Fiから切り替わったときに、以下の接続プロトコルについて、セルラーVPNトンネルを介したトラフィックのフローを許可できるようになりました。
-
ネットワークポリシー: セキュリティの種類のオプションとして、WPA3 PersonalおよびWPA3 Enterpriseを使用できるようになりました。ネットワークデバイスポリシーを参照してください。
シトリックス エンドポイント マネジメント 20.3.0
すべての顧客向けに強化された登録プロファイルが有効化されました
このリリースでは、Citrix Endpoint Management 20.2.1で一部の顧客にリリースされた強化された登録プロファイル機能が、すべての顧客向けに有効になります。この機能の詳細については、「単一環境で複数のデバイスおよびアプリ管理モードを構成する」を参照してください。
AndroidデバイスはデフォルトでAndroid Enterpriseに登録されます
このリリースから、Android EnterpriseはAndroidデバイスのデフォルトの登録オプションとなります。Citrix Endpoint Management展開でAndroid Enterpriseが有効になっている場合、新しく登録または再登録されたすべてのAndroidデバイスは、デフォルトでAndroid Enterpriseデバイスとして登録されます。
この変更は、GoogleがAndroidに対して行っている変更をサポートします。Googleはデバイス管理のデバイス管理者モードを非推奨とし、すべてのAndroidデバイスをAndroid Enterpriseを使用して管理するよう顧客に推奨しています。(Google Android Enterprise開発者ガイドのデバイス管理者モードの非推奨化を参照してください。)
Citrix Endpoint Management 19.11.0以降、CitrixはすべてのAndroidデバイスをAndroid Enterpriseに移行するために必要なアクションを通知しました。Android Enterpriseへの移行に関するCitrix Endpoint Managementのサポートの詳細については、ブログ「Citrix Endpoint ManagementサービスのデフォルトとしてのAndroid Enterprise」を参照してください。
Citrix Endpoint Managementの展開に、デバイス管理者モードで管理を継続する必要があるデバイスが含まれている場合は、これらのレガシーデバイス用の登録プロファイルを作成します。
レガシーデバイス用の登録プロファイルを作成するには:
レガシーデバイスをデバイス管理者モードで管理し続けるには、このプロファイルを使用してデバイスを登録または再登録します。ユーザーにCitrix Secure Hubをダウンロードさせ、登録サーバーURLを提供することで、ワークプロファイルデバイスと同様にデバイス管理者デバイスを登録します。
Citrix Endpoint Management 20.3.0で修正された問題
Amazon Web Servicesと新しいCitrix拡張登録プロファイルを使用しているお客様の場合:iOSデバイスが登録されません。回避策として、すべてのデリバリーグループを含むデフォルトの登録プロファイルを作成します。登録プロファイルを作成するにはを参照してください。
シトリックス エンドポイント マネジメント 20.2.1
単一環境で複数のデバイスおよびアプリ管理モードを構成する
この機能について:
強化された登録プロファイルのサポートは、2つのリリースにわたって展開されます。Citrix® は、今後のリリースに関する通知を送信します。
強化された登録プロファイル機能が有効になるまでは、登録プロファイルはユーザーが登録できるデバイスの数を制限するだけです。
単一のCitrix Endpoint Managementサイトで、複数の登録構成をサポートするように設定できるようになりました。登録プロファイルの役割は、デバイスおよびアプリ管理の登録設定を含むように拡張されました。
登録プロファイルは、単一のCitrix Endpoint Managementコンソール内で複数のユースケースとデバイス移行パスをサポートします。ユースケースには以下が含まれます。
-
モバイルデバイス管理 (MDMのみ)
-
MDM+モバイルアプリケーション管理 (MAM)
-
MAMのみ
-
企業所有の登録
-
BYOD登録 (MDM登録をオプトアウトする機能)
-
Androidデバイス管理者登録からAndroid Enterprise登録への移行 (完全管理、仕事用プロファイル、専用デバイス)
登録プロファイルは、現在非推奨となっているサーバープロパティ
xms.server.mode に置き換わります。この変更は、既存のデリバリーグループおよび登録済みデバイスには影響しません。
次の表は、既存のサーバープロパティモードから新しい登録プロファイル機能への自動移行パスを示しています。
| 既存のサーバープロパティ | 新しい管理モード |
|---|---|
| ENTモード (iOS) | Citrix MAMによるAppleデバイス登録 |
| ENTモード (Android) | Citrix MAMによるレガシーデバイス管理者 |
| ENTモード (アンドロイド エンタープライズ) | Citrix MAMによる完全管理型でのワークプロファイル |
| MAMモード (iOSおよびAndroid) | シトリックス MAM |
| MDMモード (iOS) | Appleデバイス登録 |
| MDMモード (Android) | レガシーデバイス管理者 |
| MDMモード (アンドロイド エンタープライズ) | フルマネージドデバイス上の仕事用プロファイル |
デリバリーグループを作成する際、そのグループに登録プロファイルをアタッチできます。登録プロファイルをアタッチしない場合、Citrix Endpoint Management はグローバル登録プロファイルをアタッチします。
登録プロファイルは、以下のデバイス管理機能を提供します。
-
Android デバイス管理者 (DA) モードから Android Enterprise への移行がより簡単に。 Android Enterprise デバイスの場合、設定には、フルマネージド、フルマネージドデバイス上の仕事用プロファイル、または専用などのデバイス所有者モードが含まれます。詳細については、「Android Enterprise」を参照してください。Android の登録プロファイルページ(/en-us/citrix-endpoint-management/media/enrollment-profile-android.png)
現在の構成 管理設定 デバイス所有者モード設定 Citrix MAM 設定 MDM; マネージド Google Play (アンドロイド エンタープライズ) アンドロイド エンタープライズ フルマネージドデバイス上の仕事用プロファイル オフ MDM; Google Workspace (レガシー DA) レガシーDA 該当なし オフ MAM デバイスを管理しない 該当なし オン MDMとMAMの組み合わせ; マネージド Google Play (Android Enterprise) アンドロイド エンタープライズ* 完全管理対象のワークプロファイル オン MDM+MAM; Google Workspace (レガシーDA) レガシーDA* 該当なし オン * 登録が必要な場合、ユーザーによるデバイス管理の拒否を許可はオフです。アップグレード後、現在の登録プロファイルにこれらのマッピングが反映されます。レガシーDAから移行する際に、新しいユースケースに対応するために他の登録プロファイルを作成するかどうかを検討してください。Citrix Endpoint Management 19.12.0以降にオンボードする場合、グローバル登録プロファイルにはこれらの事前定義された設定があります。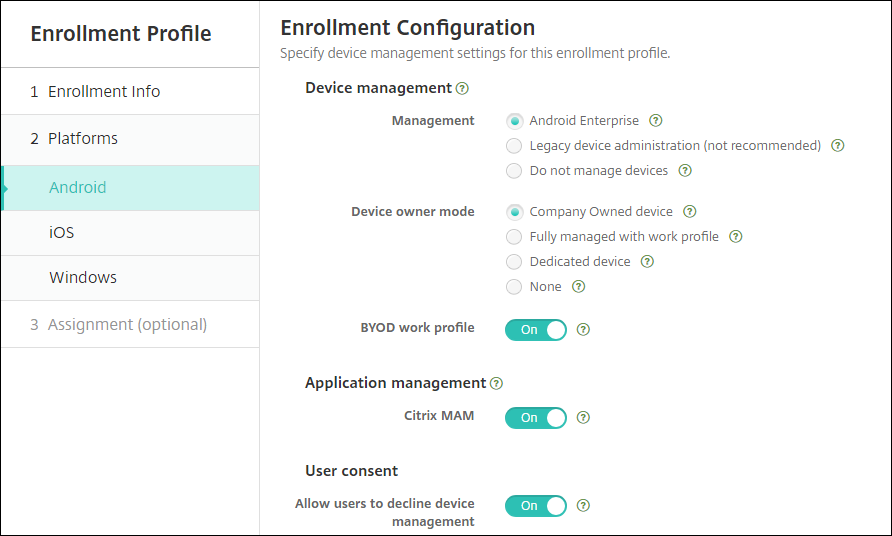
-
iOS管理の簡素化。 iOSデバイスの場合、設定にはデバイスを管理対象として登録するか、管理対象外として登録するかの選択肢が含まれます。
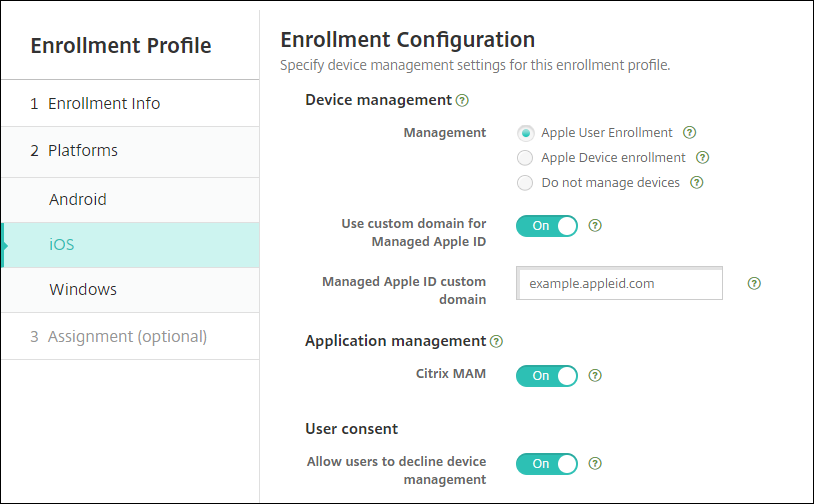 このアップグレードでは、以前の設定は新しい登録プロファイル設定に次のようにマッピングされます。
サーバーモード 管理設定 Citrix MAM設定 MDM デバイス登録 オフ MAM デバイスを管理しない オン MDM+MAM デバイス登録 オン 登録が必要な場合、ユーザーがデバイス管理を拒否することを許可はオフになります。Citrix Endpoint Management 19.12.0以降を導入する場合、グローバル登録プロファイルにはこれらの事前定義された設定があります。 -
Windows 10デバイスがCitrix Workspaceアプリに自動的に登録されることを許可します。
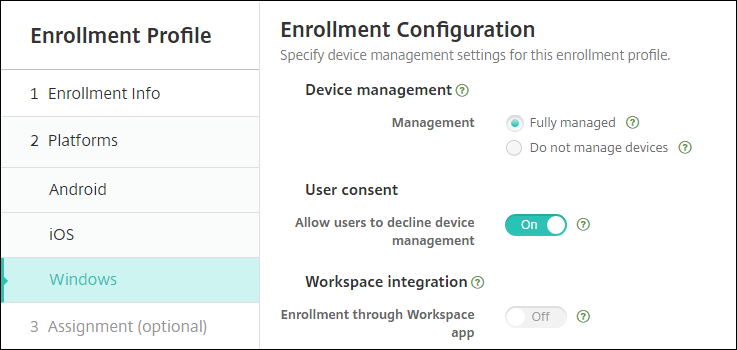 このアップグレードでは、以前のMDM構成は新しい登録プロファイル設定完全管理にマッピングされます。Citrix Endpoint Management 19.12.0以降を導入する場合、グローバル登録プロファイルにはこれらの事前定義された設定があります。
拡張登録プロファイルには、次の制限があります。
-
Citrix Endpoint ManagementがCitrix Workspaceと統合されている場合、拡張登録プロファイル機能はiOSおよびAndroidデバイスでは機能しません。
-
拡張登録プロファイル機能は、ワンタイムPINまたは2要素認証の登録招待では利用できません。
詳細については、登録プロファイルを参照してください。
Citrix Endpoint Management 20.2.1のその他の更新
-
専用のAndroid Enterprise (COSU) デバイスの登録を簡素化。 Citrix Endpoint Managementでは、登録プロファイルを作成することで、専用のAndroid Enterpriseデバイス(COSUデバイスとも呼ばれる)を登録できるようになりました。専用デバイスを登録するために、ロールベースのアクセス制御(RBAC)ロールを作成する必要はなくなりました。専用のAndroid Enterpriseデバイスのプロビジョニングを参照してください。
-
Keyguard管理ポリシーを使用してAndroidデバイスの生体認証を無効にする。 Keyguard管理デバイスポリシーにより、Android 9.0以降を実行しているデバイスで、指紋認証ロック解除、顔認証、虹彩認証、またはすべての生体認証を無効にできるようになりました。
-
リソースセンターでガイダンスを入手する。 リソースセンターを使用して、製品内のデータにアクセスします。ダッシュボードからガイダンスを得るには、右下隅のアイコンをクリックします。

シトリックス エンドポイント マネジメント 20.1.0
-
Android Enterprise COPEデバイスのサポート。 Citrix Endpoint Managementは、ワークプロファイルを持つAndroid Enterpriseの完全管理デバイスをサポートします。Googleは以前、これらのデバイスをCOPE(corporate-owned personally enabled)デバイスと呼んでいました。Android Enterpriseの完全管理デバイスには、デバイスプロファイルとワークプロファイルがあります。デバイスとワークプロファイルに個別のポリシー設定を適用できます。このリリースでは、次のようになります。
-
位置情報デバイスポリシーの位置情報モード設定は、COPEデバイス自体に適用できますが、COPEデバイスのワークプロファイルには適用できません。位置情報デバイスポリシーのその他の設定は、COPEデバイスでは利用できません。位置情報デバイスポリシーを参照してください。
-
ロックセキュリティアクションは、デバイスまたはワークプロファイルに個別に適用できます。
-
Citrix Workspaceアプリを介したWindows 10デバイスの自動登録。 Citrix Endpoint Managementは、Citrix Workspaceアプリを使用してWindows 10デスクトップおよびタブレットを自動登録できるようになりました。
シトリックス エンドポイント マネジメント 19.12.0
デバイスプロパティに基づいてWindowsデバイスのデリバリーグループを構成できるようになりました。(プレビュー) デリバリーグループを構成する際、デバイスプロパティに基づいてグループを構成できるようになりました。この機能はWindowsデスクトップおよびタブレットでのみ利用可能です。このプレビュー機能へのアクセスをリクエストするには、Citrixの営業担当者またはサポート担当者にお問い合わせください。この機能の詳細については、「デリバリーグループの追加(プレビュー)」を参照してください。
グループポリシーオブジェクト(GPO)をCitrix Endpoint Managementにインポートし、Windows 10デバイスに直接展開します。 AD管理者がグループポリシー管理コンソールからGPOを展開するのではなく、Citrix Endpoint Managementコンソールを通じてGPOをインポートおよび展開できます。「Windows GPO構成デバイスポリシー」を参照してください。
Windowsデスクトップおよびタブレット用のEXEアプリをインストールします。 Windowsデスクトップおよびタブレット用のエンタープライズアプリとしてEXEアプリケーションをアップロードできるようになりました。詳細については、「エンタープライズアプリとしてWin32アプリを追加する」を参照してください。
シトリックス エンドポイント マネジメント 19.11.0
Apple ボリューム購入プログラムからApple Business Manager (ABM) およびApple School Manager (ASM) への移行
Apple Volume Purchase Program (VPP) を使用している企業や教育機関は、December 1, 2019 までに Apple Business Manager または Apple School Manager の「App とブック」に移行する必要があります。
Citrix Endpoint Management で VPP アカウントを移行する前に、このAppleサポート記事を参照してください。
組織または学校が Volume Purchase Program (VPP) のみを使用している場合は、ABM/ASM に登録し、既存の VPP 購入者を新しい ABM/ASM アカウントに招待できます。ASM の場合は
<https://school.apple.com> に移動します。ABM の場合は <https://business.apple.com> に移動します。
Citrix Endpoint Management で Volume Purchase (旧 VPP) アカウントを更新するには:
-
Citrix Endpoint Management コンソールで、右上隅にある歯車アイコンをクリックします。設定ページが表示されます。
-
Volume Purchase をクリックします。Volume Purchase 設定ページが表示されます。
-
ABM または ASM アカウントが、以前の VPP アカウントと同じアプリ構成になっていることを確認してください。
-
ABM または ASM ポータルで、更新されたトークンをダウンロードします。
-
Citrix Endpoint Management コンソールで、次の操作を行います。
-
その場所の更新されたトークン情報で、既存の Volume Purchase アカウントを編集します。
-
ABM または ASM の資格情報を編集します。サフィックスは変更しないでください。
-
保存を2回クリックします。
-
詳細については、以下を参照してください。
-
Apple Deployment Program を介したデバイスの展開
-
Appleデバイスの一括登録(/ja-jp/citrix-endpoint-management/device-management/apple/ios-bulk-enrollment.html)
登録プロファイルでAndroidデバイスの登録オプションを制御
登録プロファイルは、Citrix Endpoint Management展開でAndroid Enterpriseが有効になっている場合に、Androidデバイスがどのように登録されるかを制御するようになりました。登録プロファイルは、AndroidデバイスがデフォルトのAndroid Enterpriseモード(完全管理または仕事用プロファイル)で登録されるか、レガシー(デバイス管理者)モードで登録されるかを決定します。
デフォルトでは、グローバル登録プロファイルは、新規および工場出荷時設定にリセットされたAndroid Enterpriseデバイスを完全管理デバイスとして登録し、BYOD Android Enterpriseデバイスを仕事用プロファイルデバイスとして登録します。詳しくは、「Android Enterprise」(/ja-jp/citrix-endpoint-management/device-management/android/android-enterprise.html)を参照してください。
デフォルト登録としてのAndroid Enterprise向けレガシーAndroidデバイスの準備
Googleは、デバイス管理のデバイス管理者モードを非推奨とし、すべてのAndroidデバイスをデバイス所有者モードまたはプロファイル所有者モードで管理するよう顧客に推奨しています。(Google Android Enterprise開発者ガイドのデバイス管理者の非推奨を参照してください。)この変更をサポートするため、CitrixはAndroid EnterpriseをAndroidデバイスのデフォルトの登録オプションとします。
この変更は、Citrix Endpoint Management展開でAndroid Enterpriseが有効になっている場合、新しく登録された、または再登録されたすべてのAndroidデバイスがAndroid Enterpriseデバイスとして登録されることを意味します。
この変更に備えるため、Citrix Endpoint Managementでは、Androidデバイスの登録方法を制御する登録プロファイルを作成できるようになりました。
組織によっては、レガシーAndroidデバイスをデバイス所有者モードまたはプロファイル所有者モードで管理する準備ができていない場合があります。その場合、デバイス管理者モードで管理を継続できます。レガシーデバイス用の登録プロファイルを作成し、登録済みのすべてのレガシーデバイスを再登録します。
レガシーデバイス用の登録プロファイルを作成するには:
-
Citrix Endpoint Managementコンソールで、[構成]>[登録プロファイル] の順に選択します。
-
登録プロファイルを追加するには、[追加] をクリックします。[登録情報]ページで、登録プロファイルの名前を入力します。
-
[次へ] をクリックするか、[プラットフォーム] で [Android] を選択します。[登録構成]ページが表示されます。
-
[管理] を [レガシーデバイス管理(非推奨)] に設定します。[次へ] をクリックします。
-
[割り当て(オプション)] を選択します。[デリバリーグループの割り当て]画面が表示されます。
-
専用デバイスを登録する管理者が属するデリバリーグループを選択します。次に、保存をクリックします。
デバイス管理者モードでレガシーデバイスの管理を続行するには、このプロファイルを使用してデバイスを登録または再登録します。デバイス管理者デバイスは、ユーザーにCitrix Secure Hubをダウンロードさせ、登録サーバーURLを提供させることで、ワークプロファイルデバイスと同様に登録します。
Android Enterpriseへの移行に関するCitrix Endpoint Managementのサポートの詳細については、ブログ「Android Enterprise as the default for Citrix Endpoint Management service」を参照してください。
Citrix Endpoint Management 19.11.0で修正された問題
シトリックス エンドポイント マネジメント 19.10.0
Zebra OEMConfigのサポートを拡張。 Citrix Endpoint Managementは、Zebra Technologiesの管理ツールであるZebra OEMConfigを使用してZebraデバイスを管理できるようになりました。(詳細については、Zebra TechnologiesのWebサイトを参照してください。)Zebra OEMConfigアプリを使用してデバイスを管理するには、アプリを公開し、管理対象構成デバイスポリシーを構成します。
Windowsアプリでコンテンツデリバリーネットワーク(CDN)が利用可能に。 コンテンツデリバリーネットワークを使用してWindowsアプリを展開できるようになりました。Citrix CDNからエンタープライズアプリを配信するを参照してください。
名前に特殊文字を含むユーザーに対するグループ招待のサポート。 登録招待を受け取るグループを選択すると、Citrix Endpoint ManagementはActive Directoryからユーザーリストを取得するようになりました。このリストには、名前に特殊文字が含まれるユーザーも含まれます。登録招待を参照してください。
Citrix Endpoint Management 19.10.0で修正された問題
シトリックス エンドポイント マネジメント 19.9.1
-
iOSおよびAndroidの暗号化管理のサポート。 注:この機能は2021年3月以降非推奨です。代わりに、Citrix Endpoint ManagementはiOSおよびAndroidプラットフォームが提供するデバイス暗号化を使用します。Citrix Endpoint Managementは、Citrix MAM SDKを通じて利用可能なコンプライアンスチェックなどの機能で、プラットフォームベースの暗号化を補完します。
-
iPadOSのサポート。 Citrix Endpoint ManagementはiPadOS 13.xをサポートしています。iOSのデバイスポリシーは、iPadOSを実行しているデバイスに適用されます。
-
Android Enterprise向けアプリ管理の簡素化。 Citrix Endpoint Managementのアプリを承認または公開するために、Managed Google PlayまたはGoogle Developerポータルにアクセスする必要がなくなりました。これにより、アプリの承認と公開に数時間ではなく約10分しかかかりません。
-
Citrix Endpoint Managementコンソールで、パブリックアプリストア向けAndroid Enterpriseアプリを承認する。 Citrix Endpoint Managementコンソールを離れることなく、Managed Google Playストアアプリを承認できるようになりました。検索フィールドにアプリ名を入力すると、Managed Google PlayストアのUIが開き、アプリを承認して保存するための手順が表示されます。その後、アプリが結果に表示され、詳細を設定できるようになります。パブリックアプリストアアプリの追加を参照してください。
-
Citrix Endpoint Managementコンソールで、Android Enterprise向けMDXアプリを承認する。 Citrix Endpoint Managementコンソールを離れることなく、Android Enterprise向けManaged Google Playストアアプリを承認できるようになりました。MDXファイルをアップロードすると、Managed Google PlayストアのUIが開き、アプリを承認して保存するための手順が表示されます。MDXアプリの追加を参照してください。
-
Citrix Endpoint Managementコンソールで、Android Enterprise向けエンタープライズアプリを公開する。 Android Enterpriseプライベートアプリを追加する際に、Google Play開発者アカウントに登録する必要がなくなりました。Citrix Endpoint ManagementコンソールからManaged Google PlayストアのUIが開き、APKファイルをアップロードして公開できます。エンタープライズアプリの追加を参照してください。
-
-
ワークプロファイルモードまたは完全管理モードのAndroid Enterpriseデバイス向け証明書管理機能の追加。 管理対象キーストアに証明機関をインストールするだけでなく、以下の機能を管理できるようになりました。
-
特定の管理対象アプリで使用される証明書を構成する。 Android Enterpriseの資格情報デバイスポリシーに、証明書を使用するアプリ設定が追加されました。このポリシーで選択された資格情報プロバイダーによって発行されたユーザー証明書を使用するアプリを指定できます。アプリには、実行時にサイレントで証明書へのアクセスが許可されます。すべてのアプリで証明書を使用するには、アプリリストを空白のままにします。資格情報デバイスポリシーを参照してください。
-
管理対象キーストアから証明書をサイレントに削除するか、すべての非システム証明機関証明書をアンインストールする。 資格情報デバイスポリシーを参照してください。
-
ユーザーが管理対象キーストアに保存されている資格情報を変更できないようにする。 Android Enterpriseの制限デバイスポリシーに、ユーザーがユーザー資格情報を構成することを許可する設定が追加されました。デフォルトでは、この設定はオンになっています。制限デバイスポリシーを参照してください。
-
-
Android Enterpriseで位置情報デバイスポリシーが利用可能に。 管理対象または管理対象プロファイルモードで実行されているAndroid Enterpriseデバイスの位置情報設定を定義できます。Androidの位置情報追跡にはAndroid 8.5以降が必要です。位置情報デバイスポリシーを参照してください。
-
BitLocker回復キーへの簡単なアクセス。 ユーザーがBitLocker回復キーを紛失した場合、デバイスのロック解除が困難になることがあります。Citrix Endpoint Managementは、WindowsデスクトップおよびタブレットのBitLocker回復キーをデバイスの詳細の下に表示するようになりました。BitLocker回復キーを参照してください。
シトリックス エンドポイント マネジメント 19.9.0
-
Android Enterpriseのワークプロファイルデバイスと完全に管理されたデバイスのキーガード機能を管理します。 Androidキーガードは、デバイスとワークチャレンジのロック画面を管理します。キーガード管理デバイスポリシーを使用して、以下を制御します。
-
ワークプロファイルデバイスでのキーガード管理。ユーザーがデバイスのキーガードとワークチャレンジのキーガードを解除する前に利用できる機能を指定できます。たとえば、デフォルトでは、ユーザーは指紋認証によるロック解除を使用したり、ロック画面で編集されていない通知を表示したりできます。
-
完全に管理されたデバイスおよび専用デバイスでのキーガード管理。キーガード画面を解除する前に、信頼エージェントやセキュアカメラなどの利用可能な機能を指定できます。または、すべてのキーガード機能を無効にすることもできます。
キーガード管理デバイスポリシーを参照してください。 -
-
Samsung Knoxコンテナのパスワードリセット。 コンテナパスワードのリセットセキュリティアクションは、Android EnterpriseのSamsung Knoxデバイスでは利用できなくなりました。Samsung Knoxコンテナのパスワードをリセットするには、コンテナロックセキュリティアクションを使用します。コンテナパスワードのリセットセキュリティアクションは、デバイス管理者モードのSamsungデバイスでは引き続き利用できます。
-
Android Enterpriseアプリのプロダクトトラックを構成します。 Android Enterprise用のパブリックストアアプリまたはMDXアプリを追加するときに、ユーザーデバイスにプッシュするプロダクトトラックを構成します。たとえば、テスト用に設計されたトラックがある場合、それを選択して特定のデリバリーグループに割り当てることができます。リリースの展開の詳細については、Google Playヘルプセンターを参照してください。プロダクトトラックの構成については、MDXアプリの追加またはパブリックアプリストアアプリの追加を参照してください。
-
Windows GPO構成ポリシーが自動的に有効になります。 Citrix CloudでCitrix Workspace Environment Managementサイトをプロビジョニングすると、Windows GPO構成ポリシーが自動的に有効になります。詳細については、Windows GPO構成デバイスポリシーを参照してください。
-
コンソールでモバイルデバイス管理(MDM)とWorkspace Environment Management(WEM)が管理するデバイスが統合されました。 デバイスがMDMとWEMの両方で管理されている場合、Citrix Endpoint Managementコンソールでは1つのデバイスとして表示されるようになりました。コンソールでのデバイスラベルはMDM, WEMです。以前は、デバイスは2つの異なるデバイスとして表示されていました。MDMとWEMの両方で管理されているデバイスも削除できるようになりました。
Citrix Endpoint Management 19.9.0で修正された問題
シトリックス エンドポイント マネジメント 19.8.0
-
既存のお客様向け: Citrix Endpoint Management コンソールおよびセルフヘルプポータルへのポートアクセス制限:Citrix Endpoint Management 19.8.0 (August 1, 2019) より前にオンボーディングしたお客様向け:
-
管理者がCitrix Endpoint ManagementコンソールへのSSOアクセスにCitrix Cloudコンソールにサインオンすることを要求できます。Citrixは、すべてのコンソールアクセスをCitrix Cloud経由で行うことを強く推奨します。新しいサーバープロパティ
enable.cloud.console.ssoを True に設定します。これは、Citrix Endpoint Management コンソールに直接アクセスできないことを意味します。ポート 4443 で Citrix Endpoint Management コンソールに直接アクセスしようとすると、500 エラーが発生します。 -
セルフヘルプポータルへのアクセスはポート 443 経由でのみ可能です。ポート 4443 経由でのアクセス試行は、「アクセス拒否」メッセージになります。
-
-
Citrix Endpoint Management 19.8.0 (August 1, 2019) 以降にオンボーディングしたお客様向け:
-
新規のお客様は、Citrix Endpoint Management コンソールへのSSOアクセスにCitrix Cloudコンソールにサインオンします。
-
セルフヘルプポータルへのアクセスには、サーバープロパティの変更が必要です。デフォルトでは、新規のお客様はセルフヘルプポータルにアクセスできません。ユーザーにセルフヘルプポータルへのアクセスを許可するには、
shp.console.enableを True に更新します。
-
シトリックス エンドポイント マネジメント 19.7.1
-
管理対象のGoogle Playストア内のすべてのGoogle Playアプリにアクセスする。 管理対象のGoogle Playストア内のすべてのアプリにアクセスするサーバープロパティにより、公開Google Playストアのすべてのアプリが管理対象のGoogle Playストアからアクセス可能になります。このプロパティをtrueに設定すると、すべてのAndroid Enterpriseユーザーが公開Google Playストアアプリを使用できるようになります。管理者は、制限デバイスポリシーを使用して、これらのアプリへのアクセスを制御できます。
-
Android Enterpriseデバイスでシステムアプリを有効にする。 ユーザーがAndroid Enterpriseの仕事用プロファイルモードまたは完全管理モードでプリインストールされたシステムアプリを実行できるようにするには、制限デバイスポリシーを構成します。この構成により、ユーザーはカメラ、ギャラリーなどのデフォルトのデバイスアプリにアクセスできるようになります。特定のアプリへのアクセスを制限するには、アプリの権限ポリシーを使用してアプリの権限を設定します。
シトリックス エンドポイント マネジメント 19.6.1
-
位置情報デバイスポリシーでAndroidのデバイス追跡が可能になりました。 定義した頻度で特定のデバイスをポーリングするデバイス追跡を有効にできるようになりました。このポリシーを使用して、配達員の追跡によるより正確な配達見積もり、紛失または盗難されたデバイスの追跡、または地理的境界の強制を行うことができます。詳細については、位置情報デバイスポリシーを参照してください。
シトリックス エンドポイントマネジメント 19.6.0
-
Appleボリューム購入アプリの自動更新。 ボリューム購入アカウント(設定 > iOS設定)を追加すると、すべてのiOSアプリの自動更新を有効にできるようになりました。Appleボリューム購入のアプリの自動更新設定を参照してください。
Citrix Endpoint Management 19.6.0で修正された問題
レジストリ値の長さが2048文字を超えると、Windows Embedded Compactポリシーにレジストリキーを追加する際に次のエラーが表示されます。
Console error: could not execute statement; SQL [n/a]; nested exception is org.hibernate.exception.DataException: could not execute statement。
Azure ADユーザーがキオスクとして構成された一部のWindows 10 Azure AD参加済みデバイスにサインインすると、キオスクモードがアクティブになりません。この問題は、Azure ADユーザー名を
azuread\userの形式で入力した場合には発生しません。詳細については、キオスクデバイスポリシーを参照してください。
シトリックス エンドポイントマネジメント 19.5.0
-
iOS MDM登録ワークフローの変更。 誤解を招くプロファイルのインストールを減らすことでプラットフォームのセキュリティを向上させるため、AppleはMDMにデバイスを手動で登録するための新しいワークフローをリリースしました。この新しいワークフローは、Citrix Endpoint Managementを含むすべてのMDMソリューションに影響します。Apple Business ManagerまたはApple School Managerで割り当てられたサーバーへのMDM登録に変更はありません。ワークフローの変更は、MDMへの手動登録のみに適用されます。Citrixは登録も簡素化しました。以前は、iOSデバイスユーザーは登録中に2つのプロンプトを受け取っていました。ルートCAのプロンプトとMDMデバイス証明書のプロンプトです。Citrixは、署名なし証明書と署名済み証明書を柔軟に使用できるようにルートCAをインストールしていました。すべてのCitrix Cloud展開で信頼された証明書が使用されるため、ルートCAは不要になりました。iOSデバイスユーザーは、登録中にMDMデバイス証明書のプロンプトのみを受け取ります。このプロンプトには「XenMobile Profile Service」というラベルが付いています。この変更をサポートするため、Citrix はサーバープロパティ
ios.mdm.enrollment.installRootCaIfRequiredの値をfalseに変更しました。MDM登録中にSafariウィンドウが開き、ユーザーのプロファイルインストールを簡素化します。詳細については、iOSデバイスの登録 および以下のYouTubeビデオを参照してください。
-
新規Citrix Endpoint Managementのお客様向けの変更点:
-
Workspaceエクスペリエンスの展開。 新しいデバイスにWorkspaceエクスペリエンスを展開し始めるために、Workspaceという名前の個別のデリバリーグループを作成できます。Workspaceデリバリーグループを使用することで、すべてのユーザーに影響を与えることなく、少数のグループにWorkspaceエクスペリエンスを提供できます。
-
Citrix Endpoint Management 19.5.0以降の新規顧客向けの事前構成済みポリシーとアプリ。 Citrix Endpoint Management 19.5.0以降でオンボーディングする場合、いくつかのデバイスポリシーとモバイル生産性アプリが事前構成されています。この構成により、デバイスユーザーに基本的な機能をすぐに展開できます。デフォルトのデバイスポリシーとモバイル生産性アプリを参照してください。
-
-
Android Enterprise向けKnox Platform for Enterpriseデバイスポリシー(非推奨)。 Knoxバージョン3.0以降を実行しているAndroid EnterpriseデバイスのKPE PremiumおよびStandardライセンスキーを入力できるようになりました。
-
Chrome OS向けパブリックセッションデバイスポリシー。 Chrome OSデバイスをゲストセッションをサポートするように構成できるようになりました。このポリシーの構成については、「パブリックセッションデバイスポリシー」を参照してください。
-
RBAC権限の変更。 RBAC権限「ローカルユーザーの追加/削除」は、「ローカルユーザーの追加」と「ローカルユーザーの削除」の2つの権限に分割されました。
シトリックス エンドポイント管理 19.4.1
-
Workspace Environment Management (WEM)とCitrix Endpoint Managementの統合により、サポートされているすべてのドメイン参加済みWindowsデバイスを管理できます。 この統合は、以下の利点と機能を提供します:
-
WEM単独では、MDM展開は不可能です。Citrix Endpoint Management単独では、Windows 10デバイスの管理に限定されます。2つの製品を統合することで:
-
WEMはMDM機能にアクセスできます
-
Citrix Endpoint Management を通じて、より広範な Windows オペレーティングシステムを管理できます。
-
-
その管理は、Windows GPO の構成という形で行われます。現在、管理者は ADMX ファイルを Citrix Endpoint Management にインポートし、それを Windows 10 デスクトップおよびタブレットにプッシュして、特定のアプリケーションを構成しています。Windows GPO 構成デバイスポリシーを使用すると、GPO を構成し、WEM サービスに変更をプッシュできます。その後、WEM エージェントが GPO をデバイスとそのアプリに適用します。
-
WEM 統合に MDM 管理は必須ではありません。Citrix Endpoint Management がそのデバイスをネイティブにサポートしていない場合でも、WEM がサポートするすべてのデバイスに GPO 構成をプッシュできます。
-
サポートされているデバイスのリストについては、「オペレーティングシステムの要件」を参照してください。
詳細については、「Windows GPO 構成デバイスポリシー」を参照してください。 -
-
Citrix Endpoint Management 19.4.1 以降の新規マルチテナンシーのお客様の場合、エンタープライズアプリの CDN 配信がデフォルトになりました。 アジア太平洋地域の新規のお客様は、CDN 配信を有効にするには Citrix サポート担当者にお問い合わせください。すべての地域で、CDN を使用してエンタープライズアプリを配信したい既存のお客様は、機能を有効にした後、既存のアプリを再アップロードする必要があります。「Citrix CDN からエンタープライズアプリを配信する」を参照してください。
-
Android Enterprise 向け Web および SaaS アプリと Web リンクのサポート。 Citrix Endpoint Management は、Web または SaaS アプリのリンクと Web リンクを Android Enterprise デバイスに配信できるようになりました。Web および SaaS アプリと Web リンクは、他のプラットフォームに追加するのと同じ方法で Android Enterprise に追加されます。「Web または SaaS アプリを追加する」および「Web リンクを追加する」を参照してください。
-
Chrome OS デバイスの制限事項の追加:
-
無効なデバイスに指示を表示。 無効な Chrome OS デバイスに表示するカスタムメッセージを追加できるようになりました。
-
ユーザーが特定の拡張機能、アプリ、テーマをインストールできるようにする。 これらのソースからのダウンロードを許可する URL のリストを入力します。
詳細については、「Chrome OS の設定」を参照してください。 -
シトリックス エンドポイント管理 19.3.1
Citrix Endpoint Management 19.3.1で修正された問題
シトリックス エンドポイント マネジメント 19.3.0
-
Android Enterpriseポリシー統合におけるSamsung Knoxのサポート。 Samsung Knox 3.0以降およびAndroid 8.0以降を実行しているAndroid Enterpriseデバイスの場合、KnoxとAndroid Enterpriseは統合されたデバイスおよびプロファイル管理ソリューションに結合されます。以下のデバイスポリシーのAndroid EnterpriseページでKnox設定を構成します。
-
OS更新デバイスポリシー。 Samsung Enterprise FOTAの更新を制御します。OS更新デバイスポリシーを参照してください。
-
パスコードデバイスポリシー。 パスコードデバイスポリシーを参照してください。
-
制限デバイスポリシー。 制限デバイスポリシーを参照してください。
-
Samsung MDMライセンスキーデバイスポリシー(非推奨)。 Knoxライセンスキーを構成します。
-
-
Android Enterprise用アプリインベントリデバイスポリシー。 管理対象デバイス上のAndroid Enterpriseアプリのインベントリを収集できるようになりました。詳細については、アプリインベントリデバイスポリシーを参照してください。
-
Android Enterprise用ファイルデバイスポリシー。 Citrix Endpoint Managementにスクリプトファイルを追加して、Android Enterpriseデバイスで機能を実行できるようになりました。ファイルデバイスポリシーを参照してください。
-
Android Enterpriseのパスワードのロックとリセット。 Citrix Endpoint Managementは、Android 8.0以降を実行しているワークプロファイルモードで登録されたAndroid Enterpriseデバイスのパスワードのロックとリセットのセキュリティアクションをサポートするようになりました。セキュリティアクションを参照してください。
-
Windows 10デスクトップおよびタブレットデバイスのキオスクでのAzure Active Directoryサポート。 キオスクモードでドメイン参加済みのAzure ADデバイスを追加できるようになりました。「キオスクデバイスポリシー」を参照してください。
-
ワークスペースエクスペリエンスが有効になっているCitrix Endpoint Managementのお客様向け: Citrix Endpoint Managementは、iOSおよびAndroid上のCitrix Workspaceアプリを介したフェデレーション認証をサポートします。 この機能はAzure Active Directoryをサポートしていません。詳細については、「認証方法の選択または変更」を参照してください。
-
パブリックREST APIの変更。 Citrix Endpoint ManagementのRESTサービス用パブリックAPIに、MDXアプリのコンテナ内のプラットフォーム詳細を編集するAPIが追加されました。PDFの「Section 3.15.2.4 Update platform details inside the container for MDX apps」にある「RESTサービス用パブリックAPI」を参照してください。
Citrix Endpoint Management 19.3.0で修正された問題
TLSバージョンの非推奨化
Citrix Endpoint Managementサービスのセキュリティを向上させるため、Citrixは現在、Transport Layer Security (TLS) 1.0および1.1を介したすべての通信をブロックしています。セキュリティの脆弱化のため、PCI CouncilはTLS 1.0を非推奨にしています。
この変更がお客様に与える影響
オンプレミスのNetScaler Gateway (NetScaler Gateway) を介してモバイルアプリケーション管理を使用している場合、ロードバランサーサービスを更新してTLS 1.2を有効にする必要があります。
以下のコネクタの古いバージョンはTLS 1.0のみをサポートしています:
-
エクスチェンジ アクティブシンク 用 シトリックス エンドポイント マネジメント コネクタ
-
Exchange ActiveSync 用 NetScaler Gateway コネクタ
コネクタを次のようにアップグレードしてください。
-
Exchange ActiveSync 用 Citrix Endpoint Management コネクタのビルド 10.1.3 以前を使用している場合は、ビルド 10.1.4 以降にアップグレードしてください。
-
Exchange ActiveSync 用 NetScaler Gateway コネクタのビルド 8.5.0 以前を使用している場合は、ビルド 8.5.1.11 以降にアップグレードしてください。
実施事項
オンプレミスの NetScaler Gateway (NetScaler Gateway) を使用している場合は、ロードバランサーサービスで TLS 1.2 を有効にしてください。詳細については、
<https://support.citrix.com/article/CTX247095> を参照してください。
Exchange ActiveSync 用のいずれかのコネクタをダウンロードするには:
1.  Go to `<https://www.citrix.com/downloads>`.
 1.  Navigate to **Citrix Endpoint Management (and Citrix XenMobile Server) > XenMobile Server (on-premises) > Product Software > XenMobile Server 10 > Server Components**.
 1.  Locate the connector tile and then click **Download File**.
シトリックス エンドポイント マネジメント 19.2.1
-
Chrome デバイスのキオスクで複数のアプリを実行する。 Chrome OS のキオスクポリシーに複数のアプリを追加できるようになりました。ユーザーがデバイスを起動したときに、オプションでアプリを自動的に起動できます。キオスクデバイスポリシー を参照してください。
シトリックス エンドポイント マネジメント 19.2.0
-
コンテンツデリバリーネットワーク (CDN) からエンタープライズアプリを配信する。 ユーザーが Citrix Endpoint Management サーバーの近くにいない場合、エンタープライズアプリの配信には時間がかかることがあります。アプリのダウンロードを高速化するために、代わりに世界中のコンテンツデリバリーネットワーク (CDN) の場所からエンタープライズアプリを配信できます。エンタープライズアプリの CDN サポートは、iOS アプリ (MDM または MAM 登録) および Android アプリ (MDM または MAM 登録) で利用できます。エンタープライズアプリの CDN サポートは、Windows アプリでは利用できません。開始するには、Citrix CDN からエンタープライズアプリを配信する を参照してください。
-
Citrix Workspace の DEP デバイス登録の変更。 Citrix Endpoint Management が Citrix Workspace と統合されている場合、Citrix Workspace アプリは必須アプリとして DEP 展開パッケージに含まれます。この機能では、iOS 用の DEP アカウント設定を、必要な資格情報がオフに設定されている状態で構成する必要があります。Citrix Secure Hub は、Citrix Endpoint Management に登録する前に、Citrix Workspace にデバイスを登録するようユーザーに促します。
-
サーバープロパティ ios.mdm.enrollment.installRootCaIfRequired が false に設定されました。 Citrix Endpoint Management は公開されている信頼された証明書チェーンを使用するため、ルートCAをデバイスにプッシュする必要はありません。その結果、iOSデバイスユーザーは登録中にルートCAのインストールを促されることがなくなりました。
-
Android Enterpriseで位置情報デバイスポリシーが利用可能になりました。 管理対象または管理対象プロファイルモードで実行されているAndroid Enterpriseデバイスの位置情報設定を定義できます。位置情報デバイスポリシーを参照してください。
-
Alexa for Businessのサポートが強化されました。 Citrix Endpoint Managementは、Alexa for Business会議、組織へのAlexaスキルの追加、スキルグループの編集をサポートするようになりました。Alexa for Businessを参照してください。
-
Windowsエージェントポリシーの自動アクション。 Windowsエージェントポリシーを使用すると、レジストリ値に基づいてWindowsデスクトップおよびタブレットで実行するアクションを自動化できます。詳細については、Windowsエージェントデバイスポリシーおよび自動アクションの記事を参照してください。
-
Android Enterpriseでは、パスコードの必須文字に対する「制限なし」オプションは非推奨になりました。 Android 7以降を実行しているAndroid Enterpriseデバイスは、文字制限なしで作成されたパスコードをサポートしなくなりました。以前に必須文字を制限なしに設定していた場合、この更新によりその値が数字のみに変更されます。この変更は、現在のユーザーサインインエクスペリエンスには影響しません。詳細については、Android Enterprise設定を参照してください。
シトリックス エンドポイント マネジメント 19.1.2
-
Android Enterpriseでファイルデバイスポリシーが利用可能になりました。 Citrix Endpoint Managementにスクリプトファイルを追加して、Android Enterpriseデバイスで機能を実行できます。ファイルデバイスポリシーを参照してください。
-
Chrome OSデバイスのタイムゾーン設定を構成します。 Chromeデバイスのタイムゾーンを選択し、タイムゾーンを検出する方法を指定できるようになりました。詳細については、制限デバイスポリシーを参照してください。
-
RBAC管理者のグループ権限により、ユーザーおよび登録招待ページに表示されるユーザー情報が制限されるようになりました。 以前は、Citrix Endpoint Managementコンソールには、管理 > ユーザーおよび管理 > 登録招待ページにすべてのローカルユーザーとドメインユーザーの情報が含まれていました。RBAC管理者が表示および管理する権限を持つユーザーグループを指定するには、管理者ロールを編集してユーザーグループを指定します。詳細については、RBACでロールを構成するを参照してください。
-
Citrix Workspaceアプリからサードパーティ製アプリを起動します。 Citrix Workspaceが有効になっているお客様の場合: 新しいアプリをユーザーに展開する前に、Citrix Workspaceアプリからアプリを起動するためのURLのコンマ区切りリストを追加できます。詳細については、アプリの追加を参照してください。