
制限デバイスポリシー
制限デバイスポリシーでは、カメラなどのユーザーデバイス上の特定の機能や機能を許可または制限します。メディアコンテンツの制限や、ユーザーがインストールできるアプリの種類とできないアプリの種類の制限に加えて、セキュリティ制限も設定できます。ほとんどの制限設定はデフォルトでオン(許可)になっています。主な例外は、iOSセキュリティ - 強制機能とすべてのWindowsタブレット機能で、これらはデフォルトでオフ(制限)になっています。
Windows 10 RS2 Phoneの場合:Internet Explorerを無効にするカスタムXMLポリシーまたは制限ポリシーが電話に展開された後も、ブラウザは有効のままです。この問題を回避するには、電話を再起動してください。この問題はサードパーティの問題です。
ヒント:
オンを選択したオプションはすべて、ユーザーがその操作を実行したり、その機能を使用したりできることを意味します。例:
カメラ。オンの場合、ユーザーはデバイスのカメラを使用できます。オフの場合、ユーザーはデバイスのカメラを使用できません。
スクリーンショット。オンの場合、ユーザーはデバイスでスクリーンショットを撮ることができます。オフの場合、ユーザーはデバイスでスクリーンショットを撮ることができません。
このポリシーを追加または構成するには、構成 > デバイスポリシーに移動します。詳細については、「デバイスポリシー」を参照してください。
iOS設定
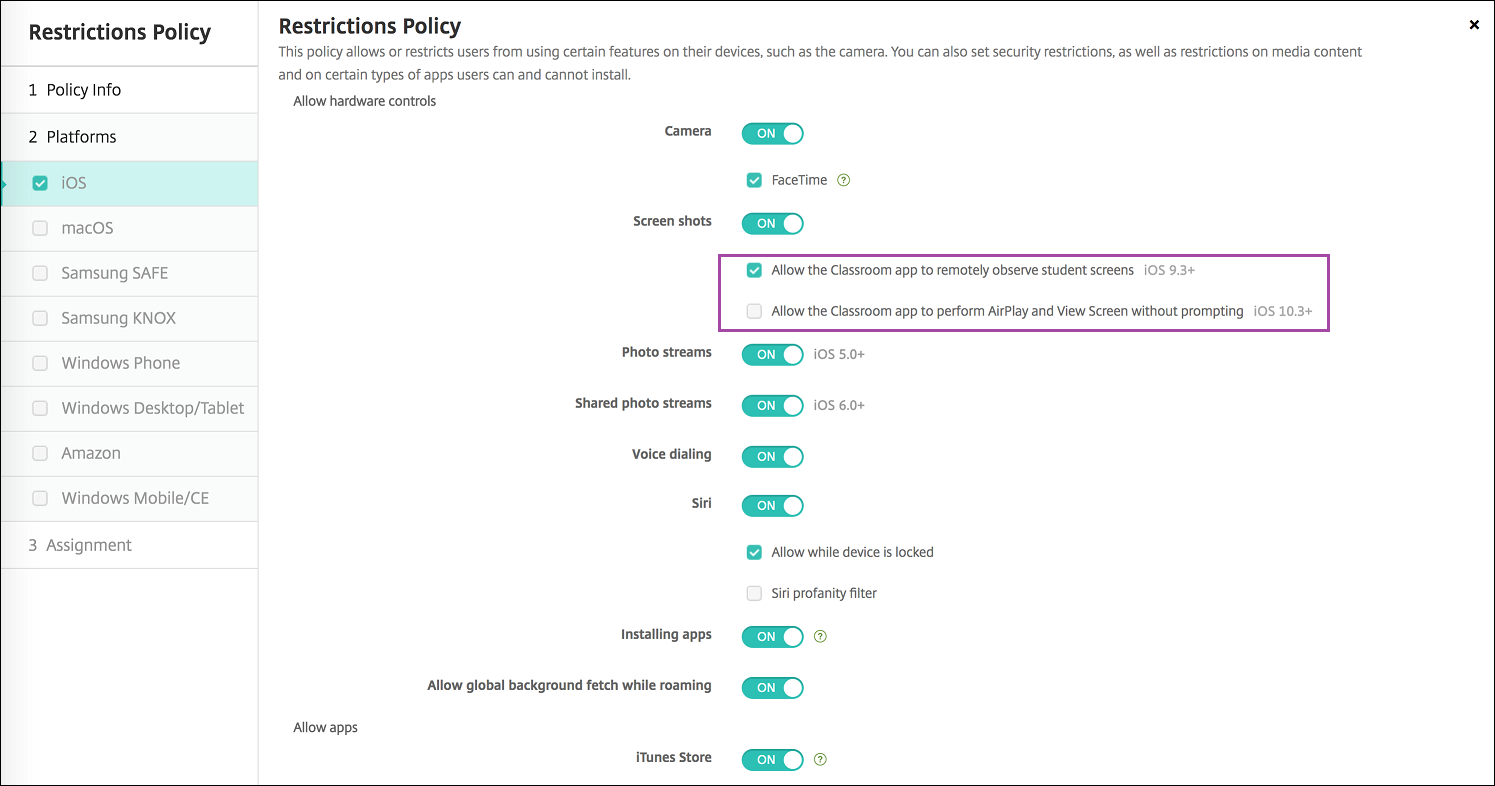
一部のiOS制限ポリシー設定は、ここに記載されているとおり、またXenMobile®コンソールの制限ポリシーページに記載されているとおり、特定のiOSバージョンにのみ適用されます。
iOS制限ポリシー設定は、デバイスがユーザー登録モード、非監視(フルMDM)モード、または監視モードで登録されている場合に適用できます。次の表は、iOS 13以降の各制限ポリシー設定で利用可能な登録モードを示しています。
表に記載されているように、以前は非監視モードと監視モードで利用可能だった一部の設定は、iOS 13以降、監視モードでのみ利用可能です。次のルールが適用されます。
-
監視対象のiOS 13以降のデバイスがXenMobileに登録されている場合、設定がデバイスに適用されます。
-
非監視対象のiOS 13以降のデバイスがXenMobileに登録されている場合、設定はデバイスに適用されません。
-
XenMobileに登録済みのiOS 12(またはそれ以前)デバイスがiOS 13にアップグレードしても、変更はありません。設定はアップグレード前と同様にデバイスに適用されます。
iOSデバイスを監視モードに設定する方法については、「Apple Configuratorを使用してiOSデバイスを監視モードにするには」(/ja-jp/xenmobile/server/provision-devices/ios-bulk-enrollment.html#to-configure-apple-configurator-2-settings)を参照してください。
| 設定 | ユーザー登録 | 非監視 | 監視 |
|---|---|---|---|
| ハードウェア制御を許可 | |||
| カメラ | いいえ | はい | はい |
| FaceTime | いいえ | いいえ(iOS 13で新規) | はい |
| FaceTimeリモートコントロールを許可 | いいえ | いいえ | はい |
| スクリーンショット | はい | いいえ | はい |
| Classroomアプリによる生徒の画面のリモート監視を許可 | いいえ | いいえ | はい |
| ClassroomアプリによるAirPlayと画面表示のプロンプトなしでの実行を許可 | いいえ | いいえ | はい |
| 写真ストリーム | いいえ | はい | はい |
| 共有写真ストリーム | いいえ | はい | はい |
| 共有iPadの一時セッションを許可 | いいえ | はい | はい |
| 音声ダイヤル | いいえ | はい | はい |
| Siri | はい | はい | はい |
| デバイスがロックされている間も許可 | はい | はい | はい |
| Siriの不適切表現フィルター | いいえ | いいえ | はい |
| アプリのインストール | 不可 | 不可 (iOS 13で新規) | 可 |
| 代替アプリマーケットプレイス | 不可 | 不可 | 可 |
| Web配布アプリ | 不可 | 不可 | 可 |
| ローミング中のグローバルバックグラウンドフェッチを許可 | 不可 | 可 | 可 |
| アプリを許可 | |||
| アイチューンズストア | いいえ | いいえ (iOS 13で新規) | はい |
| アプリ内課金 | いいえ | はい | はい |
| 購入にiTunesパスワードを要求 | いいえ | はい | はい |
| Safari | いいえ | いいえ(iOS 13で新規) | はい |
| 自動入力 | いいえ | いいえ(iOS 13で新規) | はい |
| 詐欺警告を強制 | はい | はい | はい |
| JavaScriptを有効にする | いいえ | はい | はい |
| ポップアップをブロック | 不可 | 可 | 可 |
| Cookieを許可 | 不可 | 可 | 可 |
| ネットワーク - iCloudアクションを許可 | |||
| iCloudの書類とデータ | 不可 | 不可 (iOS 13で新規) | 可 |
| iCloudバックアップ | 不可 | 可 | はい |
| iCloud写真キーチェーン | いいえ | はい | はい |
| iCloud写真ライブラリ | いいえ | はい | はい |
| セキュリティ - 強制 | |||
| 暗号化されたバックアップ | はい | はい | はい |
| 広告追跡の制限 | いいえ | はい | はい |
| 最初のAirPlayペアリング時のパスコード | はい | はい | はい |
| 手首検出を使用するためのペアリングされたApple Watch | はい | はい | はい |
| AirDropを使用した管理対象ドキュメントの共有 | はい | はい | はい |
| セキュリティ - 許可 | |||
| 信頼できないSSL証明書の受け入れ | いいえ | はい | はい |
| 証明書信頼設定の自動更新 | いいえ | はい | はい |
| 管理対象ペーストボードを要求 | はい | はい | はい |
| 管理対象外アプリでの管理対象アプリからのドキュメント | はい | はい | はい |
| 管理対象外のアプリが管理対象の連絡先を読み取る | いいえ | いいえ | はい |
| 管理対象のアプリが管理対象外の連絡先に書き込む | いいえ | いいえ | はい |
| 管理対象外のアプリからのドキュメントを管理対象のアプリで | はい | はい | はい |
| Appleへの診断情報の送信 | はい | はい | はい |
| Touch IDでデバイスのロックを解除 | いいえ | はい | はい |
| 自動ロック解除 | いいえ | はい | はい |
| ロック時のPassbook通知 | いいえ | はい | はい |
| ハンドオフ | いいえ | はい | はい |
| 管理対象アプリのiCloud同期 | はい | はい | はい |
| エンタープライズブックのバックアップ | はい | はい | はい |
| エンタープライズブックのメモとハイライトの同期 | はい | はい | はい |
| Spotlightでのインターネット検索結果 | いいえ | はい | はい |
| エンタープライズアプリの信頼 | いいえ | はい | はい |
| Appleパーソナライズ広告を許可 | いいえ | はい | はい |
| 監視対象デバイスのみの設定 - 許可 | |||
| eSIMの変更を許可 | いいえ | いいえ | はい |
| 消去時にeSIMを保持 | いいえ | いいえ | はい |
| すべてのコンテンツと設定を消去 | いいえ | いいえ | はい |
| 制限の構成 | いいえ | いいえ | はい |
| ポッドキャスト | いいえ | いいえ | はい |
| 構成プロファイルのインストール | いいえ | いいえ | はい |
| 指紋の変更 | いいえ | いいえ | はい |
| デバイスからのアプリのインストール | いいえ | いいえ | はい |
| キーボードショートカット | いいえ | いいえ | はい |
| ペアリングされたApple Watch | いいえ | いいえ | はい |
| パスコードの変更 | いいえ | いいえ | はい |
| デバイス名の変更 | いいえ | いいえ | はい |
| 壁紙の変更 | いいえ | いいえ | はい |
| アプリの自動ダウンロード | いいえ | いいえ | はい |
| AirDrop | いいえ | いいえ | はい |
| iMessage | いいえ | いいえ | はい |
| Siriのユーザー生成コンテンツ | いいえ | いいえ | はい |
| iBooks | いいえ | いいえ | はい |
| アプリの削除 | いいえ | はい | はい |
| ゲームセンター | いいえ | いいえ (iOS 13で新規) | はい |
| 友達を追加 | いいえ | いいえ | はい |
| マルチプレイヤーゲーム | いいえ | いいえ (iOS 13で新規) | はい |
| アカウント設定の変更 | いいえ | いいえ | はい |
| アプリのモバイルデータ設定の変更 | いいえ | いいえ | はい |
| ネットワークドライブ接続を許可 | いいえ | いいえ | はい |
| USBデバイス接続を許可 | いいえ | いいえ | はい |
| デバイスを探すを許可 | いいえ | いいえ | はい |
| 「友達を探す」を許可 | いいえ | いいえ | はい |
| 「友達を探す」設定の変更 | いいえ | いいえ | はい |
| Configurator以外のホストとのペアリング | いいえ | いいえ | はい |
| 予測キーボード | いいえ | いいえ | はい |
| キーボードの自動修正 | いいえ | いいえ | はい |
| キーボードのスペルチェック | いいえ | いいえ | はい |
| QuickPathキーボードを許可 | いいえ | いいえ | はい |
| 定義の検索 | いいえ | いいえ | はい |
| シングルアプリバンドルID | いいえ | いいえ | はい |
| ニュース | いいえ | いいえ | はい |
| Apple Musicサービス | いいえ | いいえ | はい |
| iTunes ラジオ | いいえ | いいえ | はい |
| 通知の変更 | いいえ | いいえ | はい |
| 制限付きアプリの使用 | いいえ | いいえ | はい |
| 診断提出の変更 | いいえ | いいえ | はい |
| Bluetoothの変更 | いいえ | いいえ | はい |
| 音声入力を許可 | いいえ | いいえ | はい |
| Wi-Fiを強制的にオンにする | いいえ | いいえ | はい |
| Wi-FiポリシーによってインストールされたWi-Fiネットワークのみに参加する | いいえ | いいえ | はい |
| ClassroomアプリがプロンプトなしでAirPlayと画面表示を実行できるようにする | いいえ | いいえ | はい |
| Classroomアプリがプロンプトなしでアプリにロックし、デバイスをロックできるようにする | いいえ | いいえ | はい |
| プロンプトなしでClassroomアプリのクラスに自動的に参加する | いいえ | いいえ | はい |
| AirPrintを許可 | いいえ | いいえ | はい |
| AirPrintの資格情報をキーチェーンに保存することを許可 | いいえ | いいえ | はい |
| iBeaconを使用してAirPrintプリンターの検出を許可 | いいえ | いいえ | はい |
| 信頼された証明書を持つ宛先にのみAirPrintを許可 | いいえ | いいえ | はい |
| VPN構成の追加 | いいえ | いいえ | はい |
| モバイルデータ通信プラン設定の変更 | いいえ | いいえ | はい |
| システムアプリの削除 | いいえ | いいえ | はい |
| 近くの新しいデバイスのセットアップ | いいえ | いいえ | はい |
| USB制限モードを許可する | いいえ | いいえ | はい |
| ソフトウェアアップデートの遅延を強制する | いいえ | いいえ | はい |
| 強制的なソフトウェアアップデートの遅延 | いいえ | いいえ | はい |
| クラスを離れるための教室リクエストの許可を強制する | いいえ | いいえ | はい |
| 自動入力の前に認証を強制する | いいえ | いいえ | はい |
| 日付と時刻の自動設定を強制する | いいえ | いいえ | はい |
| パスワードの自動入力 | いいえ | いいえ | はい |
| パスワードの近接要求 | いいえ | いいえ | はい |
| パスワード共有 | いいえ | いいえ | はい |
| インターネット共有設定の変更 | いいえ | いいえ | はい |
| ペアリングされていないデバイスによるリカバリへの起動を許可 | いいえ | いいえ | はい |
| 迅速なセキュリティ対応をインストール | いいえ | いいえ | はい |
| 迅速なセキュリティ対応を削除 | いいえ | いいえ | はい |
| メールプライバシー保護を許可 | いいえ | いいえ | はい |
| NFC | いいえ | いいえ | はい |
| App Clipを許可 | いいえ | いいえ | はい |
| ゲン文字 | いいえ | いいえ | はい |
| イメージプレイグラウンド | いいえ | いいえ | はい |
| イメージワンド | いいえ | いいえ | はい |
| iPhoneミラーリング | いいえ | いいえ | はい |
| パーソナライズされた手書き入力結果 | いいえ | いいえ | はい |
| 書き込みツール | いいえ | いいえ | はい |
| 通話録音 | いいえ | いいえ | はい |
| 非表示にするアプリ | いいえ | いいえ | はい |
| ロックするアプリ | いいえ | いいえ | はい |
| メール概要 | いいえ | いいえ | はい |
| RCSメッセージング | いいえ | いいえ | はい |
| 外部インテリジェンス統合を許可する | いいえ | いいえ | はい |
| 外部インテリジェンス統合へのサインインを許可する | いいえ | いいえ | はい |
| メールのスマートリプライを許可する | いいえ | いいえ | はい |
| メモの文字起こしを許可 | いいえ | いいえ | はい |
| Safariの要約を許可 | いいえ | いいえ | はい |
| ビジュアルインテリジェンスの要約を許可 | いいえ | いいえ | はい |
| メモの文字起こし要約を許可 | いいえ | いいえ | はい |
| Apple Intelligence レポートを許可 | いいえ | いいえ | はい |
| デフォルトの通話アプリの変更を許可 | いいえ | いいえ | はい |
| デフォルトのメッセージングアプリの変更を許可 | いいえ | いいえ | はい |
| 外部インテリジェンスワークスペースIDを許可 | いいえ | いいえ | はい |
| デフォルトブラウザの変更 | いいえ | いいえ | はい |
| ライブボイスメールを許可 | いいえ | いいえ | はい |
| セキュリティ - ロック画面に表示 | |||
| コントロールセンター | はい | はい | はい |
| 通知 | はい | はい | はい |
| 今日のビュー | はい | はい | はい |
| メディアコンテンツ - 許可 | |||
| 露骨な表現の音楽、ポッドキャスト、iTunes Uのコンテンツ | いいえ | いいえ (iOS 13で新規) | はい |
| iBooks内の露骨な性的コンテンツ | いいえ | はい | はい |
| 評価地域 | いいえ | はい | はい |
| 映画 | いいえ | はい | はい |
| テレビ番組 | いいえ | はい | はい |
| アプリ | いいえ | はい | はい |
-
ハードウェア制御を許可
-
カメラ: ユーザーがデバイスでカメラを使用できるようにします。
-
FaceTime: ユーザーがデバイスでFaceTimeを使用できるようにします。監視対象のiOSデバイスの場合。
-
FaceTimeリモートコントロールを許可: リモートFaceTimeセッションがデバイスの制御を要求できるようにします。監視対象のiOSデバイスの場合。iOS 18.4以降で利用可能です。
-
-
スクリーンショット: ユーザーがデバイスでスクリーンショットを撮れるようにします。
-
Classroomアプリによる生徒の画面のリモート監視を許可: この制限が選択されていない場合、インストラクターはClassroomアプリを使用して生徒の画面をリモートで監視できません。デフォルト設定は選択されており、インストラクターはClassroomアプリを使用して生徒の画面を監視できます。ClassroomアプリがプロンプトなしでAirPlayと画面表示を実行することを許可の設定により、生徒がインストラクターに許可を与えるプロンプトを受け取るかどうかが決まります。監視対象のiOSデバイスの場合。
-
ClassroomアプリがプロンプトなしでAirPlayと画面表示を実行することを許可: この制限が選択されている場合、インストラクターは許可を求めるプロンプトなしで、生徒のデバイスでAirPlayと画面表示を実行できます。デフォルト設定は選択されていません。監視対象のiOSデバイスの場合。
-
-
フォトストリーム: ユーザーがMyPhotoStreamを使用して、iCloud経由で写真をすべてのiOSデバイスと共有できるようにします。
-
共有フォトストリーム: ユーザーがiCloud写真共有を使用して、同僚、友人、家族と写真を共有できるようにします。
-
共有iPadの一時セッションを許可: 設定がオフの場合、共有iPadの一時セッションへのアクセスを防止します。デフォルトはオンです。
-
音声ダイヤル: ユーザーデバイスでの音声ダイヤルを有効にします。
-
Siri: ユーザーがSiriを使用できるようにします。
-
デバイスロック中の許可: デバイスがロックされている間でも、ユーザーがSiriを使用できるようにします。
-
Siriの不適切表現フィルター: Siriの不適切表現フィルターを有効にします。デフォルトではこの機能は制限されており、不適切表現のフィルタリングは行われません。Siriとセキュリティの詳細については、Siriと音声入力のポリシーを参照してください。
-
-
アプリのインストール: ユーザーがアプリをインストールできるようにします。監視対象のiOSデバイスの場合。
-
代替アプリマーケットプレイス: Webからの代替マーケットプレイスアプリのインストールを防止し、インストール済みの代替マーケットプレイスアプリがアプリをインストールするのを防止します。この機能はiOS 17.4以降のバージョンで利用可能です。デフォルトはオンです。監視対象のiOSデバイスの場合。
-
Web配布アプリ: 顧客管理者がiOSデバイス上のWeb配布されたサードパーティアプリをブロックできるようにします。これはiOSバージョン17.5以降に適用されます。詳細については、制限を参照してください。
-
ローミング中のグローバルバックグラウンドフェッチを許可: デバイスがローミング中に、メールアカウントをiCloudに自動的に同期できるようにします。オフの場合、iOSフォンがローミング中のグローバルバックグラウンドフェッチアクティビティを無効にします。デフォルトはオンです。
-
-
アプリを許可
-
iTunes Store: ユーザーがiTunes Storeにアクセスできるようにします。監視対象のiOSデバイスの場合。
-
アプリ内課金: ユーザーがアプリ内課金を行えるようにします。
-
購入にiTunesパスワードを要求: アプリ内課金にパスワードを要求します。デフォルトではこの機能は制限されており、アプリ内課金にパスワードは必要ありません。
-
-
Safari: ユーザーがSafariにアクセスできるようにします。監視対象のiOSデバイスの場合。
-
自動入力: ユーザーがSafariでユーザー名とパスワードの自動入力を設定できるようにします。
-
詐欺警告を強制する:この設定が有効で、ユーザーが疑わしいフィッシングWebサイトにアクセスした場合、Safariはユーザーに警告します。デフォルトではこの機能は制限されており、警告は発行されません。
-
JavaScriptを有効にする:SafariでJavaScriptの実行を許可します。
-
ポップアップをブロックする:Webサイトの閲覧中にポップアップをブロックします。デフォルトではこの機能は制限されており、ポップアップはブロックされません。
-
-
Cookieを受け入れる:Cookieが受け入れられる範囲を設定します。リストから、Cookieを許可または制限するオプションを選択します。デフォルトのオプションは「常に」で、すべてのWebサイトがSafariにCookieを保存することを許可します。その他のオプションは「現在のWebサイトのみ」、「しない」、「訪問済みのサイトからのみ」です。
-
-
ネットワーク - iCloudアクションを許可する
-
iCloudの書類とデータ:ユーザーが書類とデータをiCloudに同期できるようにします。監視対象のiOSデバイス向け。
-
iCloudバックアップ:ユーザーがデバイスをiCloudにバックアップできるようにします。
-
iCloudキーチェーン:ユーザーがパスワード、Wi-Fiネットワーク、クレジットカード、その他の情報をiCloudキーチェーンに保存できるようにします。
-
iCloud写真ライブラリ:ユーザーがiCloud写真ライブラリにアクセスできるようにします。
-
-
セキュリティ - 強制デフォルトでは以下の機能は制限されており、セキュリティ機能は有効になっていません。
-
暗号化されたバックアップ:iCloudへのバックアップを強制的に暗号化します。
-
広告追跡の制限:ターゲット広告の追跡をブロックします。
-
初回AirPlayペアリング時のパスコード:AirPlay対応デバイスがAirPlayを使用する前に、1回限りの画面上のコードで認証されることを要求します。
-
ペアリングされたApple Watchで手首検出を使用する:ペアリングされたApple Watchが「手首検出」を使用することを要求します。
-
AirDropを使用した管理対象ドキュメントの共有: このオプションをオンに設定すると、AirDropが管理対象外のドロップターゲットとして表示されます。
-
-
セキュリティ - 許可
-
信頼されていないSSL証明書の受け入れ: ユーザーがWebサイトの信頼されていないSSL証明書を受け入れることを許可します。
-
証明書信頼設定の自動更新: 信頼された証明書が自動的に更新されることを許可します。
-
管理対象ペーストボードを必須にする: オンにすると、コピー&ペースト機能は、管理対象アプリから管理対象外アプリへのドキュメントおよび管理対象外アプリから管理対象アプリへのドキュメントに適用するのと同じ制限に従うようになります。デフォルトはオフです。 たとえば、次のように構成します。
-
管理対象ペーストボードを必須にする: オン
-
管理対象アプリから管理対象外アプリへのドキュメント: オフ
-
管理対象外アプリから管理対象アプリへのドキュメント: オン
注:ポリシーをiOSデバイスに展開した後、ユーザーは管理対象アプリから管理対象外アプリへデータをコピー&ペーストすることはできませんが、管理対象外アプリから管理対象アプリへデータをコピー&ペーストすることはできます。 -
-
管理対象アプリから管理対象外アプリへのドキュメント: ユーザーが管理対象(企業)アプリから管理対象外(個人)アプリへデータを移動することを許可します。
-
管理対象外アプリから管理対象アプリへのドキュメント: ユーザーが管理対象外(個人)アプリから管理対象(企業)アプリへデータを移動することを許可します。
-
Appleへの診断情報の送信: ユーザーのデバイスに関する匿名診断データがAppleに送信されることを許可します。
-
Touch IDによるデバイスのロック解除: ユーザーが指紋を使用してデバイスのロックを解除することを許可します。
-
自動ロック解除: オフの場合、ユーザーはApple Watchを使用してペアリングされたiPhoneのロックを解除できません。デフォルトはオンです。iOS 14.5以降で利用可能です。
-
ロック時のPassbook通知: ロック画面にPassbook通知を表示することを許可します。
-
Handoff: ユーザーがアクティビティをあるiOSデバイスから近くの別のiOSデバイスに転送することを許可します。
-
管理対象アプリのiCloud同期: ユーザーが管理対象アプリをiCloudに同期することを許可します。
-
エンタープライズブックのバックアップ: エンタープライズブックをiCloudにバックアップすることを許可します。
-
エンタープライズブックのメモとハイライトの同期: ユーザーがエンタープライズブックに追加したメモとハイライトをiCloudに同期することを許可します。
-
エンタープライズアプリの信頼: エンタープライズアプリケーションを信頼することを許可します。エンタープライズアプリとは、組織向けにカスタム作成されたアプリのことです。これらは社内で作成することも、外部ベンダーから開発・購入することもできます。詳細については、「iOSにカスタムエンタープライズアプリをインストールする」を参照してください。
-
Spotlightでのインターネット検索結果: Spotlightがデバイスに加えてインターネットからの検索結果を表示することを許可します。
-
非管理対象アプリによる管理対象連絡先の読み取り: オプション。非管理対象アプリ内の管理対象アプリからのドキュメントが無効になっている場合にのみ利用可能です。このポリシーが有効な場合、非管理対象アプリは管理対象アカウントの連絡先からデータを読み取ることができます。デフォルトはオフです。iOS 12以降で利用可能です。
-
管理対象アプリによる非管理対象連絡先への書き込み: オプション。有効な場合、管理対象アプリが非管理対象アカウントの連絡先に連絡先を書き込むことを許可します。非管理対象アプリ内の管理対象アプリからのドキュメントが有効な場合、この制限は影響しません。デフォルトはオフです。iOS 12以降で利用可能です。
-
Appleパーソナライズド広告を許可: オフの場合、ユーザーのデータはApple広告プラットフォームによってパーソナライズド広告の配信に使用されません。デフォルトはオンです。iOS 14.0以降で利用可能です。
-
-
監視対象デバイスのみの設定 - 許可これらの設定は、監視対象デバイスにのみ適用されます。iOSデバイスを監視モードに設定する手順については、「Apple Configuratorを使用してiOSデバイスを監視モードにする」を参照してください。
-
eSIMの変更を許可: ユーザーがデバイスのeSIM設定を変更することを許可します。
-
消去時にeSIMを保持: オンの場合、パスワード入力の失敗回数が多すぎるか、設定 > 一般 > リセットの「すべてのコンテンツと設定を消去」オプションによりデバイスが消去される際に、システムはeSIMを保持します。デフォルトはオフです。
注:探すがデバイスの消去を開始した場合、システムはeSIMを保持しません。-
すべてのコンテンツと設定を消去: ユーザーがデバイスからすべてのコンテンツと設定を消去できるようにします。
-
制限の構成: ユーザーがデバイスでペアレンタルコントロールを設定できるようにします。
-
ポッドキャスト: ユーザーがポッドキャストをダウンロードおよび同期できるようにします。
-
構成プロファイルのインストール: ユーザーが、あなたが展開した以外の構成プロファイルをインストールできるようにします。
-
指紋の変更: ユーザーがTouch IDの指紋を変更または削除できるようにします。
-
デバイスからのアプリのインストール: ユーザーがアプリをインストールできるようにします。この設定を無効にすると、エンドユーザーは新しいアプリをインストールできなくなります。App Storeは無効になり、そのアイコンはホーム画面から削除されます。
-
キーボードショートカット: ユーザーが頻繁に使用する単語やフレーズのカスタムキーボードショートカットを作成できるようにします。
-
ペアリングされたApple Watch: ユーザーが監視対象デバイスにApple Watchをペアリングできるようにします。
-
パスコードの変更: ユーザーが監視対象デバイスのパスコードを変更できるようにします。
-
デバイス名の変更: ユーザーがデバイスの名前を変更できるようにします。
-
壁紙の変更: ユーザーがデバイスの壁紙を変更できるようにします。
-
アプリの自動ダウンロード: アプリをダウンロードできるようにします。
-
AirDrop: ユーザーが近くのiOSデバイスと写真、ビデオ、Webサイト、位置情報などを共有できるようにします。
-
iMessage: ユーザーがiMessageでWi-Fi経由でテキストメッセージを送信できるようにします。
-
Siriユーザー生成コンテンツ: SiriがWebからユーザー生成コンテンツを照会できるようにします。従来のジャーナリストではなく、消費者がユーザー生成コンテンツを作成します。たとえば、TwitterやFacebookで見つかるコンテンツはユーザー生成コンテンツです。
-
iBooks: ユーザーがiBooksアプリを使用できるようにします。
-
アプリの削除: ユーザーがデバイスからアプリを削除できるようにします。
-
Game Center: ユーザーがデバイスでGame Centerを介してオンラインゲームをプレイできるようにします。
-
友達を追加: ユーザーが友達にゲームをプレイするための通知を送信できるようにします。
-
マルチプレイヤーゲーム: ユーザーがデバイスでマルチプレイヤーゲームを開始できるようにします。
-
-
アカウント設定の変更: ユーザーがデバイスのアカウント設定を変更できるようにします。
-
アプリのモバイルデータ設定の変更: ユーザーがアプリによるモバイルデータの使用方法を変更できるようにします。
-
ネットワークドライブ接続を許可: 設定がオフの場合、ファイルアプリでネットワークドライブへの接続を防止します。デフォルトはオンです。
-
USBデバイス接続を許可: 設定がオフの場合、ファイルアプリで接続されているUSBデバイスへの接続を防止します。デフォルトはオンです。
-
デバイスを探すを許可: 設定がオフの場合、探すアプリのデバイスを探すオプションを無効にします。デフォルトはオンです。
-
友達を探すを許可: 設定がオフの場合、探すアプリの友達を探すオプションを無効にします。デフォルトはオンです。
-
友達を探す設定の変更: ユーザーが友達を探す設定を変更できるようにします。
-
Configurator以外のホストとのペアリング: 管理者がユーザーデバイスをどのデバイスとペアリングできるかを制御できるようにします。この設定を無効にすると、Apple Configuratorを実行している監視ホストとのペアリングを除き、ペアリングが防止されます。監視ホスト証明書が構成されていない場合、すべてのペアリングが無効になります。
-
予測キーボード: ユーザーデバイスが入力時に単語を提案するために予測キーボードを使用できるようにします。ユーザーに候補の単語へのアクセスを許可したくない標準テストの実施などの状況では、このオプションを無効にします。
-
キーボードの自動修正: ユーザーデバイスがキーボードの自動修正を使用できるようにします。ユーザーに自動修正へのアクセスを許可したくない、標準化されたテストの実施などの状況では、このオプションを無効にします。
-
キーボードのスペルチェック: ユーザーデバイスが入力中にスペルチェックを使用できるようにします。ユーザーにスペルチェッカーへのアクセスを許可したくない、標準化されたテストの実施などの状況では、このオプションを無効にします。
-
QuickPathキーボードを許可: 設定がオフの場合、QuickPathキーボードを無効にします。デフォルトはオンです。
-
辞書検索: ユーザーデバイスが入力中に辞書検索を使用できるようにします。ユーザーが入力中に辞書検索を使用することを許可したくない、標準化されたテストの実施などの状況では、このオプションを無効にします。
-
シングルアプリバンドルID: デバイスの制御を維持し、他のアプリや機能とのやり取りを防止できるアプリのリストを作成します。 アプリを追加するには、追加をクリックし、アプリ名を入力して、保存をクリックします。追加したいアプリごとにこのプロセスを繰り返します。
-
ニュース: ユーザーがニュースアプリを使用できるようにします。
-
Apple Musicサービス: ユーザーがApple Musicサービスを使用できるようにします。Apple Musicサービスを許可しない場合、ミュージックアプリはクラシックモードで実行されます。
-
iTunes Radio: ユーザーがiTunes Radioを使用できるようにします。
-
通知の変更: ユーザーが通知設定を変更できるようにします。
-
制限付きアプリの使用: 提供するバンドルIDに基づいて、ユーザーがすべてのアプリを使用できるようにするか、アプリを使用または使用しないようにします。監視対象デバイスにのみ適用されます。一部のアプリのみを許可を選択した場合、Webクリップを許可するには、バンドルID
com.apple.webappのアプリを追加します。注:iOS 11以降、Appleはアプリの制限に利用できるポリシーに変更を加えました。Appleは、適切なiOSアプリケーションバンドルを制限することで、設定アプリと電話アプリへのアクセスを削除することを許可しなくなりました。一部のアプリをブロックするように制限デバイスポリシーを構成し、そのポリシーを展開した後:後でそれらのアプリの一部またはすべてを許可したい場合でも、制限デバイスポリシーを変更して展開しても、制限は変更されません。この場合、iOSは変更をiOSプロファイルに適用しません。続行するには、プロファイル削除ポリシーを使用してiOSプロファイルを削除し、更新された制限デバイスポリシーを展開します。この設定を一部のアプリのみを許可に変更した場合:このポリシーを展開する前に、Apple Deployment Programを使用して登録されたデバイスのユーザーに対し、設定アシスタントからAppleアカウントにサインインするよう助言してください。そうしないと、ユーザーはAppleアカウントにサインインして許可されたアプリにアクセスするために、デバイスで2要素認証を無効にする必要がある場合があります。 -
診断提出の変更: ユーザーが設定 > 診断と使用状況ペインで診断提出とアプリ分析の設定を変更できるようにします。
-
Bluetoothの変更: ユーザーがBluetooth設定を変更できるようにします。
-
音声入力を許可: 監視対象のみ。この制限がオフに設定されている場合、音声認識を含む音声入力は許可されません。既定の設定はオンです。
-
Wi-Fiを強制的にオンにする: 設定またはコントロールセンターでWi-Fiがオンまたはオフになるのを防ぎます。機内モードを有効にしても、この制限には影響しません。この制限は、接続するWi-Fiネットワークを選択することを妨げるものではありません。既定はオフです。
-
Wi-FiポリシーによってインストールされたWi-Fiネットワークのみに参加: オプション。監視対象のみ。この制限がオンに設定されている場合、デバイスは構成プロファイルを通じて設定されたWi-Fiネットワークにのみ参加できます。既定の設定はオフです。
-
ClassroomアプリがプロンプトなしでAirPlayと画面表示を実行することを許可: この制限が選択されている場合、インストラクターは許可を求めるプロンプトなしで、学生のデバイスでAirPlayと画面表示を実行できます。既定の設定は選択されていません。監視対象のiOSデバイスの場合。
-
Classroomアプリがプロンプトなしでアプリにロックし、デバイスをロックすることを許可: この制限がオンに設定されている場合、Classroomアプリはユーザーにプロンプトを表示することなく、ユーザーデバイスを自動的にアプリにロックし、デバイスをロックします。既定の設定はオフです。iOS 11(最小バージョン)を実行している監視対象デバイスの場合。
-
Classroomアプリのクラスにプロンプトなしで自動的に参加: この制限がオンに設定されている場合、Classroomアプリはユーザーにプロンプトを表示することなく、ユーザーを自動的にクラスに参加させます。既定の設定はオフです。iOS 11(最小バージョン)を実行している監視対象デバイスの場合。
-
AirPrintを許可: この制限がオフに設定されている場合、ユーザーはAirPrintで印刷できません。既定の設定はオンです。この制限がオンの場合、これらの追加の制限が表示されます。iOS 11(最小バージョン)を実行している監視対象デバイスの場合。
-
AirPrintの資格情報をキーチェーンに保存することを許可: この制限が選択されていない場合、AirPrintのユーザー名とパスワードはキーチェーンに保存されません。既定の設定は選択されています。iOS 11(最小バージョン)を実行している監視対象デバイスの場合。
-
iBeaconを使用してAirPrintプリンターの検出を許可: この制限が選択されていない場合、iBeaconによるAirPrintプリンターの検出は無効になります。これにより、偽のAirPrint Bluetoothビーコンがネットワークトラフィックをフィッシングするのを防ぎます。既定の設定は選択されています。iOS 11(最小バージョン)を実行している監視対象デバイスの場合。
-
信頼された証明書を持つ宛先にのみAirPrintを許可: この制限が選択されている場合、ユーザーはAirPrintを使用して、信頼された証明書を持つ宛先にのみ印刷できます。既定の設定は選択されていません。iOS 11(最小バージョン)を実行している監視対象デバイスの場合。
-
-
VPN構成の追加: この制限がオフに設定されている場合、ユーザーはVPN構成を作成できません。既定の設定はオンです。iOS 11(最小バージョン)を実行している監視対象デバイスの場合。
-
携帯電話プラン設定の変更: この制限がオフに設定されている場合、ユーザーは携帯電話プラン設定を変更できません。既定の設定はオンです。iOS 11(最小バージョン)を実行している監視対象デバイスの場合。
-
システムアプリの削除: この制限がオフに設定されている場合、ユーザーはデバイスからシステムアプリを削除できません。既定の設定はオンです。iOS 11(最小バージョン)を実行している監視対象デバイスの場合。
-
新しい近くのデバイスのセットアップ: この制限がオフに設定されている場合、ユーザーは新しい近くのデバイスをセットアップできません。既定の設定はオンです。iOS 11(最小バージョン)を実行している監視対象デバイスの場合。
-
USB制限モードを許可: オフの場合、デバイスはロック中でも常にUSBアクセサリに接続できます。デフォルトはオンです。監視対象のiOS 11.3以降のデバイスでのみ利用可能です。
-
ソフトウェアアップデートの遅延を強制: オンの場合、ユーザーがソフトウェアアップデートを確認できるタイミングを遅らせます。この制限が有効な場合、ユーザーはソフトウェアアップデートのリリース日から指定された日数が経過するまで、ソフトウェアアップデートを確認できません。デフォルトはオフです。監視対象のiOS 11.3以降のデバイスでのみ利用可能です。
-
強制ソフトウェアアップデート遅延 (日数): デバイス上のソフトウェアアップデートを遅延させる日数を指定できます。最大遅延日数は90日です。デフォルトは30日です。監視対象のiOS 11.3以降のデバイスでのみ利用可能です。
-
クラスを離れるためのClassroomリクエスト許可を強制: オンの場合、Classroomで管理されていないコースに登録している生徒は、コースを離れようとするときに教師に許可を求める必要があります。デフォルトはオフです。監視対象のiOS 11.3以降のデバイスでのみ利用可能です。
-
自動入力前の認証を強制: オンの場合、Safariやアプリでシステムがパスワードやクレジットカード情報を自動入力する前に、ユーザーは認証を行う必要があります。Face IDまたはTouch IDを搭載したデバイスでのみサポートされます。デフォルトはオフです。
-
日付と時刻の自動設定を強制: 監視対象デバイスで日付と時刻を自動的に設定できます。オンの場合、デバイスユーザーは一般 > 日付と時刻の下にある自動設定をオフにできません。デバイスのタイムゾーンは、デバイスがその位置を特定できる場合にのみ更新されます。つまり、デバイスがモバイルデータ通信接続または位置情報サービスが有効なWi-Fi接続を持っている場合です。デフォルトはオフです。監視対象のiOS 12以降のデバイスでのみ利用可能です。
-
パスワードの自動入力: オプション。無効にすると、ユーザーはパスワードの自動入力機能や強力なパスワードの自動生成機能を使用できません。デフォルトはオンです。iOS 12以降で利用可能です。
-
パスワードの近接リクエスト: オプション。無効にすると、ユーザーのデバイスは近くのデバイスからパスワードを要求しません。デフォルトはオンです。iOS 12以降で利用可能です。
-
パスワード共有: オプション。無効にすると、ユーザーはAirDropパスワード機能を使用してパスワードを共有できません。デフォルトはオンです。iOS 12以降で利用可能です。
-
インターネット共有設定の変更: オフにすると、インターネット共有設定の変更を無効にします。デフォルトはオンです。
-
ペアリングされていないデバイスによるリカバリへの起動を許可: オンの場合、ペアリングされていないデバイスによるリカバリモードでのデバイス起動を許可します。デフォルトはオフです。iOS 14.5以降で利用可能です。
-
緊急セキュリティ対応のインストール: オフの場合、緊急セキュリティ対応のインストールを禁止します。デフォルトはオンです。
-
緊急セキュリティ対応の削除: オフの場合、緊急セキュリティ対応の削除を禁止します。デフォルトはオンです。
-
メールプライバシー保護を許可: オフの場合、デバイスのメールプライバシー保護を無効にします。デフォルトはオンです。iOS 15.2以降で利用可能です。
-
NFC: オフの場合、NFCを無効にします。デフォルトはオンです。iOS 14.2以降で利用可能です。
-
App Clipを許可: オフの場合、ユーザーがApp Clipを追加するのを防ぎ、デバイス上の既存のApp Clipをすべて削除します。デフォルトはオンです。iOS 14.0以降で利用可能です。
-
Genmoji: オフの場合、新しいGenmojiの作成を禁止します。iOS 18以降で利用可能です。
-
Image Playground: オフの場合、画像生成の使用を禁止します。iOS 18以降で利用可能です。
-
Image Wand: オフの場合、Image Wandの使用を禁止します。iOS 18以降で利用可能です。
-
iPhoneミラーリング: オフの場合、iPhoneミラーリングの使用を禁止します。iOSで使用する場合、これによりiPhoneがMacにミラーリングされるのを防ぎます。iOS 18以降で利用可能です。
-
パーソナライズされた手書き結果: オフの場合、システムがユーザーの手書きでテキストを生成するのを防ぎます。iOS 18以降で利用可能です。
-
ライティングツール: オフの場合、Apple Intelligenceのライティングツールを無効にします。iOS 18以降で利用可能です。
-
通話録音: オフの場合、通話録音を無効にします。監視対象デバイスが必要です。iOS 18.1以降で利用可能です。
-
非表示にするアプリ: オフの場合、ユーザーがアプリを非表示にする機能を禁止します。iOSで使用する場合、これによりユーザーがアプリを非表示にするのを防ぎますが、ホーム画面から削除しながらAppライブラリにアプリを残すことは引き続き許可されます。監視対象デバイスが必要です。iOS 18以降で利用可能です。
-
ロックするアプリ: オフの場合、ユーザーがアプリをロックする機能を禁止します。iOSで使用する場合、これによりユーザーがアプリをロックするのを防ぎ、結果としてアプリを非表示にすることも防ぎます。監視対象デバイスが必要です。iOS 18以降で利用可能です。
-
メールの要約: オフの場合、メールメッセージの手動での要約作成機能を禁止します。iOSで使用する場合、これは自動要約生成には影響しません。監視対象デバイスが必要です。iOS 18.1以降で利用可能です。
-
RCSメッセージング: オフの場合、RCSメッセージングの使用を防ぎます。監視対象デバイスが必要です。iOS 18.1以降で利用可能です。
-
外部インテリジェンス統合を許可: オフの場合、Siriでの外部クラウドベースのインテリジェンスサービスの使用を無効にします。デフォルトはオンです。iOS 18.2以降で利用可能です。
-
外部インテリジェンス統合へのサインインを許可: オフの場合、外部インテリジェンスプロバイダーを匿名モードに強制します。ユーザーがすでに外部インテリジェンスプロバイダーにサインインしている場合、この制限を適用すると、次回の要求が試行されたときにサインアウトされます。デフォルトはオンです。iOS 18.2以降で利用可能です。
-
メールのスマートリプライを許可: オフの場合、メールのスマートリプライを無効にします。デフォルトはオンです。iOS 18.2以降で利用可能です。
-
メモの文字起こしを許可: 「オフ」の場合、メモでの文字起こしを無効にします。デフォルトは「オン」です。iOS 18.2以降で利用可能です。
-
Safariの要約を許可: 「オフ」の場合、システムはSafariでコンテンツを要約する機能を無効にします。デフォルトは「オン」です。iOS 18.4以降で利用可能です。
-
ビジュアルインテリジェンスの要約を許可: 「オフ」の場合、システムはビジュアルインテリジェンスの要約を無効にします。デフォルトは「オン」です。iOS 18.3以降で利用可能です。
-
メモの文字起こし要約を許可: 「オフ」の場合、メモでの文字起こし要約を無効にします。デフォルトは「オン」です。iOS 18.3以降で利用可能です。
-
Apple Intelligenceレポートを許可: 「オフ」の場合、システムはApple Intelligenceレポートを無効にします。デフォルトは「オン」です。iOS 18.4以降で利用可能です。
-
デフォルトの通話アプリの変更を許可: 「オフ」の場合、デフォルトの通話アプリ設定の変更を無効にします。この設定が適用されている場合でも、デフォルトの通話アプリ設定を行うMDM設定コマンドは引き続き機能します。デフォルトは「オン」です。iOS 18.4以降で利用可能です。
-
デフォルトのメッセージングアプリの変更を許可: 「オフ」の場合、デフォルトのメッセージングアプリ設定の変更を無効にします。この設定が適用されている場合でも、デフォルトのメッセージングアプリ設定を行うMDM設定コマンドは引き続き機能します。デフォルトは「オン」です。iOS 18.4以降で利用可能です。
-
外部インテリジェンスワークスペースIDを許可: 文字列の配列ですが、現在は単一の要素に制限されています。存在する場合、Apple Intelligenceは指定された外部統合ワークスペースIDのみの使用を許可し、リクエストを行うにはサインインが必要です。ユーザーはサインインをサポートする統合にサインインする必要があります。複数のペイロードは交差演算を使用して結合されます。これは、複数のペイロードで競合する値が指定された場合、許可されるワークスペースIDのセットが空になる可能性があることを意味します。iOS 18.3以降で利用可能です。
-
外部インテリジェンスワークスペースID: 外部インテリジェンスワークスペースIDを追加するには、「追加」をクリックし、「外部インテリジェンスワークスペースID」を入力して、「保存」をクリックします。追加したいワークスペースIDごとにこのプロセスを繰り返します。
-
-
デフォルトブラウザの変更: 「オフ」の場合、デフォルトブラウザ設定の変更を禁止します。iOSで使用する場合、これはMDM設定コマンドによるデフォルトブラウザ設定を依然として許可します。監視対象デバイスが必要です。iOS 18.2以降で利用可能です。
-
ライブボイスメールを許可: 「オフ」の場合、システムはデバイス上のライブボイスメールを無効にします。デフォルトは「オン」です。iOS 17.2以降で利用可能です。
-
-
セキュリティ - ロック画面に表示
-
コントロールセンター: ロック画面でコントロールセンターへのアクセスを許可します。コントロールセンターを使用すると、ユーザーは機内モード、Wi-Fi、Bluetooth、おやすみモード、画面回転ロックの設定を簡単に変更できます。
-
通知: ロック画面での通知を許可します。
-
今日の表示: 天気や今日のカレンダー項目などの情報を集約する「今日の表示」をロック画面で許可します。
-
-
メディアコンテンツ - 許可
-
露骨な表現を含む音楽、ポッドキャスト、iTunes Uのコンテンツ: ユーザーのデバイスで露骨な表現を含むコンテンツを許可します。
-
iBooksの露骨な性的コンテンツ: iBooksから露骨な表現を含むコンテンツをダウンロードすることを許可します。
-
レーティング地域: 保護者による制限のレーティングを取得する地域を設定します。リストから国をクリックして、レーティング地域を設定します。デフォルトは米国です。
-
映画: ユーザーのデバイスで映画を許可するかどうかを設定します。映画が許可されている場合、オプションで映画のレーティングレベルを設定します。リストからオプションをクリックして、デバイスでの映画を許可または制限します。デフォルトは「すべての映画を許可」です。
-
テレビ番組: ユーザーのデバイスでテレビ番組を許可するかどうかを設定します。テレビ番組が許可されている場合、オプションでテレビ番組のレーティングレベルを設定します。リストからオプションをクリックして、デバイスでのテレビ番組を許可または制限します。デフォルトは「すべてのテレビ番組を許可」です。
-
アプリ: ユーザーのデバイスでアプリを許可するかどうかを設定します。アプリが許可されている場合、オプションでアプリのレーティングレベルを設定します。リストからオプションをクリックして、デバイスでのアプリを許可または制限します。デフォルトは「すべてのアプリを許可」です。
-
-
ポリシー設定
-
ポリシーの削除: ポリシーの削除をスケジュールする方法を選択します。利用可能なオプションは「日付を選択」と「削除までの期間 (時間)」です。
-
日付を選択: カレンダーをクリックして、削除する特定の日付を選択します。
-
削除までの期間 (時間): ポリシーが削除されるまでの時間を時間単位で入力します。iOS 6.0以降でのみ利用可能です。
-
-
プロファイルスコープ: このポリシーをユーザーに適用するか、システム全体に適用するかを選択します。デフォルトはユーザーです。このオプションはiOS 9.3以降でのみ利用可能です。
-
macOS設定
デバイスポリシー構成画面の画像(/en-us/xenmobile/server/media/device-policy-restrictions-macos.png)
-
環境設定
-
システム環境設定の項目を制限: システム環境設定へのユーザーアクセスを許可または制限します。デフォルトはオフで、ユーザーはシステム環境設定に完全にアクセスできます。有効にした場合は、次の設定を構成します。
-
システム環境設定パネル: 選択した設定を有効にするか無効にするかを選択します。デフォルトではすべての設定が有効になっており、既定でオンです。
-
ユーザーとグループ
-
一般
-
アクセシビリティ
-
アップストア
-
ソフトウェア・アップデート
-
ブルートゥース
-
CD と DVD
-
日付と時刻
-
デスクトップとスクリーンセーバ
-
ディスプレイ
-
ドック
-
省エネルギー
-
機能拡張
-
ファイバーチャネル
-
iCloud
-
インク
-
インターネットアカウント
-
キーボード
-
言語とテキスト
-
ミッションコントロール
-
マウス
-
ネットワーク
-
通知
-
ペアレンタルコントロール
-
プリンタとスキャナ
-
プロファイル
-
セキュリティとプライバシー
-
共有
-
サウンド
-
発音とスピーチ
-
スポットライト
-
起動ディスク
-
タイムマシン
-
トラックパッド
-
エックスサン
-
-
-
-
アプリ
-
Game Centerの使用を許可: ユーザーがGame Centerを介してオンラインゲームをプレイできるようにします。デフォルトはオンです。
-
Game Centerの友達追加を許可: ユーザーが友達にゲームをプレイするための通知を送信できるようにします。デフォルトはオンです。
-
マルチプレイヤーゲームを許可: ユーザーがマルチプレイヤーゲームを開始できるようにします。デフォルトはオンです。
-
Game Centerアカウントの変更を許可: ユーザーがGame Centerアカウント設定を変更できるようにします。デフォルトはオンです。
-
App Storeでの採用を許可: App StoreがOS Xに既存のアプリを採用することを許可または制限します。デフォルトはオンです。
-
Safariの自動入力を許可: Safariが保存しているパスワード、住所、その他の基本情報でウェブサイトのフィールドを自動的に入力できるようにします。デフォルトはオンです。
-
アプリのインストールまたは更新に管理者パスワードを要求: アプリのインストールまたは更新に管理者パスワードを要求します。デフォルトはオフです。これは管理者パスワードが不要であることを意味します。
-
App Storeをソフトウェアアップデートのみに制限: App Storeをアップデートのみに制限し、App Storeの「アップデート」以外のすべてのタブを無効にします。デフォルトはオフで、App Storeへのフルアクセスを許可します。
-
起動を許可するアプリを制限: ユーザーが使用できるアプリを制限または許可します。デフォルトはオフで、すべてのアプリの使用を許可します。有効にした場合、次の設定を構成します。
-
許可されたアプリ: 追加をクリックし、起動を許可するアプリの名前とバンドルIDを入力して、保存をクリックします。起動を許可する各アプリについて、この手順を繰り返します。
-
許可されていないフォルダー: 追加をクリックし、ユーザーアクセスを制限したいフォルダーのファイルパス(例: /Applications/Utilities)を入力して、保存をクリックします。ユーザーにアクセスさせたくないすべてのフォルダーについて、この手順を繰り返します。
-
許可されたフォルダー: 追加をクリックし、ユーザーアクセスを許可したいフォルダーのファイルパスを入力して、保存をクリックします。ユーザーにアクセスさせたいすべてのフォルダーについて、この手順を繰り返します。
-
-
-
ウィジェット
-
次のDashboardウィジェットのみ実行を許可: ユーザーが実行できるDashboardウィジェット(世界時計や計算機など)を許可または制限します。デフォルトはオフで、すべてのウィジェットの実行を許可します。有効にした場合、次の設定を構成します。
-
許可されたウィジェット: 追加をクリックし、実行を許可するウィジェットの名前とIDを入力して、保存をクリックします。Dashboardで実行したい各ウィジェットについて、この手順を繰り返します。
-
-
-
メディア
-
AirDropを許可: ユーザーが写真、ビデオ、Webサイト、位置情報などを近くのiOSデバイスと共有できるようにします。
-
-
共有
-
新しい共有サービスを自動的に有効にする: 共有サービスを自動的に有効にするかどうかを選択します。
-
メール: 共有メールボックスを許可するかどうかを選択します。
-
Facebook: 共有Facebookアカウントを許可するかどうかを選択します。
-
ビデオサービス - Flickr、Vimeo、Tudou、Youku: 共有ビデオサービスを許可するかどうかを選択します。
-
Apertureに追加: Apertureへの共有追加を許可するかどうかを選択します。
-
Sina Weibo: 共有Sina Weiboマイクロブログアカウントを許可するかどうかを選択します。
-
Twitter: 共有Twitterアカウントを許可するかどうかを選択します。
-
メッセージ: メッセージへの共有アクセスを許可するかどうかを選択します。
-
iPhotoに追加: iPhotoへの共有追加を許可するかどうかを選択します。
-
リーディングリストに追加: リーディングリストへの共有追加を許可するかどうかを選択します。
-
AirDrop: 共有AirDropアカウントを許可するかどうかを選択します。
-
-
機能
-
デスクトップピクチャをロック: ユーザーがデスクトップピクチャを変更できるかどうかを選択します。デフォルトはオフで、ユーザーはデスクトップピクチャを変更できます。
-
カメラの使用を許可: ユーザーがMacでカメラを使用できるかどうかを選択します。デフォルトはオフで、ユーザーはカメラを使用できません。
-
Apple Musicを許可: ユーザーがApple Musicサービスを使用できるようにします(macOS 10.12以降)。Apple Musicサービスを許可しない場合、ミュージックアプリはクラシックモードで実行されます。監視対象デバイスにのみ適用されます。デフォルトはオンです。
-
Spotlightの提案を許可: ユーザーがSpotlightの提案を使用してMacを検索したり、インターネット、iTunes、App StoreからSpotlightの提案を提供したりできるかどうかを選択します。デフォルトはオフで、ユーザーはSpotlightの提案を使用できません。
-
調べるを許可: ユーザーがコンテキストメニューまたはSpotlight検索メニューで単語の定義を調べられるかどうかを選択します。デフォルトはオフで、ユーザーはMacで調べる機能を使用できません。
-
ローカルアカウントにiCloudパスワードの使用を許可: ユーザーがApple IDとiCloudパスワードを使用してMacにサインオンできるかどうかを選択します。このポリシーを有効にすると、ユーザーはMacのすべてのログイン画面で1つのIDとパスワードのみを使用することになります。デフォルトはオンで、ユーザーはApple IDとiCloudパスワードを使用してMacにアクセスできます。
-
iCloud書類とデータを許可: ユーザーがMacでiCloudに保存されている書類とデータにアクセスできるかどうかを選択します。デフォルトはオフで、ユーザーはMacでiCloud書類とデータを使用できません。
-
iCloudデスクトップと書類を許可: (macOS 10.12.4以降) デフォルトは選択済みです。
-
-
iCloudキーチェーン同期を許可: iCloudキーチェーン同期を許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloudメールを許可: ユーザーがiCloudメールを使用することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloud連絡先を許可: ユーザーがiCloud連絡先を使用することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloudカレンダーを許可: ユーザーがiCloudカレンダーを使用することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloudリマインダーを許可: ユーザーがiCloudリマインダーを使用することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloudブックマークを許可: ユーザーがiCloudブックマークと同期することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloudメモを許可: ユーザーがiCloudメモを使用することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloud写真を許可: この設定をオフに変更すると、iCloud写真ライブラリから完全にダウンロードされていない写真は、ローカルデバイスストレージから削除されます (macOS 10.12以降)。デフォルトはオンです。
-
自動ロック解除を許可: このオプションとApple Watchの詳細については、https://www.imore.com/auto-unlockを参照してください (macOS 10.12以降)。デフォルトはオンです。
-
Touch IDによるMacのロック解除を許可: (macOS 10.12.4以降)。デフォルトはオンです。
-
ソフトウェアアップデートの遅延を強制: オンの場合、この設定はユーザーへのソフトウェアアップデートの表示を遅らせます。ユーザーは、ソフトウェアアップデートのリリース日から指定された日数が経過するまで、ソフトウェアアップデートを確認できません。デフォルトはオフです。macOS 10.13.4以降を実行している監視対象デバイスでのみ利用可能です。
-
ソフトウェアアップデートの遅延を強制 (日数): デバイスでのソフトウェアアップデートを遅延させる日数を指定します。最大は90日です。デフォルトは30です。macOS 10.13.4以降を実行している監視対象デバイスでのみ利用可能です。
-
パスワードの自動入力: オプション。無効にすると、ユーザーはパスワードの自動入力または自動強力パスワード機能を使用できません。デフォルトはオンです。macOS 10.14以降で利用可能です。
-
パスワードの近接リクエスト: オプション。無効にすると、ユーザーのデバイスは近くのデバイスからパスワードを要求しません。デフォルトはオンです。macOS 10.14以降で利用可能です。
-
パスワード共有: オプション。無効にすると、ユーザーはAirDropパスワード機能を使用してパスワードを共有できません。デフォルトはオンです。macOS 10.14以降で利用可能です。
-
画像プレイグラウンド: オフの場合、画像生成の使用を禁止します。デフォルトはオンです。macOS 15以降を実行している監視対象デバイスでのみ利用可能です。
-
iPhoneミラーリング: オフの場合、iPhoneミラーリングの使用を禁止します。macOSで使用する場合、MacがiPhoneをミラーリングするのを防ぎます。デフォルトはオンです。macOS 15以降を実行している監視対象デバイスでのみ利用可能です。
-
ライティングツール: オフの場合、Apple Intelligenceライティングツールを無効にします。デフォルトはオンです。macOS 15以降を実行している監視対象デバイスでのみ利用可能です。
-
メディア共有の変更を許可: オフの場合、メディア共有設定の変更を禁止します。デフォルトはオンです。macOS 15.1以降で利用可能です。
-
スクリーンキャプチャアラートの強制バイパス: オンの場合、スクリーンキャプチャアラートの表示をバイパスします。デフォルトはオフです。macOS 15.1以降で利用可能です。
-
メールの要約: オフの場合、メールメッセージの要約を手動で作成する機能を無効にします。これは自動要約生成には影響しません。デフォルトはオンです。macOS 15.1以降で利用可能です。
-
Android設定
-
カメラ: ユーザーがデバイスのカメラを使用できるようにします。オフの場合、カメラは無効になります。デフォルトはオンです。
アンドロイド エンタープライズ 設定
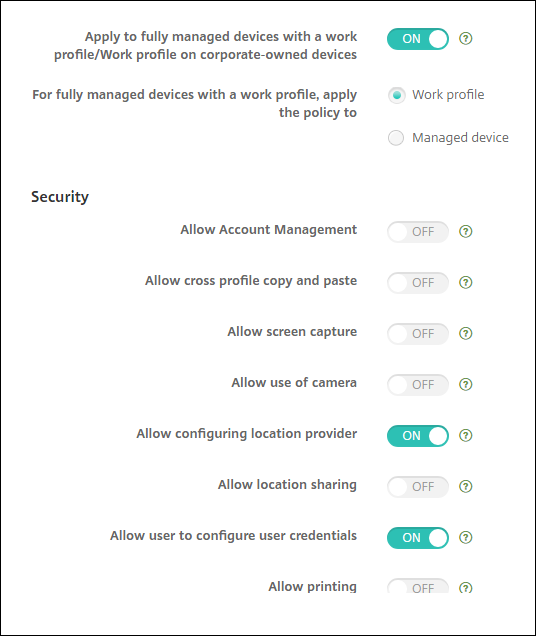
新規または工場出荷時設定にリセットされたAndroidデバイスがワークプロファイルモードで登録されると、Android 9.0-10.xを実行しているデバイスはワークプロファイルを持つ完全に管理されたデバイスとして登録されます。Android 11以降を実行しているデバイスは、企業所有デバイス上のワークプロファイルとして登録されます。制限ポリシーは、デバイス上のワークプロファイルまたは管理対象デバイスのいずれかに適用できます。
企業所有デバイスモードでワークプロファイルに登録されたデバイスでは、以下の制限がワークプロファイルでのみ利用可能です。
-
バックアップサービスを許可
-
システムアプリを有効にする
-
キーガードがデバイスをロックしないようにする
-
ステータスバーの使用を許可する
-
デバイスの画面をオンのままにする
-
アプリケーション設定のユーザー制御を許可する
-
ユーザーがユーザー資格情報を構成できるようにする
-
VPN構成を許可する
-
USB大容量ストレージを許可する
-
出荷時設定へのリセットを許可する
-
アプリのアンインストールを許可する
-
仕事用プロファイルと個人用プロファイルからメールアプリにアクセスする
-
Google Play以外のアプリを許可する
-
プロファイル間のコピー&ペーストを許可する
-
アプリの検証を有効にする
-
アカウント管理を許可する
-
印刷を許可する
-
NFCを許可
-
ユーザーの追加を許可
デフォルトでは、デバイスがAndroid Enterpriseのワークプロファイルモードに登録されている場合、USBデバッグと不明なソースの設定は無効になります。
Android 9.0~10.xおよびSamsung Knox 3.0以降を実行しているデバイスの場合、Android EnterpriseページでSamsung KnoxとSamsung SAFEの設定を構成します。それ以前のバージョンのAndroidまたはSamsung Knoxを実行しているデバイスの場合は、Samsung KnoxおよびSamsung SAFEページを使用します。
Samsungの制限は、企業所有デバイスモードのワークプロファイルに登録されているデバイスには適用されません。これらのデバイスにSamsungの制限を適用するには、Knox Service Plugin (KSP) を使用します。詳細については、Samsungのドキュメントを参照してください。
最新のSamsung Knox管理機能を使用するには、Samsung Knox 3.4以降を使用することをお勧めします。
-
ワークプロファイルを持つ完全に管理されたデバイス/企業所有デバイス上のワークプロファイルに適用: ワークプロファイルを持つ完全に管理されたデバイスの制限ポリシー設定を構成できます。この設定がオンの場合、次のいずれかの設定を選択します。
-
ワークプロファイル: 構成する制限設定は、デバイス上のワークプロファイルにのみ適用されます。
-
デバイスの管理: 構成する制限設定は、デバイスにのみ適用されます。
この設定がオフの場合、構成する資格情報設定は、ワークプロファイルに明示的に適用される設定を除き、デバイスに適用されます。デフォルトはオフです。 -
ワークプロファイルを持つ完全に管理されたデバイス/企業所有デバイス上のワークプロファイルに適用がオフの場合、次の設定を構成します。
-
セキュリティ
-
アカウント管理を許可: ワークプロファイルおよび管理対象デバイスにアカウントを追加できるようにします。デフォルトはオフです。
-
プロファイル間のコピーと貼り付けを許可: オンの場合、ユーザーはAndroid Enterpriseプロファイルのアプリと個人領域のアプリの間でコピーと貼り付けを行うことができます。デフォルトはオフです。
-
画面キャプチャを許可: ユーザーがデバイス画面を録画またはスクリーンキャプチャできるようにします。デフォルトはオフです。
-
カメラの使用を許可する: ユーザーがデバイスのカメラで写真やビデオを撮影できるようにします。デフォルトはオフです。
-
VPN構成を許可する: ユーザーがVPN構成を作成できるようにします。Android 6以降を実行しているワークプロファイルデバイスおよび完全に管理されているデバイスの場合。デフォルトはオンです。
-
バックアップサービスを許可する: ユーザーがデバイス上のアプリケーションデータとシステムデータをバックアップできるようにします。デフォルトはオンです。
-
NFCを許可する: ユーザーがNFC(近距離無線通信)を使用して、Webページ、写真、ビデオ、またはその他のコンテンツを自分のデバイスから別のデバイスに送信できるようにします。MDM 4.0以降の場合。デフォルトはオンです。
-
位置情報プロバイダーの構成を許可する: ユーザーがデバイスでGPSをオンにできるようにします。Android API 28以降の場合。デフォルトはオンです。
-
位置情報の共有を許可する: 管理対象プロファイルの場合、デバイス所有者がこの設定を上書きできます。デフォルトはオフです。ヒント:XenMobileで位置情報デバイスポリシーを作成して、地理的境界を適用できます。「位置情報デバイスポリシー」(/ja-jp/xenmobile/server/policies/location-policy.html#android-enterprise-settings)を参照してください。
-
ユーザーがユーザー資格情報を構成することを許可する: ユーザーが管理対象キーストアで資格情報を構成できるかどうかを指定します。デフォルトはオンです。
-
印刷を許可する: オンの場合、ユーザーはユーザーデバイスからアクセス可能な任意のプリンターに印刷できます。デフォルトはオフです。利用可能: Android 9以降。
-
USBデバッグを許可する: デフォルトはオフです。
-
-
アプリ
-
システムアプリを有効にする: ユーザーがプリインストールされているデバイスアプリを実行できるようにします。デフォルトはオフです。特定のアプリを有効にするには、「システムアプリリスト」テーブルで「追加」をクリックします。
-
システムアプリリスト: デバイスで有効にするシステムアプリのリストです。「システムアプリを有効にする」を「オン」に設定し、アプリのパッケージ名を追加します。システムアプリのパッケージ名を検索するには、Android Debug Bridge (
adb) を使用してAndroidパッケージマネージャー (pm) コマンドを呼び出すことができます。たとえば、adb shell "pm list packages -f name"のように、「name」はパッケージ名の一部です。詳細については、<https://developer.android.com/studio/command-line/adb>を参照してください。Android Enterpriseデバイスの場合、「Android Enterpriseアプリのアクセス許可」(/ja-jp/xenmobile/server/policies/android-enterprise-app-permissions.html#android-enterprise-settings)ポリシーを使用してアプリのアクセス許可を制限できます。
-
-
アプリケーションを無効にする: 指定されたアプリのリストがデバイスで実行されないようにブロックします。デフォルトはオフです。インストールされているアプリを無効にするには、設定を「オン」に変更し、「アプリケーションリスト」テーブルで「追加」をクリックします。
-
アプリケーションリスト: ブロックするアプリのリストです。アプリケーションの無効化をオンに設定し、アプリを追加します。アプリのパッケージ名を入力します。アプリリストを変更して展開すると、以前のアプリリストは上書きされます。例: com.example1とcom.example2を無効にし、その後リストをcom.example1とcom.example3に変更した場合、XenMobileはcom.example.2を有効にします。
-
-
アプリの検証を有効にする: OSがアプリをスキャンして悪意のある動作を検出できるようにします。デフォルトはオンです。
-
Googleアプリを有効にする: ユーザーがGoogle Mobile Servicesからデバイスにアプリをダウンロードできるようにします。デフォルトはオンです。
-
Google Play以外のアプリを許可する: Google Play以外のストアからのアプリのインストールを許可します。デフォルトはオフです。
-
アプリのアンインストールを許可する: ユーザーがManaged Google Playストア内からアプリをアンインストールできるようにします。デフォルトはオフです。この設定を表示するには、サーバープロパティ
afw.restriction.policy.v2を有効にします。サーバープロパティの詳細については、サーバープロパティを参照してください。 -
仕事用プロファイルと個人用プロファイルからメールアプリにアクセスする: 設定がオンの場合、ユーザーが個人用プロファイルから仕事用プロファイルのメールアプリにアクセスして使用できるようにします。デフォルトはオフです。
-
-
BYOD仕事用プロファイル
-
ホーム画面に仕事用プロファイルアプリウィジェットを許可する: この設定がオンの場合、ユーザーはデバイスのホーム画面に仕事用プロファイルアプリウィジェットを配置できます。この設定がオフの場合、ユーザーはデバイスのホーム画面に仕事用プロファイルアプリウィジェットを配置できません。デフォルトはオフです。
-
ウィジェットが許可されているアプリ: ホーム画面で許可するアプリのリストです。ホーム画面に仕事用プロファイルアプリウィジェットを許可するをオンに設定し、アプリを追加します。追加をクリックし、ホーム画面でウィジェットを許可するアプリをリストから選択します。保存をクリックします。このプロセスを繰り返して、さらにアプリウィジェットを許可します。
-
-
デバイスの連絡先に仕事用プロファイルの連絡先を許可する: 親プロファイルで、着信通話のために管理対象のAndroid Enterpriseプロファイルからの連絡先を表示します (Android 7.0以降)。デフォルトはオフです。
-
-
完全に管理されたデバイスのみ
-
ユーザーの追加を許可する: ユーザーがデバイスに新しいユーザーを追加できるようにします。デフォルトはオンです。
-
データローミングを許可する: ユーザーがローミング中にセルラーデータを使用できるようにします。デフォルトはオフで、ユーザーのデバイスでのローミングを無効にします。デフォルトはオフです。
-
SMSを許可する: ユーザーがSMSメッセージを送受信できるようにします。デフォルトはオフです。
-
ステータスバーの使用を許可: オンの場合、この設定は管理対象デバイスおよび専用デバイス(COSUデバイスとも呼ばれる)でステータスバーを有効にします。この設定は、通知、クイック設定、および全画面モードからの脱出を可能にするその他の画面オーバーレイを無効にします。ユーザーはシステム設定に移動して通知を確認できます。Android 6.0以降の場合。デフォルトはオフです。
-
Bluetoothを許可: ユーザーがBluetoothを使用できるようにします。デフォルトはオンです。
-
Bluetooth共有を許可: 選択されていない場合、ユーザーはデバイスでBluetoothによる送信共有を確立できません。デフォルトは選択されています。この設定を表示するには、サーバープロパティ
afw.restriction.policy.v2を有効にします。サーバープロパティの詳細については、「サーバープロパティ」を参照してください。
-
-
日付と時刻の設定を許可: ユーザーがデバイスの日付と時刻を変更できるようにします。デフォルトはオンです。
-
出荷時設定へのリセットを許可: ユーザーがデバイスを出荷時設定にリセットできるようにします。デフォルトはオンです。
-
デバイス画面をオンのままにする: この設定がオンの場合、デバイスが接続されている間、デバイス画面はオンのままになります。デフォルトはオフです。
-
USB大容量ストレージを許可: ユーザーのデバイスとコンピューター間でUSB接続を介して大容量データファイルを転送できるようにします。デフォルトはオンです。
-
マイクを許可: ユーザーがデバイスのマイクを使用できるようにします。デフォルトはオンです。
-
テザリングを許可: ユーザーがポータブルホットスポットを設定し、データをテザリングできるようにします。デフォルトはオフです。
-
キーガードによるデバイスのロックを防止: オンの場合、この設定は管理対象デバイスおよび専用デバイス(COSUデバイスとも呼ばれる)のロック画面でキーガードを無効にします。デフォルトはオフです。
-
Wi-Fiの変更を許可: オンの場合、ユーザーはWi-Fiをオンまたはオフにしたり、Wi-Fiネットワークに接続したりできます。デフォルトはオンです。
-
ファイル転送を許可: USB経由でのファイル転送を許可します。デフォルトはオフです。
-
-
サムスン
-
TIMAキーストアを有効にする: TIMAキーストアは、対称鍵用のTrustZoneベースのセキュアな鍵ストレージを提供します。RSA鍵ペアと証明書は、ストレージのためにデフォルトのキーストアプロバイダーにルーティングされます。デフォルトはオフです。
-
共有リストを許可: ユーザーが「共有」リスト内のアプリ間でコンテンツを共有できるようにします。デフォルトはオンです。
-
監査ログを有効にする: デバイスのフォレンジック分析のためにイベント監査ログの作成を有効にします。デフォルトはオフです。
-
-
Samsung: 完全管理対象デバイスのみ
-
ODEトラステッドブート検証を有効にする: ODEトラステッドブート検証を使用して、ブートローダーからシステムイメージへの信頼の連鎖を確立します。デフォルトはオンです。
-
緊急通話のみを許可する: ユーザーがデバイスで緊急通話のみモードを有効にできるようにします。デフォルトはオフです。
-
ファームウェアの回復を許可する: ユーザーがデバイスのファームウェアを回復できるようにします。デフォルトはオンです。
-
高速暗号化を許可する: 使用中のメモリ領域のみの暗号化を許可します。この暗号化は、すべてのデータを暗号化するフルディスク暗号化とは異なります。そのデータには、設定、アプリケーションデータ、ダウンロードされたファイルとアプリケーション、メディア、その他のファイルが含まれます。デフォルトはオンです。
-
コモンクライテリアモードを有効にする: デバイスをコモンクライテリアモードにします。コモンクライテリア構成は、厳格なセキュリティプロセスを強制します。デフォルトはオンです。
-
再起動バナーを有効にする: ユーザーのデバイスが再起動されたときに、DoD承認のシステム使用通知メッセージまたはバナーを表示します。デフォルトはオフです。
-
設定変更を許可する: ユーザーが完全管理対象デバイスの設定を変更できるようにします。デフォルトはオンです。
-
バックグラウンドデータ使用を有効にする: アプリがバックグラウンドでデータを同期できるようにします。完全管理対象デバイスの場合。デフォルトはオンです。
-
クリップボードを許可する: ユーザーがデバイスのクリップボードにデータをコピーできるようにします。
-
クリップボード共有を許可する: ユーザーがデバイスとコンピューター間でクリップボードコンテンツを共有できるようにします (MDM 4.0以降)。
-
-
ホームキーを許可する: ユーザーが完全管理対象デバイスでホームキーを使用できるようにします。デフォルトはオンです。
-
モックロケーションを許可する: ユーザーがGPS位置情報を偽装できるようにします。完全管理対象デバイスの場合。デフォルトはオフです。
-
NFC: ユーザーが完全管理対象デバイスでNFCを使用できるようにします (MDM 3.0以降)。デフォルトはオンです。
-
電源オフを許可: ユーザーが完全に管理されているデバイス (MDM 3.0 以降) の電源をオフにすることを許可します。デフォルトはオンです。
-
Wi-Fi Direct を許可: ユーザーが Wi-Fi 接続を介して別のデバイスに直接接続することを許可します。デフォルトはオンです。オンの場合、Wi-Fi 変更を許可設定を有効にする必要があります。
-
SD カードを許可: ユーザーが利用可能な場合、デバイスで SD カードを使用することを許可します。デフォルトはオンです。
-
USB ホストストレージを許可: ユーザーのデバイスが、USB デバイスが接続されたときに USB ホストとして機能することを許可します。その後、ユーザーのデバイスは USB デバイスに電力を供給します。デフォルトはオンです。
-
音声ダイヤラーを許可: ユーザーがデバイスで音声ダイヤラーを使用することを許可します (MDM 4.0 以降)。デフォルトはオンです。
-
Sビームを許可: ユーザーが NFC および Wi-Fi Direct を使用して他のユーザーとコンテンツを共有することを許可します (MDM 4.0 以降)。デフォルトはオンです。
-
Sボイスを許可: ユーザーがデバイスでインテリジェントパーソナルアシスタントおよび知識ナビゲーターを使用することを許可します (MDM 4.0 以降)。デフォルトはオンです。
-
USB テザリングを許可: ユーザーが USB 接続を使用してモバイルデータ接続を別のデバイスと共有することを許可します。デフォルトはオフです。オンの場合、テザリングを許可設定もオンにする必要があります。
-
Bluetooth テザリングを許可: ユーザーが Bluetooth 接続を使用してモバイルデータ接続を別のデバイスと共有することを許可します。デフォルトはオフです。オンの場合、テザリングを許可設定もオンにする必要があります。
-
Bluetooth 共有を許可: 選択されていない場合、ユーザーはデバイスで Bluetooth 共有を確立できません。デフォルトは選択されています。この設定を表示するには、サーバープロパティ
afw.restriction.policy.v2を有効にします。サーバープロパティの詳細については、「サーバープロパティ」を参照してください。
-
-
Wi-Fi テザリングを許可: ユーザーが Wi-Fi 接続を使用してモバイルデータ接続を別のデバイスと共有することを許可します。デフォルトはオフです。オンの場合、テザリングを許可設定もオンにする必要があります。
-
受信 MMS を許可: ユーザーが MMS メッセージを受信することを許可します。デフォルトはオフです。オンの場合、SMS を許可設定をオンにする必要があります。
-
送信 MMS を許可: ユーザーが MMS メッセージを送信することを許可します。デフォルトはオフです。オンの場合、SMS を許可設定をオンにする必要があります。
-
受信 SMS を許可: ユーザーが SMS メッセージを受信することを許可します。デフォルトはオフです。オンの場合、SMS を許可設定をオンにする必要があります。
-
送信 SMS を許可: ユーザーが SMS メッセージを送信することを許可します。デフォルトはオフです。オンの場合、SMS を許可設定をオンにする必要があります。
-
モバイルネットワークの構成: ユーザーが携帯データ接続を使用できるようにします。デフォルトはオフです。
-
1日あたりの制限 (MB): ユーザーが1日に使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
1週間あたりの制限 (MB): ユーザーが1週間に使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
1か月あたりの制限 (MB): ユーザーが1か月に使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
セキュアなVPN接続のみを許可: ユーザーがセキュアな接続のみを使用できるようにします (MDM 4.0以降)。デフォルトはオンです。
-
音声録音を許可: ユーザーがデバイスで音声を録音できるようにします (MDM 4.0以降)。デフォルトはオンです。オンの場合、マイクを許可設定をオンにする必要があります。
-
ビデオ録画を許可: ユーザーがデバイスでビデオを録画できるようにします (MDM 4.0以降)。デフォルトはオフです。オンの場合、カメラの使用を許可設定をオンにする必要があります。
-
ローミング時のプッシュメッセージを許可: ユーザーがプッシュのために携帯データを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
ローミング時の自動同期を許可: ユーザーが同期のために携帯データを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
ローミング時の音声通話を許可: ユーザーが音声通話のために携帯データを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
-
サムスン: Knox コンテナ/フルマネージド デバイス
-
失効チェックを有効にする: 失効した証明書のチェックを有効にします。デフォルトはオフです。
-
-
Samsung: Knoxコンテナのみ
-
アプリをコンテナに移動: ユーザーがKnoxコンテナとデバイスの個人領域の間でアプリを移動できるようにします。デフォルトはオンです。
-
多要素認証を強制: ユーザーは、デバイスを開くために、指紋とパスワードまたはPINなどの別の認証方法を使用する必要があります。デフォルトはオンです。
-
コンテナの認証を強制する: KNOXコンテナを開くために、デバイスのロック解除に使用される方法とは異なる認証方法を使用します。デフォルトはオンです。
-
セキュアキーパッドを有効にする: Knoxコンテナ内でセキュアキーボードの使用をユーザーに強制します。デフォルトはオンです。
-
-
サムスン: DeX
-
Samsung DeXを有効にする: サポートされているKnox対応デバイスがSamsung DeXモードで実行できるようにします。Samsung Knox 3.1 (最小バージョン) が必要です。デフォルトはオンです。Samsung DeXのデバイス要件と設定については、Samsung Developersのドキュメントを参照してください。
-
DeXモードでのみイーサネットを許可する: Samsung DeXモードでのイーサネットの使用を有効にします。DeXモードでは、モバイルデータ、Wi-Fi、およびテザリング (Wi-Fi、Bluetooth、USB) が制限されます。デフォルトは選択されていません。
-
DeXロゴ画像をアップロードする: Samsung DeXのアイコンとして使用する.png画像を指定するには、この設定を選択します。
-
DeX画面のタイムアウト (秒): DeX画面がオフになるまでのアイドル時間 (秒単位) を指定します。タイムアウトを無効にするには、「0」と入力します。デフォルトは1200秒 (20分) です。
-
Samsung DeXにアプリのショートカットを追加する: アプリのショートカットをDeXに追加するには、アプリのパッケージ名を指定します。アプリのパッケージ名を調べるには、Google Playにアクセスしてアプリを選択します。URLにはパッケージ名が含まれています:
https://play.google.com/store/apps/details?id=<package.name>。 -
Samsung DeXからアプリのショートカットを削除する: DeXからショートカットを削除するには、アプリのパッケージ名を指定します。アプリのパッケージ名を調べるには、Google Playにアクセスしてください。
-
Samsung DeXで無効にするアプリパッケージ: Samsung DeXモードでブロックするアプリパッケージのコンマ区切りリストを指定します。例:
"com.android.chrome", "com.google.android.gm"。
-
-
「ワークプロファイルを持つ完全に管理されたデバイスに適用」がオンで、「ワークプロファイルを持つ完全に管理されたデバイスの場合、ポリシーを適用する対象」が「ワークプロファイル」に設定されている場合、次の設定を構成します。
-
セキュリティ
-
アカウント管理を許可する: ワークプロファイルと管理対象デバイスにアカウントを追加できるようにします。デフォルトはオフです。
-
プロファイル間のコピーと貼り付けを許可する: オンの場合、ユーザーはAndroid Enterpriseプロファイルのアプリと個人領域のアプリの間でコピー&ペーストできます。デフォルトはオフです。
-
画面キャプチャを許可する: ユーザーがデバイス画面を録画またはスクリーンキャプチャできるようにします。デフォルトはオフです。
-
カメラの使用を許可: ユーザーがデバイスのカメラで写真やビデオを撮影できるようにします。デフォルトはオフです。
-
位置情報プロバイダーの設定を許可: ユーザーがデバイスでGPSをオンにできるようにします。Android API 28以降の場合。デフォルトはオンです。
-
位置情報の共有を許可: 管理対象プロファイルの場合、デバイス所有者がこの設定を上書きできます。デフォルトはオフです。ヒント:XenMobileで位置情報デバイスポリシーを作成して、地理的境界を適用できます。位置情報デバイスポリシーを参照してください。
-
ユーザー資格情報の設定を許可: ユーザーが管理対象キーストアで資格情報を設定できるかどうかを指定します。デフォルトはオンです。
-
印刷を許可: オンの場合、ユーザーはユーザーデバイスからアクセス可能な任意のプリンターに印刷できます。デフォルトはオフです。対象: Android 9以降。
-
-
アプリ
-
システムアプリを有効にする: ユーザーがプリインストールされたデバイスアプリを実行できるようにします。デフォルトはオフです。特定のアプリを有効にするには、システムアプリリストテーブルで追加をクリックします。
-
システムアプリリスト: デバイスで有効にするシステムアプリのリストです。システムアプリを有効にするをオンに設定し、アプリのパッケージ名を追加します。システムアプリのパッケージ名を調べるには、Android Debug Bridge (
adb) を使用してAndroidパッケージマネージャー (pm) コマンドを呼び出すことができます。たとえば、adb shell "pm list packages -f name"のように、「name」はパッケージ名の一部です。詳細については、<https://developer.android.com/studio/command-line/adb>を参照してください。Android Enterpriseデバイスの場合、Android Enterpriseアプリの権限ポリシーを使用してアプリの権限を制限できます。
-
-
アプリケーションを無効にする: 指定されたアプリのリストがデバイスで実行されないようにブロックします。デフォルトはオフです。インストールされているアプリを無効にするには、設定をオンに変更し、アプリケーションリストテーブルで追加をクリックします。
-
アプリケーションリスト: ブロックするアプリのリストです。アプリケーションを無効にするをオンに設定し、アプリを追加します。アプリのパッケージ名を入力します。アプリリストを変更して展開すると、以前のアプリリストが上書きされます。例: com.example1とcom.example2を無効にし、後でリストをcom.example1とcom.example3に変更した場合、XenMobileはcom.example.2を有効にします。
-
-
アプリの検証を有効にする: OSがアプリをスキャンして悪意のある動作を検出できるようにします。デフォルトはオンです。
-
Googleアプリを有効にする: ユーザーがGoogle Mobile Servicesからデバイスにアプリをダウンロードできるようにします。デフォルトはオンです。
-
Google Play以外のアプリを許可: Google Play以外のストアからのアプリのインストールを許可します。デフォルトはオフです。
-
アプリのアンインストールを許可: ユーザーがManaged Google Playストア内からアプリをアンインストールできるようにします。デフォルトはオフです。この設定を表示するには、サーバープロパティ
afw.restriction.policy.v2を有効にします。サーバープロパティの詳細については、サーバープロパティを参照してください。 -
仕事用プロファイルと個人用プロファイルからのメールアプリへのアクセス: 設定がオンの場合、ユーザーは個人用プロファイルから仕事用プロファイルのメールアプリにアクセスして使用できます。デフォルトはオフです。
-
-
BYOD仕事用プロファイル
-
ホーム画面での仕事用プロファイルアプリウィジェットを許可: この設定がオンの場合、ユーザーは仕事用プロファイルアプリウィジェットをデバイスのホーム画面に配置できます。この設定がオフの場合、ユーザーは仕事用プロファイルアプリウィジェットをデバイスのホーム画面に配置できません。デフォルトはオフです。
-
ウィジェットが許可されているアプリ: ホーム画面で許可するアプリのリストです。「ホーム画面での仕事用プロファイルアプリウィジェットを許可」をオンに設定し、アプリを追加します。「追加」をクリックし、ホーム画面でウィジェットを許可するアプリをリストから選択します。「保存」をクリックします。このプロセスを繰り返して、さらに多くのアプリウィジェットを許可します。
-
-
デバイスの連絡先に仕事用プロファイルの連絡先を許可: 管理対象のAndroid Enterpriseプロファイルからの連絡先を、着信時に親プロファイルに表示します(Android 7.0以降)。デフォルトはオフです。
-
-
サムスン
-
TIMAキーストアを有効にする: TIMAキーストアは、対称鍵用のTrustZoneベースのセキュアな鍵ストレージを提供します。RSA鍵ペアと証明書は、ストレージのためにデフォルトのキーストアプロバイダーにルーティングされます。デフォルトはオフです。
-
共有リストを許可: ユーザーが「共有」リスト内のアプリ間でコンテンツを共有できるようにします。デフォルトはオンです。
-
監査ログを有効にする: デバイスのフォレンジック分析のためのイベント監査ログの作成を有効にします。デフォルトはオフです。
-
-
サムスン: Knoxコンテナ/完全に管理されたデバイス
-
失効チェックを有効にする: 失効した証明書のチェックを有効にします。デフォルトはオフです。
-
-
Samsung: Knoxコンテナのみ
-
アプリをコンテナに移動: ユーザーがKnoxコンテナとデバイスの個人領域の間でアプリを移動できるようにします。デフォルトはオンです。
-
多要素認証を強制する: ユーザーは、デバイスを開くために、指紋とパスワードまたはPINなどの別の認証方法を使用する必要があります。デフォルトはオンです。
-
コンテナの認証を強制する: KNOXコンテナを開くには、デバイスのロック解除に使用した方法とは異なる認証方法を使用します。デフォルトはオンです。
-
セキュアキーパッドを有効にする: Knoxコンテナ内でセキュアキーボードを使用するようユーザーに強制します。デフォルトはオンです。
-
ワークプロファイルを持つ完全に管理されたデバイスに適用がオンで、ワークプロファイルを持つ完全に管理されたデバイスの場合、ポリシーを適用する対象が管理対象デバイスに設定されている場合、以下の設定を構成します。
-
セキュリティ
-
アカウント管理を許可する: ワークプロファイルおよび管理対象デバイスにアカウントを追加できるようにします。デフォルトはオフです。
-
プロファイル間のコピー&ペーストを許可する: オンの場合、ユーザーはAndroid Enterpriseプロファイルのアプリと個人領域のアプリの間でコピー&ペーストできます。デフォルトはオフです。
-
スクリーンキャプチャを許可する: ユーザーがデバイス画面を録画またはスクリーンキャプチャできるようにします。デフォルトはオフです。
-
カメラの使用を許可する: ユーザーがデバイスのカメラで写真やビデオを撮影できるようにします。デフォルトはオフです。
-
VPN構成を許可する: ユーザーがVPN構成を作成できるようにします。Android 6以降を実行しているワークプロファイルデバイスおよび完全に管理されたデバイスの場合。デフォルトはオンです。
-
バックアップサービスを許可する: ユーザーがデバイス上のアプリケーションデータとシステムデータをバックアップできるようにします。デフォルトはオンです。
-
NFCを許可する: ユーザーがNFC(近距離無線通信)を使用して、デバイスから別のデバイスにウェブページ、写真、ビデオ、またはその他のコンテンツを送信できるようにします。MDM 4.0以降の場合。デフォルトはオンです。
-
位置情報プロバイダーの設定を許可する: ユーザーがデバイスでGPSをオンにできるようにします。Android API 28以降の場合。デフォルトはオンです。
-
位置情報共有を許可する: 管理対象プロファイルの場合、デバイス所有者がこの設定を上書きできます。デフォルトはオフです。ヒント:XenMobileでロケーションデバイスポリシーを作成して、地理的境界を適用できます。ロケーションデバイスポリシーを参照してください。
-
ユーザーがユーザー資格情報を構成することを許可する: ユーザーが管理対象キーストアで資格情報を構成できるかどうかを指定します。デフォルトはオンです。
-
印刷を許可する: オンの場合、ユーザーはユーザーデバイスからアクセス可能な任意のプリンターに印刷できます。デフォルトはオフです。対象: Android 9以降。
-
USBデバッグを許可する: デフォルトはオフです。
-
-
アプリ
-
システムアプリを有効にする: ユーザーがプリインストールされたデバイスアプリを実行できるようにします。デフォルトはオフです。特定のアプリを有効にするには、システムアプリリストテーブルで追加をクリックします。
-
システムアプリリスト: デバイスで有効にするシステムアプリのリストです。システムアプリを有効にするをオンに設定し、アプリのパッケージ名を追加します。システムアプリのパッケージ名を検索するには、Android Debug Bridge (
adb) を使用してAndroidパッケージマネージャー (pm) コマンドを呼び出すことができます。例:adb shell "pm list packages -f name"(「name」はパッケージ名の一部です)。詳細については、<https://developer.android.com/studio/command-line/adb>を参照してください。Android Enterpriseデバイスの場合、Android Enterpriseアプリの権限ポリシーを使用してアプリの権限を制限できます。
-
-
アプリケーションを無効にする: 指定されたアプリのリストがデバイスで実行されるのをブロックします。デフォルトはオフです。インストールされているアプリを無効にするには、設定をオンに変更し、アプリケーションリストテーブルで追加をクリックします。
-
アプリケーションリスト: ブロックするアプリのリストです。アプリケーションを無効にするをオンに設定し、アプリを追加します。アプリのパッケージ名を入力します。アプリリストを変更して展開すると、以前のアプリリストは上書きされます。例: com.example1とcom.example2を無効にし、その後リストをcom.example1とcom.example3に変更した場合、XenMobileはcom.example.2を有効にします。
-
-
アプリの検証を有効にする: OSがアプリをスキャンして悪意のある動作を検出できるようにします。デフォルトはオンです。
-
Googleアプリを有効にする: ユーザーがGoogle Mobile Servicesからデバイスにアプリをダウンロードできるようにします。デフォルトはオンです。
-
Google Play以外のアプリを許可する: Google Play以外のストアからのアプリのインストールを許可します。デフォルトはオフです。
-
ユーザーによるアプリケーション設定の制御を許可する: ユーザーがアプリのアンインストール、アプリの無効化、キャッシュとデータのクリア、任意のアプリの強制停止、およびデフォルトのクリアを行えるようにします。ユーザーはこれらのアクションを「設定」アプリから実行します。デフォルトはオフです。
-
アプリのアンインストールを許可する: ユーザーがManaged Google Playストア内からアプリをアンインストールできるようにします。デフォルトはオフです。この設定を表示するには、サーバープロパティ
afw.restriction.policy.v2を有効にします。サーバープロパティの詳細については、サーバープロパティを参照してください。
-
-
完全に管理されたデバイスのみ
-
ユーザーの追加を許可: ユーザーがデバイスに新しいユーザーを追加することを許可します。デフォルトはオンです。
-
データローミングを許可: ユーザーがローミング中にモバイルデータを使用することを許可します。デフォルトはオフで、ユーザーのデバイスでのローミングを無効にします。デフォルトはオフです。
-
SMSを許可: ユーザーがSMSメッセージを送受信することを許可します。デフォルトはオフです。
-
ステータスバーの使用を許可: オンの場合、この設定は管理対象デバイスおよび専用デバイス(COSUデバイスとも呼ばれる)でステータスバーを有効にします。この設定は、通知、クイック設定、およびフルスクリーンモードからの脱出を可能にするその他の画面オーバーレイを無効にします。ユーザーはシステム設定に移動して通知を確認できます。Android 6.0以降の場合。デフォルトはオフです。
-
Bluetoothを許可: ユーザーがBluetoothを使用することを許可します。デフォルトはオンです。
-
Bluetooth共有を許可: 選択されていない場合、ユーザーはデバイスでBluetoothによる発信共有を確立できません。デフォルトは選択されています。この設定を表示するには、サーバープロパティ
afw.restriction.policy.v2を有効にします。サーバープロパティの詳細については、「サーバープロパティ」を参照してください。
-
-
日付と時刻の設定を許可: ユーザーがデバイスの日付と時刻を変更することを許可します。デフォルトはオンです。
-
工場出荷時設定へのリセットを許可: ユーザーがデバイスを工場出荷時設定にリセットすることを許可します。デフォルトはオンです。
-
デバイス画面をオンのままにする: この設定がオンの場合、デバイスが接続されている間、デバイス画面はオンのままになります。デフォルトはオフです。
-
USB大容量ストレージを許可: ユーザーのデバイスとコンピューター間でUSB接続を介して大容量データファイルを転送することを許可します。デフォルトはオンです。
-
マイクを許可: ユーザーがデバイスのマイクを使用することを許可します。デフォルトはオンです。
-
テザリングを許可: ユーザーがポータブルホットスポットを設定し、データをテザリングすることを許可します。デフォルトはオフです。この設定がオンの場合、Samsungデバイスでは次の設定が利用可能です。
-
キーガードによるデバイスのロックを防止: オンの場合、この設定は管理対象デバイスおよび専用デバイス(COSUデバイスとも呼ばれる)のロック画面でキーガードを無効にします。デフォルトはオフです。
-
Wi-Fiの変更を許可: オンの場合、ユーザーはWi-Fiをオンまたはオフにしたり、Wi-Fiネットワークに接続したりできます。デフォルトはオンです。
-
ファイル転送を許可: USB経由でのファイル転送を許可します。デフォルトはオフです。
-
-
サムスン
-
TIMAキーストアを有効にする: TIMAキーストアは、対称鍵用のTrustZoneベースの安全な鍵ストレージを提供します。RSA鍵ペアと証明書は、ストレージのためにデフォルトのキーストアプロバイダーにルーティングされます。デフォルトはオフです。
-
監査ログを有効にする: デバイスのフォレンジック分析のためのイベント監査ログの作成を有効にします。デフォルトはオフです。
-
-
Samsung: 完全管理対象デバイスのみ
-
ODEトラステッドブート検証を有効にする: ブートローダーからシステムイメージへの信頼の連鎖を確立するために、ODEトラステッドブート検証を使用します。デフォルトはオンです。
-
緊急通話のみを許可する: ユーザーがデバイスで緊急通話のみモードを有効にできるようにします。デフォルトはオフです。
-
ファームウェアの回復を許可する: ユーザーがデバイスのファームウェアを回復できるようにします。デフォルトはオンです。
-
高速暗号化を許可する: 使用済みメモリ領域のみの暗号化を許可します。この暗号化は、すべてのデータを暗号化するフルディスク暗号化とは異なります。そのデータには、設定、アプリケーションデータ、ダウンロードされたファイルとアプリケーション、メディア、その他のファイルが含まれます。デフォルトはオンです。
-
コモンクライテリアモードを有効にする: デバイスをコモンクライテリアモードにします。コモンクライテリア構成は、厳格なセキュリティプロセスを強制します。デフォルトはオンです。
-
再起動バナーを有効にする: ユーザーのデバイスが再起動されたときに、DoD承認のシステム使用通知メッセージまたはバナーを表示します。デフォルトはオフです。
-
設定変更を許可する: ユーザーが完全管理対象デバイスの設定を変更できるようにします。デフォルトはオンです。
-
バックグラウンドデータ使用を有効にする: 完全管理対象デバイスの場合、アプリがバックグラウンドでデータを同期できるようにします。デフォルトはオンです。
-
クリップボードを許可する: ユーザーがデバイスのクリップボードにデータをコピーできるようにします。デフォルトはオンです。
-
クリップボード共有を許可する: ユーザーがデバイスとコンピューター間でクリップボードコンテンツを共有できるようにします(MDM 4.0以降)。
-
-
ホームキーを許可: ユーザーが完全に管理されたデバイスでホームキーを使用できるようにします。デフォルトはオンです。
-
擬似ロケーションを許可: ユーザーがGPS位置情報を偽装できるようにします。完全に管理されたデバイスの場合。デフォルトはオフです。
-
NFC: ユーザーが完全に管理されたデバイスでNFCを使用できるようにします (MDM 3.0以降)。デフォルトはオンです。
-
電源オフを許可: ユーザーが完全に管理されたデバイスの電源をオフにできるようにします (MDM 3.0以降)。デフォルトはオンです。
-
Wi-Fi Directを許可: ユーザーがWi-Fi接続を介して別のデバイスに直接接続できるようにします。デフォルトはオンです。オンの場合、Wi-Fi変更を許可設定を有効にする必要があります。
-
SDカードを許可: ユーザーが利用可能なSDカードをデバイスで使用できるようにします。デフォルトはオンです。
-
USBホストストレージを許可: ユーザーのデバイスが、USBデバイスが接続されたときにUSBホストとして機能できるようにします。その後、ユーザーのデバイスはUSBデバイスに電力を供給します。デフォルトはオンです。
-
音声ダイヤラーを許可: ユーザーがデバイスで音声ダイヤラーを使用できるようにします (MDM 4.0以降)。デフォルトはオンです。
-
Sビームを許可: ユーザーがNFCとWi-Fi Directを使用して他のユーザーとコンテンツを共有できるようにします (MDM 4.0以降)。デフォルトはオンです。
-
Sボイスを許可: ユーザーがデバイスでインテリジェントパーソナルアシスタントおよび知識ナビゲーターを使用できるようにします (MDM 4.0以降)。デフォルトはオンです。
-
USBテザリングを許可: ユーザーがUSB接続を使用してモバイルデータ接続を別のデバイスと共有できるようにします。デフォルトはオフです。オンの場合、テザリングを許可設定もオンにする必要があります。
-
Bluetoothテザリングを許可: ユーザーがBluetooth接続を使用してモバイルデータ接続を別のデバイスと共有できるようにします。デフォルトはオフです。オンの場合、テザリングを許可設定もオンにする必要があります。
-
Wi-Fiテザリングを許可: ユーザーがWi-Fi接続を使用してモバイルデータ接続を別のデバイスと共有できるようにします。デフォルトはオフです。オンの場合、テザリングを許可設定もオンにする必要があります。
-
受信MMSを許可: ユーザーがMMSメッセージを受信できるようにします。デフォルトはオフです。オンの場合、SMSを許可設定をオンにする必要があります。
-
送信MMSを許可: ユーザーがMMSメッセージを送信できるようにします。デフォルトはオフです。オンの場合、SMSを許可設定をオンにする必要があります。
-
受信SMSを許可: ユーザーがSMSメッセージを受信できるようにします。デフォルトはオフです。オンの場合、SMSを許可設定をオンにする必要があります。
-
送信SMSを許可: ユーザーがSMSメッセージを送信できるようにします。デフォルトはオフです。オンの場合、SMSを許可設定をオンにする必要があります。
-
モバイルネットワークを構成: ユーザーがモバイルデータ接続を使用できるようにします。デフォルトはオフです。
-
1日あたりの制限 (MB): ユーザーが1日に使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
1週間あたりの制限 (MB): ユーザーが1週間に使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
1か月あたりの制限 (MB): ユーザーが1か月に使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
セキュアなVPN接続のみを許可: ユーザーがセキュアな接続のみを使用できるようにします (MDM 4.0以降)。デフォルトはオンです。
-
音声録音を許可: ユーザーがデバイスで音声を録音できるようにします (MDM 4.0以降)。デフォルトはオンです。オンの場合、マイクを許可設定をオンにする必要があります。
-
ビデオ録画を許可: ユーザーがデバイスでビデオを録画できるようにします (MDM 4.0以降)。デフォルトはオフです。オンの場合、カメラの使用を許可設定をオンにする必要があります。
-
ローミング時のプッシュメッセージを許可: ユーザーがプッシュのためにモバイルデータを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
ローミング時の自動同期を許可: ユーザーが同期のためにモバイルデータを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
ローミング時の音声通話を許可: ユーザーが音声通話のためにモバイルデータを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
-
サムスン: ノックス コンテナ/フルマネージドデバイス
-
失効チェックを有効にする: 失効した証明書のチェックを有効にします。デフォルトはオフです。
-
-
Samsung: Knoxコンテナのみ
-
アプリをコンテナに移動: ユーザーがKnoxコンテナとデバイスの個人領域の間でアプリを移動できるようにします。デフォルトはオンです。
-
多要素認証を強制: ユーザーは、デバイスを開くために、指紋とパスワードまたはPINなどの別の認証方法を使用する必要があります。デフォルトはオンです。
-
コンテナの認証を強制: デバイスのロック解除に使用される方法とは異なる認証方法を使用して、KNOXコンテナを開きます。デフォルトはオンです。
-
セキュアキーパッドを有効にする: ユーザーにKnoxコンテナ内でセキュアキーボードの使用を強制します。デフォルトはオンです。
-
Windowsデスクトップ/タブレットの設定
-
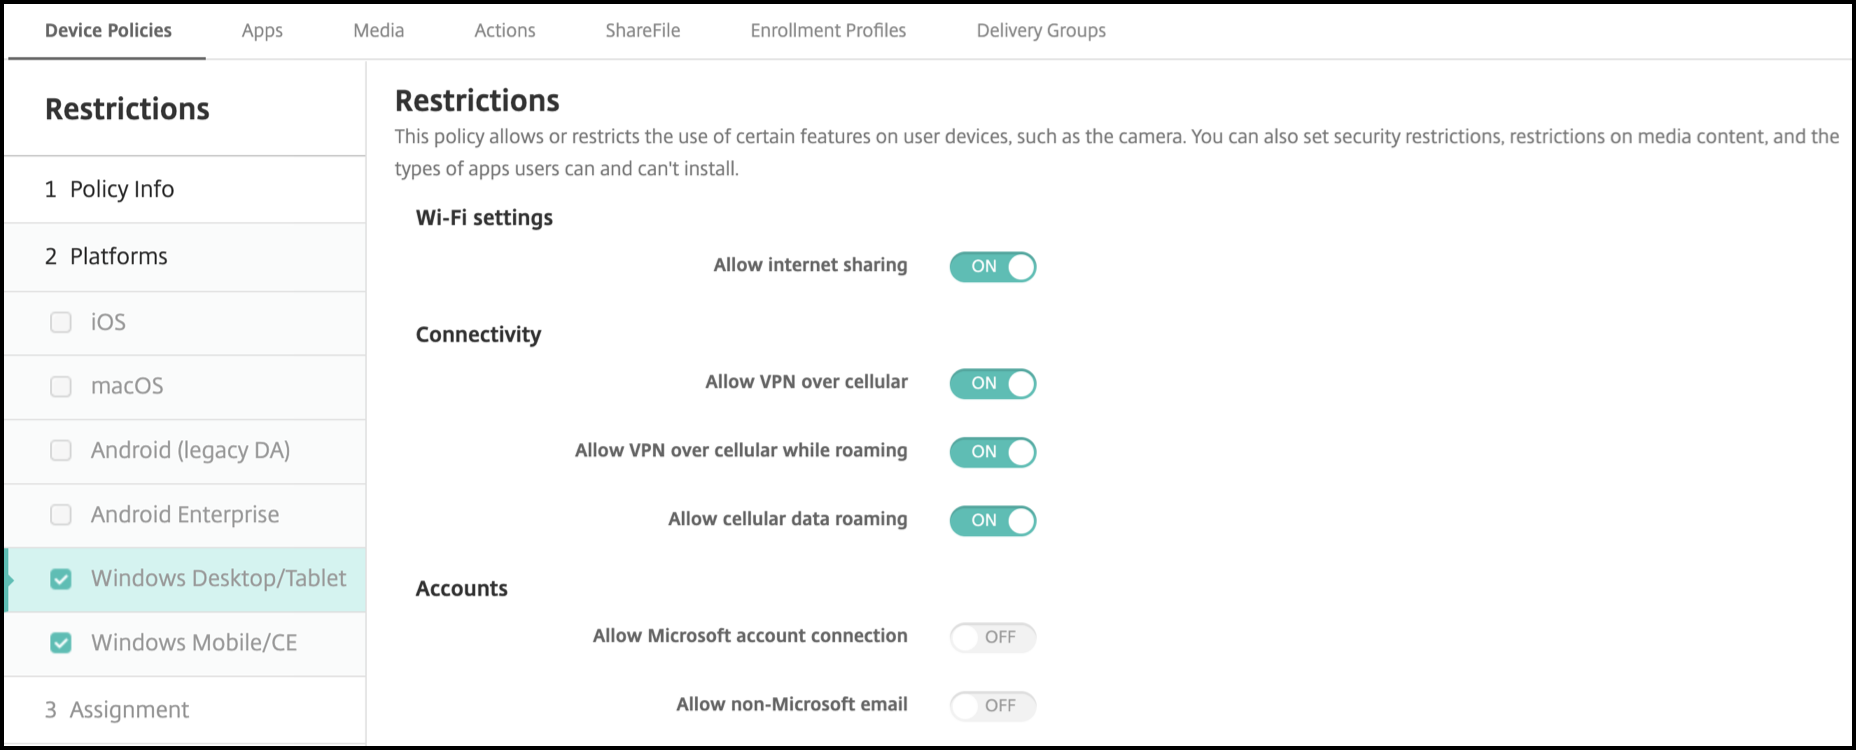
Wi-Fi設定
-
インターネット共有を許可: デバイスをWi-Fiホットスポットに変えることで、他のデバイスとインターネット接続を共有できるようにします。
-
-
接続
-
携帯電話ネットワーク経由のVPNを許可: デバイスがVPN経由で携帯電話ネットワークに接続できるようにします。
-
ローミング中の携帯電話ネットワーク経由のVPNを許可: デバイスが携帯電話ネットワーク上でローミングしているときに、VPN経由で接続できるようにします。
-
携帯電話データローミングを許可: ユーザーがローミング中に携帯電話データを使用できるようにします。
-
-
アカウント
-
Microsoftアカウント接続を許可: デバイスが、メール以外の接続認証およびサービスにMicrosoftアカウントを使用できるようにします。
-
Microsoft以外のメールを許可: ユーザーがMicrosoft以外のメールアカウントを追加できるようにします。
-
-
システム
-
ストレージカードを許可: デバイスがストレージカードを使用することを許可します。
-
テレメトリ: ドロップダウンリストからオプションを選択して、デバイスがテレメトリ情報を送信することを許可または制限します。デフォルトは許可です。その他のオプションは、許可しないおよびセカンダリデータ要求を除く許可です。
-
位置情報サービスを許可: 位置情報サービスを許可します。
-
内部ビルドのプレビューを許可: ユーザーがMicrosoftの内部ビルドをプレビューすることを許可します。
-
-
カメラ:
-
カメラの使用を許可: ユーザーがデバイスのカメラを使用することを許可します。
-
-
ブルートゥース:
-
検出モードを許可: Bluetoothデバイスがローカルデバイスを検出することを許可します。
-
ローカルデバイス名: ローカルデバイスの名前。
-
-
エクスペリエンス:
-
Cortanaを許可: ユーザーがインテリジェントパーソナルアシスタントおよび知識ナビゲーターであるCortanaにアクセスすることを許可します。
-
デバイスの検出を許可: デバイスのネットワーク検出を許可します。
-
手動MDM登録解除を許可: ユーザーがXenMobile MDMからデバイスを手動で登録解除することを許可します。
-
デバイス設定の同期を許可: ユーザーがローミング中にWindows 10デバイスとWindows 11デバイス間で設定を同期することを許可します。
-
-
ロック画面より上:
-
トーストを許可: ロック画面でのトースト通知を許可します。
-
-
アプリ
-
アプリストアの自動更新を許可: アプリストアからのアプリの自動更新を許可します。
-
-
プライバシー:
-
入力のパーソナライズを許可: ユーザーが入力した内容に基づいて、ペンやタッチキーボードなどの予測入力を改善するために、入力パーソナライズサービスを実行することを許可します。
-
-
設定:
-
自動再生を許可: ユーザーが自動再生設定を変更することを許可します。
-
データ使用状況を許可: ユーザーがデータ使用状況の設定を変更することを許可します。
-
日付と時刻を許可: ユーザーが日付と時刻の設定を変更することを許可します。
-
言語を許可: ユーザーが言語設定を変更することを許可します。
-
電源とスリープを許可: ユーザーが電源とスリープの設定を変更することを許可します。
-
地域を許可: ユーザーが地域設定を変更することを許可します。
-
サインインオプションを許可: ユーザーがサインイン設定を変更することを許可します。
-
職場を許可: ユーザーが職場設定を変更することを許可します。
-
アカウントを許可: ユーザーがアカウント設定を変更できるようにします。
-