
SCEPデバイスポリシー
このポリシーを使用すると、iOSおよびmacOSデバイスを構成して、外部のSCEPサーバーからSimple Certificate Enrollment Protocol (SCEP) を使用して証明書を取得できます。XenMobileに接続されているPKIからSCEPを使用してデバイスに証明書を配信する場合は、分散モードでPKIエンティティとPKIプロバイダーを作成する必要があります。詳細については、「PKIエンティティ」を参照してください。
iOS設定
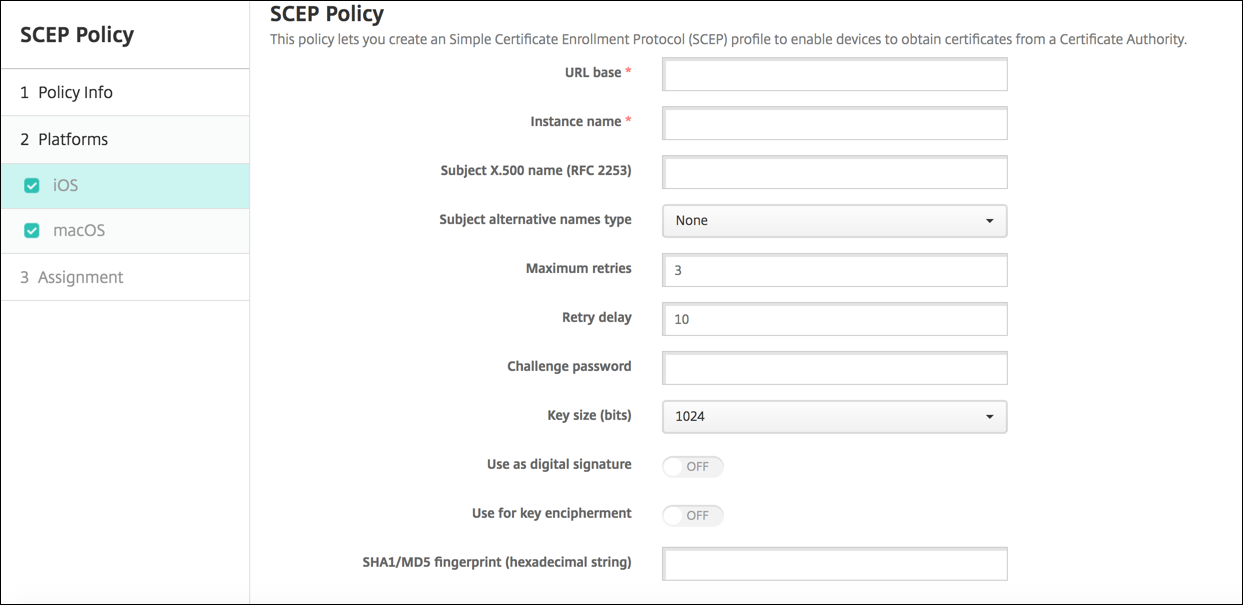
-
URLベース: SCEP要求がHTTPまたはHTTPS経由で送信される場所を定義するために、SCEPサーバーのアドレスを入力します。秘密鍵は証明書署名要求 (CSR) と一緒に送信されないため、要求を暗号化せずに送信しても安全な場合があります。ただし、ワンタイムパスワードの再利用が許可されている場合は、パスワードを保護するためにHTTPSを使用する必要があります。この手順は必須です。
-
インスタンス名: SCEPサーバーが認識する任意の文字列を入力します。たとえば、example.orgのようなドメイン名でも構いません。CAに複数のCA証明書がある場合、このフィールドを使用して必要なドメインを区別できます。この手順は必須です。
-
サブジェクトX.500名 (RFC 2253): オブジェクト識別子 (OID) と値の配列として表現されるX.500名の表現を入力します。たとえば、/C=US/O=Apple Inc./CN=foo/1.2.5.3=bar は、次のように変換される場合があります: \[ \[ \["C", "US"\] \], \[ \["O", "Apple Inc."\] \], ..., \[ \["1.2.5.3", "bar" \] \] \]。OIDは、国 (C)、地域 (L)、州 (ST)、組織 (O)、組織単位 (OU)、共通名 (CN) のショートカットを使用して、ドット区切りの数値として表現できます。
-
最大再試行回数: SCEPサーバーがPENDING応答を送信したときに、デバイスが再試行できる回数を入力します。デフォルトは3です。
-
再試行遅延: 後続の再試行の間に待機する秒数を入力します。最初の再試行は遅延なしで試行されます。デフォルトは10です。
-
チャレンジパスワード: 事前共有シークレットを入力します。
-
キーサイズ (ビット): キーサイズをビット単位で2048以上に選択します。
-
デジタル署名として使用: 証明書をデジタル署名として使用するかどうかを指定します。誰かがデジタル署名を検証するために証明書を使用している場合 (たとえば、証明書がCAによって発行されたかどうかを検証する場合)、SCEPサーバーは、公開鍵を使用してハッシュを復号化する前に、証明書がこの方法で使用できることを検証します。
-
キー暗号化に使用: 証明書をキー暗号化に使用するかどうかを指定します。サーバーがクライアントから提供された証明書の公開鍵を使用して、データが秘密鍵で暗号化されたことを検証する場合、サーバーはまず証明書がキー暗号化に使用できるかどうかを確認します。使用できない場合、操作は失敗します。
-
SHA1/MD5フィンガープリント (16進数文字列): CAがHTTPを使用している場合、このフィールドを使用してCA証明書のフィンガープリントを指定します。デバイスは登録中にCA応答の信頼性を確認するためにこれを使用します。SHA1またはMD5フィンガープリントを入力するか、証明書を選択してその署名をインポートできます。
-
ポリシー設定
-
ポリシーの削除: ポリシーの削除をスケジュールする方法を選択します。利用可能なオプションは日付を選択と**削除までの期間 (時間)**です。
-
日付を選択: カレンダーをクリックして、削除する特定の日付を選択します。
-
削除までの期間 (時間): ポリシーが削除されるまでの時間を時間単位で入力します。iOS 6.0以降でのみ利用可能です。
-
-
macOS設定
デバイスポリシー設定画面の画像(/en-us/xenmobile/server/media/device-policy-scep-macos.png)
-
URLベース: SCEPリクエストがHTTPまたはHTTPS経由でどこに送信されるかを定義するために、SCEPサーバーのアドレスを入力します。秘密鍵は証明書署名要求 (CSR) と一緒に送信されないため、暗号化されていないリクエストを送信しても安全です。ただし、ワンタイムパスワードの再利用が許可されている場合は、パスワードを保護するためにHTTPSを使用する必要があります。この手順は必須です。
-
インスタンス名: SCEPサーバーが認識する任意の文字列を入力します。たとえば、example.orgのようなドメイン名でも構いません。CAが複数のCA証明書を持っている場合、このフィールドを使用して必要なドメインを区別できます。この手順は必須です。
-
サブジェクトX.500名 (RFC 2253): オブジェクト識別子 (OID) と値の配列として表現されるX.500名の表現を入力します。たとえば、/C=US/O=Apple Inc./CN=foo/1.2.5.3=bar は、\[ \[ \["C", "US"\] \], \[ \["O", "Apple Inc."\] \], ..., \[ \["1.2.5.3", "bar" \] \] \] となります。OIDは、国 (C)、地域 (L)、州 (ST)、組織 (O)、組織単位 (OU)、共通名 (CN) のショートカットを持つドット区切りの数値として表現できます。
-
サブジェクト代替名タイプ: ドロップダウンリストから代替名タイプをクリックします。SCEPポリシーは、CAが証明書を発行するために必要な値を提供するオプションの代替名タイプを指定できます。なし、RFC 822名、DNS名、またはURIを指定できます。
-
最大再試行回数: SCEPサーバーがPENDING応答を送信したときに、デバイスが再試行できる回数を入力します。デフォルトは3です。
-
再試行遅延: その後の再試行の間に待機する秒数を入力します。最初の再試行は遅延なしで試行されます。デフォルトは10です。
-
チャレンジパスワード: 事前共有シークレットを入力します。
-
キーサイズ (ビット): キーサイズをビット単位で2048以上に選択します。
-
デジタル署名として使用: 証明書をデジタル署名として使用するかどうかを指定します。誰かがデジタル署名を検証するために証明書を使用している場合(例えば、証明書がCAによって発行されたかどうかを検証する場合など)、SCEPサーバーは、公開鍵を使用してハッシュを復号化する前に、証明書がこの方法で使用できることを検証します。
-
鍵の暗号化に使用: 証明書を鍵の暗号化に使用するかどうかを指定します。サーバーがクライアントから提供された証明書の公開鍵を使用して、データが秘密鍵で暗号化されたことを検証する場合、サーバーはまず証明書が鍵の暗号化に使用できるかどうかを確認します。使用できない場合、操作は失敗します。
-
SHA1/MD5フィンガープリント (16進数文字列): CAがHTTPを使用している場合、このフィールドを使用してCA証明書のフィンガープリントを指定します。これは、デバイスが登録中にCA応答の信頼性を確認するために使用します。SHA1またはMD5フィンガープリントを入力するか、証明書を選択してその署名をインポートできます。
-
ポリシー設定
-
ポリシーの削除: ポリシー削除のスケジュール方法を選択します。利用可能なオプションは、日付を選択と**削除までの期間 (時間)**です。
-
日付を選択: カレンダーをクリックして、削除する特定の日付を選択します。
-
削除までの期間 (時間): ポリシーが削除されるまでの時間を時間単位で入力します。
-
-
ユーザーによるポリシーの削除を許可: ユーザーがデバイスからポリシーを削除できるタイミングを選択できます。メニューから常に、パスコードが必要、またはなしを選択します。パスコードが必要を選択した場合、削除パスコードフィールドにパスコードを入力します。
-
プロファイルスコープ: このポリシーをユーザーに適用するか、システム全体に適用するかを選択します。デフォルトはユーザーです。このオプションはmacOS 10.7以降でのみ利用可能です。
-