
アドバイザー
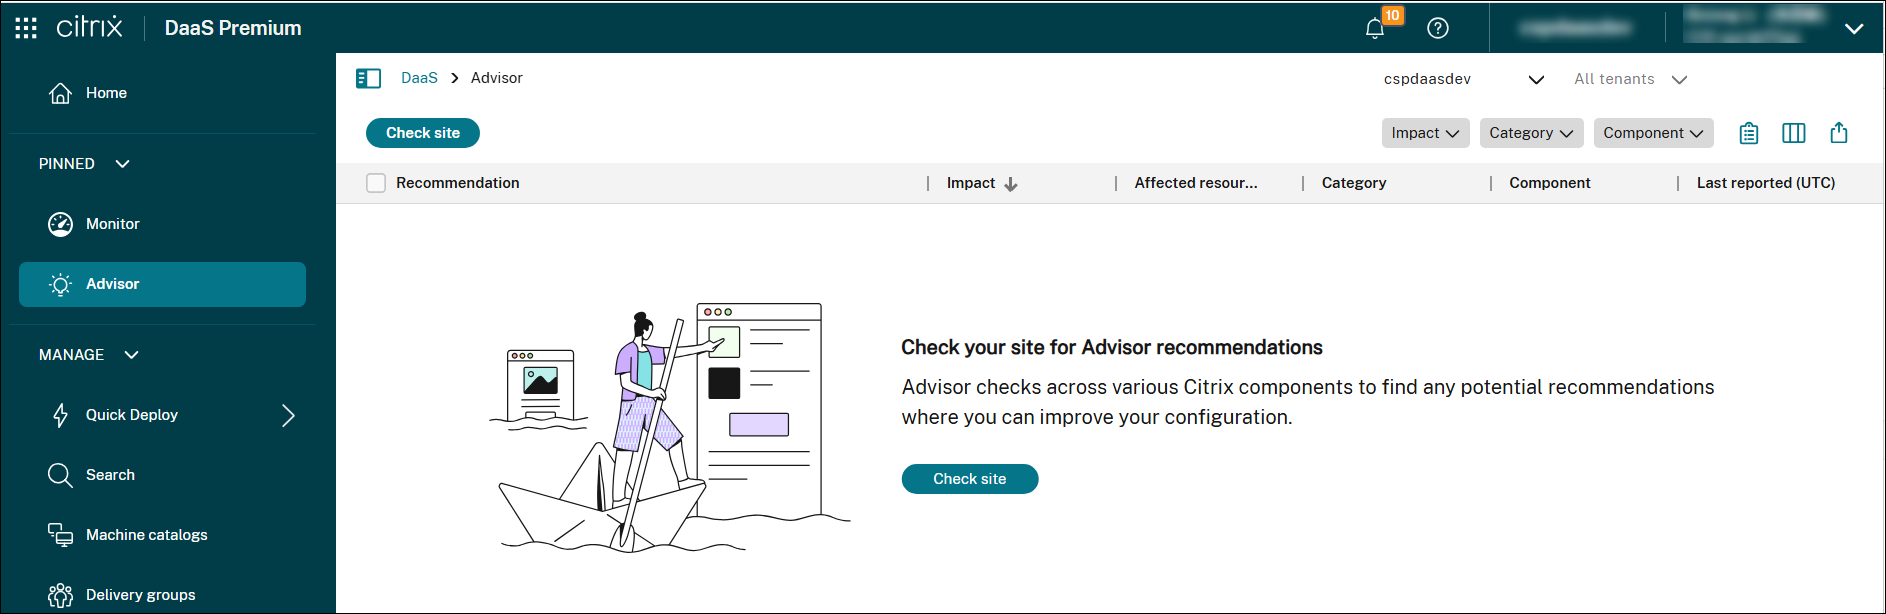
Citrix Advisorは、DaaS展開を最適化し、その全体的な健全性と準備状況を向上させるのに役立つサービスです。環境チェックを自動化し、実用的な推奨事項を提供することで、構成の問題、非効率性、リソースの無駄、ベストプラクティスからの逸脱などをプロアクティブに特定できるようになります。
注:
-
このサービスは、フル管理者のみが利用できます。
-
ページの右上隅にあるフィードバックアイコンを使用して、フィードバックを送信することをお勧めします。
利点
Advisorを使用すると、次のことができます。
-
問題をプロアクティブに特定して解決する: 潜在的な問題、構成のずれ、ベストプラクティスからの逸脱がユーザーに影響を与えたり、ビジネス運用を妨げたり、セキュリティを侵害したりする前に検出します。
-
環境のパフォーマンスと安定性を最適化する: 構成を微調整し、リソース割り当てを最適化し、ベストプラクティスを実装して、Citrix展開の安定性、セキュリティ、およびパフォーマンスを向上させます。
-
運用を合理化し、オーバーヘッドを削減する: 定期的なチェックを自動化し、複雑な修復タスクを簡素化し、ガイド付きの支援を受けることで、運用オーバーヘッドを削減し、管理リソースを解放します。
-
コストとリソース利用率を最適化する: 過剰支出の領域を特定し、リソース最適化の機会を発見し、Citrixテクノロジーの効率的な利用を確保して、総所有コストを最小限に抑えます。
-
コンプライアンスとベストプラクティスへの準拠を維持する: Citrix展開がCitrixのベストプラクティス、セキュリティ標準、および業界規制に準拠していることを確認し、リスクを軽減し、全体的なガバナンスを向上させます。
-
複雑なタスクを簡素化する: 健全で最適化された環境をサポートするために、管理タスクを簡素化します。
推奨事項を確認する
Advisor は、毎週定期的に (UTC 午前 2 時、日曜日) サイトチェックを自動的に実行し、環境の健全性の最新ビューを提供します。各実行で生成されたレポートは最大 90 日間保持され、その後自動的にパージされます。最新のスケジュール実行からの推奨事項は、Advisor ページと、Home ページの Advisor ウィジェットに表示されます。
サイトチェックはいつでも手動で実行することもできます。手動チェックでは、スケジュールされた実行サイクルに関係なく、推奨事項がすぐに更新されます。
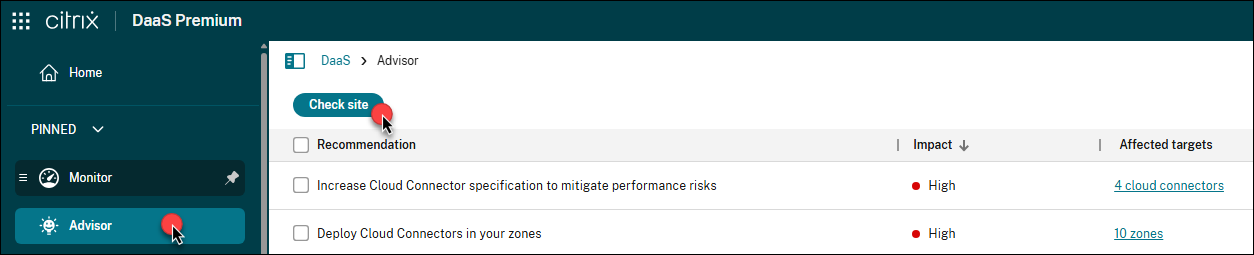
手動でサイトチェックを実行するには、次の手順に従います。
-
Full Administrator ロールを持つアカウントを使用して、Citrix Cloudにサインインします。
-
DaaS タイルをクリックします。
-
左側のペインで、Advisor を選択します。
-
Check site をクリックします。
-
Check site ページで、Advisor にチェックさせたいカテゴリを選択します。
カテゴリ 説明 参照 セキュリティ セキュリティ侵害につながる可能性のある脅威や脆弱性を検出するための推奨事項。 セキュリティに関する推奨事項 信頼性 ビジネスに不可欠なアプリケーションの継続性を確保し、向上させるための推奨事項。 信頼性に関する推奨事項 パフォーマンス アプリケーションとデスクトップ全体のパフォーマンスを向上させ、エンドユーザーにより高速で応答性の高いエクスペリエンスを提供するための推奨事項。 パフォーマンスに関する推奨事項 運用上の卓越性 プロセスとワークフローの効率性、リソース管理性、および展開のベストプラクティスを達成するための推奨事項。 運用上の卓越性に関する推奨事項 コスト最適化 リソースの適正化、無駄の最小化、および実際の使用ニーズに合わせたキャパシティの調整により、全体的な支出を削減するための推奨事項。 コスト最適化に関する推奨事項 -
チェックを実行をクリックしてサイトチェックを実行し、現在の構成に基づいて更新された推奨事項を生成します。すべての推奨事項がリストに表示されます。
推奨事項のフィルタリング
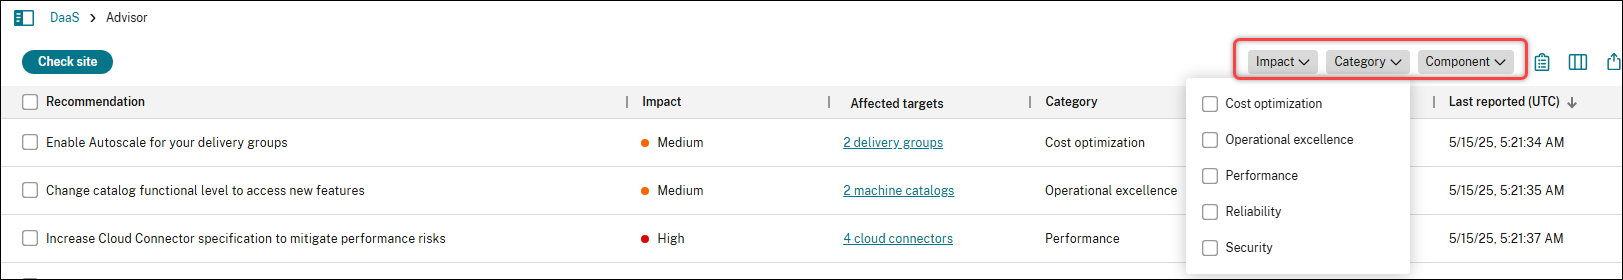
デプロイメントに最も関連性の高い情報に焦点を当てるために、影響、カテゴリ、またはコンポーネントで推奨事項をフィルタリングできます。
-
Advisorで、推奨事項リストの右上にあるフィルターを見つけます。
-
フィルター(例:カテゴリ)をクリックして、利用可能なオプションを表示します。
-
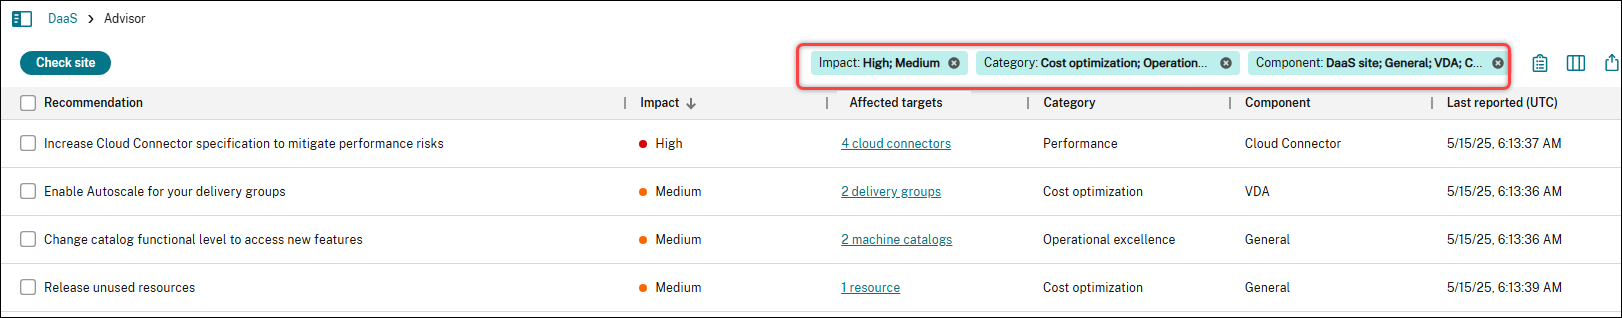
1つ以上のチェックボックスを選択してフィルターを適用します。リストは自動的に更新され、選択内容に一致する推奨事項のみが表示されます。
-
複数のフィルターを組み合わせて使用し、リストを絞り込みます。
推奨事項を確認して対応する
推奨事項リストを使用して、デプロイメントにおける構成の問題と改善の機会を理解します。推奨事項に対して、次のアクションを実行できます。
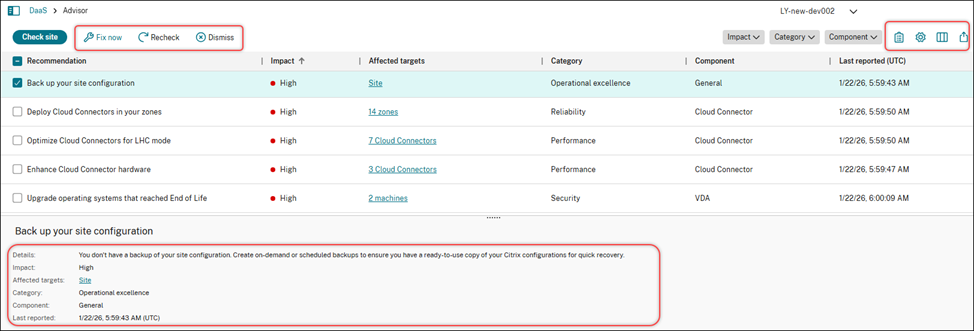
推奨事項の詳細を表示
推奨事項を確認するには、推奨事項を選択して下部ペインでその詳細を表示します。
推奨されるアクションを実装する
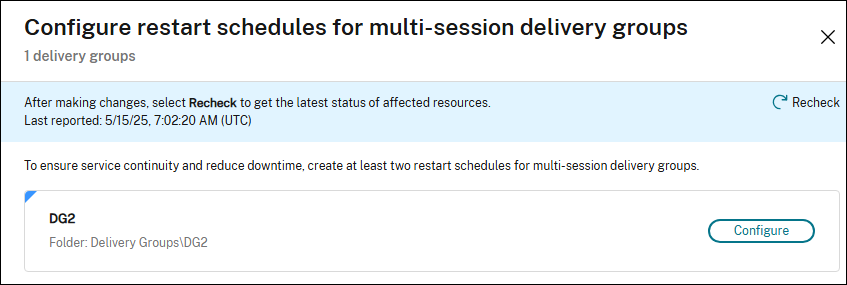
推奨事項に対して推奨されるアクションを実装するには、次の手順に従います。
-
推奨事項を選択します。
-
必要な更新を行うには、推奨される手順に従います。自動構成がサポートされていない、または実現不可能な場合、サポートドキュメントに誘導されることがあります。Advisor は、可能な限り UI 内で直接自動アクションを提供するように設計されており、手動設定の必要性を最小限に抑えることを目指しています。
注:
UI と手順は推奨事項によって異なります。表示されているスクリーンショットは説明のみを目的としています。
推奨事項を却下する
推奨事項が展開に関連しない場合、またはアクションを必要としない場合は、現在のリストおよび今後のチェック結果から削除できます。
-
レコメンデーションを選択します。
-
アクションバーの「却下」をクリックします。
ヒント:
レコメンデーションで却下されたターゲットを復元するには、レコメンデーションリストの右上隅にある「歯車」アイコンをクリックし、「却下されたアイテムの管理」を選択します。
レコメンデーション内の特定の対象ターゲットを却下する
レコメンデーションに、ベストプラクティスに意図的に準拠していない対象ターゲット(たとえば、テスト、検証、または一時的なリソース)が含まれている場合、それらをこのレコメンデーションから削除できます(詳細な却下)。
注:
詳細な却下は、マシンカタログ、デリバリーグループ、アプリケーショングループ、ゾーンのターゲットでのみサポートされています。
詳細な手順は次のとおりです。
-
レコメンデーションを選択します。
-
レコメンデーションの「対象ターゲット」フィールドをクリックします。レコメンデーションページにすべての対象ターゲットが表示されます。
-
却下したい対象ターゲットにカーソルを合わせます。ターゲットの右上隅に「却下」アイコンが表示されます。
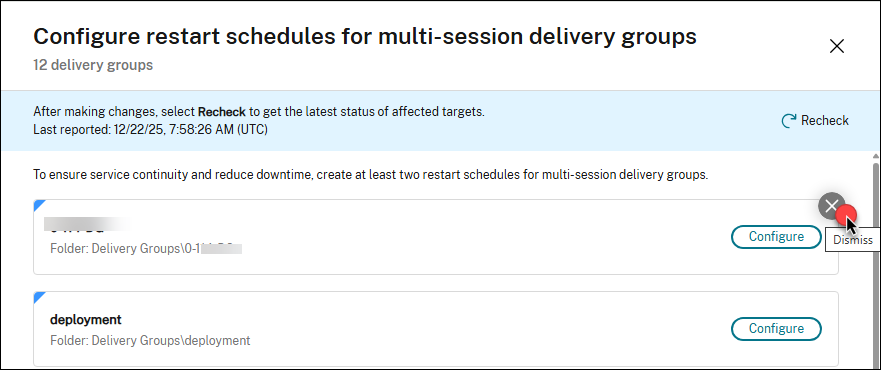
-
「却下」アイコンをクリックします。却下確認ダイアログボックスが表示されます。
-
必要に応じて却下のメモを入力し、「却下」をクリックします。対象ターゲットはレコメンデーションページから削除されます。
ヒント:
推奨事項で却下されたターゲットを復元するには、推奨事項リストの右上隅にある歯車アイコンをクリックし、「却下された項目を管理」を選択します。
チェックルールをカスタマイズする
次の推奨事項について、Advisorチェックルールをカスタマイズできます。
-
Cloud Connectorハードウェアを強化する: CPU、メモリ、ディスク使用量のしきい値を調整し、特定のディスクを除外します。
-
未使用のリソースを解放する: マシンとアプリケーションのカスタムの未使用時間しきい値を定義します。
-
VDAのGPO構成を最適化する: GPO処理時間のしきい値を変更します。
単一の推奨事項のチェックルールをカスタマイズするには、次の手順に従います。
-
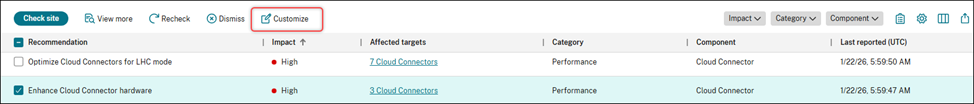
推奨事項を選択し、アクションバーで「カスタマイズ」をクリックします。
-
「カスタマイズ」ページで、必要に応じてチェック設定を更新します。
-
「保存」をクリックします。変更は、次回チェックを実行したときに有効になります。
3つの推奨事項すべてのチェックルールを一元的な場所からカスタマイズするには、次の手順に従います。
-
推奨事項リストの右上隅にある「歯車」アイコンをクリックし、「ルールをカスタマイズ」を選択します。3つの推奨事項が表示されます。
-
推奨事項の横にある「編集」アイコンをクリックします。
-
必要に応じてチェック設定を更新します。
-
残りの推奨事項のチェックルールを更新するには、手順2~3を繰り返します。
-
保存をクリックします。変更は、次回チェックを実行したときに有効になります。
サイトチェックの完全なレポートを表示する
完全なレポートには、最新のサイトチェックからのすべてのAdvisor推奨事項の概要が示されます。これには、合格、却下、未解決のチェックポイントが含まれており、DaaSサイトの全体的な健全性と最適化の機会を評価するのに役立ちます。
完全なレポートを表示するには、推奨事項リストの右上にある 完全なレポートを表示アイコンをクリックします。
Advisorの完全なレポート(/en-us/citrix-daas/media/advisor-full-report.png)
AdvisorチェックのためにStoreFrontをセットアップする
Citrix AdvisorのStoreFront関連の推奨事項には、追加のセットアップが必要です。AdvisorチェックのためにStoreFrontをセットアップするには、次の手順を実行します。
-
対応する接続を作成して、StoreFrontサーバーをInfrastructure Monitoringに追加します。詳細については、「Infrastructure Monitoringのセットアップ」を参照してください。
-
手動接続モードでStoreFront接続を構成する場合は、Citrix Infrastructure Monitoringバージョン2603以降がダウンロードおよびインストールされていることを確認してください。必要なバージョンがインストールされていることを確認するには:
-
監視 > 設定に移動します。
-
種類が
StoreFrontである接続を見つけます。 -
バージョンフィールドに
7.47以上が表示されていることを確認します。
-
重要:
Advisorの推奨事項に基づいてStoreFront展開に変更を適用した後、同じ推奨事項を再確認する前に少なくとも6時間待ってください。この遅延により、Infrastructure Monitoringは更新されたテレメトリを収集および処理し、Advisorが最新のデータを評価できるようになります。
参照
このセクションでは、Citrix Advisorのすべての推奨事項をカテゴリ別に一覧表示し、その目的と影響を理解するのに役立てます。
セキュリティに関する推奨事項
| 推奨事項 | ID | 影響 | コンポーネント | 説明 |
|---|---|---|---|---|
| サポート終了に達したVDAをアップグレードする | REC_001 | 高 | VDA | 一部のマシンは、サポート終了に達し、CitrixによってサポートされなくなったVDAバージョンを使用しています。影響を受けるマシンを最新のLTSRまたはCR VDAバージョンにアップグレードしてください。 |
| セキュリティグループにリソースを割り当てる | REC_016 | 中 | 一般 | 一部のリソースが個々のユーザーに割り当てられています。管理を効率化し、セキュリティを強化するために、セキュリティグループを介してのみユーザーアクセスを割り当てるのがCitrixのベストプラクティスです。デリバリーグループとアプリケーショングループのユーザー割り当てを再構成し、セキュリティグループのみを含めるようにしてください。 |
| サポート終了に達したCitrix Workspaceアプリのバージョンをアップグレードする | REC_017 | 高 | Workspaceアプリ | 一部のエンドポイントデバイスは、サポート終了に達したCitrix Workspaceアプリのバージョンを使用しています。サポート性とセキュリティのリスクを軽減するために、デバイスを最新のWorkspaceアプリバージョンにアップグレードしてください。バージョン管理の簡素化と自動更新の制御には、Global App Configuration Serviceを使用してください。さらに、ストアへのアクセスに最低限のWorkspaceアプリバージョンを強制するために、エンドポイント分析ソリューションの使用も検討してください。 |
| デバイスポスチャポリシーを実装する | REC_021 | 中 | セキュアプライベートアクセス | 現在のSecure Private Access構成にはデバイスポスチャポリシーがなく、あらゆるデバイスから内部アプリケーションへの無制限のアクセスを許可しています。このリスクを軽減し、セキュリティを強化するために、デバイスを準拠、非準拠、アクセス拒否に分類するデバイスポスチャポリシーを実装してください。 |
| アダプティブアクセスポリシーを実装する | REC_022 | 中 | セキュアプライベートアクセス | 現在のSecure Private Access構成には適応型アクセスポリシーがなく、アプリケーションへのアクセスが安全でない可能性があります。セキュリティを強化するには、コンテキストに基づいてエンタープライズWeb、SaaS、TCP、およびUDPアプリへのアクセスを動的に制御する適応型アクセスポリシーを実装してください。詳細な制御を行うには、以下のセキュリティ制限を追加して、エンタープライズWebおよびSaaSアプリへのアクセスを制限してください: クリップボード、画面キャプチャ、印刷、キーロギング保護、ダウンロード、アップロード、ウォーターマーク、リモートブラウザで開く。 |
| サポート終了 (EOL) に達したオペレーティングシステムをアップグレードする | REC_024 | 高 | VDA | 一部のマシンでは、サポート終了 (EOL) に達したオペレーティングシステム (OS) が実行されています。これは重大なセキュリティリスクをもたらし、CitrixとOSベンダーの両方からのサポートを失う可能性があります。安全で安定した環境を維持するために、すべてのVDAがサポートされているオペレーティングシステムを実行していることを確認してください。 |
| サポート終了 (EOL) に達したハイパーバイザーのバージョンをアップグレードする | REC_025 | セキュリティ | ハイパーバイザー | 詳細: 一部のハイパーバイザーでは、サポート終了 (EOL) に達したバージョンが実行されています。これは環境の安定性にリスクをもたらし、Citrixが完全なサポートを提供できる能力を制限します。安全でサポート可能な環境を維持するために、ベンダーがサポートするハイパーバイザーのバージョンにアップグレードしてください。主要なプラクティスとプラットフォーム要件に準拠し続けるために、ベンダーのリリースノートと互換性ドキュメントを定期的に確認してください。 |
| ホスト接続にHTTPSを使用する | REC_039 | 中 | 一般 | 一部のホスト接続は現在、HTTPS ではなく HTTP で構成されています。ハイパーバイザーとの安全な通信を確保するには、これらの接続を HTTPS を使用するように更新してください。これには、ハイパーバイザーで HTTPS を有効にし、有効な TLS 証明書が配置されていることを確認する必要があります。 |
| VDA のセキュリティ脆弱性に対処する | REC_040 | 高 | VDA | セキュリティの脆弱性が一部の VDA バージョンに影響を与えています。Citrix セキュリティ速報を確認し、システムの整合性とコンプライアンスを確保するために必要な修正または軽減策を適用してください。 |
| Citrix Workspace アプリのセキュリティ脆弱性に対処する | REC_041 | 高 | Workspace アプリ | セキュリティの脆弱性が、エンドポイントデバイス上の一部の Citrix Workspace アプリのバージョンに影響を与えています。Citrix セキュリティ速報を確認し、システムの整合性とコンプライアンスを確保するために必要な修正または軽減策を適用してください。 |
| サポート終了に達した StoreFront サーバーバージョンをアップグレードする | REC_043 | 高 | StoreFront | 一部のStoreFrontサーバーは、サポート終了(EOL)に達し、Citrixによってサポートされなくなったバージョンを実行しています。安全でサポート可能な環境を維持するために、影響を受けるすべてのStoreFrontサーバーを最新のLTSRまたはCRバージョンにアップグレードしてください。 |
| StoreFrontベースURLにHTTPSを使用する | REC_044 | 高 | StoreFront | 一部のStoreFrontベースURLは現在、HTTPSではなくHTTPで構成されています。ユーザーの資格情報と機密データを保護するために、StoreFrontサーバーと関連するロードバランサーをHTTPSを使用するように構成してください。ベースURLが「https://」で始まることを確認してください。これにより、すべての通信が暗号化され、中間者攻撃などのセキュリティ脅威を防ぐのに役立ちます。 |
| StoreFrontとCloud Connector間の通信にHTTPSを使用する | REC_045 | 高 | StoreFront | StoreFrontとCloud Connector間のトラフィックは現在、暗号化されていないHTTPで送信されており、これにより、ユーザーの資格情報がセキュリティ上の脅威にさらされる可能性があります。環境を保護するために、Cloud ConnectorでHTTPSを有効にし、StoreFrontをセキュアな接続を使用するように構成してください。 |
| 匿名アクセスが有効になっているStoreFrontストアを確認する | REC_052 | 中 | StoreFront | 一部のStoreFrontストアで匿名アクセスが有効になっており、ユーザーは認証なしでアプリケーションを起動できます。潜在的なセキュリティリスクを軽減するために、これらのストアを確認し、未使用のものを削除してください。 |
注:
StoreFront関連の推奨事項には追加のセットアップが必要です。詳細については、AdvisorチェックのためのStoreFrontのセットアップを参照してください。
信頼性に関する推奨事項
| 推奨事項 | ID | 影響 | コンポーネント | 説明 |
|---|---|---|---|---|
| マルチセッションデリバリーグループの再起動スケジュールを構成する | REC_004 | 高 | VDA | 一部のマルチセッションデリバリーグループでは、再起動スケジュールが構成されていません。スケジュールされた再起動は、マルチセッションOS VDA全体の最適なパフォーマンス、安定性、およびリソースの可用性を維持するのに役立ちます。サービス継続性を確保し、ダウンタイムを削減するために、少なくとも2つの再起動スケジュールを作成してください。VDAを「偶数」と「奇数」などのグループにタグ付けすることで、タグ制限付きの再起動スケジュールを交互に設定します。 |
| マルチセッションデリバリーグループの再起動スケジュールを交互に設定する | REC_005 | 中 | VDA | 一部のマルチセッションデリバリーグループでは、再起動スケジュールが1つしか構成されていません。サービス継続性を確保し、ダウンタイムを削減するために、少なくとも2つの再起動スケジュールを作成してください。VDAを「偶数」と「奇数」などのグループにタグ付けすることで、タグ制限付きの再起動スケジュールを交互に設定します。 |
| 複数のVDAでアプリケーションをホストする | REC_006 | 高 | VDA | 一部の公開アプリケーションは単一のVDAでのみホストされており、サービス継続性に影響を与え、ダウンタイムのリスクにつながる可能性があります。可用性と信頼性を維持するために、各アプリケーションがデリバリーグループ内の複数のVDAでホストされていることを確認してください。 |
| Citrix Workspaceのサービス継続性を有効にする | REC_007 | 高 | シトリックス ワークスペース | サービス継続性が有効になっていません。これは、サービス中断中にユーザーがセッションを起動できない可能性があることを意味します。サービス継続性を有効にすることで、ネットワークやサービスの健全性に関わらず、エンドユーザーがアプリやデスクトップにアクセスできるようにする回復力の追加レイヤーを追加し、可用性を向上させます。 |
| カタログの機能レベルに合わせてVDAをアップグレードする | REC_008 | 高 | VDA | 一部のマシンは、最小カタログ機能レベルでサポートされていない以前のVDAバージョンを使用しており、登録できない可能性があります。登録の問題を回避するには、以前のVDAバージョンをカタログ機能レベルに合わせてアップグレードしてください。 |
| ゾーンにCloud Connectorを展開する | REC_014 | 高 | クラウド コネクタ | 一部のゾーン(リソースの場所)には、2つ未満のCloud Connectorが展開されています。Connectorの更新中に可用性と回復力を維持するために、リソースの場所ごとに少なくとも2つのCloud Connectorを展開してください。リソースの場所はN+1モデルに従う必要があります。ここでNは展開サイズに基づくベースライン要件であり、追加の1は冗長性を提供します。 |
| Connectorの更新をスケジュールする | REC_015 | 中 | クラウドコネクタ | 一部のゾーン(リソースの場所)では、Connector の更新の開始時刻がスケジュールされていません。更新が計画されたメンテナンス期間中にのみ行われ、サービスの中断を減らすために、Connector の更新を希望する曜日と時刻にスケジュールしてください。 |
| Cloud Connector を同じドメインに配置する | REC_028 | 中 | クラウドコネクタ | 一部のゾーン(リソースの場所)には、異なるドメインに参加している Cloud Connector が含まれています。この設定は、特にローカルホストキャッシュ(LHC)モードの場合に、VDA 登録の遅延または失敗につながる可能性があります。信頼性を向上させ、リスクを軽減するために、特定のゾーン内のすべての Cloud Connector が同じドメインに属していることを確認してください。 |
| 信頼性の高い LHC パフォーマンスのために Cloud Connector 間の通信を有効にする | REC_029 | 高 | クラウドコネクタ | 一部のゾーン(リソースの場所)には、複数の選出されたローカルホストキャッシュ(LHC)ブローカーがあります。これにより、LHC モードの Cloud Connector 間で VDA 登録が分割され、断続的な起動失敗につながる可能性があります。これを防ぐには、影響を受ける各ゾーンのすべての Cloud Connector が http://<FQDN_OF_PEER_CONNECTOR>:80/Citrix/CdsController/ISecondaryBrokerElection で相互に通信できることを確認してください。 |
| 回復性構成を確認する | REC_030 | 中 | 一般 | デプロイメントの回復性構成が最近検証されていません。適切な回復性構成を維持することは、特に予期せぬサービス中断時に、アプリやデスクトップへの中断のないアクセスを確保するために不可欠です。潜在的な中断に対処し、ユーザーの生産性を保護するために、デプロイメントが適切に設定されていることを確認するために、回復性構成を定期的に確認してください。 |
| StoreFrontストアの高度なヘルスチェックを有効にする | REC_036 | 中 | StoreFront | 一部のStoreFrontサーバー上の一部のストアで、高度なヘルスチェックが有効になっていません。StoreFrontは、高度なヘルスチェックの結果から得られる追加情報を使用して、ローカルホストキャッシュ (LHC) モードで起動要求が適切なリソースロケーション (ゾーン) に送信されるようにします。高度なヘルスチェックがないと、LHCモードで起動が失敗する可能性があります。Citrix環境の回復性を向上させるには、StoreFrontサーバー上のすべてのストアで高度なヘルスチェックを有効にしてください。 |
| すべてのCloud ConnectorをStoreFrontおよびNetScaler GatewayのSTAサーバーとして追加する | REC_037 | 中 | クラウドコネクタ | 一部のCloud ConnectorがSecure Ticket Authority (STA) サーバーとして構成されておらず、StoreFrontからのSTA要求を受信できません。ローカルホストキャッシュモードでの起動失敗を避けるため、すべてのCloud ConnectorがStoreFrontとNetScaler Gatewayの両方でSTAサーバーとして追加されていることを確認してください。 |
| StoreFrontサーバーの冗長性を確保する | REC_042 | 高 | StoreFront | 一部のStoreFrontサーバーグループにはサーバーが1台しか含まれておらず、障害発生時に単一障害点となり、冗長性が不足しています。回復力を高めるには、サーバーグループに少なくとも2台のStoreFrontサーバーを展開し、ロードバランサーでそれらを前面に配置して、シームレスなフェイルオーバーと中断のないアクセスを確保してください。 |
| StoreFrontとのCloud Connector通信を確認する | REC_047 | 中 | StoreFront | 一部のリソースロケーション(ゾーン)には、リソース列挙のためのStoreFrontリクエストを受信していないCloud Connectorが含まれています。この問題は、Cloud ConnectorがStoreFrontにリストされていない場合や、Cloud Connectorの証明書の期限切れなどの通信問題がある場合に発生する可能性があります。すべてのCloud ConnectorがStoreFrontにリストされており、到達可能であることを確認してください。オンプレミスのStoreFront展開を使用していない場合は、この推奨事項を無視してください。 |
注:
StoreFront関連の推奨事項には追加のセットアップが必要です。詳細については、AdvisorチェックのためのStoreFrontのセットアップを参照してください。
パフォーマンスに関する推奨事項
| 推奨事項 | ID | 影響 | コンポーネント | 説明 |
|---|---|---|---|---|
| LHCモード向けCloud Connectorを最適化する | REC_019 | 高 | クラウドコネクタ | 一部のCloud Connectorは、ソケットあたりのCPUコア数が4未満であり、LHCモード時にユーザーが利用可能なリソースを列挙および起動する機能に影響を与える可能性があります。LHCのリソース可用性を最大化し、パフォーマンスのボトルネックを防ぐには、Cloud Connectorマシンをソケットあたり少なくとも4コアを持つように構成してください。 |
| Cloud Connectorハードウェアを強化する | REC_020 | 高 | クラウド コネクタ | 高いCPU、メモリ、またはディスク使用率は、Cloud Connectorのパフォーマンスと可用性に影響を与える可能性があります。パフォーマンスの低下を防ぎ、信頼性を維持するために、Cloud ConnectorのCPU、メモリ、またはストレージを増やしてください。 |
| 高リソース消費マシンの適切なサイジング | REC_023 | 中 | VDA | 一部のマシンは、高いCPUまたはメモリ使用率、あるいは高いセッション数など、パフォーマンスの負荷の兆候を示しています。これは、マシンがサポートするワークロードを処理するにはサイズが不足していることを示しており、ユーザーエクスペリエンスの低下やパフォーマンスの低下につながる可能性があります。マシンのサイズを変更して割り当てられたリソースを増やすか、パワーユーザーを高性能マシンを持つデリバリーグループに再配置することを検討してください。 |
| ゾーン内のホスト接続数を減らす | REC_026 | 高 | 一般 | 一部のゾーン(リソースロケーション)におけるホスト接続数が推奨制限を超えており、パフォーマンスの低下につながる可能性があります。ゾーン内のホスト接続数を推奨制限以下に減らしてください。 |
| ゾーン内のVDA数を減らす | REC_027 | 高 | VDA | 一部のゾーン(リソースロケーション)におけるVDA数が推奨制限を超えており、特にローカルホストキャッシュ(LHC)モードの場合、VDA登録の失敗やセッションブローカリングの劣化のリスクが高まります。これらのリスクを軽減するには、一部のVDAを他のゾーンに移動して再配布してください。VDA登録を構成する方法がそれに応じて更新されていることを確認してください。 |
| PVSサーバーのリソース割り当てを評価する | REC_031 | 中 | プロビジョニング | 一部のCitrix Provisioning (PVS) サーバーは、高いCPUまたはメモリ使用率など、パフォーマンスの負荷の兆候を示しています。サーバーリソースの割り当てが不十分な場合、パフォーマンスの低下や起動時間の延長につながる可能性があります。必要に応じて、これらのPVSサーバーのCPUとメモリ割り当てを増やすことを検討してください。 |
| PVSサーバーのリソース割り当てを増やす | REC_032 | 高 | プロビジョニング | 一部のCitrix Provisioning (PVS) サーバーは、CPUまたはメモリ使用率が危機的なレベルに達するなど、パフォーマンスの負荷の兆候を示しています。サーバーのリソース割り当てが不十分な場合、パフォーマンスの低下や起動時間の延長につながる可能性があります。必要に応じて、これらのPVSサーバーのCPUとメモリの割り当てを増やすことを検討してください。 |
| PVSターゲットデバイスのライトキャッシュディスクサイズを評価する | REC_033 | 中 | VDA | 一部のCitrix Provisioning (PVS) ターゲットデバイスのライトキャッシュディスク使用量がしきい値に近づいています。パフォーマンスの問題やユーザーセッションの障害を回避するために、現在のライトキャッシュディスクサイズを評価し、必要に応じて増やしてください。 |
| VDAのGPO構成を最適化する | REC_035 | 中 | VDA | 一部のユーザーセッションでは、ログオン中にGPO処理が長時間にわたり、パフォーマンスに影響を与えました。環境設定の制御を強化するには、VDA組織単位のグループポリシーの継承をブロックし、関連するポリシーとセキュリティ構成のみを適用してください。さらに、Citrix Workspace Environment Managementを活用して設定を非同期で処理し、セッションログオンを高速化することを検討してください。 |
| StoreFrontストアのソケットプーリングを有効にする | REC_046 | 中 | StoreFront | 一部のStoreFrontストアでは、ソケットプーリングが有効になっていません。ソケットプーリングは、Delivery ControllerまたはCloud Connectorとの通信のために、すぐに利用できるネットワーク接続(ソケット)のプールを維持することで効率を高めます。StoreFrontは、リクエストごとに新しいソケットを作成して閉じる(高オーバーヘッドのプロセス)のではなく、プールから既存の接続を再利用します。環境全体のパフォーマンスと効率を向上させるには、すべてのストア、特にトランスポート層セキュリティ(TLS)接続でソケットプーリングを有効にしてください。 |
| StoreFrontサーバーを低遅延ネットワークに配置する | REC_051 | 中 | StoreFront | 一部のサーバーグループのサーバー間で高遅延が検出されました。これはパフォーマンスの問題につながる可能性があります。グループ内のサーバー間の遅延は、40ミリ秒未満(サブスクリプションが無効の場合)または3ミリ秒未満(サブスクリプションが有効の場合)である必要があります。サーバーを低遅延ネットワークに配置するか、異なるサーバーグループに分離してください。 |
注:
StoreFront関連の推奨事項には追加の設定が必要です。詳細については、AdvisorチェックのためのStoreFrontのセットアップを参照してください。
運用エクセレンスの推奨事項
| 推奨事項 | ID | 影響 | コンポーネント | 説明 |
|---|---|---|---|---|
| VDAを最新バージョンにアップグレードする | REC_002 | 低 | VDA | 一部のマシンは古いVDAバージョンを使用しています。最新のLTSRまたはCR VDAバージョンにアップグレードして、新機能、改善、セキュリティ強化にアクセスしてください。 |
| Citrixプロビジョニングテクノロジーを使用する | REC_003 | 中 | プロビジョニング | サイト内のすべてのマシンは手動でプロビジョニングされており、Machine Creation Services (MCS) や Citrix Provisioning Services (PVS) などのCitrixプロビジョニングテクノロジーを使用していません。VDAの一貫性を確保し、手動タスクを最小限に抑え、環境のスケーリング操作を効率化するために、MCSまたはPVSを使用してください。 |
| 低い機能レベル | REC_009 | 低 | VDA | 一部のマシンカタログは、検出されたVDAバージョンよりも低い機能レベルであるため、新しいVDAバージョンでの新機能へのアクセスが制限されています。これらの機能にアクセスするには、機能レベルをカタログ内のすべてのマシンでサポートされている最新バージョンに変更してください。 |
| サイト構成をバックアップする | REC_011 | 高 | 一般 | サイト構成のバックアップがありません。迅速な回復のためにCitrix構成のすぐに使用できるコピーを確保するには、オンデマンドまたはスケジュールされたバックアップを作成してください。 |
| サイト構成の新しいバックアップを作成する | REC_012 | 高 | 一般 | 前回のサイト構成バックアップは3か月以上前です。迅速な回復のためにCitrix構成の最新コピーを維持するには、オンデマンドまたはスケジュールされたバックアップを定期的に作成してください。 |
| マシンプロファイルでカタログ構成を簡素化する | REC_038 | 低 | プロビジョニング | 一部のマシンカタログは、マシンプロファイルを使用することでメリットが得られます。マシンプロファイルを使用すると、Machine Creation Services (MCS) はプロファイルからハードウェアプロパティとハイパーバイザー固有の機能をキャプチャし、同じ構成で新しい仮想マシン (VM) をカタログに効率的にプロビジョニングします。 |
| 汚染されたActive Directoryアカウントをリセットする | REC_049 | 中 | プロビジョニング | 一部のマシンカタログには、AD Identity Service で「汚染済み」とマークされた AD アカウントが含まれています。これらのアカウントは、その後のプロビジョニング操作で利用できるようにリセットする必要があります。 |
| StoreFront の非推奨のビーコンポイントを置き換える | REC_050 | 中 | StoreFront | Citrix Workspace アプリは、StoreFront 内で構成されたビーコンポイントを使用して、ユーザーが内部ネットワークに接続されているか外部ネットワークに接続されているかを判断します。現在、ping.citrix.com をビーコンとして使用していますが、これは非推奨となり、到達不能になっています。StoreFront 管理コンソールで、到達可能な公開 URL に置き換えてください。 |
| StoreFront ストアの XenApp Services URL を無効にする | REC_053 | 高 | StoreFront | XenApp Services URL(PNAgentとも呼ばれます)は、一部のStoreFrontストアで有効になっています。この機能は非推奨です。互換性とセキュリティのため、Citrix WorkspaceアプリがストアURLを使用してStoreFrontに接続するように構成し、サーバーでXenApp Servicesを無効にしてください。PNAgentを必要とするレガシーデバイスがある場合は、この推奨事項を無視してください。 |
| サポートされていないStoreFrontサイトを非推奨にする | REC_054 | 高 | StoreFront | 一部のStoreFrontストアは、サポートされていないサイトタイプにリンクされています。リソースをサポートされているサイトに移行し、サポートされていないサイトを非推奨にしてください。 |
| StoreFrontストアのKerberos委任を無効にする | REC_055 | 低 | StoreFront | 一部のStoreFrontストアでKerberos委任が有効になっています。Kerberos委任は非推奨であり、XenApp 6.5以前でのみ使用できます。これらのStoreFrontストアのKerberos委任を無効にしてください。 |
| 長期間メンテナンスモードになっているマシンを確認する | REC_056 | 中 | VDA | 一部のマシンは14日以上メンテナンスモードになっています。これらのマシンをレビューし、サービスに戻すべきか、廃止すべきか、または正当な理由とともにメンテナンスモードに維持すべきかを判断してください。 |
| Always On Tracing でトラブルシューティング時間を短縮 | REC_058 | 中 | 一般 | ログサーバーを追加して、Always On Tracing (AOT) ログを安全に一元化されたログサーバーに転送します。ログはリアルタイムで収集され、Monitor で利用できるため、問題解決を迅速化し、サポート調査を効率化できます。 |
注:
StoreFront 関連の推奨事項には追加の設定が必要です。詳細については、Advisor チェックのためのStoreFront の設定 を参照してください。
コスト最適化の推奨事項
| 推奨事項 | ID | 影響 | コンポーネント | 説明 |
|---|---|---|---|---|
| デリバリーグループでAutoscaleを有効にする | REC_010 | 中 | VDA | 一部の対象となるデリバリーグループでAutoscaleが使用されていません。Autoscaleを有効にすることで、一貫したマシンの電源管理が可能になり、可用性を維持しながらコストとユーザーエクスペリエンスのバランスを効果的に取ることができます。 |
| 未使用のリソースを解放する | REC_013 | 中 | 一般 | マシンやアプリケーションなどの一部の専用ワークロードが30日以上使用されていません。不要な支出を削減し、コストを最適化するために、未使用のマシンを利用可能なプールに戻し、未使用のアプリケーションを管理してください。 |