
概要
はじめに
Citrix DaaS™は、アプリとデスクトップの仮想化を提供するサービスです。これにより、IT部門はオンプレミスまたはクラウドでホストされている仮想マシン、アプリケーション、およびセキュリティを制御しながら、あらゆるデバイスからどこからでもアクセスできるようになります。エンドユーザーは、デバイスのオペレーティングシステムやインターフェイスに依存することなく、アプリケーションやデスクトップを使用できます。
Citrix DaaSを使用すると、安全な仮想アプリとデスクトップをあらゆるデバイスに配信でき、インストール、セットアップ、アップグレードのほとんどをCitrixに任せることができます。アプリケーション、ポリシー、ユーザーを完全に制御しながら、あらゆるデバイスで最高のユーザーエクスペリエンスを提供できます。
Citrix DaaSを使用すると、オンプレミスのデータセンターとパブリッククラウドのワークロードをハイブリッド展開でまとめて管理できます。Microsoft Azure、Amazon Web Services (AWS)、Google Cloudなどのパブリッククラウドに加え、XenServer®、Microsoft Hyper-V、Nutanix AHV、VMware vSphereなどのオンプレミスハイパーバイザーに接続できます。このハイブリッド、マルチクラウドのアプローチにより、世界中のさまざまなリソースロケーションに異なるアプリケーションを柔軟に展開できます。
Citrix DaaSは、アプリとデスクトップを配信するためのいくつかの方法を提供します。
Citrix Managed Azureは、仮想アプリとデスクトップの展開をさらに簡素化します。Citrix Managed Azureを使用すると、CitrixはAzureワークロードのホスティングも管理します。
サイトの概要
次の図は、Citrix DaaSの運用展開(サイトとも呼ばれます)でCitrix管理者が操作するサービスとコンポーネントを示しています。
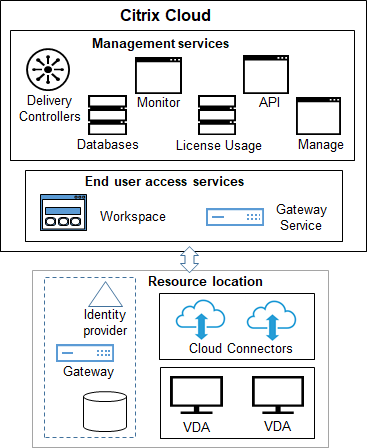
図に示すように、CitrixはCitrix Cloudでユーザーアクセスおよび管理サービスとコンポーネントを管理します。ユーザーに配信するアプリケーションとデスクトップは、1つ以上のリソースロケーションにあるマシン上に存在します。Citrix DaaS展開では、リソースロケーションにはアクセス層とリソース層のコンポーネントが含まれます。各リソースロケーションはゾーンと見なされます。
Citrix Virtual Apps and Desktops™から最近移行した場合、Citrix DaaSがオンプレミス展開で必要だったコンポーネントのセットアップ作業のほとんどを不要にしていることがわかります。
Citrixが管理するコンポーネントとサービス
-
Delivery Controller: Citrix DaaSは、Citrix Virtual Apps and DesktopsのようにDelivery Controllerを管理する必要なく、アプリケーションとデスクトップの負荷分散、ユーザー認証、接続の仲介または優先順位付けをクラウドから直接行う機能を提供します。
-
データベース: サイト構成、監視、構成ログデータはクラウドサービスによって保存されるため、オンプレミスのCitrix Virtual Apps and Desktops製品で必要だったSQLデータベースは不要になります。
-
ライセンス: ライセンスを管理し、使用状況の統計情報を提供します。
-
Studio: 仮想アプリとデスクトップを配信するためのDaaS展開を構成、管理、監視できるWebベースの中央コンソールです。詳細については、「展開の計画と構築」および「展開の管理」を参照してください。DaaS展開の構成と管理には、サービスAPIとPowerShellコマンドも使用できます。
-
Monitor: Monitorコンソールを使用すると、ITサポートチームとヘルプデスクチームは、環境を監視し、問題が深刻になる前にトラブルシューティングを行い、エンドユーザーのサポートタスクを実行できます。表示される内容は次のとおりです。
-
ControllerのBroker Serviceからのリアルタイムセッションデータ。これには、Virtual Deliver Agent(VDA)のブローカーエージェントからのデータが含まれます。
-
ControllerのMonitor Serviceからの履歴データ。
-
HDX™トラフィック(ICAトラフィックとも呼ばれる)に関するデータ。
-
-
Cloud Connector: Cloud Connectorは、Citrix Cloudのコンポーネントとリソースロケーションのコンポーネント間の通信チャネルです。リソースロケーションでは、Cloud ConnectorはCitrix CloudのDelivery Controller™のプロキシとして機能します。すべてのリソースロケーションには、少なくとも1つのCloud Connectorが含まれています。冗長性のために2つ以上のCloud Connectorをお勧めします。
-
Studioを使用してマシンをプロビジョニングする場合、まずCitrix Cloud™コンソールからCloud Connectorをインストールします。詳細については、「Cloud Connector」を参照してください。
-
Quick Deployを使用してAzureマシンをプロビジョニングする場合、カタログを作成すると、CitrixがリソースロケーションとCloud Connectorを作成します。
Cloud Connectorがインストールされると、Citrixがそれらを管理および更新します。お客様が処理するタスクは、Cloud ConnectorのWindowsアップデートとパッチ適用のみです。 -
スタジオ
Studio は、仮想アプリとデスクトップを提供するための DaaS 展開を構成、管理、監視できる Web ベースの中央ポータルです。
DaaS ポータルのコンポーネント(/en-us/citrix-daas/media/new-stud-dashboard-breakdown.png)
| コールアウト | エリア | 説明 |
|---|---|---|
| A | ホーム | Citrix DaaS の展開とワークロードの概要、およびサブスクリプションを最大限に活用するのに役立つ情報を提供します。詳細については、ホームぺージを参照してください。 |
| B | ピン留め済み | 左ペインでノードをピン留めした後にのみ表示されます。ピン留めしたノードを一覧表示します。 |
| C | 管理 |
|
| D | その他 |
|
| E | パンくずリスト | コンテキストを提供し、上位ページへの迅速なナビゲーションを可能にします。 |
| F | 作業ペイン | 選択したノードのアクションと詳細を表示します。 |
| G | 共通アクション |
フィードバックの送信、ホームページのカスタマイズ、通知センターへのアクセスなどの共通アクションを表示します。
|
|
お客様が管理するコンポーネントとテクノロジー
-
Citrix Gateway: ユーザーが企業ファイアウォールの外部から接続する場合、Citrix DaaSはCitrix Gatewayテクノロジーを使用して、これらの接続をTLSで保護できます。Citrix GatewayまたはVPX仮想アプライアンスは、DMZに展開されるSSL VPNアプライアンスです。これは、企業ファイアウォールを介した単一の安全なアクセスポイントを提供します。Citrixは、Citrix CloudでCitrix Gatewayサービスをインストールおよび管理します。オプションで、リソースの場所にCitrix Gatewayをインストールすることもできます。
-
Active Directory: Active Directoryは、認証と承認に使用されます。ユーザーを認証し、適切なリソースにアクセスできるようにします。サブスクライバーのIDは、Citrix Cloudでアクセスできるサービスを定義します。このIDは、リソースの場所内のドメインから提供されるActive Directoryドメインアカウントから取得されます。
-
IDプロバイダー (IdP): IdPは、ユーザーのIDに関する最終的な権限です。サポートされているIdPには、オンプレミスのActive Directory、Active Directoryとトークン、Microsoft Entra ID、Citrix Gateway、およびOktaが含まれます。詳細については、以下を参照してください。
-
Virtual Delivery Agent (VDA): リソース(アプリケーションとデスクトップ)を提供する各物理マシンまたは仮想マシンには、Citrix VDAがインストールされている必要があります。VDAは、インストールされているマシンとユーザーデバイス間の接続を確立および管理し、セッション用に構成されたポリシーを適用します。VDAは、リソースの場所にあるCloud Connectorをプロキシとして使用して、Delivery Controllerに登録します。いくつかのVDAタイプが利用可能です。
-
Windowsマルチセッションオペレーティングシステム用VDAは、複数のユーザーが同時にマシンに接続できるようにします。このVDAタイプは通常、Windowsサーバーにインストールされます。
-
Windowsシングルセッションオペレーティングシステム用VDAは、一度に1人のユーザーがマシンに接続できるようにします。このVDAタイプは通常、VDIに使用されます。このVDAタイプのコアバージョンは、リモートPCアクセス機能で使用できます。これは、フルシングルセッションVDAの機能のサブセットを含んでいます。
-
Linux VDAは、RHEL、CentOS、SUSE、またはUbuntuディストリビューションに基づく仮想アプリとデスクトップをサポートします。
このサービスのドキュメント全体で、「VDA」は、多くの場合、エージェントとそれがインストールされているマシンを指します。 -
-
ハイパーバイザーとクラウドサービス: ほとんどの運用サイトでは、ユーザーに提供(公開)するアプリおよびデスクトップインスタンス(ワークロード)は、(/ja-jp/citrix-daas/system-requirements.html#hosts--virtualization-resources)によって「ホスト」されます。(リモートPCアクセス機能は通常、物理マシンで使用されます。そのため、マシンプロビジョニングにハイパーバイザーやクラウドサービスは使用しません。)
-
Studioを使用する場合、まず、サポートされているホストハイパーバイザーまたはクラウドサービスへの接続を作成します。次に、イメージ(そのホストを介して作成されたもの)を使用して、アプリおよびデスクトップインスタンスを含むマシンのカタログを作成します。最後に、デリバリーグループを作成します。Citrixは、これらのセッションホストの構築と保守を簡素化し、容易にするためのさまざまなツールを提供します。
-
Quick Deployを使用してAzureワークロードを配信する場合、カタログを作成するだけで済みます。カタログの作成時に独自のAzureサブスクリプションを使用できますが、(#citrix-managed-azure)を使用すると、ホストを管理する必要もなくなります。
公開するアプリとデスクトップのインスタンスは、オンプレミス、パブリッククラウド、または両者のハイブリッドのいずれかに配置できます。 -
-
Citrix StoreFront™: Citrix StoreFront は、Citrix® StoreFront Cloud の代替として、お客様がホストするアクセス層です。詳細については、StoreFront and Citrix® StoreFront Cloud を参照してください。 )
デスクトップとアプリケーションを配信するために構成するオブジェクト
本番環境でアプリとデスクトップを配信するには、次の項目を構成します。
-
ホスト接続: ホスト接続(前述)は、コントロールプレーン(Citrix Cloud)のコンポーネントとリソースの場所にある VDA との間の通信を可能にするのに役立ちます。接続の仕様には以下が含まれます。
-
ホストにアクセスするためのアドレスと資格情報
-
使用するストレージ方法と、ストレージに使用するマシン
-
VM が使用できるネットワーク
注意:Quick Deploy を使用する場合、接続を作成する必要はありません。Citrix Managed Azure を使用する場合は、Citrix がホスティングも管理します。 -
-
カタログ: Studio および Monitor インターフェイスでは、カタログは「マシンカタログ」と呼ばれます。 カタログは、同じオペレーティングシステムタイプ(Windows マルチセッション、Ubuntu シングルセッションなど)を持つ仮想マシンまたは物理マシンのコレクションです。カタログを作成するときは、通常、テンプレートとも呼ばれるイメージを使用します。(Remote PC Access カタログには通常、物理マシンが含まれるため、イメージは不要です。)
-
Quick Deploy を使用する場合、Citrix は独自のカスタマイズされたイメージを作成するために使用できる、Citrix が準備したいくつかのイメージを提供します。または、独自の Azure サブスクリプションからイメージをインポートすることもできます。
-
サポートされているホストタイプを使用して Studio で VM を作成する場合、イメージは通常、ホストマシン上に作成され、存在する必要があります。カタログを作成するときに、そのイメージへのパスを指定します。
イメージがどこにあるかに関係なく、そのイメージから作成されたすべてのマシンにそれらのアプリをインストールしたい場合(そしてそれらのアプリを仮想化したくない場合)は、イメージにアプリケーションをインストールできます。イメージの準備ができたら、カタログを作成します。-
VMの場合、MCSはマシンとカタログを作成します。
-
Remote PC Accessの場合、物理マシンはすでに存在するため、MCSは単にカタログを作成します。
MCSの詳細については、「イメージ管理」を参照してください。 -
-
デリバリーグループ: デリバリーグループは以下を指定します。
-
カタログから1つ以上のマシン。
-
それらのマシンにアクセスを許可されているユーザー。
-
ユーザーがストアを介してアクセスできるアプリケーションとデスクトップ。
クイック展開を使用すると、デリバリーグループが自動的に作成されます。(Studioインターフェイスにのみ表示されます。) -
-
アプリケーショングループ: アプリケーショングループを使用すると、アプリケーションのコレクションを管理できます。異なるデリバリーグループ間で共有されるアプリケーション、またはデリバリーグループ内のユーザーのサブセットによって使用されるアプリケーションに対して、アプリケーショングループを作成できます。アプリケーショングループはオプションです。
シトリックス マネージド Azure
Citrix Managed Azureは、いくつかのCitrix DaaSエディションで利用可能なオプションです。Citrix Managed Azureを使用すると、Azureからの仮想アプリとデスクトップの展開が簡素化されます。Citrixは、Azureワークロードをホストするためのインフラストラクチャを管理します。
Citrix Managed Azureを使用すると、専用のCitrix管理Azureサブスクリプションとリソースの場所が提供されます。そのAzureサブスクリプションで、VMのカタログを作成します。次のことができます。
-
さまざまなサポート対象バージョンから、シングルセッションおよびマルチセッションのWindows OSマシンまたはLinux OSマシンを展開します。
-
特定のリージョンで、厳選されたコンピューティングタイプとストレージオプションのリストから選択します。
-
それらのマシンに永続的または非永続的なワークロードをプロビジョニングします。
-
最新のVDAがインストールされているCitrix提供の複数のイメージから選択します。その後、Citrixインターフェイスから、そのテンプレートから独自のイメージを構築し、カスタマイズします。独自のAzureサブスクリプションからイメージをインポートして使用することもできます。
CitrixがAzureの容量を管理している場合でも、独自のAzureサブスクリプション上の既存のリソースと通信したい場合は、Azure VNetピアリングを使用してリソースを接続できます。また、Azure VPNゲートウェイを使用して、オンプレミスのリソースに直接接続することもできます。
Citrix Managed Azureを使用する際のセキュリティと責任については、「Citrix Managed Azureの技術セキュリティ概要」を参照してください。
シトリックス マネージド アジュール の注文
Citrix Managed Azureサブスクリプションを取得するには、サポートされているCitrixサービスオファリングを購読し、Citrix Managed Azure Consumption Fundsを注文する必要があります。Citrix DaaSと消費資金は、CitrixまたはAzure Marketplaceを通じて注文できます。 Citrix Managed Azureは、以下のサービスオファリングでサポートされています。
-
Citrix DaaS、Advanced、Advanced Plus、およびPremiumエディション
-
Citrix DaaS Standard for Azureエディション
詳細については、「Citrix DaaSへのサインアップ」を参照してください。
Citrix Managed Azureの利点の概要
Citrix Managed Azureを使用すると、いくつかの利点があります。
-
ハイブリッドクラウドのメリットを享受するための最速パス。
-
インフラストラクチャのIT管理を軽減します。管理とメンテナンスの課題なしにIT部門が制御できる管理エクスペリエンスを提供します。
-
作業ソリューションを迅速に拡張できます。
-
Citrixによって管理および保守される個別のAzureサブスクリプションを提供します。これにより、他のAzureサブスクリプションからのアクティビティが分離されます。
-
独自のAzureサブスクリプションを使用してワークロードを作成および管理する柔軟性を維持できます。デプロイには、Citrix Managed Azureサブスクリプションを使用するワークロードと、独自の(顧客管理の)Azureサブスクリプションを使用するワークロードを含めることができます。
-
真の従量課金制のサービスとしてのインフラストラクチャ (IaaS) モデルを使用します。
-
独自のオンプレミスネットワークへの接続を作成するために、いくつかのテクノロジーが利用可能です (Azure VNet ピアリングや Azure VPN ゲートウェイなど)。これにより、ユーザーはファイルサーバーなどのネットワークリソースにアクセスできます。
このサービスから Citrix Managed Azure を展開および管理するには、Quick Deploy管理インターフェイスを使用します。
詳細については、Citrix の担当者にお問い合わせください。
アプリケーションとデスクトップをユーザーに配信する
Citrix® ストアフロント と Citrix® ストアフロント クラウド
StoreFront と Citrix® StoreFront Cloud はアクセス層であり、エンドユーザーがアプリやデスクトップを表示および起動するためのユーザーインターフェイスを提供します。StoreFront と Citrix® StoreFront Cloud 内で、それぞれ URL を持つ 1 つ以上のストアを定義できます。エンドユーザーは、Citrix Workspace アプリまたは Web ブラウザを使用してこれらのストアにアクセスできます。
-
Citrix® StoreFront Cloud は、Citrix が管理するアクセス層です。DaaS をプロビジョニングすると、Citrix® StoreFront Cloud がメインメニューで利用可能になります。URL、認証、およびその他の構成を行う必要があります。詳細については、「Citrix® StoreFront Cloud の使用を開始する」を参照してください。
-
StoreFront は、顧客が管理するアクセス層です。StoreFront は、企業ネットワーク上のサーバーにインストールできます。エンドユーザーは、ネットワーク経由で StoreFront がホストするストアに直接接続できます。Citrix Gateway を使用してリモートアクセスを提供できます。StoreFront は、DaaS に到達できない場合にリソースへのアクセスを提供するために Local Host Cache を使用できます。詳細については、「使用を開始する」を参照してください。サービス環境で StoreFront を使用する際の考慮事項については、「ユーザーアクセス」を参照してください。
両方のアクセス層を使用できます。たとえば、リモートアクセスには Citrix® StoreFront Cloud を使用し、ネットワーク障害に対する回復性を高める必要がある企業ネットワークの領域にはオンプレミスの StoreFront を展開できます。
Citrix Workspace アプリ
ユーザー側では、Citrix Workspace アプリはユーザーデバイスや仮想デスクトップなどの他のエンドポイントにインストールされます。Citrix Workspace アプリは、スマートフォン、タブレット、PC など、あらゆるデバイスからドキュメント、アプリケーション、デスクトップへの安全なセルフサービスアクセスをユーザーに提供します。Citrix Workspace アプリは、Windows、Web、およびサービスとしてのソフトウェア (SaaS) アプリケーションへのオンデマンドアクセスを提供します。
Citrix Workspace アプリソフトウェアをインストールできないデバイスの場合、Citrix Workspace アプリ for HTML5 は HTML5 互換の Web ブラウザを介して接続を提供します。
Citrix Workspace アプリは、さまざまなオペレーティングシステムで利用できます。詳細については、「Citrix Workspace アプリ」を参照してください。
サービスレベル契約
Citrix DaaSは、クラウド規模と高いサービス可用性を実現するために、業界のベストプラクティスを使用して設計されています。
Citrix Cloudサービスの可用性に関するCitrixのコミットメントの詳細については、サービスレベル契約を参照してください。
この目標に対するパフォーマンスは、
<https://status.cloud.com>で継続的に監視できます。
制限事項
このサービスレベル目標の計算には、以下の原因による可用性の損失は含まれません。
-
<https://docs.citrix.com>の製品ドキュメントに記載されているCitrix DaaSの構成要件をお客様が遵守しなかった場合。 -
Citrixが管理していないコンポーネントによって引き起こされたもの。これには、お客様が管理する物理マシンおよび仮想マシン、お客様がインストールおよび保守するオペレーティングシステム、お客様がインストールおよび管理するネットワーク機器またはその他のハードウェア、お客様が定義および管理するセキュリティ設定、グループポリシーおよびその他の構成ポリシー、パブリッククラウドプロバイダーの障害、インターネットサービスプロバイダーの障害、またはCitrixの管理外のその他の要因が含まれますが、これらに限定されません。
-
自然災害、戦争またはテロ行為、政府の措置など、Citrixの管理を超える理由によるサービスの中断。
詳細情報
-
機能
-
Remote PC Access: ユーザーがオフィス内の物理PCにどこからでもリモートでログオンできるようにします。Studioを使用してRemote PC Accessを構成できます。
-
コンテンツの公開: リソースへのURLまたはUNCパスであるアプリケーションを公開します。
-
サーバーVDI: 単一ユーザー向けにサーバーオペレーティングシステムからデスクトップを提供します。
-
Citrix DaaS Standard for Azureについては、専用の製品ドキュメントを参照してください。
-
Citrix DaaS製品およびエディションでの機能の可用性については、Citrix DaaS機能マトリックスを参照してください。
-
Citrix Cloudラーニングシリーズでは、Citrix Cloudとそのサービスを使い始めるための教育コースを提供しています。導入からサービスの計画と構築まで、すべてのモジュールを順に表示できます。また、個々のモジュール、またはモジュール内のタスク固有のセグメントを選択することもできます。Cloud Learning Seriesを参照してください。
はじめに
展開を設定する方法については、展開の計画と構築から始めてください。その概要では、プロセスの主要な手順を説明し、詳細情報と詳細な手順へのリンクを提供します。