
新機能
この記事では、Citrix DaaS™ の新機能と強化された機能について説明します。更新はリリース月ごとに整理されています。
仮想配信エージェント (VDA)
Windows マシン用 VDA は通常、Citrix Virtual Apps and Desktops™ 製品と同時にリリースされます。
重要:
Personal vDisk (PvD) コンポーネントが VDA にインストールされたことがある場合、その VDA はバージョン 1912 LTSR 以降にアップグレードできません。新しい VDA を使用するには、現在の VDA をアンインストールしてから、新しい VDA をインストールする必要があります。(この指示は、PvD をインストールしたが一度も使用しなかった場合でも適用されます。) 詳細については、「VDA に Personal vDisk がインストールされている場合」を参照してください。
2026 年 8 月
新機能と強化された機能
しきい値。Monitor は、システムメトリックの構成可能なしきい値をサポートするようになりました。CPU 使用率、メモリ使用率、ICA RTT、ネットワーク遅延、ログオン期間などのメトリックについて、マシン、セッション、Cloud Connector、Provisioning Services、StoreFront などのデータソース全体で、重大、警告、正常の状態を定義します。色分けされたインジケーターが、ダッシュボード、インフラストラクチャ、フィルター、およびユーザー/マシン詳細ページに表示されます。特定のワークロードのカスタムしきい値を作成するか、環境に自動的に適応する動的なデフォルト値を持つ事前定義されたしきい値を使用します。
詳細については、「しきい値」を参照してください。
Citrix Advisor: スケジュールされた実行とホームページウィジェット。Advisor は、毎週定期的にサイトチェックを自動的に実行するようになりました。各実行では、最大 90 日間保持されるレポートが生成されます。
また、ホームページに新しいAdvisorウィジェットが表示され、影響レベル別にグループ化され、カテゴリでフィルタリング可能な推奨事項の概要が表示されるため、重要な項目をすばやく特定して対処できます。
詳細については、「推奨事項の確認」および「Advisor ウィジェット」を参照してください。
Microsoft Entra シングルサインオン. VDA バージョン 2607 以降、Microsoft Entra シングルサインオンマシンポリシー設定 を使用して、セッションホストでこの機能を有効または無効にできます。
Web サインイン (プレビュー). Web ベースのサインインを有効にすると、Entra 参加済みまたは Entra ハイブリッド参加済みの仮想デスクトップにログインしたり、ロックを解除したりできます。詳細については、Web サインイン を参照してください。
アプリケーション トポロジにおけるコネクタ アプライアンスからバックエンド アプリケーションへの遅延. Secure Private Access アプリケーション トポロジに、コネクタ アプライアンスとバックエンド アプリケーション間のリンクに 接続遅延 値が表示されるようになり、ホップバイホップの遅延ビューが完成しました。この値は、コネクタ アプライアンスが過去 1 時間に測定した合成 P90 ラウンドトリップ時間です。現在、これはクラウド展開を対象としています。
詳細については、コネクタ アプライアンスからバックエンド アプリケーションへの遅延 を参照してください。
2026 年 7 月
新機能と機能強化
Studio でのマシンカタログエクスペリエンスの強化. Studio のマシンカタログエクスペリエンスを強化し、マシンカタログの詳細に構成済みの命名スキームを表示し、使用頻度に基づいてアクションバーを最適化しました。マシンの表示 はトップレベルのアクションになり、マシンカタログの削除 は使用頻度が低いため、その他 メニューに移動されました。
詳細については、マシンカタログの管理 を参照してください。
Citrix Advisor: 信頼性、パフォーマンス、運用効率に関する新しいチェック. Citrix Advisor には、信頼性、パフォーマンス、運用効率の向上に役立つ実用的な推奨事項を提供する、次の新しい環境チェックが含まれるようになりました。
-
信頼性
-
Cloud Connector と StoreFront の通信を確認する
-
-
パフォーマンス
-
StoreFront サーバーを低遅延ネットワークに配置する
-
-
運用効率
-
長期間メンテナンスモードになっているマシンを確認する
-
Always On Tracing を使用してトラブルシューティング時間を短縮
-
これらの機能強化により、問題をプロアクティブに特定し、是正措置を講じることができます。詳細については、「Citrix Advisor」を参照してください。
構成ログ検索を拡張して低レベルの操作詳細を含める。Web Studio の Logging セクションで検索範囲を拡張し、低レベルの操作詳細を含めることができるようになりました。Extend search scope to include details を選択すると、マシン名、VDI 名などの低レベルの詳細を検索できます。
詳細については、「構成ログの内容を表示」を参照してください。
ドレイン中のマシンをAutoscale容量バッファから除外する。スケジュールされた再起動によりドレイン中のマシンを、マルチセッションOSデリバリーグループのAutoscale容量バッファ計算から除外できるようになりました。このオプションを有効にすると、新しいセッションを受け入れる準備が完全に整っているマシンのみが、必要な容量を決定する際にカウントされます。これにより、ドレイン中のマシンがバッファに含まれる場合に発生する可能性のある過剰なプロビジョニングを防ぐことができます。
Web Studio を使用したオプションの構成の詳細については、「スケジュールベースおよび負荷ベースの設定」を参照してください。
または、PowerShell を使用した構成については、「ドレイン中のマシンをAutoscale計算から除外する」を参照してください。
Citrix Aidrien から DaaS へのディープリンク。Citrix Aidrien にマシンまたはセッションについて尋ねると、応答に、検索フィルターが自動的に適用された対応する DaaS コンソールビューへのディープリンクが含まれるようになりました。これにより、チャット応答から関連インターフェイスに直接ジャンプでき、手動でナビゲートしたりフィルターを再構築したりする必要がありません。
ゾーンのスコープサポート。ゾーン(Citrix Cloud ではリソースロケーションとして知られています)にスコープ制御を適用できるようになりました。この機能強化により、Citrix DaaS の既存のスコープ制御機能がゾーンオブジェクトに拡張され、カスタム管理者に特定のゾーンへのスコープ付きアクセスを許可できます。このサポートにより、組織の運用およびセキュリティ要件と管理アクセスをより密接に連携させることができます。詳細については、「ゾーンにスコープを割り当てる」を参照してください。
AWSアカウント接続後にBYOLを別途設定する。アカウント接続プロセス中にBring Your Own License (BYOL) サポートを構成することなく、Amazon Web Services (AWS) アカウントをWeb Studioに接続できるようになりました。以前は、BYOL対応リージョンに接続する際、Connect AWS account ウィザードでBYOL設定が必須ステップでした。現在は、まずアカウントを接続し、その後、Accounts リストまたはアカウント詳細パネルから Set up BYOL を選択することで、いつでもBYOLサポートを構成できます。Set up BYOL ウィザードは、AWS WorkSpaces ConsoleでBYOLを有効にし、Citrix on Amazon WorkSpaces Core展開用のWindows 10または11デスクトップイメージをインポートする手順を案内します。
詳細については、「アカウントのBYOLを設定する」を参照してください。
検索によるドメイン選択の高速化。Web Studio で Active Directory ドメインと組織単位 (OU) を見つけるのが速くなりました。マシンカタログ作成時に Create new Active Directory accounts を選択すると、信頼済みドメインの完全なリストを参照する代わりに、Location (domain) ドロップダウンリストから特定のドメインを直接検索できます。
詳細については、「オンプレミスActive Directory参加済みマシンIDのIDプール」を参照してください。
タスクセンター: 定期実行タブと強化されたタスク管理。タスクセンターに、定期的に、または将来実行するようにスケジュールされたタスクを表示する Recurring タブが追加されました。過去90日間の個々のタスク実行を表示する既存の Recent tasks タブに加えて、次のことができるようになりました。
-
最近のタスクと定期実行タスクの両方を検索およびフィルター処理する。
-
リアルタイムのタスクステータスと定期的なスケジュールの状態を追跡します。
-
キャンセルや再実行など、最近のタスクに対してアクションを実行します。
-
編集や削除など、定期的なスケジュールに対してアクションを実行します。
詳細については、「タスクセンターでタスクを監視および管理する」を参照してください。
タグ付けされたマシンへのVDAアップグレードを制限する。Web Studioでマシンタグを使用することで、カタログレベルのVDAアップグレードを特定のサブセットの マシンに制限できるようになりました。アップグレードをスケジュールする際に、タグに一致するマシンをアップグレードを選択し、 タグを選択すると、そのタグを持つマシンのみが含まれます。
これにより、管理者が新しいVDAバージョンをパイロットグループで検証してから、 完全なカタログに展開するリングベースのアップグレード戦略をサポートできます。
詳細については、「VUSを使用してVDAをアップグレードする」を参照してください。
イメージバージョン作成時にAzureレプリケーションリージョンを選択する。Studioには、イメージバージョン作成時にイメージ共有ページが追加され、準備されたイメージを自動的にレプリケートするAzureリージョンを1つ以上選択できます。異なるホスティング接続からリソースを選択し、オプションでリージョンディスク暗号化キーを割り当てることができます。このページは、イメージ定義でAzure Compute Galleryにイメージバージョンを保存が有効になっている場合にのみ表示されます。詳細については、「イメージバージョンを作成する」を参照してください。
2026年6月
新機能と機能強化
AidrienでCitrix DaaSデータにアクセスする。Aidrienは、Citrix DaaS環境データをチャット内で直接取得および表示できるため、会話を離れることなく問題を調査し、リソースを管理できます。自然言語を使用して、次の情報について検索および表示できます。
-
マシンとセッション
-
マシンカタログ
-
デリバリーグループ
Aidrienは取得したデータをチャットUIに直接表示するため、環境の探索、問題の特定、トラブルシューティングワークフロー中の情報収集が容易になります。
詳細については、Aidrien で Citrix DaaS データにアクセスするを参照してください。
Citrix Monitorでのアプリ保護レポート機能。保護ポリシーのアクティベーションとセキュリティリスク検出のリアルタイムレポートがCitrix DirectorおよびMonitorで利用可能になりました。このレポート機能により、リスクを迅速に評価し、より安全な環境を確保するために保護ポリシーを設定できます。プロアクティブなリスク管理とポリシーの再構成により、環境内のエンドポイントセキュリティを強化し、新たな脅威への露出を減らすことができます。詳細については、エンドポイントセキュリティポリシーのアクティベーションと脅威検出レポートを参照してください。
エフェメラルOSディスク用のAzure SSDストレージタイプ。Studioでは、AzureエフェメラルOSディスクを使用するAzureマシンカタログで、カタログ作成時およびその後のカタログ/スキーム更新時に、ベースOSマネージドディスクストレージタイプ(Premium SSD、Standard SSD、またはStandard HDD)を選択できるようになりました。UI検証と事前チェックにより、サポートされていない構成が防止されます。詳細については、AzureエフェメラルOSディスクの使用を参照してください。
エンドポイントOSバージョンの可視化。セッションページと接続ページが強化され、ユーザーセッションと接続をより効果的に管理および追跡できるようになりました。これらのページには、エンドポイントOSバージョン列と、WindowsおよびLinuxデバイスに対応するフィルターが含まれるようになりました。
これにより、次のことが可能になります。
-
セッションページと接続ページでエンドポイントオペレーティングシステムバージョンを直接表示する。
-
特定のWindowsまたはLinuxオペレーティングシステムバージョンに基づいてセッションまたは接続をフィルタリングする。
詳細については、エンドポイントOSバージョンの可視化を参照してください。
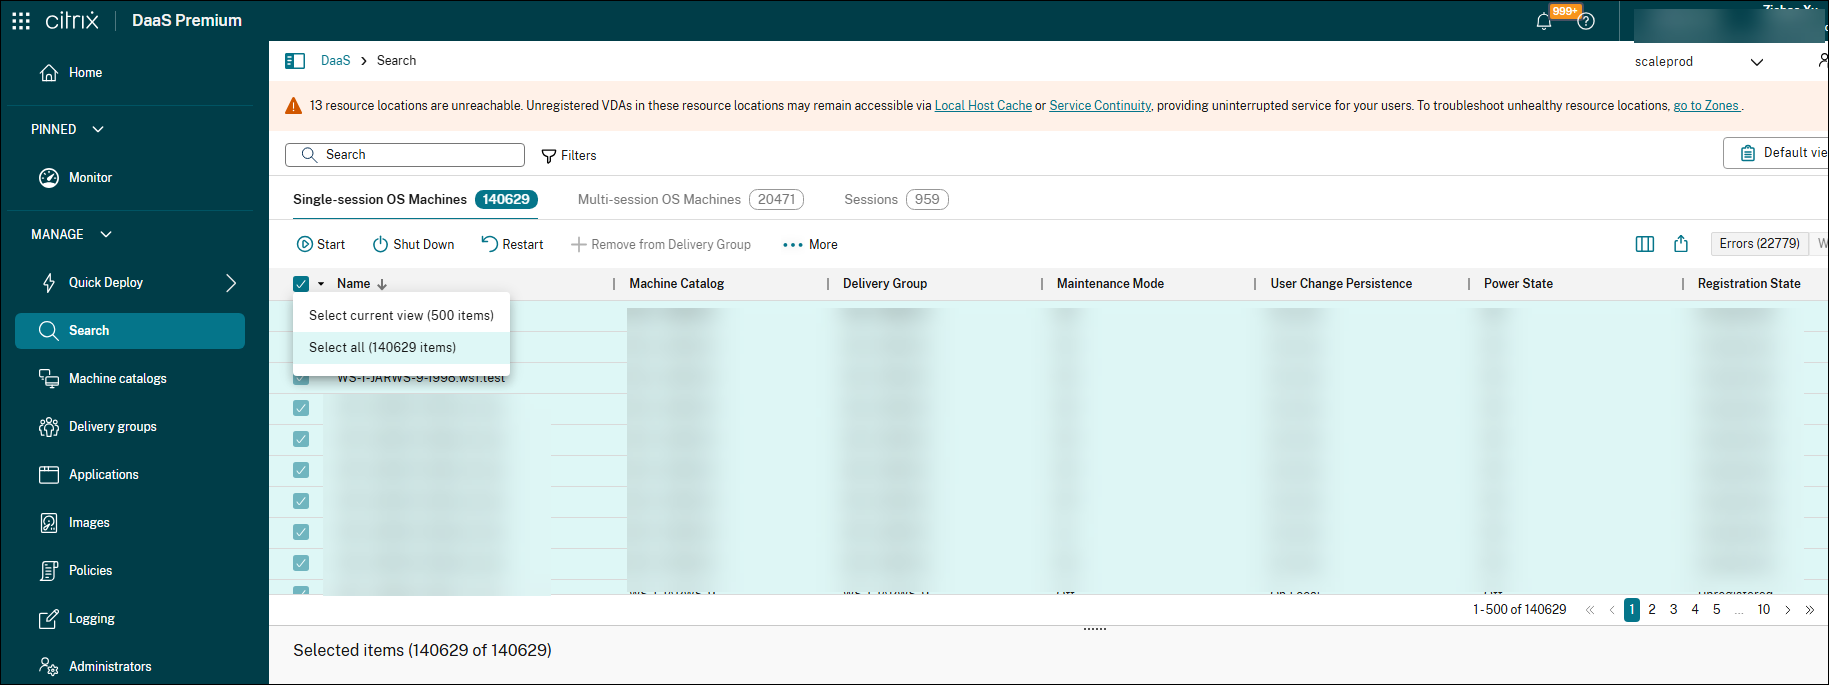
Web Studioでの一括操作の改善。すべてのページにわたるすべてのアイテム、または現在のページ内のアイテムのみを選択できるようになりました。この機能強化により、一致する検索結果に対する一括操作の以前の500アイテムの制限が撤廃され、数千のVDAまたはセッションを持つ大規模環境での管理効率が向上します。
大規模な環境でも一括操作がスムーズかつ応答性の高い状態を維持できるよう、パフォーマンス最適化も実装されています。
Chrome Enterprise Premiumのトポロジビューの拡張とポリシー評価データ品質の向上。Citrix Monitorは、内部、外部、および外部固定IPアプリケーションルートにわたるクラウドおよびハイブリッド展開を網羅する6つのChrome Enterprise Premiumトポロジバリアントを表示するようになりました。ポリシー評価ペインは、アプリ起動イベントで省略された場合に、列挙イベントからアプリケーション名、アプリケーションタイプ、ポリシー、およびセキュリティコントロールの値を引き継ぐこともできます。ソースイベントで指定されていない場合、データパスフィールドは空で表示されることがあります。
詳細については、Chrome Enterprise Premiumトポロジバリアントを参照してください。
イメージ管理で準備済みイメージ検索をサポート
イメージノードの検索バーを使用して、イメージ定義名、イメージバージョン番号、イメージバージョン説明、OSタイプ、ハイパーバイザータイプ、ホスト接続名、ホストユニット名、ホスト接続タイプ、マスターイメージ名、プロビジョニングスキーム数、バージョン作成時間などの基準でイメージバージョンをフィルタリングおよび検索できるようになりました。この機能強化により、管理者は大規模な展開環境でイメージを効率的に管理できます。
詳細については、「イメージ管理」を参照してください(/ja-jp/citrix-daas/install-configure/image-management.html#understand-images-node)。
Studio を使用した OpenShift 仮想化環境での Citrix Provisioning カタログ作成のサポート
Studio を使用して、OpenShift 仮想化環境で Citrix Provisioning カタログを作成できるようになりました。以前は、これらのカタログをプロビジョニングおよび管理するために、異なるコンソールを切り替える必要がありました。この機能によりプロセスが簡素化され、プロビジョニングと電源管理タスクをすべて Studio 内で実行できます。
詳細については、「Citrix Studio で Citrix Provisioning™ カタログを作成する」を参照してください(/ja-jp/provisioning/2607-ltsr/configure/citrix-provisioning-catalog-in-studio.html)。
Nutanix AHV Prism Central 用 Citrix Web Studio での Citrix Provisioning カタログ作成のサポート
Web Studio を使用して、Nutanix AHV Prism Central ホスト接続タイプで Citrix Provisioning カタログを作成できるようになりました。
この実装には、次の利点があります。
-
MCS と Citrix Provisioning カタログの両方を管理するための単一のコンソール。
-
ID 管理など、Citrix Provisioning カタログの新機能。
詳細については、「Citrix Studio で Citrix Provisioning™ カタログを作成する」を参照してください(/ja-jp/provisioning/2607-ltsr/configure/citrix-provisioning-catalog-in-studio.html)。
2026 年 5 月
新機能と機能強化
Studio でパッケージアプリケーションの可視性を制御するサポート。Studio を使用すると、パッケージアプリケーションの可視性を、デスクトップ上、Citrix Workspace > アプリ上、またはその両方で制御できるようになりました。特定のパッケージアプリケーションの可視性を変更するには、アプリケーションノードに移動し、アプリケーションを選択して、プロパティ > 配信を選択します。
デフォルトでは、パッケージアプリケーションはCitrix Workspace > アプリでのみ配信されます。詳細については、「アプリケーションプロパティの変更」を参照してください(/ja-jp/citrix-daas/manage-deployment/applications-manage.html#change-application-properties)。
セッションとコンポーネントスコアを表示し、セッションパフォーマンスと関連付ける機能。 セッションエクスペリエンスの概要が Monitor ダッシュボードで利用可能になりました。エクスペリエンスの概要は、特定の期間に分析されたセッションの数と、分析されたセッションを「良好」、「中程度」、「不良」に分類した情報を提供します。セッションの分類はセッションスコアに基づいて行われます。環境全体の健全性をすばやく把握するために、概要には分析されたセッションの平均セッションスコアと平均コンポーネントスコアも含まれます。コンポーネントスコアは、分析のための追加の詳細レイヤーを提供するため、セッションパフォーマンスのトラブルシューティングに利用できます。詳細については、「セッションスコア」を参照してください(/ja-jp/citrix-daas/monitor/session-score.html)
Numecent Cloudpaging アプリケーションのサポート。 Web Studio の App packages ノードを使用して、Numecent Cloudpaging アプリを検出して公開できるようになりました。また、Numecent Cloudpaging アプリケーションコンテナを任意のネットワークファイル共有に保存し、ファイル共有パスを指定することで、Studio でそれらを検出してエンドユーザーに配信することもできます。この機能により、アプリケーションの検出が簡素化され、App-V インフラストラクチャから移行するための選択肢が広がります。詳細については、「Cloudpaging applications」を参照してください。
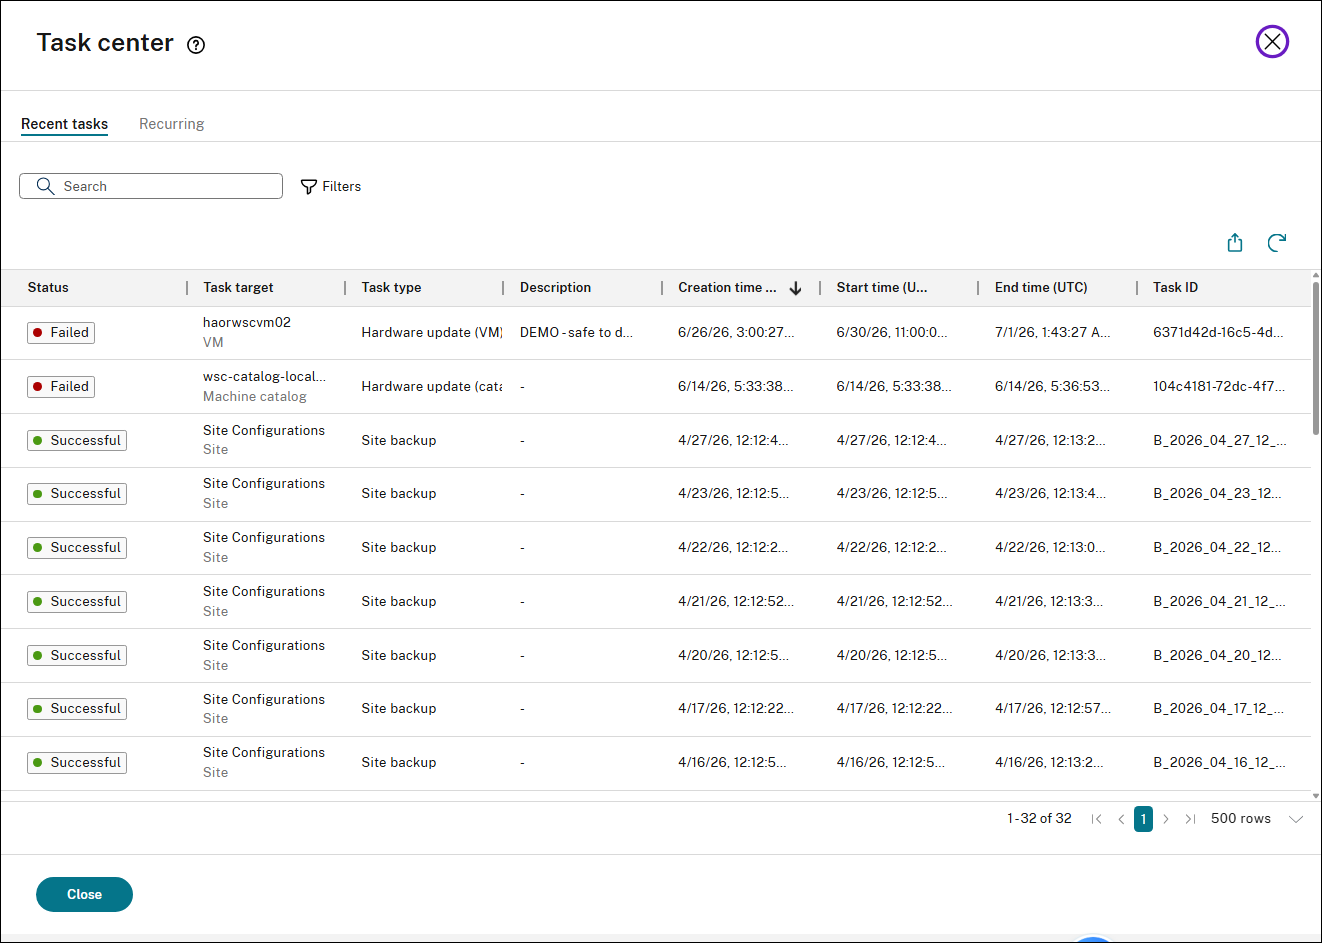
タスクセンターが利用可能になりました。タスクセンターは、Studio でスケジュールされたタスクと定期的なタスクを一元的に表示し、これらのタスクのステータス(スケジュール済み、完了、失敗、実行予定)を追跡するのに役立ちます。Studio コンソールの右上隅にあるカレンダーアイコンを選択すると、タスクセンターにアクセスできます。
詳細については、「Monitor and manage tasks in Task Center」を参照してください。
リソースフィルタリング。リソースフィルタリング機能を使用すると、デリバリーグループ全体のリソースへのユーザーアクセスを制御するルールを構成できます。リソースタイプ(アプリケーション、デスクトップ、またはその両方)を定義し、タグ制限を適用し、ネットワークの場所やストア接続コンテキストなどの要因に基づいてルール適用条件を設定できます。この機能にアクセスするには、Delivery groups > Settings > Resource filter に移動します。詳細については、「Restrict user access to resources across all delivery groups」を参照してください。
Amazon WorkSpaces Core マネージドインスタンス: MCS I/O (MCSIO) ライトバックキャッシュの Studio サポート。Amazon WorkSpaces Core マネージドインスタンス用のマシンカタログを作成または編集する際に、Citrix Studio で MCS ストレージ最適化 (MCSIO) ライトバックキャッシュ (WBC) 設定を直接構成できるようになりました。以前は、ライトバックキャッシュの構成は PowerShell コマンドでのみ利用可能でした。Studio では、マシンカタログセットアップウィザードの ページで、キャッシュディスクサイズ、メモリ割り当て、EBS ストレージタイプ(gp2、gp3、io1、io2 など)、電源サイクルをまたいだディスクの永続性、起動時間を短縮するための OS ディスク保持など、ライトバックキャッシュオプションが公開されるようになりました。詳細については、「MCSIO enabled catalog」を参照してください。
2026年4月
新機能と機能強化
Microsoft Entra シングルサインオン。Microsoft ID プラットフォーム認証のロック時にリモートセッションを切断する機能が、シングルセッション VDA でサポートされるようになりました。詳細については、「session lock behavior」を参照してください。
Citrix Provisioning カタログの BDM ディスクを更新。Machine Creation Services (MCS) でプロビジョニングされた Citrix Provisioning カタログのブートデバイス管理 (BDM) ディスクを更新できるようになりました。BDM ディスクの更新は、Studio または PowerShell を使用して Citrix Provisioning サーバーアドレスと UEFI ファームウェアを更新するのに役立ちます。この機能により、管理作業が削減され、環境を最新の状態に保つことができます。仮想マシンを再作成することなくカタログ管理を簡素化します。Azure、Nutanix AHV Prism Central、VMware、XenServer 環境をサポートしています。詳細については、「Update BDM disks」を参照してください。
MCS プロビジョニングされた Citrix Provisioning カタログの vDisk 割り当てを更新。Studio または PowerShell を使用して、既存の MCS プロビジョニングされた Citrix Provisioning カタログの vDisk 割り当てを更新できるようになりました。以前は、vDisk を変更するにはカタログを再作成する必要がありました。この機能強化により、割り当てを管理できるようになり、時間と労力を節約できます。利用可能な vDisk を一覧表示し、カタログレベルで既存の vDisk を割り当てることができます。この機能は、Azure、Nutanix AHV Prism Central、VMware、XenServer 環境に適用されます。vDisk のライフサイクル管理は Citrix Provisioning コンソール内で行われることに注意してください。詳細については、「Update vDisk assignment」を参照してください。
Nutanix AHV Prism Central での永続 VM の OS ディスクのリセット。この機能により、Nutanix AHV Prism Central 環境で
Reset-ProvVMDisk PowerShell コマンドを使用して、永続 VM の OS ディスクをリセットできるようになりました。詳細については、「Reset OS Disk for Persistent VMs」を参照してください。
Citrix Advisor: セキュリティ、信頼性、パフォーマンス、運用効率に関する新しいチェック。Citrix Advisor には、StoreFront、VDA、Active Directory のセキュリティ、信頼性、パフォーマンス、運用効率の向上に役立つ実用的な推奨事項を提供する、以下の新しい環境チェックが含まれるようになりました。
-
セキュリティ
-
VDA のセキュリティ脆弱性に対処する
-
Citrix Workspaceアプリのセキュリティ脆弱性に対処する
-
サポート終了に達したStoreFrontサーバーバージョンをアップグレードする
-
StoreFrontベースURLにHTTPSを使用する
-
StoreFrontとCloud Connector間の通信にHTTPSを使用する
-
匿名アクセスが有効になっているStoreFrontストアを確認する
-
-
信頼性
-
StoreFrontサーバーの冗長性を確保する
-
-
パフォーマンス
-
StoreFrontストアのソケットプーリングを有効にする
-
-
運用上の卓越性
-
汚染されたActive Directoryアカウントをリセットする
-
StoreFrontの非推奨のビーコンポイントを置き換える
-
StoreFrontストアのXenApp Services URLを無効にする
-
サポートされていないStoreFrontサイトを非推奨にする
-
StoreFrontストアのKerberos委任を無効にする
-
これらの機能強化により、問題をプロアクティブに特定し、是正措置を講じることができます。詳細については、Citrix Advisorを参照してください。
Citrix Advisorの推奨事項に対するきめ細かな却下機能。Citrix Advisorは、推奨事項全体を却下するのではなく、推奨事項内の特定の対象項目を却下できるきめ細かな却下機能をサポートするようになりました。この機能強化は、テスト、検証、一時的なリソースなど、一部のリソースがベストプラクティスから逸脱することが予想される環境で役立ちます。
意図的に非準拠の項目のみを却下することで、ノイズを減らしつつ、真の問題に対する可視性を維持し、本番リソースに対するベストプラクティスのガイダンスを引き続き受け取ることができます。
この機能は、以下のリソースタイプで利用できます。
-
マシンカタログ
-
デリバリーグループ
-
アプリケーショングループ
-
ゾーン
詳細については、推奨事項内の特定の対象項目を却下するを参照してください。
Advisorチェックルールのカスタマイズ。次の3つの主要な推奨事項について、Advisorチェックルールをカスタマイズできるようになりました。
-
Cloud Connectorハードウェアの強化: CPU、メモリ、ディスク使用量のしきい値を調整し、特定のディスクを除外します。
-
未使用リソースの解放: マシンとアプリケーションのカスタム未使用時間しきい値を設定します。
-
VDAのGPO構成の最適化: GPO処理時間の期間を変更します。
カスタマイズされた推奨事項は、識別しやすいようにCustomizedとラベル付けされます。いつでもデフォルト設定に戻すことができます。詳細については、Advisorチェックルールのカスタマイズを参照してください。
Preferencesでアプリケーションパッケージの更新動作を制御する。新しいPreferences設定を使用することで、Studio > Application Packagesワークフローでアプリケーションパッケージがどのように更新されるかを制御できるようになりました。これらの設定により、アップグレード中にユーザーのお気に入りを保持したり、意図しないダウングレードを防いだり、更新チェック中に廃止されたパッケージを自動的に削除したりできます。これにより、手作業を減らし、クリーンで一貫性のあるアプリケーション環境を維持できます。
詳細については、「環境へのアプリケーションパッケージのアップロード」を参照してください。
VDAのCloud Connectorの可視性。Web Studio > 検索で、VDAがどのCloud Connectorを介してプロキシされているかを確認できるようになりました。新しいCloud Connector列とフィルターを使用して、Cloud Connector別にVDAをすばやく表示およびフィルターできます。メインの検索ビューにCloud Connector列を表示するには、右上隅にある表示する列を選択します。
電源操作にメモを追加。マシンとセッションで電源操作を実行する際に、オプションのメモを追加できるようになりました。これらのメモは、管理者や他の管理者が操作の理由を理解するのに役立ちます。監査目的でログに記録されます。 メモは次の操作でサポートされています。
-
マシン操作:
-
開始
-
シャットダウン
-
再起動
-
強制再起動
-
強制シャットダウン
-
-
セッション操作:
-
ログオフ
-
再起動 (シングルセッション)
-
シャットダウン (シングルセッション)
-
Studioを使用したRed Hat OpenShiftおよびNutanix AHV Prism Central仮想化環境でのCitrix Provisioningカタログ作成のサポート。Studioを使用すると、Red Hat OpenShiftおよびNutanix AHV Prism Central仮想化環境でCitrix Provisioningカタログを作成できるようになりました。以前は、これらのカタログをプロビジョニングおよび管理するために、異なるコンソール間を切り替える必要がありました。この機能によりプロセスが簡素化され、Studio内でプロビジョニングおよび電源管理タスクを完全に実行できます。詳細については、「Citrix StudioでCitrix Provisioning™カタログを作成する」を参照してください。
準備済みイメージ用のAzure ZRSディスクタイプ。AzureのMCSで、MCSイメージ管理を使用して準備済みイメージ用のゾーン冗長ストレージ (
ZRS) ディスクタイプを選択できるようになりました。この機能強化により、ディスクタイプの選択の柔軟性が向上し、準備済みイメージディスクの可用性が高まることで、AzureのMCSマシンカタログの回復性が向上します。
これは、次のことに役立ちます。
-
より高い可用性を持つ準備済みイメージディスクを使用できます。
-
ゾーンの停止による準備済みイメージの損失リスクを回避します。
-
ストレージ側のディスク障害の影響を受けることなく、継続的な運用を維持します。
詳細については、「準備済みイメージの作成」を参照してください。
Nutanix AHV Prism Central環境でのイメージ管理のサポート。 イメージ管理機能がOpenShift仮想化環境で一般提供されるようになりました。この実装により、ストレージと時間のコストが大幅に削減され、VMの展開とイメージの更新プロセスが簡素化されます。現在、この目標を達成するためにPowerShellコマンドを使用することもできます。詳細については、「Nutanix AHV Prism Centralで準備済みイメージを使用してカタログを作成する」を参照してください。
Amulet Hotkey CoreStationプラグインのサポート(プレビュー)。 この機能により、CitrixはAmulet Hotkey CoreStationプラグインを介してAmulet Hotkey CoreStationワークロードを管理します。このプラグインを使用すると、Amulet Hotkey CoreStationエンクロージャへのホスティング接続の作成、カタログの作成、およびPowerShellコマンドを使用したカタログ内のマシンの電源管理を行うことができます。
詳細については、以下を参照してください。
-
Amulet Hotkey CoreStation仮想化環境
-
アミュレット ホットキー コアステーションへの接続
-
Amulet Hotkey CoreStationマシンカタログの作成
-
Amulet Hotkey CoreStation VMの電源管理
Amazon WorkSpaces CoreマネージドインスタンスのMCSIO対応MCSマシンカタログの作成のサポート。 MCSIO対応MCSカタログを作成して、Amazon WorkSpaces CoreマネージドインスタンスのMCSIO対応MCSマシンカタログを作成できるようになりました。これにより、書き込み操作をライトバックキャッシュに転送することで書き込みIOPSが向上し、永続OSディスクが有効になっている場合の起動時間が短縮されます。詳細については、「MCSIO対応カタログ」を参照してください。
オンプレミスイメージレプリケーションの管理。 この機能強化により、オンプレミスハイパーバイザー向けの明示的なイメージレプリケーションワークフローが導入されます。以前は、イメージバージョンインスタンスを新しく追加されたストレージ場所や置き換えられたストレージ場所にレプリケートできなかったため、必要なすべてのストレージでイメージの可用性を管理することが困難でした。この機能強化により、PowerShellコマンドを実行して、イメージバージョンインスタンスをストレージ場所にレプリケートできます。この機能は、VMware、XenServer、Nutanix AHV Prism Central環境を含むオンプレミスハイパーバイザーに適用されます。
詳細については、「サポートされているオンプレミスハイパーバイザーの追加ストレージのイメージレプリケーション」を参照してください。
エフェメラルOSディスク用Azure SSDストレージ。この機能により、より高ティアのSSDストレージタイプを選択できるようになり、AzureでのエフェメラルOSディスクのパフォーマンスが向上します。以前は、
Standard_LRSのみがサポートされていました。現在では、MCSカタログの作成時にStorageTypeカスタムプロパティを設定することで、StandardSSD_LRSまたはPremium_LRSを使用できます。
これにより、次のことが可能になります。
-
信頼性が向上し、より高いSLAを達成できます。
-
Standard_LRSと比較して、大幅に高いIOPSを体験できます。
詳細については、「エフェメラルディスクで使用されるストレージタイプの構成」を参照してください。
AzureバックアップSKUミックスの強化。この機能強化により、Azureの
BackupVmConfiguration機能における以前の制限が解消されます。以前は、同じバックアップリスト内で休止状態をサポートするVM SKUとサポートしないVM SKUを混在させることはできませんでした。この更新により、休止状態対応SKUと非休止状態対応SKUの両方をバックアップ構成に含めることができます。
これにより、次のことが可能になります。
-
バックアップ構成でより広範なVM SKUを使用できます。
-
AzureでのVMプロビジョニングと起動の成功率を向上させます。
-
デプロイの回復性を高めます。
詳細については、「バックアップVMサイズの構成」を参照してください。
Amazon WorkSpaces Core APIリクエストでCloud Connectorをバイパスする機能。Amazon WorkSpaces Coreマネージドインスタンスを使用する場合、AWS APIリクエストでCitrix Cloud Connectorをバイパスするようにホスト接続を構成できるようになりました。これにより、MCSはプロキシを介してルーティングする代わりに、Delivery ControllerからAWSサービスに直接通信してプロビジョニングおよび電源管理操作を実行できます。
この機能強化により、運用上の柔軟性が向上し、Cloud Connector VMのコンピューティング負荷が軽減され、AWS APIリクエストにおけるCloud ConnectorへのMCSの依存がなくなります。詳細については、「AWS APIリクエストでCloud Connectorをバイパスする」を参照してください。
Azure VMの可用性ゾーンの変更。この機能強化により、Azureの既存のMCSプロビジョニング済みVMの可用性ゾーンプロパティを変更できます。以前は、VMの再作成が必要でした。この機能により、特に永続仮想マシンにおいて、より高い柔軟性が提供されます。
これにより、次のことが可能になります。
-
既存のAzure VMをアベイラビリティゾーンのアフィニティを持たないように調整します。
-
現在アベイラビリティゾーンが割り当てられていないAzure VMに、特定のアベイラビリティゾーンを割り当てます。
-
既存のAzure VMをあるアベイラビリティゾーンから別のアベイラビリティゾーンに移動します。
詳細については、「プロビジョニングされたマシンを現在のプロビジョニングスキームの状態に更新する」を参照してください。
OpenShift MCSでのGPUサポート。 OpenShift MCSは現在、パススルー動作を介したGPU構成をサポートしています。マスターVMまたはマシンプロファイルで定義されたGPU設定は読み取られ、MCSカタログを介してプロビジョニングされたVMに適用されます。現在、カタログ作成中にGPUパラメータを変更することはできません。GPU構成はソース構成から直接継承され、構成されたとおりにプロビジョニングされたVMに適用されます。
Amazon WorkSpaces Coreマネージドインスタンスの柔軟な課金。 Citrix MCSを使用してAmazon WorkSpaces Coreマネージドインスタンスをプロビジョニングする際に、月額(定額)と時間単位(従量課金)の課金モデルから選択できるようになりました。
この柔軟性により、特定のワークロード要件と使用パターンに基づいてコンピューティングコストを最適化できます。
永続デスクトップには月額課金モードを使用して予測可能な定額料金のメリットを享受するか、オンデマンドまたは断続的なワークロードには時間単位課金を使用してください。
この機能を使用するには、AWSアカウントがAmazon WorkSpaces課金サービス用に構成されている必要があります。
詳細については、「柔軟な課金」を参照してください。
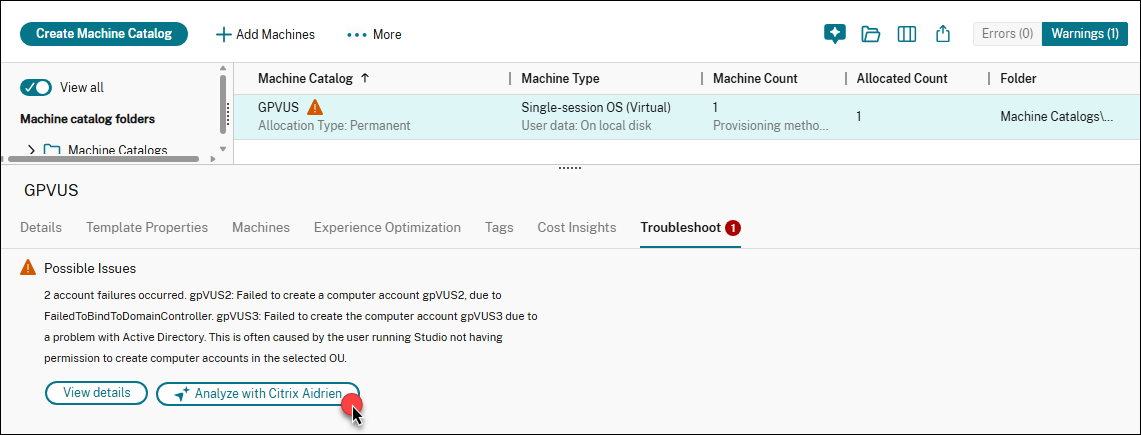
Citrix Aidrienによるトラブルシューティング。 Citrix Aidrienを使用して、Citrix DaaSの警告とエラーをトラブルシューティングできるようになりました。警告またはエラーが発生した場合、Aidrienはトラブルシューティングタブ、警告およびエラーのポップアップ、および通知センターから直接利用できます。Aidrienはコンテキスト内の問題を分析し、問題をより迅速に診断および解決するのに役立つガイド付きのインサイトを提供します。詳細については、「Citrix DaaSのユースケース」を参照してください。
AWS EC2: AWS準備済みイメージをリージョン間で共有。 同じAWSアカウント内で、準備済みイメージを1つのリージョンから1つ以上の異なるリージョンに共有できるようになりました。この機能はAWS EC2環境で利用できます。イメージを共有すると、基になるAMIが、暗号化、ハイバネーション、タグ、信頼できる起動などのプロパティとともにコピーされます。これにより、次のことが可能になります。
-
準備済みイメージを異なるリージョン間で効率的に展開および管理する。
-
共有された準備済みイメージを使用して、複数のリージョンでマシンカタログを作成または更新する。
-
AWS展開全体で一貫したイメージ構成を維持します。
詳細については、「アベイラビリティゾーンとリージョン間で準備済みイメージを共有する」を参照してください。
AWS EC2: AWSローカルゾーンでワークロードをプロビジョニング。 AWS EC2ワークロードをAWSローカルゾーンに直接プロビジョニングできるようになりました。この新機能は、次のことに役立ちます。
-
Citrixワークロードをエンドユーザーの近くに展開することで、低遅延アクセスを提供します。
-
完全なAWSリージョンが提供されていない地域で、Citrixインフラストラクチャの地域カバレッジを向上させます。
目的のローカルゾーンにあるホスティングユニットでホスト接続を作成し、そのローカルゾーンにVMをプロビジョニングできます。
詳細については、以下を参照してください。
-
Studioを使用して接続を作成する
-
マシンカタログノードからマシンカタログを作成する
Nutanix AHV Prism Central接続でMCS PowerShellコマンドを使用したCitrix Provisioning(PVS)カタログの作成のサポート。 Nutanix AHV Prism Centralホスト接続でMCS PowerShellコマンドを使用して、Citrix Provisioningカタログを作成できるようになりました。 この実装には、次の利点があります。
-
MCSとCitrix Provisioningカタログの両方を管理するための単一の統合API。
-
ID管理ソリューション、オンデマンドプロビジョニングなど、Citrix Provisioningカタログの新機能を利用できます。
詳細については、「PVSドキュメント」を参照してください。
2026年3月
新機能と機能強化
DaaS 向け Microsoft Entra シングルサインオン。次の機能強化が利用可能です。
-
Linux 用 Citrix Workspace アプリ 2601 で、Linux 上のハイブリッドアクセスがサポートされるようになりました。
-
Citrix Cloud ポータルから Citrix Resource および Client アプリケーションを登録できるようになりました。
-
Azure ポータルから Azure の構成を実行できるようになりました。
詳細については、「Microsoft Entra シングルサインオン」を参照してください。
MCS での Entra ID 拡張属性のサポート。Entra ID 拡張属性を MCS 環境に統合できるようになりました。これらの属性を使用すると、Entra ID デバイスオブジェクトに一意のカスタムデータを直接保存できます。これにより、拡張属性を持つデバイスをフィルタリングすることで、正確な条件付きアクセス ポリシーを適用できます。デバイス属性に基づいてさらにフィルタを作成する方法については、「フィルタでサポートされる演算子とデバイスプロパティ」を参照してください。この機能は、Microsoft Entra 参加済みおよび Microsoft Entra ハイブリッド参加済みの両方の ID タイプでサポートされています。
Entra ID 拡張属性 (ExtensionAttribute1-15) を使用して、MCS マシンカタログを管理できます。このためには、
Device.ReadWrite.All 権限を持つサービスプリンシパルを準備します。Studio と PowerShell コマンドの両方を使用して、Entra ID 拡張属性を持つ MCS マシンカタログを作成および更新できます。
拡張属性は、デバイス (永続的および非永続的 VM の両方) が登録されるときに割り当てられます。
詳細については、以下を参照してください。
-
Microsoft Entra 参加済みマシン ID の ID プール
-
Microsoft Entra ハイブリッド参加済みマシン ID の ID プール
-
Microsoft Intune に登録された Microsoft Entra カタログの作成
-
Microsoft Intune に登録された Microsoft Entra ハイブリッド参加済みカタログの作成
Nutanix AHV Prism Central: ネットワーク構成の改善。この機能強化により、Nutanix AHV Prism Central ホスト接続上の MCS カタログのネットワーク構成が改善されます。Basic VLAN、Advanced VLAN、および Overlay ネットワークを明確に区別してネットワーク設定を構成できるようになり、以前は混在したタイプが一緒にリストされていたときに発生していたエラーが防止されます。
これにより、次のことが可能になります。
-
マシンカタログの作成および編集プロセス中のエラーを削減します。
-
新しい事前チェックにより、一貫性のある有効なネットワーク構成を確保します。
詳しくは、「Studio を使用したマシンカタログの作成」を参照してください。
XenServer の同じリソースプール内のホスト間で準備済みイメージバージョンを共有する。イメージノードを使用して、XenServer の同じリソースプール内のホスト間でイメージバージョンを共有できるようになりました。この実装により、異なるホスト間でのイメージの一貫性と均一性が確保され、展開の柔軟性と運用効率が向上します。この目的を達成するために PowerShell コマンドを使用することもできます。詳しくは、「XenServer で準備済みイメージマシンカタログを作成する」を参照してください。
Citrix Advisor: 新しい信頼性チェック。Citrix Advisor に、Citrix Workspace のサービス継続性を有効にするという推奨事項を含む新しい環境チェックが追加されました。このチェックは、サービス継続性が有効になっていない場合を特定し、有効にするためのガイダンスを提供します。詳しくは、「信頼性に関する推奨事項」を参照してください。
検索のメインビューで列のレイアウトをカスタマイズする。Web Studio で列の順序を変更して、関連情報をより適切に整理およびグループ化できるようになりました。Web Studio は列の順序と幅の設定を保持するため、カスタマイズされたレイアウトはセッション間で維持されます。現在、この機能は検索のメインビューでサポートされています。
サービスウィンドウ。サービスウィンドウ機能は、MCS プロビジョニングされた VM での操作をスケジュールおよび自動化する機能を提供します。この機能は現在、PowerShell を使用した OS ディスクのリセットやハードウェア構成の変更など、さまざまな操作をサポートしています。詳しくは、「サービスウィンドウ」を参照してください。
2026年2月
新機能と強化された機能
Monitor がスクリプトタスクの実行をサポートするようになりました。これには、Citrix 組み込みスクリプトとカスタムスクリプトの実行、および実行用のカスタムスクリプトのアップロード機能が含まれます。この機能強化により、管理者はMonitorから直接トラブルシューティングを実行し、運用タスクを自動化できます。
Citrix Always on Tracing。Citrix Cloud は、Citrix Virtual Apps and Desktops の集中ログ収集を簡素化するために、Always On Tracing (AOT) を拡張します。構成は DaaS 設定を通じて管理され、管理者はログサーバーの詳細、ログ記録の範囲、アクセス制御を定義し、設定は環境全体に適用されます。
Citrix Monitor には、専用の AOT ログビューが追加され、ほぼリアルタイムの可視性、検索、および時間範囲、ログタイプ、マシンによるフィルタリングが可能になり、トラブルシューティングが迅速化されます。
AOT ログは、Windows、Linux、Mac VDA、StoreFront、Federated Authentication Service (FAS)、Session Recording Server など、顧客のリソースロケーションに展開されているサポート対象コンポーネントから AOT ログサーバーに送信されます。
詳しくは、「Always On Tracing」を参照してください。
注:
Citrix Cloud コントロールプレーンコンポーネントからの AOT ログは、Splunk などの Citrix 管理の監視システムに引き続き送信されます。顧客のリソースロケーションに展開されたコンポーネントのみが、AOT ログサーバーにログを送信します。
DaaS 用 Microsoft Entra シングルサインオン。Windows および Mac でのハイブリッドアクセスがサポートされるようになりました。詳細については、「Microsoft Entra シングルサインオン」を参照してください。
AWS EC2 でのバックアップ VM 構成。Studio では、キャパシティ関連の問題が発生した場合に Machine Creation Services (MCS) がフォールバックできるバックアップ EC2 インスタンスタイプ (オンデマンドまたはスポットインスタンスにできる「バックアップ SKU」) のリストを AWS 環境で定義できるようになりました。MCS は、リストで指定された順序でバックアップ EC2 インスタンスタイプにフォールバックしようとします。詳しくは、「Studio を使用したカタログの作成」を参照してください。
Azure 拡張ゾーンのサポート。MCS プロビジョニングを使用して、Azure 拡張ゾーンにワークロードをプロビジョニングできるようになりました。Azure 拡張ゾーンは、主要な Azure リージョンの小規模な拡張機能です。メインリージョンから離れた場所にいる顧客に対して、低レイテンシーとデータレジデンシーを提供します。詳しくは、「Azure 拡張ゾーン」を参照してください。
Red Hat OpenShift: MCS を使用した Citrix Provisioning カタログ。この機能強化により、MCS を使用して Citrix Provisioning (PVS) カタログをプロビジョニングするための OpenShift プラグインのサポートが追加されます。
この機能により、次のことが可能になります。
-
OpenShift プラグインを、MCS によってプロビジョニングされた Citrix Provisioning マシンカタログのホスティング接続として使用できます。
-
Citrix Provisioning ターゲットデバイスは、OpenShift に保存されている BDM ディスクを使用して、Citrix Provisioning BDM ブートで起動できます。
詳しくは、Citrix Provisioning ドキュメント「Citrix Studio で Citrix Provisioning™ カタログを作成する」を参照してください。
WebSocket を使用して HPE Moonshot マシンをマシンカタログに登録する。WebSocket を使用して、ドメインに参加していない、または Microsoft Entra に参加している HPE Moonshot 上の VDA をマシンカタログに登録できるようになりました。詳しくは、「WebSocket VDA 登録ツールを使用してマシンをカタログに登録する」を参照してください。
MCS での VMware vVols のサポート。vSphere 環境で MCS と VMware vVols を使用できるようになりました。以前は、vVols 上に MCS カタログを作成すると PBM エラーが発生していました。この更新により、その問題が解決されます。この統合により、MCS 仮想マシンのストレージをきめ細かく制御できます。詳しくは、「ストレージプロファイル」を参照してください。
ホスティング接続に WinHttp (netsh) プロキシサーバー設定を使用する。この機能により、ホスティング接続で Citrix Cloud Connector に構成されている WinHttp (netsh) プロキシサーバー設定をホスティング接続で使用できるようになります。詳しくは、「ホスティング接続に WinHttp (netsh) プロキシサーバー設定を使用する」を参照してください。
Amazon Workspaces Core マネージドインスタンス: PowerShell を使用したクロスアカウントプロビジョニング。Cloud Connector を別の AWS アカウント (共有サービスアカウントまたはサイトコンポーネントアカウント) に配置し、クロスアカウントアクセス (クロスアカウント IAM ロール) を持つ IAM ロールを使用し、MCS でプロビジョニングされたマシンカタログを別のセカンダリ AWS アカウント (ワークロードアカウント) に配置するユースケースがあります。この場合、別のアカウントに追加の Cloud Connector は必要ありません。このようなシナリオをサポートするために、この機能は VPC ピアリングと IAM ロールを使用したクロスアカウントアクセスを利用して、複数の AWS アカウントを管理する企業が異なる AWS アカウント間でプロビジョニングできるようにします。
VPC ピアリング を使用すると、Cloud Connector と、異なるリージョンまたはアカウントにプロビジョニングされた VM が相互に通信できるようになります。
IAM ロールを使用したクロスアカウントアクセス を使用すると、プライマリアカウント (Cloud Connector アカウント) が IAM ロールを引き受けて、セカンダリアカウント (マシンカタログ VM) の AWS リソースにアクセスできるようになります。
詳細については、Cross account provisioningを参照してください。
Amazon Workspaces Core Managed Instances: AWSローカルゾーンでのワークロードのプロビジョニング。Amazon Workspaces Core Managed InstancesのワークロードをAWSローカルゾーンに直接プロビジョニングできるようになりました。この新機能により、次のことが可能になります。
-
Citrixワークロードをエンドユーザーの近くに展開することで、低遅延アクセスを提供します。
-
完全なAWSリージョンが提供されていない地域で、Citrixインフラストラクチャの地域カバレッジを向上させます。
-
目的のローカルゾーンにあるホスティングユニットを使用してホスト接続を作成し、そのローカルゾーンにVMをプロビジョニングできます。
詳細については、以下を参照してください。
-
Studio を使用して接続を作成する
-
マシンカタログノードからマシンカタログを作成する
Amazon WorkSpaces Core Managed Instances: AWS準備済みイメージをリージョン間で共有。同じAWSアカウント内で、準備済みイメージを1つのリージョンから1つ以上の異なるリージョンに共有できるようになりました。この機能は、Amazon Workspaces Core Managed Instances環境で利用できます。イメージを共有すると、基盤となるAMIが、暗号化、タグ、信頼できる起動などのプロパティとともにコピーされます。これにより、次のことが可能になります。
-
異なるリージョン間で準備済みイメージを効率的に展開および管理します。
-
ローカルで共有された準備済みイメージを使用して、複数のリージョンでマシンカタログを作成または更新します。
-
AWS展開全体で一貫したイメージ構成を維持します。
詳細については、Share prepared images across availability zones and regionsを参照してください。
アイコンサポートの拡張。Studioでデスクトップおよびアプリケーションのアイコンをカスタマイズする際、以前サポートされていた
.ico形式に加えて、.exeファイルからアイコンを抽出して使用できるようになりました。
これらのアイコンは、ローカルマシンまたはVDAマシンから参照して選択できます。サポートされるアイコンファイルの最大サイズは500 KBです。詳細については、Create delivery groupsおよびManage delivery groupsを参照してください。
Citrix Advisor: 信頼性、パフォーマンス、セキュリティ、コスト効率に関する新しいチェック機能。Citrix Advisor には、セキュリティ、信頼性、パフォーマンス、運用上の卓越性を向上させるための実用的な推奨事項を提供する、次の新しい環境チェック機能が追加されました。
-
セキュリティ
-
ホスト接続に HTTPS を使用する
-
サポート終了に達したオペレーティングシステムをアップグレードする
-
サポート終了に達したハイパーバイザーバージョンをアップグレードする
-
-
信頼性
-
StoreFront ストアの高度なヘルスチェックを有効にする
-
すべての Cloud Connector を StoreFront および NetScaler Gateway の STA サーバーとして追加する
-
-
パフォーマンス
-
VDA の GPO 構成を最適化する
-
PVS ターゲットデバイスのライトキャッシュディスクサイズを評価する
-
-
運用上の卓越性
-
マシンプロファイルを使用してカタログ構成を簡素化する
-
これらの機能強化により、問題をプロアクティブに特定し、修正措置を講じて、安全で信頼性が高く、高性能で運用効率の高い展開を維持できます。詳しくは、「Citrix Advisor」を参照してください。
Always-on Tracing (AOT) ログをログサーバーに転送する。Web Studio で、Citrix コンポーネントからの Always-on Tracing (AOT) ログを指定されたログサーバーに転送できるようになりました。この機能により、Citrix 環境の一元化されたトラブルシューティングとより効果的な監視が可能になります。詳しくは、「ログサーバー設定の構成」を参照してください。
マシンカタログをCitrix管理のNutanix AHV Prism Centralホスト接続に移行する。この機能を使用すると、既存のNutanix AHV(Prism Element用)およびNutanix AHV PC(NC2 on Azure用)ホスト接続から、Citrix管理のNutanix AHV Prism Centralホスト接続に、Citrixマシンカタログとそれに関連付けられたVMを移行できます。移行にはPowerShellコマンドを使用します。これには、問題発生時の迅速なロールバックオプションや、移行後にソースリソースをクリーンアップするコマンドも含まれています。詳細については、「マシンカタログをCitrix管理のNutanix AHV Prism Centralホスト接続に移行する」を参照してください。
Nutanix AHV Prism Centralホスト接続にマシンプロファイルを使用する。Nutanix AHV Prism Centralホスト接続を介してプロビジョニングされるVMのハードウェア構成を定義するために、マシンプロファイルを使用できるようになりました。この新しいワークフローでは、CPU、メモリ、ソケットあたりのコア数、GPU、カテゴリなどのプロパティをマシンプロファイルから取得します。カタログの作成または編集時に、CPU、メモリ、ソケットあたりのコア数の構成を上書きできます。マスターイメージのテンプレートバージョンは、新しいカタログのマシンプロファイルとしてデフォルトで設定されます。StudioとPowerShellを使用して、マシンプロファイルを持つ新しいカタログを作成したり、既存のカタログを更新したり、マシンプロファイルに基づかないマシンカタログをマシンプロファイルに基づくマシンカタログに変換したりできます。詳細については、以下を参照してください。
-
スタジオ
-
Studioを使用してマシンカタログを作成する
-
マシンプロファイルを追加または変更する。
-
-
PowerShell
-
PowerShellコマンドを使用してマシンカタログを作成する
-
マシンプロファイルを追加または変更する
-
LHCイベント中のシングルユースプールデスクトップ。電源管理されたシングルセッションのプールデスクトップは、ローカルホストキャッシュ(LHC)イベント中にデフォルトでシングルユースとして利用できるようになりました。この変更により、ユーザーはデスクトップの再利用に関する懸念なくこれらのマシンにアクセスできます。これらのデスクトップを再利用のために構成する既存の機能は変更されていません。詳細については、「Studioを使用して有効にする」を参照してください。
2026年1月
新機能と機能強化
StudioでCitrixエラスティックアプリレイヤーを検出して配信する。StudioのApp packagesノードを使用して、エラスティックアプリレイヤーを検出および公開できるようになりました。これには以下が含まれます。
-
Citrix App Layeringを使用して作成されたエラスティックアプリレイヤーのライブラリを検出および列挙する。
-
非永続マシンカタログ上のユーザーにアプリをエラスティックに配信するための割り当てポリシーを作成する。
-
イメージがApp Layeringアプライアンスから公開されたかどうかにかかわらず、ポータブルなエラスティックアプリレイヤーを任意の非永続Windowsマシンに配信する。
詳細については、「アプリパッケージの管理」を参照してください。
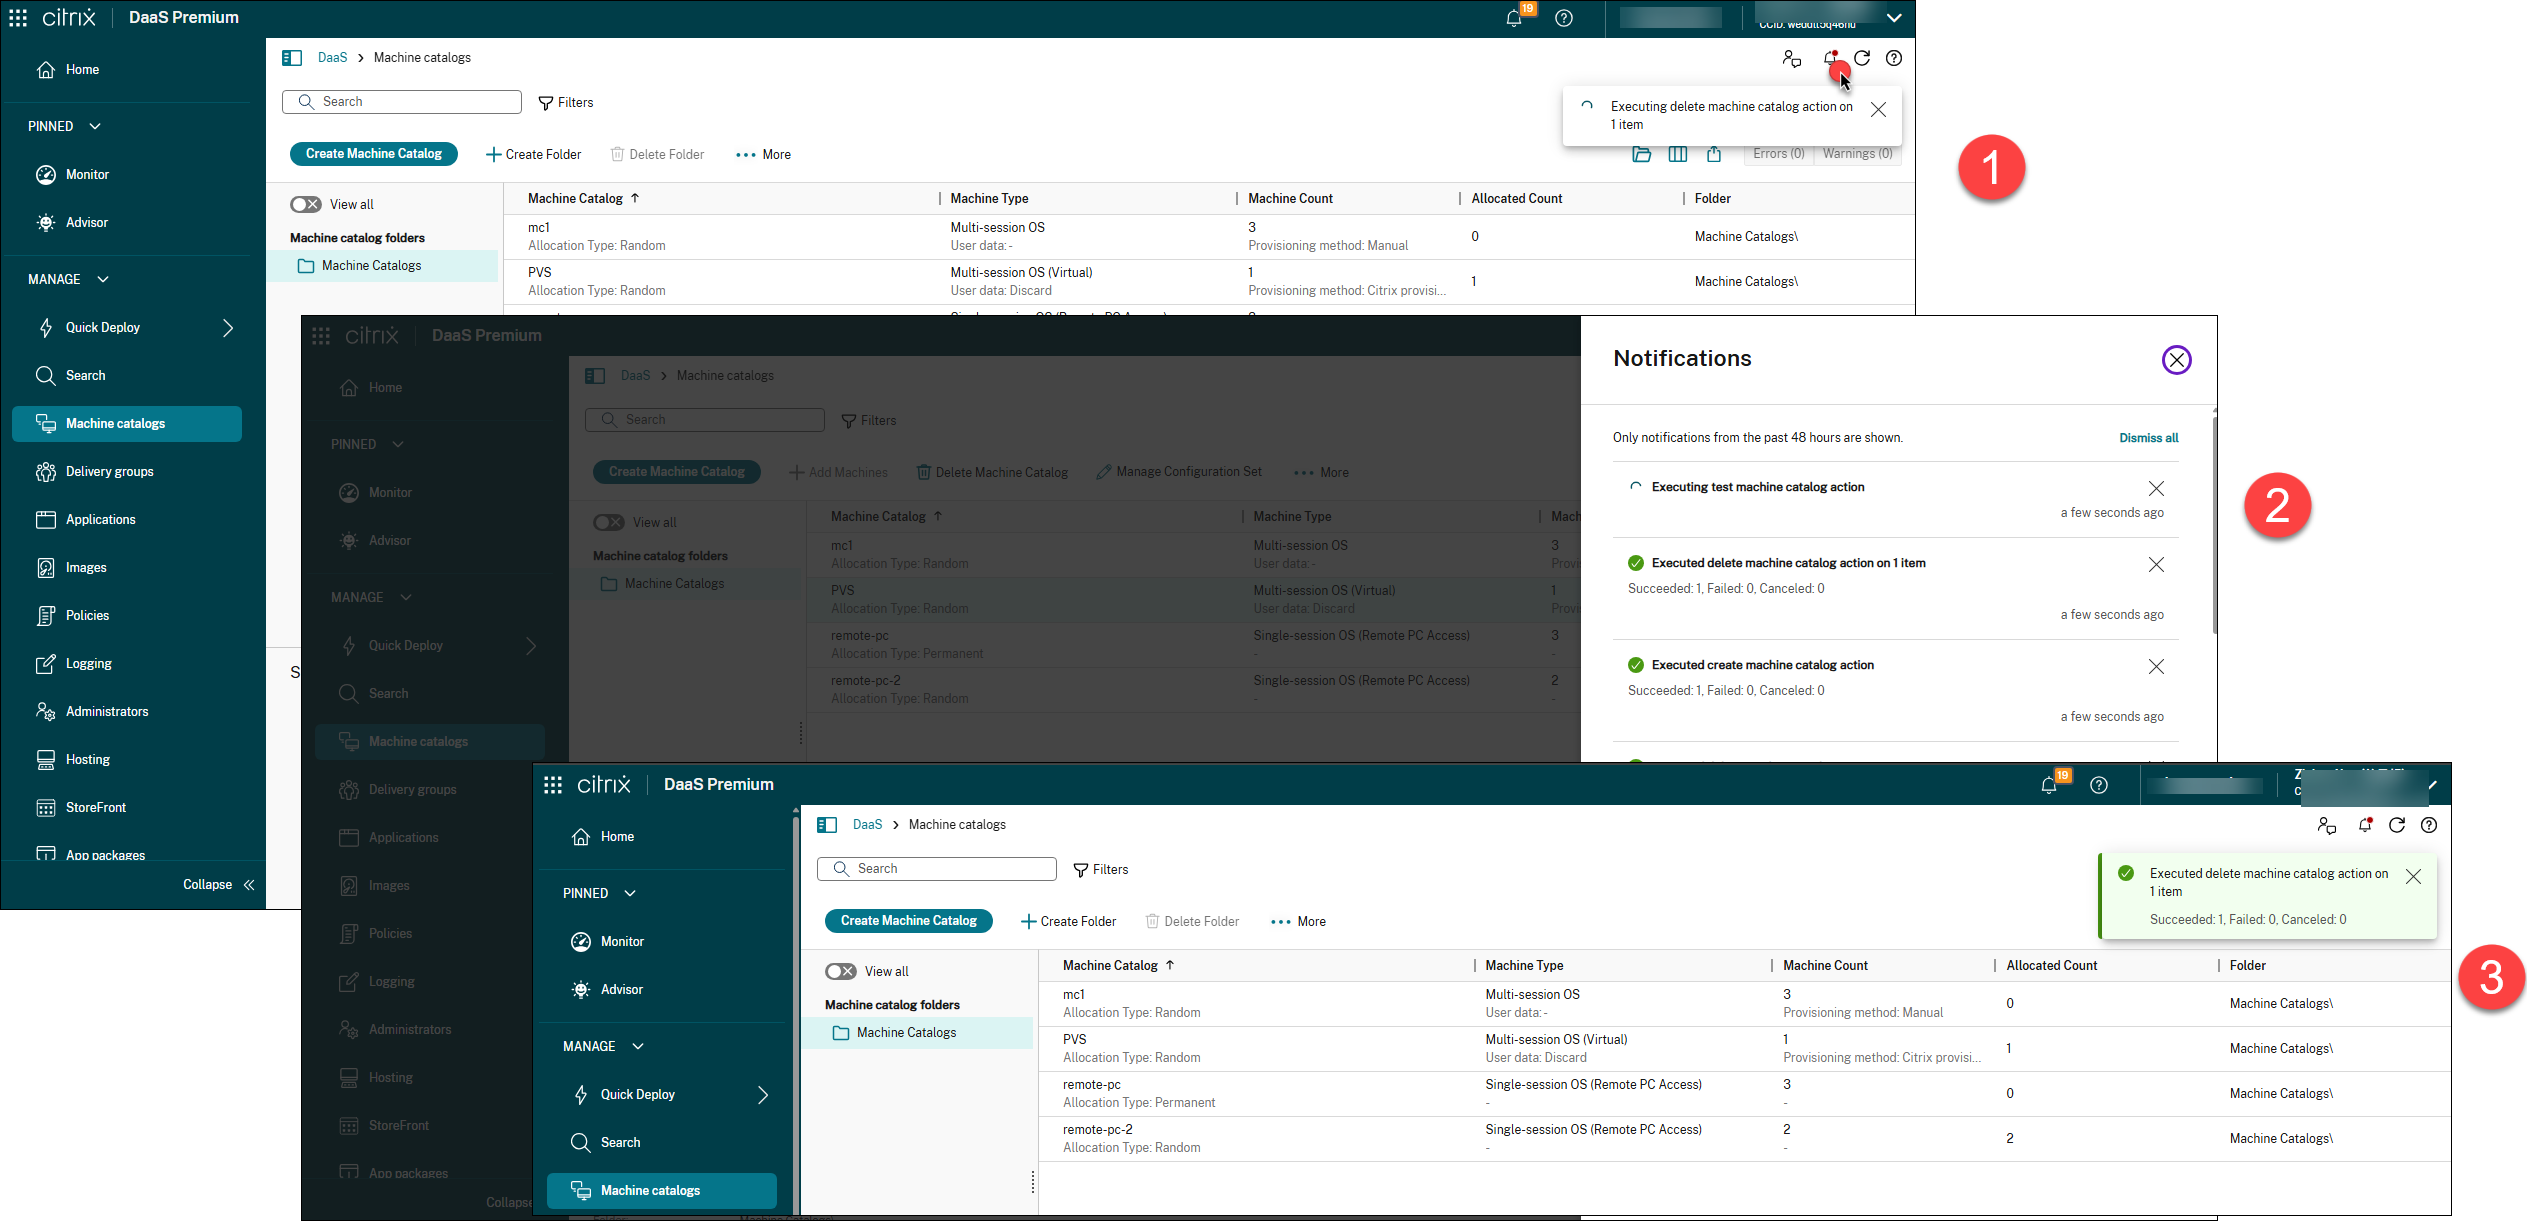
バックグラウンド操作のセッション内通知。Web Studio に通知センターが追加され、バックグラウンド操作のリアルタイムな可視化と操作結果のレポートが可能になりました。
時間のかかる操作を開始すると、その操作が進行中であることを知らせる通知が右上隅に表示されます。以前はUIをブロックしていた操作がバックグラウンドで実行されるようになったため、中断することなく作業を続行できます。操作が完了すると、リアルタイムのステータス通知が表示され、結果も通知センターに保存されます。通知センターは48時間の履歴を保持し、最近のアクティビティを簡単に追跡できます。
詳細については、「Studioの概要」を参照してください。
DaaS向けMicrosoft Entraシングルサインオン。新しいWorkspaceアプリプラットフォームとWindows Server 2025のサポートが利用可能になりました。詳細については、「Microsoft Entraシングルサインオン」を参照してください。
フォローミータグ付け。フォローミータグ付けにより、ハイパーバイザーレベルのタグを適用することで、個々のエンドユーザーVMの使用状況を追跡できます。これらのタグは、特定のユーザーや組織でラベル付けされ (キーとして
citrix-user-upn、値としてユーザープリンシパル名 (UPN) を使用して)、ユーザーがVMに割り当てられると追加され、割り当てが解除されると削除されます。
この機能にはいくつかの利点があります。
-
ITチャージバック: タグによってリソース使用量 (Azure: NIC、OS、ID、WBC、データディスク、VM) (AWS EC2: EC2インスタンス、EBSボリューム (OS、ID、WBC、データディスク)、ネットワークインターフェイス) のフィルタリングを容易にし、個々のユーザーまたはビジネスユニットへの正確なチャージバックを可能にします。
-
効率的なユーザー管理: 終了や再編成などの雇用変更によりエンドユーザーの割り当てが解除された場合、リソースからのタグの削除を自動化します。
-
強化されたセキュリティ監視: ターゲットを絞ったセキュリティスキャンのために、特定のユーザーに割り当てられたVMを特定するのに役立ちます。
現在、フォローミータグ付けは以下に適用されます。
-
AWS EC2およびAzure環境
-
シングルセッションOSを実行している静的に割り当てられたマシン
-
永続的および非永続的カタログ
-
サポートされているすべてのマシンID結合カタログ
-
MCSでプロビジョニングされたVMのみ
-
マネージドディスクのみ
詳細については、「Follow-Me Tagging」を参照してください。
AWSでのデータディスクのプロビジョニングのサポート。データディスクを使用すると、イベントログ、セキュリティトレース、アプリケーションデータなどの永続データを保存できます。
この機能により、AWSのMCSマシンカタログのMCSで作成された永続的または非永続的なVMに、永続データディスクを作成して割り当てることができるようになりました。データディスクのソースはマスターイメージ(AMIのセカンダリボリューム)である必要があります。データディスクは、StudioとPowerShellコマンドの両方を使用してプロビジョニングできます。ただし、マスターイメージ(AMI)にOSディスク(ルートボリューム)とデータディスク(セカンダリボリューム)の2つのボリュームがある場合にのみ、Studio UIを使用してデータディスクをプロビジョニングできます。
データディスクを使用してMCSマシンカタログを作成する方法については、「MCSで作成されたVMにデータディスクをプロビジョニングする」を参照してください。
2025年12月
新機能と機能強化
Azure: MCSカタログのクローン作成。Azure仮想化環境で、
Copy-ProvScheme PowerShellコマンドを使用して、既存の永続的および非永続的なMCSマシンカタログをクローンできるようになりました。この機能は、関連する構成、ネットワークマッピング、セキュリティグループなど、既存のスキームの詳細をコピーして新しいプロビジョニングスキームを作成します。これにより、次のことが可能になります。
-
既存の単一カタログを複数のカタログに分割して、異なるカタログレベルのポリシーと構成を適用する。
-
大規模なカタログ内の特定の仮想マシンを分離して、迅速なテストを行ったり、機能的な役割に基づいて個別に処理したりする。
詳細については、「MCSカタログのクローン作成」を参照してください。
Citrix DaaSの強化されたエクスペリエンス最適化設定。リソース割り当てを簡単に微調整し、マシンカタログ全体のパフォーマンスを向上させるために、エクスペリエンス最適化設定を強化しました。カスタマイズされた最適化のために構成セットを作成または選択したり、自動CPUスパイク保護やインテリジェントCPU最適化などのデフォルト設定をすばやく適用したりできるようになりました。
詳細については、「エクスペリエンス最適化の構成セットを選択する」を参照してください。
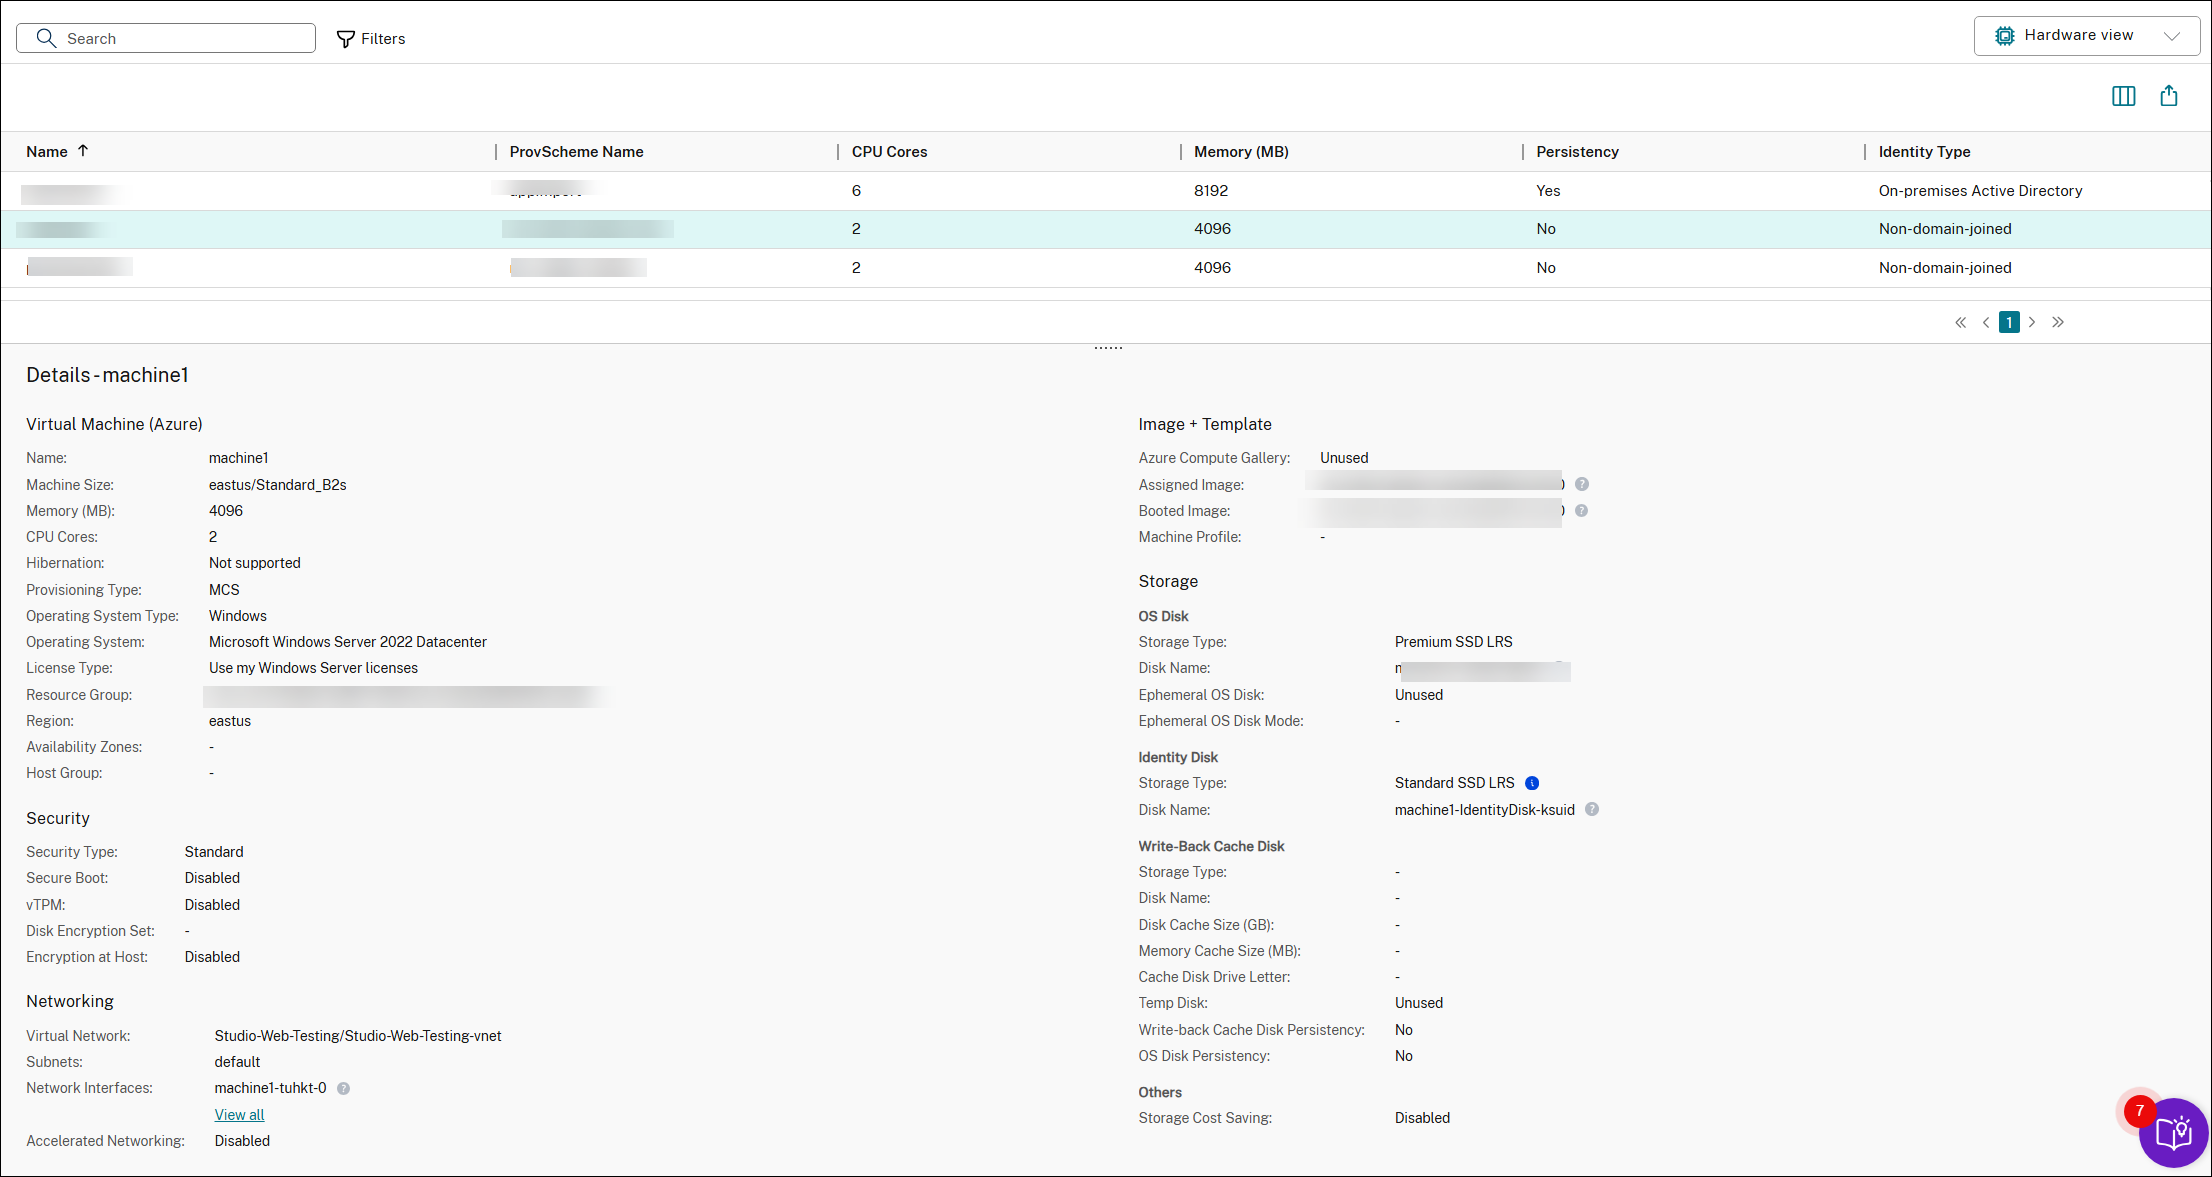
Searchノードでのマシンハードウェアビュー。Machine Creation Services (MCS) を使用してプロビジョニングされたマシンについて、Searchノードで専用のハードウェアビューにアクセスできるようになりました。このビューにより、マシンのハードウェア詳細の視認性が向上し、MCSでプロビジョニングされたマシンの管理が容易になります。
主な利点は次のとおりです。
-
マシンサイズ、オペレーティングシステム、ライセンスの種類、セキュリティ設定、ネットワーク、イメージ、テンプレート、ディスク設定など、詳細なハードウェア構成を表示します。
-
ハードウェアフィルターと検索オプションを使用してマシンを簡単に見つけます。
現在、ハードウェアビューは、VMware、XenServer、SCVMM/Hyper-V、Nutanix PC、Azure、Azure Arc、Azure Local、AWS EC2、およびGCPのMCSプロビジョニングマシンで利用できます。OpenShiftとAmazon WorkSpaces Coreは現在、基本的なハードウェア情報のみを列として表示します。詳細については、「検索でのMCSプロビジョニングマシンの監視 > ハードウェアビュー」を参照してください。
デフォルトポリシーセットのスコープ制御の改善。ポリシーセットではスコープ制御が利用可能でした。互換性を維持するため、デフォルトポリシーセットは任意のスコープに割り当てられ、スコープ制御のバイパスがデフォルトで有効になっています。デフォルトポリシーセットの割り当てを確認し、スコープに基づいてアクセスを制限したい場合は調整してください。
スコープの割り当ては、次の2つの方法で更新できます。
-
ポリシーから:デフォルトポリシーセットを編集し、関連するスコープを変更します。
-
スコープから:管理者 > スコープでスコープに移動し、そこからデフォルトポリシーセットを割り当てるか削除します。
詳細については、「スコープの作成と管理」および「ポリシーセットの作成と管理」を参照してください。
StoreFrontノードの再配置。StoreFrontノードはWeb Studioから削除されました。以前StoreFrontノードで利用可能だったすべての設定と構成オプションは、デリバリーグループノードの設定タブで利用できるようになりました。この統合により、ナビゲーションが簡素化され、関連する構成オプションが1か所にまとめられます。
AWS EC2: 準備済みイメージをアベイラビリティゾーン間で共有。以前は、複数のアベイラビリティゾーンにわたってMCSマシンカタログを作成するには、各アベイラビリティゾーンに個別の準備済みイメージが必要でした。これにより、複数の準備済みイメージを管理する必要があるという運用上の複雑さが増し、イメージ管理における潜在的な不整合につながる可能性がありました。
この機能により、AWS EC2の場合、同じAWSリージョン内の異なるアベイラビリティゾーン間で単一の準備済みイメージを共有できます。これにより、カタログ作成とイメージ更新が簡素化され、管理オーバーヘッドが大幅に削減されます。現在、イメージ共有の管理にはPowerShellコマンドを使用します。詳細については、「準備済みイメージをアベイラビリティゾーン間で共有」を参照してください。
XenServer 8でvTPMが有効なMCSプロビジョニングVMを作成する。XenServer 8のこの機能により、vTPMを備えたMCSマシンカタログを作成できます。マシンプロファイルベースの構成が使用され、vTPMが有効になっている場合、カタログ内のVMはVMテンプレートから同じvTPMコンテンツを継承します。マシンプロファイルが使用されておらず、マスターイメージでvTPMが有効になっている場合、カタログ内のVMはマスターイメージと同じvTPMコンテンツを継承します。詳細については、「PowerShellを使用してマシンプロファイルベースのマシンカタログを作成する」を参照してください。
2025年11月
新機能および機能強化
DaaS 向け Microsoft Entra シングルサインオン。Microsoft Entra ID 資格情報を使用して、Microsoft Entra 参加済みまたは Microsoft Entra ハイブリッド参加済みセッションホスト上の仮想アプリケーションおよびデスクトップにアクセスする際に、シングルサインオン (SSO) を利用できるようになりました。詳細については、「Microsoft Entra シングルサインオン」を参照してください。
Amazon WorkSpaces Core マネージドインスタンス: Studio UI を使用して、準備済みイメージをアベイラビリティゾーン間で共有。この機能を使用すると、Studio UI を使用して、Amazon WorkSpaces Core マネージドインスタンスの同じ AWS リージョン内の異なるアベイラビリティゾーン間で、単一の準備済みイメージを共有できます。または、PowerShell コマンドを使用してイメージ共有を管理することもできます。詳細については、「アベイラビリティゾーン間で準備済みイメージを共有」を参照してください。
ローカルホストキャッシュにおける1回限りの使用プールデスクトップ。ローカルホストキャッシュ (LHC) の停止モード中に、プールされたデスクトップの1回限りの使用を設定できるようになりました。これは、VDA バージョン2407以降にのみ配布される衛生ブロブを利用します。対応可能なマシンは、クリーンな状態を保証するために、単一の停止セッション後に自動的に再起動がスケジュールされます。この機能により、可用性がよりシームレスになることで、停止中の顧客満足度が向上します。詳細については、「ローカルホストキャッシュにおける1回限りの使用プールデスクトップ」を参照してください。
AWS EC2 での準備済みイメージバージョンの管理。AWS EC2 仮想化環境向けに、イメージ管理機能が一般提供されるようになりました。イメージノードを使用して、複数のイメージバージョンを作成し、複数のマシンカタログに適用または更新できます。この実装により、ストレージと時間のコストが大幅に削減され、VM の展開とイメージの更新プロセスが簡素化されます。この目的を達成するために、PowerShell コマンドを使用することもできます。詳細については、「AWS EC2 で準備済みイメージマシンカタログを作成」を参照してください。
Studio UI における Amazon WorkSpaces Core マネージドインスタンスの非ドメイン参加サポート。以前は、Studio UI は Amazon WorkSpaces Core マネージドインスタンスのオンプレミス Active Directory および Microsoft Entra ハイブリッド参加をサポートしていましたが、非ドメイン参加構成のプロビジョニングはサポートしていませんでした。
この機能強化により、MCS を使用して、Studio UI 内で非ドメイン参加の Amazon WorkSpaces Core マネージドインスタンスを直接プロビジョニングできます。この機能は、Studio UI での MCS マシンカタログの作成フェーズと編集フェーズの両方でサポートされています。詳細については、「マシンカタログノードからマシンカタログを作成」を参照してください。
Azure: 休止状態の VM のクロスファミリーバックアップ VM サイズのサポート。Azure の MCS は、休止状態が有効なマシンカタログのバックアップ構成にクロスファミリー VM サイズを使用できるようになり、回復性が向上しました。この機能により、再開時のブルースクリーンエラーを防ぐためのクロスファミリーフォールバックをブロックしていた以前の制限がなくなります。休止状態の VM を再開する際に割り当てエラーが発生した場合、MCS は自動的にサイズ変更を処理し、引き続き動作する VM を確実に提供します。VM サイズを切り替えるには、休止状態をクリアする必要があり、その結果、VM のメモリ状態 (RAM データ) が失われることに注意してください。この機能は、永続および非永続 MCS カタログの両方で利用できます。詳細については、「バックアップ VM サイズを構成」を参照してください。
強化されたワークロードの適正化。強化されたワークロードの適正化ページは、デリバリーグループの使用状況とサイジングの側面を分析するのに役立ちます。これにより、デリバリーグループはマシンまたはユーザーのアクティビティに基づいて分析できます。
マシンベースの分析により、次のことが可能になります。
-
使用状況に基づいて仮想デスクトップを分類し、アクティビティがない、または低いマシンを特定して、未使用のリソースへの支出を削減します。詳細については、「使用状況分析」を参照してください。
-
仮想デスクトップのリソース使用率を分析し、コスト削減またはユーザーエクスペリエンス向上のために適正化する必要があるマシンを特定します。詳細については、「サイジング分析」を参照してください。
ユーザーベースの分析により、次のことが可能になります。
-
ユーザーをアクティビティに基づいて分類します。IT衛生上の理由から、アクティビティのないユーザーのアクセス権を削除することを検討してください。使用率の低いユーザーは、より効率的なリソース使用のために共有リソースに移動できます。
-
ユーザーのリソース消費量を分析し、平均よりも高いまたは低いリソース消費量のコホートを特定し、ユーザーをより効果的に分散させます。
マシン分析は、Windows 365 EnterpriseやFrontline dedicatedのように、仮想デスクトップがユーザーに静的に割り当てられているシナリオに最適です。ユーザー分析は、仮想デスクトップがランダムに割り当てられているデリバリーグループの分析に役立ちます。どちらの分析も、現在はシングルセッションマシンに限定されています。
注:
ページ上部の「すべてのワークロード」ボタンからアクセスできる従来のライトサイジング分析は、今後のリリースで非推奨になります。
セッション起動の失敗によってブロックされたユーザーを表示。管理者は、セッション起動の失敗によってブロックされたユーザーを可視化できるようになりました。この新しい概要は、接続ビューのフィルター内にあり、障害の優先順位付けと分析の改善を可能にします。
セッションパフォーマンスの傾向がカスタマイズ可能になりました。Citrix Directorのセッションパフォーマンスの傾向は、履歴データをサポートしています。管理者は、豊富なパフォーマンスメトリックのリストから相関させるメトリックをカスタマイズできるようになりました。
プロアクティブな監視のためのマシンとセッションに関する診断インサイト。Citrix Directorにインサイトパネルが搭載され、管理者がセッションの失敗やパフォーマンスの問題をプロアクティブに特定し、解決できるようになりました。この強力なツールは、15分ごとに更新される診断インサイトを提供し、サイトに影響を与えている問題のあるマシンとセッションを強調表示します。
主なインサイトは次のとおりです。
-
ブラックホールマシン: 連続するセッション要求に応答できないマシンを検出します。
-
ゾンビセッション: 新しいセッションの起動をブロックする、放棄されたセッションを持つシングルセッションOSマシンを特定します。
-
過負荷マシン: ユーザーエクスペリエンスを低下させている、CPUまたはメモリの持続的なスパイクがあるマシンにフラグを立てます。
-
接続障害: クライアントとサーバーの障害を強調表示し、障害パターンとユーザーへの影響に関する詳細を提供します。
インサイトはカスタマイズ可能で、通知用にアラートポリシーを設定できます。インサイトにより、管理者はプロアクティブに行動し、タイムリーな対策を講じ、環境全体のセッションの可用性とパフォーマンスを向上させることができます。詳細については、インサイトを参照してください。
2025年10月
新機能と強化された機能
Citrix Advisor: 信頼性、パフォーマンス、セキュリティ、コスト効率に関する新しいチェック機能。Citrix Advisorには、信頼性、パフォーマンス、セキュリティ、およびコスト効率の向上に役立つ実用的な推奨事項を提供する、以下の新しい環境チェック機能が含まれるようになりました。
-
信頼性
-
信頼性の高いLHCパフォーマンスのためにCloud Connector間の通信を有効にする
-
Cloud Connectorを同じドメインに配置する
-
復元性構成を確認する
-
-
パフォーマンス
-
高リソース消費マシンのサイズを適正化する
-
ゾーン内のホスト接続数を減らす
-
ゾーン内のVDA数を減らす
-
PVSサーバーのリソース割り当てを評価する
-
PVSサーバーのリソース割り当てを増やす
-
LHCモード用にCloud Connectorを最適化する
-
-
セキュリティ
-
サポート終了(EOL)に達したCitrix Workspaceアプリのバージョンをアップグレードする
-
セキュリティグループにリソースを割り当てる
-
-
コスト最適化
-
未使用のリソースを解放する
-
これらの機能強化により、問題をプロアクティブに特定し、是正措置を講じて、信頼性が高く、安全で、費用対効果の高い環境を維持できます。詳細については、「Citrix Advisor」を参照してください。
Amazon WorkSpaces Core Managed Instances の永続的なワークロードをプロビジョニングします。以前は、MCS を使用して Amazon WorkSpaces Core Managed Instances の非永続的なワークロードをプロビジョニングすることしかできませんでした。この新機能により、MCS を使用して Amazon WorkSpaces Core Managed Instances の永続的なカタログを作成できます。ユーザーがデスクトップに書き込んだり変更したりした内容は、MCS によってプロビジョニングされた永続的な WorkSpaces Core Managed Instance の異なる起動間で、OS ディスク (ルートボリューム) に保持されます。
このワークフローは、Quick Deploy を使用して Amazon WorkSpaces Core Bundles をプロビジョニングする場合とは異なることに注意してください。
詳細については、「Amazon WorkSpaces Core Managed Instances のカタログを作成する」を参照してください。
Amazon WorkSpaces Core Managed Instances: 準備済みイメージをアベイラビリティゾーン間で共有する。以前は、複数のアベイラビリティゾーンにわたって MCS マシンカタログを作成するには、アベイラビリティゾーンごとに個別の準備済みイメージが必要でした。これにより、複数の準備済みイメージを管理する必要があるため、運用上の複雑さが増し、イメージ管理に潜在的な不整合が生じる可能性がありました。
この機能を使用すると、Amazon WorkSpaces Core Managed Instances の場合、同じ AWS リージョン内の異なるアベイラビリティゾーン間で単一の準備済みイメージを共有できます。これにより、カタログの作成とイメージの更新が簡素化され、管理オーバーヘッドが大幅に削減されます。現在、イメージ共有の管理には PowerShell コマンドを使用します。詳細については、「アベイラビリティゾーン間で準備済みイメージを共有する」を参照してください。
準備済みイメージのバージョンをクラスターと vCenter 間で共有する。VMware のホスティング接続間でイメージバージョンを共有するために、イメージノードを使用できるようになりました。この実装により、異なるクラスターまたは vCenter 間でイメージの一貫性と均一性が確保され、展開の柔軟性と運用効率が向上します。または、PowerShell コマンドを使用してこの目標を達成することもできます。詳細については、「イメージ管理」および「準備済みイメージを共有する」を参照してください。
Amazon WorkSpaces Core 環境で AWS マネージドトラフィックのセキュアな環境を作成する。Cloud Connector にプロキシが構成されている場合、MCS によって行われる API 呼び出しがプロキシを介して適切にルーティングされるように、プロキシを使用するホスト接続を作成する必要があります。MCS を使用すると、Studio を使用して、Amazon WorkSpaces Core 環境の Cloud Connector を介してネットワークトラフィック (Citrix Cloud から AWS ハイパーバイザーへの API 呼び出し) をルーティングできます。詳細については、「Studio を使用して接続を作成する」を参照してください。
メンテナンスモードの VM を自動スケールプールから除外する。以前は、メンテナンスモードの VM はデリバリーグループに応じて自動スケールプールに含まれていました。たとえば、シングルセッションデリバリーグループはメンテナンスモードの VM を自動スケールプールに含み、マルチセッションデリバリーグループはそれらを除外していました。
新しいデスクトップグループプロパティ
PoolSizeExcludesMaintenanceMode を使用すると、デリバリーグループに関係なく、メンテナンスモードの VM を自動スケールプールから除外できるようになりました。プロパティを true に設定すると、メンテナンスモードの VM は自動スケールプールから除外されます。逆に、false に設定すると、それらは含まれます。詳細については、「Set-BrokerDesktopGroup」を参照してください。
セキュリティ強化のためのユーザー割り当てのデフォルト設定の改善。デリバリーグループ内でユーザーを割り当てる際のデフォルトの動作を更新しました。制限付き制御がデフォルトになり、セキュリティが向上し、よりきめ細やかなアクセス制御が保証されます。代替オプションである認証済みユーザーがリソースを使用することを許可するは、非推奨と明確にマークされており、広範なアクセスを目的とした共有デスクトップやプールされたデスクトップ、キオスク環境、テスト目的などの特定のシナリオでのみ使用する必要があります。この変更により、リスクを軽減しながら、必要に応じて柔軟性を提供できます。
詳細については、「アクセスポリシーのユーザー範囲を構成する」を参照してください。
2つの新しいサービスヘルスアラート。展開の健全性を監視するのに役立つ、2つの新しいサイトレベルのアラートが利用可能です。
-
リソースは初期ゾーンに配置されます。
-
StoreFront で高度なヘルスチェックが有効になっていません。
これらのアラートを表示するには、ホームページの右上隅にある旗のアイコンをクリックします。詳細については、「 (/ja-jp/citrix-daas/manage-deployment/home-page.html)」を参照してください。
アプリケーションパッケージ管理の改善。 Studio で、更新を確認する際に、ソース(現在は プロファイル と呼ばれます)の場所に存在しなくなったパッケージを自動的に削除するオプションを選択できるようになりました。基本設定フィールドのこの新しい不在パッケージの削除オプションを使用すると、パッケージタブから古いエントリを削除することで、アプリケーションパッケージのUIを簡単にクリーンアップできます。
さらに、Studio で現在サポートされている幅広いパッケージタイプとの整合性を高めるため、アプリパッケージノードのいくつかのタブとセクションの名前が変更されました。
-
ソースの追加 は 検出プロファイルの作成 になりました
-
パッケージの更新を確認 は 更新を確認 になりました
-
ソースの削除 は プロファイルの削除 になりました
詳細については、「アプリパッケージの管理」を参照してください。
Studio UI を使用した AWS EC2 でのクロスアカウントプロビジョニング。 Cloud Connector を別の AWS アカウント(共有サービスアカウントまたはサイトコンポーネントアカウント)に配置し、クロスアカウントアクセス(クロスアカウント IAM ロール)を持つ IAM ロールを使用し、MCS でプロビジョニングされたマシンカタログを別のセカンダリ AWS アカウント(ワークロードアカウント)に配置するユースケースがあります。この場合、別のアカウントに追加の Cloud Connector は必要ありません。このような展開モデルは、Powershell SDK を使用してすでにサポートされており、Studio UI を使用してもサポートされるようになりました。
AWS EC2 ホスト接続のプロキシ構成の強化。 以前は、MCS は Cloud Connector で構成されたシステムプロキシ値を読み取って、AWS ホスト接続のシステムプロキシを構成できませんでした。 この機能強化により、PowerShell を使用してホスト接続を作成または更新する際に、カスタムプロパティ
UseSystemProxyForHypervisorTrafficOnConnectors を true に設定すると、AWS ホスト接続は Cloud Connector のインストール中に構成された WinHTTP システムプロキシ値を読み取れるようになりました。したがって、この機能強化により、次のことが可能になります。
-
AWS クライアントがプロキシ値を読み取れるようになり、プロキシを介した適切な API 呼び出しが可能になります。これはインターネット通信に不可欠です。
-
CLI を介してプロキシサーバーとポートの値を手動で構成する必要がなくなります。
詳細については、「AWS ホスト接続のプロキシ構成の強化」を参照してください。
「IN」演算子を使用した主要エンティティの複数選択のサポート。 この機能強化により、「IN」演算子を利用して、ユーザー、マシン、デリバリーグループなどの主要なフィルターフィールドに複数の値を選択できるようになりました。
2025年9月
新機能と機能強化
AWS EC2 スポットインスタンスの使用のサポート。この機能により、マシンプロファイルワークフローを使用して、AWS仮想化環境でスポットインスタンス(永続的なリクエストのみ)のMCSマシンカタログを作成できます。
オンデマンドインスタンスと比較して、スポットインスタンスは最大90%のコスト削減を提供します。ただし、容量が利用できなくなった場合、スポットインスタンスはAmazon EC2によって中断される可能性があり、そのため、重要度の低いアプリケーションやデスクトップにのみ適しています。
さらに、この機能を使用すると、スポットインスタンスをバックアップSKUとして使用できます。
詳細については、「AWSスポットインスタンスを使用したカタログの作成」を参照してください。
CSPテナント管理者向けのスコープ付きStudioアクセス(プレビュー)。 Citrix Service Provider(CSP)として、テナント管理者にDaaS Studioコンソールの軽量バージョンへのアクセスを、Citrix Cloudコンソールから直接付与できるようになりました。
DaaSの管理を選択したときにブロックされる代わりに、テナント管理者はスコープ付きStudioビューに移動し、フェデレーションドメインとロールベースの権限に基づいて、カタログやデリバリーグループなどの自身のオブジェクトを管理できます。ゾーンやタグのようなスコープ外またはグローバルなオブジェクトは、テナントの分離を維持し、安全で合理化されたセルフサービスエクスペリエンスを提供するために非表示になります。
詳細については、「テナントサービス管理」を参照してください。
Citrix Troubleshoot Connection。 Citrix Troubleshoot Connection機能は、エンドユーザーがデスクトップまたはアプリケーションの起動失敗の可能性を効果的に自己トラブルシューティングできるように設計されています。この機能強化は、ユーザーに明確な診断、潜在的な推奨事項、および簡単なクリックで修正を実行する機能を提供することを目的としています。詳細については、「Citrix Troubleshoot Connection」を参照してください。
検索ノードでの複数選択の改善。 検索ノードを、より直感的なテーブルレイアウトに更新しました。この変更により、次のことが可能になります。
-
各行のチェックボックスを使用して複数の項目を選択できるため、より直感的な操作が可能になります。
-
列ヘッダーのチェックボックスを使用して、現在のページのすべての項目を選択できます。
複数選択とページレベルの選択は新しい機能ではありませんが(以前はキーボードショートカットを使用して行われていました)、この機能強化により、アフォーダンスとユーザビリティが大幅に向上し、将来の複数ページにわたる複数選択のサポートの基礎が築かれます。
フィルタービューとセッションパフォーマンスタブでのセッション自動再接続の詳細。フィルター > セッションタブとセッションパフォーマンスタブの両方で、セッションの自動再接続の詳細を表示できるようになりました。この機能強化により、セッション内の自動再接続の数にすばやくアクセスして分析できます。
フィルタービュー:
ドリルダウンでは、セッションの信頼性やクライアントの自動再接続、タイムスタンプ、エンドポイントIP、Citrix Workspaceアプリがインストールされているマシンのエンドポイント名などの追加情報が提供されます。この情報は以前は タブで利用できました。詳細については、「履歴トレンド」ページを参照してください。
セッションパフォーマンスタブ:
このグラフには、セッションの再接続の合計数、クライアントの自動再接続数、およびセッションの信頼性による再接続数が表示されます。
自動再接続情報は、中断を伴うネットワーク接続の表示とトラブルシューティング、およびシームレスなエクスペリエンスのためのネットワーク分析に役立ちます。
MonitorにおけるICA RTTおよびネットワーク遅延測定の定義の強化。DirectorにおけるICAラウンドトリップタイム (RTT) およびネットワーク遅延の定義と測定方法が強化されました。この更新により、これらのメトリックの基になるカウンターとサンプリング間隔が変更されます。これらの改善により、メトリックの報告方法における以前の制限が解消されます。Citrix環境でのユーザーエクスペリエンスを監視するための、より正確で信頼性の高いインサイトが得られるようになりました。
Red Hat OpenShift環境でのイメージ管理のサポート。 イメージ管理機能がOpenShift仮想化環境で一般提供されるようになりました。 ノードを使用して、イメージ定義、バージョン、およびMCSマシンカタログを作成できます。この実装により、ストレージと時間のコストが大幅に削減され、VMの展開とイメージの更新プロセスが簡素化されます。この目的を達成するためにPowerShellコマンドを使用することもできます。詳しくは、「Red Hat OpenShiftで準備されたイメージマシンカタログを作成する」を参照してください。
マシンプロファイルを使用したRed Hat OpenShiftカタログの作成のサポート。 この機能により、Studioを使用して、マシンプロファイルを使用してMCSでRed Hat OpenShiftカタログを作成できるようになりました。マシンプロファイルの入力は既存のVMです。マシンプロファイルを使用してカタログを作成すると、カタログ内のVMがCPU数やメモリサイズなどのハードウェアプロパティを継承できます。詳しくは、「Red Hat OpenShiftカタログを作成する」を参照してください。
XenServerでの準備済みイメージバージョンの管理。 イメージ管理機能がXenServer仮想化環境で一般提供されるようになりました。 ノードを使用して、複数のイメージバージョンを作成し、複数のマシンカタログに適用または更新できます。この実装により、ストレージと時間のコストが大幅に削減され、VMの展開とイメージの更新プロセスが簡素化されます。この目的を達成するためにPowerShellコマンドを使用することもできます。詳しくは、「XenServerで準備されたイメージマシンカタログを作成する」を参照してください。
アップグレード前のVDA再起動によるアップグレードの信頼性の向上。 VDAアップグレードサービスで、アップグレード開始前にVDAを再起動する機能が提供されるようになりました。これにより、安定したシステム状態から開始し、保留中の再起動によって引き起こされる問題を回避することで、アップグレードの成功率が向上します。詳しくは、「VDAのアップグレード」を参照してください。
Web StudioでのSecure Private Accessの統合。Secure Private Access (SPA) とWeb Studioの統合が強化されました。組織の管理者は、Web Studioの左側のナビゲーションからSPAコンソールを直接開くことができるようになりました。
2025年8月
新機能と強化された機能
デリバリーグループの複数選択サポート。TrendsタブのSessionsページとLogon PerformanceページにあるDelivery Groupドロップダウンが、以下の機能で強化されました。
-
テキスト入力によるデリバリーグループ名の検索
-
包括的な分析のために最大15個のデリバリーグループを複数選択
この機能強化により、使いやすさが向上し、複数のデリバリーグループ間でより効率的な同時監視と比較が可能になります。
Azureのサブスクリプションとテナント間で準備済みイメージバージョンを共有。Azureのホスティング接続間でイメージバージョンを共有するために、Imagesノードを使用できるようになりました。この実装により、異なるサブスクリプションまたはテナント間でイメージの一貫性と均一性が確保され、展開の柔軟性と運用効率が向上します。この目的を達成するためにPowerShellコマンドを使用することもできます。詳細については、「イメージ管理」を参照してください。
垂直および水平ロードバランシングアラートの処理の改善。以前は、
UseVerticalScalingForRdsLaunchesをtrueに設定し、Studioで「最大セッション数」ポリシーを構成すると、マシンは「最大容量」状態に移行していました。ディレクターは、垂直ロードバランシングまたは水平ロードバランシングのいずれかによって制限に達した場合でも、「最大容量」のアラートをトリガーしていました。「最大負荷に到達」などの特定のエラーが発生した場合、垂直ロードバランシングと水平ロードバランシングを区別する方法はありませんでした。これにより、垂直スケーリングシナリオにおける予期される動作に対して不要なアラートが発生し、時間の無駄と混乱を招いていました。
現在、垂直ロードバランシングがアクティブで、マシンがセッション制限に達すると、「垂直スケーリングの最大容量」という新しい状態に移行します。ディレクターは、この新しい状態に対してアラートを生成しなくなりました。アラートは、水平スケーリングシナリオにおける「最大容量」に対してのみトリガーされます。この新しい状態は、FiltersページとCustom reportsページで確認でき、予期される状態と例外的な状態を区別しやすくなります。この機能強化により、不要なアラートを回避し、実際の問題に集中できるようになり、監視とトラブルシューティングが効率化されます。これは、Set-BrokerSiteを使用して
UseVerticalScalingForRdsLaunchesを構成し、Studioで「最大セッション数」ポリシーを設定した場合に適用されます。
Connector Applianceの健全性アラート。以前は、Connector Applianceのアラートの作成と管理は利用できませんでした。このリリースでは、Connector Applianceのアラートを作成および管理できます。この機能により、管理者は単一のダッシュボードビューを使用してConnector Applianceの健全性を監視し、アラートを事前に構成できます。
Connector Applianceの健全性/接続性およびリソース使用率について、Advanced Alert Policiesの下でアラートを構成できます。アラート構成に従って、管理者が詳細なアラートを受信するための重大度とスコープを定義します。詳細については、「Connector Applianceの健全性メトリック」を参照してください。
セッションのトラブルシューティングのためのネットワークメトリック収集の強化。ネットワークメトリックは、Citrixセッションのトラブルシューティングにとって重要です。なぜなら、セッションのパフォーマンスと安定性は、基盤となるネットワークの状態に大きく依存するからです。ローカルアプリケーションとは異なり、Citrixセッションはネットワーク経由でインタラクティブなデスクトップまたはアプリケーションエクスペリエンスをストリーミングするため、ネットワークの不安定性はユーザーパフォーマンスに直接影響します。
Citrix Studioのポリシーを使用して、要件に基づいて特定のネットワークメトリックの収集を有効または無効にします。これらのポリシーは、Citrix管理者に、コンプライアンス要件に準拠してメトリックを報告するための詳細な制御を提供します。詳細については、「ネットワークメトリック」ドキュメントを参照してください。
マルチセッションVDAの可観測性。マルチセッションVDAの可観測性機能は、マルチユーザーVDA環境におけるSecure Private Accessセッションの監視およびトラブルシューティング機能を強化します。この機能により、Citrixヘルプデスク管理者は、マルチセッションVDAの場合にSecure Private Accessセッションを監視し、問題をトラブルシューティングし、アプリの起動とユーザーのトランザクションに関する洞察を得ることができます。
主な機能:
-
強化された可観測性: 管理者は、Citrix Directorインターフェイス内で、アプリの起動や列挙を含むSecure Private Accessセッションを監視できます。これには、列挙およびアプリ起動の問題の詳細ビューが含まれます。
-
ユーザーコンテキストの追跡: この機能は、共有VDA環境でアクセスされるアプリのユーザーコンテキストを維持し、各ユーザーの正確なセッションデータ可視性を確保します。
-
エラーインサイト: シングルサインオン (SSO) の失敗、エラーコード (例: 6003、6007)、および問題解決のためのトラブルシューティング手順をキャプチャして表示します。
-
セッション検索: 管理者は、VDIセッションやアプリと同じワークフローを使用して、セッション、アプリ、ユーザーのトランザクションを検索できます。
-
セッション間ナビゲーション: Secure Private AccessセッションとVDAセッション間のナビゲーションを可能にし、トラブルシューティングを効率化します。
詳細については、「マルチセッションVDAの可観測性」を参照してください。
休日用のカスタムスケジュール。Autoscale™では、休日などの特定の日にデリバリーグループ内の未使用のVMをオフにするカスタムスケジュールを作成できるようになり、不要なリソース消費を削減できます。
カスタムスケジュールを作成するには:
-
Studioで、Delivery Groupsに移動します。デリバリーグループを右クリックし、Manage Autoscaleを選択します。
-
Scheduleページで、Create scheduleをクリックします。
休日用のカスタムスケジュールの作成について詳しくは、「Studioを使用してカスタム休日スケジュールを作成する」を参照してください。
Studio UIを使用したAzure Confidential VMでのイメージ管理のサポート。Imagesノードを使用して、Azure Confidential VMと互換性のあるイメージを準備および管理できるようになりました。この目的を達成するためにPowerShellコマンドを使用することもできます。詳細については、以下を参照してください。
-
Azure 機密VM
-
イメージ定義と初期イメージバージョンを作成する
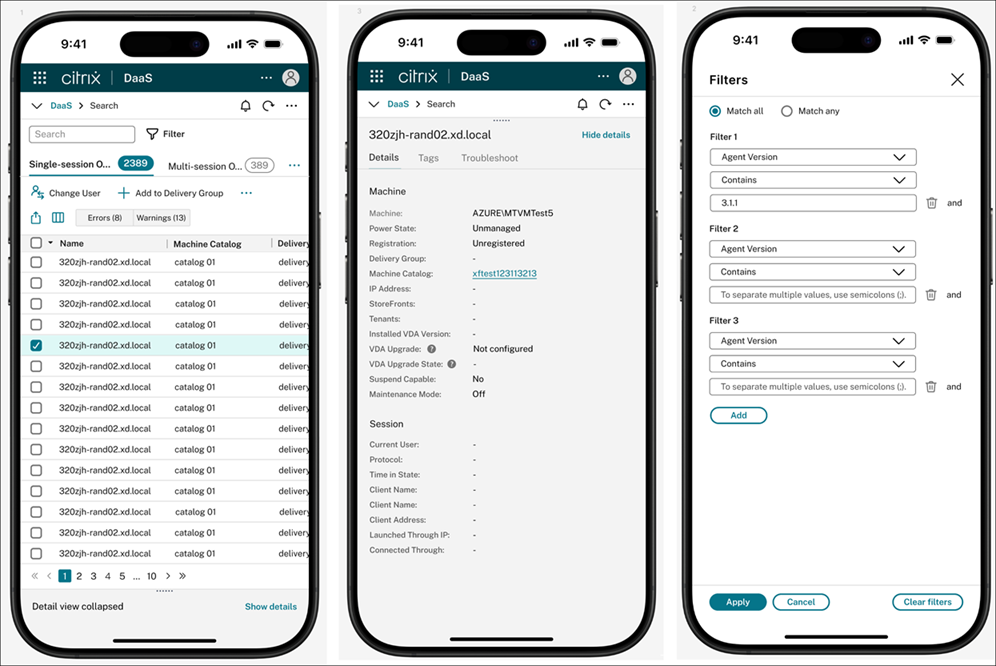
外出先での重要なDaaSタスクのためのモバイルエクスペリエンスの強化。モバイルデバイスからCitrix DaaSをより簡単に管理できるようになりました。更新されたエクスペリエンスは、小さな画面向けに最適化されており、デスクトップが利用できない場合でもモバイルデバイスからStudioにアクセスしやすくなっています。アラートに対応する場合でも、設定ミスをすばやく確認する場合でも、すぐにアクションを起こすことができます。デスクに戻るまで待つ必要はありません。
モバイルインターフェイスはアクセシビリティが向上し、タッチフレンドリーな操作のために設計されています。レイアウトと機能は、モバイルワークフローにより適するように、デスクトップエクスペリエンスとは若干異なる場合があります。
レスポンシブなレイアウトと合理化されたナビゲーションにより、次のことが可能になります。
-
DaaS の健全性を一目で監視
-
マシンカタログとデリバリーグループの詳細を表示
-
マシンの再起動やデリバリーグループの無効化など、主要なアクションを実行
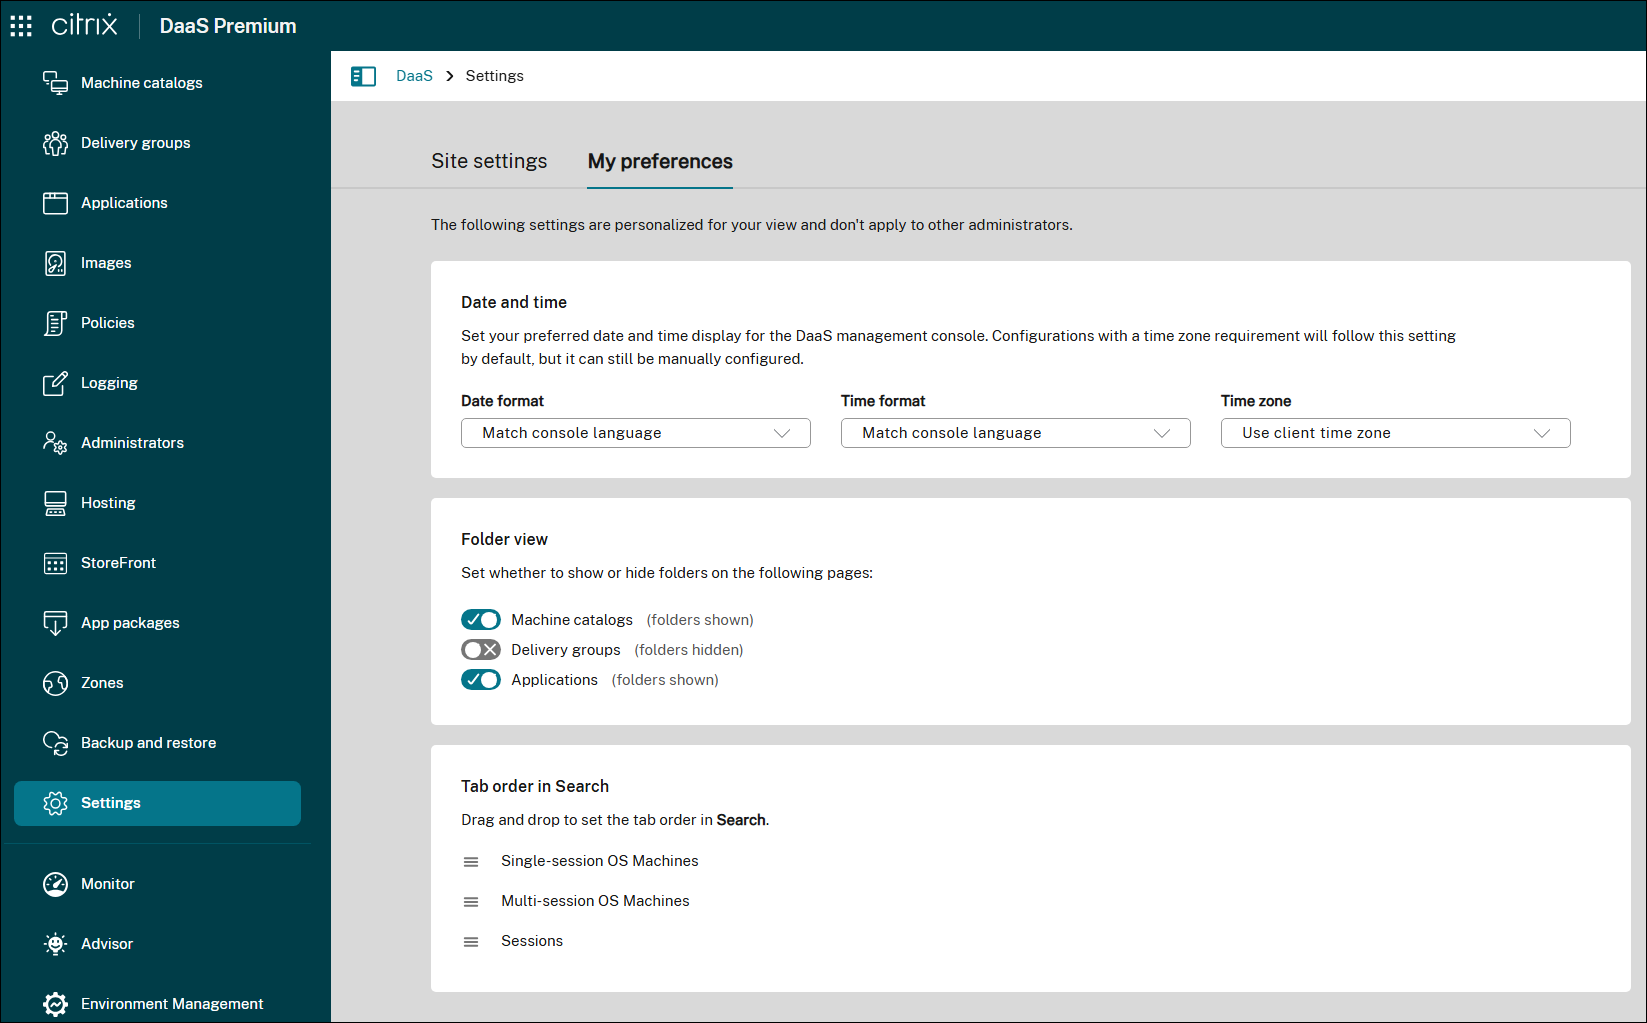
マイ設定でStudioビューをカスタマイズ。 設定ノードの下に新しいマイ設定タブが追加されました。このタブの設定を使用すると、Studioインターフェイスを好みに合わせて調整できます。これらの設定はご自身のアカウントにのみ適用され、他の管理者には影響しません。
次のオプションを構成できます。
-
日付と時刻: デフォルトのタイムゾーン、日付形式、時刻形式を設定します。これらの設定は、スケジュールされた再起動や自動スケーリングなど、時刻に関連する表示のためにStudio全体で使用されます。
-
フォルダービュー: マシンカタログ、デリバリーグループ、およびアプリケーションノードでフォルダービューを表示するか非表示にするかを選択します。
-
検索でのタブ順序: 検索ノード内のタブ順序をカスタマイズします。
詳細については、「Studioでの個人設定の管理」を参照してください。
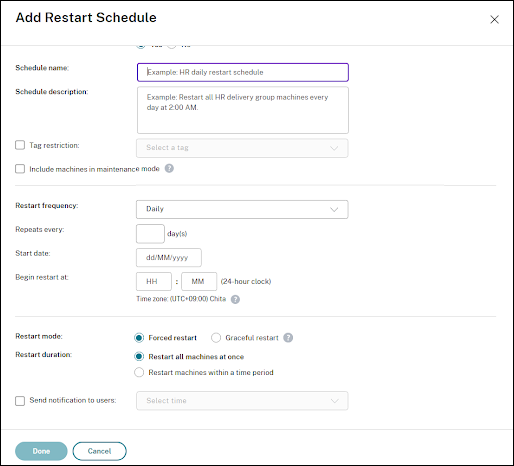
より明確な制御とカスタマイズのための再起動UIの改善。 再起動スケジュールのUIを強化し、再起動モードをより明確でカスタマイズしやすくしました。これにより、グレースフル再起動と強制再起動を簡単に区別し、ニーズに合わせてカスタム再起動期間を構成できるようになりました。
情報に基づいた選択ができるように、強制再起動がセッションが応答しない場合でもマシンを強制的に再起動できる方法など、主要なオプションを説明するツールヒントも追加しました。
詳細については、「デリバリーグループの管理」を参照してください。
Citrix Advisor: DaaS展開のためのプロアクティブな洞察と最適化。 Citrix Advisorは、DaaS展開を最適化し、その全体的な健全性と準備状況を向上させるのに役立つサービスです。環境チェックを自動化し、実用的な推奨事項を提供することで、構成の問題、非効率性、リソースの無駄、ベストプラクティスからの逸脱などをプロアクティブに特定できるようになります。
Advisorランディングページ(/en-us/citrix-daas/media/advisor-home.png)
Advisorを使用すると、次のことが可能になります。
-
問題をプロアクティブに特定し、解決する: ユーザーに影響を与えたり、ビジネス運用を妨げたり、セキュリティを侵害したりする前に、潜在的な問題、構成のずれ、ベストプラクティスからの逸脱を検出します。
-
環境のパフォーマンスと安定性を最適化する: 構成を微調整し、リソース割り当てを最適化し、ベストプラクティスを実装して、Citrix展開の安定性、セキュリティ、およびパフォーマンスを向上させます。
-
運用を合理化し、オーバーヘッドを削減する: 定期的なチェックを自動化し、複雑な修復タスクを簡素化し、ガイド付き支援を受けることで、運用オーバーヘッドを削減し、管理リソースを解放します。
-
コストとリソース利用を最適化する: 過剰支出の領域を特定し、リソース最適化の機会を発見し、Citrixテクノロジーの効率的な利用を確保して、総所有コストを最小限に抑えます。
-
コンプライアンスとベストプラクティスへの準拠を維持する: Citrix展開がCitrixのベストプラクティス、セキュリティ標準、および業界規制に準拠していることを確認し、リスクを軽減し、全体的なガバナンスを向上させます。
-
複雑なタスクを簡素化する: 健全で最適化された環境をサポートするために、管理タスクを簡素化します。
詳細については、「Citrix Advisor」を参照してください。
2025年7月
新機能と機能強化
コスト概要。コスト概要ページには、Citrix環境の実行に関連する費用の包括的な概要が表示されます。この機能強化により、次の項目を可視化できます。
-
ユーザーあたりの総コスト
-
選択したワークロードプロバイダー、デスクトップタイプ、およびVMシリーズセットによる仮想化提供のコスト
このページでは、次の情報を提供します。
-
ユーザーに仮想化されたアプリまたはデスクトップを提供するコストに関するインサイト 節約された金額
-
次のカテゴリに分類されたコストと節約に関する情報
-
プラットフォームプロバイダー
-
OSタイプ
-
デスクトップタイプ
-
VMシリーズ
-
注:
コスト概要ページは、サイトが1か月に少なくとも15日間稼働している場合にのみ利用できます。
詳しくは、「コスト概要」ページを参照してください。
PowerShell を使用した AWS EC2 でのクロスアカウントプロビジョニング。 Cloud Connector を別の AWS アカウント (共有サービスアカウントまたはサイトコンポーネントアカウント) に配置し、クロスアカウントアクセス (クロスアカウント IAM ロール) を持つ IAM ロールを使用し、MCS でプロビジョニングされたマシンカタログを別のセカンダリ AWS アカウント (ワークロードアカウント) に配置するユースケースがあります。この場合、別のアカウントに追加の Cloud Connector は必要ありません。このようなシナリオをサポートするために、この機能は VPC ピアリングと IAM ロールを使用したクロスアカウントアクセスを使用し、複数の AWS アカウントを管理する企業向けに、異なる AWS アカウント間でのプロビジョニングを可能にします。
VPC ピアリング を使用すると、Cloud Connector と、異なるリージョンまたはアカウントのプロビジョニングされた VM が相互に通信できるようになります。
IAM ロールを使用したクロスアカウントアクセス を使用すると、プライマリアカウント (Cloud Connector アカウント) が IAM ロールを引き受けて、セカンダリアカウント (マシンカタログ VM) の AWS リソースにアクセスすることを許可します。
詳細については、「クロスアカウントプロビジョニング」を参照してください。
AWS EC2 の VM のバックアップ SKU リストのサポート。 パブリッククラウドでは、特定の EC2 インスタンスタイプ (プライマリ SKU) の容量が不足することがあります。プライマリ VM 構成が利用できない場合、VM は起動できず、時間の損失やビジネスの中断につながります。
この機能により、AWS仮想化環境において、容量関連の問題が発生した場合にMCSがフォールバックできるバックアップEC2インスタンスタイプ(オンデマンドインスタンスにできるバックアップSKU)のリストをPowerShellを使用して提供できます。MCSは、リストで指定された順序でバックアップEC2インスタンスタイプにフォールバックしようとします。提供されたすべてのバックアップEC2インスタンスタイプにMCSがフォールバックできない場合、エラーメッセージが表示されます。この機能は、永続的および非永続的の両方のMCSマシンカタログに適用されます。
詳細については、VMのバックアップSKUリストを参照してください。
推奨されるアクションを含むセッション起動診断の強化。更新されたセッション起動失敗診断ページでは、セッション起動の問題についてより詳細に理解できます。エラー分析と推奨されるアクションを含む、関連コンポーネントの視覚化を確認できます。以前は、関連コンポーネントを一覧表示し、エラーの場所を示すトランザクション詳細パネルのみが利用可能でした。
強化されたページには、次のものが含まれます。
-
コンポーネントの概要: このセクションには、特定のシナリオと障害ステージに適応しながら、セッション起動プロセスに関与するすべてのコンポーネントが表示されます。コンポーネントの例としては、Endpoint、Citrix Workspace™、Citrix DaaS、Cloud Connector、Gateway Service、VDA、StoreFrontなどがあります。根本原因のコンポーネントが明確に強調表示されます。
-
エラーの詳細: 根本原因を迅速に特定するために、特定のエラーメッセージとコンテキストが提供されます。
-
トランザクションログ: 詳細なトラブルシューティングと分析のために、生のセッション起動イベントデータにアクセスできます。
これらの機能強化により、IT管理者はセッション起動の問題をより迅速かつ効率的に解決できます。詳細については、セッション起動診断のドキュメントを参照してください。
AHV上のNutanix Prism Centralとの統合。新しいホスト接続であるNutanix AHV Prism Centralを使用して、Citrix DaaSをNutanix Prism Central経由でNutanix AHVクラスターに接続できるようになりました。
Nutanix AHV Prism Centralホスト接続を使用する利点は次のとおりです。
-
電源管理のみのVDAとMCSプロビジョニングされたVDAの両方を含むマシンカタログをサポートします。
-
テンプレートバージョンを使用して、AHVクラスター間でMCSマスターVMの共有を可能にします。
-
ホスト接続での証明書信頼を簡素化します。
-
Cloud Connectorにプラグインを個別にインストールする必要がなくなります。
詳細については、以下を参照してください。
-
Nutanix 仮想化環境(/ja-jp/citrix-daas/install-configure/resource-location/nutanix.html)
-
Nutanix クラウドおよびパートナーソリューション(/ja-jp/citrix-daas/install-configure/resource-location/nutanix-cloud-patrner-solutions.html)
-
Nutanix への接続(/ja-jp/citrix-daas/install-configure/connections/connection-nutanix-virtualization-environments.html)
-
Nutanix クラウドおよびパートナーソリューションへの接続(/ja-jp/citrix-daas/install-configure/connections/connection-nutanix-cloud-and-partner-solutions.html)
-
Nutanix カタログの作成(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-nutanix.html)
-
Nutanix カタログの管理(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage/manage-machine-catalog-nutanix.html)
Amazon Workspaces Core で非永続 MCS マシンカタログを作成するためのサポート。MCS は Amazon Workspaces Core と統合され、顧客の AWS アカウントに非永続 MCS マシンカタログをプロビジョニングできるようになりました。この新しい統合が AWS EC2 用 MCS および Amazon WorkSpaces Core バンドル用 Quick Deploy とどのように比較されるか、およびリソースの場所を設定する方法については、「AWS 仮想化環境」(/ja-jp/citrix-daas/install-configure/resource-location/aws-host.html)を参照してください。
この機能により、次のことが可能になります。
-
Amazon WorkSpaces Core マネージドインスタンスへのホスト接続を作成できます。
-
準備されたイメージを作成し、準備されたイメージとマシンプロファイルを使用して非永続 MCS マシンカタログを作成します。
Studio を使用して、プラットフォーム間でデスクトップアイコンをカスタマイズします。 Studio で、任意のデスクトップのデスクトップアイコンをカスタマイズできるようになりました。以前は、すべてのデスクトップでデフォルトのアイコンが使用されており、Studio で変更することはできませんでした。これで、次のことができるようになりました。
-
アイコンをアップロードし、デスクトップまたはアプリに使用する
-
個々のデスクトップのアイコンを変更する
-
選択したデスクトップの組み込みアイコンから選択する
詳しくは、「デリバリーグループの作成」(/ja-jp/citrix-daas/install-configure/delivery-groups-create.html#step-8-desktops-or-desktop-assignment-rules)および「デリバリーグループの管理」(/ja-jp/citrix-daas/install-configure/delivery-groups-manage.html#manage-user-assignments)を参照してください。
Studio: デリバリーグループのアクセスポリシーに対するよりきめ細かな制御のサポート。 以前は、PowerShellまたはREST APIを使用してのみ、特定のユーザーにアクセスポリシーを適用できました。現在、Studioで直接この目標を達成できます。この機能強化により、さまざまなユーザーまたはユーザーグループに対して異なるアクセス条件を定義する際の柔軟性が向上し、よりきめ細かなアクセス制御が可能になります。詳細については、「アクセスポリシーのユーザー範囲を構成する」を参照してください。
さらに、StudioとPowerShellまたはREST APIアプローチとの互換性も向上しました。以前は、PowerShellまたはREST APIを使用してユーザー範囲を持つアクセスポリシーを構成した場合、Studioのユーザーページとアクセスポリシーページがブロックされていました。Studioはこれらのシナリオを完全にサポートするようになり、必要に応じて明確な情報またはUIガイダンスを提供します。
リダイレクトされたAzureおよびGCP APIトラフィックにCitrix Cloud™ Connectorsでシステムプロキシを使用するオプション。 この機能により、Citrix Cloud Connectors上のAzureおよびGCP APIインターネットトラフィックをシステムプロキシ経由でリダイレクトできます。これにより、すべての外部トラフィックを非透過型プロキシ経由でルーティングできます。
プロキシの有効化については、以下を参照してください。
-
Azureの場合:
-
Studio: Studioを使用してサービスプリンシパルと接続を作成する
-
PowerShell: リダイレクトされたAzure APIトラフィックにCitrix Cloud Connectorsでシステムプロキシを使用するオプション
-
-
GCPの場合:
-
Studio: 接続を追加する
-
PowerShell: リダイレクトされたGCPトラフィックにCitrix Cloud Connectorsでシステムプロキシを使用するオプション
-
Azureのサブスクリプションとテナント間で暗号化された準備済みイメージを共有。 Azure Compute Gallery (ACG) イメージは、Disk Encryption Set (DES) で暗号化できます。この機能により、暗号化された準備済みイメージをサブスクリプションとテナント間で共有できます。その後、暗号化された準備済みイメージが共有されているリソースにマシンカタログを作成できます。詳細については、「リージョン、サブスクリプション、テナント間で暗号化された準備済みイメージを共有する」を参照してください。
準備済みイメージの割り当て時にメモを追加。 この機能により、準備済みイメージを使用してMCSカタログを作成または更新する際に、StudioおよびPowerShellを使用してカスタムメモを追加できるようになりました。MCSは、すべての準備済みイメージの割り当ての記録を保持します。これにより、次のことが可能になります。
-
カタログに割り当てられたすべての準備済みイメージのイメージ割り当て履歴を取得します。
-
クイックロールバックに以前のイメージ割り当てを使用アクションを使用して、マシンカタログを以前に割り当てられた準備済みイメージにすばやくロールバックします。履歴リストからバージョンを選択するだけで、迅速かつ情報に基づいたロールバックが可能です。ロールバックの詳細については、「異なる準備済みイメージでマシンカタログを更新する」を参照してください。
この機能は、AzureおよびVMware環境の両方に適用されます。
準備済みイメージを含むカタログの作成については、以下を参照してください。
-
Azure で準備済みイメージのマシンカタログを作成する
-
VMware で準備済みイメージのマシンカタログを作成する
準備済みイメージを含むカタログの更新については、準備済みイメージのマシンカタログを管理するを参照してください。
すべてのオンプレミスハイパーバイザーでの Azure Arc オンボーディングのサポート。 Azure Arc を使用すると、組織はどこにホストされている VM などのリソースを、Azure で実行されているかのように管理できます。Azure Arc を使用すると、Azure Monitor などの Azure サービスを利用して、リソースの包括的な可視化とプロアクティブな管理を行うことができます。
この機能により、PowerShell コマンドを使用して MCS マシンカタログの Azure Arc オンボーディングを有効にできるようになりました。オンボーディング後、VM は Azure ポータルから管理でき、電源管理、拡張機能の追加または削除、ポリシーの割り当て、組み込みの Azure ポリシーによる Arc 対応 VM での Azure Monitor の有効化などの操作を実行できます。
現在、この機能は、Citrix のすべてのオンプレミスハイパーバイザーである VMware、Nutanix、SCVMM に適用されます。
詳細については、VM を Azure Arc にオンボードするを参照してください。
Azure におけるアンマネージドディスクからマネージドディスクへの移行。 On September 30, 2025、Azure はアンマネージドディスク(つまり VHD)を正式に廃止します。この日付以降、アンマネージドディスクを使用する Azure VM を起動できなくなります。この機能により、MCS でプロビジョニングされた Azure VM を、Citrix を介してアンマネージドディスクからマネージドディスクに移行できます。
この移行は、永続的および非永続的なマシンカタログの両方に適用され、オンデマンド VM とレガシー VM の両方をサポートします。これにより、Azure の更新されたディスク管理標準とのシームレスな統合が保証され、アンマネージドディスクの廃止によるサービスの中断が防止されます。詳細については、アンマネージドディスクからマネージドディスクに移行するを参照してください。
Azure Confidential VM を使用したイメージ管理のサポート。 Azure Confidential VM と互換性のあるイメージを準備および管理できるようになりました。これらのイメージにより、そのような MCS マシンカタログからプロビジョニングされた VM は、メモリ内で暗号化され、使用中に保護されます。イメージ管理の詳細については、イメージ管理を参照してください。
Studio の常時稼働モード。 Web Studio に常時稼働モードが導入され、インフラストラクチャ障害時の回復性が向上し、ダウンタイムが削減されます。この読み取り専用モードでは、サービス中断中であっても Citrix DaaS 環境を安全に表示および監視でき、運用継続性の維持に役立ちます。常時稼働モードは、Quick Deploy を除くすべての MANAGE ノードで利用できます。詳細については、このブログ投稿を参照してください。
Studio: サービスアカウントを使用した Azure AD セキュリティグループ管理のサポート。 Studio では、Azure AD サービスアカウントを使用して、VM の動的セキュリティグループを構成および管理できるようになりました。以前は、Azure AD セキュリティグループを構成するには、手動で資格情報を入力する必要がありました。この更新により、事前に構成されたサービスアカウントを使用して、ユーザーの操作なしでセキュリティグループ管理を実行できるようになり、プロセスが簡素化され、セキュリティが強化されます。
詳細については、Azure AD サービスアカウントおよびMicrosoft Azure カタログを作成するを参照してください。
既存のMCSプロビジョニング済みカタログを準備済みイメージマシンカタログに移行する。この機能により、マスターイメージからプロビジョニングされた既存のMCSカタログを、準備済みイメージを使用するカタログに変換できます。準備済みイメージの詳細については、「イメージ管理」を参照してください。
ただし、移行後にレガシーカタログに戻すことはできません。現在、この機能はAzureおよびVMware仮想化環境に適用できます。移行手順の詳細については、「既存のMCSプロビジョニング済みカタログを準備済みイメージマシンカタログに移行する」を参照してください。
エフェメラルOSディスク使用のためのNVMe v6 SKUの表示。Studioを使用して、エフェメラルOSディスクをNVMeディスクに保存するオプションが利用可能になりました。詳細については、「Azureエフェメラルディスク」を参照してください。
保留中のHA状態の期間の更新。Cloud ConnectorがLHCモードに入る必要があるかどうかを判断する保留中のHA状態の期間が、60秒から90秒に延長されました。LHC状態の詳細については、「ローカルホストキャッシュの状態」を参照してください。
2025年6月
新機能と機能強化
Microsoft Entra IDユーザーへのCitrixグループポリシーの割り当てのサポート。Studioで、複数のIDPからMicrosoft Entra ID (Azure AD) ユーザーにCitrixグループポリシーを割り当てることができるようになりました。この機能強化により、特定のユーザーグループにポリシーを適用する際の柔軟性が高まり、Citrix DaaSとWindows 365を使用した展開が簡素化されます。詳細については、「ポリシー割り当ての指定」を参照してください。
VDAログオン期間の詳細の監視。Citrix MonitorにVDAログオン期間の詳細情報が含まれるようになり、VDAへのログオンにかかる時間を可視化できるようになりました。VDAログオン期間の詳細を表示するために、以下の項目が追加されました。
-
以下のメトリックが、内訳メトリックとしてツールチップに追加されました。
-
AppXファイル関連付け: 新しいVDAセッション中にAppXファイルを関連付けるのにかかった時間。
-
AppXパッケージの読み込み: 新しいVDAセッション中にAppXパッケージを読み込むのにかかった時間。
これらのメトリックはPDFおよびCSV形式でエクスポートされ、グラフもエクスポートされたファイルに含まれます。 -
-
セッションログオンタブのシェルステップの内訳: AppXファイル関連付けとAppXパッケージの読み込みが、セッションログオングラフタブのグラフ上の対話型セッションステップの内訳として追加されました。
利点:
-
正確なトラブルシューティング: 管理者がログオンの遅延の原因(展開タイプ、GPO、プロファイル、ユーザーインタラクションに起因することが多い)を正確に特定するのに役立ちます。
-
是正措置: 管理者が適切な領域で是正措置を講じ、全体的なユーザーエクスペリエンスを向上させることができます。
この機能は、セッションログオンの内訳を改善し、ログオンパフォーマンスとDirectorヘルプデスクのセッションログオントリアージをより正確に表現するように設計されています。
詳細については、「ログオンプロセスフェーズ」を参照してください。
フィルタータブとカスタムレポートで利用可能なエンドポイントメトリック。以前は、エンドポイントメトリックは、ユーザー詳細 > セッションパフォーマンス > セッショントポロジセクションのエンドポイントビューでのみ利用可能でした。
この機能強化により、Monitor ConnectionまたはSessionフィルターとカスタムレポートで、以下のエンドポイントメトリックをさらに表示できるようになりました。
-
パブリックIPアドレス
-
ISP
-
場所 (国または都市)
-
ワークスペースの種類 - Citrix Workspaceアプリ (アプリまたはブラウザ)
-
アクセスタイプ (WorkspaceまたはStoreFront経由)
この機能強化は、以下のことに役立ちます。
-
フィルタータブで列選択の一部としてエンドポイントメトリックを選択できます。
-
カスタムクエリオプションを使用して、出力列としてエンドポイントメトリックを選択することで、カスタムレポートを作成できます。
アラートの一括解除。この機能は、管理者により高い柔軟性を提供し、アラート疲労を軽減することで、アラート管理プロセスを最適化することを目的としています。これにより、管理者は時間、種類、またはカテゴリ別にアラートを一括解除できるため、特にメンテナンスモード中やハイパーバイザーなどの環境からのアラートを処理する際に、アラートの管理が容易になります。
アラートの一括解除を許可することで、管理者はワークロードをより効率的に管理し、大量のアラートに圧倒されることを避けることができます。
詳細については、一括アラート解除を参照してください。
Citrix Monitorにおけるネットワークメトリック監視の強化。Citrix Monitorは、セッションパフォーマンスに関する比類のない可視性を管理者に提供するようになりました。この機能強化により、管理者はボトルネックをプロアクティブに特定して対処し、アプリケーションを最適化し、優れたユーザーエクスペリエンスを確保できます。
主な機能強化:
-
L7レイテンシー監視: アプリケーションレベルの処理時間 (L7レイテンシー) を監視することで、パフォーマンスの問題を特定し、解決します。
-
新しいネットワークメトリック: スループットとクライアント側の再送信に関する洞察を通じて、ネットワークパフォーマンスを包括的に理解します。
-
履歴データ: 過去15分間および24時間のレイテンシートレンドを表示することで、パターンと潜在的な問題を特定します。
-
フィルタリング: フィルタページでレイテンシーデータをフィルタリングすることにより、ターゲットを絞った分析とトラブルシューティングを実行します。
-
セッション接続パスの視覚化: ネットワークホップやコンポーネントを含む、エンドユーザーのVDAマシンへの接続パスを視覚化することで、レイテンシーの問題を迅速に特定し、解決します。
利点:
-
可視性の向上: セッション内エクスペリエンスが低下する根本原因を迅速に特定します。
-
効率的なトラブルシューティング: セッション接続パスを明確に視覚化することで、レイテンシーのトラブルシューティングを効率化します。
収集されるメトリック:
-
スループット
-
L7サーバーレイテンシー
-
L7クライアントレイテンシー
-
クライアント側の再送信
注:
-
新しいメトリックを表示するには、Citrix Web Studioでネットワークテレメトリポリシーを有効にします。ポリシーを有効にした後、変更を有効にするには、ユーザーは新しいセッションを起動する必要があります。
-
L7遅延は、Citrix Workspaceアプリ for WindowsおよびWindows VDAでGatewayサービスを介して確立されたHDX™セッションについて測定されます。
-
セッションの起動後:
-
2分間の待機後、セッショントポロジおよび過去15分間のセクションで新しいメトリックが利用可能になります。
-
履歴データ(過去48時間分)は、5分間の集計ウィンドウのため、約5分後に利用可能になります。
これらの機能強化により、Citrix Monitorは管理者に、アプリケーションパフォーマンスを積極的に最適化し、シームレスなユーザーエクスペリエンスを提供するためのツールを提供します。
詳細については、エンドツーエンドのネットワークホップビュードキュメントを参照してください。
Citrix管理のOpenShiftプラグインのサポート。この機能により、CitrixはCitrix管理のOpenShiftプラグインを介してRed Hat OpenShiftワークロードを管理します。このプラグインを使用すると、OpenShiftクラスターへのホスティング接続とホスティングユニットを作成し、カタログを作成し、カタログ内のマシンの電源を管理できます。詳細については、以下を参照してください。
-
Red Hat OpenShift仮想化環境
-
Red Hat OpenShiftへの接続
-
Red Hat OpenShiftカタログの作成
AWSからのVMインポートにおけるUIパフォーマンスの向上。AWSからCitrix DaaSへのVMインポートプロセスを最適化することで、Studio UIのパフォーマンスを向上させました。多数のAMIの取得によるタイムアウトを防ぐため、Studioはこのプロセス中にAMIを取得しなくなりました。
Azure AD IDトラフィックルーティング用のサービスアカウント。この機能を使用すると、Azure ADサービスアカウントを作成および変更して、Delivery ControllerからAzure ADへのAzure AD IDトラフィックをCitrix Cloud Connectorを介してルーティングし、セキュリティを強化できます。詳細については、Azure ADデバイス管理およびセキュリティグループ管理トラフィックのルーティングを参照してください。
AWSでマシンプロファイルを使用して、VMにネットワークインターフェイスごとにセキュリティグループを割り当てるサポート。AWS仮想化環境では、プロビジョニングされたVMにENI(ネットワークインターフェイス)ごとにセキュリティグループが割り当てられるMCSマシンカタログを作成できるようになりました。これを行うには、異なるセキュリティグループが個別のENIにマッピングされているマシンプロファイル入力(EC2インスタンスまたは起動テンプレート)を使用します。たとえば、マシンプロファイル入力にSG 1を持つENI AとSG 2を持つENI Bがある場合、プロビジョニングされたVMにもSG 1を持つENI AとSG 2を持つENI Bが割り当てられます。
この機能は以下に適用されます。
-
永続カタログと非永続カタログ
-
新しいマシンカタログ
-
既存のカタログにプロビジョニングされた新しいVM
詳細については、「PowerShell を使用してマシンプロファイルベースのマシンカタログを作成する」を参照してください。
Studio を使用した Azure マネージド ID によるホスト接続の作成のサポート。Studio を使用して、Azure マネージド ID を使用して Microsoft Azure Resource Manager へのホスト接続を作成できるようになりました。この方法は、サービスプリンシパルを使用する代わりに、安全でスケーラブルな方法を提供し、資格情報を手動で管理する必要がなくなります。マネージド ID は自動トークン更新をサポートし、シークレットの保存とローテーションに関連するリスクを軽減します。 または、PowerShell を使用することもできます。詳細については、「Azure マネージド ID を使用してホスト接続を作成する」および「既存のホスティング接続の Azure マネージド ID を管理する」を参照してください。
Azure ワークロードのコストモデリング。新しいコストモデリング機能は Azure ワークロードをサポートし、使用パターンに基づいて推奨事項を提供します。顧客は、Azure Reservations と Savings Plan のどちらが最大のコスト削減を提供するために適しているかについての推奨事項を受け取ります。Azure Reservations の顧客は、割引された定額料金で特定の数のマシンを事前に予約しますが、Savings Plan では、割引料金のためにドル額をコミットできます。この機能は、過去28日間のデータを分析して推定推奨事項を提供します。この機能は、リソース割り当てについて情報に基づいた決定を下すことで、顧客がコストを節約するのに役立ちます。
注:
最適な推定値を得るには、過去28日間の安定した環境からのデータを使用することをお勧めします。休暇や急激な使用量の増加など、異常な活動期間のデータは使用しないでください。使用量がベースラインレベルに戻るまで待ってから、これらの推奨事項を適用してください。
利点:
-
カスタマイズされたコスト削減の推奨事項を提供します。
-
予約プランとSavings Planの両方をサポートします。
-
正確な洞察のために最近の使用データを分析します。
-
リソース割り当てを最適化し、費用を削減するのに役立ちます。
-
デリバリーグループ、タグ、VMシリーズ、およびリージョンの選択に柔軟性を提供します。
詳細については、コストモデリングページを参照してください。
StudioでVDAアップグレード状態別にマシンを表示およびフィルタリング。 Studioに、検索ノードとマシンカタログノードの列としてVDAアップグレード状態が追加されました。この列には、スケジュールされたVDAアップグレードのステータス(たとえば、アップグレードが成功したかどうか)が表示されます。VDAアップグレード状態に基づいてマシンをフィルタリングすることもでき、展開全体でVDAアップグレードを追跡および管理しやすくなります。
この列の詳細については、「マシンアクションと列」を参照してください。
Microsoft Teams以外のHDX最適化の監視を拡張するオプション。 Citrix Monitorに、Microsoft Teams以外のHDX最適化の監視を拡張するオプションが追加されました。以前は、HDX最適化の監視にはMicrosoft Teamsのみが利用可能で、セッショントポロジ画面で最適化されているかどうかが表示されていました。この新機能により、Microsoft Teamsの代わりに、セッショントポロジ画面にリアルタイム通信という新しいパラメータが追加されます。現在、HDX最適化ステータスについてはMicrosoft Teamsのみが監視されています。ただし、この機能は、将来的にMicrosoft Teams以外の監視対象ソフトウェアを追加する可能性を提供します。この機能により、管理者はHDX最適化の有無にかかわらずアプリケーションを監視およびトラブルシューティングでき、より良いユーザーエクスペリエンスを提供できます。
アプリケーションの横にある詳細を表示をクリックすると、サードパーティ最適化やHDX最適化などの追加情報を表示できます。Microsoft Teams Slims coreの場合、サードパーティ最適化の一部です。サードパーティ最適化の一部でない場合は、HDX最適化されています。
主な機能と利点:
-
包括的な監視: HDX最適化されたアプリケーションと最適化されていないアプリケーションの両方を監視およびトラブルシューティングします。
-
詳細なインサイト: アプリケーションの最適化ステータスに関する詳細情報を表示します。
注:
-
この新機能を使用するには、Citrix Workspaceアプリ for Windowsバージョン2503およびVDAバージョン2503を使用していることを確認してください。
-
Microsoft Teams Slims coreを使用するには、エンドポイントにプラグインマネージャーをインストールし、仮想チャネルの許可リストを構成し、仮想チャネルが開いていることを確認する必要があります。この機能はHDXセッション専用です。
詳細については、「HDX最適化の詳細」を参照してください。
Monitorダッシュボードの新しいメトリック。 Citrix Monitorダッシュボードには、管理者にとって貴重なインサイトを提供する次の2つのメトリックが追加されました。
-
接続ユーザーの合計数: 過去24時間および過去7日間に少なくとも1つの接続があったユーザーの数を示します。管理者がエグゼクティブに導入傾向を示すのに役立ちます。
-
環境内で検出されたCitrix Workspaceアプリのバージョン:組織全体で使用されているCitrix Workspaceアプリのバージョン概要を提供します。これにより、異なるバージョンを使用しているデバイスの数を示すことで、バージョンを統一するのに役立ちます。プラットフォームドロップダウンリストからすべてまたは特定のOSを選択できます。
この機能は、管理者が環境を効果的に監視および管理するために不可欠なデータポイントを提供します。
詳細については、サイト分析ページを参照してください。
コスト削減ページへの機能強化。コスト管理においてより高い柔軟性と洞察を提供するために、コスト削減ページに以下の機能強化が加えられました。
-
サービスプロバイダーフィルターのサポートオプション:サービスプロバイダーでフィルターできるようになりました。サイトにクラウドとオンプレミスの両方のワークロードがある場合、すべてのクラウドプロバイダー、すべてのオンプレミスプロバイダー、または個々のプロバイダーでフィルターできます。注:フィルターは、適用ボタンなしで選択するとすぐに適用されます。
-
複数のデリバリーグループの選択:以前は、単一のデリバリーグループ(DG)またはすべてのDGしか選択できませんでした。現在では、一度に最大15個のDGを選択できます。サイトに15個未満のDGしかない場合は、利用可能なすべてのDGを選択できます。また、特定のDGを選択から除外して、残りのDGのデータを表示することもできます。
-
失敗したマシンの洞察:コスト削減ページで、失敗状態または未登録状態のマシンに関する可視性が提供されるようになりました。以下の2つの新しいフィールドが含まれています。
-
セッションなしの失敗状態:このフィールドには、失敗状態であり、アクティブなセッションがないマシンの数が表示されます。
-
セッションありの未登録状態:このフィールドには、未登録状態であるが、アクティブなセッションがあるマシンの数が表示されます。
-
上記の各状態にあるマシンの数を確認し、障害の原因、時間、デリバリーグループに基づいて対応できます。これらの数はクリック可能なリンクとなっており、さらなるアクションのためにフィルターページに移動します。この数には、シングルセッションマシンとマルチセッションマシンの両方が含まれます。
注:
フィルターはページナビゲーション全体で保持されます。
詳細については、コスト削減ページを参照してください。
2025年5月
新機能および機能強化
Azureのリージョン間で暗号化された準備済みイメージを共有する。Azure Compute Gallery (ACG) イメージは、ディスク暗号化セット (DES) で暗号化できます。この機能を使用すると、DESを使用して、同じサブスクリプションおよびテナント内の複数のリージョン間で暗号化された準備済みACGイメージを共有できます。その後、暗号化された準備済みイメージが共有されているリージョンにマシンカタログを作成できます。詳しくは、「リージョン間で暗号化された準備済みイメージを共有する」を参照してください。
VMwareで個々のVMのプロパティを更新する。PowerShellコマンドを使用して、永続的なMCSマシンカタログ内の個々のVMのプロパティを更新できるようになりました。この実装により、マシンカタログ全体を更新することなく、個々のVMを効率的に管理できます。現在、この機能はAzureおよびVMware仮想化環境にのみ適用されます。詳しくは、「個々のVMのプロパティを更新する」を参照してください。
VMware環境でMCSプロビジョニング済みマシンを更新するサポート。VMware環境では、
Set-ProvSchemeはプロビジョニングスキームを変更し、MCSマシンカタログの既存のマシンには影響しません。PowerShellコマンドSet-ProvVMUpdateTimeWindowを使用すると、現在のプロビジョニングスキームを既存の永続的または非永続的なマシンまたはマシンセットに適用できるようになりました。この機能は、マシンプロファイルベースおよび非マシンプロファイルベースのマシンカタログに適用されます。詳しくは、「プロビジョニング済みVMを現在のプロビジョニングスキームの状態に更新する」を参照してください。
カタログ作成中にAzure VMのコストを見積もる。マシンカタログを作成する際に、VMサイズやディスクコストを含むAzure仮想マシンの月額コストを見積もることができるようになりました。また、1日の稼働時間、稼働日数、節約プラン、予約インスタンス、シャットダウンストレージなどの設定を調整することで、見積もりをさらに細かく設定できます。この機能は、展開をより効率的に計画し、早期にコストを最適化するのに役立ちます。
詳しくは、「月間見積もりの詳細を表示する」を参照してください。
プロビジョニングコストのインサイトの視覚化。マシンカタログの詳細なコスト情報を表示できるようになりました。この視覚化により、過去30日間のプロビジョニングコストと傾向の概要がわかります。
このレポートは、個々のカタログに基づいてプロビジョニングコストを分類し、各カテゴリが総コストにどのように貢献しているかを明確に理解できるようにします。レポートには以下が含まれます。
-
過去30日間に発生した総コストを表示します。
-
現在の30日間の総コストを、前の30日間と比較します。
-
以下のコスト詳細を表示します。
-
コンピューティングコスト
-
ストレージコスト
-
ネットワークコスト
-
その他のコスト
-
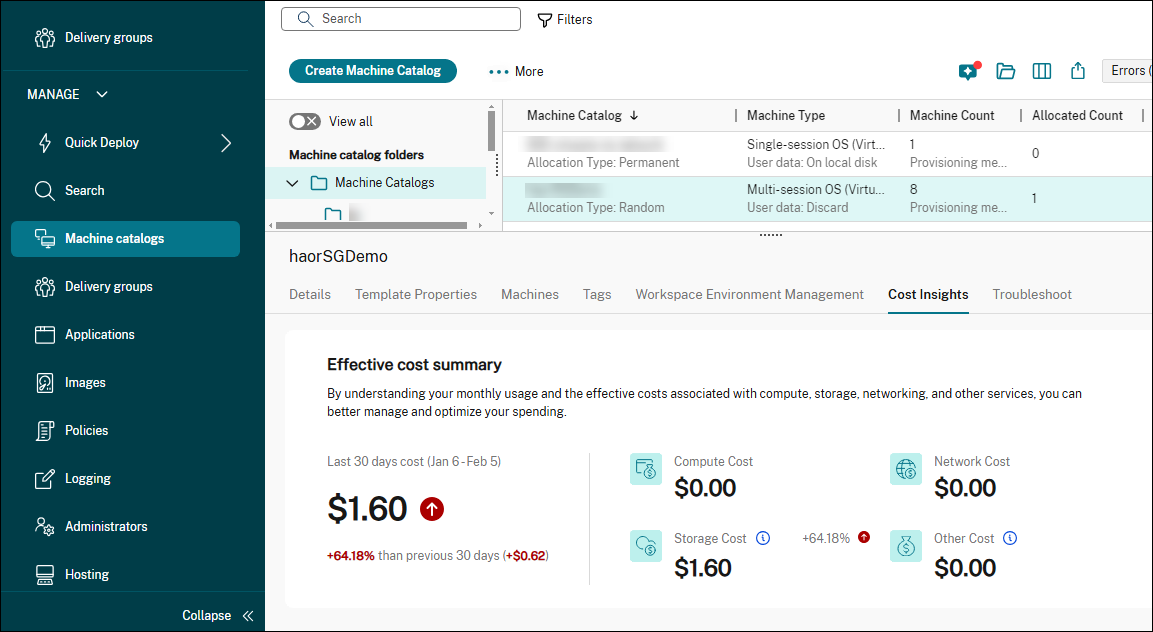
詳細については、「カタログの詳細を表示」を参照してください。
マスターイメージを使用するマシンカタログを準備済みイメージを使用するカタログに変換するサポート。 Studio の新しいアクション を使用すると、マスターイメージを使用する MCS プロビジョニング済みマシンカタログを、準備済みイメージを使用するカタログに変換できるようになりました。変換されたカタログは元に戻すことはできません。この機能は、Azure および VMware 仮想化環境で利用できます。
詳細については、「マスターイメージを使用する MCS プロビジョニング済みカタログを準備済みイメージを使用するカタログに変換する」を参照してください。
サービスアカウントのプロキシ構成。 サービスアカウントの作成で、Azure AD ID 管理用の NGS プロキシを介したプロキシ構成がサポートされるようになりました。この機能を使用すると、次のことができます。
-
Azure AD 参加済みカタログの Azure AD デバイスを削除する
-
Azure AD 参加済みおよび Intune 登録済みカタログの Intune デバイスを削除する
-
Azure AD セキュリティグループを作成、編集、削除する
詳細については、「Azure AD サービスアカウントを作成する」を参照してください。
Connector Appliance の正常性メトリック。 Connector Appliance コンポーネントは、インフラストラクチャ監視の一部としてデフォルトで追加されます。Citrix DaaS サイトに接続されている Connector Appliance コンポーネントは、監視のために自動的にオンボーディングされます。
この機能により、お客様はインフラストラクチャ監視ダッシュボードで Connector Appliance の正常性を監視できます。
2025年4月
新機能と機能強化
Autoscale を使用して VM を休止状態にする。電源管理が強化され、Autoscale の構成可能な設定を通じて VM の休止状態をサポートするようになりました。PowerShell コマンド
Get-BrokerDesktopGroups、New-BrokerDesktopGroups、または Set-BrokerDesktopGroups を使用して、パラメーター AutoscaleScaleDownActionDuringPeak (ピーク時) または AutoscaleScaleDownActionDuringOffPeak (オフピーク時) に次の正の値を設定し、電源アクションを定義します。
-
0: スケールダウン時に VM をシャットダウンする
-
1: スケールダウン時に一時停止 (VM を休止状態にする)
休止状態にできない VM はシャットダウンされます。
インテリジェント Autoscale。インテリジェント Autoscale は、最小限の管理設定でデリバリーグループのパフォーマンスターゲットを構成できるデータ駆動型 Autoscale 機能です。パフォーマンスターゲット値は 1 から 99 の範囲で、この値はユーザーエクスペリエンスとコストの間の目標バランスを指定します。
-
値が低いほどコスト削減を優先します。
-
値が高いほどユーザーエクスペリエンスを優先します。
パフォーマンスターゲットは、過去の使用状況データと組み合わされて、1 日の 30 分ごとのブロックに対して最適なバッファ容量 (電源をオンにする VM の数) を計算します。したがって、毎日開始時に 48 の最適なバッファ容量が計算されます。
最適なバッファ容量は、利用可能なマシンを管理するために、ピーク時およびオフピーク時のバッファ容量とプールサイズに代わるものです。
詳細については、「インテリジェント Autoscale スケジュールプラグイン」を参照してください。
Studio: デリバリーグループレベルでのアプリへのアクセス制御の実行をサポート。 以前は、Studio 内でアプリへのアクセス制御は個々のアプリレベルでのみ実行でき、デリバリーグループレベルではできませんでした。現在、デリバリーグループレベルでアプリへのアクセス制御を実行できます。現在、この機能はデリバリーグループ内のすべてのアプリへのアクセスを制御することに限定されています。詳細については、「特定のユーザーへのアプリケーションアクセスを制限する」を参照してください。
ポリシー割り当てのクライアントプラットフォームフィルター。 新しいフィルター「クライアントプラットフォーム」を使用して、ポリシー割り当てをより正確に制御できるようになりました。このフィルターを使用すると、Windows、macOS、Linux、iOS、Android、HTML5 など、ユーザーデバイスのオペレーティングシステムに基づいてポリシーを割り当て (許可) または除外 (拒否) できます。この機能強化により、ポリシー割り当ての柔軟性と精度が向上し、管理対象デバイスと非管理対象デバイス全体でカスタマイズされた均一なエクスペリエンスが保証されます。詳細については、「ポリシー割り当て」を参照してください。
使用中の Active Directory (AD) アカウントをリセットするオプション。 Studio を使用すると、マシンのステータスが使用中であっても、マシンの Active Directory (AD) アカウントをリセットできるようになりました。この機能強化は、システムがマシンが 汚染された 状態にあることを正しく検出できない場合があるため、必要です。
VMware でのデータディスクのプロビジョニングのサポート。 データディスクは、イベントログ、セキュリティトレース、アプリケーションデータなどの永続的なデータを保存できます。この機能により、VMware の MCS マシンカタログの MCS によって作成された永続的または非永続的な VM に、永続的および非永続的なデータディスクを作成して割り当てることができるようになりました。
データディスクはマスターイメージからプロビジョニングする必要があります。プロビジョニングされた VM のデータディスクは、ストレージポリシー、サイズなどのプロパティをマスターイメージから継承します。マシンプロファイルベースのカタログの場合、オプションで VM テンプレートのデータディスクを使用してプロパティを派生させることができます。VM テンプレートにデータディスクがない場合は、ストレージのデフォルトポリシーが使用されます。データディスクを使用して MCS マシンカタログを作成する方法については、「MCS によって作成された VM にデータディスクをプロビジョニングする」を参照してください。
既存の永続および非永続カタログの信頼できる起動を有効にします。 この機能により、既存の非信頼できる起動の永続および非永続マシンカタログを、信頼できる起動が有効なカタログに更新できます。
信頼できる起動でマシンカタログを正常に作成または更新するには、マシンプロファイルを使用する必要があります。ただし、信頼できる起動が有効なマスターイメージと、信頼できる起動が有効でないマシンプロファイルを使用すると、マスターイメージとマシンプロファイルの間で信頼できる起動の構成が一致しないため、警告メッセージが表示されます。
詳細については、「信頼できる起動によるマシンカタログ」を参照してください。
サービスアカウントを使用したAzure ADセキュリティグループ管理の簡素化。 以前は、Azure ADセキュリティグループを管理するには、Azure ADにログインしてアクセストークンを取得する必要がありました。
この機能強化により、MCSは、事前に作成されたサービスアカウントを使用して、Azure AD参加済みマシンのAzure ADセキュリティグループを管理できるようになりました。ただし、Azure ADセキュリティグループ管理機能を持つサービスアカウントを使用するには、いくつかの権限が必要です。詳細については、「Azure ADサービスプリンシパルに必要な権限」を参照してください。
アクセストークンを取得する必要なく、サービスアカウントを使用して次の操作を実行できます。
-
Azure AD動的セキュリティグループでマシンカタログを作成する
-
Azure ADカタログのセキュリティグループ機能を有効にする
-
Azure AD参加済みデバイスセキュリティグループでマシンカタログを削除する
-
既存のAzure AD割り当て済みセキュリティグループの下にAzure AD動的セキュリティグループを作成する
詳細については、以下を参照してください。
-
「Azure Active Directory動的セキュリティグループ」
-
「既存のAzure AD割り当て済みセキュリティグループの下にAzure AD動的セキュリティグループを作成する」
準備済みイメージを使用して、Hybrid Azure AD参加済みカタログおよびMicrosoft Intuneに登録されたHybrid Azure AD参加済みカタログを作成するためのサポート。 この機能により、StudioおよびPowerShellコマンドを使用して、準備済みイメージでHybrid Azure AD参加済みカタログおよびMicrosoft Intuneに登録されたHybrid Azure AD参加済みカタログを作成できるようになりました。この機能は、シングルセッションおよびマルチセッションの永続および非永続タイプのMCSカタログに適用されます。ただし、現在、Microsoft Intuneに登録されたHybrid Azure AD参加済みカタログは、永続的なシングルセッションおよびマルチセッションVMのみ作成できます。Hybrid Azure AD参加済み非永続VMのMicrosoft Intuneへの登録は、現在プレビュー中です。
この実装により、ストレージと時間のコストが大幅に削減され、VMの展開とイメージ更新プロセスが簡素化されます。イメージ定義、イメージバージョン、および準備済みイメージバージョン仕様を作成するためのPowerShellコマンドの完全なセットについては、「PowerShellの使用」を参照してください。Hybrid Azure AD参加済みカタログおよびMicrosoft Intuneに登録されたHybrid Azure AD参加済みカタログの作成については、「Hybrid Azure Active Directory参加済みマシンIDのIDプール」および「Microsoft Intuneに登録されたHybrid Azure AD参加済みカタログの作成」を参照してください。
SCVMM 2025のサポート。 Citrix DaaSは、MicrosoftのSystem Center Virtual Machine Manager (SCVMM) 2025をサポートするようになりました。SCVMMは、VMの展開に必要なリソースの維持を含むさまざまなサービスを提供します。SCVMM 2025でサポートされる新機能の詳細については、「What’s new in System Center Virtual Machine Manager」を参照してください。
ライトバックキャッシュディスクにAzure一時ディスクを自動的に使用するサポート。 StudioでMCSプロビジョニングされたカタログを編集すると、必要な条件が満たされている場合、カタログはライトバックキャッシュ (WBC) ディスクにAzure一時ディスクを自動的に使用するようになりました。その結果、カタログに追加される新しいVMは、WBCディスクにAzure一時ディスクを使用します。
以前は、カタログ作成時に条件を満たしていなかった場合、後でカタログが条件を満たすように更新されても、WBCディスクにAzure一時ディスクは使用されませんでした。
利点:
-
コスト削減。VMの電源がオフの場合、一時ディスクにはストレージコストが発生しません。
-
柔軟性の向上。カタログを再作成することなく、WBCに一時ディスクを使用できます。
MCSプロビジョニングされたカタログは、以下のすべての条件を満たす場合に、WBCディスクにAzure一時ディスクを自動的に使用します。
-
MCSIOが有効になっていること。
-
WBCディスクが非永続的であること。
-
VMサイズに、WBCディスクに十分な大きさの一時ディスクが含まれていること。
-
WBCディスクにドライブ文字が指定されていないこと。
詳細については、「Create a Microsoft Azure catalog」を参照してください。
Azure ADユーザー向けのアプリ表示制御のサポート。 以前はActive Directoryユーザーのみが利用可能だったアプリ表示制限機能が、Azure ADユーザーにも拡張されました。Studioを使用すると、Workspaceアプリで特定のアプリを表示できるAzure ADユーザーとグループを制御できるようになりました。
この機能にはVDAバージョン2411以降が必要です。詳細な手順については、「Change application properties > Limit visibility」を参照してください。
2025年3月
新機能と機能強化
信頼されていないホスト接続証明書の再信頼オプション。 信頼されていない証明書が原因でホスト接続が停止した場合、Studio でそのホスト接続の証明書を再信頼できます。詳細については、「TLS 証明書の信頼をテストする」を参照してください。
AWS UI での展開の再同期。 AWS で展開を再同期する新しいオプションが追加されました。保留中の状態の展開、または展開にリストされているマシンの数が AWS にリストされているマシンの数と一致しない場合に、展開を再同期します。
注:
-
アクティブまたはエラー状態の展開が再同期されている場合、その展開のステータスは「マシンの同期中」に変わります。
-
保留中の状態の展開が再同期されている場合、完了するまでステータスは「保留中」と表示され続けます。
詳細については、「展開の作成」を参照してください。
集中型サイト管理が一般提供開始。 複数のサイトのクラウド管理者として、1つのサイトをプライマリとして指定し、他のサイトをそれにリンクして、合理化された集中管理を行うことができるようになりました。この機能は、日常業務のためにサイト間を切り替える必要性を減らすことで、運用効率の向上に役立ちます。
主な利点:
-
効率的なサイト管理: 管理者は、単一のインターフェイスから複数のサイトを管理でき、右上のドロップダウンメニューを使用してサイト間を切り替えることで、アカウントを変更する必要がなくなります。
-
シームレスなナビゲーション: 管理者は、サイトを再選択することなく、Studio と Monitor 間をシームレスに切り替えることができます。Studio でサイトが選択されると、Monitor でも自動的に選択され、ワークフローが合理化されます。
-
ヘルプデスク操作の簡素化: ヘルプデスク管理者は、1つのMonitorコンソールですべてのサイトの情報を表示できます。
-
集約されたエンドユーザーエクスペリエンス: エンドユーザーは、単一のCitrix Workspace URL(例: customer.cloud.com)にサインインして、リンクされたサイトのリソースにアクセスできます。
詳細については、「集中型サイト管理」を参照してください。
Studio の UI 強化。 Web Studio では、管理効率を向上させるために次の改善が導入されています。
-
テーブルからのデータコピーマシン割り当てテーブルの「マシン名」など、テーブルコンポーネントからデータを直接コピーできるようになりました。この機能強化により、手動でのデータ入力の必要性が減り、エラーのリスクが最小限に抑えられます。
-
テーブルのページネーションテーブルコンポーネントがページネーションをサポートするようになり、パフォーマンスとユーザビリティが向上しました。
新機能ウィジェットの機能強化。 Studioのホームページにある新機能ウィジェットに新しい機能が導入されました。2つのコンテンツソースをシームレスに切り替えることができるようになりました。
-
おすすめ: 製品に関する迅速なインサイトとハイライトのために厳選されたコンテンツ。
-
一般: DaaSドキュメントから直接提供されるコンテンツの包括的なリストで、詳細かつ広範な機能更新を提供します。 この更新により、厳選されたコンテンツと広範なコンテンツの両方に柔軟にアクセスできるようになり、エクスペリエンスが向上し、常に最新の情報が得られます。
新機能の機能強化(/en-us/citrix-daas/media/whats-new-widget-enhance.png)
トークンベースの登録におけるトークン使用制限が5000に増加。 トークンベースの登録におけるトークン使用制限を100から5000に増やしました。これにより、大容量のマシンカタログにマシンを登録する際の柔軟性が向上します。
詳細については、「登録トークンの生成と管理」を参照してください。
VMwareにおける非永続VMの移行。 以前は、VMware環境では、永続VMディスクのみをあるストレージから別のストレージに移行できました。この機能により、
Move-ProvVMDisk PowerShellコマンドを使用して、非永続VMディスクをあるストレージから別のストレージに移行できます。移行できるのは、OSディスク、IDディスク、およびライトバックキャッシュ(WBC)ディスクです。
詳細については、「VMのストレージ移行」を参照してください。
XenServer®における永続および非永続VMの移行。 この機能により、XenServer環境では、
Move-ProvVMDisk PowerShellコマンドを使用して、以下のVMディスクをあるストレージから別のストレージに移行できます。
-
永続フルクローンVMの場合: OSディスク、IDディスク、および非MCSプロビジョニングディスク。
-
非永続VMの場合: OSディスク、IDディスク、およびライトバックキャッシュ(WBC)ディスク。
詳細については、VMのストレージ移行を参照してください。
電源管理を改善するためのAutoscale機能の強化。エクスペリエンスを向上させるためにAutoscaleを強化しました。これで、次のことが可能になります。
-
デリバリーグループ内のマシンが休止状態をサポートしていない場合に通知を受け取り、それらのマシンをシャットダウンするなどの代替アクションの推奨事項も受け取ります。
-
サポートされている場合は、マシンを停止する代わりに一時停止することを選択できます。
-
一時停止されたマシンが無期限に一時停止したままにならないように、再起動スケジュールを設定します。
詳細については、スケジュールベースの設定および負荷ベースの設定を参照してください。
ワークロードの適正化の改善。ワークロードの適正化(旧インフラストラクチャの適正化)タブに、パワーユーザーを特定するオプションが追加されました。この機能を使用すると、パワーユーザーの詳細をエクスポートできます。
注:
この機能は、シングルセッションOSデリバリーグループでのみ利用可能です。
エクスポートデータには、ユーザー名、合計セッション数、平均セッション時間(分)、CPU使用率のピーク(%)、**メモリ使用率のピーク(%)**が含まれます。
この機能強化により、リソース使用率に関する貴重な洞察が得られ、ユーザーの行動に基づいた効率的なリソース割り当てを確保することで、インフラストラクチャコストの最適化に役立ちます。詳細については、ワークロードの適正化ページを参照してください。
セッションパフォーマンスタブの強化。セッションパフォーマンスタブのセッショントポロジセクションが強化され、以下が含まれるようになりました。
-
プロトコル:EDTプロトコルのMTU値を表示します。例:
-
シングルストリーム:EDT (MTU = 1500)
-
マルチストリーム:EDT (MTUストリームID 0=1500, 1=1500)
-
-
MS Teams: HDX最適化されているか、またはHDX最適化されていないかを表示します。
-
HDX接続タイプ: HDX接続タイプを表示します。例: HDX、HDX Direct、Rendezvous。
-
Frames Per Second は以下の情報を提供します:
-
入力フレーム/秒
-
出力フレーム/秒
-
セキュリティグループの構成はマシンプロファイルから継承されます。MCSマシンカタログを作成し、セキュリティグループが割り当てられたマシンプロファイルを選択できるようになりました。これにより、セキュリティグループの構成はマシンプロファイルから継承されるため、設定が不要になります。または、MCSマシンカタログ作成時にマシンプロファイルを選択しない場合は、Studioのページでセキュリティグループを構成します。詳細については、セキュリティを参照してください。
Autoscale ホリデープラグイン。この機能を使用すると、VMの電源管理に関連する標準のAutoscale設定から逸脱し、指定された祝日にVMの電源をオフにすることができます。たとえば、平日にはほとんどのVMの電源をオンにしたいが、祝日にはデフォルトで平日のスケジュールが適用される場合などです。このようなシナリオを管理するには、Autoscale ホリデープラグインを使用して、指定された祝日にVMの電源をオフにします。
詳細については、Autoscale ホリデープラグインを参照してください。
MCSで作成されたCitrix ProvisioningカタログのUEFIブートプログラムをCitrix Provisioningバージョンに合わせる。 Citrix Provisioningサーバーは、UEFIブートプログラムを含むBDMディスクを使用します。この機能により、MCSを使用してCitrix Provisioningカタログを作成する際に、
PVSBOOT.INIファイルとともにBOOTX64.EFIファイルを生成できます。その結果、ターゲットデバイスは最新のブート設定ファイルから起動でき、ターゲットデバイスがCitrix Provisioningバージョンと一致するようになります。
準備済みイメージを使用して、Azure AD参加済みおよびMicrosoft Intune登録済みカタログを作成するサポート。この機能により、StudioおよびPowerShellコマンドを使用して、準備済みイメージからAzure Active Directory参加済みおよびMicrosoft Intune登録済みカタログを作成できるようになりました。この機能は、シングルセッションおよびマルチセッションの永続的および非永続的タイプのMCSカタログに適用されます。この実装により、ストレージと時間のコストが大幅に削減され、VMの展開とイメージ更新プロセスが簡素化されます。イメージ定義、イメージバージョン、および準備済みイメージバージョン仕様を作成するためのPowerShellコマンドの完全なセットについては、PowerShellの使用を参照してください。Azure AD参加済みカタログおよびMicrosoft Intuneに登録されたAzure ADカタログの作成については、Azure Active Directory参加済みマシンIDのIDプールおよびMicrosoft Intuneに登録されたAzure ADカタログの作成を参照してください。
VMの柔軟なストレージロケーションオプション。以前は、VMの割り当てはSR1などの固定ストレージサービス(SR)から開始され、SR2、SR3などへと順次進行していました。また、場合によっては、ストレージの負荷がストレージ間で均等に分散されないことがありました。
この機能により、以下の方法を使用して、異なるストレージサービス間でVMの割り当てをバランスさせることができます。
-
強化された現在のラウンドロビン割り当て方法: 常に同じ固定SRから開始するのではなく、MCSは最後に使用されたSRの直後のSRから割り当てを開始するようになりました。
-
最小負荷ベースの割り当て方法: 同じマシンカタログ内の各SR上のVMの総数を比較して決定される、現在の最小負荷のSRにVMを配置します。たとえば、マシンカタログに100台のVMがSR1に20台、SR2に30台、SR3に50台と分散されている場合、新しいVMは最初にSR1に割り当てられます。この方法により、SR1、SR2、SR3間の負荷がバランスされます。この方法は、ホスト接続の作成または更新時にカスタムプロパティ Name=
"StorageBalanceType"Value="VMCountBasedLeastLoadを追加することで使用できます。
この機能は次のとおりです。
-
すべてのオンプレミスハイパーバイザー (VMware、XenServer、Hyper-V) に適用されます。
-
OSディスクストレージのみに適用されます。
-
既存のVMには適用されません。
負荷ベースの割り当てオプションを使用して既存のホスト接続を作成または更新する方法については、「VMの柔軟なストレージ場所オプション」を参照してください。
StudioでのマルチセッションVDA向けリソース監視の強化。 Studioで、マルチセッションVDAの詳細なリソース使用率と機能に関するインサイトが提供されるようになりました。
SearchノードでマルチセッションVDAの負荷評価インデックス列にカーソルを合わせると、CPU、メモリ、ディスク使用量、許可されるセッションの最大数などの詳細なメトリックが表示されます。表示される特定のメトリックは、有効になっているポリシー設定によって異なります。
この機能強化により、PowerShellコマンドレットを実行したり、Monitorに切り替えるために複数の手順を踏んだりすることなく、Studio内で直接同じ機能を利用してこのデータを収集できるようになります。詳しくは、「マシンアクション」を参照してください。
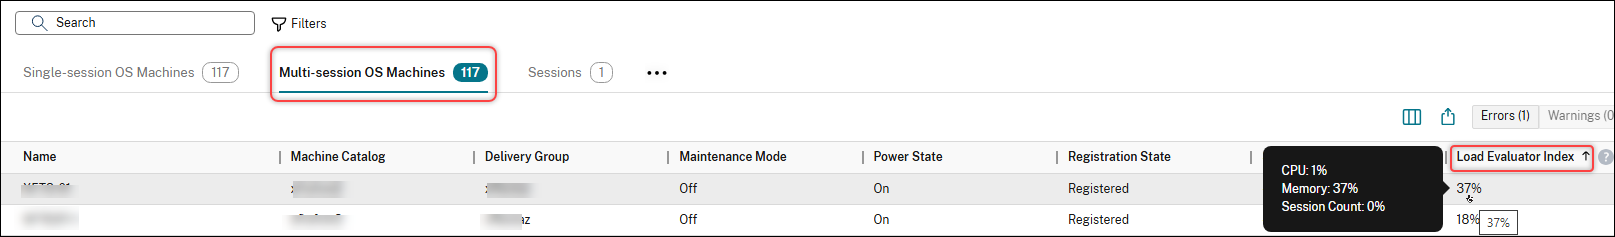
タグベース検索でのセッション可視性の向上。 Studio > Searchでタグによってマシンを検索すると、一致するマシン上のアクティブなユーザーセッションがセッションタブに表示されるようになりました。この機能強化により、アクティブなセッションを持つマシンの偶発的なシャットダウンを防ぎ、それらのセッションを明確に可視化することで、管理効率が向上します。
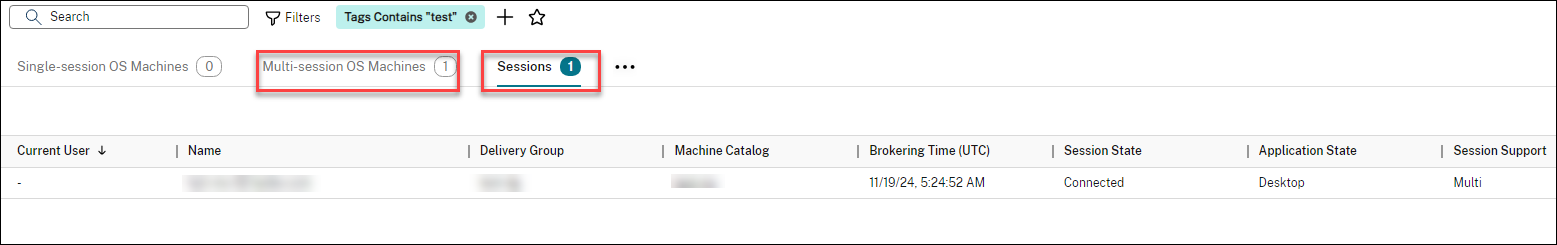
2025年2月
新機能と機能強化
Azureでのデータディスクプロビジョニングのサポート。 AzureのMCSマシンカタログで、MCSによって作成された永続または非永続VMに永続データディスクを作成して割り当てることができるようになりました。データディスクは、イベントログ、セキュリティトレース、アプリケーションデータなどの永続データの保存に使用されます。
データディスクはマスターイメージからプロビジョニングする必要があります。ストレージタイプ、暗号化設定、ゾーンなどのプロパティは、カスタムプロパティで指定されていない場合、カスタムプロパティまたはOSディスクテンプレートから派生します。データディスクを使用してMCSマシンカタログを作成する方法については、「データディスクのプロビジョニング」を参照してください。
StudioからMonitorへのマシンとセッションのシームレスなナビゲーション。 Studio > Searchに新しいオプションMonitorで表示が追加され、Monitorで詳細なセッションおよびマシン情報にすばやくアクセスできるようになりました。
マシンまたはセッションを選択した後、View in Monitor をクリックするだけで、Monitor でその詳細ビューを開くことができます。この機能強化により、ワークフローが簡素化され、ワークロードのパフォーマンス分析や問題のトラブルシューティングにかかる時間が短縮されます。詳細については、マシンアクション および セッションアクション を参照してください。
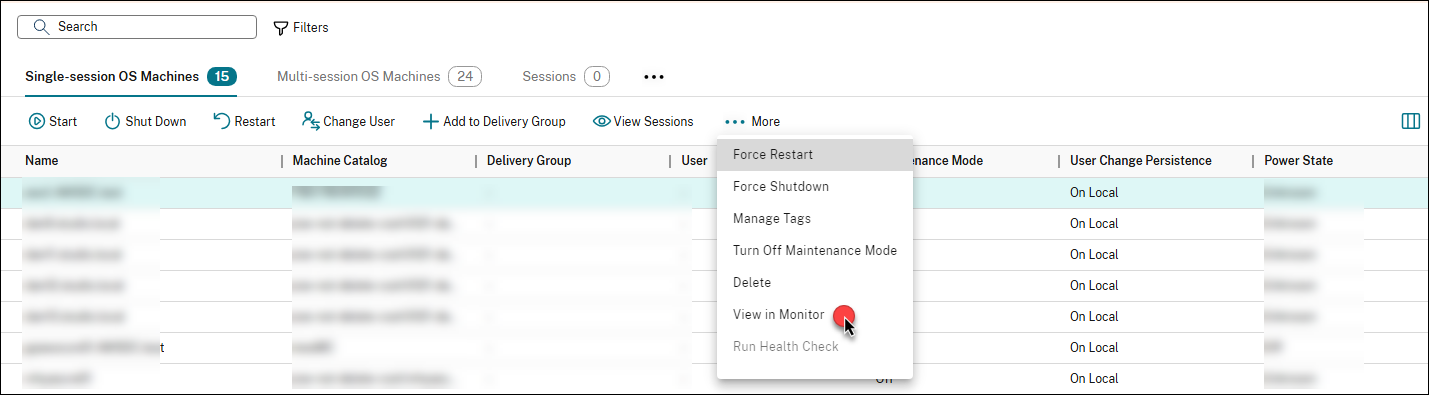
ストレージ使用量を最適化することによるコスト削減。 コスト削減ページで、マシンの電源がオフになっているときにストレージの最適化によって達成された節約額を確認できるようになりました。以前は、コンピューティング関連のコスト削減のみが表示されていました。この機能強化には、次の2種類のストレージ削減が含まれます。
-
ライトバックディスク: 非永続マシンがパワーオフされたときにライトバックディスクを削除することによる節約。
-
OSディスク: いずれかのマシンがシャットダウンされたときに、OSディスクをPremiumからStandard HDDにダウングレードすることによる節約。
前提条件:
-
コンピューティングコストを最適化するには、Autoscaleを有効にする必要があります。詳細については、Autoscaleの概要 を参照してください。
-
ストレージコストを最適化するには、VMがシャットダウンされたときにストレージタイプを下位層に変更します。詳細については、「VMがシャットダウンされたときにストレージタイプを下位層に変更する」ドキュメントを参照してください。
-
この機能は現在、Azureマシンにのみ適用されます。
機能強化の内容:
-
マシンのパワーオフ(Autoscaleまたはユーザーによる開始)によるストレージ節約の詳細レポートが、推定インフラストラクチャ節約セクションで利用できるようになりました。
-
合計節約額の計算には、コンピューティングとストレージの両方の節約が含まれるようになり、ソース(Autoscaleまたはユーザーアクション)別に分類されます。履歴トレンドグラフでは、コンピューティングとストレージの節約が視覚的に区別され、ツールチップにカーソルを合わせると詳細が表示されます。
-
カタログの詳細セクションに、時間あたりのコンピューティングコストと時間あたりのストレージコストが含まれるようになりました。
詳細については、コスト概要 ページを参照してください。
MCSで作成されたAWS VMインスタンスのNitroTPMおよびUEFIセキュアブート機能。この機能により、AWS環境でカタログを作成する際に、NitroTPMおよび/またはUEFIセキュアブートが有効なマスターイメージ(AMI)を選択できるようになりました。これにより、カタログ内のプロビジョニングされたVMもNitroTPMおよび/またはUEFIセキュアブートが有効になります。この実装により、VMのセキュリティと信頼性が確保されます。NitroTPMおよびUEFIセキュアブートの詳細については、AWSドキュメント を参照してください。NitroTPMおよびUEFIセキュアブートが有効なカタログの作成については、VMインスタンスのNitroTPMおよびUEFIセキュアブートを有効にする を参照してください。
Monitorアクションの機能強化 Citrix Monitorは、実行された一括操作の進行状況を提供するようになりました。また、一括操作におけるロールベースのアクセスが改善され、ユーザーエクスペリエンスと制御が向上しています。
アクションの進行状況バー:
この機能強化により、電源制御機能(例:再起動)などの操作が進行中の場合、操作のステータスと、操作が完了した際のダイアログボックスが表示されます。この機能は、フィルタータブ内のすべての操作に適用されます。ただし、単一の操作ではステータスバーは利用できません。
進行状況バーには、実行された一括操作の結果が表示されます。現在、お客様は自分の操作が成功したか失敗したか、また何セッションで成功/失敗したかを知ることができません。この機能強化により、実行された操作が明確になります。
ユーザー操作の一括操作オプションを制限するカスタムロール:
この機能強化により、管理者が表示および制御できる内容を制限するためのカスタムロールを追加できます。新しいカスタムロールは、ログオフ、切断、メッセージ送信などの一括操作を選択する機能を制限します。この制御は、意図しない、または悪意のあるユーザーに対する一括操作を防ぐために必要です。
これらの機能強化により、Citrix Monitor内で操作を効果的に管理および制御し、より安全で効率的な環境を確保できます。詳細については、「ユーザー操作の一括操作オプションを制限するカスタムロール」を参照してください。
ハイブリッド展開向けのSecure Private Accessセッションを表示およびトラブルシューティングするオプション。 Citrix Monitorは、ハイブリッド展開向けのSecure Private Accessセッションの表示とトラブルシューティングをサポートするようになりました。この機能強化により、オンプレミスのGateway、StoreFront、およびSecure Private Accessを使用しているDaaSのお客様は、DaaS Monitorでセッションデータを直接監視およびトラブルシューティングできます。
以前は、Monitorではクラウドおよびオンプレミス展開のみが表示されていました。この更新により、ハイブリッドSecure Private Accessセッションを監視および分析できるようになり、すべての展開タイプで統合されたビューが提供されます。
この改善により、ハイブリッド環境を管理するお客様は、可視性の向上、問題解決の迅速化、シームレスな監視エクスペリエンスを享受できます。詳細については、「MonitorとのSecure Private Access統合(プレビュー)」を参照してください。
VMwareのホスティングユニット間で準備済みイメージバージョンを共有する。 VMwareでは、イメージノードを使用して、同じホスティング接続内のホスティングユニット間でイメージバージョンを共有できるようになりました。この実装により、異なるホストユニット間でのイメージの一貫性と均一性が確保され、展開の柔軟性と運用効率が向上します。この目的を達成するために、PowerShellコマンドを使用することもできます。詳細については、「イメージ管理」を参照してください。
2025年1月
新機能と機能強化
AWSでのMCSIO対応MCSマシンカタログ作成のサポート。 AWSでMCSIO対応MCSマシンカタログを作成できるようになりました。これにより、書き込み操作をライトバックキャッシュに転送することで書き込みIOPSを改善し、永続OSディスクが有効になっている場合の起動時間を短縮できます。詳細については、「Machine Creation Services (MCS) ストレージ最適化」を参照してください。
Webhookとの統合 Citrix MonitorはWebhookと統合されました。この機能を使用すると、統合とデータエクスポートページのアラートとITSMセクションから必要なツールを選択し、開始をクリックできます。これにより、ツール固有のチャネルとWebhook URLを作成するための参照リンクが表示されます。これが最初のステップです。最初のステップが完了すると、Webhookプロファイルを作成できます。
Citrix Monitor の > ページで Webhook プロファイルを作成することもできます。Citrix Monitor と以下の警告および ITSM ツールを統合するための手順とリソースを見つけることができます。
-
スラック
-
マイクロソフト チームズ
-
ServiceNow
この機能を使用すると、受信 Webhook URL が構成されている上記のサードパーティアプリケーションにアラート通知を送信できます。
主な機能:
-
Slack、Teams、ServiceNow、およびその他のサポートされているプラットフォーム用の新しい統合タイル
-
各統合の FTU ページへのナビゲーション
-
Webhook URL、ヘッダー、本文を提供し、Webhook 構成をテストして保存するための UI ワークフローを備えた Webhook 構成ページの作成または編集
-
作成された Webhook プロファイルを一覧表示し、Webhook プロファイルを編集または削除する機能を提供
-
作成された Webhook プロファイルを高度なアラートポリシーにマッピング
詳細については、統合とデータのエクスポート ページを参照してください。
クイック展開ノードの既存の AWS 展開にアプリケーションを追加します。 既存の AWS 展開にアプリケーションを追加できるようになり、展開プロセス全体が簡素化されます。詳細については、展開の作成 を参照してください。
使用中の Active Directory (AD) アカウントをリセットするオプション。 Studio を使用すると、マシンのステータスが「使用中」であっても、マシンの Active Directory (AD) アカウントをリセットできるようになりました。これは、システムがマシンが汚染状態にあることを正しく検出できない場合があるため、必要です。
Autoscale を無効にしても電源ポリシーが有効なままであることを管理者に警告します。 この機能強化は、Autoscale を無効にしてもデリバリーグループの電源ポリシー設定には影響しないことを管理者に通知するためのものです。これにより、管理者は Autoscale の無効化の範囲を認識し、Autoscale がオフの場合でも電源ポリシーが有効なままであることを明確に理解できます。
ホスティングユニットのリージョンに基づいてマスターイメージをフィルタリング。 Azureプラットフォームのマシンカタログ作成時、Studioはホスティングユニットのリージョンとは異なるリージョンに属するマスターイメージをフィルタリングして除外できるようになりました。これにより、ホスティングユニットと同じリージョンのイメージのみが選択可能になります。詳細については、「マシンカタログノードからマシンカタログを作成する」を参照してください。
ディスクキャッシュのみのMCSIOはサポートされなくなりました。 ディスクキャッシュのみ(メモリキャッシュなし)でMCSIOを構成するオプションは、すべてのハイパーバイザーおよびクラウドサービス環境で削除されました。MCSIOを有効にしてマシンカタログを作成する場合、ゼロ以外のメモリキャッシュサイズを設定する必要があります。さらに、メモリキャッシュサイズを設定するまで、ディスクキャッシュのみで構成されたカタログを編集することはできません。詳細については、「一時データのキャッシュを構成する」を参照してください。
マシンテンプレートプロパティを使用したAWS VMの作成はサポートされなくなりました。 マシンテンプレートプロパティをキャプチャしてAWS VMを作成するサポートは、マシンプロファイルを使用したVM作成への移行の一環として削除されました。「仮想マシンにマシンテンプレートプロパティを適用する」オプションは、「マシンテンプレート」ページから削除されました。代わりに、マシンプロファイルを使用してAWS VMを作成することで、同様のより合理化されたエクスペリエンスを実現できます。詳細については、「Studioを使用してマシンプロファイルベースのマシンカタログを作成する」および「PowerShellを使用してマシンプロファイルベースのマシンカタログを作成する」を参照してください。
AWSでのMCSIO対応MCSマシンカタログの作成のサポート。 AWS環境では、PowerShellコマンドを使用して、MCSストレージ最適化(MCSIO)が有効な非永続カタログを作成できるようになりました。このようなカタログを作成するには、VDAのインストールまたはアップグレード中にMCSIOドライバーをインストールする必要があります。デフォルトでは、このドライバーはインストールされません。MCSIO対応カタログの作成の詳細については、「MCSIO対応カタログ」を参照してください。Studioを使用してディスクキャッシュのみ(メモリキャッシュなし)でMCSIOを構成するオプションは、すべてのハイパーバイザーおよびクラウドサービス環境で削除されました。
使用頻度の低い公開アプリと未使用の公開アプリのレポート。 「アプリケーション」ページでは、Citrix Workspaceアプリを介してアクセスされる公開アプリの詳細な使用状況情報が提供されるようになり、管理者はアプリの管理とリソースの割り当てを最適化できるようになりました。
この機能は、組織内のアプリケーション使用パターンを理解するのに役立ち、顧客がデータに基づいた意思決定を行い、Citrix展開をより効率的にするのに役立ちます。
注:
この機能は、プラチナライセンスサイトでのみ利用できます。
強化された「アプリケーション」ページには、以下の使用状況セクションが含まれています。
-
公開アプリの合計数: 公開されているアプリの総数を識別します。
-
使用頻度の低いアプリ: ほとんど使用されないアプリの保持または削除、リソース割り当ての最適化、ライセンス管理に関する情報に基づいた意思決定を行うのに役立ちます。このセクションには、以下がリストされます。
-
過去30日間のユニークユーザー数
-
合計起動数
-
ピーク時同時実行インスタンス数
-
トレンドチャート: 経時的なユニークユーザー数を示すグラフを表示します。
-
-
未使用のアプリ: 未使用のアプリを特定し、メモリ、構成リソースを解放し、ライセンス費用を節約するのに役立ちます。このセクションには、アプリ名、対応するデリバリーグループ、およびアプリの状態が一覧表示されます。
エクスポートオプションを使用して、使用頻度の低いセクションと未使用セクションのデータをエクスポートすることもできます。
注:
現在、この機能強化には公開済みアプリ(Citrix Workspaceアプリのデスクトップアプリ)のみが含まれています。
強化されたアプリケーションページ(/en-us/citrix-daas/media/application-monitoring.png)
詳細については、使用頻度の低い公開済みアプリと未使用の公開済みアプリのレポートのドキュメントを参照してください。
MonitorとのSecure Private Access統合(プレビュー)。 MonitorとのSecure Private Access統合により、管理者はMonitorですべてのSecure Private Accessセッションを監視およびトラブルシューティングできます。
利用可能なアクションには、以下の詳細の表示が含まれます。
-
アクティブなアプリ起動と失敗したアプリ起動、および失敗またはブロックされた列挙の場合のセッションとアプリケーションの詳細表示
詳細については、MonitorとのSecure Private Access統合(プレビュー)ページを参照してください。
2024年12月
新機能と機能強化
バックアップと復元のための自動構成ツールコマンド。 この機能を使用すると、自動構成ツールでサポートされているPowerShellコマンドを使用して、Studioが使用するバックアップおよび復元APIをトリガーできます。詳細については、バックアップと復元のための自動構成ツールコマンドレットを参照してください。
Citrix DaaSにおける孤立リソース検出の新しい権限。以前は、完全管理者またはクラウド管理者の役割のみが孤立リソース検出を実行できました。ホストカテゴリに「ハイパーバイザーでホスト接続を使用して孤立リソースを検出する」権限が導入されたことにより、この権限が割り当てられたすべての役割が孤立リソースを検出できるようになりました。詳細については、「孤立したAzureリソースの検出」および「孤立したリソースのリストの取得」を参照してください。
Google CloudでCitrix DaaSを始める。Google Cloud Platform (GCP) をCitrix DaaSと統合し、最初の仮想デスクトップセットを展開するには、一連の順序だった手順が必要であり、比較的複雑なプロセスです。管理者のこのプロセスを簡素化するために、AWS WorkSpaces CoreのQuick Deploy機能と同様の、合理化された展開エクスペリエンスが導入されました。この合理化されたオンボーディングプロセスは、GCPの採用を増やすことを目的としており、Googleの営業チームが顧客エンゲージメントでCitrixと協力するきっかけとなります。また、Citrixの営業チームがGoogle中心のソリューションを優先する顧客と関わる機会も開きます。詳細については、「Google Cloud向けクイック展開」を参照してください。
完全構成: AWSの機械プロファイルとして起動テンプレートを選択するサポート。MCSを使用してAWS VMをプロビジョニングする際、起動テンプレートを機械プロファイルとして選択できるようになりました。詳細については、「イメージと機械プロファイルの選択」を参照してください。
複数選択ポリシー。複数のポリシーを選択し、以下の機能強化を確認できるようになりました。
-
ポリシー行をクリックする: ポリシー行をクリックすると、上部のアクションバーに単一ポリシーのアクションが表示されます。下部の詳細ペインには、そのポリシーに関する情報が表示されます。
-
複数のポリシーのチェックボックスを選択する: ステータスが有効または無効の複数のポリシーのチェックボックスを選択すると、上部のアクションバーに複数のポリシーのアクションが表示されます。下部の詳細ペインには、選択されたポリシーの数が表示されます。
注:
複数のポリシーを選択した後、別の単一ポリシーの行をクリックすることで、そのポリシーの詳細を表示できます。この操作では、以前に選択したポリシーはクリアされません。ただし、右クリックアクションでは、そのポリシー行のアクションは表示されません。
GCPカタログは、機械プロファイルから機械タイプ設定を継承する機能をサポートしています。GCP環境でMCSプロビジョニングされた機械カタログを作成する際、機械タイプは選択された機械プロファイルで指定されたサイズがデフォルトになります。必要に応じて、この設定を手動で調整できます。詳細については、「完全構成インターフェイスを使用して機械カタログを作成する」を参照してください。
依存ポリシーの明確化。一部の設定は他の設定に依存しています。たとえば、子設定が構成されていても、その親設定が有効になっていない場合、構成された子設定は有効になりません。以前は依存関係が明確ではありませんでした。このリリースから、子ポリシーを構成する前に最初に構成する必要がある親ポリシーが明確に示されるようになりました。詳細については、「ポリシー設定」を参照してください。
MonitorのSecure Private Accessタブ。MonitorのSecure Private Accessタブは、Secure Private Accessに関連するすべての新機能専用の場所を提供します。このタブは、Secure Private Accessでサポートされる機能に関する詳細を提供し、管理者がこれらの機能にアクセスして管理するための一元的な場所となります。
(/en-us/citrix-daas/media/spa-tab.png)
主な利点:
-
一元化された情報: 管理者は、Secure Private Accessでサポートされているすべてのトラブルシューティング機能を一箇所で簡単に確認できます。
-
強化された可観測性: Monitor UIの新しい左ナビゲーションバーには、Secure Private Accessセッション、アプリケーション、デバイスの姿勢など、すべてのSecure Private Accessサービスがリストされ、より優れた可観測性を提供します。
-
ナビゲーションの改善: Secure Private Accessタブには、さまざまなページへのハイパーリンクが含まれており、管理者がさまざまな機能や機能に簡単に移動できるようになりました。
詳細については、「MonitorのSecure Private Accessタブ」(/ja-jp/citrix-daas/monitor/secure-private-access/secure-private-access-tab.html)を参照してください。
Secure Private Access Serviceの可視性。Secure Private Accessアプリケーションとユーザーの詳細な監視と可視性を提供するために、MonitorはSecure Private Accessセッションの可視性を含むように強化されました。フィルタータブとダッシュボードは、詳細なSecure Private Accessセッション情報を提供します。
主な機能:
-
Secure Private Accessセッションのフィルター: フィルター > セッション (Web、SaaS、およびTCP/UDP) タブで、Secure Private Accessセッションをフィルターできるようになりました。
-
Secure Private Accessアプリケーションのフィルター: フィルター > アプリケーション (Web、SaaS、およびTCP/UDP) タブで、Secure Private Accessアプリケーションもフィルターできます。
-
アプリの障害とアクティブなセッション: Web/SaaSおよびTCP/UDPアプリのアプリ障害を監視し、ダッシュボードでWeb/SaaSアプリのアクティブなセッションを表示します。
詳細については、「Secure Private Access Serviceの可視性」(/ja-jp/citrix-daas/monitor/secure-private-access.html#visibility-for-secure-private-access-service)を参照してください。
Citrix Monitorの統合プラットフォームエクスペリエンス。Citrix Monitorは、Citrix Cloud内の他のすべてのコンポーネントと連携し、統合されたプラットフォームエクスペリエンスを提供します。ユーザーインターフェイスは、最新のルックアンドフィールに刷新され、より簡単なナビゲーションとより良いデータ表現を提供します。強化されたインターフェイスは直感的で、Citrixセッションの監視とトラブルシューティングに必要なデータをユーザーが簡単に理解できるように設計されています。
接続タブの機能強化。接続タブは、トラブルシューティングを迅速化するための合理化されたナビゲーションを提供するようになりました。フィルタータブ > 接続ページから、以下に直接アクセスできます。
-
アクティビティマネージャー: 関連ユーザーまたはエンドポイント名をクリックして、それぞれのアクティビティマネージャーの詳細を表示します。
-
マシン詳細ページ: マシン名をクリックすると、マシン詳細、利用状況詳細、インフラストラクチャ詳細、適用されたホットフィックスなど、包括的なマシン情報が表示されます。詳細については、「マシンのトラブルシューティング」(/ja-jp/citrix-daas/monitor/troubleshoot-deployments/user-issues/machines.html)を参照してください。この機能強化により、ナビゲーションが簡素化され、接続関連の問題をより迅速に解決できるようになります。
詳細については、「障害のトラブルシューティングのためのデータのフィルター」(/ja-jp/citrix-daas/monitor/site-analytics/filters-data.html)を参照してください。
リソースロケーションの詳細をフィルターする。フィルター > マシンタブで、シングルセッションまたはマルチセッションOSマシンのリソースロケーションを表示できるようになりました。この機能強化により、特定のリソースロケーションに関連する問題を迅速に特定して対処できるようになり、よりスムーズなユーザーエクスペリエンスにつながります。
新しいリソースロケーション列を表示するには、フィルター > マシンタブで列の選択に移動し、リソースロケーションを選択します。
「セッションパフォーマンス」タブの機能強化。「セッションパフォーマンス」タブの「セッション トポロジ」セクションが強化され、Windows、Mac、Linux、HTML5、または Chrome 用 Citrix Workspace アプリに存在する以下のエンドポイントメトリックが含まれるようになりました。
-
パブリックIPアドレス
-
インターネットサービスプロバイダー
-
国や都市などの場所
-
Citrix Workspaceアプリのセッションがネイティブアプリで開かれているか、ブラウザ(HTML5)で開かれているか
-
WorkspaceまたはStoreFrontを使用してアクセスされたか
-
CPU使用率、メモリ使用率、GPU(全体の使用率)などのリソース使用率
-
ネットワーク遅延
この機能強化により、セッションに関する問題を迅速にトラブルシューティングできます。詳細については、「セッションパフォーマンスメトリック」を参照してください。
マシンの正味アクティブ使用量。「ワークロードの適正化」ページに、マシンの正味アクティブ使用量に関する詳細なインサイトが含まれるようになり、以下の詳細が提供されます。
-
正味アクティブ使用量の割合
-
平均マシン稼働時間
-
セッションなしの時間
-
アイドル時間
-
切断時間
この機能により、詳細なマシン使用状況情報を確認でき、それに応じてコストを最適化できます。
詳細については、「ワークロードの適正化」を参照してください。
Cloud Connectorの正常性監視。Cloud Connectorコンポーネントがインフラストラクチャ監視ダッシュボードに追加されました。Citrix Cloudとリソースの場所間の接続が確立されると、Cloud Connectorは自動的にオンボーディングされます。
この機能により、管理者は単一のダッシュボードビューを使用してCloud Connectorの正常性を監視し、プロアクティブにアラートを設定できます。
注:
Cloud Connectorを監視するために、
citrixinframonitor.msiをインストールする必要はありません。
利点:
-
包括的な監視:高可用性、接続リース交換、ADプロバイダーなど、Cloud Connectorの重要な正常性インジケーターを可視化します。
-
構成可能なアラート:関心のある正常性メトリックに関するアラートを設定し、重要度を定義し、アラート構成に従って管理者が詳細なアラートを受信するためのスコープを設定できます。
Cloud Connectorを監視するには、Monitorのインフラストラクチャタブをクリックします。インフラストラクチャ監視ページが開きます。
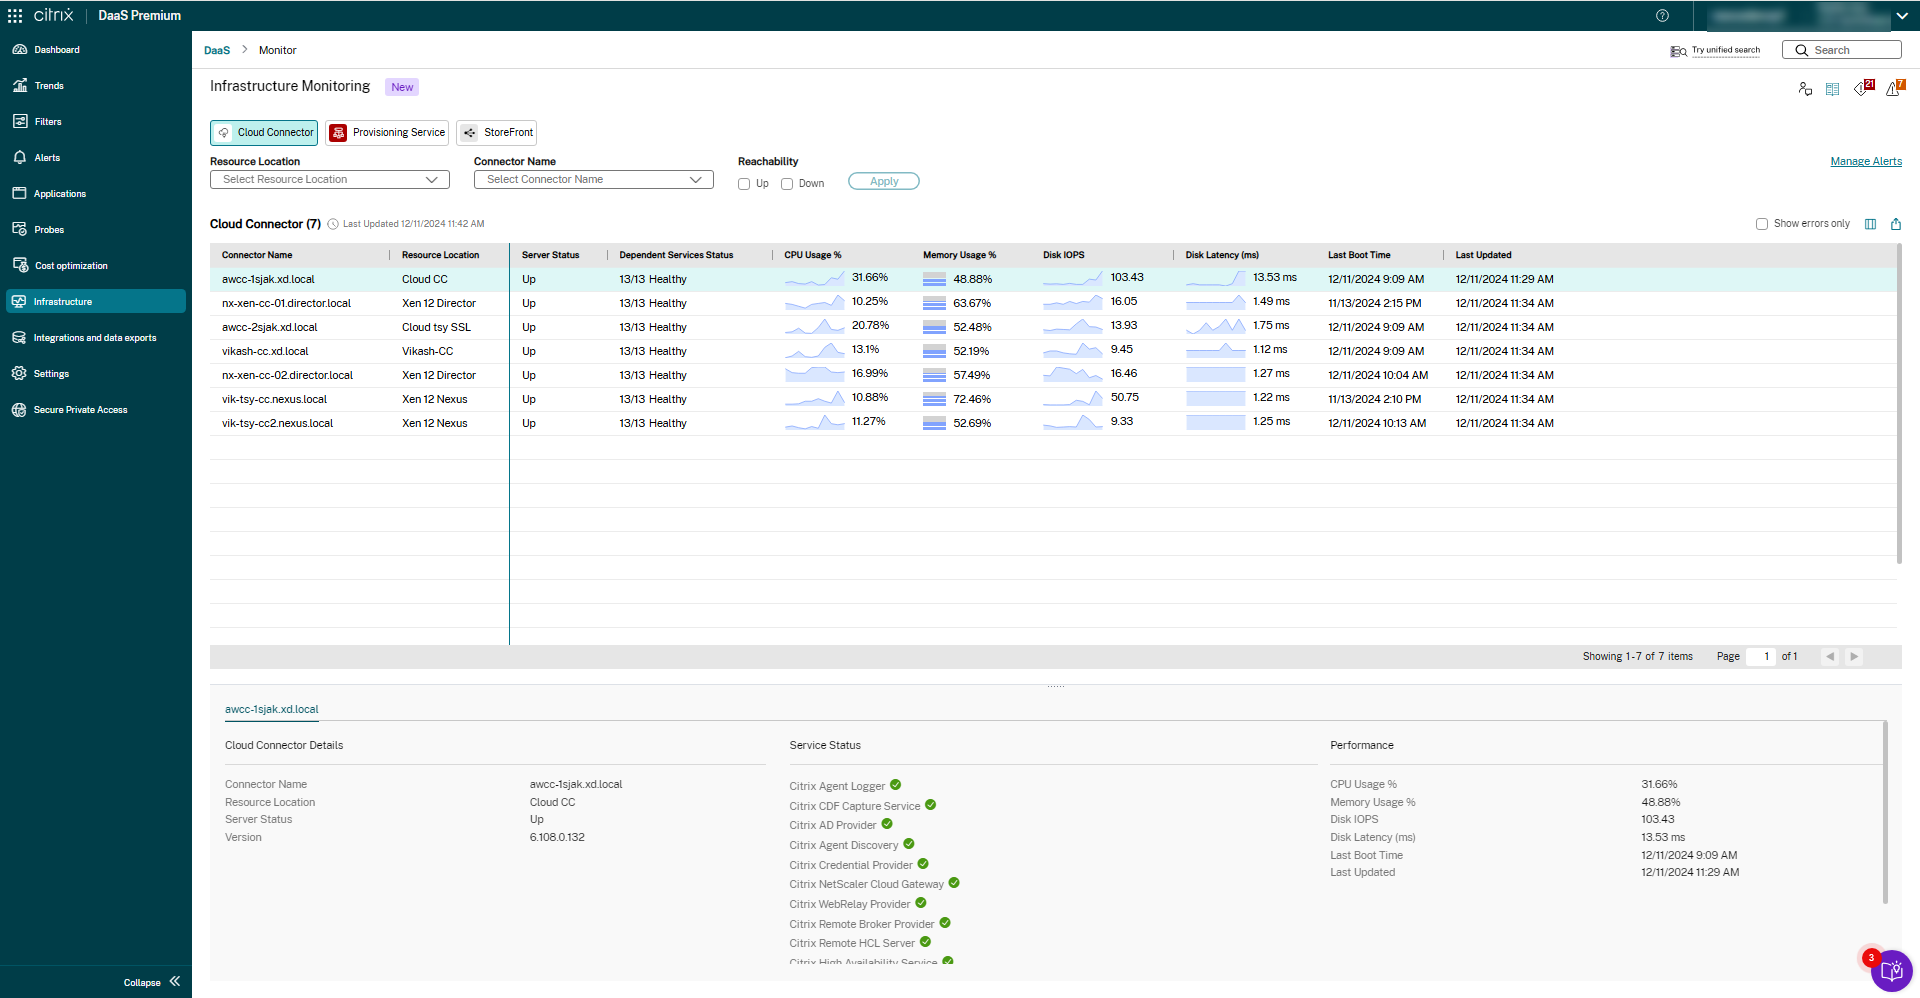
Cloud Connectorの詳細セクションで、すべてのサービスステータスの詳細を表示することもできます。詳細については、「Cloud Connectorの正常性メトリック」を参照してください。
Studioを使用したVMware環境でのCitrix Provisioningカタログ作成のサポート。Studioを使用すると、VMware環境でCitrix Provisioningカタログを作成できるようになりました。以前は、これらのカタログをプロビジョニングおよび管理するために、異なるコンソールを切り替える必要がありました。この機能によりプロセスが簡素化され、プロビジョニングと電源管理タスクをすべてStudio内で実行できます。詳細については、「Studioを使用してVMware環境でCitrix Provisioningカタログを作成する」を参照してください。
CimFSとしてのアプリ添付ディスクの配信。以前は、仮想ディスク(VHDおよびVHDX)としてのアプリ添付ディスクの配信のみがサポートされていました。この機能により、Composite Image File System(CimFS)としてのアプリ添付ディスクの配信もサポートされます。詳細については、「ネットワーク共有にアプリケーションパッケージを保存する」を参照してください。
最小負荷方式によるストレージ負荷分散の最適化。以前は、Machine Creation Services™ (MCS) はラウンドロビン方式を使用してVMをストレージリポジトリに分散させていましたが、これによりストレージの使用率が不均一になることがよくありました。
Studio に、最小負荷方式によるストレージ負荷分散の最適化オプションが導入されました。カタログ作成時に2つ以上のOSデータストレージの場所を選択すると、このオプションが利用可能になり、ディスクを最も負荷の低いストレージリポジトリに割り当てることができます。
この機能は、負荷分散を強化し、システムの安定性を向上させます。XenServer、VMware、SCVMMの仮想化環境でサポートされています。詳細については、「手順3. ストレージの選択」を参照してください。
**Autoscaleが休止状態のVMの電源をオンにします。**この機能により、Azureでは、ピーク時にセッションがない休止状態のマルチセッションRemote Desktop Services (RDS) および共有シングルセッションVMの電源をAutoscaleでオンにできます。VMはMCSおよび非MCSマシンカタログのいずれでもかまいません。
**AzureにおけるNVMe専用SKUのサポート。**以前は、MCSはSCSIストレージコントローラータイプのみをサポートしていました。この機能により、MCSはNVMeストレージコントローラータイプもサポートし、Azure上の新しいVM SKUをサポートします。NVMeの詳細については、Microsoftドキュメント「NVMeに関する一般的なFAQ」を参照してください。以下のサービス提供を使用してMCSマシンカタログを作成する方法については、次を参照してください。
-
SCSIとNVMeの両方をサポートする場合、「SCSIとNVMeの両方をサポートするサービス提供を使用してカタログを作成する」を参照してください。
-
NVMeのみをサポートする場合、「NVMeのみをサポートするサービス提供を使用してカタログを作成する」を参照してください。
**Citrix DaaSサイトのデフォルトタイムゾーンを設定します。**Studioを使用すると、Citrix DaaSサイトのデフォルトタイムゾーンを設定できるようになりました。このタスクを完了するには、設定 > 日付と時刻に移動します。Studioは、スケジュールされた再起動や自動スケーリングなど、すべての時刻表示とスケジューリングにこのタイムゾーンを使用します。この設定により、時刻の管理が容易になり、サイト全体で時刻の一貫性が確保されます。詳細については、「タイムゾーンの設定」を参照してください。
必要に応じて、個々のリソースのタイムゾーンを変更できます。たとえば、異なるリージョンのマシンを提供するデリバリーグループに異なるタイムゾーンを設定できます。詳細については、「デリバリーグループのユーザー設定を変更する」を参照してください。
**StudioがCitrix Cloudの統合ナビゲーションエクスペリエンスに準拠。**Citrix Cloudプラットフォーム全体での統合ナビゲーションエクスペリエンスへの移行の一環として、このプラットフォーム全体のイニシアチブに合わせるため、Studioを更新しました。主な変更点には、ナビゲーションペインの緑色の背景と、アクセスを容易にするためのブレッドクラムナビゲーションが含まれます。これらの更新により、使いやすさが向上し、機能の採用が促進され、リソースの発見と管理が容易になります。詳細については、「Studio」を参照してください。
**AWSオンデマンドプロビジョニングのサポート。**以前は、AWSで非永続VMをシャットダウンしても、OSディスクは削除されませんでした。現在、オンデマンドプロビジョニングにより、非永続VMをシャットダウンするとOSディスクが削除されます。このAWSオンデマンドプロビジョニングの実装により、VMが使用されていないときのコストを節約できます。詳細については、「AWSオンデマンドプロビジョニング」を参照してください。
**セキュアなデフォルト設定の表示。**この機能は、ポリシーのデフォルト設定とともにセキュアなデフォルト設定を表示します。デフォルト設定は、セキュアなデフォルト設定によって上書きされる場合があります。セキュアなデフォルト設定が有効になっている場合、VDAのインストール中に、ポリシー設定の優先順位は次のように影響を受けます。
-
カスタマイズされた設定が最優先されます
-
セキュアなデフォルト設定が2番目の優先順位になります
-
デフォルト設定が最も低い優先順位になります
詳細については、「ポリシー設定」を参照してください。
「デバイスポスチャイベントでのポリシー詳細の表示。Citrix DaaS Monitorで、デバイスポスチャイベントの一部としてデバイスポスチャポリシー評価の詳細を表示できるようになりました。ポリシー評価のさまざまな状態とエラーコードが表示されます。この機能により、ユーザーの問題のトリアージとトラブルシューティングが簡素化されます。詳細については、「デバイスポスチャイベントの失敗の診断」ページを参照してください。」.
2024年11月
新機能と機能強化
「イメージ管理が一般提供開始。イメージ管理機能が、AzureおよびVMware仮想化環境で一般提供されるようになりました。また、「イメージ」ノードでは、Azureの同じホスティング接続内でホスティングユニット間でイメージバージョンを共有できるようになりました。この実装により、異なるホストユニット間でのイメージの一貫性と均一性が確保され、展開の柔軟性と運用効率が向上します。この目的を達成するためにPowerShellコマンドを使用することもできます。詳細については、「イメージ管理」を参照してください。」.
「WebSocket通信。この機能を使用すると、WCF通信の代替として、VDAとデリバリーコントローラー間の通信にWebSocket接続をセットアップできます。詳細については、「VDAとデリバリーコントローラー間のWebSocket通信」を参照してください。」.
「GCPでディスクのスナップショットまたはディスクのOSイメージをマスターイメージとして使用するStudioのサポート。GCP仮想化環境では、Studioを使用してMCSマシンカタログを作成する際に、ディスクのスナップショットまたはディスクのイメージをマスターイメージとして選択できるようになりました。ディスクのスナップショットまたはディスクのイメージは、リージョンのみであるVMインスタンスと比較して、リージョンおよびマルチリージョンにすることができます。この機能により、イメージ管理ワークフローが大幅に簡素化され、GCPでのイメージ管理に必要な時間と労力が削減されます。Studioを使用してGCPでMCSカタログを作成する方法については、「マシンカタログの作成」を参照してください。」.
「UIからのCitrixコンポーネントの接続。管理者はMonitor UIを使用して、インフラストラクチャ監視のためにCitrixコンポーネントを登録できます。
Citrixinframonitor.msiをインストールした後、PowerShellコマンドを使用することなく、UIベースのワークフローを使用して登録プロセスを完了できます。この機能強化により、Citrixコンポーネントの登録、登録解除、および更新のプロセスが簡素化されます。」.
新しい「Citrixコンポーネントの接続」ページでは、CitrixコンポーネントとCitrix DaaSサイト間の接続を管理できます。このページで、Provisioning ServiceおよびStoreFrontからの利用可能な接続を表示することもできます。
これらの更新により、Citrixコンポーネントの管理と統合が合理化され、インフラストラクチャの維持と監視が容易になります。
詳細については、「ステップ2:Monitor UIでCitrix Infrastructure Monitorを登録する」を参照してください。
「高度なアラートポリシーの機能強化。以前はインフラストラクチャポリシーとして知られていたインフラストラクチャ監視に関連するアラートは、高度なアラートポリシーの一部になりました。」.
選択したデータソースに基づいて依存サービスを選択し、Cloud Connectorのアラートも作成できます。
「注:」:
Provisioning ServiceおよびStoreFront用に作成された既存のインフラストラクチャポリシーは、高度なアラートポリシーセクションに移行されます。
詳細については、「高度なアラートポリシー」を参照してください。
Azure上のMCSで作成されたカタログのセカンダリVMスケールアップ/スケールダウンリストを構成するサポート。 Web Studioでは、管理者がAzure上のMCSで作成されたカタログをスケールアップおよびスケールダウンするためのセカンダリVMを定義できるようになりました。CPUおよびメモリリソースの使用状況に基づいて、CPUまたはメモリの使用量が特定のしきい値を超えた場合、システムは自動的にセカンダリVMを使用して負荷を処理します。あるいは、使用量が特定のレベルを下回った場合、システムは自動的に一部のVMをシャットダウンしてリソースを節約します。詳細については、「StudioでAzure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
ポリシー情報で強化されたデリバリーグループの詳細。 選択したグループに割り当てられたポリシーを表示する専用タブを追加することで、デリバリーグループの詳細ビューを強化しました。この改善により、関連するポリシー情報にすばやくアクセスできるようになり、デリバリーグループのポリシー管理、構成、およびトラブルシューティングが簡素化されます。
GCPでディスクのマルチリージョン・スナップショットまたはディスクイメージをマスターイメージとしてサポート。 GCPのディスクのスナップショットまたはイメージは、リージョンまたはマルチリージョンにすることができます。リージョンスナップショットとディスクイメージは特定のリージョン(例:
us-central1)に紐付けられますが、マルチリージョンスナップショットとディスクイメージは地理的な場所(例: US)に紐付けられます。この機能により、GCPでMCSマシンカタログを作成する際に、OSディスクのマルチリージョン・スナップショットまたはディスクイメージをマスターイメージ入力として使用できます。ホスティングユニットのインベントリパスの下にあるsnapshots.folderの場所にあるすべてのスナップショット(リージョンとマルチリージョンの両方)と、images.folderの下にあるディスクイメージ(リージョンとマルチリージョンの両方)のリストを確認できます。
VMware環境で、マシンプロファイルに基づかないマシンカタログをマシンプロファイルに基づくマシンカタログに変換するサポート。 VMware環境では、VMwareテンプレートをマシンプロファイル入力として使用して、マシンプロファイルに基づかないマシンカタログをマシンプロファイルに基づくマシンカタログに変換できるようになりました。カタログに追加された新しいVMは、マシンプロファイルからプロパティ値を取得します。詳細については、「マシンプロファイルに基づかないマシンカタログをマシンプロファイルに基づくマシンカタログに変換する」を参照してください。
Windows Server 2025のサポート。 Citrix Virtual Apps and DesktopsはWindows Server 2025をサポートするようになりました。Windows Server 2025の詳細については、Microsoftのドキュメント「What’s new in Windows Server 2025」を参照してください。
Studio: フルコピー複製を使用したWindows Server OS上の永続VMプロビジョニングのサポート。 Studioは、フルコピー複製アプローチを使用してWindows Server OS上に永続VMをプロビジョニングすることをサポートするようになりました。このアプローチは、データリカバリと移行機能を向上させ、マシン作成後のIOPS削減に役立ちます。詳細については、「デスクトップエクスペリエンスの選択」および「仮想マシンコピーモード」を参照してください。
Studio AWS Quick Deploy: BYOLが有効になっていないAWSアカウントの追加をサポート。 Studioでは、BYOL機能をリージョンで有効にせずにAWSアカウントを接続できるようになりました。BYOL機能は後でリージョンに対して構成できます。BYOLがリージョンで有効になっていないアカウントには、アカウントのセットアップを続行するために、デフォルトのテナンシーイメージと共有ディレクトリ接続のみを選択するという制限があります。詳細については、「AWSアカウントを接続する」を参照してください。
Studioを使用したバックアップと復元が一般提供開始。 Manage DaaSコンソールの左ペインにあるバックアップと復元ノードを使用できるようになりました。この機能により、オンデマンドおよびスケジュールされたバックアップを作成し、削除されたアプリケーション、ポリシーなどを復元できます。詳細については、「Studioを使用したバックアップと復元」を参照してください。
Studioホームページの構成ガイドウィジェット。 Studioのホームページを更新し、はじめにウィジェットを構成ガイドに名称変更しました。このウィジェットには、元のDaaSの概要ガイドと新しい回復性構成の確認ガイドが含まれるようになりました。
回復性構成の確認ガイド。 Studioのホームページにある構成ガイドウィジェットに、新しい回復性構成の確認ガイドを導入しました。このガイドでは、さまざまな種類のStoreFront展開における回復性設定を検証するためのチェックリストを提供します。
-
オンプレミスStoreFront展開のチェックリスト
-
Citrix® StoreFront Cloud 展開のチェックリスト
-
混合StoreFront展開のチェックリスト
このガイドに従うことで、展開環境でローカルホストキャッシュとサービス継続性が適切に構成されていることを確認でき、サービス中断時でもアプリとデスクトップへのアクセスが中断されないようにします。
DaaSの概要ガイドが一般提供開始。 DaaSの概要ガイドは、新規および経験豊富な管理者の両方にとって、DaaS展開プロセスを合理化し、簡素化します。このガイドは、一連の質問をすることで構成を案内し、DaaS展開のセットアップを支援します。詳細については、「DaaSの概要ガイドを使用する」を参照してください。
ドメイン選択機能の強化。 UIの新しいオプションにより、ドメイン選択が必要な場所で、ドメイン名を正確に一致させるために指定できるようになりました。この強化により、以下の利点が得られます。
-
検索の高速化: 大規模なディレクトリを閲覧する手間を省き、結果を直接かつ即座に取得できます。
-
時間の節約: ディレクトリ全体の読み込みをなくし、ワークフローを高速化します。
-
エクスペリエンスの向上: 特に大規模なディレクトリを持つ環境において、管理者による管理効率を向上させます。
AWS環境でMCSマシンカタログを作成する前に構成を検証する。この機能により、
New-ProvSchemeコマンドで-validateパラメーターを使用して、AWS環境でMCSマシンカタログを作成する前に構成設定を検証できるようになりました。このPowerShellコマンドをパラメーター付きで実行すると、誤ったパラメーターが使用されている場合や、パラメーターが別のパラメーターと競合している場合に、適切なエラーメッセージが表示されます。その後、エラーメッセージを使用して問題を解決し、PowerShellを使用してMCSマシンカタログを正常に作成できます。この機能は、AWS、Azure、GCP、およびVMwareの仮想化環境に適用できます。詳細については、「MCSマシンカタログを作成する前に構成を検証する」を参照してください。
パフォーマンスメトリックパネルの更新。パフォーマンスメトリックパネルでは、履歴データメトリックの視覚化が強化されました。セッションパフォーマンスタブをクリックすると、過去15分間のデータに加えて、ICARTTおよびICA® Latencyの過去48時間分のデータを表示できます。この強化により、セッションが過去48時間以内に終了した場合でも、管理者が問題をトリアージできるようになり、解決までの平均時間を短縮できます。
詳細については、「パフォーマンスメトリック」セクションを参照してください。
フィルタータブの強化。このリリースでは、セッションタブに以下の追加フィルターが追加されました。
-
すべて - すべてのセッションを表示します
-
アクティブ、接続済み、切断済み - アクティブ、接続済み、および切断済みのセッションのみを表示します。
-
終了済み - 過去48時間以内に終了したセッションのみを表示します。 デフォルトのフィルターはアクティブ、接続済み、切断済みです。
終了したセッションの強化。終了したセッション(以前の履歴セッション)では、セッションパフォーマンスタブに過去48時間分のデータが表示されます。また、終了したセッションのセッションログオンタブを表示することもできます。
詳細については、「終了したユーザーセッションの診断 [プレビュー]」ページを参照してください。
2024年10月
新機能と強化された機能
ポリシーセットが一般提供開始。ポリシーセットは、簡素化されたロールベースの簡単な管理操作を可能にするルールとガイドラインのコレクションです。ポリシーセットを使用すると、管理者チーム、組織、またはマシン内で論理的な区分を作成できます。スコープとデリバリーグループを割り当てることで、承認された管理者がユーザーとマシンに関連するポリシーを管理できます。詳細については、「ポリシーセット」を参照してください。
ハイブリッドAzure AD参加タイプの永続マシンをMicrosoft Intuneに登録して共同管理する。マシンカタログ作成時に、ハイブリッドAzure AD参加タイプの永続マシンをMicrosoft Intune(Configuration Managerを使用)に登録して共同管理できるようになりました。この機能は、単一セッションおよびマルチセッションの永続VM、およびすべてのハイパーバイザーとクラウドサービスに適用され、インフラストラクチャ全体で統一されたデバイス管理を保証します。この機能は、VDAバージョン2407以降にのみ適用されます。
詳細については、「Microsoft Intuneに登録されたハイブリッドAzure AD参加カタログ」および「Microsoft Intuneに登録されたハイブリッドAzure AD参加カタログの作成」を参照してください。
条件付き認証の失敗を診断する。(/ja-jp/citrix-cloud/citrix-cloud-management/identity-access-management/conditional-authentication.html#:~:text=Conditional%20authentication%20allows%20Citrix%20Cloud,factors%20established%20by%20the%20Administrator)が失敗した場合、失敗メッセージにあるトランザクションIDを使用してMonitorで失敗の詳細を検索できます。Monitorは、失敗の原因と条件付きポリシーをMonitor UIに表示することで、条件付き認証の失敗イベントのトラブルシューティングに役立ちます。詳細については、「条件付き認証の失敗を診断する」を参照してください。
マシンID管理用のサービスアカウント。MCSは、オンプレミスのActive DirectoryおよびAzure Active Directory (Azure AD) IDサービスアカウントを管理するための新しいメカニズムを開発しました。これにより、オンプレミスのActive Directoryのコンピューターアカウント、Azure AD参加デバイス、Intune登録デバイスを含むマシンIDの管理が簡素化され、強化されます。まず、オンプレミスのActive Directoryサービスアカウントのサポートを導入しました。これにより、管理者は毎回ドメイン資格情報を入力することなく、オンプレミスのActive Directoryのコンピューターアカウントを管理できます。次に、Azure AD IDサービスプリンシパル名 (SPN) のサポートを導入しました。これにより、管理者はAzure ADテナント内のAzure AD参加デバイスまたはIntune登録デバイスを安全かつ効率的に管理できます。最後に、Studioでサービスアカウント管理のための新しいメカニズムを実装し、プロセスを簡素化し、セキュリティとコンプライアンスの維持を容易にしました。詳細については、「マシンID管理用のサービスアカウント」を参照してください。
マシンプロファイルとしてインスタンステンプレートを選択するサポート。Studioを使用してGCP環境でMCSマシンカタログを作成する際、インスタンステンプレートをマシンプロファイルの入力として選択できるようになりました。また、顧客管理の暗号化キー (CMEK) 設定は優先順位に従います。詳細については、「Studioを使用してマシンカタログを作成する」を参照してください。
マシンプロファイルをARMテンプレート仕様にエクスポートする。Studioは、カタログで使用されるマシンプロファイルをARMテンプレート仕様にエクスポートする機能をサポートするようになりました。この機能を使用すると、既存のマシンプロファイルをテンプレートとして簡単に再利用し、将来のプロビジョニング要件に合わせて変更できます。詳細については、「マシンプロファイルをARMテンプレート仕様としてエクスポートする」を参照してください。
MCSカタログ: AWS起動テンプレートのサポート。AWS環境でMCSカタログを作成または編集する際に、AWS起動テンプレートをマシンプロファイルとして使用できるようになりました。AWS起動テンプレートは、マシンプロファイルリストで選択可能です。
Connector Appliance情報の取得。この機能を使用すると、PowerShellコマンド
Get-ConfigEdgeServerを使用してConnector Appliance情報を取得できます。
-
Get-ConfigEdgeServer -ConnectorType 'Unified': Connector Appliance情報を返します -
Get-ConfigEdgeServer -ConnectorType 'Windows': エッジサーバー情報のみを返します -
Get-ConfigEdgeServer: エッジサーバー情報のみを返します。
休止状態のVMの再起動スケジュール。この機能を使用すると、デリバリーグループで休止状態が有効になっている場合、休止状態のVMの再起動スケジュールを構成できます。再起動サイクルでは、VMは再開され、その後シャットダウンされます。再起動スケジュールは、週次、日次、月次、および1回に設定できます。複数のスケジュールを構成できます。休止状態から再開するVMには数分かかる場合があることに注意してください。
イメージノードのデータキャッシュ。全体的なユーザーエクスペリエンスを向上させるために、イメージノードのデータキャッシュを導入しました。この機能強化により、イメージ定義およびイメージバージョンリスト、ならびに詳細およびイメージスキームタブに移動する際のページ読み込み時間が大幅に短縮されます。
構成ログのラベル付け。ログ > イベントタブで構成ログにラベルを付けられるようになり、ログの識別とエクスポートが容易になりました。さらに、ログノードでは、CSVファイルへのログのエクスポート、高度な検索、イベントタブのテーブル形式表示など、強化された機能が提供されるようになりました。詳細については、「構成ログの内容を表示する」を参照してください。
Azure マネージド ID を使用したホスト接続の作成のサポート。以前は、サービスプリンシパルを使用して Azure ホスティング接続を作成できました。これには、サービスプリンシパルのアプリケーション ID とシークレットの提供と保存が必要でした。Azure マネージド ID は、資格情報を管理することなく Azure サービスにアクセスするための安全でスケーラブルな方法を提供します。このアプローチにより、シークレットの保存、ローテーション、管理に関連するリスクが排除されます。マネージド ID は自動トークン更新もサポートしており、トークンライフサイクル管理のための追加コードなしで、アプリケーションが常に有効な資格情報を使用することを保証します。
この機能により、Azure マネージド ID を使用して Microsoft Azure Resource Manager へのホスト接続を作成できます。現在、ホスト接続は PowerShell コマンドのみを使用して作成できます。Azure マネージド ID を使用したホスト接続の作成については、「Azure マネージド ID を使用したホスト接続の作成」を参照してください。
Azure でのブート整合性監視のサポート。この機能により、Azure 仮想化環境では、GuestAttestation 拡張機能がインストールされているマシンプロファイル (VM またはテンプレート仕様) を使用して、MCS マシンカタログ VM (永続的および非永続的 VM) のブート整合性監視を有効にできます。ブート整合性監視は、セキュアブートと仮想トラステッドプラットフォームモジュール (vTPM) を使用するトラステッド起動および機密 VM のみでサポートされています。
VM でセキュアブートと vTPM が有効になっており、GuestAttestation 拡張機能がインストールされている場合、Microsoft Defender for Cloud は VM が正しく起動するかどうかをリモートで検証できます。この監視はブート整合性監視と呼ばれます。ブート整合性監視の詳細については、「ブート整合性監視の概要」を参照してください。
ブート整合性監視が有効なカタログの作成については、「ブート整合性監視」を参照してください。
空のリソースグループをフィルタリングする。この機能により、マシンカタログの作成中にマスターイメージ、マシンプロファイル、または準備済みイメージを選択する際に、空のリソースグループをフィルタリングできます。これは PowerShell コマンド
Get-HypInventoryItem を使用して実行できます。詳細については、「空のリソースグループをフィルタリングする」を参照してください。
Azure での事前フォーマット済み WBC ディスクカタログの作成のサポート。この機能により、Azure 仮想化環境では、新しく作成されたカタログに事前フォーマット済み WBC ディスクを利用できます。このアクションにより、MCS または MCS プロビジョニングされた Citrix Provisioning™ マシンカタログの各 VM を起動するのに必要な時間が大幅に短縮されます。この機能を実装するには、WBC を有効にした Azure カタログを作成し、追加のカスタムプロパティ
PreformatWriteBackCache を True として含めます。
既存のカタログは、
Set-ProvScheme コマンドを使用して WBC ディスクサイズを更新できます。
この機能は、MCS がマスタリングフェーズを全体的なプロビジョニングワークフローから分離するイメージ管理ワークフローと互換性があります。詳細については、「事前フォーマット済み WBC ディスクカタログの作成」を参照してください。
MCS プロビジョニングされた Citrix Provisioning カタログのシャットダウン時に WBC ディスクを削除する。この機能により、Azure の MCS プロビジョニングされた Citrix Provisioning カタログの VM をシャットダウンした後、ライトバックキャッシュ (WBC) ディスクを削除するオプションがあります。この実装は、永続的な WBC ディスクが不要な場合にコストを節約するのに役立ちます。この機能は既存のカタログにも適用できます。詳細については、「MCS プロビジョニングされた Citrix Provisioning カタログのシャットダウン時に WBC ディスクを削除する」を参照してください。
ネットワークセキュリティグループの作成のサポート。この機能により、Citrix にネットワークセキュリティグループの自動作成と変更を要求する代わりに、イメージ準備用の Deny-All ネットワークセキュリティグループを作成できるようになりました。ホスティングユニットのカスタムプロパティを PowerShell コマンド
Set-Item を使用して編集し、パラメーター NsgForPreparation を含めて Deny-All ネットワークセキュリティグループを提供します。PowerShell コマンドの使用方法の詳細については、「事前作成されたネットワークセキュリティグループを使用する」を参照してください。
既存の MCS マシンカタログの WBC ディスクとして Azure 一時ディスクを使用するサポート。この機能により、既存の MCS マシンカタログおよび既存の VM のライトバックキャッシュ (WBC) ディスクとして Azure 一時ディスクを使用できるようになりました。
Set-ProvScheme PowerShell コマンドを使用して既存のカタログを更新します。Azure 一時ディスクは無料であるため、この実装によりストレージコストが節約されます。手順については、「既存のカタログの WBC ディスクとして一時ディスクを使用する」を参照してください。
エラーと警告センター。Studio の ホーム ページに新しいウィジェット エラーと警告 が追加され、DaaS 展開からのすべてのエラーと警告を 1 か所で確認できるようになりました。このウィジェットは、散在するアラートを統合し、可視性を高め、トラブルシューティング時間を短縮することで、問題解決を効率化します。詳細については、「ホームページ」を参照してください。
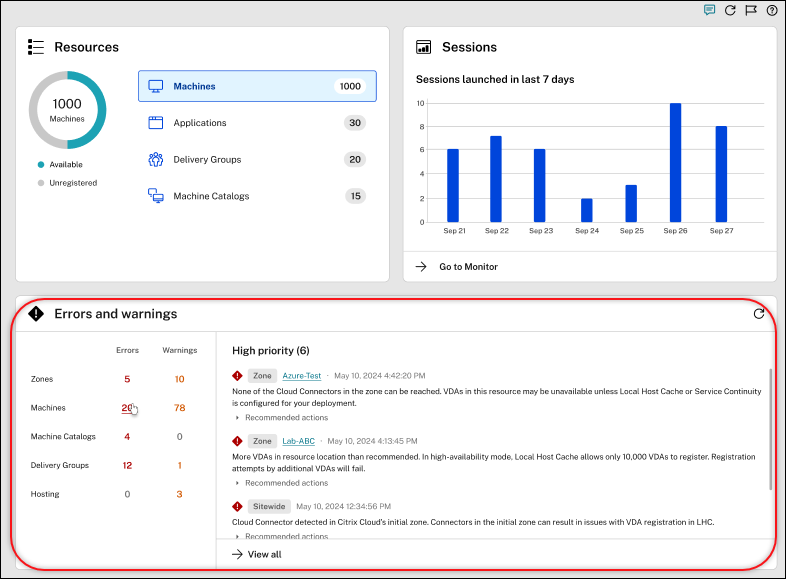
トレンドページの機能強化。トレンド ページに、コスト最適化 ページへのリンクを含む 2 つの新しいバナーが追加され、コスト削減情報とレポートへのアクセスが迅速になりました。マシン使用状況 タブには 推定節約額 と 節約レポート へのリンクが含まれるようになり、リソース使用率 タブには ワークロードの適正化 (以前は インフラストラクチャの適正化 と呼ばれていました) へのリンクが提供されます。これらの機能強化により、ナビゲーションが合理化され、可視性が向上し、ユーザーはコスト最適化のためのデータ駆動型意思決定を行うことができます。詳細については、「トレンド」ページを参照してください。
2024年9月
新機能と機能強化
Studioを使用したバックアップと復元(プレビュー)。Manage DaaSコンソールの左ペインにあるバックアップと復元ノードを使用できるようになりました。この機能により、オンデマンドおよびスケジュールされたバックアップを作成し、削除されたアプリケーション、ポリシーなどを復元できます。詳細については、「Studioを使用したバックアップと復元(プレビュー)」を参照してください。
Azureでのホスト接続の権限を検証。以前は、Azure環境では、Azureへの接続を作成するために使用されるホスト接続資格情報(クライアントIDまたはアプリケーションID)のみを検証できました。
この機能を使用すると、次のことができます。
-
ホスト接続資格情報に割り当てられている権限のリストを取得する
-
割り当てられた権限で実行できる操作のリストを取得する
-
必要な権限に関する情報
-
必要な権限を追加する方法に関する情報
これにより、トラブルシューティングを行い、必要な権限を事前に取得できるため、ブロックされることなくタスクを実行できます。詳細については、「ホスト接続の権限を検証」を参照してください。
XenServerでMCS PowerShellコマンドを使用してCitrix Provisioningカタログを作成。XenServer環境でMCS PowerShellコマンドを使用してCitrix Provisioningカタログを作成できるようになりました。マシンプロファイルベースと非マシンプロファイルベースの両方のCitrix Provisioningカタログを作成できます。詳細については、「Citrix StudioでCitrix Provisioningカタログを作成」を参照してください。
GCP、SCVMM、およびXenServerでアクティブなコンピューターアカウントのID情報を修復。GCP、SCVMM、およびXenServer環境では、ID関連の問題があるアクティブなコンピューターアカウントのID情報をリセットできるようになりました。マシンパスワードと信頼キーのみをリセットするか、IDディスクのすべての構成をリセットするかを選択できます。この実装は、永続的および非永続的なMCSマシンカタログの両方に適用されます。現在、この機能はAWS、Azure、GCP、SCVMM、VMware、およびXenServer仮想化環境でサポートされています。詳細については、「アクティブなコンピューターアカウントのID情報を修復」を参照してください。
**非永続VM向けMicrosoft Intuneに登録されたAzure AD参加カタログの作成をサポート。**非永続的なシングルセッションおよびマルチセッション向けに、Microsoft Intuneに登録されたAzure AD参加カタログを作成できるようになりました。この機能は、VDAバージョン2407以降にのみ適用されます。
Citrix DaaSを使用したMicrosoft Intune対応カタログの要件、制限、および考慮事項については、「Microsoft Intune」を参照してください。
Microsoft Intune対応カタログの作成については、「Microsoft Intune対応マシンIDのIDプール」を参照してください。
アプリケーションにファイルの種類を関連付けるための新しいアプリケーション公開オプション。 Studio でアプリケーションを公開するためのオプションとして、File Type Association を追加しました。この機能を使用すると、アプリケーションを公開する際に、そのアプリケーションの拡張子を指定および管理できます。
-
Local App Access アプリケーションを追加すると、このオプションが左側のペインに表示されます。
-
配信またはアプリケーショングループのアプリケーションを追加する場合、このオプションはアプリケーションの Properties メニューからアクセスできます。
この機能強化により、より包括的で合理化されたアプリケーション公開エクスペリエンスが保証されます。
プレビューウィジェットの機能強化。 Citrix DaaS の Preview ウィジェットを強化し、より合理化されたユーザーフレンドリーなプレビューエクスペリエンスを提供します。機能強化には以下が含まれます。
-
プレビューアクティビティのログ記録。 プレビュー機能の有効化または無効化が、Logging ノードに記録されるようになりました。この機能により、監査およびトラブルシューティングの目的で、プレビュー機能のアクティブ化と非アクティブ化の可視性が確保されます。
-
コンテキスト情報。 各プレビュー機能の理解を深めるための補足コンテンツが利用可能になりました。この情報には、インストールパッケージ、デモビデオ、Podio フォーム、プレビュー記事、ブログ、その他の関連ドキュメントへのリンクが含まれます。
-
フィードバックオプション。 新しいアイコン Submit Feedback を使用して、プレビュー機能に関するフィードバック、コメント、提案を直接提供できるようになりました。この機能は、貴重な洞察を収集し、お客様の入力に基づいてサービスを改善するのに役立ちます。
コスト最適化ページからデータをエクスポートするオプション。 データ統合と ODATA クエリを使用して、Cost optimization ページのデータをエクスポートできます。データをエクスポートするには、次のいずれかのオプションを使用できます。
-
データ統合のセットアップ - コスト最適化データを Monitor Service API と統合できます。これを使用して、トラブルシューティングや問題のトリアージのためのデータを収集できます。詳細については、「統合とデータのエクスポート」ページを参照してください。
-
コスト最適化のための ODATA クエリ - Cost optimization ページで利用可能なサンプル ODATA クエリを使用してデータをエクスポートできます。
詳細については、「データのエクスポート」を参照してください。
PowerShell SDK を使用した Webhook 構成。 PowerShell SDK を使用した Webhook Configuration 機能により、管理者は Webhook プロファイルを作成、変更、削除、および一覧表示できます。この機能は、ヘッダー、認証タイプ、コンテンツタイプ、ペイロード、Webhook URL の指定を可能にすることで、Webhook の構成に柔軟性を提供します。
注:
サポートされているペイロード形式はテキストであり、エンドユーザーは Webhook でテキストを有効にする必要があります。
詳細については、Webhook configuration using PowerShell SDK のドキュメントを参照してください。
ポリシー割り当てエクスペリエンスの強化。 新しい複数選択機能と検索機能を使用して、ポリシーノードでのポリシー割り当てを簡素化できるようになりました。これらの機能を使用すると、ポリシーの割り当てページで選択したタイプのすべてのオブジェクトを表示し、少ないクリック数で複数のターゲットにポリシー設定を割り当てることができます。また、検索機能を使用して特定のオブジェクトをすばやくフィルタリングして見つけることで、時間を節約し、エラーを減らすことができます。
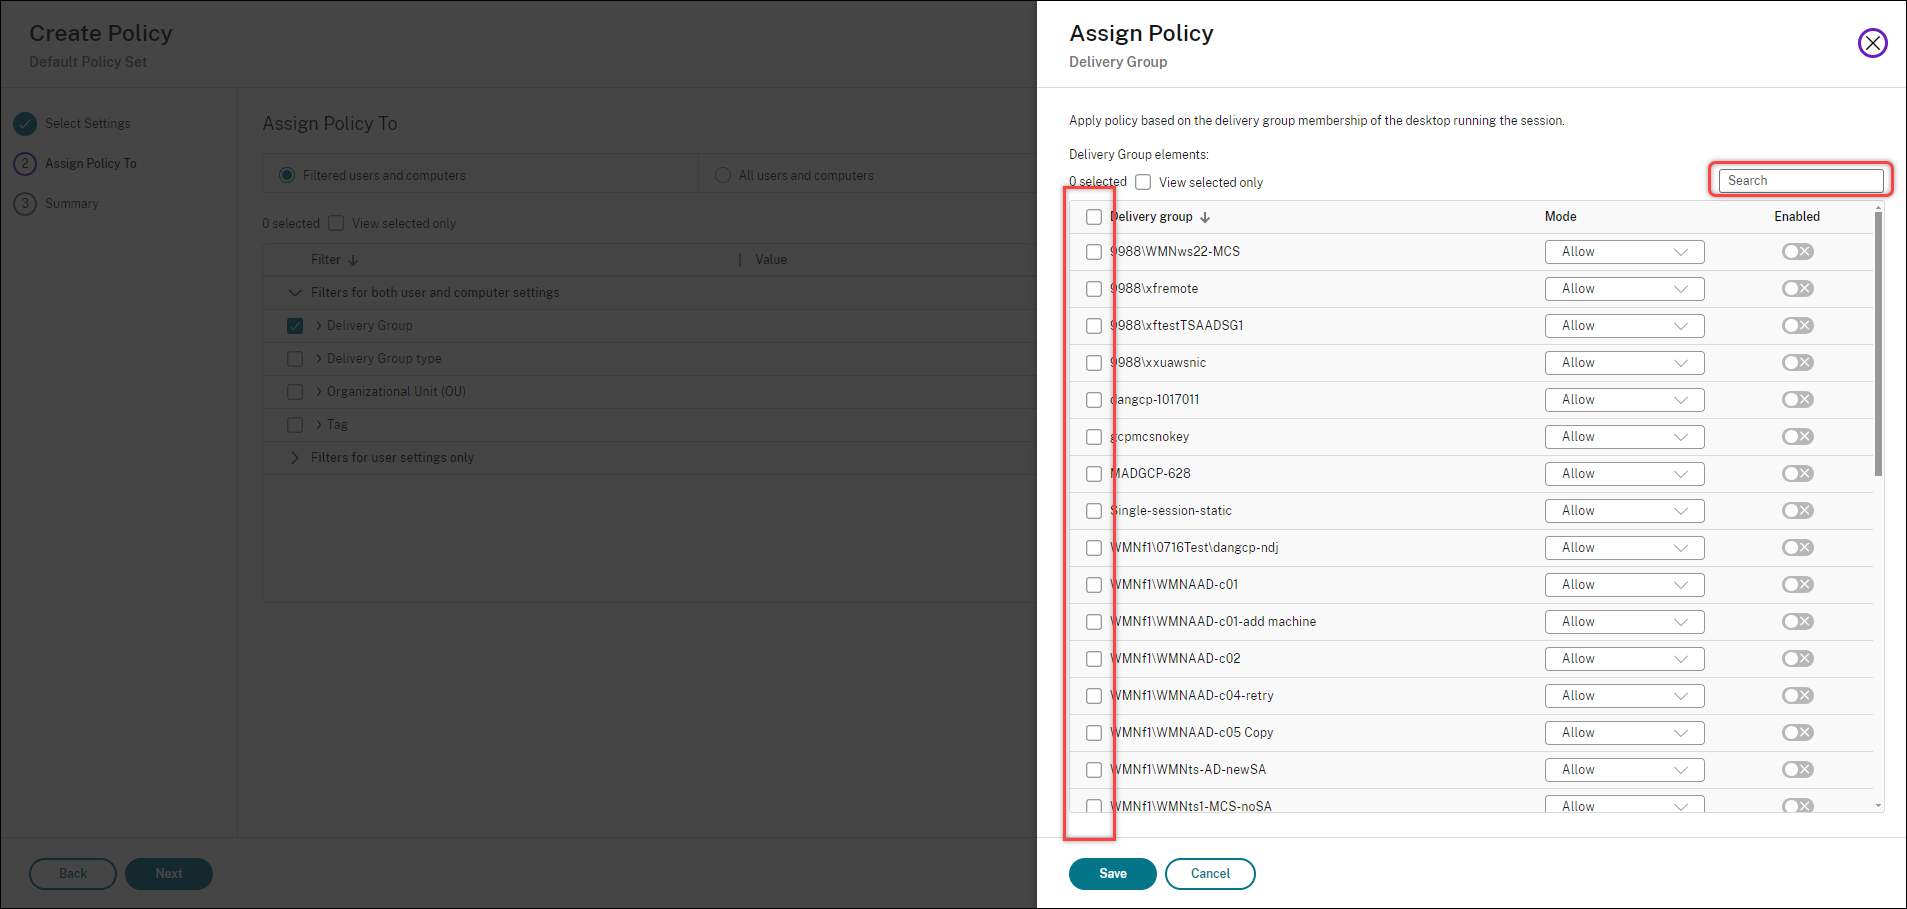
2024年8月
新機能と機能強化
DaaSナビゲーションペインの再設計。 管理タスクを効率化するために、DaaSナビゲーションペインを刷新しました。
-
ナビゲーションの簡素化: 管理メニューと監視メニュー、およびダウンロードリンクをトップメニューバーから左側のナビゲーションペインに移動することで、2層から1層に削減しました。
-
構成の一元化: すべての構成関連ノードとメニューは、左側のナビゲーションペインの管理セクションに配置され、以前の完全な構成メニューとクイック展開メニューの項目が統合されました。
-
マシン管理のためのクラウドサービスの再編成: 以前は管理メニューの下にあった環境管理、環境管理 (Web)、およびセッション記録サービスが、ナビゲーションペインの管理メニューと同じレベルになりました。
-
クイックアクセス用のメニューのピン留め: 新しく追加されたピン機能を使用すると、頻繁に使用するメニューをナビゲーションペインの上部にピン留めして、すばやくアクセスできます。ピン留めされたメニューは、ドラッグして目的の場所に並べ替えることができます。
MCSはAWS環境でGP3ボリュームタイプのIDディスクを作成します。 以前は、AWS環境ではVMのIDディスク(ID)はGP2ボリュームタイプでした。この機能により、MCSはGP3ボリュームタイプのIDディスクを持つVMをプロビジョニングできるようになりました。GP3ボリュームタイプはAWSが提供する最も安価なオプションであるため、この機能はコストを最小限に抑えます。
この機能は、新しいカタログに追加されたVMと、既存のカタログに追加された新しいVMにのみ適用されます。この機能より前に作成された既存のVMは、IDディスクがリセットされない限り、引き続きGP2ボリュームタイプのIDディスクを持ちます。
AWSでのホスト接続のアクセス許可を検証。 AWS環境では、ホスト接続のアクセス許可を検証して、MCSマシンカタログの作成と管理に関連するタスクを実行できるようになりました。この実装により、VMの作成、削除、更新、VMの電源管理、EBS暗号化など、さまざまなシナリオで必要な不足しているアクセス許可を事前に特定できるため、重要なときにブロックされるのを回避できます。詳細については、Validate permissions on host connectionを参照してください。
既存のワークスペースインスタンスからカスタムイメージを作成。 この機能強化により、既存のワークスペースインスタンスからカスタムイメージを作成できるようになります。詳細については、Create Custom Image from an existing Workspace Instanceを参照してください。
Azure で BDM ストレージタイプを標準 SSD として永続化する。 今後、Azure で MCS を使用して作成された Citrix Provisioning カタログの場合、BDM ストレージタイプはデフォルトで標準 SSD として構成されます。このオプションはコスト削減策と見なされ、変更することはできません。
ホームページをカスタマイズする。 DaaS の ホーム ページでは、ウィジェットを追加、削除、再配置して、ニーズに合わせてパーソナライズできるようになりました。このカスタマイズは管理者ごとに固有のものであり、パーソナライズされたダッシュボードエクスペリエンスを保証します。詳細については、「完全構成インターフェイスのホームページ」を参照してください。
ゾーンアラートに構成ミスの詳細が追加されました。 リソースロケーションアラートを確認する際に、構成ミスによって影響を受ける特定のコンポーネントに関する詳細情報を表示できるようになりました。以前は、ゾーン ノードの トラブルシューティング タブで一般的な情報しか利用できず、正確な問題に対処することが困難でした。この機能強化により、アラートの横にある右方向の矢印をクリックすると、より具体的な詳細が表示され、構成ミスに対して的を絞ったアクションを実行できるようになります。詳細については、「トラブルシューティング」を参照してください。
ポリシー UI が改善され、ユーザーエクスペリエンスが向上しました。 ポリシー ノードの UI デザインを強化し、全体的な使いやすさと機能性を向上させました。詳細な改善点は次のとおりです。
-
作成および編集 UI の全画面表示。 ポリシー ノードでの作成および編集エクスペリエンスを向上させ、より効率的にするために、全画面モードが使用されるようになりました。
-
設定フィルタリングの簡素化。 現在の設定のみ フィルターの下に、サポートされている VDA バージョンのドロップダウンリストが利用可能になり、VDA バージョンに基づいて設定をフィルターできるようになりました。
-
設定の分類の強化。 複数の設定を選択すると、選択された設定の数が左ペインの関連するカテゴリとサブカテゴリの横に表示されるようになりました。この改善により、選択された各設定がどのカテゴリとサブカテゴリに属するかをすばやく特定できるようになり、ポリシー管理が効率化されます。
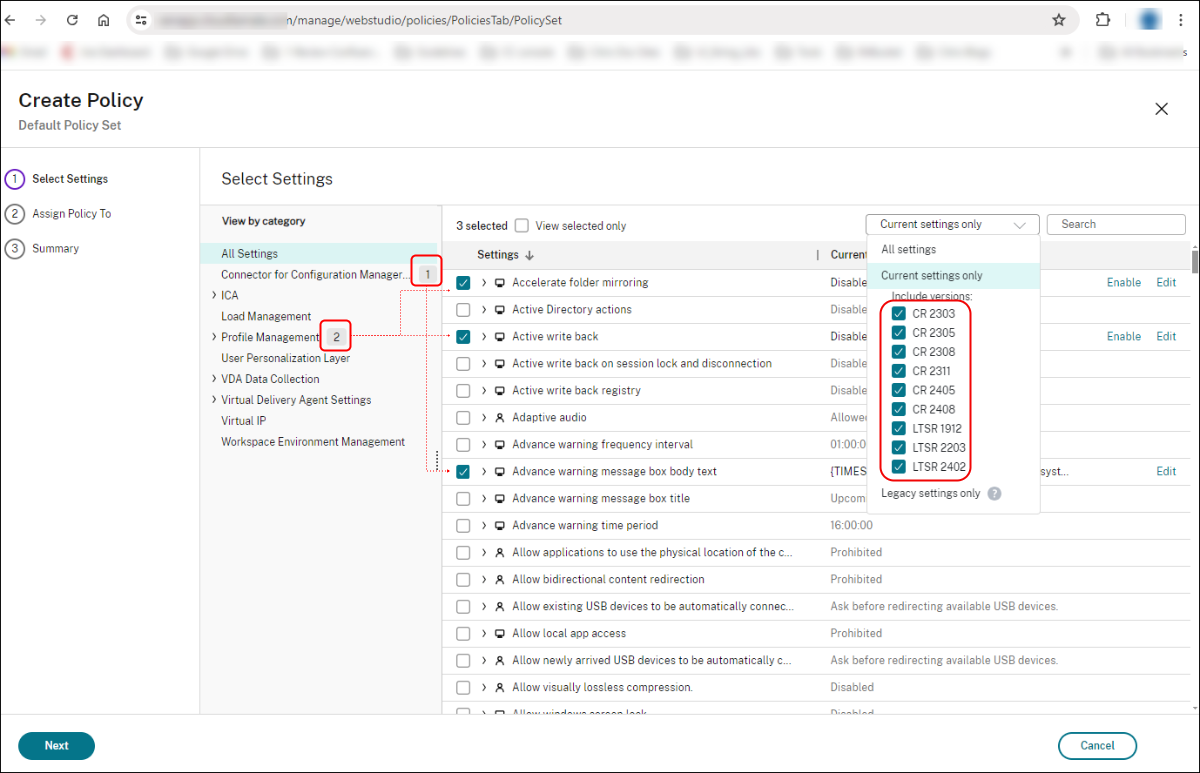
完全構成ノードの タブのデータキャッシュ。 すべての完全構成ノードの 詳細 タブにデータキャッシュを導入しました。この機能強化により、詳細 タブのデータ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
ダッシュボード上のアプリケーション使用状況監視チャート。 Citrix Monitor を使用すると、公開されたアプリケーションの使用状況を監視できるようになりました。この機能はダッシュボードにあり、IT 管理者またはアプリケーション管理者がどのアプリケーションが頻繁に使用されているか、およびその使用状況の程度を把握するのに役立つ厳選されたチャートが含まれています。
これらのチャートには、過去 24 時間の以下のデータポイントが含まれています。
-
使用中のアプリケーションの総数
-
総ユニークユーザー数による最も使用されているアプリケーション(上位 10 件)
-
総アプリケーション起動数による最も使用されているアプリケーション(上位 10 件)
-
同時実行アプリケーションインスタンスのピーク上位
この視覚化により、顧客は人気のある公開アプリケーションを可視化し、消費量とエンタイトルメントの分析を実行して、ソフトウェアライセンスの購入にかかるコストを最適化できます。
注:
この機能は、プラチナライセンスサイトでのみ利用可能です。
アプリケーション監視(/en-us/citrix-daas/media/application-monitoring.png)
詳細については、「ダッシュボードのアプリケーション使用状況監視チャート」を参照してください。
セッションタイプと最終起動時間の表示およびフィルタリングオプション。 Citrix Monitorでは、セッションタイプを新しい列として追加するオプションが提供されるようになりました。利用可能なセッションタイプは、デスクトップとアプリケーションです。フィルター > セッション > 列の選択でセッションタイプを新しい列として追加することもできます。これはトレンド > セッションにも追加されています。
同様に、フィルター > マシンセクションに最終起動時間を確認する新しいオプションが追加されました。フィルター > マシン > 列の選択で最終起動時間を新しい列として追加することもできます。
レガシーMCSカタログをAzureおよびAWSの機械プロファイルベースのカタログに変換する。 AzureおよびAWS環境の両方で、フル構成において、機械プロファイルベースではない機械カタログを機械プロファイルベースの機械カタログに変換できるようになりました。この新しい機能により、レガシーMCSカタログを推奨される機械プロファイルベースのカタログにアップグレードできます。
詳細については、以下を参照してください。
-
AzureのレガシーMCSカタログを機械プロファイルベースのカタログに変換する
-
AWSのレガシーMCSカタログを機械プロファイルベースのカタログに変換する
バックアップVMサイズ構成のサポート。 パブリッククラウドでは、特定のVMサイズの容量が不足することがあります。また、Azure Spot VMを使用している場合、Azureの容量要件に基づいてVMはいつでも強制終了されます。Azureの容量不足やSpot VMの電源投入失敗といった場合、MCSはバックアップVMサイズにフォールバックするようになりました。
カスタムプロパティ
BackupVmConfigurationを使用して、バックアップVMサイズのリストを提供できます。MCSは、リストで指定された順序でバックアップVMサイズにフォールバックしようとします。MCSが提供されたすべてのバックアップVMサイズにフォールバックできない場合、エラーメッセージが表示されます。この機能は、機械プロファイルを使用するカタログでのみサポートされており、永続的および非永続的なMCS機械カタログの両方に適用されます。この機能は現在、Azure環境でのみサポートされています。詳細については、「バックアップVMサイズの構成」を参照してください。
2024年7月
新機能と機能強化
必要なAzureホスト接続権限を構成する。以前は、ホスト接続テストは、資格情報がハイパーバイザーに接続するのに適切であるかどうかを検証していました。このテストでは、電源管理、VM作成など、関連するMCS操作を実行するために必要となる可能性のある実際の権限の検証は行われませんでした。
この機能により、ホスト接続に関連付けられたAzureのサービスプリンシパルまたはユーザーアカウントがすべてのMCS操作を実行するために必要な最小限の権限を、ARMテンプレートを使用して簡単に構成できるようになりました。このARMテンプレートは、以下の処理を自動化します。
-
操作に必要な最小限の権限を持つAzureロールの作成。
-
このロールを既存のAzureサービスプリンシパルにサブスクリプションレベルで割り当てること。
このARMテンプレートは、Azure PortalまたはPowerShellコマンドを使用して展開できます。詳細については、「CVAD操作用ARMテンプレート」を参照してください。
強化されたパフォーマンスメトリックパネル。パフォーマンスメトリックパネルでは、履歴データメトリックの視覚化が強化されました。セッションパフォーマンスタブをクリックすると、過去15分間のデータに加えて、ICARTTとICA遅延の過去24時間分のデータを表示できます。この機能強化により、セッションが過去24時間以内に終了した場合でも管理者が問題をトリアージできるようになり、解決までの平均時間を短縮できます。
詳細については、「パフォーマンスメトリック」を参照してください。
統合とデータエクスポート。Citrix Monitorは、統合とデータエクスポートのための新しいUIを提供するようになりました。この機能は、Citrix Monitorで利用可能なさまざまなインターフェースとサードパーティ統合の認識を向上させるのに役立ちます。新しく導入された「統合とデータエクスポート」ページには、以下がリストされています。
-
利用可能な統合
-
サポートされている開発者ツール
このページでは、データエクスポートのためのREST APIの設定についても説明し、統合と開発者ツールの使用を開始するためのガイドとドキュメントへの参照リンクを提供します。
現在、Citrix MonitorはPower BIの可観測性と統合されています。この機能を使用すると、REST APIを使用してCitrix MonitorからPower BIにパフォーマンスデータとイベントをエクスポートできます。
左側のナビゲーションメニューから統合とデータエクスポートをクリックします。統合とデータエクスポートページが表示されます。
詳細については、「統合とデータエクスポート」を参照してください。
ユーザープロファイルの読み込みに関する問題のトリアージの強化。 Citrix Monitorは、Citrix Profile ManagementコンテナおよびFSLogixコンテナからのプロファイル読み込み期間とコンテナメトリックの収集をサポートするようになりました。この強化により、管理者はユーザーセッションレポートで包括的なプロファイルの使用状況とパフォーマンスデータを受け取ることができます。このデータを使用すると、問題をより効率的に特定し、解決できます。詳細については、プロファイルの読み込みを参照してください。
高度なアラートポリシー。 Monitorのプロアクティブ通知およびアラート機能が強化され、高度なアラートポリシーという新しいアラートフレームワークが追加されました。この機能を使用すると、各要素または条件に詳細な情報を含めてアラートを作成できるため、アラートの範囲をより詳細に制御できます。現在、これらのポリシーには、コスト削減とインフラストラクチャに関するアラートが含まれています。
この機能は、過剰なアラートを減らすのに役立ちます。過剰なアラートは、重要な問題への対応の迅速性や有効性の低下につながる可能性があります。このポリシーは、アラートポリシーの有効性と管理者からのエンゲージメントを測定するのに役立ちます。
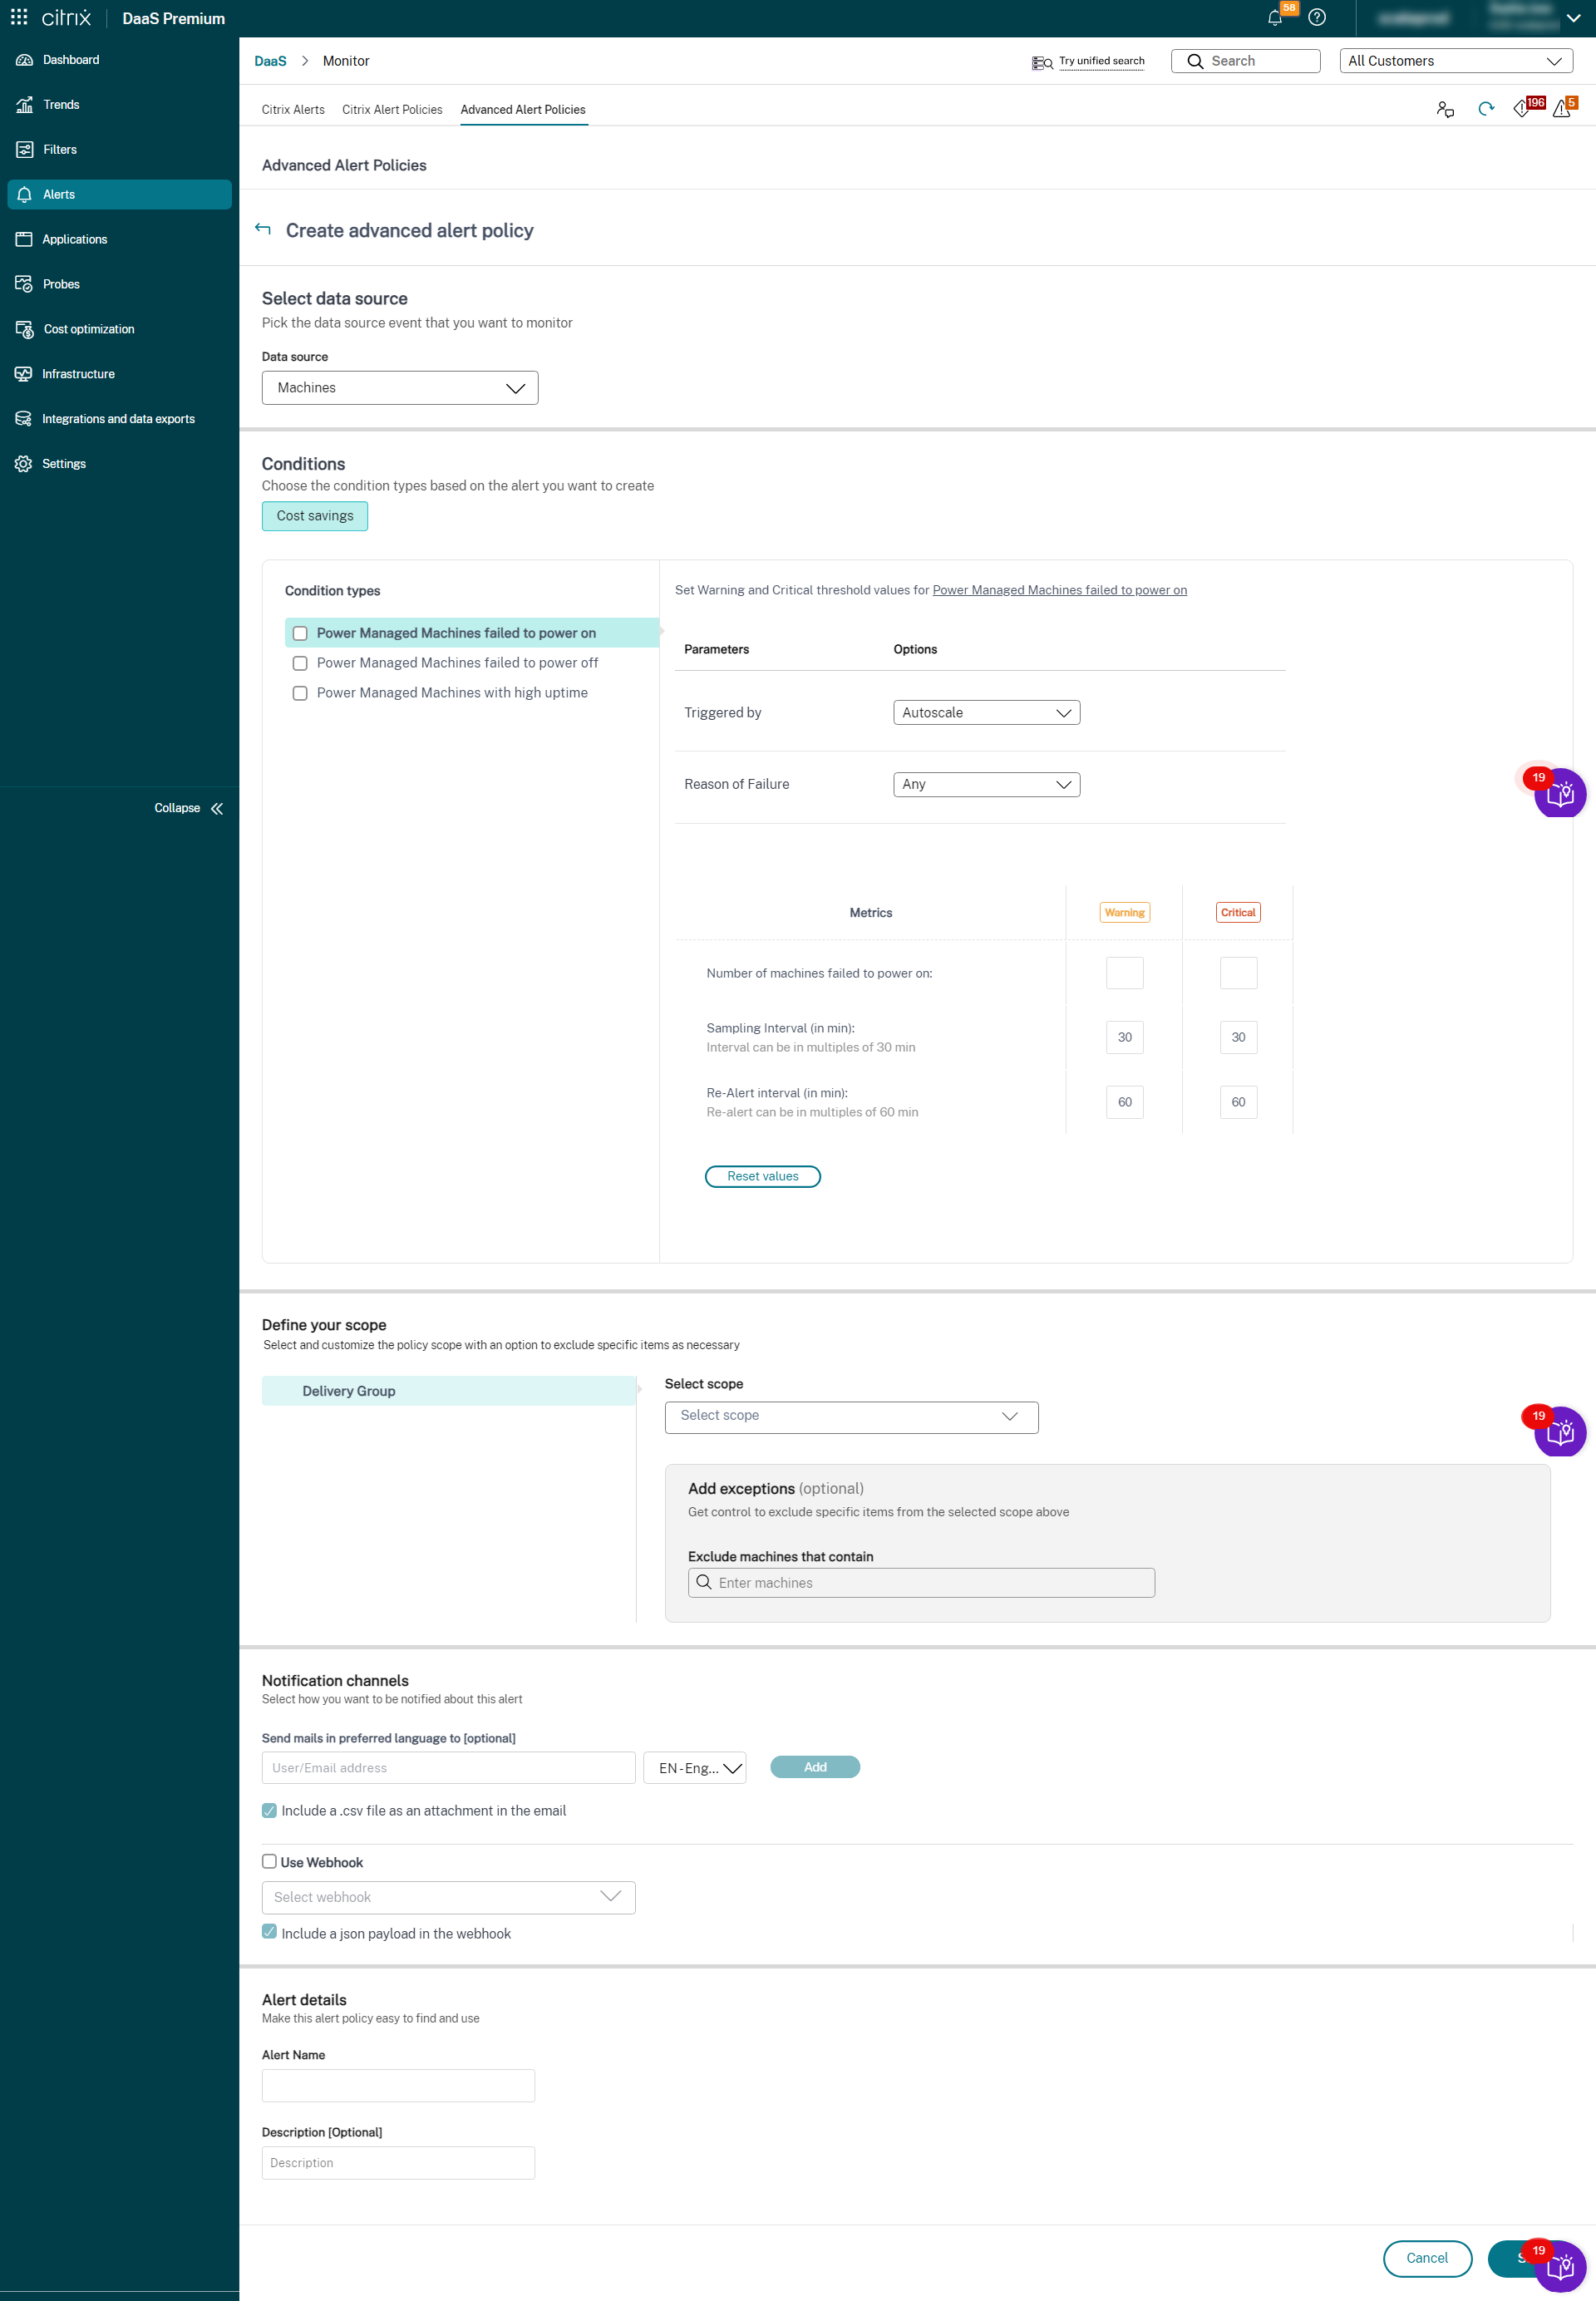
詳細については、高度なアラートポリシーを参照してください。
アラートコンテンツの強化。 Monitorのアラート機能が強化され、CSV添付ファイルとJSONペイロードが含まれるようになりました。この強化により、電子メールでCSV添付ファイルとして、またはWebhookの場合はJSONペイロードとしてアラートの詳細を取得できます。このCSV添付ファイルとJSONペイロードを使用すると、詳細レベルで豊富なコンテンツを受け取ることができ、問題の迅速な特定と解決に役立ちます。
現在、この強化は以下の警告でのみ利用可能です。
-
マシンの稼働時間
-
電源オンアクションの失敗
-
電源オフアクションの失敗
-
未登録のマシン (%)
詳細については、アラートコンテンツの強化を参照してください。
ローカルホストキャッシュ構成同期失敗アラート監視。 ローカルホストキャッシュは、Cloud ConnectorがCitrix Cloudとの接続を失った場合でも、ユーザーセッションを継続できるようにします。ローカルホストキャッシュで使用されるキャッシュは、ローカルホストキャッシュモードがアクティブ化されたときに最新の構成を確保するために、プライマリデータベースと定期的に同期されます。ローカルホストキャッシュと構成同期プロセスに関する詳細については、ローカルホストキャッシュを参照してください。構成同期が3回以上連続して失敗した場合、Citrix Monitorは管理者に警告アラートを送信します。
Citrix Monitorに、構成同期の失敗を管理者に通知するためのローカルホストキャッシュ - 構成同期失敗という事前定義されたアラートポリシーが導入されました。新しく導入されたポリシーは、Monitor > Citrix Alertsで確認できます。詳細については、ローカルホストキャッシュ構成同期失敗アラート監視を参照してください。
電源オンアクションの失敗および電源オフアクションの失敗アラート。 Monitorのプロアクティブ通知およびアラート機能が強化され、デリバリーグループ内で電源オンまたはオフに失敗した電源管理対象マシンの数に基づいて、電源オンアクションの失敗と電源オフアクションの失敗という2つの新しいアラートが追加されました。新しいアラート条件により、デリバリーグループ内で電源オンまたはオフに失敗した電源管理対象マシンの数をアラートしきい値として構成できます。
詳細については、「電源オンアクションの失敗と電源オフアクションの失敗」を参照してください。
インフラストラクチャ監視 (プレビュー)。Citrix Monitor は、Citrix Virtual Apps and Desktops コンポーネントの稼働状況に関する可視性を提供するようになりました。この機能は、インフラストラクチャに関連する問題を簡単に特定し、トラブルシューティングを行い、解決するのに役立ちます。現在、Citrix Provisioning (PVS) および StoreFront コンポーネントの正常性が監視されています。
この機能をサポートするために、Citrix Infrastructure Monitor という名前の新しい Windows 実行可能ファイルが導入されました。これにより、PVS または StoreFront サーバーから Monitor への関連する正常性メトリクスの収集と送信が容易になります。
この機能は、Monitor の単一コンソールで、PVS および StoreFront サーバーのシステムメトリクスに関する重要な監視データセットとプロアクティブなアラートを取得するのに役立ちます。最新の情報を確保するため、監視コンポーネントからデータが5分ごとに収集されます。
この機能は、プロアクティブな監視、詳細なメトリクス、自動化されたアラートを提供することで運用効率を向上させ、Citrix インフラストラクチャがスムーズかつ効率的に稼働することを保証します。詳細については、「インフラストラクチャ監視 (プレビュー)」を参照してください。
インフラストラクチャポリシー (プレビュー)。このポリシーは、サポートされている Citrix Virtual Apps and Desktops コンポーネントの正常性に関連するアラートを作成するために導入されました。
インフラストラクチャ監視 のセットアップが完了すると、Monitor で利用可能な正常性データを使用して、必要なコンポーネントのアラートを設定できます。管理者は、条件、スコープ、通知媒体を設定して、電子メールまたは Webhook を介した JSON ペイロードで重要なアラートを受信できます。発生したアラートは、分析と管理のために Citrix Alerts セクションでも利用できます。
このポリシーの一環として、次の4つの新しいカテゴリが導入されました。
-
到達可能性
-
依存サービス
-
影響
-
リソース使用率
重大および警告セクションで、必要に応じてさまざまな条件を設定し、前述のカテゴリの重大度を変更できます。これらのアラートの再アラート間隔をスケジュールすることもできます。
各カテゴリ内の条件は、組織の優先順位に基づいて、重大度を「重大」と「警告」に設定できます。これらのアラートの再アラート間隔をスケジュールすることもできます。
詳細については、「インフラストラクチャポリシー (プレビュー)」を参照してください。
Azureにおけるイメージバージョンごとのレプリカ数の上限増加。Azureでは、ギャラリーイメージの単一バージョンに対するレプリカの最大数が100に増加しました。この上限の増加により、Azure Compute Galleryイメージを使用してMCSマシンカタログを作成する際に、プロパティ
SharedImageGalleryReplicaMaximumを最大値100に設定できるようになりました。詳細については、「Azure Compute Galleryの構成」を参照してください。
Imagesノードを使用した準備済みイメージの管理。Full ConfigurationインターフェイスにImagesノードが追加され、単一のソースイメージからMCSイメージ(準備済みイメージ)を準備し、さまざまなMCSマシンカタログに展開できるようになりました。このノードは、イメージ定義、バージョン、カタログの作成を可能にし、完全なイメージライフサイクル管理を容易にします。
このノードを使用して準備されたイメージは、AzureおよびVMware環境でのみ使用できます。イメージ管理の詳細については、「イメージ管理(プレビュー)」を参照してください。
または、Machine Catalogsノードを使用して、準備済みイメージを含むカタログを作成することもできます。詳細については、「マシンカタログの作成」を参照してください。
詳細な構成ミスレポート。Full ConfigurationインターフェイスのZonesノードで表示される構成ミスアラートは、リソースの場所における構成ミスに関する一般的な情報を提供します。
この機能強化により、新しいPowerShellコマンドレット
Get-ConfigMisconfigurationReportがゾーン内の詳細な構成ミスレポートを提供します。追加された詳細には、どのコネクタが構成ミスしているか、現在の構成ミスは何か、推奨される構成は何かなどの情報が含まれます。 構成ミスに関するドキュメントについては、「トラブルシューティング」を参照してください。
Searchノードでのユーザーおよびデスクトップ表示名の導入。トラブルシューティングの効率を向上させるため、Searchノードに2つの新しい列を導入しました。
-
SessionsタブのUser Display Name列。この列を使用すると、特定のユーザーに関連付けられたセッションをすばやく識別できます。
-
Single-session OS MachinesタブとSessionsタブの両方にあるDesktop Display Name列。この列を使用すると、特定のデスクトップに関連付けられたマシンをすばやく識別できます。
さらに、効率的な検索のために対応するフィルターを追加しました。これら2つの列の詳細については、「マシンアクションと列」および「セッションアクションと列」を参照してください。
Full Configurationを使用したデスクトップ表示名の変更。シングルセッションOS静的デリバリーグループのMachine Allocationページを強化し、新しい列Display nameを導入しました。この追加により、ユーザーに割り当てられたマシンのデスクトップ表示名を変更できるようになりました。詳細については、「ユーザー割り当ての管理」を参照してください。
ICA RTTまたはセッションログオン期間のデータが入力されない場合のトラブルシューティングオプション。以前は、EUEMサービスまたはUPMサービスが実行に失敗した場合、ICA RTTまたはセッションログオン期間に関連するデータが取得できない理由が表示されませんでした。この新機能により、失敗の理由とそれに対応する解決策を取得できます。詳細については、「ICA RTTまたはセッションログオン期間のデータが入力されない場合のトラブルシューティング」を参照してください。
Azureのネストされた仮想化のサポート。この機能により、マスターVMをネストされた仮想化が有効になるように構成すると、そのマスターVMを使用して作成されたMCSマシンカタログ内のすべてのVMでネストされた仮想化が有効になります。この機能は、永続VMと非永続VMの両方に適用されます。既存のMCSマシンカタログと既存のVMをイメージ更新を通じてネストされた仮想化を持つように更新できます。
現在、Dv3およびEv3 VMサイズのみがネストされた仮想化をサポートしています。
ネストされた仮想化の詳細については、Microsoftのブログ「Nested Virtualization in Azure」を参照してください。
GCPのVMおよびディスクへのマシンプロファイルソースからのラベル継承のサポート。 この機能により、MCSマシンカタログのVMおよびディスク(IDディスク、ライトバックキャッシュディスク、OSディスク)は、マシンプロファイルソース(GCP VMインスタンスまたはインスタンステンプレート)のラベルを継承できるようになりました。これらのラベルを使用して、異なるチームが所有するインスタンスを区別し(例: team:research および team:analytics)、さらにコスト計算や予算編成に利用できます。
ラベルの詳細については、GCPドキュメント「Organize resources using labels」を参照してください。
この機能は、永続および非永続MCSマシンカタログに適用されます。
新しいMCSマシンカタログを作成したり、既存のカタログを更新したり、既存のVMを更新してマシンプロファイルソースからラベルを継承させることができます。
MCSマシンカタログの作成については、「VMs and disks with inherited labels」を参照してください。
マシンプロファイルからプロビジョニングされたVMへのカスタムタグ継承のサポート。 SCVMM VMのカスタムタグを、デフォルトの
CitrixProvisioningSchemeIdタグとともにMCSプロビジョニング済みVMに追加できるようになりました。プロビジョニング済みVMにカスタムタグを追加するには、MCSマシンカタログの作成または更新時にSCVMM VMをマシンプロファイルとして使用する必要があります。カタログからVMを削除すると、タグからCitrixProvisioningSchemeIdのみが削除されます。カスタムタグはVMから削除されません。この機能は、新しいMCSマシンカタログおよび既存のカタログに追加された新しいVMに適用されます。詳細については、「Create a catalog with a machine profile」を参照してください。
Azureにおけるオンデマンド容量予約のサポート。 この機能により、マシンプロファイル(VMまたはテンプレート仕様)を使用して、オンデマンド容量予約付きのAzure VMのMCSマシンカタログを作成できます。この機能は、永続および非永続マシンカタログに適用されます。既存のマシンカタログおよび既存のVMを更新して、オンデマンド容量予約を設定または削除できます。
Azureのオンデマンド容量予約の詳細については、Microsoftドキュメント「On-demand Capacity Reservation」を参照してください。オンデマンド容量予約付きのMCSマシンカタログの作成および更新については、「Create a catalog of on-demand capacity reservation VMs」を参照してください。
WBCディスクをOSディスクと同じストレージ場所に配置するサポート。 XenServer、VMware、およびSCVMM仮想化環境では、ホスト接続の作成時に利用可能なOSストレージリストと利用可能な一時ストレージリストを同じに構成すると、MCSはライトバックキャッシュ(WBC)ディスクをOSディスクと同じストレージ場所に配置するようになりました。
この実装により、OSディスクとWBCディスクの管理の複雑さを軽減できます。ホスト接続の作成については、「Create a connection and resources」を参照してください。
コスト削減ページの機能強化。 コスト削減ページは、以下の機能で強化されました。
-
推定節約額 - 推定節約額チャートには、過去7日間および30日間のデータを表示するための追加のフィルターオプションが含まれるようになりました。また、顧客のアカウント固有の価格設定に関連する節約額も表示されます。
-
タグでフィルター - WebStudioのAutoscale設定で構成されているマシンのタグを表示します。タグ付けされたマシンに基づいてデータをフィルターすることもできます。この場合、タグ付けされたマシンの概要のみが表示されます。
-
平均ログオン時間 - 選択した期間におけるユーザーの平均ログオン時間を表示します。
-
電源管理されたマシン - 電源管理されたマシンチャートに、マシンの休止状態が含まれるようになり、休止状態にあるマシンの数を分析するのに役立ちます。
詳細については、コスト削減[プレビュー]セクションを参照してください。
休止状態の失敗に関する警告メッセージを取得。MCSでプロビジョニングされた既存の休止状態対応VMの休止状態の失敗が発生した場合に、PowerShellコマンド
Get-ProvOperationEventを使用して警告メッセージを取得できるようになりました。詳細については、休止状態の失敗に関する警告メッセージを取得を参照してください。
ハイパーバイザー内のMachine Creation Service (MCS) カタログ作成後にライトバックキャッシュ設定を更新するオプション。 ハイパーバイザー内のMCSカタログ作成後、Machine Creation Service (MCS) Storage Optimization (MCSIO) が有効になっている場合に、ライトバックキャッシュのメモリおよびディスクキャッシュサイズを更新するオプションが利用できるようになりました。
詳細については、以下を参照してください。
-
マシンプロファイルを使用してマシンカタログを作成
-
マシンプロファイルを使用してカタログを作成
-
PowerShellを使用してマシンプロファイルベースのマシンカタログを作成
セッションパフォーマンスタブの機能強化。 Citrix Workspaceアプリ for Windowsに存在する以下のエンドポイントメトリックを含めるように、セッションパフォーマンスタブのセッショントポロジセクションが強化されました。
-
WIFI信号強度
-
送受信スループット
-
ネットワークインターフェースタイプ
-
リンク速度
この機能強化により、セッションに関する問題を迅速にトラブルシューティングできます。
過去のユーザーセッションを診断 。 Citrix Monitorは、アクティブ、切断、または終了状態のセッションの詳細を表示するようになりました。以前は、アクティブなセッションの詳細のみを表示できました。この機能により、ヘルプデスク管理者は、終了したセッションまたは終了状態のセッションに関する問題をトラブルシューティングできます。セッションの詳細は、過去24時間および過去2日間利用可能です。終了したセッションまたは終了状態のセッションの以下の詳細を表示できます。
-
マシン詳細パネル - 選択したセッションが起動されたマシンの利用可能な詳細を表示します。
-
セッション詳細パネル - 選択したセッションの利用可能な詳細を表示します。
-
セッションログオン時間 - 選択したセッションにかかったログオン時間の情報を表示します。ブローカー処理、マシンの起動、HDX接続、認証、GPO、ログオンスクリプト、ディスクへのプロファイル読み込み、および対話型セッションにかかった時間のチャートを表示できます。
詳細については、履歴ユーザーセッションの診断を参照してください。
マシンの稼働時間アラート。 Monitorのプロアクティブ通知およびアラート機能が強化され、デリバリーグループ内の電源管理されたマシンの稼働時間に基づいた新しいアラート「マシンの稼働時間アラート」が追加されました。マシンがしきい値を超えたすべてのデリバリーグループに対して、そのデリバリーグループのみの添付ファイルまたはWebhookアラートが送信されます。
新しいアラート条件では、デリバリーグループ内のマシンが稼働している時間数を、1日あたりの時間数、1週間あたりの時間数、または1か月あたりの時間数としてアラートしきい値を構成できます。
詳細については、マシンの稼働時間アラートを参照してください。
公開デスクトップ名。 Citrix Monitorは、UIに公開デスクトップ名を表示するようになりました。この新しいフィールドを使用すると、同じデリバリーグループ内のユーザーグループを区別できます。これらのユーザーグループのカスタムレポートを生成することもできます。この新しいフィールドは、Citrix Monitor UIのフィルター、カスタムレポート、またはマシン詳細セクションに追加されます。
インフラストラクチャの適正化。 インフラストラクチャの適正化ページは、リソース使用率に基づいてデリバリーグループのプロビジョニングとサイジングの側面を分析するのに役立ちます。この分析に基づいて、使用パターンに合わせてマシンのプロビジョニングとサイジングを最適化できます。未使用のリソースへの支出を削減することで、インフラストラクチャコストを最適化できます。リソース使用率がプロビジョニングされたものよりも一貫して低い場合は、より低いCPUおよびメモリ仕様のマシンを選択することもできます。リソース使用率が一貫して高く、それがログオンとICARTTなどのセッションエクスペリエンスに影響を与えている証拠がある場合は、より高いCPUおよびメモリ仕様のマシンを選択することでパフォーマンスを最適化できます。
インフラストラクチャの適正化は、以下を使用してフィルタリングできます。
-
デリバリーグループ - シングルセッションOSまたはマルチセッションOSのデリバリーグループでフィルタリングできます
-
タグ - タグはマシンに適用されるタグ名です。そのため、同じタグを持つマシンをフィルタリングできます。最大5つのタグを複数選択できます。複数のタグを選択すると、選択したマシンのタグのいずれか1つ以上が適用されているすべてのマシンをフィルタリングできます。
-
期間 - 過去24時間、7日間、30日間のデータをフィルタリングできます。
インフラストラクチャの適正化ページでは、以下を提供します。
-
使用率の詳細に関するインサイト
-
リソース使用率の概要
-
リソース使用率の傾向
ホーム画面の左側のメニューからコスト最適化タブをクリックします。次に、インフラストラクチャの適正化タブをクリックして、インフラストラクチャの適正化ページにアクセスします。
コスト最適化タブ > コスト削減のインフラストラクチャの詳細セクションにあるこのデリバリーグループを適正化するリンクをクリックして、インフラストラクチャの適正化ページにアクセスすることもできます。
詳細については、「インフラストラクチャの適正化」を参照してください。
ローカルホストキャッシュアクティビティダッシュボード。 トレンドタブの下にある新しいローカルホストキャッシュダッシュボードは、任意のリソースの場所またはゾーンで停止が発生した場合に利用可能なユーザーセッションとマシンに関する詳細情報を提供します。管理者は、マシン登録数、再接続されたセッション、および新規に仲介されたセッションに関する詳細を使用して、ローカルホストキャッシュモードでのアクティビティを評価および監査できます。デフォルトで選択されているデータは過去24時間のもので、すべてのゾーンとクラウドコネクタが対象であり、期間、ゾーン、クラウドコネクタでフィルタリングする機能があります。ローカルホストキャッシュデータは、過去2時間、24時間、7日間、1か月、最大90日間利用できます。詳細については、「利用可能なトレンド」を参照してください。
すべてのプロジェクトからCMEKのグローバルキーとリージョンキーを指定する。 Google Cloud環境では、以前は、ホスティング接続が作成されたのと同じGCPプロジェクトおよび同じリージョン内からのみ、顧客管理の暗号化キー (CMEK) を使用できました。
この機能により、サービスアカウントがアクセスできるすべてのプロジェクトから、グローバルまたはリージョンのCMEKを参照して使用できるようになりました。この機能により、暗号化キーを管理する柔軟性が向上します。この機能には、次の2つのサービスアカウントに対する追加の権限が必要です。
-
ホスティング接続が作成される現在のプロジェクトのサービスアカウント。
-
現在のプロジェクトのCompute Engineサービスエージェント。
詳細については、「CMEKのグローバルキーとリージョンキーを指定する」を参照してください。
デカップリングされたワークスペース、ユーザーグループの割り当てを許可。 デカップリングされたワークスペースにより、ユーザーとそれに関連付けられたワークスペースをより柔軟かつ独立して管理できるようになりました。これは、ユーザーを関連付けずに展開を作成し、後でユーザーを展開に割り当てることができることを意味します。詳細については、「展開を作成する」を参照してください。
ワークスペースイメージタイプのインポートをサポート。 ユーザーにデスクトップエクスペリエンスを作成するために、ワークスペースイメージタイプをインポートできるようになりました。詳細については、「イメージをインポートする」を参照してください。
完全構成のすべてのノードにエクスポート機能を拡張。 完全構成の任意のノードのメインビューからレコードをCSVファイルにエクスポートできるようになりました。次の点に注意してください。
-
データ読み込み中は、検索ノードとアプリケーションノードを除き、エクスポートアイコンは無効になります。
-
表示する列機能を持つノードの場合、エクスポートされたデータには選択された列のみが含まれます。
メンテナンスモードのメモ追加のサポート。 マシン、デリバリーグループ、または接続をメンテナンスモードにする際に、メモを追加できるようになりました。これらのメモは、詳細ペインのメンテナンス理由フィールドに表示され、管理者や他のユーザーがメンテナンスの理由を理解するのに役立ちます。
ゾーンおよびポリシーノードのデータキャッシュ。 ゾーンおよびポリシーノードのデータキャッシュを導入しました。この機能強化により、ノードに移動する際のページ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
Google Cloud PlatformのMachine Creation Service (MCS) カタログ作成後のライトバックキャッシュ設定を更新するオプション。
Google Cloud PlatformのMCSカタログの場合、Machine Creation Service (MCS) Storage Optimization (MCSIO) が有効になっているときに、カタログ作成後にライトバックキャッシュのメモリおよびディスクキャッシュサイズを更新するオプションが利用できるようになりました。
詳細については、「Full Configurationインターフェイスを使用したマシンカタログの作成」を参照してください。
Azure AD参加済みデバイス管理のサービスプリンシパルの役割を手動で管理するオプション。
Azure AD参加済みデバイス管理を有効にするオプションが強化され、柔軟性が向上しました。以前は、Azureにサインインして、Citrixが接続のサービスプリンシパルに代わってCloud Device Administratorの役割を割り当てることを許可する必要がありました。この設計は、Azureアカウントにこの役割を付与する権限がある場合にのみ機能しました。
この機能強化により、Azureアカウントに必要な権限がない場合でも、Azure AD参加済みデバイス管理を有効にする際に「Azureにサインインしない」を選択できるようになりました。これにより、Azureポータルで接続のサービスプリンシパルに役割を手動で割り当てることができます。
詳細については、「Azure AD参加済みデバイス管理を有効にする」を参照してください。
FlexApp Oneエージェントをインストールする。 LiquidwareにはFlexApp Oneというパッケージがあります。FlexApp Oneエージェントは、ソフトウェアアプリケーションとその構成および依存関係をバンドルし、共有可能なファイルで簡単に配布および展開できるようにします。
Liquidware FlexApp Oneパッケージの検出と公開をサポートするには、パッケージの検出または起動に使用されるVDAにFlexApp Oneエージェントをインストールします。詳細については、「FlexApp Oneエージェントをインストールする」を参照してください。
2024年6月
新機能および強化された機能
Full Configuration: マシンプロファイルを使用したVMWare VMのプロビジョニングのサポート。 Machine Creation Services (MCS) を使用してVMWare VMをプロビジョニングする際に、既存のテンプレートをマシンプロファイルとして選択できるようになり、カタログ内のVMが選択したテンプレートから設定を継承できるようになりました。
継承される設定には以下が含まれます。
-
テンプレートに配置されたタグ
-
カスタム属性
-
vSANストレージポリシー
-
仮想ハードウェアバージョン
-
vSphere仮想TPM (vTPM)
-
CPU数とソケットあたりのコア数
-
NIC数
フル構成を使用して、中断可能なVM専用のデリバリーグループを作成します。 フル構成 > デリバリーグループの作成に新しいオプション「このデリバリーグループに中断機能を必須にする」が導入されました。このオプションを使用すると、中断可能なVMのみを含むデリバリーグループを作成でき、デリバリーグループレベルでのマシン電源管理が容易になります。この機能は、シングルセッションOS VMにのみ適用されることに注意してください。
詳細については、「デリバリーグループの作成」を参照してください。
パフォーマンスメトリックパネルの強化。 パフォーマンスメトリックパネルでは、履歴データメトリックの視覚化が強化されました。セッションパフォーマンスタブをクリックすると、リアルタイムデータに加えて、ページの読み込み時間を待つことなく過去15分間のデータを表示できます。この機能強化により、管理者が複数のコンポーネントのパフォーマンスメトリックを単一のビューで関連付けられるようになるため、解決までの平均時間を短縮できます。詳細については、「パフォーマンスメトリック」を参照してください。
セッションログオンビューの改善。 - フィルター -> ユーザー詳細ページのセッションログオンタブにある、以下のサブセクションを含む新しいマシン起動オプションは、仮想マシンの起動にかかる時間をさまざまなフェーズで内訳表示します。
-
電源オン - 仮想マシンの電源をオンにするのにかかった時間を表示します
-
起動と登録 - 仮想マシンを起動して登録するのにかかった時間を表示します
セッションログオンページに新しく導入された折りたたみボタンを使用すると、マシン起動とインタラクティブセッションのオプションを折りたたんだり展開したりできます。
デフォルトのログオン期間フェーズテーブルオプション(セッションログオンフェーズと期間)に加えて、セッションログオンページで次の列を選択することもできます。
-
開始時刻
-
終了時刻
-
デリバリーグループの7日間平均 (秒)
-
ユーザーの7日間平均 (秒)
上記のデータを.CSVファイルにエクスポートすることもできます。
新しく追加された列 Power on および Boot up and registration は、Trends -> Logon Performance > Choose Columns の Logon Duration by User Session テーブルに追加できます。Logon Performance 画面でレポートをエクスポートすることもできます。
この機能強化により、ログオン期間に関連する問題を理解し、簡単にトラブルシューティングできるようになります。詳細については、「ユーザーログオンの問題の診断」を参照してください。
未登録マシンアラート。 Monitorのプロアクティブ通知およびアラート機能が強化され、デリバリーグループ内の未登録マシンの割合に基づいた新しいアラート 未登録マシン (割合) が追加されました。新しいアラート条件では、デリバリーグループ内の未登録マシンの割合として、警告およびクリティカルなしきい値を構成できます。詳細については、アラートの記事の「未登録マシン (割合)」セクションを参照してください。
共有または専用のディレクトリ接続。 専用または共有テナンシーを使用してディレクトリ接続を作成できるようになりました。ディレクトリ接続の追加時に専用テナンシーが選択されている場合、作成されるワークスペースはシングルセッションデスクトップ用です。ディレクトリ接続の追加時に共有テナンシーが選択されている場合、作成されるワークスペースは共有されます。詳細については、以下を参照してください。 共有または専用のディレクトリ接続。 専用または共有テナンシーを使用してディレクトリ接続を作成できるようになりました。
-
ディレクトリ接続の追加時に専用テナンシーを選択した場合、作成されるワークスペースはシングルセッションデスクトップ用です。
-
ディレクトリ接続の追加時に共有テナンシーを選択した場合、作成されるワークスペースは共有されます。詳細については、以下を参照してください。
-
「ディレクトリ接続の作成」
-
「イメージのインポート」
-
「展開の作成」
-
コンテキストApp Protection。 この機能により、管理者は、常に有効または常に無効にするのではなく、デバイスとユーザーにコンテキストに応じて App Protectionの画面キャプチャ防止 および キーロギング防止 制御を適用できます。この実装により、必要な場合にのみ App Protectionの画面キャプチャ防止 および キーロギング防止 を適用できます。詳細については、「手順7. App Protection」および「App Protectionの管理」を参照してください。
マシンカタログ、デリバリーグループ、およびアプリケーションのデフォルト表示設定の強化。 マシンカタログ、デリバリーグループ、およびアプリケーションに新しいデフォルト表示オプションを導入し、柔軟性とカスタマイズ性を向上させました。
-
デフォルトビューの選択。 以前は、これらのノードはフォルダービューがデフォルトであり、フォルダーベースの管理構造を使用する組織に適していました。アクションバーにフォルダーアイコンが導入されたことで、フォルダービューとリストビューを好みのデフォルトビューとして切り替えることができるようになりました。
-
フォルダービューの改善。 すべて表示トグルは、サインインし直したときに前回の選択を保持するようになりました。以前オフになっていた場合、ルートフォルダーが選択され、第1レベルのサブフォルダーが展開された状態でオフのままになります。
StoreFrontノードのデータキャッシュ。 StoreFrontノードにデータキャッシュを導入しました。この機能強化により、StoreFrontノードに移動する際のページ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
マシンカタログ作成時のユーザー名検索の改善。 マシンカタログ作成時にユーザー名で管理者アカウントを検索する機能を強化しました。マシンカタログのセットアップ > 資格情報の入力ページへの主な機能強化は次のとおりです。
-
ドメインの指定: このページに新しいオプションドメインが追加され、ドメイン名またはSIDを入力して検索を絞り込むことができるようになりました。
-
SamName検索の最適化: SamNameを使用した検索は、指定されたドメインに限定されるようになりました。
これらの機能強化により、ユーザー検索がより高速かつ効率的になります。
マシンカタログのサブネット更新の簡素化。 以前は、マシンカタログのサブネット設定を変更するには、カタログを削除して再作成する必要がありました。この機能により、カタログを編集することで同じ機能を実現できるようになりました。カタログの下に新しく作成された仮想マシンのみが、新しく関連付けられたサブネット上に配置されることに注意してください。この機能強化により、カタログの削除と関連するタスクの必要性が軽減されます。詳細については、「カタログの編集」を参照してください。
Azureカタログ作成時のリソースグループ作成のサポート(PVSの場合)。 以前は、完全構成を使用してAzureカタログを作成する際、PowerShellコマンドを使用してリソースグループを作成する必要がありました。この機能により、Web Studioでカタログ作成の一部としてリソースグループをシームレスに作成できるようになりました。この機能強化により、全体的な作成ワークフローが簡素化されます。詳細については、「完全構成インターフェイスを使用したCitrix Provisioningカタログの作成」を参照してください。
2024年5月
新機能と機能強化
Secure HDX(プレビュー)。この機能を使用して、トラフィックパス内のネットワーク要素がHDXトラフィックを検査できないようにすることができます。詳細については、「Secure HDX」を参照してください。
Azure GPU休止状態のサポート(プレビュー)。 GPUをサポートするAzureマシンSKUで休止状態をサポートするオプションが利用可能になりました。 サポートされているVMサイズに関する詳細については、Microsoftのドキュメントを参照してください。
Citrix ProvisioningカタログのハイブリッドAzure AD参加サポートが完全構成に拡張されました。 Citrix Provisioningカタログを作成する際、ハイブリッドAzure Active Directory参加済みのIDタイプがマシンカタログのセットアップ > マシンIDページで利用可能になりました。この新しいオプションにより、Citrix Provisioningを介してハイブリッドAzure AD参加済みマシンを作成できます。詳細については、このCitrix Provisioningの記事を参照してください。
Full Configuration のコンテキストヘルプの機能強化。 ヘルプパネルを再設計し、より有益なエクスペリエンスを提供できるよう、Full Configuration 内の各ノードにターゲットを絞った情報を提供するようになりました。任意のノードのヘルプアイコンをクリックすると、関連機能をよりよく理解するのに役立つ、ワンストップの学習エクスペリエンスを提供する包括的なリソースセットにアクセスできます。
-
選択したノードに特に関連する主要ドキュメントにアクセスします。
-
Citrix Roadmap、既知の問題、制限、システム要件、新機能などのサービスアップデートに関する情報を入手できます。
-
Citrixブログ、Citrixコミュニティ、Citrixフィーチャー・エクスプレインド、Citrix製品ドキュメント、Citrixサポート、開発者ドキュメントなどの拡張リソースにアクセスできます。
構成ログの機能強化: デリバリーグループのメンバーシップ変更の追跡。 この機能強化により、構成ログはデリバリーグループに追加または削除されたユーザーIDとグループIDをキャプチャして表示するようになりました。構成ログを表示するには、Full Configuration > Logging > Events に移動します。
Search ノードのタブ順序をカスタマイズする。 Search ノードのタブの順序を、使用パターンに合わせてカスタマイズできるようになり、ブラウジングエクスペリエンスが向上しました。これを行うには、タブの横にある3点アイコンをクリックし、タブを希望の順序にドラッグしてから、Apply をクリックします。
マシンカタログノードのデータキャッシュ。 Citrix DaaS の Machine Catalogs ノードにデータキャッシュを導入しました。この機能強化により、Machine Catalogs ノードに移動する際のページ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
VMware で MCS PowerShell コマンドを使用した Citrix Provisioning カタログの作成のサポート。 VMware で MCS PowerShell コマンドを使用して Citrix Provisioning カタログを作成できるようになりました。
この実装により、次の利点が得られます。
-
MCS と Citrix Provisioning の両方のカタログを管理するための単一の統合API。
-
ID管理ソリューション、オンデマンドプロビジョニングなど、Citrix Provisioning カタログの新機能を利用できます。
詳細については、「Citrix Studio で Citrix Provisioning カタログを作成する」を参照してください。
VDA アップグレードプロセス中の VDA アップグレードサービスにおける障害検出と軽減 (プレビュー)。 当社のサービスには、高度な検出メカニズムが組み込まれるようになりました。VDA IPU の障害につながり、VDA が使用不能になる可能性のある問題が検出された場合、サービスはプロアクティブな対策を講じます。追加のマシンの更新を停止し、現在のワークフローを正常に終了します。このプロアクティブなアプローチは、予期せぬ課題が発生した場合でも影響を最小限に抑え、スムーズなエクスペリエンスを確保し、発生した問題の潜在的な影響範囲を縮小することを目的としています。詳細については、「VDA アップグレードサービスにおける障害検出と軽減」を参照してください。
VDA がアクセスできるローカルファイル共有からの VDA アップデートのサポート (プレビュー)。 強化された VDA インストーラーアクセス制御により、Citrix Managed Azure CDN からアップデートを取得するために VDA にネットワークアクセスを許可することを心配することなく、どの VDA が接続して必要なダウンロード MSI を取得できるかについて、より高い柔軟性と制御が可能になりました。これにより、より厳格なネットワークルールを適用しながら、重要なアップデートへのシームレスなアクセスを確保できます。詳細については、「VDA がアクセスできるローカルファイル共有からの VDA アップデートのサポート」を参照してください。
シングルセッション静的デスクトップおよびオフィスPCへのパッケージアプリケーション配信に対する Full Configuration のサポート。 この機能強化により、Full Configuration を使用して、あらゆる種類のデスクトップにパッケージアプリケーションを配信できるようになりました。シングルセッション静的デスクトップにパッケージアプリケーションを配信する利点は次のとおりです。
-
アプリケーションはサインイン時にVDAで利用可能であり、WorkspaceまたはStoreFrontを介してオンデマンドでステージングされることはありません。
-
パッケージ化されたアプリケーションにアクセスする際の起動時間の改善。
-
VDAのベースイメージとは別に、パッケージ化されたアプリケーションの独立したメンテナンスを容易にします。
パッケージ化されたアプリケーションをデスクトップに配信するには、次の方法でそれらのアプリケーションをデリバリーグループに追加します。
-
デリバリーグループの作成中にアプリケーションを追加します。
-
既存のデリバリーグループにアプリケーションを追加するには、次のいずれかのエントリを使用します: Delivery Groups > Add Applications > Applications、Applications > Properties > Groups、または App Packages > Packages > Add Delivery Groups。
詳細については、デリバリーグループの作成、デリバリーグループの管理、およびデリバリーグループへのアプリケーションの追加を参照してください。
FlexApp形式のパッケージ化されたアプリケーションを配信するためのFull Configurationサポート。 Full Configuration > App Packagesで、FlexApp形式のパッケージ化されたアプリケーションをCitrix Cloudにアップロードし、ユーザーに配信できるようになりました。詳細については、App packagesを参照してください。
ODataページネーション。 MonitorはODataページネーションの制限を強化します。すべてのOData v4エンドポイントは、応答で次の1000レコードへのリンクとともに、1ページあたり最大1000レコードを返します。各ページが大量のデータセットを返すため、より少ないODataクエリで同じ量の合計データを取得できます。これにより、この機能は合計データを取得する時間を短縮し、ユーザーエクスペリエンスを向上させます。詳細については、Citrix CloudでOData v4エンドポイントを使用してMonitor Serviceデータにアクセスするドキュメントを参照してください。
Full Configurationを使用したAzure機密VMの作成と管理のサポート。 Azure機密VMは、セキュリティニーズを満たすのに役立つ強力なハードウェア強制境界を提供します。Full Configurationユーザーインターフェイスを使用すると、Azureで機密VMを作成および管理できるようになりました。詳細については、Azure機密VM (プレビュー)を参照してください。
構成ログでのクライアントIPの表示のサポート。 Full Configuration > Logging > Eventsで、ログ内のIPアドレスの詳細を表示できるようになり、アクションの発生源の追跡が容易になります。メインビューにIPアドレス列を表示するには、ログの右上にあるColumns to Displayアイコンをクリックし、Client IPを選択します。詳細については、構成ログの内容の表示を参照してください。
AWSでマシンプロファイルソースを使用して追加プロパティをキャプチャするサポート。 AWS環境では、この機能強化により、マシンプロファイルベースのカタログを作成または更新して、以下を含めることができるようになりました。
-
MCSマシンカタログの作成時に、マシンプロファイルソースからCPUオプション、テナンシータイプ、およびハイバネーション機能をキャプチャします。
-
MCSマシンカタログの編集時に、マシンプロファイルソースのテナンシータイプを変更します。この機能は、カタログに追加された新しいVMにのみ適用されます。
-
MCSマシンカタログの編集時に、マシンプロファイルソースのハイバネーション機能を変更します。この機能は、カタログに追加された新しいVMにのみ適用されます。
マシンプロファイルのソースは、VMまたは起動テンプレートのバージョンにすることができます。この機能は、永続カタログと非永続カタログの両方に適用できます。
詳細については、「PowerShellを使用してマシンプロファイルベースのマシンカタログを作成する」を参照してください。
AWSでアクティブなコンピューターアカウントのID情報を修復する。 AWS環境では、ID関連の問題があるアクティブなコンピューターアカウントのID情報をリセットできるようになりました。マシンパスワードと信頼キーのみをリセットするか、IDディスクのすべての構成をリセットするかを選択できます。この実装は、永続および非永続MCSマシンカタログの両方に適用できます。現在、この機能はAWS、Azure、VMwareの仮想化環境のみでサポートされています。詳細については、「アクティブなコンピューターアカウントのID情報を修復する」を参照してください。
AWSにおけるMCSマシンカタログVMのIDディスク暗号化のサポート。 以前は、AWS環境において、MCSはプロビジョニングされたVMのOSディスクのみの暗号化を許可していました。この機能により、OSディスクに加えてIDディスクも暗号化できるようになりました。この機能により、AWS KMSキー(顧客管理キーおよびAWS管理キー)を使用して、VMに接続されたディスクに対して暗号化操作を実行できます。
OSディスクとIDディスクの暗号化には、以下のいずれかを構成してください。
-
暗号化されたマスターイメージを使用する(例:KMSキーで暗号化されたルートボリュームを含むインスタンスまたはスナップショットから作成されたAMI)
-
暗号化されたルートボリュームを含むマシンプロファイルのソース(VMまたは起動テンプレート)を使用する。
詳細については、「OSディスクとIDディスクを暗号化する」を参照してください。
AWSでネットワークインターフェースごとにセキュリティグループを構成する。 AWS環境のホスト接続を編集する際、PowerShellコマンドを使用して、エラスティックネットワークインターフェース(ENI)ごとに許可されるセキュリティグループの最大数を構成できるようになりました。したがって、ネットワークインターフェースごとのセキュリティグループのクォータを増やした場合、ホスティング接続にも同じ値を構成できます。構成の詳細については、「ネットワークインターフェースごとにセキュリティグループを構成する」を参照してください。
コスト最適化 。 コスト最適化ページでは、選択した期間にわたって蓄積されたインフラストラクチャの節約額を視覚的に表示し、残りの日数で予想される節約額を予測します。このページは、マシンの使用状況とセッションを分析することで、達成された節約とコスト削減の機会を特定するのに役立ちます。このページでは、以下を提供します。
-
インフラストラクチャコストの最適化に関する洞察
-
節約額
-
予測コストを超える可能性のあるさまざまなシナリオに関する情報
-
インフラストラクチャコスト削減を実現するための特定と戦略的計画の潜在的な機会
コスト最適化ページには、推定節約額とオートスケール節約レポートが含まれています。
「推定節約額」は、インフラストラクチャリソースの効率的な利用を評価するのに役立ちます。コスト削減額は、米ドルまたは発生したコストの割合として表示されます。過去3か月、6か月、12か月の結果を表示できます。「推定節約額」グラフには、以下が表示されます。
-
推定節約額 - 選択した期間にインフラストラクチャで達成された節約額を表示します
-
電源管理対象マシン - 電源管理対象マシンの総数を表示します。
-
予測節約額 - 残りの期間でどれだけのインフラストラクチャ節約が可能かを表示します
「Autoscale節約レポート」には、Autoscaleが構成および有効化されているデリバリーグループに関する情報が表示されます。このレポートは、電源管理対象マシンにのみ適用されます。詳細については、コスト最適化ページを参照してください。
最近の電源操作があるマシンを検査します。 成功および失敗した電源操作のステータスを持つマシンを検査できるようになりました。この機能は、次の分析に役立ちます。
-
ユーザーの問題を引き起こす電源オンの失敗
-
コストを増加させる電源オフの失敗
注:
データは電源管理対象マシンでのみ利用可能です。この機能がサポートされる前に行われた電源操作のデータは利用できません。
マシンの電源操作ステータスは、次の方法で表示できます。
-
フィルター -> マシンタブから。この場合、デフォルトで電源操作時刻と電源操作結果の列が表示されます。表示したい列を選択することもできます。
-
コスト最適化タブから。この場合、デフォルトのフィルターは電源操作のトリガー元がAutoscaleに設定され、電源操作結果が失敗に設定されています。
この機能を使用すると、電源操作制御の詳細を表示できます。たとえば、誰が操作をトリガーしたか、どの操作が電源状態を変更したか、失敗の理由、操作が完了した時刻などを表示できます。これらの詳細をエクスポートすることもできます。
詳細については、「最近の電源操作があるマシンを検査する」を参照してください。
2024年4月
新機能と機能強化
新しいバージョンのMicrosoft Teamsのサポート。 Citrix Monitorは、Microsoft Teamsバージョン2.1以前をサポートするようになりました。
Azureでのディスク暗号化の変更。 この機能により、Azure仮想化環境でディスク暗号化を変更できるようになりました。次のことができます。
-
マスターイメージのDESとは異なるディスク暗号化セット(DES)を使用してMCSマシンカタログを作成する。
-
既存のMCSマシンカタログおよび既存のVMのディスク暗号化タイプを、あるDESキーから別のDESキーに変更する。
-
以前CMEKが有効になっていなかったMCSマシンカタログとVMを、顧客管理の暗号化キー(CMEK)暗号化(DES)、ホストでのディスク暗号化、または二重暗号化を持つように更新する。
-
以前暗号化されていた既存のMCSマシンカタログとVMを、非暗号化に更新する。
-
プライベートエンドポイントを使用したディスク暗号化を有効にする(
ProxyHypervisorTrafficThroughConnectorが有効なホスト接続を使用したMCSマシンカタログ)。
詳しくは、「ディスク暗号化の変更」を参照してください。
ページファイル設定の変更のサポート。 この機能により、マスターイメージを更新することなく、既存のカタログに新しく追加されたVMのページファイル設定を変更できます。現在、この機能はAzure環境のみに適用されます。
ページファイル設定を変更するには、VDAバージョン2311以降が必要です。PowerShellコマンドを使用してページファイル設定を変更できます。ページファイル設定の変更について詳しくは、「ページファイル設定の変更」を参照してください。
VMwareでの複数のNICの確認。 VMware環境では、ホスティングユニットとマシンプロファイルテンプレートに複数のネットワークがあり、
New-ProvSchemeおよびSet-ProvSchemeコマンドで-NetworkMappingパラメーターが使用されている場合に、さまざまな事前チェックを導入しました。複数のNICの事前チェックリストについて詳しくは、「複数のNICの確認」を参照してください。
GCPでのWindows 11 VMの作成のサポート。 GCPでWindows 11 VMを作成できるようになりました。マスターイメージにWindows 11をインストールする場合は、マスターイメージ作成プロセス中にvTPMを有効にする必要があります。また、マシンプロファイルソース(VMまたはインスタンステンプレート)でvTPMを有効にする必要があります。
この機能は以下に適用されます。
-
永続的および非永続的 MCS マシンカタログ。
-
シングルテナントノードグループのみ。
シングルテナントノード上に Windows 11 VM を作成する方法については、シングルテナントノード上に Windows 11 VM を作成するを参照してください。
環境変数に対する仮想チャネル許可リストのサポート。 信頼されたプロセスのパスでシステム環境変数を使用できるようになりました。詳細については、システム環境変数の使用を参照してください。
完全構成における非推奨の機能。完全構成では、以下の機能と設定が非推奨になりました。
-
Azure 環境:異なるリージョンのマスターイメージを使用して VM をプロビジョニングする機能は非推奨になりました。VM が作成されるリージョンにマスターイメージをレプリケートするには、Azure Compute Gallery を使用することをお勧めします。
-
AWS 環境:マシンカタログのセットアップ > マシンテンプレートページにあるオプション「マシンテンプレートのプロパティを仮想マシンに適用」は非推奨になりました。代わりに、マシンプロファイルを使用して VM のマシンプロパティを指定することをお勧めします。
-
すべてのハイパーバイザーおよびクラウドサービス環境:ディスクキャッシュのみでメモリキャッシュなしでライトバックキャッシュを構成する機能は非推奨になりました。メモリキャッシュサイズをゼロより大きい値に設定することをお勧めします。
完全構成におけるサービス中断エクスペリエンスの強化。サービス中断時のエクスペリエンスを向上させるため、完全構成ページの通知コンテンツを改善しました。この強化により、サービス中断の原因、サービスを有効にする手順、推定有効化時間など、サービス中断についてより明確に理解できるようになります。この強化は、以下のサービス中断を対象としています。
-
初回使用時のサービス有効化リクエスト
-
長時間の非アクティブ状態によるサービスの一時停止
-
DaaS の利用不可によるサービス停止
ホスティングノードのデータキャッシュ。 Citrix DaaSのホスティングノードにデータキャッシュを導入しました。この機能強化により、ホスティングノードに移動する際のページ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
Windows 365 Cloud PCおよびAzure Virtual Desktop向けHDX Plusのサポート。 Monitorが、Windows 365向けHDX Plus Cloud PCおよびAzure Virtual Desktop(AVD)をサポートするようになりました。詳しくは、「マシンのトラブルシューティング」を参照してください。
インターネットおよびURLフィルタリング用プロキシを備えたVDA環境(プレビュー)。 インターネット接続およびWebフィルタリング用のプロキシがある場合、VDAアップグレードサービスを使用してVDAを更新できるようになりました。ポリシーで構成されたプロキシは、レジストリで構成されたプロキシよりも優先されます。詳しくは、「VDAのインストール」を参照してください。また、プロキシでホワイトリストに登録する必要があるURLのリストも参照してください。
Cloud Build サービスアカウントの変更。 GCPは、April 29, 2024以降に作成される新しいプロジェクトにおけるCloud Buildサービスのデフォルトの動作とサービスアカウントの使用方法に変更を導入しています。詳しくは、「Cloud Build Service Account Change」を参照してください。ただし、既存のGoogleプロジェクトおよびCitrixカタログはこの変更の影響を受けません。詳しくは、以下を参照してください。
2024年3月
新機能と機能強化
動的セッション録画。 ユーザー詳細画面のセッション録画コントロールを使用して、セッションを再確立することなく、現在アクティブなセッションを録画できるようになりました。この機能により、ユーザーが直面するセッションエクスペリエンス関連の問題をより迅速かつ効果的にトラブルシューティングできます。これは、再現が困難な問題をデバッグするのに役立ちます。
動的セッション録画について詳しくは、セッション録画サービスの記事を参照してください。
WebSocketを使用してVDAをマシンカタログに登録するための登録ツール。 この登録ツールを使用して、ドメインに参加していないVDAをマシンカタログに安全に登録できるようになりました。この機能により、VDAからDelivery Controllerへの通信にTLSポート443のみを使用し、ポート80のトラフィックを削除できるという利点があります。詳しくは、「WebSocket VDA登録ツールを使用してマシンをカタログに登録する」を参照してください。
完全な構成:マシンプロファイルを使用したAzure VM設定の更新のサポート。 完全な構成を使用すると、マシンプロファイルを介してMCSプロビジョニング済みAzure VMのより広範な設定を更新できるようになりました。これには以下が含まれます。
-
マシンサイズ
-
ライセンスの種類
-
可用性ゾーン
-
専用ホストグループID
マシンプロファイルを更新すると、完全構成は現在の設定と新しい設定を比較します。違いがある場合は、どちらを適用するかを確認するよう求められます。この設計により、VM設定の透過的かつ効率的な更新が保証されます。
完全構成: MCSプロビジョニング済みAzure VMのライトバックキャッシュプロパティ変更のサポート。Machine Creation Services (MCS) を使用してプロビジョニングされたAzure VMの場合、ディスクキャッシュサイズ、メモリキャッシュサイズ、ストレージコスト削減の有効化など、ライトバックキャッシュ (WBC) プロパティを完全構成を使用して変更できるようになりました。さらに、これらのVMの新しいマシンサイズまたはマシンプロファイルを選択すると、完全構成はWBC設定を検証し、新しい選択のメモリ制限を超えるなどの競合を防ぎます。競合が発生した場合は、WBC設定を再構成するよう求められます。
2024年2月
新機能と強化された機能
WorkspaceインターフェイスからのVMの一時停止。アクティブなセッションを持つ永続VMをWorkspaceユーザーインターフェイスから一時停止できるようになりました。この機能強化には、次の利点があります。
-
中断したところからシステムを再開します。
-
停止して割り当て解除されたマシンと比較して、起動時間が高速化されます。
-
コスト効率が高く、エネルギー効率に優れています。
-
Autoscale機能を使用した効率的なリソース割り当て。
新しいMachine Creation Services (MCS) ストレージ最適化 (MCSIO) のサポート: MCSプロビジョニング用のイメージを準備する際に、Image Portability ServiceでMCSIOを追加または削除するオプションが利用できるようになりました。 詳細については、「VDA構成の自動化」を参照してください。
プローブの概要の機能強化: プローブメトリックとプローブ障害ステージの概要が、プローブ > 概要ページで利用できるようになりました。プローブメトリックには、スケジュール済み、失敗、スキップ、成功した実行の数が表示されます。障害ステージのグラフィカルな表現は、ほとんどの障害が発生したステージを分析するのに役立ちます。この情報は、プローブ結果のトラブルシューティングを迅速に行うのに役立ちます。詳細については、アプリケーションおよびデスクトップのプロービングの記事を参照してください。
マシンカタログページでのイメージ情報。マシンカタログのテンプレートプロパティを通じて、次のイメージ情報を表示できるようになりました。
-
オペレーティングシステム
-
マシンIDサービス
-
Machine Creation Service ストレージ
-
Azure 展開用
pagefile.sysのファイルパス
この機能強化により、イメージ情報の明確さが向上し、管理者がマシンカタログに関するすべての情報を一箇所で確認できるようになります。
VDA 登録トークン管理の Full Configuration サポート。トークンベースの VDA 登録は、Cloud Connector の負荷を軽減し、潜在的な障害点を減少させます。これは、Citrix Provisioning 以外のテクノロジーを使用してマシンを準備するユースケースに最適です。Full Configuration を使用すると、Citrix 以外のプロビジョニングされた VDA の登録トークンを生成および管理できるようになり、トークンベースの展開を効率化できます。詳細については、「登録トークンの生成と管理」を参照してください。
PowerShell ロギング。Full Configuration では、日常の UI アクションに対応する PowerShell コマンドを表示できるようになりました。この機能は、学習目的で基盤となる PowerShell コマンドに関する洞察を得るのに役立ちます。PowerShell ログを表示するには、 > に移動します。詳細については、「構成ログ」を参照してください。
Full Configuration を使用したシングルセッションプール VDA のローカルホストキャッシュ (LHC) の有効化。デフォルトでは、MCS または Citrix Provisioning を使用してプロビジョニングされたシングルセッションプール VDA は、LHC モードでは利用できません。Full Configuration を使用すると、このデフォルトの動作をデリバリーグループごとに上書きできるようになり、LHC 中に新しい接続でこれらの VDA を利用できるようになります。詳細については、「デリバリーグループの作成」および「デリバリーグループの管理」を参照してください。
Citrix Hypervisor™ が Full Configuration で XenServer にブランド変更。当社のブランド変更戦略に沿って、Full Configuration 内の Citrix Hypervisor のすべてのインスタンスを XenServer に更新しました。
エンドツーエンドのネットワークホップビュー。エンドツーエンドのネットワークホップビューは、Citrix Monitor のトラブルシューティングワークフローを強化するための次のステップです。ユーザーの詳細 > セッションパフォーマンス > セッショントポロジ セクションでは、接続された HDX セッションのエンドツーエンドのネットワークホップビューを視覚的に表示します。セッション内パスは、セッションパスに関与するコンポーネントとそのメタデータ、コンポーネント間のリンク、および VDA で公開されているアプリケーションを理解するのに役立ちます。セッショントポロジは、データフローを支援し、パフォーマンスの問題を引き起こしている可能性のある特定のホップを特定するのに役立ちます。
さらに、セッションが接続状態にある場合、ICA Latency および ICA RTT の測定値が表示されます。詳細については、「エンドツーエンドのネットワークホップビュー」を参照してください。
マスターイメージのディスク暗号化セット ID (DES ID) を使用して、カタログ VM のすべてのディスクを暗号化する。Azure 環境では、以前は MCS マシンカタログのディスク暗号化セット ID (DES ID) は、マシンプロファイルまたはカスタムプロパティから派生していました。この機能により、マシンカタログはマスターイメージから DES ID を派生させて、カタログ内の VMS のすべてのディスクを暗号化することもできます。
移行後に孤立したリソースを検出するために MCS タグを更新する。オンプレミス構成からクラウドサイトへ、またはクラウド構成から別のクラウドサイトへ移行する場合、古いサイト ID タグが原因で孤立したリソースが正しく検出されません。この機能を使用すると、PowerShell コマンドを使用して、移行後に永続カタログの MCS サイト ID タグを更新し、孤立したリソースを正しく検出できるようになります。現在、この機能は Azure に適用されます。詳細については、「移行後に孤立したリソースを検出するために MCS タグを更新する」を参照してください。
MCS マシンカタログを作成する前に構成を検証する。この機能を使用すると、
New-ProvScheme コマンドでパラメーター -validate を使用して、MCS マシンカタログを作成する前に構成設定を検証できるようになりました。この PowerShell コマンドをパラメーターと共に実行すると、誤ったパラメーターが使用された場合や、パラメーターが別のパラメーターと競合する場合に、適切なエラーメッセージが表示されます。その後、エラーメッセージを使用して問題を解決し、PowerShell を使用して MCS マシンカタログを正常に作成できます。
現在、この機能は Azure、GCP、および VMware 仮想化環境に適用されます。詳細については、「MCS マシンカタログを作成する前に構成を検証する」を参照してください。
マシンプロファイルソースから AWS の VM にタグをコピーするサポート。この機能により、AWS 仮想化環境では、マシンプロファイルで指定された NIC およびディスク (ID ディスク、ライトバックキャッシュディスク、OS ディスク) のタグを、MCS マシンカタログで新しく作成された VM にコピーできます。これらのタグは、マシンプロファイルソース (AWS EC2 インスタンスまたは AWS 起動テンプレートバージョン) のいずれかで指定できます。この機能は、永続的および非永続的なマシンカタログと VM に適用されます。詳細については、「VM のタグをコピーする」を参照してください。
マシンプロファイルに対する SCVMM サポート。この機能により、System Center Virtual Machine Manager (SCVMM) 環境でマシンプロファイルを使用して MCS マシンカタログを作成および更新できるようになりました。ネストされた仮想化と vTPM を有効にすることもできます。詳細については、「マシンプロファイルを使用してカタログを作成する」を参照してください。
MCSでのスポットVMの使用に対するAzureサポート。AzureスポットVMを使用すると、Azureの未使用のコンピューティング容量を大幅なコスト削減で活用できます。ただし、その強制排除ポリシーのため、AzureスポットVMは一部の重要でないアプリケーションとデスクトップにのみ適しています。
この機能を使用すると、マシンプロファイル(VMまたはテンプレート仕様)を使用して、AzureスポットVMのMCSマシンカタログを作成できます。既存のカタログを更新して、新しく作成されたVMとしてAzureスポットVMを使用したり、標準のAzure VMに切り替えたりできます。既存のVMをAzureスポットVMに更新することもできます。詳細については、「AzureスポットVMを使用してカタログを作成する」を参照してください。
マシンプロファイルからの診断設定のキャプチャのサポート。Azure環境では、MCSマシンカタログの作成または更新時、あるいは既存のVMの更新時に、マシンプロファイルからVMおよびNICの診断設定をキャプチャできるようになりました。したがって、この実装により、診断データをLog AnalyticsワークスペースやEvent Hubsなどの指定されたAzure宛先エンドポイントにシームレスに送信し、詳細な分析と視覚化を行うことができます。詳細については、「マシンプロファイルからVMおよびNICの診断設定をキャプチャする」を参照してください。
マシンカタログの異なるバージョンの管理に対するMCSサポート。この機能を使用すると、PowerShellコマンドを使用してマシンカタログの構成バージョンを管理できます。
Set-ProvSchemeを使用した構成変更ごとに、新しい構成バージョンが作成されます。次のことができます。
-
バージョンの一覧を表示する。
-
以前のバージョンを使用してマシンカタログを更新する。
-
VMで使用されていないバージョンを手動で削除する。
-
マシンカタログによって保持される最大バージョン数を変更する。
詳細については、「マシンカタログのバージョンを管理する」を参照してください。
App-V、MSIX、およびMSIXアプリ添付のパッケージアプリケーションをシングルセッションおよび共有デスクトップVDAに公開する。 シングルセッションおよび共有デスクトップVDAで、App-V、MSIX、MSIXアプリ添付などのパッケージアプリケーションにアクセスできるようになりました。この機能強化により、サインイン時にパッケージアプリケーションをすぐに使用できるようになります。この機能は、パッケージアプリケーションの起動を高速化し、ローカルにインストールされたアプリケーションにアクセスするのと同様の体験を提供することで、ユーザーエクスペリエンスを大幅に向上させます。詳細については、「シングルセッションまたは共有デスクトップVDAでパッケージアプリケーションを公開する」を参照してください。
ライブセッションと録画セッションの再生: Citrix Monitorは、Session Recordingサービスを使用して録画されたセッションとライブユーザーセッションの再生をサポートするようになりました。再生から、ユーザーが遭遇したセッション関連の問題をすばやく理解できます。この機能により、Monitorコンソール内でセッション関連のメトリックとともに録画にすぐにアクセスできます。これにより、録画で発見された問題とパフォーマンスメトリックを関連付けることができます。複数のセッション録画サーバーで録画を検索したり、録画を表示するためにサードパーティ製アプリを探したりする必要がなくなります。
この機能には、VDAおよびSession Recordingサーバーバージョン2308以降が必要です。
Monitorは録画を一元的なリポジトリに保存し、セッションセレクターモーダルに表示します。録画のあるセッションリンクは、過去24時間または過去2日間にアクティブだったセッションの録画を表示します。録画は、Citrix Session Recording再生サーバーを使用して新しいタブで再生されます。
詳細については、「セッションを録画する」を参照してください。
Microsoft Teamsの最適化: Monitorは、Microsoft Teamsで利用可能なHDX最適化のステータスを表示します。新しいMicrosoft Teamsの最適化は、ユーザー詳細ページ > セッション詳細パネルで確認できます。Monitorは、Microsoft Teamsが公開アプリケーションとして、または公開デスクトップ内で実行されている場合にのみ、Microsoft Teamsの最適化のステータスを表示します。この機能強化により、管理者は、ユーザーから報告されたMicrosoft Teamsでのセッションパフォーマンスの問題のトラブルシューティングを可能にする可視性を得られます。詳細については、「ユーザーの問題をトラブルシューティングする」を参照してください。
ユーザーインターフェースの改善: Citrix Monitorのユーザーインターフェースが、モダンな外観と操作感に刷新されました。新しく改善されたユーザーインターフェースは、より簡単なナビゲーションと優れたデータ表現を提供します。改善されたエクスペリエンスは直感的で、Citrixセッションの監視とトラブルシューティングに必要なデータを簡単に理解できるように設計されています。
最適な画面解像度: Citrix Monitorを表示するための推奨される最適な画面解像度が1440 x 1024に更新されました。
2024年1月
新機能と機能強化
双方向コンテンツリダイレクト構成の強化 以前は、双方向コンテンツリダイレクトの構成には、「双方向コンテンツリダイレクトを許可する」、「URLのVDAへのリダイレクトを許可する」、「URLのクライアントへのリダイレクトを許可する」という3つの異なるポリシーの管理が必要でした。これらのポリシーには、サーバー側(DaaS > Full Configurationで構成)とクライアント側(グループポリシーを通じて構成)の両方での構成が必要でした。このリリースから、これら3つのポリシーすべてを単一の統合ポリシーに統合しました。これにより、構成プロセスが簡素化および強化されるだけでなく、クライアント側の構成の要件もなくなります。詳細については、「双方向コンテンツリダイレクト構成」を参照してください。
検索ノードのセッションタブからのシングルセッションマシンの再起動とシャットダウンのサポート。 検索ノードのセッションタブで、異常な状態のユーザーセッションを検索し、関連するシングルセッションマシンを同じタブ内でシームレスに再起動またはシャットダウンできるようになりました。この機能により効率が向上し、単一のインターフェース内で特定されたセッションの問題に迅速に対応できます。
Full ConfigurationからのGlobal App Configuration Serviceへのアクセスサポート。 Full Configurationインターフェースに、Global App Configuration Serviceにリンクするためのアクション項目が提供されました。この統合により、Full Configurationを通じてエンドユーザー設定を管理するためのGlobal App Configurationに簡単にアクセスできます。
Full Configurationからこのサービスにアクセスするには、2つのオプションがあります。
-
StoreFrontノードを選択し、サーバーレコードをクリックして、アクションバーでクライアント設定の構成を選択します。
-
ポリシーノードを選択し、アクションバーでクライアント設定の構成を選択します。
Full Configurationを使用したCitrix Cloud管理のデリバリーグループのユーザー割り当て管理のサポート。 Cloud LibraryからFull Configurationへのユーザー割り当て管理の移行計画の一環として、Citrix Cloud管理のデリバリーグループのユーザー割り当てをFull Configurationを通じて管理できるようになりました。このタスクを実行するには、Full Configuration > デリバリーグループでターゲットデリバリーグループを編集し、デスクトップ(またはデスクトップ割り当てルール)またはアプリケーション割り当てルールのいずれかのメニューを通じて、デスクトップまたはアプリケーションの使用を許可されたユーザーを指定します。詳細については、「デリバリーグループの管理」を参照してください。
一方のポータルで行われた更新はもう一方のポータルとシームレスに同期され、両方のポータルで一貫した更新が保証されます。
WEMコンソールへのアクセスをWEM Full Access Administratorロールに制限。 Workspace Environment Management™ (WEM) コンソールへの不正なアクセスを防ぐため、アクセス制御を有効にしました。Workspace Environment Management Full Access Administratorロールを持つユーザーのみが、DaaS > 管理を使用してWEMコンソールにアクセスできるようになりました。
Full Configuration: マスターイメージからのDES設定継承に対するAzureカタログのサポート。 以前は、Full ConfigurationはAzureカタログのデフォルトのDES設定をマシンプロファイルに基づいてのみ設定していました。この機能を拡張しました。この機能強化により、以下のケースでは、Full ConfigurationがAzureカタログのデフォルトのDES設定をマスターイメージに基づいて直接設定します。
-
マシンプロファイルが選択されていない場合
-
プロファイルがプラットフォーム管理キー (PMK) を指定している場合
詳細については、「完全構成インターフェイスでAzure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
検索機能の強化: 精度を高めるためのフィルターの追加。 検索ノードの検索機能を強化し、精度を高め、使いやすさを向上させるために、ゾーンとプロビジョニングタイプという2つの新しいフィルターを追加しました。
完全構成: GCPマシンカタログのGoogle Cloudマシンタイプの選択をサポート。 この機能により、管理者はプロビジョニングされたGCP VMに必要なメモリとプロセッサの構成を柔軟に選択でき、特定の運用要件に合わせて調整できます。詳細については、「完全構成インターフェイスを使用してマシンカタログを作成する」を参照してください。
GCP VMのプロビジョニングにおけるグローバルおよびリージョンのお客様管理の暗号化キー (CMEK) のサポート。 任意のプロビジョニングプロジェクトからVMをプロビジョニングするために、グローバルおよびリージョンCMEKキーを使用できるようになりました。この機能強化により、VMのプロビジョニングにおけるキー選択の柔軟性が向上し、VMのセキュリティが強化されます。
2023年12月
新機能と機能強化
メッセージ送信の進捗状況。 Monitor > Filters で利用できるメッセージ送信操作の進捗状況を表示できるようになりました。この操作は、サイト上の接続されているすべてのセッションに一括メッセージを送信するのに役立ちます。操作の進捗状況はパーセンテージで表示されます。操作が完了すると、システムは送信されたメッセージの数と失敗したメッセージの数を表示します。メッセージ送信ステータスは、大規模なサイトを管理している場合に役立ちます。特定のユーザーにメッセージを再送信する必要があるかどうかを理解するのに役立ちます。マシンが登録されていない場合やセッションに障害がある場合、メッセージの送信は失敗する可能性があります。メッセージ送信の詳細については、「ユーザーへのメッセージ送信」を参照してください。
Citrix Gatewayを介したCitrix Probe Agentの認証サポート(ドメイン資格情報と多要素認証を使用)。
アプリケーションおよびデスクトップのプロービング用のCitrix Probe Agentは、Citrix Gatewayを介したドメイン資格情報と多要素認証による認証をサポートするようになりました。この機能は、Citrix Gatewayを介してStoreFrontに接続されているマシンでProbe Agentを実行するのに役立ちます。Monitorで利用できる包括的なプローブ結果は、ユーザーが問題に遭遇する前に、アプリケーション、ホストマシン、または接続に関連する問題をトラブルシューティングするのに役立ちます。多要素認証を備えたCitrix Gatewayのサポートは、シングルログインスキーマを使用してLDAPおよびネイティブOTPで構成されたCitrix Gatewayでのみ利用可能です。詳細については、「アプリケーションおよびデスクトップのプロービング」を参照してください。
より柔軟なリソースアクセス制御のためのアクセスポリシーUIの再設計。 デリバリーグループのリソースアクセス管理をより柔軟に行えるように、デリバリーグループの編集 > アクセスポリシー UIを再設計しました。新しいデザインで利用できる主な機能は次のとおりです。
-
ポリシーの追加をサポート。 ユーザー接続の属性に基づいてリソースアクセスを制限するアクセスポリシーを追加できるようになりました。ポリシーは2種類の基準で構成できます。
-
包含基準。 デリバリーグループへのアクセスが許可されているユーザー接続を指定できます。
-
除外基準。 デリバリーグループへのアクセスが禁止されているユーザー接続を指定できます。
-
-
拡張されたフィルターサポート。 SmartAccessフィルターの範囲を使用して、包含および除外基準を定義できるようになりました。これらのフィルターには、
Citrix.Workspace.UsingDomainやCitrix-Via-Workspaceなどのワークスペースフィルター、およびネットワークロケーションベースの適応アクセス用フィルターが含まれます。 -
含まれる基準に対する「すべて一致」ロジックのサポート。 この新しいロジックにより、デリバリーグループの許可されたユーザー接続を指定する際に、高レベルの精度と制御を実現できます。
2023年11月
新機能と機能強化
Full Configurationインターフェイスを使用したCitrix Provisioningカタログ作成のサポート。 Citrix Provisioningカタログを作成するには、Citrix Virtual Apps and Desktopsセットアップウィザードを使用する必要がありました。この機能により、Full ConfigurationインターフェイスとPowerShellを使用してCitrix Provisioningカタログを作成できるようになりました。
この実装には、次の利点があります。
-
MCSとCitrix Provisioningカタログの両方を管理するための単一の統合コンソール。
-
ID管理ソリューション、オンデマンドプロビジョニングなど、Citrix Provisioningカタログの新機能を利用できます。
現在、この機能はAzureワークロードでのみ利用可能です。詳細については、「」を参照してください。(/ja-jp/provisioning/current-release/configure/citrix-provisioning-catalog-in-studio).
アプリケーショングループの検索機能の導入。 アプリケーションノードにアプリケーショングループの検索機能を導入しました。この機能強化により、任意のアプリケーションフォルダー内でアプリケーショングループを直接検索できるようになりました。詳細については、「」を参照してください。(/ja-jp/citrix-daas/manage-deployment/search.html#search-for-application-groups).
変更された構成制限。 次の表は、パフォーマンスを向上させ、費用対効果を高めるためにDaaS構成制限に加えられた変更について説明しています。
| リソース | 旧制限 | 新制限 |
|---|---|---|
| Active Directory ドメイン | 85 | 100 |
| カタログ | 1000 | 2000 |
| デリバリーグループ | 1000 | 2000 |
| リソースの場所 | 85 | 100 |
| リソースの場所 -> 合計セッション数 | 20,000 | 25,000 |
詳細については、制限を参照してください。
電源サイクル中にVMとシステムディスクを保持する単一のオプション。 Azureで既存のVMを起動する方が新規VMを起動するよりも高速になり、電源サイクル全体でVMを保持する方が効率的な選択肢となりました。この変更に対応して、「電源サイクル全体でVMを保持」と「電源サイクル中にシステムディスクを保持」のオプションを、「電源サイクル中にVMとシステムディスクを保持」という単一のオプションに統合しました。これは、システムディスクを保持することでVMの再起動時間を短縮するためにこのオプションを選択すると、VMも保持されることを意味します。
マシンプロファイルのホストでの暗号化プロパティに基づいてマシンサイズをフィルタリングするフル構成の新しい機能(Azure VM固有)。 Azureマシンカタログの作成または管理中にホストでの暗号化が有効になっているマシンプロファイルを選択すると、この機能をサポートするマシンサイズのみが表示されます。
バックアップおよび復元アクションをフル管理者ロールに制限。 バックアップおよび復元アクションのアクセス制御を強化しました。フル管理者ロールを持つユーザーのみがバックアップ + 復元ノードにアクセスできるようになり、不正なアクションを防ぎます。
検索ノードのデータキャッシュ。 Citrix DaaSの検索ノードにデータキャッシュを導入しました。この機能強化により、検索のパフォーマンスが向上し、以下のユースケースは通常のタスクを容易にします。
-
検索結果が最初に取得された後の迅速な表示。
-
検索ノードから移動して戻った後もページネーション結果を保持します。
マシンカタログページでのイメージ情報。 マシンカタログのテンプレートプロパティを通じて、以下のイメージ情報を表示できるようになりました。
-
オペレーティングシステム
-
マシンIDサービス
-
Machine Creation Serviceストレージ
-
Azure展開用の
pagefile.sysのファイルパス。
この機能強化により、イメージ情報の明確さが向上し、管理者がマシンカタログに関するすべての情報を一箇所で確認できるようになります。
検索フィルターのピン留めをサポート。 迅速な検索エクスペリエンスを提供するために、フル構成では検索フィルターをピン留めする機能が有効になります。フィルターピンを使用すると、頻繁に使用する検索フィルターをページ上でアクセス可能な状態に保つことができます。この機能強化は、以下のノードの検索パネルで利用できます。
-
検索
-
マシンカタログ
-
デリバリーグループ
-
アプリケーション
詳細については、「完全構成管理インターフェイスでの検索の使用」を参照してください。
構成ログへのメタデータ関連付けのサポート。この機能強化により、上位レベルの操作で
name-valueペアを関連付けることで、構成ログにメタデータを添付できるようになりました。詳細については、「構成ログへのメタデータの関連付け」を参照してください。
特定のタグを持つ孤立したリソースを無視する。Azure環境では、すべてのCitrixタグが付けられた顧客管理リソースは孤立したリソースとして検出されます。この機能を使用すると、そのリソースに値がtrueの別のタグ
CitrixDetectIgnoreを追加した場合、孤立したリソースの検出時にそのリソースは無視されます。
SCCMの重複GUID問題の解決策。MCSを使用して複数のVMを作成した後、System Center Configuration Manager (SCCM) は、GUIDが重複しているため、コンソールに1つのVMしか表示しませんでした。この問題は、イメージ準備にステップを追加することで解決されました。このステップでは、マスターイメージ内の既存の証明書とGUID情報を削除します。このステップはデフォルトで有効になっています。
アクティブなコンピューターアカウントのID情報の修復。この機能を使用すると、ID関連の問題があるアクティブなコンピューターアカウントのID情報をリセットできます。マシンパスワードと信頼キーのみをリセットするか、IDディスクのすべての構成をリセットするかを選択できます。この実装は、永続マシンカタログと非永続マシンカタログの両方に適用できます。現在、この機能はAzureおよびVMware仮想化環境でのみサポートされています。詳細については、「アクティブなコンピューターアカウントのID情報の修復」を参照してください。
マシンプロファイルに関連付けられたホストでの暗号化情報の取得。Azure環境では、この機能により、PowerShellコマンドを使用して、マシンプロファイル入力(VMまたはテンプレート仕様)に対してホストでの暗号化が有効になっているかどうかを知ることができます。詳細については、「マシンプロファイルからホストでの暗号化情報を取得する」を参照してください。
ハイブリッドAzure AD参加済みマシンIDのユーザー証明書を修復する。この機能を使用すると、破損または期限切れになったハイブリッドAzure AD参加済みマシンIDのユーザー証明書をPowerShellコマンドを使用して修復できます。詳細については、「ハイブリッドAzure Active Directory参加済みマシンIDのIDプール」を参照してください。
ハイブリッドAzure AD参加済みマシンカタログの証明書有効期限警告のサポート。 完全構成では、ハイブリッドAzure AD参加済みマシンカタログのユーザー証明書の有効期限について、1か月前に警告が提供されるようになりました。この機能強化は、証明書の有効期限切れによるサービス中断のリスクを軽減することを目的としています。詳細と推奨されるアクションを表示するには、マシンカタログノードに移動し、マシンカタログを選択して、トラブルシューティングタブをクリックします。
ハイブリッドAzure AD参加済みマシンカタログのユーザー証明書の有効期限に関する情報を取得するには、
Get-ProvSchemeコマンドを実行します。
Azure機密VMのサポート (プレビュー)。Azure機密コンピューティングVMは、仮想デスクトップがメモリ内で暗号化され、使用中に保護されることを保証します。この機能により、MCSを使用してAzure機密VMを含むカタログを作成できるようになりました。このようなカタログを作成するには、マシンプロファイルワークフローを使用する必要があります。VMとARMテンプレート仕様の両方をマシンプロファイル入力として使用できます。詳細については、「Azure機密VM (プレビュー)」を参照してください。
AWS環境で非マシンプロファイルベースのマシンカタログをマシンプロファイルベースのマシンカタログに変換するサポート。AWS環境では、VMまたは起動テンプレートをマシンプロファイル入力として使用して、非マシンプロファイルベースのマシンカタログをマシンプロファイルベースのマシンカタログに変換できるようになりました。カタログに追加された新しいVMは、マシンプロファイルからプロパティ値を取得します。詳細については、「非マシンプロファイルベースのマシンカタログをマシンプロファイルベースのマシンカタログに変換する」を参照してください。
Citrix管理のHPE Moonshotプラグインのサポート (プレビュー)。以前は、Hewlett Packard Enterprise (HPE) が保守するHPE管理のMoonshotプラグイン (HPE Moonshot Machine Manager) を使用して、HPE Moonshotシャーシで電源管理アクションを実行していました。このプラグインはレガシーAPIに基づいており、MCSインフラストラクチャプロジェクトを困難にしていました。この機能により、Citrix管理のHPE Moonshotプラグイン (HPE Moonshot) が導入されました。このプラグインを使用すると、完全構成インターフェイスとPowerShellコマンドを使用して、HPE Moonshotシャーシへの接続を作成し、カタログを作成し、カタログ内のマシンの電源を管理できます。詳細については、以下を参照してください。
-
HPE Moonshot 仮想化環境 (プレビュー)
-
HPE Moonshot への接続 (プレビュー)
-
HPE Moonshot マシンカタログの作成 (プレビュー)
-
HPE Moonshot カタログの管理 (プレビュー)
メモリとディスクキャッシュサイズの変更機能。この機能により、新しいマシンカタログを作成することなく、PowerShell コマンドを使用してライトバックキャッシュ(MCSIO が有効な場合)のメモリとディスクキャッシュサイズを変更できるようになりました。この実装は、ビジネスニーズに適した最適化されたキャッシュ構成を実現するのに役立ちます。この機能は以下に適用されます。
-
GCP および Microsoft Azure 環境、および
-
MCSIO が有効な非永続カタログ
詳細については、「既存のマシンカタログでキャッシュ構成を変更する」を参照してください。
顧客管理の暗号化キーが有効なカタログの作成をサポート。Azure 環境では、フル構成インターフェイスと PowerShell コマンドを使用して、顧客管理の暗号化キー (CMEK) が有効な Citrix Provisioning カタログを作成できるようになりました。詳細については、「顧客管理の暗号化キーが有効なカタログを作成する」を参照してください。
Azure のすべてのリソースにタグをコピーする機能。この機能により、Azure 環境では、マシンプロファイルで指定されたタグを、新しい VM またはマシンカタログ内の既存の VM の複数の NIC やディスク(OS ディスク、ID ディスク、ライトバックキャッシュディスクなど)といったすべてのリソースにコピーできるようになりました。
マシンプロファイルのソースは、VM または ARM テンプレート仕様にすることができます。詳細については、「すべてのリソースにタグをコピーする」を参照してください。
マシンのサスペンド後にセッション状態が切断済みに更新される。以前は、VM をサスペンドした後もセッションは Active と表示されていました。この機能強化により、VM をサスペンドすると、関連するセッションの状態が Disconnected と表示されるようになりました。
休止状態をサポートする AWS VM の作成をサポート。AWS 環境で VM の休止状態をサポートするマシンカタログを作成できるようになり、展開全体の費用対効果が向上します。関連するマシンプロファイルがこの機能をサポートしている場合、休止状態対応 VM を含めるようにカタログを編集することもできます。詳細については、「AWS VM の電源管理」を参照してください。
デリバリーグループレベルでの負荷分散方法の構成をサポート (プレビュー)。この機能により、デリバリーグループレベルで 垂直負荷分散 方法を選択できます。この機能を使用すると、次のマシンが起動される前に、各マシンが最大負荷インデックスに合わせられます。Autoscale と垂直負荷分散は、次のマシンがいつ起動されるかを決定します。この機能は、各マシンの最大利用率とパブリッククラウドでのコスト削減を実現します。この機能は、マシンの負荷分散戦略を管理する上でより柔軟性を提供します。
デリバリーグループは、サイトレベルの設定から負荷分散方法を継承するか、サイトレベルの負荷分散方法を上書きして、垂直または水平負荷分散方法のいずれかを選択するように構成できます。詳細については、「手順 2. 負荷分散」を参照してください。
Azureでの休止状態対応VMのサポート(プレビュー)。Azure環境では、休止状態をサポートするMCSマシンカタログを作成できます。この機能を使用すると、VMを一時停止し、ユーザーが再度サインインしたときにVMの以前の状態に再接続できます。詳細については、「休止状態対応VMの作成(プレビュー)」を参照してください。
DaaS入門ガイド。 新規および経験豊富な管理者の両方のために、DaaSの展開と構成を合理化および簡素化する新しいガイドを公開しました。このガイドには、次の主要な利点があります。
-
簡単に開始できます。 段階的なアンケート形式のアプローチを使用することで、このガイドは新しい管理者が展開を迅速に設定するのに役立ちます。ガイド全体にわたるコンテキストヘルプ情報は、重要な概念と用語を理解するのに役立ちます。
-
複雑な構成を簡素化します。 このガイドには、該当する場合に事前構成済みの設定が含まれており、高度なセットアップのためにフル構成UIへのアクセスを提供します。経験豊富な管理者は、より複雑な構成の基盤として使用できます。
詳細については、「DaaS入門ガイドの使用」を参照してください。
フル構成を使用してライトバックキャッシュディスクにドライブ文字を割り当てる。 以前は、PowerShellコマンドレットを使用することによってのみ、ライトバックキャッシュディスクに特定のドライブ文字を割り当てることができました。現在は、フル構成を使用して同じタスクを実行できます。詳細については、「マシンカタログの作成」を参照してください。
フル構成を使用したさまざまなAzureマシンプロパティの変更のサポート。 Machine Creation ServicesでプロビジョニングされたAzureマシンでは、フル構成を使用して次のプロパティ設定を変更できるようになりました。
-
ストレージの種類
-
専用ホストグループ
-
アジュール コンピュート ギャラリー の設定
これらの設定のいずれかを変更すると、フル構成は関連する設定を自動的に識別し、自動同期または関連する設定を再選択するよう求めるプロンプトメッセージを提供します。この機能により、関連する設定全体で一貫した変更が保証され、潜在的な構成エラーが防止されます。詳細については、「カタログの編集」を参照してください。
既存のIDプールを使用してMCSプロビジョニングマシンのIDを作成する。 フル構成を使用してAD参加カタログを作成したり、マシンを追加したりする際に、既存のIDプールを使用してマシンIDを割り当てることができるようになりました。この機能により、複数のカタログ間で一貫したマシンアカウント命名スキームを適用できます。詳細については、「マシンID」を参照してください。
セッショントポロジ。 セッショントポロジビューは、Monitorでのトラブルシューティングワークフローを強化するための次のステップです。セッショントポロジビューは、接続されたHDXセッションのセッション内パスを視覚的に表現します。トポロジビューには、ユーザー詳細 > セッションパフォーマンスからアクセスできます。
HDX接続セッションのセッショントポロジビューには、セッションパスに関与するコンポーネントとそのメタデータ、コンポーネント間のリンク、およびVDAで公開されているアプリケーションが表示されます。さらに、セッションが接続状態にある場合、ICA遅延とICA RTTの測定値が表示されます。
セッショントポロジビューを使用して、セッションデータが流れるコンポーネントを理解し、パフォーマンスの問題を引き起こしている可能性のある特定のホップを特定します。詳細については、「セッショントポロジ」を参照してください。
2023年10月
新機能と機能強化
過去の使用状況に基づいてAutoscale設定を調整します。 新しいAutoscale設定タブ「Autoscale Insights」では、Autoscale設定と過去1週間のマシン使用状況データを視覚的に比較できる包括的なグラフが提供されます。このグラフを使用すると、Autoscale設定の有効性について洞察を得ることができます。
-
費用対効果が低い。容量の過剰プロビジョニングにより、財政的な無駄が生じています。
-
ユーザーエクスペリエンスが悪い。容量の過少プロビジョニングにより、ユーザーエクスペリエンスに悪影響が出ています。
-
ユーザーエクスペリエンスとコストの良好なバランス。プロビジョニングされた容量は、過去の使用状況と一致しています。
詳細については、「Autoscale設定の有効性を分析する」を参照してください。
Azure VMの複数NICのサポート。 完全構成では、複数のNICを持つAzure VMを作成できるようになりました。VMの最大NIC数はマシンサイズ設定によって決定され、許可される実際のNIC数はマシンプロファイル設定によって定義されます。詳細については、「マシンカタログの作成」を参照してください。
PowerShellコマンドを使用してVMごとに複数のNICを持つカタログを作成または更新する方法については、「VMごとに複数のNICを持つカタログを作成または更新する」を参照してください。
セッションパフォーマンスメトリックの傾向。 Monitorでは、ユーザーセッション内の問題を特定するためにリアルタイムメトリックを関連付ける機能から始まる、強化されたトラブルシューティングワークフローを備えた新しいユーザー詳細 > セッションパフォーマンスタブが導入されています。セッションエクスペリエンスには、ICARTT、ICA遅延、1秒あたりのフレーム数、利用可能な出力帯域幅、消費された出力帯域幅などのセッションメトリックの傾向が含まれるようになりました。この機能は、複数のパフォーマンスメトリックを単一のビューで関連付けることを可能にすることで、解決までの平均時間を短縮するのに役立ちます。詳細については、「ユーザーの問題」の記事を参照してください。
ポリシーの作成/編集設定ページでのVDAバージョンサポート。 ポリシー作成の一環として、設定を構成する際に、設定タイプを表示するオプションが提供されます。次の設定タイプを表示できます。
-
すべての設定 - すべてのVDAバージョンのすべての設定を表示
-
現在の設定のみ - 現在のVDAバージョンのみの設定を表示
-
レガシー設定のみ - 非推奨のVDAバージョンのみの設定を表示
詳細については、「ポリシーの作成」を参照してください。
アプリケーションの可視性制限はActive Directoryアカウントのみでサポートされています。 アプリケーションの可視性を制限する機能は、Active Directoryユーザーアカウントでのみ利用可能であり、Azure Active DirectoryおよびOktaアカウントでは利用できません。この機能を支援するため、アプリケーション設定ワークフローの「ユーザーまたはグループの選択」ページで、「IDタイプを選択」フィールドの「Azure Active Directory」および「Okta」オプションは無効になっています。
CitrixサイトデータベースからのみVMレコードを削除する新しいUIオプション。 到達不能なハイパーバイザーが原因でカタログとVMの削除が失敗した場合、CitrixサイトデータベースからのみVMレコードを削除し、ホスト上のVMはそのまま残すオプションを選択できるようになりました。詳細については、「カタログの削除」を参照してください。
MCSでプロビジョニングされていないマシン用の空のマシンカタログ作成のサポート。 空のマシンカタログの作成が、MCSでプロビジョニングされていないマシンにも拡張され、以下が含まれます。
-
Machine Creation Services以外のテクノロジーを使用してプロビジョニングされた仮想マシンまたはブレードマシン。
-
Citrix DaaSによって電源管理されていない物理マシン
-
リモートPCアクセス マシン
この機能により、カタログ作成時にマシンを追加することなく、マシンカタログを作成できるようになりました。
イメージのリフレッシュの機能強化。 以前は、イメージをリフレッシュする際、ツリー内の特定のノードが選択されているかどうかにかかわらず、イメージツリー内のすべてのイメージが更新されていました。今回の機能強化により、ノードを選択している場合は、そのノード内のイメージのみがリフレッシュされます。この機能強化により、よりターゲットを絞ったリフレッシュプロセスが保証され、イメージのリフレッシュ速度が大幅に向上します。さらに、CTRLキーを押しながらノードをクリックすることで、イメージツリー内の選択したノードをクリアできるようになりました。詳細については、「マスターイメージ」を参照してください。
ピーク時の自動スケール割り当て済み電源オン。 永続デスクトップの電源がオンになっているものの、使用されていない場合やユーザーがログオンしていない場合、管理者は、アクション(アクションなし、一時停止、シャットダウンなど)を実行するまでの待機時間を定義できます。
割り当てられたマシンが電源オンになっているものの、ピーク時間の開始から設定された時間内にセッションが接続されていない場合、デリバリーグループレベルでポリシーを追加してマシンをシャットダウンできます。
割り当てられたマシンが再開状態になっているものの、ピーク時間の開始から設定された時間内にセッションが接続されていない場合、デリバリーグループレベルでポリシーを追加してマシンを一時停止できます。
この機能は、エンドユーザーが有給休暇中である、またはログオンしていない場合、あるいは会社が長期休暇中の場合に役立ちます。待機時間とマシンの切断アクションを設定することで、Azureの消費コストを削減できます。詳細については、「シングルセッションOSランダムデリバリーグループ」および「シングルセッションOS静的デリバリーグループ」を参照してください。
複数のCitrix DaaSインスタンスを監視(プレビュー)。 Citrix Monitorを使用して、複数のCitrix DaaSインスタンスにわたる問題を監視およびトラブルシューティングできるようになりました。Citrix DaaSでは、ハブアンドスポークモデルを使用して複数のサービスインスタンスを集約できます。この構成により、管理者は単一のMonitorコンソールから、構成されているすべてのDaaSインスタンスでヘルプデスク検索を実行できます。スポークサービスインスタンスをハブに集約するために必要な構成の詳細については、「複数のCitrix Virtual Apps and Desktopsサービスインスタンスを集約する」を参照してください。Monitorは、単一のDaaSテナント(ハブ)の下で最大4つのDaaSテナント(スポーク)の集約をサポートします。 すべてのDaaSテナントで統合された監視を行うには、ハブとスポークインスタンスの双方向列挙を使用します。詳細については、「複数のDaaSインスタンスにわたる集約検索(プレビュー)」を参照してください。
vSAN 8.0のサポート。 vSAN 8.0環境でMCSを使用してVMをプロビジョニングできるようになりました。
プロビジョニングされたVMでのNIC設定の保持。 以前は、マスターイメージのNIC設定はプロビジョニングされたVMに保持されませんでした。たとえば、マスターイメージでDNS設定を構成した場合、プロビジョニングされたVMはマスターイメージの構成済みDNS設定を保持しませんでした。この機能により、プロビジョニングされたVMはマスターイメージのNIC設定を保持できるようになりました。設定はWindowsアップデート後も保持されます。MCSマスターイメージのインストールを通じてHyper-V展開マシンにVDAバージョン2308以降を新規インストールした場合、フィルタードライバーは自動的にインストールされます。ただし、現在、以前のバージョンのVDA(バージョン2308未満)からアップグレードし、フィルタードライバーをインストールしたい場合は、VDAのアップグレード中に「追加コンポーネント」ページで「Citrix HyperV Filter Driver」チェックボックスを選択する必要があります。詳細については、「追加コンポーネントのインストール」を参照してください。
この機能は以下に適用されます。
-
Hyper-V VM (AzureおよびSCVMMを含む)
-
永続的および非永続的MCSマシンカタログ
-
MCSIOを使用する非永続的MCSマシンカタログ
-
複数のNICを持つマスターイメージ
孤立したAzureリソースの検出。この機能を使用すると、Azure展開内の孤立したリソースを検出できるようになり、効率的なリソース管理が可能になります。孤立したリソースが特定された後、さらなるアクションを実行して、生産性の向上とコスト削減を実現できます。詳細については、「展開内の孤立したAzureリソースを検出する」を参照してください。
新しいイメージ更新ステータス。 フル構成でカタログのイメージ更新ステータスを監視する際に、既存の完全に更新済み、部分的に更新済み、更新保留中に加えて、新しいステータスイメージ準備中を表示できるようになりました。詳細については、「マスターイメージを変更する」を参照してください。
自動タグを作成するためのPowerShellコマンド(プレビュー)。 この機能を使用すると、PowerShellコマンドを使用してタグを自動的に作成できます。詳細については、「自動タグ」を参照してください。
ユーザーまたはデリバリーグループに表示される通知サイン。ポリシーを作成または変更し、設定を構成する際に、すべてのデリバリーグループが無効になっている場合、システムは「このフィルターの要素はどれも有効になっていません」という警告を表示します。少なくとも1つのデリバリーグループが有効になっている場合、システムは警告サインを表示しません。詳細については、「ポリシー設定」を参照してください。
2023年9月
新機能と機能強化
ローカルホストキャッシュ(LHC)を管理するためのPowerShellコマンド。 Citrix Cloud ConnectorでLHCを管理するためにPowerShellコマンドを使用できるようになりました。詳細については、「ローカルホストキャッシュのPowerShellコマンド」を参照してください。
空のマシンカタログ作成のサポート。 フル構成で、VMをすぐに作成せずにマシンカタログを作成できるようになりました。この機能を使用すると、バックエンドホストが完全に準備されるか、VMプロビジョニングが完了するまでVM作成を延期でき、カタログ作成の柔軟性が向上します。現在、この機能はMachine Creation Servicesでプロビジョニングされたカタログにのみ適用されます。詳細については、「マシンカタログを作成する」を参照してください。
Homeノードのデータキャッシュ。 Citrix DaaSのHomeノードにデータキャッシュを導入しました。この機能強化により、Homeノードに移動する際のページ読み込み時間が短縮され、ユーザーエクスペリエンスが向上します。
アプリケーションの検索機能強化。 アプリケーションノードの検索機能を刷新し、検索ノードで導入された新しいデザインに合わせました。この新機能により、アプリケーションの検索エクスペリエンスが向上し、DaaS全体で一貫した検索エクスペリエンスが維持されます。フィルター式内のキーワードアプリケーション名は、元の意味を保持したまま名前に名称変更されました。詳細については、「フル構成管理インターフェイスで検索を使用する」を参照してください。
スコープ管理の強化: フォルダービューでのオブジェクトの表示。 スコープの作成および管理ページで、マシンカタログ、デリバリーグループ、およびアプリケーショングループが、DaaSでの管理に合わせたフォルダー構造で表示されるようになりました。このフォルダービューにより、スコープの作成と管理のためのオブジェクトの選択プロセスが簡素化され、より直感的でわかりやすい選択が可能になります。詳細については、「スコープの作成と管理」を参照してください。
「ユーザー管理をCitrix Cloudに任せる」オプションを削除しました。 Manage > Full Configurationでデリバリーグループを作成する際、ページでこのオプションのサポートが削除されました。ユーザー割り当てがCitrix Cloudを通じて処理されていたデリバリーグループについては、Citrix Cloudライブラリ内でユーザー割り当ての管理を続行してください。
Azure Germanyオプションを削除しました。 Microsoft Cloud DeutschlandのOctober 29, 2021の閉鎖に伴い、ホスト接続作成ページからAzure Germanyオプションを削除しました。
2023年8月
新機能と機能強化
Full Configuration: マシンプロファイルを使用したAWSおよびGCP VMのプロビジョニングのサポート。 Machine Creation Services (MCS) を使用してAWSまたはGCP VMをプロビジョニングする際、既存のVMをマシンプロファイルとして選択できるようになり、カタログ内のVMが選択したVMから設定を継承できるようになりました。
-
GCP VMの場合、継承される設定には、ディスク暗号化セットID、マシンサイズ、ストレージタイプ、ゾーンが含まれます。
-
AWS VMの場合、継承される設定はステージによって異なります。
-
カタログ作成時: マシンサイズ、テナンシータイプ、セキュリティグループ、NICの数。
-
カタログ編集時: マシンサイズ、セキュリティグループ。
-
詳細については、「マシンカタログの作成」を参照してください。
マシンカタログおよびデリバリーグループノードに検索機能が導入されました。 マシンカタログおよびデリバリーグループノード内で、マシンカタログとデリバリーグループを直接検索して見つけることができるようになりました。これらのノードの検索機能は、検索ノードと同じインターフェイスを提供し、DaaS全体でシームレスな検索エクスペリエンスを提供します。詳細については、「Full Configuration管理インターフェイスでの検索の使用」を参照してください。
Device Postureを使用してセッション起動診断でエンドポイントデバイスのステータスを表示。 Monitorのセッション起動診断機能は、セッション障害が発生した正確なコンポーネントとステージを特定するのに役立ちます。これにより、セッション起動障害の正確な原因を特定し、推奨されるアクションを実行できます。
セッション起動シーケンスに関わるすべてのコンポーネントでこのチェックを包括的にするための次のステップとして、エンドポイントデバイスのスキャン結果を表示できるようになりました。コンポーネントのリストでエンドポイントデバイスをクリックすると、Device Postureのスキャンステータスが表示されます。Device Posture Serviceは、管理者が定義したポリシーに基づいて、エンドポイントデバイスのコンプライアンスをスキャンします。
(/ja-jp/citrix-secure-private-access/device-posture.html#configure-contextual-access-smart-access-using-device-posture)に記載されているように、Device PostureサービスがDaaSで構成されていることを確認してください。Device Postureによってログに記録されたエラーについては、(/ja-jp/device-posture/device-posture-logs.html)で説明されています。
詳細については、(/ja-jp/citrix-daas/monitor/session_launch_diagnostics.html#steps-to-diagnose-session-launch-failure)を参照してください。
Citrix Cloud Connectorを介してAzureおよびGCPへのAPIリクエストをルーティングするためのFull Configurationの新しいオプション。 以前は、AzureおよびGCPへのAPIリクエストはパブリックエンドポイントを介してのみルーティングできました。Full Configuration > 接続とリソースの追加の新しいオプションを使用すると、Citrix Cloud Connectorを介してルーティングすることで、より安全なアプローチを選択できるようになりました。詳細については、(/ja-jp/citrix-daas/install-configure/connections/connection-azure-resource-manager.html#create-a-service-principal-and-connection-using-full-configuration)を参照してください。
検索とフィルターの機能強化。 検索エクスペリエンスを向上させるために、以下の機能強化を行いました。
-
簡素化された検索: フィルターなしで検索を実行すると、検索候補が削除され、クリーンでわかりやすい検索エクスペリエンスが提供されます。
-
AND/OR演算子の更新: 「すべて一致(AND演算子)」と「いずれか一致(OR演算子)」オプションがフィルターパネルで利用可能になり、フィルターアイコンを1回クリックするだけでアクセスできます。
-
合理化されたフィルター構成: フィルターパネルを使用して、複数のフィルターをシームレスに指定および適用できるようになりました。
-
よりクリーンなインターフェイス: 「フィルターの固定」機能が削除され、UIの煩雑さが軽減され、検索エクスペリエンスがより直感的になりました。
-
クイックフィルター追加: フィルターを適用した後、プラス記号を使用して別のフィルターをすばやく追加できるようになりました。
-
保存されたフィルターセットの削除: フィルターセットの管理に移動することなく、検索メニュー内で保存されたフィルターセットを簡単に削除できるようになりました。
詳細については、(/ja-jp/citrix-daas/manage-deployment/search.html)を参照してください。
Azure Quick Deployで作成されたマシンカタログのVDAアップグレードサポート。 Full Configurationを使用すると、Azure Quick Deployを介して作成されたマシンカタログに対してVDAアップグレードを有効にし、即時またはスケジュールされたアップグレードのためにVDAのアップグレードを実行できるようになりました。詳細については、Full Configurationインターフェイスを使用したVDAのアップグレードを参照してください。
SCVMMでMCSによって作成されたマシンカタログ内の永続VMのOSディスクをリセットする機能。 PowerShellコマンド
Reset-ProvVMDiskを使用して、MCSによって作成されたマシンカタログ内の永続VMのOSディスクをリセットできるようになりました。この機能は、OSディスクのリセットプロセスを自動化します。たとえば、MCSを使用して作成された永続的な開発デスクトップカタログのVMを初期状態にリセットするのに役立ちます。現在、この機能はAzure、Citrix Hypervisor、SCVMM、およびVMware仮想化環境に適用できます。OSディスクをリセットするためのPowerShellコマンドの使用方法の詳細については、(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage.html#reset-os-disk)を参照してください。
個々のVMのプロパティを更新。 PowerShellコマンドを使用して、永続的なMCSマシンカタログ内の個々のVMのプロパティを更新できるようになりました。この実装により、マシンカタログ全体を更新することなく、個々のVMを効率的に管理できます。現在、この機能はAzure環境にのみ適用できます。詳細については、(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage/manage-machine-catalog-azure.html#update-properties-of-individual-vms)を参照してください。
マネージドディスクのアップロードとダウンロードを制限。 Azureポリシーに従い、同じディスクアクセスオブジェクトを使用して同時に5つを超えるディスクまたはスナップショットをアップロードまたはダウンロードすることはできません。この機能により、以下の場合は5つの同時アップロードまたはダウンロードの制限は適用されません。
-
CustomPropertiesでProxyHypervisorTrafficThroughConnectorを構成し、 -
プライベートエンドポイントを使用するために、新しいディスクごとにディスクアクセスを自動的に作成するようAzureポリシーを構成しないでください。
MCS I/Oライトバックキャッシュディスクに特定のドライブ文字を割り当てるサポート。以前は、WindowsオペレーティングシステムがMCS I/Oライトバックキャッシュディスクにドライブ文字を自動的に割り当てていました。この機能により、MCS I/Oライトバックキャッシュディスクに特定のドライブ文字を割り当てることができるようになりました。この実装により、使用するアプリケーションのドライブ文字とMCS I/Oライトバックキャッシュディスクのドライブ文字との間の競合を回避できます。この機能はWindowsオペレーティングシステムにのみ適用されます。詳細については、「MCS I/Oライトバックキャッシュディスクに特定のドライブ文字を割り当てる」を参照してください。
Citrix Hypervisorでのマシンプロファイルのサポート。Citrix Hypervisorでは、マシンプロファイルを使用してMCSマシンカタログを作成できるようになりました。マシンプロファイルの入力元はVMです。マシンプロファイルは、VMテンプレートからハードウェアプロパティをキャプチャし、カタログ内の新しくプロビジョニングされたVMに適用します。詳細については、「マシンプロファイルを使用してマシンカタログを作成する」を参照してください。
失敗後にカタログ作成を再試行。カタログ作成が失敗した場合、カタログ作成を再試行できるようになりました。作成を成功させるには、トラブルシューティング情報を確認し、問題を解決してください。この情報には、検出された問題が記述されており、それらを解決するための推奨事項が提供されています。失敗したカタログにはエラーアイコンが表示されます。詳細を確認するには、各カタログのトラブルシューティングタブに移動してください。詳細については、「マシンカタログを管理する」を参照してください。
構成セットを管理するための権限。WEM構成セット管理をより正確に制御できるように、マシンカタログ権限セットに構成セットの管理という新しい権限を導入しました。この権限は、構成セットのバインドまたはバインド解除、およびカタログの異なる構成セットへの切り替えなどのタスクを実行できるユーザーに排他的なアクセスを許可します。詳細については、「カタログの構成セットを管理する」を参照してください。
Full Configurationの新しいオプションで、古いAzure AD参加済みデバイスのクリーンアップを有効化。Citrix DaaSで古いAzure AD参加済みデバイスのクリーンアップを簡素化するために、Full Configurationにオプションを導入しました。以前は、このタスクを実行するためにカスタムPowerShellスクリプトを実行する必要がありました。このオプションを有効にすると、ホスト接続に古いAzure AD参加済みデバイスを自動的にクリーンアップする権限が付与されます。詳細については、「Azureホスト接続」を参照してください。
Full Configurationを使用したカタログのイメージ更新ステータスを監視。新しい列イメージの更新を使用して、非永続マシンカタログのイメージ更新ステータスを監視できるようになりました。この列は、カタログのイメージが完全に更新済み、部分的に更新済み、または更新保留中であるかを示します。
マシンカタログテーブルに列を表示するには、次の手順に従います。
-
マシンカタログノードで、アクションバーの表示する列アイコンを選択します。
-
マシンカタログ > イメージステータスを選択します。
-
保存をクリックします。
イメージの更新列を表示すると、コンソールのパフォーマンスが低下する可能性があります。必要な場合にのみ表示することをお勧めします。
GCP管理トラフィックのセキュアな環境。この機能により、Google CloudプロジェクトへのプライベートGoogleアクセスのみを許可できるようになりました。この実装により、機密データを処理するためのセキュリティが強化されます。これを行うには、Citrix Cloud展開の場合、
CustomPropertiesにProxyHypervisorTrafficThroughConnectorを追加します。プライベートワーカープールを使用している場合は、CustomPropertiesにUsePrivateWorkerPoolを追加します。詳細については、「GCP管理トラフィックのセキュアな環境を作成する」を参照してください。
2023年7月
新機能と機能強化
Azureで孤立したリソースのリストを取得するサポート。Azure環境では、MCSによって作成されたものの、MCSによって使用されなくなった孤立したリソースのリストを取得できるようになりました。この機能は、追加コストの回避に役立ちます。詳細については、孤立したリソースのリストを取得するを参照してください。
**フル構成を使用した永続的なマルチセッションマシンの作成のサポート。**マルチセッションマシンのカタログを作成する際、それらを永続的にするかどうかを指定できるようになりました。永続的なマルチセッションマシンについては、ユーザーがデスクトップに加えた変更が保存され、すべての承認されたユーザーがアクセスできることに留意してください。詳細については、マシンカタログの作成を参照してください。
**フル構成におけるAWS AMIインベントリをフィルタリングする新機能。**AWSカタログ作成時にマシンテンプレートを選択する際、以下の検索条件を使用してターゲットテンプレートのAWS AMIインベントリをフィルタリングできるようになりました。
-
イメージ名
-
イメージID
-
イメージタグ
マシンテンプレートリストは、リストをスクロールすると動的に読み込まれます。最初は25項目が読み込まれ、スクロールするにつれてさらに読み込まれます。
**Azure ADデバイスの削除のサポート。**この機能により、サービスプリンシパルにCloud Device Administratorロールを割り当て、ホスティング接続のカスタムプロパティを変更することで、古いAzure ADデバイスを一貫して削除できます。Azureの古いADデバイスを削除しない場合、対応する非永続VMは、Azure ADポータルから手動で削除するまで初期化状態のままになります。詳細については、Azure Active Directory参加済みマシンIDのIDプールを参照してください。
**AWS環境におけるマシンプロファイルのサポート。**AWSでMachine Creation Services (MCS) を使用してマシンをプロビジョニングするためのカタログを作成する際、EC2インスタンス (VM) または起動テンプレートバージョンからハードウェアプロパティをキャプチャし、プロビジョニングされたマシンに適用するためにマシンプロファイルを使用できるようになりました。キャプチャされるプロパティには、例えば、EBSボリュームプロパティ、インスタンスタイプ、EBS最適化、およびその他のサポートされているAWS構成が含まれます。カタログを編集する際、異なるVMまたは起動テンプレートを提供することで、プロビジョニングされたマシンのマシンプロファイルを変更できます。詳細については、マシンプロファイルを使用したカタログの作成を参照してください。
**検索結果のエクスポート制限が10,000から30,000に拡張。**検索結果のエクスポート制限を拡張しました。以前は10,000項目に制限されていましたが、CSVファイルに最大30,000項目をエクスポートできるようになりました。詳細については、検索結果をCSVファイルにエクスポートするを参照してください。
イメージの更新オプション。マシンカタログのマスターイメージを選択する際、右上の更新オプションを使用して、最新のマスターイメージリストをすばやく取得できるようになりました。更新オプションはAWSカタログでは利用できません。さらに、Azureカタログのマシンプロファイルとホストグループでも更新オプションが利用可能です。
2023年6月
新機能と機能強化
**GCPにおけるマシンプロファイル入力からのカスタムプロパティ取得のサポート。**以前は、GCP環境でマシンプロファイル入力を使用してMCSマシンカタログを作成する際、カスタムプロパティを明示的に指定する必要がありました。この操作は余分な労力を要しました。この機能により、明示的に定義することなく、以下のカスタムプロパティを導出できるようになりました。
-
ServiceOffering -
CryptoKeyId -
CatalogZones -
Storage
New-ProvSchemeおよびSet-ProvSchemeコマンドを実行し、カスタムプロパティを明示的に指定しない場合、プロパティの値はマシンプロファイル入力から派生します。
たとえば、
New-ProvSchemeコマンドでServiceOfferingを指定しない限り、New-ProvScheme -MachineProfileはマシンプロファイルのコンピュータータイプをプロビジョニングスキームのServiceOfferingプロパティに書き込みます。Set-ProvVMSchemeを2回実行した場合、最新のコマンドが有効になります。
AWS環境でのタグの削除。 以前は、
ForgetVMパラメーターを指定したRemove-ProvVMおよびRemove-ProvScheme PowerShellコマンドは、CitrixデータベースからVMとマシンカタログを削除していました。しかし、これらのコマンドはタグを削除しませんでした。すべてのリソースから完全に削除されなかったVMとマシンカタログを個別に管理する必要がありました。この機能を使用すると、次のことができます。
-
マシンカタログから単一のVMまたはVMのリストからVMとタグを削除するための、
ForgetVMパラメーターを指定したRemove-ProvVM。 -
Citrixデータベースからマシンカタログを削除し、マシンカタログからリソースを削除するための、
ForgetVMパラメーターを指定したRemove-ProvScheme。
この実装は、次の点で役立ちます。
-
リークしたリソースの特定
-
不要なリソースを維持するための追加コストの削減
この機能は、永続VMにのみ適用されます。詳細については、「タグの削除」を参照してください。
MCSマシンカタログに関連する過去のエラーと警告を取得する機能。 以前は、マシンカタログに関連する最新の警告とエラーのみを取得していました。この機能により、MCSマシンカタログの過去の警告とエラーのリストを取得できるようになりました。このリストは、MCSマシンカタログに関する問題を理解し、それらの問題を修正するのに役立ちます。
詳細については、「カタログに関連する警告とエラーの取得」を参照してください。
Google CloudにおけるCitrixのパフォーマンスが向上し、容量が増加しました。 Citrixは、単一のGoogle Cloudプロジェクトで最大3,000台のVDAを含むカタログをサポートできるようになりました。このアップデートにより、プロビジョニングと電源管理の両方の操作でパフォーマンスが向上します。
Google CloudおよびAWS環境のMCSで作成されたマシンカタログ内の永続VMのOSディスクをリセットする機能。 PowerShellコマンド
Reset-ProvVMDisk を使用して、MCSで作成されたマシンカタログ内の永続VMのOSディスクをリセットできるようになりました。この機能は、OSディスクのリセットプロセスを自動化します。たとえば、MCSを使用して作成された永続的な開発デスクトップカタログのVMを初期状態にリセットするのに役立ちます。現在、この機能はAWS、Azure、Citrix Hypervisor、Google Cloud、およびVMware仮想化環境に適用されます。PowerShellコマンドを使用してOSディスクをリセットする方法の詳細については、「OSディスクのリセット」を参照してください。
GCPで既存のカタログおよび既存のVMのディスク関連のカスタムプロパティを変更するサポート。 以前は、GCP環境では、MCSマシンカタログを作成するときにのみカスタムプロパティを追加できました。この機能により、既存のカタログおよびカタログの既存のVMの以下のディスク関連のカスタムプロパティを変更できるようになりました。
-
PersistOSDisk -
PersistWBC -
StorageType -
IdentityDiskStorageType -
WbcDiskStorageType
この実装により、カタログ作成後でも異なるディスクに異なるストレージタイプを選択できるようになり、異なるストレージタイプに関連する価格設定のバランスを取ることができます。詳細については、「既存のカタログのディスク関連のカスタムプロパティを変更する」を参照してください。
動的セッションタイムアウトのサポートがVDAバージョン2203 LTSR CU3以降に拡張されました。 シングルセッションOSデリバリーグループの場合、この機能はバージョン2206 CR以降、または2203 LTSR CU3以降のVDAに適用されるようになりました。詳細については、「動的セッションタイムアウト」を参照してください。
フル構成でのホスト接続作成エクスペリエンスの向上。 リソースの場所を選択すると、「接続タイプ」ドロップダウンリストにCitrixがサポートするすべてのハイパーバイザーとクラウドサービスが表示されるようになり、その可用性は以下に依存します。
-
アクセス可能なCloud Connectorがないリソースの場所の場合、コネクタレス展開をサポートするハイパーバイザーとクラウドサービスのみが利用可能です。
-
アクセス可能なCloud Connectorがあるリソースの場所の場合、それらのコネクタにプラグインが適切にインストールされているハイパーバイザーとクラウドサービスのみが利用可能です。
詳細については、「接続の作成と管理」を参照してください。
VDAアップグレードでの追加コンポーネントの選択。 VDAをアップグレードする際に、どの追加コンポーネントをアップグレードまたはインストールするかを選択できるようになりました。詳細については、「VDAのアップグレード」を参照してください。
重要:
追加コンポーネント機能を使用するには、VDAインストーラーバージョン2206以降に含まれているVDAアップグレードエージェントがバージョン7.34以降であることを確認してください。
完全な構成で、マシンプロファイルに基づいてAzureマシンの一部の設定が事前構成されるようになりました。 Azure VMをプロビジョニングすると、完全な構成で、選択したマシンプロファイルに基づいて以下の設定が事前構成されるようになりました。
-
ホストグループ
-
ディスク暗号化セット
-
可用性ゾーン
-
ライセンスの種類
AWSインスタンスの休止状態のサポート。 AWSインスタンスを起動し、必要に応じて設定し、休止状態にできるようになりました。休止プロセスは、インスタンスのインメモリ状態と、そのプライベートIPアドレスおよびエラスティックIPアドレスを保存するため、中断したところから正確に再開できます。休止状態をサポートするVMの作成について詳しくは、「インスタンスの休止」を参照してください。
AWSスロットリングの最適化のサポート。 AWSカタログ内の多数のマシンを、スロットリングの問題に遭遇することなく、電源のオン/オフができるようになりました。スロットリングの問題は、AWSに送信されるリクエストの数が、サーバーが処理できるリクエストの数を超えた場合に発生します。この機能により、多数のマシンの電源をオン/オフするためのAWS呼び出しの数を減らすことで、効率が向上します。また、永続カタログ内のマシンの電源をオン/オフするのにかかる時間を大幅に短縮します。
Azure管理トラフィックのセキュアな環境。 以前は、Azureエンドポイントが環境内のリソースとやり取りするために、パブリックインターネットに依存していました。その結果、パブリックインターネットにアクセスされるため、セキュリティ上の懸念が生じていました。この機能により、MCSはネットワークトラフィックを環境内のCitrix Cloud Connector経由でルーティングできるようになります。これにより、すべてのAzure管理トラフィックが独自の環境から発信されるため、環境が安全になります。これを行うには、
CustomPropertiesにProxyHypervisorTrafficThroughConnectorを追加します。詳細については、「Azure管理トラフィックのセキュアな環境を作成する」を参照してください。
カスタムプロパティを設定した後、Azureポリシーを構成して、Azureマネージドディスクへのプライベートディスクアクセスを許可できます。
Azure Monitor Agentを使用してカタログVMをプロビジョニングするサポート。 Azure Monitor Agent (AMA) は、監視データを収集し、Azure Monitorに配信します。この機能により、MCSマシンカタログVM(永続および非永続)を、AMAを拡張機能としてインストールしてプロビジョニングできます。この実装により、監視データ内のVMを一意に識別することで監視が可能になります。AMAの詳細については、「Azure Monitor Agentの概要」を参照してください。
現在、MCSはこの機能に対してマシンプロファイルワークフローのみをサポートしています。AMAが有効なマシンカタログVMのプロビジョニングの詳細については、「Azure Monitor AgentがインストールされたカタログVMをプロビジョニングする」を参照してください。
MCSカタログの再起動スケジュールを有効にする。 以前は、次回の再起動を待つか、すべてのVMの即時再起動をトリガーすることで、イメージの更新をスケジュールできました。この機能により、MCSイメージの更新を容易にするために、カタログの1回限りの再起動スケジュールを希望の日時にトリガーするように作成できるようになりました。再起動スケジュールを作成するには、
BrokerCatalogRebootScheduleコマンドを使用します。詳細については、「マスターイメージを変更する」を参照してください。
Azure Quick Deployで期限切れのクライアントシークレットを管理する。 Azure Quick Deployでは、クライアントシークレットの有効期限が切れたときにアラートで通知を受け、簡単に更新してAzureリソースへの継続的なアクセスを確保できるようになりました。詳細については、「期限切れのクライアントシークレットを更新する」を参照してください。
2023年5月
新機能と機能強化
検索機能の強化。この機能により、フィルターの視覚効果と操作性が向上し、より良い検索エクスペリエンスが提供されます。詳細については、「完全構成管理インターフェイスでの検索の使用」を参照してください。
ユーザーレイヤーにリダイレクトされないディレクトリパスを定義できる新しいユーザー除外ポリシー。ユーザー除外はユーザーパーソナライゼーションレイヤー (UPL) に適用されますが、セッションホストには適用されません。Logoff.txt には、すべてのアクティブなユーザー除外が含まれるようになりました。詳細については、「ユーザーパーソナライゼーションレイヤー」を参照してください。
MCSマシンカタログに追加された新しいVMのハードウェアバージョンを更新するサポート。VMware環境では、マシンプロファイルソースを使用して、既存のMCSマシンカタログに新しく追加されたVMのハードウェアバージョンを更新できるようになりました。カタログに追加されたVMのハードウェアバージョンを更新するために、新しいマシンカタログを作成する必要はありません。この機能を使用するには、マシンプロファイルのワークフローを使用する必要があります。
AWS VMインスタンスのフィルタリングのサポート。以前は、AWS VMインスタンスをマシンプロファイルの入力として使用してMCSマシンカタログを作成すると、無効なマシンプロファイルの入力が原因でカタログが正しく作成または機能しないことがありました。この機能により、有効なマシンプロファイルVMとして使用できるAWS VMインスタンスを一覧表示できるようになりました。これを行うには、
Get-HypInventoryItemコマンドを使用します。詳細については、「VMインスタンスのフィルタリング」を参照してください。
Azure環境で、マシンプロファイルベースではないマシンカタログをマシンプロファイルベースのマシンカタログに変換するサポート。Azure環境では、VMまたはテンプレート仕様をマシンプロファイルの入力として使用して、マシンプロファイルベースではないマシンカタログをマシンプロファイルベースのマシンカタログに変換できるようになりました。既存のVMとカタログに追加された新しいVMは、明示的なカスタムプロパティによって上書きされない限り、マシンプロファイルからプロパティ値を取得します。詳細については、「マシンプロファイルベースではないマシンカタログをマシンプロファイルベースのマシンカタログに変換する」を参照してください。
Azure環境におけるマネージドディスクの二重暗号化のサポート。Azure環境では、二重暗号化を使用してMCSマシンカタログを作成できるようになりました。二重暗号化は、プラットフォーム側暗号化 (デフォルト) と顧客管理キー (CMEK) による暗号化です。したがって、暗号化アルゴリズム、実装、または侵害されたキーに関連するリスクを懸念するセキュリティ意識の高いお客様は、この二重暗号化を選択できます。永続的なOSディスクとデータディスク、スナップショット、およびイメージはすべて、二重暗号化によって保存時に暗号化されます。詳細については、「マネージドディスクの二重暗号化」を参照してください。
VMwareにおけるマシンプロファイルのサポート。VMware環境では、マシンプロファイルを使用してMCSマシンカタログを作成できるようになりました。マシンプロファイル入力のソースはVMwareテンプレートです。マシンプロファイルは、VMwareテンプレートからハードウェアプロパティを取得し、カタログ内の新しくプロビジョニングされたVMに適用します。詳細については、「マシンプロファイルを使用してマシンカタログを作成する」を参照してください。
AzureおよびCitrix HypervisorのMCSで作成されたマシンカタログ内の永続VMのOSディスクをリセットする機能。PowerShellコマンド
Reset-ProvVMDiskを使用して、MCSで作成されたマシンカタログ内の永続VMのOSディスクをリセットできるようになりました。この機能は、OSディスクのリセットプロセスを自動化します。たとえば、MCSを使用して作成された永続的な開発デスクトップカタログのVMを初期状態にリセットするのに役立ちます。現在、この機能はAzure、Citrix Hypervisor、およびVMware仮想化環境に適用されます。OSディスクをリセットするためのPowerShellコマンドの使用方法の詳細については、「OSディスクのリセット」を参照してください。
ホスト接続作成エクスペリエンスの向上。ホスト接続の作成中に、次の情報を取得できるようになりました。
-
サードパーティ製プラグインを含む、Citrixがサポートするすべてのハイパーバイザープラグインのリスト
-
ハイパーバイザープラグインの可用性。可用性ステータスがfalseの場合、Cloud Connectorがインストールされていないことが考えられます
この機能は、リソースの場所を正しく設定し、ホスト接続を作成するのに役立ちます。詳細については、「ステップ1. 接続」を参照してください。
ポリシーノードのユーザーエクスペリエンスの改善。ユーザーエクスペリエンスを向上させ、ポリシー管理をより効率的にするために、完全構成 > ポリシーノードに以下の改善を実装しました。
-
ポリシーの作成およびテンプレートの作成アクションの新しいUIデザイン:
-
ポリシー設定の展開可能なフォルダービュー。設定の選択ページでは、すべての設定がカテゴリ別に展開可能なツリービューで表示され、設定を見つけやすくなりました。
-
設定を選択するには、選択ボタンを使用する代わりに、チェックボックスをクリックするだけです。
-
レガシー設定はデフォルトで非表示になり、最も関連性の高い設定のみが表示されます。レガシー設定が必要な場合は、レガシー設定を含めるを選択してください。
-
ブール設定の横にアクションボタンが追加され、設定リストでその値を直接変更できるようになりました。
-
-
ポリシーの編集アクションの新しいUIデザイン:
-
ナビゲーションメニューが順序なしリストに更新されました。リストの各項目には、そのページに保存ボタンが含まれるようになりました。この新しいデザインにより、ナビゲーションメニューのすべての項目を移動することなく、項目に加えられた変更を保存できます。これらの改善により、ポリシー管理がより効率的かつ合理化されます。
-
ナビゲーション項目の横に赤い点が表示され、設定エラーを示します。
-
-
ドラッグしてポリシーの優先順位を変更します。優先順位リストで、ポリシーを目的の位置にドラッグすることで、その優先順位を変更できるようになりました。
AutoScaleの強制ユーザーログオフを無効にする新しいオプション。 AutoScaleの管理 > ユーザーログオフ通知ページで、新しいオプション通知も強制ログオフも行わないが利用可能になりました。このオプションを選択すると、Autoscaleはドレイン状態のマシンからユーザーを強制的にログオフさせることも、ユーザーにログオフして別のマシンにログオンするよう通知することもありません。詳細については、ユーザーログオフ通知を参照してください。
Windows 365 Cloud PCを再起動する機能。 Citrix DaaSを使用して、Windows 365 Cloud PCを再起動できるようになりました。
セッションの詳細。 完全な構成 > 検索 > セッションでセッションを表示すると、セッションビュー(下部ペイン)に、クライアントの問題のトラブルシューティングと特定に役立つ、より多くのセッション詳細が含まれるようになりました。
-
再接続時間。 セッションが切断された後に再接続された時刻。
-
クライアントプラットフォーム。 セッションの起動に使用されたプラットフォーム。
-
クライアントバージョン。 セッションの起動に使用されたクライアントプラットフォームのバージョン。
-
リモートホストIP。 Citrix WorkspaceがホストされているリモートホストのIPアドレス。
VMのAzure ADセキュリティグループの名前変更のサポート。 Citrix DaaSを介してAzure ADセキュリティグループに追加されたVMの場合、Full Configuration > Edit Machine Catalogを使用してセキュリティグループの名前を変更できるようになりました。名前変更は、変更を保存した後に発生します。
マシンアカウントのデフォルトドメイン選択。 カタログを作成すると、リソース(接続)が存在するドメインが、マシンアカウントのデフォルトとして選択されます。
VMが参加するAzure AD割り当て済みセキュリティグループを表示する機能。 Full Configurationで、Azure Active Directoryに参加しているVMを作成する際に、メンバーとして割り当てられたセキュリティグループに参加というオプションが利用可能になり、VMが存在するAzure ADセキュリティグループを割り当てられたセキュリティグループに追加できるようになりました。詳細については、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
接続のネットワーク変更のサポート。 Full Configurationで、接続のネットワークを変更できるようになりました。使用中のネットワークは、接続から関連付けを解除できません。詳細については、「ネットワークの編集」を参照してください。
Azure環境でタグを削除する機能。 以前は、
ForgetVMパラメーターを持つRemove-ProvVMおよびRemove-ProvScheme PowerShellコマンドは、CitrixデータベースからVMとマシンカタログを削除していました。しかし、これらのコマンドはリソースからタグを削除しませんでした。すべてのリソースから完全に削除されなかったVMとマシンカタログを個別に管理する必要がありました。この機能により、以下を使用できます。
-
ForgetVMパラメーターを持つRemove-ProvVMを使用すると、マシンカタログから単一のVMまたはVMのリストから、リソース上に作成されたVMとタグを削除できます。 -
ForgetVMパラメーターを持つRemove-ProvSchemeを使用すると、Citrixデータベースからマシンカタログ全体を削除し、リソース上に作成されたタグも削除できます。
この実装は、MCSによって作成されたものの、MCSによって使用されなくなった孤立したリソースを特定するのに役立ちます。
この機能は、永続VMにのみ適用されます。詳細については、「タグの削除」を参照してください。
失敗したマシンアラート。 Monitorのプロアクティブ通知およびアラート機能が強化され、デリバリーグループ内の失敗したマシンの割合に基づく新しいアラート「失敗したマシン(%)」が追加されました。新しいアラート条件により、デリバリーグループ内の失敗したマシンの割合としてアラートしきい値を構成できます。詳細については、アラート記事の「失敗したマシン」セクションを参照してください。
2023年4月
新機能と機能強化
Image Portability ServiceでCitrix Provisioningを使用して特定のクラウドプラットフォームで公開する。 Image Portability Serviceを使用してAWS、Azure、Google Cloudで公開するための特定のワークフローが利用可能になりました。さらに、Azureとネットワークに必要な権限が更新されました。詳細については、「パブリッククラウドへのワークロードの移行」を参照してください。
マシンがメンテナンスモードになっている理由を特定するためのサポート。 以前は、マシンがメンテナンスモードになっている理由を特定するにはPowerShellしか選択肢がありませんでした。現在では、フル構成でそれが可能です。
-
検索を使用してマシンを見つけます。
-
下部ペインの詳細タブでメンテナンスの理由を確認します。または、メンテナンスモード列にカーソルを合わせます。次の情報が表示される場合があります。
-
管理者による: 管理者によってメンテナンスモードに設定されました。
-
登録失敗の最大数: マシンが許可された最大登録試行回数を超えたため、メンテナンスモードに設定されました。
また、フィルターメンテナンスの理由が利用可能になりました。これを使用してターゲットマシンを特定できます。
この機能は、管理者がメンテナンスモードのマシンの問題をトラブルシューティングするのに役立ちます。
変数を活用して、ユーザーにログオフまでの残り時間を通知する。 ユーザーのログオフを強制する際、通知メッセージで指定された時間を示す変数として
%s%または%m%を使用できるようになりました。時間を秒単位で表すには%s%を使用します。時間を分単位で表すには%m%を使用します。詳細については、「ユーザーログオフ通知」を参照してください。
ストレージタイプ変更失敗時の電源オン動作のカスタマイズをサポート。 電源オン時に、Azureでの障害により、管理対象ディスクのストレージタイプが目的のタイプに変更できない場合があります。以前は、このようなシナリオでは、VMはオフのままで、障害メッセージが送信されていました。この機能により、ストレージが構成されたタイプに復元できない場合でもVMの電源をオンにするか、VMの電源をオフのままにするかを選択できます。詳細については、「ストレージタイプ変更失敗時の電源オン動作のカスタマイズ」を参照してください。
MAKアクティベーションのサポート。 複数ライセンス認証キー (MAK) を介してアクティブ化されたVMを使用して、永続および非永続マシンカタログをプロビジョニングできるようになりました。この機能により、MCSはプロビジョニングされたVMとも通信できるようになります。この実装は、アクティベーションカウントを失うことなくWindowsシステムをアクティブ化するのに役立ちます。詳細については、「ボリュームライセンス認証」を参照してください。
ホストでのAzureディスク暗号化のサポート。 この機能により、ホストでの暗号化機能を備えたMCSマシンカタログを作成できるようになりました。現在、MCSはこの機能の機械プロファイルワークフローのみをサポートしています。VMまたはテンプレート仕様を機械プロファイルの入力として使用できます。詳細については、「ホストでのAzureディスク暗号化」を参照してください。
このタイプの暗号化では、VMをホストするサーバーがデータを暗号化し、その後、暗号化されたデータがAzureストレージサーバーを介して流れます。したがって、この暗号化方法はデータをエンドツーエンドで暗号化します。詳細については、「ホストでの暗号化 - VMデータのエンドツーエンド暗号化」を参照してください。
マシンプロファイルの入力としてのGCPインスタンステンプレートのサポート。 この機能により、GCPインスタンステンプレートをマシンプロファイルの入力として選択できるようになりました。インスタンステンプレートはGCPの軽量リソースであるため、非常に費用対効果が高いです。これを行うには、PowerShellコマンドを使用します。GCPインスタンステンプレートを選択してマシンカタログを作成および更新するためのPowerShellコマンドの使用方法の詳細については、「インスタンステンプレートとしてマシンプロファイルを持つマシンカタログを作成する」を参照してください。
Azure AD動的セキュリティグループ名の変更のサポート。 AzureポータルからAzure AD動的セキュリティグループ名を変更または削除できます。この操作により、Azure AD動的セキュリティグループ名がマシンカタログに関連付けられた動的セキュリティグループと同期しなくなる可能性があります。この機能により、マシンカタログに関連付けられたAzure AD動的セキュリティグループ名を変更できるようになりました。
この変更により、Azure AD IDプールオブジェクトに保存されているAzure AD動的セキュリティグループ情報が、Azureポータルに保存されている情報と一貫性を持つようになります。詳細については、Azure AD動的セキュリティグループ名の変更を参照してください。
GCPで必要な権限が追加されました。以下の操作に必要な権限が追加されました。
-
ホスト接続の作成
-
VMの電源管理の実行
-
カタログのプロビジョニング
詳細については、GCPの権限についてを参照してください。
資格情報の処理。セキュリティ強化のため、デフォルトでは、VDAと同じドメインにないユーザーの資格情報はクラウドに転送されません。以下のすべての条件が満たされると、ログイン試行は失敗します。
-
ユーザーがVDAとは異なるドメインにいる
-
ドメイン間に信頼関係がない
-
StoreFrontがVDAと同じドメインにインストールされている
以前は、これらの条件下では、ユーザーはStoreFrontに対して認証できませんでした。そのため、Cloud Connectorはユーザー資格情報をクラウドに転送し、そのユーザーの認証要求を正しい宛先にルーティングしていました。この動作は、必要に応じて引き続き構成できます。詳細については、DaaS PowerShell SDKのSet-Brokersiteの
CredentialForwardingToCloudAllowedパラメーターを参照してください。
2023年3月
新機能と機能強化
管理者向けの役割とスコープの構成のサポート。Citrix Cloudは、管理者のアクセスを構成する際に、より高度な柔軟性とカスタマイズをサポートするようになりました。以前は、定義済みの役割とスコープのペアしか選択できませんでした。この機能強化により、役割を選択し、それを任意のスコープと組み合わせることができます。
詳細については、管理者向けのカスタムアクセスの構成を参照してください。
既存の割り当て済みセキュリティグループの下に動的セキュリティグループを作成するサポート。以前は、マシンカタログ用にAzure AD動的セキュリティグループを作成できました。この機能により、既存のAzure AD割り当て済みセキュリティグループの下にAzure AD動的セキュリティグループを追加することもできます。次のことができます。
-
セキュリティグループ情報を取得する。
-
オンプレミスADサーバーから同期されたすべてのAzure AD割り当て済みセキュリティグループ、またはAzure ADロールを割り当てることができる割り当て済みセキュリティグループを取得する。
-
すべてのAzure AD動的セキュリティグループを取得する。
-
Azure AD動的セキュリティグループをAzure AD割り当て済みグループのメンバーとして追加する。
-
マシンカタログとともにAzure AD動的セキュリティグループが削除されたときに、Azure AD動的セキュリティグループとAzure AD割り当て済みセキュリティグループ間のメンバーシップを削除する。
詳しくは、「既存のAzure AD割り当て済みセキュリティグループの下にAzure AD動的セキュリティグループを作成する」(/ja-jp/citrix-daas/install-configure/identity-pools-of-different-machine-identity-join-types/identity-pool-aad-joined-machine-identity.html#create-an-azure-ad-dynamic-security-group-under-an-existing-azure-ad-assigned-security-group)を参照してください。
Azure AD参加済みVMのAzure AD動的セキュリティグループのサポート。Citrixは、MCSマシンカタログの作成時に、カタログの動的セキュリティグループをサポートするようになりました。動的セキュリティグループのルールは、マシンカタログの命名スキームに基づいて、カタログ内のVMを動的セキュリティグループに配置します。これは、Azure Active Directory (Azure AD) によってVMを管理したい場合に役立ちます。また、条件付きアクセス ポリシーを適用したり、Azure AD動的セキュリティグループでVMをフィルタリングしてIntuneからアプリを配布したりする場合にも役立ちます。カタログを削除すると、動的セキュリティグループも削除されます。詳しくは、「Azure Active Directory動的セキュリティグループ」(/ja-jp/citrix-daas/install-configure/identity-pools-of-different-machine-identity-join-types/identity-pool-aad-joined-machine-identity.html#azure-active-directory-dynamic-security-group)を参照してください。
動的セキュリティグループの使用に関するライセンス要件の詳細については、Microsoft ドキュメント Azure Active Directory で動的グループを作成または更新する を参照してください。
完全構成によるAzure ADセキュリティグループへのVMの追加のサポート。Azure AD参加済みVMを作成する際に、Azure ADセキュリティグループというオプションが利用できるようになりました。このオプションを使用すると、VMの命名スキームに基づいて、VMをAzure ADセキュリティグループに追加できます。詳しくは、「Microsoft Azureカタログを作成する」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-citrix-azure.html)を参照してください。
Azure環境で既存のVMのストレージタイプをシャットダウン時に下位層に変更するサポート。Azure環境では、VMがシャットダウンされたときに既存のVMのストレージタイプを下位層に変更することで、ストレージコストを節約できるようになりました。これを行うには、StorageTypeAtShutdownカスタムプロパティを使用します。詳しくは、「シャットダウン時に既存のVMのストレージタイプを下位層に変更する」(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage/manage-machine-catalog-azure.html#change-the-storage-type-of-existing-vms-to-a-lower-tier-on-shutdown)を参照してください。
仮想マシンの作成時にセキュリティ識別子を許可するサポート。以前は、プロビジョニングスキームで指定された構成で新しい仮想マシンを作成する際に、セキュリティ識別子 (
ADAccountSid) をNewProvVMコマンドに追加できませんでした。この機能により、新しい仮想マシンを作成する際に、マシンを一意に識別するためにパラメーターADAccountSidを追加できるようになりました。詳しくは、「仮想マシンの作成時にSIDを追加する」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create.html#add-sids-while-creating-virtual-machines)を参照してください。
MCSカタログに関連する警告を取得する機能。以前は、マシンカタログに問題があることを示す情報は得られませんでした。この機能により、MCSカタログの問題を把握し、それらの問題を修正するための警告を取得できるようになりました。
警告はエラーとは異なり、開始されたプロビジョニングタスクが失敗する原因にはなりません。
警告を取得するには、PowerShellコマンドを使用します。詳しくは、「カタログに関連する警告を取得する」(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage.html#retrieve-warnings-associated-with-a-catalog)を参照してください。
接続用の共有テナント。接続のサブスクリプションとAzure Compute Galleryを共有するテナントとサブスクリプションを追加できるようになりました。その結果、カタログを作成または更新する際に、それらのテナントとサブスクリプションから共有イメージを選択できます。詳細については、「接続設定の編集」を参照してください。
AzureカタログのOSタイプの変更サポートを削除。カタログイメージを変更する場合、使用中のイメージと同じOSタイプのイメージのみが表示されます。この機能強化により、Citrix DaaSは、カタログ作成後にAzureカタログのOSタイプを変更すること(Windows OSタイプからLinuxへの変更など、その逆も含む)をサポートしなくなりました。
2023年2月
新機能と機能強化
異なるAzureテナント間でのイメージ共有のサポート。 以前は、Azure環境では、Azure Compute Galleryを使用して共有サブスクリプションとのみイメージを共有できました。この機能により、異なるテナント内の異なる共有サブスクリプションに属するAzure Compute Galleryのイメージを選択して、MCSカタログを作成および更新できるようになりました。詳細については、「Azureテナント間でのイメージ共有」を参照してください。
ポリシーモデリング。ポリシーモデリング機能が一般提供されるようになりました。計画およびテスト目的でポリシーをシミュレートできます。詳細については、「ポリシーモデリングウィザードの使用」を参照してください。
プレビュー機能をオンまたはオフにする機能。フルアクセス権を持つCitrix Cloud管理者として、 > で、Citrixに問い合わせることなくプレビュー機能をオンまたはオフにできるようになりました。詳細については、「完全な構成インターフェイスのホームぺージ」を参照してください。
ユーザー名によるセッション診断の検索。この機能により、トランザクションIDがない場合にユーザー名からセッション起動診断を使用できるようになります。この機能は、エンドユーザーがトランザクションIDをキャプチャしていない場合に、ヘルプデスク管理者が失敗したセッションをトリアージするのに特に役立ちます。 ユーザー名を検索し、過去48時間以内にユーザーが起動を試みた失敗したセッションのリストからトリアージするセッションを選択できます。セッション起動診断ページには、失敗したセッションの詳細が表示されます。障害が発生した正確なコンポーネントとステージが一覧表示されます。詳細については、「セッション起動診断」の記事を参照してください。
Secure Private Accessを使用したセキュアなWebアプリおよびSaaSアプリの展開。完全な構成 > アプリケーション > アプリケーションタブのアクションバーに、新しいオプションWeb/SaaSアプリケーションの追加が追加されました。このオプションを使用すると、Secure Private Accessを使用してセキュアなWebアプリおよびSaaSアプリを展開できます。Citrix Secure Private Accessは、ゼロトラストのアプローチを使用して、リモートユーザーがWeb、SaaS、およびクライアントサーバーベースのアプリにアクセスするための簡単で柔軟な方法を提供します。ウォーターマークやコピー/貼り付け制御などのきめ細かなセキュリティ制御とともに、WebアプリおよびSaaSアプリへのシングルサインオンを可能にします。Citrix Secure Private Accessを使用すると、すべての仮想化アプリと非仮想化アプリを1か所にまとめ、ユーザーのエクスペリエンスを向上させることができます。「Citrix Secure Private Access」を参照してください。
特定の期間のログコンテンツをフィルター。完全な構成 > ログ > イベントの時間期間リストに、新しいオプションカスタムが追加されました。これを使用して、検索をフィルターするイベントの期間を指定します。詳細については、「構成ログ」を参照してください。
Autoscaleの更新。Autoscaleがタグ付きマシンの電源をオンにし始めるタイミングを制御するオプションを、理解しやすいように更新しました。このオプションは、タグなしマシンの残りの容量の割合に基づいて、Autoscaleがタグ付きマシンの電源をオンにし始めるタイミングを制御します。割合がしきい値(デフォルトは10%)を下回ると、Autoscaleはタグ付きマシンの電源をオンにし始めます。割合がしきい値を超えると、Autoscaleは電源オフモードになります。詳細については、「タグ付きマシンの自動スケーリング(クラウドバースト)」を参照してください。
アプリ保護ポリシー。デリバリーグループの作成または編集時に、アプリ保護を有効にできるようになりました。この機能は、クライアントセッションに対してキーロギング防止および画面キャプチャ防止機能を提供します。詳細については、「デリバリーグループの作成」および「デリバリーグループの管理」を参照してください。
AMD GPUでリアルタイムGPU使用率が利用可能に。 Monitorで、AMD Radeon Instinct MI25 GPUおよびAMD EPYC 7V12(Rome)CPUのGPU使用率を確認できるようになりました。MonitorはすでにNVIDIA Tesla M60 GPUをサポートしています。GPU使用率は、GPU、GPUメモリ、エンコーダー、およびデコーダーのリアルタイムのパーセンテージ使用率を示すグラフを表示し、マルチセッションおよびシングルセッションOS VDAでのGPU関連の問題をトラブルシューティングします。AMD GPU使用率グラフは、64ビットWindowsおよびCitrix Virtual Apps and Desktops 7 2212以降を実行しているVDAでのみ利用可能です。詳細については、「GPU使用率」を参照してください。
Azureでの構成更新のスケジュール設定のサポート。Azure環境では、PowerShellコマンド
Schedule-ProvVMUpdateを使用して、既存のMCSプロビジョニング済みマシンの構成更新のタイムスロットをスケジュールできるようになりました。スケジュールされたタイムスロット中の電源オンまたは再起動により、スケジュールされたプロビジョニングスキームの更新がマシンに適用されます。また、Cancel-ProvVMUpdateを使用して、スケジュールされた時刻より前に構成更新をキャンセルすることもできます。
以下の構成更新をスケジュールおよびキャンセルできます。
-
単一または複数のVM
-
カタログ全体
詳細については、「構成更新のスケジュール」を参照してください。
Google Cloud MarketplaceからCitrix Readyイメージを直接使用するためのサポート。Google Cloud MarketplaceでCitrixが提供するイメージを参照および選択して、MCSカタログを作成できるようになりました。現在、MCSはこの機能の機械プロファイルワークフローのみをサポートしています。詳細については、「Google Cloud Marketplace」を参照してください。
SCVMMホスト接続でのホストグループスコープの制限。以前は、SCVMMへのホスト接続には、管理者が単一のトップレベルホストグループを構成している必要がありました。これは、管理者が単一のトップレベルホストグループの下にあるすべてのホストグループ、クラスター、またはホストにアクセスできることを意味します。この機能により、単一のSCVMMが異なるデータセンターの複数のクラスターを管理する大規模な展開において、管理者のホストグループスコープを制限できるようになりました。これを行うには、Microsoft System Center Virtual Machine Manager (VMM) コンソールで委任された管理者ロールを使用して、管理者がアクセスする必要があるホストグループを選択します。詳細については、「ハイパーバイザーのインストールと構成」を参照してください。
Azureでのゾーン冗長ストレージのサポート。以前は、MCSはローカル冗長ストレージのみを提供していました。この機能により、Azureでゾーン冗長ストレージがオプションとして利用できるようになり、使用したい冗長性の種類に応じてストレージタイプを選択できます。ゾーン冗長ストレージは、Azureマネージドディスクを複数の可用性ゾーンにレプリケートするため、あるゾーンでの障害から、他のゾーンの冗長性を利用して回復できます。詳細については、「ゾーン冗長ストレージを有効にする」を参照してください。
2023年1月
新機能と機能強化
VMシャットダウン時にストレージディスクをStandard HDDにダウングレードするオプション。Azureカタログを作成または更新する際に、ディスク設定ページに新しいオプションストレージコストの節約を有効にするが追加されました。このオプションは、VMがシャットダウンするときにストレージディスクとライトバックキャッシュディスクをStandard HDDにダウングレードすることで、ストレージコストを節約します。VMは再起動時に元の設定に戻ります。詳細については、「Microsoft Azureカタログの作成」を参照してください。
フル構成でのセッションローミング構成のサポート。以前は、アプリケーションとデスクトップのセッションローミングを構成するにはPowerShellしか選択肢がありませんでした。現在はフル構成でこれを行うことができます。詳細については、「デリバリーグループの管理」を参照してください。
一部のアクションを実際の意味に合わせて名称変更しました。 フル構成 > マシンカタログおよびフル構成 > デリバリーグループで、以下のアクションの名称を変更しました。これらのアクションを実行するワークフローは変更されていません。
-
マシンの更新をマスターイメージの変更に名称変更
-
マシンの更新のロールバックをマスターイメージのロールバックに名称変更
-
カタログのアップグレードを機能レベルの変更に名称変更
-
デリバリーグループのアップグレードを機能レベルの変更に名称変更
-
「カタログアップグレードの取り消し」が「機能レベル変更の取り消し」に名称変更されました
-
「デリバリーグループアップグレードの取り消し」が「機能レベル変更の取り消し」に名称変更されました
フォルダーを使用したアプリケーショングループの整理のサポート。 入れ子になったフォルダーを作成してアプリケーショングループを整理し、簡単にアクセスできるようになりました。詳しくは、「フォルダーを使用したアプリケーショングループの整理」を参照してください。
デリバリーグループの制限の強化。 以前は、デリバリーグループのアプリまたはデスクトップの使用を制限する場合、デリバリーグループ内でそれらを使用することを許可されているユーザーとユーザーグループのみを指定できました。ブロックするユーザーとユーザーグループも追加できるようになりました。この機能強化は、ユーザーのグループを許可リストに追加し、同時に許可リスト内のユーザーのサブセットをブロックしたい場合に役立ちます。詳しくは、「デリバリーグループの作成」を参照してください。
Monitor から Citrix Analytics for Performance™ - セッションの詳細にアクセス。 Citrix Analytics for Performance のセッションの詳細ページが Monitor に統合されました。Monitor の ページで をクリックすると、Monitor 内で Citrix Analytics for Performance のセッションの詳細ページを表示できます。これには、有効な Citrix Analytics for Performance の資格が必要です。セッションの詳細は、Citrix Analytics for Performance で Excellent、Fair、または Poor に分類されたセッションで利用できます。
セッションのエクスペリエンスに寄与する要因とともに、過去3日間のセッションエクスペリエンスの傾向を表示できます。この情報は、Monitor で利用可能なライブデータを補完するものであり、ヘルプデスク管理者がセッションエクスペリエンスに関連する問題のトラブルシューティングを行う際に使用されます。
詳しくは、「サイト分析」の記事を参照してください。
完全構成で非永続VMまたはそのマシンカタログを削除すると、ハイパーバイザーまたはクラウドサービスから削除されます。 ハイパーバイザーまたはクラウドサービスにVMを保持するオプションは、永続VMでのみ利用可能になりました。詳しくは、「マシンカタログの管理」を参照してください。
2022年12月
新機能と機能強化
Azure AD参加済みマスターVMを使用した、Azure AD参加済み、ハイブリッドAzure AD参加済み、およびMicrosoft Intune対応カタログの作成のサポート。 Azure AD参加済み、ハイブリッドAzure AD参加済み、およびドメインに参加していないマスターVMを使用して、Azure AD参加済み、ハイブリッドAzure AD参加済み、およびMicrosoft Intune対応カタログを作成できるようになりました。Microsoft IntuneでマスターVMを管理する場合は、VDAバージョン2212以降を使用し、マシンカタログの作成または更新時にイメージ準備をスキップしないでください。
マシンIDの詳細については、「Azure Active Directory参加済み」、「Microsoft Intune」、および「ハイブリッドAzure Active Directory参加済み」を参照してください。
ハイパーバイザーにアクセスせずにVMオブジェクトを削除するためのMCSのサポート。 ハイパーバイザーにアクセスすることなく、MCSでVMオブジェクトを削除できるようになりました。VMまたはプロビジョニングスキームを削除する際、MCSはリソースが追跡または識別されなくなるようにタグを削除する必要があります。以前は、ハイパーバイザーにアクセスできない場合、タグ削除の失敗は無視されていました。この機能により、
Remove-ProvVMコマンドを使用しているときにハイパーバイザーにアクセスできない場合、タグの削除は失敗しますが、PurgeDBOnlyオプションを使用することで、データベースからVMリソースオブジェクトを削除できます。詳しくは、「ハイパーバイザーにアクセスせずにマシンを削除」を参照してください。
2022年11月
新機能と機能強化
MSIXおよびMSIXアプリアタッチアプリの配信のサポート。 Full Configuration > App Packagesで、MSIXおよびMSIXアプリアタッチパッケージアプリをCitrix Cloudにアップロードし、ユーザーに配信できるようになりました。詳細については、「アプリパッケージ」を参照してください。
サポートされていないVDAバージョンと機能レベルのプロンプト。 Full Configurationインターフェイスで、サポートされていないVDAバージョンと機能レベルに関する警告が表示されるようになりました。潜在的な問題を回避するには:
-
マシンがサポートされていないVDAバージョンを実行している場合、サポートされているバージョンにアップグレードするよう求められます。
-
カタログまたはデリバリーグループの機能レベルがサポートされていない場合、より高いレベルに設定するよう求められます。
ヒント:
VDAは、Citrix Virtual Apps and DesktopsのCRおよびLTSRライフサイクルの対象となります。
マスターイメージに注釈を付ける機能がカタログ作成に拡張されました。 Full ConfigurationでMCSカタログを作成する際、マスターイメージに注釈を付けられるようになりました。詳細については、「マスターイメージ」を参照してください。
Full Configurationを介したデスクトップ割り当てデータのエクスポートのサポート。 シングルセッションOSデリバリーグループのデスクトップ割り当てを表示する際、監査目的で割り当てデータをCSVファイルにエクスポートできるようになりました。これを行うには、Full Configuration > Delivery Groupsで該当するデリバリーグループを選択し、Desktopsタブに移動して、タブの左上隅にあるExportをクリックします。
「すべてのアプリケーション」タブと「アプリケーションフォルダー」タブが1つに統合されました。 Full Configuration > Applicationsで、All ApplicationsタブとApplication Foldersタブが1つのタブ、Applicationsに統合されました。この変更により、Full Configurationノード全体でのフォルダービュー管理のユーザーエクスペリエンスが統一されます。
Azure環境でVMがシャットダウンされたときにストレージタイプを下位層に変更するサポート。 Azure環境では、VMをシャットダウンする際に、マネージドディスクのストレージタイプを下位層に切り替えることで、ストレージコストを節約できるようになりました。これを行うには、
StorageTypeAtShutdownカスタムプロパティを使用します。VMをシャットダウンすると、ディスクのストレージタイプは下位層(StorageTypeAtShutdownカスタムプロパティで指定)に変更されます。VMの電源をオンにすると、ストレージタイプは元のストレージタイプ(StorageTypeまたはWBCDiskStorageTypeカスタムプロパティで指定)に戻ります。詳細については、「VMがシャットダウンされたときにストレージタイプを下位層に変更する」を参照してください。
フィルタービューの更新。 Monitorのフィルターページが更新され、フィルターの視覚化とアクセシビリティを向上させるために、保存済みフィルターとデフォルトフィルターのリストが個別に含まれるようになりました。マシン、セッション、接続、またはアプリケーションインスタンスの中からビューを選択できます。次に、保存済みフィルターまたはデフォルトフィルターのリストからフィルターを選択して、フィルター処理されたデータのリストを表示できます。ドロップダウンリストを使用して、フィルター条件を絞り込んだり、既存の条件を編集したりできます。フィルターを保存済みフィルターリストに保存できます。詳細については、「フィルター」の記事を参照してください。
MCSで作成されたマシンカタログ内の永続VMのOSディスクをリセットする機能。 VMware仮想化環境では、PowerShellコマンド
Reset-ProvVMDiskを使用して、MCSで作成されたマシンカタログ内の永続VMのOSディスクをリセットできるようになりました。この機能は、OSディスクのリセットプロセスを自動化します。たとえば、MCSを使用して作成された永続的な開発デスクトップカタログのVMを初期状態にリセットするのに役立ちます。
PowerShellコマンドを使用してOSディスクをリセットする方法の詳細については、「OSディスクのリセット」を参照してください。
Azure環境におけるMCSプロビジョニング済みマシンのマシンプロファイルと追加のカスタムプロパティの更新のサポート。 以前は、Azure環境で
Request-ProvVMUpdateを使用して、MCSプロビジョニング済みマシンのServiceOfferingカスタムプロパティを更新できました。現在では、マシンプロファイルと以下のカスタムプロパティも更新できます。
-
StorageType -
WBCDiskStorageType -
IdentityDiskStorageType -
LicenseType -
DedicatedHostGroupId -
PersistWBC -
PersistOsDisk -
PersistVm
詳細については、を参照してください。(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage/manage-machine-catalog-azure.html#update-provisioned-machines-to-current-provisioning-scheme-state).
GCPでのマシンプロファイルのサポート。Google Cloud Platform (GCP) 環境でMachine Creation Services (MCS) を使用してマシンをプロビジョニングするためのカタログを作成する際、仮想マシンからハードウェアプロパティをキャプチャし、それらをカタログ内の新しくプロビジョニングされたVMに適用するために、マシンプロファイルを使用できるようになりました。
MachineProfile パラメータが使用されていない場合、ハードウェアプロパティはマスターイメージVMまたはスナップショットからキャプチャされます。
マシンプロファイルは、LinuxとWindowsの両方のオペレーティングシステムで動作します。
マシンプロファイルを使用してマシンカタログを作成する方法については、を参照してください。(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-gcp.html#create-a-machine-catalog-using-a-machine-profile).
GCP環境でのMCSプロビジョニング済みマシンの更新のサポート。GCP環境では、
Set-ProvScheme はテンプレート(プロビジョニングスキーム)を変更し、既存のマシンには影響しません。PowerShellコマンド Request-ProvVMUpdate を使用して、現在のプロビジョニングスキームを既存のマシン(またはマシンのセット)に適用できるようになりました。現在、GCPでは、この機能でサポートされているプロパティの更新はマシンプロファイルです。詳細については、を参照してください。(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage/manage-machine-catalog-gcp.html#update-provisioned-machines-using-powershell).
2022年10月
新機能と機能強化
マシンプロファイルとホストグループの同時使用のサポート。Azure Resource Managerマスターイメージを使用してカタログを作成する際、マシンプロファイルとホストグループを同時に使用できるようになりました。これは、セキュリティ向上のために信頼できる起動を使用し、同時に専用ホストでマシンを実行したいシナリオで役立ちます。詳細については、を参照してください。(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-citrix-azure.html#create-a-machine-catalog-using-an-azure-resource-manager-image).
フォルダーを使用したデリバリーグループの整理のサポート。 フォルダーツリーを作成してデリバリーグループを整理し、簡単にアクセスできるようになりました。詳細については、フォルダーを使用したデリバリーグループの整理を参照してください。
完全な構成によるマシンの1回限りの再起動のスケジューリングのサポート。 デリバリーグループの再起動スケジュールを作成する際に、新しいオプション が利用できるようになりました。このオプションを使用すると、デリバリーグループ内のマシンを、指定した日時で1回再起動するようにスケジュールできます。詳細については、再起動スケジュールの作成を参照してください。
高度なプローブスケジューリング。 アプリケーションおよびデスクトッププローブのスケジューリングが改善され、Monitorから実行できるようになりました。この機能を使用すると、Citrix Probe Agentを構成して、特定の曜日にプローブタスクを実行し、日中に指定された間隔で繰り返すことができます。これにより、単一のプローブタスクを、特定の時間帯および曜日に繰り返すようにスケジュールできます。適切な時間に定期的に実行するように設定されたプローブを使用して、サイトの健全性をプロアクティブに確認できるようになりました。この機能により、Monitorでのプローブのセットアップと管理が簡素化されます。詳細については、アプリケーションおよびデスクトッププローブを参照してください。
2022年9月
新機能と強化された機能
以前のバージョンのRemote PowerShell SDKは非推奨になりました。 非推奨のバージョンを使用している場合、SDKは動作を停止し、現在のバージョンをダウンロードするように促すエラーメッセージが表示されます。この場合は、Citrix Webサイトから最新のRemote PowerShell SDKをダウンロードしてください。
Azureの信頼された起動によるマシンカタログ。 Azure環境では、信頼された起動が有効なマシンカタログを作成し、VMインベントリの
SupportsTrustedLaunchプロパティを使用して、信頼された起動をサポートするVMサイズを決定できます。
信頼された起動は、第2世代VMのセキュリティを向上させるシームレスな方法です。信頼された起動は、高度で永続的な攻撃手法から保護します。詳細については、信頼された起動によるマシンカタログを参照してください。
MCSによって作成されたMicrosoft System Center Virtual Machine Managerリソースの識別のサポート。 タグを使用して、MCSによって作成されたMicrosoft System Center Virtual Machine Manager (SCVMM) リソースを識別できるようになりました。MCSがリソースに追加するタグの詳細については、MCSによって作成されたリソースの識別を参照してください。
MCSによって作成されたVMwareリソースの識別のサポート。 タグを使用して、MCSによって作成されたVMwareリソースを識別できるようになりました。MCSがリソースに追加するタグの詳細については、MCSによって作成されたリソースの識別を参照してください。
AWS Workspaceのスロットリング最適化のサポート。 AWS Workspaceで多数のマシンをスロットリングの問題なく電源オン/オフできるようになりました。スロットリングの問題は、AWS Workspaceに送信されるリクエストの数が、サーバーが処理できるリクエストの数を超えた場合に発生します。そのため、Citrixは現在、複数のリクエストを1つのリクエストにグループ化してからAWS Workspace SDKに送信しています。
ホームでマシン数を表示する際にマシンの詳細を確認する機能。 ホームで可用性状態別にマシン数を表示する際に、状態をクリックしてその状態のマシンの詳細を表示できるようになりました。詳細については、完全な構成インターフェイスのホームページを参照してください。
同じAzureテナント内の異なるサブスクリプションのイメージを使用したマシンカタログ作成のサポート。 以前は、Azure環境では、マシンカタログを作成するために自分のサブスクリプション内のイメージしか選択できませんでした。この機能により、Azure Compute Gallery (旧Shared Imaged Gallery) 内の、別の共有サブスクリプションに属するイメージを選択して、MCSカタログを作成および更新できるようになりました。
カタログの作成の詳細については、Azure Resource Managerイメージを使用したマシンカタログの作成を参照してください。
同じテナント内の別のサービスプリンシパルとイメージを共有する方法については、同じテナント内の別のサービスプリンシパルとのイメージ共有を参照してください。
別のサブスクリプションからイメージを選択するためのPowerShellコマンドについては、PowerShellを使用して別のサブスクリプションからイメージを選択するを参照してください。
Azure Compute Galleryの詳細については、Azure Shared Image Galleryを参照してください。
2022年8月
新機能と機能強化
MCSによって作成されたCitrixハイパーバイザーリソースの識別をサポート。タグを使用して、MCSによって作成されたCitrixハイパーバイザーリソースを識別できるようになりました。MCSがリソースに追加するタグの詳細については、MCSによって作成されたリソースの識別を参照してください。
ホストグループとAzure可用性ゾーンの同時使用をサポート。Azure環境では、カスタムプロパティで指定されたAzure可用性ゾーンとホストグループのゾーンに基づいて、マシンカタログの作成が成功するかどうかを評価するための事前チェックが導入されました。可用性ゾーンのカスタムプロパティがホストグループのゾーンと一致しない場合、カタログの作成は失敗します。
ホストグループは、専用ホストのコレクションを表すリソースです。専用ホストは、1つ以上の仮想マシンをホストする物理サーバーを提供するサービスです。 Azure可用性ゾーンは、各Azureリージョン内の物理的に分離された場所であり、ローカル障害に対して耐性があります。
マシンカタログの作成が成功または失敗する可用性ゾーンとホストグループゾーンのさまざまな組み合わせの詳細については、ホストグループとAzure可用性ゾーンの同時使用を参照してください。
VMwareでマシンカタログのフォルダーIDを更新するサポート。VMware仮想化環境では、
Set-ProvSchemeのカスタムプロパティFolderIDを使用して、MCSマシンカタログのフォルダーIDを更新できるようになりました。フォルダーIDの更新後に作成されたVMは、この新しいフォルダーIDの下に作成されます。このプロパティがCustomPropertiesで指定されていない場合、VMはマスターイメージが配置されているフォルダーの下に作成されます。フォルダーIDの更新の詳細については、マシンカタログのフォルダーIDを更新するを参照してください。
タイムゾーン設定。日付と時刻設定を使用して、インターフェイスの日付と時刻の形式を好みに合わせて構成できるようになりました。詳細については、タイムゾーン設定を参照してください。
Image Portability Service (IPS)がAmazon Web Services (AWS)をサポートするようになりました。 AWSに必要な権限とコンポーネントを構成することで、IPSワークフローをAWSアカウントで使用できます。詳細については、「ワークロードをパブリッククラウドに移行する」を参照してください。
Azure環境でのイメージ準備中のページファイル設定。Azure環境では、ページファイルの場所に関する潜在的な混乱を回避できるようになりました。そのため、MCSはイメージ準備中にプロビジョニングスキームを作成する際に、ページファイルの場所を決定します。この計算は特定のルールに基づいています。エフェメラルOSディスク (EOS) やMCS I/Oなどの機能には、それぞれ独自の期待されるページファイルの場所があり、互いに排他的です。また、イメージ準備とプロビジョニングスキームの作成を分離した場合でも、MCSはページファイルの場所を正しく決定します。ページファイルの場所の詳細については、ページファイルの場所を参照してください。
Azure環境でのページファイル設定の更新をサポート。Azure環境でカタログを作成する際に、PowerShellコマンドを使用して、場所とサイズを含むページファイル設定を指定できるようになりました。これにより、MCSによって決定されたページファイル設定が上書きされます。これは、次のカスタムプロパティを指定して
New-ProvScheme コマンドを実行することで実行できます。
-
PageFileDiskDriveLetterOverride: ページファイルの場所のディスクドライブ文字 -
InitialPageFileSizeInMB: 初期ページファイルサイズ (MB) -
MaxPageFileSizeInMB: ページファイルの最大サイズ (MB)
ページファイル設定の更新について詳しくは、「ページファイル設定の更新」を参照してください。
ホームページの更新。Get Startedウィジェットのデザインが新しくなりました。ホームページのその他の更新は次のとおりです。
-
右上に新しく追加された更新アイコンとヘルプアイコン。
-
クリック可能なリソース数。関連するリソースページにすばやくアクセスできます。
-
「気に入らない」アイコンの機能強化。推奨事項が気に入らない場合、その推奨事項は表示されなくなります。推奨事項ウィジェットが気に入らない場合、そのウィジェットは表示されなくなります。
詳しくは、「ホーム」を参照してください。
Azure VM拡張機能の有効化のサポート。ARMテンプレート仕様をマシンプロファイルとして使用してマシンカタログを作成する場合、カタログ内のVMにAzure VM拡張機能を追加したり、サポートされている拡張機能のリストを表示したり、追加した拡張機能を削除したりできるようになりました。Azure VM拡張機能は、Azure VMの展開後の構成と自動化タスクを提供する小さなアプリケーションです。たとえば、VMにソフトウェアのインストール、ウイルス対策保護、または内部でスクリプトを実行する機能が必要な場合は、VM拡張機能を使用できます。Azure VM拡張機能を有効にする方法について詳しくは、「PowerShellを使用してAzure VM拡張機能を有効にする」を参照してください。
エフェメラルOSディスクの信頼された起動のサポート。信頼された起動を使用して、WindowsでエフェメラルOSディスクを使用するプロビジョニングスキームを作成できるようになりました。信頼された起動は、第2世代VMのセキュリティを向上させるシームレスな方法です。セキュアブートや仮想化されたトラステッドプラットフォームモジュール(vTPM)など、個別に有効にできるテクノロジーを組み合わせることで、高度で永続的な攻撃手法から保護します。マシンカタログの作成について詳しくは、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
2022年7月
新機能と機能強化
シングルセッションOSマシン向けの動的セッションタイムアウト。動的セッションタイムアウトがシングルセッションOSマシンをサポートするようになりました。バージョン2206以降のVDAが1つ以上含まれるデリバリーグループが必要です。これらのVDAがCitrix Cloudに少なくとも1回登録されていることを確認してください。詳しくは、「動的セッションタイムアウト」を参照してください。
Autoscaleでユーザーのログオフを強制せずにログオフリマインダーを送信。Autoscaleのユーザーログオフ通知(旧ユーザーログオフの強制)に新機能が追加されました。この機能を使用すると、ユーザーにログオフを強制することなく、ログオフリマインダーを送信できます。これにより、ユーザーのセッションからの強制ログオフによって発生する可能性のあるデータ損失を回避できます。詳しくは、「ユーザーログオフ通知」を参照してください。
AzureでLinux VMカタログを作成する際にLinux OSライセンスの種類を設定する機能。完全構成インターフェイスを使用して、AzureでLinux VMカタログを作成する際にLinux OSライセンスの種類を選択できるようになりました。持ち込みLinuxライセンスには、Red Hat Enterprise LinuxとSUSE Linux Enterprise Serverの2つの選択肢があります。詳しくは、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
完全構成での検索エクスペリエンスの強化。検索ノードには、次の新機能と機能強化が用意されています。
-
検索結果をエクスポートする機能。検索結果をエクスポートできるようになりました。エクスポートするには、右上隅にあるエクスポートアイコンをクリックします。
-
新しいフィルターが利用可能になりました。「保留中の電源操作」フィルターが利用可能になりました。このフィルターを使用して検索を絞り込みます。
-
特定の項目に対する「含まない」検索のサポート。マシン名やタグなどの項目で、「含まない」検索条件がサポートされるようになりました。
-
フィルター追加時のオブジェクト検索のサポート。以下のオブジェクトのフィルターを追加する際に、それらを検索できるようになりました: 接続、マシンカタログ、デリバリーグループ、アプリケーショングループ、タグ。
詳細については、完全構成管理インターフェイスでの検索の使用を参照してください。
**VMwareストレージプロファイルのサポート。**vSANデータストア上のマスターイメージを使用してマシンカタログを作成する際、RAID-1やRAID-5情報などのストレージポリシーをマスターイメージから作成されたターゲットデバイスにコピーできるようになりました。既存のカタログの場合、カタログを更新してもストレージポリシーは変更されません。
**RestrictedKrbHost SPN登録のサポート。**すべてのCitrix MCSによって作成されたコンピューターアカウントは、
RestrictedKrbHostサービスプリンシパル名 (SPN) で登録されるようになりました。これにより、MCSがコンピューターアカウントを作成した後に、コンピューターアカウントのSPNを登録するためにsetspnコマンドを実行する必要がなくなります。
**Microsoftパッケージアプリケーションを配信するための完全構成のApp Packages。**App-VノードはApp Packagesに名称変更され、より多くの種類のMicrosoftパッケージアプリケーションに対応するように再設計されました。以前は、App-Vパッケージアプリケーションを配信するために、ディスカバリーモジュールを使用して環境に追加する必要がありました。App Packagesノードを使用することで、アプリケーションを1か所で追加および配信できるようになりました。詳細については、App packagesを参照してください。
**ARMテンプレート仕様をマシンプロファイルとして使用するサポート。**以前は、VMのみをマシンプロファイルとして使用できました。Azureマシンカタログを作成する際に、ARMテンプレート仕様もマシンプロファイルとして使用できるようになりました。この機能により、バージョン管理などのAzure ARMテンプレートの機能を利用できます。選択された仕様が正しく構成され、必要な構成が含まれていることを確認するために、検証を実行します。検証に失敗した場合、別のマシンプロファイルを選択するように求められます。詳細については、Azure Resource Managerイメージを使用してマシンカタログを作成するを参照してください。
**ARMテンプレート仕様の検証のサポート。**ARMテンプレート仕様を検証して、マシンカタログを作成するためのマシンプロファイルとして使用できることを確認できるようになりました。ARMテンプレート仕様を検証する方法は2つあります。
-
完全構成管理インターフェイスを使用する。
-
PowerShellコマンドを使用する。
ARMテンプレート仕様の検証の詳細については、Azure Resource Managerイメージを使用してマシンカタログを作成するを参照してください。
2022年6月
新機能と機能強化
シングルセッションOSマシンでの再起動スケジュールのサポート。以前は、再起動スケジュール機能はマルチセッションOSマシンでのみ利用可能でした。現在はシングルセッションOSマシンでも利用できます。シングルセッションOSマシンを含むデリバリーグループの再起動スケジュールを作成できるようになりました。詳細については、「デリバリーグループ内のマシンの再起動スケジュールを作成および管理する」を参照してください。
ユーザー名の事前チェックを実行するオプション。ドメイン資格情報を入力する際に、名前の確認オプションが利用できるようになりました。このオプションを使用すると、ユーザー名が有効か、または一意であるかを確認できます。このオプションは、たとえば次のような場合に役立ちます。
-
複数のドメインに同じユーザー名が存在する場合。目的のユーザーを選択するよう求められます。
-
ドメイン名を思い出せない場合。ドメイン名を指定せずにユーザー名を入力できます。チェックが成功すると、ドメイン名が自動的に入力されます。
詳細については、「ドメイン資格情報」を参照してください。
既存のプロビジョニングスキームのネットワーク設定を変更する機能。 既存のプロビジョニングスキームのネットワーク設定を変更して、新しいVMが新しいサブネットワーク上に作成されるようにできるようになりました。ネットワーク設定を変更するには、
Set-ProvSchemeコマンドで-NetworkMappingパラメーターを使用します。このスキームから新しくプロビジョニングされたVMのみが新しいサブネットワーク設定を持ちます。また、サブネットワークが同じホスティングユニットの下にあることを確認する必要があります。詳細については、「既存のプロビジョニングスキームのネットワーク設定を変更する」を参照してください。
Azure VM、マネージドディスク、スナップショット、Azure VHD、およびARMテンプレートのリージョン名情報を取得する。Azure VM、マネージドディスク、スナップショット、Azure VHD、およびARMテンプレートのリージョン名情報を表示できるようになりました。この情報は、マシンカタログが割り当てられたときにマスターイメージ上のリソースに対して表示されます。詳細については、「Azure VM、マネージドディスク、スナップショット、Azure VHD、およびARMテンプレートのリージョン名情報を取得する」を参照してください。
Azure環境でマシンプロファイルのプロパティ値を使用する機能。マシンプロファイルを使用してAzureカタログを作成する際に、カスタムプロパティで値が明示的に定義されていない場合、ARMテンプレート仕様またはVM(どちらがマシンプロファイルとして使用されるかによる)からプロパティ値を設定できるようになりました。この機能の影響を受けるプロパティは次のとおりです。
-
アベイラビリティゾーン
-
専用ホストグループID
-
ディスク暗号化セットID
-
OSタイプ
-
ライセンスタイプ
-
サービスオファリング
-
ストレージタイプ
マシンプロファイルから一部のプロパティが欠落しており、カスタムプロパティで定義されていない場合、該当する箇所ではプロパティのデフォルト値が適用されます。詳細については、「マシンプロファイルプロパティ値の使用」を参照してください。
VDAアップグレードの拡張サポート。完全構成インターフェイスを使用して、MCSプロビジョニングされた永続マシンをアップグレードできるようになりました。これらは、カタログごとまたはマシンごとにアップグレードできます。詳細については、「完全構成インターフェイスを使用したVDAのアップグレード」を参照してください。
Citrix Cloud JapanおよびCitrix Cloud Government Control PlanesでのCitrix Probe Agent。Citrix Probe Agentは、Citrix Cloud JapanおよびCitrix Cloud Government Control Planesでホストされているサイトをサポートするようになりました。これらのプレーンでプロービングエージェントを使用するには、パス「\HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Citrix\ProbeAgent\AGENT\region」のレジストリ値を、日本向けには2、Governmentリージョン向けには3に設定します。Citrix Probe Agentは、サイトで公開されている仮想アプリとデスクトップの正常性をチェックするプロセスを自動化します。詳細については、「アプリケーションとデスクトップのプロービング」を参照してください。
VDAとCloud Connector間の通信に使用されるポートのカスタマイズ。特定のセキュリティ要件に基づいて、VDAがCloud Connectorとの通信に使用するポートをカスタマイズできるようになりました。この機能は、セキュリティチームがデフォルトポート(ポート80)の開放を許可しない場合や、デフォルトポートがすでに使用されている場合に役立ちます。詳細については、「Cloud Connectorとの通信用ポートのカスタマイズ」を参照してください。
フォルダーを使用したマシンカタログの整理のサポート。ネストされたフォルダーを作成して、マシンカタログを整理し、簡単にアクセスできるようになりました。詳細については、「フォルダーを使用したカタログの整理」を参照してください。
SCVMM 2022のサポート。Citrix DaaSは、MicrosoftのSystem Center Virtual Machine Manager (SCVMM) 2022をサポートするようになりました。SCVMMは、VMを展開するために必要なリソースの維持を含むさまざまなサービスを提供します。SCVMM 2022でサポートされる新機能の詳細については、「System Center Virtual Machine Managerの新機能」を参照してください。
AWSでの最大同時プロビジョニング操作パラメーターの構成のサポート。Citrix DaaSは、AWS上のMCSの構成可能なカスタムプロパティとして
MaximumConcurrentProvisioningOperationsをサポートするようになりました。MaximumConcurrentProvisioningOperationsは、同時に作成または削除できるVMの数を決定するプロパティです。MCSはデフォルトで100の最大同時プロビジョニング操作をサポートしていますが、PowerShellコマンドを入力してこの値をカスタマイズできるようになりました。1〜1000の範囲で入力できます。このプロパティを希望の値に設定すると、VMの作成または削除時に実行できる並列タスクの数を制御できます。最大同時プロビジョニング操作の構成の詳細については、「ホスト接続のデフォルト値」を参照してください。
2022年5月
新機能と機能強化
セッション起動診断の強化。Citrix DaaSは、詳細なセッション起動失敗診断をサポートするようになりました。セッション起動シーケンスに関与するコンポーネントを表示できるようになりました。最後に生成されたエラーコードで失敗したコンポーネントが強調表示されます。これにより、セッション起動失敗の正確な原因を特定し、推奨されるアクションを実行するのに役立ちます。
トランザクションページは、エラーの発生を示すコンポーネントのリストを含むトランザクション詳細パネルで拡張されています。コンポーネント名をクリックすると、コンポーネントの詳細と最後に確認された失敗の詳細が表示されます。失敗理由とエラーコードが表示されます。「詳細はこちら」リンクをクリックすると、詳細な説明と推奨されるアクションを含むエラーコードの特定のコードに移動します。詳細については、「セッション診断」を参照してください。
Remote PowerShell SDKでのSet-ProvServiceConfigurationDataの使用のサポート。Remote PowerShell SDKを使用して
Set-ProvServiceConfigurationDataを実行し、すべての該当するパラメーターの設定を行えるようになりました。このコマンドを使用して、イメージ準備中にDHCPの有効化をスキップすることもできます。Set-ProvServiceConfigurationDataでサポートされる設定のリストは次のとおりです。
-
イメージ準備タイムアウトの変更:
Set-ProvServiceConfigurationData -Name "ImageManagementPrep_PreparationTimeout" -value 60 -
DHCPの有効化をスキップ:
Set-ProvServiceConfigurationData -Name ImageManagementPrep_Excluded_Steps -Value EnableDHCP -
Microsoft Windows KMSの再アームをスキップ:
Set-ProvServiceConfigurationData -Name ImageManagementPrep_Excluded_Steps -Value OsRearm -
Microsoft Office KMS Rearm をスキップ:
Set-ProvServiceConfigurationData -Name ImageManagementPrep_Excluded_Steps -Value OfficeRearm -
準備用VMの自動シャットダウンを無効にする:
Set-ProvServiceConfigurationData –Name ImageManagementPrep_NoAutoShutdown –Value true -
ドメインインジェクションを無効にする:
Set-ProvServiceConfigurationData –Name DisableDomainInjection –Value true
PowerShellコマンドを使用してLinuxマシンカタログを作成する際にLinuxライセンスタイプを設定する機能。 PowerShellコマンドを使用すると、Linuxマシンカタログを作成する際にLinuxライセンスタイプを設定できます。持ち込みLinuxライセンスには、RHEL_BYOSとSLES_BYOSの2つの選択肢があります。この設定は、デフォルトでAzure Linuxライセンスになります。詳細については、「Azure Resource Managerイメージを使用してマシンカタログを作成する」を参照してください。
MCSによって作成されたすべてのAzureリソースを識別するサポート。 イメージ、IDディスク、OSディスク、NIC、VMなど、ProvSchemeに関連付けられているMCSによって作成されたすべてのAzureリソースを、
provschemeIDというタグを使用して識別できるようになりました。MCSがリソースに追加するタグの詳細については、「MCSによって作成されたリソースを識別する」を参照してください。
Active Directory以外のユーザーを手動で追加するサポート。 Full Configuration管理インターフェイスを使用して、カタログにActive Directory以外のユーザーを追加する際に、セミコロンで区切られたユーザー名のリストを入力できるようになりました。異なるディレクトリに存在するユーザーを追加する際には、形式を考慮してください。たとえば、ユーザーがActive Directoryにいる場合は、名前を直接入力します。そうでない場合は、この形式で名前を入力します:
<identity provider>:<user name>。例: AzureAD:username。詳細については、「マシンカタログを作成する」を参照してください。
2022年4月
新機能と機能強化
Full Configurationインターフェイスのホームぺージ。 Full Configurationにホームぺージが追加され、Citrix DaaSの展開とワークロードの概要、およびサブスクリプションを最大限に活用するための情報が提供されます。このページは以下の部分で構成されています。
-
サービス概要。 Citrix DaaSの展開とワークロードの概要を提供します。
-
推奨事項。 サブスクリプションで利用可能な機能を推奨し、フィードバックを収集します。
-
新機能。 最新の機能を表示します。
-
プレビュー機能。 現在プレビュー中の機能を表示します。
-
開始。 初期設定を案内する手順を表示します。
詳細については、「ホームぺージ」を参照してください。
カタログ作成と更新の進捗状況を表示。Full Configurationでは、カタログの作成と更新に関する最新情報を常に把握できるようになりました。作成および更新プロセスの概要を把握し、実行された手順の履歴を表示し、現在の手順の進捗状況と実行時間を監視できます。詳細については、「カタログの作成を開始する」を参照してください。
選択したゾーンに基づいて利用可能なハイパーバイザーとクラウドサービスを表示。Full Configurationでホスティング接続を作成する場合、接続の種類を選択する前にゾーンを選択する必要があります。接続の種類ドロップダウンリストには、そのゾーンで利用可能なハイパーバイザーとクラウドサービスが表示されます。以前は、接続の種類リストに必要なハイパーバイザーまたはクラウドサービスが表示されるようにするには、すべてのゾーンにそのプラグインをインストールする必要がありました。この新しい構成シーケンスにより、必要なゾーンにのみプラグインをインストールできるようになりました。
選択したゾーンで利用可能なハイパーバイザープラグインのリストを取得するには、PowerShellコマンドを使用することもできます。詳細については、「接続とリソースを作成する」を参照してください。
Full ConfigurationでのオンプレミスADに参加していないユーザーのサポート。プロビジョニングされたデスクトップまたはアプリ、デリバリーグループ、またはアプリケーショングループにユーザーを割り当てるインターフェイスに、新しいフィールド「IDの種類を選択」が追加されました。このフィールドを使用すると、Citrix Cloudが接続されている次のいずれかのIDプロバイダーからユーザーアカウントを選択できます。
-
アクティブディレクトリ
-
アジュール アクティブディレクトリ
-
オクタ
Google Cloud Platform (GCP) およびAzure環境で無効なカスタムプロパティを拒否する機能。
New-ProvSchemeおよびSet-ProvSchemeで設定されたカスタムプロパティが有効にならない場合に発生する可能性のある混乱を回避できるようになりました。存在しないカスタムプロパティを指定すると、エラーメッセージが表示されます。詳細については、「カスタムプロパティの設定に関する重要な考慮事項」を参照してください。
Azure Active Directory参加済みマシンの作成のサポート。Full Configurationでカタログを作成する際、マシンIDにAzure Active Directory参加済みというIDタイプが利用可能になりました。このIDタイプを使用すると、MCSを使用してAzure Active Directoryに参加しているマシンを作成できます。また、管理のためにマシンをMicrosoft Intuneに登録するための追加オプション「マシンをMicrosoft Intuneに登録」も利用できます。
Azure Active Directory参加済みカタログの作成については、「マシンカタログの作成」を参照してください。Azure Active Directory参加に関連する要件と考慮事項については、「Azure Active Directory参加済み」を参照してください。
ハイブリッドAzure Active Directory参加済みマシンの作成のサポート。Full Configurationでカタログを作成する際、マシンIDにハイブリッドAzure Active Directory参加済みというIDタイプが利用可能になりました。このIDタイプを使用すると、MCSを使用してハイブリッドAzure Active Directory参加済みマシンを作成できます。これらのマシンは組織が所有し、その組織に属するActive Directory Domain Servicesアカウントでサインインします。
ハイブリッドAzure Active Directory参加済みカタログの作成については、「マシンカタログの作成」を参照してください。ハイブリッドAzure Active Directory参加に関連する要件と考慮事項については、「ハイブリッドAzure Active Directory参加済み」を参照してください。
スナップショットのAzureトラステッド起動のサポート。 イメージに加えて、スナップショットでもAzureトラステッド起動が利用可能になりました。トラステッド起動が有効なスナップショットを選択する場合、マシンプロファイルの使用は必須です。また、トラステッド起動が有効なマシンプロファイルを選択する必要があります。詳細については、「Microsoft Azure Resource Managerクラウド環境」を参照してください。
マシンのエクスポート。 マシンカタログセットアップウィザードのマシンページに表示されているマシンをCSVファイルにエクスポートできるようになりました。これは、カタログにマシンを一括で追加する際のテンプレートとして使用できます。詳細については、「カタログからのマシンのエクスポート」を参照してください。
Workspace Environment Management Webコンソールにアクセスするオプション。管理タブのメニューに「Environment Management (Web)」オプションが追加されました。このオプションを選択すると、新しいWebベースのWorkspace Environment Managementコンソールに移動します。従来のコンソールにアクセスするには、「Environment Management」を使用します。現在、従来のコンソールの全機能をWebコンソールに移行中です。Webコンソールは通常、従来のコンソールよりも高速に動作します。詳細については、「Workspace Environment Managementサービス」を参照してください。
ProvSchemeパラメータを管理する機能。 MCSを使用してカタログを作成する際、サポートされていないハイパーバイザーで
New-ProvSchemeパラメータをマシンカタログ作成中に設定したり、マシンカタログ作成後にSet-ProvSchemeパラメータを更新したりすると、エラーが発生するようになりました。詳細については、「マシンカタログの作成」を参照してください。
リソースロケーションの制限の増加。 シングルセッションVDAおよびマルチセッションVDAのリソースロケーションの制限が、それぞれ10000および1000に増加しました。詳細については、「制限」を参照してください。
すべてのセッションをドレインした後に電源管理されていないマシンを再起動するサポート。 Citrix DaaSでは、すべてのセッションがマシンからドレインされた後、電源管理されていないマシンに対して再起動スケジュールを作成できるようになりました。完全構成インターフェイスで、再起動期間としてすべてのセッションをドレインした後にすべてのマシンを再起動を選択します。詳細については、「再起動スケジュールの作成」を参照してください。
VDAマシンのアップグレードのサポート(プレビュー)。 完全構成インターフェイスを使用して、Citrix DaaS展開のVDAマシンをアップグレードできるようになりました。カタログごと、またはマシンごとにアップグレードできます。この機能は、MCSを使用して作成されていないマシン(物理マシンなど)に適用されます。詳細については、「完全構成インターフェイスを使用したVDAのアップグレード」を参照してください。
停止中にマシンはシャットダウンされません。 Citrix DaaSは、マシンが存在するゾーンで停止が発生した場合に、ブローカーによる仮想マシンのシャットダウンを防止するようになりました。停止が終了すると、マシンは自動的に接続可能になります。停止後にマシンを利用可能にするために、何も操作する必要はありません。
セッション起動診断。 Citrix DaaSは、強化されたセッション起動失敗診断をサポートするようになりました。Citrix Monitor(つまり、Citrix Directorサービス)内からCitrix Workspaceアプリが生成した32桁(8-4-4-4-12)のトランザクションIDを使用して、問題が発生した正確なコンポーネントとステージを特定し、推奨されるアクションを適用して問題を解決します。詳細については、「セッション起動診断」を参照してください。
Session Recordingサービスにアクセスするオプション。 管理タブのメニューに、Session Recordingオプションが追加されました。Session Recordingサービスの導入により、ポリシー、再生、サーバー構成の一元管理が可能になります。これにより、組織全体の分散オブジェクトを管理および監視するための一元的なエントリポイントが提供され、IT管理者の負担が軽減されます。詳細については、「Session Recordingサービス(プレビュー)」を参照してください。
Citrix Virtual Apps and Desktopsサービスのリブランド。 Citrix Virtual Apps and DesktopsサービスはCitrix DaaSに名称変更されました。名称変更の詳細については、ブログのお知らせを参照してください。
Citrix Virtual Apps and Desktopsサービスの以下の製品が名称変更されました。
-
Citrix Virtual Apps service AdvancedはCitrix DaaS Advancedに名称変更されました。
-
Citrix Virtual Apps service PremiumはCitrix DaaS Premiumに名称変更されました。
-
Citrix Virtual Desktops™ serviceはCitrix DaaS Advanced Plusに名称変更されました。
-
Citrix Virtual Apps and Desktops service AdvancedはCitrix DaaS Advanced Plusに名称変更されました。
-
Citrix Virtual Apps and Desktops service Premium は、Citrix DaaS Premium and Citrix DaaS Premium Plus として利用可能になりました。
-
Citrix Virtual Apps and Desktops スタンダード Azure 向け は Citrix DaaS スタンダード Azure 向け に名称変更されました。
-
Citrix Virtual Apps and Desktops スタンダード Google Cloud 向け は Citrix DaaS スタンダード Google Cloud 向け に名称変更されました。
-
シトリックス バーチャル アプリケーションズ アンド デスクトップス プレミアム フォー グーグル クラウド は シトリックス DaaS プレミアム フォー グーグル クラウド に名称変更されました。
製品およびそのドキュメントにおけるこの移行の実施は、現在進行中のプロセスです。この移行期間中の皆様のご理解とご協力に感謝いたします。
-
製品UI、製品内コンテンツ、および製品ドキュメント内の画像と手順は、今後数週間で更新されます。
-
既存の顧客スクリプトが破損するのを防ぐため、一部の項目(コマンドやMSIなど)は以前の名前を保持し続ける可能性があります。
-
この製品ドキュメントからリンクされている関連製品ドキュメントやその他のリソース(ビデオやブログ投稿など)には、以前の名前が含まれている場合があります。
「注:」:
オンプレミスの「Citrix Virtual Apps and Desktops」製品名は変更されません。
フル構成でのテナントサポート。単一のCitrix DaaSインスタンス内で構成パーティションを作成できるようになりました。これは、管理者 > スコープでテナントスコープを作成し、マシンカタログやデリバリーグループなどの関連構成オブジェクトをそれらのテナントに関連付けることで実現します。その結果、テナントへのアクセス権を持つ管理者は、そのテナントに関連付けられているオブジェクトのみを管理できます。この機能は、たとえば、組織が次のような場合に役立ちます。
-
異なるビジネスサイロ(独立した部門または個別のIT管理チーム)がある場合、または
-
複数のオンプレミスサイトがあり、単一のCitrix DaaSインスタンスで同じセットアップを維持したい場合。
また、フル構成インターフェイスでは、テナント顧客を名前でフィルタリングできます。デフォルトでは、インターフェイスはすべてのテナントに関する情報を表示します。
この機能は、Citrixサービスプロバイダー(CSP)と非CSPの両方で利用できます。CSP環境のインターフェイスは、テナントの作成方法を除いて、非CSP環境のインターフェイスと本質的に同じです。
-
CSPは、テナント顧客をCitrix DaaSにオンボーディングし、Citrix DaaSへの管理者アクセスを構成します。詳細については、「Citrix DaaS for Citrix Service Providers」を参照してください。
-
非CSPは、まずスコープを作成し、次にそれぞれの管理者に対してカスタムアクセスを構成することで、テナント顧客を作成します。詳細については、「スコープの作成と管理」を参照してください。
Autoscaleの更新. より良いユーザーエクスペリエンスを提供するために、Autoscaleをブレードスタイルに更新しました。設定の構成ワークフローは変更ありません。Autoscaleのその他の更新は次のとおりです。
-
理解しやすくするために、Restrict Autoscale を Autoscaling Tagged Machines に名称変更しました。
-
新しいオプション Control when Autoscale starts powering on tagged machines を追加しました。このオプションを使用すると、タグなしマシンの使用状況に基づいて、Autoscaleがタグ付きマシンの電源をオンにし始めるタイミングを制御できます。
タグ付きマシンのオートスケールについて詳しくは、「タグ付きマシンのAutoscale」を参照してください。
ライセンスの有効性チェック. 完全構成インターフェイスは、ホスト接続で使用されているライセンスの有効性を自動的にチェックするようになりました。ライセンスが無効な場合、ホスト接続はメンテナンスモードになります。その結果、接続の編集やメンテナンスモードの解除など、特定の操作を実行できなくなります。たとえば、次の場合にライセンスが無効になります。
-
ライセンスの有効期限が切れています。この場合、Citrix営業担当者に連絡して、ライセンスを更新するか、新しいライセンスを購入してください。
-
ライセンスがライセンスサーバーから削除されました。
マシンカタログおよびポリシーノードにブレードスタイルを適用. ブレードスタイルが完全構成のすべてのノードに適用されるようになりました。
Azure環境におけるMCSプロビジョニング済みマシンの更新のサポート.
Set-ProvSchemeはテンプレート(プロビジョニングスキーム)を変更するものであり、既存のマシンには影響しません。Request-ProvVMUpdateコマンドを使用すると、現在のプロビジョニングスキームを既存のマシン(またはマシンのセット)に適用できるようになりました。現在、この機能でサポートされているプロパティ更新はServiceOfferingです。詳しくは、「プロビジョニング済みマシンを現在のプロビジョニングスキームの状態に更新」を参照してください。
2022年3月
新機能と機能強化
Google Cloud向けCitrix Virtual Apps and DesktopsがGoogle Cloud Marketplaceで利用可能に. Google Cloud向けCitrix Virtual Apps and Desktops PremiumがGoogle Cloud Marketplaceで購入できるようになりました。Google Cloud向けCitrix Virtual Apps and Desktops Premiumは、Google Cloud上でCitrix Virtual Apps and Desktopsサービスコントロールプレーンを実行します。
Azureトラステッド起動のサポート. 完全構成管理インターフェイスでAzureトラステッド起動が利用可能になりました。トラステッド起動が有効なイメージを選択する場合、マシンプロファイルの使用は必須です。また、トラステッド起動が有効なマシンプロファイルを選択する必要があります。詳しくは、「Microsoft Azure Resource Managerクラウド環境」を参照してください。
完全構成のさらに3つのノードのウィザードにブレードスタイルを適用. これらのノードは、Search、Delivery Groups、および Applications です。
Image Portability Service (IPS) が一般提供されました。 IPS は、プラットフォーム間でのイメージの管理を簡素化します。この機能は、オンプレミスのリソースの場所とパブリッククラウドの間でイメージを管理するのに役立ちます。Citrix Virtual Apps and Desktops REST API を使用して、Citrix Virtual Apps and Desktops サイト内のリソースの管理を自動化できます。詳細については、「ワークロードをパブリッククラウドに移行する」を参照してください。
2022年2月
新機能と機能強化
Azure の権限。セキュリティ要件を満たし、リスクを最小限に抑えるために、2種類の権限セットが必要です。
-
最小限の権限: この権限セットは、より優れたセキュリティ制御を提供します。ただし、追加の権限を必要とする新機能は、最小限の権限を使用しているため失敗します。
-
一般的な権限: この権限セットは、新しい機能強化のメリットを得ることを妨げません。
詳細については、「Azure の権限について」を参照してください。
Azure 環境で書き戻しキャッシュディスクをホストするために VM の一時ディスクを使用するサポート。Manage > Full Configuration インターフェイスの Machine Catalog Setup > Disk Settings ページに、Use non-persistent write-back cache disk オプションを追加しました。プロビジョニングされた VM の書き戻しキャッシュディスクを永続化させたくない場合は、このオプションを選択します。このオプションを選択すると、一時ディスクに十分な空き容量がある場合、VM の一時ディスクを使用して書き戻しキャッシュディスクをホストします。これにより、コストを削減できます。詳細については、「Microsoft Azure Resource Manager クラウド環境」を参照してください。
AWS ホスト接続のデフォルト設定の更新。 AWS ホスト接続のデフォルト設定値がより高い値に更新され、ほとんどの AWS クラウドプラットフォーム設定で同じになります。これにより、個々の設定に応じてデフォルト設定値を評価および構成することなく、AWS クラウド環境でホスト接続を作成できます。詳細については、「ホスト接続のデフォルト値」を参照してください。
GCP 環境での異なるストレージ層のサポートを追加。 新しく作成された VM に接続されているディスクのストレージタイプを設定するために、GCP 環境で以下のカスタムプロパティを提供できるようになりました。
-
StorageType
-
IdentityDiskStorageType
-
WBCDiskStorageType
詳細については、「Citrix Virtual Apps and Desktops Service SDK」を参照してください。
Azure VM カタログ作成後に特定の VM 設定を変更する。Full Configuration 管理インターフェイスを使用して、カタログ作成後に以下の設定を変更できるようになりました。
-
マシンサイズ
-
アベイラビリティゾーン
-
マシンプロファイル
-
Windowsライセンス
そのためには、マシンカタログノードでカタログを選択し、アクションバーでマシンカタログの編集を選択します。詳細については、「カタログの編集」を参照してください。
AzureエフェメラルOSディスクをキャッシュディスクまたは一時ディスクに保存するサポート。 Citrix Virtual Apps and Desktopsサービスでは、Azure対応仮想マシンのAzureエフェメラルOSディスクをキャッシュディスクまたは一時ディスクのいずれかに保存できるようになりました。この機能は、標準のHDDディスクよりも高性能なSSDディスクを必要とするAzure環境で役立ちます。詳細については、「Microsoft Azure Resource Managerクラウド環境」を参照してください。
AWS上のNutanixクラスターのサポート。 Citrix Virtual Apps and Desktopsサービスは、AWS上のNutanixクラスターをサポートしています。Nutanixクラスターは、プライベートクラウドまたは複数のパブリッククラウドでアプリケーションを実行する方法を簡素化します。詳細については、「AWS上のNutanixクラスター」を参照してください。
Amazon Web Services (AWS) 上のVMware Cloudのサポート。 Amazon Web Services (AWS) 上のVMware Cloudを使用すると、VMwareベースのオンプレミスCitrixワークロードをAWSクラウドに移行し、コアとなるCitrix Virtual Apps and Desktops環境をCitrix Virtual Apps and Desktopsサービスに移行できます。詳細については、「Amazon Web Services (AWS) 上のVMware Cloud」を参照してください。
Google Cloud Platform (GCP) で実行されているマシン用のライトバックキャッシュディスク構成のサポート。 フル構成管理インターフェイスで、GCPにマシンをプロビジョニングする際に、以下のライトバックキャッシュディスク設定を構成できるようになりました。
-
ディスクサイズ
-
キャッシュに割り当てられるメモリ
-
ディスクストレージの種類
-
ディスクの永続性
詳細については、「Google Cloud Platform仮想化環境」の記事の「マシンカタログの作成」を参照してください。
2022年1月
新機能と機能強化
AWS 上の Nutanix クラスターのサポート。Citrix Virtual Apps and Desktops サービスが AWS 上の Nutanix クラスターをサポートするようになりました。このサポートは、オンプレミスの Nutanix クラスターと同じ機能を提供します。サポートされるクラスターは、Prism Element の 1 つのみです。詳しくは、「Nutanix 仮想化環境」を参照してください。
Cloud Health Check で利用可能な新機能。 Cloud Health Check が新バージョンに更新され、以下の機能が追加されました。
-
自動修正。 Cloud Health Check は、実行中のマシンで特定された特定の問題を自動的に検出して修正する機能をサポートするようになりました。どのような特定のアクションが実行されたかを示す結果レポートが利用できるようになりました。詳しくは、「自動修正」を参照してください。
-
コマンドラインのサポート。 Cloud Health Check はコマンドラインから実行できるようになりました。詳しくは、「コマンドラインでの Cloud Health Check の実行」を参照してください。
-
Citrix Universal™ Injection Driver のステータス。 Cloud Health Check は、Citrix UVI ドライバーのステータスを表示するようになり、Citrix UVI ドライバーの関連イベントログチェックも含まれるようになりました。
-
セッション起動レジストリチェック。 Cloud Health Check は、セッション起動レジストリ設定をチェックするようになりました。
-
チェックレポートの更新。 複数のチェックポイントを持つチェック済み項目について、最終チェックレポートに、ヘルスチェック中に実行されたアクションを示すために検証されたすべてのチェックがリストされるようになりました。
詳しくは、「Cloud Health Check」を参照してください。
完全構成を使用して VDA 登録とセッション起動の問題をトラブルシューティングする。完全構成管理インターフェイスを使用して、VDA の正常性を測定するチェックを実行できるようになりました。VDA ヘルスチェックは、一般的な VDA 登録およびセッション起動の問題の考えられる原因を特定します。ヘルスチェックは、個別に、またはバッチで実行できます。詳しくは、「VDA ヘルスチェック」を参照してください。
既存の接続の Azure シークレットの有効期限を指定する機能。完全構成管理インターフェイスを使用して、アプリケーションシークレットの有効期限が切れる日付を指定できるようになりました。シークレットの有効期限の表示方法については、「Microsoft Azure Resource Manager クラウド環境」を参照してください。この機能を使用する際は、以下の違いを考慮してください。
-
Azure で手動で作成されたサービスプリンシパルの場合、接続の編集 > 接続プロパティ ページで有効期限を直接編集できます。
-
完全構成によってユーザーに代わって作成されたサービスプリンシパルの有効期限を初めて編集する場合は、接続の編集 > 設定の編集 > 既存を使用 に移動します。その後の編集は、接続の編集 > 接続プロパティ ページで行うことができます。
管理者を追加するボタン。完全構成 > 管理者 > 管理者 タブに 管理者を追加 ボタンを追加しました。このボタンを使用すると、ID およびアクセス管理 > 管理者 にすばやく移動して、管理者を追加(招待)できます。詳しくは、「管理者を追加する」を参照してください。
完全構成のウィザードの新しい外観。より良いユーザーエクスペリエンスを提供するために、管理者、ホスティング、StoreFront、アプリパッケージ、ゾーン、設定 の各ノードのウィザードを、色、フォント、その他の書式設定の変更を含む新しいスタイルに更新しました。新しいウィザードは、より広いビューポートを持つブレードビューで表示され、より多くのコンテンツを表示できます。設定を構成するワークフローは変更ありません。
Google Cloud Platform (GCP)で実行されているマシンに対してMCS I/Oが有効になっている場合にシステムディスクを保持するサポート。フル構成管理インターフェイスで、GCPにマシンをプロビジョニングする際、MCSストレージ最適化(MCS I/O)が有効になっている場合、電源サイクル中にシステムディスクを保持できるようになりました。詳細については、「MCSストレージ最適化の更新を有効にする」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create.html#enabling-mcs-storage-optimization-updates)を参照してください。
Amazon Web Services (AWS)上のEBSからの直接アップロードまたはダウンロードのサポート。AWSは、目的のコンテンツを持つEBSボリュームを直接作成できるAPIを提供するようになりました。このAPIを使用すると、カタログ作成およびVM追加のためのボリュームワーカーの要件をなくすことができます。この機能に必要なAWS権限については、「Amazon Web Servicesクラウド環境」(/ja-jp/citrix-daas/install-configure/resource-location/aws-host.html)を参照してください。
MCSによって作成されたAmazon Web Services (AWS)リソースを識別する機能。MCSによって作成されたAWSリソースを識別するために、
CitrixProvisioningSchemeIDという新しいタグを追加しました。詳細については、「MCSによって作成されたリソースを識別する」(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage/manage-machine-catalog-aws.html#identify-resources-created-by-mcs)を参照してください。
ManageおよびMonitorへのアクセスを構成する機能。フル構成管理インターフェイスでは、カスタムロールにManageおよびMonitorへのアクセスを許可するかどうかを制御するための追加オプションが提供されるようになりました。詳細については、「ロールの作成と管理」(/ja-jp/citrix-daas/manage-deployment/delegated-administration.html#create-and-manage-roles)を参照してください。
2021年12月
新機能と機能強化
Google Cloud VMware Engineのサポート。このプラットフォームにより、VMwareベースのオンプレミスCitrixワークロードをGoogle Cloudに、そしてコアとなるCitrix Virtual Apps and Desktops環境をCitrix Virtual Apps and Desktopsサービスに移行できるようになりました。詳細については、「Google Cloud Platform (GCP) VMware Engineのサポート」(/ja-jp/citrix-daas/install-configure/resource-location/vmware-cloud-partner-solutions.html#google-cloud-vmware-engine)を参照してください。
命名スキームを指定する際に、アカウント名が何で始まるかを指定する機能。このリリースでは、フル構成管理インターフェイスのマシンカタログのセットアップ > マシンIDページにオプションが追加されました。このオプションを使用すると、アカウント名が始まる数字または文字を指定でき、カタログ作成時のマシンアカウントの命名方法をより詳細に制御できます。詳細については、「マシンID」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create.html#machine-identities)を参照してください。
Nutanix AHV XIおよびNutanix AHV Prism Central (PC)接続の作成のサポート。フル構成管理インターフェイスで、Nutanix AHV XIおよびNutanix AHV PC接続を作成できるようになりました。詳細については、「Nutanix仮想化環境」(/ja-jp/citrix-daas/install-configure/resource-location/nutanix.html)を参照してください。
GCPでVMをプロビジョニングする際にOSディスクのストレージタイプを選択するサポート。フル構成管理インターフェイスで、GCPにVMをプロビジョニングする際、OSディスクのストレージタイプを選択できるようになりました。マシンカタログのセットアップ > ストレージページで利用可能なストレージオプションには、標準永続ディスク、バランス永続ディスク、およびSSD永続ディスクが含まれます。詳細については、「マシンカタログの作成」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-gcp.html#create-a-machine-catalog)を参照してください。
フル構成管理インターフェイスがAzureエフェメラルディスクをサポート。以前は、エフェメラルOSディスクを使用するマシンを作成するにはPowerShellしか選択肢がありませんでした。今回、マシンカタログのセットアップ > ストレージとライセンスの種類ページにAzureエフェメラルOSディスクというオプションを追加しました。VMのローカルディスクをオペレーティングシステムディスクのホストとして使用したい場合は、このオプションを選択してください。詳細については、「Azure Resource Managerイメージを使用してマシンカタログを作成する」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create/create-machine-catalog-citrix-azure.html#create-a-machine-catalog-using-an-azure-resource-manager-image)を参照してください。
Machine Creation Services (MCS)管理対象リソースを誤削除から保護する。Google Cloud Platform (GCP)上のMCS管理対象リソースを、VMに対してGCPの
deletionProtectionフラグを有効にすることで保護できるようになりました。compute.instances.setDeletionProtection権限またはIAM Compute Adminロールを使用して、リソースの削除を許可するようにフラグをリセットできます。この機能は、永続カタログと非永続カタログの両方に適用されます。詳細については、「偶発的なマシン削除を保護する」(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage/manage-machine-catalog-gcp.html#protect-accidental-machine-deletion)を参照してください。
2021年11月
新機能と機能強化
マシンを更新する際にイメージに注釈を付ける。フル構成管理インターフェイスで、MCSで作成されたカタログを更新する際に、イメージにメモを追加して注釈を付けられるようになりました。カタログを更新するたびに、メモを追加したかどうかにかかわらず、メモ関連のエントリが作成されます。メモを追加せずにカタログを更新した場合、エントリはnull (-)として表示されます。イメージのメモ履歴を表示するには、カタログを選択し、下部のペインでテンプレートプロパティをクリックし、メモ履歴の表示をクリックします。詳細については、「カタログを更新する」(/ja-jp/citrix-daas/install-configure/machine-catalogs-manage.html#update-a-catalog)を参照してください。
マルチタイプライセンスのサポート。フル構成管理インターフェイスがマルチタイプライセンスをサポートするようになりました。これにより、サイト(Citrix Virtual Apps and Desktopsサービス製品の展開)またはデリバリーグループで使用するライセンスエンタイトルメントを指定できます。
-
サイトレベルでは、ユーザーがデバイスでアプリまたはデスクトップを起動するときに、サイト全体で使用するライセンスを決定します。選択したライセンスは、異なるライセンスで構成されているデリバリーグループを除くすべてのデリバリーグループに適用されます。
-
デリバリーグループレベルでは、デリバリーグループで使用するライセンスを決定し、マルチタイプライセンスの柔軟性とメリットを享受できます。
詳細については、「ライセンス」を参照してください。
Azure Marketplace購入プラン情報の表示のサポート。フル構成管理インターフェイスでマシンカタログを作成する際に、Azure Marketplaceイメージから作成されたマスターイメージの購入プラン情報を表示できるようになりました。
2021年10月
新機能と機能強化
永続MCSカタログを更新する機能。フル構成管理インターフェイスで、永続MCSカタログにマシンの更新オプションを導入しました。このオプションを使用すると、カタログが使用するイメージまたはテンプレートを管理できます。永続カタログを更新する際は、次の点に注意してください。カタログに後から追加するマシンのみが新しいイメージまたはテンプレートを使用して作成されます。カタログ内の既存のマシンには更新が展開されません。詳細については、「カタログの更新」を参照してください。
Azure専用ホストにVMをプロビジョニングするオプション。フル構成管理インターフェイスのマシンカタログのセットアップ > マスターイメージページに、ホストグループの使用オプションを追加しました。このオプションを使用すると、Azure環境でVMをプロビジョニングする際に使用するホストグループを指定できます。詳細については、「Azure Resource Managerイメージを使用したマシンカタログの作成」を参照してください。
電源サイクル時にプロビジョニングされたVMを保持してパフォーマンスを向上させる。フル構成管理インターフェイスのマシンカタログのセットアップ > ディスク設定ページに、電源サイクル間でVMを保持という設定を追加しました。この設定により、Azure環境で電源サイクル時にプロビジョニングされたVMを保持できます。詳細については、「MCSストレージの最適化」を参照してください。または、PowerShellを使用してこの機能を構成することもできます。詳細については、「電源サイクル時にプロビジョニングされた仮想マシンを保持する」を参照してください。
マシンカタログをWorkspace Environment Management構成セットにバインドする。マシンカタログを作成する際に、Workspace Environment Management構成セットにバインドできるようになりました。これにより、Workspace Environment Managementサービスを使用して、ユーザーに最高のワークスペースエクスペリエンスを提供できます。カタログ作成後にバインドすることもできます。詳細については、「マシンカタログの作成」および「マシンカタログの管理」を参照してください。
2021年9月
新機能と機能強化
イメージ更新に関する情報記述の追加。マシンカタログのイメージ更新に関連する変更について、情報記述を追加できるようになりました。この機能は、カタログで使用されるイメージを更新する際に、たとえば「Office 365 installed」のような説明的なラベルを追加したい管理者に役立ちます。PowerShellコマンドを使用して、これらのメッセージを作成および表示できます。詳細については、「イメージへの説明の追加」を参照してください。
Azure VMware Solution (AVS)の統合。Citrix Virtual Apps and Desktopsサービスは、Azure VMware SolutionであるAVSをサポートしています。AVSは、Azureによって作成されたvSphereクラスターを含むクラウドインフラストラクチャを提供します。Citrix Virtual Apps and Desktopsサービスを活用して、オンプレミス環境でvSphereを使用するのと同じ方法で、AVSを使用してVDAワークロードをプロビジョニングできます。詳細については、「Azure VMware Solutionの統合」を参照してください。
複数のカタログに同じリソースグループ。Citrix Virtual Apps and Desktopsサービスでカタログを更新および作成する際に、同じリソースグループを使用できるようになりました。このプロセスは次のとおりです。
-
1つ以上のマシンカタログを含む任意のリソースグループに適用されます。
-
Machine Creation Servicesによって作成されていないリソースグループをサポートします。
-
VMと関連リソースを作成します。
-
VMまたはカタログが削除されたときに、リソースグループ内のリソースを削除します。
詳細については、「Azure リソースグループ」を参照してください。
Azure VM、スナップショット、OSディスク、およびギャラリーイメージ定義の情報を取得。Azure VM、OSディスク、スナップショット、およびギャラリーイメージ定義の情報を表示できます。この情報は、マシンカタログが割り当てられたときにマスターイメージ上のリソースに対して表示されます。この機能を使用して、LinuxまたはWindowsイメージを表示および選択します。詳細については、「Azure VM、スナップショット、OSディスク、およびギャラリーイメージ定義の情報を取得」を参照してください。
Automated Configurationの新しい更新。Automated Configurationが新バージョンに更新され、以下の機能が追加されました。
-
Machines Creation Services (MCS) のサポート - Automated ConfigurationはMCSカタログをサポートするようになりました。詳細については、「Machine Creation Servicesでプロビジョニングされたカタログの移行について」を参照してください。
Automated Configurationのその他の更新には、次のものがあります。
-
エクスポート時にオンプレミスゾーンの名前、バックアップ時にクラウドのリソースロケーションでZoneMapping.ymlファイルを事前入力することにより、ゾーンサポートを強化しました。
-
StoreFrontがトップレベルで管理可能なコンポーネントになりました。これまでは、StoreFrontはデリバリーグループの一部として管理されていました。この分離により、サイトのマージがより容易になります。
-
現在および新しいマージオプションのパターンに一致するように、
AddMachinesOnlyをMergeMachinesに変更しました。 -
サポートコマンドレットを使用する際に、CustomerInfo.ymlの作成および更新時にClientIdとSecretをインポートするためにSecurityClient.csvファイルを使用する機能を追加しました。
-
ユーザーゾーン設定の移行を追加しました。
-
Japanese Control Plane のサポートを修正しました。
-
その他の修正と改善。
Automated Configuration は Citrix Downloads からダウンロードしてください。Automated Configuration の詳細については、「Citrix Cloud への構成の移行」を参照してください。
再起動スケジュールで利用できるスケジューリングオプションの追加。フル構成管理インターフェイスで、スケジュールされた再起動の発生時期を制御するための追加オプションが提供されるようになりました。毎日繰り返される再起動スケジュールに加えて、週次および月次の繰り返しパターンを設定できるようになりました。詳細については、「再起動スケジュールの作成」を参照してください。
パフォーマンスを低下させるカスタム列を保持する。以前は、フル構成管理インターフェイスの 検索 ノードで、パフォーマンスを低下させるカスタム列は、ブラウザウィンドウを更新したり、コンソールからサインアウトして再度サインインしたりすると消えていました。これらのカスタム列を保持するかどうかを制御できるようになりました。詳細については、「フル構成管理インターフェイスで検索を使用する」を参照してください。
Automated Configuration ツールを使用してバックアップと復元を行う。フル構成管理インターフェイスに バックアップと復元 ノードを追加しました。このノードは、Automated Configuration ツールに関連するすべてのリソースを、以下の情報を含めて集約します。
-
単一のコマンドを使用して Citrix Virtual Apps and Desktops 構成の自動バックアップをスケジュールする
-
必要に応じて以前のバックアップから復元する
-
バックアップと復元をきめ細かく実行する
-
その他のサポートされるユースケース
詳細については、Automated Configuration ドキュメントを参照してください。
ドメインに参加していないカタログのサポート。フル構成管理インターフェイスの マシンカタログのセットアップ > マシンID ページに、IDタイプ ドメインに参加していない を追加しました。このIDタイプを使用すると、MCS を使用してどのドメインにも参加していないマシンを作成できます。詳細については、「マシンカタログの作成」を参照してください。
マシンプロファイルの使用のサポート。フル構成管理インターフェイスの マシンカタログのセットアップ > マスターイメージ ページに、オプション マシンプロファイルを使用する を追加しました。このオプションを使用すると、Azure 環境で VM を作成する際に、VM がどのマシンプロファイルから構成を継承するかを指定できます。カタログ内の VM は、選択したマシンプロファイルから構成を継承できます。構成の例は次のとおりです。
-
アクセラレーテッドネットワーク
-
ブート診断
-
ホストディスクキャッシュ (OSおよびMCSIOディスク関連)
-
マシンサイズ (特に指定がない限り)
-
VMに配置されたタグ
詳細については、「Azure Resource Managerイメージを使用したマシンカタログの作成」を参照してください。
Windows Server 2022のサポート。 最小VDA 2106が必要です。
2021年8月
新機能と機能強化
並べ替え可能なアイテム数を500から5,000に拡張。 フル構成管理インターフェイスの検索ノードで、任意の列ヘッダーで最大5,000個のアイテムを並べ替えることができるようになりました。アイテム数が5,000を超える場合は、フィルターを使用してアイテム数を5,000以下に減らし、並べ替えを有効にします。詳細については、「フル構成管理インターフェイスでの検索の使用」を参照してください。
追加のAzureストレージタイプのサポート。 MCSを使用してAzure環境の仮想マシンに異なるストレージタイプを選択できるようになりました。詳細については、「ストレージの種類」を参照してください。
ライトバックキャッシュディスクのストレージタイプ選択のサポート。 フル構成管理インターフェイスで、MCSカタログを作成する際に、ライトバックキャッシュディスクのストレージタイプを選択できるようになりました。利用可能なストレージタイプには、Premium SSD、Standard SSD、Standard HDDがあります。詳細については、「マシンカタログの作成」を参照してください。
中断されたマシンのシャットダウン。 管理 > フル構成インターフェイスで、シングルセッションOSデリバリーグループのManage Autoscaleユーザーインターフェイスの負荷ベースの設定ページに、再接続がない場合 (分) というオプションを追加しました。このオプションは中断を選択すると利用可能になり、中断されたマシンをいつシャットダウンするかを指定できます。中断されたマシンは、切断されたユーザーが再接続したときに利用可能ですが、新しいユーザーには利用できません。マシンをシャットダウンすると、すべてのワークロードを処理するために再び利用可能になります。詳細については、「Autoscale」を参照してください。
CSVファイルを使用したカタログへのマシンのバルク追加の拡張サポート。 管理 > フル構成インターフェイスで、データセンターに既に存在するマシンを、電源管理されているカタログにCSVファイルを使用してバルク追加できるようになりました。詳細については、「マシンカタログの作成」および「マシンカタログの管理」を参照してください。
2021年7月
新機能と機能強化
構成ログ。 管理 > フル構成のログユーザーインターフェイスが変更されました。インターフェイスは次の3つのタブで構成されています。
-
イベント(旧称:構成ログ)。このタブでは、構成の変更と管理アクティビティを追跡できます。
-
タスク。このタブでは、マシンカタログ操作に関連するタスクを表示できます。
-
API。このタブでは、特定の期間に行われたREST APIリクエストを表示できます。
詳しくは、「構成ログ」を参照してください。
Autoscaleで動的なセッションタイムアウトオプションが利用可能になりました。ピーク時とオフピーク時の使用時間に合わせて、切断されたセッションとアイドルセッションのタイムアウトを構成することで、マシンのドレインを高速化し、コストを削減できます。詳しくは、「動的なセッションタイムアウト」を参照してください。
Google Cloud Platform(GCP)の顧客管理型暗号化キー(CMEK)のサポート。MCSカタログでGoogleのCMEKを使用できるようになりました。CMEKは、Google Cloudプロジェクト内のデータを暗号化するために使用されるキーをより詳細に制御できます。詳しくは、「顧客管理型暗号化キー(CMEK)」を参照してください。この機能を構成するには、「顧客管理型暗号化キー(CMEK)の使用」を参照してください。この機能は、管理 > 完全な構成インターフェイスのマシンカタログのセットアップ > ディスク設定ページで利用できます。
注:
この機能はプレビュー版として利用できます。
管理タブの更新。管理タブのメニューオプションを更新しました。
-
完全な構成:以前は、このオプションを選択するとレガシーコンソールに移動しました。現在は、新しいWebベースのコンソール(Web Studio)に移動します。Webベースのコンソールは、レガシーコンソールと完全に同等であり、いくつかの機能強化が含まれています。今すぐ使用を開始することをお勧めします。
-
レガシー構成:このオプションを選択すると、2021年9月に削除が予定されているレガシーコンソールに移動します。その後、完全な構成が、構成および管理アクションの全範囲にアクセスできる唯一のインターフェイスになります。
Web StudioでRemote PC Accessカタログの電源管理接続を選択できるようになりました。以前は、Studioを使用してリソースの場所にWake on LANホスト接続を作成できました(接続タイプとしてRemote PC Wake on LANを選択)。しかし、その接続をRemote PC Accessカタログに関連付けるには、PowerShellしか選択肢がありませんでした。これをStudioで実行できるようになりました。詳しくは、「完全な構成インターフェイスでWake on LANを構成する」を参照してください。
2021年6月
新機能と機能強化
Azure Shared Image Galleryイメージへのアクセス。マシンカタログを作成する際、マスターイメージ画面でAzure Shared Image Galleryのイメージにアクセスできるようになりました。詳しくは、「Azure Shared Image Galleryのイメージにアクセスする」を参照してください。
Google Cloud Platform (GCP) でシールドされた仮想マシンのサポート。GCP でシールドされた仮想マシンをプロビジョニングできます。シールドされた仮想マシンは、セキュアブート、仮想トラステッドプラットフォームモジュール、UEFI ファームウェア、整合性監視などの高度なプラットフォームセキュリティ機能を使用して、Compute Engine インスタンスの検証可能な整合性を提供する一連のセキュリティ制御によって強化されています。詳細については、「シールドされた VM」を参照してください。
HTTPS または HTTP のいずれかを強制する。レジストリ設定を使用して、XML サービスを介した HTTPS または HTTP トラフィックを強制します。
Azure 環境でのコスト削減のため、ID ディスクには常に標準 SSD を使用する。マシンカタログは、ID ディスクに標準 SSD ストレージタイプを使用します。Azure 標準 SSD は、低い IOPS レベルで一貫したパフォーマンスを必要とするワークロード向けに最適化された、費用対効果の高いストレージオプションです。ストレージタイプに関する詳細については、「Azure Resource Manager マスターイメージ」を参照してください。
注:
Azure マネージドディスクの価格の詳細については、「マネージドディスクの価格」を参照してください。
Web Studio で利用可能な新機能。以下の機能が Web ベースのコンソールで利用可能になりました。
-
Studio が Azure への認証によるサービスプリンシパルの作成をサポート。Azure への認証によってサービスプリンシパルを作成し、Azure へのホスト接続を確立できるようになりました。このサポートにより、Studio で接続を作成する前に Azure サブスクリプションでサービスプリンシパルを手動で作成する必要がなくなります。詳細については、「Microsoft Azure Resource Manager 仮想化環境」を参照してください。
-
Studio が既存のマシンカタログのクローン作成をサポート。この機能により、既存のマシンカタログを新しいカタログのテンプレートとしてクローン作成できるため、同様のカタログを最初から作成する必要がなくなります。カタログをクローン作成する場合、オペレーティングシステムとマシン管理に関連する設定は変更できません。クローン作成されたカタログは、元のカタログからこれらの設定を継承します。詳細については、「カタログのクローン作成」を参照してください。
-
Studio ナビゲーションペインに「設定」という新しいノードが追加。「設定」ノードでは、サイト全体(Citrix Virtual Apps and Desktops サービス製品の展開)に適用される設定を構成できます。以下の設定が利用可能です。
-
マルチセッションカタログの負荷分散。ニーズに合った負荷分散オプションを選択します。この設定は、すべてのカタログに適用されます。以前は、コンソールの右上隅にある歯車アイコンをクリックしてこの機能にアクセスしていました。詳細については、「マシンの負荷分散」を参照してください。
-
-
Studio での検索エクスペリエンスの強化。このリリースでは、Studio の検索エクスペリエンスが強化されています。フィルターを使用して高度な検索を実行すると、「フィルターの追加」ウィンドウが前面に表示され、背景のビューは変更されません。詳細については、「完全構成管理インターフェイスでの検索の使用」を参照してください。
-
MCS で Google Cloud VM を一時停止および再開する機能。MCS で Google Cloud VM を、他の VM と同様に一時停止および再開できるようになりました。詳細については、「デリバリーグループの管理」を参照してください。この機能を有効にするには、Google Cloud サービスアカウントで
compute.instances.suspendおよびcompute.instances.resumeの権限を設定します。Compute Admin ロールにはこれらの権限が含まれています。Citrix Virtual Apps and Desktops では、New-BrokerHostingPowerActionPowerShell コマンドを使用して VM を一時停止および再開することもできます。詳細については、「New-Brokerhostingpoweraction」を参照してください。Google Cloud では、一時停止できるインスタンスのタイプと構成にいくつかの制限があります。詳細については、Google Cloud サイトの「インスタンスの一時停止と再開」を参照してください。
2021 年 5 月
新機能と機能強化
メンテナンスモードのマシンから切断された後のセッション再接続。以前は、メンテナンスモードのマシンからプールされた(ランダムな)シングルセッションデスクトップ(VDI)ユーザーが切断された場合、プール内のどのマシンへのセッション再接続も許可されませんでした。マルチセッションおよび静的シングルセッションマシンでは、その状況でも常にセッション再接続が許可されていました。
現在、PowerShellを使用すると、メンテナンスモードのマシンで切断が発生した後にセッション再接続を許可するかどうかをデリバリーグループレベルで制御できます。これは、グループ内のすべてのVDA(シングルセッションおよびマルチセッション)に適用されます。
詳細については、「メンテナンスモードのマシンから切断された場合のセッション再接続の制御」を参照してください。
すべてのCitrix Virtual Apps and Desktops Serviceエディションでのアプリケーションプロービングとデスクトッププロービングのサポート。既存のPremiumエディションのサポートに加え、アプリケーションプロービングとデスクトッププロービングがCitrix Virtual Apps Advanced ServiceおよびCitrix Virtual Apps and Desktops Advanced Serviceエディションで利用可能になりました。
Web Studioで利用可能な新機能。以下の機能がWebベースのコンソールで利用可能になりました。
-
StudioがAzure可用性ゾーンの選択をサポートするようになりました。以前は、Azure環境の特定の可用性ゾーンにマシンをプロビジョニングするにはPowerShellしか選択肢がありませんでした。Studioを使用してマシンカタログを作成する際、マシンをプロビジョニングする1つ以上の可用性ゾーンを選択できるようになりました。ゾーンが指定されていない場合、Machine Creation Services (MCS) はAzureにそのリージョン内にマシンを配置させます。複数のゾーンが指定されている場合、MCSはそれらのゾーンにマシンをランダムに分散します。詳細については、「指定された可用性ゾーンへのマシンのプロビジョニング」を参照してください。
Azureエフェメラルディスク。Citrix Virtual Apps and DesktopsサービスはAzureエフェメラルディスクをサポートしています。エフェメラルディスクを使用すると、キャッシュディスクを再利用して、Azure対応仮想マシンのOSディスクを保存できます。この機能は、標準のHDDディスクよりも高性能なSSDディスクを必要とするAzure環境で役立ちます。
注:
永続カタログはエフェメラルOSディスクをサポートしていません。また、この機能を使用する際は、高性能なディスクには追加コストがかかることに注意してください。追加のマネージドディスクの費用を支払う代わりに、キャッシュディスクを再利用してOSディスクを保存する方が有利です。
エフェメラルOSディスクを使用するには、プロビジョニングスキームでマネージドディスクと共有イメージギャラリーを使用する必要があります。詳細については、「Azureエフェメラルディスク」を参照してください。
Azure上のMCS管理VDAのパフォーマンス向上。Citrix Virtual Apps and Desktopsサービスは、Azure上のMachine Creation Services (MCS) で管理されるVDAのパフォーマンスを向上させます。この機能強化により、ホスティング接続のAbsolute Simultaneous actionsのデフォルト値が500に、ホスティング接続のMaximum new actions per minuteのデフォルト値が2,000に変更されます。この機能強化を利用するために手動での構成作業は不要です。詳細については、「Azureスロットリング」を参照してください。
Cloud Health Checkで利用可能な新機能。Cloud Health Checkは、以下の機能を含む新しいバージョンに更新されました。
-
VDAマシンの自動検出。Cloud Health Checkは、Citrix Virtual Apps and Desktopsサービスの展開からVDAを自動的に検出し、取得できるようになりました。詳細については、「VDAマシンの取得」を参照してください。
-
ヘルスチェックのスケジュール設定。Cloud Health Checkでは、定期的なヘルスチェックを実行するためのスケジュールを設定できるようになりました。詳細については、「Cloud Health Checkスケジューラー」を参照してください。
-
Cloud Health Checkのバージョン情報。Cloud Health Checkのバージョンを確認できるようになりました。バージョン情報を表示するには、Cloud Health Checkメインウィンドウの右上隅にある歯車アイコンをクリックします。
-
自動修正。Cloud Health Checkは、実行中のマシンで特定された特定の問題を自動的に検出して修正できるようになりました。詳しくは、「自動修正」を参照してください。注:自動修正はプレビューとして利用可能です。
2021年4月
新機能および強化された機能
AWS APIを使用した動的インスタンスの取得。Citrix Virtual Apps and Desktopsサービスは、AWSにクエリを実行してインスタンスタイプを動的に取得するようになりました。この機能により、Citrix Virtual Apps and Desktopsサービスで定義されているサイズを超えるマシンサイズを使用したいお客様が、カスタムの
InstanceTypes.xmlファイルを作成する必要がなくなります。この情報は以前、InstanceTypes.xmlファイルによって提供されていました。利用可能なAWSインスタンスタイプへのこの動的なアクセスを容易にするために、ユーザーはサービスプリンシパルの権限を更新して、ec2:DescribeInstanceTypes権限を含める必要があります。サービスプリンシパルの権限を更新しないことを選択したお客様の後方互換性をサポートするために、InstanceTypes.xmlにリストされているAWSインスタンスタイプが使用されます。このプロセスにより、MCS CDFログに警告メッセージが生成されます。
注:
Citrix Studioは、CDFログに含まれる警告メッセージを表示しません。
権限について詳しくは、「IAM権限の定義」および「AWS権限について」を参照してください。
Web Studioで利用可能な新機能。Webベースのコンソールで次の機能が利用できるようになりました。
-
Studioでタイムゾーンの日時が表示されるようになりました。以前は、Studioはシステムクロックとタイムゾーンに基づく日時のみを表示していました。Studioは、イベント項目にマウスポインターを合わせると、タイムゾーンに合わせた日時を表示するようになりました。時刻はUTCで表示されます。
一時ストレージのないAzure VMに対するMCS I/Oサポート。MCS I/Oは、一時ディスクまたは接続ストレージを持たないVMのMCSマシンカタログ作成をサポートするようになりました。このサポートにより、次のことが可能になります。
-
スナップショット(マネージドディスク)は、一時ストレージを持たないソースVMから取得されます。マシンカタログ内のVMには一時ストレージがありません。
-
スナップショット(マネージドディスク)は、一時ストレージを持つソースVMから取得されます。マシンカタログ内のVMには一時ストレージがあります。
詳細については、「Machine Creation Services (MCS) ストレージ最適化」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create.html#enabling-mcs-storage-optimization-updates)を参照してください。
Web Studioで利用可能な新機能。以下の機能がWebベースのコンソールで利用可能になりました。
-
強制ログオフ。Autoscaleでは、設定された猶予期間に達すると、マシン上の既存のセッションを強制的にログオフできるようになり、マシンがシャットダウンの対象となります。これにより、Autoscaleはマシンをはるかに高速に電源オフできるようになり、コストを削減できます。ユーザーがログオフされる前に通知を送信できます。詳細については、「Autoscale」(/ja-jp/citrix-daas/manage-deployment/autoscale/force-user-logoff.html)を参照してください。
Automated Configurationの新しい更新。 Automated Configurationは、以下の機能を含む新しいバージョンに更新されました。
-
複数のサイトのマージ – プレフィックスとサフィックスを使用して名前の競合を回避しながら、複数のサイトを単一のサイトにマージできます。詳細については、「複数のサイトを単一のサイトにマージする」(/ja-jp/citrix-daas/backup-migrate-configuration/multi-site-merge.html)を参照してください。
-
サイトのアクティブ化 – オンプレミスまたはクラウド展開のどちらが、再起動スケジュールや電源スキームなどのリソースを制御するかを選択できます。詳細については、「サイトのアクティブ化」(/ja-jp/citrix-daas/backup-migrate-configuration/migrate.html#activating-sites)を参照してください。
Automated Configurationのその他の更新には、以下が含まれます。
-
管理者ロールとスコープを移行する機能。
-
特定のコマンドレットでコンソールロギングを抑制するための
Quietパラメーター。 -
認証を必要とするセキュアなネットワークファイル共有にCvadAcSecurity.ymlファイルを配置できるようにする
SecurityFileFolderパラメーター。 -
マシンカタログおよびデリバリーグループでマシン名によるフィルタリングを行う機能。
-
コンポーネント選択パラメーターの改善により、スイッチパラメーター方式を使用し、コンポーネント名の後に
$trueを追加する必要がなくなりました。 -
サポートのためにすべてのログファイルをCitrixに送信するための新しいコマンドレット (
New-CvadAcZipInfoForSupport)。
Automated ConfigurationはCitrix Downloadsからダウンロードしてください。Automated Configurationの詳細については、「クラウドへの移行」(/ja-jp/citrix-daas/backup-migrate-configuration/migrate.html)を参照してください。
電源サイクル全体でGCPインスタンスを保持する。 非永続的なGoogle Cloud Platform (GCP) インスタンスは、電源オフ時に削除されなくなりました。代わりに、インスタンスは電源サイクル全体で保持されます。非永続的なインスタンスが電源オフされると、OSディスクはデタッチされ、削除されます。インスタンスが電源オンされると、OSディスクはベースディスクから再作成され、既存のインスタンスにアタッチされます。
Azure Gen2イメージのサポート。Gen2スナップショットまたはGen2マネージドディスクを使用してGen2 VMカタログをプロビジョニングし、起動時間のパフォーマンスを向上できるようになりました。詳しくは、「」(/ja-jp/citrix-daas/install-configure/machine-catalogs-create.html)を参照してください。Azure Gen2イメージでは、次のオペレーティングシステムがサポートされています。
-
Windows Server 2019、2016、2012、および2012 R2
-
ウィンドウズ 10
注:
Gen1スナップショットまたはマネージドディスクを使用してGen2マシンカタログを作成することはサポートされていません。同様に、Gen2スナップショットまたはマネージドディスクを使用してGen1マシンカタログを作成することもサポートされていません。詳しくは、Azureでの第2世代VMのサポートを参照してください。
テーブルストレージアカウントの無効化。Machine Creation Services(MCS)は、AzureでVDAをプロビジョニングする際に、マネージドディスクを使用するカタログのテーブルストレージアカウントを作成しなくなりました。詳しくは、Azureテーブルストレージを参照してください。
ストレージアカウントのロックの排除。Azureでマネージドディスクを使用してカタログを作成する場合、ストレージアカウントは作成されなくなりました。既存のカタログ用に作成されたストレージアカウントは変更されません。この変更は、マネージドディスクにのみ適用されます。アンマネージドディスクの場合、既存の動作に変更はありません。Machine Creation Services(MCS)は引き続きストレージアカウントとロックを作成します。
Web Studioで利用可能な新機能。次の機能がWebベースのコンソールで利用可能になりました。
2021年3月
新機能と強化された機能
Azure専用ホスト。Azure専用ホストを使用すると、単一の顧客専用のハードウェアに仮想マシンをプロビジョニングできます。専用ホストを使用している間、Azureは仮想マシンがそのホストで実行される唯一のマシンであることを保証します。これにより、顧客はより詳細な制御と可視性を得ることができ、規制または内部セキュリティ要件を満たすことができます。
HostGroupIdパラメーターを使用する場合、ホスティングユニットのリージョンに事前に構成されたAzureホストグループが必要です。また、Azureの自動配置も必要です。詳細については、Azure専用ホストを参照してください。
ヒント:
Azure専用ホストを使用する場合、Azure Availability Zoneを選択しても効果はありません。仮想マシンはAzureの自動配置プロセスによって配置されます。
Azure サーバー側暗号化のサポート。Citrix Virtual Apps and Desktopsサービスは、Azureマネージドディスクの顧客管理暗号化キーをサポートしています。このサポートにより、独自の暗号化キーを使用してマシンカタログのマネージドディスクを暗号化することで、組織およびコンプライアンス要件を管理できます。詳細については、「Azure サーバー側暗号化」を参照してください。
Azure の指定されたアベイラビリティゾーンへのマシンのプロビジョニング。Azure環境の特定のアベイラビリティゾーンにマシンをプロビジョニングできるようになりました。この機能により、次のことが可能になります。
-
Azureで1つまたは複数のアベイラビリティゾーンを指定できます。複数のゾーンが指定されている場合、マシンは名目上、提供されたすべてのゾーンに均等に分散されます。
-
仮想マシンと対応するディスクは、指定されたゾーン(または複数のゾーン)に配置されます。
-
特定のサービス提供またはリージョンのアベイラビリティゾーンを参照できます。有効なアベイラビリティゾーンは、PowerShellコマンドを使用して表示されます。サービス提供のインベントリアイテムは、
Get-Itemを使用して表示します。
詳細については、「Azure の指定されたアベイラビリティゾーンへのマシンのプロビジョニング」を参照してください。
Web Studioで利用可能な新機能。以下の機能がWebベースのコンソールで利用可能になりました。
-
Studioがカスタムアイコンとアプリの関連付けをサポート。以前は、公開されたアプリケーションで使用するカスタムアイコンを追加するにはPowerShellを使用する必要がありました。Studioを使用してこれを行うこともできるようになりました。詳細については、「アプリケーショングループの管理」を参照してください。
-
Studioがマシンカタログへのタグの適用をサポート。以前は、Studioを使用してカタログで使用するタグを作成または削除できましたが、カタログにタグを適用するにはPowerShellを使用する必要がありました。Studioを使用して、デリバリーグループと同様に、カタログにタグを適用または削除できるようになりました。詳細については、「マシンカタログにタグを適用する」を参照してください。
-
Studioが「水平ロードバランシング」モードと「垂直ロードバランシング」モードの切り替えをサポート。以前は、水平ロードバランシングモードと垂直ロードバランシングモードを切り替える唯一の選択肢はPowerShellでした。Studioは、マルチセッションOSマシンのロードバランシング方法を制御するためのより高い柔軟性を提供します。詳細については、「マシンのロードバランシング」を参照してください。
-
Studioが再起動スケジュールにメンテナンスモードのマシンを含めることをサポート。以前は、メンテナンスモードのマシンのスケジュールされた再起動を構成する唯一の選択肢はPowerShellでした。Studioを使用して、これらのマシンを再起動スケジュールに含めるかどうかを制御できるようになりました。詳細については、「再起動スケジュールの作成」を参照してください。
-
StudioがRemote PC AccessのWake on LANの構成をサポート。以前は、Remote PC AccessのWake on LANを構成するにはPowerShellを使用する必要がありました。Studioを使用してこの機能を構成できるようになりました。詳細については、「Wake on LANの構成」を参照してください。
-
StudioがAWSインスタンスプロパティの適用と運用リソースのタグ付けをサポート。MCSを使用してAWSでマシンをプロビジョニングするためのカタログを作成する際、IAMロールとタグプロパティをこれらのマシンに適用するかどうかを指定できます。また、マシンタグを運用リソースに適用するかどうかも指定できます。以下の2つのオプションがあります。
-
仮想マシンにマシンテンプレートプロパティを適用する
-
運用リソースにマシンタグを適用する
詳細については、「AWS インスタンスのプロパティを適用し、運用リソースにタグを付ける」を参照してください。 -
Azure Shared Image Gallery。Citrix Virtual Apps and Desktops サービスは、Azure で MCS プロビジョニングされたマシンの公開イメージリポジトリとして Azure Shared Image Gallery をサポートしています。管理者は、OS ディスクの作成とハイドレーションを高速化するために、ギャラリーにイメージを保存するオプションがあります。このプロセスにより、非永続 VM の起動時間とアプリケーション起動時間が改善されます。この機能の詳細については、「Azure Shared Image Gallery」を参照してください。
注:
Shared Image Gallery の機能は、マネージドディスクと互換性があります。レガシーマシンカタログでは使用できません。
マシンカタログと同じ Google Cloud Platform リージョンに作成されたストレージバケット。以前のリリースでは、MCS はディスクアップロードプロセスの一部として、プロビジョニング中に一時的なストレージバケットを作成していました。これらのバケットは複数のリージョンにまたがっており、Google はこれを2つ以上の地理的な場所を含む広い地理的領域と定義しています。これらの一時的なバケットは、カタログがプロビジョニングされた場所に関係なく、米国の地理的な場所に存在していました。MCS は、カタログをプロビジョニングするのと同じリージョンにストレージバケットを作成するようになりました。ストレージバケットは一時的なものではなくなり、プロビジョニングプロセスが完了した後も Google Cloud Platform プロジェクトに残ります。将来のプロビジョニング操作では、そのリージョンに既存のストレージバケットがあればそれを使用します。指定されたリージョンにストレージバケットが存在しない場合は、新しいストレージバケットが作成されます。
2021年2月
新機能と機能強化
Azure Gen2 イメージのサポート。Azure 環境で Gen2 VM を使用してマネージドディスクをプロビジョニングできるようになり、起動時間のパフォーマンスが向上しました。次のオペレーティングシステムがサポートされています。
-
Windows Server 2019、2016、2012、および 2012 R2
-
ウィンドウズ 10
注:
このサポートにより、VM のサブセットのみがサポートされます。たとえば、一部の VM は Gen1 と Gen2 の両方のタイプにできますが、他の VM は Gen1 のみです。詳細については、「Azure での第2世代 VM のサポート」を参照してください。
マシンの再起動スケジュール。Citrix Studio の メニューに、 というオプションが追加されました。このオプションを使用すると、すべてのセッションをドレインした後にすべてのマシンを再起動するかどうかを選択できます。再起動時刻になると、マシンはドレイン状態になり、すべてのセッションがログオフされると再起動されます。詳細については、「再起動スケジュールの作成」を参照してください。
Web Studio で利用可能な新機能。Web ベースのコンソールで次の機能が利用できるようになりました。
-
Studio が CSV ファイルを使用したカタログへのマシンのバルク追加をサポート。この機能により、CSV ファイルを使用して次のことができます。
-
Studioを介して電源管理されていないマシンのマルチセッションまたはシングルセッションOSカタログにマシンを一括追加します。
-
Remote PC Accessカタログにマシンを一括追加します。以前は、Remote PC Accessカタログにマシンを一括追加するためにOUを選択する必要がありました。しかし、OU構造の制限があるシナリオでは、これは簡単ではありません。この機能により、マシンを一括追加する際の柔軟性が向上します。マシンのみ(ユーザーの自動割り当てで使用するため)を追加することも、ユーザー割り当てとともにマシンを追加することもできます。
詳しくは、マシンカタログの作成およびマシンカタログの管理を参照してください。 -
-
Citrix Managed Azureのサポートを拡張。 Citrix Managed Azureは、Citrix Virtual Apps and Desktopsサービスの以下のエディションで利用可能になりました: Standard for Azure、Advanced、Premium、およびWorkspace Premium Plus。
-
マスターイメージをAzure Shared Image Galleryに配置するサポート。 Studioで、マスターイメージをAzure Shared Image Gallery (SIG) に配置するオプションが提供されるようになりました。SIGは、イメージを管理および共有するためのリポジトリです。これにより、組織全体でイメージを利用できるようになります。大規模な非永続マシンカタログを作成する際には、マスターイメージをSIGに保存することをお勧めします。そうすることで、VDA OSディスクのリセットが高速化されるためです。詳しくは、Microsoft Azure Resource Manager仮想化環境を参照してください。
-
AzureのMCSマシンカタログでシステムディスクを保持。 Studioで、電源サイクル中にVDAのシステムディスクを保持するかどうかを制御できるようになりました。通常、システムディスクはシャットダウン時に削除され、起動時に再作成されます。これにより、ディスクは常にクリーンな状態に保たれますが、VMの再起動時間が長くなります。システム書き込みがキャッシュにリダイレクトされ、キャッシュディスクに書き戻される場合、システムディスクは変更されません。不要なディスクの再作成を避けるには、Machine Catalog Setup > Disk Settingsページにある電源サイクル中にシステムディスクを保持オプションを使用します。このオプションを有効にすると、VMの再起動時間は短縮されますが、ストレージコストが増加します。このオプションは、再起動時間に敏感なワークロードを含む環境で役立ちます。詳しくは、MCSストレージの最適化を参照してください。
-
Studioで永続的なライトバックキャッシュディスクを持つMCSマシンカタログの作成をサポート。 以前は、永続的なライトバックキャッシュディスクを持つカタログを作成するにはPowerShellしか選択肢がありませんでした。カタログを作成する際に、AzureでプロビジョニングされたVMのライトバックキャッシュディスクを永続化するかどうかをStudioで制御できるようになりました。無効にすると、ストレージコストを節約するために、ライトバックキャッシュディスクは各電源サイクル中に削除され、ディスクにリダイレクトされたデータはすべて失われます。データを保持するには、Machine Catalog Setup > Disk Settingsページにある永続的なライトバックキャッシュディスクを使用オプションを有効にします。詳しくは、MCSストレージの最適化を参照してください。
StoreFrontを使用したCitrix Virtual Apps and Desktops ServiceのApp Protectionのサポート。 詳しくは、App Protectionを参照してください。
2021年1月
Web Studioで利用可能な新機能。 以下の機能がWebベースのコンソールで利用可能になりました。
-
Studioでアプリとカスタムアイコンの関連付けをサポート。 以前は、公開アプリケーションで使用するカスタムアイコンを追加するにはPowerShellを使用する必要がありました。Studioでもそれができるようになりました。詳しくは、アプリケーショングループの管理を参照してください。
-
Studioでマシンカタログへのタグの適用をサポート。 以前は、カタログで使用するタグを作成または削除するにはStudioを使用できましたが、カタログにタグを適用するにはPowerShellを使用する必要がありました。デリバリーグループと同様に、Studioでもカタログにタグを適用または削除できるようになりました。詳しくは、マシンカタログへのタグの適用を参照してください。
-
Studioで「水平負荷分散」モードと「垂直負荷分散」モードの切り替えをサポート。 以前は、水平負荷分散モードと垂直負荷分散モードを切り替えるにはPowerShellしか選択肢がありませんでした。Studioで、マルチセッションOSマシンの負荷分散方法をより柔軟に制御できるようになりました。詳しくは、マシンの負荷分散を参照してください。
-
Studioでメンテナンスモードのマシンを再起動スケジュールに含めることをサポート。 以前は、メンテナンスモードのマシンのスケジュールされた再起動を構成するにはPowerShellしか選択肢がありませんでした。Studioでも、それらのマシンを再起動スケジュールに含めるかどうかを制御できるようになりました。詳しくは、再起動スケジュールの作成を参照してください。
-
StudioでRemote PC AccessのWake on LANの構成をサポート。 以前は、Remote PC AccessのWake on LANを構成するにはPowerShellを使用する必要がありました。Studioでもこの機能を構成できるようになりました。詳しくは、Wake on LANの構成を参照してください。
-
StudioでAWSインスタンスのプロパティの適用と運用リソースのタグ付けがサポートされるようになりました。MCSを使用してAWSでマシンをプロビジョニングするためのカタログを作成する際、IAMロールとタグのプロパティをそれらのマシンに適用するかどうかを指定できます。また、マシンのタグを運用リソースに適用するかどうかも指定できます。次の2つのオプションがあります。
-
マシンのテンプレートプロパティを仮想マシンに適用する
-
マシンのタグを運用リソースに適用する
詳しくは、「AWSインスタンスのプロパティの適用と運用リソースのタグ付け」を参照してください。 -
-
AWS専用ホスト。Citrix Studioの**[マシンカタログのセットアップ]>[セキュリティ]ページに、[専用ホストを使用]**というオプションが追加されました。この設定は、専用ホストの使用を必要とするライセンス制限またはセキュリティ要件がある展開に適しています。専用ホストを使用すると、物理ホスト全体を所有し、時間単位で課金されます。このホストを所有することで、追加料金なしで、そのホストが許可する数のEC2インスタンスを起動できます。詳しくは、「AWSテナンシー」を参照してください。
-
Studioで再起動スケジュールをすぐに実行できるようになりました。Studioで、再起動スケジュールをすぐに実行して、スケジュール内の該当するすべてのマシンを再起動できるようになりました。詳しくは、「再起動スケジュールをすぐに実行する」を参照してください。
-
Autoscale。Autoscaleには、次の新機能と機能強化が含まれています。
-
Studioでドレイン状態のマシンを表示できるようになりました。以前は、ドレイン状態のマシンを識別する唯一の方法はPowerShellでした。Studioを使用して、ドレイン状態のマシンを識別できるようになりました。詳しくは、「ドレイン状態のマシンを表示する」を参照してください。
-
StudioでVDIデリバリーグループのピーク時間を30分単位で定義できるようになりました。以前は、VDIデリバリーグループのスケジュールに含まれる日のピーク時間を30分単位で定義するには、PowerShellを使用する必要がありました。Studioでもそれができるようになりました。このサポートにより、VDIデリバリーグループで実行されるマシンの最小数を、1日の30分ごとに個別に設定できます。
-
Azure Shared Image Gallery。Citrix Virtual Apps and Desktopsサービスは、AzureでMCSプロビジョニングされたマシンの公開イメージリポジトリとしてAzure Shared Image Galleryをサポートしています。管理者は、マスターイメージからOSディスクの作成とハイドレーションを高速化するために、イメージをギャラリーに保存するオプションがあります。このプロセスにより、非永続VMの起動時間とアプリケーションの起動時間が改善されます。
ギャラリーには次の3つの要素が含まれています。
-
ギャラリー。イメージはここに保存されます。MCSは、マシンカタログごとに1つのギャラリーを作成します。
-
ギャラリーイメージ定義。この定義には、マスターイメージに関する情報(オペレーティングシステムの種類と状態、Azureリージョン)が含まれています。MCSは、カタログ用に作成されたマスターイメージごとに1つのイメージ定義を作成します。
-
ギャラリーイメージバージョン。Shared Image Galleryの各イメージには複数のバージョンがあり、各バージョンには異なるリージョンに複数のレプリカを持つことができます。各レプリカはマスターイメージの完全なコピーです。Citrix Virtual Apps and Desktopsサービスは、カタログ内のマシンの数、構成されたレプリカ比率、および構成されたレプリカの最大数に基づいて、カタログのリージョンに適切な数のレプリカを持つ各イメージに対して常に1つのStandard_LRSイメージバージョン(バージョン1.0.0)を作成します。
注:
共有イメージギャラリー機能は、マネージドディスクでのみ動作します。レガシーマシンカタログでは利用できません。
この機能の詳細については、「共有イメージギャラリーの構成」を参照してください。
マシンカタログと同じGoogle Cloud Platformリージョンに作成されたストレージバケット。以前のリリースでは、MCSはディスクアップロードプロセスの一部として、プロビジョニング中に一時的なストレージバケットを作成していました。これらのバケットは複数のリージョンにまたがっており、Googleはこれを2つ以上の地理的な場所を含む広大な地理的領域と定義しています。これらの一時的なバケットは、カタログがどこにプロビジョニングされたかに関わらず、米国の地理的な場所に存在していました。MCSは現在、カタログをプロビジョニングするのと同じリージョンにストレージバケットを作成します。ストレージバケットは一時的なものではなくなり、プロビジョニングプロセスが完了した後もGoogle Cloud Platformプロジェクトに残ります。将来のプロビジョニング操作では、既存のストレージバケットが使用されます。そのリージョンに既存のバケットがある場合、または指定されたリージョンに存在しない場合は新しいストレージバケットが作成されます。
障害発生時にプールされたVDAを再利用するようデフォルト設定するPowerShellオプション。新しいPowerShellコマンドオプション (
-DefaultReuseMachinesWithoutShutdownInOutage) により、障害発生時にシャットダウンされていないプールされたデスクトップVDAをデフォルトで再利用する機能が拡張されます。「アプリケーションとデスクトップのサポート」を参照してください。
Google Cloud Platformオンデマンドプロビジョニング。Citrix Virtual Apps and Desktopsサービスは、Google Cloud Platform (GCP) がマシンカタログをプロビジョニングする方法を更新します。マシンカタログを作成しても、対応するマシンインスタンスはGCPに作成されず、電源状態はOFFに設定されます。マシンはカタログ作成時にプロビジョニングされるのではなく、マシンが最初に電源オンになったときにプロビジョニングされます。たとえば、カタログを作成した後、VMの電源状態はOffに設定されます。
2020年12月
新機能と機能強化
Web Studioがプレビューとして利用可能になりました。新しいWebベースのコンソールが利用可能になりました。レガシーコンソールから新しいWebベースのコンソールへのStudio機能の全セットの移行を進めています。Webベースのコンソールは、通常、レガシーコンソールよりも高速に応答します。デフォルトでは、Webベースのコンソールに自動的にログオンします。Manageタブ内からWebベースのコンソールとレガシーコンソールを簡単に切り替えて、構成またはサイト管理タスクを実行できます。Manageの横にある下矢印をクリックしてオプションを選択します。
-
Web Studio (プレビュー)。新しいWebベースのコンソールに移動します。
-
完全な構成。レガシーコンソールに移動します。
次の機能は、Webベースのコンソールでのみ利用可能です。
-
Azureの標準SSDディスクタイプサポート。Studioは、標準SSDディスクタイプのサポートを追加しました。Azure標準SSDは、低いIOPSレベルで一貫したパフォーマンスを必要とするワークロード向けに最適化された、費用対効果の高いストレージオプションです。詳細については、「Azure Resource Managerマスターイメージを使用したマシンカタログの作成」を参照してください。
-
Studioが静的VDIデリバリーグループの電源オフ遅延の構成をサポート。以前は、静的VDIデリバリーグループの電源オフ遅延はPowerShell SDKを介してのみ構成できました。Studioでは、Autoscaleユーザーインターフェイスで静的VDIデリバリーグループの電源オフ遅延を構成できるようになりました。詳細については、「Autoscale」を参照してください。
2020年10月
新機能と機能強化
複数のハイパーバイザーアラートを却下。Citrix Monitorは、1日以上経過したハイパーバイザーアラートの自動却下をサポートするようになりました。詳しくは、「ハイパーバイザーアラートの監視」を参照してください。
外部IPアドレスの削除。Google Cloud Platform (GCP) でプロビジョニングされたイメージを準備するために使用される一時的な仮想マシン上の外部IPアドレスは不要になりました。この外部IPアドレスにより、一時的な仮想マシンはGoogle Public APIにアクセスしてプロビジョニングプロセスを完了できます。
プライベートGoogleアクセスを有効にすると、VMがサブネットから直接Google Public APIにアクセスできるようになります。詳しくは、「Googleプライベートアクセスの有効化」を参照してください。
マシンIDの管理方法に対応する新しいモデル。マシンカタログで使用されるマシンIDは、Active Directoryを使用して管理および保守されてきました。MCSによって作成されたすべてのマシンは、Active Directoryに参加するようになります。新しいCitrix Virtual Apps and Desktopsサービスモデルは、マシンIDの管理方法に対応しています。このモデルでは、ワークグループまたはドメインに参加していないマシンを使用してマシンカタログを作成できます。
ヒント:
この機能は、ドメインに参加していないマシン向けにCitrix Cloudに追加された新しいIDサービスであるFMA信頼をサポートします。
MCSは、ID管理のために新しいFMA信頼サービスと通信します。ID情報は、Active Directoryで使用されるドメインSIDとマシンアカウントパスワードのパラダイムではなく、GUIDと秘密鍵のペアとしてIDディスクに保存されます。ドメインに参加していないマシンを使用するVDAは、ブローカー登録にこのGUIDと秘密鍵の組み合わせを使用します。詳しくは、「ドメインに参加していないカタログのサポートの構成」を参照してください。
Azureマネージドディスクへの直接アップロードの使用。このリリースでは、Azure環境でマネージドディスクを作成する際に直接アップロードを使用できます。この機能により、追加のストレージアカウントに関連するコストが削減されます。マネージドディスクに変換する前にVHDをストレージアカウントにステージングする必要がなくなりました。また、直接アップロードにより、空のマネージドディスクを仮想マシンに接続する必要がなくなります。Azureマネージドディスクに直接アップロードすることで、オンプレミスのVHDをマネージドディスクとして直接コピーできるようになり、ワークフローが簡素化されます。サポートされているマネージドディスクには、Standard HDD、Standard SSD、Premium SSDが含まれます。
この機能について詳しくは、Microsoft Azureのブログを参照してください。
Azureマネージドディスクについて詳しくは、ドキュメントページを参照してください。
Azureの単一リソースグループ。Citrix Virtual Apps and Desktopsでカタログを更新および作成するために、単一のAzureリソースグループを作成して使用できるようになりました。この機能強化は、フルスコープとナロースコープの両方のサービスプリンシパルに適用されます。 AzureリソースグループあたりのVM数240台、マネージドディスク数800個という以前の制限は削除されました。Azureリソースグループあたりの仮想マシン、マネージドディスク、スナップショット、およびイメージの数に制限はなくなりました。
詳しくは、「Microsoft Azure Resource Manager仮想化環境」を参照してください。
2020年9月
新機能と機能強化
Quick Deploy。新しいQuick Deploy機能は、以前のAzure Quick Deployに代わるものです。この新機能は、Microsoft Azureを使用してCitrix Virtual Apps and Desktopsサービスを迅速に開始する方法を提供します。Quick Deployを使用して、デスクトップとアプリを配信し、リモートPCアクセスを構成できます。
セッション管理者(組み込みロール)。Citrix Studioに、セッション管理者という新しい組み込みロールが追加されました。このロールを使用すると、管理者はデリバリーグループを表示し、監視タブのフィルターページで関連するセッションとマシンを管理できます。この機能を使用すると、既存の管理者または招待した管理者のアクセス許可を、組織内での役割に合わせて構成できます。組み込みロールの詳細については、「組み込みロールとスコープ」を参照してください。組み込みロールを管理者に割り当てる方法については、「委任管理と監視」を参照してください。
セッションとマシンに関連するフィルターページへのアクセスをより詳細に制御するには、カスタムロールを作成し、Directorオブジェクトに対して次のいずれかを選択します。フィルターページの表示 - マシンのみ、フィルターページの表示 - セッションのみ。カスタムロールの作成については、「ロールの作成と管理」を参照してください。
新しいマシンタイプのサポート。このリリースでは、マシンカタログのPremium Disksを構成する際に、AMDマシンのNV v4およびDA v4シリーズのサポートが追加されました。詳細については、「デリバリーグループの作成」を参照してください。
2020年8月
新機能と機能強化
障害発生時のRemote PowerShell SDKへの限定的なアクセス。以前は、障害発生時にPowerShellコマンドを使用できない場合がありました。現在、ローカルホストキャッシュは、障害発生時にRemote PowerShell SDKへの限定的なアクセスを許可します。「障害発生時に利用できないもの」を参照してください。
2つの新しいCitrix Virtual Apps and Desktopsサービスエディションのサポート。Citrix Monitorは、Citrix Virtual Apps AdvancedサービスとCitrix Virtual Apps and Desktops Advancedサービスという2つの新しいCitrix Virtual Apps and Desktopsサービスエディションをサポートするようになりました。詳細については、Citrix Monitorの「機能互換性マトリックス」を参照してください。
Google Cloud Platformでの共有仮想プライベートクラウド(VPC)のサポート。Citrix Virtual Apps and Desktopsサービスは、Google Cloud Platformでホストリソースとして共有VPCをサポートします。Machine Creation Services(MCS)を使用して、共有VPCにマシンをプロビジョニングし、Citrix Studioを使用してそれらを管理できます。共有VPCの詳細については、「共有仮想プライベートクラウド」を参照してください。
Google Cloud Platformのゾーン選択のサポート。Citrix Virtual Apps and Desktopsサービスは、Google Cloud Platformでのゾーン選択をサポートしています。この機能により、管理者はカタログ作成のためにリージョン内で1つまたは複数のゾーンを指定できます。
単一テナントタイプのVMの場合、ゾーン選択により、管理者は選択したゾーンに単一テナントノードを配置できます。非単一テナントVMの場合、ゾーン選択により、選択したゾーンにVMを決定論的に配置できるため、展開設計の柔軟性が向上します。構成情報については、「ゾーン選択の有効化」を参照してください。
また、次の点も挙げられます。
-
単一テナンシーは、単一テナントノードへの排他的アクセスを提供します。これは、プロジェクトのVMのみをホストすることに特化した物理的なCompute Engineサーバーです。これらのノードを使用すると、VMを同じハードウェアにまとめて配置したり、他のプロジェクトのVMからVMを分離したりできます。
-
単一テナントノードは、Bring Your Own License(BYOL)シナリオの専用ハードウェア要件を満たすのに役立ちます。また、HIPAAなどのネットワークアクセス制御ポリシー、セキュリティ、プライバシー要件に準拠することも可能にします。
注:
専有テナンシーは、Google CloudでWindows 10 VDI展開を使用する唯一の方法です。サーバーVDIもこの方法をサポートしています。専有テナンシーの詳細については、Googleドキュメントサイトを参照してください。
Azureシステムディスクの起動パフォーマンスの向上。このリリースでは、MCSIOが有効になっている場合にAzureを使用するCitrix Cloudの実装向けに、起動パフォーマンスの向上がサポートされています。このサポートにより、システムディスクを保持できます。これにより、次の利点が得られます。
-
VMとアプリケーションは、ゴールデンイメージが提供されるのと同様のパフォーマンスで起動および起動するようになりました。
-
APIクォータの消費、システムディスクの削除と作成、およびVMを削除したときに発生する状態遷移の遅延の削減。
たとえば、この機能を構成するには、
New-ProvSchemeコマンドでPowerShell PersistOSDiskカスタムプロパティを使用します。
-CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
 <Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
 <Property xsi:type="StringProperty" Name="PersistOsDisk" Value="true" />
 </CustomProperties>'
詳細な構成情報については、起動パフォーマンスの向上を参照してください。
2020年7月
新機能と機能強化
フィルターページへのきめ細かなロールベースのアクセスをサポート。Citrix Studioでは、カスタムロールを作成する際に、監視 > フィルターページへのアクセスに対して、よりきめ細かな制御が可能になりました。具体的には、マシン、セッション、接続、アプリケーションインスタンスの任意の組み合わせを表示する権限をカスタムロールに割り当てることができます。以下は、ロールの作成ウィンドウのDirectorオブジェクトに対する4つの追加オプションです。
-
フィルターページの表示 - アプリケーションインスタンスのみ
-
フィルターページの表示 - 接続のみ
-
フィルターページの表示 - マシンのみ
-
フィルターページの表示 - セッションのみ
ロールの作成に関する情報については、ロールの作成と管理を参照してください。
割り当て済みVDIマシンに対する電源オフ遅延のサポート(PowerShellのみ)。以前のリリースでは、電源オフ遅延は未割り当てのマシンにのみ適用されていました。このリリース以降、電源オフ遅延は割り当て済みおよび未割り当ての両方のマシンに適用されます。詳しくは、「Autoscaleがマシンを電源管理する方法」を参照してください。
Windowsクライアントライセンスのサポート。 Citrix Virtual Apps and Desktopsサービスは、AzureでVMをプロビジョニングするためにWindowsクライアントライセンスを使用することをサポートするようになりました。AzureでWindows 10 VMを実行するには、Microsoftとのボリュームライセンス契約がこの使用に適格であることを確認してください。詳しくは、「Azure Resource Managerマスターイメージを使用してマシンカタログを作成する」を参照してください。
2020年5月
新機能と機能強化
マシンの再起動スケジュール。 再起動スケジュールがメンテナンスモードのマシンに影響するかどうかを指定できるようになりました。この機能はPowerShellでのみ利用可能です。詳しくは、「メンテナンスモードのマシンのスケジュールされた再起動」を参照してください。
リソースの可用性。 ゾーン(リソースロケーション)ごとにリソースを公開することなく、障害発生時のリソースの可用性を確保できるようになりました。詳しくは、「リソースの可用性」を参照してください。
2020年4月
新機能と機能強化
VDIデリバリーグループのスケジューリング粒度の強化(PowerShellのみ)。 Autoscaleは、スケジュールの対象となる日のピーク時間を30分単位で細かく定義できるようになりました。VDIデリバリーグループで実行されるマシンの最小数を、1日の各30分ごとに個別に設定できます。また、Autoscaleは、VDIデリバリーグループで電源がオンになっているマシンの数を、1時間単位ではなく30分単位でスケールアップまたはスケールダウンできるようになりました。詳しくは、「Broker PowerShell SDKコマンド」を参照してください。
MTU検出。 CitrixプロトコルEnlightened Data Transport(EDT)にMTU検出機能が追加されました。MTU検出により、EDTはセッションのペイロードサイズを自動的に決定および設定できます。この機能により、ICAセッションは非標準の最大転送単位(MTU)または最大セグメントサイズ(MSS)要件を持つネットワークに適応できます。調整機能により、パフォーマンスの低下やICAセッションの確立失敗につながる可能性のあるパケットの断片化を回避できます。この更新には、Windows版Citrix Workspaceアプリ1911以降が必要です。Citrix Gatewayを使用している場合、必要なCitrix ADCファームウェアの最小バージョンは13.0.52.24または12.1.56.22です。詳しくは、「EDT MTU検出」を参照してください。
2020年3月
新機能と機能強化
PVSターゲットデバイスメトリック。 Citrix Monitorは、マシン詳細ページにPVSターゲットデバイスメトリックパネルを提供するようになりました。このパネルを使用して、シングルセッションおよびマルチセッションOSマシンのProvisioningターゲットデバイスのステータスを表示できます。このパネルでは、ネットワーク、ブート、キャッシュに関するいくつかのメトリックが利用可能です。これらのメトリックは、PVSターゲットデバイスが稼働していることを監視およびトラブルシューティングするのに役立ちます。詳しくは、「PVSターゲットデバイスメトリック」を参照してください。
AWSインスタンスプロパティのキャプチャ。 MCSは、AMIが取得されたインスタンスからプロパティを読み取り、そのマシンのIAMロールとタグを、指定されたカタログ用にプロビジョニングされたマシンに適用するようになりました。このオプション機能を使用すると、カタログ作成プロセスは選択されたAMIソースインスタンスを検出し、限られたプロパティセットを読み取ります。これらのプロパティはAWS起動テンプレートに保存され、そのカタログのマシンをプロビジョニングするために使用されます。カタログ内のすべてのマシンは、キャプチャされたインスタンスプロパティを継承します。詳しくは、「AWSインスタンスプロパティのキャプチャ」を参照してください。
AWS運用リソースのタグ付け。 このリリースでは、プロビジョニング中にCitrixコンポーネントによって作成されたリソースにタグを付けるオプションが導入されました。各タグは、顧客定義のキーとオプションの値で構成されるラベルを表し、リソースの管理、検索、フィルタリング機能を向上させます。詳しくは、「AWS運用リソースのタグ付け」を参照してください。
Azure ストレージでのセキュア転送。 Machine Creation Services (MCS) は、Azure Resource Manager 環境で MCS プロビジョニングされたカタログによって作成されたストレージアカウントの機能強化を提供します。この機能強化により、セキュア転送必須プロパティが自動的に有効になります。このオプションは、セキュアな接続からのアカウントへの要求のみを許可することで、ストレージアカウントのセキュリティを強化します。詳細については、Microsoft サイトの「セキュアな接続を確保するためのセキュア転送の要求」を参照してください。
Azure でストレージアカウントを作成する際に、セキュア転送必須プロパティを有効にします。
Azure SSD マネージドディスクのサポート。 Machine Creation Services (MCS) は、Azure 仮想マシン用の標準 SSD マネージドディスクをサポートしています。このディスクタイプは、一貫したパフォーマンスを提供し、HDD ディスクと比較して優れた可用性を提供します。詳細については、「Azure 仮想マシンワークロード用の標準 SSD ディスク」を参照してください。
この機能を構成するには、
New-ProvScheme コマンドまたは Set-ProvScheme コマンドで PowerShell StorageAccountType カスタムプロパティを使用します。
<Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"StandardSSD_LRS`" /><Property xsi:type=`"StringProperty`" Value=`"Windows_Server`" />
注:
この機能は、マネージドディスクを使用している場合、つまりカスタムプロパティ
UseManagedDisks が true に設定されている場合にのみ利用できます。アンマネージドディスクの場合、Standard HDD と Premium SSD のみがサポートされます。
2020 年 1 月
新機能と機能強化
Citrix Studio の言語バー。 このリリースから、Citrix Studio には、正しいキーボードマッピングを容易にするための言語バーが提供されます。
-
Citrix Cloud の言語またはブラウザの表示言語が 英語 または 日本語 に設定されている場合、言語バーは表示されません。
-
Citrix Cloud の言語またはブラウザの表示言語が ドイツ語、スペイン語、または フランス語 に設定されている場合、Citrix Studio にログオンすると言語バーが表示されます。言語バーのリストには 2 つの言語オプションがあります。ブラウザの最上位の言語に一致するオプションを選択してください。ヒント:
-
言語バーに設定した内容が反映されない場合があります。その場合は、ログアウトしてから再度ログオンしてください。
-
言語バーを使用して特定の記号やローカライズされた文字を入力できない場合があります。この問題を解決するには、Citrix Cloud の言語、ブラウザの表示言語、およびローカルキーボードレイアウトを構成する必要があります。詳細については、Knowledge Center の記事「CTX310743」を参照してください。
-
再起動スケジュールの最大遅延タイマー (PowerShell のみ)。 デリバリーグループ内のマシンのスケジュールされた再起動が、サイトデータベースの停止により開始されない場合、スケジュールされた開始時刻からどれだけ長く待機するかを指定できます。その間隔中にデータベース接続が復元された場合、再起動が開始されます。その間隔中に接続が復元されない場合、再起動は開始されません。詳細については、「データベース停止により遅延したスケジュールされた再起動」を参照してください。
垂直負荷分散 (PowerShell のみ)。 以前は、サービスはすべてのRDS起動に水平負荷分散を使用していました。これは、受信負荷を最も負荷の低いRDSマシンに割り当てるものです。これは引き続きデフォルトです。現在、PowerShellを使用して、サイト全体の構成として垂直負荷分散を有効にできます。
垂直負荷分散が有効になっている場合、ブローカーは、高水準点に達していない最も負荷の高いマシンに受信負荷を割り当てます。これにより、新しいマシンに移行する前に既存のマシンが飽和状態になります。ユーザーが切断して既存のマシンを解放すると、新しい負荷がそれらのマシンに割り当てられます。
デフォルトでは、水平負荷分散が有効になっています。垂直負荷分散を表示、有効化、または無効化するには、
Get-BrokerSite および Set-BrokerSite コマンドレットが UseVerticalScalingForRdsLaunches 設定をサポートするようになりました。詳細については、「デリバリーグループ内のマシンの負荷管理」を参照してください。
2019年12月
新機能と機能強化
Citrix Service Provider (CSP) 向けサービス。 CSPは、テナント顧客をVirtual Apps and Desktopsサービスにオンボーディングし、顧客管理者によるサービスへのアクセスを設定し、フェデレーションドメインを使用して顧客のユーザーに共有または専用のワークスペースを提供できるようになりました。詳細については、「Citrix Service Provider 向け Citrix Virtual Apps and Desktops サービス」を参照してください。
マシンがメンテナンスモードになっている理由を特定するためのサポート (PowerShell のみ)。 PowerShell を使用して、マシンがメンテナンスモードになっている理由を特定できるようになりました。これを行うには、パラメータ
-MaintenanceModeReason を使用します。この機能は、管理者がメンテナンスモードのマシンに関する問題をトラブルシューティングするのに役立ちます。詳細については、<https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/Broker/Get-BrokerMachine/> を参照してください。
Autoscale。 Autoscale は、マシンの作成と動的な削除の機能を提供するようになりました。この機能は、PowerShell スクリプトを使用して利用できます。このスクリプトは、現在の負荷状況に基づいて、デリバリーグループ内のマシンの数を動的にスケールアップまたはスケールダウンするのに役立ちます。詳細については、「Autoscale を使用してマシンを動的にプロビジョニングする」を参照してください。
2019年11月
新機能と機能強化
GroomStartHour。 Monitor は、GroomStartHour をサポートするようになりました。これは、管理者がグルーミングの実行を開始する時刻を決定するのに役立つ新しい構成です。詳細については、「Citrix Virtual Apps and Desktops SDK」ドキュメントを参照してください。
OData ページネーション。 Monitor は、OData ページネーション をサポートするようになりました。すべての OData v4 エンドポイントは、応答で次の100レコードへのリンクとともに、ページあたり最大100レコードを返します。詳細については、「Citrix Cloud で OData v4 エンドポイントを使用して Monitor Service データにアクセスする」を参照してください。
2019年10月
新機能と機能強化
App-V。 App-V機能がCitrix Cloudで利用可能になりました。App-VパッケージをCitrix Cloud構成のDelivery Controllerに、シングルまたはデュアル管理モードで追加できます。Citrix Downloadsで入手可能なVirtual Apps and Desktops Service App-Vパッケージ検出モジュールを使用すると、App-Vパッケージをインポートし、Microsoft App-Vサーバーを登録できます。それらに含まれるアプリは、ユーザーが利用できるようになります。このPowerShellモジュールを使用すると、DNS URLを使用してMicrosoft App-V管理サーバーおよび公開サーバーを登録できるため、ロードバランシングメカニズムの背後にあるサーバーを実際のマシンURLを使用して登録する必要がなくなります。詳細については、App-Vパッケージおよびサーバー用のCitrix Virtual Apps and Desktopsサービス検出モジュールを参照してください。
Google Cloud Platform。 Citrix Virtual Apps and Desktopsサービスは、Machine Creation Services (MCS) を使用してGoogle Cloud Platform (GCP) 上にマシンをプロビジョニングするサポートを追加しました。詳細については、Google Cloud Platform仮想化環境を参照してください。
2019年9月
新機能と機能強化
Azure Virtual DesktopのVDAサポート。 サポートされているオペレーティングシステムとVDAバージョンについては、Azure Virtual Desktop環境のVDAを参照してください。
強化された電源ポリシー。 以前のリリースでは、アクション(切断アクション = 「Suspend」または「Shutdown」)が必要な期間に移行するVDIマシンは、電源がオンのままでした。このシナリオは、アクション(切断アクション = 「Nothing」)が不要な期間(ピーク時またはオフピーク時)にマシンが切断された場合に発生しました。
このリリース以降、Autoscaleは、指定された切断時間が経過すると、宛先期間に構成されている切断アクションに応じて、マシンを一時停止またはシャットダウンします。詳細については、切断されたセッションで異なる期間に移行するVDIマシンの電源管理を参照してください。
マシンカタログ: タグ。 PowerShellを使用してマシンカタログにタグを適用できるようになりました。詳細については、マシンカタログにタグを適用するを参照してください。
セッション起動時間。 Monitorは、セッション起動時間をWorkspace Appセッション起動時間とVDAセッション起動時間に分けて表示するようになりました。このデータは、セッション起動時間の長さの理解とトラブルシューティングに役立ちます。さらに、セッション起動に含まれる各フェーズの期間は、個々のフェーズに関連する問題のトラブルシューティングに役立ちます。たとえば、ドライブマッピング時間が長い場合は、GPOまたはスクリプトですべての有効なドライブが適切にマッピングされているかを確認できます。この機能は、VDA 1903以降で利用できます。詳細については、セッション起動の問題の診断を参照してください。
2019年8月
新機能と機能強化
セッションの自動再接続。 タブのページに、自動再接続の数に関する情報が含まれるようになりました。セッションの信頼性またはクライアント自動再接続ポリシーが有効な場合、自動再接続が試行されます。自動再接続情報は、中断のあるネットワーク接続の表示とトラブルシューティング、およびシームレスなエクスペリエンスを持つネットワークの分析に役立ちます。
ドリルダウンでは、セッションの信頼性またはクライアント自動再接続、タイムスタンプ、エンドポイントIP、およびWorkspaceアプリがインストールされているマシンのエンドポイント名などの追加情報が提供されます。この機能は、Windows用Citrix Workspaceアプリ、Mac用Citrix Workspaceアプリ、Windows用Citrix Receiver™、およびMac用Citrix Receiverで利用できます。この機能には、VDA 1906以降が必要です。詳細については、以下を参照してください。
-
セッションの自動再接続
2019年7月
新機能と機能強化
構成ログ。 Remote PowerShell SDK を使用して、構成ログデータベースのコンテンツを定期的に削除できるようになりました。詳細については、「定期的なデータ削除のスケジュール」を参照してください。
Autoscale。 Autoscaleでは、デリバリーグループ内のマシンの一部のみを電源管理できる柔軟性が提供されるようになりました。この機能は、クラウドベースのリソースが他の要求(つまり、バーストワークロード)に対応する前に、オンプレミスリソースを使用してワークロードを処理したいクラウドバーストのユースケースで役立ちます。詳細については、「デリバリーグループ内の特定のコンピューターへのAutoscaleの制限」を参照してください。
ローカルアプリアクセスとURLリダイレクト。 Citrix Studioでは、PowerShell SDKを使用して、サイトのStudioユーザーインターフェイスにオプションを追加できるようになりました。詳細については、「公開アプリケーションのみへのアクセス提供」を参照してください。
オペレーティングシステム名の変更。 マシンカタログの作成 > マシンカタログのセットアップ > オペレーティングシステムおよび監視ページでのオペレーティングシステム名が変更されました。
-
マルチセッションOS(旧Server OS):マルチセッションOSマシンカタログは、標準化されたWindowsマルチセッションまたはLinux OSマシンの大規模展開向けに、ホストされた共有デスクトップを提供します。
-
シングルセッションOS(旧Desktop OS):シングルセッションOSマシンカタログは、さまざまなユーザーに最適なVDIデスクトップを提供します。
プロファイル読み込みにおけるCitrix Profile Managementの期間。 監視機能に、ログオン期間グラフのプロファイル読み込みバーにプロファイル処理期間が含まれるようになりました。これは、Citrix Profile Managementがユーザープロファイルを処理するのにかかる期間です。この情報は、管理者が高いプロファイル読み込み期間をより正確にトラブルシューティングするのに役立ちます。この機能強化は、VDA 1903以降で利用できます。詳細については、「プロファイル読み込み」を参照してください。
デスクトッププロービング。 デスクトッププロービングは、Citrix Virtual Apps and Desktopsサービスの機能です。サイトで公開されている仮想デスクトップのヘルスチェックを自動化し、ユーザーエクスペリエンスを向上させます。デスクトッププロービングを開始するには、1つ以上のエンドポイントにCitrix Probe Agentをインストールして構成します。デスクトッププロービングは、Premiumライセンスのサイトで利用できます。この機能には、Citrix Probe Agent 1903以降が必要です。詳細については、「アプリケーションとデスクトップのプロービング」を参照してください。
注:
Citrix Probe AgentはTLS 1.2をサポートするようになりました。
2019年6月
新機能と機能強化
タグによる制限。 タグは、マシン、アプリケーション、デスクトップ、アプリケーショングループ、ポリシーなどの項目を識別する文字列です。タグを作成して項目に追加すると、特定のタグを持つ項目にのみ適用されるように特定の操作を調整できます。詳しくは、アプリケーショングループおよびタグを参照してください。
メール通知。 Citrix Virtual Apps and Desktopsサービスは、アラートとプローブに関連するメール通知を直接送信します。これにより、SMTPメールサーバーを構成する必要がなくなります。通知設定ボックスはデフォルトで有効になっており、Citrix Cloudは通知設定セクションで提供されているメールアドレスにアラート通知を送信します。メール設定でメールアドレス
donotreplynotifications@citrix.comがホワイトリストに登録されていることを確認してください。
2019年5月
新機能と機能強化
Autoscale。 Autoscaleは、Citrix Virtual Apps and Desktopsサービスの機能であり、マシンをプロアクティブに電源管理するための、一貫性のある高性能なソリューションを提供します。コストとユーザーエクスペリエンスのバランスを取ることを目的としています。Autoscaleは、非推奨となったSmart ScaleテクノロジーをStudioの電源管理ソリューションに組み込んでいます。詳しくは、Autoscaleを参照してください。Autoscaleで管理されているマシンのメトリックは、監視コンソールのトレンドページから監視できます。詳しくは、Autoscaleで管理されているマシンの監視を参照してください。
2019年2月
新機能と機能強化
ハイパーバイザーアラートの監視。 Citrix HypervisorおよびVMware vSphereからのアラートが、監視 > アラートタブに表示されるようになり、ハイパーバイザーの健全性に関する以下の状態/パラメーターの監視に役立ちます。
-
CPU使用率
-
メモリ使用率
-
ネットワーク使用率
-
ハイパーバイザー接続が利用不可
-
ディスク使用率(vSphereのみ)
-
ホスト接続または電源状態(vSphereのみ)
詳細については、アラートと通知の「ハイパーバイザーアラートの監視」セクションを参照してください。
以前のTLSバージョンでの通信。 サービスのセキュリティを向上させるため、CitrixはTransport Layer Security (TLS) 1.0および1.1での通信をMarch 15, 2019以降すべてブロックし、TLS 1.2通信のみを許可します。詳細については、TLSバージョンを参照してください。包括的なガイダンスについては、CTX247067を参照してください。
アプリケーショングループ。 アプリケーショングループを使用すると、アプリケーションのコレクションを管理できます。異なるデリバリーグループ間で共有されるアプリケーション、またはデリバリーグループ内のユーザーのサブセットによって使用されるアプリケーションに対して、アプリケーショングループを作成できます。詳細については、アプリケーショングループの作成を参照してください。
ログオンパフォーマンス - プロファイルドリルダウン。 Monitor内のユーザー詳細ページのログオン期間パネルに、ログオンプロセスのプロファイル読み込みフェーズドリルダウンに関する情報が含まれるようになりました。プロファイルドリルダウンは、現在のセッションのユーザープロファイルに関する有用な情報を提供し、管理者が高いプロファイル読み込みの問題をトラブルシューティングするのに役立ちます。以下のユーザープロファイル情報を含むツールヒントが表示されます。
-
ファイル数
-
プロファイルサイズ
-
大容量ファイルの数
詳細なドリルダウンでは、個々のフォルダー、そのサイズ、およびファイルに関する情報が提供されます。この機能はVDA 1811以降で利用できます。詳細については、ユーザーログオンの問題の診断を参照してください。
Microsoft RDSライセンスの状態。 サーバーOSマシンについては、マシン詳細ページおよびユーザー詳細ページのマシン詳細パネルでMicrosoft RDS (Remote Desktop Services) ライセンスの状態を監視します。ライセンスの状態に応じて適切なメッセージが表示されます。詳細を表示するには、情報アイコンにマウスカーソルを合わせます。詳細については、マシンのトラブルシューティングの「Microsoft RDSライセンスの状態」セクションを参照してください。
アプリケーションプロービング。 この機能は、サイトで公開されているVirtual Appsの健全性評価を自動化します。
アプリケーションプロービングを開始するには:
-
1つ以上のエンドポイントマシンにCitrix Application Probe Agentをインストールします
-
Citrix Application Probe AgentをCitrix WorkspaceおよびCitrix Virtual Apps and Desktopsサービスの資格情報で構成します。
-
Citrix Virtual Apps and DesktopsサービスのMonitor > Configurationで、プローブ対象のアプリケーション、プローブを実行するエンドポイントマシン、およびスケジュールされたプローブ時間を構成します。
エージェントは、Citrix Workspaceを介して選択されたアプリケーションの起動をテストし、Citrix Virtual Apps and DesktopsサービスのMonitorコンソールにプローブ結果を報告します。
-
アプリケーションページ – 過去24時間のデータと、トレンド > アプリケーションプローブ結果ページ
-
履歴プローブデータと、プローブ障害が発生したステージ(Workspace Reachability、WorkspaceAuthentication、WorkspaceEnumeration、ICA download、Application launch)
障害レポートは、設定されたメールアドレスにメールで送信されます。複数の地理的場所で、オフピーク時間中にアプリケーションプローブを実行するようにスケジュールできます。そうすることで、ユーザーが問題に遭遇する前に、プロビジョニングされたアプリケーション、ホストマシン、または接続に関連する問題をプロアクティブにトラブルシューティングするために結果を使用できます。詳細については、「アプリケーションおよびデスクトップのプローブ」を参照してください。
2019年1月
新機能と強化された機能
カスタムスコープによる委任管理。 監視機能は、組み込みの委任管理者ロールのカスタムスコープをサポートするようになりました。監視で利用可能な組み込みロールとその割り当て方法の詳細については、「委任管理者ロール」を参照してください。
2018年12月
新機能と強化された機能
CitrixがTransport Layer Security (TLS) 1.0および1.1を介した通信をブロックする日付が、December 31, 2018からJanuary 31, 2019に変更されました。詳細については、「TLSバージョンの廃止」を参照してください。
2018年11月
新機能と強化された機能
OData APIを使用して利用可能なマシンの履歴データ: マシン分析を含む履歴データが、OData APIを通じて利用可能になりました。このデータは1時間ごとに収集され、1日分として集計されます。
-
電源がオンになっているマシンの数(電源管理されているマシン向け)
-
登録済みマシンの数
-
メンテナンスモードのマシンの数
-
マシンの総数
データは、監視サービスが実行されている期間に集計されます。OData API の使用方法と例の詳細については、「Citrix Monitor Service 7 1808」を参照してください。データベーススキーマは「Monitor Service Schema」で入手できます。
ログオンパフォーマンス - 対話型セッションのドリルダウン: ユーザーとセッションの詳細ビューのログオン期間パネルには、ログオンプロセスの対話型セッションフェーズに関する情報が含まれています。3つのサブフェーズ(Pre-userinit、Userinit、Shell)それぞれの所要時間は、対話型セッションバーにツールチップとして表示されます。これにより、ログオンのこのフェーズのトラブルシューティングと修復がより詳細に行えるようになります。サブフェーズ間の累積時間遅延とドキュメントへのリンクも提供されます。この機能は、Delivery Controller バージョン 7 1808 以降で利用できます。対話型セッションドリルダウンバーには、現在のセッションの期間のみが表示されます。詳細については、「ユーザーログオンの問題の診断」を参照してください。
ログオンパフォーマンス - GPO ドリルダウン: ユーザーとセッションの詳細ビューのログオン期間パネルには、GPO (グループポリシーオブジェクト) の期間が含まれています。これは、ログオンプロセス中に仮想マシンに GPO を適用するためにかかった合計時間です。GPO バーのツールチップとして、CSE (クライアント側拡張機能) ごとに適用された各ポリシーのドリルダウンが表示されるようになりました。各ポリシーの適用について、ドリルダウンにはステータスと所要時間が表示されます。この追加情報により、GPO 期間が長い問題のトラブルシューティングと修復が容易になります。ドリルダウンの期間は CSE 処理時間のみを表し、GPO の合計時間には加算されません。この機能は、Delivery Controller バージョン 7 1808 以降で利用できます。詳細については、「ユーザーログオンの問題の診断」を参照してください。
2018年10月
新機能と機能強化
アプリケーション: マシンごとの制限。 マシンごとのアプリケーションインスタンス数を制限できるようになりました。この制限は、サイト内のすべてのマシンに適用されます。この制限は、デリバリーグループ内のすべてのユーザーに対する既存のアプリケーション制限と、ユーザーごとの制限に追加されるものです。この機能は、Studio ではなく PowerShell を介してのみ利用できます。詳細については、「アプリケーション制限の構成」を参照してください。
Windows Server 2019。 システム要件に記載されているように、Windows Server 2019 マシンにマルチセッション OS 用 VDA (旧 Server OS 用 VDA) をインストールできるようになりました。
2018年9月
新機能と機能強化
委任管理。 委任管理を使用すると、組織内での管理者の役割に応じて、すべての管理者に必要なアクセス許可を構成できます。詳細については、「委任管理」を参照してください。監視は、組み込みロールの割り当てをサポートしています。組み込みロールは、フルスコープで利用できます。監視用の組み込みロールとそれらの割り当て方法の詳細については、「委任管理者ロール」を参照してください。
構成ログ。 構成ログを使用すると、管理者は構成の変更と管理アクティビティを追跡できます。詳細については、「構成ログ」を参照してください。
以前は無効になっていた Remote PowerShell SDK のいくつかの PowerShell コマンドレットが、構成ログで使用するために有効になりました。
-
Log:GetLowLevelOperation
-
Log:GetHighLevelOperation
-
Log:GetSummary
-
Log:GetDataStore
-
Log:ExportReport
ローカルホストキャッシュ。 ローカルホストキャッシュが完全に利用可能になりました。ローカルホストキャッシュを使用すると、リソースの場所にあるCloud ConnectorがCitrix Cloudと通信できない場合でも、接続仲介操作を続行できます。詳細については、「ローカルホストキャッシュ」を参照してください。
Citrix Provisioning。 VDAをプロビジョニングするには、Citrix Provisioningまたは既存のMachine Creation Servicesを使用できるようになりました。クラウド環境に特化したCitrix Provisioningの情報については、「Citrix Cloudで管理されるCitrix Provisioning」を参照してください。
修正
以前のバージョンでは、Azureオンデマンドプロビジョニングを使用すると、すべてのVMが電源オフ時に削除されていました。現在は、プールされたVMのみが削除されます。永続的(専用)VMは、電源オフ時に削除されません。
2018年8月
-
新しい製品名Citrixのお客様またはパートナーとして長年ご利用いただいている方は、当社の製品およびこの製品ドキュメントに新しい名前があることにお気づきでしょう。このCitrix製品を初めてご利用になる場合は、製品またはコンポーネントに異なる名前が表示されることがあります。新しい製品名とコンポーネント名は、Citrixのポートフォリオとクラウド戦略の拡大に由来しています。この製品ドキュメントの記事では、以下の名前を使用しています。
-
Citrix Virtual Apps and Desktops: Citrix Virtual Apps and Desktopsは、クラウドサービスおよびオンプレミス製品として提供される仮想アプリおよびデスクトップソリューションであり、従業員がITコストを削減しながら、あらゆるデバイスでどこからでも自由に作業できるようにします。Windows、Linux、Web、SaaSアプリケーション、または完全な仮想デスクトップを、パブリック、オンプレミス、ハイブリッドのいずれのクラウドからも提供します。Virtual Apps and Desktopsは、以前はXenAppおよびXenDesktopでした。
-
Citrix Workspaceアプリ: Citrix Workspaceアプリは、既存のCitrix Receiverテクノロジーおよびその他のCitrix Workspaceクライアントテクノロジーを統合しています。エンドユーザーが最高の仕事をするために必要なすべての作業アプリ、ファイル、デバイスと対話できる、統一されたコンテキストに応じたエクスペリエンスを提供するために、より多くの機能を提供するように強化されています。詳細については、このブログ投稿を参照してください。
-
Citrix SD-WAN™: クラウドテクノロジーでブランチネットワークとWANを変革するお客様とパートナーにとって重要なテクノロジーであるNetScaler SD-WANは、Citrix SD-WAN となりました。
-
Citrix Secure Web Gateway™: Citrix Networkingポートフォリオの拡大に伴い、以前はNetScaler Secure Web Gatewayとして知られていた堅牢なCitrix Secure Web Gateway Serviceを提供できることを誇りに思います。
-
Citrix Gateway: 最高の仕事をするために必要なアプリやデータへの安全でコンテキストに応じたアクセスを可能にする堅牢なNetScaler® Unified Gatewayは、Citrix Gateway となりました。
-
Citrix Content Collaboration™ and Citrix Files for Windows: ShareFileの高度なアクセス、コラボレーション、ワークフロー、権限管理、および統合機能は、安全でコンテキストに応じた統合されたCitrix Workspace内のCitrix Content Collaborationコンポーネントセットで利用できるようになりました。Citrix Files for Windowsを使用すると、マップされたドライブを介してContent Collaborationファイルに直接アクセスでき、ネイティブのWindows Explorerエクスペリエンスを提供します。
-
Citrix Hypervisor: 仮想化インフラストラクチャ向けのXenServerのテクノロジー(XenProjectハイパーバイザーをベースとする)は、Citrix Hypervisor となりました。
簡単なまとめです。現在 以前 シトリックス バーチャルアプリおよびデスクトップ XenApp® および XenDesktop シトリックス ワークスペースアプリ Citrix Receiverを統合し、大幅な機能強化が施されています シトリックス SD-WAN NetScaler SD-WAN シトリックス セキュアウェブ™ ゲートウェイ ネットスケーラー セキュアウェブゲートウェイ シトリックス ゲートウェイ NetScaler ユニファイド ゲートウェイ Citrix コンテンツ コラボレーション ShareFile ウィンドウズ版 Citrix Files ShareFile デスクトップアプリ、ShareFile 同期、ShareFile ドライブマッパー Citrix Hypervisor XenServer Citrix Provisioning Citrix プロビジョニングサービス この移行を製品およびそのドキュメントに実装することは、継続的なプロセスです。-
製品内のコンテンツには、以前の名前が含まれている場合があります。たとえば、コンソールテキスト、メッセージ、ディレクトリ/ファイル名に以前の名前のインスタンスが表示されることがあります。
-
一部の項目(コマンドやMSIなど)は、既存の顧客スクリプトが破損するのを防ぐために、以前の名前を保持し続ける可能性があります。
-
この製品のドキュメントからリンクされている関連製品ドキュメントやその他のリソース(ビデオやブログ投稿など)には、以前の名前が含まれている場合があります。
-
Citrix Hypervisorの場合:新しい名称は、2018年9月よりCitrixウェブサイトおよび製品情報資料で使用されます。Citrix Virtual Apps and Desktopsなど、一部のCitrix製品の管理者コンソールでも新しい名称が表示されます。XenServerの製品リリースおよび技術ドキュメント資料では、2019年初頭まで引き続きXenServer 7.xが使用されます。
この移行期間中の皆様のご理解とご協力に感謝いたします。新しい名称の詳細については、<https://www.citrix.com/about/citrix-product-guide/>を参照してください。 -
-
製品およびコンポーネントのバージョン番号の変更CitrixはCitrix Virtual Apps and Desktopsコンポーネントのほとんどをインストールおよび管理するため、これらのバージョン番号を気にする必要はありません。ただし、Cloud Connectorのインストール時や、リソースの場所にVDAをインストールまたはアップグレードする際には、バージョン番号が表示されることがあります。Citrix Virtual Apps and Desktops製品およびコンポーネントのバージョン番号は、次の形式で表示されます:YYMM.c.m.b
-
YYMM = 製品またはコンポーネントがリリースされた年と月。たとえば、2018年9月のリリースは1809と表示されます。
-
c = その月のCitrix Cloudリリース番号。
-
m = メンテナンスバージョン(該当する場合)。
-
b = ビルド番号。このフィールドは、コンポーネントのバージョン情報ページと、OSのプログラムの削除または変更機能にのみ表示されます。
たとえば、Citrix Virtual Apps and Desktops 1809.1.0は、コンポーネントが2018年9月にリリースされたことを示します。これはその月のCitrix Cloudリリース1に関連付けられており、メンテナンスバージョンではありません。一部の表示では、バージョンの年と月のみが表示されます。例:Citrix Virtual Apps and Desktops 1809。以前のリリース(7.18以前)では、バージョン番号は7.versionの形式で表示され、リリースごとにバージョンが1つずつ増加しました。たとえば、XenApp and XenDesktop 7.17に続くVDAリリースは7.18でした。以前のリリース(7.18以前)は、新しい番号付け形式で更新されることはありません。 -
-
TLSバージョンの廃止。 Citrix Virtual Apps and Desktopsサービスのセキュリティを向上させるため、CitrixはTransport Layer Security (TLS) 1.0および1.1を介した通信を、December 31, 2018よりブロックします。詳細については、TLSバージョンの廃止を参照してください。
-
Google Cloud Platform仮想化環境。 Citrix Virtual Apps and Desktopsサービスは、Google Cloud Platform (GCP)上のVirtual Apps and Desktops VMを手動で電源サイクルする機能をサポートしています。詳細については、「Google Cloud Platform仮想化環境」を参照してください。
2018年7月
-
フィルターデータの書き出し。 Monitor > Filtersタブで、リアルタイム監視データをCSV形式ファイルに書き出せるようになりました。この書き出し機能は、マシン、セッション、接続、およびアプリケーションインスタンスのフィルターページから利用できます。定義済みのカスタムフィルターを選択するか、適切なフィルター条件を選択し、テーブルで必要な列を選択してデータを書き出すことができます。最大100,000レコードのデータを書き出すことができます。書き出されたCSVファイルは、リアルタイムデータの包括的なビューを提供し、大規模なデータセットの分析を容易にします。
2018年6月
-
Azure Resource Manager接続。 Studioの接続作成ウィザードで、接続ページにあるAzure環境の選択肢に、Azureサブスクリプションで有効なすべてのAzure Cloudが含まれるようになりました。Azure US Government CloudおよびAzure Germany Cloudの一般提供により、以前のリリースにおけるこれら2つの環境のプレビューバージョンが置き換えられます。
2018年5月
-
Azure Quick Deploy。 リソースの場所でAzure Resource Managerマシンを使用してアプリケーションとデスクトップを配信する場合、展開方法を選択できるようになりました。
-
完全構成:この既存の方法では、Studio管理コンソールを使用して、マシンカタログの作成とデリバリーグループの作成をガイドします。
-
Azure Quick Deploy:この新しいオプションは、アプリケーションとデスクトップのより迅速な展開を提供するシンプルなインターフェイスを提供します。
-
-
Citrix Health Assistantリンク。 監視コンソールの未登録マシンのマシン詳細ページに、Health Assistantボタンが追加されました。現在、このボタンはマシンのトラブルシューティングと、ツールをダウンロードできるナレッジセンターの記事Citrix Health Assistant - VDA登録とセッション起動のトラブルシューティングにリンクしています。Citrix Health Assistantは、未登録VDAの構成の問題をトラブルシューティングするためのツールです。このツールは、一般的なVDA登録、セッション起動、およびタイムゾーンリダイレクトの構成問題の考えられる根本原因を特定するために、いくつかのヘルスチェックを自動化します。
-
対話型セッションのドリルダウン。 監視コンソールで、ユーザー詳細ビュー > ログオン期間パネルに、ログオンプロセスの対話型セッション段階に関する情報が含まれるようになりました。このログオンフェーズのより詳細なトラブルシューティングと修復を提供するために、対話型セッションには、Pre-userinit、Userinit、およびShellの3つのサブフェーズが追加されました。このリリースでは、対話型セッションにカーソルを合わせると、サブフェーズとドキュメントへのリンクを示すツールチップが表示されます。サブフェーズの説明と各フェーズのパフォーマンスを改善する方法については、ユーザーログオンの問題の診断を参照してください。
2018年3月
-
アプリケーションインスタンス予測(プレビュー機能)。 これは、予測分析に基づく最初の監視機能です。リソース使用パターンを予測することは、管理者がリソースと各リソースに必要なライセンス数を整理するために重要です。アプリケーションインスタンス予測機能は、サイトまたはデリバリーグループごとに時間とともに起動される可能性のあるホストされたアプリケーションインスタンスの数を示します。既存の履歴データで作成されたデータモデルに基づく機械学習アルゴリズムが予測を行うために使用されます。許容レベルは予測品質を示します。詳細については、Monitorのアプリケーションインスタンス予測を参照してください。この機能の有用性と使いやすさに関するフィードバックは、Citrix Cloudディスカッションフォーラムに送信してください。
-
デリバリーグループAPI - プレビューデリバリーグループAPIプレビューは、デリバリーグループの管理を自動化するために使用できるREST APIのセットを提供します。利用可能なAPIの完全なセットは、
<https://developer.cloud.com/>のCitrix Cloud APIドキュメントで表示および試用できます。 -
Web Studio認証Citrix Cloud上のサービス管理コンソールは、顧客を認証するためにベアラートークンを使用するようになりました。ベアラートークンは、Delivery Groups REST APIへのアクセスを認証するために必要です。
-
OData Version 4 APIを使用したMonitor Serviceデータへのアクセス(プレビュー機能)OData V.4エンドポイントを使用すると、Monitor Serviceデータに基づいてカスタマイズされた監視およびレポートダッシュボードを作成できます。OData V.4はASP .Net Web APIに基づいており、集計クエリをサポートしています。Citrix Cloudのユーザー名とベアラートークンを使用して、V4エンドポイントでデータにアクセスします。詳細と例については、Citrix CloudでOData v4エンドポイントを使用してMonitor Serviceデータにアクセスするを参照してください。この機能の有用性に関するフィードバックは、Citrix Cloudディスカッションフォーラムで共有してください。
2018年1月
-
RDSライセンスチェック。 Windows Server OSマシンを含むマシンカタログの作成に、自動RDSライセンスチェックが含まれるようになりました。検出されたRDSライセンスの問題が表示されるため、サービスの中断を防ぐために適切な手順を実行できます。詳細については、マシンカタログの作成を参照してください。
-
Monitorからのマシンコンソールへのアクセス。 Monitorの「マシンの詳細」パネルから、XenServerハイパーバイザーバージョン7.3でホストされているマシンのコンソールにアクセスできるようになりました。Monitorから直接VDAの問題をトラブルシューティングできます。詳細については、「マシンのトラブルシューティング」のマシンコンソールへのアクセスを参照してください。
2017年12月
新機能と機能強化
-
Citrix Workspace。 Citrix Workspaceは、新規のXenAppおよびXenDesktop Serviceのお客様にご利用いただけるようになりました。詳細については、Workspaceの構成を参照してください。
-
アプリケーション分析。 Monitor > Applicationsタブから利用できる新しいアプリケーション分析ページを使用して、アプリケーションのパフォーマンスを効率的に分析および監視できるようになりました。このページでは、サイトで公開されているすべてのアプリケーションの正常性と使用状況を統合して表示します。アプリケーションごとのインスタンス数、公開されているアプリケーションに関連する障害やエラーなどのメトリックが表示されます。この機能には、VDAバージョン7.15以降が必要です。詳細については、Monitorのアプリケーション分析セクションを参照してください。
2017年11月
新機能および拡張機能
-
ローカルホストキャッシュ。 ローカルホストキャッシュを使用すると、リソースの場所に存在するCloud ConnectorがCitrix Cloudと通信できない場合でも、接続仲介操作を続行できます。詳細については、「ローカルホストキャッシュ」(/ja-jp/citrix-daas/manage-deployment/local-host-cache.html)を参照してください。
-
Azureマネージドディスク。 Azure Resource Manager環境では、MCSでプロビジョニングされたVMにAzureマネージドディスクがデフォルトで使用されるようになりました。オプションで、従来のストレージアカウントを使用することもできます。詳細については、「Microsoft Azure Resource Manager仮想化環境」(/ja-jp/citrix-daas/install-configure/resource-location/azure-resource-manager.html)を参照してください。
-
ヘルプデスク管理者。 Citrix Cloudのお客様アカウントのサービス管理者を管理する際に、新しい選択肢としてヘルプデスク管理者が追加されました。ヘルプデスク管理者は、サービスの監視機能にアクセスできます。詳細については、「管理」(/ja-jp/citrix-daas/manage-deployment.html)を参照してください。
修正
-
サービス管理コンソールウィザードを使用して、リモートPCアクセス用のマシンカタログを作成できるようになりました。以前のリリースでは、カタログを作成するためにPowerShellコマンドレットを使用する必要がありました(CTX220737に記載)。その後、管理コンソールに戻ってデリバリーグループを作成する必要がありました。現在は、管理コンソールでカタログとデリバリーグループを順次作成します。
詳細情報
-
既知の問題(/ja-jp/citrix-daas/known-issues.html)。
-
サービスに含まれるサードパーティ製ソフトウェアについては、「サードパーティ通知」(/ja-jp/citrix-cloud/overview/third-party-notifications.html)を参照してください。