
アプリケーションの到達可能性のトラブルシューティング (コネクタアプライアンスからバックエンドアプリへ)
Secure Private Access™ を介して配信される Web、SaaS、または TCP/UDP アプリケーションの起動に失敗した場合、その原因はコネクタアプライアンスとバックエンドアプリケーションサーバー間のネットワーク問題であることがよくあります。これまで、管理者はコネクタアプライアンスが実際にバックエンドに到達できるかどうかを確認したり、接続がどこで切断されたかを正確に把握したりする簡単な方法がありませんでした。
Monitor の プローブの実行 オプションがこれを解決します。これにより、特定のコネクタアプライアンスから バックエンドホストまたはアプリケーションへのオンデマンドネットワークプローブ (接続テスト) をトリガーできます。
プローブは、DNS 解決、TCP 接続、TLS ハンドシェイク、HTTP リクエストといった接続の各段階を順に実行し、各段階の結果と所要時間を報告します。
これにより、コネクタアプライアンスのコンソールにログオンすることなく、到達可能性を迅速に確認し、失敗した正確なステップを特定できます。
Monitor では、次の2つの場所からプローブを開始できます。
-
インフラストラクチャ ビュー。監視対象の任意のコネクタアプライアンスを選択し、任意のホストまたはアプリケーションをプローブします。
-
Secure Private Access セッションの アプリケーション トポロジ ビュー。アプリの起動が宛先に接続できなかった場合に、コンテキスト内でプローブが提供されます。
要件
-
プローブの実行は、管理上のトラブルシューティングアクションです。Monitor には、完全な管理者権限を持つ管理者としてサインインする必要があります。プローブの実行 オプションは、ヘルプデスク管理者には利用できません。
-
プローブをトリガーするには、Secure Private Access のエンタイトルメントが必要です。
-
コネクタアプライアンスは、インフラストラクチャ ビューで監視されている必要があります。詳細については、「インフラストラクチャ監視」を参照してください。
-
トポロジビューからプローブを開始するには、Citrix DaaS™ と Secure Private Access の両方のエンタイトルメントが必要です。詳細については、「Secure Private Access の監視とトラブルシューティング」を参照してください。
プローブプロトコルと入力
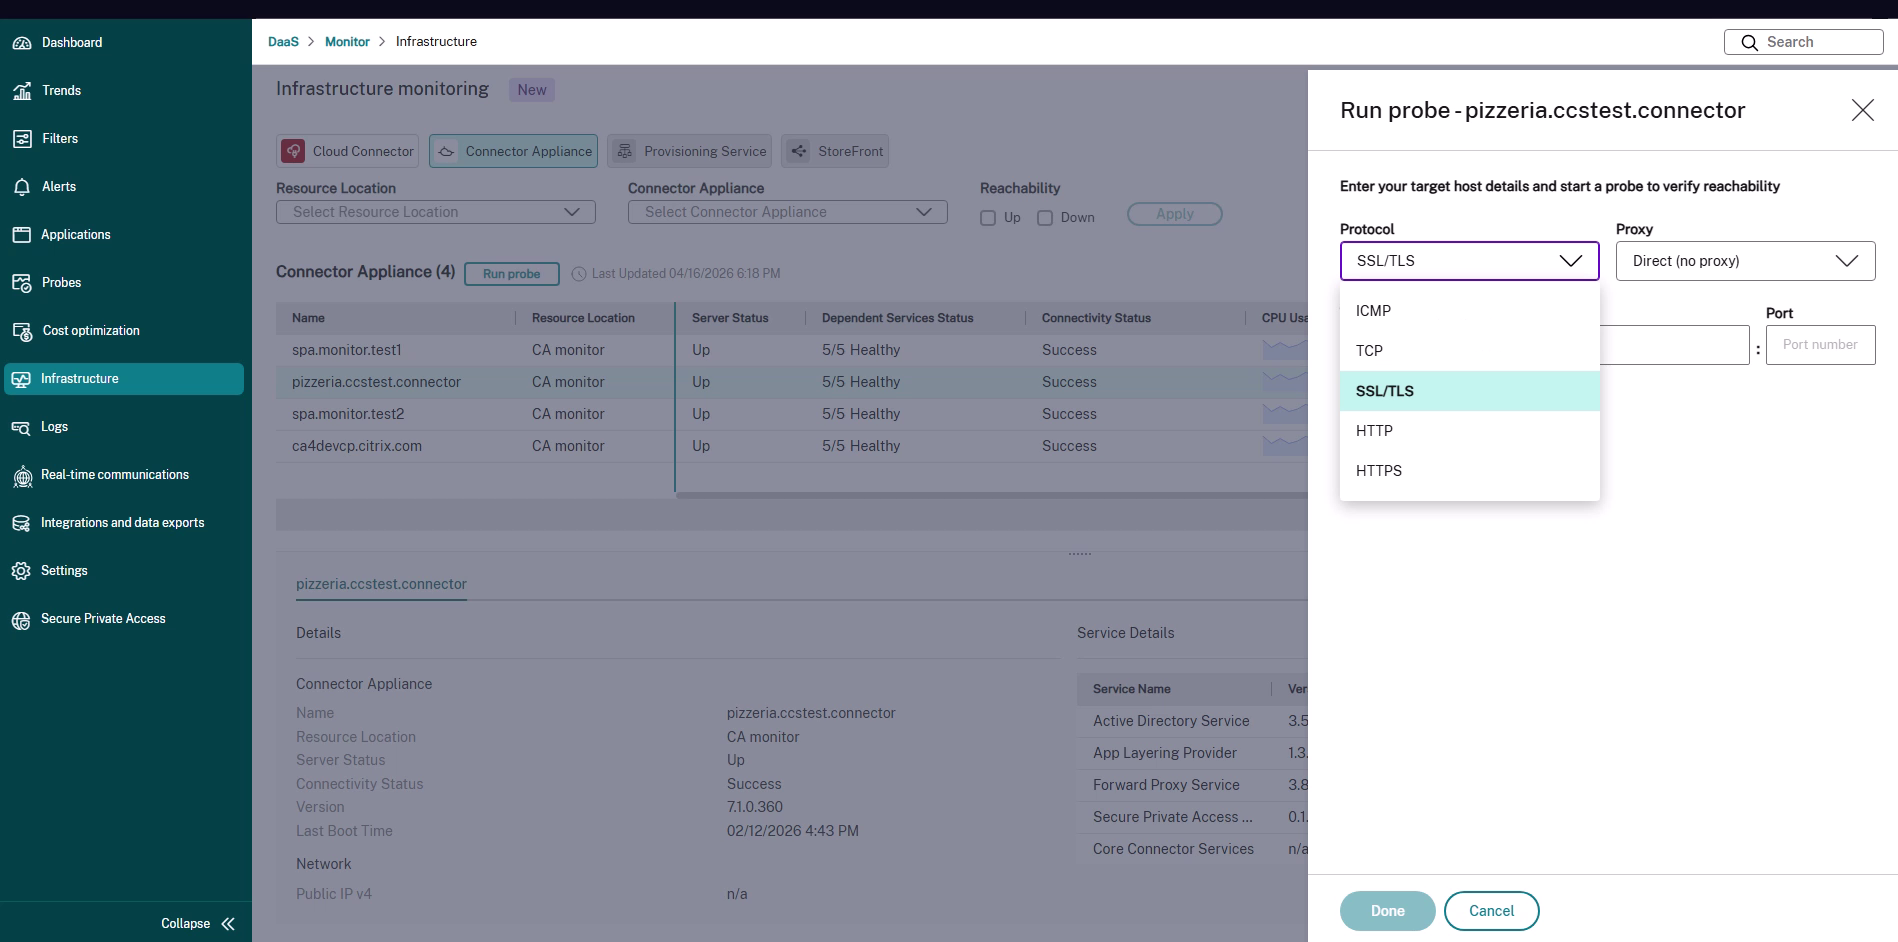
プローブを開始するときは、テストするバックエンドに一致する プロトコル を選択します。プロトコルによって、どの接続段階がテストされ、どのターゲット詳細を提供するかを決定します。
| プロトコル | テスト内容 | 指定するターゲットの詳細 |
|---|---|---|
| ICMP | バックエンドホストがコネクタアプライアンスからのpingに応答するかどうか。 | ターゲットホスト(IPアドレスまたはホスト名)。ポートは不要です。 |
| TCP | DNS解決と、ポートでTCP接続を開けるかどうか。 | ターゲットホストとポート。 |
| SSL/TLS | DNS解決、TCP接続、およびTLSハンドシェイク(証明書ネゴシエーションを含む)。 | ターゲットホストとポート。 |
| HTTP | DNS解決、TCP接続、およびHTTPリクエストまたはレスポンス。 | アプリケーションURL。 |
| HTTPS | DNS解決、TCP接続、TLSハンドシェイク、およびHTTPSリクエストまたはレスポンス。 | アプリケーションURL。 |
また、プロキシリストを使用して、プローブを直接実行するか、プロキシ経由で実行するかを選択できます。
-
直接 (プロキシなし) – Connector Applianceはターゲットに直接接続します。
-
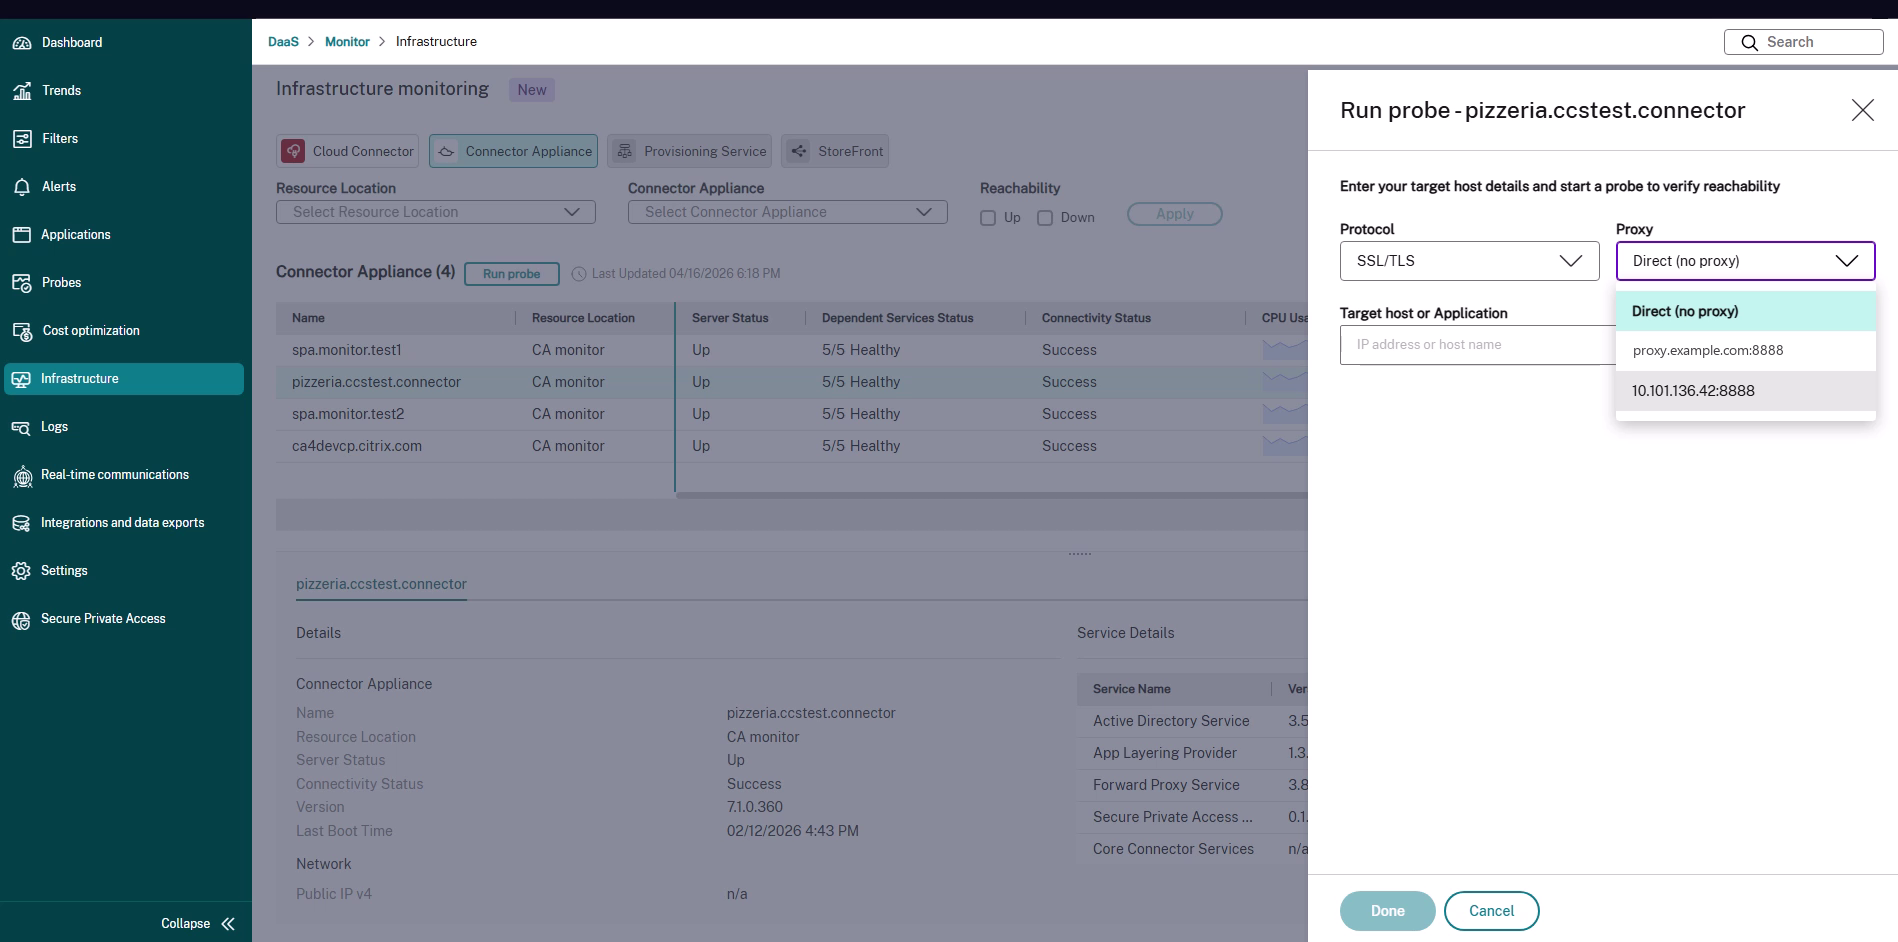
\<proxy\> – Connector Applianceは、選択したプロキシを介してプローブをルーティングします。リストには、プローブで利用可能なプロキシ (
FQDN:PORTまたはIP:PORT) が表示されます。
インフラストラクチャビューからプローブを実行する
この方法は、選択したConnector Applianceから任意のホストまたはアプリケーションへの到達可能性をテストする場合に使用します。たとえば、アプリが依存するバックエンドサーバーを確認する場合などです。
-
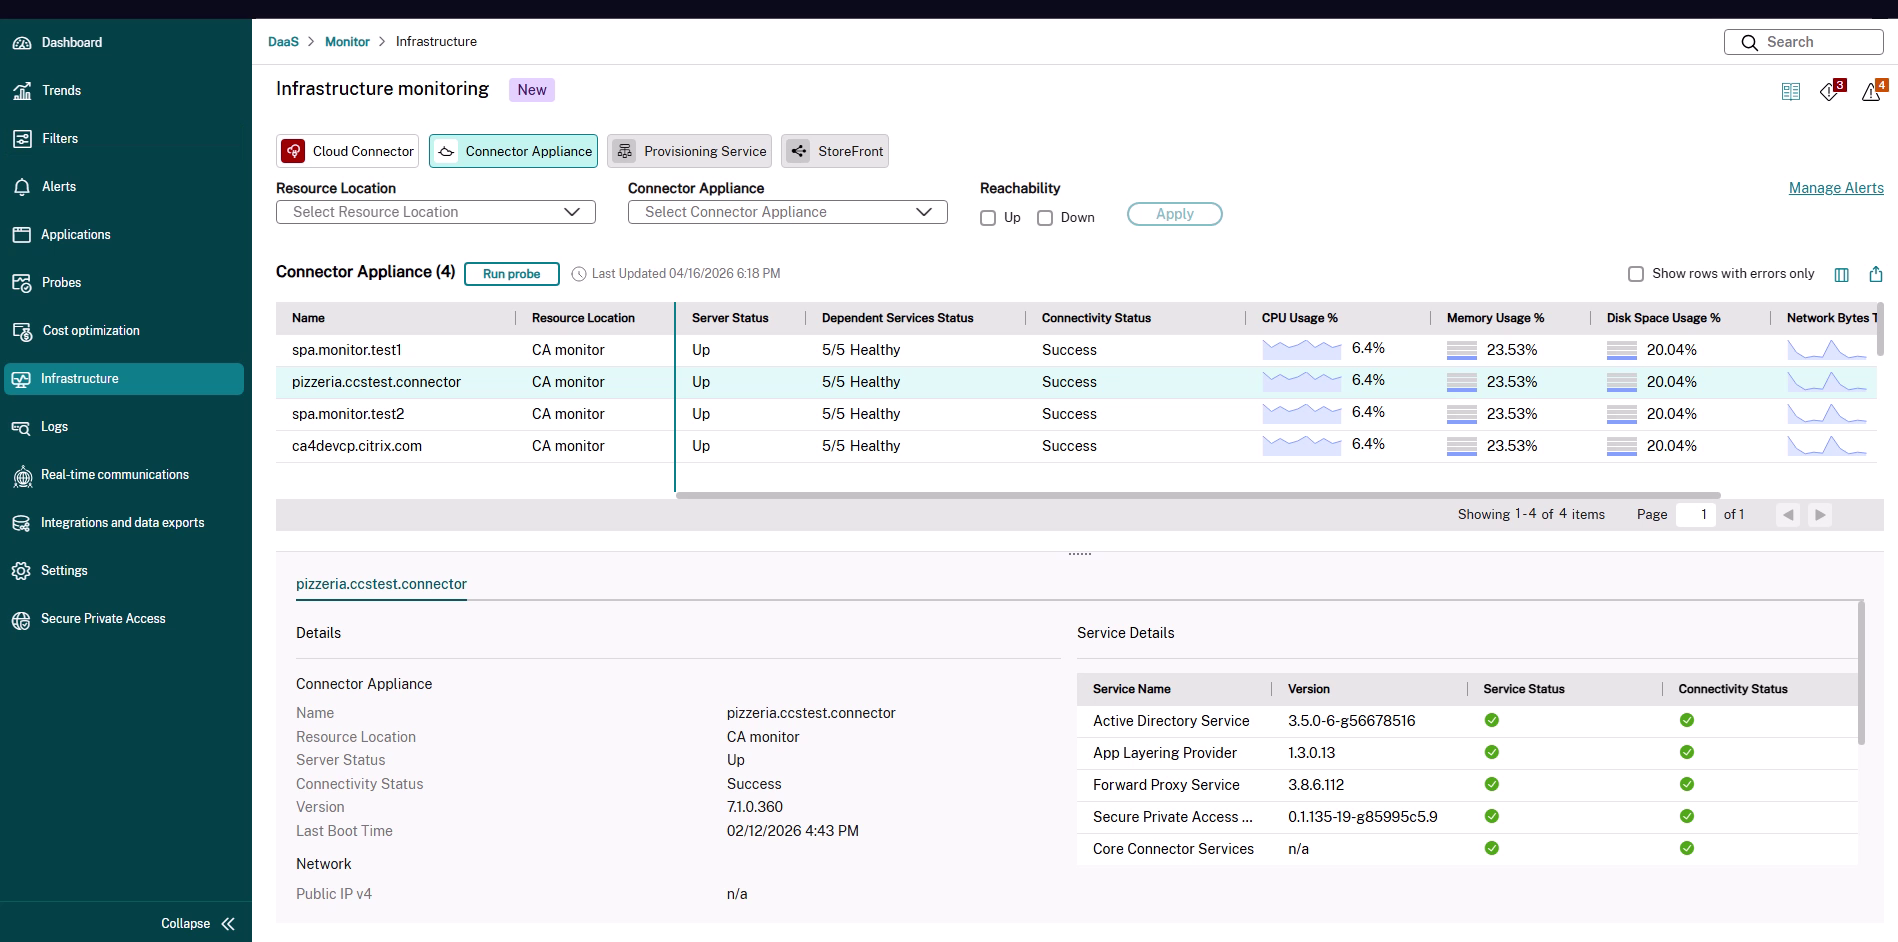
Monitorで、インフラストラクチャに移動し、Connector Applianceタブを選択します。この表には、監視対象のConnector Applianceが、サーバーの状態、依存サービスのステータス、接続ステータス、およびリソース使用量とともに一覧表示されます。
-
プローブを実行するConnector Applianceの行を選択し、プローブの実行をクリックします。
-
プローブの実行パネルで、プロトコルを選択し、必要に応じてプロキシを選択します。
-
プローブをプロキシ経由で実行する場合は、プロキシリストから選択します。それ以外の場合は、直接 (プロキシなし) を選択したままにします。
-
選択したプロトコルのターゲット詳細を入力します。
-
ICMP、TCP、およびSSL/TLSの場合は、ターゲットホストまたはアプリケーション(IPアドレスまたはホスト名)と、該当する場合はポートを入力します。
-
HTTPおよびHTTPSの場合は、アプリケーションのURLを入力します。
HTTPSのURLフィールドがあるプローブ実行パネル(/en-us/citrix-daas/media/ca-probe-url.png) -
-
完了をクリックしてプローブを開始します。モニターには進行中のアクションダイアログが表示され、実行中に各接続ステージが更新されます。進行中のプローブ(/en-us/citrix-daas/media/ca-probe-progress.png)
-
プローブが完了したら、結果を確認します。詳細については、「プローブ結果の理解」を参照してください。閉じるをクリックしてダイアログを閉じます。
アプリケーショントポロジビューからプローブを実行する
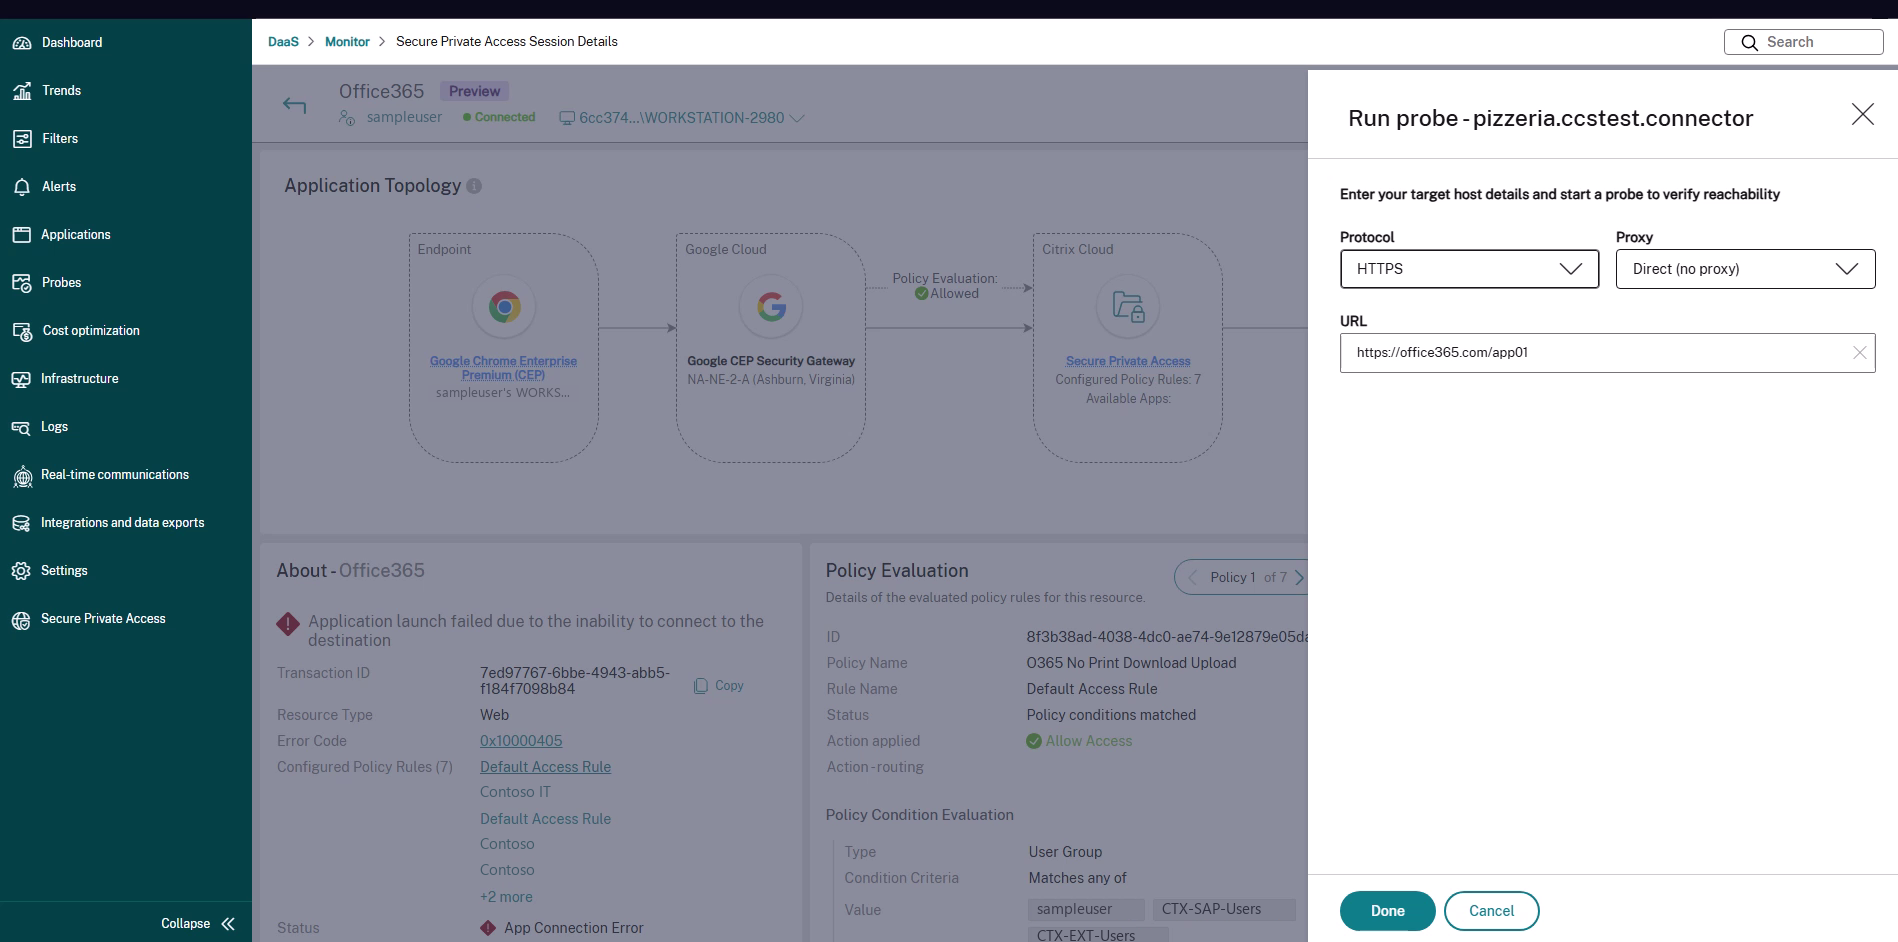
この方法は、Secure Private Accessアプリの起動失敗のトラブルシューティングを既に行っている場合に使用します。プローブはコンテキスト内で提供され、プロトコルとターゲットは失敗したアプリケーションから事前に入力されます。
Web、SaaS、またはTCP/UDPアプリが、Connector Applianceがバックエンドに到達できないために起動に失敗した場合、アプリケーショントポロジはConnector Applianceとバックエンドアプリケーション間のセグメントをアプリ起動エラーとして強調表示し、概要ペインには宛先に接続できないため、アプリケーションの起動に失敗しましたと表示されます。
-
影響を受けるセッションのSecure Private Accessセッションの詳細ページを開きます。一般的なパスは、ユーザーを検索し、アクティビティマネージャーを開き、**起動済みアプリ(セッション)**タブを選択し、**エラー(アプリ接続)**ステータスを報告するアプリケーションをクリックすることです。セッションへの移動の詳細については、「Secure Private Accessの監視とトラブルシューティング」を参照してください。アプリ接続エラーのあるアプリを表示するアクティビティマネージャー(/en-us/citrix-daas/media/ca-probe-activity-manager.png)
-
アプリケーショントポロジで、リソースの場所にあるConnector Applianceノードを見つけます。このホップで起動に失敗した場合、ノードにはプローブの実行ボタン(およびCAヘルスを表示リンク)が表示されます。アプリ起動エラーとプローブ実行ボタンがあるアプリケーショントポロジ(/en-us/citrix-daas/media/ca-probe-topology.png)
-
「Run probe」をクリックします。「Run probe」パネルが開き、「Protocol」とアプリケーションの「URL」に、失敗した起動時の情報が事前に入力されます。必要に応じて詳細を調整します。
-
「Done」をクリックしてプローブを開始し、完了したら結果を確認します。
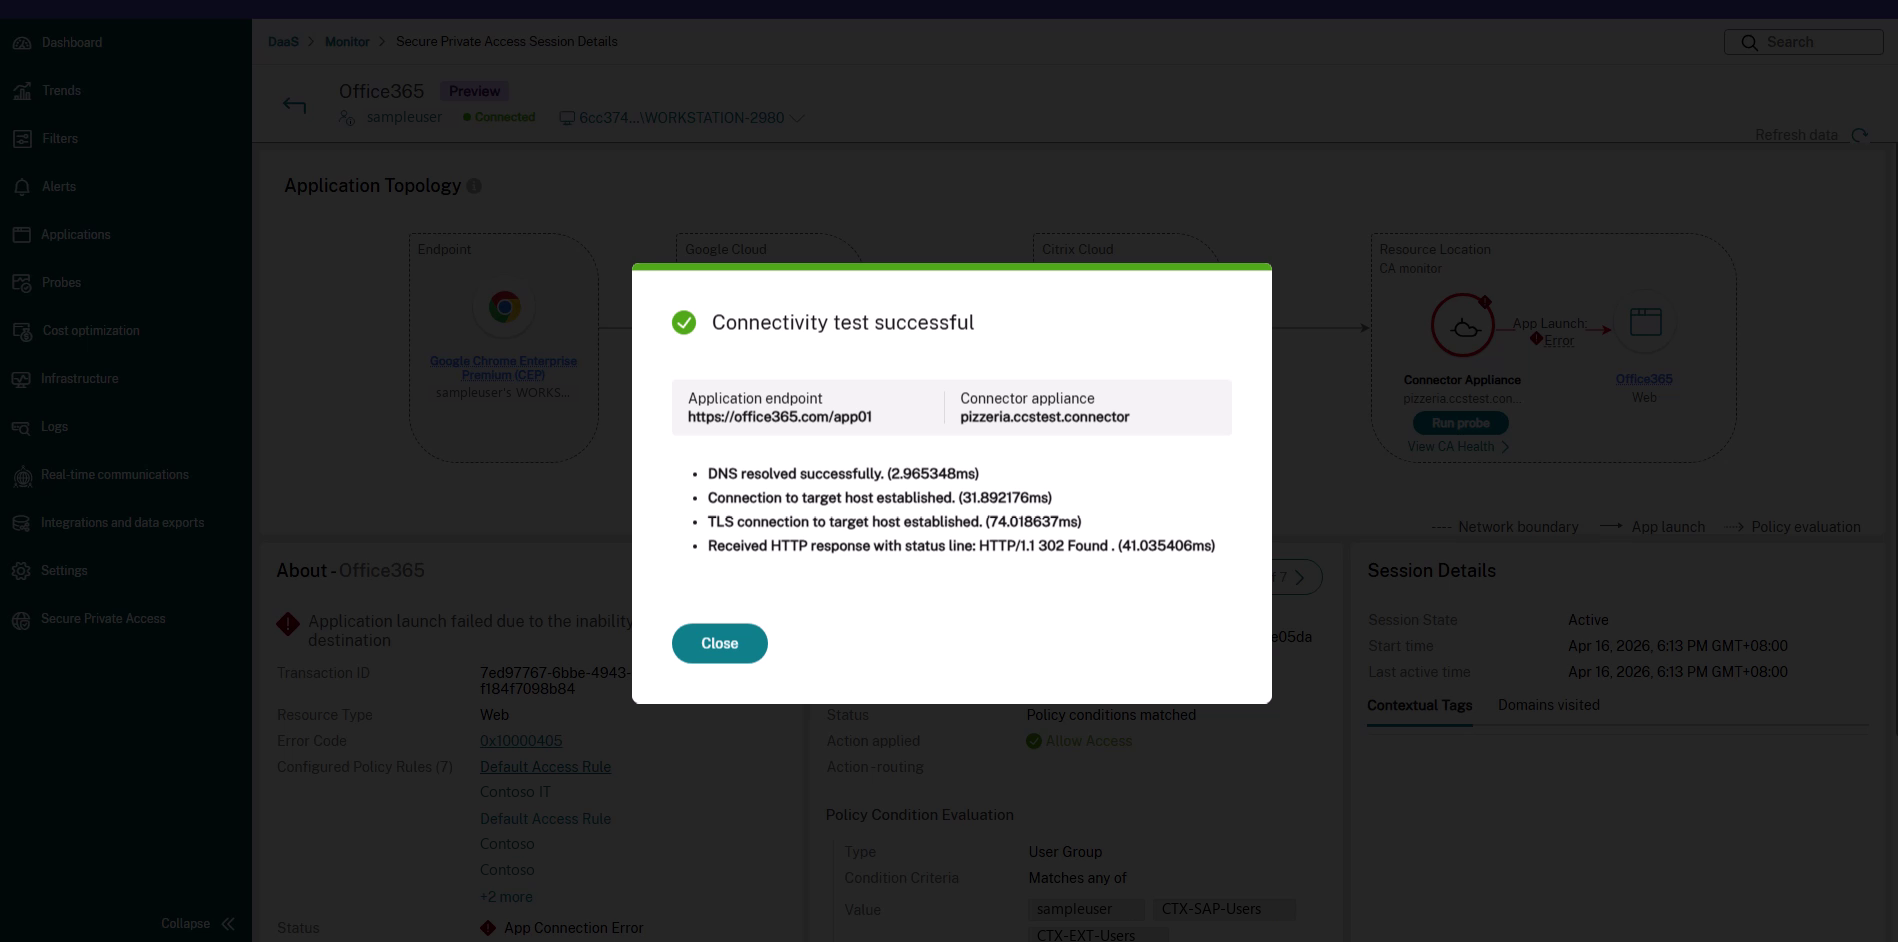
プローブを実行すると、選択したConnector Applianceがアプリケーションエンドポイントに到達できるかどうかが確認されます。プローブが成功してもアプリの起動に失敗する場合は、Connector Applianceからバックエンドへの到達可能性の問題ではないと判断し、別の調査に集中できます。プローブが失敗した場合は、失敗した段階が結果に表示され、根本的なネットワークまたはバックエンドの問題を示します。
プローブ結果を理解する
プローブが完了すると、Monitorは各接続段階の結果と所要時間を表示します。ダイアログには、テストされた「Application endpoint」と、プローブを実行した「Connector Appliance」も表示されます。
プローブの成功
すべての段階が成功した場合、ダイアログには「Connectivity test successful」と表示され、完了した各段階がリストされます。例:
-
DNSが正常に解決されました。
-
ターゲットホストへの接続が確立されました。
-
ターゲットホストへのTLS接続が確立されました。
-
ステータス行:
HTTP/1.1 301 Moved PermanentlyのHTTP応答を受信しました。
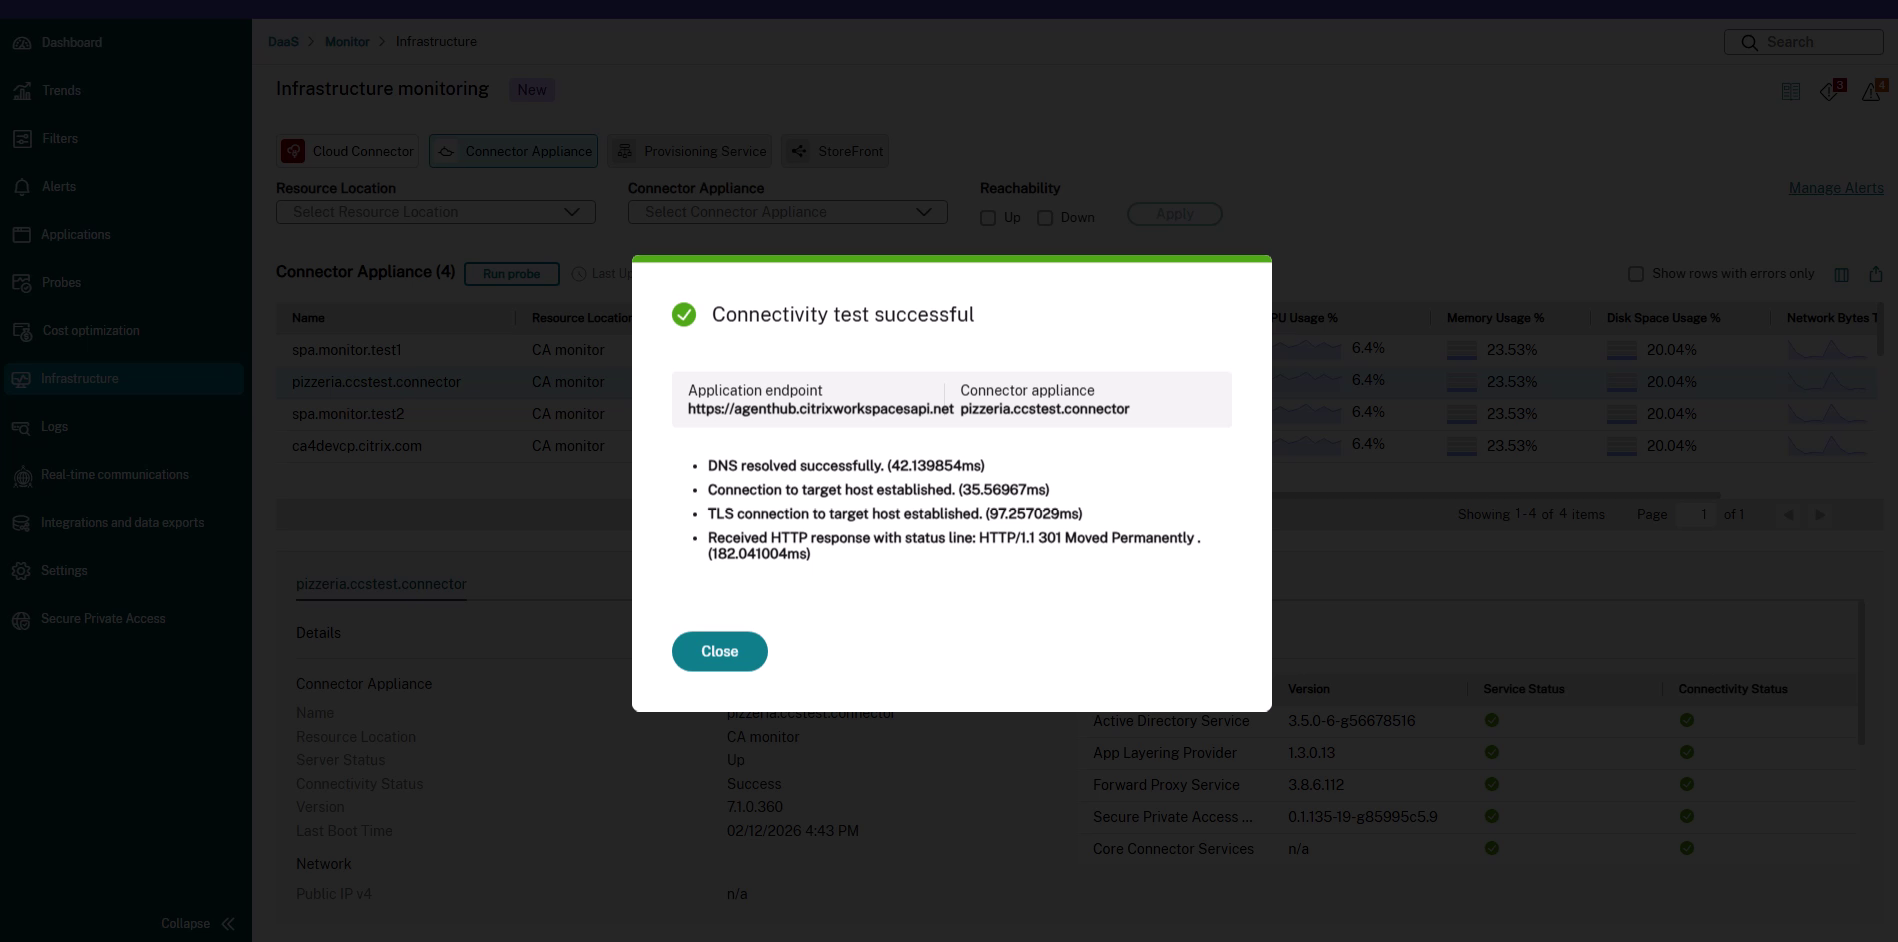
注:
表示されるステージはプロトコルによって異なります。たとえば、TLSステージはSSL/TLSおよびHTTPSプローブの場合にのみ表示され、HTTPリクエストまたはレスポンスステージはHTTPおよびHTTPSプローブの場合にのみ表示されます。
プロキシ経由のプローブ
プロキシ経由でプローブを実行すると、結果にはターゲットホストのステージの前にプロキシ接続ステージが含まれます。たとえば、プロキシへの接続が確立されましたやプロキシ経由でターゲットホストへの接続が確立されましたなどです。
プロキシ経由のプローブ進行中(/en-us/citrix-daas/media/ca-probe-proxy-progress.png)
プロキシ経由の接続テスト結果が成功しました(/en-us/citrix-daas/media/ca-probe-proxy-success.png)
プローブの失敗
ステージが失敗した場合、結果は失敗したステージを特定し、関連するエラーの詳細(たとえば、接続拒否などのTCP接続エラー)を表示します。プローブは選択されたConnector Applianceから実行されるため、失敗したステージはパスがどこで中断されたかを示します。
-
DNS解決の失敗 – Connector Applianceがホスト名を解決できません。DNS設定と入力したホスト名またはURLを確認してください。
-
TCP接続の失敗 – ホストに到達できないか、ポートが閉じられているかブロックされています。ターゲットホスト、ポート、ファイアウォールルール、およびバックエンドサービスが実行されていることを確認してください。
-
TLSハンドシェイクの失敗 – TCP接続は成功しましたが、TLSネゴシエーションが失敗しました。証明書、TLSバージョン、SNIまたはホスト名を確認してください。
-
HTTPリクエストの失敗 – 接続は成功しましたが、アプリケーションがエラーを返すか、応答しません。アプリケーションとURLパスを確認してください。
考慮事項
-
プローブはオンデマンドの時点接続テストです。継続的な監視は提供しません。
-
プローブは選択されたConnector Applianceのデータパスから実行されるため、結果はそのConnector Applianceから見たネットワークのビューを反映します。
-
プローブは約2分以内に完了することが期待されます。
-
Connector Appliance からのパケットトレースの収集は、Monitor からはサポートされていません。パケットトレースが必要な場合は、ネットワーク管理者が Connector Appliance コンソールから収集する必要があります。
-
アプリケーション トポロジの Connector Appliance からバックエンドアプリケーションへのホップにおける接続遅延の値は、受動的で定期的な測定値です (過去 1 時間の P90)。そのホップのオンデマンドで特定の時点での到達可能性テストが必要な場合は、プローブを使用します。詳細については、「Connector Appliance からバックエンドアプリケーションへの遅延」を参照してください。