
ランデブー V2
Citrix Gateway Serviceを使用する場合、Rendezvousプロトコルにより、VDAはCitrix Cloud™ Connectorをバイパスして、Citrix Cloudコントロールプレーンに直接かつ安全に接続できます。
Rendezvous V2は、標準のドメイン参加済みマシン、Microsoft Entra ハイブリッド参加済みマシン、Microsoft Entra 参加済みマシン、およびドメイン非参加マシンでサポートされています。
注:
現在、コネクタレス展開は、Azure AD参加済み および ドメイン非参加 のマシンでのみ可能です。標準のADドメイン参加済みマシンおよびMicrosoft Entraハイブリッド参加済みマシンでは、VDA登録とセッションブローカリングのためにCloud Connectorが引き続き必要です。ただし、Rendezvous V2を使用するためのDNS要件はありません。
オンプレミスのADドメインへの接続、オンプレミスのハイパーバイザーへのMCSプロビジョニングなど、VDA通信に関連しないその他の機能に対するCloud Connectorの要件は変わりません。
要件
Rendezvous V2を使用するための要件は次のとおりです。
-
Citrix® StoreFront CloudおよびCitrix Gateway Serviceを使用した環境へのアクセス
-
コントロールプレーン:Citrix DaaS™
-
VDAバージョン2203
-
CitrixポリシーでRendezvousプロトコルを有効にします。詳細については、「Rendezvousプロトコルポリシー設定」を参照してください。
-
VDAでセッションの信頼性を有効にする必要があります
-
VDAマシンは以下にアクセスできる必要があります。
-
TCP 443上のhttps://*.xendesktop.net。その方法ですべてのサブドメインを許可できない場合は、https://<customer_ID>.xendesktop.netを使用できます。ここで、\<customer_ID\>はCitrix Cloud管理者ポータルに表示されているCitrix Cloudの顧客IDです。 -
Gateway Serviceとの制御接続のために、
TCP 443上でhttps://*.*.nssvc.net。 -
TCPおよびEDT経由のHDXセッションのために、それぞれ
TCP 443とUDP 443上でhttps://*.*.nssvc.net。
注:https://*.*.nssvc.netを使用してすべてのサブドメインを許可できない場合は、代わりにhttps://*.c.nssvc.netとhttps://*.g.nssvc.netを使用できます。詳細については、Knowledge Centerの記事CTX270584を参照してください。 -
プロキシ構成
Rendezvousを使用する場合、VDAは制御トラフィックとHDX™セッションの両方のトラフィックに対してプロキシ経由の接続をサポートします。両方のトラフィックタイプで要件と考慮事項が異なるため、注意深く確認してください。
制御トラフィックのプロキシに関する考慮事項
-
HTTPプロキシのみがサポートされています。
-
パケットの復号化と検査はサポートされていません。VDAとCitrix Cloudコントロールプレーン間の制御トラフィックが傍受、復号化、または検査されないように例外を設定してください。そうしないと、接続が失敗します。
-
マシンベースの認証は、VDAマシンがADドメインに参加している場合にのみサポートされます。Negotiate/KerberosまたはNTLM認証を使用できます。注:Kerberosを使用するには、プロキシサーバーのサービスプリンシパル名 (SPN) を作成し、それをプロキシのActive Directoryアカウントに関連付けます。VDAはCitrix Cloudとの接続を確立する際に、
HTTP/<proxyURL>の形式でSPNを生成します。SPNを作成しない場合、認証はNTLMにフォールバックします。どちらの場合も、VDAマシンのIDが認証に使用されます。
HDXトラフィックのプロキシに関する考慮事項
-
HTTPおよびSOCKS5プロキシがサポートされています。
-
EDTはSOCKS5プロキシでのみ使用できます。
-
デフォルトでは、HDXトラフィックは制御トラフィック用に定義されたプロキシを使用します。HDXトラフィックに別のプロキシ(別のHTTPプロキシまたはSOCKS5プロキシ)を使用する必要がある場合は、Rendezvous proxy configurationポリシー設定を使用します。
-
パケットの復号化と検査はサポートされていません。VDAとCitrix Cloudコントロールプレーン間のHDXトラフィックが傍受、復号化、または検査されないように例外を設定してください。そうしないと、接続が失敗します。
-
マシンベースの認証は、HTTPプロキシを使用し、VDAマシンがADドメインに参加している場合にのみサポートされます。Negotiate/KerberosまたはNTLM認証を使用できます。注:Kerberosを使用するには、プロキシサーバーのサービスプリンシパル名(SPN)を作成し、プロキシのActive Directoryアカウントに関連付けます。VDAはセッション確立時に
HTTP/<proxyURL>の形式でSPNを生成します。このとき、プロキシURLはRendezvous proxy configurationポリシー設定から取得されます。SPNを作成しない場合、認証はNTLMにフォールバックします。どちらの場合も、VDAマシンのIDが認証に使用されます。 -
SOCKS5プロキシでの認証は現在サポートされていません。SOCKS5プロキシを使用する場合は、Gateway Serviceアドレス(要件で指定)宛てのトラフィックが認証をバイパスできるように例外を設定してください。
-
SOCKS5プロキシのみがEDTを介したデータ転送をサポートします。HTTPプロキシの場合は、ICAのトランスポートプロトコルとしてTCPを使用してください。
透過型プロキシ
ネットワークで透過型プロキシを使用している場合、VDAに追加の設定は必要ありません。
非透過型プロキシ
ネットワークで非透過型プロキシを使用している場合は、制御トラフィックがCitrix Cloudコントロールプレーンに到達できるように、VDAのインストール中にプロキシを指定します。インストールと構成を進める前に、制御トラフィックのプロキシに関する考慮事項を確認してください。
VDAインストールウィザードの追加コンポーネントページで、Rendezvous Proxy Configurationを選択します。このオプションにより、インストールウィザードの後半でRendezvous Proxy Configurationページが利用可能になります。ここで、VDAが使用するプロキシを認識できるように、プロキシアドレスまたはPACファイルへのパスを入力します。例:
-
プロキシアドレス:
http://<URL or IP>:<port> -
PACファイル:
http://<URL or IP>/<path/<filename>.pac
HDXトラフィックのプロキシに関する考慮事項で述べたように、HDXトラフィックはデフォルトでVDAインストール時に定義されたプロキシを使用します。HDXトラフィックに別のプロキシ(別のHTTPプロキシまたはSOCKS5プロキシ)を使用する必要がある場合は、Rendezvous proxy configurationポリシー設定を使用します。この設定が有効になっている場合、HTTPまたはSOCKS5プロキシアドレスを指定します。VDAが使用するプロキシを認識できるように、PACファイルへのパスを入力することもできます。例:
-
プロキシアドレス:
http://<URL or IP>:<port>またはsocks5://<URL or IP>:<port> -
PACファイル:
http://<URL or IP>/<path/<filename>.pac
PACファイルを使用してプロキシを構成する場合、Windows HTTPサービスで必要とされる構文を使用してプロキシを定義します:
PROXY [<scheme>=]<URL or IP>:<port>。例: PROXY socks5=<URL or IP>:<port>..
Rendezvousの構成方法
環境でRendezvousを構成する手順は次のとおりです。
-
すべての要件が満たされていることを確認します。
-
環境で非透過型HTTPプロキシを使用する必要がある場合は、VDAのインストール中に構成します。詳細については、プロキシ構成セクションを参照してください。
-
インストールが完了したら、VDAマシンを再起動します。
-
Citrixポリシーを作成するか、既存のポリシーを編集します。
-
Rendezvousプロトコル設定を許可に設定します。
-
HDXトラフィック用にHTTPまたはSOCKS5プロキシを構成する必要がある場合は、Rendezvousプロキシ構成設定を構成します。
-
Citrixポリシーフィルターが適切に設定されていることを確認します。このポリシーは、Rendezvousを有効にする必要があるマシンに適用されます。
-
-
Citrixポリシーが、他のポリシーを上書きしないように正しい優先順位を持っていることを確認します。
注:
VDAバージョン2308以前を使用している場合、V1がデフォルトで使用されます。使用するバージョンを構成する方法の詳細については、レジストリで管理されるHDX機能を参照してください。
Rendezvousの検証
すべての要件を満たし、構成を完了している場合は、次の手順に従ってRendezvousが使用されているかどうかを検証します。
-
仮想デスクトップ内で、コマンドプロンプトまたはPowerShellを開きます。
-
ctxsession.exe -vを実行します。 -
表示されるトランスポートプロトコルは、接続の種類を示します。
-
TCPランデブー: TCP > SSL > CGP > ICA
-
EDTランデブー: UDP > DTLS > CGP > ICA
-
Rendezvousではない: TCP > CGP > ICA
-
-
報告されるRendezvousバージョンは、使用中のバージョンを示します。
その他の考慮事項
Windowsの暗号スイートの順序
VDAマシンで暗号スイートの順序が変更されている場合は、VDAでサポートされている暗号スイートを含めるようにしてください。
-
TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384
-
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384
-
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA
カスタム暗号スイートの順序にこれらの暗号スイートが含まれていない場合、Rendezvous 接続は失敗します。
Zscalerプライベートアクセス
Zscaler Private Access (ZPA) を使用している場合は、待機時間の増加とそれに伴うパフォーマンスへの影響を避けるために、Gateway Service のバイパス設定を構成することをお勧めします。そのためには、要件で指定されている Gateway Service アドレスのアプリケーションセグメントを定義し、常にバイパスするように設定する必要があります。ZPA をバイパスするようにアプリケーションセグメントを構成する方法については、Zscaler ドキュメントを参照してください。
既知の問題
VDA 2203 インストーラーでは、プロキシアドレスにスラッシュ ( / ) を入力できません
回避策として、VDA のインストール後にレジストリでプロキシを構成できます。
Key: HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\VirtualDesktopAgent
 Value type: String
 Value name: ProxySettings
 Value data: Proxy address or path to pac file. For example:
     Proxy address: http://squidk.test.local:3128
     Pac file: http://file.test.com/config/proxy.pac
Rendezvous トラフィックフロー
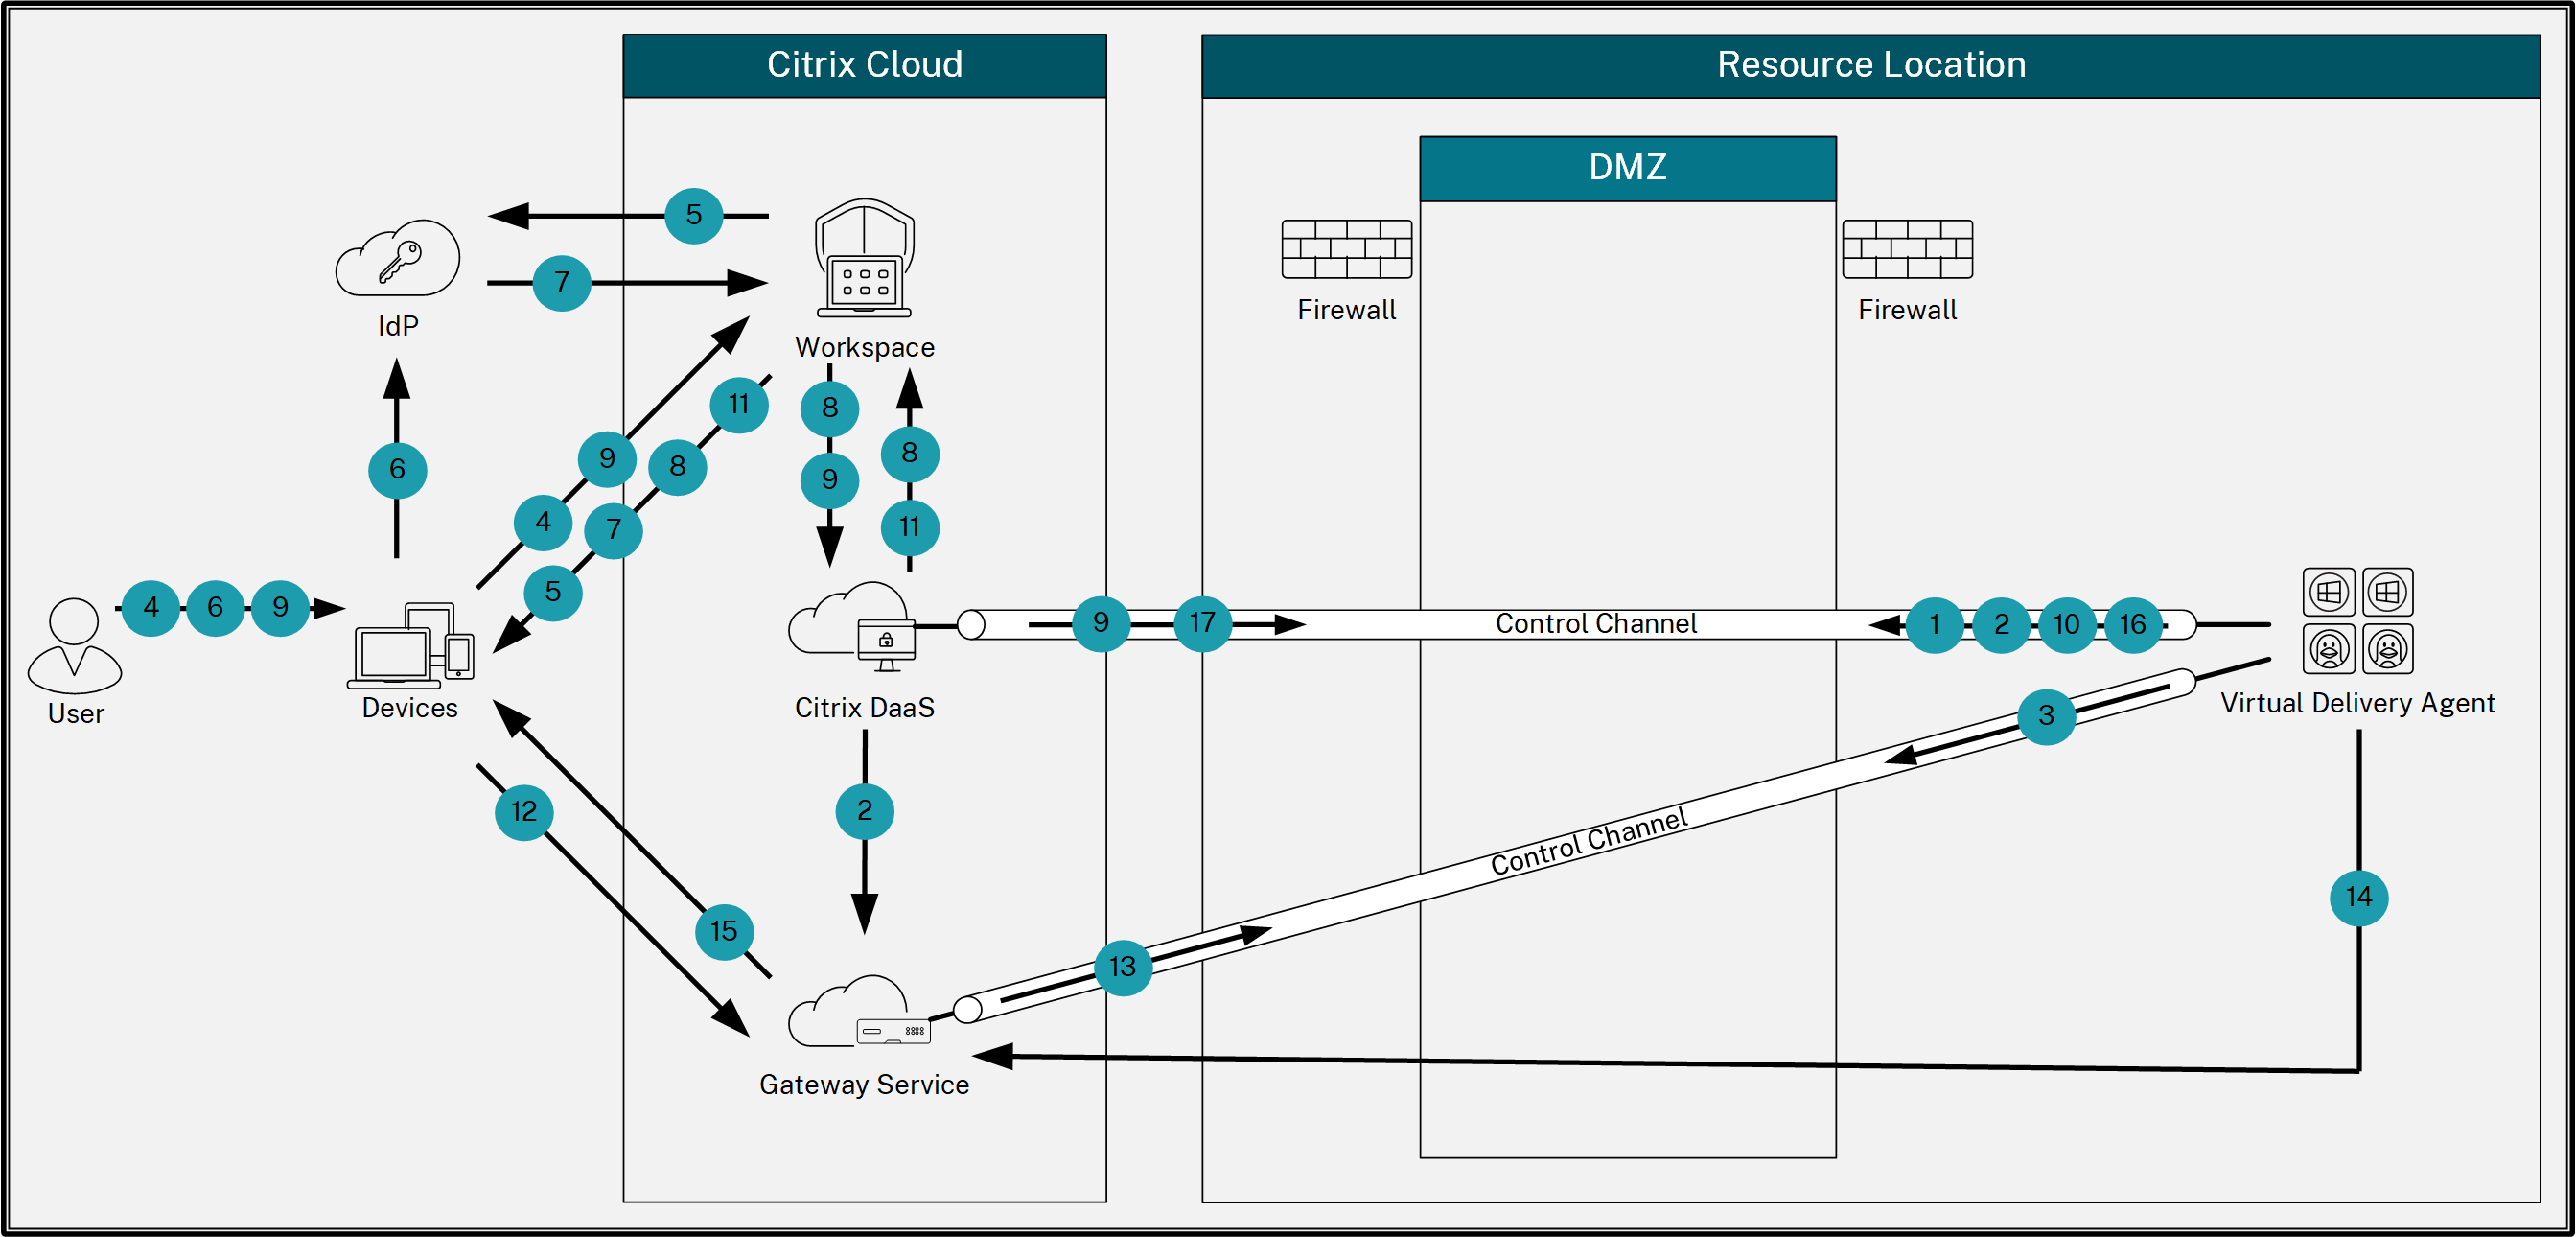
次の図は、Rendezvous トラフィックフローに関する一連の手順を示しています。
-
VDA は Citrix Cloud と WebSocket 接続を確立し、登録します。
-
VDA は Citrix Gateway Service に登録し、専用のトークンを取得します。
-
VDA は Gateway Service と永続的な制御接続を確立します。
-
ユーザーはストアの URL に移動します。
-
Citrix® StoreFront Cloud は認証構成を評価し、認証のためにユーザーを適切な IdP にリダイレクトします。
-
ユーザーは資格情報を入力します。
-
ユーザー資格情報を正常に検証した後、ユーザーはCitrix® StoreFront Cloudにリダイレクトされます。
-
Citrix® StoreFront Cloudはユーザーのリソースをカウントし、それらを表示します。
-
ユーザーはストアからデスクトップまたはアプリケーションを選択します。Citrix® StoreFront CloudはCitrix DaaSにリクエストを送信し、Citrix DaaSが接続を仲介してVDAにセッションの準備をするよう指示します。
-
VDAはRendezvous機能とそのIDで応答します。
-
Citrix DaaSは起動チケットを生成し、Citrix® StoreFront Cloudを介してユーザーデバイスに送信します。
-
ユーザーのエンドポイントはGateway Serviceに接続し、起動チケットを提供して接続するリソースを認証および識別します。
-
Gateway Serviceは接続情報をVDAに送信します。
-
VDAはGateway Serviceとのセッションのために直接接続を確立します。
-
Gateway ServiceはエンドポイントとVDA間の接続を完了します。
-
VDAはセッションのライセンスを検証します。
-
Citrix DaaSは適用されるポリシーをVDAに送信します。