
MDXアプリのSSOとプロキシに関する考慮事項
Citrix Endpoint ManagementとNetScaler Gatewayの統合により、すべてのバックエンドHTTP/HTTPSリソースへのシングルサインオン (SSO) をユーザーに提供できます。SSO認証の要件に応じて、MDXアプリのユーザー接続をSecure Browse (トンネル化 - Web SSO) を使用するように構成します。これはクライアントレスVPNの一種です。
重要:
Citrixは、iOSおよびAndroidデバイス向けのフルVPNトンネルと、フルVPNトンネル展開でのプロキシ自動構成 (PAC) ファイルのサポートを非推奨としました。詳細については、「非推奨」を参照してください。
環境内でNetScaler GatewayがSSOを提供する最適な方法でない場合、ポリシーベースのローカルパスワードキャッシュを使用してMDXアプリをセットアップできます。この記事では、Citrix Secure Webに焦点を当てて、さまざまなSSOおよびプロキシオプションについて説明します。これらの概念は他のMDXアプリにも適用されます。
次のフローチャートは、SSOとユーザー接続の決定フローをまとめたものです。
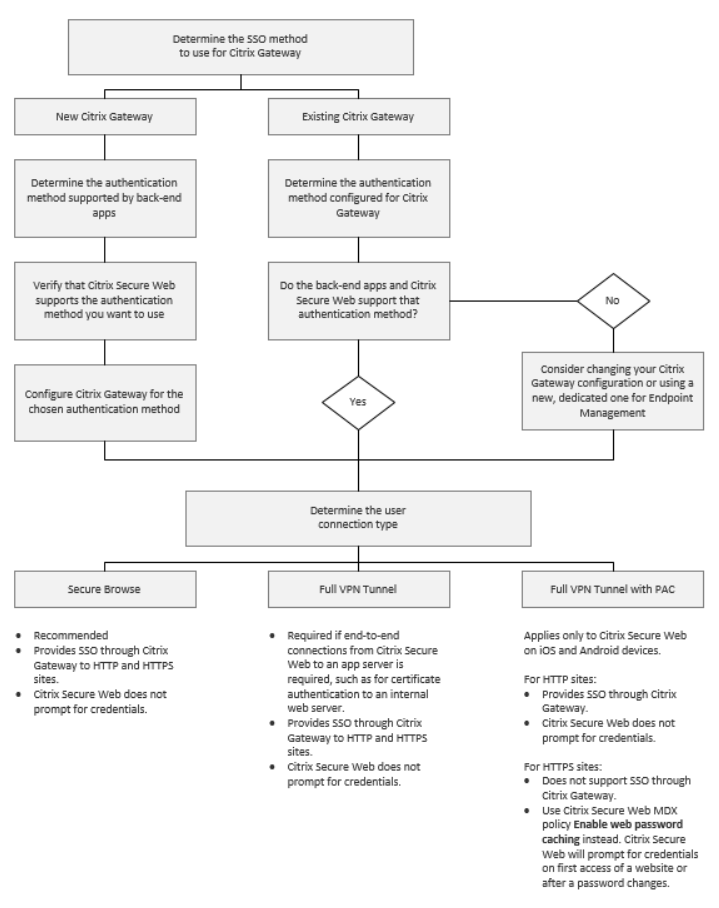
NetScaler Gatewayの認証方法
このセクションでは、NetScaler Gatewayでサポートされている認証方法に関する一般的な情報を提供します。
SAML認証
NetScaler GatewayをSecurity Assertion Markup Language (SAML) 用に構成すると、ユーザーはSAMLプロトコルをサポートするWebアプリにシングルサインオンで接続できます。NetScaler Gatewayは、SAML WebアプリのIDプロバイダー (IdP) シングルサインオンをサポートします。
必要な構成:
-
NetScaler GatewayトラフィックプロファイルでSAML SSOを構成します。
-
要求されたサービスに対してSAML IdPを構成します。
NTLM認証
セッションプロファイルでWebアプリへのSSOが有効になっている場合、NetScaler GatewayはNTLM認証を自動的に実行します。
必要な構成:
-
NetScaler GatewayのセッションプロファイルまたはトラフィックプロファイルでSSOを有効にします。
Kerberosインパーソネーション
Citrix Endpoint Managementは、Citrix Secure Webに対してのみKerberosをサポートします。NetScaler GatewayをKerberos SSO用に構成すると、ユーザーパスワードがNetScaler Gatewayで利用可能な場合、NetScaler Gatewayはインパーソネーションを使用します。インパーソネーションとは、NetScaler Gatewayがユーザー資格情報を使用して、Citrix Secure Webなどのサービスへのアクセスに必要なチケットを取得することを意味します。
必要な構成:
-
NetScaler Gatewayの
Worxセッションポリシーを構成して、接続からKerberosレルムを識別できるようにします。 -
NetScaler GatewayでKerberos Constrained Delegation (KCD) アカウントを構成します。そのアカウントをパスワードなしで構成し、Citrix Endpoint Managementゲートウェイのトラフィックポリシーにバインドします。
-
これらの構成およびその他の詳細については、Citrixブログ「WorxWeb and Kerberos Impersonation SSO」を参照してください。
Kerberos 制限付き委任
Citrix Endpoint Managementは、Citrix Secure Webに対してのみKerberosをサポートします。NetScaler GatewayをKerberos SSO用に構成すると、ユーザーパスワードがNetScaler Gatewayで利用できない場合、NetScaler Gatewayは制約付き委任を使用します。
制約付き委任では、NetScaler Gatewayは指定された管理者アカウントを使用して、ユーザーおよびサービスのチケットを取得します。
必要な構成:
-
必要な権限を持つKCDアカウントをActive Directoryに構成し、NetScaler GatewayにKDCアカウントを構成します。
-
NetScaler GatewayのトラフィックプロファイルでSSOを有効にします。
-
バックエンドのWebサイトをKerberos認証用に構成します。
フォーム入力認証
NetScaler Gatewayをフォームベースのシングルサインオン用に構成すると、ユーザーは1回ログオンするだけで、ネットワーク内のすべての保護されたアプリにアクセスできます。この認証方法は、トンネル化されたWeb SSOモードを使用するアプリに適用されます。
必要な構成:
-
NetScaler GatewayトラフィックプロファイルでフォームベースのSSOを構成します。
ダイジェストHTTP認証
セッションプロファイルでWebアプリへのSSOを有効にすると、NetScaler GatewayはダイジェストHTTP認証を自動的に実行します。この認証方法は、トンネル化されたWeb SSOモードを使用するアプリに適用されます。
必要な構成:
-
NetScaler GatewayセッションプロファイルまたはトラフィックプロファイルでSSOを有効にします。
基本HTTP認証
セッションプロファイルでWebアプリへのSSOを有効にすると、NetScaler Gatewayは基本HTTP認証を自動的に実行します。この認証方法は、トンネル化されたWeb SSOモードを使用するアプリに適用されます。
必要な構成:
-
NetScaler GatewayセッションプロファイルまたはトラフィックプロファイルでSSOを有効にします。
セキュアトンネル化 - Web SSO
このセクションでは、Citrix Secure Webのトンネル化されたWeb SSOユーザー接続の種類について説明します。
内部ネットワークにトンネル接続する接続では、Tunneled - Web SSO と呼ばれるクライアントレス VPN のバリエーションを使用できます。Tunneled - Web SSO は、Citrix Secure Web の Preferred VPN mode ポリシーに指定されているデフォルト構成です。Citrix は、シングルサインオン (SSO) を必要とする接続に Tunneled - Web SSO を推奨します。
Tunneled - Web SSO モードでは、NetScaler Gateway は HTTPS セッションを2つの部分に分割します。
-
クライアントからNetScaler Gatewayへ
-
NetScaler Gatewayからバックエンドのリソースサーバーへ。
このようにして、NetScaler Gateway はクライアントとサーバー間のすべてのトランザクションを完全に可視化し、SSO を提供できるようにします。
Tunneled - Web SSO モードで使用する場合、Citrix Secure Web 用のプロキシサーバーも構成できます。詳細については、ブログ「Citrix Endpoint Management WorxWeb Traffic Through Proxy Server in Secure Browse Mode」を参照してください。
注:
Citrix は、PAC を使用したフル VPN トンネルの非推奨を発表しました。「非推奨」を参照してください。
Citrix Endpoint Management は、NetScaler Gateway が提供するプロキシ認証をサポートしています。PAC ファイルには、Web ブラウザーが特定の URL にアクセスするためにプロキシを選択する方法を定義するルールが含まれています。PAC ファイルのルールは、内部サイトと外部サイトの両方の処理を指定できます。Citrix Secure Web は PAC ファイルのルールを解析し、プロキシサーバー情報を NetScaler Gateway に送信します。NetScaler Gateway は PAC ファイルまたはプロキシサーバーを認識しません。
HTTPS Web サイトへの認証の場合: Citrix Secure Web MDX ポリシーの Web パスワードキャッシュを有効にする は、Citrix Secure Web が MDX を介してプロキシサーバーに認証し、SSO を提供できるようにします。
NetScaler Gateway のスプリットトンネリング
SSO とプロキシの構成を計画する際には、NetScaler Gateway のスプリットトンネリングを使用するかどうかも決定する必要があります。Citrix は、必要な場合にのみ NetScaler Gateway のスプリットトンネリングを使用することを推奨します。このセクションでは、スプリットトンネリングの仕組みについて概要を説明します。NetScaler Gateway は、ルーティングテーブルに基づいてトラフィックパスを決定します。NetScaler Gateway のスプリットトンネリングがオンの場合、Citrix Secure Hub は内部 (保護された) ネットワークトラフィックとインターネットトラフィックを区別します。Citrix Secure Hub は、DNS サフィックスとイントラネットアプリケーションに基づいてその判断を行います。その後、Citrix Secure Hub は内部ネットワークトラフィックのみを VPN トンネル経由でトンネルします。NetScaler Gateway のスプリットトンネリングがオフの場合、すべてのトラフィックは VPN トンネルを通過します。
セキュリティ上の考慮事項からすべてのトラフィックを監視したい場合は、NetScaler Gateway のスプリットトンネリングを無効にしてください。その結果、すべてのトラフィックが VPN トンネルを通過します。
NetScaler Gateway には、マイクロ VPN リバーススプリットトンネルモードもあります。この構成は、NetScaler Gateway にトンネルされない IP アドレスの除外リストをサポートします。代わりに、これらのアドレスはデバイスのインターネット接続を使用して送信されます。リバーススプリットトンネリングの詳細については、NetScaler Gateway のドキュメントを参照してください。
Citrix Endpoint Management には、リバーススプリットトンネル除外リスト が含まれています。特定の Web サイトが NetScaler Gateway を介してトンネルされるのを防ぐには: 代わりに LAN を使用して接続する完全修飾ドメイン名 (FQDN) または DNS サフィックスのコンマ区切りリストを追加します。このリストは、リバーススプリットトンネリング用に構成された NetScaler Gateway を使用する Tunneled - Web SSO モードにのみ適用されます。