
エクスチェンジ アクティブシンク 用 シトリックス エンドポイント マネジメント コネクタ
XenMobile Mail Manager は、Exchange ActiveSync 用 Citrix Endpoint Management コネクタになりました。Citrix の統合ポートフォリオの詳細については、Citrix 製品ガイドを参照してください。
このコネクタは、Citrix Endpoint Management の機能を次の方法で拡張します。
-
Exchange Active Sync (EAS) デバイスの動的アクセス制御。EAS デバイスは、Exchange サービスへのアクセスを自動的に許可またはブロックできます。
-
Citrix Endpoint Management が Exchange によって提供される EAS デバイスのパートナーシップ情報にアクセスする機能。
-
Citrix Endpoint Management が EAS ステータスに基づいてモバイルデバイスをワイプする機能。
-
Citrix Endpoint Management が Blackberry デバイスに関する情報にアクセスし、ワイプやパスワードのリセットなどの制御操作を実行する機能。
EAS ステータスに基づいてデバイスをワイプするには、ActiveSync トリガーを使用して自動アクションを構成します。自動アクションを参照してください。
重要:
2022 年 10 月以降、Microsoft がこちらで発表した認証の変更により、Exchange ActiveSync 用の Citrix Endpoint Management および NetScaler Gateway コネクタは Exchange Online をサポートしなくなりました。Exchange 用 Citrix Endpoint Management コネクタは、Microsoft Exchange Server (オンプレミス) で引き続き動作します。
バージョン 10.1.10 の新機能
バージョン 10.1.10 では、以下の問題が修正されています。

バージョン10.1.9の新機能
バージョン10.1.9で修正された問題は次のとおりです。
以前のバージョンの新機能
次のセクションでは、以前のバージョンのCitrix Endpoint Management connector for Exchange ActiveSyncの新機能と修正された問題について説明します。
バージョン10.1.8の新機能
-
Exchangeでポリシーを適用するには、Citrix Endpoint Management connector for Exchange ActiveSyncが、各メールボックスに関連するすべてのデバイスを許可リストとブロックリストの2つのリストに含めるSet-CASMailboxコマンドをコンパイルする必要があります。デバイスがどちらのリストにも含まれていない場合、Exchangeはデフォルトのアクセス状態に戻ります。そのデフォルトのアクセス状態がデバイスの望ましい状態と異なる場合、そのデバイスはコンプライアンス違反になります。したがって、Exchangeのデフォルトのアクセス状態がブロックされており、許可されるべきである場合、ユーザーはメールへのアクセスを失う可能性があります。または、メールへのアクセスがブロックされるべきユーザーがアクセスを許可される可能性があります。Citrix Endpoint Management connector for Exchange ActiveSyncは、有効な望ましい状態を持つすべてのデバイスが各Set-CasMailboxコマンドに含まれるようにします。
バージョン10.1.8で以下の問題が確認されています。
バージョン10.1.7の新機能
-
XenMobile Mail Manager は、Citrix Endpoint Management の Exchange ActiveSync 用コネクタとなりました。
バージョン10.1.7で以下の問題が修正されました。
注:
以下の「新機能」セクションでは、Citrix Endpoint Management connector for Exchange ActiveSyncを旧称のXenMobile Mail Managerとして参照しています。名称はバージョン10.1.7から変更されました。
バージョン10.1.6の新機能
XenMobile Mail Managerバージョン10.1.6には、以下の修正された問題と機能強化が含まれています。
-
Exchange Online (Office 365) に接続すると、スナップショット関連のクエリによってデータセットが切り詰められる可能性があります。この問題は、XenMobile Mail Managerがマルチコマンドパイプラインスクリプトを実行するときに発生する可能性があります。アップストリームコマンドがダウンストリームコマンドにデータを十分に速く渡すことができず、ダウンストリームコマンドが時期尚早に作業を完了してしまいます。その結果、不完全なデータが発生します。XenMobile Mail Managerは、パイプライン自体を模倣し、アップストリームコマンドが完了するまで待ってからダウンストリームコマンドを呼び出すことができるようになりました。この変更により、すべてのデータが処理およびキャプチャされるはずです。
バージョン 10.1.5 の新機能
XenMobile Mail Manager バージョン 10.1.5 では、以下の問題が修正されています。
既知の制限事項
注:
以下の制限事項はバージョン 10.1.6 で解決されています。
XenMobile Mail Manager には、Exchange へのコマンドが失敗する可能性がある既知の制限事項があります。Exchange にポリシー変更を適用するために、XenMobile Mail Manager によって Set_CASMailbox コマンドが発行されます。このコマンドは、2つのデバイスリスト(許可するリストとブロックするリスト)を受け取ることができます。このコマンドは、メールボックスと連携しているデバイスに適用されます。
これらのリストは、Microsoft API によってそれぞれ256文字に制限されています。これらのリストのいずれかが制限を超えると、コマンド全体が失敗し、そのメールボックスのデバイスに対するポリシーが設定されなくなります。XenMobile Mail Manager のログに表示されるエラーは、次のようになります。この例はブロックされたリストに関するものです。
“メッセージ:'パラメーター 'ActiveSyncBlockedDeviceIDs' をターゲットにバインドできません。"ActiveSyncBlockedDeviceIDs" の設定中に例外が発生しました: "プロパティの長さが長すぎます。最大長は 256 で、指定された値の長さは…"
バージョン 10.1.4 の新機能
XenMobile Mail Manager バージョン 10.1.4 では、以下の問題が修正されています。
バージョン 10.1.3 の新機能
-
Google Analytics のサポート: XenMobile Mail Manager の使用状況を把握し、製品を改善できる点に注力したいと考えています。
-
バージョン 10.1.3 で修正された問題
バージョン 10.1.2 の新機能
-
Exchange への接続の改善: XenMobile Mail Manager は、Exchange と通信するために PowerShell セッションを使用します。PowerShell セッションは、特に Office 365 を扱う場合、しばらくすると不安定になり、その後のコマンドの成功を妨げる可能性があります。XenMobile Mail Manager は、接続の有効期限を設定できるようになりました。接続が有効期限に達すると、XenMobile Mail Manager は PowerShell セッションを正常にシャットダウンし、新しいセッションを作成します。これにより、PowerShell セッションが不安定になる可能性が低くなり、スナップショットの失敗の可能性が大幅に減少します。
-
スナップショットワークフローの改善: メジャーなスナップショットは、時間とプロセスを大量に消費する操作です。スナップショット中にエラーが発生した場合、XenMobile Mail Manager はスナップショットを完了するために複数回(最大3回)試行するようになりました。その後の試行は最初から開始されません。XenMobile Mail Manager は中断したところから続行します。この機能強化により、スナップショットの進行中に一時的なエラーを許容することで、スナップショット全体の成功率が向上します。
-
診断機能の改善: スナップショット中にオプションで生成される3つの新しい診断ファイルにより、スナップショット操作のトラブルシューティングが容易になりました。これらのファイルは、PowerShell コマンドの問題、情報が不足しているメールボックス、およびメールボックスに関連付けられないデバイスの特定に役立ちます。管理者はこれらのファイルを使用して、Exchange で正しくない可能性のあるデータを特定できます。
-
メモリ使用量の改善: XenMobile Mail Manager は、メモリの使用においてより効率的になりました。管理者は、システムをクリーンな状態にするために、XenMobile Mail Manager を自動的に再起動するようにスケジュールできます。
-
Microsoft .NET Framework 4.6 の前提条件: Microsoft .NET Framework の前提条件バージョンは、バージョン 4.6 になりました。
修正された問題
-
資格情報のプロンプトエラー: Office 365 セッションの不安定性がこのエラーを引き起こすことがよくありました。Exchange への接続の改善機能がこの問題に対処します。(XMHELP-293, XMHELP-311, XMHELP-801)
-
メールボックスとデバイスのカウントの不正確さ: XenMobile Mail Manager には、改善されたメールボックスとデバイスの関連付けアルゴリズムが搭載されています。診断機能の改善は、XenMobile Mail Manager がその責任範囲内ではないと見なすメールボックスとデバイスの特定に役立ちます。(XMHELP-623)
-
許可/ブロック/ワイプコマンドが認識されない: 時折、XenMobile Mail Manager の許可/ブロック/ワイプコマンドが認識されないというバグが修正されました。(XMHELP-489)
-
メモリ管理: より良いメモリ管理と軽減策。(XMHELP-419)
アーキテクチャ
次の図は、Exchange ActiveSync 用 Citrix Endpoint Management コネクタの主要コンポーネントを示しています。詳細な参照アーキテクチャ図については、アーキテクチャを参照してください。
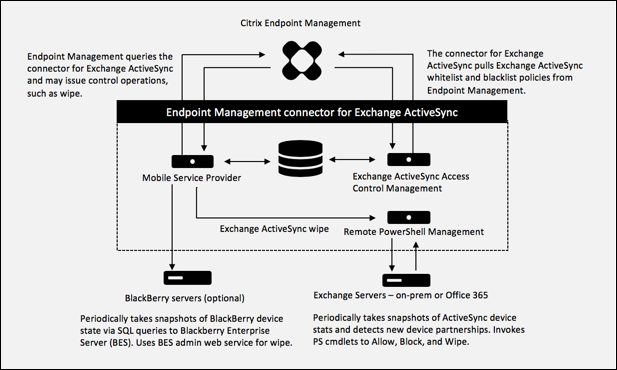
2つの主要コンポーネントは次のとおりです。
-
Exchange ActiveSync アクセス制御管理: Citrix Endpoint Management と通信して Citrix Endpoint Management から Exchange ActiveSync ポリシーを取得し、このポリシーをローカルで定義されたポリシーとマージして、Exchange へのアクセスを許可または拒否すべき Exchange ActiveSync デバイスを決定します。ローカルポリシーにより、ポリシー規則を拡張して、Active Directory グループ、ユーザー、デバイスタイプ、またはデバイスユーザーエージェント(通常はモバイルプラットフォームのバージョン)によるアクセス制御を許可できます。
-
リモート PowerShell 管理: Exchange ActiveSync アクセス制御管理によってコンパイルされたポリシーを実行するために、リモート PowerShell コマンドのスケジュール設定と呼び出しを担当します。定期的に Exchange ActiveSync データベースのスナップショットを取得し、新規または変更された Exchange ActiveSync デバイスを検出します。
システム要件と前提条件
Citrix Endpoint Management connector for Exchange ActiveSync を使用するには、以下の最小システム要件が必要です。
-
Windows Server 2016、Windows Server 2012 R2、または Windows Server 2008 R2 Service Pack 1。英語ベースのサーバーである必要があります。Windows Server 2008 R2 Service Pack 1 のサポートは January 14, 2020 に終了し、Windows Server 2012 R2 のサポートは October 10, 2023 に終了します。
-
Microsoft SQL Server 2016 サービスパック 2、SQL Server 2014 サービスパック 3、または SQL Server 2012 サービスパック 4。
-
マイクロソフト .NET Framework 4.6。
-
Blackberry Enterprise Service、バージョン 5 (オプション)。
Microsoft Exchange Server の最小サポートバージョン:
-
マイクロソフト オフィス 365
-
エクスチェンジ サーバー 2016
-
Exchange Server 2013 (サポートは April 11, 2023 に終了)
-
Exchange Server 2010 Service Pack 3 (サポートは January 14, 2020 に終了)
前提条件
-
Windows Management Framework がインストールされている必要があります。
-
PowerShell V5、V4、および V3
-
-
PowerShell実行ポリシーは、Set-ExecutionPolicy RemoteSigned を介して RemoteSigned に設定する必要があります。
-
Exchange ActiveSync 用コネクタを実行しているコンピューターとリモートの Exchange Server の間で、TCP ポート 80 が開いている必要があります。
デバイスのメールクライアント: すべてのメールクライアントが、デバイスに対して常に同じ ActiveSync ID を返すわけではありません。Exchange ActiveSync 用コネクタは、各デバイスに対して一意の ActiveSync ID を期待するため、各デバイスに対して常に同じ一意の ActiveSync ID を生成するメールクライアントのみがサポートされます。Citrix によってテストされ、エラーなく動作したメールクライアントは次のとおりです。
-
Samsung ネイティブメールクライアント
-
iOS ネイティブメールクライアント
Exchange: Exchange を実行しているオンプレミスコンピューターの要件は次のとおりです。
Exchange 構成 UI で指定された資格情報には、Exchange Server に接続し、以下の Exchange 固有の PowerShell コマンドレットを実行するためのフルアクセス権が必要です。
-
Exchange Server 2010 SP2 の場合:
-
Get-CASMailbox -
Set-CASMailbox -
Get-Mailbox -
Get-ActiveSyncDevice -
Get-ActiveSyncDeviceStatistics -
Clear-ActiveSyncDevice -
Get-ExchangeServer -
Get-ManagementRole -
Get-ManagementRoleAssignment
-
-
Exchange Server 2013 および Exchange Server 2016 の場合:
-
Get-CASMailbox -
Set-CASMailbox -
Get-Mailbox -
Get-MobileDevice -
Get-MobileDeviceStatistics -
Clear-MobileDevice -
Get-ExchangeServer -
Get-ManagementRole -
Get-ManagementRoleAssignment
-
-
Exchange ActiveSync 用コネクタがフォレスト全体を表示するように構成されている場合、Set-AdServerSettings -ViewEntireForest $true を実行する権限が付与されている必要があります。
-
指定された資格情報には、リモートシェルを介してExchange Serverに接続する権限が付与されている必要があります。デフォルトでは、Exchangeをインストールしたユーザーがこの権限を持っています。
-
リモート接続を確立し、リモートコマンドを実行するには、資格情報がリモートマシンの管理者であるユーザーに対応している必要があります。Set-PSSessionConfiguration を使用して管理要件をなくすことができますが、そのコマンドの説明はこのドキュメントの範囲外です。詳細については、Microsoft の記事「About Session Configurations」を参照してください。
-
Exchange Serverは、HTTP経由のリモートPowerShell要求をサポートするように構成する必要があります。通常、Exchange Serverで次のPowerShellコマンド「WinRM QuickConfig」を実行するだけで十分です。
-
Exchangeには多くのスロットリングポリシーがあります。そのポリシーの1つは、ユーザーごとに許可される同時PowerShell接続の数を制御します。Exchange 2010では、ユーザーに許可される同時接続のデフォルト数は18です。接続制限に達すると、Exchange ActiveSync用コネクタはExchange Serverに接続できなくなります。PowerShellを介して許可される同時接続の最大数を変更する方法がありますが、それはこのドキュメントの範囲外です。興味がある場合は、PowerShellによるリモート管理に関連するExchangeのスロットリングポリシーを調べてください。
Office 365 Exchangeの要件
-
権限: Exchange構成UIで指定された資格情報は、Office 365に接続でき、次のExchange固有のPowerShellコマンドレットを実行するためのフルアクセス権が付与されている必要があります。
-
Get-CASMailbox -
Set-CASMailbox -
Get-Mailbox -
Get-MobileDevice -
Get-MobileDeviceStatistics -
Clear-MobileDevice -
Get-ExchangeServer -
Get-ManagementRole -
Get-ManagementRoleAssignment
-
-
特権: 提供された資格情報には、リモートシェルを介してOffice 365サーバーに接続する権限が付与されている必要があります。デフォルトでは、Office 365のオンライン管理者が必要な特権を持っています。
-
スロットリングポリシー: Exchangeには多くのスロットリングポリシーがあります。そのポリシーの1つは、ユーザーごとに許可される同時PowerShell接続の数を制御します。Office 365では、ユーザーに許可される同時接続のデフォルト数は3です。接続制限に達すると、Exchange ActiveSync用コネクタはExchange Serverに接続できなくなります。PowerShellを介して許可される同時接続の最大数を変更する方法がありますが、それはこのドキュメントの範囲外です。興味がある場合は、PowerShellによるリモート管理に関連するExchangeのスロットリングポリシーを調べてください。
インストールと構成
-
XmmSetup.msi ファイルをクリックし、インストーラーの指示に従って Citrix Endpoint Management connector for Exchange ActiveSync をインストールします。
-
次のデータベースプロパティを構成します。
-
SQL Server の名前を入力します (デフォルトは localhost)。
-
データベースはデフォルトの CitrixXmm のままにします。
-
SQL に使用する次の認証モードのいずれかを選択します。
-
SQL: 有効な SQL ユーザーのユーザー名とパスワードを入力します。
BlackBerry データベース接続にも Windows 統合が選択されている場合、ここで指定された Windows アカウントにも BlackBerry データベースへのアクセス権を付与する必要があります。 -
-
Exchange ActiveSync セットアップ画面用コネクタ(/en-us/citrix-endpoint-management/media/connector-configuration-change.png)
-
1つ以上の Exchange Server を構成します。
-
単一のExchange環境を管理している場合は、サーバーは1つのみ指定します。複数のExchange環境を管理している場合は、各Exchange環境にExchange Serverを1つ指定します。
-
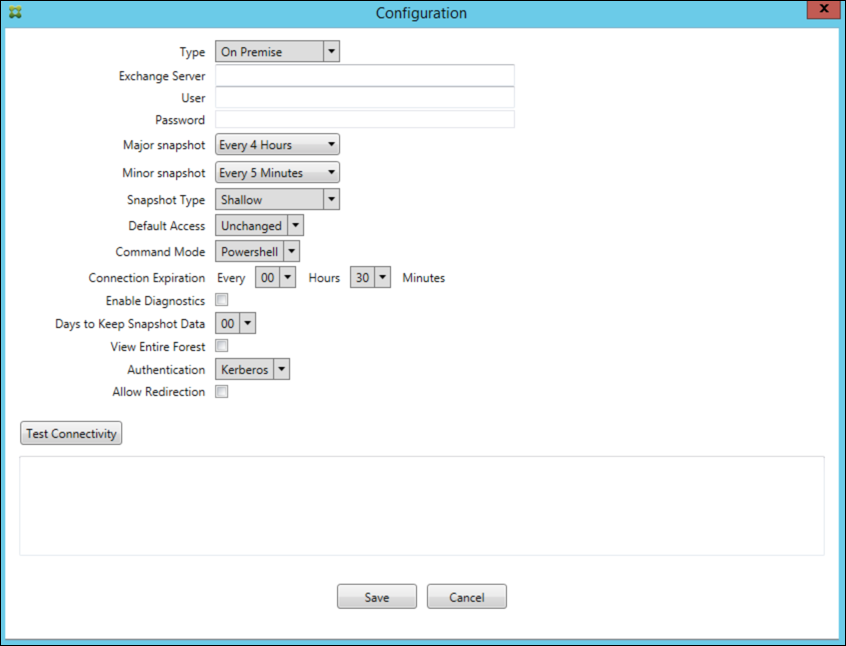
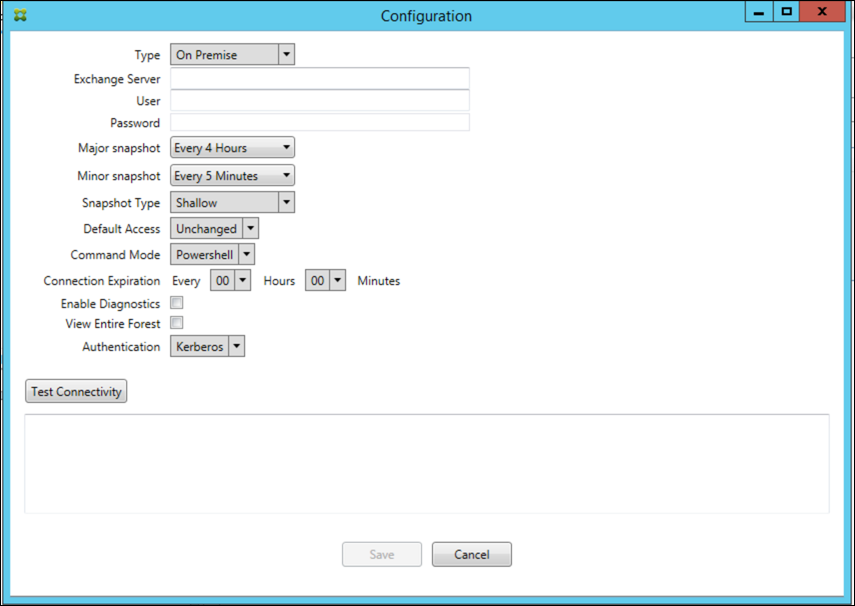
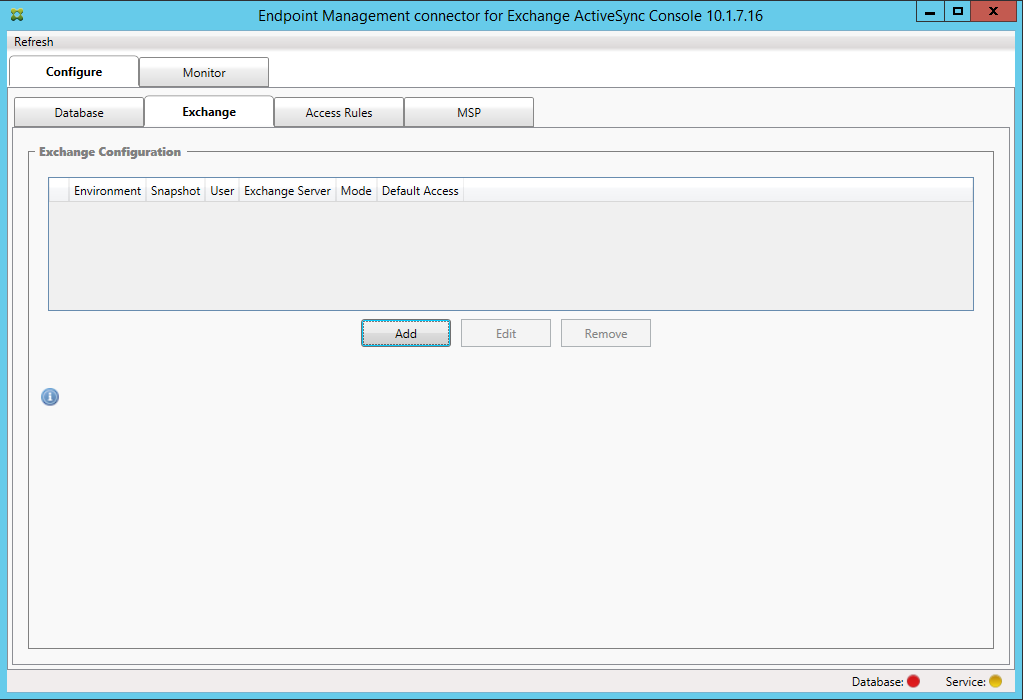
「構成 > Exchange」タブをクリックし、追加をクリックします。
-
-
Exchange Server環境の種類を選択します。オンプレミスまたはOffice 365。
-
オンプレミスを選択した場合、リモートPowerShellコマンドに使用するExchange Serverの名前を入力します。
-
要件セクションで指定されているように、Exchange Serverに対する適切な権限を持つWindows IDのユーザー名を入力し、そのユーザーのパスワードを入力します。
-
メジャースナップショットを実行するスケジュールを選択します。メジャースナップショットは、すべてのExchange ActiveSyncパートナーシップを検出します。
-
マイナースナップショットを実行するスケジュールを選択します。マイナースナップショットは、新しく作成されたExchange ActiveSyncパートナーシップを検出します。
-
スナップショットの種類を選択します。ディープまたはシャロー。シャロースナップショットは通常はるかに高速で、Exchange ActiveSync用コネクタのすべてのExchange ActiveSyncアクセス制御機能を実行するのに十分です。
-
デフォルトのアクセスを選択します。許可、ブロック、または変更なし。この設定は、明示的なCitrix Endpoint Managementまたはローカルルールによって識別されたデバイス以外のすべてのデバイスがどのように扱われるかを制御します。許可を選択すると、そのようなすべてのデバイスへのActiveSyncアクセスが許可されます。ブロックを選択すると、アクセスが拒否されます。変更なしを選択すると、変更は行われません。
-
ActiveSyncコマンドモードを選択します。PowerShellまたはシミュレーション。
-
PowerShellモードでは、Exchange ActiveSync用コネクタは、目的のアクセス制御を実行するためにPowerShellコマンドを発行します。シミュレーションモードでは、Exchange ActiveSync用コネクタはPowerShellコマンドを発行しませんが、意図されたコマンドと意図された結果をデータベースにログ記録します。シミュレーションモードでは、ユーザーは監視タブを使用して、PowerShellモードが有効になっていた場合に何が起こったかを確認できます。
-
接続の有効期限で、接続の有効期間を時間と分で設定します。接続が指定された期間に達すると、その接続は期限切れとしてマークされ、二度と使用されなくなります。期限切れの接続が使用されなくなると、Exchange ActiveSync用コネクタは接続を正常にシャットダウンします。接続が再度必要になった場合、利用可能な接続がない場合は新しい接続が初期化されます。指定がない場合、デフォルトの30分が使用されます。
-
フォレスト全体を表示を選択して、Exchange環境内のActive Directoryフォレスト全体を表示するようにExchange ActiveSync用コネクタを構成します。
-
認証プロトコルを選択します。Kerberosまたは基本。Exchange ActiveSync用コネクタは、オンプレミス展開の基本認証をサポートしています。これにより、コネクタサーバーがExchangeサーバーが存在するドメインのメンバーではない場合でも、コネクタを使用できます。
-
「Test Connectivity」をクリックして、Exchange Serverへの接続が可能であることを確認し、「Save」をクリックします。
-
サービスを再起動するよう促すメッセージが表示されます。「Yes」をクリックします。
-
-
アクセスルールを構成します。「Configure > Access Rules」タブを選択し、「Citrix Endpoint Management Rules」タブをクリックして、「Add」をクリックします。アクセスルール(/en-us/citrix-endpoint-management/media/connector-access-rules.png)
-
「Citrix Endpoint Management server Service Properties」ページで、URL文字列をCitrix Endpoint Managementサーバーを指すように変更します。たとえば、インスタンス名が
zdmの場合、https://<XdmHostName>/zdm/services/MagConfigServiceと入力します。この例では、XdmHostNameをCitrix Endpoint ManagementサーバーのIPまたはDNSアドレスに置き換えます。メールマネージャーコンソール(/en-us/citrix-endpoint-management/media/connector-service-properties.png)-
サーバーの承認済みユーザーを入力します。
-
ユーザーのパスワードを入力します。
-
「Baseline Interval」、「Delta Interval」、および「Timeout」の値はデフォルトのままにします。
-
「Test Connectivity」をクリックしてサーバーへの接続を確認し、「OK」をクリックします。
「Disabled」チェックボックスが選択されている場合、Citrix Endpoint Management Mail ServiceはCitrix Endpoint Managementからポリシーを収集しません。 -
-
「Local Rules」タブをクリックします。ローカルルールタブ(/en-us/citrix-endpoint-management/media/connector-access-rules-local.png)
-
ActiveSyncデバイスID、デバイスタイプ、ADグループ、ユーザー、またはデバイスのUserAgentに基づいてローカルルールを追加できます。リストから適切なタイプを選択します。
-
テキストボックスにテキストまたはテキストフラグメントを入力します。必要に応じて、クエリボタンをクリックして、フラグメントに一致するエンティティを表示します。
Group以外のすべてのタイプでは、システムはスナップショットで見つかったデバイスに依存します。したがって、開始したばかりでスナップショットを完了していない場合、エンティティは利用できません。-
テキスト値を選択し、許可または拒否をクリックして、右側のルールリストペインに追加します。ルールリストペインの右側にあるボタンを使用して、ルールの順序を変更したり、削除したりできます。順序は重要です。特定のユーザーとデバイスの場合、ルールは表示されている順序で評価され、上位のルール(上部に近いルール)が一致すると、それ以降のルールは無効になります。たとえば、すべてのiPadデバイスを許可するルールがあり、その後にユーザーMattをブロックするルールがある場合、iPadルールがMattルールよりも実質的な優先度が高いため、MattのiPadは引き続き許可されます。
-
ルールリスト内のルールを分析して、潜在的なオーバーライド、競合、または補足的な構成を見つけるには、分析をクリックし、次に保存をクリックします。
-
-
Active Directoryグループで動作するローカルルールを構築する場合は、LDAPの構成をクリックし、LDAP接続プロパティを構成します。LDAP構成(/en-us/citrix-endpoint-management/media/xmm-install-8.png)
-
必要に応じて、BlackBerry Enterprise Server (BES) のインスタンスを1つ以上構成します。追加をクリックし、BES SQL Serverのサーバー名を入力します。
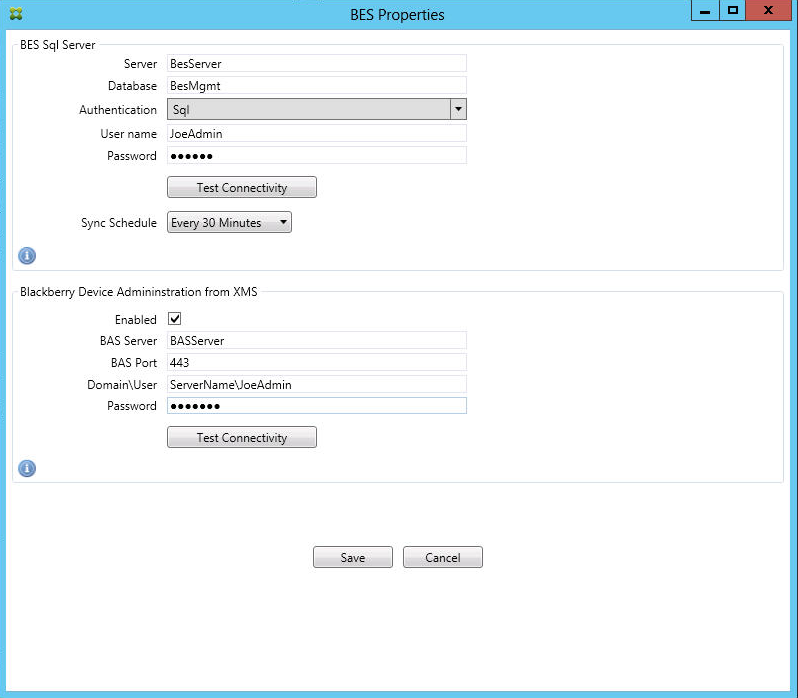
-
BES管理データベースのデータベース名を入力します。
-
認証モードを選択します。Windows統合認証を選択した場合、Exchange ActiveSyncサービス用コネクタのユーザーアカウントが、BES SQL Serverへの接続に使用されるアカウントになります。コネクタデータベース接続にもWindows統合を選択した場合、ここで指定されたWindowsアカウントにもコネクタデータベースへのアクセス権を付与する必要があります。
-
SQL認証を選択した場合は、ユーザー名とパスワードを入力します。
-
同期スケジュールを設定します。これは、BES SQL Serverに接続し、デバイスの更新を確認するために使用されるスケジュールです。
-
接続テストをクリックして、SQL Serverへの接続を確認します。Windows統合を選択した場合、このテストは現在ログオンしているユーザーを使用し、コネクタサービスユーザーは使用しないため、SQL認証を正確にテストするものではありません。
-
Citrix Endpoint ManagementからBlackBerryデバイスのリモートワイプとパスワードリセットをサポートするには、有効チェックボックスを選択します。
-
BESの完全修飾ドメイン名 (FQDN) を入力します。
-
管理Webサービスに使用されるBESポートを入力します。
-
BESサービスで必要とされる完全修飾ユーザーとパスワードを入力します。
-
BESへの接続をテストするには、Test Connectivity をクリックし、次に Save をクリックします。
-
ActiveSync IDでメールポリシーを適用する
企業のメールポリシーにより、特定のデバイスが企業メールの使用を承認されていない場合があります。このポリシーに従うため、従業員がそのようなデバイスから企業メールにアクセスできないようにする必要があります。Citrix Endpoint Management connector for Exchange ActiveSync と Citrix Endpoint Management は連携して、このようなメールポリシーを適用します。Citrix Endpoint Management は企業メールアクセスに関するポリシーを設定します。未承認のデバイスがCitrix Endpoint Managementに登録されると、Exchange ActiveSync用コネクタがポリシーを適用します。
デバイス上のメールクライアントは、デバイスを識別するために使用されるデバイスID(ActiveSync IDとも呼ばれる)を使用して、Exchange Server(またはOffice 365)に自身を通知します。Citrix Secure Hub は同様の識別子を取得し、デバイスが登録されるとCitrix Endpoint Managementにその識別子を送信します。2つのデバイスIDを比較することで、Exchange ActiveSync用コネクタは特定のデバイスが企業メールアクセスを持つべきかどうかを判断できます。次の図はこの概念を示しています。
ActiveSync ID検出ワークフロー(/en-us/citrix-endpoint-management/media/connector-identifydevices-diagram.png)
Citrix Endpoint Managementが、デバイスがExchangeに公開するIDとは異なるActiveSync IDをExchange ActiveSync用コネクタに送信した場合、コネクタは、そのデバイスをどうすべきかをExchangeに指示できません。
ActiveSync IDの一致は、ほとんどのプラットフォームで確実に機能します。しかし、Citrixは、一部のAndroid実装では、デバイスからのActiveSync IDが、メールクライアントがExchangeに通知するIDと異なることを発見しました。この問題を軽減するために、次のことができます。
-
Androidプラットフォームでは、CitrixはCitrix Secure Mailの使用を推奨します。
企業メールアクセスポリシーが適切に適用されることを保証するために、防御的なセキュリティ体制を採用できます。Citrix Endpoint Management connector for Exchange ActiveSync を構成し、静的ポリシーをデフォルトで Deny に設定してメールをブロックします。これは、従業員がAndroidデバイスで別のメールクライアントを構成し、ActiveSync ID検出が機能しない場合、企業メールがその従業員へのアクセスを拒否することを意味します。
アクセス制御ルール
Citrix Endpoint Management connector for Exchange ActiveSync は、Exchange ActiveSyncデバイスのアクセス制御を動的に構成するためのルールベースのアプローチを提供します。コネクタのアクセス制御ルールは、一致式と目的のアクセス状態(許可またはブロック)の2つの部分で構成されます。ルールは、特定のExchange ActiveSyncデバイスに対して評価され、そのルールがデバイスに適用されるか、またはデバイスと一致するかを判断します。一致式には複数の種類があります。たとえば、ルールは特定のデバイスタイプに属するすべてのデバイス、特定のExchange ActiveSyncデバイスID、または特定のユーザーのすべてのデバイスなどに一致する場合があります。
ルールリスト内のルールの追加、削除、再配置のどの時点でも、Cancel ボタンをクリックすると、ルールリストは最初に開いたときの状態に戻ります。Save をクリックしない限り、Configureツールを閉じると、このウィンドウで行われた変更はすべて失われます。
Citrix Endpoint Management connector for Exchange ActiveSync には、ローカルルール、Citrix Endpoint Managementサーバールール(XDMルールとも呼ばれる)、およびデフォルトアクセスルールの3種類のルールがあります。
ローカルルール: ローカルルールは最も高い優先度を持ちます。デバイスがローカルルールに一致した場合、ルール評価は停止します。Citrix Endpoint Managementサーバールールもデフォルトアクセスルールも参照されません。ローカルルールは、Configure > Access Rules > Local Rules タブを介して、Exchange ActiveSync用コネクタにローカルで構成されます。サポートマッチングは、特定のActive Directoryグループ内のユーザーのメンバーシップに基づいています。サポートマッチングは、次のフィールドの正規表現に基づいています。
-
Active SyncデバイスID
-
ActiveSyncデバイスの種類
-
ユーザープリンシパル名 (UPN)
-
ActiveSyncユーザーエージェント (通常はデバイスプラットフォームまたはメールクライアント)
メジャースナップショットが完了してデバイスが検出された場合、通常ルールまたは正規表現ルールを追加できます。メジャースナップショットが完了していない場合は、正規表現ルールのみを追加できます。
Citrix Endpoint Managementサーバーのルール: Citrix Endpoint Managementサーバーのルールは、管理対象デバイスに関するルールを提供する外部のCitrix Endpoint Managementサーバーへの参照です。Citrix Endpoint Managementサーバーは、デバイスがジェイルブレイクされているか、禁止されているアプリがあるかなど、Citrix Endpoint Managementに認識されているプロパティに基づいて、許可またはブロックするデバイスを識別する独自の高レベルルールで構成できます。Citrix Endpoint Managementは高レベルルールを評価し、許可またはブロックされたActiveSyncデバイスIDのセットを生成し、それらはXenMobile Mail Managerに配信されます。
デフォルトのアクセスルール: デフォルトのアクセスルールは、すべてのデバイスに一致する可能性があり、常に最後に評価されるという点でユニークです。このルールは包括的なルールであり、特定のデバイスがローカルまたはCitrix Endpoint Managementサーバーのルールに一致しない場合、デバイスの目的のアクセス状態はデフォルトのアクセスルールの目的のアクセス状態によって決定されます。
-
デフォルトアクセス – 許可: ローカルまたはCitrix Endpoint Managementサーバーのルールのいずれにも一致しないデバイスは許可されます。
-
デフォルトアクセス – ブロック: ローカルまたはCitrix Endpoint Managementサーバーのルールのいずれにも一致しないデバイスはブロックされます。
-
デフォルトアクセス - 変更なし: ローカルまたはCitrix Endpoint Managementサーバーのルールのいずれにも一致しないデバイスは、Exchange ActiveSync用コネクタによってアクセス状態が一切変更されません。デバイスがExchangeによって検疫モードに置かれている場合、アクションは実行されません。たとえば、デバイスを検疫モードから削除する唯一の方法は、明示的なローカルまたはXDMルールで検疫を上書きすることです。
ルール評価について
ExchangeがExchange ActiveSync用コネクタに報告する各デバイスについて、ルールは次のように優先度の高いものから低いものへと順に評価されます。
-
ローカルルール
-
Citrix Endpoint Managementサーバーのルール
-
デフォルトのアクセスルール
一致が見つかると、評価は停止します。たとえば、ローカルルールが特定のデバイスに一致する場合、そのデバイスはCitrix Endpoint Managementサーバーのルールやデフォルトのアクセスルールに対して評価されません。これは、特定のルールタイプ内でも同様です。たとえば、ローカルルールリストで特定のデバイスに対して複数のマッチがある場合、最初の一致が満たされた時点で評価は停止します。
Exchange ActiveSync用コネクタは、デバイスのプロパティが変更された場合、デバイスが追加または削除された場合、あるいはルール自体が変更された場合に、現在定義されているルールセットを再評価します。メジャースナップショットは、設定可能な間隔でデバイスプロパティの変更と削除を検出します。マイナースナップショットは、設定可能な間隔で新しいデバイスを検出します。
Exchange ActiveSyncにもアクセスを管理するルールがあります。これらのルールがExchange ActiveSync用コネクタのコンテキストでどのように機能するかを理解することが重要です。Exchangeは、個人免除、デバイスルール、組織設定の3つのレベルのルールで構成できます。Exchange ActiveSync用コネクタは、Remote PowerShellリクエストをプログラムで発行して個人免除リストに影響を与えることにより、アクセス制御を自動化します。これらは、特定のメールボックスに関連付けられた、許可またはブロックされたExchange ActiveSyncデバイスIDのリストです。展開されると、Exchange ActiveSync用コネクタは、Exchange内の免除リスト機能の管理を効果的に引き継ぎます。Microsoftの記事「Exchange および Configuration Manager を使用したデバイス管理」を参照してください。
分析は、同じフィールドに対して複数のルールが定義されている状況で役立ちます。ルール間の関係をトラブルシューティングできます。ルールフィールドの観点から分析を行います。たとえば、ActiveSyncデバイスID、ActiveSyncデバイスタイプ、ユーザー、ユーザーエージェントなど、一致するフィールドに基づいてルールがグループで分析されます。
ルールの用語
-
オーバーライドルール: オーバーライドは、複数のルールが同じデバイスに適用できる場合に発生します。ルールはリスト内の優先順位によって評価されるため、後で適用される可能性のあるルールインスタンスは評価されない場合があります。
-
競合ルール: 競合は、複数のルールが同じデバイスに適用できるが、アクセス(許可/ブロック)が一致しない場合に発生します。競合するルールが正規表現ルールでない場合、競合は常に暗黙的にオーバーライドを意味します。
-
補足ルール: 補足は、複数のルールが正規表現ルールであり、2つ(またはそれ以上)の正規表現を単一の正規表現ルールに結合できるか、または機能が重複していないことを確認する必要がある場合に発生します。補足ルールは、そのアクセス(許可/ブロック)において競合する可能性もあります。
-
プライマリルール: プライマリルールは、ダイアログボックス内でクリックされたルールです。このルールは、周囲を囲む実線の境界線によって視覚的に示されます。また、ルールには上または下を指す1つまたは2つの緑色の矢印が表示されます。矢印が上を指している場合、その矢印はプライマリルールの前に補助ルールがあることを示します。矢印が下を指している場合、これはプライマリルールの後に補助ルールがあることを示します。一度にアクティブにできるプライマリルールは1つだけです。
-
補助ルール: 補助ルールは、オーバーライド、競合、または補足関係のいずれかを通じて、プライマリルールと何らかの形で関連しています。これらのルールは、周囲を囲む破線の境界線によって視覚的に示されます。各プライマリルールには、1つから多数の補助ルールが存在する可能性があります。下線が引かれたエントリをクリックすると、強調表示される補助ルールは常にプライマリルールの観点からのものです。たとえば、補助ルールがプライマリルールによってオーバーライドされる、補助ルールがプライマリルールとのアクセスで競合する、または補助ルールがプライマリルールを補足する、といった場合です。
ルール分析ダイアログボックスでのルールの種類の表示方法
競合、オーバーライド、または補足がない場合、ルール分析ダイアログボックスには下線付きのエントリはありません。いずれかの項目をクリックしても影響はありません。たとえば、通常の選択された項目の視覚表示が発生します。
ルール分析ウィンドウにはチェックボックスがあり、これを選択すると、競合、オーバーライド、冗長性、または補足であるルールのみが表示されます。
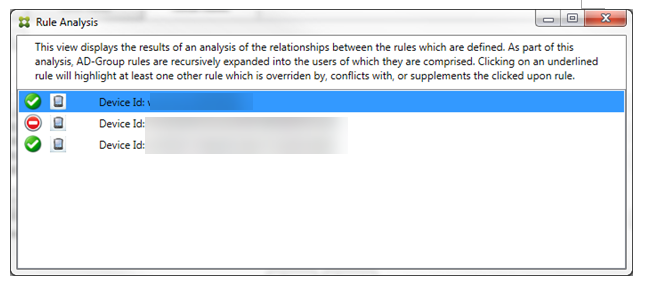
オーバーライドが発生すると、プライマリルールと補助ルール(複数可)の少なくとも2つのルールに下線が引かれます。少なくとも1つの補助ルールは、より薄いフォントで表示され、そのルールがより高い優先順位のルールによってオーバーライドされたことを示します。オーバーライドされたルールをクリックすると、どのルールがそのルールをオーバーライドしたかを確認できます。オーバーライドされたルールがプライマリルールまたは補助ルールであるために強調表示されるたびに、その横に黒い丸が表示され、そのルールが非アクティブであることをさらに視覚的に示します。たとえば、ルールをクリックする前のダイアログボックスは次のようになります。
「上書き」(/en-us/citrix-endpoint-management/media/xenmobilemailmanager-accessrules13.png)
最も優先度の高いルールをクリックすると、ダイアログボックスは次のように表示されます。
「最も優先度の高いルールダイアログボックス」(/en-us/citrix-endpoint-management/media/xenmobilemailmanager-accessrules14.png)
この例では、正規表現ルール
WorkMail.* がプライマリルール(実線枠で示される)であり、通常ルール workmailc633313818 が補助ルール(破線枠で示される)です。補助ルールの横にある黒い点は、その前にある優先度の高い正規表現ルールのため、そのルールが非アクティブ(評価されることはありません)であることをさらに示す視覚的な合図です。上書きされたルールをクリックすると、ダイアログボックスは次のように表示されます。
「上書きされたルールダイアログボックス」(/en-us/citrix-endpoint-management/media/xenmobilemailmanager-accessrules15.png)
前の例では、正規表現ルール
WorkMail.* が補助ルール(破線枠で示される)であり、通常ルール workmailc633313818 がプライマリルール(実線枠で示される)です。この簡単な例では、大きな違いはありません。より複雑な例については、このトピックの後半にある複雑な式の例を参照してください。多くのルールが定義されているシナリオでは、上書きされたルールをクリックすると、どのルールがそれを上書きしたかをすばやく特定できます。
競合が発生すると、プライマリルールと補助ルールまたは複数のルールを含む、少なくとも2つのルールに下線が引かれます。競合するルールは赤い点で示されます。互いにのみ競合するルールは、2つ以上の正規表現ルールが定義されている場合にのみ可能です。他のすべての競合シナリオでは、競合だけでなく、上書きも作用します。簡単な例でいずれかのルールをクリックする前に、ダイアログボックスは次のように表示されます。
「ルール分析」(/en-us/citrix-endpoint-management/media/xenmobilemailmanager-accessrules16.png)
2つの正規表現ルールを検査すると、最初のルールは「App」を含むデバイスIDを持つすべてのデバイスを許可し、2番目のルールは
Appl を含むデバイスIDを持つすべてのデバイスを拒否することが明らかです。また、2番目のルールが Appl を含むデバイスIDを持つすべてのデバイスを拒否するにもかかわらず、許可ルールの優先度が高いため、その一致条件を持つデバイスが拒否されることはありません。最初のルールをクリックすると、ダイアログボックスは次のように表示されます。
「ルール分析」(/en-us/citrix-endpoint-management/media/xenmobilemailmanager-accessrules17.png)
前のシナリオでは、プライマリルール(正規表現ルール
App.*)と補助ルール(正規表現ルール Appl.*)の両方が黄色で強調表示されています。これは、単一の一致可能なフィールドに複数の正規表現ルールを適用したことを警告する単なる視覚的な警告であり、冗長性の問題やより深刻な問題を示している可能性があります。
競合と上書きの両方があるシナリオでは、プライマリルール(正規表現ルール
App.*)と補助ルール(正規表現ルール Appl.*)の両方が黄色で強調表示されます。これは、単一の一致可能なフィールドに複数の正規表現ルールを適用したことを警告する単なる視覚的な警告であり、冗長性の問題やより深刻な問題を示している可能性があります。
「競合と上書きのシナリオ」(/en-us/citrix-endpoint-management/media/xenmobilemailmanager-accessrules18.png)
前の例では、最初のルール(正規表現ルール
SAMSUNG.*)が次のルール(通常ルール SAMSUNG-SM-G900A/101.40402)を上書きするだけでなく、2つのルールがアクセスにおいて異なる(プライマリは許可を指定し、補助はブロックを指定する)ことが簡単にわかります。2番目のルール(通常ルール SAMSUNG-SM-G900A/101.40402)は、上書きされて非アクティブであることを示すために、薄いテキストで表示されます。
正規表現ルールをクリックすると、ダイアログボックスは次のように表示されます。
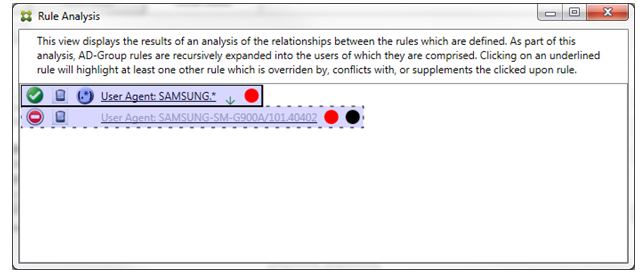
プライマリルール(正規表現ルール
SAMSUNG.*)の後には赤い点が表示され、そのアクセス状態が1つ以上の補助ルールと競合していることを示します。補助ルール(通常ルール SAMSUNG-SM-G900A/101.40402)の後には赤い点が表示され、そのアクセス状態がプライマリルールと競合していることを示します。そのルールには黒い点も表示され、それがオーバーライドされて非アクティブになっていることを示します。
少なくとも2つのルール(プライマリルールと補助ルール)が下線で示されます。互いに補完し合うルールは、正規表現ルールのみとなります。ルールが互いに補完し合う場合、黄色のオーバーレイで示されます。簡単な例では、いずれかのルールをクリックする前のダイアログボックスは次のようになります。
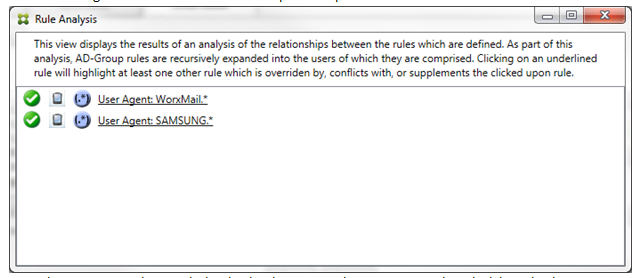
視覚的に確認すると、両方のルールが正規表現ルールであり、Citrix Endpoint Management connector for Exchange ActiveSync の ActiveSync デバイスIDフィールドに適用されていることが簡単にわかります。最初のルールをクリックすると、ダイアログボックスは次のようになります。
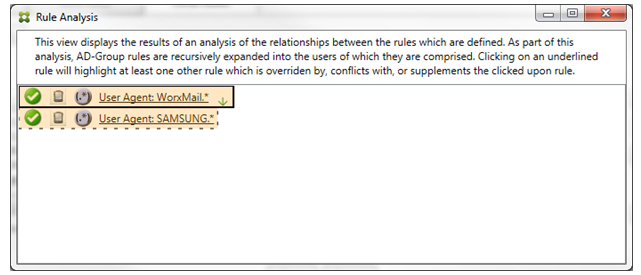
プライマリルール(正規表現ルール
WorkMail.*)は黄色のオーバーレイで強調表示され、正規表現である補助ルールが少なくとも1つ存在することを示します。補助ルール(正規表現ルール SAMSUNG.*)は黄色のオーバーレイで強調表示され、このルールとプライマリルールの両方が、Exchange ActiveSync コネクタ内の同じフィールドに適用される正規表現ルールであることを示します。この場合、そのフィールドはActiveSyncデバイスIDです。正規表現は重複する場合としない場合があります。正規表現が適切に作成されているかどうかは、お客様が判断してください。
複雑な式の例
多くの潜在的なオーバーライド、競合、または補完が発生する可能性があり、すべての可能なシナリオの例を示すことは不可能です。次の例では、実行すべきでないことについて説明するとともに、ルール分析の視覚的構成の全機能を示す役割も果たします。次の図では、ほとんどの項目に下線が引かれています。多くの項目が薄いフォントで表示されており、これは、該当するルールが何らかの形でより優先度の高いルールによってオーバーライドされていることを示しています。 アイコンで示されているように、いくつかの正規表現ルールもリストに含まれています。
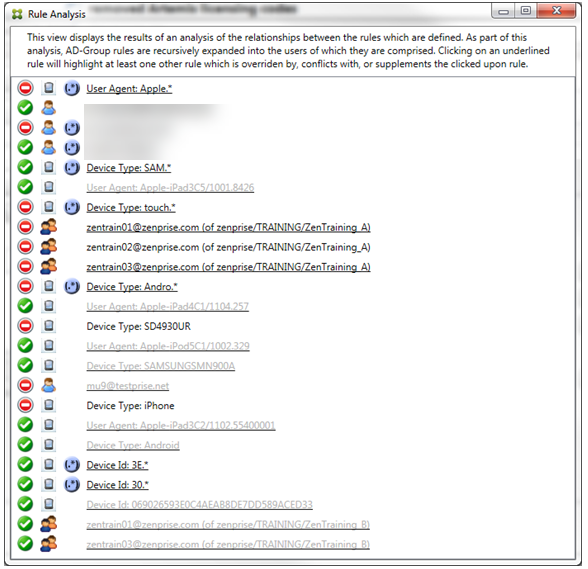
オーバーライドを分析する方法
特定のルールをオーバーライドしたルールを確認するには、そのルールをクリックします。
例1: この例では、
zentrain01@zenprise.com がオーバーライドされた理由を調べます。
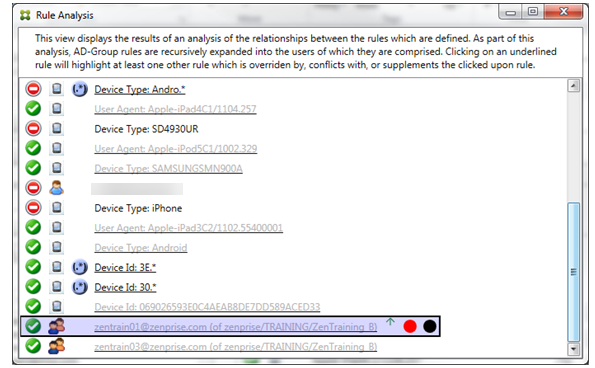
プライマリルール(ADグループルール
zenprise/TRAINING/ZenTraining B、zentrain01@zenprise.com がそのメンバー)には、次の特性があります。
-
青色で強調表示され、実線の境界線があります。
-
上向きの緑色の矢印があります(補助ルールがすべてその上にあることを示します)。
-
赤い丸と黒い丸の両方が続き、それぞれ1つ以上の補助ルールがそのアクセスと競合していること、およびプライマリルールがオーバーライドされて非アクティブになっていることを示します。
上にスクロールすると、次の内容が表示されます。
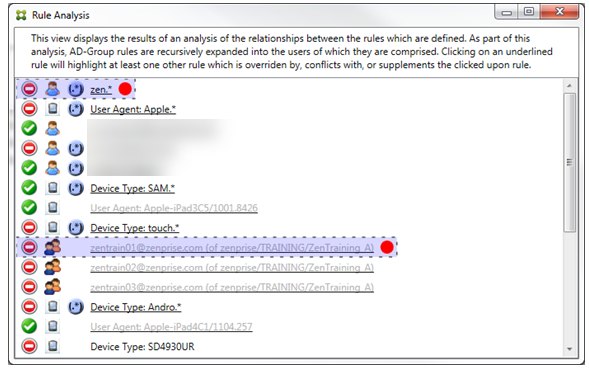
この場合、プライマリルールをオーバーライドする2つの補助ルールがあります。正規表現ルール
zen.*と通常ルールzentrain01@zenprise.com(zenprise/TRAINING/ZenTraining Aの)です。後者の補助ルールの場合、Active DirectoryグループルールZenTraining Aにユーザーzentrain01@zenprise.comが含まれ、Active DirectoryグループルールZenTraining Bにもユーザーzentrain01@zenprise.comが含まれています。しかし、補助ルールはプライマリルールよりも優先順位が高いため、プライマリルールはオーバーライドされています。プライマリルールのアクセスは「許可」であり、両方の補助ルールのアクセスが「ブロック」であるため、すべてに赤い丸が続き、アクセス競合をさらに示しています。
例2: この例は、ActiveSyncデバイスIDが
069026593E0C4AEAB8DE7DD589ACED33のデバイスがオーバーライドされた理由を示しています。
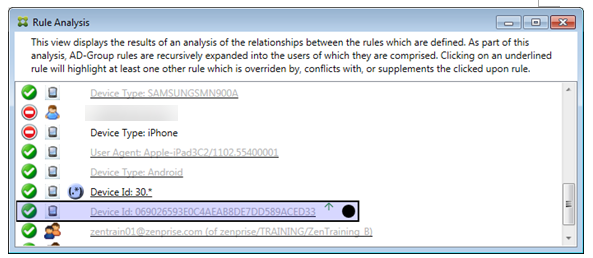
プライマリルール(通常のデバイスIDルール
069026593E0C4AEAB8DE7DD589ACED33)には、次の特徴があります。
-
青色で強調表示され、実線の境界線があります。
-
上向きの緑色の矢印があります(補助ルールがその上にあることを示します)。
-
黒い丸が続き、補助ルールがプライマリルールをオーバーライドして非アクティブになっていることを示します。
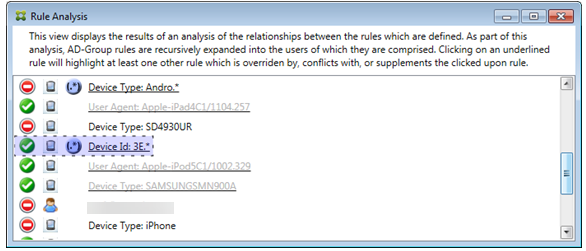
この場合、単一の補助ルールがプライマリルールをオーバーライドします。正規表現ActiveSyncデバイスIDルールは
3E.*です。正規表現3E.*が069026593E0C4AEAB8DE7DD589ACED33に一致するため、プライマリルールは評価されません。
補足と競合を分析する方法
この場合、プライマリルールは正規表現のActiveSyncデバイスタイプルール
touch.* です。特性は次のとおりです。
-
特定のルールフィールド(この場合はActiveSyncデバイスタイプ)に対して、単一の正規表現ルールだけでなく複数のルールが適用されていることを警告する、黄色のオーバーレイが付いた実線で示されます。
-
それぞれ上向きと下向きの2つの矢印は、優先度の高い補助ルールが少なくとも1つと、優先度の低い補助ルールが少なくとも1つ存在することを示しています。
-
その隣の赤い丸は、少なくとも1つの補助ルールのアクセスが許可に設定されており、プライマリルールのアクセスであるブロックと競合していることを示しています。
-
2つの補助ルールがあります。正規表現のActiveSyncデバイスタイプルール
SAM.*と、正規表現のActiveSyncデバイスタイプルールAndro.*です。 -
両方の補助ルールは、補助であることを示すために破線で囲まれています。
-
両方の補助ルールは、ActiveSyncデバイスタイプのルールフィールドにも適用されていることを示すために、黄色でオーバーレイされています。
-
このようなシナリオでは、正規表現ルールが冗長にならないようにする必要があります。
ルールシナリオ(/en-us/citrix-endpoint-management/media/xenmobilemailmanager-accessrules27.png)
ルールの詳細な分析方法
この例では、ルール間の関係が常にプライマリルールの視点からどのように見られるかを探ります。前の例では、値が
touch.* のデバイスタイプのルールフィールドに適用される正規表現ルールをクリックするとどうなるかを示しました。補助ルール Andro.* をクリックすると、異なる補助ルールのセットが強調表示されます。
ルール分析(/en-us/citrix-endpoint-management/media/xenmobilemailmanager-accessrules28.png)
この例では、ルール関係に含まれるオーバーライドされたルールを示しています。このルールは通常のActiveSyncデバイスタイプルール
Android であり、オーバーライドされており(薄くなったフォントとその隣の黒い丸で示されます)、そのアクセスはプライマリルールの正規表現ActiveSyncデバイスタイプルール Andro.* とも競合しています。このルールは、クリックされる前は補助ルールでした。前の例では、通常のActiveSyncデバイスタイプルール Android は、当時のプライマリルール(正規表現ActiveSyncデバイスタイプルール touch.*)の視点からは関連性がなかったため、補助ルールとして表示されませんでした。
通常の式ローカルルールを構成するには
-
アクセスルールタブをクリックします。アクセスルールタブ(/en-us/citrix-endpoint-management/media/connector-exchangeactivesync-local-rule.png)
-
Device IDリストで、ローカルルールを作成するフィールドを選択します。
-
虫眼鏡アイコンをクリックして、選択したフィールドの一意の一致をすべて表示します。この例では、Device Typeフィールドが選択されており、選択肢は次のリストボックスに表示されます。一意の一致(/en-us/citrix-endpoint-management/media/connector-exchangeactivesync-localrules-unique.png)
-
結果リストボックス内のいずれかの項目をクリックし、次のいずれかのオプションをクリックします。
-
Allowは、一致するすべてのデバイスに対してActiveSyncトラフィックを許可するようにExchangeが構成されることを意味します。
-
Denyは、一致するすべてのデバイスに対してActiveSyncトラフィックを拒否するようにExchangeが構成されることを意味します。
この例では、デバイスの種類がSamsungSPhl720であるすべてのデバイスのアクセスが拒否されます。Samsungの例(/en-us/citrix-endpoint-management/media/connector-exchangeactivesync-accessrules-deny-samsung.png) -
正規表現を追加するには
正規表現ローカルルールは、その横に表示されるアイコン - で区別できます。正規表現ルールを追加するには、特定のフィールドの結果リストから既存の値に基づいて正規表現ルールを作成するか(メジャースナップショットが完了している限り)、目的の正規表現を直接入力することができます。
で区別できます。正規表現ルールを追加するには、特定のフィールドの結果リストから既存の値に基づいて正規表現ルールを作成するか(メジャースナップショットが完了している限り)、目的の正規表現を直接入力することができます。
既存のフィールド値から正規表現を作成するには
-
アクセスルールタブをクリックします。アクセスルールタブ(/en-us/citrix-endpoint-management/media/connector-exchangeactivesync-local-rule.png)
-
Device IDリストで、正規表現ローカルルールを作成するフィールドを選択します。
-
虫眼鏡アイコンをクリックして、選択したフィールドの一意の一致をすべて表示します。この例では、デバイスタイプフィールドが選択されており、選択肢は次のリストボックスに表示されます。デバイスタイプの選択肢(/en-us/citrix-endpoint-management/media/connector-exchangeactivesync-magnifier.png)
-
結果リストのいずれかの項目をクリックします。この例では、SAMSUNGSPHL720が選択されており、デバイスタイプの横のテキストボックスに表示されます。ルール分析(/en-us/citrix-endpoint-management/media/connector-exchangeactivesync-localrules-samsung-regex.png)
-
デバイスタイプ値に「Samsung」を含むすべてのデバイスタイプを許可するには、次の手順に従って正規表現ルールを追加します。
-
選択した項目テキストボックス内をクリックします。
-
テキストをSAMSUNGSPHL720から**SAMSUNG.***に変更します。
-
正規表現チェックボックスが選択されていることを確認します。
-
許可をクリックします。
許可メッセージ(/en-us/citrix-endpoint-management/media/connector-exchangeactivesync-accessrules-allow-samsung.png) -
アクセスルールを作成するには
-
ローカルルールタブをクリックします。
-
正規表現を入力するには、デバイスIDリストと選択した項目テキストボックスの両方を使用する必要があります。アクセスルール(/en-us/citrix-endpoint-management/media/connector-exchangeactivesync-local-rule.png)
-
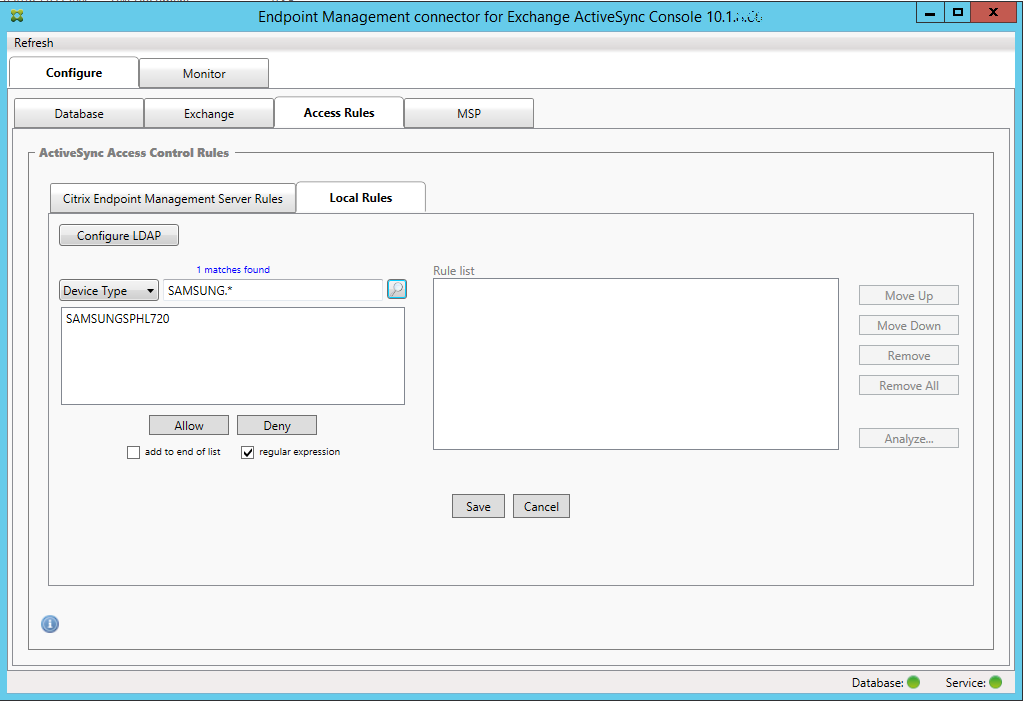
照合するフィールドを選択します。この例では、デバイスタイプを使用します。
-
正規表現を入力します。この例では
samsung.*を使用します。 -
正規表現のチェックボックスが選択されていることを確認し、許可または拒否をクリックします。この例では、選択は許可に設定されています。最終結果は次のとおりです。
デバイスを検索するには
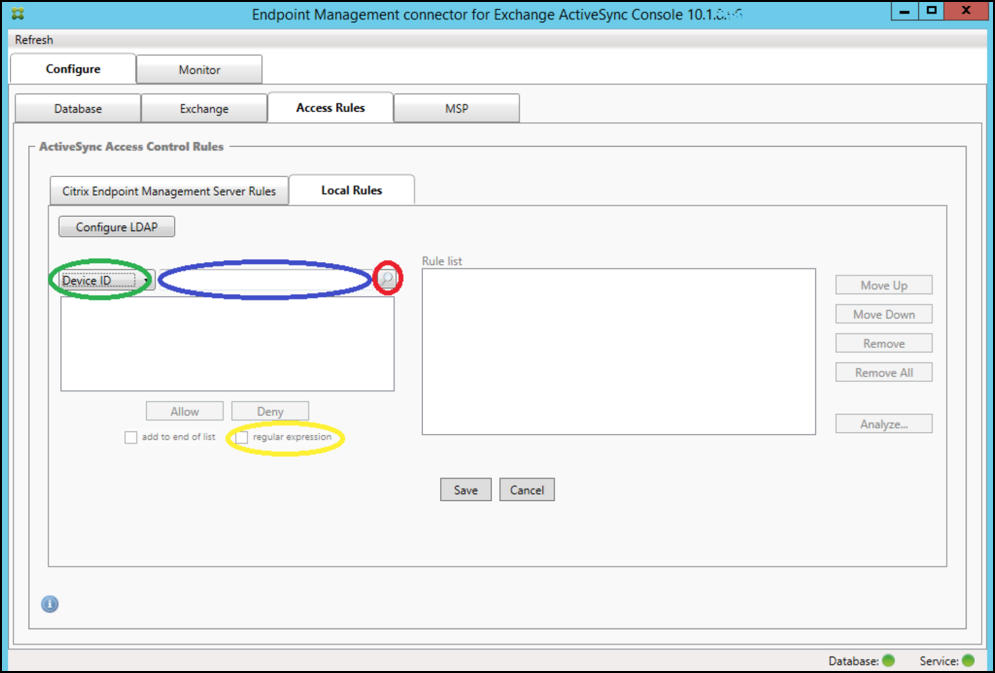
正規表現のチェックボックスを選択すると、指定された表現に一致する特定のデバイスを検索できます。この機能は、メジャースナップショットが正常に完了した場合にのみ利用可能です。正規表現ルールを使用する予定がない場合でも、この機能を使用できます。たとえば、ActiveSyncデバイスIDにテキスト
workmail を含むすべてのデバイスを検索したいとします。これを行うには、次の手順に従います。
-
アクセスルールタブをクリックします。
-
デバイス一致フィールドセレクターが「デバイスID」(デフォルト)に設定されていることを確認します。
-
選択した項目テキストボックス内(前の図で青色で示されている部分)をクリックし、
workmail.*と入力します。 -
正規表現のチェックボックスが選択されていることを確認し、虫眼鏡アイコンをクリックして、次図に示すように一致するものを表示します。
](/en-us/citrix-endpoint-management/media/connector-exchangeactivesync-accessrules-localrules-regex.png)
個々のユーザー、デバイス、またはデバイスタイプを静的ルールに追加するには
ActiveSyncデバイスタブで、ユーザー、デバイスID、またはデバイスタイプに基づいて静的ルールを追加できます。
-
ActiveSyncデバイスタブをクリックします。
-
リストで、ユーザー、デバイス、またはデバイスタイプを右クリックし、選択を許可するか拒否するかを選択します。次の画像は、user1が選択されている場合の許可/拒否オプションを示しています。許可/拒否オプション(/en-us/citrix-endpoint-management/media/connector-exchangeactivesync-devices-allowdeny.png)
デバイスの監視
Citrix Endpoint Management connector for Exchange ActiveSyncの監視タブでは、検出されたExchange ActiveSyncおよびBlackBerryデバイスと、発行された自動PowerShellコマンドの履歴を参照できます。監視タブには、次の3つのタブがあります。
-
ActiveSyncデバイス:
-
エクスポートボタンをクリックすると、表示されているActiveSyncデバイスのパートナーシップをエクスポートできます。
-
ユーザー、デバイスID、またはタイプの列を右クリックし、適切な許可またはブロックルールタイプを選択することで、ローカル(静的)ルールを追加できます。
-
展開された行を折りたたむには、展開された行をCtrlキーを押しながらクリックします。
-
-
Blackberryデバイス
-
自動化履歴
構成タブには、すべてのスナップショットの履歴が表示されます。スナップショット履歴には、スナップショットがいつ実行されたか、かかった時間、検出されたデバイスの数、および発生したエラーが表示されます。
-
Exchangeタブで、目的のExchange Serverの「情報」アイコンをクリックします。
トラブルシューティングと診断
Citrix Endpoint Management connector for Exchange ActiveSyncは、エラーおよびその他の運用情報をログファイル インストールフォルダー\log\XmmWindowsService.log に記録します。Exchange ActiveSync用コネクタは、重要なイベントをWindowsイベントログにも記録します。
ログレベルを変更するには
Citrix Endpoint Management connector for Exchange ActiveSync には、次のログレベルが含まれています: Error、Info、Warn、Debug、および Trace。
注:
各レベルが上がるごとに、より詳細な情報 (より多くのデータ) が生成されます。たとえば、Error レベルは最も詳細度が低く、Trace レベルは最も詳細度が高くなります。
ログレベルを変更するには、次の手順を実行します。
-
C:\Program Files\Citrix\CitrixCitrix Endpoint Management connector で、nlog.config ファイルを開きます。 -
<rules>セクションで、minilevel パラメーターを希望のログレベルに変更します。例:<rules >
<logger name="*" writeTo="file" minlevel="Debug" />
</rules> -
ファイルを保存します。変更はすぐに有効になります。Exchange ActiveSync 用コネクタを再起動する必要はありません。
一般的なエラー
次の一覧には、一般的なエラーが含まれています。
-
Exchange ActiveSync サービス用コネクタが起動しないログファイルと Windows イベントログでエラーを確認してください。一般的な原因は次のとおりです。
-
Exchange ActiveSync サービス用コネクタが SQL Server にアクセスできません。これは、次の問題が原因である可能性があります。
-
SQL Server サービスが実行されていません。
-
認証の失敗。
Windows統合認証が構成されている場合、Exchange ActiveSyncサービス用コネクタのユーザーアカウントは、許可されたSQLログオンである必要があります。Exchange ActiveSyncサービス用コネクタのアカウントはデフォルトでローカルシステムですが、ローカル管理者権限を持つ任意のアカウントに変更できます。SQL認証が構成されている場合、SQLログオンはSQLで適切に構成されている必要があります。 -
-
トラブルシューティングツール
トラブルシューティング用のPowerShellユーティリティ一式は、Support\PowerShellフォルダーにあります。
トラブルシューティングツールは、ユーザーのメールボックスとデバイスの詳細な分析を行い、エラー状態と潜在的な障害領域を検出し、ユーザーの詳細なRBAC分析を行います。すべてのコマンドレットの生出力をテキストファイルに保存できます。