
Citrix FilesとのシングルサインオンのためのSAML
免責事項:
ShareFile (現 Progress) がサポートを中止した場合、この機能は非推奨になります。
Citrix Endpoint ManagementとShareFileを構成して、Security Assertion Markup Language (SAML) を使用し、Citrix Filesモバイルアプリへのシングルサインオン (SSO) アクセスを提供できます。この機能には以下が含まれます。
-
MAM SDKが有効になっている、またはMDX Toolkitを使用してラップされているCitrix Filesアプリ
-
ラップされていないCitrix Filesクライアント (Webサイト、Outlookプラグイン、同期クライアントなど)
-
ラップされたCitrix Filesアプリの場合: Citrix Filesにログオンするユーザーは、ユーザー認証とSAMLトークンの取得のためにCitrix Secure Hubにリダイレクトされます。認証が成功すると、Citrix FilesモバイルアプリはSAMLトークンをShareFileに送信します。初回ログオン後、ユーザーはSSOを介してCitrix Filesモバイルアプリにアクセスできます。また、毎回ログオンすることなく、ShareFileからCitrix Secure Mailメールにドキュメントを添付することもできます。
-
ラップされていないCitrix Filesクライアントの場合: Webブラウザーまたはその他のCitrix Filesクライアントを使用してCitrix Filesにログオンするユーザーは、Citrix Endpoint Managementにリダイレクトされます。Citrix Endpoint Managementはユーザーを認証し、その後、ShareFileに送信されるSAMLトークンを取得します。初回ログオン後、ユーザーは毎回ログオンすることなく、SSOを介してCitrix Filesクライアントにアクセスできます。
Citrix Endpoint ManagementをShareFileへのSAML IDプロバイダー (IdP) として使用するには、この記事で説明されているように、Citrix Endpoint Managementをエンタープライズアカウントで使用するように構成する必要があります。または、Citrix Endpoint Managementをストレージゾーンコネクタのみで動作するように構成することもできます。詳細については、「ShareFile use with Citrix Endpoint Management」を参照してください。
詳細なリファレンスアーキテクチャ図については、「Architecture」を参照してください。
前提条件
Citrix Endpoint ManagementとCitrix FilesアプリでSSOを構成する前に、次の前提条件を完了してください。
-
MAM SDKまたは互換性のあるバージョンのMDX Toolkit (Citrix Filesモバイルアプリ用)。詳細については、「Citrix Endpoint Management compatibility」を参照してください。
-
互換性のあるバージョンのCitrix FilesモバイルアプリおよびCitrix Secure Hub。
-
ShareFile管理者アカウント。
-
Citrix Endpoint ManagementとShareFile間の接続が確認済みであること。
ShareFileアクセスを構成する
ShareFileのSAMLを設定する前に、次のようにShareFileアクセス情報を提供します。
-
ShareFile構成設定(/en-us/citrix-endpoint-management/media/configure-content-collaboration-saml-for-non-mdx-apps.png)
-
次の設定を構成します。
-
ドメイン: ShareFileのサブドメイン名を入力します。例:
example.sharefile.com。 -
デリバリーグループに割り当てる: ShareFileでSSOを使用できるようにするデリバリーグループを選択または検索します。
-
ShareFile管理者アカウントのログオン
-
ユーザー名: ShareFile管理者ユーザー名を入力します。このユーザーは管理者権限を持っている必要があります。
-
パスワード: ShareFile管理者パスワードを入力します。
-
ユーザーアカウントのプロビジョニング: この設定は無効のままにします。ユーザープロビジョニングにはShareFileユーザー管理ツールを使用します。「ユーザーアカウントと配布グループのプロビジョニング」を参照してください。
-
-
-
Citrix Endpoint Management は ShareFile と同期し、ShareFile の設定である ShareFile Issuer/Entity ID および Login URL を更新します。
-
ラップされた Citrix Files MDX アプリの SAML を設定する
MAM SDK で準備された Citrix Files アプリでは、シングルサインオン構成に NetScaler Gateway を使用する必要はありません。Webサイト、Outlookプラグイン、同期クライアントなどのラップされていないCitrix Filesクライアントのアクセスを構成するには、「他のCitrix Filesクライアント向けNetScaler Gatewayの構成」を参照してください。
ラップされた Citrix Files MDX アプリの SAML を構成するには:
-
Citrix Endpoint Management クライアント用の ShareFile をダウンロードします。「ShareFileツール/アプリのダウンロード」を参照してください。
-
MAM SDK を使用して Citrix Files モバイルアプリを準備します。詳細については、「MAM SDKの概要」を参照してください。
-
Citrix Endpoint Management コンソールで、準備した Citrix Files モバイルアプリをアップロードします。MDXアプリのアップロードについては、「Citrix Endpoint ManagementにMDXアプリを追加するには」を参照してください。
-
SAML設定を確認します。以前に構成した管理者ユーザー名とパスワードを使用してShareFileにログオンします。
-
ShareFileとCitrix Endpoint Managementが同じタイムゾーンに構成されていることを確認します。Citrix Endpoint Managementが構成されたタイムゾーンの正しい時刻を表示していることを確認します。そうでない場合、SSOが失敗する可能性があります。
Citrix Filesモバイルアプリを検証する
-
ユーザーデバイスで、Citrix Secure Hubをインストールして構成します。
-
アプリストアから、Citrix Filesモバイルアプリをダウンロードしてインストールします。
-
Citrix Filesモバイルアプリを起動します。Citrix Filesは、ユーザー名やパスワードの入力を求めずに起動します。
Citrix Secure Mailで検証する
-
ユーザーデバイスで、まだ行っていない場合は、Citrix Secure Hubをインストールして構成します。
-
アプリストアからCitrix Secure Mailをダウンロード、インストール、セットアップします。
-
新しいメールフォームを開き、ShareFileから添付をタップします。メールに添付できるファイルが、ユーザー名やパスワードを要求されることなく表示されます。
その他のCitrix Filesクライアント向けにNetScaler Gatewayを構成する
Webサイト、Outlookプラグイン、同期クライアントなど、ラップされていないCitrix Filesクライアントのアクセスを構成するには、Citrix Endpoint ManagementをSAML IDプロバイダーとして使用できるようにNetScaler Gatewayを次のように構成します。
-
ホームページのリダイレクトを無効にする。
-
Citrix Filesセッションポリシーとプロファイルを作成します。
-
NetScaler Gateway仮想サーバーでポリシーを構成します。
ホームページのリダイレクトを無効にする
/cginfraパスを介して行われる要求のデフォルトの動作を無効にします。この操作により、ユーザーは構成されたホームページではなく、最初に要求された内部URLを表示できるようになります。
-
Citrix Endpoint Managementログオンに使用されるNetScaler Gateway仮想サーバーの設定を編集します。NetScaler Gatewayで、Other Settingsに移動し、Redirect to Home Pageというラベルのチェックボックスをオフにします。
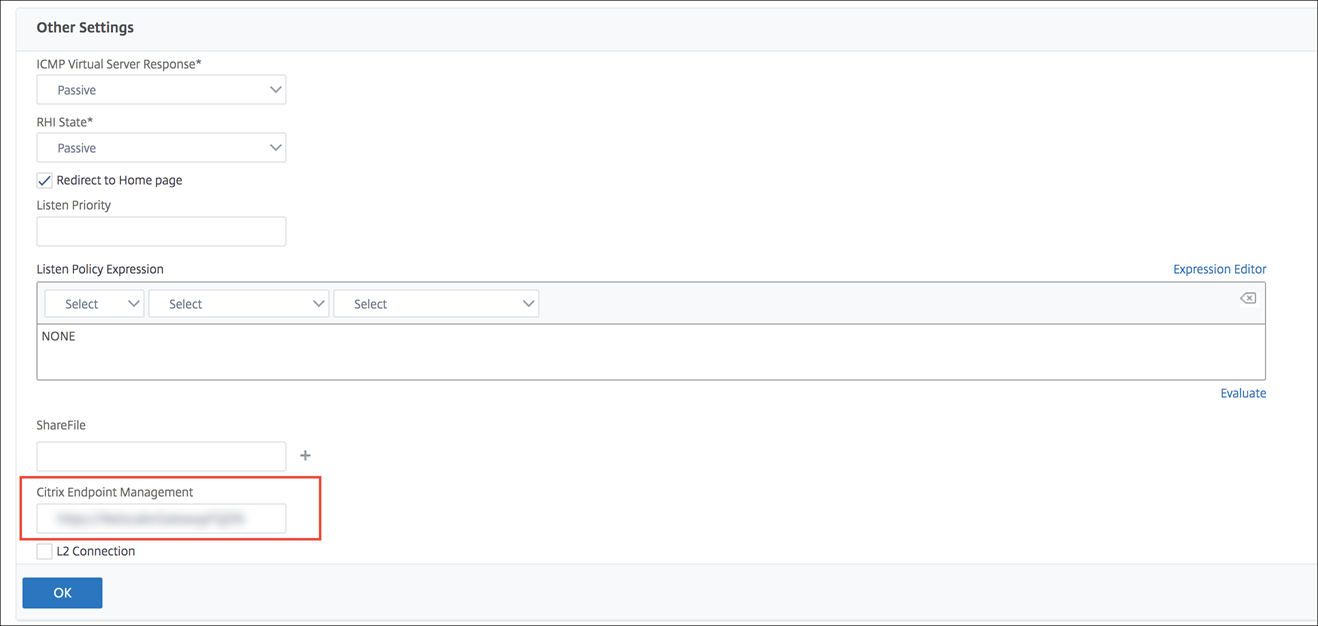
-
ShareFile(現在はShareFileと呼ばれています)の下で、Citrix Endpoint Managementの内部サーバー名とポート番号を入力します。
-
Citrix Endpoint Managementの下で、Citrix Endpoint ManagementのURLを入力します。この構成により、/cginfraパスを介して入力したURLへの要求が承認されます。
Citrix Filesセッションポリシーとリクエストプロファイルの作成
Citrix Filesセッションポリシーとリクエストプロファイルを作成するには、次の設定を構成します。
-
NetScaler Gateway構成ユーティリティで、左側のナビゲーションペインにある NetScaler Gateway > Policies > Session をクリックします。
-
セッションポリシーを作成します。Policies タブで、Add をクリックします。
-
「名前」フィールドに「ShareFile_Policy」と入力します。
-
+ ボタンをクリックしてアクションを作成します。Create NetScaler® Gateway Session Profile ページが表示されます。NetScaler Gatewayセッションプロファイル画面(/en-us/citrix-endpoint-management/media/configure-sharefile-ns-session-policy.png)次の設定を構成します。
-
名前: 「ShareFile_Profile」と入力します。
-
Client Experience タブをクリックし、次の設定を構成します。
-
ホームページ: 「none」と入力します。
-
セッションタイムアウト (分): 「1」と入力します。
-
Webアプリケーションへのシングルサインオン: この設定を選択します。
-
資格情報インデックス: PRIMARY をクリックします。
-
-
Published Applications タブをクリックします。
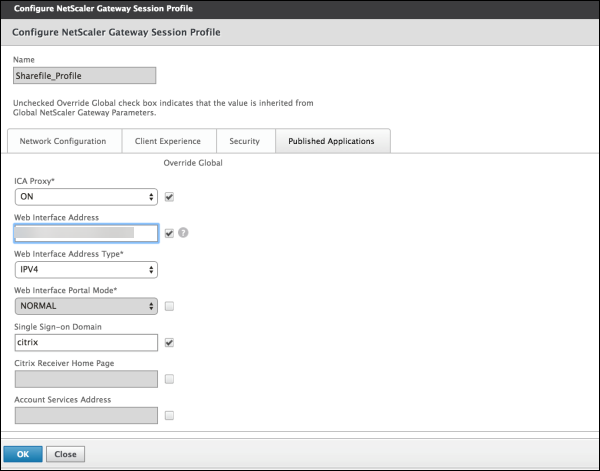 次の設定を構成します。
-
ICA® Proxy: オンをクリックします。
-
Web Interface Address: Citrix Endpoint ManagementサーバーのURLを入力します。
-
Single Sign-on Domain: Active Directoryドメイン名を入力します。NetScaler Gatewayセッションプロファイルを構成する際、Single Sign-on Domainのドメインサフィックスは、LDAPで定義されているCitrix Endpoint Managementドメインエイリアスと一致している必要があります。
-
-
作成をクリックして、セッションプロファイルを定義します。
-
式エディターをクリックします。
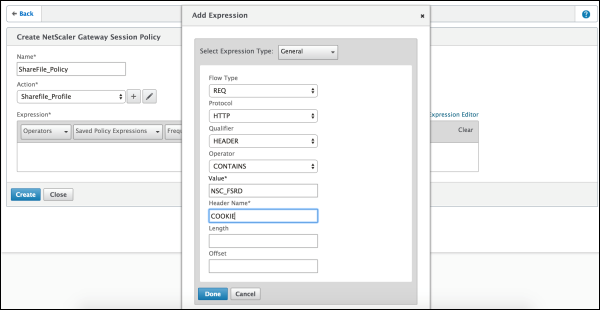 次の設定を構成します。
-
値: NSC_FSRDと入力します。
-
ヘッダー名: COOKIEと入力します。
-
-
作成をクリックし、次に閉じるをクリックします。
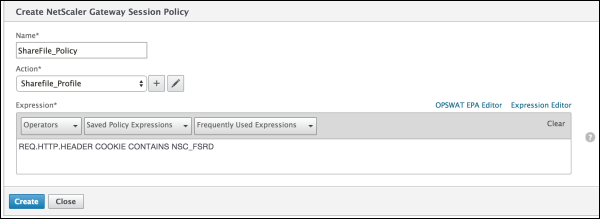
NetScaler Gateway仮想サーバーでポリシーを構成する
NetScaler Gateway仮想サーバーでこれらの設定を構成します。
-
NetScaler Gateway構成ユーティリティの左側のナビゲーションペインで、NetScaler Gateway > Virtual Serversをクリックします。
-
詳細ペインで、NetScaler Gateway仮想サーバーをクリックします。
-
編集をクリックします。
-
構成済みポリシー > セッションポリシーをクリックし、バインドの追加をクリックします。
-
ShareFile_Policyを選択します。
-
選択したポリシーの自動生成された優先度番号を編集して、リストされている他のポリシーと比較して最も高い優先度(最小の番号)を持つようにします。例:
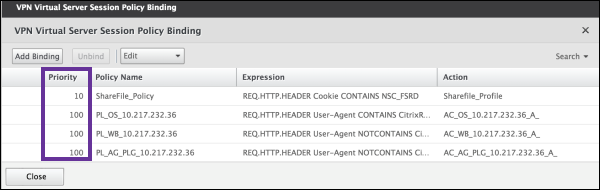
-
完了をクリックし、実行中のNetScaler Gateway構成を保存します。
Citrix Files.com SSO設定を変更する
MDXおよび非MDXのCitrix Filesアプリの両方について、以下の変更を行います。
重要:
内部アプリケーション名に新しい番号が追加されます。
-
Citrix Filesアプリを編集または再作成するたびに
-
Citrix Endpoint ManagementでShareFile設定を変更するたびに
その結果、更新されたアプリ名を表示するために、Citrix FilesウェブサイトのログインURLも更新する必要があります。
-
ShareFile管理者としてShareFileアカウント (
https://<subdomain>.sharefile.com) にログオンします。 -
ShareFile Webインターフェイスで、Admin をクリックし、Configure Single Sign-on を選択します。
-
ログインURL を次のように編集します。編集前のログインURLの例を次に示します:
https://xms.citrix.lab/samlsp/websso.do?action=authenticateUser&app=ShareFile_SAML_SP&reqtype=1。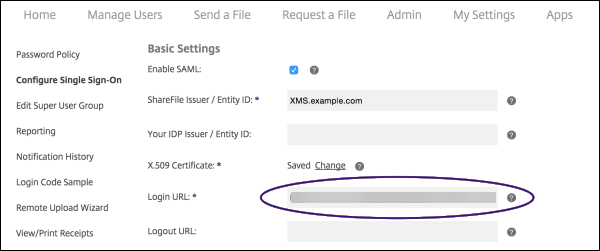
-
NetScaler Gateway仮想サーバーの外部FQDNと /cginfra/https/ をCitrix Endpoint ManagementサーバーのFQDNの前に挿入し、Citrix Endpoint Management FQDNの後に 8443 を追加します。編集されたURLの例を次に示します:
https://nsgateway.acme.com/cginfra/https/xms.citrix.lab:8443/samlsp/websso.do?action=authenticateUser&app=ShareFile_SAML_SP&reqtype=1 -
パラメーター
&app=ShareFile_SAML_SPを内部のCitrix Filesアプリケーション名に変更します。内部名はデフォルトでShareFile_SAMLです。ただし、構成を変更するたびに、内部名に番号が追加されます (ShareFile_SAML_2、ShareFile_SAML_3など)。App internal name は、Configure > ShareFile ページで確認できます。編集されたURLの例を次に示します:https://nsgateway.acme.com/cginfra/https/xms.citrix.lab:8443/samlsp/websso.do?action=authenticateUser&app=ShareFile_SAML&reqtype=1 -
URLの末尾に
&nssso=trueを追加します。最終的なURLの例を次に示します:https://nsgateway.acme.com/cginfra/https/xms.citrix.lab:8443/samlsp/websso.do?action=authenticateUser&app=ShareFile_SAML&reqtype=1&nssso=true。
-
-
Optional Settings で、Enable Web Authentication チェックボックスをオンにします。
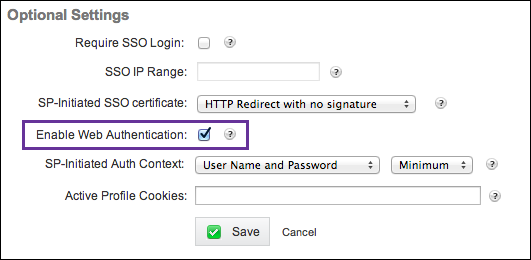
構成を検証する
構成を検証するには、次の手順を実行します。
-
ブラウザで
https://<subdomain>sharefile.com/saml/loginにアクセスします。NetScaler Gatewayのログオンフォームにリダイレクトされます。リダイレクトされない場合は、前述の構成設定を確認してください。 -
構成したNetScaler GatewayおよびCitrix Endpoint Management環境のユーザー名とパスワードを入力します。
<subdomain>.sharefile.comにあるCitrix Filesフォルダーが表示されます。Citrix Filesフォルダーが表示されない場合は、適切なログオン資格情報を入力したことを確認してください。