
PKIエンティティ
Citrix Endpoint Managementの公開鍵インフラストラクチャ(PKI)エンティティ構成は、実際のPKI操作(発行、失効、ステータス情報)を行うコンポーネントを表します。これらのコンポーネントは、Citrix Endpoint Managementの内部または外部にあります。内部コンポーネントは裁量的(discretionary)と呼ばれます。外部コンポーネントは、お客様の企業インフラストラクチャの一部です。
Citrix Endpoint Managementは、以下の種類のPKIエンティティをサポートしています。
-
マイクロソフト証明書サービス
-
裁量的認証局(CA)
Citrix Endpoint Managementは、以下のCAサーバーをサポートしています。
-
Windows サーバー 2016
-
Windows サーバー 2019
-
ウィンドウズ サーバー 2022
注:
Windows Server 2012 R2、2012、および2008 R2は、サポート終了(EOL)を迎えたため、サポートされなくなりました。詳細については、Microsoft製品のライフサイクルに関するドキュメントを参照してください。
一般的なPKIの概念
種類にかかわらず、すべてのPKIエンティティは以下の機能の一部を備えています。
-
署名(Sign): 証明書署名要求(CSR)に基づいて新しい証明書を発行します。
-
取得(Fetch): 既存の証明書とキーペアを回復します。
-
失効: クライアント証明書を失効させること。
CA証明書について
PKIエンティティを構成するときは、そのエンティティによって発行された(または回復された)証明書の署名者であるCA証明書をCitrix Endpoint Managementに示します。そのPKIエンティティは、任意の数の異なるCAによって署名された証明書(取得済みまたは新規署名済み)を返すことができます。
PKIエンティティ構成の一部として、これらの各認証局の証明書を提供します。そのためには、証明書をCitrix Endpoint Managementにアップロードし、PKIエンティティでそれらを参照します。裁量的なCAの場合、証明書は暗黙的に署名CA証明書となります。外部エンティティの場合、証明書を手動で指定する必要があります。
重要:
Microsoft Certificate Servicesエンティティテンプレートを作成する際は、登録済みデバイスで発生する可能性のある認証の問題を回避してください。テンプレート名に特殊文字を使用しないでください。たとえば、
! : $ ( ) # % + * ~ ? | { } [ ]は使用しないでください。
Microsoft 証明書サービス
Citrix Endpoint Managementは、Web登録インターフェイスを介してMicrosoft Certificate Servicesと連携します。Citrix Endpoint Managementは、そのインターフェイスを介した新しい証明書の発行のみをサポートしています。Microsoft CAがNetScaler Gatewayユーザー証明書を生成する場合、NetScaler Gatewayはそれらの証明書の更新と失効をサポートします。
Citrix Endpoint ManagementでMicrosoft CA PKIエンティティを作成するには、Certificate Services WebインターフェイスのベースURLを指定する必要があります。必要に応じて、SSLクライアント認証を使用して、Citrix Endpoint ManagementとCertificate Services Webインターフェイス間の接続を保護します。
Microsoft Certificate Servicesエンティティを追加する
-
PKIエンティティタイプのメニューが表示されます。
-
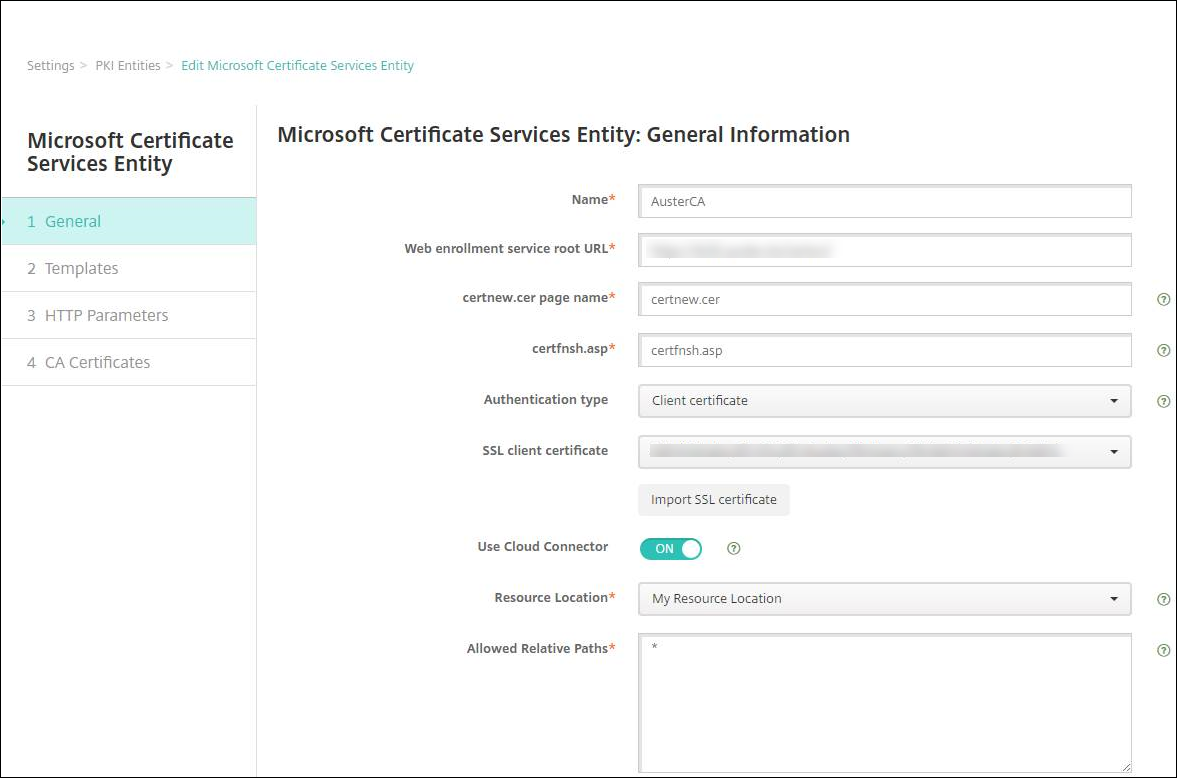
「Microsoft Certificate Servicesエンティティ: 一般情報」ページで、次の設定を構成します。
-
名前: 新しいエンティティの名前を入力します。この名前は後でそのエンティティを参照するために使用します。エンティティ名は一意である必要があります。
-
Web登録サービスルートURL: Microsoft CA Web登録サービスのベースURLを入力します。例:
https://192.0.0.1/certsrv/。URLはプレーンHTTPまたはHTTP-over-SSLを使用できます。 -
certnew.cerページ名: certnew.cerページの名称。何らかの理由で名前を変更した場合を除き、デフォルト名を使用します。
-
certfnsh.asp: certfnsh.aspページの名称。何らかの理由で名前を変更した場合を除き、デフォルト名を使用します。
-
認証の種類: 使用する認証方法を選択します。
-
なし
-
HTTP Basic: 接続に必要なユーザー名とパスワードを入力します。
-
クライアント証明書: 正しいSSLクライアント証明書を選択します。
-
-
Cloud Connectorを使用: PKIサーバーへの接続にCloud Connectorを使用するには、オンを選択します。次に、接続のリソースの場所と許可される相対パスを指定します。
-
リソースの場所: Citrix Cloud Connectorで定義されているリソースの場所から選択します。
-
許可される相対パス: 指定されたリソースの場所で許可される相対パス。1行に1つのパスを指定します。アスタリスク(*)のワイルドカードを使用できます。リソースの場所が
https://www.ServiceRoot/certsrvであるとします。そのパス内のすべてのURLへのアクセスを提供するには、許可される相対パスに/*を入力します。
-
-
-
接続のテストをクリックして、サーバーにアクセスできることを確認します。アクセスできない場合は、接続に失敗したことを示すメッセージが表示されます。構成設定を確認してください。
-
「次へ」をクリックします。「Microsoft Certificate Servicesエンティティ: テンプレート」ページが表示されます。このページでは、Microsoft CAがサポートするテンプレートの内部名を指定します。資格情報プロバイダーを作成する際、ここで定義されたリストからテンプレートを選択します。このエンティティを使用するすべての資格情報プロバイダーは、そのようなテンプレートを1つだけ使用します。Microsoft Certificate Servicesテンプレートの要件については、お使いのMicrosoft Serverのバージョンに関するMicrosoftドキュメントを参照してください。Citrix Endpoint Managementは、証明書に記載されている証明書形式以外に、配布する証明書に関する要件はありません。
-
「Microsoft Certificate Servicesエンティティ: テンプレート」ページで、「追加」をクリックし、テンプレートの名前を入力してから「保存」をクリックします。追加するテンプレートごとにこの手順を繰り返します。
-
「次へ」をクリックします。「Microsoft Certificate Servicesエンティティ: HTTPパラメーター」ページが表示されます。このページでは、Citrix Endpoint ManagementがMicrosoft Web登録インターフェイスへのHTTPリクエストに追加するカスタムパラメーターを指定します。カスタムパラメーターは、CAで実行されているカスタマイズされたスクリプトに対してのみ役立ちます。
-
「Microsoft Certificate Servicesエンティティ: HTTPパラメーター」ページで、「追加」をクリックし、追加するHTTPパラメーターの名前と値を入力してから「次へ」をクリックします。「Microsoft Certificate Servicesエンティティ: CA証明書」ページが表示されます。このページでは、このエンティティを通じてシステムが取得する証明書の署名者をCitrix Endpoint Managementに通知する必要があります。CA証明書が更新されたら、Citrix Endpoint Managementで更新します。Citrix Endpoint Managementは、その変更をエンティティに透過的に適用します。
-
「Microsoft Certificate Servicesエンティティ: CA証明書」ページで、このエンティティに使用する証明書を選択します。
-
「保存」をクリックします。エンティティがPKIエンティティテーブルに表示されます。
NetScaler Gateway証明書失効リスト(CRL)
Citrix Endpoint Managementは、サードパーティの認証局に対してのみ証明書失効リスト(CRL)をサポートします。Microsoft CAが構成されている場合、Citrix Endpoint ManagementはNetScaler Gatewayを使用して失効を管理します。
クライアント証明書ベースの認証を構成する際は、NetScaler Gatewayの証明書失効リスト(CRL)設定「CRL自動更新を有効にする」を構成するかどうかを検討してください。この手順により、MAM専用モードのデバイスのユーザーが、デバイス上の既存の証明書を使用して認証できないようにします。
Citrix Endpoint Managementは、証明書が失効した後でもユーザーがユーザー証明書を生成することを制限しないため、新しい証明書を再発行します。この設定は、CRLが期限切れのPKIエンティティをチェックする際に、PKIエンティティのセキュリティを向上させます。
裁量CA
裁量CAは、Citrix Endpoint ManagementにCA証明書と関連する秘密鍵を提供すると作成されます。Citrix Endpoint Managementは、指定されたパラメータに従って、証明書の発行、失効、およびステータス情報を内部的に処理します。
裁量CAを構成する際、そのCAに対してオンライン証明書ステータスプロトコル (OCSP) のサポートを有効にできます。OCSPサポートを有効にすると、CAはCAが発行する証明書に拡張機能
id-pe-authorityInfoAccess を追加します。この拡張機能は、以下の場所にあるCitrix Endpoint Management内部OCSPレスポンダーを指します。
https://<server>/<instance>/ocsp
OCSPサービスを構成する際、該当する裁量エンティティのOCSP署名証明書を指定します。CA証明書自体を署名者として使用できます。CA秘密鍵の不必要な露出を避けるため(推奨):CA証明書によって署名された委任OCSP署名証明書を作成し、この拡張機能を含めます:
id-kp-OCSPSigning extendedKeyUsage。
Citrix Endpoint Management OCSPレスポンダーサービスは、基本的なOCSP応答と、要求における以下のハッシュアルゴリズムをサポートしています。
-
SHA-256
-
SHA-384
-
SHA-512
応答はSHA-256と署名証明書鍵アルゴリズム(DSA、RSA、またはECDSA)で署名されます。
CAの証明書を生成してインポートする
-
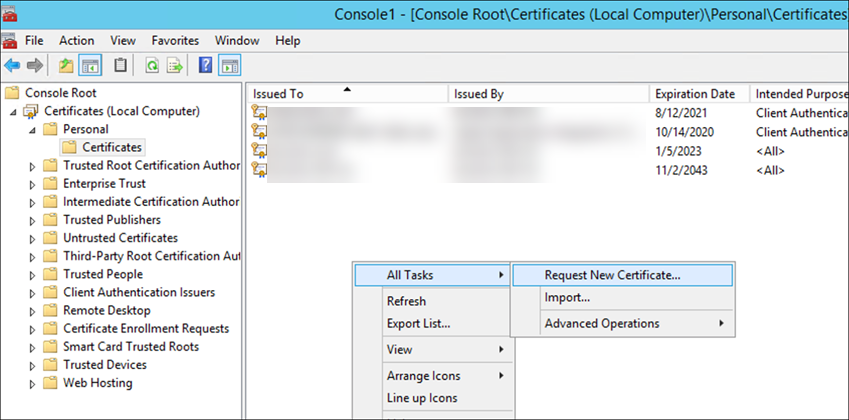
サーバーで、ローカルシステムアカウントを使用してMicrosoft管理コンソール (MMC) を開き、証明書スナップインを開きます。右側のペインで右クリックし、すべてのタスク > 新しい証明書を要求をクリックします。
-
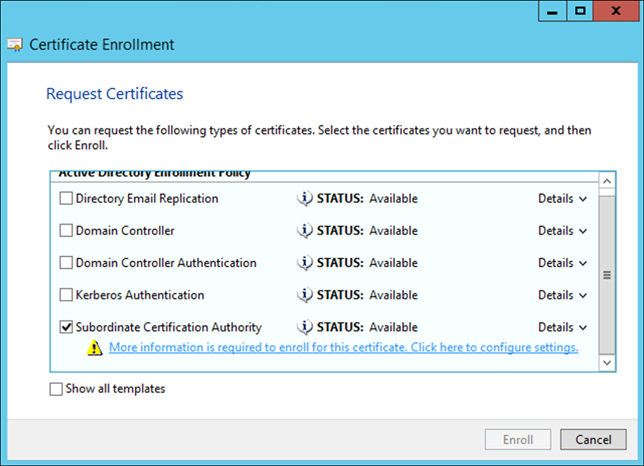
開いたウィザードで、次へを2回クリックします。証明書の要求リストで、下位証明機関を選択し、詳細情報リンクをクリックします。
-
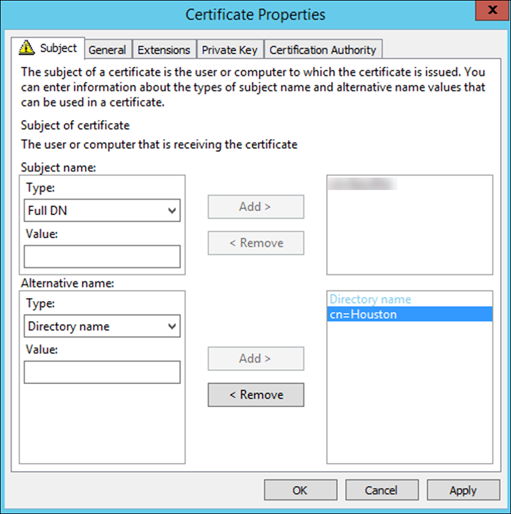
ウィンドウで、サブジェクト名と代替名を入力します。「OK」をクリックします。
-
「登録」をクリックし、次に「完了」をクリックします。
-
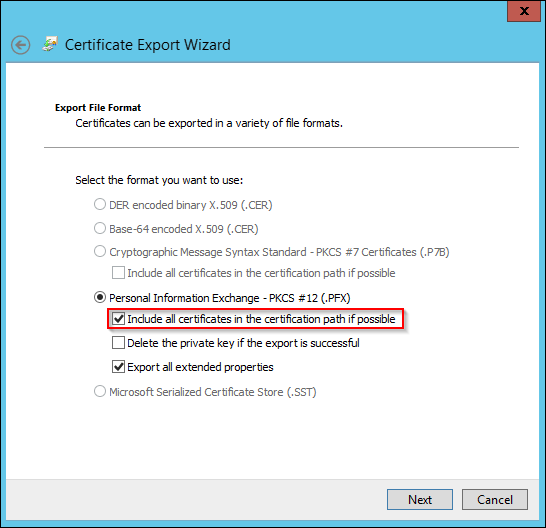
MMCで、作成した証明書を右クリックします。「すべてのタスク > エクスポート」をクリックします。証明書を秘密キー付きの.pfxファイルとしてエクスポートします。「可能であれば、証明書パス内のすべての証明書を含める」オプションを選択します。
-
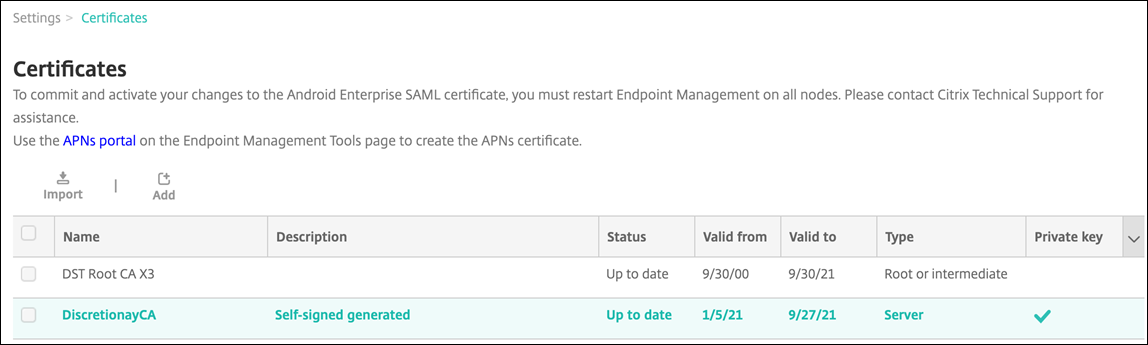
Citrix Endpoint Managementコンソールで、「設定 > 証明書」に移動します。
-
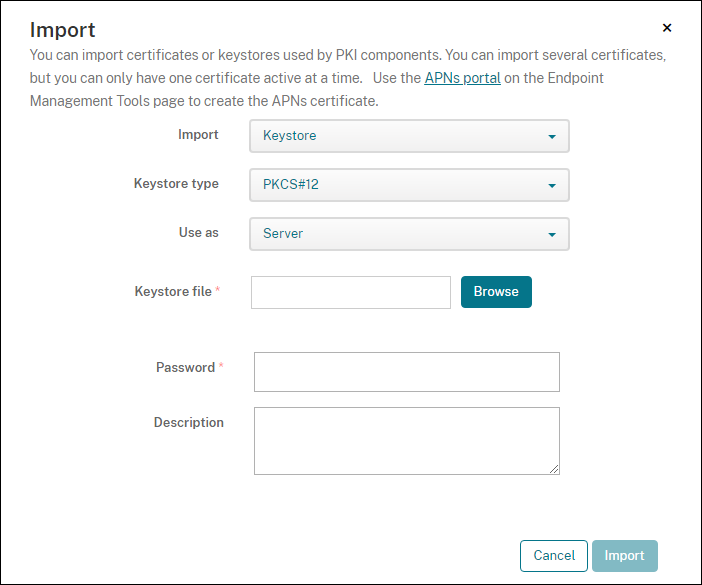
「インポート」をクリックします。開いたウィンドウで、以前にエクスポートした証明書ファイルと秘密キーファイルを参照します。
-
「インポート」をクリックします。証明書がテーブルに追加されます。
裁量CAを追加する
-
Citrix Endpoint Managementコンソールで、コンソールの右上隅にある歯車アイコンをクリックし、次に「その他 > PKIエンティティ」をクリックします。
-
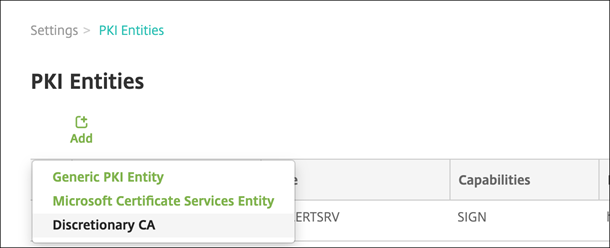
「PKIエンティティ」ページで、「追加」をクリックします。
-
「裁量CA」をクリックします。PKI全般情報ページ(/en-us/citrix-endpoint-management/media/pki-entities-discretionary-ca-general-info.png)
-
「裁量CA: 全般情報」ページで、以下を構成します。
-
名前: 裁量CAのわかりやすい名前を入力します。
-
証明書要求に署名するCA証明書: 裁量CAが証明書要求の署名に使用する証明書をクリックします。この証明書の一覧は、構成 > 設定 > 証明書でCitrix Endpoint Managementにアップロードした秘密キーを持つCA証明書から生成されます。
-
-
次へをクリックします。PKIパラメーターページ(/en-us/citrix-endpoint-management/media/pki-entities-discretionary-ca-parameters.png)
-
「裁量CA: パラメーター」ページで、以下を構成します。
-
シリアル番号ジェネレーター: 裁量CAは、発行する証明書のシリアル番号を生成します。この一覧から、番号の生成方法を決定するために、シーケンシャルまたは非シーケンシャルをクリックします。
-
次のシリアル番号: 次に発行される番号を決定する値を入力します。
-
証明書の有効期間: 証明書が有効な日数を入力します。
-
キー使用法: 裁量CAが発行する証明書の目的を、適切なキーをオンに設定して特定します。一度設定すると、CAはそれらの目的の証明書の発行に限定されます。
-
拡張キー使用法: さらにパラメーターを追加するには、追加をクリックし、キー名を入力してから保存をクリックします。
-
-
次へをクリックします。PKI配布ページ(/en-us/citrix-endpoint-management/media/pki-entities-discretionary-ca-distribution.png)
-
「裁量的CA: 配布」ページで、配布モードを選択します。
-
集中型: サーバー側でのキー生成。Citrix®は集中型オプションを推奨します。秘密キーはサーバーで生成および保存され、ユーザーデバイスに配布されます。
-
分散型: デバイス側でのキー生成。秘密キーはユーザーデバイスで生成されます。この分散モードではSCEPを使用し、keyUsage keyEncryption拡張機能を持つRA暗号化証明書と、keyUsage digitalSignature拡張機能を持つRA署名証明書が必要です。同じ証明書を暗号化と署名の両方に使用できます。
-
-
次へをクリックします。PKI OCSPページ(/en-us/citrix-endpoint-management/media/pki-entities-discretionary-ca-ocsp.png)
-
「裁量的CA: オンライン証明書状態プロトコル (OCSP)」ページで、以下を構成します。
-
このCAによって署名された証明書に
AuthorityInfoAccess(RFC2459) 拡張機能を追加する場合は、「このCAのOCSPサポートを有効にする」を「オン」に設定します。この拡張機能は、https://<server>/<instance>/ocspにあるCA OCSPレスポンダーを指します。 -
OCSPサポートを有効にした場合は、OCSP署名CA証明書を選択します。この証明書リストは、Citrix Endpoint ManagementにアップロードしたCA証明書から生成されます。
この機能を有効にすると、Citrix ADCが証明書のステータスを確認できるようになります。Citrixでは、この機能を有効にすることをお勧めします。 -
-
保存をクリックします。裁量的CAがPKIエンティティテーブルに表示されます。
資格情報プロバイダーを構成する
-
Citrix Endpoint Managementコンソールで、設定 > 資格情報プロバイダーに移動し、追加をクリックします。
-
「資格情報プロバイダー: 一般情報」ページで、以下を構成します。資格情報プロバイダーの一般ページ(/en-us/citrix-endpoint-management/media/credentials-provider-general-info.png)
-
名前: 新しいプロバイダー構成の一意の名前を入力します。この名前は、Citrix Endpoint Managementコンソールの他の部分で構成を識別するために後で使用されます。
-
説明: 資格情報プロバイダーについて説明します。このフィールドはオプションですが、説明は資格情報プロバイダーに関する有用な詳細を提供できます。
-
発行エンティティ: 裁量CAを選択します。
-
発行方法: 署名または取得をクリックして、システムが構成されたエンティティから証明書を取得するために使用する方法として機能させます。クライアント証明書認証には、署名を使用します。
-
-
次へをクリックします。資格情報プロバイダー: 証明書署名要求ページで、証明書構成に従って以下を構成します。資格情報プロバイダー証明書署名要求ページ(/en-us/citrix-endpoint-management/media/credentials-provider-csr.png)
-
キーアルゴリズム: 新しいキーペアのキーアルゴリズムを選択します。利用可能な値は、RSA、DSA、およびECDSAです。
-
キーサイズ: キーペアのサイズをビット単位で入力します。このフィールドは必須です。Citrixは2048ビットの使用を推奨しています。
-
署名アルゴリズム: 新しい証明書の値をクリックします。値はキーアルゴリズムによって異なります。CitrixはSHA256withRSAを推奨しています。
-
サブジェクト名: 必須。新しい証明書サブジェクトの識別名 (DN) を入力します。ユーザー名には
CN=${user.username}を使用するか、sAMAccountNameを使用するにはCN=${user.samaccountname}を使用します。 -
サブジェクトの別名テーブルにエントリを追加するには、追加をクリックします。別名の種類を選択し、2番目の列に値を入力します。以下を追加します。
-
種類: ユーザープリンシパル名
-
値:
$user.userprincipalname
サブジェクト名と同様に、値フィールドでCitrix Endpoint Managementマクロを使用できます。 -
-
-
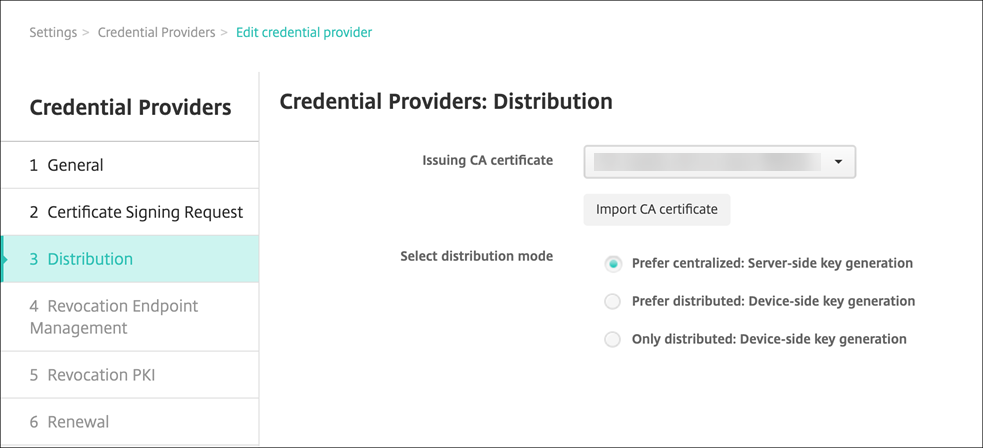
「次へ」をクリックします。「資格情報プロバイダー: 配布」ページで、以下を構成します。
-
「発行CA証明書:」以前追加した裁量CA証明書を選択します。
-
「配布モードの選択:」キーを生成および配布する以下のいずれかの方法を選択します。
-
「集中型を優先: サーバー側でのキー生成:」Citrixでは、この集中型オプションを推奨しています。これはCitrix Endpoint Managementでサポートされているすべてのプラットフォームをサポートしており、NetScaler Gateway認証を使用する場合に必要です。秘密キーはサーバーで生成および保存され、ユーザーデバイスに配布されます。
-
「分散型を優先: デバイス側でのキー生成:」秘密キーはユーザーデバイスで生成および保存されます。この分散モードではSCEPを使用し、keyUsage keyEncryptionを持つRA暗号化証明書と、KeyUsage digitalSignatureを持つRA署名証明書が必要です。暗号化と署名の両方に同じ証明書を使用できます。
-
「分散型のみ: デバイス側でのキー生成:」このオプションは「分散型を優先: デバイス側でのキー生成」と同じように機能しますが、デバイス側でのキー生成が失敗した場合や利用できない場合は、オプションが利用できません。
-
「分散型を優先: デバイス側でのキー生成」または「分散型のみ: デバイス側でのキー生成」を選択した場合、RA署名証明書とRA暗号化証明書をクリックします。両方に同じ証明書を使用できます。これらの証明書に新しいフィールドが表示されます。 -
-
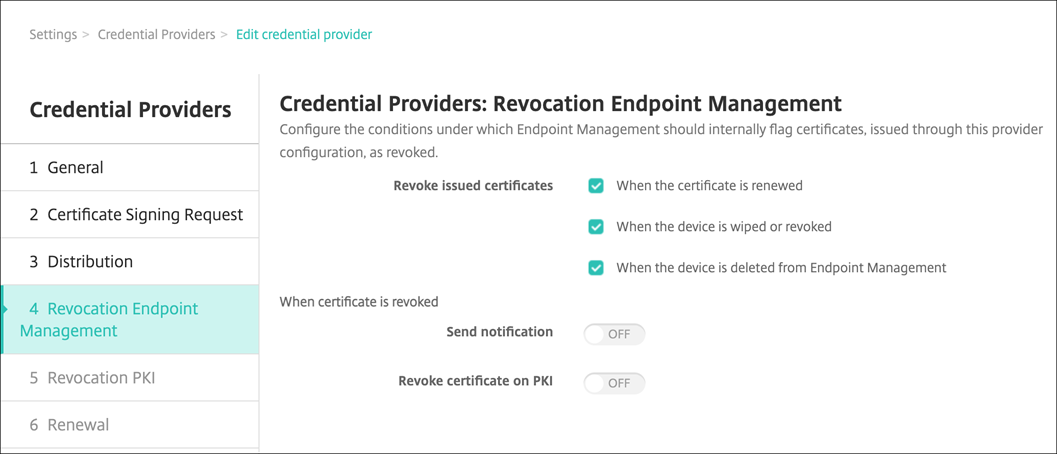
「次へ」をクリックします。「資格情報プロバイダー: 失効 Citrix Endpoint Management」ページで、このプロバイダー構成を通じて発行された証明書を、Citrix Endpoint Managementが内部的に失効済みとしてフラグ付けする条件を構成します。以下を構成します。
-
「発行済み証明書の失効」で、証明書を失効するタイミングを示すオプションのいずれかを選択します。
-
証明書が失効したときにCitrix Endpoint Managementに通知を送信させるには、「通知の送信」の値を「オン」に設定し、通知テンプレートを選択します。
-
「PKIでの証明書の失効」は、Citrix Endpoint Managementを裁量PKIとして使用している場合は機能しません。
-
-
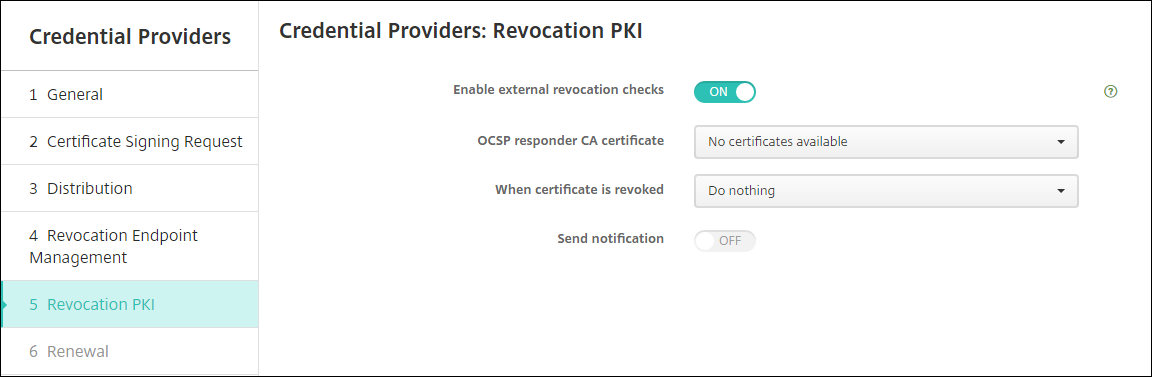
「次へ」をクリックします。「資格情報プロバイダー: 失効PKI」ページで、証明書が失効した場合にPKIで実行するアクションを特定します。通知メッセージを作成するオプションもあります。以下を構成します。
-
外部失効チェックを有効にする: この設定をオンにします。失効PKIに関連する追加フィールドが表示されます。
-
OCSPレスポンダーCA証明書リストで、証明書のサブジェクトの識別名 (DN) を選択します。DNフィールドの値には、Citrix Endpoint Managementのマクロを使用できます。例:
CN=${user.username}, OU=${user.department}, O=${user.companyname}, C=${user.c}\endquotation -
証明書が失効した場合リストで、証明書が失効したときにPKIエンティティに対して実行する次のいずれかのアクションをクリックします。
-
何もしない。
-
証明書を更新する。
-
デバイスを失効させてワイプする。
-
-
証明書が失効したときにCitrix Endpoint Managementに通知を送信させるには:通知を送信の値をオンに設定します。2つの通知オプションから選択できます。
-
通知テンプレートを選択を選択した場合、事前に作成された通知メッセージを選択し、カスタマイズできます。これらのテンプレートは、通知テンプレートリストにあります。
-
通知の詳細を入力を選択した場合、独自の通知メッセージを作成できます。受信者のメールアドレスとメッセージを提供するだけでなく、通知の送信頻度を設定できます。
-
-
-
次へをクリックします。資格情報プロバイダー: 更新ページで、以下を構成します。
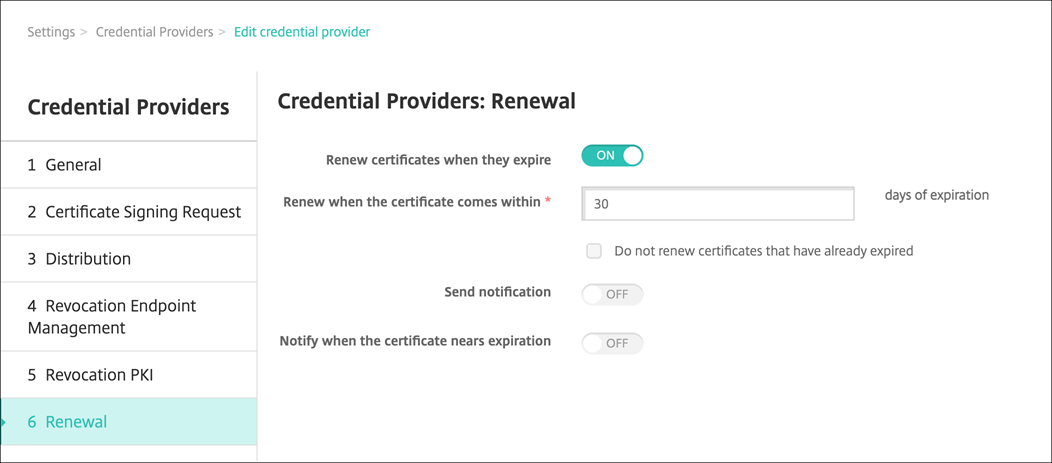 証明書の有効期限が切れたときに更新をオンに設定します。追加フィールドが表示されます。
-
証明書の有効期限が近づいたときに更新フィールドで、証明書の有効期限が切れる何日前に証明書を更新するかを入力します。
-
オプションで、期限切れの証明書を更新しないを選択します。この場合、「期限切れ」とは、
NotAfterの日付が過去のものであり、失効したわけではないことを意味します。Citrix Endpoint Management は、内部的に失効した証明書を更新しません。
証明書が更新されたときに Citrix Endpoint Management に通知を送信させるには、通知を送信をオンに設定します。証明書の有効期限が近づいたときに Citrix Endpoint Management に通知を送信させるには、証明書の有効期限が近づいたら通知をオンに設定します。 これらのいずれかの選択肢について、2つの通知オプションから選択できます。-
通知テンプレートを選択: 事前に作成された通知メッセージを選択し、カスタマイズできます。これらのテンプレートは、通知テンプレートリストにあります。
-
通知の詳細を入力: 独自の通知メッセージを作成します。受信者のメールアドレス、メッセージ、および通知を送信する頻度を指定します。
-
-
保存をクリックします。