
Device Guard デバイスポリシー
Device Guard は、Windows 10 および Windows 11 で利用できるセキュリティ機能です。この機能は、Windows Hypervisor を使用してデバイス上のセキュリティサービスをサポートすることで、仮想化ベースのセキュリティを有効にします。Device Guard ポリシーは、セキュアブート、UEFI ロック、仮想化などのセキュリティ機能を有効にします。
前提条件
-
Windows 10 および Windows 11 デスクトップおよびタブレット (Enterprise または Education ライセンスを持つ)
-
Windows で Device Guard が有効になっていることDevice Guard の詳細については、
<https://docs.microsoft.com/ja-jp/windows/access-protection/credential-guard/credential-guard-manage>を参照してください。
このポリシーを追加または構成するには、Configure > Device Policies に移動します。詳細については、デバイスポリシー を参照してください。
Windows デスクトップおよびタブレットの設定
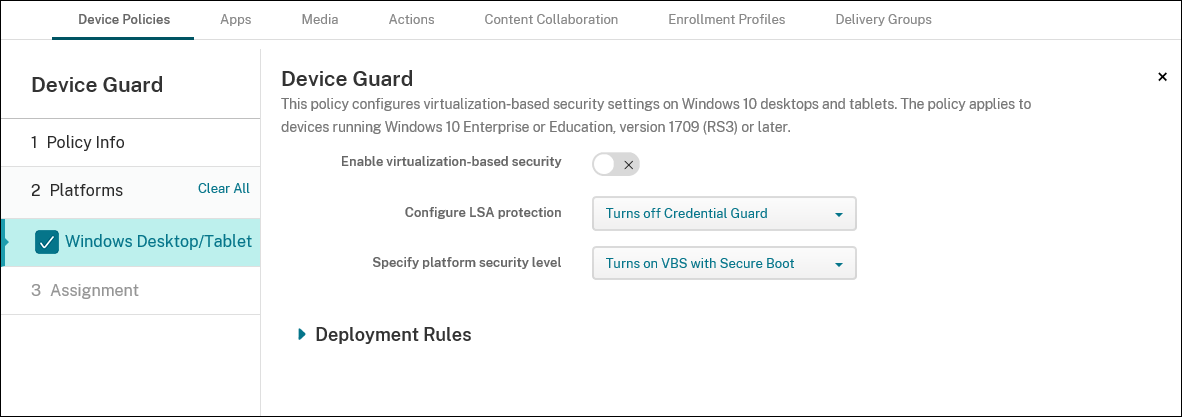
-
仮想化ベースのセキュリティを有効にする: 仮想化ベースのセキュリティ機能を無効または有効にします。仮想化ベースのセキュリティは、Windows Hypervisor を使用してセキュリティサービスをサポートします。
-
LSA 保護を構成する: Credential Guard を構成できます。この設定により、ユーザーは仮想化ベースのセキュリティで Credential Guard を有効にし、次回の再起動時に資格情報を保護できます。オプションは、Credential Guard をオフにする、UEFI ロックで Credential Guard をオンにする、および UEFI ロックなしで Credential Guard をオンにする です。デフォルトは Credential Guard をオフにする です。
-
プラットフォームセキュリティレベルを指定する: 次回の再起動時にプラットフォームセキュリティレベルを指定できます。オプションは、セキュアブートで VBS をオンにする および セキュアブートとダイレクトメモリアクセスで VBS をオンにする です。デフォルトは セキュアブートで VBS をオンにする です。
Citrix Endpoint Management は、仮想化ベースのセキュリティ設定がサーバー上の設定と一致するかどうかを判断するためにデバイスを照会します。セキュリティ設定が一致する場合、Citrix Endpoint Management はこのポリシーをデバイスに展開しません。セキュリティ設定が一致しない場合、Citrix Endpoint Management はポリシーを展開します。