
Androidデバイスのコンプライアンス強制 (テクニカルプレビュー)
注:
テクニカルプレビューの機能は、非本番環境または限定的な本番環境で使用でき、お客様がフィードバックを共有する機会を提供します。Citrix®はテクニカルプレビューの機能に関するサポートケースを受け付けていませんが、改善のためのフィードバックを歓迎します。この機能に関するフィードバックは、フィードバックを送信をクリックして提供できます。Citrixは、その重大度、重要性、および緊急性に基づいてフィードバックに対応する場合があります。
デバイスオーナーモードで登録されたAndroidデバイスの場合、顧客管理者はデバイスのコンプライアンスを管理できます。これには、コンプライアンスを評価するためのカスタムルールを定義できます。以下が含まれます。
-
デバイスのパスワード強度が指定された基準を満たしていることを確認する。
-
必要なすべてのアプリのインストールを確認する。
-
禁止されているアプリがすべて削除されていることを確認する。
デバイスが非準拠と判断された場合、顧客はユーザーに問題を修正するよう促すことができます。さらに、コンプライアンスが達成されるまでユーザーアクセスを制限するために、デバイス上のアプリをフリーズするなどのより厳格な措置も利用できます。 この機能を有効にするには、サーバー側とクライアント側の両方で変更が必要なため、2つの前提条件が必要です。
-
CEMサーバーをバージョン24.8.0にアップグレードする。
-
Secure Hubをバージョン24.8.0にアップグレードする。
Androidデバイスのコンプライアンス管理手順
-
特にCEMサーバー向けに機能フラグ
afw.policy.complianceをアクティブ化します。 -
コンプライアンスポリシーを追加して展開します。
-
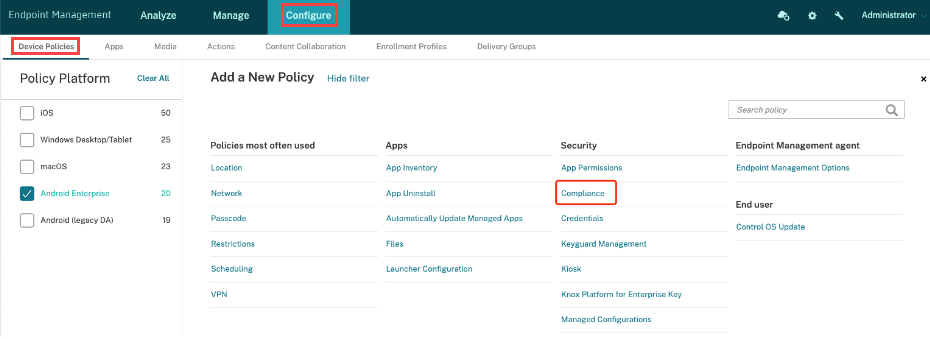
構成タブからデバイスポリシーを選択し、コンプライアンスをクリックします。
-
以下の設定でポリシーを構成します。
-
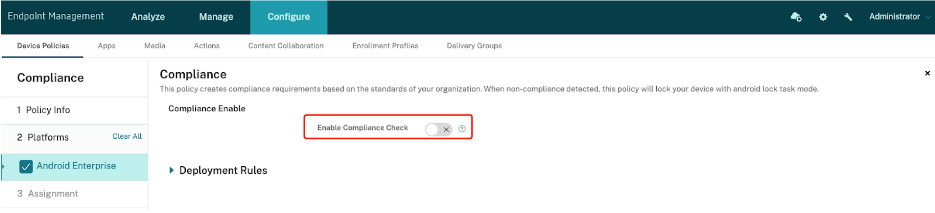
コンプライアンスチェックを有効にする: この設定は、デバイスがコンプライアンスチェックを受けるかどうかを制御します。展開済みのコンプライアンスポリシーを取り消すには、このオプションを無効にしてポリシーを再展開します。デリバリーグループからポリシーを削除するだけでは効果がありません。
-
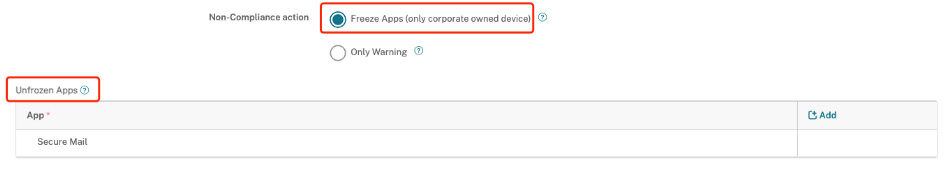
非準拠アクション: 警告のみと**アプリのフリーズ (企業所有デバイスのみ)**のいずれかを選択します。警告のみを選択すると、Secure Hubでユーザーに非準拠項目が通知され、これらの問題に対処するよう求められます。**アプリのフリーズ (企業所有デバイスのみ)**を選択すると、デバイス上のすべてのアプリがロックされますが、管理者はSecure Hub (非準拠項目の表示と解決のため)、Google Playストア (必要なアプリのインストールのため)、設定 (工場出荷時設定へのリセットのため)、SMS (緊急連絡のため) など、特定のアプリを除外するフリーズ解除アプリリストをカスタマイズできます。**アプリのフリーズ (企業所有デバイスのみ)**は、企業所有デバイスにのみ適用されます。
-
パスコードの準拠を確認: デバイスのパスコードが指定された標準を満たしているかを確認します。通常、パスコードポリシーとともに使用されます。
-
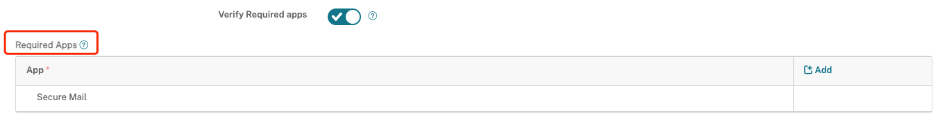
必須アプリを確認: 必須アプリのリストを表示します。これらのアプリがデバイスにインストールされていることを確認します。
注:-
必須アプリの下にリストされているアプリは、その機能を確保するために、デリバリーグループの必須アプリセクションにも含める必要があります。そうしないと、効果がありません。
-
必須アプリが管理対象のGoogle Playで利用できない場合、エンドユーザーはロックされたモードのままになります。
-
禁止アプリを確認: 禁止されているアプリのリストを表示します。これらのアプリがインストールされていないことを確認します。
注:管理者は、システムにプリインストールされているアプリを禁止アプリリストに追加するのを控えるべきです。エンドユーザーにはそれらを削除する権限がないためです。 -
-
-
ポリシーを展開します。
-
Secure Hubで、ポリシーの更新をクリックするか、6時間ごとの定期的な同期を待ってポリシーをデバイスに展開します。
-
展開後、コンプライアンスチェックがすぐにトリガーされます。アプリ凍結モードの非準拠デバイスは、コンプライアンスが満たされるまで、デバイスとそのアプリの両方を制限します。
デバイスポリシー(/en-us/citrix-endpoint-management/media/device-policy.png)管理者が非準拠アクションを「アプリ凍結」に設定した場合、Secure Hubとデバイス自体の両方でアプリの使用が制限されます。具体的には次のとおりです。-
アプリが凍結されていることをユーザーに通知する永続的な通知が通知バーに表示されます。
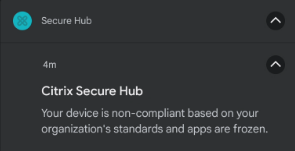
-
デフォルトで許可されているアプリ、または凍結解除されたアプリリストにあるアプリを除き、アプリは凍結され、クリックしても応答しなくなります。
-
この状態は、デバイスがコンプライアンスを達成するまで継続します。再起動またはシステムアップグレード後も、デバイスはすぐにこの凍結状態に戻ります(Secure Hubのアップグレード中は例外で、ユーザーによる手動起動が必要です)。
-
-
非準拠の解決策:
-
デバイスが非準拠の場合、Secure Hubは通常のメソッド(デバイス情報ページでポリシーの更新ボタンをクリックする)によるポリシーの更新がブロックされます。
-
代わりに、非準拠項目を表示するページをプルダウンすることで代替ソリューションが提供され、更新結果はトースト通知を通じて伝えられます。
更新リクエストが成功しました(/en-us/citrix-endpoint-management/media/refresh-request-succeeded.png)-
ユーザー向けの具体的なアクション:
-
基準を満たすためにより複雑なパスコードを設定します。
-
Google Playストアから必要なアプリをインストールします。
-
禁止されているアプリをアンインストールします。
-
-
-
コンプライアンスの監視
-
コンプライアンスステータスの表示: 管理 -> デバイス -> ステータスに新しいコンプライアンスステータスアイコンが表示されます。緑は準拠、オレンジは非準拠を示します。
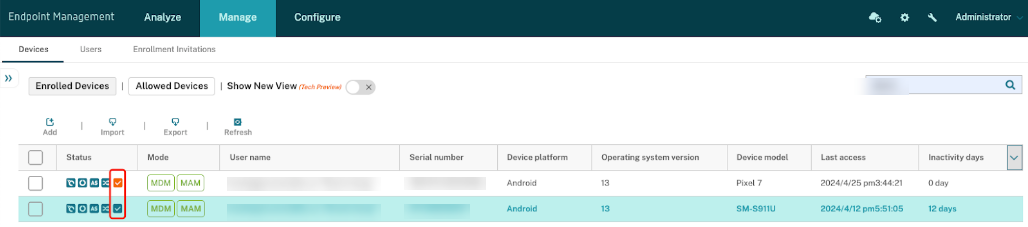
-
詳細なコンプライアンスステータスは、管理 -> デバイス -> デバイスの詳細 -> プロパティ -> セキュリティ情報で確認できます。
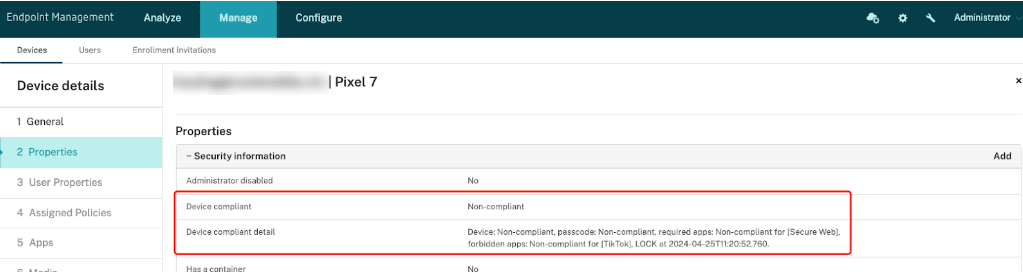
-
トラブルシューティング
-
構成された必須アプリがGoogle Playストアで見つからないため、デバイスが非準拠になり、問題を解決できません。これは設計上の欠陥です。
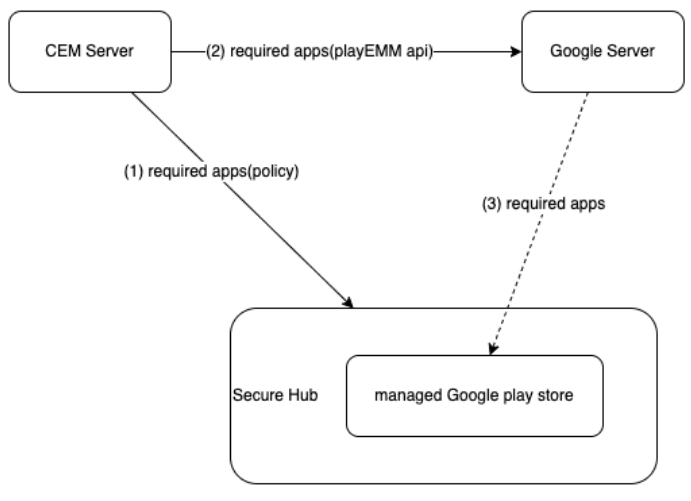 CEMサーバーは、リンク1と2を介して必須アプリをSecure HubとGoogleサーバーにプッシュしますが、リンク3は当社の管理外です。Secure Hubがリンク1を使用して必須アプリをチェックする際、管理対象のGoogle Playストアにこれらのアプリが利用可能であることを保証できません。この不一致は、コンプライアンスポリシーがSecure Hubにこれらのアプリのインストールを要求しているにもかかわらず、ストアにすぐに見つからない可能性があることを意味します。通常、Googleサーバーはリンク3を使用して24時間以内に必須アプリをデバイスにプッシュします。
-
Secure Hubをアップグレードする前は、デバイスは非準拠で、アプリはフリーズしていました。しかし、Secure Hubのアップグレード後、すべてのアプリがフリーズ解除されました。これは、アップグレードプロセス中にSecure Hubの操作が終了し、アプリのフリーズ状態を維持できなかったために発生しました。 この問題は既知であり、現在解決策はありません。Googleと協力してこの問題に対処しており、将来のバージョンでの改善を期待しています。アップグレード完了後、ユーザーはSecure Hubを手動で起動してプロセスを開始し、アプリをフリーズ状態に戻すことができます。
-
アプリのフリーズを解除する方法 最も一般的な方法は、ユーザーがすべての非準拠の問題を解決し、デバイスを準拠状態にして、すべてのアプリを自動的にフリーズ解除することです。迅速に準拠状態にすることが難しい場合は、以下の手順を実行できます。
-
関連アプリを「フリーズ解除されたアプリ」リストに追加し、プルダウンして更新します。
-
非準拠アクションを「警告」に変更し、プルダウンして更新します。
-
非準拠項目に対応するチェックスイッチまたはマスタースイッチを無効にし、プルダウンして更新します。
-
上記の方法のいずれも機能しない場合は、特定のCEMサーバーで機能フラグ
afw.locktaskmode.disableを有効にし、プルダウン更新を実行します。このアクションにより、すべてのアプリが強制的にフリーズ解除されますが、非準拠アクションが警告に設定されている場合と同様に、Secure Hubはブロックされたままになります。 -
特定のCEMサーバーで機能フラグ
afw.policy.complianceを無効にし、プルダウン更新を実行します。 -
Secure HubがCEMサーバーに接続できない最悪のシナリオでは、設定から工場出荷時設定へのリセットを実行します。
-
-
-> に表示されるコンプライアンスステータスは、このポリシーで参照されているものとは異なる種類のCitrix Endpoint Management™のコンプライアンスです。この機能はまだ開発されておらず、今後のバージョンで強化される予定です。
-
この機能は、COSU/WPCOD/BYODモードで登録されたデバイスには適用されません。現在、デバイス所有者 (DO) モードで登録されたデバイスのみをサポートしています。