アンドロイド エンタープライズ
Android Enterprise は、Android デバイス向けのエンタープライズ管理ソリューションとして Google が提供するツールとサービスのセットです。Android Enterprise を使用すると、次のことができます。
-
Citrix Endpoint Management を使用して、会社所有および個人所有 (BYOD) の Android デバイスを管理します。
-
デバイス全体、またはデバイス上の個別のプロファイルを管理できます。個別のプロファイルは、ビジネスアカウント、アプリ、データを個人アカウント、アプリ、データから分離します。
-
在庫管理など、単一の用途に特化したデバイスを管理することもできます。Android Enterprise でできることの概要については、Google の Android Enterprise Management を参照してください。
リソース:
-
Android Enterprise に関連する用語と定義のリストについては、Google Android Enterprise 開発者ガイドの記事 Android Enterprise terminology を参照してください。Google はこれらの用語を頻繁に更新します。
-
Citrix Endpoint Management でサポートされている Android オペレーティングシステムのリストについては、サポートされているデバイスのオペレーティングシステム を参照してください。
-
Android Enterprise のネットワーク環境をセットアップする際に考慮すべきアウトバウンド接続については、Google サポート記事 Android Enterprise Network Requirements を参照してください。
-
Android Enterprise の展開については、リソースの展開 を参照してください)。
Android Enterprise の利用開始
重要:
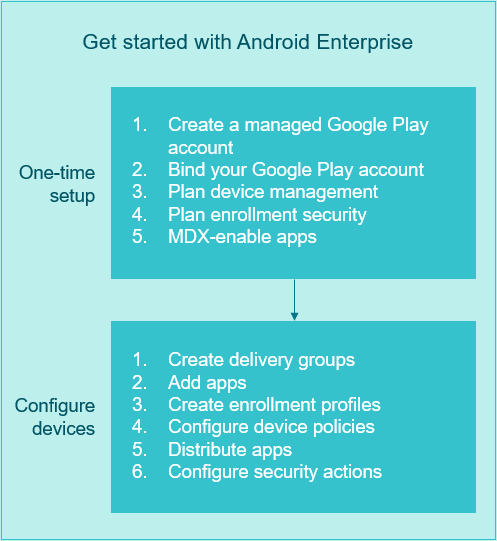
デバイス管理モードはサポートされなくなりました。ユーザーがデバイス管理モードのデバイスを使用している場合は、デバイス管理から Android Enterprise への移行 を参照してください。デバイスが Android Enterprise に移行されたら、次の手順で Android Enterprise デバイスをセットアップします。
初回セットアップ
-
マネージドGoogle Playアカウントを作成します。「Citrix Endpoint ManagementでのマネージドGoogle Playの使用」および「要件」を参照してください。
-
Google PlayアカウントをCitrix Endpoint Managementにバインドします。「Citrix Endpoint ManagementをGoogle Playに接続する」を参照してください。
-
デバイスの管理方法を計画します。「デバイス展開シナリオとプロファイル」を参照してください。
-
ユーザーデバイスの登録セキュリティを計画します。「登録セキュリティ」を参照してください。
-
MDX対応アプリを配信する準備をします。アプリの開発にはMAM SDKを使用します。新しいSDKへの移行準備ができていない場合は、コマンドラインベースのMDX Toolkitを使用してアプリをラップします。「MAM SDKの概要」を参照してください。
この時点で、Android Enterpriseデバイスをアプリおよびデバイスポリシー、登録プロファイル、アプリで構成する準備が整いました。ガイダンスについては、次のセクションを参照してください。
デバイスを構成する
-
デリバリーグループを作成します。誰がどのリソースをいつ取得するかを制御します。「リソースの展開」を参照してください。レガシーDAプラットフォーム向けに公開されたアプリのAndroid Enterpriseに登録されているデバイスへの配信を停止します。Android Enterpriseデバイスの場合、Android Enterpriseプラットフォーム向けにアプリを公開します。DAモードのデバイスにレガシーDAアプリを公開し続けるには、それらのアプリ用に個別のデリバリーグループを作成します。「廃止」を参照してください。
-
アプリを追加します。Citrix Endpoint Managementコンソールから直接Google Playのアプリを承認できます。Googleサポート記事「組織内のアプリを管理する」を参照してください。
-
登録プロファイルを作成します。デバイスとアプリの管理登録オプションを指定します。「デバイス展開シナリオとプロファイル」および「登録プロファイルの作成」を参照してください。
-
Android Enterpriseの公開アプリストアアプリをAndroidデバイスユーザーに展開すると、そのユーザーは自動的にAndroid Enterpriseに登録されます。
-
ゼロタッチ登録を使用すると、デバイスの電源が初めてオンになったときに自動的に登録されるように構成できます。「ゼロタッチ登録」を参照してください。
-
-
デバイスとアプリのポリシーを構成します。企業セキュリティとユーザーのプライバシーおよびユーザーエクスペリエンスのバランスを取ります。「Android Enterpriseデバイスおよびアプリポリシーの構成」を参照してください。
-
アプリを配布します。マネージドGoogle Playを使用して、デバイス上のAndroid Enterpriseワークスペースに展開するアプリを追加、購入、および承認します。ユーザーは、管理者が利用可能にしたマネージドGoogle Playのアプリのみをインストールできます。参照:
-
マネージド構成ポリシー
-
アプリ権限ポリシー
-
セキュリティアクションを設定して、コンプライアンスを監視および提供します。セキュリティアクションを参照してください。
Citrix Endpoint Managementで管理対象Google Playを使用する
Citrix Endpoint Managementを管理対象Google Playと統合してAndroid Enterpriseを使用すると、エンタープライズが作成されます。Googleは、エンタープライズを組織とエンタープライズモビリティ管理 (EMM) ソリューション間のバインディングと定義しています。組織がソリューションを通じて管理するすべてのユーザーとデバイスは、そのエンタープライズに属します。
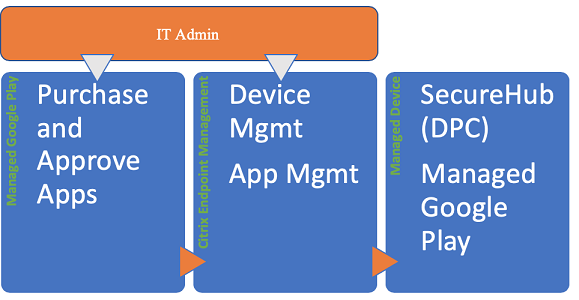
Android Enterpriseのエンタープライズには、EMMソリューション、デバイスポリシーコントローラー (DPC) アプリ、Googleエンタープライズアプリプラットフォームの3つのコンポーネントがあります。Citrix Endpoint ManagementをAndroid Enterpriseと統合すると、完全なソリューションには次のコンポーネントが含まれます。
-
Citrix Endpoint Management: Citrix EMMです。Citrix Endpoint Managementは、安全なデジタルワークスペースのための統合されたCitrix Endpoint Managementです。Citrix Endpoint Managementは、IT管理者が組織のデバイスとアプリを管理する手段を提供します。
-
Citrix Secure Hub: Citrix DPCアプリです。Citrix Secure Hubは、Citrix Endpoint Managementの起動パッドです。Citrix Secure Hubは、デバイスにポリシーを適用します。
-
管理対象Google Play: Citrix Endpoint Managementと統合するGoogleエンタープライズアプリプラットフォームです。Google Play EMM APIは、アプリポリシーを設定し、アプリを配布します。
この図は、管理者がこれらのコンポーネントとどのようにやり取りし、コンポーネントが互いにどのようにやり取りするかを示しています。
注:
CitrixをEMMプロバイダーとして登録するには、管理対象Google PlayまたはGoogle Workspace(旧G Suite)のいずれかを使用できます。この記事では、管理対象Google PlayでAndroid Enterpriseを使用する方法について説明します。組織がGoogle Workspaceを使用してアプリへのアクセスを提供している場合は、Android Enterpriseでそれを使用できます。Google Workspaceのお客様向けのレガシーAndroid Enterpriseを参照してください。
管理対象Google Playを使用する場合、デバイスとエンドユーザー向けに管理対象Google Playアカウントをプロビジョニングします。管理対象Google Playアカウントは、管理対象Google Playへのアクセスを提供し、ユーザーが利用可能なアプリをインストールして使用できるようにします。組織がサードパーティのIDサービスを使用している場合は、管理対象Google Playアカウントを既存のIDアカウントとリンクできます。
このタイプのエンタープライズはドメインに紐付けられていないため、単一の組織に対して複数のエンタープライズを作成できます。たとえば、組織内の各部門または地域は、異なるエンタープライズとして登録できます。異なるエンタープライズを使用すると、個別のデバイスとアプリのセットを管理できます。
Citrix Endpoint Management管理者にとって、管理対象Google Playは、Google Playのユーザーエクスペリエンスとアプリストア機能を、エンタープライズ向けに設計された一連の管理機能と組み合わせています。管理対象Google Playを使用して、デバイス上のAndroid Enterpriseワークスペースに展開するアプリを追加、購入、承認します。Google Playを使用して、公開アプリ、プライベートアプリ、サードパーティアプリを展開できます。
管理対象デバイスのユーザーにとって、管理対象のGoogle Playはエンタープライズアプリストアです。ユーザーはアプリを閲覧し、アプリの詳細を表示し、インストールできます。Google Playの公開バージョンとは異なり、ユーザーは管理対象のGoogle Playから、利用可能にしたアプリのみをインストールできます。
デバイス展開シナリオとプロファイル
デバイス展開シナリオとは、展開するデバイスの所有者と、それらをどのように管理するかを指します。デバイスプロファイルとは、DPCがデバイス上でポリシーを管理および適用する方法を指します。
仕事用プロファイルは、ビジネスアカウント、アプリ、データを個人アカウント、アプリ、データから分離します。仕事用プロファイルと個人用プロファイルはOSレベルで分離されています。仕事用プロファイルの詳細は、仕事用プロファイルとはを参照してください。
重要:
Android EnterpriseデバイスがAndroid 11にアップデートされると、Googleは「仕事用プロファイルを持つ完全管理」として管理されているデバイスを、新しいセキュリティ強化された仕事用プロファイルエクスペリエンスに移行します。この新しい登録モードは「企業所有デバイス上の仕事用プロファイル」と呼ばれます。詳細については、Android Enterpriseの仕事用プロファイルを持つ完全管理の今後の変更点を参照してください。 Android 12デバイスについては、仕事用プロファイルのセキュリティとプライバシーの強化を参照してください。
| デバイス管理 | ユースケース | 仕事用プロファイル | 個人用プロファイル | 備考 |
|---|---|---|---|---|
| 会社所有デバイス(完全管理) | 仕事専用の会社所有デバイス | いいえ | いいえ | 新規デバイスまたは工場出荷時設定にリセットされたデバイスのみ。「Android Enterpriseの完全管理デバイスのプロビジョニング」(#provisioning-android-enterprise-fully-managed-devices)を参照してください。 |
| ワークプロファイルによる完全管理 / 会社所有デバイス上のワークプロファイル | 仕事用および個人用として使用される会社所有デバイス | はい | はい。これらのデバイスでは、DPCの2つのコピーが実行されます。1つはデバイスオーナーモードでデバイスを管理し、もう1つはプロファイルオーナーモードでワークプロファイルを管理します。デバイスとワークプロファイルに個別のポリシーを適用できます。 | 「ワークプロファイルによるAndroid Enterpriseの完全管理デバイスのプロビジョニング、または会社所有デバイス上のワークプロファイル」(#provisioning-android-enterprise-fully-managed-devices-with-a-work-profile-or-work-profile-on-corporate-owned-devices)を参照してください。 |
| 専用デバイス* | デジタルサイネージやチケット印刷など、単一のユースケース向けに構成された会社所有デバイス | いいえ | いいえ | 「Android Enterprise専用デバイスのプロビジョニング」(#provisioning-dedicated-android-enterprise-devices)を参照してください。 |
| BYODワークプロファイル** | ワークプロファイル管理で登録された個人デバイス(プロファイルオーナーモードとも呼ばれます) | はい | はい。DPCはワークプロファイルのみを管理し、デバイス全体は管理しません。 | これらのデバイスは新品である必要はなく、工場出荷時の状態にリセットする必要もありません。(#provisioning-android-enterprise-work-profile-devices)「Android Enterpriseワークプロファイルデバイスのプロビジョニング」を参照してください。 |
* ユーザーは専用デバイスを共有できます。ユーザーが専用デバイス上のアプリにサインオンすると、その作業の状態はデバイスではなくアプリに紐付けられます。
** Citrix Endpoint Managementは、BYODワークプロファイルモードでのZebraデバイスをサポートしていません。Citrix Endpoint Managementは、Android Enterpriseを使用して、完全に管理されたデバイスとしてZebraデバイスをサポートしています。
登録セキュリティ
登録プロファイルは、AndroidデバイスがMAM、MDM、またはMDM+MAMのいずれに登録されるかを決定し、ユーザーがMDMをオプトアウトするオプションを提供します。
セキュリティレベルと必要な登録手順の指定については、(/ja-jp/citrix-endpoint-management/users.html#configure-enrollment-security-modes)「ユーザーアカウント、役割、および登録」を参照してください。
Citrix Endpoint Managementは、MDMまたはMDM+MAMに登録されたAndroidデバイスに対して、以下の認証方法をサポートしています。詳細については、以下の記事を参照してください。
-
(/ja-jp/citrix-endpoint-management/authentication/authentication-domain-security-token.html)「ドメインまたはドメインとセキュリティトークン認証」
-
(/ja-jp/citrix-endpoint-management/authentication/client-certificate.html)「クライアント証明書または証明書とドメイン認証」
-
IDプロバイダー:
-
(/ja-jp/citrix-endpoint-management/authentication/authentication-with-azure-active-directory-through-citrix-cloud.html)「Citrix Cloudを介したAzure Active Directoryによる認証」(プレビュー)
-
(/ja-jp/citrix-endpoint-management/authentication/authentication-with-okta-through-citrix-cloud.html)「Citrix Cloudを介したOktaによる認証」(プレビュー)
-
あまり使用されない認証方法として、クライアント証明書とセキュリティトークンがあります。詳細については、
<https://support.citrix.com/article/CTX215200>を参照してください。
要件
Android Enterpriseの使用を開始する前に、以下が必要です。
-
アカウントと資格情報:
-
マネージドGoogle PlayでAndroid Enterpriseをセットアップするには、企業用Googleアカウント
-
最新のMDXファイルをダウンロードするには、Citrix®カスタマーアカウント
-
-
Firebase Cloud Messaging (FCM)と、Citrix Endpoint Management用に構成された接続スケジューリングデバイスポリシー。詳細については、Firebase Cloud Messagingおよび接続スケジューリングデバイスポリシーを参照してください。
Citrix Endpoint ManagementをGoogle Playに接続する
組織でAndroid Enterpriseをセットアップするには、マネージドGoogle Playを介してCitrixをEMMプロバイダーとして登録します。このセットアップにより、マネージドGoogle PlayがCitrix Endpoint Managementに接続され、Citrix Endpoint Management内にAndroid Enterprise用のエンタープライズが作成されます。
Google Playにサインインするには、企業用Googleアカウントが必要です。
-
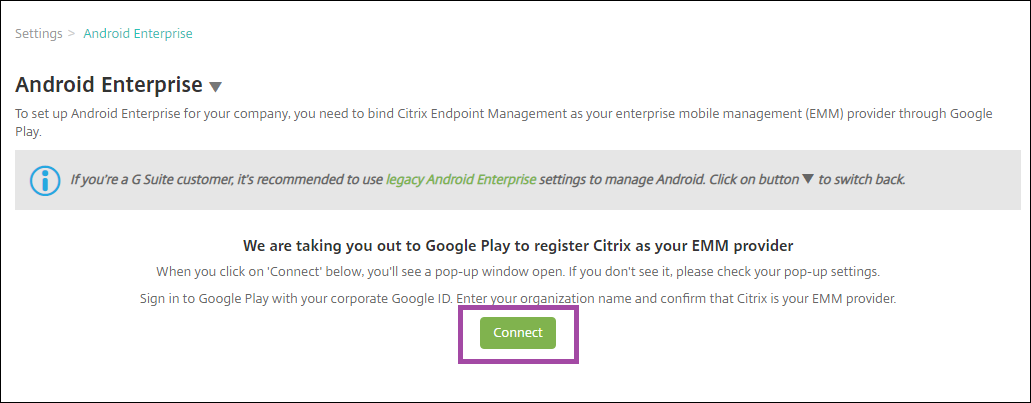
Citrix Endpoint Managementコンソールで、**[設定]>[Android Enterprise]**の順に移動します。
-
**[接続]**をクリックします。Google Playが開きます。
-
企業用Googleアカウントの資格情報を使用してGoogle Playにサインインします。組織名を入力し、CitrixがEMMプロバイダーであることを確認します。
-
Android EnterpriseのエンタープライズIDが追加されます。Android Enterpriseを有効にするには、**[Android Enterpriseを有効にする]を[はい]**にスライドします。
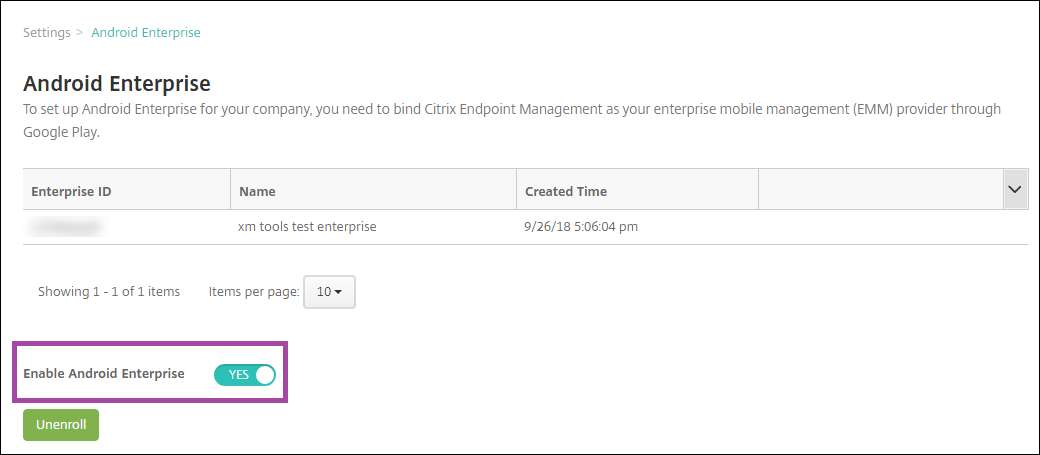
エンタープライズIDがCitrix Endpoint Managementコンソールに表示されます。
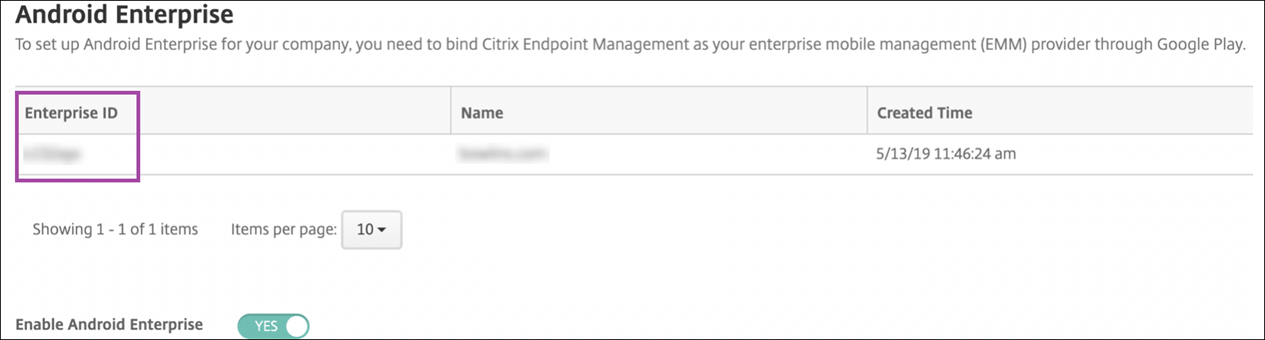
お使いの環境はGoogleに接続されており、デバイスを管理する準備ができています。これで、ユーザーにアプリを提供できます。
Citrix Endpoint Managementは、Citrixモバイル生産性アプリ、MDXアプリ、パブリックアプリストアアプリ、WebおよびSaaSアプリ、エンタープライズアプリ、Webリンクをユーザーに提供できます。これらの種類のアプリをユーザーに提供する方法について詳しくは、「Android Enterpriseアプリの配布」を参照してください。
次のセクションでは、モバイル生産性アプリを提供する方法について説明します。
Android EnterpriseユーザーにCitrixモバイル生産性アプリを提供する
Android EnterpriseユーザーにCitrixモバイル生産性アプリを提供するには、次の手順が必要です。
-
アプリをMDXアプリとして公開します。「MDXアプリとしてアプリを構成する」を参照してください。
-
ユーザーがデバイス上のワークプロファイルにアクセスするために使用するセキュリティチャレンジのルールを構成します。「セキュリティチャレンジポリシーを構成する」を参照してください。
公開したアプリは、Android Enterpriseエンタープライズに登録されているデバイスで利用できます。
注:
Android EnterpriseパブリックアプリストアアプリをAndroidユーザーに展開すると、そのユーザーは自動的にAndroid Enterpriseに登録されます。
MDXアプリとしてアプリを構成する
Citrix生産性アプリをAndroid Enterprise用のMDXアプリとして構成するには:
-
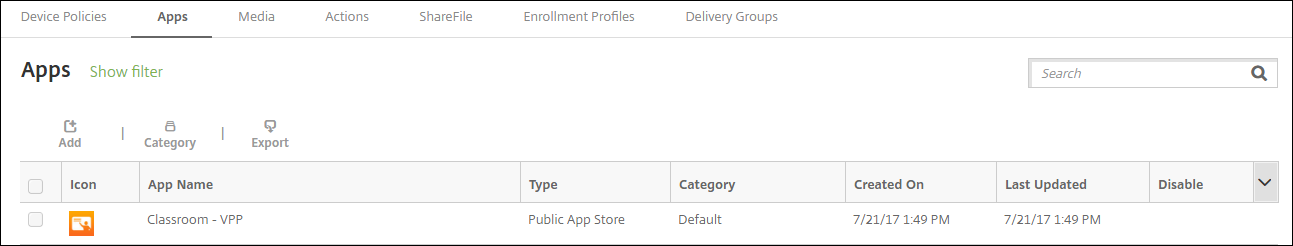
Citrix Endpoint Managementコンソールで、[構成]>[アプリ] の順にクリックします。[アプリ] ページが表示されます。
-
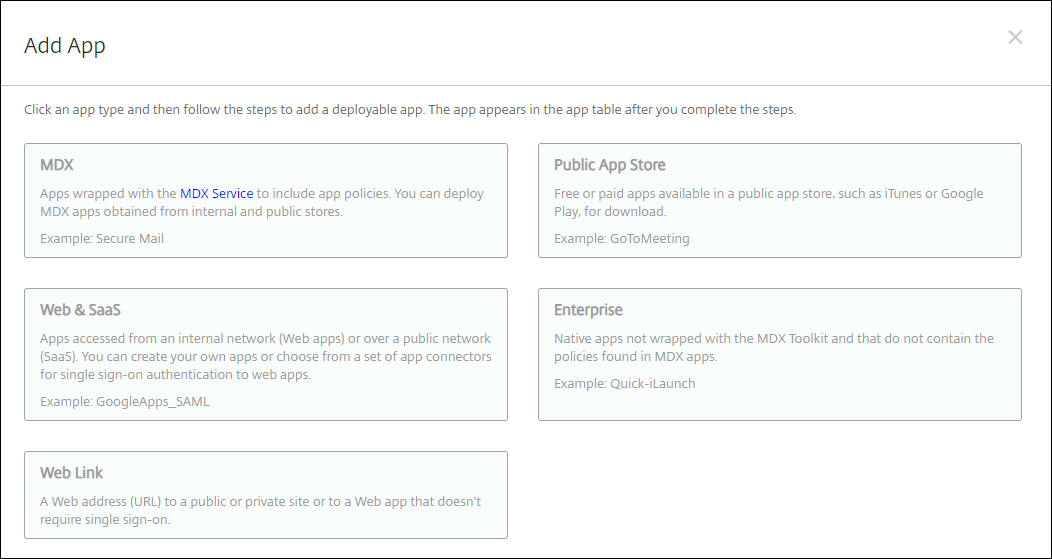
[追加] をクリックします。[アプリの追加] ダイアログボックスが表示されます。
-
MDXをクリックします。アプリ情報ページが表示されます。
-
ページの左側で、プラットフォームとしてAndroid Enterpriseを選択します。
-
アプリ情報ページで、次の情報を入力します。
-
名前: アプリのわかりやすい名前を入力します。この名前は、アプリテーブルのアプリ名の下に表示されます。
-
説明: アプリのオプションの説明を入力します。
-
アプリカテゴリ: オプションで、リストからアプリを追加するカテゴリをクリックします。アプリカテゴリの詳細については、「アプリカテゴリについて」を参照してください。
-
-
次へをクリックします。Android Enterprise MDXアプリページが表示されます。
-
アップロードをクリックし、アプリの.mdxファイルのファイル場所に移動します。ファイルを選択し、開くをクリックします。
-
添付されたアプリケーションが管理対象のGoogle Playストアからの承認を必要とする場合、UIが通知します。Citrix Endpoint Managementコンソールを離れることなくアプリケーションを承認するには、はいをクリックします。
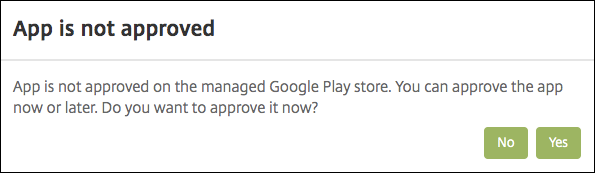
-
管理対象のGoogle Playストアページが開いたら、承認をクリックします。
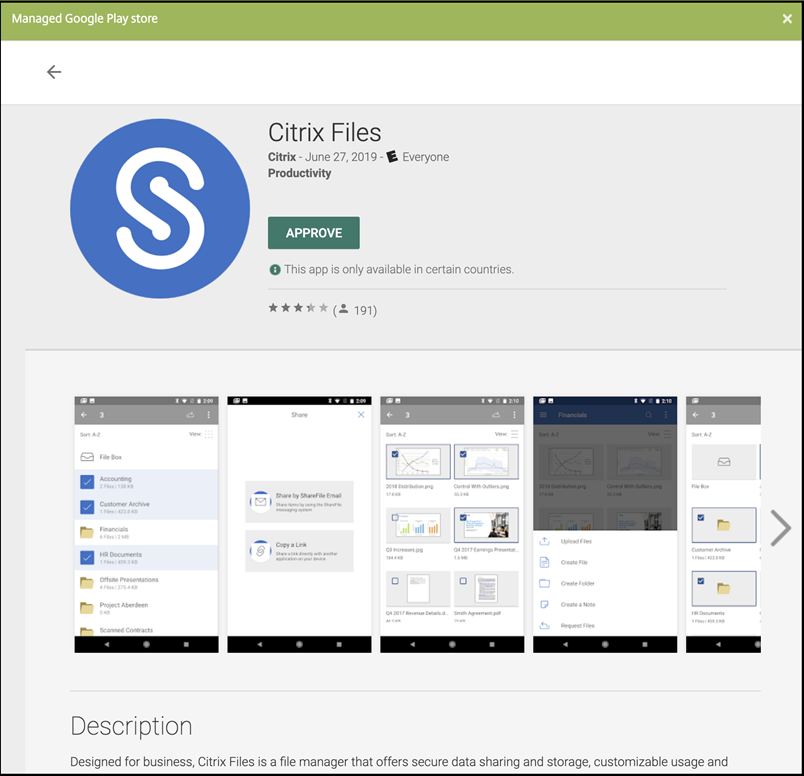
-
もう一度承認をクリックします。
-
アプリが新しい権限を要求した場合でも承認を維持するを選択します。保存をクリックします。
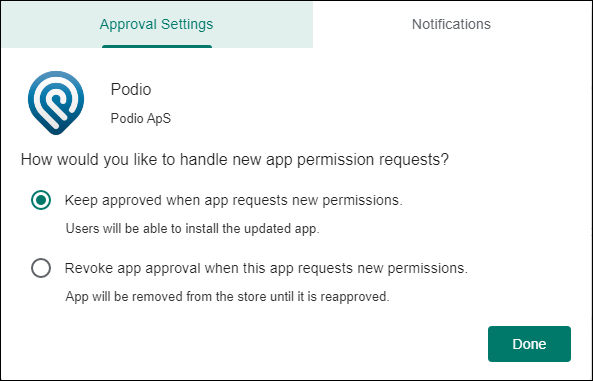
-
アプリが承認されて保存されると、ページにさらに設定が表示されます。これらの設定を構成します。
-
ファイル名: アプリに関連付けられているファイル名を入力します。
-
アプリの説明: アプリの説明を入力します。
-
プロダクトトラック: ユーザーデバイスにプッシュするプロダクトトラックを指定します。テスト用に設計されたトラックがある場合は、それを選択してユーザーに割り当てることができます。デフォルトは「本番」です。
-
アプリのバージョン: 必要に応じて、アプリのバージョン番号を入力します。
-
パッケージID: Google PlayストアにあるアプリのURL。
-
最小OSバージョン: 必要に応じて、デバイスがアプリを使用するために実行できる最も古いオペレーティングシステムバージョンを入力します。
-
最大OSバージョン: 必要に応じて、デバイスがアプリを使用するために実行する必要がある最新のオペレーティングシステムを入力します。
-
除外デバイス: 必要に応じて、アプリを実行できないデバイスの製造元またはモデルを入力します。
-
-
MDXポリシーを構成します。MDXアプリのアプリポリシーの詳細については、「MDXポリシーの概要」および「MAM SDKの概要」を参照してください。
-
展開ルールを構成します。詳細については、「リソースの展開」を参照してください。
-
ストア構成を展開します。この設定は、管理対象のGoogle Playにのみ表示されるAndroid Enterpriseアプリには適用されません。
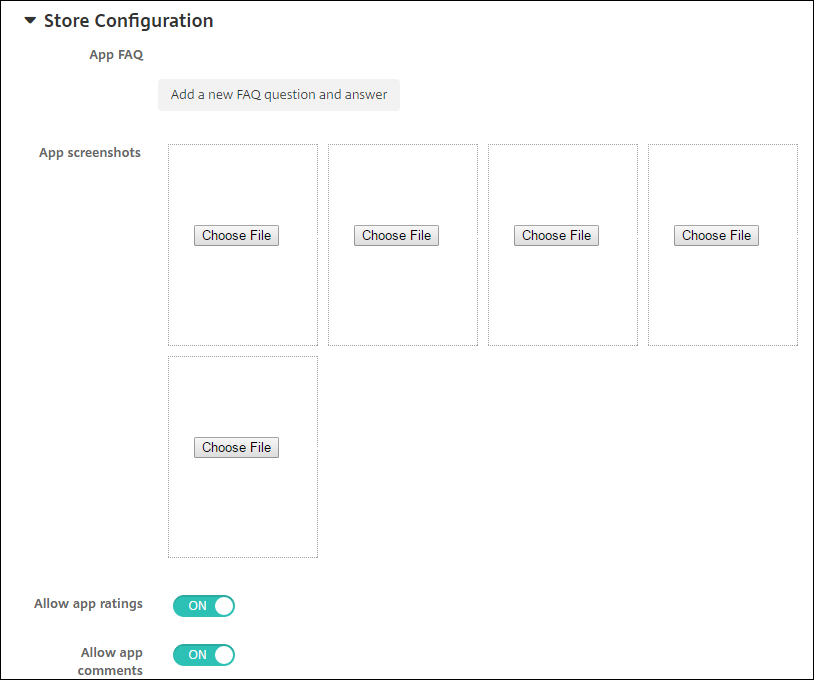 必要に応じて、アプリのFAQやアプリストアに表示されるスクリーンショットを追加できます。また、ユーザーがアプリを評価したりコメントしたりできるかどうかを設定することもできます。
-
これらの設定を構成します。
-
アプリのFAQ: アプリのFAQの質問と回答を追加します。
-
アプリのスクリーンショット: アプリストアでアプリを分類するのに役立つスクリーンショットを追加します。アップロードするグラフィックはPNGである必要があります。GIFまたはJPEG画像はアップロードできません。
-
アプリの評価を許可: ユーザーがアプリを評価することを許可するかどうかを選択します。デフォルトはオンです。 アプリのコメントを許可: ユーザーが選択したアプリについてコメントすることを許可するかどうかを選択します。デフォルトはオンです。
-
-
-
次へをクリックします。承認ページが表示されます。アプリ構成画面(/en-us/citrix-endpoint-management/media/configure-apps-approvals-workflow.png)ユーザーアカウントを作成する際に承認が必要な場合は、ワークフローを使用します。承認ワークフローを設定しない場合は、手順15に進むことができます。ワークフローを割り当てるか作成するには、次の設定を構成します。
-
使用するワークフロー: ドロップダウンリストから既存のワークフローをクリックするか、新しいワークフローの作成をクリックします。デフォルトはなしです。
-
新しいワークフローの作成を選択した場合は、これらの設定を構成します。詳細については、「ワークフローの作成と管理」を参照してください。
-
名前: ワークフローの一意の名前を入力します。
-
説明: 必要に応じて、ワークフローの説明を入力します。
-
メール承認テンプレート: リストから、割り当てるメール承認テンプレートを選択します。このフィールドの右側にある目のアイコンをクリックすると、テンプレートをプレビューできるダイアログボックスが表示されます。
-
マネージャー承認レベル: リストから、このワークフローに必要なマネージャー承認レベルの数を選択します。デフォルトは1レベルです。可能なオプションは次のとおりです。
-
不要
-
1 レベル
-
2 レベル
-
3 レベル
-
-
Active Directory ドメインの選択: リストから、ワークフローに使用する適切な Active Directory ドメインを選択します。
-
追加の必須承認者の検索: 検索フィールドに追加の必須承認者の名前を入力し、検索をクリックします。名前は Active Directory に登録されています。
-
フィールドに名前が表示されたら、名前の横にあるチェックボックスをオンにします。名前とメールアドレスが選択された追加の必須承認者リストに表示されます。
-
選択された追加の必須承認者リストからユーザーを削除するには、次のいずれかを実行します。
-
検索をクリックして、選択したドメイン内のすべてのユーザーのリストを表示します。
-
検索ボックスに氏名または部分的な名前を入力し、検索をクリックして検索結果を絞り込みます。
-
選択された追加の必須承認者リストのユーザーには、検索結果リストの名前の横にチェックマークが付いています。リストをスクロールし、削除する各名前の横にあるチェックボックスをオフにします。
-
-
-
-
次へをクリックします。デリバリーグループの割り当てページが表示されます。アプリ構成画面(/en-us/citrix-endpoint-management/media/configure-apps-delivery-groups.png)
-
デリバリーグループの選択の横で、デリバリーグループを検索するためにタイプするか、リストから1つまたは複数のグループを選択します。選択したグループは、アプリの割り当てを受け取るデリバリーグループリストに表示されます。
-
展開スケジュールを展開し、次の設定を構成します。
-
展開の横で、オンをクリックして展開をスケジュールするか、オフをクリックして展開を防止します。デフォルトのオプションはオンに設定されています。
-
展開スケジュールの横にある「今すぐ」または「後で」をクリックします。デフォルトオプションは「今すぐ」に設定されています。
-
「後で」をクリックした場合は、カレンダーアイコンをクリックして、展開の日付と時刻を選択します。
-
展開条件の横にある「接続ごとに」または「以前の展開が失敗した場合のみ」をクリックします。デフォルトオプションは「接続ごとに」に設定されています。
-
常時接続の展開の横にある「オフ」が選択されていることを確認します。デフォルトオプションは「オフ」に設定されています。常時接続は、バージョン10.18.19以降でCitrix Endpoint Managementの使用を開始したお客様のAndroid Enterpriseでは利用できません。バージョン10.18.19より前にCitrix Endpoint Managementの使用を開始したお客様には、この接続をお勧めしません。このオプションは、設定 > サーバープロパティでスケジューリングバックグラウンド展開キーを構成した場合に適用されます。構成する展開スケジュールは、すべてのプラットフォームで同じです。「常時接続の展開」を除き、行った変更はすべてのプラットフォームに適用されます。
-
-
「保存」をクリックします。
各モバイル生産性向上アプリについて、これらの手順を繰り返します。
セキュリティチャレンジポリシーを構成する
Citrix Endpoint Managementのパスコードデバイスポリシーは、セキュリティチャレンジルールを構成します。ユーザーがデバイスまたはデバイス上のAndroid Enterpriseワークプロファイルにアクセスすると、チャレンジが表示されます。セキュリティチャレンジは、パスコードまたは生体認証にすることができます。パスコードポリシーについて詳しくは、「パスコードデバイスポリシー」を参照してください。
-
Android Enterpriseの展開にBYODデバイスが含まれている場合は、ワークプロファイル用のパスコードポリシーを構成します。
-
展開に会社所有の完全に管理されたデバイスが含まれている場合は、デバイス自体のパスコードポリシーを構成します。
-
展開に両方の種類のデバイスが含まれている場合は、両方の種類のパスコードポリシーを構成します。
パスコードポリシーを構成するには:
-
Citrix Endpoint Managementコンソールで、構成 > デバイスポリシーに移動します。
-
「追加」をクリックします。
-
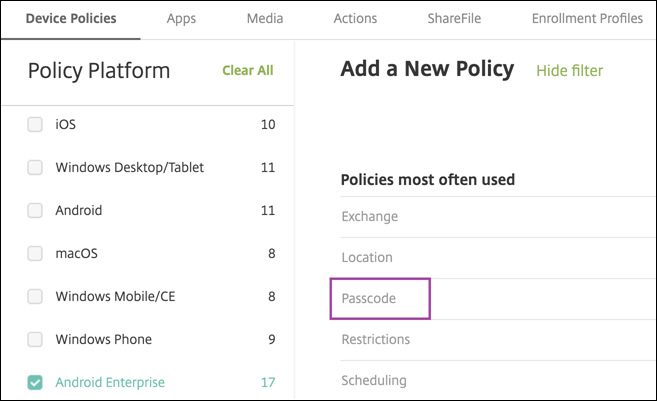
「フィルターの表示」をクリックして「ポリシープラットフォーム」ペインを表示します。「ポリシープラットフォーム」ペインで、「Android Enterprise」を選択します。
-
右側のペインで「パスコード」をクリックします。
-
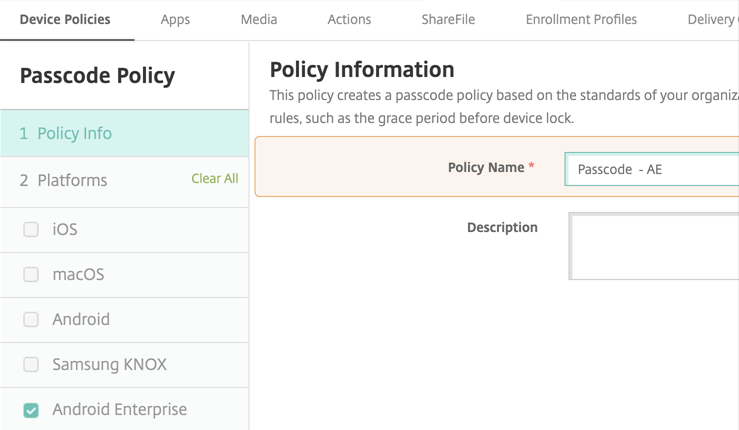
「ポリシー名」を入力します。「次へ」をクリックします。
-
パスコードポリシー設定を構成します。
-
「デバイスのパスコードが必要」を「オン」に設定して、デバイス自体のセキュリティチャレンジで利用可能な設定を表示します。
-
「仕事用プロファイルのセキュリティチャレンジ」を「オン」に設定して、仕事用プロファイルのセキュリティチャレンジで利用可能な設定を表示します。
-
-
「次へ」をクリックします。
-
ポリシーを1つ以上のデリバリーグループに割り当てます。
-
「保存」をクリックします。
登録プロファイルの作成
登録プロファイルは、Citrix Endpoint Management展開でAndroid Enterpriseが有効になっている場合に、Androidデバイスがどのように登録されるかを制御します。Android Enterpriseデバイスを登録するための登録プロファイルを作成すると、新規デバイスおよび工場出荷時設定にリセットされたデバイスを次のように登録するように登録プロファイルを構成できます。
-
完全管理対象デバイス
-
専用デバイス
-
ワークプロファイルを持つ完全管理対象デバイス/会社所有デバイス上のワークプロファイル
これらの各Android Enterprise登録プロファイルを、BYOD Androidデバイスをワークプロファイルデバイスとして登録するように構成することもできます。
Citrix Endpoint Management展開でAndroid Enterpriseが有効になっている場合、新しく登録された、または再登録されたすべてのAndroidデバイスはAndroid Enterpriseデバイスとして登録されます。デフォルトでは、グローバル登録プロファイルは、新規および工場出荷時設定にリセットされたAndroidデバイスを完全管理対象デバイスとして登録し、BYOD Androidデバイスを会社所有デバイス上のワークプロファイルとして登録します。
登録プロファイルを作成するときは、それらにデリバリーグループを割り当てます。ユーザーが異なる登録プロファイルを持つ複数のデリバリーグループに属している場合、デリバリーグループの名前によって使用される登録プロファイルが決まります。Citrix Endpoint Managementは、デリバリーグループのアルファベット順リストで最後に表示されるデリバリーグループを選択します。詳細については、「登録プロファイル」を参照してください。
完全管理対象デバイスの登録プロファイルを追加する
グローバル登録プロファイルはデフォルトで完全管理対象デバイスを登録しますが、完全管理対象デバイスを登録するための登録プロファイルをさらに作成できます。
-
Citrix Endpoint Managementコンソールで、**[構成]>[登録プロファイル]**の順に選択します。
-
登録プロファイルを追加するには、**[追加]**をクリックします。[登録情報]ページで、登録プロファイルの名前を入力します。
-
このプロファイルを持つメンバーが登録できるデバイスの数を設定します。
-
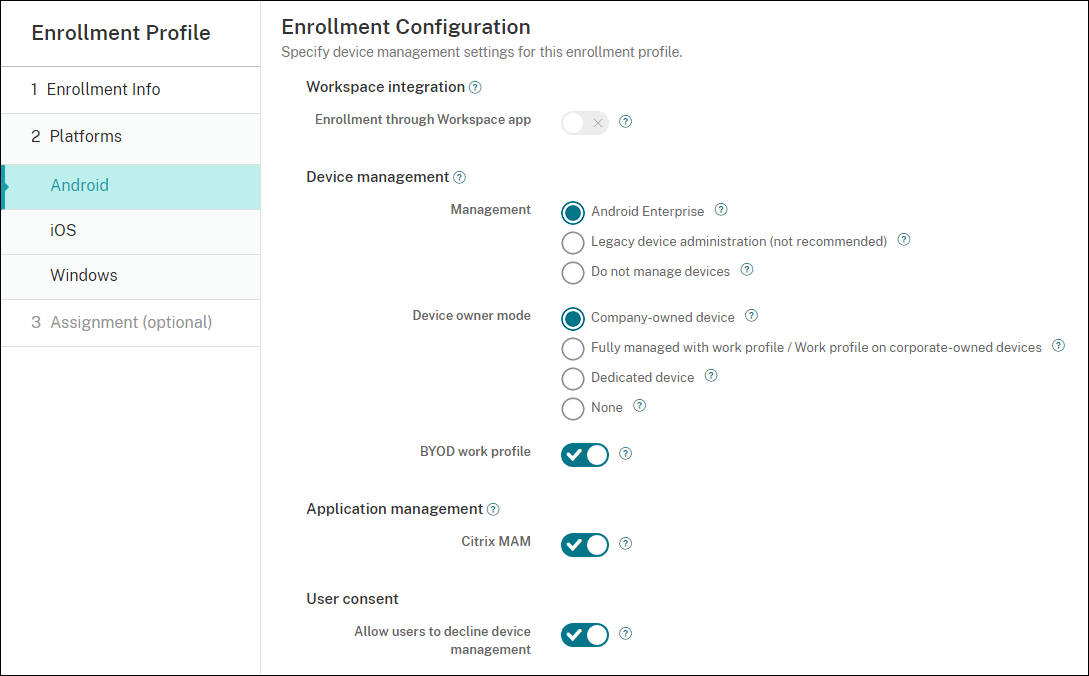
**[プラットフォーム]の下で[Android]を選択するか、[次へ]**をクリックします。[登録構成]ページが表示されます。
-
**[管理]を[Android Enterprise]**に設定します。
-
**[デバイス所有者モード]を[会社所有デバイス]**に設定します。
-
BYODワークプロファイルを使用すると、BYODデバイスをワークプロファイルデバイスとして登録するように登録プロファイルを構成できます。新規および工場出荷時設定にリセットされたデバイスは、完全管理対象デバイスとして登録されます。BYODデバイスをワークプロファイルデバイスとして登録できるようにするには、**[BYODワークプロファイル]を[オン]に設定します。登録を完全管理対象デバイスに制限するには、[BYODワークプロファイル]を[オフ]に設定します。デフォルトは[オン]**です。
-
Citrix MAMにデバイスを登録するかどうかを選択します。
-
もしBYODワークプロファイルをオンに設定した場合、ユーザーの同意を設定します。BYODワークプロファイルデバイスのユーザーがデバイスを登録する際にデバイス管理を拒否できるようにするには、ユーザーがデバイス管理を拒否することを許可するをオンに設定します。BYODワークプロファイルがオンに設定されている場合、ユーザーがデバイス管理を拒否することを許可するのデフォルト値はオンです。BYODワークプロファイルがオフに設定されている場合、ユーザーがデバイス管理を拒否することを許可するは無効になります。
-
割り当て (オプション) を選択します。デリバリーグループ割り当て画面が表示されます。
-
フルマネージドデバイスを登録する管理者が所属するデリバリーグループを選択します。次に、保存をクリックします。追加したプロファイルを含む登録プロファイルページが表示されます。
専用デバイス登録プロファイルを追加する
Citrix Endpoint Managementの展開に専用デバイスが含まれている場合、1人のCitrix Endpoint Management管理者または少数の管理者グループが多数の専用デバイスを登録します。これらの管理者がすべての必要なデバイスを登録できるようにするには、ユーザーごとに無制限のデバイスを許可する登録プロファイルを作成します。
-
Citrix Endpoint Managementコンソールで、構成 > 登録プロファイルに移動します。
-
登録プロファイルを追加するには、追加をクリックします。登録情報ページで、登録プロファイルの名前を入力します。このプロファイルを持つメンバーが登録できるデバイスの数を無制限に設定します。
-
プラットフォームの下にあるAndroidを選択するか、次へをクリックします。登録構成ページが表示されます。
-
管理をAndroid Enterpriseに設定します。
-
デバイス所有者モードを専用デバイスに設定します。登録プロファイルページ(/en-us/citrix-endpoint-management/media/android-enterprise-enrollment-profile-dedicated-device.png)
-
BYODワークプロファイルを使用すると、BYODデバイスをワークプロファイルデバイスとして登録するように登録プロファイルを構成できます。新規デバイスおよび工場出荷時設定にリセットされたデバイスは、専用デバイスとして登録されます。BYODデバイスをワークプロファイルデバイスとして登録できるようにするには、BYODワークプロファイルをオンに設定します。登録を会社所有のデバイスに制限するには、BYODワークプロファイルをオフに設定します。デフォルトはオンです。
-
Citrix MAMにデバイスを登録するかどうかを選択します。
-
BYODワークプロファイルをオンに設定した場合、ユーザーの同意を設定します。BYODワークプロファイルデバイスのユーザーがデバイスを登録する際にデバイス管理を拒否できるようにするには、ユーザーがデバイス管理を拒否することを許可するをオンに設定します。BYODワークプロファイルがオンに設定されている場合、ユーザーがデバイス管理を拒否することを許可するのデフォルト値はオンです。BYODワークプロファイルがオフに設定されている場合、ユーザーがデバイス管理を拒否することを許可するは無効になります。
-
**割り当て(オプション)**を選択します。デリバリーグループ割り当て画面が表示されます。
-
専用デバイスを登録する管理者が所属するデリバリーグループを選択します。次に、保存をクリックします。追加したプロファイルを含む登録プロファイルページが表示されます。
ワークプロファイルを持つ完全に管理されたデバイス、または会社所有デバイス上のワークプロファイル用の登録プロファイルを追加する
-
Citrix Endpoint Managementコンソールで、構成 > 登録プロファイルに移動します。
-
登録プロファイルを追加するには、追加をクリックします。登録情報ページで、登録プロファイルの名前を入力します。
-
このプロファイルを持つメンバーが登録できるデバイスの数を設定します。
-
プラットフォームの下にあるAndroidを選択するか、次へをクリックします。登録構成ページが表示されます。
-
管理をAndroid Enterpriseに設定します。デバイス所有者モードをワークプロファイルを持つ完全に管理されたデバイス / 会社所有デバイス上のワークプロファイルに設定します。登録プロファイル構成画面(/en-us/citrix-endpoint-management/media/android-enterprise-enrollment-profile-fully-managed-work-profile.png)
-
BYODワークプロファイルを使用すると、BYODデバイスをワークプロファイルデバイスとして登録するように登録プロファイルを構成できます。新規デバイスおよび工場出荷時設定にリセットされたデバイスは、ワークプロファイルを持つ完全に管理されたデバイスとして登録されます。BYODデバイスをワークプロファイルデバイスとして登録できるようにするには、BYODワークプロファイルをオンに設定します。登録を専用デバイスに制限するには、BYODワークプロファイルをオフに設定します。デフォルトはオフです。
-
Citrix MAMにデバイスを登録するかどうかを選択します。
-
「BYODワークプロファイル」を「オン」に設定する場合は、ユーザーの同意を設定します。BYODワークプロファイルデバイスのユーザーがデバイスを登録する際にデバイス管理を拒否できるようにするには、「ユーザーによるデバイス管理の拒否を許可」を「オン」に設定します。「BYODワークプロファイル」が「オン」に設定されている場合、「ユーザーによるデバイス管理の拒否を許可」のデフォルト値は「オン」です。「BYODワークプロファイル」が「オフ」に設定されている場合、「ユーザーによるデバイス管理の拒否を許可」は無効になります。
-
「割り当て(オプション)」を選択します。[デリバリーグループの割り当て]画面が表示されます。
-
ワークプロファイルを使用して完全に管理されたデバイスを登録する管理者がいるデリバリーグループを選択します。次に、保存をクリックします。追加したプロファイルを含む[登録プロファイル]ページが表示されます。
レガシーデバイスの登録プロファイルの追加
Googleは、デバイス管理のデバイス管理者モードを非推奨にしました。Googleは、すべてのAndroidデバイスをデバイス所有者モードまたはプロファイル所有者モードで管理することを推奨しています。(Google Android Enterprise開発者ガイドの「Device admin deprecation」を参照してください)。
この変更をサポートするために、次の対応を行いました。
-
Citrixは、Androidデバイスのデフォルトの登録オプションとしてAndroid Enterpriseを採用しました。
-
Citrix Endpoint Management展開環境でAndroid Enterpriseが有効になっている場合、新しく登録または再登録されたすべてのAndroidデバイスはAndroid Enterpriseデバイスとして登録されます。
組織によっては、Android Enterpriseを使用してレガシーAndroidデバイスの管理を開始する準備ができていない場合があります。その場合は、デバイス管理者モードで引き続き管理できます。デバイス管理者モードですでに登録されているデバイスの場合、Citrix Endpoint Managementは引き続きデバイス管理者モードでそれらを管理します。
新しいAndroidデバイスの登録でデバイス管理者モードを使用できるように、レガシーデバイスの登録プロファイルを作成します。
レガシーデバイスの登録プロファイルを作成するには:
-
Citrix Endpoint Managementコンソールで、[構成]>[登録プロファイル] の順に移動します。
-
登録プロファイルを追加するには、[追加] をクリックします。[登録情報]ページで、登録プロファイルの名前を入力します。
-
このプロファイルを持つメンバーが登録できるデバイスの数を設定します。
-
Platformsの下にあるAndroidを選択するか、Nextをクリックします。登録構成ページが表示されます。
-
Managementを**Legacy device administration (not recommended)**に設定します。Nextをクリックします。登録プロファイル構成画面(/en-us/citrix-endpoint-management/media/android-enterprise-enrollment-profile-legacy.png)
-
Citrix MAMにデバイスを登録するかどうかを選択します。
-
ユーザーがデバイスを登録する際にデバイス管理を拒否できるようにするには、Allow users to decline device managementをOnに設定します。デフォルトはOnです。
-
**Assignment (options)**を選択します。デリバリーグループ割り当て画面が表示されます。
-
専用デバイスを登録する管理者が所属するデリバリーグループを選択します。次に、Saveをクリックします。
追加したプロファイルを含む登録プロファイルページが表示されます。
デバイス管理者モードでレガシーデバイスの管理を続行するには、このプロファイルを使用してデバイスを登録または再登録します。ユーザーにCitrix Secure Hubをダウンロードさせ、登録サーバーURLを提供することで、ワークプロファイルデバイスと同様にデバイス管理者デバイスを登録します。
Android Enterpriseワークプロファイルデバイスのプロビジョニング
Android Enterpriseワークプロファイルデバイスは、プロファイル所有者モードで登録されます。これらのデバイスは新品である必要はなく、工場出荷時の状態にリセットする必要もありません。BYODデバイスはワークプロファイルデバイスとして登録されます。登録エクスペリエンスは、Citrix Endpoint ManagementでのAndroid登録と似ています。ユーザーはGoogle PlayからCitrix Secure Hubをダウンロードし、デバイスを登録します。
デフォルトでは、デバイスをAndroid Enterpriseのワークプロファイルデバイスとして登録すると、デバイスのUSB Debugging and Unknown Sources設定が無効になります。
Android Enterpriseにデバイスをワークプロファイルデバイスとして登録する場合は、常にGoogle Playにアクセスしてください。そこから、Citrix Secure Hubがユーザーの個人プロファイルに表示されるように有効にします。
Android Enterprise完全管理デバイスのプロビジョニング
前のセクションで設定した展開に、完全に管理されたデバイスを登録できます。完全に管理されたデバイスは会社所有のデバイスであり、デバイス所有者モードで登録されます。新しいデバイスまたは工場出荷時設定にリセットされたデバイスのみが、デバイス所有者モードで登録できます。
次のいずれかの登録方法を使用して、デバイスをデバイス所有者モードで登録できます。
-
DPC識別子トークン: この登録方法では、デバイスのセットアップ時にユーザーが文字
afw#xenmobileを入力します。afw#xenmobileはCitrix DPC識別子トークンです。このトークンは、デバイスがCitrix Endpoint Managementによって管理されていることを識別し、Google PlayストアからCitrix Secure Hubをダウンロードします。Citrix DPC識別子トークンを使用したデバイスの登録を参照してください。 -
近距離無線通信(NFC)バンプ: NFCバンプ登録方法では、近距離無線通信を使用して2つのデバイス間でデータを転送します。新しいデバイスまたは工場出荷時設定にリセットされたデバイスでは、Bluetooth、Wi-Fi、およびその他の通信モードが無効になっています。NFCは、この状態でデバイスが使用できる唯一の通信プロトコルです。NFCバンプを使用したデバイスの登録を参照してください。
-
QRコード: QRコード登録は、タブレットなど、NFCをサポートしない分散型デバイス群を登録するために使用できます。QRコード登録方法では、セットアップウィザードからQRコードをスキャンすることで、デバイスプロファイルモードを設定および構成します。QRコードを使用したデバイスの登録を参照してください。
-
ゼロタッチ: ゼロタッチ登録を使用すると、デバイスの電源が初めてオンになったときに自動的に登録されるように構成できます。ゼロタッチ登録は、Android 9.0以降を実行している一部のAndroidデバイスでサポートされています。ゼロタッチ登録を参照してください。
-
Googleアカウント: ユーザーはGoogleアカウントの資格情報を入力して、プロビジョニングプロセスを開始します。このオプションは、Google Workspaceを使用している企業向けです。
Citrix DPC識別子トークンを使用したデバイスの登録
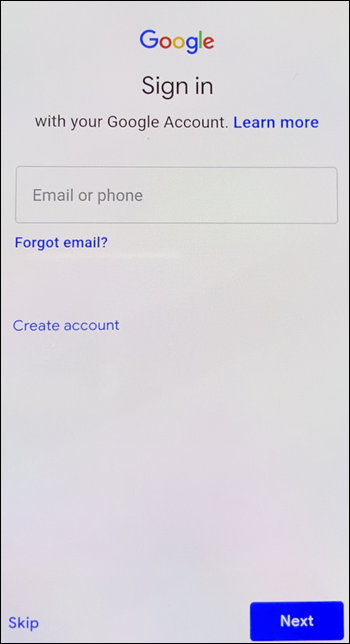
ユーザーは、新しいデバイスまたは工場出荷時設定にリセットされたデバイスの初期セットアップのために電源をオンにした後、Googleアカウントの入力を求められたときに
afw#xenmobile を入力します。この操作により、Citrix Secure Hubがダウンロードおよびインストールされます。その後、ユーザーはCitrix Secure Hubのセットアッププロンプトに従って登録を完了します。
システム要件
-
Android OSを実行しているすべてのAndroidデバイスでサポートされています。
デバイスを登録するには
-
新しいデバイスまたは工場出荷時設定にリセットされたデバイスの電源をオンにします。
-
初期デバイスセットアップがロードされ、Googleアカウントの入力を求められます。デバイスのホーム画面がロードされた場合は、通知バーに「セットアップを完了」通知がないか確認してください。
-
「メールアドレスまたは電話番号」フィールドに
afw#xenmobileを入力します。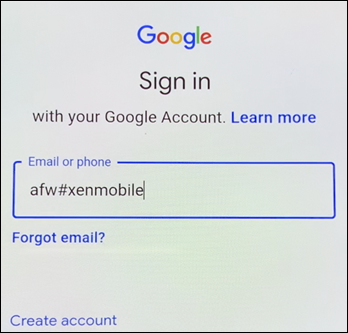
-
Citrix Secure Hubがインストールされ、デフォルトの登録画面が表示されます。この例では、AutoDiscoveryはセットアップされていません。セットアップされている場合は、ユーザーはユーザー名/メールアドレスを入力でき、サーバーが自動的に検出されます。代わりに、環境の登録URLを入力し、 をタップします。
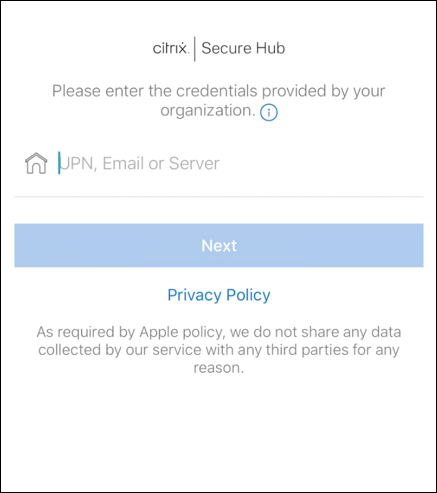
-
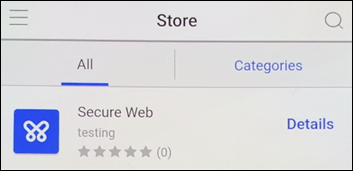
-
「追加」をタップします。Citrix Secure Webストア(/en-us/citrix-endpoint-management/media/secure-web-store.png)
-
Citrix Secure Hubは、Citrix Secure WebをインストールするためにユーザーをGoogle Playストアに誘導します。「インストール」をタップします。セキュアアプリのインストール(/en-us/citrix-endpoint-management/media/secure-app-install.png)
-
Citrix Secure Webのインストール後、「開く」をタップします。アドレスバーに社内サイトのURLを入力し、ページが読み込まれることを確認します。Citrix Secure Webテスト(/en-us/citrix-endpoint-management/media/secure-web-test.png)
-
デバイスで設定 > アカウントに移動します。「管理対象アカウント」が変更できないことを確認します。画面共有またはリモートデバッグ用の開発者オプションもブロックされます。アカウントの変更(/en-us/citrix-endpoint-management/media/account-modification-not-allowed.png)
NFCバンプによるデバイスの登録
NFCバンプを使用してデバイスを完全管理対象デバイスとして登録するには、2つのデバイスが必要です。1つは工場出荷時の設定にリセットされたデバイス、もう1つはCitrix Endpoint Managementプロビジョニングツールを実行しているデバイスです。
システム要件と前提条件
-
サポートされているAndroidデバイス。
-
NFC機能を備えた新規または工場出荷時設定にリセットされたデバイスで、Android Enterpriseの完全管理対象デバイスとしてプロビジョニングされていること。「Android Enterpriseの完全管理対象デバイスのプロビジョニング」のセクションを参照してください。
-
NFC機能を備え、構成済みのプロビジョニングツールを実行している別のデバイス。プロビジョニングツールは、Citrix Secure HubまたはCitrixダウンロードページで入手できます。
各デバイスにはAndroid Enterpriseプロファイルを1つしか設定できません。この場合、プロファイルは管理対象のCitrix Secure Hub用です。2つ目のDPCアプリを追加しようとすると、インストール済みのCitrix Secure Hubが削除されます。
NFCバンプを介して転送されるデータ
初期化されたデバイスをプロビジョニングするには、Android Enterpriseを開始するために、NFCバンプを介して以下のデータを送信する必要があります。
-
デバイス所有者として機能するDPCアプリのパッケージ名(この場合はCitrix Secure Hub)。
-
デバイスがDPCアプリをダウンロードできるイントラネット/インターネットの場所。
-
ダウンロードが成功したかどうかを確認するためのDPCアプリのSHA-256ハッシュ。
-
初期化されたデバイスがDPCアプリに接続してダウンロードできるようにするためのWi-Fi接続の詳細。注:Androidは現在、このステップで802.1x Wi-Fiをサポートしていません。
-
デバイスのタイムゾーン(オプション)。
-
デバイスの地理的位置(オプション)。
2つのデバイスがバンプされると、プロビジョニングツールからのデータが初期化されたデバイスに送信されます。そのデータは、管理者設定でCitrix Secure Hubをダウンロードするために使用されます。タイムゾーンと場所の値を入力しない場合、Androidは新しいデバイスで値を自動的に構成します。
Citrix Endpoint Managementプロビジョニングツールの構成
NFCバンプを行う前に、プロビジョニングツールを構成する必要があります。この構成は、NFCバンプ中に初期化されたデバイスに転送されます。
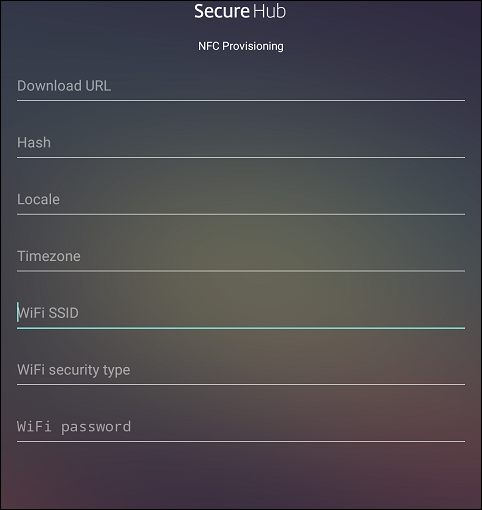
必要なフィールドにデータを入力するか、テキストファイルを使用してデータを入力できます。次の手順では、各フィールドの説明を含むテキストファイルを構成する方法について説明します。アプリは入力後に情報を保存しないため、将来の使用のために情報を保持するためにテキストファイルを作成することをお勧めします。
テキストファイルを使用してプロビジョニングツールを構成するには
ファイル名をnfcprovisioning.txtとし、デバイスのSDカードの
/sdcard/フォルダーに配置します。アプリはテキストファイルを読み取り、値を入力できます。
テキストファイルには、次のデータが必要です。
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=<download_location>
この行は、EMMプロバイダーアプリのイントラネット/インターネット上の場所です。工場出荷時設定にリセットされたデバイスがNFCバンプ後にWi-Fiに接続すると、ダウンロードのためにこの場所にアクセスできる必要があります。URLは通常のURLであり、特別な書式設定は必要ありません。
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=<SHA-256 hash>
この行は、EMMプロバイダーアプリのチェックサムです。このチェックサムは、ダウンロードが成功したことを確認するために使用されます。チェックサムを取得する手順については、この記事の後半で説明します。
android.app.extra.PROVISIONING_WIFI_SSID=<wifi ssid>
この行は、プロビジョニングツールが実行されているデバイスの接続済みWi-Fi SSIDです。
android.app.extra.PROVISIONING_WIFI_SECURITY_TYPE=<wifi security type>
サポートされている値はWEPとWPA2です。Wi-Fiが保護されていない場合、このフィールドは空にする必要があります。
android.app.extra.PROVISIONING_WIFI_PASSWORD=<wifi password>
Wi-Fiが保護されていない場合、このフィールドは空にする必要があります。
android.app.extra.PROVISIONING_LOCALE=<locale>
言語コードと国コードを入力します。言語コードは、ISO 639-1で定義されている2文字の小文字のISO言語コード(enなど)です。国コードは、ISO 3166-1で定義されている2文字の大文字のISO国コード(USなど)です。たとえば、米国で話されている英語の場合はen_USと入力します。コードを入力しない場合、国と言語は自動的に入力されます。
android.app.extra.PROVISIONING_TIME_ZONE=<timezone>
デバイスが実行されているタイムゾーン。地域/場所のデータベース名を入力します。たとえば、太平洋時間の場合はAmerica/Los_Angelesと入力します。名前を入力しない場合、タイムゾーンは自動的に入力されます。
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_NAME=<package name>
このデータは不要です。値がCitrix Secure Hubとしてアプリにハードコードされているためです。ここでは、完全を期すためだけに記載しています。
WPA2で保護されたWi-Fiがある場合、完成したnfcprovisioning.txtファイルは次のようになります。
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=https://www.somepublicurlhere.com/path/to/securehub.apk
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=ga50TwdCmfdJ72LGRFkke4CrbAk\u003d
android.app.extra.PROVISIONING_WIFI_SSID=Protected_WiFi_Name
android.app.extra.PROVISIONING_WIFI_SECURITY_TYPE=WPA2
android.app.extra.PROVISIONING_WIFI_PASSWORD=wifiPasswordHere
android.app.extra.PROVISIONING_LOCALE=en_US
android.app.extra.PROVISIONING_TIME_ZONE=America/Los_Angeles
保護されていないWi-Fiがある場合、完成したnfcprovisioning.txtファイルは次のようになります。
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=https://www.somepublicurlhere.com/path/to/securehub.apk
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=ga50TwdCmfdJ72LGRFkke4CrbAk\u003d
android.app.extra.PROVISIONING_WIFI_SSID=Unprotected_WiFi_Name
android.app.extra.PROVISIONING_LOCALE=en_US
android.app.extra.PROVISIONING_TIME_ZONE=America/Los_Angeles
Citrix Secure Hub のチェックサムを取得するには
Citrix Secure Hub のチェックサムは定数値です:
qn7oZUtheu3JBAinzZRrrjCQv6LOO6Ll1OjcxT3-yKM。Citrix Secure Hub の APK ファイルをダウンロードするには、次の Google Play ストアリンクを使用してください: https://play.google.com/managed/downloadManagingApp?identifier=xenmobile。
アプリのチェックサムを取得するには
前提条件:
-
アンドロイド SDK ビルド ツールからの apksigner ツール
-
OpenSSL コマンドライン
任意のアプリのチェックサムを取得するには、次の手順に従います。
-
アプリの APK ファイルを Google Play ストアからダウンロードします。
-
OpenSSL コマンドラインで、apksigner ツールに移動し:
android-sdk/build-tools/<version>/apksigner、次のように入力します。apksigner verify -print-certs <apk_path> | perl -nle 'print $& if m{(?<=SHA-256 digest:) .*}' | xxd -r -p | openssl base64 | tr -d '=' | tr -- '+/=' '-_'コマンドは有効なチェックサムを返します。 -
QR コードを生成するには、
PROVISIONING_DEVICE_ADMIN_SIGNATURE_CHECKSUMフィールドにチェックサムを入力します。例:
{
   "android.app.extra.PROVISIONING_DEVICE_ADMIN_COMPONENT_NAME": "com.zenprise/com.zenprise.configuration.AdminFunction",
   "android.app.extra.PROVISIONING_DEVICE_ADMIN_SIGNATURE_CHECKSUM":"qn7oZUtheu3JBAinzZRrrjCQv6LOO6Ll1OjcxT3-yKM",
   "android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION": "https://play.google.com/managed/downloadManagingApp?identifier=xenmobile",
   "android.app.extra.PROVISIONING_ADMIN_EXTRAS_BUNDLE": {
       "serverURL": "https://supportablility.xm.cloud.com"
    }
 }
使用されているライブラリ
プロビジョニングツールは、そのソースコードで以下のライブラリを使用しています。
-
Google による Apache License 2.0 の v7
appcompatライブラリ、Design Support ライブラリ、および v7 パレットサポートライブラリ詳細については、Support Library Features Guideを参照してください。 -
Butter Knife Jake Wharton による Apache License 2.0 のライセンスに基づく
QRコードを使用したデバイスの登録
ユーザーは、生成されたQRコードを使用して、完全に管理されたデバイスを登録できます。
システム要件
Android 7.0以降を実行するAndroidデバイス。
QRコードの作成
必要に応じて登録情報を指定してQRコードを生成します。QRコードを生成したら、ローカルに保存します。Citrix Endpoint ManagementはQRコードを保存しません。
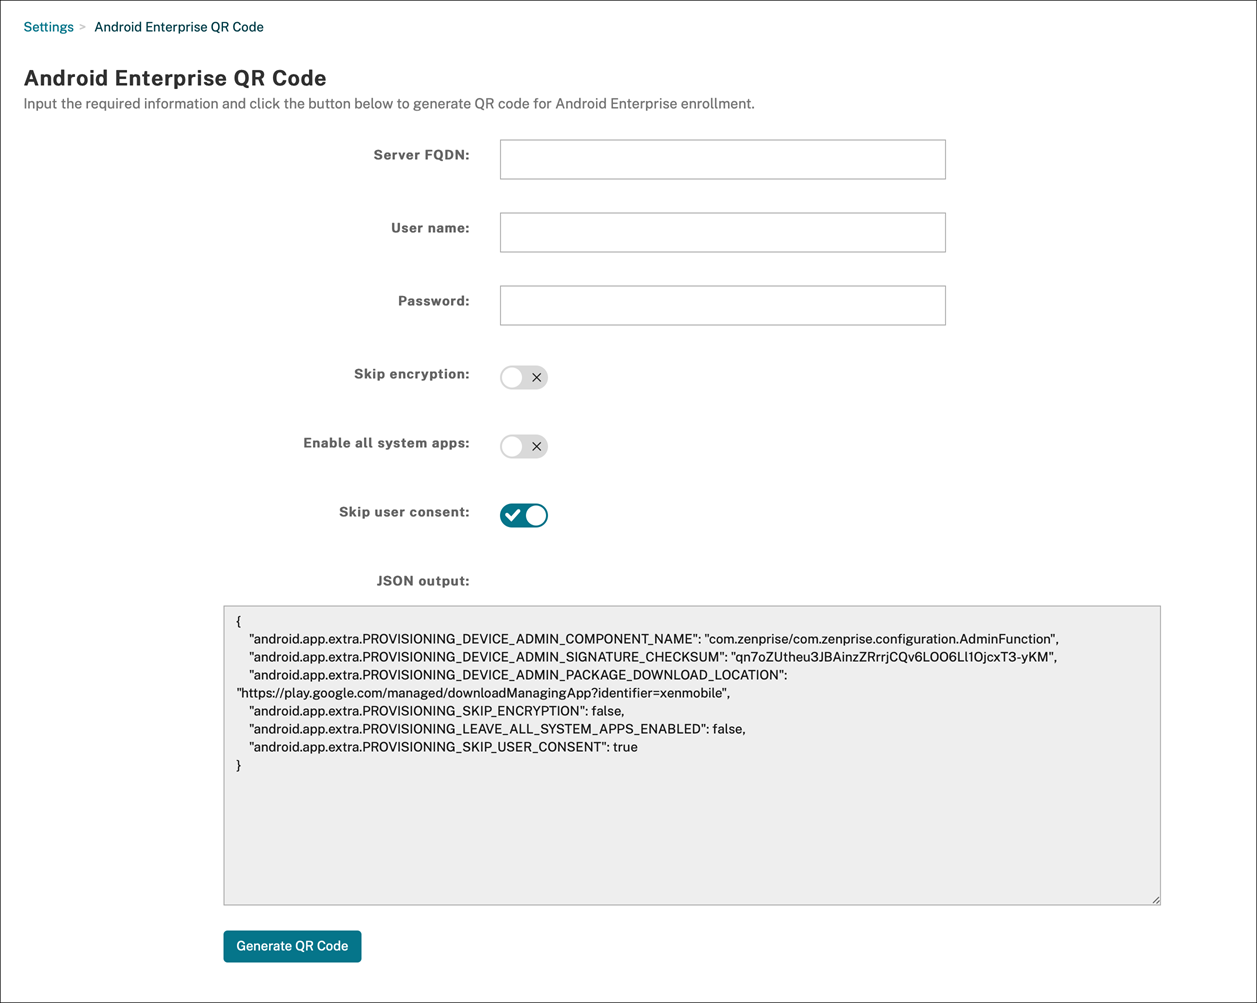
-
設定 > Android Enterprise QRコードに移動します。
-
必要に応じて、次の登録情報を指定します。
-
サーバーFQDN: Citrix Endpoint ManagementサーバーのFQDNを入力します (例:
example.cem.cloud.com)。このフィールドはオプションです。空のままにした場合、ユーザーは登録時にこの情報を入力する必要があります。 -
ユーザー名: 登録に使用するユーザー名を入力します。QRコードを複数のユーザーに配布する予定がある場合は、このフィールドを空のままにすることをお勧めします。ユーザー名とパスワードでQRコードを構成すると、キオスクデバイスの登録に役立ちます。このフィールドを空のままにした場合、ユーザーは登録時にこの情報を入力する必要があります。
-
パスワード: 入力したユーザー名に関連付けられているパスワードを入力します。このフィールドを空のままにした場合、ユーザーは登録時にこの情報を入力する必要があります。
-
暗号化をスキップ: オンの場合、デバイスは登録中に暗号化されません。デフォルトはオフです。
-
すべてのシステムアプリを有効にする: オンの場合、デバイス上のすべてのシステムアプリへのアクセスを許可します。デフォルトはオフです。
-
ユーザーの同意をスキップ: オフの場合、ユーザーはデバイス管理をオプトアウトできます。デフォルトはオフです。
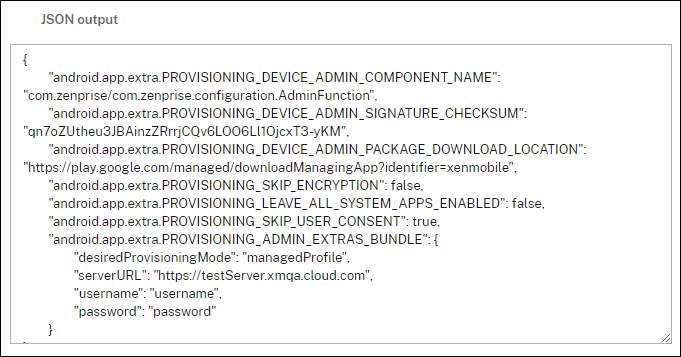
JSON出力ボックスには、指定した情報に対応するJSONコンテンツが表示されます。 -
-
さらに登録情報を追加するには、JSON出力ボックスでJSONコンテンツを編集します。
-
QRコードを生成をクリックします。QRコードはJSON出力の右側に表示されます。
-
QRコード画像を右クリックし、保存します。
-
デバイス登録のために、画像をユーザーに送信します。
工場出荷時設定にリセットされたデバイスは、このQRコードをスキャンして、完全に管理されたデバイスとして登録します。
デバイスを登録するには
新規または工場出荷時設定にリセットされたデバイスの電源をオンにした後:
-
ウェルカム画面で画面を6回タップして、QRコード登録フローを起動します。
-
プロンプトが表示されたら、Wi-Fiに接続します。QRコード内のCitrix Secure Hubのダウンロード場所は、このWi-Fiネットワーク経由でアクセス可能です。デバイスがWi-Fiに正常に接続すると、GoogleからQRコードリーダーをダウンロードし、カメラを起動します。
-
カメラをQRコードに向け、コードをスキャンします。Androidは、QRコード内のダウンロード場所からCitrix Secure Hubをダウンロードし、署名証明書の署名を検証し、Citrix Secure Hubをインストールして、デバイス所有者として設定します。
詳細については、Android EMM 開発者向けのこの Google ガイドを参照してください:
<https://developers.google.com/android/work/prov-devices#qr_code_method>。
ゼロタッチ登録
ゼロタッチ登録を使用すると、デバイスの電源を初めてオンにしたときに、デバイス自体を完全に管理されたデバイスとしてプロビジョニングするように設定できます。
デバイスの再販業者は、デバイスに構成を適用できるオンラインツールである Android ゼロタッチポータルでアカウントを作成します。Android ゼロタッチポータルを使用して、1つ以上のゼロタッチ登録構成を作成し、それらの構成をアカウントに割り当てられたデバイスに適用します。ユーザーがこれらのデバイスの電源をオンにすると、デバイスはCitrix Endpoint Managementに自動的に登録されます。デバイスに割り当てられた構成によって、自動登録プロセスが定義されます。
システム要件
-
ゼロタッチ登録のサポートは Android 9.0 から開始されます。
再販業者からのデバイスとアカウント情報
-
ゼロタッチ登録の対象となるデバイスは、エンタープライズ再販業者またはGoogleパートナーから購入されます。Android Enterpriseゼロタッチパートナーのリストについては、Android Webサイトを参照してください。
-
再販業者によって作成されたAndroid Enterpriseゼロタッチポータルアカウント。
-
再販業者から提供されたAndroid Enterpriseゼロタッチポータルアカウントのログイン情報。
ゼロタッチ構成の作成
ゼロタッチ構成を作成するときは、構成の詳細を指定するためにカスタムJSONを含めます。
このJSONを使用して、指定したCitrix Endpoint Managementサーバーにデバイスを登録するように構成します。この例の「URL」には、サーバーのURLを置き換えてください。
{
     "android.app.extra.PROVISIONING_ADMIN_EXTRAS_BUNDLE":
   {
         "serverURL":"URL"
    }
 }
追加のパラメーターを含むオプションのJSONを使用して、構成をさらにカスタマイズできます。この例では、Citrix Endpoint Managementサーバーと、この構成を使用するデバイスがサーバーにログオンするために使用するユーザー名およびパスワードを指定します。
{
    "android.app.extra.PROVISIONING_ADMIN_EXTRAS_BUNDLE":
      {
          "serverURL":"URL",
          "xm_username":"username",
          "xm_password":"password"
      }
        }
重要:
企業所有デバイスモードでデバイスをワークプロファイルに登録するには、
PROVISIONING_ADMIN_EXTRAS_BUNDLEの下のカスタムJSONに{"desiredProvisioningMode": "managedProfile"}を追加します。
-
https://partner.android.com/zerotouchでAndroidゼロタッチポータルにアクセスします。ゼロタッチデバイスの再販業者から提供されたアカウント情報でログインします。
-
構成をクリックします。
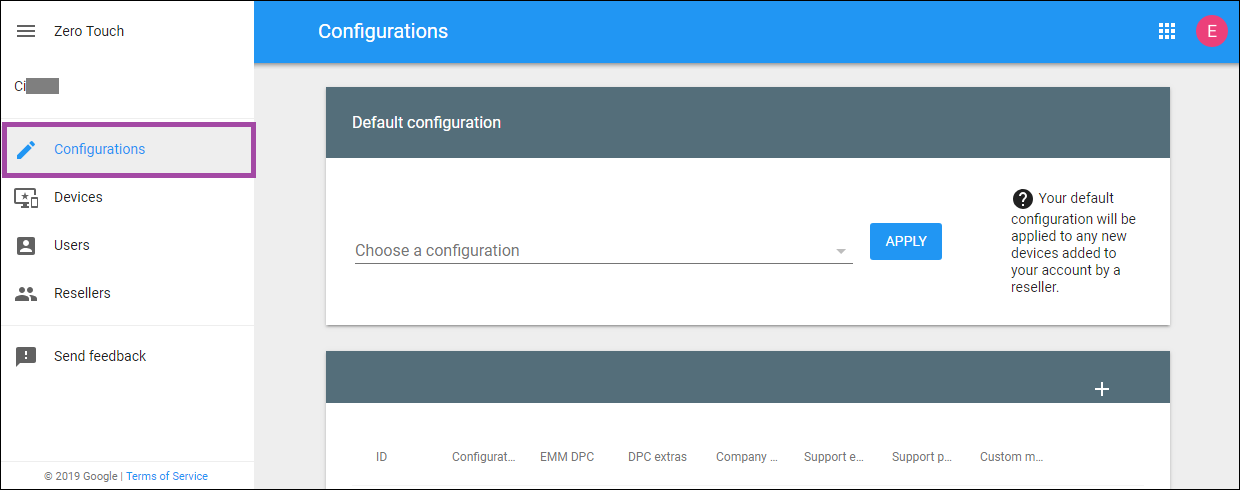
-
構成テーブルの上にある**+**をクリックします。
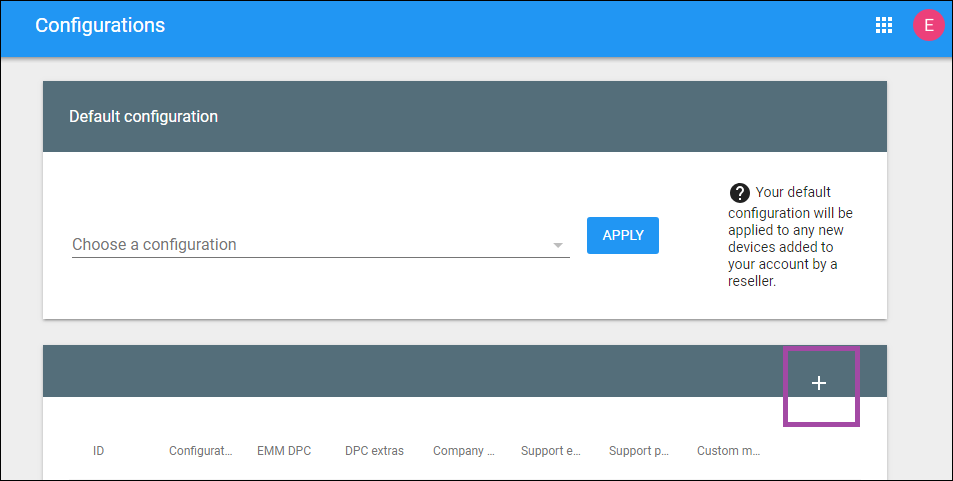
-
表示される構成ウィンドウに構成情報を入力します。
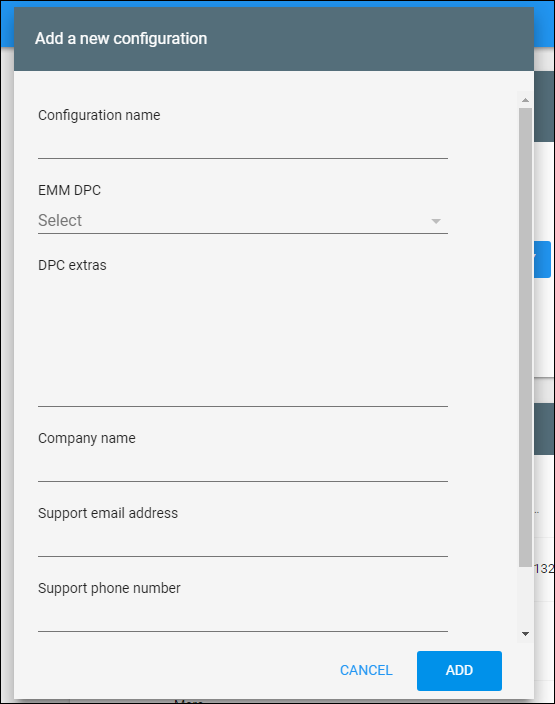
-
構成名: この構成に選択した名前を入力します。
-
EMM DPC: Citrix Secure Hubを選択します。
-
DPC extras: このフィールドにカスタムJSONテキストを貼り付けます。
-
会社名: デバイスプロビジョニング中にAndroid Enterpriseゼロタッチデバイスに表示する名前を入力します。
-
サポートメールアドレス: ユーザーがヘルプを求めるために連絡できるメールアドレスを入力します。このアドレスは、デバイスプロビジョニング前にAndroid Enterpriseゼロタッチデバイスに表示されます。
-
サポート電話番号: ユーザーがヘルプを求めるために連絡できる電話番号を入力します。この電話番号は、デバイスプロビジョニング前にAndroid Enterpriseゼロタッチデバイスに表示されます。
-
カスタムメッセージ: オプションで、ユーザーが連絡を取りやすくするため、またはデバイスに何が起こっているかについて詳細を伝えるために、1つまたは2つの文を追加します。このカスタムメッセージは、デバイスプロビジョニング前にAndroid Enterpriseゼロタッチデバイスに表示されます。
-
-
追加をクリックします。
-
さらに構成を作成するには、手順2から4を繰り返します。
-
構成をデバイスに適用するには:
-
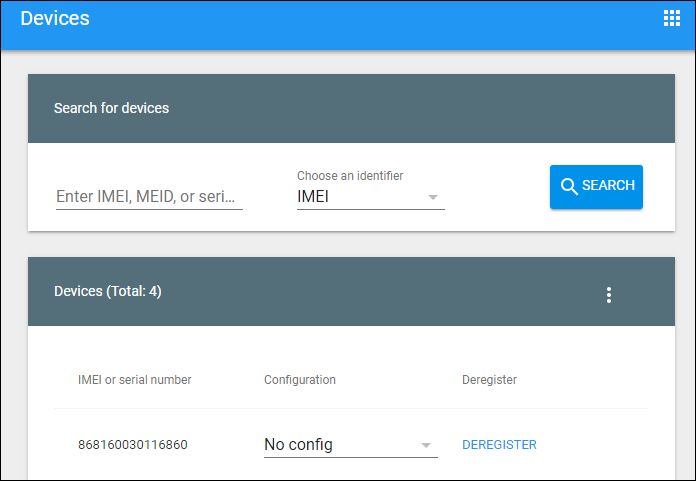
Androidゼロタッチポータルで、「デバイス」をクリックします。
-
デバイスのリストからデバイスを見つけ、それに割り当てる構成を選択します。
-
「更新」をクリックします。
-
CSVファイルを使用して、多数のデバイスに構成を適用できます。
多数のデバイスに構成を適用する方法については、「IT管理者向けのゼロタッチ登録」を参照してください。このAndroid Enterpriseのトピックには、構成を管理し、デバイスに適用する方法に関する詳細情報が記載されています。
専用のAndroid Enterpriseデバイスのプロビジョニング
専用のAndroid Enterpriseデバイスは、単一のユースケースを満たすために特化した、完全に管理されたデバイスです。これらのデバイスは、このユースケースに必要なタスクを実行するために必要な1つのアプリまたは少数のアプリに制限されます。また、ユーザーが他のアプリを有効にしたり、デバイスで他の操作を行ったりすることを防ぎます。
専用デバイスは、Android Enterpriseの完全に管理されたデバイスのプロビジョニングで説明されているように、他の完全に管理されたデバイスで使用される登録方法のいずれかを使用して登録します。専用デバイスのプロビジョニングには、登録前により多くのセットアップが必要です。
専用デバイスをプロビジョニングするには:
-
専用デバイスを登録することを許可するCitrix Endpoint Management管理者の登録プロファイルを、Citrix Endpoint Management展開に追加します。「登録プロファイルの作成」を参照してください。
-
専用デバイスがアプリにアクセスできるようにするには、それらを許可リストに追加します。
-
オプションで、許可されたアプリがロックタスクモードを許可するように設定します。アプリがロックタスクモードの場合、ユーザーがアプリを開くと、アプリはデバイス画面に固定されます。ホームボタンは表示されず、戻るボタンは無効になります。ユーザーは、サインアウトなどのアプリにプログラムされたアクションを使用してアプリを終了します。
-
追加した登録プロファイルに各デバイスを登録します。
システム要件
-
専用デバイスの登録のサポートはAndroid 6.0から開始されます。
アプリを許可し、タスク固定モードを設定する
キオスクデバイスポリシーを使用すると、アプリを許可し、タスク固定モードを設定できます。デフォルトでは、Citrix Secure HubとGoogle Playサービスは許可リストに含まれています。
キオスクポリシーを追加するには:
-
Citrix Endpoint Managementコンソールで、構成 > デバイスポリシーをクリックします。デバイスポリシーページが表示されます。
-
追加をクリックします。新しいポリシーの追加ダイアログボックスが表示されます。
-
その他を展開し、セキュリティの下にあるキオスクをクリックします。キオスクポリシーページが表示されます。
-
プラットフォームで、Android Enterpriseを選択します。他のプラットフォームの選択を解除します。
-
ポリシー情報ペインで、ポリシー名とオプションの説明を入力します。
-
次へをクリックし、追加をクリックします。
-
アプリを許可し、そのアプリのタスク固定モードを許可または拒否するには:リストから許可するアプリを選択します。ユーザーがアプリを起動したときに、アプリをデバイス画面に固定するように設定するには、許可を選択します。アプリを固定しないように設定するには、拒否を選択します。デフォルトは許可です。デバイスポリシー構成画面(/en-us/citrix-endpoint-management/media/configure-device-policies-kiosk-android-enterprise.png)
-
保存をクリックします。
-
別のアプリを許可し、そのアプリのタスク固定モードを許可または拒否するには、追加をクリックします。
-
展開ルールを設定し、デリバリーグループを選択します。詳細については、「デバイスポリシー」を参照してください。
ワークプロファイルまたは会社所有デバイス上のワークプロファイルを持つAndroid Enterpriseの完全管理対象デバイスのプロビジョニング
Android 9.0~10.xを実行しているデバイスは、「ワークプロファイル付き完全管理対象」として登録されます。Android 11以降では、デバイスは「会社所有デバイス上のワークプロファイル」として登録されます。これらのデバイスはすべて、仕事と個人の両方の目的で使用される会社所有のデバイスです。組織はデバイス全体を管理します。デバイスには1つのポリシーセットを適用し、ワークプロファイルには別のポリシーセットを適用できます。
Citrix Endpoint Managementコンソールでは、ワークプロファイル付きの完全管理対象デバイスは次の用語で表示されます。
-
デバイスの所有権は「会社所有」です。
-
デバイスのAndroid Enterpriseインストールタイプは「Corporate Owner Personally Enabled」です。
システム要件
-
ワークプロファイル付きの完全管理対象デバイスの登録のサポートは、Android 9.0から開始されます。
デバイスを登録するには
新規デバイスおよび工場出荷時設定にリセットされたデバイスは、ワークプロファイル付きの完全管理対象デバイスとして登録されます。これらのデバイスは、「Android Enterpriseの完全管理対象デバイスのプロビジョニング」で説明されている、他の完全管理対象デバイスに使用される登録方法のいずれかを使用します。Android 11を実行しているデバイスは、そのセクションで説明されているQRコードまたはゼロタッチ登録方法を使用して、会社所有デバイス上のワークプロファイルモードで登録できます。
重要:
QRコード方式を使用して会社所有デバイス上のワークプロファイルモードでデバイスを登録する場合、
serverURLフィールドの上に、JSON出力に以下を追加します。 "desiredProvisioningMode": "managedProfile",
新規デバイスまたは工場出荷時設定にリセットされていないデバイスは、「Android Enterpriseワークプロファイルデバイスのプロビジョニング」で説明されているように、ワークプロファイルデバイスとして登録されます。
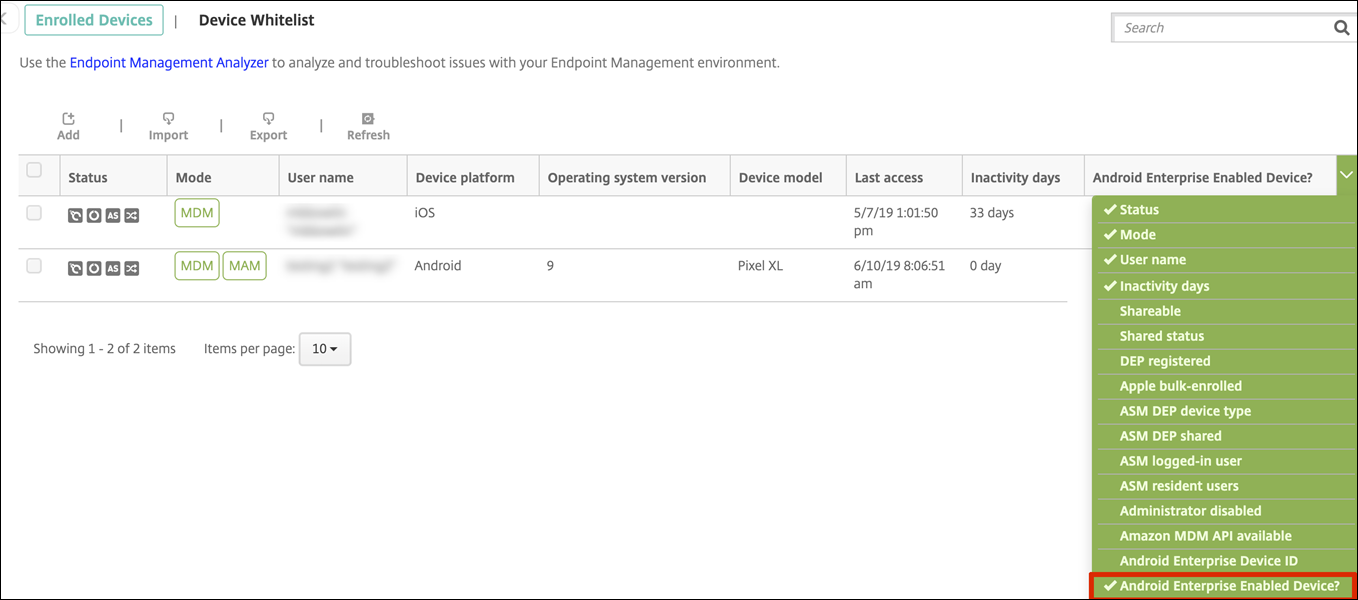
Citrix Endpoint ManagementコンソールでのAndroid Enterpriseデバイスの表示
Android Enterpriseの完全管理対象デバイス、専用デバイス、および仕事用プロファイルを持つ完全管理対象デバイスを表示するには:
Android Enterpriseのデバイスおよびアプリポリシーを構成する
デバイスレベルとアプリレベルの両方で制御されるポリシーの概要については、「Android EnterpriseでサポートされているデバイスポリシーとMDXポリシー」を参照してください。
ポリシーについて知っておくべきこと:
-
デバイス制限: 数十のデバイス制限により、次のような機能を制御できます。
-
デバイスカメラの使用
-
仕事用プロファイルと個人用プロファイル間のコピー&ペーストの使用
-
-
アプリごとのVPN: マネージド構成デバイスポリシーを使用して、Android EnterpriseのVPNプロファイルを構成します。
-
メールポリシー: アプリを構成するには、マネージド構成デバイスポリシーを使用することをお勧めします。
デバイスポリシー
この表は、Android Enterpriseデバイスで利用可能なすべてのデバイスポリシーを一覧表示します。
重要:
Android Enterpriseに登録し、MDXアプリを使用するデバイスの場合:一部の設定はMDXとAndroid Enterpriseを通じて制御できます。MDXには最も制限の少ないポリシー設定を使用し、ポリシーはAndroid Enterpriseを通じて制御してください。
| アプリの権限 | アプリのインベントリ | アプリのアンインストール |
| 管理対象アプリの自動更新 | 接続のスケジュール設定 | 資格情報 |
| カスタムXML | Citrix Endpoint Managementオプション | ファイル |
| キーガード管理 | キオスク | ランチャー構成 |
| 位置情報 | 管理対象構成 | ネットワーク |
| OSアップデート | パスコード | 制限 |
ワークプロファイルを持つ完全管理対象デバイス (COPEデバイス) のデバイスポリシー
ワークプロファイルを持つ完全管理対象デバイスの場合、一部のデバイスポリシーを使用して、デバイス全体とワークプロファイルに個別の設定を適用できます。その他のデバイスポリシーを使用して、デバイス全体にのみ、またはワークプロファイルを持つ完全管理対象デバイスのワークプロファイルにのみ設定を適用できます。企業所有デバイスモードのワークプロファイルに登録されているデバイスの場合、ポリシーはワークプロファイルにのみ適用され、デバイス全体には適用されません。
| ポリシー | 適用対象 |
|---|---|
| アプリの権限 | ワークプロファイル |
| アプリのインベントリ | ワークプロファイル |
| アプリのアンインストール | ワークプロファイル |
| 管理対象アプリを自動的に更新 | 仕事用プロファイル |
| 接続スケジュール | 仕事用プロファイル |
| 資格情報 | 仕事用プロファイル |
| カスタムXML | 該当なし |
| Citrix Endpoint Managementオプション | 仕事用プロファイル |
| ファイル | 仕事用プロファイル |
| キーガード管理 | デバイスと仕事用プロファイル |
| キオスク | 該当なし |
| ランチャー構成 | デバイスとワークプロファイル |
| 位置情報 | デバイス (位置情報モードのみ) |
| 管理対象構成 | ワークプロファイル |
| ネットワーク | デバイス |
| OSアップデート | 該当なし |
| パスコード | デバイスとワークプロファイル |
| 制限 | デバイスとワークプロファイル (デバイスとワークプロファイルで個別のポリシーを作成) |
| 「VPN」(/ja-jp/citrix-endpoint-management/policies/vpn-policy.html#android-enterprise-settings) | 該当なし |
関連項目: 「Android EnterpriseでサポートされているデバイスポリシーとMDXポリシー」(/ja-jp/mdx-toolkit/policies-platform/android-enterprise-supported-device-and-mdx-policies.html)および「MAM SDKの概要」(/ja-jp/mdx-toolkit/mam-sdk-overview.html)。
セキュリティアクション
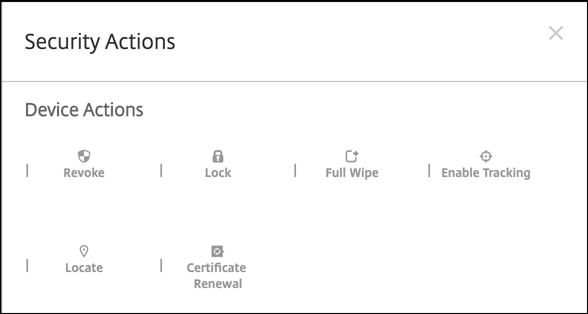
Android Enterpriseは、以下のセキュリティアクションをサポートしています。各セキュリティアクションの説明については、「セキュリティアクション」(/ja-jp/citrix-endpoint-management/device-management.html#security-actions)を参照してください。
| セキュリティアクション | ワークプロファイル | 完全管理 |
|---|---|---|
| 証明書の更新 | はい | はい |
| 完全ワイプ | はい(選択的ワイプ後) | はい |
| 検索 | はい | はい |
| ロック | はい | はい |
| ロックしてパスワードをリセット | いいえ | はい |
| 通知 (着信音) | はい | はい |
| 取り消し | はい | はい |
| 選択的ワイプ | はい | はい |
セキュリティアクションに関する注意事項
-
位置特定セキュリティアクションは、位置情報デバイスポリシーがデバイスの位置情報モードを高精度またはバッテリー節約に設定しない限り失敗します。位置情報デバイスポリシーを参照してください。
-
Android 9.0より前のバージョンのAndroidを実行している仕事用プロファイルデバイスの場合:
-
ロックおよびパスワードリセットアクションはサポートされていません。
-
-
Android 9.0以降を搭載した仕事用プロファイルデバイスの場合:
-
送信されたパスコードは仕事用プロファイルをロックします。デバイス自体はロックされません。
-
仕事用プロファイルにパスコードが設定されていない場合:
-
パスコードが送信されない場合、または送信されたパスコードがパスコード要件を満たさない場合: デバイスはロックされます。
-
-
仕事用プロファイルにパスコードが設定されている場合:
-
パスコードが送信されない場合、または送信されたパスコードがパスコード要件を満たさない場合: 仕事用プロファイルはロックされますが、デバイス自体はロックされません。
-
-
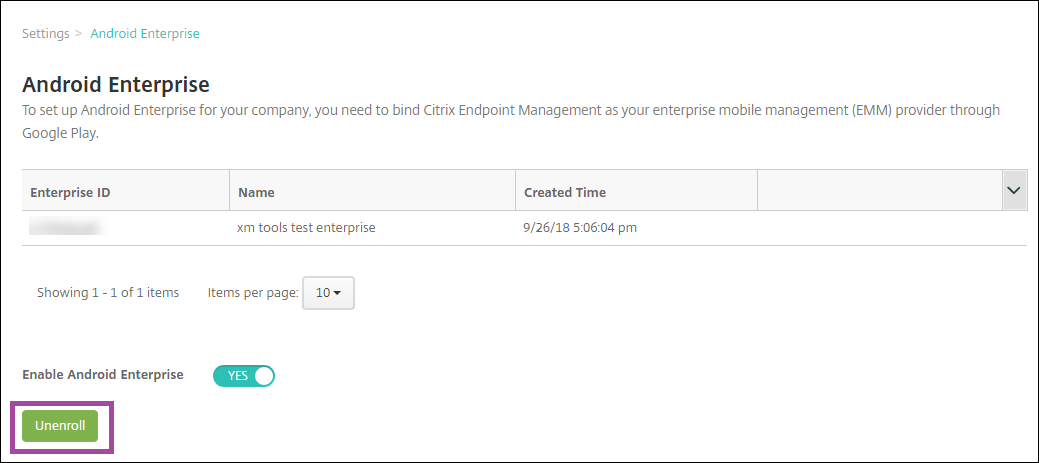
Android Enterpriseエンタープライズの登録解除
Android Enterpriseエンタープライズを使用しなくなった場合は、そのエンタープライズの登録を解除できます。
警告:
エンタープライズの登録を解除すると、そのエンタープライズを通じてすでに登録されているデバイス上のAndroid Enterpriseアプリは、デフォルトの状態にリセットされます。Googleはデバイスを管理しなくなります。新しいAndroid Enterpriseエンタープライズに登録する場合、管理対象Google Playから新しい組織のアプリを承認する必要があります。その後、Citrix Endpoint Managementコンソールからアプリを更新できます。
Android Enterpriseエンタープライズの登録が解除されると、次のようになります。
-
エンタープライズを通じて登録されたデバイスとユーザーのAndroid Enterpriseアプリは、デフォルトの状態にリセットされます。以前適用された管理対象構成ポリシーは、操作に影響を与えなくなります。
-
Citrix Endpoint Managementは、エンタープライズを通じて登録されたデバイスを管理します。Googleの観点からは、これらのデバイスは管理対象外です。新しいAndroid Enterpriseアプリを追加することはできません。管理対象構成ポリシーを適用することはできません。スケジュール、パスワード、制限などの他のポリシーをこれらのデバイスに適用できます。
-
Android Enterpriseにデバイスを登録しようとすると、それらはAndroid Enterpriseデバイスではなく、Androidデバイスとして登録されます。
Citrix Endpoint ManagementサーバーコンソールとCitrix Endpoint Management Toolsを使用して、Android Enterpriseエンタープライズの登録を解除します。
このタスクを実行すると、Citrix Endpoint ManagementはToolsポップアップウィンドウを開きます。開始する前に、ブラウザがポップアップウィンドウを開く権限を持っていることを確認してください。Google Chromeなどの一部のブラウザでは、ポップアップブロックを無効にし、Citrix Endpoint Managementサイトのアドレスをポップアップ許可リストに追加する必要があります。
Android Enterpriseエンタープライズの登録を解除するには: