
Defenderデバイスポリシー
Windows Defenderは、Windows 10およびWindows 11に付属するマルウェア対策機能です。Citrix Endpoint ManagementデバイスポリシーのDefenderを使用して、Windows 10およびWindows 11のデスクトップおよびタブレットデバイス向けMicrosoft Defenderポリシーを構成できます。
このポリシーを追加または構成するには、構成 > デバイスポリシーに移動します。詳細については、デバイスポリシーを参照してください。
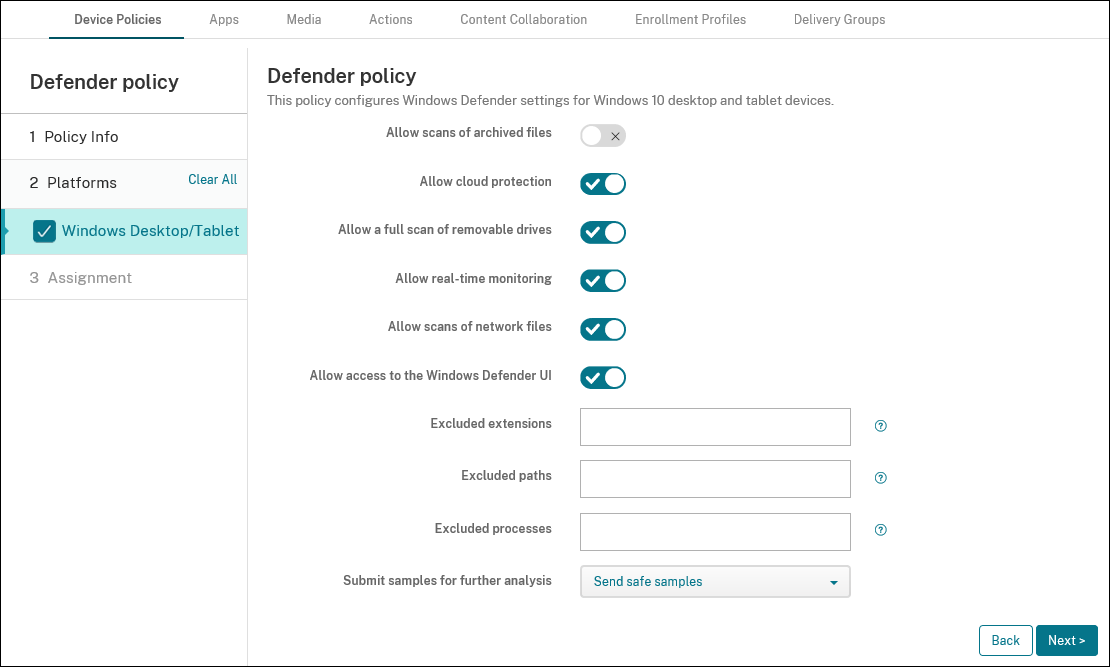
Windowsデスクトップおよびタブレットの設定
-
アーカイブファイルのスキャンを許可: Defenderがアーカイブファイルをスキャンすることを許可またはブロックします。既定値はオフです。
-
クラウド保護を許可: Defenderがマルウェア活動に関する情報をMicrosoftに送信することを許可またはブロックします。既定値はオンです。
-
リムーバブルドライブのフルスキャンを許可: DefenderがUSBスティックなどのリムーバブルドライブをスキャンすることを許可またはブロックします。既定値はオンです。
-
リアルタイム監視を許可: 既定値はオンです。
-
ネットワークファイルのスキャンを許可: Defenderがネットワークファイルをスキャンすることを許可またはブロックします。既定値はオンです。
-
Windows Defender UIへのアクセスを許可: ユーザーがWindows Defenderユーザーインターフェイスにアクセスできるかどうかを指定します。この設定は、ユーザーデバイスが次回起動したときに有効になります。この設定がオフの場合、ユーザーはWindows Defenderの通知を受け取りません。既定値はオンです。
-
除外する拡張子: リアルタイムスキャンまたはスケジュールスキャンから除外する拡張子。拡張子を区切るには、
|文字を使用します。例:lib\|obj。 -
除外するパス: リアルタイムスキャンまたはスケジュールスキャンから除外するパス。パスを区切るには、
|文字を使用します。例:C:\Example|C:\Example1。 -
除外するプロセス: リアルタイムスキャンまたはスケジュールスキャンから除外するプロセス。プロセスを区切るには、
|文字を使用します。例:C:\Example.exe|C:\Example1.exe。 -
詳細分析のためにサンプルを送信: 悪意のあるファイルであるかどうかを判断するために、さらに分析が必要なファイルをMicrosoftに送信するかどうかを制御します。オプション: 常にプロンプトを表示、安全なサンプルを送信、送信しない、すべてのサンプルを送信。既定値は安全なサンプルを送信です。