
Google Workspace (旧 G Suite) のお客様向けレガシー Android Enterprise
Google Workspace のお客様は、レガシー Android Enterprise を構成するために、レガシー Android Enterprise 設定を使用する必要があります。Google は最近、G Suite を Google Workspace に名称変更しました。
組織がすでに Google Workspace を使用してユーザーに Google アプリへのアクセスを提供している場合、Google Workspace を使用して Citrix を EMM として登録できます。組織が Google Workspace を使用している場合、既存のエンタープライズ ID とユーザー用の既存の Google アカウントを持っています。Citrix Endpoint Management を Google Workspace とともに使用するには、LDAP ディレクトリと同期し、Google Directory API を使用して Google から Google アカウント情報を取得します。この種類のエンタープライズは既存のドメインに紐付けられているため、各ドメインは1つのエンタープライズしか作成できません。Citrix Endpoint Management にデバイスを登録するには、各ユーザーは既存の Google アカウントで手動でサインインする必要があります。このアカウントにより、Google Workspace プランで提供される他の Google サービスに加えて、管理対象の Google Play にアクセスできるようになります。
レガシー Android Enterprise の要件:
-
公開アクセス可能なドメイン
-
Google 管理者アカウント
-
管理プロファイルのサポートがある Android デバイス
-
Google Play がインストールされている Google アカウント
-
デバイスに設定されている仕事用プロファイル
レガシー Android Enterprise の構成を開始するには、Citrix Endpoint Management の設定の Android Enterprise ページで レガシー Android Enterprise をクリックします。
レガシー Android Enterprise オプション(/en-us/citrix-endpoint-management/media/android-enterprise-setup-connect-legacy.png)
Android Enterprise アカウントを作成する
Android Enterprise アカウントを設定する前に、Google でドメイン名を検証する必要があります。
Google でドメイン名をすでに検証している場合、この手順をスキップできます: Android Enterprise サービスアカウントを設定し、Android Enterprise 証明書をダウンロードする。
-
<https://gsuite.google.com/signup/basic/welcome>に移動します。次のページに、管理者情報と会社情報を入力する画面が表示されます。アカウント設定ページ(/en-us/citrix-endpoint-management/media/afw-account-setup-redirect.png) -
管理者ユーザー情報を入力します。管理者ユーザー情報(/en-us/citrix-endpoint-management/media/afw-enter-admin-user-info.png)
-
管理者アカウント情報に加えて、会社情報を入力します。会社情報画面(/en-us/citrix-endpoint-management/media/afw-enter-company-info.png)プロセスの最初のステップが完了し、次のページが表示されます。確認ページ(/en-us/citrix-endpoint-management/media/afw-dns-verification-1.png)
ドメイン所有権の確認
Googleが次のいずれかの方法でドメインを確認できるようにします。
-
ドメインホストのWebサイトにTXTまたはCNAMEレコードを追加します。
-
HTMLファイルをドメインのWebサーバーにアップロードします。
-
ホームページに
<meta>タグを追加します。Googleは最初の方法を推奨しています。この記事では、ドメイン所有権を確認する手順については説明していませんが、必要な情報は次の場所で見つけることができます: https://support.google.com/a/answer/6248925.
-
Startをクリックして、ドメインの確認を開始します。Verify domain ownershipページが表示されます。ページの手順に従ってドメインを確認します。
-
「確認」をクリックします。確認ボタン(/en-us/citrix-endpoint-management/media/afw-verify-domain-ownership.png)確認の確認(/en-us/citrix-endpoint-management/media/afw-domain-verified.png)
-
Googleがドメインの所有権を確認します。ドメイン所有権の確認(/en-us/citrix-endpoint-management/media/afw-google-verification.png)
-
確認が正常に完了すると、次のページが表示されます。「続行」をクリックします。成功確認ページ(/en-us/citrix-endpoint-management/media/afw-dns-verification-9.png)
-
Googleは、Citrix®に提供し、Android Enterprise設定を構成するときに使用するEMMバインディングトークンを作成します。トークンをコピーして保存してください。セットアップ手順の後半で必要になります。バインディングトークン(/en-us/citrix-endpoint-management/media/afw-obtain-token.png)
-
「完了」をクリックして、Android Enterpriseのセットアップを完了します。ドメインが正常に確認されたことを示すページが表示されます。
Android Enterpriseサービスアカウントを作成した後、Google管理コンソールにサインインして、モビリティ管理設定を管理できます。
Android Enterpriseサービスアカウントを設定し、Android Enterprise証明書をダウンロードする
Citrix Endpoint ManagementがGoogle PlayおよびDirectoryサービスに接続できるようにするには、開発者向けのGoogle Projectポータルを使用してサービスアカウントを作成する必要があります。このサービスアカウントは、Citrix Endpoint ManagementとAndroid向けGoogleサービス間のサーバー間通信に使用されます。使用されている認証プロトコルの詳細については、
<https://developers.google.com/identity/protocols/OAuth2ServiceAccount>にアクセスしてください。
-
Webブラウザで
<https://console.cloud.google.com/project>にアクセスし、Google管理者資格情報でサインインします。 -
プロジェクトリストで、「プロジェクトを作成」をクリックします。
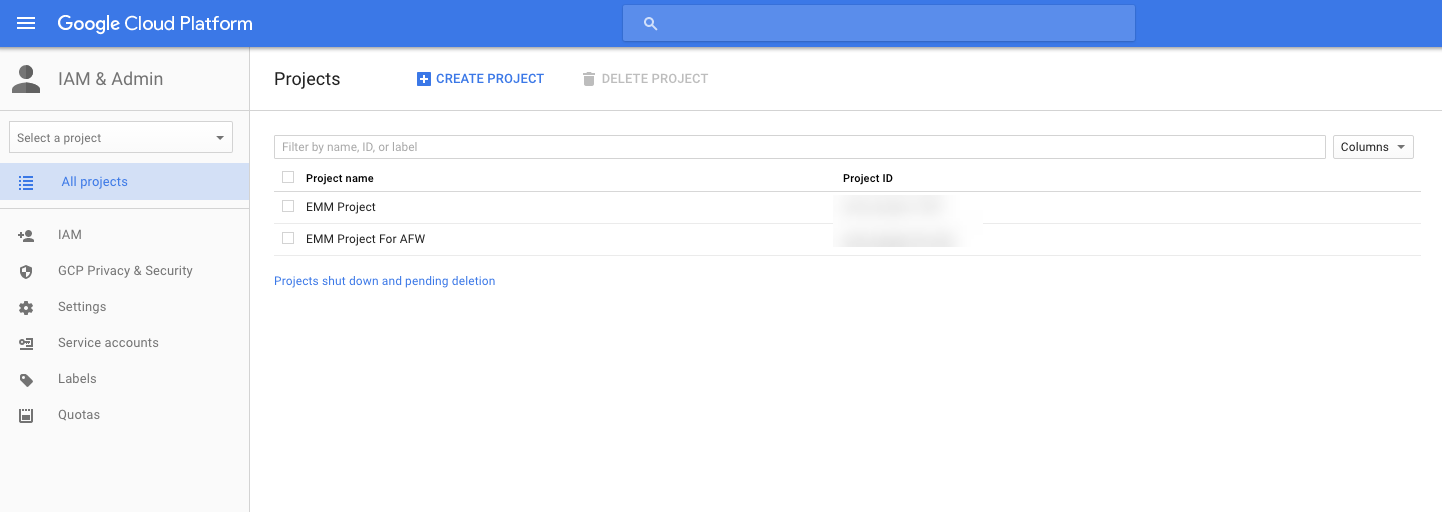
-
プロジェクト名に、プロジェクトの名前を入力します。
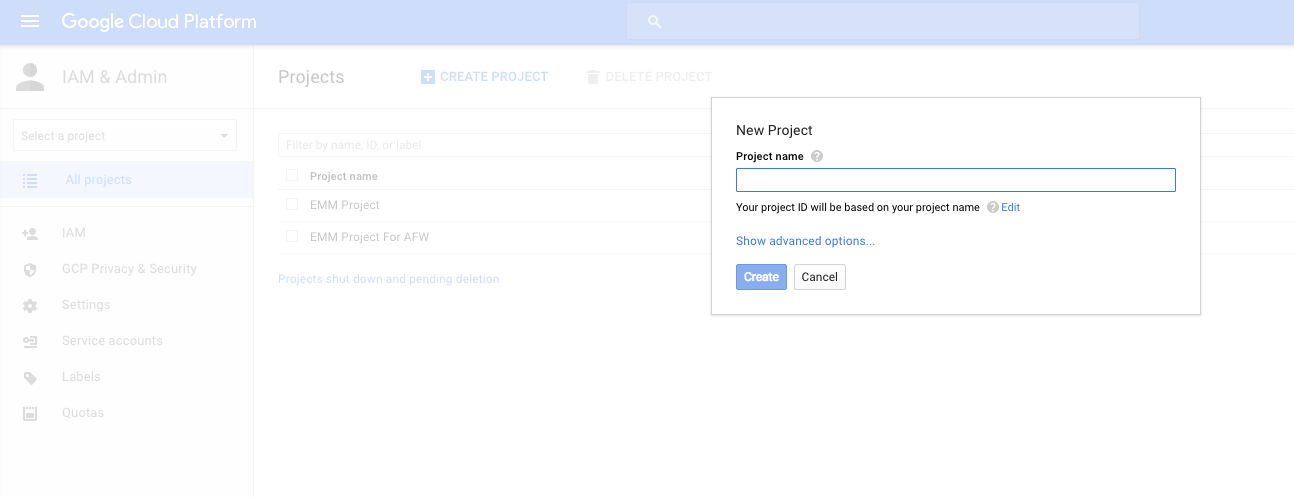
-
ダッシュボードで、Google API を使用をクリックします。
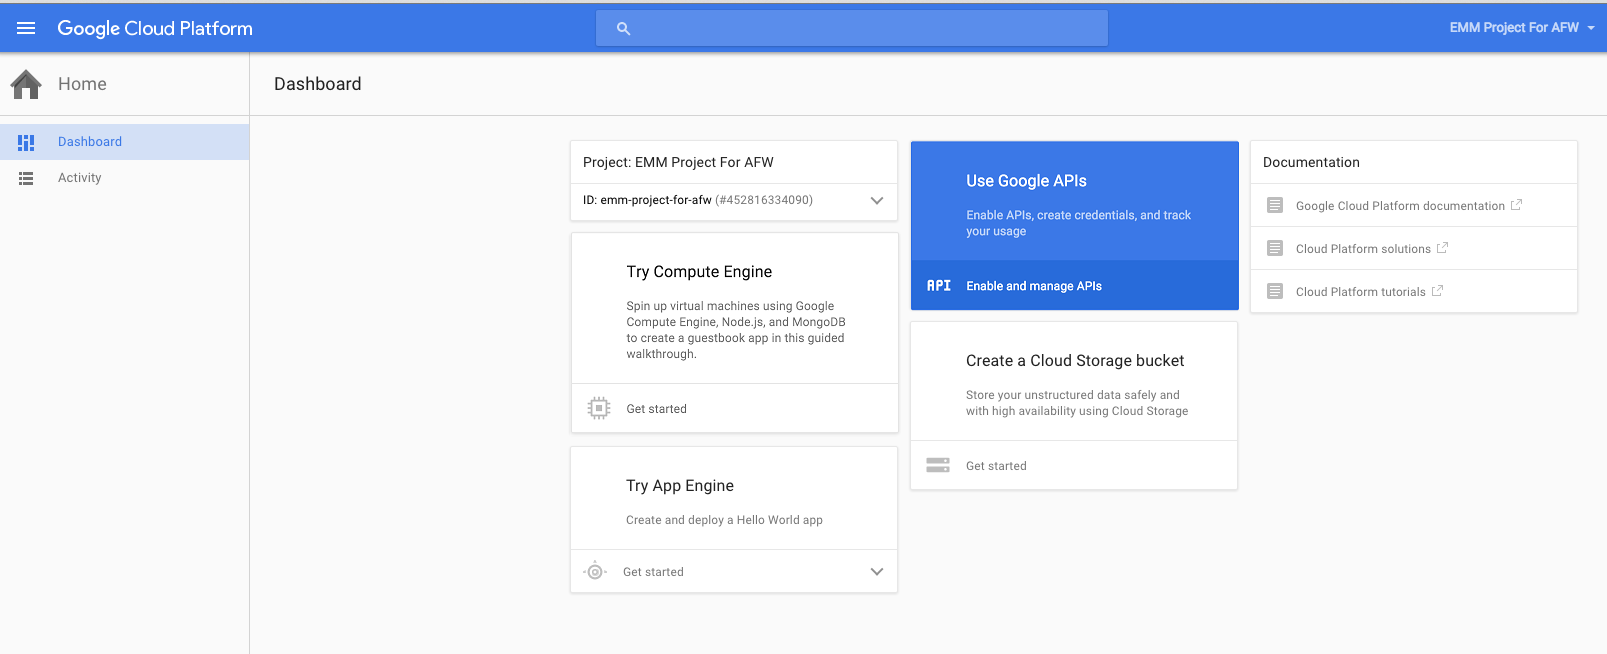
-
ライブラリをクリックし、検索に「EMM」と入力して、検索結果をクリックします。
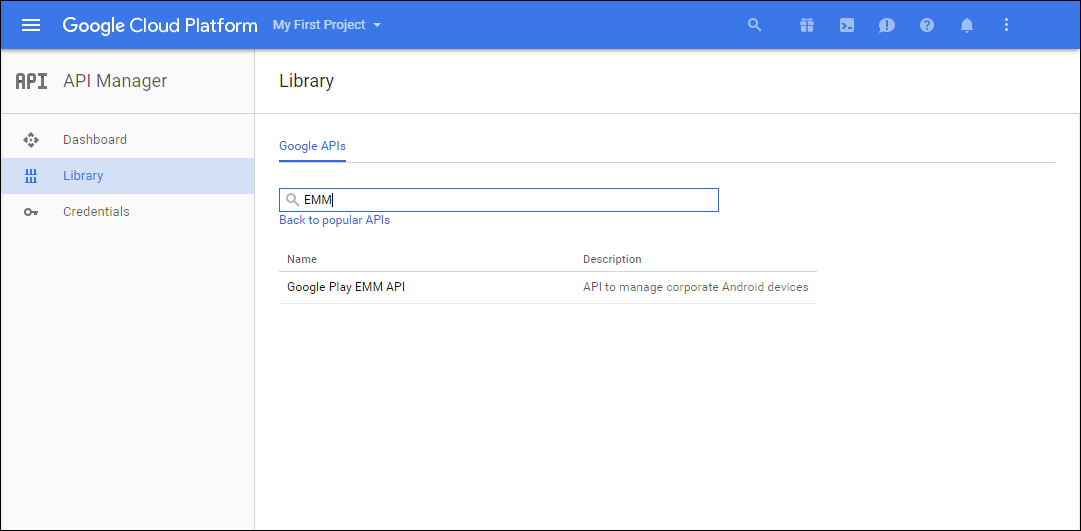
-
概要ページで、有効にするをクリックします。
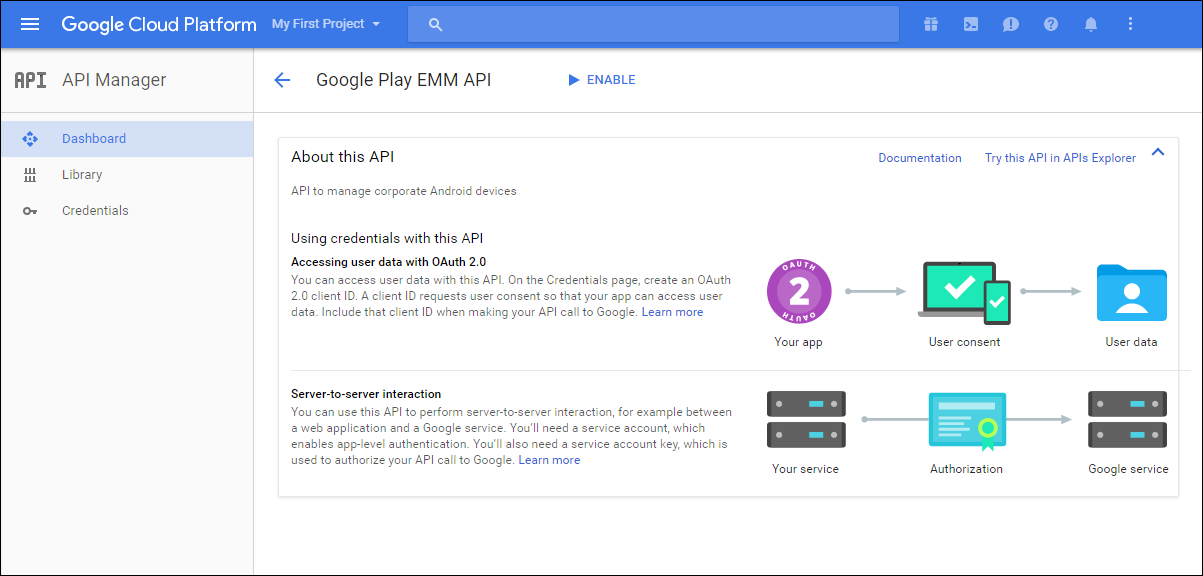
-
Google Play EMM APIの横にある認証情報に移動をクリックします。
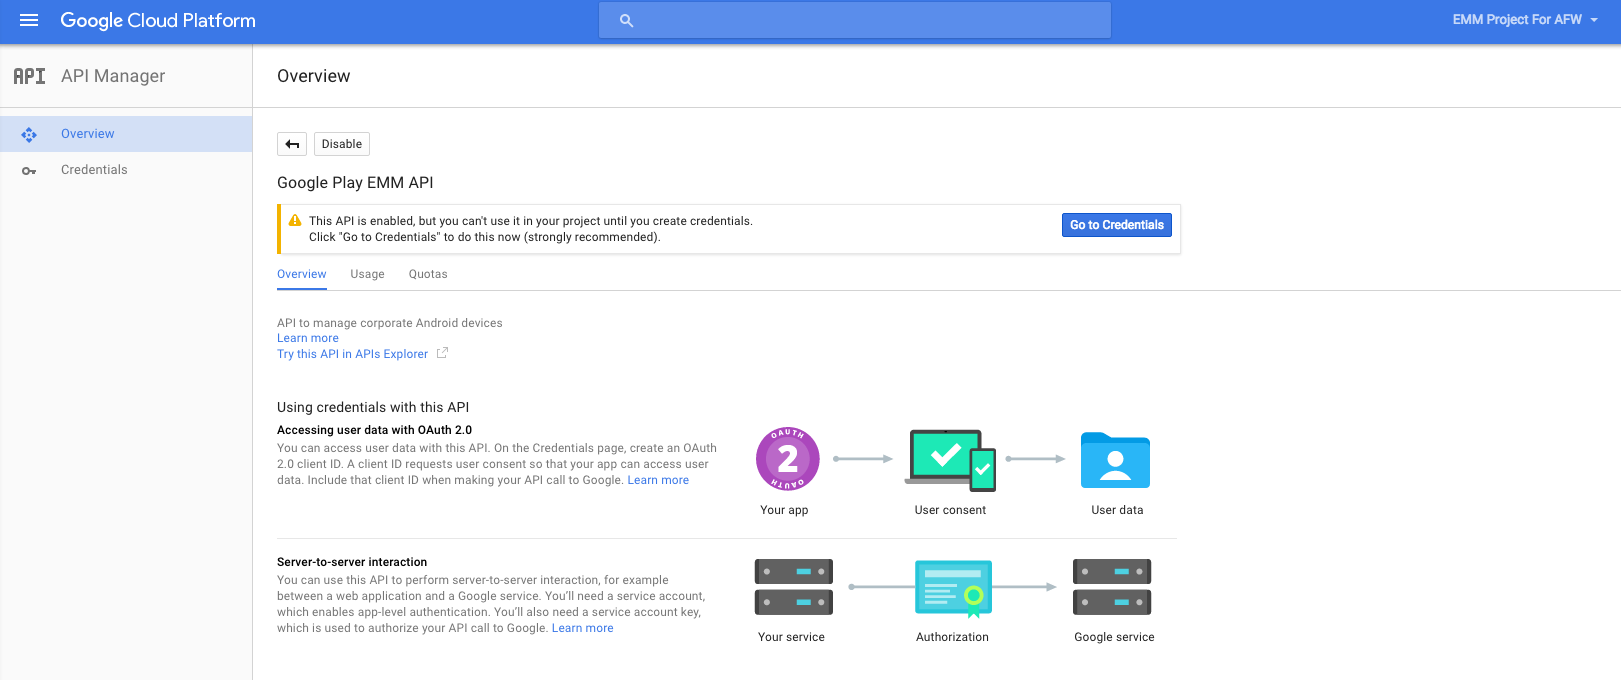
-
プロジェクトに認証情報を追加リストのステップ1で、サービスアカウントをクリックします。
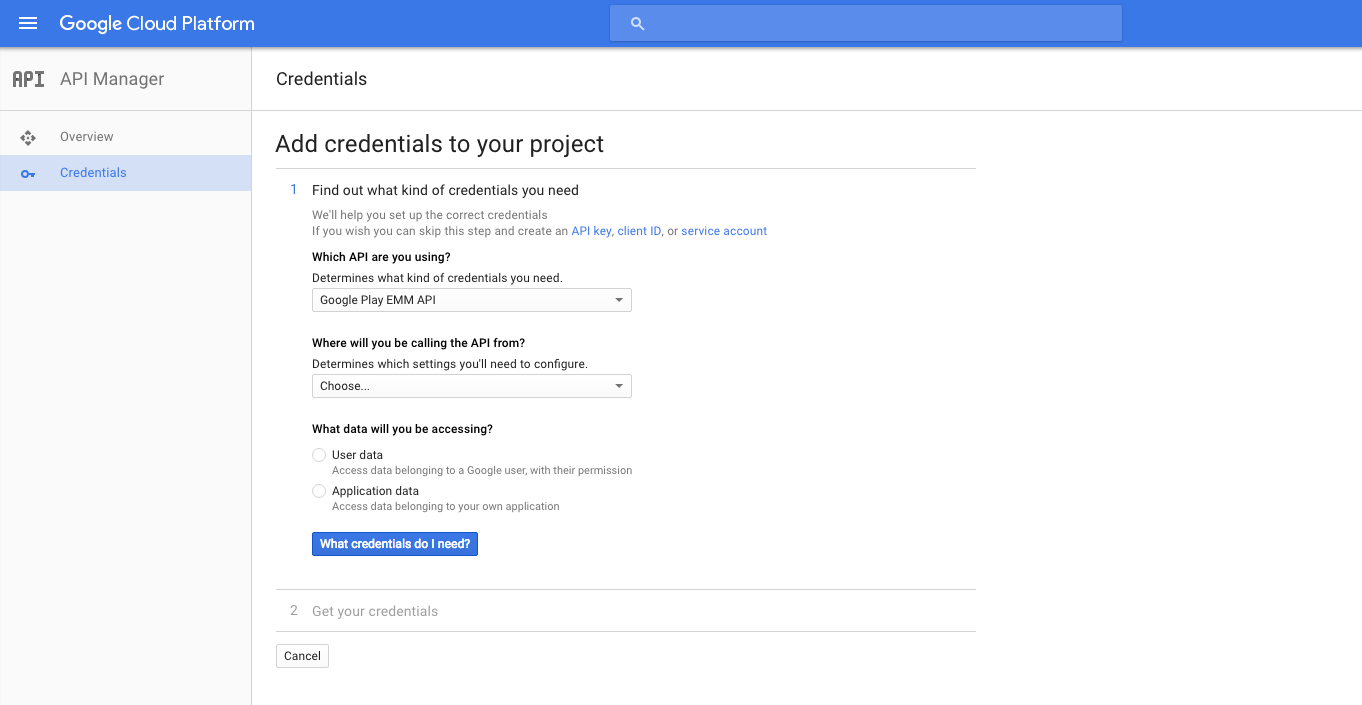
-
サービスアカウントページで、サービスアカウントを作成をクリックします。
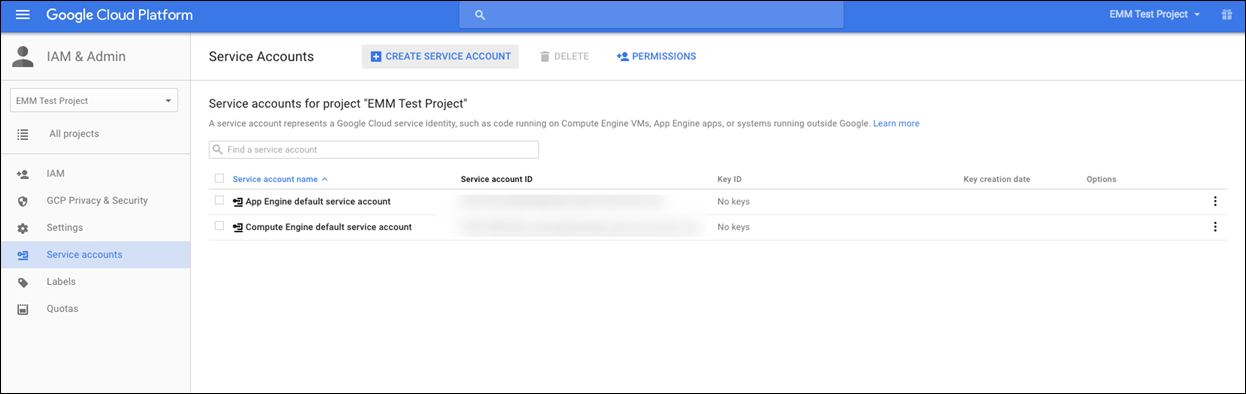
-
「サービスアカウントを作成」で、アカウントに名前を付け、「新しい秘密鍵を提供する」チェックボックスをオンにします。「P12」をクリックし、「Google Apps ドメイン全体の委任を有効にする」チェックボックスをオンにしてから、「作成」をクリックします。
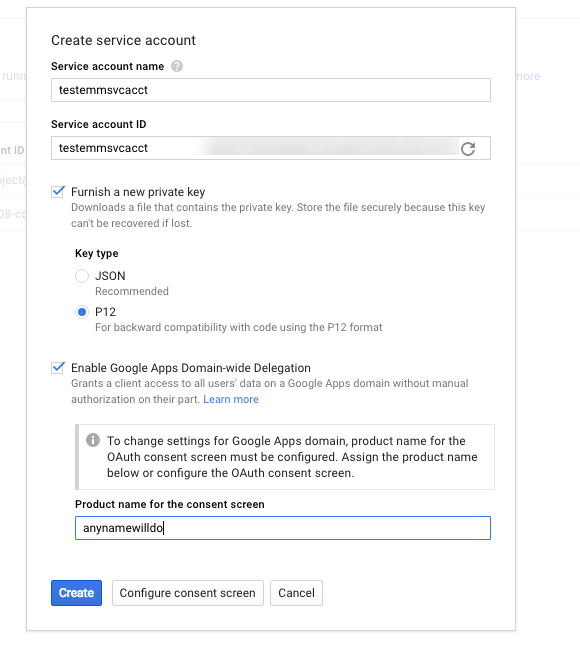 証明書(P12ファイル)がコンピューターにダウンロードされます。証明書は安全な場所に保存してください。
-
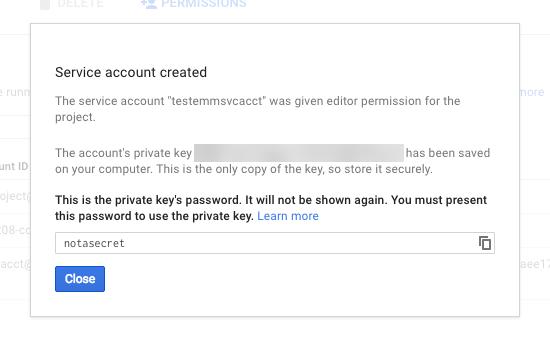
「サービスアカウントが作成されました」確認ページで、「閉じる」をクリックします。
-
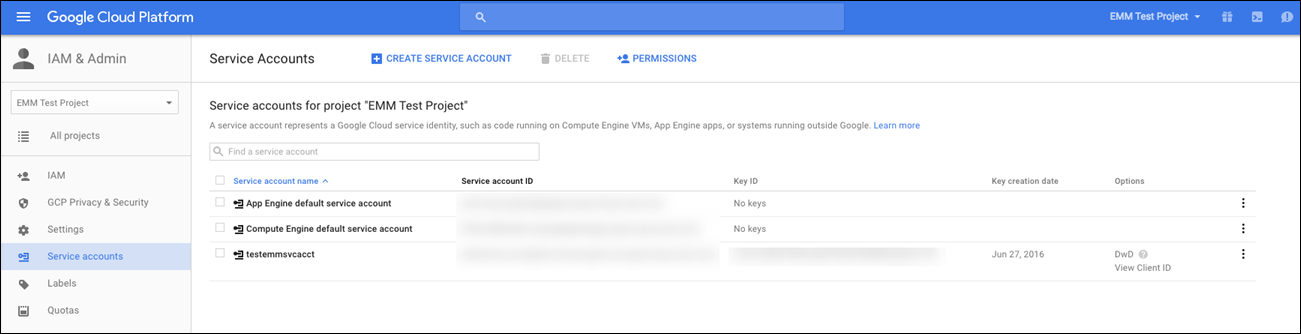
「権限」で「サービスアカウント」をクリックし、サービスアカウントの「オプション」の下にある「クライアントIDを表示」をクリックします。
-
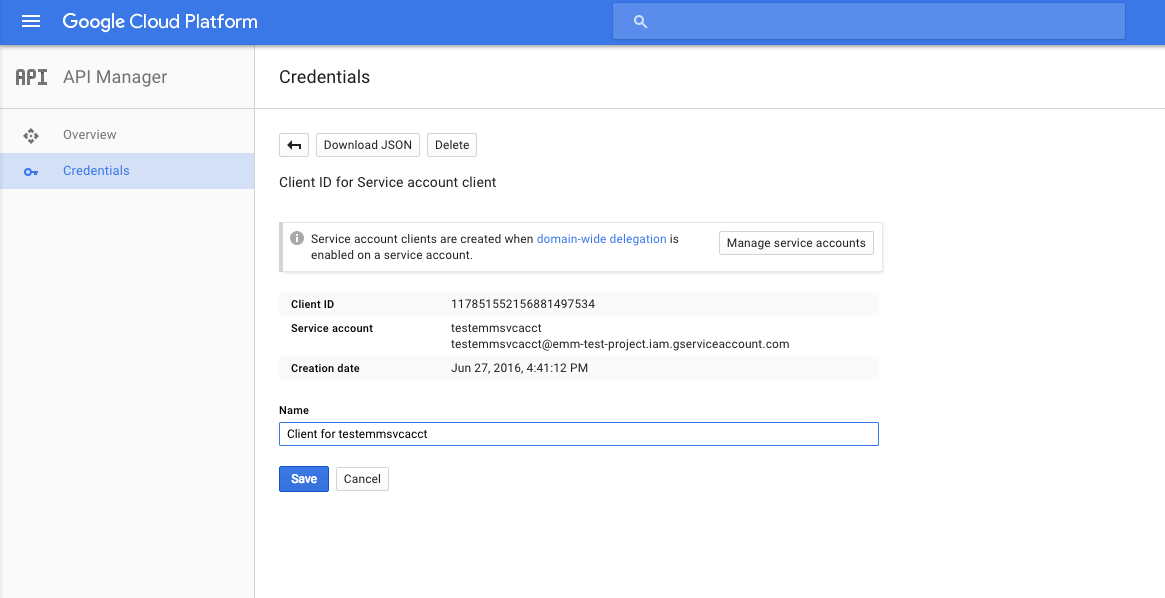
Google管理コンソールでのアカウント認証に必要な詳細が表示されます。後で情報を取得できる場所に「クライアントID」と「サービスアカウントID」をコピーします。この情報とドメイン名をCitrixサポートに送信して、許可リストに追加してもらう必要があります。
-
「ライブラリ」ページで、「Admin SDK」を検索し、検索結果をクリックします。
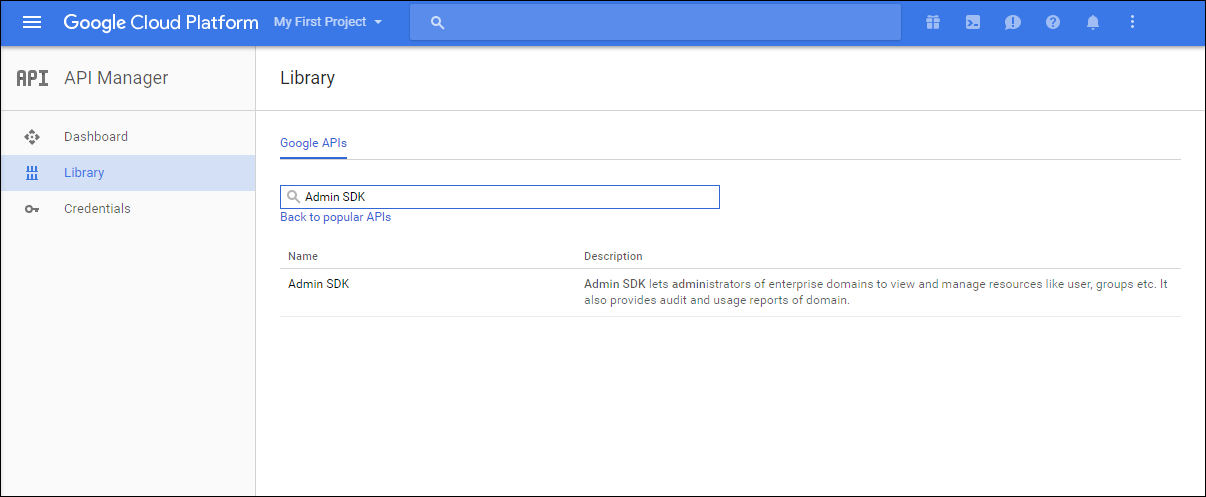
-
「概要」ページで、「有効にする」をクリックします。
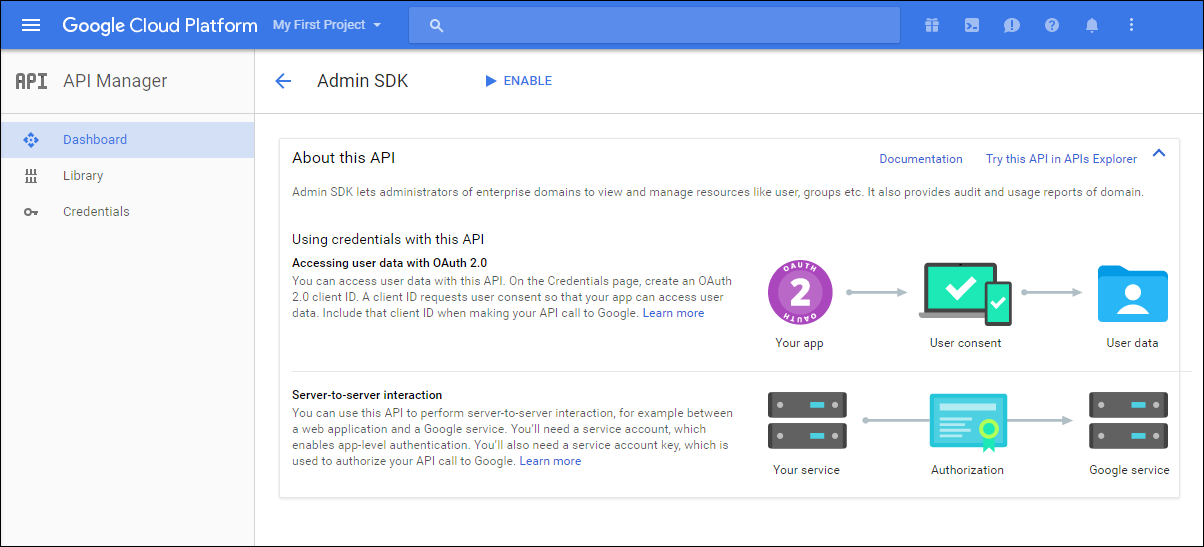
-
ドメインのGoogle管理コンソールを開き、「セキュリティ」をクリックします。
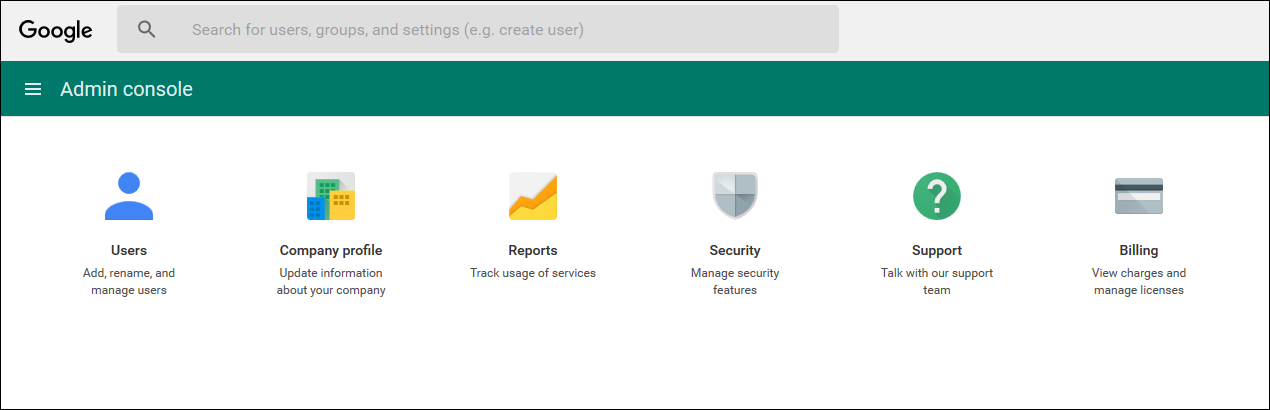
-
「設定」ページで、「さらに表示」をクリックし、次に「詳細設定」をクリックします。
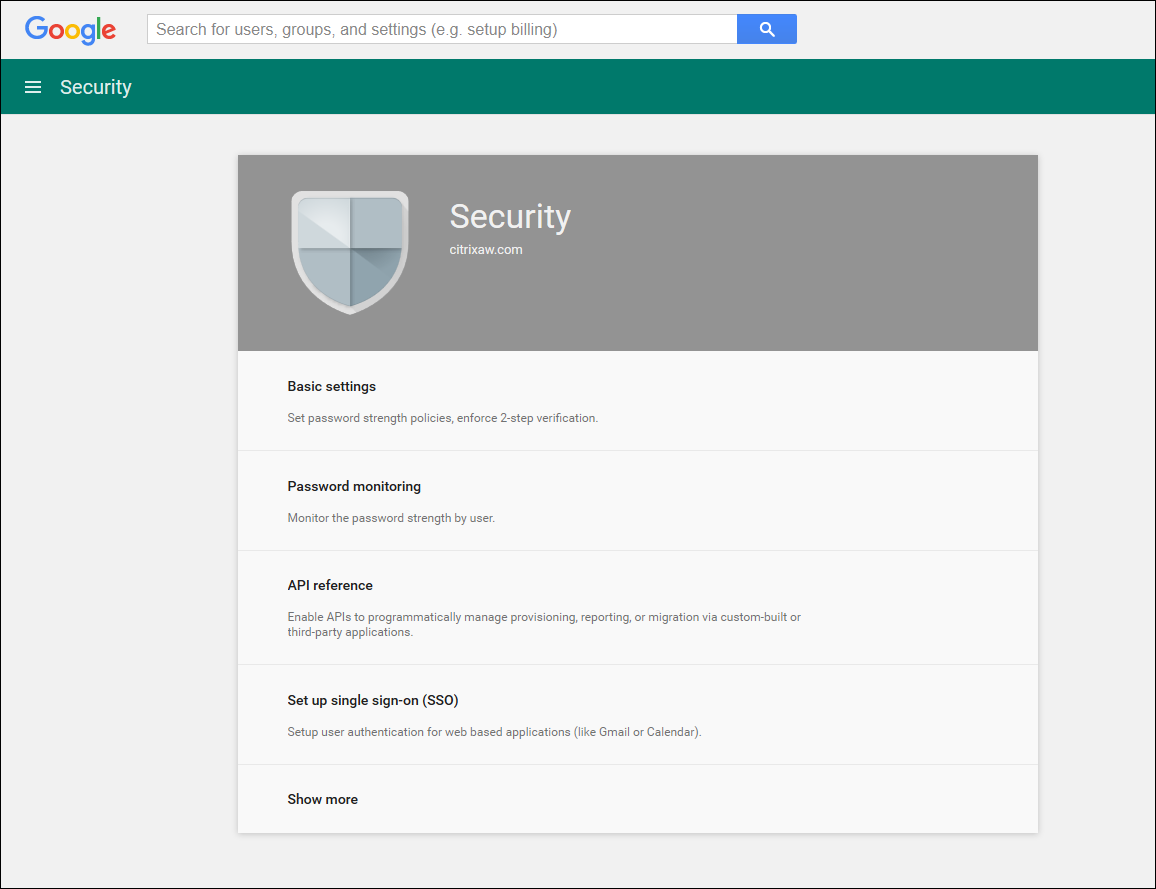
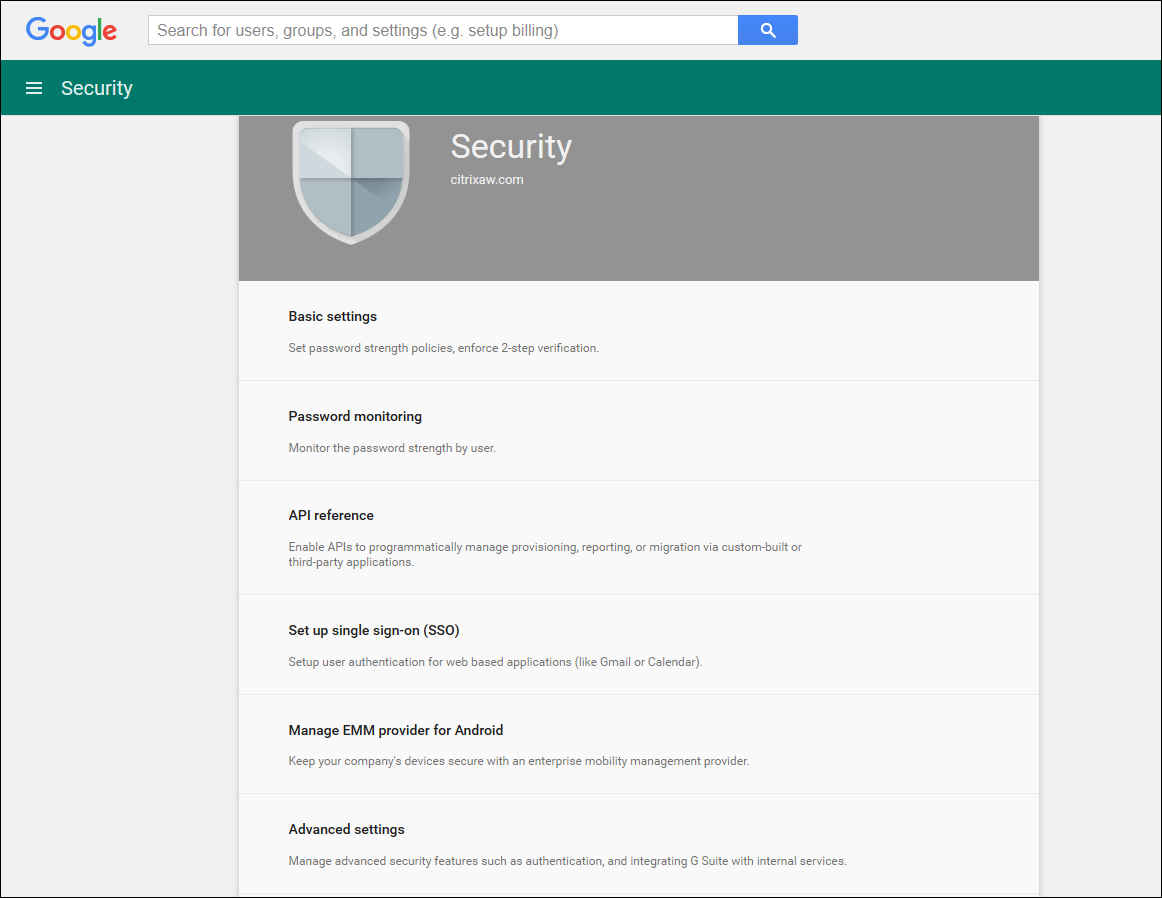
-
「APIクライアントアクセスを管理」をクリックします。
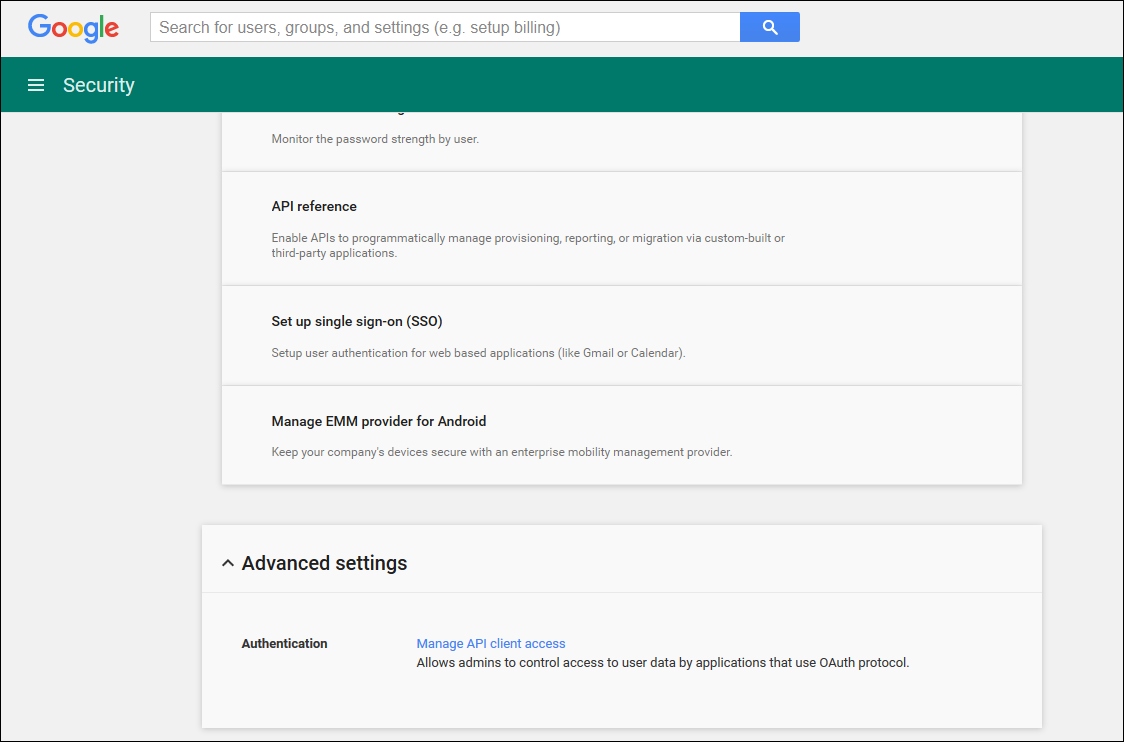
-
「クライアント名」に以前保存したクライアントIDを入力し、「1つ以上のAPIスコープ」に
https://www.googleapis.com/auth/admin.directory.userと入力して、「承認」をクリックします。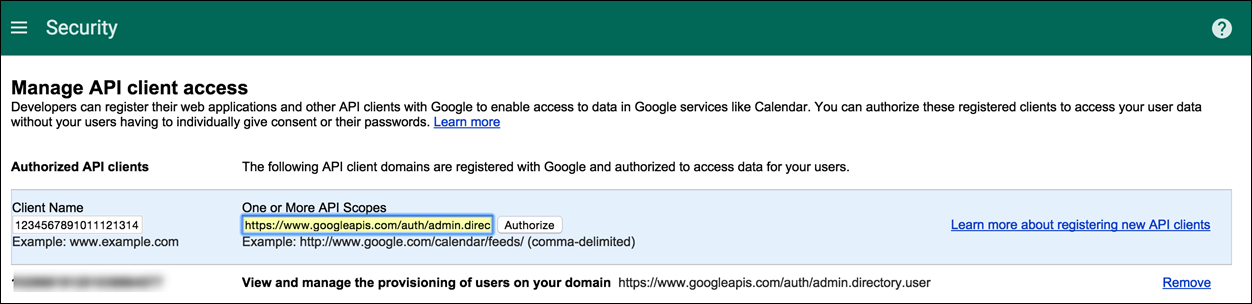
EMMへのバインド
Citrix Endpoint Managementを使用してAndroidデバイスを管理する前に、Citrixテクニカルサポートに連絡し、ドメイン名、サービスアカウント、およびバインドトークンを提供する必要があります。Citrixは、エンタープライズモビリティ管理(EMM)プロバイダーとして、そのトークンをCitrix Endpoint Managementにバインドします。Citrixテクニカルサポートの連絡先については、Citrixテクニカルサポートを参照してください。
-
バインドを確認するには、Google管理ポータルにサインインし、「セキュリティ」をクリックします。
-
「Android用EMMプロバイダーを管理」をクリックします。Google Android EnterpriseアカウントがEMMプロバイダーとしてCitrixにバインドされていることがわかります。トークンのバインドを確認したら、Citrix Endpoint Managementコンソールを使用してAndroidデバイスの管理を開始できます。手順14で生成したP12証明書をインポートします。Android Enterpriseサーバー設定をセットアップし、SAMLベースのシングルサインオン(SSO)を有効にし、少なくとも1つのAndroid Enterpriseデバイスポリシーを定義します。
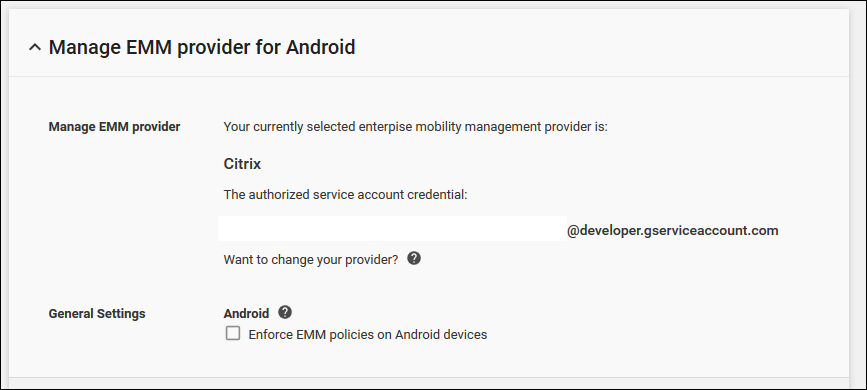
P12証明書をインポートする
Android Enterprise P12証明書をインポートするには、次の手順に従います。
-
Citrix Endpoint Managementコンソールで、コンソールの右上隅にある歯車アイコンをクリックして、設定ページを開き、証明書をクリックします。証明書ページが表示されます。証明書ページ(/en-us/citrix-endpoint-management/media/android-enterprise-certs-import.png)
-
インポートをクリックします。インポートダイアログボックスが表示されます。インポートダイアログボックス(/en-us/citrix-endpoint-management/media/afw-import-certificate-detail.png)次の設定を構成します。
-
インポート: ドロップダウンリストでキーストアをクリックします。
-
キーストアの種類: ドロップダウンリストでPKCS#12をクリックします。
-
用途: ドロップダウンリストでサーバーをクリックします。
-
キーストアファイル: 参照をクリックして、P12証明書に移動します。
-
パスワード: 証明書のパスワードを入力します。このパスワードは、Android Enterpriseアカウントを設定したときに作成した秘密鍵のパスワードです。
-
説明: 必要に応じて、証明書の説明を入力します。
-
-
インポートをクリックします。
Android Enterpriseサーバー設定をセットアップする
-
Citrix Endpoint Managementコンソールで、コンソールの右上隅にある歯車アイコンをクリックします。設定ページが表示されます。
-
「プラットフォーム」で、「Android Enterprise」をクリックします。「Android Enterprise」ページが表示されます。
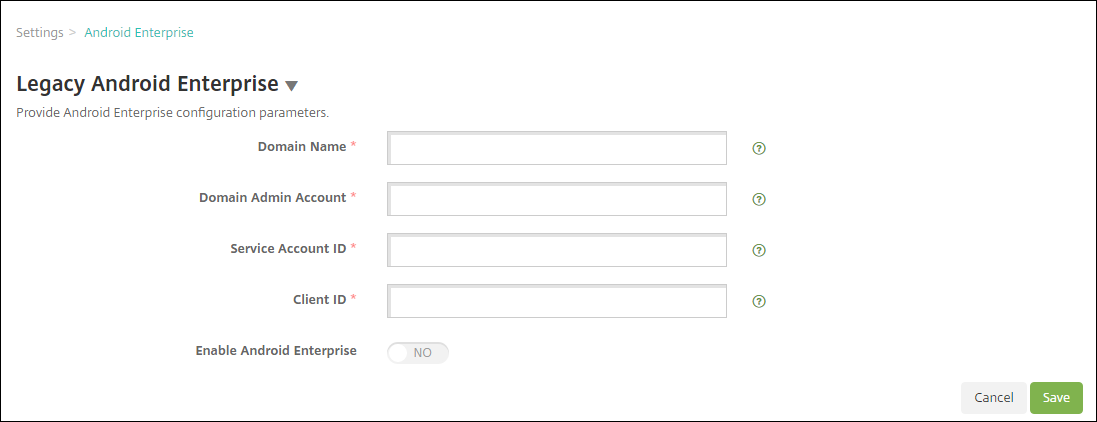 次の設定を構成し、「保存」をクリックします。
-
ドメイン名: Android Enterpriseのドメイン名を入力します。例: domain.com。
-
ドメイン管理者アカウント: ドメイン管理者のユーザー名を入力します。例: Google Developer Portalで使用されているメールアカウント。
-
サービスアカウントID: サービスアカウントIDを入力します。例: Googleサービスアカウントに関連付けられているメールアドレス (
serviceaccountemail@xxxxxxxxx.iam.gserviceaccount.com)。 -
クライアントID: Googleサービスアカウントの数値クライアントIDを入力します。
-
Android Enterpriseを有効にする: Android Enterpriseを有効または無効にするには、これを選択します。
-
SAMLベースのシングルサインオンを有効にする
-
Citrix Endpoint Managementコンソールで、右上隅にある歯車アイコンをクリックします。「設定」ページが表示されます。
-
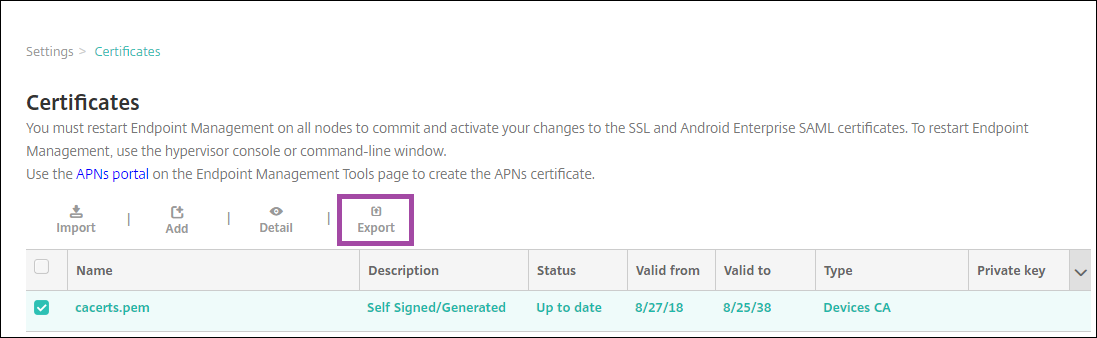
「証明書」をクリックします。「証明書」ページが表示されます。
-
証明書の一覧で、SAML証明書をクリックします。
-
「エクスポート」をクリックし、証明書をコンピューターに保存します。
-
Android Enterprise管理者資格情報を使用してGoogle管理ポータルにサインインします。ポータルへのアクセスについては、Google管理ポータルを参照してください。
-
「セキュリティ」をクリックします。セキュリティオプション(/en-us/citrix-endpoint-management/media/afw-admin-console-security-1.png)
-
「セキュリティ」の下で、「シングルサインオン (SSO) の設定」をクリックし、次の設定を構成します。SSO設定(/en-us/citrix-endpoint-management/media/afw-sso-settings.png)
-
サインインページURL: システムおよびGoogle AppsにサインインするユーザーのURLを入力します。例:
https://<Xenmobile-FQDN>/aw/saml/signin。 -
サインアウトページURL: ユーザーがサインアウトしたときにリダイレクトされるURLを入力します。例:
https://<Xenmobile-FQDN>/aw/saml/signout。 -
パスワード変更URL: ユーザーがシステムでパスワードを変更するためのURLを入力します。例:
https://<Xenmobile-FQDN>/aw/saml/changepassword。このフィールドが定義されている場合、SSOが利用できない場合でも、ユーザーにはこのプロンプトが表示されます。 -
検証証明書: 「ファイルを選択」をクリックし、Citrix Endpoint ManagementからエクスポートされたSAML証明書に移動します。
-
-
「変更を保存」をクリックします。
Android Enterpriseデバイスポリシーを設定する
ユーザーが最初に登録するときにデバイスにパスコードを設定する必要があるように、パスコードポリシーを設定します。
パスコードポリシーページ(/en-us/citrix-endpoint-management/media/android-enterprise-passcode.png)
デバイスポリシーを設定するための基本的な手順は次のとおりです。
-
Citrix Endpoint Managementコンソールで、「構成」をクリックし、次に「デバイスポリシー」をクリックします。
-
「追加」をクリックします。
-
新しいポリシーの追加ダイアログボックスで、追加するポリシーを選択します。この例では、パスコードをクリックします。
-
ポリシー情報ページを完了します。
-
Android Enterpriseをクリックし、ポリシーの設定を構成します。
-
ポリシーをデリバリーグループに割り当てます。
Android Enterpriseアカウント設定を構成する
デバイスでAndroidアプリとポリシーの管理を開始する前に、Citrix Endpoint ManagementでAndroid Enterpriseドメインとアカウント情報を設定する必要があります。まず、GoogleでAndroid Enterpriseのセットアップタスクを完了し、ドメイン管理者を設定して、サービスアカウントIDとバインディングトークンを取得します。
-
Citrix Endpoint Management Webコンソールで、右上隅にある歯車アイコンをクリックします。設定ページが表示されます。
-
プラットフォームの下で、Android Enterpriseをクリックします。Android Enterprise構成ページが表示されます。
Android Enterprise構成ページ(/en-us/citrix-endpoint-management/media/android-enterprise-legacy-settings.png)
-
Android Enterpriseページで、次の設定を構成します。
-
ドメイン名: ドメイン名を入力します。
-
ドメイン管理者アカウント: ドメイン管理者のユーザー名を入力します。
-
サービスアカウントID: GoogleサービスアカウントIDを入力します。
-
クライアントID: GoogleサービスアカウントのクライアントIDを入力します。
-
Android Enterpriseを有効にする: Android Enterpriseを有効にするかどうかを選択します。
-
-
保存をクリックします。
Citrix Endpoint Management向けGoogle Workspaceパートナーアクセスを設定する
Chrome向けCitrix Endpoint Managementの一部の機能は、Citrix Endpoint ManagementとGoogle Workspaceドメイン間の通信にGoogleパートナーAPIを使用します。たとえば、Citrix Endpoint Managementは、シークレットモードやゲストモードなどのChrome機能を管理するデバイスポリシーにAPIを必要とします。
パートナーAPIを有効にするには、Citrix Endpoint ManagementコンソールでGoogle Workspaceドメインを設定し、その後Google Workspaceアカウントを設定します。
Citrix Endpoint ManagementでGoogle Workspaceドメインを設定する
Citrix Endpoint ManagementがGoogle Workspaceドメイン内のAPIと通信できるようにするには、設定 > Google Chrome構成に移動し、設定を構成します。
-
Google Workspaceドメイン: Citrix Endpoint Managementが必要とするAPIをホストするGoogle Workspaceドメイン。
-
Google Workspace管理者アカウント: Google Workspaceドメインの管理者アカウント。
-
Google WorkspaceクライアントID: CitrixのクライアントID。この値を使用して、Google Workspaceドメインのパートナーアクセスを設定します。
-
Google WorkspaceエンタープライズID: Googleエンタープライズアカウントから入力される、アカウントのエンタープライズID。
Google Workspaceドメイン内のデバイスとユーザー向けパートナーアクセスを有効にする
-
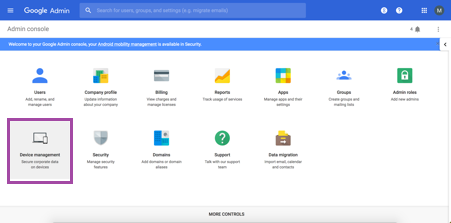
Google管理コンソールにログインします:
<https://admin.google.com> -
デバイス管理をクリックします。
-
Chrome管理をクリックします。「Google 管理者コンソール」(/en-us/citrix-endpoint-management/media/google-admin-partner-access2.png)
-
「ユーザー設定」をクリックします。「Google 管理者コンソール」(/en-us/citrix-endpoint-management/media/google-admin-partner-access3.png)
-
「Chrome Management - Partner Access」を検索します。「Google 管理者コンソール」(/en-us/citrix-endpoint-management/media/google-admin-partner-access4.png)
-
「Chrome Management - Partner Access を有効にする」チェックボックスをオンにします。
-
パートナーアクセスを理解し、有効にすることに同意します。「保存」をクリックします。
-
Chrome 管理ページで、「デバイス設定」をクリックします。「Google 管理者コンソール」(/en-us/citrix-endpoint-management/media/google-admin-partner-access5.png)
-
「Chrome Management - Partner Access」を検索します。「Google 管理者コンソール」(/en-us/citrix-endpoint-management/media/google-admin-partner-access6.png)
-
「Chrome Management - Partner Access を有効にする」チェックボックスをオンにします。
-
パートナーアクセスを理解し、有効にすることに同意します。「保存」をクリックします。
-
「セキュリティ」ページに移動し、「詳細設定」をクリックします。「Google 管理者コンソール」(/en-us/citrix-endpoint-management/media/google-admin-partner-access7.png)
-
「Manage API client Access」をクリックします。
-
Google 管理者コンソール(/en-us/citrix-endpoint-management/media/google-admin-partner-access8.png)
-
「Authorize」をクリックします。「設定が保存されました」というメッセージが表示されます。
Android Enterprise デバイスの登録
デバイス登録プロセスでユーザーがユーザー名またはユーザー ID を入力する必要がある場合、受け入れられる形式は、Citrix Endpoint Management サーバーがユーザーをユーザープリンシパル名 (UPN) または SAM アカウント名で検索するように構成されている方法によって異なります。
Citrix Endpoint Management サーバーが UPN でユーザーを検索するように構成されている場合、ユーザーは次の形式で UPN を入力する必要があります。
-
ユーザー名@ドメイン
Citrix Endpoint Management サーバーが SAM でユーザーを検索するように構成されている場合、ユーザーは次のいずれかの形式で SAM を入力する必要があります。
-
ユーザー名@ドメイン
-
domain\username
Citrix Endpoint Management サーバーがどの種類のユーザー名に構成されているかを判断するには:
Android Enterpriseエンタープライズの登録解除
Citrix Endpoint ManagementサーバーコンソールとCitrix Endpoint Management Toolsを使用して、Android Enterpriseエンタープライズの登録を解除できます。
このタスクを実行すると、Citrix Endpoint ManagementサーバーはCitrix Endpoint Management Toolsのポップアップウィンドウを開きます。開始する前に、Citrix Endpoint Managementサーバーが使用しているブラウザでポップアップウィンドウを開く権限を持っていることを確認してください。Google Chromeなどの一部のブラウザでは、ポップアップブロックを無効にし、Citrix Endpoint Managementサイトのアドレスをポップアップ許可リストに追加する必要があります。
警告:
エンタープライズの登録が解除されると、そのエンタープライズを通じてすでに登録されているデバイス上のAndroid Enterpriseアプリは、デフォルトの状態にリセットされます。デバイスはGoogleによって管理されなくなります。Android Enterpriseエンタープライズに再登録しても、追加の構成なしでは以前の機能が復元されない場合があります。
Android Enterpriseエンタープライズの登録が解除された後:
-
エンタープライズを通じて登録されたデバイスとユーザーは、Android Enterpriseアプリがデフォルトの状態にリセットされます。以前に適用されたアプリの権限と管理対象構成ポリシーは、もはや効果がありません。
-
エンタープライズを通じて登録されたデバイスはCitrix Endpoint Managementによって管理されますが、Googleの観点からは管理対象外となります。新しいAndroid Enterpriseアプリを追加することはできません。アプリの権限や管理対象構成ポリシーを適用することもできません。スケジューリング、パスワード、制限などの他のポリシーは、これらのデバイスに引き続き適用できます。
-
Android Enterpriseにデバイスを登録しようとすると、それらはAndroid Enterpriseデバイスではなく、Androidデバイスとして登録されます。
Android Enterpriseエンタープライズの登録を解除するには:
-
Citrix Endpoint Managementコンソールで、右上隅にある歯車アイコンをクリックします。「設定」ページが表示されます。
-
「設定」ページで、Android Enterprise をクリックします。
-
Remove Enterprise をクリックします。Remove Enterprise オプション(/en-us/citrix-endpoint-management/media/android-enterprise-remove-ent.png)
-
パスワードを指定します。このパスワードは、次の手順で登録解除を完了するために必要です。次に、Unenroll をクリックします。Unenroll オプション(/en-us/citrix-endpoint-management/media/android-enterprise-unenroll1.png)
-
Citrix Endpoint Management Tools ページが開いたら、前の手順で作成したパスワードを入力します。パスワードフィールド(/en-us/citrix-endpoint-management/media/android-enterprise-unenroll2.png)
-
Unenroll をクリックします。Unenroll オプション(/en-us/citrix-endpoint-management/media/android-enterprise-unenroll3.png)
Android Enterprise での完全管理対象デバイスのプロビジョニング
Android Enterprise では、会社所有のデバイスのみが完全管理対象デバイスとなります。完全管理対象デバイスでは、仕事用プロファイルだけでなく、デバイス全体が会社または組織によって制御されます。完全管理対象デバイスは、仕事用管理対象デバイスとも呼ばれます。
Citrix Endpoint Management は、完全管理対象デバイスの登録に次の方法をサポートしています。
-
afw#xenmobile: この登録方法では、デバイスのセットアップ時にユーザーが
afw#xenmobileの文字を入力します。このトークンは、デバイスが Citrix Endpoint Management によって管理されていることを識別し、Citrix Secure Hub をダウンロードします。 -
QRコード: QRコードプロビジョニングは、タブレットなどNFCをサポートしない分散型デバイス群をプロビジョニングする簡単な方法です。QRコード登録方法は、工場出荷時の設定にリセットされたデバイス群で使用できます。QRコード登録方法は、セットアップウィザードからQRコードをスキャンすることで、完全管理対象デバイスをセットアップおよび構成します。
-
近距離無線通信 (NFC) バンプ: NFCバンプ登録方法は、工場出荷時の設定にリセットされたデバイス群で使用できます。NFCバンプは、近距離無線通信を使用して2つのデバイス間でデータを転送します。工場出荷時の設定にリセットされたデバイスでは、Bluetooth、Wi-Fi、その他の通信モードは無効になります。NFCは、この状態でデバイスが使用できる唯一の通信プロトコルです。
afw#xenmobile
新しいデバイスまたは工場出荷時設定にリセットされたデバイスの初期設定後、登録方法が使用されます。ユーザーは、Googleアカウントの入力を求められたときに
afw#xenmobileを入力します。この操作により、Citrix Secure Hubがダウンロードおよびインストールされます。その後、ユーザーはCitrix Secure Hubのセットアッププロンプトに従って登録を完了します。
Citrix Secure Hubの最新バージョンはGoogle Playストアからダウンロードされるため、この登録方法はほとんどのお客様に推奨されます。他の登録方法とは異なり、Citrix Endpoint ManagementサーバーからCitrix Secure Hubをダウンロード用に提供する必要はありません。
前提条件:
-
Android OSを実行しているすべてのAndroidデバイスでサポートされています。
QRコード
QRコードを使用してデバイスモードでデバイスを登録するには、JSONを作成し、そのJSONをQRコードに変換してQRコードを生成します。デバイスのカメラがQRコードをスキャンしてデバイスを登録します。
前提条件:
-
Android 7.0以降を実行しているすべてのAndroidデバイスでサポートされています。
JSONからQRコードを作成する
次のフィールドを含むJSONを作成します。
これらのフィールドは必須です。
キー: android.app.extra.PROVISIONING_DEVICE_ADMIN_COMPONENT_NAME
値: com.zenprise/com.zenprise.configuration.AdminFunction
キー: android.app.extra.PROVISIONING_DEVICE_ADMIN_SIGNATURE_CHECKSUM
値: qn7oZUtheu3JBAinzZRrrjCQv6LOO6Ll1OjcxT3-yKM
キー: android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION
値:
https://play.google.com/managed/downloadManagingApp?identifier=xenmobile
これらのフィールドはオプションです:
-
android.app.extra.PROVISIONING_LOCALE: 言語コードと国コードを入力します。言語コードは、ISO 639-1 で定義されている2文字の小文字のISO言語コード(enなど)です。国コードは、ISO 3166-1 で定義されている2文字の大文字のISO国コード(USなど)です。たとえば、米国で話されている英語の場合は en_US と入力します。
-
android.app.extra.PROVISIONING_TIME_ZONE: デバイスが実行されているタイムゾーン。エリア/場所のデータベース名 を入力します。たとえば、太平洋時間の場合は America/Los_Angeles と入力します。名前を入力しない場合、タイムゾーンは自動的に入力されます。
-
android.app.extra.PROVISIONING_LOCAL_TIME: エポックからのミリ秒単位の時間。Unixエポック(またはUnix時間、POSIX時間、Unixタイムスタンプ)は、January 1, 1970(UTC/GMTの深夜)から経過した秒数です。この時間には閏秒は含まれません(ISO 8601では: 1970-01-01T00:00:00Z)。
-
android.app.extra.PROVISIONING_SKIP_ENCRYPTION: プロファイル作成時に暗号化をスキップするには true に設定します。プロファイル作成時に暗号化を強制するには false に設定します。
一般的なJSONは次のようになります:
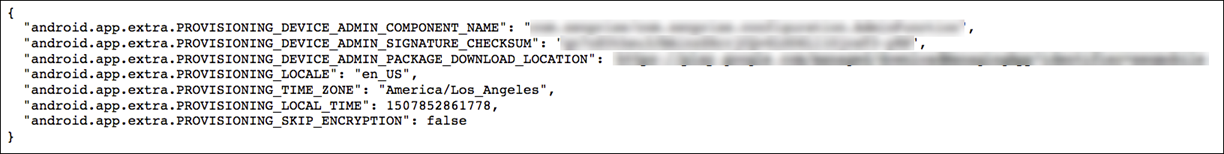
作成されたJSONは、https://jsonlint.com などのJSON検証ツールを使用して検証します。そのJSON文字列をオンラインQRコードジェネレーターを使用してQRコードに変換します。
このQRコードは、工場出荷時設定にリセットされたデバイスによってスキャンされ、デバイスを完全に管理されたデバイスとして登録します。
デバイスを登録するには
デバイスを完全管理デバイスとして登録するには、デバイスが工場出荷時の状態である必要があります。
-
ようこそ画面で画面を6回タップし、QRコード登録フローを起動します。
-
プロンプトが表示されたら、Wi-Fiに接続します。QRコード(JSONにエンコードされています)内のCitrix Secure Hubのダウンロード場所は、このWi-Fiネットワーク経由でアクセスできます。デバイスがWi-Fiに正常に接続すると、GoogleからQRコードリーダーをダウンロードし、カメラを起動します。
-
カメラをQRコードに向け、コードをスキャンします。Androidは、QRコード内のダウンロード場所からCitrix Secure Hubをダウンロードし、署名証明書の署名を検証し、Citrix Secure Hubをインストールして、デバイス所有者として設定します。
QRコード方式を使用したデバイスのプロビジョニングの詳細については、Android EMM 開発者向け Google API ドキュメント を参照してください。
NFCバンプ
NFCバンプを使用してデバイスを完全管理デバイスとして登録するには、2つのデバイスが必要です。1つは工場出荷時の設定にリセットされたデバイス、もう1つはCitrix Endpoint Management Provisioning Toolを実行しているデバイスです。
前提条件:
-
サポートされているAndroidデバイス
-
Android Enterprise向けに有効化されたCitrix Endpoint Management
-
Android Enterprise向けに完全管理デバイスとしてプロビジョニングされた、新規または工場出荷時設定にリセットされたデバイス。この前提条件を完了するための手順は、この記事の後半で確認できます。
-
NFC機能を備え、構成済みのProvisioning Toolを実行している別のデバイス。Provisioning Toolは、Citrix Secure HubまたはCitrixダウンロードページで入手できます。
各デバイスには、企業モビリティ管理 (EMM) アプリによって管理されるAndroid Enterpriseプロファイルを1つだけ設定できます。Citrix Endpoint Managementでは、Citrix Secure HubがEMMアプリです。各デバイスで許可されるプロファイルは1つだけです。2つ目のEMMアプリを追加しようとすると、最初のEMMアプリが削除されます。
NFCバンプを介して転送されるデータ
初期化されたデバイスをプロビジョニングするには、Android Enterpriseを初期化するために、NFCバンプを介して以下のデータを送信する必要があります。
-
デバイス所有者として機能するEMMプロバイダーアプリのパッケージ名(この場合、Citrix Secure Hub)。
-
デバイスがEMMプロバイダーアプリをダウンロードできるイントラネット/インターネットの場所。
-
ダウンロードが成功したかどうかを確認するためのEMMプロバイダーアプリのSHA-256ハッシュ。
-
初期化されたデバイスがEMMプロバイダーアプリに接続してダウンロードできるようにするためのWi-Fi接続の詳細。注:現在、Androidはこのステップで802.1x Wi-Fiをサポートしていません。
-
デバイスのタイムゾーン(オプション)。
-
デバイスの地理的位置(オプション)。
2つのデバイスがバンプされると、プロビジョニングツールからのデータが初期化されたデバイスに送信されます。そのデータは、管理者設定でCitrix Secure Hubをダウンロードするために使用されます。タイムゾーンと位置情報を入力しない場合、Androidは新しいデバイスで値を自動的に構成します。
Citrix Endpoint Managementプロビジョニングツールの構成
NFCバンプを行う前に、プロビジョニングツールを構成する必要があります。この構成は、NFCバンプ中に初期化されたデバイスに転送されます。
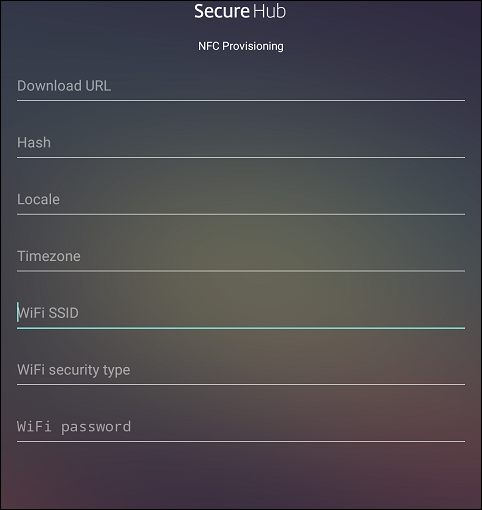
必須フィールドにデータを入力するか、テキストファイルを介してデータを入力できます。次の手順では、テキストファイルの構成方法と各フィールドの説明について説明します。アプリは入力後に情報を保存しないため、将来の使用のために情報を保持するためにテキストファイルを作成することをお勧めします。
テキストファイルを使用してプロビジョニングツールを構成するには
ファイル名を nfcprovisioning.txt にして、デバイスのSDカードの /sdcard/ フォルダーにファイルを配置します。アプリはテキストファイルを読み取り、値を入力できます。
テキストファイルには、次のデータが必要です。
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=<download_location>
この行は、EMMプロバイダーアプリのイントラネット/インターネットの場所です。NFCバンプ後に工場出荷時設定にリセットされたデバイスがWi-Fiに接続した後、デバイスはダウンロードのためにこの場所にアクセスできる必要があります。URLは通常のURLであり、特別な書式設定は必要ありません。
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=<SHA-256 hash>
この行は、EMMプロバイダーアプリのチェックサムです。このチェックサムは、ダウンロードが成功したことを確認するために使用されます。チェックサムを取得する手順については、この記事の後半で説明します。
android.app.extra.PROVISIONING_WIFI_SSID=<wifi ssid>
この行は、プロビジョニングツールが実行されているデバイスの接続済みWi-Fi SSIDです。
android.app.extra.PROVISIONING_WIFI_SECURITY_TYPE=<wifi security type>
サポートされている値はWEPとWPA2です。Wi-Fiが保護されていない場合、このフィールドは空にする必要があります。
android.app.extra.PROVISIONING_WIFI_PASSWORD=<wifi password>
Wi-Fiが保護されていない場合、このフィールドは空にする必要があります。
android.app.extra.PROVISIONING_LOCALE=<locale>
言語コードと国コードを入力します。言語コードは、ISO 639-1で定義されている2文字の小文字のISO言語コード(enなど)です。国コードは、ISO 3166-1で定義されている2文字の大文字のISO国コード(USなど)です。たとえば、米国で話されている英語の場合は「en_US」と入力します。コードを入力しない場合、国と言語は自動的に入力されます。
android.app.extra.PROVISIONING_TIME_ZONE=<timezone>
デバイスが実行されているタイムゾーンです。地域/場所のデータベース名を入力します。たとえば、太平洋時間の場合はAmerica/Los_Angelesと入力します。名前を入力しない場合、タイムゾーンは自動的に入力されます。
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_NAME=<package name>
このデータは、値がCitrix Secure Hubとしてアプリにハードコードされているため、必須ではありません。ここでは、完全を期すためにのみ記載されています。
WPA2を使用して保護されたWi-Fiがある場合、完成したnfcprovisioning.txtファイルは次のようになります。
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=https://www.somepublicurlhere.com/path/to/securehub.apk
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=ga50TwdCmfdJ72LGRFkke4CrbAk\u003d
android.app.extra.PROVISIONING_WIFI_SSID=Protected_WiFi_Name
android.app.extra.PROVISIONING_WIFI_SECURITY_TYPE=WPA2
android.app.extra.PROVISIONING_WIFI_PASSWORD=wifiPasswordHere
android.app.extra.PROVISIONING_LOCALE=en_US
android.app.extra.PROVISIONING_TIME_ZONE=America/Los_Angeles
保護されていないWi-Fiがある場合、完成したnfcprovisioning.txtファイルは次のようになります。
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=https://www.somepublicurlhere.com/path/to/securehub.apk
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=ga50TwdCmfdJ72LGRFkke4CrbAk\u003d
android.app.extra.PROVISIONING_WIFI_SSID=Unprotected_WiFi_Name
android.app.extra.PROVISIONING_LOCALE=en_US
android.app.extra.PROVISIONING_TIME_ZONE=America/Los_Angeles
Citrix Secure Hub のチェックサムを取得するには
Citrix Secure Hub のチェックサムは定数値です:
qn7oZUtheu3JBAinzZRrrjCQv6LOO6Ll1OjcxT3-yKM。Citrix Secure Hub の APK ファイルをダウンロードするには、次の Google Play ストアのリンクを使用してください: https://play.google.com/managed/downloadManagingApp?identifier=xenmobile。
アプリのチェックサムを取得するには
前提条件:
-
Android SDK ビルドツール の apksigner ツール
-
OpenSSL コマンドライン
任意のアプリのチェックサムを取得するには、次の手順に従います。
-
Google Play ストアからアプリの APK ファイルをダウンロードします。
-
OpenSSL コマンドラインで、apksigner ツールに移動し:
android-sdk/build-tools/<version>/apksigner、次のように入力します。apksigner verify -print-certs <apk_path> | perl -nle 'print $& if m{(?<=SHA-256 digest:) .*}' | xxd -r -p | openssl base64 | tr -d '=' | tr -- '+/=' '-_'コマンドは有効なチェックサムを返します。 -
QR コードを生成するには、
PROVISIONING_DEVICE_ADMIN_SIGNATURE_CHECKSUMフィールドにチェックサムを入力します。例:
{
   "android.app.extra.PROVISIONING_DEVICE_ADMIN_COMPONENT_NAME": "com.zenprise/com.zenprise.configuration.AdminFunction",
   "android.app.extra.PROVISIONING_DEVICE_ADMIN_SIGNATURE_CHECKSUM":"qn7oZUtheu3JBAinzZRrrjCQv6LOO6Ll1OjcxT3-yKM",
   "android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION": "https://play.google.com/managed/downloadManagingApp?identifier=xenmobile",
   "android.app.extra.PROVISIONING_ADMIN_EXTRAS_BUNDLE": {
       "serverURL": "https://supportablility.xm.cloud.com"
    }
 }
使用されているライブラリ
プロビジョニングツールは、そのソースコードで以下のライブラリを使用しています。
-
v7
appcompatライブラリ、Design Support ライブラリ、および v7 パレットサポートライブラリ詳細については、Android developers documentation で「Support Library Features Guide」を参照してください。 -
Jake Wharton 著、Apache ライセンス 2.0 に基づく Butter Knife
Android Enterprise でのワークプロファイルデバイスのプロビジョニング
Android Enterprise のワークプロファイルデバイスでは、デバイス上の企業領域と個人領域を安全に分離します。たとえば、BYOD デバイスはワークプロファイルデバイスにすることができます。ワークプロファイルデバイスの登録エクスペリエンスは、Citrix Endpoint Management での Android 登録と似ています。ユーザーは Google Play から Citrix Secure Hub をダウンロードし、デバイスを登録します。
デフォルトでは、Android Enterprise にワークプロファイルデバイスとして登録されているデバイスでは、USB デバッグと不明なソースの設定は無効になっています。
ヒント:
Android Enterprise にデバイスをワークプロファイルデバイスとして登録する場合は、常に Google Play にアクセスしてください。そこから、Citrix Secure Hub がユーザーの個人プロファイルに表示されるように有効にします。