
VPNデバイスポリシー
VPNデバイスポリシーは、ユーザーデバイスが企業リソースに安全に接続できるようにする仮想プライベートネットワーク (VPN) 設定を構成します。以下のプラットフォーム向けにVPNデバイスポリシーを構成できます。各プラットフォームには異なる値のセットが必要であり、それらについてはこの記事で詳しく説明します。
このポリシーを追加または構成するには、構成 > デバイスポリシーに移動します。詳細については、デバイスポリシーを参照してください。
注:
AndroidおよびiOS版Citrix SSOは、現在Citrix Secure Accessと呼ばれています。この名称変更を反映するために、ドキュメントを更新しています。
アプリごとのVPNの要件
以下のプラットフォーム向けに、VPNポリシーを介してアプリごとのVPN機能を構成します。
-
iOS
-
macOS
-
Android (レガシーDA)
Android Enterpriseの場合、管理対象構成デバイスポリシーを使用してVPNプロファイルを構成します。
アプリごとのVPNオプションは、特定の接続タイプで利用できます。次の表は、アプリごとのVPNオプションが利用可能な場合を示しています。
| プラットフォーム | 接続タイプ | 備考 |
|---|---|---|
| iOS | シスコ レガシー エニーコネクト、ジュニパー SSL、F5 SSL、ソニックウォール モバイル コネクト、アリバ VIA、シトリックス SSO、またはカスタム SSL。 | |
| macOS | シスコ エニーコネクト、ジュニパー SSL、F5 SSL、ソニックウォール モバイル コネクト、アリバ VIA、またはカスタム SSL。 | |
| Android (レガシーDA) | シトリックス SSO |
Citrix SSOアプリを使用してiOSおよびAndroid (レガシーDA) デバイス用のアプリごとのVPNを作成するには、VPNポリシーの構成に加えて、追加の手順を実行する必要があります。また、以下の前提条件が満たされていることを確認する必要があります。
-
オンプレミスNetScaler Gateway
-
以下のアプリケーションがデバイスにインストールされていること:
-
シトリックス SSO
-
シトリックス セキュア ハブ
-
Citrix SSOアプリを使用してiOSおよびAndroidデバイス用のアプリごとのVPNを構成する一般的なワークフローは次のとおりです。
-
この記事で説明されているように、VPNデバイスポリシーを構成します。
-
iOSの場合、iOS向けCitrix SSOプロトコルの構成を参照してください。VPNデバイスポリシーを介してiOS向けCitrix SSOプロトコルを構成した後、アプリをアプリごとのVPNポリシーに関連付けるためにアプリ属性ポリシーも作成する必要があります。詳細については、アプリごとのVPNの構成を参照してください。
-
「接続の認証タイプ」フィールドで「証明書」を選択した場合、まずCitrix Endpoint Management向けに証明書ベースの認証を構成する必要があります。クライアント証明書または証明書とドメイン認証を参照してください。
-
-
Android (レガシーDA) の場合は、Citrix SSO プロトコルを Android 用に構成する を参照してください。
-
接続の認証タイプフィールドで、証明書またはパスワードと証明書を選択した場合、まずCitrix Endpoint Managementの証明書ベースの認証を構成する必要があります。クライアント証明書または証明書とドメイン認証 を参照してください。
-
-
-
アプリごとのVPNからのトラフィックを受け入れるようにCitrix ADCを構成します。詳細については、NetScaler Gatewayでの完全なVPNセットアップ を参照してください。
iOS設定
iOS用VPNデバイスポリシーのCitrix VPN接続タイプはiOS 12をサポートしていません。既存のVPNデバイスポリシーを削除し、Citrix SSO接続タイプでVPNデバイスポリシーを作成するには、次の手順を実行します。
-
iOS用VPNデバイスポリシーを削除します。
-
次の設定でiOS用VPNデバイスポリシーを追加します。
-
接続タイプ: Citrix SSO
-
アプリごとのVPNを有効にする: オン
-
プロバイダータイプ: パケットトンネル
-
-
iOS用アプリ属性デバイスポリシーを追加します。アプリごとのVPN識別子には、iOS_VPNを選択します。
-
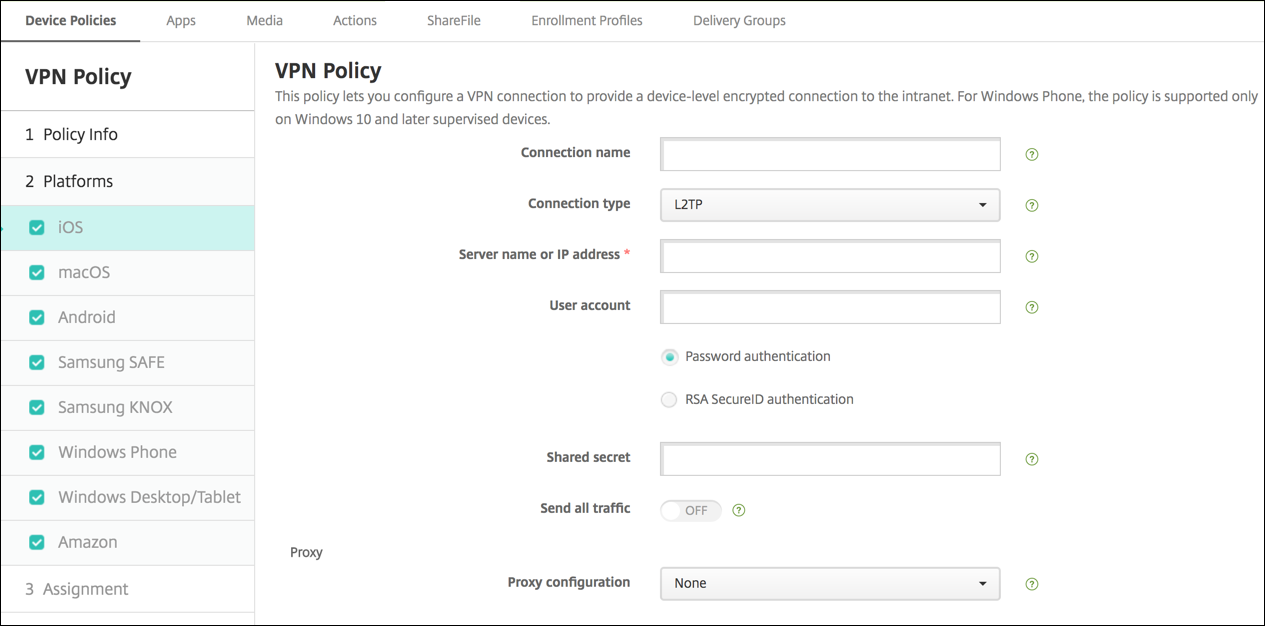
接続名: 接続の名前を入力します。
-
接続タイプ: リストから、この接続に使用するプロトコルを選択します。デフォルトはL2TPです。
-
L2TP: 事前共有キー認証を使用するレイヤー2トンネリングプロトコル。
-
PPTP: ポイントツーポイントトンネリング。
-
IPSec: 企業のVPN接続。
-
Cisco Legacy AnyConnect: この接続タイプでは、ユーザーデバイスにCisco Legacy AnyConnect VPNクライアントがインストールされている必要があります。シスコは、現在非推奨となっているVPNフレームワークに基づいていたCisco Legacy AnyConnectクライアントを段階的に廃止しています。現在のCisco AnyConnectクライアントを使用するには、接続タイプとしてCustom SSLを使用します。必要な設定については、このセクションの「Custom SSLプロトコルの構成」を参照してください。
-
Juniper SSL: Juniper Networks SSL VPNクライアント。
-
F5 SSL: F5 Networks SSL VPNクライアント。
-
SonicWALL Mobile Connect: iOS用Dell統合VPNクライアント。
-
Ariba VIA: アリバネットワークスの仮想インターネットアクセス クライアント。
-
IKEv2 (iOS only): iOS専用のInternet Key Exchangeバージョン2。
-
AlwaysOn IKEv2: IKEv2を使用した常時接続アクセス。
-
AlwaysOn IKEv2 Dual Configuration: IKEv2デュアル構成を使用した常時接続アクセス。
-
Citrix SSO: iOS 12以降用のCitrix SSOクライアント。
-
Custom SSL: カスタムSecure Socket Layer。この接続タイプは、バンドルIDがcom.cisco.anyconnectであるCisco AnyConnectクライアントに必要です。接続名としてCisco AnyConnectを指定します。VPNポリシーを展開し、iOSデバイスのネットワークアクセスコントロール(NAC)フィルターを有効にすることもできます。このフィルターは、非準拠アプリがインストールされているデバイスのVPN接続をブロックします。この構成には、以下のiOSセクションで説明されているように、iOS VPNポリシーの特定の設定が必要です。NACフィルターを有効にするために必要なその他の設定の詳細については、「ネットワークアクセスコントロール」を参照してください。
-
以下のセクションでは、上記の各接続タイプの構成オプションを一覧表示します。
iOS用L2TPプロトコルの構成
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
パスワード認証またはRSA SecurID認証のいずれかを選択します。
-
共有シークレット: IPsec共有シークレットキーを入力します。
-
すべてのトラフィックを送信: VPN経由ですべてのトラフィックを送信するかどうかを選択します。デフォルトはオフです。
iOS用PPTPプロトコルの構成
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
パスワード認証またはRSA SecurID認証のいずれかを選択します。
-
暗号化レベル: リストから暗号化レベルを選択します。デフォルトはなしです。
-
なし: 暗号化を使用しません。
-
自動: サーバーでサポートされている最も強力な暗号化レベルを使用します。
-
最大 (128ビット): 常に128ビット暗号化を使用します。
-
-
すべてのトラフィックを送信: VPN経由ですべてのトラフィックを送信するかどうかを選択します。デフォルトはオフです。
iOS用IPsecプロトコルの構成
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
接続の認証タイプ: リストから、この接続の認証タイプとして共有シークレットまたは証明書のいずれかを選択します。デフォルトは共有シークレットです。
-
共有シークレットを有効にする場合は、以下の設定を構成します。
-
グループ名: オプションのグループ名を入力します。
-
共有シークレット: オプションの共有シークレットキーを入力します。
-
ハイブリッド認証を使用: ハイブリッド認証を使用するかどうかを選択します。ハイブリッド認証では、まずサーバーがクライアントに対して認証を行い、次にクライアントがサーバーに対して認証を行います。デフォルトはオフです。
-
パスワードの入力を求める: ユーザーがネットワークに接続する際にパスワードの入力を求めるかどうかを選択します。デフォルトはオフです。
-
-
証明書を有効にする場合は、以下の設定を構成します。
-
ID資格情報: リストから、使用するID資格情報を選択します。デフォルトはなしです。
-
接続時にPINの入力を求める: ユーザーがネットワークに接続する際にPINの入力を要求するかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続をトリガーするかどうかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定については、「iOS向けVPNオンデマンド設定の構成」を参照してください。
-
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされたアプリがネットワーク通信を開始したときに、アプリごとのVPN接続が自動的にトリガーされるかどうかを選択します。デフォルトはオフです。
-
Safariドメイン: 追加をクリックしてSafariドメイン名を追加します。
iOS 用 Cisco レガシー AnyConnect プロトコルの構成
Cisco レガシー AnyConnect クライアントから新しい Cisco AnyConnect クライアントに移行するには、カスタム SSL プロトコルを使用します。
-
プロバイダーバンドル識別子: レガシー AnyConnect クライアントの場合、バンドル ID は com.cisco.anyconnect.gui です。
-
サーバー名または IP アドレス: VPN サーバーのサーバー名または IP アドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
グループ: オプションのグループ名を入力します。
-
-
-
VPN オンデマンドを有効にする: ユーザーがネットワークに接続したときに VPN 接続をトリガーすることを有効にするかどうかを選択します。デフォルトは です。 が の場合の設定の構成については、「iOS 用の VPN オンデマンド設定の有効化を構成する」を参照してください。
-
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされたアプリがネットワーク通信を開始したときに、アプリごとのVPN接続を自動的にトリガーするかどうかを選択します。デフォルトはオフです。
-
プロバイダーの種類: アプリごとのVPNをアプリプロキシとして提供するか、パケットトンネルとして提供するかを選択します。デフォルトはアプリプロキシです。
-
Safariドメイン: 含めるアプリごとのVPN接続をトリガーできる各Safariドメインについて、追加をクリックして以下を実行します。
-
ドメイン: 追加するドメインを入力します。
-
保存をクリックしてドメインを保存するか、キャンセルをクリックしてドメインを保存しないようにします。
-
-
iOS 用の Juniper SSL プロトコルを構成する
-
プロバイダーバンドル識別子: アプリごとのVPNプロファイルに、同じ種類の複数のVPNプロバイダーを持つアプリのバンドル識別子がある場合は、ここで使用するプロバイダーを指定します。
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
レルム: オプションのレルム名を入力します。
-
ロール: オプションのロール名を入力します。
-
接続の認証タイプ: この接続の認証タイプとして、リストからパスワードまたは証明書のいずれかを選択します。デフォルトはパスワードです。
-
パスワードを有効にする場合は、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にする場合は、次の設定を構成します。
-
識別情報: 使用する識別情報をリストから選択します。デフォルトはなしです。
-
接続時にPINを要求: ユーザーがネットワークに接続する際にPINを要求するかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続をトリガーするかどうかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定については、「iOS向けVPNオンデマンド設定の構成」を参照してください。
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションを有効にする場合は、以下の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされたアプリがネットワーク通信を開始したときに、アプリごとのVPN接続を自動的にトリガーするかどうかを選択します。デフォルトはオフです。
-
プロバイダーの種類: アプリごとのVPNをアプリプロキシとして提供するか、パケットトンネルとして提供するかを選択します。デフォルトはアプリプロキシです。
-
Safariドメイン: アプリごとのVPN接続をトリガーできるSafariドメインごとに、追加をクリックして以下を実行します。
-
ドメイン: 追加するドメインを入力します。
-
-
保存をクリックしてドメインを保存するか、キャンセルをクリックしてドメインを保存しないようにします。
iOS向けF5 SSLプロトコルの構成
-
プロバイダーバンドル識別子: アプリごとのVPNプロファイルに、同じ種類の複数のVPNプロバイダーを持つアプリのバンドル識別子がある場合は、ここで使用するプロバイダーを指定します。
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
接続の認証の種類: この接続の認証の種類として、リストからパスワードまたは証明書を選択します。デフォルトはパスワードです。
-
パスワードを有効にする場合は、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にする場合は、以下の設定を構成します。
-
識別情報資格情報: リストから、使用する識別情報資格情報を選択します。デフォルトはなしです。
-
接続時にPINの入力を求める: ユーザーがネットワークに接続するときにPINの入力を求めるかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続をトリガーするかどうかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定については、「iOS向けVPNオンデマンド設定の構成」を参照してください。
-
-
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションを有効にする場合は、次の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされているアプリがネットワーク通信を開始したときに、アプリごとのVPN接続を自動的にトリガーするかどうかを選択します。
-
プロバイダーの種類: アプリごとのVPNがアプリプロキシとして提供されるか、パケットトンネルとして提供されるかを選択します。デフォルトはアプリプロキシです。
-
Safariドメイン: 含めるアプリごとのVPN接続をトリガーできる各Safariドメインについて、追加をクリックして、次の操作を行います。
-
ドメイン: 追加するドメインを入力します。
-
保存をクリックしてドメインを保存するか、キャンセルをクリックしてドメインを保存しないようにします。
-
-
iOS向けSonicWALLプロトコルの構成
-
プロバイダーバンドル識別子: アプリごとのVPNプロファイルに、同じ種類の複数のVPNプロバイダーを持つアプリのバンドル識別子がある場合は、ここで使用するプロバイダーを指定します。
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
ログオングループまたはドメイン: オプションのログオングループまたはドメインを入力します。
-
接続の認証の種類: リストから、この接続の認証の種類としてパスワードまたは証明書を選択します。デフォルトはパスワードです。
-
「パスワード」を有効にする場合、「認証パスワード」フィールドにオプションの認証パスワードを入力します。
-
「証明書」を有効にする場合、以下の設定を構成します。
-
ID資格情報: リストから使用するID資格情報を選択します。デフォルトはなしです。
-
接続時にPINを要求: ユーザーがネットワークに接続する際にPINを要求するかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続をトリガーするかどうかを選択します。デフォルトはオフです。「VPNオンデマンドを有効にする」がオンの場合の設定については、「iOS向けVPNオンデマンド設定を構成する」を参照してください。
-
-
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションをオンに設定した場合、以下の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされたアプリがネットワーク通信を開始したときに、アプリごとのVPN接続が自動的にトリガーされるようにするかどうかを選択します。
-
プロバイダーの種類: アプリごとのVPNがアプリプロキシとして提供されるか、パケットトンネルとして提供されるかを選択します。デフォルトはアプリプロキシです。
-
Safariドメイン: 含めるアプリごとのVPN接続をトリガーできる各Safariドメインについて、追加をクリックして以下を実行します。
-
ドメイン: 追加するドメインを入力します。
-
ドメインを保存するには保存をクリックし、保存しない場合はキャンセルをクリックします。
-
-
iOS向けAriba VIAプロトコルを構成する
-
プロバイダーバンドル識別子: アプリごとのVPNプロファイルに、同じ種類の複数のVPNプロバイダーを持つアプリのバンドル識別子がある場合、ここで使用するプロバイダーを指定します。
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
接続の認証タイプ: リストから、この接続の認証タイプとしてパスワードまたは証明書のいずれかを選択します。デフォルトはパスワードです。
-
パスワードを有効にする場合は、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にする場合は、以下の設定を構成します。
-
ID資格情報: リストから、使用するID資格情報を選択します。デフォルトはなしです。
-
接続時にPINを要求: ユーザーがネットワークに接続する際にPINを要求するかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続をトリガーするかどうかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定については、「iOS向けVPNオンデマンド設定を構成する」を参照してください。
-
-
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションを有効にする場合は、以下の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされたアプリがネットワーク通信を開始したときに、アプリごとのVPN接続が自動的にトリガーされるかどうかを選択します。
-
Safariドメイン: 含めるアプリごとのVPN接続をトリガーできる各Safariドメインについて、追加をクリックして以下を実行します。
-
ドメイン: 追加するドメインを入力します。
-
ドメインを保存するには保存をクリックし、保存しない場合はキャンセルをクリックします。
-
-
iOS向けIKEv2プロトコルの構成
このセクションには、IKEv2、Always On IKEv2、およびAlways On IKEv2 Dual Configurationプロトコルで使用される設定が含まれています。Always On IKEv2 Dual Configurationプロトコルの場合、これらの設定はすべてセルラーネットワークとWi-Fiネットワークの両方に対して構成します。
-
ユーザーによる自動接続の無効化を許可: Always Onプロトコル用。ユーザーがデバイスでネットワークへの自動接続を無効にすることを許可するかどうかを選択します。デフォルトはオフです。
-
サーバーのホスト名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ローカル識別子 (Local Identifier): IKEv2クライアントのFQDNまたはIPアドレス。このフィールドは必須です。
-
リモート識別子 (Remote Identifier): VPNサーバーのFQDNまたはIPアドレス。このフィールドは必須です。
-
デバイス認証 (Device Authentication): この接続の認証タイプとして、共有シークレット (Shared Secret)、証明書 (Certificate)、またはデバイス識別子に基づくデバイス証明書 (Device Certificate Based on Device Identifier) を選択します。デフォルトは共有シークレット (Shared Secret) です。
-
共有シークレット (Shared Secret) を選択した場合は、オプションの共有シークレットキーを入力します。
-
証明書 (Certificate) を選択した場合は、使用するID資格情報 (Identity credential) を選択します。デフォルトはなし (None) です。
-
デバイス識別子に基づくデバイス証明書 (Device Certificate Based on Device Identifier) を選択した場合は、使用するデバイスIDタイプ (Device identity type) を選択します。デフォルトはIMEIです。このオプションを使用するには、REST APIを使用して証明書を一括インポートします。「REST APIを使用した証明書の一括アップロード」を参照してください。Always On IKEv2を選択した場合にのみ利用可能です。
-
-
拡張認証を有効にする (Extended Authentication Enabled): 拡張認証プロトコル (EAP) を有効にするかどうかを選択します。オン (On) の場合は、ユーザーアカウント (User account) と認証パスワード (Authentication password) を入力します。
-
Dead Peer Detection間隔 (Dead Peer Detection Interval): ピアデバイスが到達可能であることを確認するために、ピアデバイスにどのくらいの頻度で連絡するかを選択します。デフォルトはなし (None) です。オプションは次のとおりです。
-
なし (None): Dead Peer Detectionを無効にします。
-
低 (Low): 30分ごとにピアに連絡します。
-
中 (Medium): 10分ごとにピアに連絡します。
-
高 (High): 1分ごとにピアに連絡します。
-
-
モビリティとマルチホーミングを無効にする (Disable Mobility and Multihoming): この機能を無効にするかどうかを選択します。
-
IPv4/IPv6内部サブネット属性を使用する (Use IPv4/IPv6 internal subnet attributes): この機能を有効にするかどうかを選択します。
-
リダイレクトを無効にする (Disable redirects): リダイレクトを無効にするかどうかを選択します。
-
フォールバックを有効にする: 有効にすると、この設定により、Wi-Fiアシストの対象となり、VPNを必要とするトラフィックをセルラーデータ経由でトンネルが伝送できるようになります。デフォルトはオフです。
-
デバイスがスリープ状態のときにNATキープアライブを有効にする: Always Onプロトコル用です。キープアライブパケットは、IKEv2接続のNATマッピングを維持します。デバイスが起動しているとき、チップはこれらのパケットを定期的に送信します。この設定がオンの場合、デバイスがスリープ状態であってもチップはキープアライブパケットを送信します。デフォルトの間隔は、Wi-Fi経由で20秒、セルラー経由で110秒です。NATキープアライブ間隔パラメーターを使用して間隔を変更できます。
-
NATキープアライブ間隔 (秒): デフォルトは20秒です。
-
Perfect Forward Secrecyを有効にする: この機能を有効にするかどうかを選択します。
-
DNSサーバーIPアドレス: オプション。DNSサーバーIPアドレス文字列のリストです。これらのIPアドレスには、IPv4アドレスとIPv6アドレスが混在していてもかまいません。追加をクリックしてアドレスを入力します。
-
ドメイン名: オプション。トンネルのプライマリドメインです。
-
検索ドメイン: オプション。単一ラベルのホスト名を完全に修飾するために使用されるドメイン文字列のリストです。
-
補足一致ドメインをリゾルバーのリストに追加する: オプション。補足一致ドメインリストをリゾルバーの検索ドメインリストに追加するかどうかを決定します。デフォルトはオンです。
-
補足一致ドメイン: オプション。DNSサーバーアドレスにあるDNSリゾルバー設定を使用するDNSクエリを決定するために使用されるドメイン文字列のリストです。このキーは、特定のドメイン内のホストのみがトンネルのDNSリゾルバーを使用して解決されるスプリットDNS構成を作成します。このリストのドメインのいずれにも含まれないホストは、システムのデフォルトリゾルバーを使用して解決されます。
このパラメーターが空の文字列の場合、その文字列がデフォルトドメインになります。その結果、スプリットトンネル構成は、プライマリDNSサーバーの前にすべてのDNSクエリをVPN DNSサーバーに転送できます。VPNトンネルがネットワークのデフォルトルートである場合、リストされたDNSサーバーがデフォルトのリゾルバーになります。その場合、補足一致ドメインリストは無視されます。
-
IKE SAパラメーターと子SAパラメーター: 各セキュリティアソシエーション (SA) パラメーターオプションについて、これらの設定を構成します。
-
暗号化アルゴリズム: リストから、使用するIKE暗号化アルゴリズムを選択します。デフォルトは3DESです。
-
整合性アルゴリズム: リストから、使用する整合性アルゴリズムを選択します。デフォルトはSHA-256です。
-
Diffie Hellmanグループ: リストから、Diffie Hellmanグループ番号を選択します。デフォルトは2です。
-
IKEライフタイム (分): SAライフタイム (再キー間隔) を表す10から1440までの整数を入力します。デフォルトは1440分です。
-
-
サービス例外: Always Onプロトコル用です。サービス例外は、Always On VPNの対象外となるシステムサービスです。これらのサービス例外設定を構成します。
-
ボイスメール: リストから、ボイスメール例外の処理方法を選択します。デフォルトはトンネル経由のトラフィックを許可です。
-
AirPrint: リストから、AirPrint例外の処理方法を選択します。デフォルトはトンネル経由のトラフィックを許可です。
-
VPNトンネル外のキャプティブWebシートからのトラフィックを許可: ユーザーがVPNトンネル外のパブリックホットスポットに接続することを許可するかどうかを選択します。デフォルトはオフです。
-
VPNトンネル外のすべてのキャプティブネットワークアプリからのトラフィックを許可: VPNトンネル外のすべてのホットスポットネットワークアプリを許可するかどうかを選択します。デフォルトはオフです。
-
キャプティブネットワークアプリのバンドル識別子: ユーザーがアクセスを許可されているホットスポットネットワークアプリのバンドル識別子ごとに、追加をクリックし、ホットスポットネットワークアプリのバンドル識別子を入力します。アプリのバンドル識別子を保存するには、保存をクリックします。
-
-
アプリごとのVPN: IKEv2接続タイプに対してこれらの設定を構成します。
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。
-
オンデマンド一致アプリが有効: アプリごとのVPNサービスにリンクされているアプリがネットワーク通信を開始したときに、アプリごとのVPN接続を自動的にトリガーするかどうかを選択します。デフォルトはオフです。
-
Safariドメイン: 追加をクリックしてSafariドメイン名を追加します。
-
-
プロキシ構成: VPN接続がプロキシサーバー経由でルーティングされる方法を選択します。デフォルトはなしです。
iOS向けCitrix SSOプロトコルの構成
Citrix SSOクライアントはApple Storeで入手できます。
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
接続の認証タイプ: リストから、この接続の認証タイプとしてパスワードまたは証明書を選択します。デフォルトはパスワードです。
-
パスワードを有効にする場合は、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にする場合は、次の設定を構成します。
-
ID資格情報: リストから、使用するID資格情報を選択します。デフォルトはなしです。
-
接続時にPINの入力を求める: ユーザーがネットワークに接続するときにPINの入力を求めるかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続のトリガーを有効にするかどうかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定の構成については、「iOS向けVPNオンデマンド設定の構成」を参照してください。
-
-
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションをオンに設定する場合は、次の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされているアプリがネットワーク通信を開始したときに、アプリごとのVPN接続が自動的にトリガーされるかどうかを選択します。
-
プロバイダーの種類: アプリごとのVPNがアプリプロキシとして提供されるか、パケットトンネルとして提供されるかを選択します。デフォルトはアプリプロキシです。
-
プロバイダーの種類: パケットトンネルに設定します。
-
Safariドメイン: 含めるアプリごとのVPN接続をトリガーできるSafariドメインごとに、追加をクリックして次の操作を行います。
-
ドメイン: 追加するドメインを入力します。
-
ドメインを保存するには保存をクリックし、ドメインを保存しない場合はキャンセルをクリックします。
-
-
-
カスタムXML: 追加するカスタムXMLパラメーターごとに、追加をクリックしてキーと値のペアを指定します。使用可能なパラメーターは次のとおりです。
-
disableL3: システムレベルのVPNを無効にします。アプリごとのVPNのみを許可します。値は不要です。
-
ユーザーエージェント: このデバイスポリシーを、VPNプラグインクライアントをターゲットとするNetScaler Gatewayポリシーに関連付けます。プラグインによって開始された要求の場合、このキーの値はVPNプラグインに自動的に追加されます。
-
iOS用のカスタムSSLプロトコルを構成する
Cisco Legacy AnyConnectクライアントからCisco AnyConnectクライアントへ移行するには:
-
カスタムSSLプロトコルでVPNデバイスポリシーを構成します。そのポリシーをiOSデバイスに展開します。
-
<https://apps.apple.com/us/app/cisco-secure-client/id1135064690>からCisco AnyConnectクライアントをアップロードし、アプリをCitrix Endpoint Managementに追加し、その後、アプリをiOSデバイスに展開します。 -
古いVPNデバイスポリシーをiOSデバイスから削除します。
設定:
-
カスタムSSL識別子(逆引きDNS形式): バンドル識別子に設定します。Cisco AnyConnectクライアントの場合は、com.cisco.anyconnectを使用します。
-
プロバイダーバンドル識別子: カスタムSSL識別子で指定されたアプリに、同じタイプ(アプリプロキシまたはパケットトンネル)の複数のVPNプロバイダーがある場合は、このバンドル識別子を指定します。Cisco AnyConnectクライアントの場合は、com.cisco.anyconnectを使用します。
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
接続の認証タイプ: この接続の認証タイプとして、リストからパスワードまたは証明書のいずれかを選択します。デフォルトはパスワードです。
-
パスワードを有効にした場合、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にした場合、これらの設定を構成します。
-
ID資格情報: リストから使用するID資格情報を選択します。デフォルトはなしです。
-
接続時にPINを要求: ユーザーがネットワークに接続する際にPINを要求するかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続をトリガーするかどうかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定構成については、「iOS向けVPNオンデマンド設定の構成」を参照してください。
-
-
-
すべてのネットワークを含める: すべてのネットワークがこの接続を使用できるようにするかどうかを選択します。デフォルトはオフです。
-
ローカルネットワークを除外する: ローカルネットワークが接続を使用しないようにするか、または使用できるようにするかを選択します。デフォルトはオフです。
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションをオンに設定した場合、次の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされているアプリがネットワーク通信を開始したときに、アプリごとのVPN接続が自動的にトリガーされるようにするかどうかを選択します。
-
プロバイダーの種類: プロバイダーの種類は、プロバイダーがVPNサービスであるかプロキシサービスであるかを示します。VPNサービスの場合は、パケットトンネルを選択します。プロキシサービスの場合は、アプリプロキシを選択します。Cisco AnyConnectクライアントの場合は、パケットトンネルを選択します。
-
Safariドメイン: 含めるアプリごとのVPN接続をトリガーできるSafariドメインごとに、追加をクリックして、次の操作を行います。
-
ドメイン: 追加するドメインを入力します。
-
ドメインを保存するには保存をクリックし、保存しない場合はキャンセルをクリックします。
-
-
-
カスタムXML: 追加するカスタムXMLパラメーターごとに、追加をクリックして、次の操作を行います。
-
パラメーター名: 追加するパラメーターの名前を入力します。
-
値: パラメーター名に関連付けられている値を入力します。
-
パラメーターを保存するには保存をクリックし、保存しない場合はキャンセルをクリックします。
-
NACをサポートするようにVPNデバイスポリシーを構成する
-
NACフィルターを構成するには、接続タイプとしてカスタムSSLが必要です。
-
接続名にVPNを指定します。
-
カスタムSSL識別子には、com.citrix.NetScalerGateway.ios.appと入力します。
-
プロバイダーバンドル識別子には、com.citrix.NetScalerGateway.ios.app.vpnpluginと入力します。
手順3と4の値は、NACフィルタリングに必要なCitrix SSOのインストールから取得されます。認証パスワードは構成しません。NAC機能の使用に関する詳細については、「ネットワークアクセス制御」を参照してください。
iOSのVPNオンデマンドオプションを有効にするように構成する
-
オンデマンドドメイン: ユーザーが接続したときに実行する各ドメインと関連付けられたアクションについて、追加をクリックして、次の操作を行います。
-
ドメイン: 追加するドメインを入力します。
-
アクション: リストから可能なアクションのいずれかを選択します。
-
常に確立: ドメインは常にVPN接続をトリガーします。
-
確立しない: ドメインはVPN接続をトリガーしません。
-
必要に応じて確立: ドメイン名解決が失敗した場合、ドメインはVPN接続の試行をトリガーします。失敗は、DNSサーバーがドメインを解決できない場合、別のサーバーにリダイレクトされる場合、またはタイムアウトした場合に発生します。
-
ドメインを保存するには保存をクリックし、ドメインを保存しない場合はキャンセルをクリックします。
-
-
オンデマンドルール
-
アクション: リストから実行するアクションを選択します。デフォルトはEvaluateConnectionです。可能なアクションは次のとおりです。
-
許可: トリガーされたときにオンデマンドVPNの接続を許可します。
-
接続: 無条件にVPN接続を開始します。
-
切断: VPN接続を削除し、ルールが一致する限りオンデマンドで再接続しません。
-
接続の評価: 各接続のActionParameters配列を評価します。
-
無視: 既存のVPN接続を維持しますが、ルールが一致する限りオンデマンドで再接続しません。
-
-
DNSドメインの一致: デバイスの検索ドメインリストが一致する可能性のある、追加したい各ドメインについて、追加をクリックして以下を実行します。
-
DNSドメイン: ドメイン名を入力します。複数のドメインに一致させるには、ワイルドカード「*」プレフィックスを使用できます。たとえば、*.example.comはmydomain.example.com、yourdomain.example.com、およびherdomain.example.comに一致します。
-
ドメインを保存するには保存をクリックし、ドメインを保存しない場合はキャンセルをクリックします。
-
-
DNSサーバーアドレスの一致: ネットワークの指定されたDNSサーバーのいずれかが一致する可能性のある、追加したい各IPアドレスについて、追加をクリックして以下を実行します。
-
DNSサーバーアドレス: 追加したいDNSサーバーアドレスを入力します。DNSサーバーに一致させるには、ワイルドカード「*」サフィックスを使用できます。たとえば、17.*はクラスAサブネット内の任意のDNSサーバーに一致します。
-
DNSサーバーアドレスを保存するには保存をクリックし、DNSサーバーアドレスを保存しない場合はキャンセルをクリックします。
-
-
インターフェースタイプの一致: リストで、使用中のプライマリネットワークインターフェースハードウェアのタイプを選択します。デフォルトは指定なしです。可能な値は次のとおりです。
-
指定なし: 任意のネットワークインターフェースハードウェアに一致します。このオプションがデフォルトです。
-
イーサネット: イーサネットネットワークインターフェースハードウェアのみに一致します。
-
Wi-Fi: Wi-Fiネットワークインターフェースハードウェアのみに一致します。
-
Cellular: セルラーネットワークインターフェイスハードウェアのみに一致します。
-
-
SSIDMatch: 追加する現在のネットワークと照合する各SSIDについて、Add をクリックして以下を実行します。
-
SSID: 追加するSSIDを入力します。ネットワークがWi-Fiネットワークでない場合、またはSSIDが表示されない場合、一致は失敗します。任意のSSIDに一致させるには、このリストを空のままにします。
-
Save をクリックしてSSIDを保存するか、Cancel をクリックしてSSIDを保存しないようにします。
-
-
URLStringProbe: 取得するURLを入力します。このURLがリダイレクトなしで正常に取得された場合、このルールは一致します。
-
ActionParameters : Domains: EvaluateConnectionがチェックする追加したい各ドメインについて、Add をクリックして以下を実行します。
-
Domain: 追加するドメインを入力します。
-
Save をクリックしてドメインを保存するか、Cancel をクリックしてドメインを保存しないようにします。
-
-
ActionParameters : DomainAction: リストから、指定された ActionParameters : Domains ドメインの VPN behavior を選択します。デフォルトは ConnectIfNeeded です。可能なアクションは次のとおりです。
-
ConnectIfNeeded: ドメイン名解決が失敗した場合、ドメインはVPN接続試行をトリガーします。失敗は、DNSサーバーがドメインを解決できない場合、別のサーバーにリダイレクトされる場合、またはタイムアウトした場合に発生します。
-
NeverConnect: ドメインはVPN接続をトリガーしません。
-
-
Action Parameters: RequiredDNSServers: 指定されたドメインの解決に使用する各DNSサーバーについて、Add をクリックして以下を実行します。
-
DNS Server: ActionParameters : DomainAction = ConnectIfNeeded の場合にのみ有効です。DNSサーバーのIPアドレスを入力します。このサーバーは、デバイスの現在のネットワーク構成の外部にある場合があります。DNSサーバーに到達できない場合、応答としてVPN接続が確立されます。DNSサーバーが内部DNSサーバーまたは信頼できる外部DNSサーバーのいずれかであることを確認してください。
-
Save をクリックしてDNSサーバーを保存するか、Cancel をクリックしてDNSサーバーを保存しないようにします。
-
-
ActionParameters : RequiredURLStringProbe: オプションで、GETリクエストを使用してプローブするHTTPまたはHTTPS(推奨)URLを入力します。URLのホスト名を解決できない場合、サーバーに到達できない場合、またはサーバーが応答しない場合、VPN接続が確立されます。ActionParameters : DomainAction = ConnectIfNeeded の場合にのみ有効です。
-
OnDemandRules : XMLコンテンツ: XML構成オンデマンドルールを入力またはコピーアンドペーストします。
-
-
プロキシ
-
-
-
プロキシサーバーのホスト名またはIPアドレス: プロキシサーバーのホスト名またはIPアドレスを入力します。このフィールドは必須です。
-
プロキシサーバーのポート: プロキシサーバーのポート番号を入力します。このフィールドは必須です。
-
ユーザー名: オプションのプロキシサーバーユーザー名を入力します。
-
パスワード: オプションのプロキシサーバーパスワードを入力します。
-
-
-
プロキシサーバーURL: プロキシサーバーのURLを入力します。このフィールドは必須です。
-
-
-
-
ポリシー設定
-
-
日付の選択: カレンダーをクリックして、削除する特定の日付を選択します。
-
削除までの期間 (時間): ポリシーが削除されるまでの時間を時間単位で入力します。iOS 6.0以降でのみ利用可能です。
-
-
アプリごとのVPNを構成する
iOSのアプリごとのVPNオプションは、Cisco Legacy AnyConnect、Juniper SSL、F5 SSL、SonicWALL Mobile Connect、Ariba VIA、Citrix VPN、Citrix SSO、Custom SSLの接続タイプで利用できます。
アプリごとのVPNを構成するには:
-
構成 > デバイスポリシーで、VPNポリシーを作成します。例:デバイスポリシー構成画面(/en-us/citrix-endpoint-management/media/configure-device-policies-vpn-per-app-ios-example.png)デバイスポリシー構成画面(/en-us/citrix-endpoint-management/media/configure-device-policies-vpn-per-app-ios-example2.png)
-
構成 > デバイスポリシーで、アプリをアプリごとのVPNポリシーに関連付けるためのアプリ属性ポリシーを作成します。アプリごとのVPN識別子には、ステップ1で作成したVPNポリシーの名前を選択します。管理対象アプリバンドルIDには、アプリリストから選択するか、アプリバンドルIDを入力します。(iOSアプリインベントリポリシーを展開すると、アプリリストにアプリが表示されます。)デバイスポリシー構成画面(/en-us/citrix-endpoint-management/media/configure-device-policies-app-attributes-per-app.png)
macOS設定
デバイスポリシー構成画面(/en-us/citrix-endpoint-management/media/configure-device-policies-vpn-macos-example.png)
-
接続名: 接続の名前を入力します。
-
接続タイプ: リストから、この接続に使用するプロトコルを選択します。デフォルトはL2TPです。
-
L2TP: 事前共有キー認証を使用するレイヤー2トンネリングプロトコル。
-
PPTP: ポイントツーポイントトンネリング。
-
IPSec: 会社のVPN接続。
-
Cisco AnyConnect: Cisco AnyConnect VPNクライアント。
-
Juniper SSL: Juniper Networks SSL VPNクライアント。
-
F5 SSL: F5 Networks SSL VPNクライアント。
-
SonicWALL Mobile Connect: iOS用Dell統合VPNクライアント。
-
Ariba VIA: Ariba Networks 仮想インターネットアクセス クライアント。
-
Citrix VPN: Citrix VPNクライアント。
-
Custom SSL: カスタム セキュアソケットレイヤー。
-
以下のセクションでは、上記の各接続タイプの構成オプションを一覧表示します。
macOS用L2TPプロトコルの構成
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
パスワード認証、RSA SecurID認証、Kerberos認証、またはCryptoCard認証を選択します。デフォルトはパスワード認証です。
-
共有シークレット: IPsec共有シークレットキーを入力します。
-
すべてのトラフィックを送信: すべてのトラフィックをVPN経由で送信するかどうかを選択します。デフォルトはオフです。
macOS用PPTPプロトコルの構成
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
パスワード認証、RSA SecurID認証、Kerberos認証、またはCryptoCard認証を選択します。デフォルトはパスワード認証です。
-
暗号化レベル: 目的の暗号化レベルを選択します。デフォルトはなしです。
-
なし: 暗号化を使用しません。
-
自動: サーバーでサポートされている最も強力な暗号化レベルを使用します。
-
最大 (128ビット): 常に128ビット暗号化を使用します。
-
-
すべてのトラフィックを送信: すべてのトラフィックをVPN経由で送信するかどうかを選択します。デフォルトはオフです。
macOS 用 IPsec プロトコルを構成する
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
接続の認証タイプ: リストから、この接続の認証タイプとして共有シークレットまたは証明書のいずれかを選択します。デフォルトは共有シークレットです。
-
共有シークレット認証を有効にする場合は、次の設定を構成します。
-
グループ名: オプションのグループ名を入力します。
-
共有シークレット: オプションの共有シークレットキーを入力します。
-
ハイブリッド認証を使用: ハイブリッド認証を使用するかどうかを選択します。ハイブリッド認証では、まずサーバーがクライアントに対して認証を行い、次にクライアントがサーバーに対して認証を行います。既定値はオフです。
-
パスワードの入力を求める: ユーザーがネットワークに接続するときにパスワードの入力を求めるかどうかを選択します。既定値はオフです。
-
-
証明書認証を有効にする場合は、次の設定を構成します。
-
ID資格情報: リストから使用するID資格情報を選択します。既定値はなしです。
-
接続時にPINの入力を求める: ユーザーがネットワークに接続するときにPINの入力を要求するかどうかを選択します。既定値はオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続のトリガーを有効にするかどうかを選択します。既定値はオフです。VPNオンデマンドを有効にするがオンの場合の設定の構成については、「VPNオンデマンドオプションの有効化を構成する」を参照してください。
-
-
macOS 用の Cisco AnyConnect プロトコルを構成する
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
グループ: オプションのグループ名を入力します。
-
接続の認証の種類: この接続の認証の種類として、リストからパスワードまたは証明書のいずれかを選択します。既定値はパスワードです。
-
パスワードを有効にする場合は、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にする場合は、次の設定を構成します。
-
ID資格情報: リストから使用するID資格情報を選択します。既定値はなしです。
-
接続時にPINの入力を求める: ユーザーがネットワークに接続するときにPINの入力を求めるかどうかを選択します。既定値はオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続のトリガーを有効にするかどうかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定については、「VPNオンデマンドオプションの構成」を参照してください。
-
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションを有効にする場合は、次の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされているアプリがネットワーク通信を開始したときに、アプリごとのVPN接続が自動的にトリガーされるかどうかを選択します。デフォルトはオフです。
-
Safariドメイン: 含めるアプリごとのVPN接続をトリガーできる各Safariドメインについて、追加をクリックして、次の操作を行います。
-
ドメイン: 追加するドメインを入力します。
-
保存をクリックしてドメインを保存するか、キャンセルをクリックしてドメインを保存しないようにします。
-
-
-
macOS 用 Juniper SSL プロトコルの構成
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
レルム: オプションのレルム名を入力します。
-
役割: オプションの役割名を入力します。
-
接続の認証タイプ: リストから、この接続の認証タイプとしてパスワードまたは証明書のいずれかを選択します。デフォルトはパスワードです。
-
パスワードを有効にする場合は、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にする場合は、次の設定を構成します。
-
ID資格情報: リストから、使用するID資格情報を選択します。デフォルトはなしです。
-
接続時にPINを要求: ユーザーがネットワークに接続する際にPINを要求するかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続をトリガーするかどうかを有効にするかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定については、「VPNオンデマンド設定の構成」を参照してください。
-
-
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションを有効にする場合は、次の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされたアプリがネットワーク通信を開始したときに、アプリごとのVPN接続が自動的にトリガーされるかどうかを選択します。デフォルトはオフです。
-
Safariドメイン: 含めるアプリごとのVPN接続をトリガーできるSafariドメインごとに、追加をクリックして、次の操作を行います。
-
ドメイン: 追加するドメインを入力します。
-
ドメインを保存するには保存をクリックし、ドメインを保存しない場合はキャンセルをクリックします。
-
-
macOS 用 F5 SSLプロトコルの構成
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
接続の認証タイプ: リストから、この接続の認証タイプとしてパスワードまたは証明書のいずれかを選択します。デフォルトはパスワードです。
-
パスワードを有効にする場合は、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にする場合は、次の設定を構成します。
-
ID資格情報: リストから、使用するID資格情報を選択します。デフォルトはなしです。
-
接続時にPINを要求: ユーザーがネットワークに接続する際にPINを要求するかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする:ユーザーがネットワークに接続したときにVPN接続をトリガーするかどうかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定については、「VPNオンデマンド設定の構成」を参照してください(#configure-enable-vpn-on-demand-options)。
-
-
-
アプリごとのVPNを有効にする:アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションを有効にする場合は、以下の設定を構成します。
-
オンデマンド一致アプリを有効にする:アプリごとのVPNサービスにリンクされているアプリがネットワーク通信を開始したときに、アプリごとのVPN接続を自動的にトリガーするかどうかを選択します。デフォルトはオフです。
-
Safariドメイン:含めるアプリごとのVPN接続をトリガーできる各Safariドメインについて、追加をクリックして以下を実行します。
-
ドメイン:追加するドメインを入力します。
-
ドメインを保存するには保存をクリックし、ドメインを保存しない場合はキャンセルをクリックします。
-
-
macOS 用 SonicWALL Mobile Connect プロトコルの構成
-
サーバー名またはIPアドレス:VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント:オプションのユーザーアカウントを入力します。
-
ログオングループまたはドメイン:オプションのログオングループまたはドメインを入力します。
-
接続の認証タイプ:リストから、この接続の認証タイプとしてパスワードまたは証明書のいずれかを選択します。デフォルトはパスワードです。
-
パスワードを有効にした場合は、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にした場合は、以下の設定を構成します。
-
ID資格情報:リストから、使用するID資格情報を選択します。デフォルトはなしです。
-
接続時にPINを要求する:ユーザーがネットワークに接続するときにPINを要求するかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続のトリガーを有効にするかどうかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定については、「VPNオンデマンド設定の構成」を参照してください。
-
-
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションを有効にする場合は、次の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされたアプリがネットワーク通信を開始したときに、アプリごとのVPN接続が自動的にトリガーされるようにするかどうかを選択します。デフォルトはオフです。
-
Safariドメイン: アプリごとのVPN接続をトリガーできるSafariドメインごとに、追加をクリックして次の操作を行います。
-
ドメイン: 追加するドメインを入力します。
-
保存をクリックしてドメインを保存するか、キャンセルをクリックしてドメインを保存しないようにします。
-
-
macOS 用のAriba VIAプロトコルを構成する
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
接続の認証の種類: リストから、この接続の認証の種類としてパスワードまたは証明書を選択します。デフォルトはパスワードです。
-
パスワードを有効にする場合は、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にする場合は、次の設定を構成します。
-
ID資格情報: リストから、使用するID資格情報を選択します。デフォルトはなしです。
-
接続時にPINの入力を求める: ユーザーがネットワークに接続するときにPINの入力を求めるかどうかを選択します。デフォルトはオフです。
-
VPNオンデマンドを有効にする: ユーザーがネットワークに接続したときにVPN接続のトリガーを有効にするかどうかを選択します。デフォルトはオフです。VPNオンデマンドを有効にするがオンの場合の設定については、「VPNオンデマンド設定の構成」を参照してください。
-
-
-
アプリごとのVPNを有効にする: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションを有効にする場合は、次の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされているアプリがネットワーク通信を開始したときに、アプリごとのVPN接続が自動的にトリガーされるかどうかを選択します。デフォルトはオフです。
-
Safariドメイン: 含めるアプリごとのVPN接続をトリガーできる各Safariドメインについて、追加をクリックして次の操作を行います。
-
ドメイン: 追加するドメインを入力します。
-
保存をクリックしてドメインを保存するか、キャンセルをクリックしてドメインを保存しないようにします。
-
-
macOS用のカスタムSSLプロトコルを構成する
-
カスタムSSL識別子 (逆引きDNS形式): 逆引きDNS形式でSSL識別子を入力します。このフィールドは必須です。
-
サーバー名またはIPアドレス: VPNサーバーのサーバー名またはIPアドレスを入力します。このフィールドは必須です。
-
ユーザーアカウント: オプションのユーザーアカウントを入力します。
-
接続の認証タイプ: リストから、この接続の認証タイプとしてパスワードまたは証明書を選択します。デフォルトはパスワードです。
-
パスワードを有効にする場合は、認証パスワードフィールドにオプションの認証パスワードを入力します。
-
証明書を有効にする場合は、次の設定を構成します。
-
ID資格情報: リストから、使用するID資格情報を選択します。デフォルトはなしです。
-
接続時にPINを要求する: ユーザーがネットワークに接続するときにPINを要求するかどうかを選択します。デフォルトはオフです。
-
オンデマンドVPNを有効にする: ユーザーがネットワークに接続したときにVPN接続のトリガーを有効にするかどうかを選択します。デフォルトはオフです。オンデマンドVPNを有効にするがオンの場合の設定の構成については、「オンデマンドVPNを有効にする設定を構成する」を参照してください。
-
-
アプリごとのVPN: アプリごとのVPNを有効にするかどうかを選択します。デフォルトはオフです。このオプションを有効にする場合は、次の設定を構成します。
-
オンデマンド一致アプリを有効にする: アプリごとのVPNサービスにリンクされたアプリがネットワーク通信を開始したときに、アプリごとのVPN接続が自動的にトリガーされるかどうかを選択します。
-
Safariドメイン: 含めるアプリごとのVPN接続をトリガーできるSafariドメインごとに、追加をクリックして、次の操作を行います。
-
ドメイン: 追加するドメインを入力します。
-
ドメインを保存するには保存をクリックし、ドメインを保存しない場合はキャンセルをクリックします。
-
-
-
-
カスタムXML: 追加するカスタムXMLパラメーターごとに、追加をクリックして、次の操作を行います。
-
パラメーター名: 追加するパラメーターの名前を入力します。
-
値: パラメーター名に関連付けられた値を入力します。
-
ドメインを保存するには保存をクリックし、ドメインを保存しない場合はキャンセルをクリックします。
-
VPNオンデマンドオプションの有効化を構成する
-
オンデマンドドメイン: 追加する、ユーザーが接続したときに実行される各ドメインと関連付けられたアクションごとに、追加をクリックして、次の操作を行います。
-
ドメイン: 追加するドメインを入力します。
-
アクション: リストから可能なアクションのいずれかを選択します。
-
常に確立: ドメインは常にVPN接続をトリガーします。
-
確立しない: ドメインはVPN接続をトリガーしません。
-
必要に応じて確立: ドメイン名解決に失敗した場合、ドメインはVPN接続を試行します。失敗は、DNSサーバーがドメインを解決できない場合、別のサーバーにリダイレクトされる場合、またはタイムアウトした場合に発生します。
-
-
ドメインを保存するには保存をクリックし、ドメインを保存しない場合はキャンセルをクリックします。
-
-
オンデマンドルール
-
アクション: リストから実行するアクションを選択します。デフォルトはEvaluateConnectionです。可能なアクションは次のとおりです。
-
許可: トリガーされたときにオンデマンドVPNの接続を許可します。
-
接続: 無条件にVPN接続を開始します。
-
切断: VPN接続を削除し、ルールが一致する限りオンデマンドで再接続しません。
-
EvaluateConnection: 各接続のActionParameters配列を評価します。
-
無視: 既存のVPN接続を維持しますが、ルールが一致する限りオンデマンドで再接続しません。
-
-
DNSDomainMatch: デバイスの検索ドメインリストが一致する可能性のあるドメインについては、追加をクリックして、以下を実行します。
-
DNSドメイン: ドメイン名を入力します。複数のドメインに一致させるには、ワイルドカード「*」プレフィックスを使用できます。たとえば、*.example.comはmydomain.example.com、yourdomain.example.com、およびherdomain.example.comに一致します。
-
ドメインを保存するには保存をクリックし、ドメインを保存しない場合はキャンセルをクリックします。
-
-
DNSServerAddressMatch: 追加したい、ネットワークの指定されたDNSサーバーのいずれかに一致する各IPアドレスについて、追加をクリックして、以下を実行します。
-
DNSサーバーアドレス: 追加したいDNSサーバーアドレスを入力します。DNSサーバーに一致させるには、ワイルドカード「*」サフィックスを使用できます。たとえば、17.*はクラスAサブネット内の任意のDNSサーバーに一致します。
-
DNSサーバーアドレスを保存するには保存をクリックし、DNSサーバーアドレスを保存しない場合はキャンセルをクリックします。
-
-
InterfaceTypeMatch: リストで、使用中のプライマリネットワークインターフェイスハードウェアの種類をクリックします。デフォルトは「Unspecified」です。可能な値は次のとおりです。
-
Unspecified: 任意のネットワークインターフェイスハードウェアに一致します。このオプションがデフォルトです。
-
Ethernet: イーサネットネットワークインターフェイスハードウェアのみに一致します。
-
WiFi: Wi-Fiネットワークインターフェイスハードウェアのみに一致します。
-
Cellular: セルラーネットワークインターフェイスハードウェアのみに一致します。
-
-
SSIDMatch: 追加する現在のネットワークと照合する各SSIDについて、「Add」をクリックして以下を実行します。
-
SSID: 追加するSSIDを入力します。ネットワークがWi-Fiネットワークでない場合、またはSSIDが表示されない場合、一致は失敗します。任意のSSIDに一致させるには、このリストを空のままにします。
-
SSIDを保存するには「Save」をクリックし、SSIDを保存しない場合は「Cancel」をクリックします。
-
-
URLStringProbe: 取得するURLを入力します。このURLがリダイレクトなしで正常に取得された場合、このルールは一致します。
-
ActionParameters : Domains: 追加するEvaluateConnectionがチェックする各ドメインについて、「Add」をクリックして以下を実行します。
-
Domain: 追加するドメインを入力します。
-
ドメインを保存するには「Save」をクリックし、ドメインを保存しない場合は「Cancel」をクリックします。
-
-
ActionParameters : DomainAction: リストで、指定された「ActionParameters : Domains」ドメインの「VPN behavior」を選択します。デフォルトは「ConnectIfNeeded」です。可能なアクションは次のとおりです。
-
ConnectIfNeeded: ドメイン名解決が失敗した場合、ドメインはVPN接続試行をトリガーします。失敗は、DNSサーバーがドメインを解決できない場合、別のサーバーにリダイレクトされる場合、またはタイムアウトした場合に発生します。
-
NeverConnect: ドメインはVPN接続をトリガーしません。
-
-
アクションパラメータ: RequiredDNSServers: 指定されたドメインの解決に使用する各DNSサーバーについて、追加をクリックし、以下を実行します。
-
DNSサーバー: ActionParameters : DomainAction = ConnectIfNeededの場合にのみ有効です。追加するDNSサーバーのIPアドレスを入力します。このサーバーは、デバイスの現在のネットワーク構成の外部に配置できます。DNSサーバーに到達できない場合、VPN接続が確立されます。このDNSサーバーは、内部DNSサーバーまたは信頼できる外部DNSサーバーのいずれかである必要があります。
-
DNSサーバーを保存するには、保存をクリックするか、DNSサーバーを保存しない場合はキャンセルをクリックします。
-
-
ActionParameters : RequiredURLStringProbe: オプションで、GETリクエストを使用してプローブするHTTPまたはHTTPS(推奨)URLを入力します。URLのホスト名を解決できない場合、サーバーに到達できない場合、またはサーバーが応答しない場合、VPN接続が確立されます。ActionParameters : DomainAction = ConnectIfNeededの場合にのみ有効です。
-
OnDemandRules : XMLコンテンツ: XMLのオンデマンド構成ルールを入力またはコピーして貼り付けます。
-
XMLコードを検証するには、辞書をチェックをクリックします。XMLが有効な場合、XMLコンテンツテキストボックスの下に有効なXMLが表示されます。有効でない場合は、エラーメッセージにエラーが記述されます。
-
-
-
プロキシ
-
プロキシ構成: リストから、VPN接続がプロキシサーバーを介してルーティングされる方法を選択します。デフォルトはなしです。
-
手動を有効にする場合、次の設定を構成します。
-
プロキシサーバーのホスト名またはIPアドレス: プロキシサーバーのホスト名またはIPアドレスを入力します。このフィールドは必須です。
-
プロキシサーバーのポート: プロキシサーバーのポート番号を入力します。このフィールドは必須です。
-
ユーザー名: オプションのプロキシサーバーユーザー名を入力します。
-
パスワード: オプションのプロキシサーバーパスワードを入力します。
-
-
自動を構成する場合、次の設定を構成します。
-
プロキシサーバーURL: プロキシサーバーのURLを入力します。このフィールドは必須です。
-
-
-
-
ポリシー設定
-
ポリシーの削除: ポリシーの削除をスケジュールする方法を選択します。利用可能なオプションは、日付を選択と**削除までの期間 (時間)**です。
-
日付を選択: カレンダーをクリックして、削除する特定の日付を選択します。
-
削除までの期間 (時間): ポリシーが削除されるまでの時間を時間単位で入力します。
-
-
ユーザーによるポリシーの削除を許可: ユーザーがデバイスからポリシーを削除できるタイミングを選択できます。メニューから常に、パスコードが必要、またはなしを選択します。パスコードが必要を選択した場合は、削除パスコードフィールドにパスコードを入力します。
-
プロファイルスコープ: このポリシーをユーザーに適用するか、システム全体に適用するかを選択します。デフォルトはユーザーです。このオプションはmacOS 10.7以降でのみ利用可能です。
-
Android (レガシーDA) 設定
Android 用 Cisco AnyConnect VPN プロトコルの構成
-
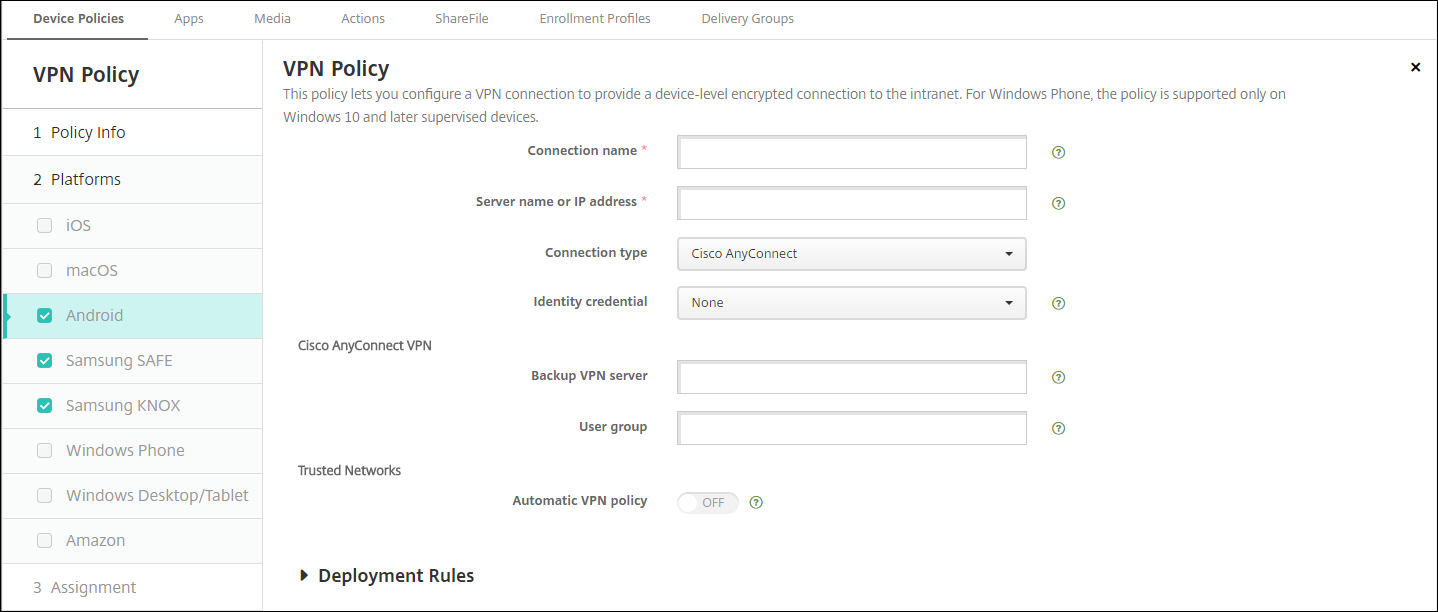
接続名: Cisco AnyConnect VPN 接続の名前を入力します。このフィールドは必須です。
-
サーバー名またはIPアドレス: VPNサーバーの名前またはIPアドレスを入力します。このフィールドは必須です。
-
ID資格情報: リストからID資格情報を選択します。
-
バックアップVPNサーバー: バックアップVPNサーバー情報を入力します。
-
ユーザーグループ: ユーザーグループ情報を入力します。
-
信頼できるネットワーク
-
自動VPNポリシー: このオプションを有効または無効にして、VPNが信頼済みネットワークと信頼されていないネットワークにどのように反応するかを設定します。有効にした場合、以下の設定を構成します。
-
信頼済みネットワークポリシー: リストから目的のポリシーを選択します。デフォルトは切断です。選択可能なオプションは次のとおりです。
-
切断: クライアントは信頼済みネットワークでVPN接続を終了します。この設定がデフォルトです。
-
接続: クライアントは信頼済みネットワークでVPN接続を開始します。
-
何もしない: クライアントは何もアクションを実行しません。
-
一時停止: ユーザーが信頼済みネットワーク外でVPNセッションを確立し、その後信頼済みとして構成されたネットワークに入ると、VPNセッションは一時停止されます。ユーザーが再び信頼済みネットワークを離れると、セッションは再開されます。この設定により、信頼済みネットワークを離れた後に新しいVPNセッションを確立する必要がなくなります。
-
-
信頼されていないネットワークポリシー: リストから目的のポリシーを選択します。デフォルトは接続です。選択可能なオプションは次のとおりです。
-
接続: クライアントは信頼されていないネットワークでVPN接続を開始します。
-
何もしない: クライアントは信頼されていないネットワークでVPN接続を開始します。このオプションは常時接続VPNを無効にします。
-
-
-
信頼済みドメイン: クライアントが信頼済みネットワークにいるときにネットワークインターフェイスが持つ各ドメインサフィックスについて、追加をクリックして以下を実行します。
-
ドメイン: 追加するドメインを入力します。
-
ドメインを保存するには保存をクリックするか、ドメインを保存しない場合はキャンセルをクリックします。
-
-
信頼済みサーバー: クライアントが信頼済みネットワークにいるときにネットワークインターフェイスが持つ各サーバーアドレスについて、追加をクリックして以下を実行します。
-
サーバー: 追加するサーバーを入力します。
-
サーバーを保存するには保存をクリックするか、サーバーを保存しない場合はキャンセルをクリックします。
-
-
Android 用 Citrix SSO プロトコルを構成する
-
接続名: VPN 接続の名前を入力します。このフィールドは必須です。
-
サーバー名または IP アドレス: NetScaler Gateway の FQDN または IP アドレスを入力します。
-
接続の認証タイプ: 認証タイプを選択し、そのタイプに表示されるフィールドをすべて入力します。
-
ユーザー名とパスワード: 認証タイプがパスワードまたはパスワードと証明書の場合、VPN 資格情報を入力します。オプションです。VPN 資格情報を提供しない場合、Citrix VPN アプリはユーザー名とパスワードの入力を求めます。
-
ID 資格情報: 認証タイプが証明書またはパスワードと証明書の場合に表示されます。リストから ID 資格情報を選択します。
-
-
アプリごとの VPN を有効にする: アプリごとの VPN を有効にするかどうかを選択します。アプリごとの VPN を有効にしない場合、すべてのトラフィックは Citrix VPN トンネルを通過します。アプリごとの VPN を有効にする場合、以下の設定を指定します。デフォルトはオフです。
-
許可リストまたはブロックリスト: 許可リストの場合、許可リスト内のすべてのアプリがこの VPN を介してトンネル接続されます。ブロックリストの場合、ブロックリスト上のアプリを除くすべてのアプリがこの VPN を介してトンネル接続されます。
-
アプリケーションリスト: 許可リストまたはブロックリスト上のアプリ。追加をクリックし、アプリパッケージ名をコンマ区切りで入力します。
-
-
カスタム XML: 追加をクリックし、カスタムパラメータを入力します。Citrix Endpoint Management は、Citrix VPN に対して以下のパラメータをサポートしています。
-
DisableUserProfiles: オプション。このパラメータを有効にするには、値にはいと入力します。有効にすると、Citrix Endpoint Management はユーザーが追加した VPN 接続を表示せず、ユーザーは接続を追加できません。この設定はグローバルな制限であり、すべての VPN プロファイルに適用されます。
-
userAgent: 文字列値。各 HTTP リクエストで送信するカスタムユーザーエージェント文字列を指定できます。指定されたユーザーエージェント文字列は、既存の Citrix VPN ユーザーエージェントに追加されます。
-
IsAlwaysOnVpn: オプション。このプロパティは、VPN プロファイルが Always On VPN プロファイルであるかどうかを決定します。VPN プロファイルが Always On VPN プロファイルであることを示すにははいに設定します。デフォルトはいいえです。Always On VPN が確実に機能するためには、このプロパティがはいに設定されている VPN プロファイルは 1 つだけである必要があります。
-
NAC をサポートするように VPN を構成する
-
NAC フィルターを構成するには、接続タイプとしてカスタム SSLを使用します。
-
「接続名」を「VPN」と指定します。
-
「カスタムXML」で、「追加」をクリックし、以下を実行します。
-
パラメーター名: 「XenMobileDeviceId」と入力します。このフィールドは、Citrix Endpoint Managementへのデバイス登録に基づくNACチェックに使用するデバイスIDです。Citrix Endpoint Managementがデバイスを登録および管理している場合、VPN接続は許可されます。それ以外の場合、VPN確立時に認証は拒否されます。
-
値: パラメーター「XenMobileDeviceId」の値である「DeviceID_${device.id}」と入力します。
-
パラメーターを保存するには、「保存」をクリックします。
-
Android Enterprise向けVPNの構成
Android Enterpriseデバイス向けVPNを構成するには、Citrix SSOアプリ用のAndroid Enterprise管理対象構成デバイスポリシーを作成します。「Android Enterprise向けVPNプロファイルの構成」を参照してください。
Android Enterpriseの設定
-
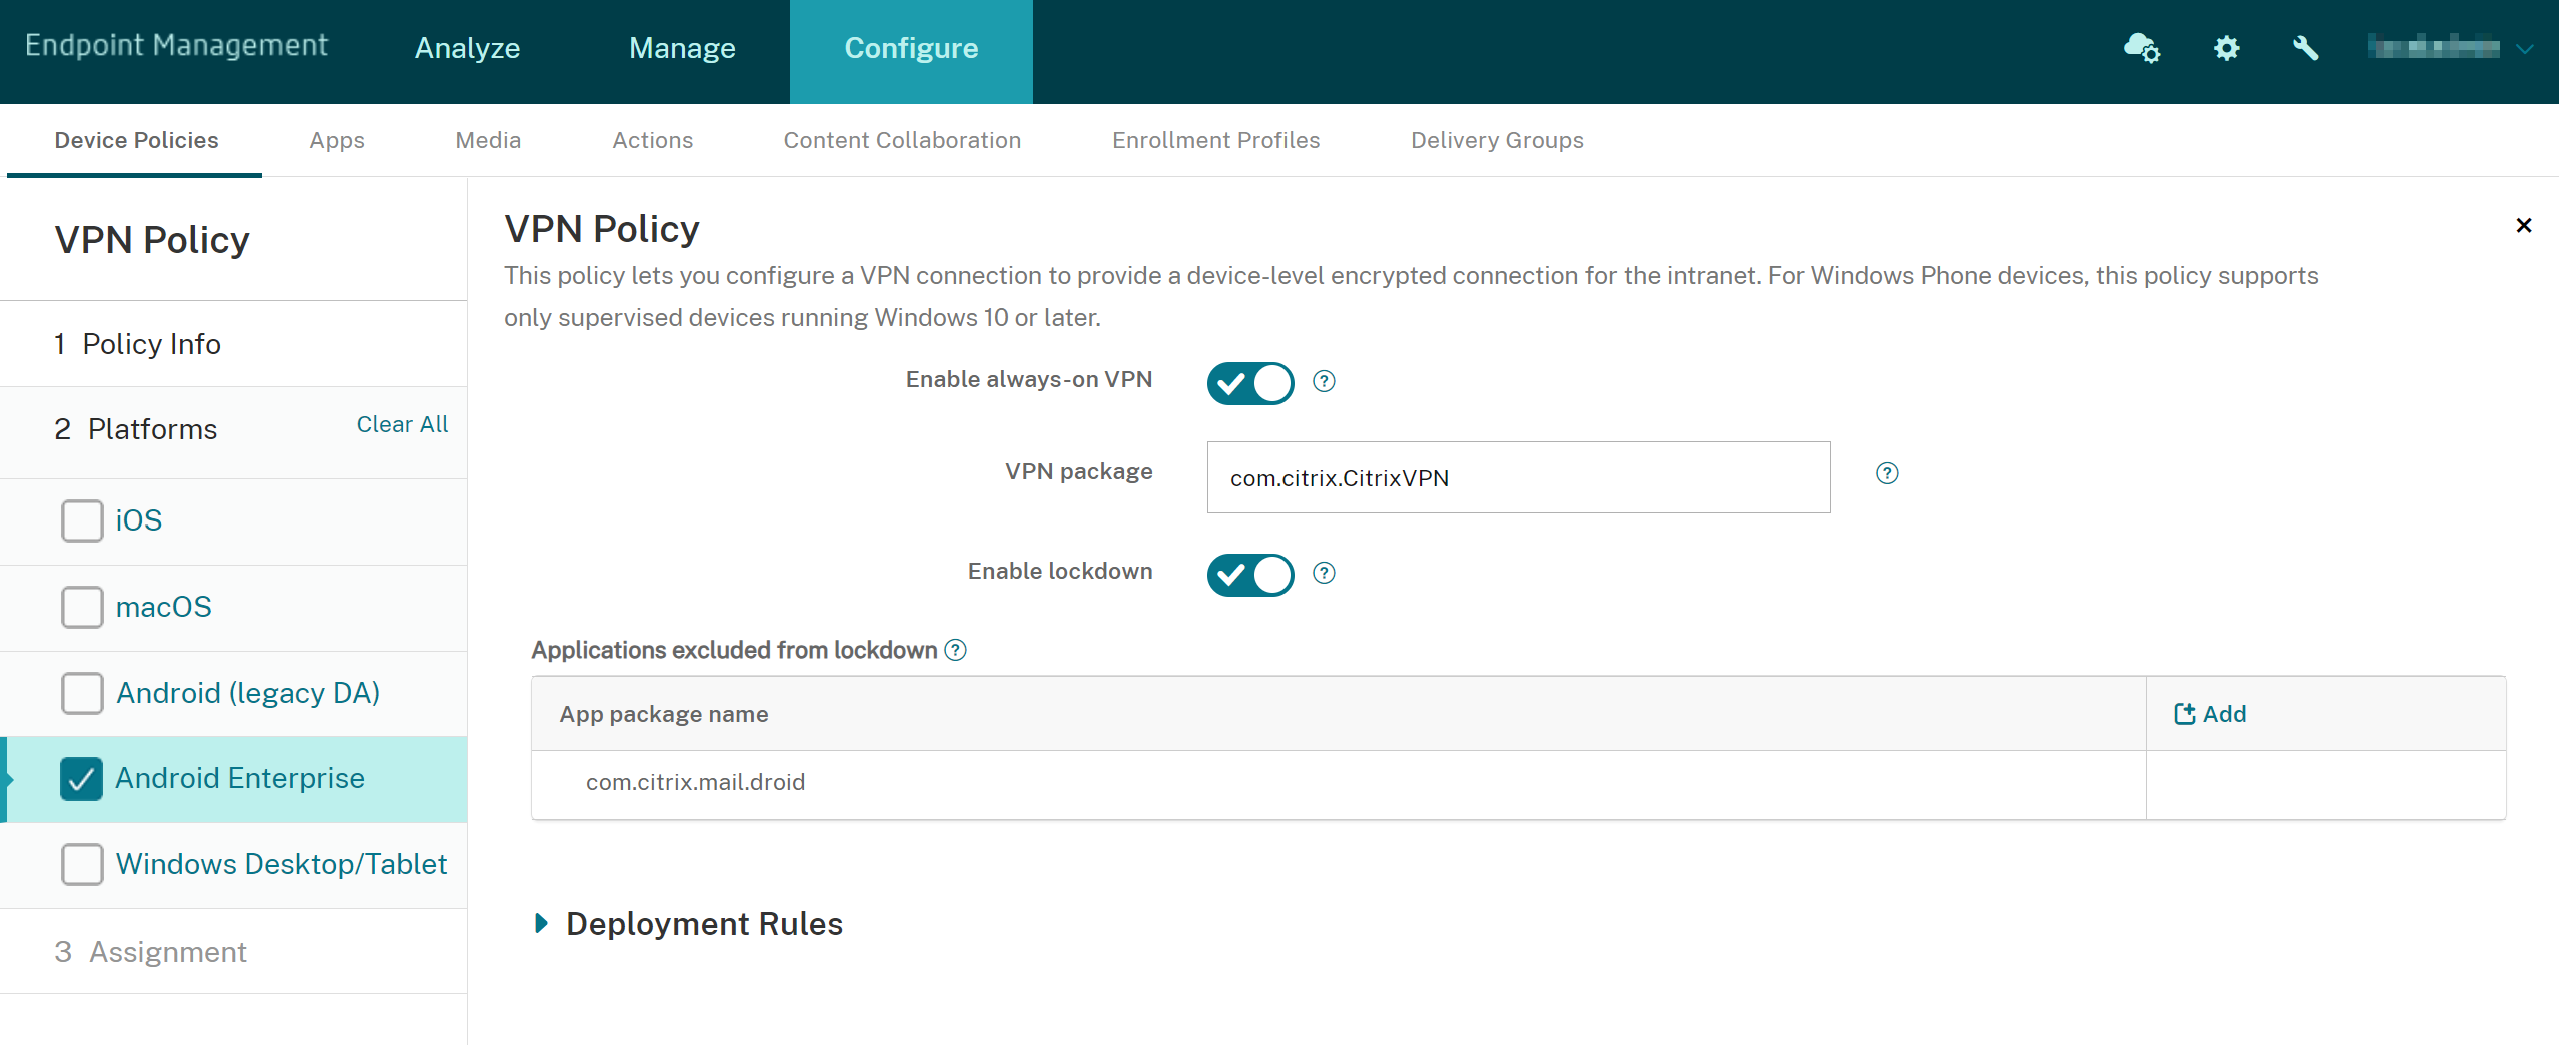
常時接続VPNを有効にする: VPNを常時接続にするかどうかを選択します。デフォルトはオフです。有効にすると、ユーザーが手動で切断するまでVPN接続は維持されます。
-
VPNパッケージ デバイスが使用するVPNアプリのパッケージ名を入力します。
-
ロックダウンを有効にする: 無効になっている場合、VPN接続が存在しないと、どのアプリもネットワークにアクセスできません。有効になっている場合、以下の設定で構成したアプリは、VPN接続が存在しない場合でもネットワークにアクセスできます。Android 10以降のデバイスで利用可能です。
-
ロックダウンから除外されるアプリケーション: 「追加」をクリックして、ロックダウン設定をバイパスするアプリのパッケージ名を入力します。
Windowsデスクトップ/タブレットの設定
-
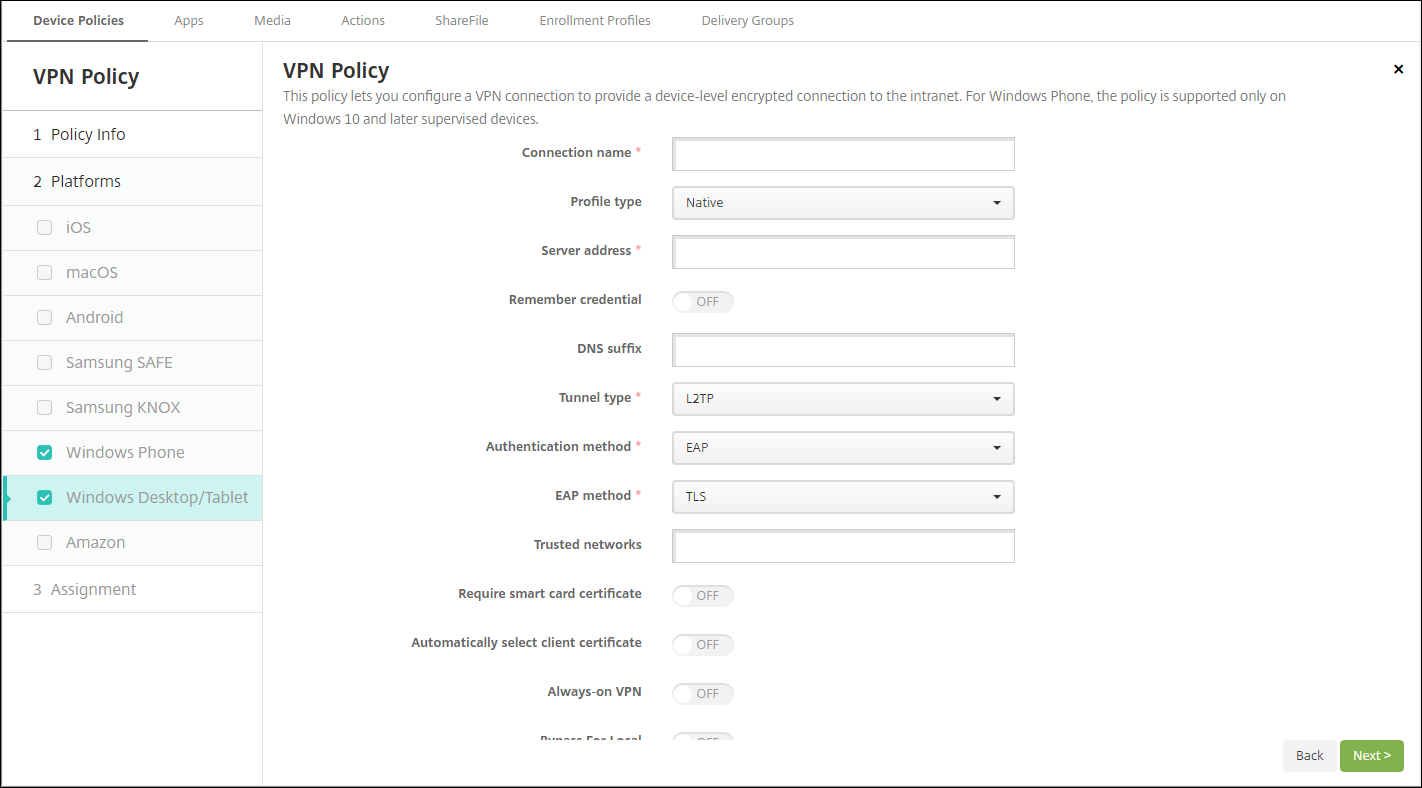
接続名: 接続の名前を入力します。このフィールドは必須です。
-
プロファイルの種類: リストから、ネイティブまたはプラグインを選択します。デフォルトはネイティブです。
-
ネイティブプロファイルの種類を構成: これらの設定は、ユーザーのWindowsデバイスに組み込まれているVPNに適用されます。
-
サーバーアドレス: VPNサーバーのFQDNまたはIPアドレスを入力します。このフィールドは必須です。
-
資格情報を記憶: 資格情報をキャッシュするかどうかを選択します。デフォルトはオフです。有効にすると、可能な限り資格情報がキャッシュされます。
-
DNSサフィックス: DNSサフィックスを入力します。
-
トンネルの種類: リストから、使用するVPNトンネルの種類を選択します。デフォルトはL2TPです。選択可能なオプションは次のとおりです。
-
L2TP: 事前共有キー認証を使用するレイヤー2トンネリングプロトコル。
-
PPTP: ポイントツーポイントトンネリング。
-
IKEv2: インターネットキー交換バージョン2。
-
-
認証方法: リストから、使用する認証方法を選択します。デフォルトはEAPです。選択可能なオプションは次のとおりです。
-
EAP: 拡張認証プロトコル。
-
MSChapV2: 相互認証にMicrosoftチャレンジハンドシェイク認証プロトコルを使用します。このオプションは、トンネルの種類にIKEv2を選択した場合は使用できません。
-
-
EAPメソッド: リストから、使用するEAPメソッドを選択します。デフォルトはTLSです。MSChapV2認証が有効な場合、このフィールドは使用できません。選択可能なオプションは次のとおりです。
-
TLS: トランスポート層セキュリティ
-
PEAP: 保護された拡張認証プロトコル
-
-
信頼されたネットワーク: VPN接続を必要としないネットワークのリストをコンマで区切って入力します。たとえば、ユーザーが社内ワイヤレスネットワークにいる場合、保護されたリソースに直接アクセスできます。
-
スマートカード証明書を要求: スマートカード証明書を要求するかどうかを選択します。デフォルトはオフです。
-
クライアント証明書を自動的に選択: 認証に使用するクライアント証明書を自動的に選択するかどうかを選択します。デフォルトはオフです。このオプションは、スマートカード証明書を要求を有効にしている場合は使用できません。
-
常時接続VPN: VPNを常時接続にするかどうかを選択します。デフォルトはオフです。有効にすると、ユーザーが手動で切断するまでVPN接続は維持されます。
-
ローカルのバイパス: ローカルリソースがプロキシサーバーをバイパスできるように、アドレスとポート番号を入力します。
-
-
プラグインプロファイルタイプを構成: これらの設定は、Windowsストアから入手し、ユーザーのデバイスにインストールされたVPNプラグインに適用されます。
-
サーバーアドレス: VPNサーバーのFQDNまたはIPアドレスを入力します。このフィールドは必須です。
-
資格情報を記憶: 資格情報をキャッシュするかどうかを選択します。デフォルトはオフです。有効にすると、可能な限り資格情報がキャッシュされます。
-
DNSサフィックス: DNSサフィックスを入力します。
-
クライアントアプリID: VPNプラグインのパッケージファミリー名を入力します。
-
プラグインプロファイルXML: 参照をクリックしてファイルの場所へ移動し、使用するカスタムVPNプラグインプロファイルを選択します。形式と詳細については、プラグインプロバイダーにお問い合わせください。
-
信頼されたネットワーク: VPN接続を必要としないネットワークのリストをコンマで区切って入力します。たとえば、ユーザーが社内ワイヤレスネットワークにいる場合、保護されたリソースに直接アクセスできます。
-
常時接続VPN: VPNを常時接続にするかどうかを選択します。デフォルトはオフです。有効にすると、ユーザーが手動で切断するまでVPN接続は維持されます。
-
ローカルのバイパス: ローカルリソースがプロキシサーバーをバイパスできるように、アドレスとポート番号を入力します。
-
Amazon の設定
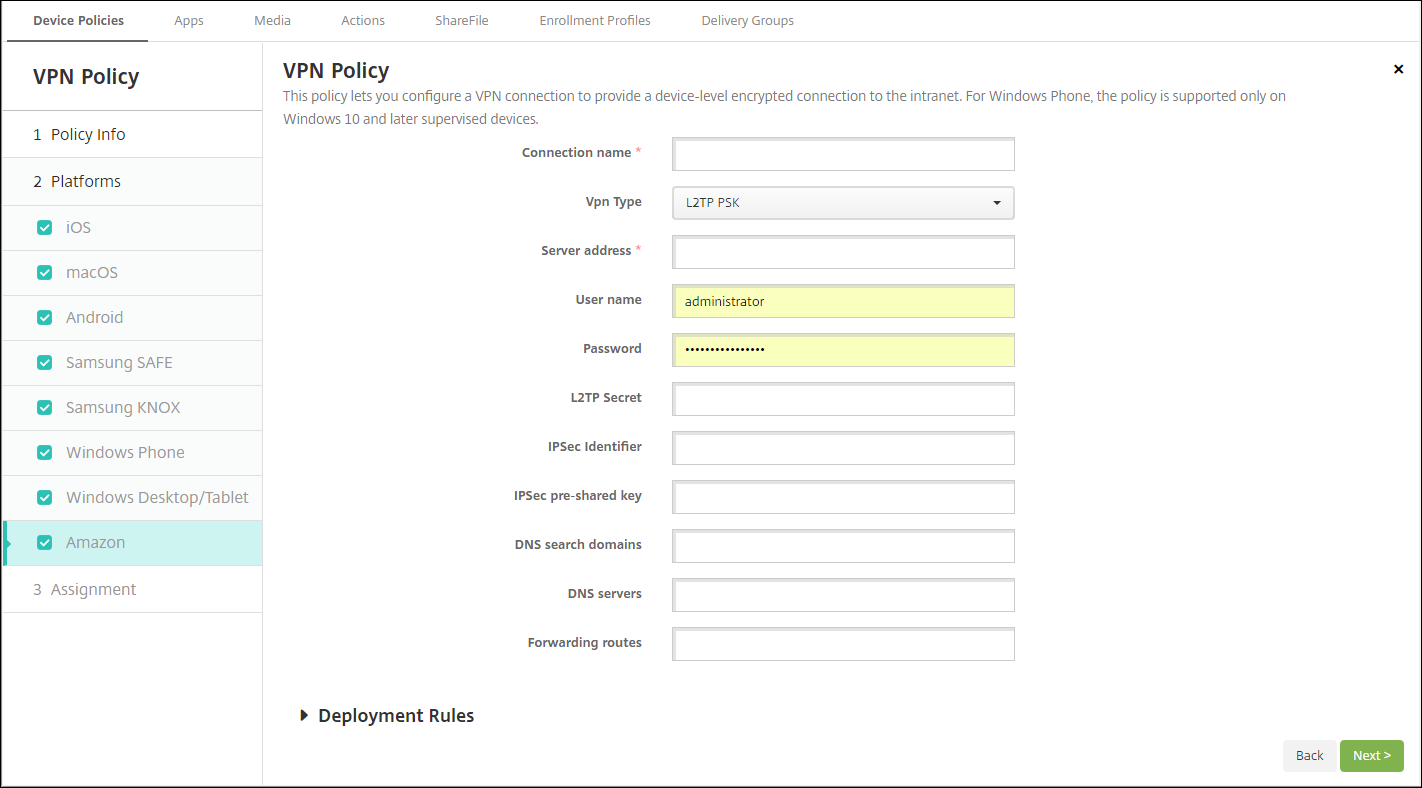
-
接続名: 接続の名前を入力します。
-
VPN タイプ: 接続タイプを選択します。選択可能なオプションは次のとおりです。
-
L2TP PSK: 事前共有キー認証を使用するレイヤー2トンネリングプロトコル。この設定がデフォルトです。
-
L2TP RSA: RSA認証を使用するレイヤー2トンネリングプロトコル。
-
IPSEC XAUTH PSK: 事前共有キーと拡張認証を使用するインターネットプロトコルセキュリティ。
-
IPSEC HYBRID RSA: ハイブリッドRSA認証を使用するインターネットプロトコルセキュリティ。
-
PPTP: ポイントツーポイントトンネリング。
-
以下のセクションでは、上記の各接続タイプの構成オプションを一覧表示します。
Amazon の L2TP PSK 設定を構成する
-
サーバーアドレス: VPNサーバーのIPアドレスを入力します。
-
ユーザー名: オプションのユーザー名を入力します。
-
パスワード: オプションのパスワードを入力します。
-
L2TP シークレット: 共有シークレットキーを入力します。
-
IPSec識別子: ユーザーが接続時にデバイスで確認するVPN接続の名前を入力します。
-
IPSec事前共有キー: シークレットキーを入力します。
-
DNS検索ドメイン: ユーザーデバイスの検索ドメインリストが一致する可能性のあるドメインを入力します。
-
DNSサーバー: 指定されたドメインの解決に使用するDNSサーバーのIPアドレスを入力します。
-
転送ルート: 企業VPNサーバーが転送ルートをサポートしている場合、使用する各転送ルートについて、追加をクリックして以下を実行します。
-
転送ルート: 転送ルートのIPアドレスを入力します。
-
ルートを保存するには保存をクリックし、ルートを保存しない場合はキャンセルをクリックします。
-
AmazonのL2TP RSA設定を構成する
-
サーバーアドレス: VPNサーバーのIPアドレスを入力します。
-
ユーザー名: オプションのユーザー名を入力します。
-
パスワード: オプションのパスワードを入力します。
-
L2TPシークレット: 共有シークレットキーを入力します。
-
DNS検索ドメイン: ユーザーデバイスの検索ドメインリストが一致する可能性のあるドメインを入力します。
-
DNSサーバー: 指定されたドメインの解決に使用するDNSサーバーのIPアドレスを入力します。
-
サーバー証明書: リストから使用するサーバー証明書を選択します。
-
CA証明書: リストから、使用するCA証明書を選択します。
-
ID資格情報: リストから、使用するID資格情報を選択します。
-
転送ルート: 社内VPNサーバーが転送ルートをサポートしている場合は、使用する転送ルートごとに追加をクリックして、次の操作を行います。
-
転送ルート: 転送ルートのIPアドレスを入力します。
-
保存をクリックしてルートを保存するか、キャンセルをクリックしてルートを保存しないようにします。
-
AmazonのIPSEC XAUTH PSK設定を構成する
-
サーバーアドレス: VPNサーバーのIPアドレスを入力します。
-
ユーザー名: オプションのユーザー名を入力します。
-
パスワード: オプションのパスワードを入力します。
-
IPSec識別子: ユーザーが接続時にデバイスで確認するVPN接続の名前を入力します。
-
IPSec事前共有キー: 共有シークレットキーを入力します。
-
DNS検索ドメイン: ユーザーデバイスの検索ドメインリストが一致する可能性のあるドメインを入力します。
-
DNSサーバー: 指定されたドメインの解決に使用するDNSサーバーのIPアドレスを入力します。
-
転送ルート: 社内VPNサーバーが転送ルートをサポートしている場合は、使用する転送ルートごとに追加をクリックして、次の操作を行います。
-
転送ルート: 転送ルートのIPアドレスを入力します。
-
「保存」をクリックしてルートを保存するか、ルートを保存しない場合は「キャンセル」をクリックします。
-
Amazon の IPSEC AUTH RSA 設定を構成する
-
サーバーアドレス: VPNサーバーのIPアドレスを入力します。
-
ユーザー名: オプションのユーザー名を入力します。
-
パスワード: オプションのパスワードを入力します。
-
DNS検索ドメイン: ユーザーデバイスの検索ドメインリストが一致するドメインを入力します。
-
DNSサーバー: 指定されたドメインの解決に使用するDNSサーバーのIPアドレスを入力します。
-
サーバー証明書: リストから使用するサーバー証明書を選択します。
-
CA証明書: リストから使用するCA証明書を選択します。
-
ID資格情報: リストから使用するID資格情報を選択します。
-
転送ルート: 企業VPNサーバーが転送ルートをサポートしている場合、使用する各転送ルートについて「追加」をクリックし、以下を実行します。
-
転送ルート: 転送ルートのIPアドレスを入力します。
-
「保存」をクリックしてルートを保存するか、ルートを保存しない場合は「キャンセル」をクリックします。
-
Amazon の IPSEC HYBRID RSA 設定を構成する
-
サーバーアドレス: VPNサーバーのIPアドレスを入力します。
-
ユーザー名: オプションのユーザー名を入力します。
-
パスワード: オプションのパスワードを入力します。
-
DNS検索ドメイン: ユーザーデバイスの検索ドメインリストが一致するドメインを入力します。
-
DNSサーバー: 指定されたドメインの解決に使用するDNSサーバーのIPアドレスを入力します。
-
サーバー証明書: リストから使用するサーバー証明書を選択します。
-
CA証明書: リストから使用するCA証明書を選択します。
-
転送ルート: 企業VPNサーバーが転送ルートをサポートしている場合、使用する各転送ルートについて、追加をクリックして以下を実行します。
-
転送ルート: 転送ルートのIPアドレスを入力します。
-
保存をクリックしてルートを保存するか、キャンセルをクリックしてルートを保存しません。
-
AmazonのPPTP設定を構成する
-
サーバーアドレス: VPNサーバーのIPアドレスを入力します。
-
ユーザー名: オプションのユーザー名を入力します。
-
パスワード: オプションのパスワードを入力します。
-
DNS検索ドメイン: ユーザーデバイスの検索ドメインリストが一致するドメインを入力します。
-
DNSサーバー: 指定されたドメインの解決に使用するDNSサーバーのIPアドレスを入力します。
-
PPP暗号化 (MPPE): Microsoft Point-to-Point Encryption (MPPE) を使用したデータ暗号化を有効にするかどうかを選択します。デフォルトはオフです。
-
転送ルート: 企業VPNサーバーが転送ルートをサポートしている場合、使用する各転送ルートについて、追加をクリックして以下を実行します。
-
転送ルート: 転送ルートのIPアドレスを入力します。
-
ルートを保存するには保存をクリックするか、ルートを保存しない場合はキャンセルをクリックします。
-