
クライアント証明書または証明書とドメイン認証
Citrix Endpoint Management のデフォルト構成は、ユーザー名とパスワード認証です。Citrix Endpoint Management 環境への登録とアクセスに別のセキュリティ層を追加するには、証明書ベースの認証の使用を検討してください。Citrix Endpoint Management 環境では、この構成がセキュリティとユーザーエクスペリエンスの最良の組み合わせです。証明書とドメイン認証は、NetScaler Gateway での二要素認証によって提供されるセキュリティと相まって、最高の SSO の可能性を秘めています。
最適な使いやすさのために、証明書とドメイン認証を Citrix PIN および Active Directory パスワードキャッシュと組み合わせることができます。その結果、ユーザーは LDAP ユーザー名とパスワードを繰り返し入力する必要がなくなります。ユーザーは、登録、パスワードの有効期限切れ、およびアカウントロックアウトのためにユーザー名とパスワードを入力します。
重要:
Citrix Endpoint Management は、ユーザーがデバイスを Citrix Endpoint Management に登録した後で、認証モードをドメイン認証から他の認証モードに変更することをサポートしていません。
LDAP を許可せず、スマートカードまたは類似の方法を使用する場合、証明書を構成することで、スマートカードを Citrix Endpoint Management に提示できます。その後、ユーザーは Citrix Endpoint Management が生成する一意の PIN を使用して登録します。ユーザーがアクセス権を取得すると、Citrix Endpoint Management は、Citrix Endpoint Management 環境への認証に使用される証明書を作成して展開します。
NetScaler Gateway の証明書のみの認証または証明書とドメイン認証を使用する場合、NetScaler for XenMobile ウィザードを使用して Citrix Endpoint Management に必要な構成を行うことができます。NetScaler for XenMobile ウィザードは一度だけ実行できます。
セキュリティの高い環境では、組織外のパブリックネットワークや安全でないネットワークでの LDAP 資格情報の使用は、組織にとって主要なセキュリティ上の脅威と見なされます。セキュリティの高い環境では、クライアント証明書とセキュリティトークンを使用する二要素認証がオプションです。詳細については、「証明書とセキュリティトークン認証のための Citrix Endpoint Management の構成」を参照してください。
クライアント証明書認証は、MAM および MDM+MAM に登録されているデバイスで利用できます。これらのデバイスでクライアント証明書認証を使用するには、Microsoft サーバー、Citrix Endpoint Management、および NetScaler Gateway を構成する必要があります。この記事で説明されている一般的な手順に従ってください。
Microsoft サーバーで:
-
Microsoft Management Console に証明書スナップインを追加します。
-
テンプレートを証明機関 (CA) に追加します。
-
CA サーバーから PFX 証明書を作成します。
シトリックス エンドポイント マネジメントでは:
-
証明書を Citrix Endpoint Management にアップロードします。
-
証明書ベースの認証用のPKIエンティティを作成します。
-
資格情報プロバイダーを構成します。
-
認証用のユーザー証明書を配信するようにNetScaler Gatewayを構成します。
NetScaler Gatewayの構成については、Citrix ADCドキュメントの以下の記事を参照してください。
前提条件
-
Microsoft Certificate Servicesエンティティテンプレートを作成する際は、特殊文字を除外して、登録済みデバイスでの認証の問題を回避してください。たとえば、テンプレート名に次の文字を使用しないでください:
: ! $ () # % + * ~ ? | {} [] -
Exchange ActiveSyncの証明書ベースの認証を構成するには、Exchange Serverに関するMicrosoftドキュメントを参照してください。Exchange ActiveSyncの証明書機関 (CA) サーバーサイトを構成して、クライアント証明書を要求するようにします。
-
プライベートサーバー証明書を使用してActiveSyncトラフィックをExchange Serverに保護する場合、モバイルデバイスがすべてのルート/中間証明書を持っていることを確認してください。そうしないと、Citrix Secure Mailでのメールボックス設定中に証明書ベースの認証が失敗します。Exchange IISコンソールでは、次の操作を行う必要があります。
-
Exchangeで使用するCitrix Endpoint Management用のWebサイトを追加し、Webサーバー証明書をバインドします。
-
ポート9443を使用します。
-
そのWebサイトには、「Microsoft-Server-ActiveSync」用と「EWS」用の2つのアプリケーションを追加する必要があります。これらの両方のアプリケーションで、SSL Settingsの下にあるRequire SSLを選択します。
-
Microsoft Management Consoleに証明書スナップインを追加する
-
コンソールを開き、次にスナップインの追加と削除をクリックします。
-
次のスナップインを追加します:
-
証明書テンプレート
-
証明書 (ローカルコンピューター)
-
証明書 - 現在のユーザー
-
証明機関 (ローカル)
Microsoft 管理コンソール(/en-us/citrix-endpoint-management/media/add-certificate-snap-in-1.png) -
-
証明書テンプレートを展開します。Microsoft 管理コンソール(/en-us/citrix-endpoint-management/media/add-certificate-snap-in-2.png)
-
ユーザーテンプレートを選択し、テンプレートの複製を選択します。Microsoft 管理コンソール(/en-us/citrix-endpoint-management/media/add-certificate-snap-in-3.png)
-
テンプレートの表示名を指定します。重要:Active Directory に証明書を発行するオプションを選択することはお勧めしません。このオプションを選択すると、Active Directory のすべてのユーザーのクライアント証明書が作成され、Active Directory データベースが煩雑になる可能性があります。
-
テンプレートの種類としてWindows 2003 Serverを選択します。Windows 2012 R2 サーバーでは、互換性の下で証明機関を選択し、受信者をWindows 2003に設定します。
-
「セキュリティ」の下で、以下を構成します。
-
「追加」をクリックし、Citrix Endpoint Management が証明書の生成に使用する AD ユーザーアカウントを選択します。重要:ここにはサービスアカウントユーザーのみを追加してください。登録権限は、この AD ユーザーアカウントにのみ追加してください。この記事で後述するように、サービスアカウントを使用してユーザー .pfx 証明書を作成します。詳細については、「CA サーバーから PFX 証明書を作成する」を参照してください。
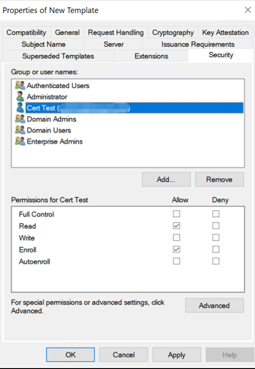
-
ドメインユーザーから登録権限を取り消します。
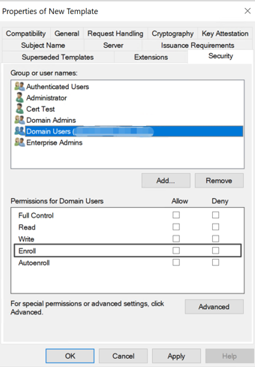
-
-
「暗号化」の下で、キーサイズが指定されていることを確認してください。キーサイズは、Citrix Endpoint Management の構成時に後で入力します。
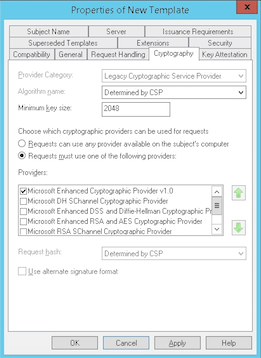
-
「サブジェクト名」の下で、「要求で指定」を選択します。変更を適用して保存します。
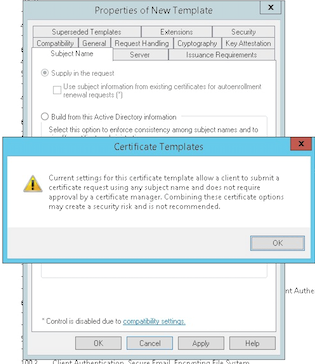
テンプレートを証明機関に追加する
-
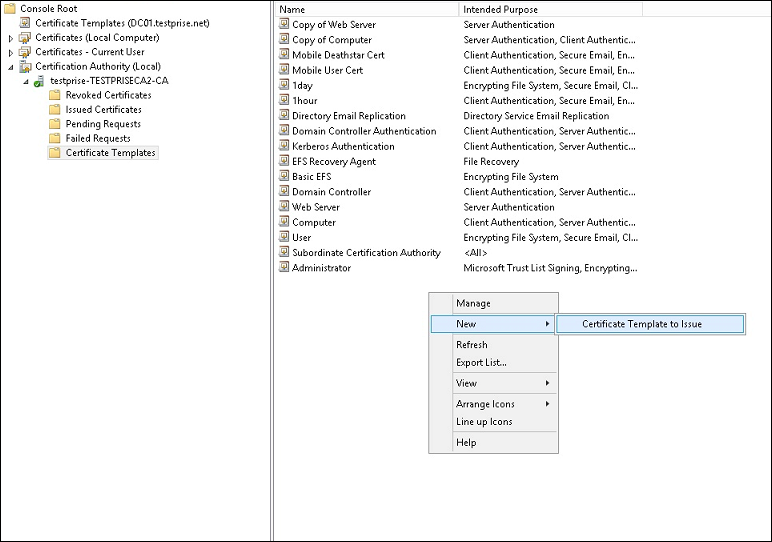
「証明機関」に移動し、「証明書テンプレート」を選択します。
-
右ペインを右クリックし、「新規 > 発行する証明書テンプレート」を選択します。
-
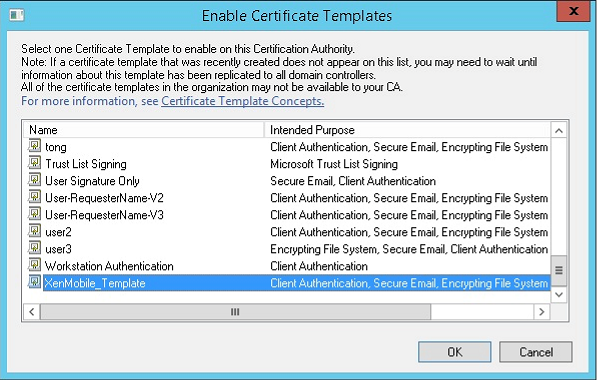
前の手順で作成したテンプレートを選択し、OK をクリックして証明機関に追加します。
CAサーバーからPFX証明書を作成する
-
ログインしたサービスアカウントを使用して、ユーザーの.pfx証明書を作成します。この.pfxはCitrix Endpoint Managementにアップロードされ、デバイスを登録するユーザーのユーザー証明書を要求します。
-
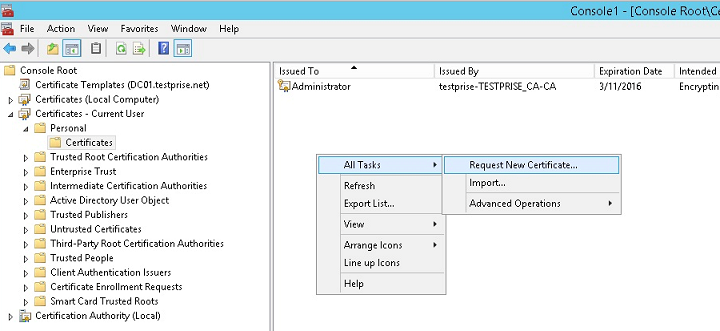
現在のユーザーの下で、証明書を展開します。
-
右側のペインを右クリックし、新しい証明書を要求をクリックします。
-
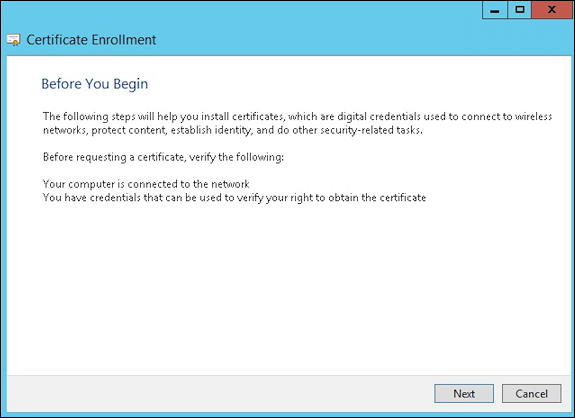
証明書の登録画面が表示されます。次へをクリックします。
-
Active Directory登録ポリシーを選択し、次へをクリックします。
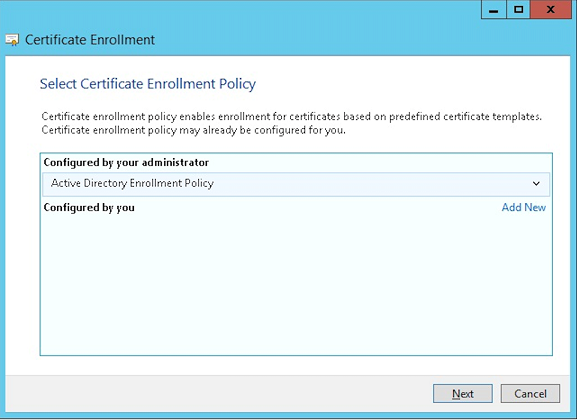
-
ユーザーテンプレートを選択し、登録をクリックします。
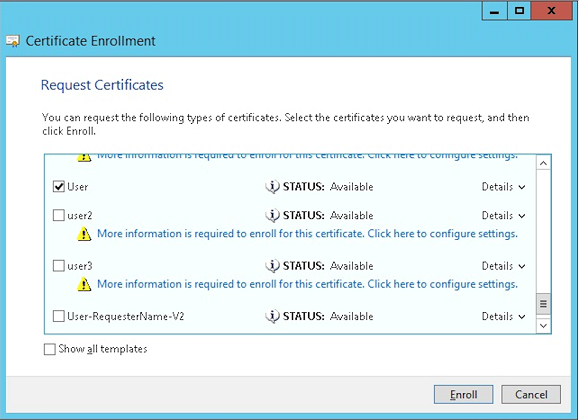
-
前の手順で作成した.pfxファイルをエクスポートします。
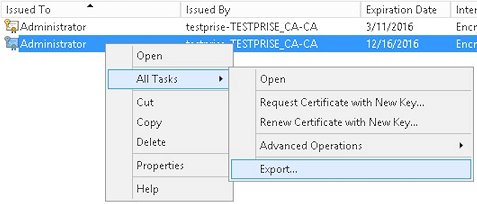
-
「はい、秘密キーをエクスポートします」をクリックします。
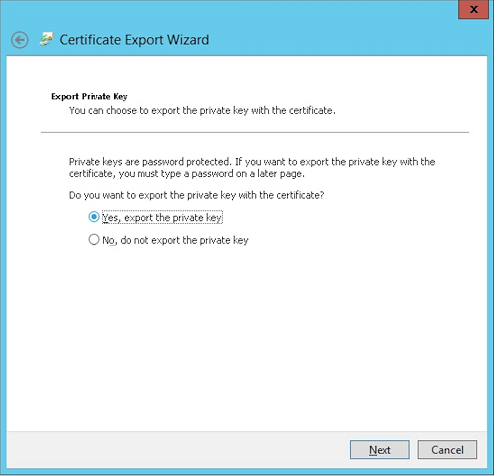
-
「可能であれば、証明書パス内のすべての証明書を含める」を選択し、「すべての拡張プロパティをエクスポートする」チェックボックスをオンにします。
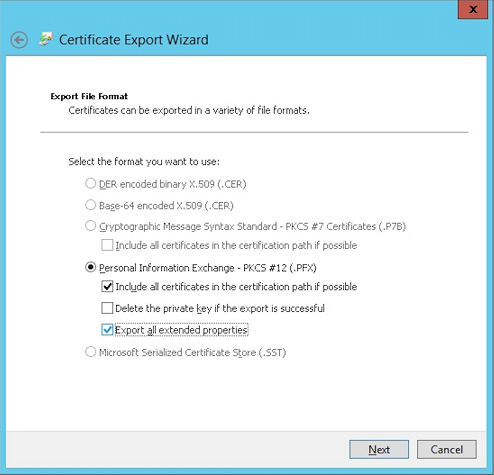
-
この証明書をCitrix Endpoint Managementにアップロードするときに使用するパスワードを設定します。
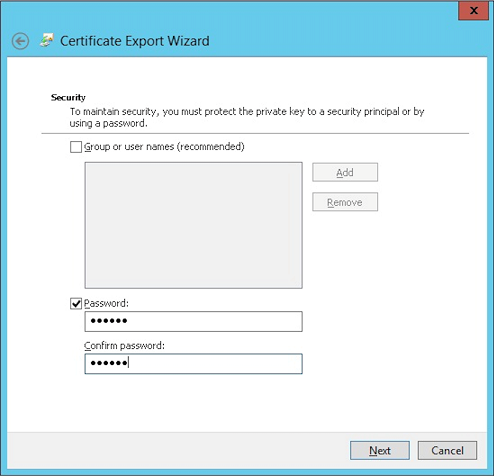
-
証明書をハードドライブに保存します。
Citrix Endpoint Managementへの証明書のアップロード
-
Citrix Endpoint Managementコンソールで、右上隅にある歯車アイコンをクリックします。設定画面が表示されます。
-
証明書をクリックし、次にインポートをクリックします。
-
次のパラメータを入力します。
-
インポート: キーストア
-
キーストアの種類: PKCS #12
-
用途: サーバー
-
キーストアファイル: 参照をクリックして、作成した.pfx証明書を選択します。
-
パスワード: この証明書用に作成したパスワードを入力します。
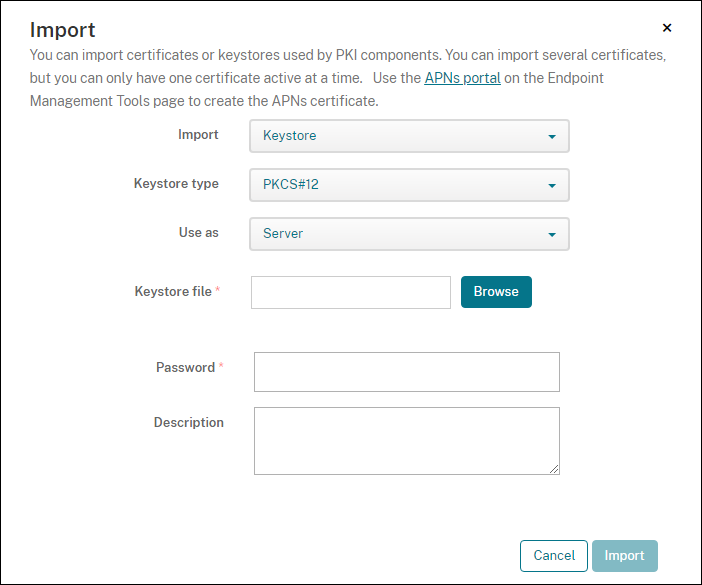
-
-
インポートをクリックします。
-
証明書が正しくインストールされていることを確認します。正しくインストールされた証明書は、ユーザー証明書として表示されます。
証明書ベースの認証用のPKIエンティティの作成
-
設定で、その他 > 証明書管理 > PKIエンティティに移動します。
-
追加をクリックし、次にMicrosoft Certificate Servicesエンティティをクリックします。Microsoft Certificate Servicesエンティティ: 一般情報画面が表示されます。
-
次のパラメーターを入力します。
-
名前: 任意の名前を入力します。
-
Web登録サービスルートURL:
https://RootCA-URL/certsrv/(URLパスの最後のスラッシュ「/」を必ず追加してください。) -
certnew.cerページ名: certnew.cer (デフォルト値)
-
certfnsh.asp: certfnsh.asp (デフォルト値)
-
認証の種類: クライアント証明書
-
SSLクライアント証明書: Citrix Endpoint Managementクライアント証明書の発行に使用するユーザー証明書を選択します。証明書が存在しない場合は、前のセクションの手順に従って証明書をアップロードしてください。
「証明書構成画面」(/en-us/citrix-endpoint-management/media/add-pki-entity-1.png) -
-
テンプレートで、Microsoft証明書を構成したときに作成したテンプレートを追加します。スペースを追加しないでください。「証明書構成画面」(/en-us/citrix-endpoint-management/media/add-pki-entity-2.png)
-
HTTPパラメーターをスキップし、CA証明書をクリックします。
-
環境に対応するルートCA名を選択します。このルートCAは、Citrix Endpoint Managementクライアント証明書からインポートされたチェーンの一部です。「証明書構成画面」(/en-us/citrix-endpoint-management/media/add-pki-entity-3.png)
-
保存をクリックします。
資格情報プロバイダーの構成
-
設定で、その他 > 証明書管理 > 資格情報プロバイダーに移動します。
-
追加をクリックします。
-
一般で、次のパラメーターを入力します。
-
名前: 任意の名前を入力します。
-
説明: 任意の記述を入力します。
-
発行エンティティ: 以前に作成したPKIエンティティを選択します。
-
発行方法: SIGN
-
テンプレート: PKIエンティティの下に追加されたテンプレートを選択します。
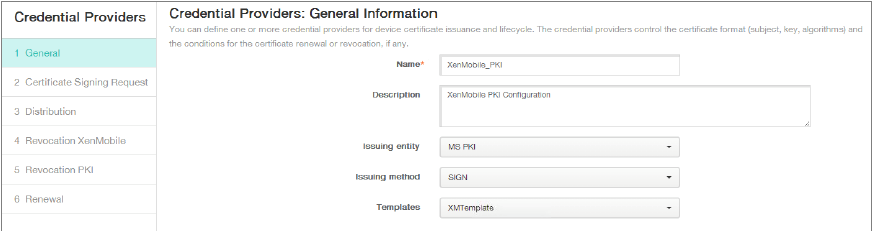
-
-
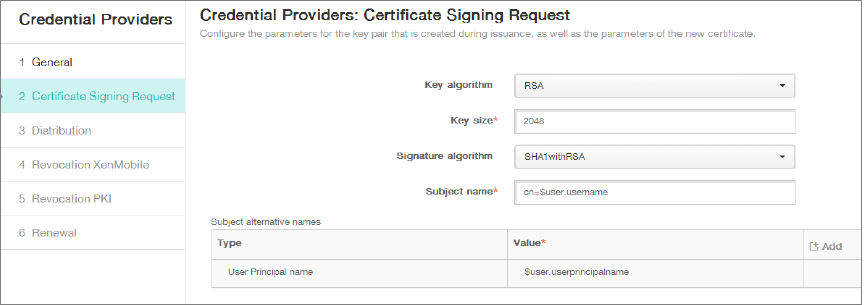
証明書署名要求をクリックし、次のパラメーターを入力します。
-
キーアルゴリズム: RSA
-
キーサイズ: 2048
-
署名アルゴリズム: SHA256withRSA
-
サブジェクト名:
cn=$user.username
サブジェクトの別名については、追加をクリックし、次のパラメーターを入力します。-
タイプ: ユーザープリンシパル名
-
値:
$user.userprincipalname
-
-
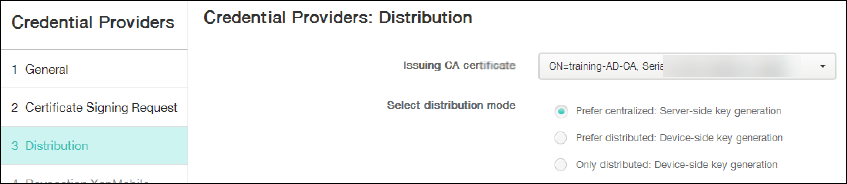
配布をクリックし、次のパラメーターを入力します。
-
発行CA証明書: Citrix Endpoint Managementクライアント証明書に署名した発行CAを選択します。
-
配布モードの選択: 集中型を優先: サーバー側キー生成を選択します。
-
-
次の2つのセクション、「Revocation Citrix Endpoint Management」と「Revocation PKI」について、必要に応じてパラメーターを設定します。この例では、両方のオプションがスキップされます。
-
「Renewal」をクリックします。
-
「Renew certificates when they expire」を有効にします。
-
他のすべての設定はデフォルトのままにするか、必要に応じて変更します。資格情報プロバイダーの構成画面(/en-us/citrix-endpoint-management/media/configure-credential-providers-4.png)
-
「Save」をクリックします。
証明書ベースの認証を使用するようにCitrix Secure Mailを構成する
Citrix Secure MailをCitrix Endpoint Managementに追加するときは、「App Settings」の下にあるExchange設定を必ず構成してください。
アプリ構成画面(/en-us/citrix-endpoint-management/media/configure-worxmail-certificate-authentication.png)
Citrix Endpoint ManagementでのNetScaler Gateway証明書配信の構成
-
Citrix Endpoint Managementコンソールで、右上隅にある歯車アイコンをクリックします。「Settings」画面が表示されます。
-
「Server」の下で、「NetScaler Gateway」をクリックします。
-
NetScaler Gatewayがまだ追加されていない場合は、「Add」をクリックして設定を指定します。
-
名前: アプライアンスのわかりやすい名前。
-
エイリアス: アプライアンスのオプションのエイリアス。
-
外部URL:
https://YourCitrixGatewayURL -
ログオンの種類: 証明書とドメインを選択します
-
パスワードが必要: オフ
-
デフォルトとして設定: オン
-
-
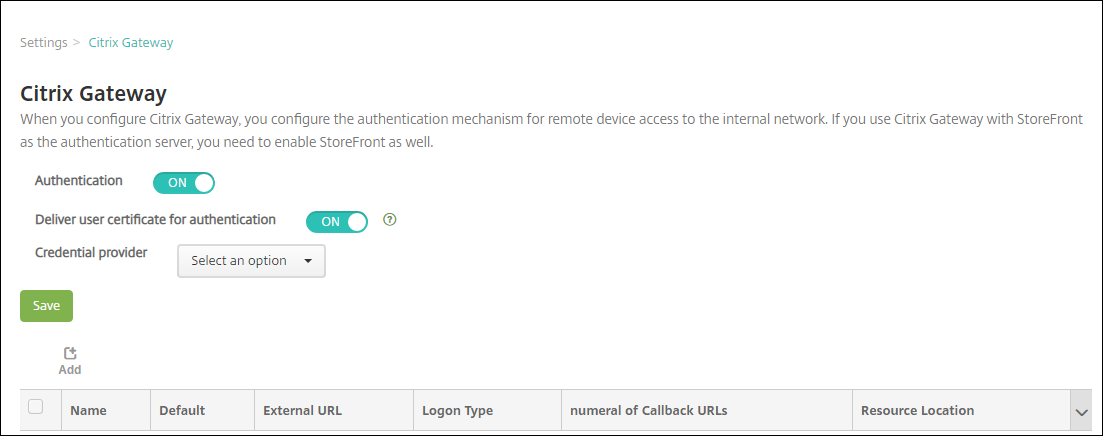
認証と認証用のユーザー証明書を配信については、オンを選択します。
-
資格情報プロバイダーについては、プロバイダーを選択し、保存をクリックします。
-
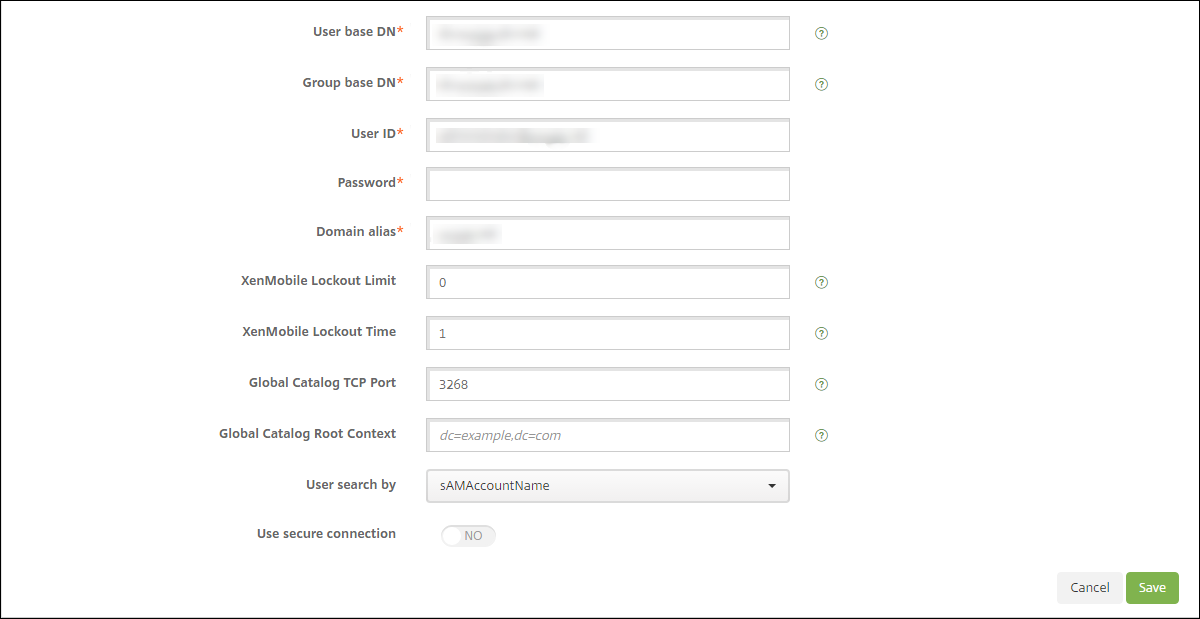
ユーザー証明書のsAMAccount属性をユーザープリンシパル名 (UPN) の代替として使用するには、Citrix Endpoint ManagementでLDAPコネクタを次のように構成します: 設定 > LDAPに移動し、ディレクトリを選択して編集をクリックし、ユーザー検索条件でsAMAccountNameを選択します。
Citrix PINとユーザーパスワードのキャッシュを有効にする
Citrix PINとユーザーパスワードのキャッシュを有効にするには、設定 > クライアントプロパティに移動し、Citrix PIN認証を有効にするとユーザーパスワードのキャッシュを有効にするのチェックボックスをオンにします。詳しくは、「クライアントプロパティ」を参照してください。
クライアント証明書構成のトラブルシューティング
前述の構成とNetScaler Gatewayの構成が正常に完了すると、ユーザーワークフローは次のようになります。
-
ユーザーはモバイルデバイスを登録します。
-
Citrix Endpoint Managementは、Citrix PINを作成するようにユーザーに促します。
-
ユーザーはその後、アプリストアにリダイレクトされます。
-
ユーザーがCitrix Secure Mailを起動すると、Citrix Endpoint Managementはメールボックス構成のためのユーザー資格情報を要求しません。代わりに、Citrix Secure MailはCitrix Secure Hubからクライアント証明書を要求し、認証のためにMicrosoft Exchange Serverに送信します。ユーザーがCitrix Secure Mailを起動したときにCitrix Endpoint Managementが資格情報を要求する場合は、構成を確認してください。
ユーザーがCitrix Secure Mailをダウンロードしてインストールできるが、メールボックス構成中にCitrix Secure Mailが構成を完了できない場合:
-
Microsoft Exchange Server ActiveSync がプライベート SSL サーバー証明書を使用してトラフィックを保護している場合、ルート/中間証明書がモバイルデバイスにインストールされていることを確認してください。
-
ActiveSync用に選択された認証タイプがクライアント証明書を要求に設定されていることを確認してください。
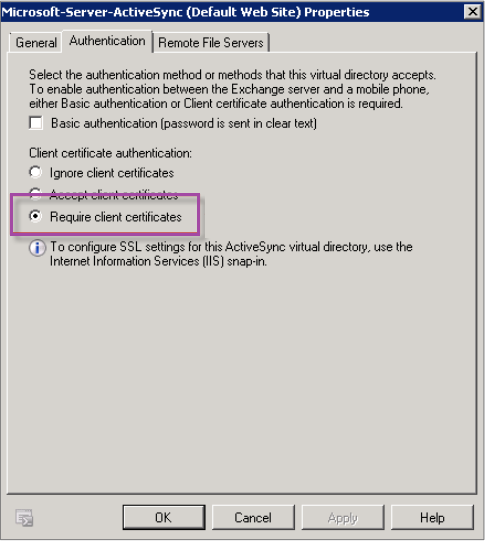
-
Microsoft Exchange Serverで、Microsoft-Server-ActiveSyncサイトを確認し、クライアント証明書マッピング認証が有効になっていることを確認します。デフォルトでは、クライアント証明書マッピング認証は無効になっています。このオプションは、構成エディター > セキュリティ > 認証の下にあります。
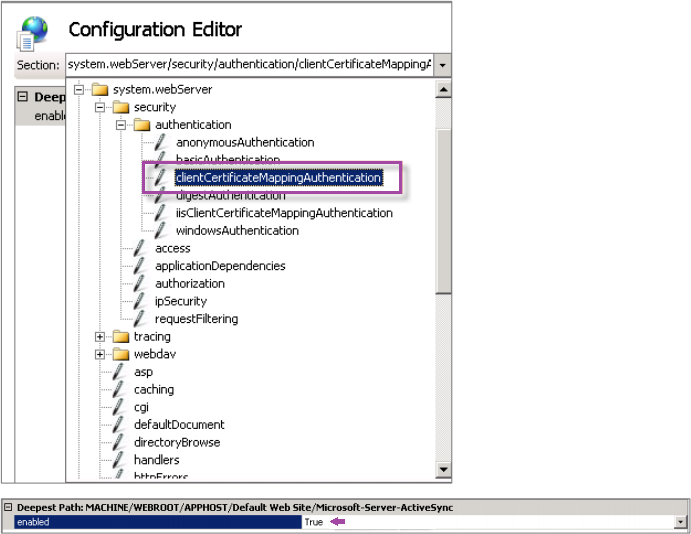 Trueを選択した後、変更を適用するために適用をクリックしてください。
-
Citrix Endpoint ManagementコンソールでNetScaler Gatewayの設定を確認します。認証用のユーザー証明書を配信がオンになっており、資格情報プロバイダーに正しいプロファイルが選択されていることを確認してください。
クライアント証明書がモバイルデバイスに配信されたかどうかを確認するには
-
Citrix Endpoint Managementコンソールで、管理 > デバイスに移動し、デバイスを選択します。
-
編集または詳細を表示をクリックします。
-
配信グループセクションに移動し、次のエントリを検索します。NetScaler Gateway資格情報: 要求された資格情報、CertId=
クライアント証明書ネゴシエーションが有効になっているかどうかを検証するには
-
IIS WebサイトにバインドされているSSL証明書構成を表示するには、次の
netshコマンドを実行します。netsh http show sslcert -
Negotiate Client Certificate の値が Disabled の場合、次のコマンドを実行して有効にします。
netsh http delete sslcert ipport=0.0.0.0:443netsh http add sslcert ipport=0.0.0.0:443 certhash=cert_hash appid={app_id} certstorename=store_name verifyclientcertrevocation=Enable VerifyRevocationWithCachedClientCertOnly=Disable UsageCheck=Enable clientcertnegotiation=Enable例:netsh http add sslcert ipport=0.0.0.0:443 certhash=23498dfsdfhaf98rhkjqf9823rkjhdasf98asfk appid={123asd456jd-a12b-3c45-d678-123456lkjhgf} certstorename=ExampleCertStoreName verifyclientcertrevocation=Enable VerifyRevocationWithCachedClientCertOnly=Disable UsageCheck=Enable clientcertnegotiation=Enable
Citrix Endpoint Managementを介してルート/中間証明書をWindows Phone 8.1デバイスに配信できない場合:
-
ルート/中間証明書(.cer)ファイルを電子メールでWindows Phone 8.1デバイスに送信し、直接インストールします。
Citrix Secure MailがWindows Phone 8.1に正常にインストールされない場合は、以下を確認してください。
-
アプリケーション登録トークン(.AETXファイル)は、Enterprise Hubデバイスポリシーを使用してCitrix Endpoint Managementを介して配信されます。
-
アプリケーション登録トークンは、Citrix Secure MailのラップとCitrix Secure Hubアプリの署名に使用された証明書プロバイダーと同じエンタープライズ証明書を使用して作成されました。
-
Citrix Secure Hub、Citrix Secure Mail、およびアプリケーション登録トークンの署名とラップには、同じ発行元IDが使用されます。