
SCEP デバイスポリシー
このポリシーを使用すると、iOS および macOS デバイスが Simple Certificate Enrollment Protocol (SCEP) を介して外部 SCEP サーバーから証明書を取得するように構成できます。Citrix Endpoint Management に接続されている PKI から SCEP を使用してデバイスに証明書を配信するには、分散モードで PKI エンティティと PKI プロバイダーを作成します。詳細については、「PKI エンティティ」を参照してください。
iOS 設定
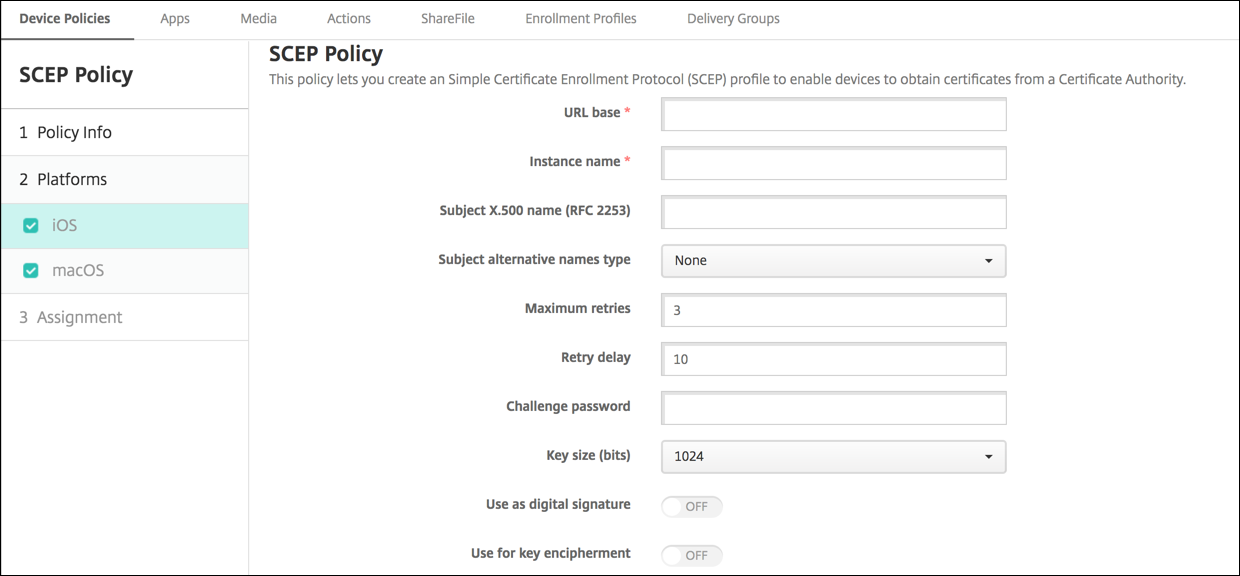
-
URL ベース: SCEP リクエストを HTTP または HTTPS 経由で送信する場所を定義するために、SCEP サーバーのアドレスを入力します。秘密鍵は証明書署名要求 (CSR) と一緒に送信されないため、リクエストを暗号化せずに送信しても安全な場合があります。ワンタイムパスワードが再利用できるように構成されている場合は、HTTPS を使用してパスワードを保護してください。この手順は必須です。
-
インスタンス名: SCEP サーバーが認識する任意の文字列を入力します。たとえば、example.org のようなドメイン名でも構いません。CA に複数の CA 証明書がある場合、このフィールドを使用して必要なドメインを区別できます。この手順は必須です。
-
サブジェクト X.500 名 (RFC 2253): X.500 名をオブジェクト識別子 (OID) と値の配列として表現したものを入力します。たとえば、
/C=US/O=Apple Inc./CN=foo/1.2.5.3=barは[ [ [“C”, “US”] ], [ [“O”, “Apple Inc.”] ], …, [ [“1.2.5.3”, “bar” ] ] ]に変換されます。OID は、国 (C)、地域 (L)、州 (ST)、組織 (O)、組織単位 (OU)、共通名 (CN) のショートカットを含むドット区切りの数値として表現できます。 -
最大再試行回数: SCEP サーバーが PENDING 応答を送信したときに、デバイスが再試行する回数を入力します。デフォルトは 3 です。
-
再試行遅延: 後続の再試行間の待機時間を秒単位で入力します。最初の再試行は遅延なしで試行されます。デフォルトは 10 です。
-
チャレンジパスワード: 事前共有シークレットを入力します。
-
キーサイズ (ビット): キーサイズをビット単位で 2048 以上に選択します。
-
デジタル署名として使用: 証明書をデジタル署名として使用するかどうかを選択します。SCEP サーバーは、公開鍵を使用してハッシュを復号化する前に、証明書がデジタル署名として使用されていることを確認します。
-
鍵の暗号化に使用: 証明書を鍵の暗号化に使用するかどうかを選択します。サーバーはまず、クライアントから提供された証明書が鍵の暗号化に許可されているかどうかを確認します。次に、サーバーは証明書内の公開鍵を使用して、データが秘密鍵で暗号化されたことを検証します。そうでない場合、操作は失敗します。
-
SHA-256 フィンガープリント (16 進数文字列): CA が HTTP を使用している場合は、このフィールドを使用して CA 証明書のフィンガープリントを指定します。デバイスは、登録中に CA 応答の信頼性を確認するためにフィンガープリントを使用します。SHA-256 フィンガープリントを指定するか、証明書を選択してその署名をインポートできます。
-
ポリシー設定
-
ポリシーの削除: ポリシーの削除をスケジュールする方法を選択します。利用可能なオプションは、日付の選択と**削除までの期間 (時間)**です。
-
日付の選択: カレンダーをクリックして、削除する特定の日付を選択します。
-
削除までの期間 (時間): ポリシーが削除されるまでの時間を時間単位で入力します。iOS 6.0 以降でのみ利用可能です。
-
-
macOS の設定
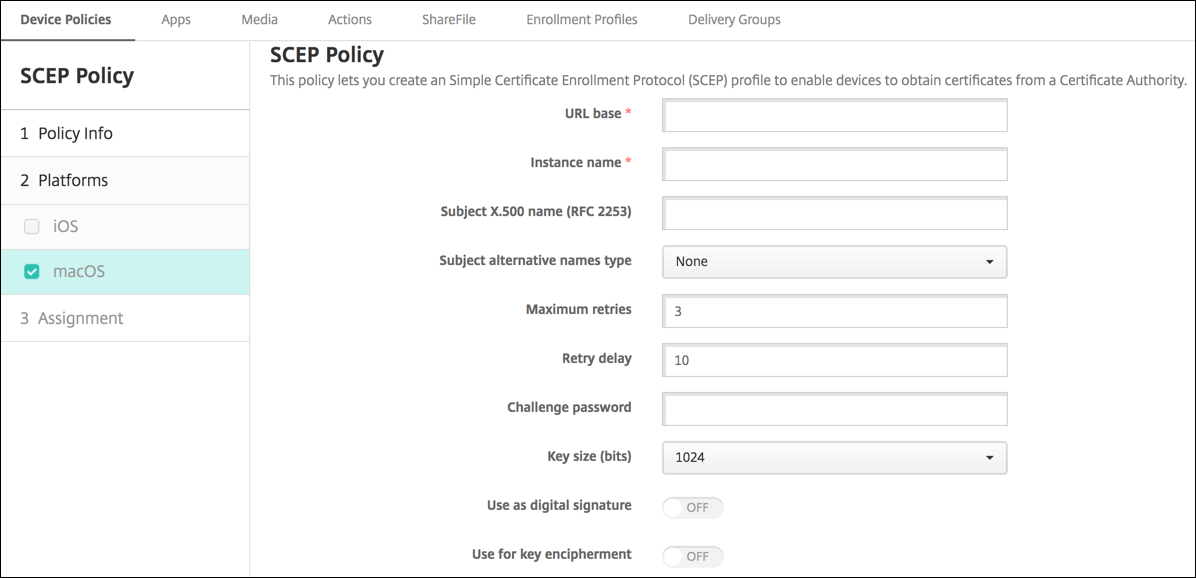
-
URL ベース: SCEP リクエストが HTTP または HTTPS 経由で送信される場所を定義するために、SCEP サーバーのアドレスを入力します。秘密鍵は証明書署名要求 (CSR) と一緒に送信されないため、リクエストを暗号化せずに送信しても安全な場合があります。ワンタイムパスワードが再利用可能に構成されている場合は、HTTPS を使用してパスワードを保護してください。この手順は必須です。
-
インスタンス名: SCEP サーバーが認識する任意の文字列を入力します。たとえば、example.org のようなドメイン名でも構いません。CA が複数の CA 証明書を持っている場合、このフィールドを使用して必要なドメインを区別できます。この手順は必須です。
-
サブジェクト X.500 名 (RFC 2253): X.500 名をオブジェクト識別子 (OID) と値の配列として表現したものを入力します。たとえば、
/C=US/O=Apple Inc./CN=foo/1.2.5.3=barは次のように翻訳されます:[ [ [“C”, “US”] ], [ [“O”, “Apple Inc.”] ], …, [ [“1.2.5.3”, “bar” ] ] ]。OID は、国 (C)、地域 (L)、州 (ST)、組織 (O)、組織単位 (OU)、共通名 (CN) のショートカットを含むドット区切りの数値として表現できます。 -
サブジェクト代替名タイプ: 代替名タイプを選択します。オプションの代替名タイプは、証明書の発行に CA が必要とする値を提供できます。なし、RFC 822 名、DNS 名、またはURIを指定できます。
-
最大再試行回数: SCEP サーバーが PENDING 応答を送信したときに、デバイスが再試行する回数を入力します。デフォルトは3です。
-
再試行遅延: 後続の再試行間の待機時間を秒単位で入力します。最初の再試行は遅延なしで試行されます。デフォルトは10です。
-
チャレンジパスワード: 事前共有シークレットを入力します。
-
キーサイズ (ビット): キーサイズをビット単位で2048以上に選択します。
-
デジタル署名として使用: 証明書をデジタル署名として使用するかどうかを選択します。SCEPサーバーは、公開鍵を使用してハッシュを復号化する前に、証明書がデジタル署名として使用されていることを確認します。
-
鍵の暗号化に使用: 証明書を鍵の暗号化に使用するかどうかを選択します。サーバーはまず、クライアントから提供された証明書が鍵の暗号化に許可されているかどうかを確認します。次に、サーバーは証明書内の公開鍵を使用して、データが秘密鍵で暗号化されたことを検証します。そうでない場合、操作は失敗します。
-
SHA-256フィンガープリント (16進数文字列): CAがHTTPを使用している場合、このフィールドを使用してCA証明書のフィンガープリントを指定します。デバイスは、登録中にCA応答の信頼性を確認するためにフィンガープリントを使用します。SHA-256フィンガープリントを指定するか、証明書を選択してその署名をインポートできます。
-
ポリシー設定
-
ポリシーの削除: ポリシーの削除をスケジュールする方法を選択します。利用可能なオプションは、日付を選択と**削除までの期間 (時間)**です。
-
日付を選択: カレンダーをクリックして、削除する特定の日付を選択します。
-
削除までの期間 (時間): ポリシーが削除されるまでの時間を時間単位で入力します。
-
-
ユーザーによるポリシーの削除を許可: ユーザーがデバイスからポリシーを削除できるタイミングを選択できます。メニューから常に、パスコードが必要、またはしないを選択します。パスコードが必要を選択した場合は、削除パスコードフィールドにパスコードを入力します。
-
プロファイルスコープ: このポリシーをユーザーに適用するか、システム全体に適用するかを選択します。デフォルトはユーザーです。このオプションはmacOS 10.7以降でのみ利用可能です。
-