
Apple Deployment Programs を介したデバイスの展開
Apple Deployment Programs (ADP) を使用すると、ユーザーがデバイスを受け取る前にデバイスに触れたり準備したりすることなく、Apple デバイスを Citrix Endpoint Management に自動的に登録できます。ユーザーがデバイスを開梱してアクティベートすると、デバイスは自動的に Citrix Endpoint Management に登録され、すべての管理設定、アプリ、およびブックがユーザーのために準備されます。
ADP には、ビジネス組織向けの Apple Business Manager (ABM) と、教育機関向けの Apple School Manager (ASM) が含まれます。ABM と ASM は、iOS、iPadOS、および macOS デバイスで利用できます。デバイスの適格性の詳細については、「Apple Business Manager ユーザーガイド」および「Apple School Manager ユーザーガイド」を参照してください。
注:
ABM と ASM は、Apple の以前の Device Enroll Program と Volume Purchase Program を統合したものです。
この記事では、ABM または ASM を使用した一般的な展開ワークフローについて説明します。
この展開プロセスが完了すると、デバイスは開梱され、自動デバイス登録のためにアクティベートされる準備が整います。
前提条件
Citrix Endpoint ManagementとApple間の接続に必要なポートを開きます。詳細については、「ポート要件」を参照してください。
ABMまたはASMに登録する
Appleでデバイスの展開を開始するには、ABMまたはASMに登録します。
ABMとASMは個人ではなく組織向けに提供されています。アカウントを作成するには、多くの組織の詳細と情報を提供する必要があります。アカウントの申請と承認には時間がかかる場合があります。
ABMに登録する
ABMに登録するには、business.apple.comにアクセスします。Enroll nowをクリックして、新しいアカウントを申請します。
ベストプラクティスは、
deployment@company.comのような組織のメールアドレスを使用することです。登録プロセスには数日かかる場合があります。ログオン資格情報を受け取ったら、ABMに記載されている手順に従ってアカウントを作成します。
ASMに登録する
ASMアカウントを作成するには、Apple School Managerにアクセスし、登録手順に従います。ASMに初めてログインすると、セットアップアシスタントが開きます。
-
ASMの前提条件、セットアップアシスタント、および管理タスクについては、「Apple School Managerユーザーガイド」を参照してください。
-
ASMユーザーアカウントを設定する際は、Active Directoryのドメイン名とは異なるドメイン名を使用してください。たとえば、ASMのドメイン名の前に
appleidのようなものを付けます。 -
ASMを名簿データに接続すると、ASMは教員と生徒用にManaged Apple IDを作成します。名簿データには、教員、生徒、クラスが含まれます。ASMに名簿データを追加する方法については、このリストで前述したApple School Managerユーザーガイドを参照してください。
-
このリストで前述したApple School Managerユーザーガイドに記載されているように、機関のManaged Apple ID形式をカスタマイズできます。重要:ASM情報をCitrix Endpoint Managementにインポートした後で、Managed Apple IDを変更しないでください。
-
再販業者または通信事業者を通じてデバイスを購入した場合は、それらのデバイスをASMにリンクしてください。詳細については、このリストで以前にリンクされているApple School Managerユーザーガイドを参照してください。
ABMまたはASMアカウントをCitrix Endpoint Managementに接続する
ABMまたはASMアカウントを作成したら、Citrix Endpoint Managementサーバー展開に接続します。
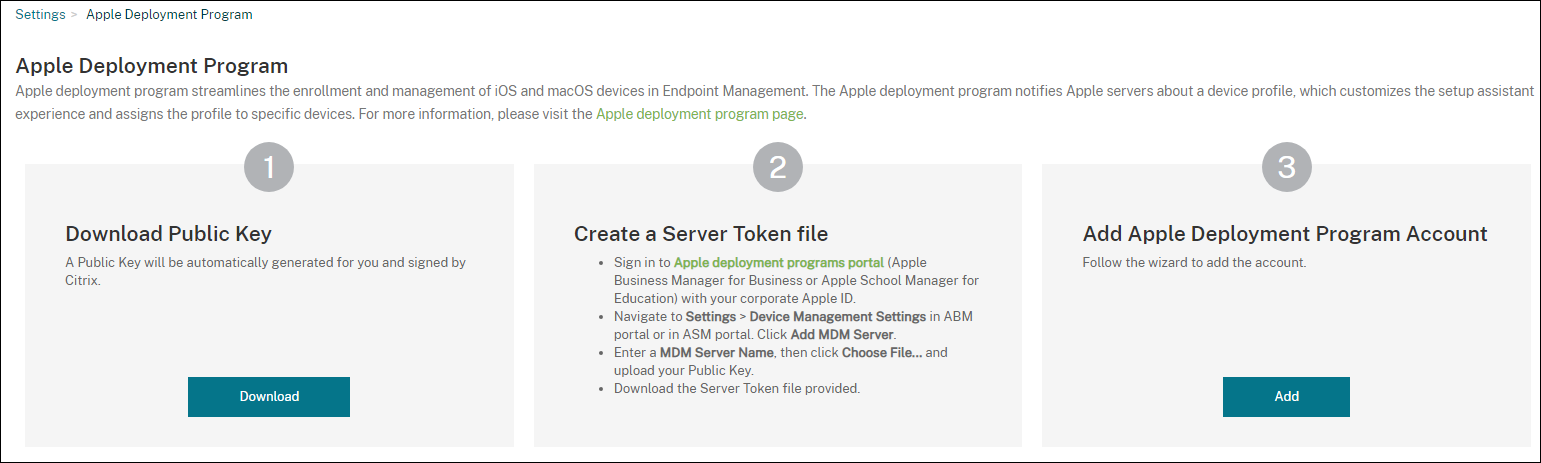
ステップ2:Appleアカウントからサーバートークンファイルを作成してダウンロードする
-
管理者またはデバイス登録マネージャーアカウントを使用して、Apple Business ManagerまたはApple School Managerにサインインします。
-
ABMまたはASMアカウントをCitrix Endpoint Managementに追加する際に、サーバートークンファイルをアップロードします。トークンファイルをインポートすると、Citrix Endpoint Managementコンソールにトークン情報が表示されます。
-
で、 をクリックします。デバイスの割り当て方法を選択し、要求された情報を提供します。詳細については、ABMユーザーガイドまたはApple School Managerユーザーガイドを参照してください。
ステップ3:アカウントをCitrix Endpoint Managementに追加する
複数のABMまたはASMアカウントをCitrix Endpoint Managementに追加できます。この機能により、国、部門などに応じて異なる登録設定とセットアップアシスタントオプションを使用できます。その後、ABMまたはASMアカウントを異なるデバイスポリシーに関連付けます。
たとえば、異なる国からのすべてのABMまたはASMアカウントを同じCitrix Endpoint Managementサーバーに一元化して、すべてのABMまたはASMデバイスをインポートおよび監視できます。まず、部門、組織階層、またはその他の構造ごとに登録設定とセットアップアシスタントオプションをカスタマイズします。次に、組織全体で適切な機能を提供し、ユーザーが適切な支援を受けられるようにポリシーを構成します。
-
Citrix Endpoint Managementコンソールで、**[設定]>[Apple Deployment Program]の順に移動し、[Apple Deployment Programアカウントの追加]の下にある[追加]**をクリックします。
-
**[サーバーのトークン]ページで、サーバーのトークンファイルを指定し、[アップロード]**をクリックします。
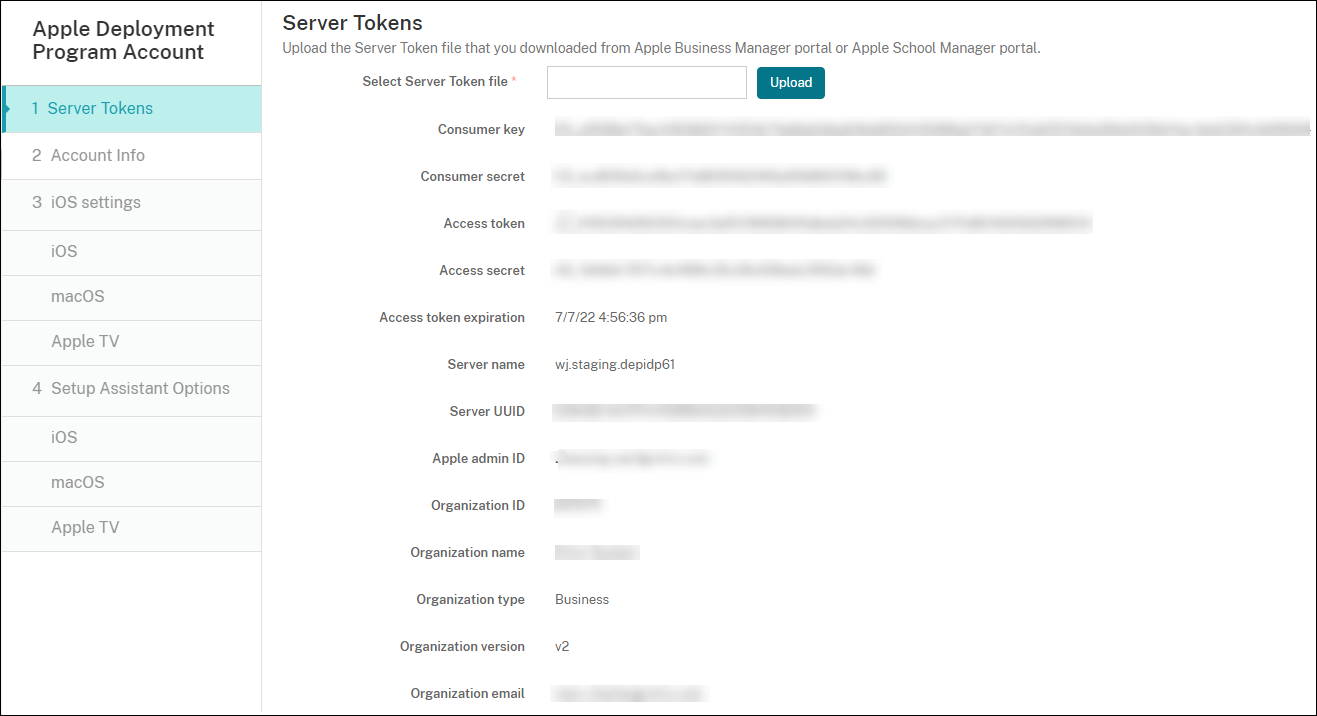 サーバーのトークン情報が表示されます。
-
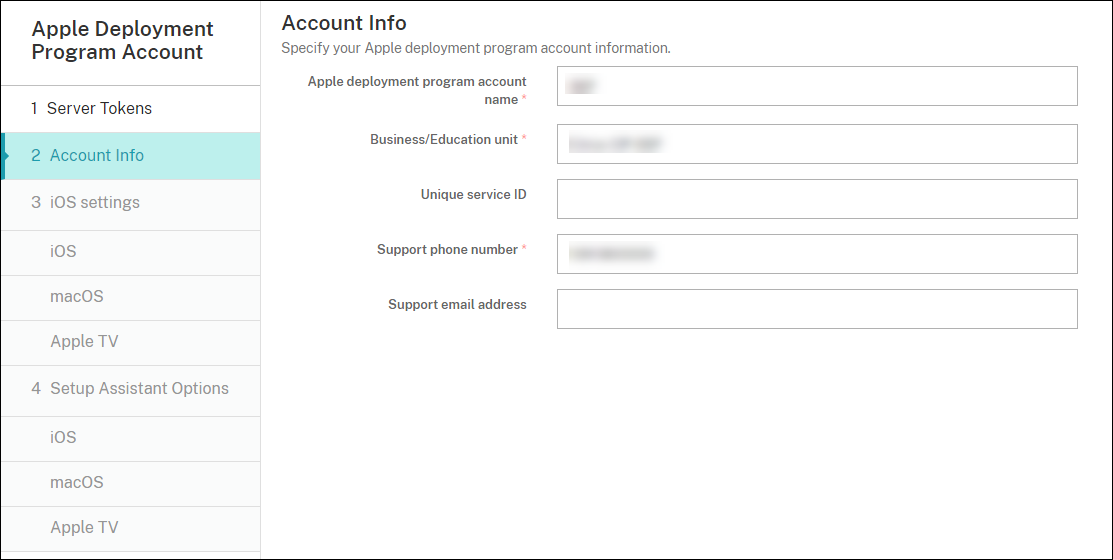
**[アカウント情報]**ページで、次の設定を指定します。
-
Apple Deployment Programアカウント名: このADPアカウントの一意の記述名。国や組織階層など、ADPアカウントをどのように整理するかを識別します。
-
ビジネス/教育ユニット: デバイスが割り当てられているビジネスユニットまたは部門。このフィールドは必須です。
-
一意のサービスID: アカウントをさらに識別するのに役立つオプションの一意のID。
-
サポート電話番号: セットアップ中にユーザーがヘルプを求めるためのサポート電話番号。このフィールドは必須です。
-
サポートメールアドレス: エンドユーザーが利用できるオプションのサポートメールアドレス。
-
教育サフィックス: ASMアカウントの場合。このアカウントを通じて登録されたデバイスに割り当てられたサフィックスを入力します。
-
-
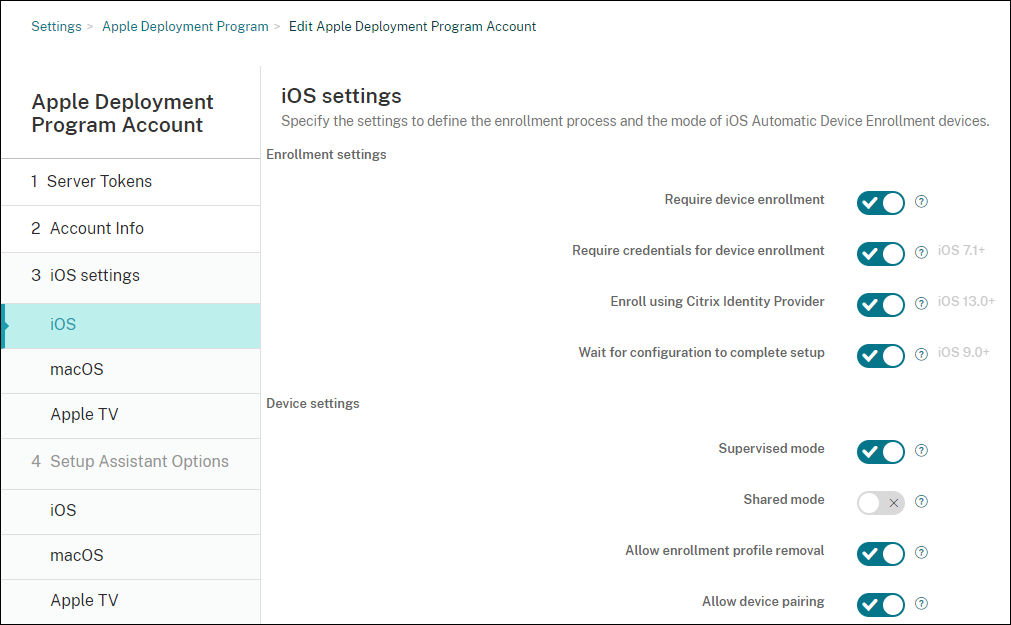
iOS設定で、次の設定を指定します。
 登録設定:
-
デバイス登録を必須にする: ユーザーにデバイスの登録を要求するかどうか。デフォルトはオンです。
-
デバイス登録に資格情報を要求する: ABMおよびASMのセットアップ中に、ユーザーに資格情報の入力を要求するかどうか。承認されたユーザーのみがデバイスを登録できるように、すべてのユーザーにデバイス登録中に資格情報を入力するよう要求することをお勧めします。デフォルトはオンです。初回セットアップの前にABMまたはASMを有効にし、このオプションを選択しない場合、Citrix Endpoint ManagementはABMまたはASMコンポーネントを作成します。この作成には、ユーザー、Citrix Secure Hub、ソフトウェアインベントリ、展開グループなどのコンポーネントが含まれます。このオプションを選択した場合、Citrix Endpoint Managementはコンポーネントを作成しません。その結果、後でこのオプションをクリアした場合、資格情報を入力していないユーザーは、これらのコンポーネントが存在しないため、ABMまたはASMに登録できません。その場合、ABMまたはASMコンポーネントを追加するには、ABMまたはASMアカウントを無効にしてから有効にします。
-
Citrix Identity Providerを使用して登録する: Citrix Identity Providerを使用して登録するかどうか。この設定はABMアカウントでのみ利用可能です。オンの場合、ADPが有効なiOSデバイスはCitrix IDプロバイダーを使用してのみ登録されます。デフォルトはオフです。この設定をオンにするには、まずCitrix Identity ProviderをIDプロバイダーとして構成する必要があります。設定 > IDプロバイダー (IDP) に移動し、追加をクリックして、Citrix Identity Providerを選択します。この設定がオンに設定されている場合、以下の考慮事項に注意してください。
-
設定 > IDプロバイダー (IDP) ページで、対応するCitrix Identity Provider構成を削除することはできません。
-
対応するCitrix Identity Provider構成を編集する際、別のIDプロバイダーに切り替えることはできません。
-
-
構成がセットアップを完了するまで待機する: すべてのMDMリソースがデバイスに展開されるまで、ユーザーのデバイスをセットアップアシスタントモードにするかどうか。この設定は、監視モードのデバイスで利用できます。デフォルトはオフです。
-
Appleのドキュメントによると、デバイスがセットアップアシスタントモードの場合、以下のコマンドが機能しない可能性があります。
-
InviteToProgram
-
InstallApplication
-
ApplyRedemptionCode
-
InstallMedia
-
RequestMirroring
-
DeviceLock
-
デバイス設定:-
監視モード: 登録済みデバイスの管理にApple Configuratorを使用している場合、または構成がセットアップを完了するまで待機が有効になっている場合は、オンに設定します。デフォルトはオンです。iOSデバイスを監視モードにする方法の詳細については、「Apple Configurator 2を使用してデバイスを展開する」を参照してください。
-
登録プロファイルの削除を許可: デバイスがリモートで削除できるプロファイルを使用することを許可するかどうか。デフォルトはオフです。
-
デバイスのペアリングを許可: Apple MusicおよびApple Configuratorを介して登録済みデバイスを管理できるかどうか。デフォルトはオフです。
必須の最小バージョン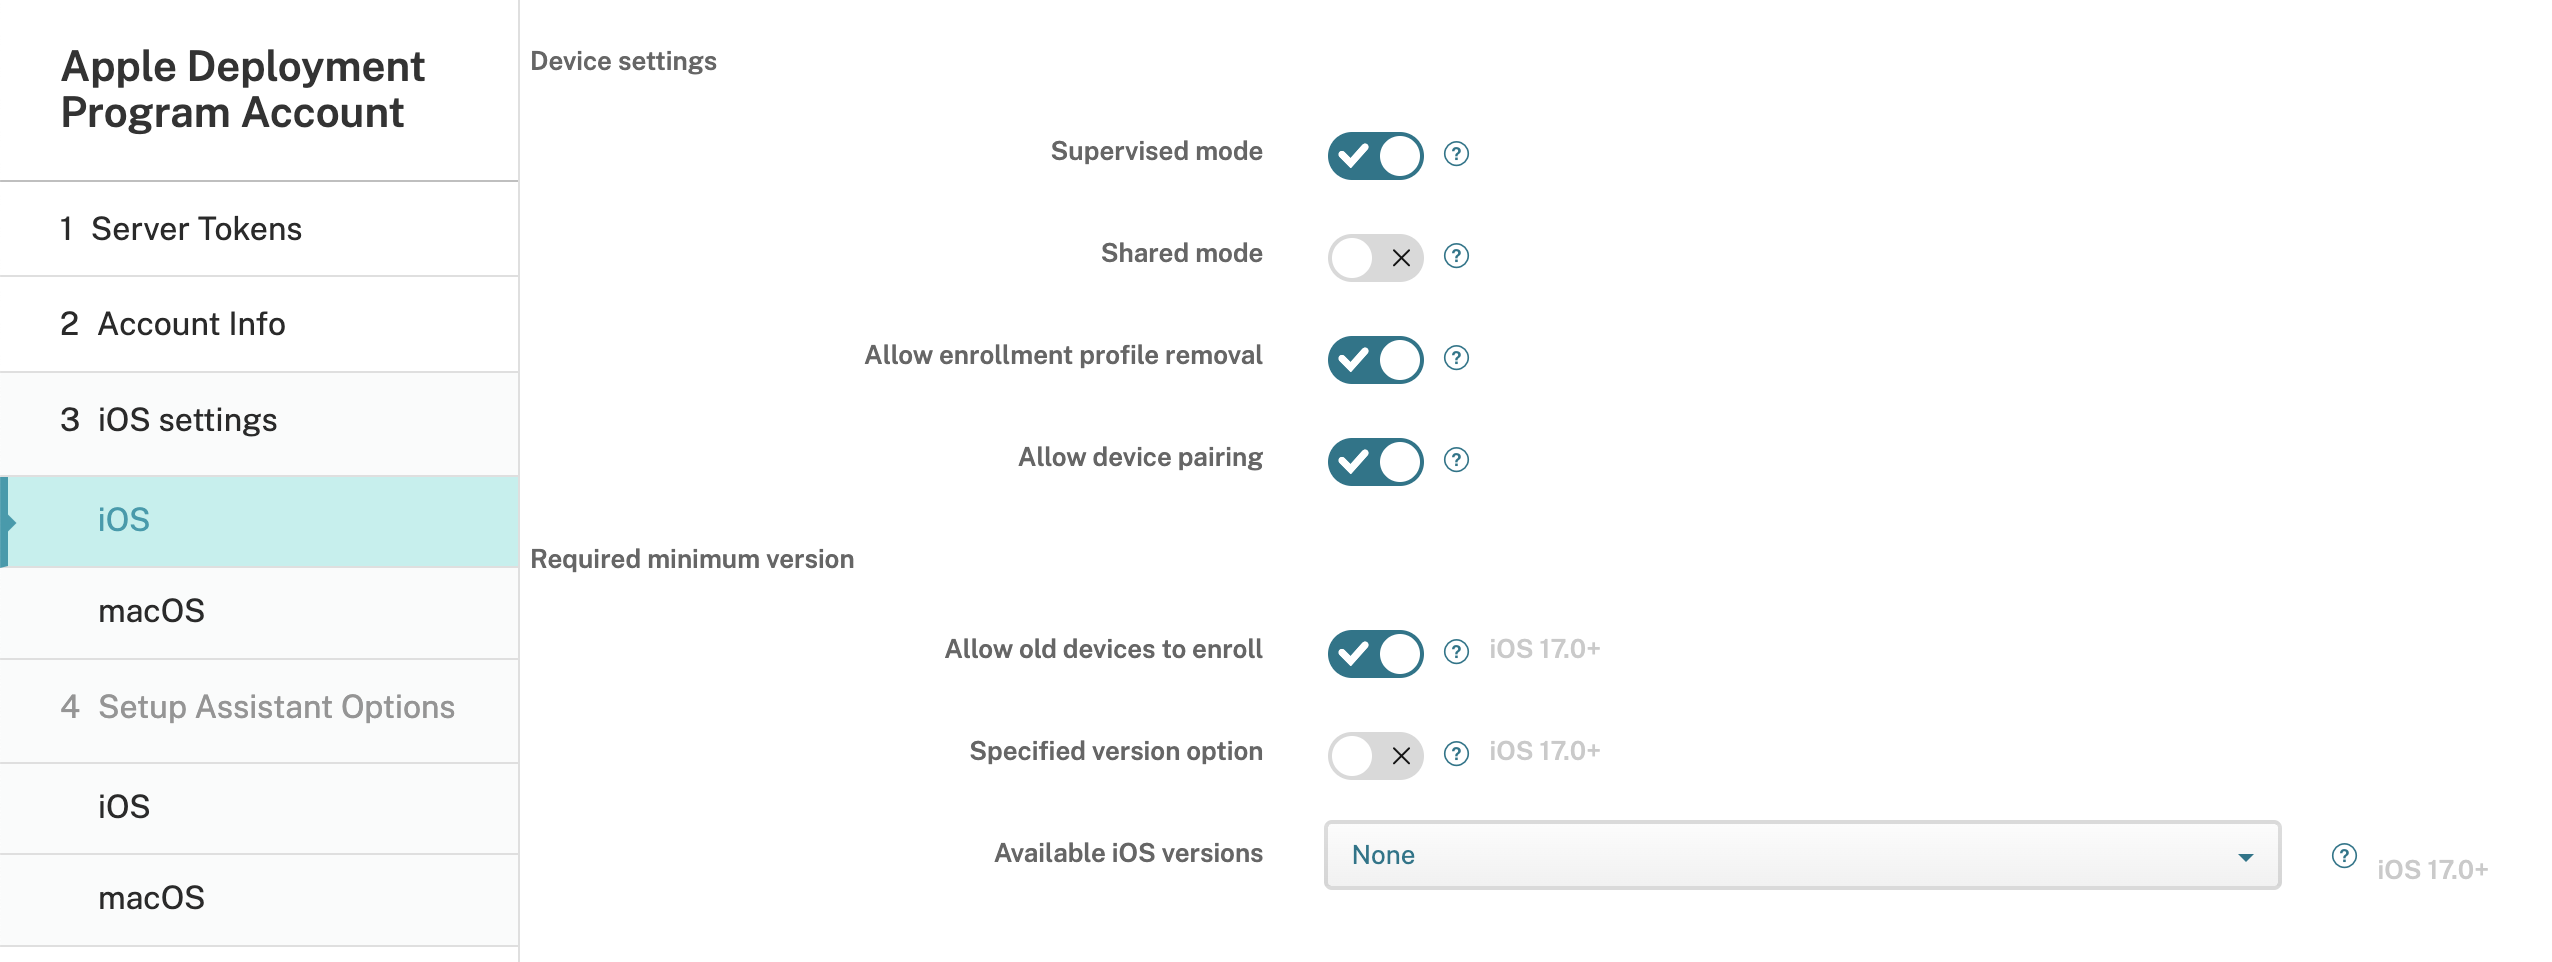
-
古いデバイスの登録を許可: 有効にすると、現在の必須最小バージョンにアップグレードできなかったデバイスでも登録できます。デフォルトはオンです。このオプションはiOS 17.0以降でのみ利用可能です。
-
指定バージョンオプション: 管理者が指定バージョンを手動で入力することを許可するかどうか。デフォルトはオフです。このオプションはiOS 17.0以降でのみ利用可能です。
-
利用可能なiOSバージョン: リストから利用可能なiOSバージョンを選択できます。デバイスのiOSバージョンが現在のバージョンよりも低い場合、デバイスで更新プロセスが開始されます。将来的にバージョンが期限切れになった場合、利用可能なバージョンリストの最小バージョンが使用されます。デフォルトはNoneです。Noneに設定した場合、効果はありません。このオプションはiOS 17.0以降でのみ利用可能です。
-
指定バージョン: デバイスのiOSバージョンが現在のバージョンよりも低い場合、デバイスで更新プロセスが開始されます。将来的にバージョンが期限切れになった場合、利用可能なバージョンリストの最小バージョンが使用されます。正しいバージョン番号を入力してください。そうしないと、不明なエラーが発生する可能性があります。
監視IDGroundControlツールを使用している場合は、次の操作を行うための証明書を追加できます。-
ペアリング制限を上書きして、「このホストを信頼しますか」というプロンプトを回避します。
-
USB経由で管理対象デバイスのアクションをエスカレートし、ユーザー操作なしでプロファイルのインストールなどのアクティビティを実行します。これにより、GroundControlはチェックアウトのためにシングルアプリモードとデバイスロックを有効にできます。
-
ABMまたはASMデバイスにバックアップを復元します。
GroundControlの詳細については、GroundControlのWebサイトを参照してください。 -
-
macOS設定で、次の設定を指定します。
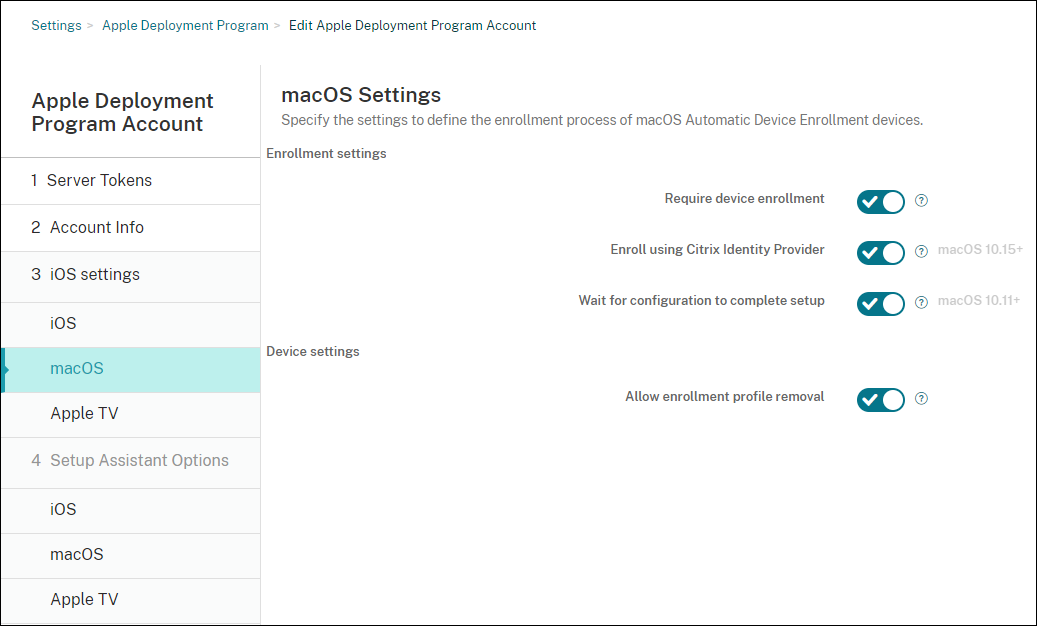 登録設定:
-
デバイス登録を必須にする: ユーザーにデバイスの登録を要求するかどうか。デフォルトはオンです。
-
Citrix Identity Providerを使用して登録する: Citrix Identity Providerを使用して登録するかどうか。この設定はABMアカウントでのみ利用可能です。オンの場合、ADP対応のmacOSデバイスはCitrix Identity Providerのみを使用して登録されます。デフォルトはオフです。この設定をオンにするには、まずCitrix Identity ProviderをIDプロバイダーとして構成する必要があります。設定 > IDプロバイダー (IDP) に移動し、追加をクリックして、Citrix Identity Providerを選択します。この設定がオンに設定されている場合、次の考慮事項に注意してください。
-
設定 > IDプロバイダー (IDP) ページで、対応するCitrix Identity Provider構成を削除することはできません。
-
対応するCitrix Identity Provider構成を編集している間は、別のIDプロバイダーに切り替えることはできません。
-
-
設定完了まで待機: オンの場合、macOSデバイスは、MDMリソースのパスコードがデバイスに展開されるまで、セットアップアシスタントを続行しません。この展開は、ローカルアカウントの作成前に行われます。この設定は、macOS 10.11以降のデバイスで利用できます。デフォルトはオフです。
デバイス設定:-
登録プロファイルの削除を許可: デバイスがリモートで削除できるプロファイルを使用することを許可するかどうか。デフォルトはオフです。
-
-
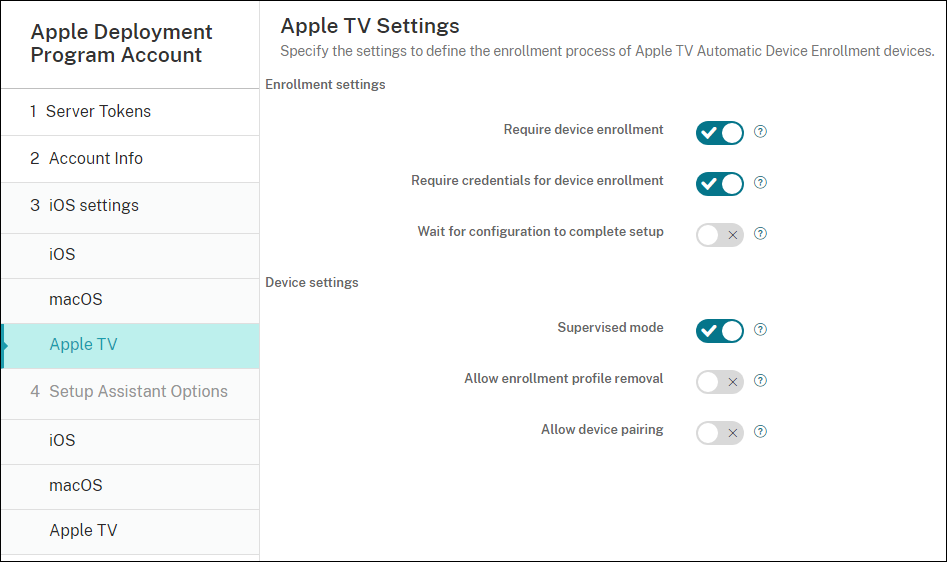
Apple TV設定で、次の設定を指定します:
-
デバイス登録を必須にする: ユーザーが登録をスキップするのを防ぎます。
-
デバイス登録に資格情報を要求: 登録中に資格情報を要求します。この設定がオフの場合、Apple TVはデフォルトの「デバイス登録プログラムユーザー」として登録されます。
-
設定完了まで待機: すべてのリソースが展開されるまで、デバイスはセットアップアシスタント画面で待機します。
-
監視モード: 制限を構成する際に、管理者にさらなる機能を提供します。
-
登録プロファイルの削除を許可: ユーザーが登録プロファイルを削除することを許可します。
-
デバイスペアリングを許可: デバイス登録プログラムを通じて登録されたデバイスが、Apple App StoreやApple ConfiguratorなどのAppleツールを通じて管理されることを許可します。
-
-
iOSセットアップアシスタントオプションで、ユーザーがデバイスを初めて起動するときにiOSセットアップアシスタントがスキップする手順を選択します。画面がスキップされると、関連する機能はデフォルト設定を使用します。アクセスを完全に制限しない限り、ユーザーはセットアップ完了後にスキップされた機能を構成できます。機能へのアクセス制限の詳細については、「制限デバイスポリシー」を参照してください。すべての項目のデフォルトはクリアされています。以下の説明は、設定が選択された場合に何が起こるかを示しています。
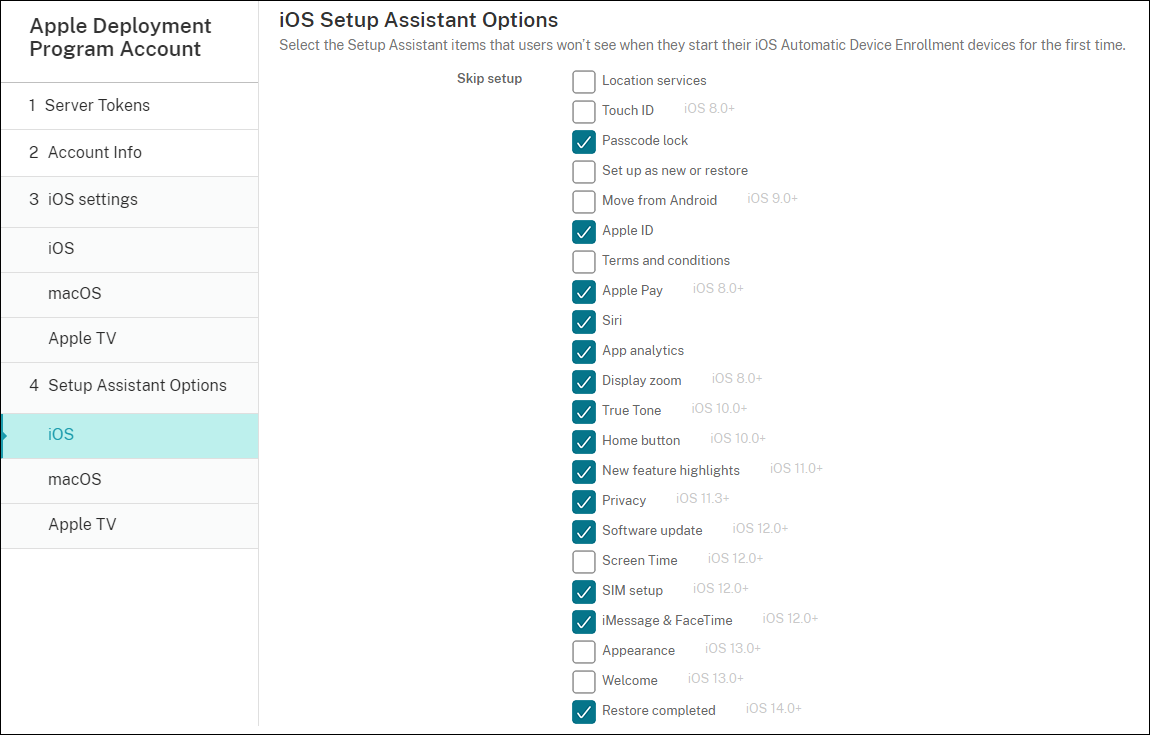
-
位置情報サービス: ユーザーがデバイスで位置情報サービスを設定するのを防ぎます。
-
Touch ID: ユーザーがiOSデバイスでTouch IDまたはFace IDを設定するのを防ぎます。iOS 15で非推奨になりました。
-
パスコードロック: ユーザーがデバイスのパスコードを設定するのを防ぎます。パスコードが存在しない場合、ユーザーはTouch IDまたはApple Payを使用できません。
-
新規として設定または復元: ユーザーがデバイスを新規として設定したり、iCloudまたはApple App Storeのバックアップから復元したりするのを防ぎます。
-
Androidからの移行: ユーザーがAndroidデバイスからiOSデバイスにデータを転送するのを防ぎます。このオプションは、「新規として設定または復元」が選択されている場合(つまり、この手順がスキップされる場合)にのみ利用できます。
-
Apple ID: ユーザーがデバイスの管理対象Apple IDアカウントを設定するのを防ぎます。
-
利用規約: ユーザーがデバイスの使用に関する利用規約を読み、同意するのを防ぎます。
-
Apple Pay: ユーザーがApple Payを設定するのを防ぎます。この設定がオフの場合、ユーザーはTouch IDとApple IDを設定する必要があります。これらの設定がオフになっていることを確認してください。
-
Siri: ユーザーがSiriを設定するのを防ぎます。
-
アプリ解析: ユーザーがクラッシュデータと使用状況統計をAppleと共有するかどうかを設定するのを防ぎます。
-
画面表示の拡大: ユーザーがiOSデバイスで画面解像度(標準または拡大)を設定するのを防ぎます。iOS 17で非推奨になりました。
-
True Tone: ユーザーが4チャンネルセンサーを設定してディスプレイのホワイトバランスを動的に調整するのを防ぎます。
-
ホームボタン: ユーザーがホームボタンのフィードバックスタイルを設定するのを防ぎます。iOS 15で非推奨になりました。
-
新機能のハイライト: ユーザーがAppleソフトウェアの新機能に関する情報を表示する画面を見るのを防ぎます。
-
プライバシー: ユーザーがデータとプライバシーのペインを見るのを防ぎます。iOS 11.3以降の場合。
-
ソフトウェアアップデート: ユーザーがiOSを最新バージョンにアップデートするのを防ぎます。iOS 12.0以降の場合。
-
スクリーンタイム: ユーザーがスクリーンタイムを有効にするのを防ぎます。iOS 12.0以降の場合。
-
SIM設定: ユーザーが携帯電話プランを設定するのを防ぎます。iOS 12.0以降の場合。
-
iMessageとFaceTime: ユーザーがiMessageとFaceTimeを有効にするのを防ぎます。iOS 12.0以降の場合。
-
外観: ユーザーが外観モードを選択するのを防ぎます。iOS 13.0以降の場合。
-
ようこそ: ユーザーがはじめに画面を見るのを防ぎます。iOS 13.0以降の場合。
-
復元完了: ユーザーがセットアップ中に復元が完了したかどうかを確認するのを防ぎます。iOS 14.0以降の場合。
-
アップデート完了: ユーザーがセットアップ中にソフトウェアアップデートが完了したかどうかを確認するのを防ぎます。iOS 14.0以降の場合。
-
App Store: ユーザーがApp Storeを設定するのを防ぎます。iOS 11.1以降の場合。
-
アクションボタン: ユーザーがアクションボタンの設定ペインを見るのを防ぎます。iOS 17.0以降の場合。
-
ロックダウンモード: Appleアカウントが設定されている場合、ユーザーがロックダウンモードペインを見るのを防ぎます。iOS 17.1以降の場合。
-
インテリジェンス: ユーザーがインテリジェンスペインを見るのを防ぎます。iOS 18.0以降の場合。
-
カメラボタン: ユーザーがカメラボタンペインを見るのを防ぎます。iOS 18.0以降の場合。
アカウントは設定 > Apple Deployment Programに表示されます。 -
-
macOSセットアップアシスタントオプションで、ユーザーがデバイスを初めて起動するときにmacOSセットアップアシスタントがスキップする手順を選択します。画面がスキップされると、関連する機能はデフォルト設定を使用します。セットアップが完了した後、それらの機能へのアクセスを完全に制限しない限り、ユーザーはスキップされた機能を構成できます。機能へのアクセスを制限する方法の詳細については、制限デバイスポリシーを参照してください。すべての項目のデフォルトはクリアされています。以下の説明は、設定が選択されたときに何が起こるかを示しています。Apple Deployment Programアカウント設定画面(/en-us/citrix-endpoint-management/media/settings-apple-dep-enrollment-11.png)
-
新規として設定または復元: ユーザーがデバイスを新規として設定したり、Time Machineバックアップから復元したり、システム移行を行ったりするのを防ぎます。
-
位置情報サービス: ユーザーがデバイスで位置情報サービスを設定するのを防ぎます。macOS 10.11以降の場合。
-
Apple ID: ユーザーがデバイスの管理対象Apple IDアカウントを設定するのを防ぎます。
-
利用規約: ユーザーがデバイスの使用に関する利用規約を読み、同意するのを防ぎます。
-
Siri: ユーザーがSiriを設定するのを防ぎます。macOS 10.12以降の場合。
-
FileVault: FileVaultを使用して起動ディスクを暗号化します。Citrix Endpoint Managementは、システムに単一のローカルユーザーアカウントがあり、そのアカウントがiCloudにサインインしている場合にのみ、FileVault設定を適用します。macOSのFileVaultディスク暗号化機能を使用して、システムボリュームのコンテンツを暗号化することで保護できます (https://support.apple.com/ja-jp/HT204837)。FileVaultがオンになっていない最新モデルのポータブルMacで設定アシスタントを実行すると、この機能をオンにするよう求められる場合があります。このプロンプトは、新しいシステムとOS X 10.10または10.11にアップグレードされたシステムの両方に表示されますが、システムに単一のローカル管理者アカウントがあり、そのアカウントがiCloudにサインインしている場合に限ります。
-
App解析: ユーザーがクラッシュデータと使用状況統計をAppleと共有するかどうかを設定するのを防ぎます。
-
プライバシー: ユーザーがデータとプライバシーペインを表示するのを防ぎます。macOS 10.13以降の場合。
-
iCloud解析: ユーザーが診断用iCloudデータをAppleに送信するかどうかを選択するのを防ぎます。macOS 10.13以降の場合。
-
iCloud書類とデスクトップ: ユーザーがiCloudデスクトップと書類を設定するのを防ぎます。macOS 10.13以降の場合。
-
外観: ユーザーが外観モードを選択するのを防ぎます。macOS 10.14以降の場合。
-
アクセシビリティ: ユーザーがVoice Overを自動的に聞くのを防ぎます。デバイスがイーサネットに接続されている場合にのみ利用可能です。macOS 11以降の場合。
-
生体認証: ユーザーがTouch IDとFace IDを設定するのを防ぎます。macOS 10.12.4以降の場合。
-
True Tone: ユーザーが4チャンネルセンサーを設定してディスプレイのホワイトバランスを動的に調整するのを防ぎます。macOS 10.13.6以降の場合。
-
Apple Pay: ユーザーがApple Payを設定するのを防ぎます。この設定がオフの場合、ユーザーはTouch IDとApple IDを設定する必要があります。Apple IDと生体認証の設定がオフになっていることを確認してください。
-
Screen Time: ユーザーがScreen Timeを有効にするのを防ぎます。macOS 10.15以降の場合。
-
App Store: ユーザーがApp Storeを設定するのを防ぎます。macOS 11.1以降の場合。
-
Apple Watchでロック解除: ユーザーがApple WatchでMacのロックを解除するのを防ぎます。macOS 12以降の場合。
-
ローカルアカウント設定オプション: デバイスにアカウントを作成するための設定を指定します。Citrix Endpoint Managementは、ここで指定した情報を使用して、まずローカル管理者アカウントを作成します。ユーザーがデバイスをアクティブ化すると、ユーザーアカウントがプライマリアカウントとして作成されます。プライマリアカウントを標準ユーザーとして作成オプションは、プライマリアカウントが管理者権限を持つかどうかを決定します。
重要:macOS設定ページで構成がセットアップを完了するまで待機をオンに設定した後にのみ、プライマリアカウントを標準ユーザーとして作成を選択できます。-
プライマリアカウントを標準ユーザーとして作成: 選択すると、Citrix Endpoint Managementは、デバイス上でユーザーに管理者権限を付与するのではなく、標準権限を持つユーザーを作成します。デバイス上でユーザーに管理者権限を付与したい場合は、このオプションをスキップしてください。デフォルトでは、このオプションは選択されていません。
-
管理者のフルネーム: システムが管理者アカウントに表示する名前を入力します。
-
管理者のショートネーム: デバイスがホームフォルダーとシェルに表示する名前を入力します。
-
管理者のパスワード: 管理者アカウントの安全なパスワードを入力します。
-
ユーザーとグループに管理者アカウントを表示: オフにすると、管理者アカウントはmacOS設定のユーザーとグループに表示されません。プライマリアカウントを標準ユーザーとして作成する場合、Citrix Endpoint Managementが最初に作成する管理者アカウントを非表示にするには、この設定を有効にします。
セキュリティを強化するため、Citrix Endpoint Managementは管理者アカウントのパスワードを毎日ローテーションするかどうかを確認します。デフォルトでは、Citrix Endpoint Managementは7日ごとにパスワードをローテーションします。デフォルトを変更するには、mac.dep.admin.passwd.rotateサーバープロパティを更新します。詳細については、サーバープロパティを参照してください。パスワードの強度とセキュリティを向上させるため、Citrix Endpoint Managementは次のようにパスワードを生成します。-
12文字
-
3つの大文字
-
小文字3文字
-
数字3桁
-
特殊文字3文字:
! \@ # \$ % \^ * ? + = -
デバイスの以前のパスワード、現在のパスワード、およびパスワード変更ステータスを表示するには、 > に移動します。そのデバイスをクリックし、 をクリックして、 > ページを表示します。 セクションには、次の情報が表示されます。-
現在の管理者パスワード: 現在のパスワードを表示できます。
-
管理者パスワードの変更: パスワード変更ステータスを表示できます。実際のステータスに応じて、次の情報が表示される場合があります。
-
パスワード変更は\<特定の時刻値\>に要求されました。
-
パスワードは\<特定の時刻値\>に変更されました。
-
パスワード変更の試行は\<特定の時刻値\>に失敗しました。
-
パスワードはまだ変更されていません。
-
-
-
Apple Deployment Program設定構成画面(/en-us/citrix-endpoint-management/media/settings-dep-apple-tv-setup-assistant.png)
-
Apple Deployment Program設定画面(/en-us/citrix-endpoint-management/media/settings-apple-dep-enrollment-6.png)ステータスメッセージが表示されます。Apple Deployment Program設定画面(/en-us/citrix-endpoint-management/media/settings-apple-dep-enrollment-7.png)
デバイスを注文する
以下のチャネルからデバイスを直接注文できます。
-
Apple。販売者にAppleの顧客番号を伝えます。
-
参加しているApple正規販売店または通信事業者。販売者に組織IDを伝え、その販売店IDを取得します。
デバイスサプライヤーの管理について詳しくは、Apple Business ManagerユーザーガイドまたはApple School Managerユーザーガイドを参照してください。
注文が出荷されると、購入したAppleデバイスはABMまたはASMアカウントに追加されます。
デバイスをCitrix Endpoint Managementに割り当てる
ABMまたはASMポータルで、注文番号を検索し、その注文のデバイスをCitrix Endpoint Managementに割り当てるために使用します。また、デバイスの購入場所に関係なく、Apple Configurator 2を使用してiPhone、iPad、iPod touch、およびApple TVデバイスをABMまたはASMに追加することもできます。
詳しくは、Apple Business ManagerユーザーガイドまたはApple School Managerユーザーガイドを参照してください。
コンテンツを一括購入し、Citrix Endpoint Managementに同期する
ABMとASMを使用すると、単一の組織アカウントからアプリや書籍のライセンスを一括購入、配布、管理できます。Citrix Endpoint ManagementがABMまたはASMと通信して配布用のライセンス情報を取得できるようにするには、次の手順を実行します。
-
ABMまたはASMポータルで、Apps and Booksから公開アプリと書籍を購入し、Custom AppsからCitrix Endpoint Management用に開発されたカスタムアプリを購入します。
-
ABMまたはASMポータルで、Citrix Endpoint Managementに割り当てられているコンテンツトークンをダウンロードします。手順1と2の詳細については、Apple Business ManagerユーザガイドまたはApple School Managerユーザガイドを参照してください。
-
Citrix Endpoint Managementコンソールで、ダウンロードしたコンテンツトークンに基づいてボリューム購入アカウントを作成します。詳細については、(/ja-jp/citrix-endpoint-management/apps/apple-volume-purchase.html)を参照してください。ボリューム購入アカウントが作成されると、購入したアプリとブックはManage > Appsに表示され、Citrix Endpoint Managementサーバーに割り当てたデバイスはManage > Devicesに表示されます。
デバイスポリシーとアプリの展開ルールを構成する
デバイスポリシーとアプリを構成する際に、ABMまたはASMアカウントを異なるデバイスポリシーやアプリに関連付けることができます。
-
Configure > Device PoliciesおよびConfigure > Appsページで、Deployment Rulesを展開します。
-
特定のABMアカウント、または選択したアカウントを除くすべてのABMアカウントに対してポリシーまたはアプリを展開するように指定します。
ABMアカウントのリストには、有効または無効のステータスを持つアカウントのみが含まれます。ABMアカウントが無効になっている場合、ABMデバイスはこのアカウントに属しません。そのため、Citrix Endpoint Managementはアプリまたはポリシーをデバイスに展開しません。
次の例では、デバイスポリシーは「ABM Account NR」というABMアカウント名を持つデバイスにのみ展開されます。
Appleデバイスプログラム設定画面(/en-us/citrix-endpoint-management/media/apple-dep-deployment-rule-policy-example.png)