オンプレミスのデバイス正常性構成証明サーバーの構成
オンプレミスのWindowsサーバーを介して、Windows 10およびWindows 11モバイルデバイス向けにデバイス正常性構成証明 (DHA) を有効にできます。DHAをオンプレミスで有効にするには、まずDHAサーバーを構成します。
DHAサーバーを構成した後、オンプレミスのDHAサービスを有効にするCitrix Endpoint Managementポリシーを作成します。詳しくは、「デバイス正常性構成証明デバイスポリシー」を参照してください。
DHAサーバーの前提条件
-
Desktop Experienceインストールオプションを使用してインストールされた、Windows Server Technical Preview 5以降を実行しているサーバー。
-
1台以上のWindows 10およびWindows 11クライアントデバイス。これらのデバイスは、最新バージョンのWindowsを実行しているTPM 1.2または2.0を搭載している必要があります。
-
次の証明書:
-
DHA SSL証明書: エクスポート可能な秘密キーを持つ、エンタープライズ信頼済みルートにチェーンするx.509 SSL証明書。この証明書は、DHAデータ通信を転送中に保護します。これには以下が含まれます。
-
サーバー間(DHAサービスとMDMサーバー)の通信
-
サーバーとクライアント間(DHAサービスとWindows 10またはWindows 11デバイス)の通信
-
-
DHA署名証明書: エクスポート可能な秘密キーを持つ、エンタープライズ信頼済みルートにチェーンするx.509証明書。DHAサービスはこの証明書をデジタル署名に使用します。
-
DHA暗号化証明書: エクスポート可能な秘密キーを持つ、エンタープライズ信頼済みルートにチェーンするx.509証明書。DHAサービスはこの証明書を暗号化にも使用します。
-
-
次の証明書検証モードのいずれかを選択します。
-
EKCert: EKCert検証モードは、インターネットに接続されていない組織内のデバイス向けに最適化されています。EKCert検証モードで実行されているDHAサービスに接続するデバイスは、インターネットに直接アクセスできません。
-
AIKCert: AIKCert検証モードは、インターネットにアクセスできる運用環境向けに最適化されています。AIKCert検証モードで実行されているDHAサービスに接続するデバイスは、インターネットに直接アクセスでき、MicrosoftからAIK証明書を取得できる必要があります。
-
WindowsサーバーにDHAサーバーの役割を追加する
-
Windowsサーバーで、サーバーマネージャーがまだ開いていない場合は、**「スタート」をクリックし、次に「サーバーマネージャー」**をクリックします。
-
**「役割と機能の追加」**をクリックします。
-
**「開始する前に」ページで、「次へ」**をクリックします。
-
**「インストールの種類の選択」ページで、「役割ベースまたは機能ベースのインストール」をクリックし、次に「次へ」**をクリックします。
-
**「対象サーバーの選択」ページで、「サーバープールからサーバーを選択」をクリックし、サーバーを選択して、「次へ」**をクリックします。
-
**「サーバーの役割の選択」ページで、「デバイス正常性構成証明」**チェックボックスをオンにします。
-
オプション:**「機能の追加」**をクリックして、その他の必要な役割サービスと機能をインストールします。
-
**「次へ」**をクリックします。
-
**「機能の選択」ページで、「次へ」**をクリックします。
-
**「Webサーバーの役割 (IIS)」ページで、「次へ」**をクリックします。
-
**「役割サービスの選択」ページで、「次へ」**をクリックします。
-
**「デバイス正常性構成証明サービス」ページで、「次へ」**をクリックします。
-
**「インストール選択の確認」ページで、「インストール」**をクリックします。
-
インストールが完了したら、**「閉じる」**をクリックします。
サーバーの証明書ストアにSSL証明書を追加します
-
SSL証明書ファイルに移動して選択します。
-
ストアの場所として、現在のユーザーを選択し、次へをクリックします。Windows サーバーマネージャー(/en-us/citrix-endpoint-management/media/configuredha-addcert1.png)
-
秘密キーのパスワードを入力します。
-
インポートオプションのすべての拡張プロパティを含めるが選択されていることを確認します。次へをクリックします。Windows サーバーマネージャー(/en-us/citrix-endpoint-management/media/configuredha-addcert2.png)
-
このウィンドウが表示されたら、はいをクリックします。Windows サーバーマネージャー(/en-us/citrix-endpoint-management/media/configuredha-addcert3.png)
-
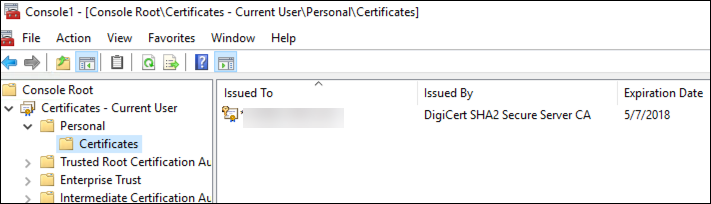
証明書がインストールされていることを確認します。
-
コマンドプロンプトウィンドウを開きます。
-
mmcと入力し、Enterキーを押します。ローカルコンピューターのストアで証明書を表示するには、管理者ロールである必要があります。 -
ファイルメニューで、スナップインの追加と削除をクリックします。
-
追加をクリックします。
-
スタンドアロンスナップインの追加ダイアログボックスで、証明書を選択します。
-
「追加」をクリックします。
-
「証明書スナップイン」ダイアログボックスで、「マイユーザーアカウント」を選択します。(サービスアカウントホルダーとしてサインインしている場合は、「サービスアカウント」を選択します。)
-
「コンピューターの選択」ダイアログボックスで、「完了」をクリックします。Windows サーバーマネージャー(/en-us/citrix-endpoint-management/media/configuredha-thumbprint5.png)
-
-
サーバーマネージャー > IIS に移動し、アイコンのリストから「サーバー証明書」を選択します。Windows サーバーマネージャー(/en-us/citrix-endpoint-management/media/configuredha-addcert5.png)
-
「操作」メニューから「インポート...」を選択して、SSL証明書をインポートします。Windows サーバーマネージャー(/en-us/citrix-endpoint-management/media/configuredha-addcert6.png)
証明書のサムプリントを取得して保存する
-
ファイルエクスプローラーの検索バーに「
mmc」と入力します。 -
「コンソールルート」ウィンドウで、「ファイル > スナップインの追加と削除」をクリックします。Windowsファイルエクスプローラー (/en-us/citrix-endpoint-management/media/configuredha-thumbprint1.png)
-
利用可能なスナップインから証明書を選択し、選択したスナップインに追加します。Windows スナップインの追加と削除 (/en-us/citrix-endpoint-management/media/configuredha-thumbprint2.png)
-
「マイユーザーアカウント」を選択します。
-
証明書を選択し、OKをクリックします。
-
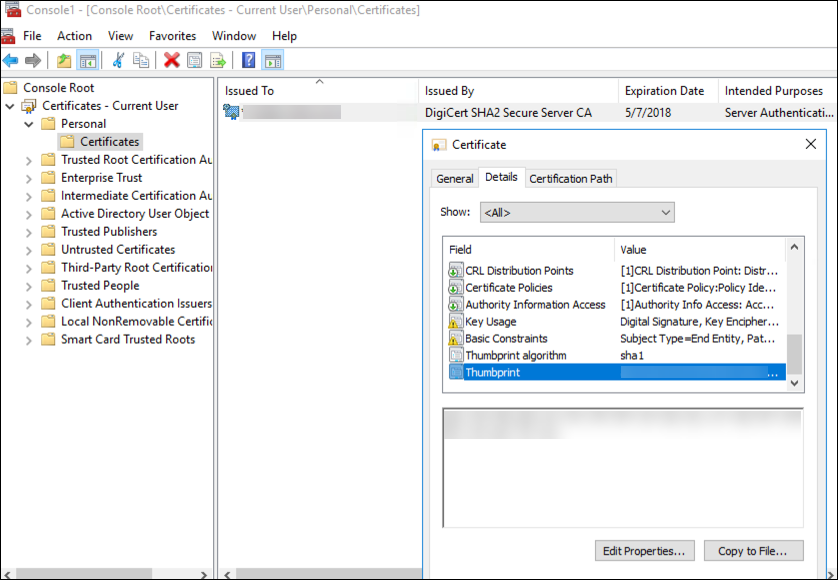
証明書をダブルクリックし、詳細タブを選択します。スクロールして証明書のサムプリントを確認します。
-
サムプリントをファイルにコピーします。PowerShellコマンドでサムプリントを使用する際は、スペースを削除してください。
署名証明書と暗号化証明書をインストールする
署名証明書と暗号化証明書をインストールするには、WindowsサーバーでこれらのPowerShellコマンドを実行します。
プレースホルダー ReplaceWithThumbprint を、示されているように二重引用符で囲んで置き換えます。
$key = Get-ChildItem Cert:\LocalMachine\My | Where-Object {$_.Thumbprint -like "ReplaceWithThumbprint"}

 $keyname = $key.PrivateKey.CspKeyContainerInfo.UniqueKeyContainerName

 $keypath = $env:ProgramData + "\Microsoft\Crypto\RSA\MachineKeys\" + $keyname icacls $keypath /grant IIS_IUSRS`:R
TPMルート証明書を抽出し、信頼された証明書パッケージをインストールする
Windowsサーバーで次のコマンドを実行します。
mkdir .\TrustedTpm

 expand -F:\* .\TrustedTpm.cab .\TrustedTpm

 cd .\TrustedTpm

 .\setup.cmd
DHAサービスを構成する
DHAサービスを構成するには、Windowsサーバーでこのコマンドを実行します。
プレースホルダー ReplaceWithThumbprint を置き換えます。
Install-DeviceHealthAttestation -EncryptionCertificateThumbprint ReplaceWithThumbprint

 -SigningCertificateThumbprint ReplaceWithThumbprint

 -SslCertificateStoreName My -SslCertificateThumbprint ReplaceWithThumbprint

 -SupportedAuthenticationSchema "AikCertificate"
DHAサービスの証明書チェーンポリシーを設定するには、Windowsサーバーで次のコマンドを実行します。
$policy = Get-DHASCertificateChainPolicy

 $policy.RevocationMode = "NoCheck"

 Set-DHASCertificateChainPolicy -CertificateChainPolicy $policy
これらのプロンプトに次のように応答します。
  Confirm

     Are you sure you want to perform this action?

     Performing the operation "Install-DeviceHealthAttestation" on target "[Machine Name]".

     [Y] Yes  [A] Yes to All  [N] No  [L] No to All  [S] Suspend  [?] Help (default is "Y"): A

     Adding SSL binding to website 'Default Web Site'.

     Add SSL binding?

     [Y] Yes  [N] No  [S] Suspend  [?] Help (default is "Y"): Y

     Adding application pool 'DeviceHealthAttestation_AppPool' to IIS.

     Add application pool?

     [Y] Yes  [N] No  [S] Suspend  [?] Help (default is "Y"): Y

     Adding web application 'DeviceHealthAttestation' to website 'Default Web Site'.

     Add web application?

     [Y] Yes  [N] No  [S] Suspend  [?] Help (default is "Y"): Y

     Adding firewall rule 'Device Health Attestation Service' to allow inbound connections on port(s) '443'.

     Add firewall rule?

     [Y] Yes  [N] No  [S] Suspend  [?] Help (default is "Y"): Y

     Setting initial configuration for Device Health Attestation Service.

     Set initial configuration?

     [Y] Yes  [N] No  [S] Suspend  [?] Help (default is "Y"): Y

     Registering User Access Logging.

     Register User Access Logging?

     [Y] Yes  [N] No  [S] Suspend  [?] Help (default is "Y"): Y
構成を確認する
DHASActiveSigningCertificate がアクティブであるかどうかを確認するには、サーバーでこのコマンドを実行します。
Get-DHASActiveSigningCertificate
証明書がアクティブな場合、証明書の種類 (署名) とサムプリントが表示されます。
DHASActiveSigningCertificate がアクティブであるかどうかを確認するには、サーバーでこれらのコマンドを実行します。
プレースホルダー ReplaceWithThumbprint を置き換え、示されているように二重引用符で囲みます。
Set-DHASActiveEncryptionCertificate -Thumbprint "ReplaceWithThumbprint" -Force

 Get-DHASActiveEncryptionCertificate
証明書がアクティブな場合、サムプリントが表示されます。
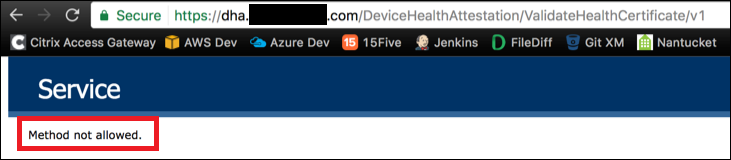
最終確認を行うには、次の URL にアクセスします。
https://<dha.myserver.com>/DeviceHeathAttestation/ValidateHealthCertificate/v1
DHA サービスが実行されている場合、「Method not allowed」と表示されます。