
デバイスの登録とリソースの配信の準備
重要:
続行する前に、オンボーディングとリソースのセットアップに記載されているすべてのタスクを完了していることを確認してください。
今後の変更についてユーザーに情報を提供してください。Citrixユーザー導入キットへようこそを参照してください。
Citrix Endpoint Managementは、さまざまな登録オプションをサポートしています。この記事では、サポートされているすべてのデバイスを登録できるようにするために必要な基本的なセットアップについて説明します。次の図は、基本的なセットアップをまとめたものです。
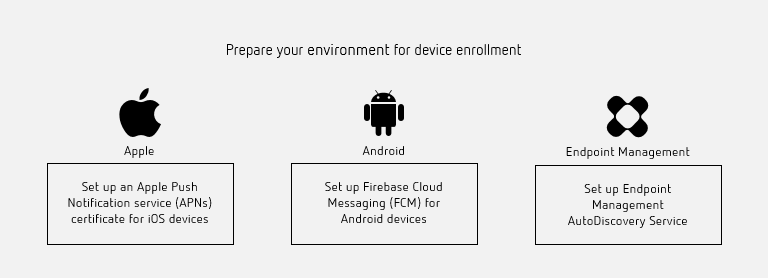
サポートされているデバイスのリストについては、サポートされているデバイスのオペレーティングシステムを参照してください。
iOSデバイス用のApple Push Notificationサービス(APNs)証明書をセットアップする
重要:
APNsレガシーバイナリプロトコルに対するAppleのサポートは、March 31, 2021に終了します。Appleは、代わりにHTTP/2ベースのAPNsプロバイダーAPIを使用することを推奨しています。バージョン20.1.0以降、Citrix Endpoint ManagementはHTTP/2ベースのAPIをサポートしています。詳細については、
<https://developer.apple.com/>のニュース更新「Apple Push Notification Service Update」を参照してください。APNsへの接続を確認する方法については、Connectivity checksを参照してください。
Citrix Endpoint Managementは、iOSデバイスを登録および管理するために、AppleからApple Push Notificationサービス(APNs)証明書を必要とします。Citrix Endpoint Managementは、iOSプッシュ通知用のCitrix Secure MailにもAPNs証明書を必要とします。
-
Appleから証明書を取得するには、Apple IDと開発者アカウントが必要です。詳細については、Apple Developer ProgramのWebサイトを参照してください。
-
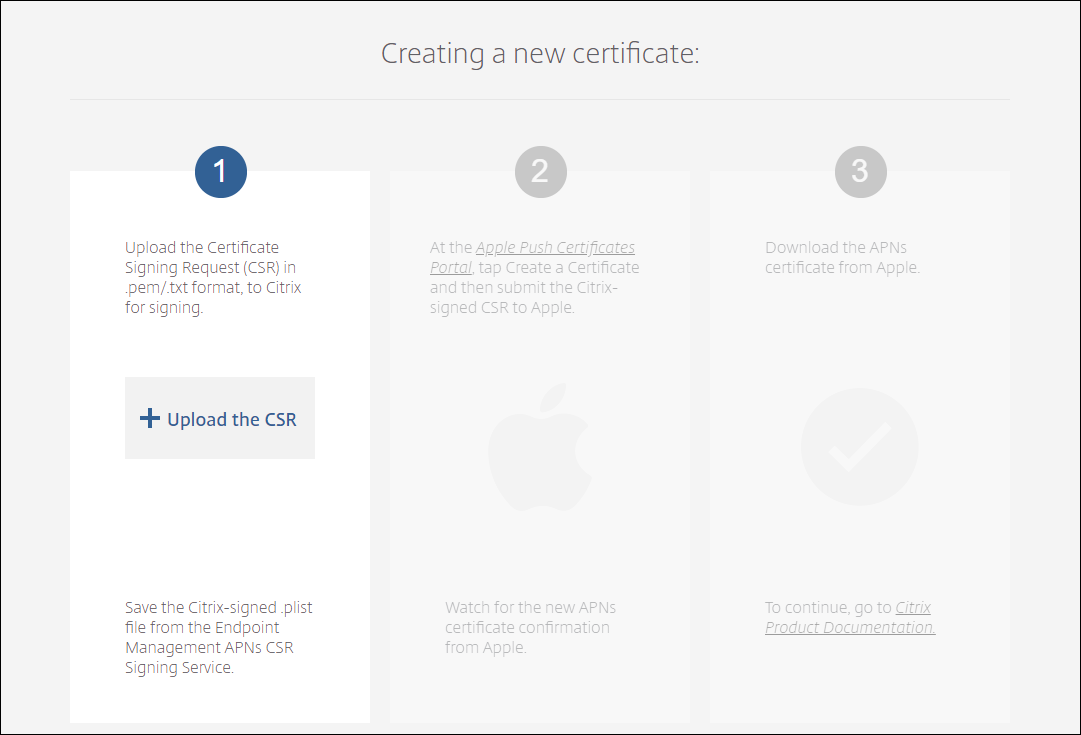
APNs証明書を取得してCitrix Endpoint Managementにインポートするには、APNs証明書を参照してください。
-
Citrix Endpoint ManagementとAPNsの詳細については、iOS用Citrix Secure Mailのプッシュ通知を参照してください。
Android デバイス向けに Firebase Cloud Messaging (FCM) を設定する
Firebase Cloud Messaging (FCM) は、Android デバイスが Citrix Endpoint Management サービスに接続する方法とタイミングを制御します。セキュリティアクションまたは展開コマンドは、プッシュ通知をトリガーします。この通知は、ユーザーに Citrix Endpoint Management への再接続を促します。
-
FCM のセットアップには、Google アカウントの設定が必要です。Google Play の資格情報を作成するには、「開発者アカウント情報の管理」を参照してください。また、Google Play を使用して、デバイス上の Android Enterprise ワークスペースに展開するアプリを追加、購入、承認します。Google Play を使用して、プライベート Android アプリ、公開アプリ、サードパーティ製アプリを展開できます。
-
FCM を設定するには、「Firebase Cloud Messaging」を参照してください。
Citrix Endpoint Management AutoDiscovery サービスを設定する
AutoDiscovery サービスは、メールベースの URL 検出を通じて、ユーザーの登録プロセスを簡素化します。AutoDiscovery サービスは、登録検証、証明書ピン留めなどの機能や、Citrix Workspace のお客様向けのその他の利点も提供します。Citrix Cloud でホストされているこのサービスは、多くの Citrix Endpoint Management 展開において重要な部分です。
AutoDiscovery サービスを使用すると、ユーザーは次のことができます。
-
会社のネットワーク資格情報を使用してデバイスを登録できます。
-
Citrix Endpoint Management サーバーアドレスに関する詳細を入力する必要がありません。
-
ユーザー名をユーザープリンシパル名 (UPN) 形式で入力します。例:
user@mycompany.com。
セキュリティの高い環境では、AutoDiscovery サービスを使用することをお勧めします。AutoDiscovery サービスは、中間者攻撃を防ぐ公開鍵証明書ピン留めをサポートしています。証明書ピン留めにより、Citrix クライアントが Citrix Endpoint Management と通信する際に、企業によって署名された証明書が使用されることが保証されます。Citrix Endpoint Management サイトの証明書ピン留めを構成するには、Citrix サポートにお問い合わせください。証明書ピン留めの詳細については、「証明書ピン留め」を参照してください。
AutoDiscovery サービスにアクセスするには、
<https://adsui.cloud.com> (商用) に移動します。
前提条件
-
Citrix Cloud の新しい AutoDiscovery サービスには、最新バージョンの Citrix Secure Hub が必要です。
-
iOS の場合、Citrix Secure Hub バージョン 21.6.0 以降
-
Androidの場合、Citrix Secure Hubバージョン21.8.5以降以前のバージョンのCitrix Secure Hubを実行しているデバイスでは、サービスが中断される可能性があります。
-
-
新しいAutoDiscoveryサービスにアクセスするには、フルアクセス権を持つCitrix Cloud管理者アカウントが必要です。AutoDiscoveryサービスは、カスタムアクセス権を持つ管理者アカウントをサポートしていません。アカウントをお持ちでない場合は、「Citrix Cloudへのサインアップ」を参照してください。Citrixは、既存のすべてのAutoDiscoveryレコードをサービス中断なしにCitrix Cloudに移行しました。移行されたレコードは、新しいコンソールに自動的に表示されません。所有権を証明するには、新しいAutoDiscoveryサービスでドメインを再要求する必要があります。詳細については、「CTX312339」を参照してください。
-
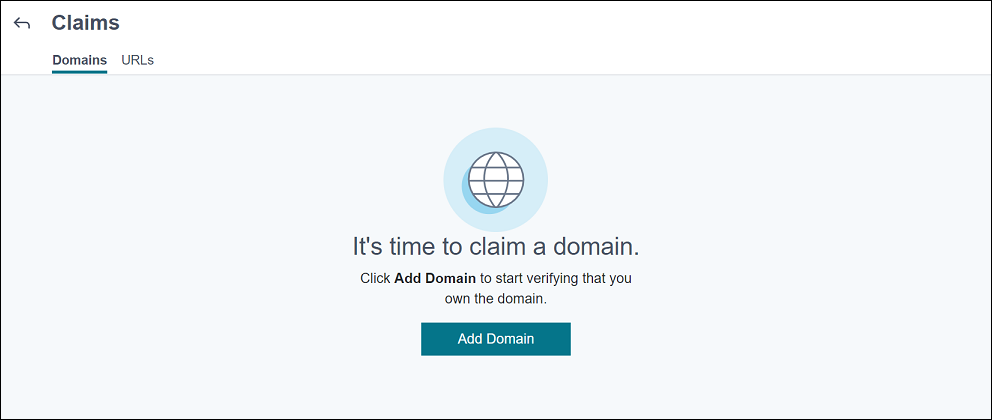
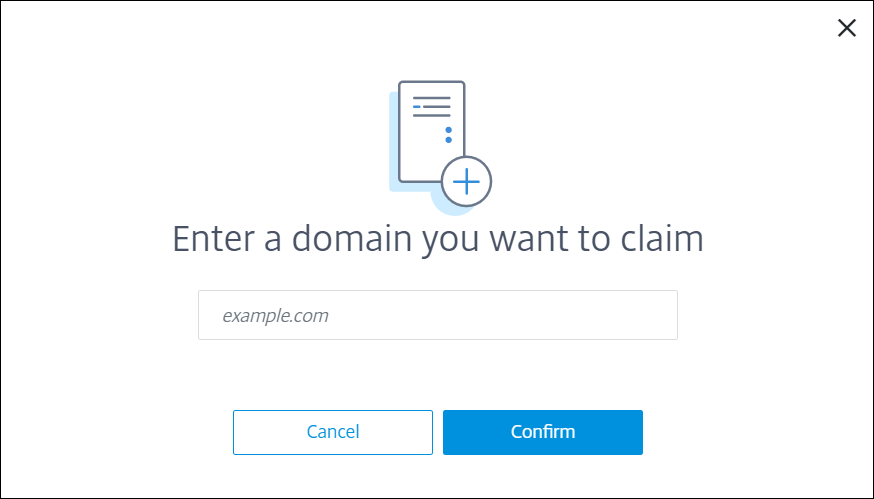
Citrix Endpoint Management展開でAutoDiscoveryサービスの使用を開始する前に、ドメインを確認して要求してください。最大10個のドメインを要求できます。要求により、検証済みドメインがAutoDiscoveryサービスに関連付けられます。10個を超えるドメインを要求するには、SREチケットを開くか、Citrixテクニカルサポートにお問い合わせください。
-
MAMトラフィックをデータセンターに誘導するには、NetScaler Gateway FQDNの代わりにMAMポート設定を使用します。NetScaler Gatewayのポートとともに完全修飾ドメイン名を入力すると、クライアントデバイスはMAMポート設定の構成を使用します。
-
広告ブロッカーによってサイトが開かない場合は、ウェブサイト全体で広告ブロッカーを無効にしてください。
ドメインの要求
-
-
-
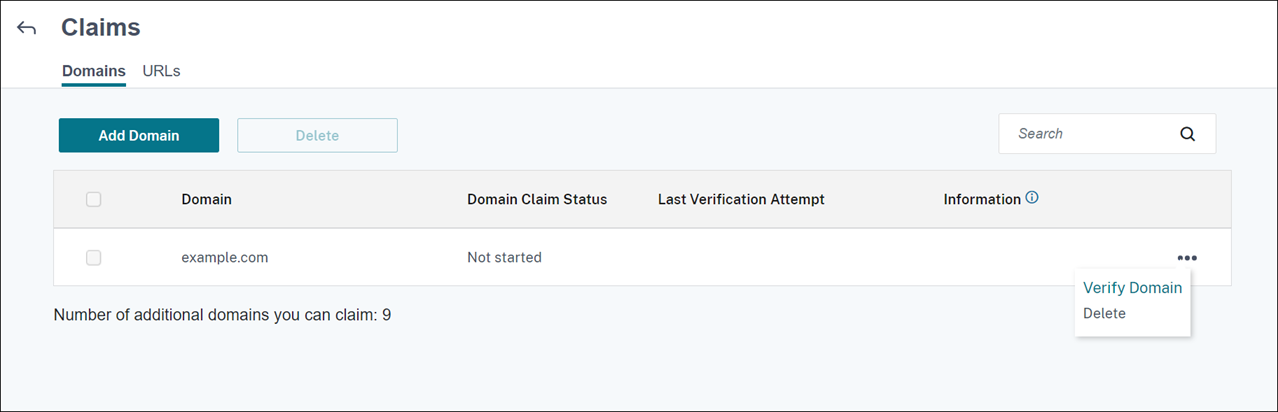
-
-
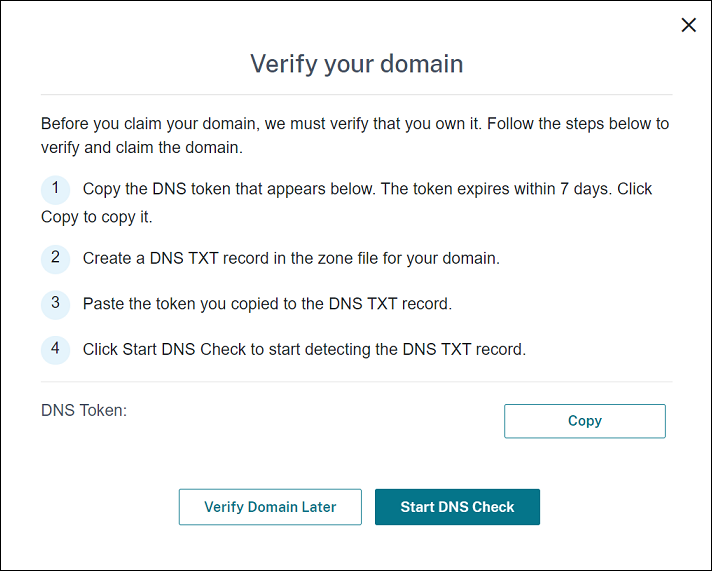
「コピー」をクリックして、DNSトークンをクリップボードにコピーします。
-
ドメインのゾーンファイルにDNS TXTレコードを作成します。これを行うには、ドメインホスティングプロバイダーのポータルにアクセスし、コピーしたDNSトークンを追加します。次のスクリーンショットは、ドメインホスティングプロバイダーのポータルを示しています。お使いのポータルは異なる場合があります。
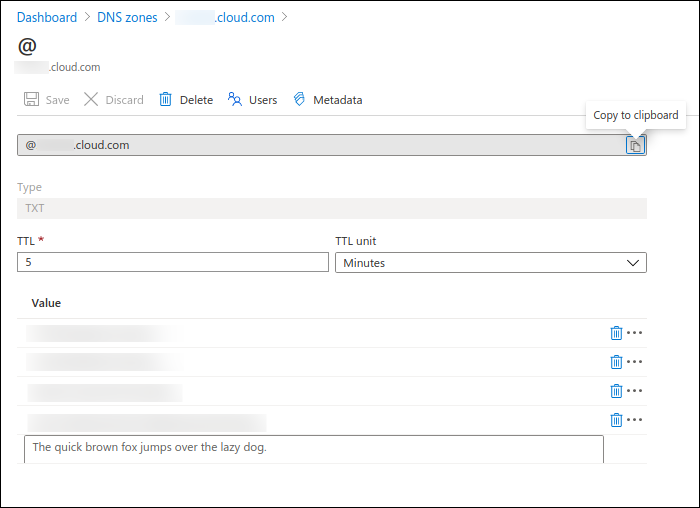
-
Citrix Cloudの「ドメインを確認」ページで、「DNSチェックを開始」をクリックしてDNS TXTレコードの検出を開始します。後でドメインを確認する場合は、「後でドメインを確認」をクリックします。
検証プロセスには通常約1時間かかります。ただし、応答が返されるまでに最大2日かかる場合があります。ステータスチェック中にログアウトして再度ログインしても問題ありません。構成が完了すると、ドメインのステータスが「保留中」から「確認済み」に変わります。 -
-
ドメインを要求したら、AutoDiscoveryサービスに関する情報を提供します。追加したドメインの省略記号メニューをクリックし、「Citrix Endpoint Management情報を追加」をクリックします。「AutoDiscoveryサービス情報」ページが表示されます。
-
次の情報を入力し、「保存」をクリックします。
-
Citrix Endpoint ManagementサーバーFQDN: Citrix Endpoint Managementサーバーの完全修飾ドメイン名を入力します。例:
example.xm.cloud.com。この設定は、MDMおよびMAMトラフィック制御に使用されます。 -
NetScaler Gateway FQDN: NetScaler Gatewayの完全修飾ドメイン名を、FQDNまたはFQDN:ポートの形式で入力します。例:
example.com。この設定は、MAMトラフィックをデータセンターにルーティングするために使用されます。MDMのみの展開の場合は、このフィールドを空白のままにします。注:Citrixでは、MAMトラフィックを制御するためにNetScaler Gateway FQDNではなくMAMポート設定を使用することをお勧めします。NetScaler Gatewayのポートとともに完全修飾ドメイン名を入力した場合、クライアントデバイスはMAMポート設定の構成を使用します。 -
インスタンス名: 以前に構成したCitrix Endpoint Managementサーバーのインスタンス名を入力します。インスタンス名が不明な場合は、デフォルト値のzdmのままにします。
-
MDMポート: MDM制御トラフィックとMDM登録に使用されるポートを入力します。クラウドベースのサービスの場合、デフォルトは443です。
-
MAMポート: MAM制御トラフィック、MAM登録、iOS登録、およびアプリ列挙に使用されるポートを入力します。クラウドベースのサービスの場合、デフォルトは8443です。
-
WindowsデバイスのAutoDiscoveryを要求する
Windowsデバイスを登録する予定がある場合は、次の手順を実行します。
-
Citrixサポートに連絡し、Windows AutoDiscoveryを有効にするためのサポートリクエストを作成します。
-
enterpriseenrollment.mycompany.com用の、公開署名されたワイルドカードではないSSL証明書を取得します。mycompany.comの部分は、ユーザーが登録に使用するアカウントを持つドメインです。.pfx形式のSSL証明書とそのパスワードを、前の手順で作成したサポートリクエストに添付します。複数のドメインを使用してWindowsデバイスを登録するには、次の構造を持つマルチドメイン証明書を使用することもできます。-
サービスを提供するプライマリドメインを指定するCNを持つSubjectDN(例: enterpriseenrollment.mycompany1.com)。
-
残りのドメインに適したSAN(例: enterpriseenrollment.mycompany2.com、enterpriseenrollment.mycompany3.comなど)。
-
-
DNSに正規名 (CNAME) レコードを作成し、SSL証明書のアドレス (enterpriseenrollment.mycompany.com) をautodisc.xm.cloud.comにマッピングします。WindowsデバイスユーザーがUPNを使用して登録すると、Citrix登録サーバーは次の処理を行います。
-
Citrix Endpoint Managementサーバーの詳細を提供します。
-
デバイスにCitrix Endpoint Managementから有効な証明書を要求するよう指示します。
-
この時点で、サポートされているすべてのデバイスを登録できます。次のセクションに進み、デバイスにリソースを配信する準備をします。
Azure AD条件付きアクセスとの統合
Citrix Endpoint Management を構成して、Office 365 アプリケーションに Azure AD 条件付きアクセスサポートを適用できます。この機能により、Office 365 アプリケーションを展開する際に、デバイスユーザーにゼロトラスト手法を展開できます。デバイスの状態、リスクスコア、場所、およびデバイス保護を使用して、自動化されたアクションを適用し、管理対象の Android Enterprise および iOS デバイス上の Office 365 アプリケーションへのアクセスを定義できます。
Azure AD デバイスコンプライアンスを適用するには、個々の Office 365 アプリケーションに対して条件付きアクセスポリシーを構成する必要があります。管理されていない、またはコンプライアンスに準拠していないデバイス上の特定の Office 365 アプリケーションへのユーザーアクセスを制限し、管理されている、またはコンプライアンスに準拠しているデバイス上でのみ個々のアプリケーションへのアクセスを許可できます。
前提条件
-
この統合には、Intune および Microsoft Office 365 ライセンスを含む有効な Azure AD Premium サブスクリプションが必要です。
-
Citrix Secure Hub バージョン 21.4.0 以降
-
Citrix Cloud で Azure AD を ID プロバイダー (IdP) として構成し、Citrix ID を Citrix Endpoint Management の IdP タイプとして設定します。詳しくは、「Citrix Cloud を介した Azure Active Directory による認証」を参照してください。
-
モバイルアプリケーションが AAD クライアントアプリで認証できるように、Citrix マルチテナント AAD アプリケーションに同意します。これは、Azure グローバル管理者によって の値が に設定されている場合にのみ必要です。この設定は、Azure ポータルの > > で構成します。同意を提供するには、「Azure AD コンプライアンス管理のために Citrix Endpoint Management を構成する」を参照してください。
-
Azure AD デバイス登録プロセスを開始する前に、Microsoft Authenticator アプリケーションをデバイスにインストールします。
-
Android Enterprise プラットフォームの場合、Web ブラウザアプリを必須のパブリックストアアプリとして構成します。
-
Azure AD コンソールで 設定を無効にします。Azure AD の構成を開始すると、セキュリティの既定値がより詳細な Azure AD 条件付きアクセスポリシーに置き換えられます。セキュリティの既定値の詳細については、Microsoft ドキュメントを参照してください。
Azure AD 条件付きアクセスポリシーによるデバイスコンプライアンスの構成
Azure AD 条件付きアクセスポリシーを通じてデバイスコンプライアンスを構成する一般的な手順は次のとおりです。
-
シトリックス エンドポイント マネジメント の構成:
-
Microsoft Endpoint Manager 管理センターで、各デバイスプラットフォームのコンプライアンスパートナーとして Citrix Workspace デバイスコンプライアンスを追加し、ユーザーグループを割り当てます。
-
Citrix Endpoint Management で、Microsoft Endpoint Manager 管理センターから情報を同期します。
-
-
Azure AD の構成: Azure AD ポータルで、個々の Office 365 アプリケーションの条件付きアクセス ポリシーを設定します。
-
Citrix Endpoint Management の構成: Office 365 アプリケーションの条件付きアクセス ポリシーを構成した後、Microsoft Authenticator アプリケーションと Office 365 アプリケーションを Citrix Endpoint Management のパブリックアプリストアアプリケーションとして追加します。これらのパブリックアプリケーションをデリバリーグループに割り当て、必須アプリケーションとして設定します。
Azure AD コンプライアンス管理のために Citrix Endpoint Management を構成する
-
Microsoft Endpoint Manager 管理センターにサインインし、テナント管理 > コネクタとトークン > デバイスコンプライアンス管理に移動します。コンプライアンスパートナーの追加をクリックし、各デバイスプラットフォームのコンプライアンスパートナーとしてCitrix Workspace デバイスコンプライアンスを選択します。次に、ユーザーグループを割り当てます。
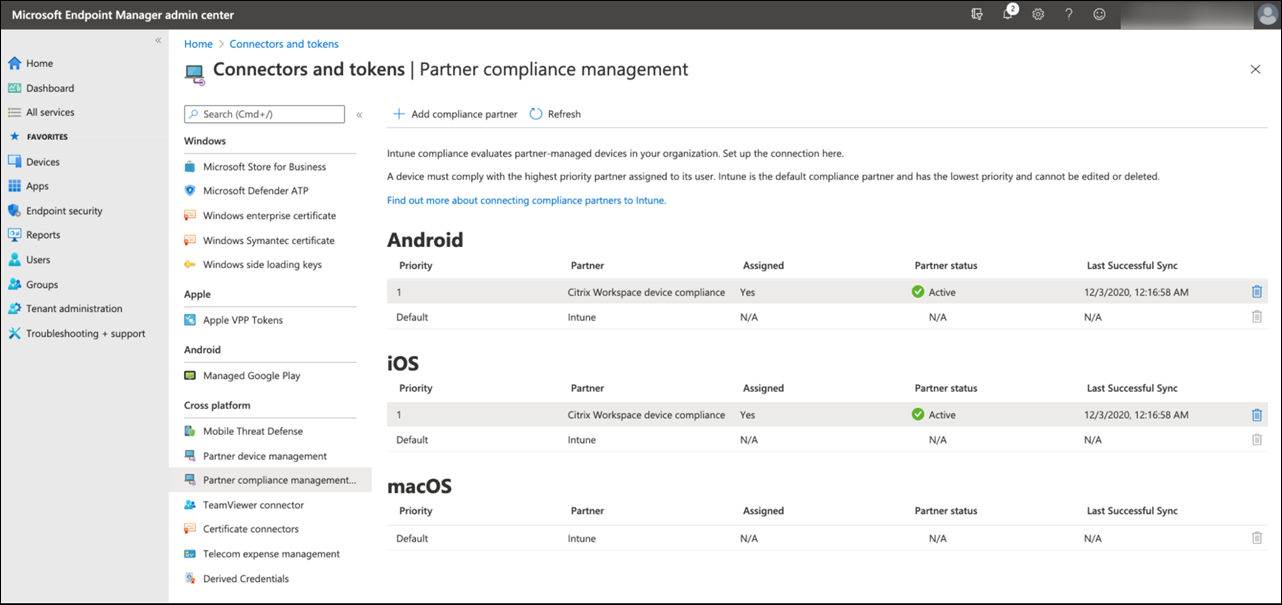
-
Citrix Endpoint Management で、設定 > Azure AD コンプライアンス管理に移動します。
-
オプションで、ユーザーが各デバイスで同意を提供する必要がないように、グローバル同意を設定します。クライアントアプリの同意の横にある同意を提供するをクリックします。グローバル管理者 Azure AD 資格情報を入力し、プロンプトに従ってクライアントアプリのグローバル同意を提供します。
-
接続をクリックして、Microsoft Endpoint Manager 管理センターから情報を同期します。
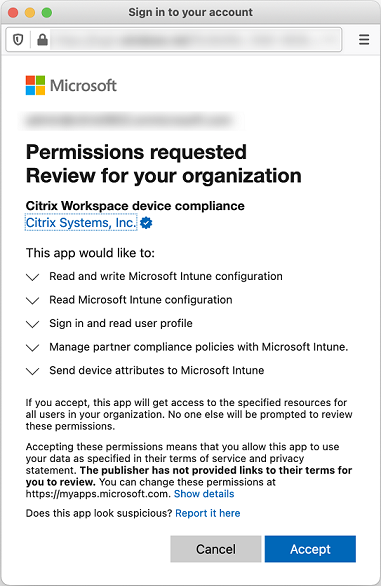
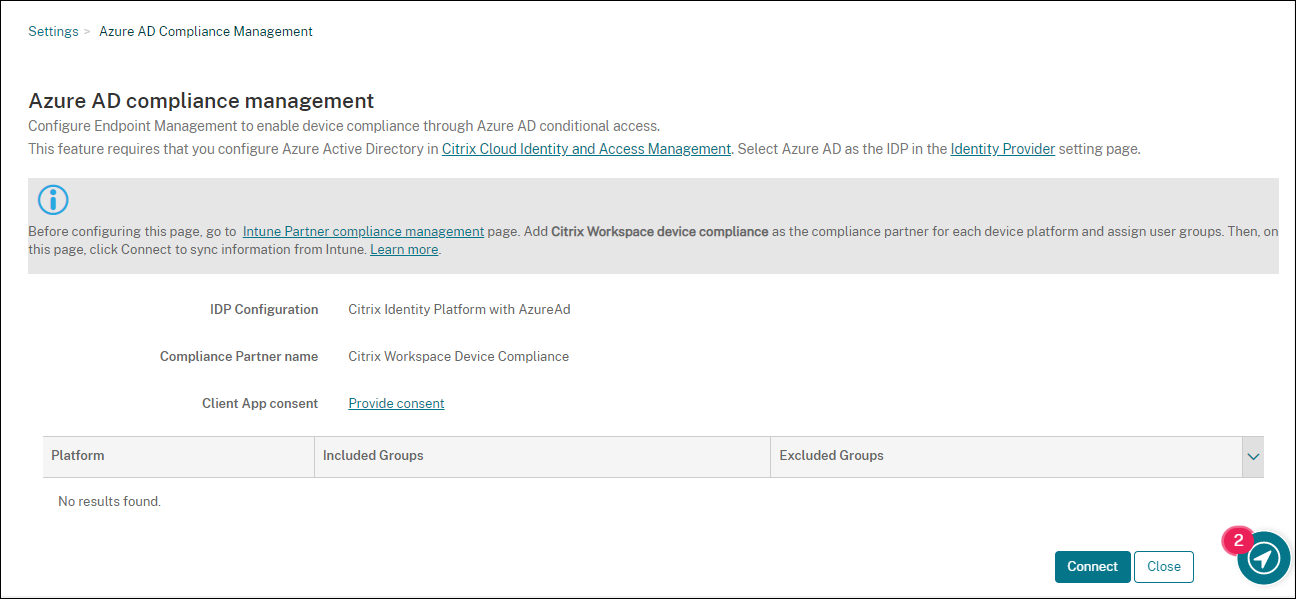 ダイアログボックスが表示され、この構成のアクセス許可を承諾するよう求められます。承諾をクリックします。構成が完了すると、同期されたデバイスプラットフォームがリストに表示されます。
Azure AD で条件付きアクセス ポリシーを構成する
Azure AD ポータルで、デバイスコンプライアンスを適用するために Office 365 アプリケーションの条件付きアクセス ポリシーを構成します。デバイス > 条件付きアクセス > ポリシー > 新しいポリシーに移動します。詳細については、Microsoft ドキュメントを参照してください。
Intune で管理されるアプリケーションのデバイスコンプライアンスを構成するには:
Citrix Endpoint Managementでのアプリの構成
Office 365アプリの条件付きアクセスポリシーを構成したら、Microsoft AuthenticatorアプリとOffice 365アプリをCitrix Endpoint Managementのパブリックアプリストアアプリとして追加します。これらのパブリックアプリをデリバリーグループに割り当て、必須アプリとして設定します。詳しくは、「パブリックアプリストアアプリの追加」を参照してください。
ユーザー認証ワークフロー
-
オンプレミスのActive Directory(AD)でデバイスを登録し、その後Microsoft Azure Active Directory(AAD)を使用してCitrix IDプロバイダーと統合したユーザーは、再登録する必要はありません。オンプレミスのActive DirectoryからMicrosoft Azure Active Directoryにアカウントを同期できます。詳しくは、「Active DirectoryとAzure ADの準備」を参照してください。
-
Citrix Endpoint Managementは、Microsoft Authenticatorと構成済みのOffice 365アプリを必須アプリとしてデバイスにプッシュします。WebブラウザーアプリをAndroidプラットフォームの必須パブリックストアアプリとして構成した場合、Citrix Endpoint Managementはそれもユーザーデバイスにプッシュします。
-
Citrix Secure Hubは、Citrix Endpoint Managementを介して管理されているすべてのアプリを自動的にインストールして表示します。
-
ユーザーが利用可能なOffice 365アプリにサインインしようとすると、デバイスは登録プロセスを開始するためにAzure AD登録リンクをタップするようユーザーに促します。
-
ユーザーが登録リンクをタップすると、Microsoft Authenticatorアプリが開きます。ユーザーはAzure ADの資格情報を入力し、デバイス登録の条件に同意します。その後、Microsoft Authenticatorアプリが閉じ、Citrix Secure Hubが再度開きます。
-
Citrix Secure Hubは、Azure ADデバイス登録が完了したことを示すメッセージを表示します。これでユーザーはMicrosoftアプリを使用してクラウドのリソースにアクセスできるようになります。登録が完了すると、Azure ADはコンソールでデバイスを管理対象および準拠としてマークします。
デフォルトのデバイスポリシーとモバイル生産性向上アプリ
Citrix Endpoint Management 19.5.0以降でオンボーディングを開始する場合、いくつかのデバイスポリシーとモバイル生産性向上アプリが事前構成されています。この構成により、次のことが可能になります。
-
基本的な機能をデバイスに即座に展開する
-
安全なワークスペースのために推奨されるベースライン構成から始めます。
アンドロイド、アンドロイド エンタープライズ、iOS、macOS、およびWindows デスクトップ/タブレットプラットフォームの場合、お客様のサイトには以下の事前構成済みデバイスポリシーがあります。
-
パスコードデバイスポリシー: パスコードデバイスポリシーはオンになっており、すべてのデフォルトパスコード設定が有効になっています。
-
アプリインベントリデバイスポリシー: アプリインベントリデバイスポリシーはオンになっています。
-
制限デバイスポリシー: 制限デバイスポリシーはオンになっており、すべてのデフォルト制限設定が有効になっています。
これらのポリシーは、すべてのActive Directoryユーザーとローカルユーザーを含むAllUsersデリバリーグループにあります。AllUsersデリバリーグループは初期テストのみに使用することをお勧めします。その後、独自のデリバリーグループを作成し、AllUsersデリバリーグループを無効にしてください。事前構成済みのデバイスポリシーとアプリは、独自のデリバリーグループで再利用できます。
すべてのCitrix Endpoint Managementデバイスポリシーは、デバイスポリシーに記載されています。この記事には、コンソールを使用してデバイスポリシーを編集する方法に関する情報が含まれています。一般的に使用されるデバイスポリシーについては、デバイスポリシーとユースケースの動作を参照してください。
iOSおよびAndroidプラットフォームの場合、サイトには以下の事前構成済みモバイル生産性アプリがあります。
-
シトリックス セキュア メール
-
シトリックス セキュアウェブ
-
シトリックス ファイル
これらのアプリはAllUsersデリバリーグループにあります。
詳細については、モバイル生産性アプリについてを参照してください。
Citrix Endpoint Managementの構成を続行する
デバイス登録の基本的な設定が完了した後、Citrix Endpoint Managementの構成方法はユースケースによって大きく異なります。例:
-
セキュリティ要件は何ですか?また、それらの要件とユーザーエクスペリエンスのバランスをどのように取りたいですか?
-
どのデバイスプラットフォームをサポートしていますか?
-
ユーザーは自分のデバイスを所有していますか、それとも会社所有のデバイスを使用していますか?
-
デバイスにプッシュしたいデバイスポリシーは何ですか?
-
ユーザーにどのような種類のアプリを提供しますか?
このセクションでは、このドキュメントセット内の記事に誘導することで、多くの構成オプションをナビゲートするのに役立ちます。
サードパーティサイトでの構成を完了する際は、Citrix Endpoint Managementコンソール設定を構成する際の参照用に、情報とその場所をメモしておいてください。
-
セキュリティと認証。Citrix Endpoint Managementは、証明書を使用して安全な接続を作成し、ユーザーを認証します。Citrixは、Citrix Endpoint Managementインスタンス用のワイルドカード証明書を提供します。
-
認証コンポーネントとセキュリティレベルごとの推奨構成については、「高度な概念」の記事、認証を参照してください。また、セキュリティとユーザーエクスペリエンスも参照してください。
-
Citrix Endpoint Managementの操作中に使用される認証コンポーネントの概要については、証明書と認証を参照してください。
-
以下の認証タイプから選択できます。認証の構成には、Citrix Endpoint ManagementおよびNetScaler Gatewayコンソールでのタスクが含まれます。
-
ユーザーに証明書を配信するには、以下を構成します。
-
資格情報プロバイダー(/ja-jp/citrix-endpoint-management/authentication/credential-providers.html)
-
デバイス登録セキュリティモード。デバイス登録セキュリティモードは、ユーザーがCitrix Endpoint Managementにデバイスを登録するために必要な資格情報の種類と登録手順を指定します。詳細については、「登録セキュリティモードの構成」を参照してください。
-
ユーザーがAzure Active Directory資格情報で認証できるようにするには、「Citrix Cloudを介したAzure Active Directoryでの認証」を参照してください。
-
-
デバイス登録
-
多数のデバイスを登録するためのプログラムが利用可能です。
-
Apple Deployment Programを介したデバイスの展開(/ja-jp/citrix-endpoint-management/device-management/apple/apple-deployment-program.html)
-
Appleデバイスの一括登録(/ja-jp/citrix-endpoint-management/device-management/apple/ios-bulk-enrollment.html)
-
Windowsデバイスの一括登録(/ja-jp/citrix-endpoint-management/device-management/windows/windows-bulk-enrollment.html)
-
-
Androidデバイスを登録するには、Android Enterprise管理者アカウントを作成します。「Android Enterprise」を参照してください。または、「Google Workspaceのお客様向けレガシーAndroid Enterprise」を参照してください。
-
登録招待を使用するか、登録通知を送信できます。
-
登録招待(/ja-jp/citrix-endpoint-management/device-management.html#enrollment-invitations)。
-
通知(/ja-jp/citrix-endpoint-management/users/notifications.html)。
-
-
登録の詳細については、「デバイス管理」およびそのノード配下の記事を参照してください。
-
-
デバイスポリシーと管理
-
デバイス(MDM)ポリシー。すべてのCitrix Endpoint Managementデバイスポリシーは、「デバイスポリシー」に記載されています。一般的に使用されるデバイスポリシーの詳細については、「デバイスポリシーとユースケースの動作」を参照してください。
-
クライアントプロパティ。クライアントプロパティには、ユーザーデバイス上のCitrix Secure Hubに直接提供される情報が含まれています。詳しくは、クライアントプロパティおよびCitrix Endpoint Managementクライアントプロパティを参照してください。
-
デリバリーグループ。デリバリーグループに関連する使用例については、ユーザーコミュニティおよびデリバリーグループの追加を参照してください。
-
-
アプリを展開する準備をする
-
Citrix Endpoint Managementでサポートされているアプリについては、アプリの追加を参照してください。
-
Apple Volume Purchaseを使用して、iOSアプリのライセンスを管理できます。詳しくは、Apple Volume Purchaseを参照してください。
-
Citrix Endpoint Managementを使用して、Apple Volume Purchaseで取得したiBooksを展開できます。メディアの追加を参照してください。
-
Citrixは、Citrix Secure MailやCitrix Secure Webなどのモバイル生産性向上アプリを提供しています。モバイル生産性向上アプリについてを参照してください。
-
Citrix Secure Mailの代替として、ネイティブメールをデバイスに配信できます。参照:
-
エクスチェンジ アクティブシンク 用 シトリックス エンドポイント マネジメント コネクタ
-
Exchange ActiveSync 用 NetScaler Gateway コネクタ
-
ユーザーがドキュメントとデータをMicrosoft Office 365アプリに安全に転送できるようにするには、Office 365アプリとの安全な対話の許可およびOfficeデバイスポリシーを参照してください。
-
アプリポリシーに関する一般的な情報については、アプリポリシーとユースケースシナリオを参照してください。
-
MDX Toolkitは、Citrix Endpoint Managementでエンタープライズアプリを安全に展開するためのアプリラッピングテクノロジーです。MAM SDKはMDX Toolkitに代わるものです。MDX Toolkitは2023年7月にEOLを迎える予定です。MAM SDKの詳細については、MAM SDKの概要を参照してください。
-
アプリの詳細については、アプリの追加 の他の記事を参照してください。
-
-
Citrix Endpoint Management のロールベースのアクセス制御 (RBAC) 機能を使用すると、事前定義されたロール (アクセス許可のセット) をユーザーおよびグループに割り当てることができます。これらのアクセス許可は、ユーザーがシステム機能にアクセスできるレベルを制御します。詳細については、「RBAC でロールを構成する」を参照してください。
-
Citrix Endpoint Management で自動アクションを作成して、イベント、特定の構成、またはユーザーデバイス上のアプリの存在に応じて実行するアクションを指定します。詳細については、「自動アクション」を参照してください。