
Windows Hello for Business デバイスポリシー
Windows Hello for Businessを使用すると、ユーザーはActive DirectoryまたはAzure Active Directoryアカウントを使用してWindowsデバイスにサインオンできます。Windows Hello for Businessデバイスポリシーを使用してこの機能を有効にすると、ユーザーはデバイスでWindows Hello for Businessをプロビジョニングできるようになります。このポリシーでは、パスコードの制限やその他のセキュリティ機能も構成できます。
構成 > デバイスポリシーに移動して、Windows Hello for Businessデバイスポリシーを追加します。次の設定を構成します。
Windowsデスクトップ/タブレットの設定
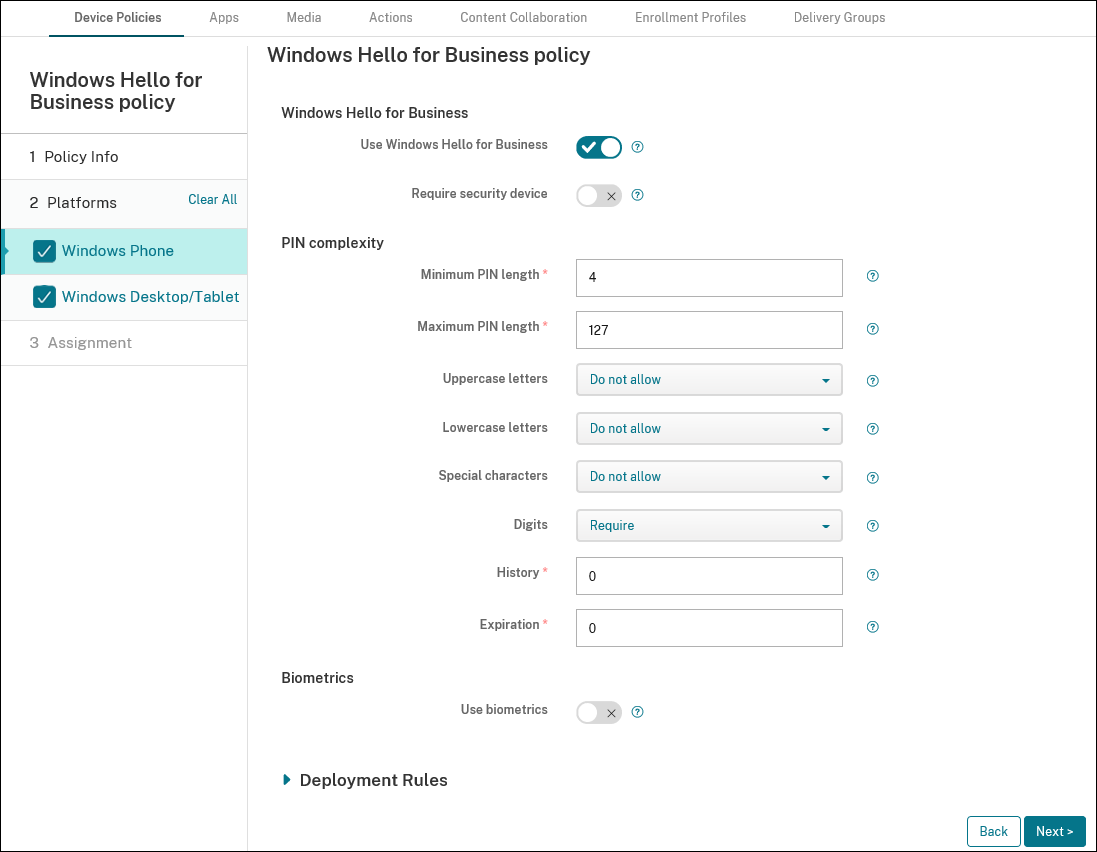
-
Windows Hello for Businessを使用する: 機能を有効にして、ユーザーがデバイスでWindows Hello for Businessをプロビジョニングできるようにします。
-
セキュリティデバイスを要求する: サインオンするには、ユーザーがトラステッドプラットフォームモジュール(TPM)を持っていることを要求します。
-
PINの最小/最大長: ユーザーPINの最小および最大長。PINの最小長のデフォルトは4です。PINの最大長のデフォルトは127です。
-
大文字、小文字、特殊文字: 各文字タイプを許可、必須、または許可しないのいずれにするかを選択します。デフォルトは許可しないです。
-
数字: 数字を許可、必須、または許可しないのいずれにするか。デフォルトは必須です。
-
履歴: ユーザーが再利用できない過去のPINの数。デフォルトは0で、これはユーザーがすべてのPINを再利用できることを意味します。
-
有効期限: ユーザーがPINを変更する必要があるまでの日数。デフォルトは0で、これはPINが期限切れにならないことを意味します。
-
生体認証を使用する: ユーザーサインオンにPINの代わりに生体認証の使用を許可します。