
OS更新デバイスポリシー
OS更新デバイスポリシーを使用すると、以下を展開できます。
-
監視対象のiOSデバイスへの最新のOSアップデート。OS更新デバイスポリシーは、Apple Deployment Programに登録されている監視対象デバイスでのみ機能します。
-
Apple Deployment Programに登録されているmacOS 10.11.5以降を実行しているmacOSデバイスへの最新のOSおよびアプリのアップデート。
注:
Appleは現在、OSアップデートをメジャーバージョンのみに制限しています。管理者はマイナーバージョンを更新できません。詳細については、Appleのドキュメントにあるこの記事を参照してください。
-
Windows 10またはWindows 11を実行している監視対象のデスクトップおよびタブレットデバイスへの最新のOSアップデート。OS更新ポリシーを使用して、Windows 10(バージョン1607以降)またはWindows 11を実行しているデスクトップおよびタブレットの配信最適化設定を管理することもできます。配信最適化は、MicrosoftがWindows 10およびWindows 11のアップデート用に提供するピアツーピアクライアント更新サービスです。配信最適化の目的は、更新プロセス中の帯域幅の問題を軽減することです。帯域幅の削減は、ダウンロードタスクを複数のデバイス間で共有することによって実現されます。詳細については、Microsoft の記事「Windows 10 の更新プログラムの配信の最適化を構成する」を参照してください。
-
管理対象のAndroid Enterpriseデバイス(Android 7.0以降)への最新のOSアップデート。
重要:
OS更新ポリシーでは、更新を完全に無効にすることはできません。更新を最大90日間遅延させるには、制限ポリシーを作成します。(/ja-jp/citrix-endpoint-management/policies/restrictions-policy.html)を参照してください。
このポリシーを追加または構成するには、**[構成]>[デバイスポリシー]**に移動します。詳細については、(/ja-jp/citrix-endpoint-management/policies.html)を参照してください。
iOS設定
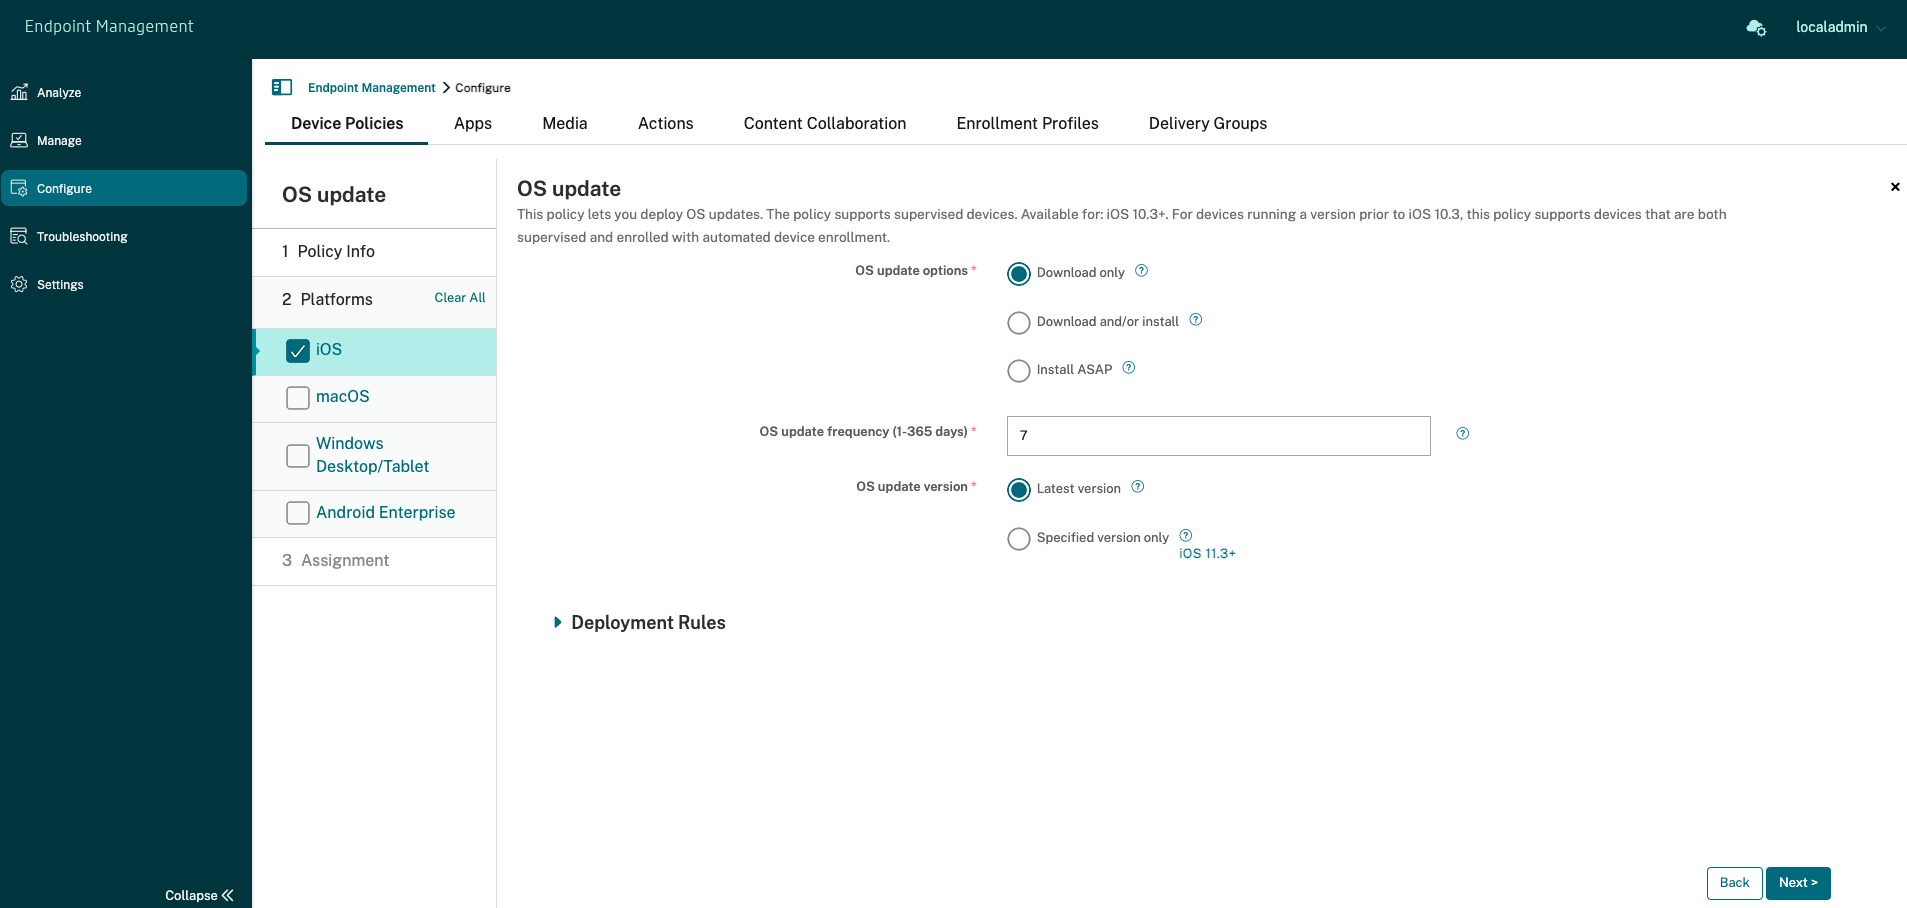
以下の設定は、監視対象のiOSデバイス用です。
-
OSアップデートオプション: どちらのオプションも、OSアップデート頻度に従って、最新のOSアップデートを監視対象デバイスにダウンロードします。デバイスはユーザーにアップデートのインストールを促します。プロンプトは、ユーザーがデバイスのロックを解除した後に表示されます。
-
OSアップデート頻度: Citrix Endpoint ManagementがデバイスOSをチェックし、アップデートする頻度を決定します。デフォルトは7日です。
-
OSアップデートバージョン: 監視対象のiOSデバイスをアップデートするために使用するバージョンを指定します。デフォルトは最新バージョンです。
-
最新バージョン: 最新のOSバージョンにアップデートするには、これを選択します。
-
特定のバージョンのみ: 特定のOSバージョンにアップデートするには、これを選択し、バージョン番号を入力します。
-
macOSの設定
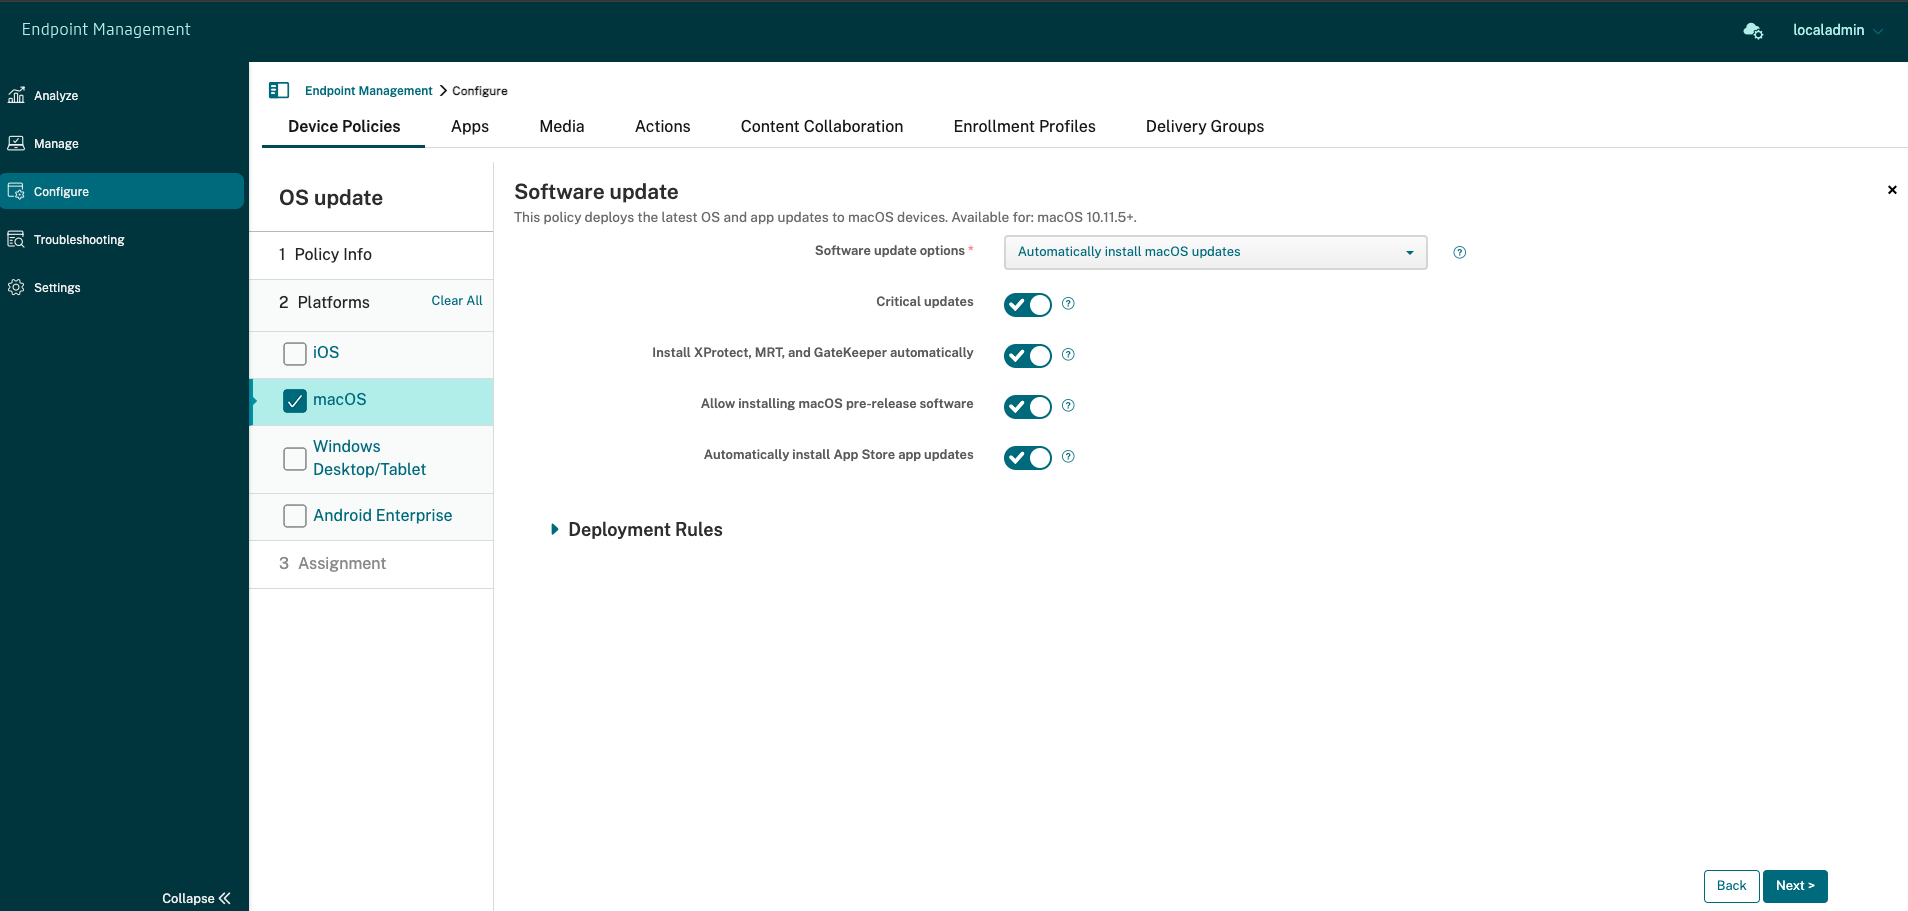
-
ソフトウェアアップデートオプション: macOSデバイスがアップデートをチェックし、インストールする方法を制御します。以下のオプションから選択します。
-
macOSアップデートを自動的にインストール: アップデートは自動的にダウンロードされ、インストールされます。
-
利用可能な場合は新しいアップデートをダウンロード: アップデートはダウンロードされますが、手動でのインストールが必要です。
-
アップデートを確認: アップデートが存在するかどうかを確認しますが、アップデートを自動的にダウンロードまたはインストールしません。
-
アップデートを確認しない: 新しいアップデートの確認、アップデートのダウンロード、またはアップデートの自動インストールを行いません。ユーザーは引き続き手動でアップデートをインストールできます。
-
-
重要なアップデート: 重要なmacOSアップデートの自動インストールを許可します。
-
xProtect、MRT、およびGateKeeperアップデートを自動的にインストール: macOSデバイスがセキュリティソフトウェアのアップデートを自動的にインストールすることを許可します。
-
macOSプレリリースソフトウェアのインストールを許可: ユーザーがmacOSソフトウェアのプレリリースバージョンをインストールできるようにします。
-
App Storeアプリのアップデートを自動的にインストール: App Storeアプリが自動的にアップデートされるようにします。
iOSおよびmacOSのアップデートアクションのステータスを取得
iOSおよびmacOSの場合、Citrix Endpoint ManagementはOSアップデート制御ポリシーをデバイスに展開しません。代わりに、Citrix Endpoint Managementはポリシーを使用して、以下のMDMコマンドをデバイスに送信します。
-
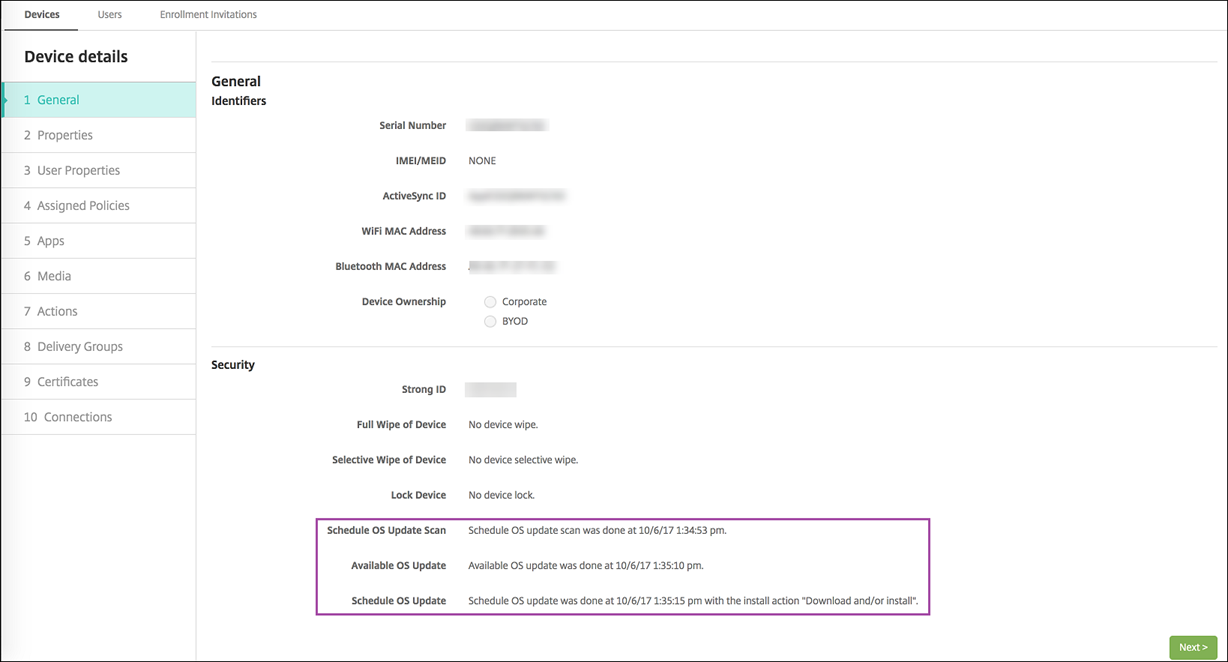
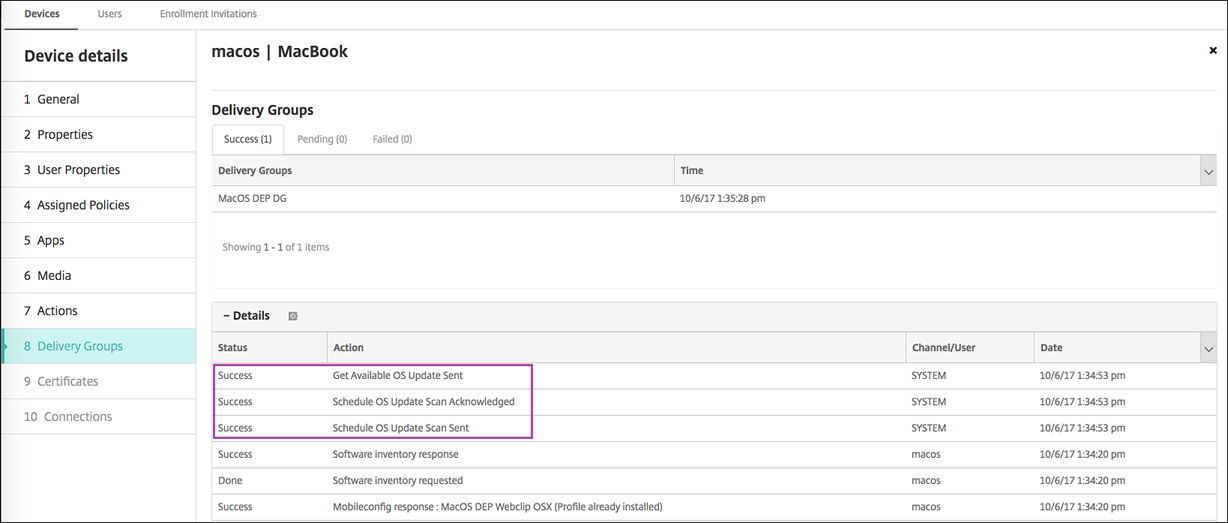
OSアップデートスキャンをスケジュール: デバイスがOSアップデートのバックグラウンドスキャンを実行するように要求します。(iOSではオプション)
-
利用可能なOSアップデート: 利用可能なOSアップデートのリストをデバイスに照会します。
-
OSアップデートをスケジュール: デバイスがmacOSアップデート、アプリのアップデート、またはその両方を行うように要求します。したがって、デバイスのOSがOSおよびアプリのアップデートをダウンロードまたはインストールするタイミングを決定します。
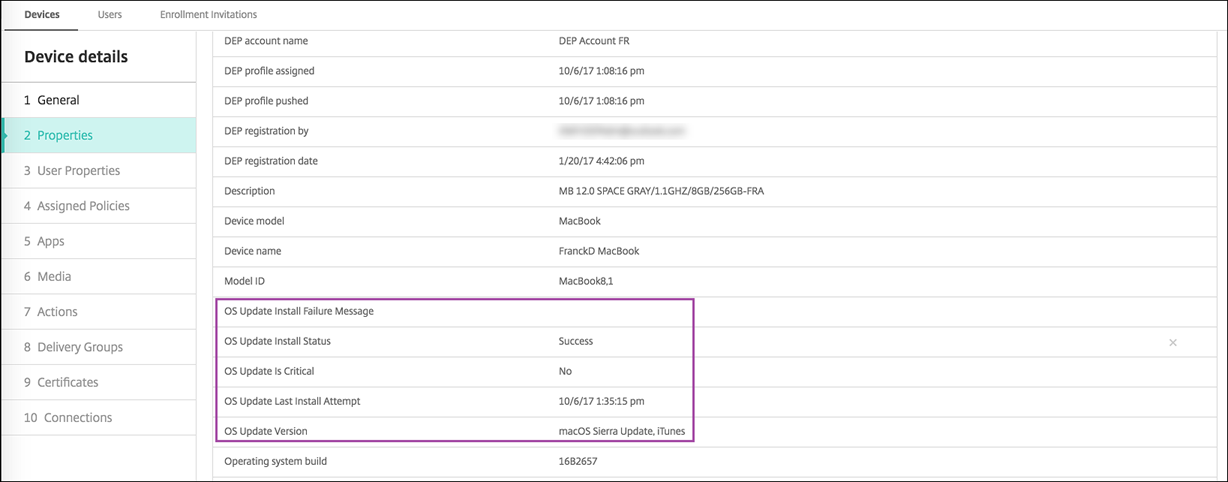
**Manage > Devices > Device details (General)**ページには、スケジュールされた利用可能なOSアップデートスキャン、およびスケジュールされたmacOSとアプリのアップデートのステータスが表示されます。
アップデートアクションのステータスの詳細については、**Manage > Devices > Device details (Delivery Groups)**ページに移動してください。
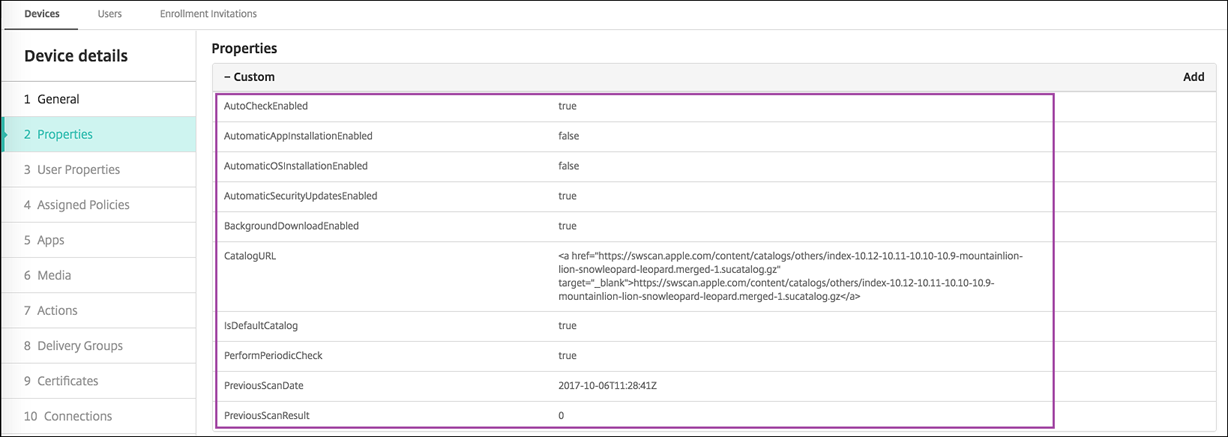
利用可能なOSアップデートや最終インストール試行などの詳細については、**Manage > Devices > Device details (Properties)**ページに移動してください。
Windowsデスクトップおよびタブレットの設定
-
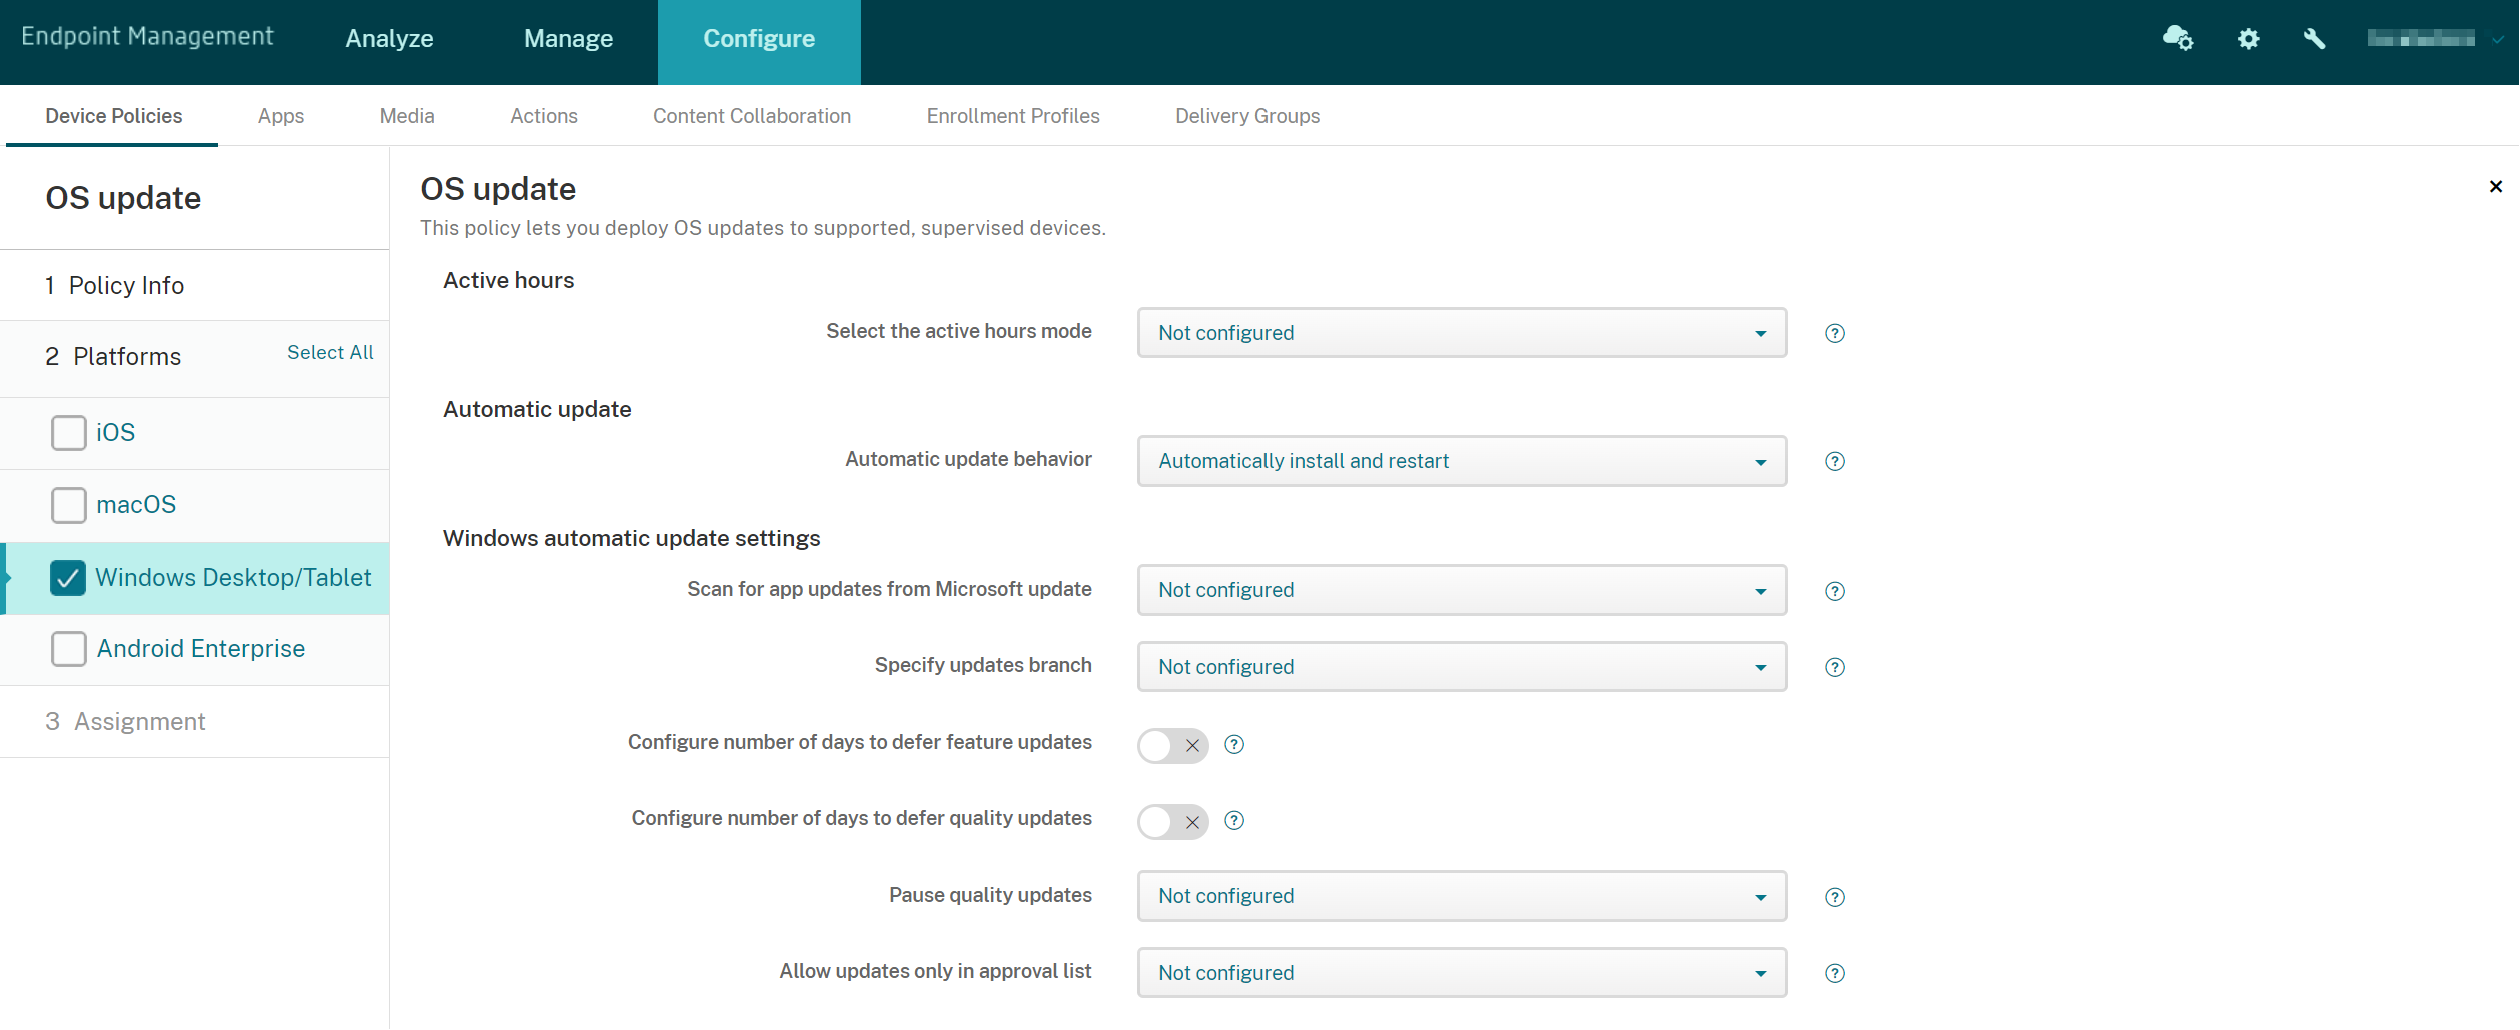
アクティブ時間モードの選択: OSアップデートを行うアクティブ時間を構成するモードを選択します。時間範囲、または開始時刻と終了時刻を指定できます。モードを選択すると、追加の設定が表示されます。アクティブ時間の最大範囲を指定、またはアクティブ時間の開始とアクティブ時間の終了。未構成を選択すると、WindowsはいつでもOSアップデートを実行できます。既定値は未構成です。
-
自動更新の動作: ユーザーデバイス上のWindows更新サービスのダウンロード、インストール、および再起動の動作を構成します。既定値は自動インストールと再起動です。
-
更新プログラムのダウンロード前にユーザーに通知: Windowsは、更新プログラムが利用可能になったときにユーザーに通知します。Windowsは、更新プログラムを自動的にダウンロードおよびインストールしません。ユーザーがダウンロードおよびインストール操作を開始する必要があります。
-
自動インストールとデバイス再起動のスケジュール設定を通知: Windowsは、従量制課金接続ではないネットワークで更新プログラムを自動的にダウンロードします。Windowsは、デバイスが使用中でなく、バッテリー電源で動作していないときに、自動メンテナンス中に更新プログラムをインストールします。自動メンテナンスが2日間更新プログラムをインストールできない場合、Windows Updateはすぐに更新プログラムをインストールします。インストールに再起動が必要な場合、Windowsはユーザーに再起動時刻をスケジュールするよう促します。ユーザーは最大7日間、再起動をスケジュールできます。7日後、Windowsはデバイスの再起動を強制します。ユーザーが開始時刻を制御できるようにすることで、再起動時に適切にシャットダウンしないアプリによって引き起こされる偶発的なデータ損失のリスクが軽減されます。
-
自動インストールと再起動: 既定の設定です。Windowsは、従量制課金接続ではないネットワークで更新プログラムを自動的にダウンロードします。Windowsは、デバイスが使用中でなく、バッテリー電源で動作していないときに、自動メンテナンス中に更新プログラムをインストールします。自動メンテナンスが2日間更新プログラムをインストールできない場合、Windows Updateはすぐに更新プログラムをインストールします。インストールに再起動が必要な場合、Windowsはデバイスが非アクティブなときに自動的にデバイスを再起動します。
-
指定した時刻に自動インストールと再起動: このオプションを選択すると、日付と時刻を指定するための追加の設定が表示されます。既定値は毎日午前3時です。自動インストールは指定された時刻に行われ、デバイスの再起動は15分間のカウントダウン後に発生します。Windowsが再起動の準備ができたとき、ログインしているユーザーは15分間のカウントダウンを中断して再起動を遅らせることができます。
-
エンドユーザー制御なしで自動インストールと再起動: Windowsは、従量制課金接続ではないネットワークで更新プログラムを自動的にダウンロードします。Windowsは、デバイスが使用中でなく、バッテリー電源で動作していないときに、自動メンテナンス中に更新プログラムをインストールします。自動メンテナンスが2日間更新プログラムをインストールできない場合、Windows Updateはすぐに更新プログラムをインストールします。インストールに再起動が必要な場合、Windowsはデバイスが非アクティブなときに自動的にデバイスを再起動します。このオプションは、ユーザーコントロールパネルも読み取り専用に設定します。
-
自動更新をオフにする: デバイス上のWindows自動更新を無効にします。
-
-
Microsoft Updateからのアプリ更新プログラムのスキャン: WindowsがMicrosoft Updateサービスから他のMicrosoftアプリの更新プログラムを受け入れるかどうかを指定します。既定値は未構成です。
-
未構成: 動作を構成したくない場合は、この設定を使用します。Windowsは、ユーザーデバイス上の関連UIを変更しません。ユーザーは、他のMicrosoftアプリの更新プログラムを受け入れるか拒否することができます。
-
はい: Windowsは、Windows更新サービスからアプリの更新プログラムがインストールされることを許可します。ユーザーデバイス上の関連設定は非アクティブであるため、ユーザーはその設定を変更できません。
-
いいえ: Windowsは、Windows更新サービスからアプリの更新プログラムがインストールされることを許可しません。ユーザーデバイス上の関連設定は非アクティブであるため、ユーザーはその設定を変更できません。
-
-
更新ブランチの指定: 更新プログラムに使用するWindows更新サービスブランチを指定します。既定値は未構成です。
-
未構成: 動作を構成したくない場合は、この設定を使用します。Windowsは、ユーザーデバイス上の関連UIを変更しません。ユーザーはWindows更新サービスブランチを選択できます。
-
Current Branch: Windows は Current Branch から更新プログラムを受け取ります。ユーザーデバイスの関連設定は非アクティブであるため、ユーザーはその設定を変更できません。
-
Current Branch for Business: Windows は Current Branch for Business から更新プログラムを受け取ります。ユーザーデバイスの関連設定は非アクティブであるため、ユーザーはその設定を変更できません。
-
-
機能更新プログラムの延期日数設定: オンの場合、Windows は指定された日数だけ機能更新プログラムを延期し、ユーザーはその設定を変更できません。オフの場合、ユーザーは機能更新プログラムを延期する日数を変更できます。既定値はオフです。
-
品質更新プログラムの延期日数設定: オンの場合、Windows は指定された日数だけ品質更新プログラムを延期し、ユーザーはその設定を変更できません。オフの場合、ユーザーは品質更新プログラムを延期する日数を変更できます。既定値はオフです。
-
品質更新プログラムの一時停止: 品質更新プログラムを 35 日間一時停止するかどうかを指定します。既定値は未構成です。
-
未構成: 動作を構成しない場合は、この設定を使用します。Windows はユーザーデバイスの関連 UI を変更しません。ユーザーは品質更新プログラムを 35 日間一時停止することを選択できます。
-
はい: Windows は、Windows Update サービスからの品質更新プログラムのインストールを 35 日間一時停止します。ユーザーデバイスの関連設定は非アクティブであるため、ユーザーはその設定を変更できません。
-
いいえ: Windows は、Windows Update サービスからの品質更新プログラムのインストールを一時停止しません。ユーザーデバイスの関連設定は非アクティブであるため、ユーザーはその設定を変更できません。
-
-
承認リスト内の更新プログラムのみを許可: MDM サーバーが承認した更新プログラムのみをインストールするかどうかを指定します。Citrix Endpoint Management は、承認済み更新プログラムのリストの構成をサポートしていません。既定値は未構成です。
-
未構成: 動作を構成しない場合は、この設定を使用します。Windows はユーザーデバイスの関連 UI を変更しません。ユーザーは許可する更新プログラムを選択できます。
-
はい、承認済み更新プログラムのみをインストール: 承認済み更新プログラムのみのインストールを許可します。
-
いいえ、適用可能なすべての更新プログラムをインストール: デバイス上の適用可能なすべての更新プログラムのインストールを許可します。
-
-
内部更新サーバーを使用: Windows Update サービスから更新プログラムを取得するか、Windows Server Update Services (WSUS) を介して内部更新サーバーから更新プログラムを取得するかを指定します。オフの場合、デバイスは Windows Update サービスを使用します。オンの場合、デバイスは指定された WSUS サーバーに接続して更新プログラムを取得します。既定値はオフです。
-
Microsoft 以外のエンティティによって署名された更新プログラムを受け入れる: Microsoft 以外のサードパーティエンティティによって署名された更新プログラムを受け入れるかどうかを指定します。この機能には、デバイスがサードパーティベンダーの証明書を信頼している必要があります。既定値はオフです。
-
Microsoft 更新サービスへの接続を許可: デバイスが WSUS サーバーから更新プログラムを取得するように構成されている場合でも、デバイス上の Windows Update が定期的に Microsoft 更新サービスに接続することを許可します。既定値はオンです。
-
WSUSサーバー: WSUSサーバーのサーバーURLを指定します。
-
更新プログラムをホストする代替イントラネットサーバー: 更新プログラムをホストし、レポート情報を受信する代替イントラネットサーバーのURLを指定します。
-
-
配信の最適化を構成する: Windows 10およびWindows 11の更新プログラムに配信の最適化を使用するかどうか。既定値はオフです。
-
キャッシュサイズ: 配信の最適化キャッシュの最大サイズ。値が0の場合、キャッシュは無制限です。既定値は10 GBです。
-
VPNピアキャッシュを許可する: VPN経由でドメインネットワークに接続されている場合に、デバイスがピアキャッシュに参加することを許可するかどうか。オンの場合、デバイスはVPNまたは企業ドメインネットワーク上の他のドメインネットワークデバイスからダウンロードまたはアップロードできます。既定値はオフです。
-
ダウンロード方法: 配信の最適化がWindows Update、アプリ、およびアプリの更新プログラムのダウンロードに使用できるダウンロード方法。既定値はHTTP blended with peering behind the same NATです。オプションは次のとおりです。
-
HTTPのみ、ピアリングなし: ピアツーピアキャッシュを無効にしますが、配信の最適化がWindows UpdateサーバーまたはWindows Server Update Services (WSUS) サーバーからコンテンツをダウンロードすることを許可します。
-
HTTP blended with peering behind the same NAT: 同じネットワーク上でのピア共有を有効にします。配信の最適化クラウドサービスは、ターゲットクライアントと同じパブリックIPを使用してインターネットに接続する他のクライアントを検索します。これらのクライアントは、プライベートサブネットIPを使用して同じネットワーク上の他のピアに接続しようとします。
-
HTTP blended with peering across a private group: デバイスのActive Directory Domain Services (AD DS) サイトまたはデバイスが認証するドメインに基づいてグループを自動的に選択します。ピアリングは、リモートオフィス内のデバイスを含む、同じグループに属するデバイス間の内部サブネット全体で発生します。
-
HTTP blended with Internet peering: 配信の最適化のインターネットピアソースを有効にします。
-
ピアリングなしのシンプルダウンロードモード: 配信の最適化クラウドサービスの使用を無効にします。配信の最適化は、配信の最適化クラウドサービスが利用できない、到達できない、またはコンテンツファイルサイズが10 MB未満の場合に、自動的にこのモードに切り替わります。このモードでは、配信の最適化はピアツーピアキャッシュなしで信頼性の高いダウンロードエクスペリエンスを提供します。
-
配信の最適化を使用せず、代わりにBITSを使用する: クライアントがBranchCacheを使用できるようにします。詳細については、Microsoftの記事「BranchCache」を参照してください。
-
-
最大ダウンロード帯域幅: 1秒あたりの最大ダウンロード帯域幅 (KB/秒)。既定値は0で、動的な帯域幅調整を意味します。
-
最大ダウンロード帯域幅の割合: 配信の最適化がすべての同時ダウンロードアクティビティで使用できる最大ダウンロード帯域幅。この値は、利用可能なダウンロード帯域幅の割合です。既定値は0で、動的な調整を意味します。
-
最大アップロード帯域幅: 1秒あたりの最大アップロード帯域幅 (KB/秒)。既定値は0です。値が0の場合、帯域幅は無制限です。
-
月間アップロードデータ上限: 各暦月において、配信最適化がインターネットピアにアップロードできる最大サイズ(GB単位)。デフォルトは20 GBです。値が0の場合、月間アップロードは無制限を意味します。
Citrix Endpoint ManagementがWindowsデスクトップおよびタブレットデバイスへの承認済みアップデートを処理する方法
承認済みの更新プログラムのみをインストールするかどうかを指定できます。Citrix Endpoint Managementは、更新プログラムを次のように処理します。
-
Windows Defenderの定義などのセキュリティ更新プログラムの場合、Citrix Endpoint Managementは更新プログラムを自動的に承認し、次回の同期時にデバイスにインストールコマンドを送信します。
-
その他のすべての更新プログラムの種類については、Citrix Endpoint Managementは承認を待ってからデバイスにインストールコマンドを送信します。
前提条件
-
Microsoftルート証明書をCitrix Endpoint Managementサーバーにサーバー証明書としてアップロードする必要があります。
-
サーバー証明書のインポートについては、証明書と認証の「証明書をインポートするには」を参照してください。
承認済みの更新プログラムのみをインストールするには
-
構成 > デバイスポリシーに移動し、OS更新デバイスポリシーを開きます。
-
承認リスト内の更新プログラムのみを許可設定をはい、承認済みの更新プログラムのみをインストールに変更します。
更新プログラムを承認するには
-
OS更新デバイスポリシーで、保留中の更新プログラムテーブルまでスクロールします。Citrix Endpoint Managementは、テーブルにリストされている更新プログラムをデバイスから取得します。
-
承認ステータスが保留中の更新プログラムを検索します。
-
承認したい更新プログラムの行をクリックし、その行の編集アイコン(追加列内)をクリックします。「デバイスポリシー設定画面」(/en-us/citrix-endpoint-management/media/pending-approved-windows-updates.png)
-
更新を承認するには、承認済みをクリックし、次に保存をクリックします。「デバイスポリシー設定画面」(/en-us/citrix-endpoint-management/media/change-approval-status.png)
注:
「保留中の更新」テーブルには追加および削除コマンドが含まれていますが、これらのコマンドはCitrix Endpoint Managementデータベースに変更をもたらしません。承認ステータスの編集は、保留中の更新に対して利用可能な唯一のアクションです。
デバイスのWindows更新ステータスを表示するには、管理 > デバイス > プロパティに移動します。
「デバイス設定画面」(/en-us/citrix-endpoint-management/media/device-details-win-updates-approved-to-install.png)
更新が公開されると、最初の列にステータス(成功または失敗)とともに更新IDが表示されます。失敗した更新があるデバイスに対してレポートまたは自動アクションを作成できます。公開日時も表示されます。
初回展開とそれ以降の展開での更新の仕組み
OS更新デバイスポリシーがデバイスに与える影響は、初回展開と、デバイスが更新を取得した後の展開とでは異なります。
-
Citrix Endpoint Managementがデバイスに更新を照会するには、少なくとも1つのOS更新デバイスポリシーを構成し、デリバリーグループに割り当てる必要があります。Citrix Endpoint Managementは、デバイスのMDM同期中に、インストール可能な更新についてデバイスを照会します。
-
最初のOS更新デバイスポリシーが展開された後、まだデバイスが報告していないため、Windows更新のリストは空になります。
-
割り当てられたデリバリーグループ内のデバイスが更新を報告すると、Citrix Endpoint Managementはそれらの更新をデータベースに保存します。報告された更新を承認するには、ポリシーを再度編集します。更新の承認は、編集しているポリシーにのみ適用されます。あるポリシーで承認された更新は、別のポリシーでは承認済みとして表示されません。デバイスが次回同期するときに、Citrix Endpoint Managementは更新が承認されたことを示すコマンドをデバイスに送信します。
-
2番目のOS更新デバイスポリシーの場合、更新リストにはCitrix Endpoint Managementデータベースに保存されている更新が含まれます。各ポリシーの更新を承認します。各デバイス同期中に、Citrix Endpoint Managementは、デバイスが更新のインストールを報告するまで、承認された更新状態についてデバイスにクエリを実行します。インストール後に再起動が必要な更新の場合、Citrix Endpoint Managementは、デバイスが更新のインストールを報告するまで、更新の状態をクエリします。
-
Citrix Endpoint Managementは、ポリシー構成ページに表示される更新をデリバリーグループまたはデバイスによって制限しません。デバイスによって報告されたすべての更新がリストに表示されます。
Android Enterpriseの設定
デバイスポリシー構成画面(/en-us/citrix-endpoint-management/media/device-policies-control-os-updates-android-enterprise.png)
-
システム更新ポリシー: システム更新がいつ行われるかを決定します。
-
自動: 更新が利用可能になったときにインストールします。
-
時間枠指定: 開始時刻と終了時刻で指定された日次メンテナンス時間枠内で更新を自動的にインストールします。
-
開始時刻: メンテナンス時間枠の開始時刻。デバイスの現地時間の深夜からの分数(0~1440)で測定されます。デフォルトは0です。
-
終了時刻: メンテナンス時間枠の終了時刻。デバイスの現地時間の深夜からの分数(0~1440)で測定されます。デフォルトは120です。
-
-
延期: ユーザーが更新を最大30日間延期できるようにします。
-
デフォルト: 更新ポリシーをシステムデフォルトに設定します。
-
-
無線アップグレードを許可: 無効にすると、ユーザーデバイスはワイヤレスでソフトウェア更新を受信できません。デフォルトはオンです。
-
フリーズ期間: オンの場合、自動、延期、時間枠指定の更新ポリシーで指定された日付範囲中は、OS更新がデバイスにインストールされません。デバイスに設定できるフリーズ期間は一度に1つだけです。フリーズ期間の長さは90日を超えることはできません。
-
開始日/終了日: フリーズ期間が有効な場合にOS更新がインストールされない日付範囲。
-
-
フリーズ期間:オン」の場合、「自動」、「延期」、「期間指定」の各更新ポリシーで指定された日付範囲中は、デバイスにOSアップデートがインストールされません。デバイスごとに設定できるフリーズ期間は1つだけです。フリーズ期間の長さは90日を超えることはできません。
-
開始日/終了日:フリーズ期間」が有効になっている場合にOSアップデートがインストールされない日付範囲。
-